
Büro-WiFi, bei dem sich jeder Mitarbeiter mit dem eigenen Account anmeldet
Identitätsbasiertes Mitarbeiter-WiFi, synchronisiert mit Ihrem Verzeichnis, ein privater Schlüssel für jeden Meetingraum-Bildschirm und Sensor, ein separates Netzwerk für Besucher und externe Dienstleister sowie eine einheitliche Richtlinie für jedes Büro. Läuft auf den Access Points, die Sie bereits besitzen.
- Anmeldung über Microsoft Entra ID, Okta und Google Workspace
- Keine gemeinsam genutzten Passwörter
- xPSK für Meetingräume und IoT
- 99,9 % RADIUS-Uptime-SLA
Ihr Security-Stack basiert auf Zero Trust. Ihr Büro-WiFi läuft immer noch über ein gemeinsam genutztes Passwort.
Die meisten Unternehmen haben E-Mails, Apps und Laptops auf Single Sign-On und Conditional Access umgestellt. Das Büro-WiFi ist oft das letzte System, das noch durch ein Passwort an der Wand eines Meetingraums geschützt ist. Diese Lücke zeigt sich meist an vier Stellen.
Ein typisches Büro heute
- Ein einziges Mitarbeiter-WiFi-Passwort, das in einer Willkommens-E-Mail gesendet und nie geändert wird
- Ausgeschiedene Mitarbeiter und ehemalige externe Dienstleister, die sich noch Wochen nach ihrem Ausscheiden verbinden können
- Raumbildschirme, Drucker und Kameras im selben Netzwerk wie die Laptops der Mitarbeiter
- Keine gute Antwort, wenn ein Auditor fragt, wer am letzten Dienstag im Netzwerk war
Mit Purple
- Jeder Mitarbeiter meldet sich mit seinem eigenen Microsoft Entra ID-, Okta- oder Google Workspace-Account an
- Der Zugriff endet in dem Moment, in dem ein Account in Ihrem Verzeichnis deaktiviert wird - synchronisiert über SCIM
- Jedes Gerät erhält einen eigenen Schlüssel und ein eigenes VLAN, getrennt von den Benutzern
- Jede Sitzung wird mit Name, Gerät, Uhrzeit und Standort protokolliert
Alle Mitarbeiter, Besucher und Geräte in Ihren Büros - jeweils im richtigen Netzwerk
Mitarbeiter, Geräte, Besucher und jeder Standort Ihres Unternehmens, verwaltet über ein einziges Dashboard auf Cloud-RADIUS - ganz ohne aufwendiges NAC-Projekt.
Anmeldung mit dem Arbeitskonto
Identitätsbasiertes WiFi über Microsoft Entra ID, Okta oder Google Workspace. Neue Mitarbeiter erhalten ab dem ersten Tag Zugriff, ausscheidende Mitarbeiter verlieren ihn automatisch.
02 · Meetingräume und IoTEin privater Schlüssel für jedes Gerät
xPSK weist Raumbildschirmen, Druckern, Kameras und Sensoren einen eigenen Schlüssel und ein eigenes VLAN zu, die einzeln widerrufen werden können.
03 · Besucher und externe DienstleisterGäste-Zugang, der niemals das Unternehmensnetzwerk berührt
Eine gebrandete Anmeldung für Besucher mit UK GDPR-Einwilligung und zeitlich begrenzte Schlüssel für externe Dienstleister - jeweils im eigenen Netzwerk.
04 · Multi-Site-StandorteEine Richtlinie für jedes Büro
Mitarbeiter verbinden sich an jedem Standort automatisch über Passpoint - auf unterschiedlicher Hardware, zentral verwaltet über ein einziges Dashboard.
Eintritte, Wechsel und Austritte, verwaltet über Ihr Verzeichnis
Mitarbeiter verbinden sich mit dem Konto, das sie bereits für alles andere nutzen. Purple synchronisiert sich über SCIM mit Microsoft Entra ID, Okta, Google Workspace und JumpCloud. Die Gruppenmitgliedschaft bestimmt VLAN und Richtlinie, und der bedingte Zugriff von Microsoft Entra ID wird bei jeder Verbindung berücksichtigt.
- Zugriffsrechte von Austritten werden sofort mit der Deaktivierung des Kontos entzogen - ohne dass Passwörter geändert werden müssen.
- Finanz-, Entwicklungs- und Führungsteams landen in ihren eigenen VLANs mit eigenen Regeln.
- Firmen-Laptops erhalten EAP-TLS-Zertifikate über Intune, Jamf, Kandji oder Hexnode.
- Private Smartphones sind mit der Purple App in etwa 60 Sekunden eingerichtet.
Purple stellt Zertifikate selbst aus, erneuert und widerruft sie. Es ist also keine Zertifizierungsstelle und kein lokaler RADIUS-Server erforderlich.
Mitarbeiter-WiFi entdecken Mitarbeiter-WiFi
Ein privater Schlüssel für jedes Gerät im Besprechungsraum
Displays und AV-Geräte in Besprechungsräumen, Drucker, Türsteuerungen, Kameras und Gebäudesensoren können sich nicht mit einem Benutzernamen anmelden. xPSK weist jedem Gerät einen eigenen Schlüssel und ein eigenes VLAN zu. So gefährdet ein kompromittierter Schlüssel nur ein einzelnes Gerät und nicht die gesamte Etage.
- Widerrufen Sie einen einzelnen Schlüssel, ohne alle Geräte im Gebäude neu konfigurieren zu müssen.
- Die MAC-Bindung verknüpft jeden Schlüssel mit dem ersten Gerät, das ihn verwendet.
- Funktioniert unter dem Namen Ihres Herstellers: iPSK bei Cisco, DPSK bei Ruckus, MPSK bei HPE Aruba und Juniper Mist, PPSK bei Extreme und UniFi
- Keine Lizenzgebühren pro Gerät und keine Begrenzung der Geräteanzahl pro Schlüssel
 xPSK
Besucher gehen direkt im Empfangsbereich online - weit weg von Ihrem Unternehmensnetzwerk
Kunden, Bewerber, Auditoren und Lieferanten erwarten WiFi, sobald sie im Empfangsbereich Platz nehmen. Externe Dienstleister benötigen oft noch mehr, und das über Wochen hinweg. Purple bietet jedem sein eigenes Netzwerk, das vollständig vom Datenverkehr der Mitarbeiter und Geräte getrennt bleibt.
- Personalisiertes Captive Portal mit UK GDPR-Einwilligung und lückenlosem Audit-Trail
- Zeitlich begrenzte Schlüssel für externe Dienstleister, die automatisch ablaufen - ganz ohne MDM-Registrierung
- DNS-Inhaltsfilterung mit Purple Shield in Gäste- und Mitarbeiternetzwerken
- Anmeldedaten werden über mehr als 400 Datenkonnektoren direkt an Ihr CRM gesendet
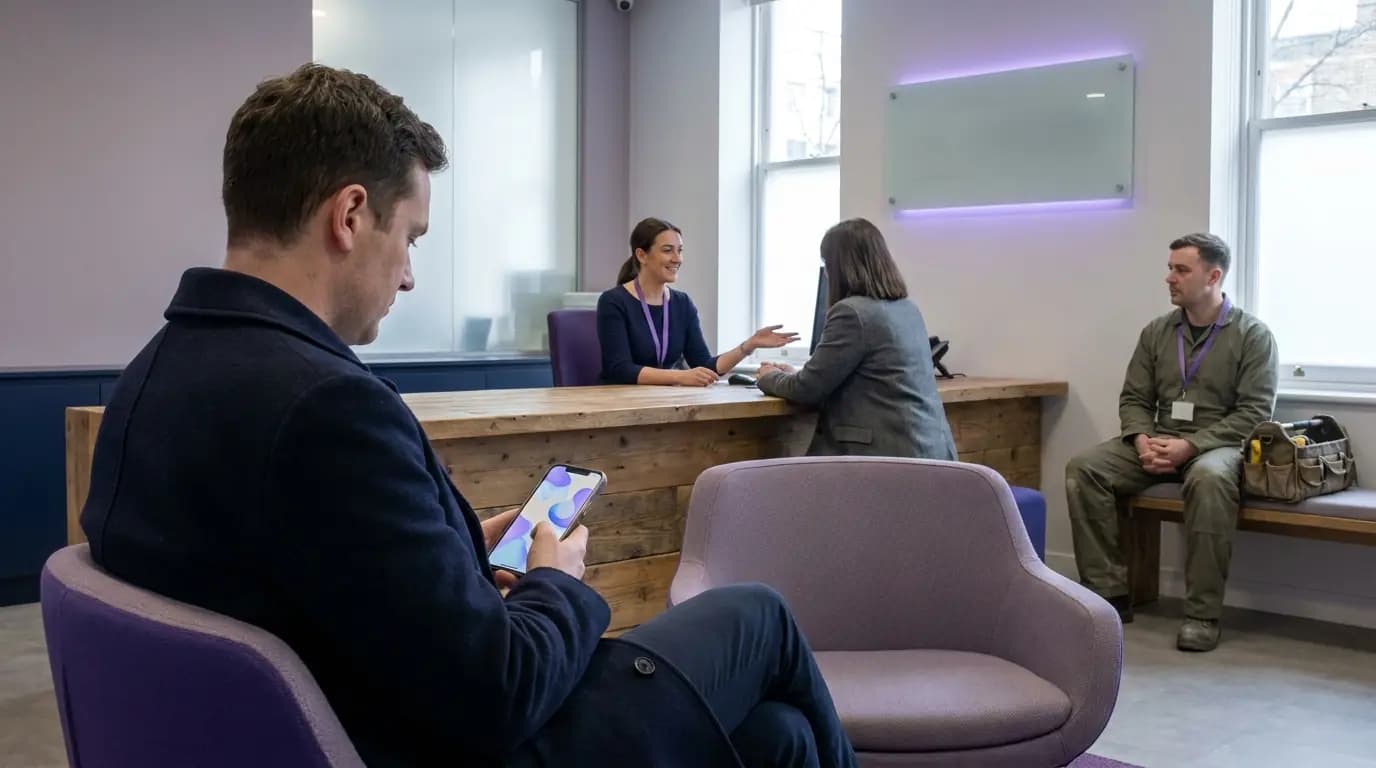 Besucher
Betreten Sie ein beliebiges Büro und Sie sind bereits online
Mitarbeiter, die zwischen der Zentrale, Regionalbüros und Projektstandorten wechseln, sollten nicht an jedem Ort nach einem neuen Netzwerk suchen müssen. Ein einmalig ausgestellter WiFi Pass verbindet sie an jedem Standort Ihrer Immobilien automatisch über Passpoint - verschlüsselt ab der ersten Verbindung und ohne Captive Portal.
- Profile sind an die Identität gebunden und überstehen so die MAC-Adressen-Rotation von iOS 18
- Eine Richtlinie und ein Dashboard für alle Büros, unabhängig von den verschiedenen Access-Point-Herstellern
- Cloud-RADIUS-Regionen in Großbritannien, der EU und den USA
- OpenRoaming via Passpoint erreicht weltweit mehr als 5 Millionen Hotspots
 Passpoint
Was der Aufbau eines Enterprise-WiFi-Zugangs in Eigenregie erfordert - und was es mit Purple braucht
Alles, was ein NAC-Projekt von Ihrem Netzwerkteam verlangen würde, geliefert als Service auf Ihrer bestehenden Hardware.
Weniger WiFi-Tickets und eine Antwort für jeden Auditor
Der Business Case ist genau das, was Ihr Sicherheitsteam will: weniger Helpdesk-Tickets, automatische Eliminierung von Risiken durch ausscheidende Mitarbeiter und jede Verbindung ist bei der nächsten Prüfung einer namentlich bekannten Identität zugeordnet.
Zahlen aus Daten der Purple-Plattform und Servicebedingungen.
Kostenlose Broschüre
Nehmen Sie diese Seite mit in Ihre nächste Budgetbesprechung
Alle Inhalte dieser Seite als achtseitige PDF-Broschüre, bereit zum Teilen mit den Personen, die Ihre Netzwerkausgaben freigeben.
Broschüre anfordern
Wir benötigen nur Ihren Namen und Ihre E-Mail-Adresse. Der Download wird sofort angezeigt.
Starten Sie ohne neue Hardware
- 1
Verbinden Sie Ihr Verzeichnis
Verknüpfen Sie Microsoft Entra ID, Okta oder Google Workspace. Mitarbeiter- und Dienstleistergruppen werden über SCIM synchronisiert.
- 2
Richten Sie Ihre Access Points auf Purple aus
Wir konfigurieren die Netzwerke für Mitarbeiter, Geräte, Besucher und Dienstleister auf den bereits in Ihren Büros vorhandenen Access Points.
- 3
Standort für Standort einführen
Beginnen Sie mit der Zentrale oder dem Büro mit den größten Problemen. Fügen Sie dann die restlichen Standorte über dasselbe Dashboard hinzu.
Pricing
See the price before you book a demo
Compare plans, what each one includes and the add-ons on one page. You do not need a sales call to see the numbers.
Sehen Sie alle Ihre Bürostandorte auf einer einzigen Netzwerkplattform
Erzählen Sie uns mehr über Ihre Büros und Ihr Verzeichnis. Wir zeigen Ihnen, wie der Zugriff für Mitarbeiter, Geräte, Besucher und Dienstleister auf Ihrer Hardware funktioniert.
- Funktioniert mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet
- Single Sign-On mit Microsoft Entra ID, Okta und Google Workspace
- ISO 27001-zertifiziert, Cyber Essentials Plus, GDPR- und CCPA-konform
Buchen Sie eine Demo für Ihr Büro
Ein 30-minütiges Gespräch mit einem Experten für Enterprise-Netzwerke.
Fragen zu WiFi in Unternehmensbüros, beantwortet
Was uns IT-, Netzwerk- und Sicherheitsteams am häufigsten fragen
Müssen wir unsere Access Points austauschen?
Nein. Purple setzt auf den bereits vorhandenen Access Points auf, einschließlich Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Es muss kein lokaler RADIUS-Server installiert werden.
Ersetzt Purple unsere NAC?
Nein. Purple ist keine NAC und arbeitet mit einer bestehenden Lösung zusammen. Für Unternehmen, für die sich ein vollständiges NAC-Projekt nicht lohnt, bietet es identitätsbasierten Zugriff, Cloud-RADIUS und Zertifikatsverwaltung als Service.
Welche Identity Provider unterstützen Sie?
Microsoft Entra ID, Okta, Google Workspace und JumpCloud synchronisieren sich über SCIM. SAML- und LDAP-Verzeichnisse werden ebenfalls unterstützt. Die Gruppenmitgliedschaft entscheidet, welches VLAN und welche Richtlinie jeder Benutzer erhält, und der bedingte Zugriff von Microsoft Entra ID wird bei jeder Anmeldung berücksichtigt.
Was passiert, wenn ein Mitarbeiter das Unternehmen verlässt?
Sobald ihr Konto in Ihrem Verzeichnis deaktiviert wird, entzieht SCIM automatisch den WiFi-Zugriff. Sie können sich nicht erneut verbinden, und es muss kein gemeinsames Passwort für alle Standorte geändert werden.
Wie werden Besprechungsraum-Displays, Drucker und Sensoren verbunden?
Mit xPSK. Jedes Gerät erhält einen eigenen Schlüssel und ein eigenes VLAN, das an das erste Gerät gebunden ist, das es verwendet. Sie können einen einzelnen Schlüssel widerrufen, ohne andere Geräte zu beeinträchtigen, und es gibt keine Lizenzgebühren pro Gerät.
Wie gehen Besucher und Dienstleister online?
Besucher nutzen ein gebrandetes Captive Portal mit UK GDPR-Einwilligung in einem Netzwerk, das von Mitarbeitern und Geräten getrennt ist. Dienstleister erhalten zeitlich begrenzte Schlüssel, die automatisch ablaufen, ohne dass eine MDM-Registrierung erforderlich ist.
Wo werden unsere Daten gespeichert und wie werden sie gesichert?
Purple verfügt über RADIUS-Regionen in Großbritannien, der EU und den USA, ist ISO 27001-zertifiziert und Cyber Essentials Plus-akkreditiert, GDPR- und CCPA-konform und verzeichnet seit 2012 keine Datenpannen.
Ausgewählte Produkte für Unternehmensbüros
Die Komponenten der Purple Plattform, die die meisten Standorte von Unternehmensbüros am ersten Tag einsetzen.
Gäste-WiFi-Plattform für Unternehmensbüros
Captive Portals, Analysen und Marketing-Automatisierung als Cloud-Overlay.
Captive Portal Software für Unternehmensbüros
Moderne Captive Portals mit Social Login, SSO und Marketing-Einwilligung.
Passwortloses WiFi für Unternehmensbüros
EAP-TLS, iPSK und Passpoint - ersetzen Sie gemeinsam genutzte Passwörter durch Identität.
Empfohlene Lösung für Unternehmensbüros
WiFi für IT- & Netzwerk-Teams. Cloud Captive Portals, RADIUS und Analysen als Overlay für Cisco, Aruba, Juniper Mist, Meraki und Ubiquiti.
WiFi für IT- & Netzwerk-Teams ansehen →Related pillar guides
The topical pillars most relevant to Unternehmensbüros. Each guide is the canonical hub for that area of the platform.
Enterprise WiFi security
WPA3 Enterprise, 802.1X, EAP-TLS, iPSK, and cloud RADIUS for staff networks that pass audit.
WiFi analytics
Presence and engagement analytics, footfall, dwell, and GDPR-defensible measurement.
Captive portal
How the WiFi sign-in works, the eight authentication methods, and the join surface technical detail.
Further reading for Unternehmensbüros
Technical guides, articles and customer stories for teams running WiFi in this sector.
Guides for Unternehmensbüros
- Roaming-Optimierung für VoIP- und Videoanrufe im Corporate WiFi
- Behebung von Roaming-Problemen in Corporate WLANs
- Büro-WiFi-Setup: So bauen Sie ein zuverlässiges Wireless-Netzwerk auf
- Verwaltung der BYOD (Bring Your Own Device) Sicherheit in Mitarbeiternetzwerken
- Sichere BYOD-Richtlinien für Mitarbeiter-WiFi-Netzwerke
- Sicheres BYOD WiFi: Passpoint-Zertifikats-Onboarding vs. xPSK (iPSK)
- So konfigurieren Sie SCEP für sichere BYOD und 802.1X Netzwerk-Authentifizierung
- Nutzungsbedingungen für Mitarbeiter-WiFi: Rechtliche und Compliance-Grundlagen
Verwandte Branchen
Andere Branchen, die auf derselben Purple Plattform basieren.
Speak to an expert
Tell us about your venues and we'll show you how Purple fits.