

Offrez à chaque utilisateur sa propre bulle réseau privée
Une seule connexion place chaque appareil d'un utilisateur - téléphone, ordinateur portable, console, téléviseur connecté - dans un Private Area Network sécurisé qui le suit dans tout l'établissement, invisible pour tous les autres. Bâti sur les Identity-Based Networks de Purple.
La confiance de grandes marques dans le monde entier
Qu'est-ce qu'un Private Area Network (PAN) ?
Un Private Area Network est une bulle privée et sécurisée créée autour de chaque utilisateur sur un réseau WiFi partagé. Dans les environnements multi-locataires comme les résidences étudiantes, les hôtels ou les maisons de retraite, l'utilisateur se connecte une seule fois et tous ses appareils sont placés dans sa propre bulle : les appareils peuvent se trouver et communiquer entre eux, mais restent invisibles pour tous les autres utilisateurs. Purple crée des PAN grâce aux Identity-Based Networks, avec iPSK pour les appareils qui ne peuvent pas se connecter via un navigateur.
TL;DR / Key Takeaways
- A Private Area Network (PAN) gives every user their own secure network bubble on shared WiFi: their devices can find each other, and nobody else's can.
- Each user sits in their own micro-segment, so the resident in Room 101 can never see the devices of the resident in Room 102.
- Smart TVs and game consoles join the bubble with a unique iPSK, without weakening the 802.1X network architecture.
- Onboarding and offboarding sync to a live directory automatically, removing shared passwords and manual credential management.
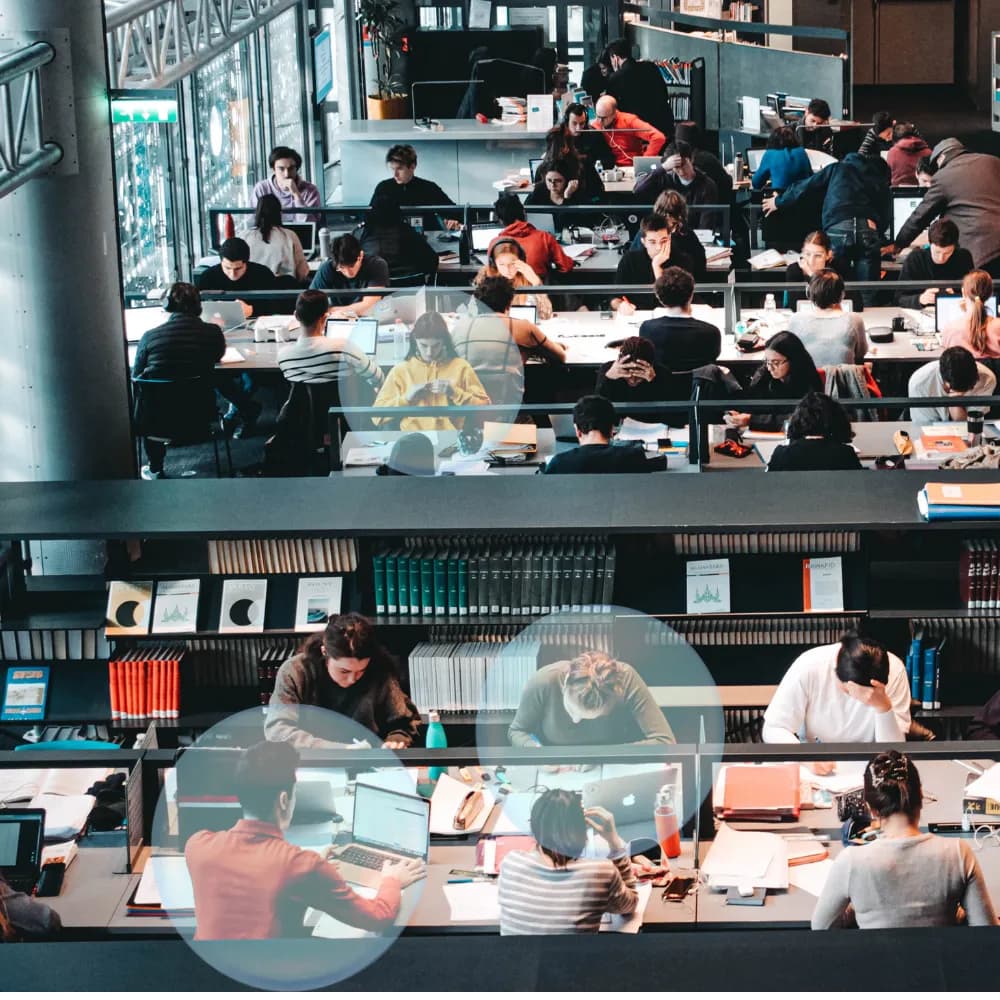
Une bulle sécurisée par utilisateur, sur un seul réseau partagé
Purple crée un Private Area Network personnel pour chaque utilisateur. Il se connecte une fois, et tous ses appareils sont placés dans une bulle privée et sécurisée qui le suit dans tout l'établissement.
- La micro-segmentation isole chaque utilisateur : le résident de la chambre 101 ne peut jamais voir les appareils de la chambre 102
- La bulle suit l'utilisateur dans tout le bâtiment et entre les sites
- La réflexion mDNS permet à la diffusion et à AirPlay de fonctionner dans la bulle, et uniquement là
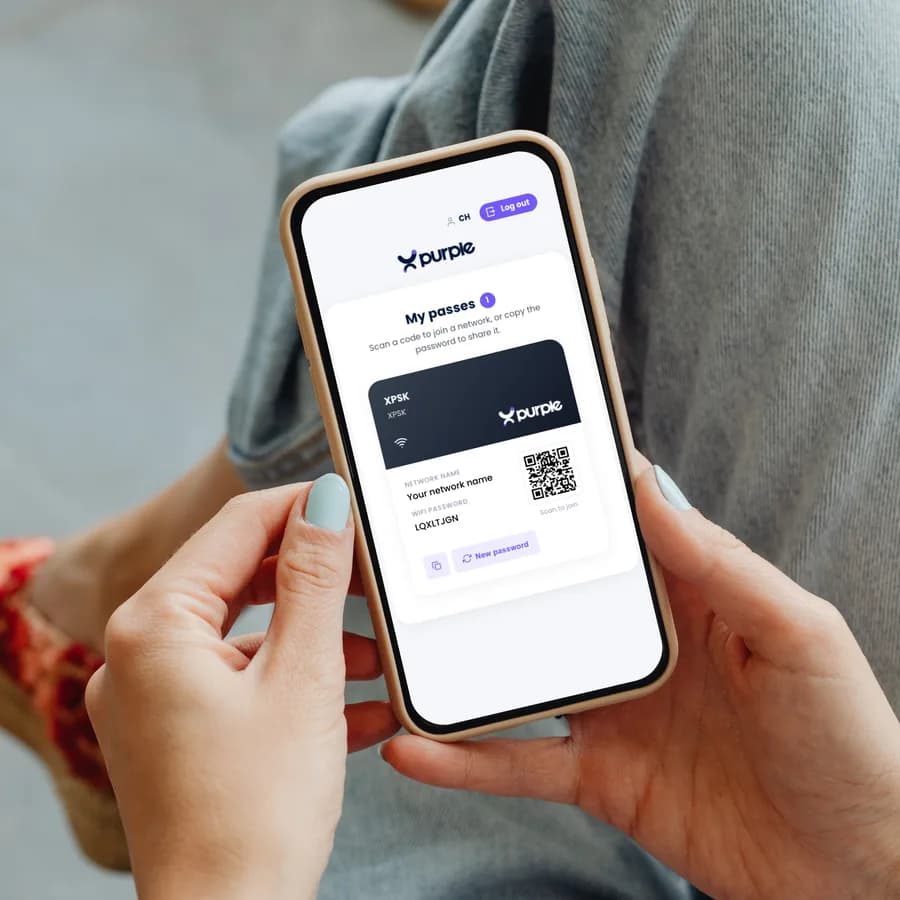
Une seule connexion couvre tous ses appareils
C'est l'identité qui détermine l'accès, et non une phrase secrète valable pour tout le réseau. Les téléphones et ordinateurs portables se connectent une fois ; tout le reste rejoint le réseau avec une clé qui n'appartient qu'à cet utilisateur.
- PSK (Pre-Shared Key) unique pour les téléviseurs connectés et les consoles de jeu : aucun navigateur requis
- Révoquez la clé d'un utilisateur sans affecter les autres personnes du réseau
- L'architecture 802.1X et WPA3-Enterprise reste intacte de bout en bout
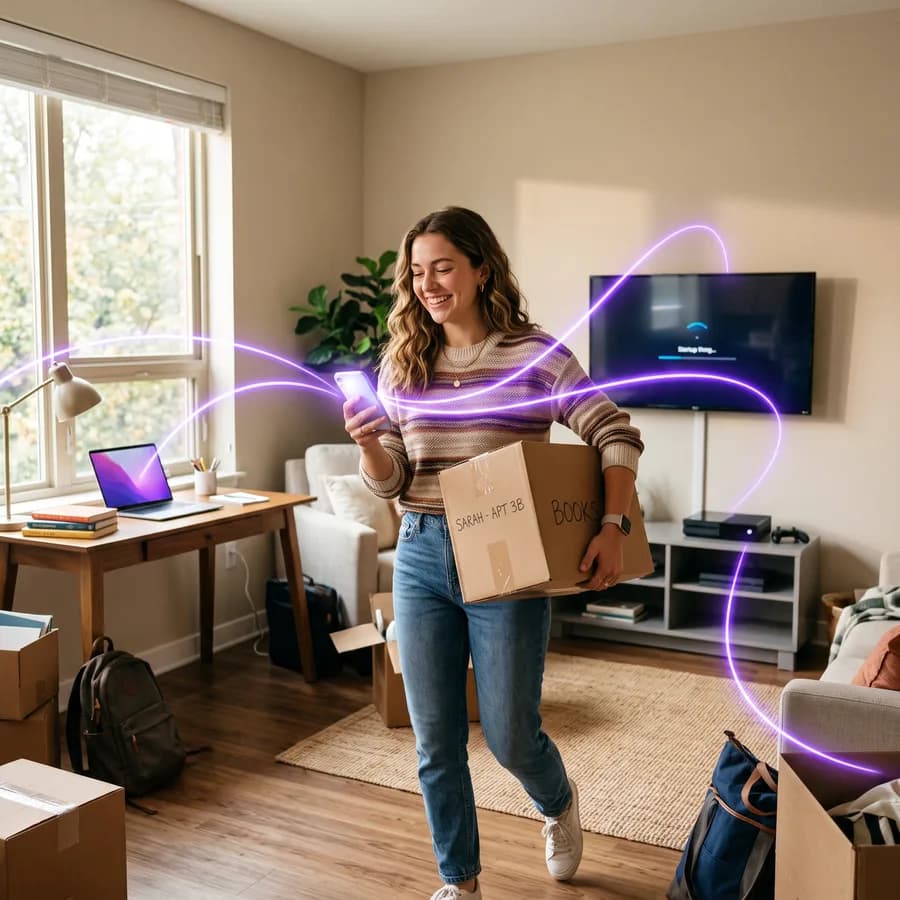
Simple pour les résidents, automatique pour la DSI
Les arrivées et les départs sont synchronisés avec un annuaire à jour, de sorte que les accès sont accordés et révoqués automatiquement, même lorsque des centaines de résidents s'installent en même temps.
- Arrivées, mouvements et départs traités sans gestion manuelle des identifiants
- Des résidents de tout âge et de toute aptitude se connectent une fois, et cela fonctionne comme le WiFi de la maison
- Jusqu'à 80 % de demandes en moins auprès du support informatique dès la disparition des mots de passe partagés
Fonctionne sur le matériel que vous possédez déjà

WiFi à mot de passe partagé et Private Area Networks
| Capacité | WiFi à mot de passe partagé | Réseaux de zone privée |
|---|---|---|
| Isolation des appareils | Chaque appareil peut voir tous les autres appareils du réseau | Les appareils de chaque utilisateur vivent dans leur propre bulle isolée |
| Révocation de l'accès | Changer la phrase secrète pour tout le monde | Révoquez la clé d'un utilisateur sans aucun impact sur les autres |
| Téléviseurs connectés et consoles | Rejoignent le même réseau plat que tous les autres appareils | Rejoignent la bulle de l'utilisateur avec un iPSK unique |
| Arrivées et départs | Gestion manuelle des identifiants | Automatique, synchronisé avec un annuaire à jour |
| Diffusion et découverte | AirPlay détecte tous les téléviseurs du bâtiment | La réflexion mDNS confine la découverte à l'intérieur de la bulle |
| Piste d'audit | Un seul identifiant partagé et anonyme | Chaque connexion est liée à une identité nommée |
FAQ sur les Private Area Networks
Qu'est-ce qu'un Private Area Network (PAN) ?
Un Private Area Network est une bulle privée et sécurisée créée autour de chaque utilisateur sur un réseau WiFi partagé. Dans les environnements multi-locataires comme les résidences étudiantes, les hôtels ou les maisons de retraite, l'utilisateur se connecte une seule fois et tous ses appareils sont placés dans sa propre bulle : les appareils peuvent se trouver et communiquer entre eux, mais restent invisibles pour tous les autres utilisateurs. Purple crée des PAN grâce aux Identity-Based Networks, avec iPSK pour les appareils qui ne peuvent pas se connecter via un navigateur.
En quoi un Private Area Network diffère-t-il d'un VLAN par chambre ?
Une conception avec un VLAN par chambre est statique : elle doit être provisionnée à l'avance, elle est liée à un lieu plutôt qu'à une personne, et elle ne suit pas l'utilisateur. Un Private Area Network est créé dynamiquement par utilisateur à la connexion, s'applique partout où il se connecte dans l'établissement et fonctionne sur un SSID unique.
Est-ce la même chose qu'un personal area network comme le Bluetooth ?
Non. Dans les manuels de réseau, un personal area network décrit des liaisons à courte portée entre appareils proches, comme le Bluetooth. Le Private Area Network de Purple est une segmentation WiFi d'entreprise : chaque utilisateur obtient une bulle isolée sur l'infrastructure partagée du site, appliquée par le réseau et non par la portée radio.
Qu'est-ce que l'iPSK et quel est son lien avec les PAN ?
iPSK (Identity Pre-Shared Key) attribue à chaque utilisateur ou appareil sa propre clé pré-partagée unique sur un SSID unique. C'est ainsi que les appareils sans navigateur, comme les téléviseurs connectés et les consoles de jeu, rejoignent le Private Area Network d'un utilisateur sans affaiblir l'architecture WPA3-Enterprise.
Quelle est la différence entre iPSK et PPSK ?
Ils offrent la même chose sous des noms de fournisseurs différents. iPSK (Identity Pre-Shared Key) est le terme le plus associé à Cisco ; PPSK (Private Pre-Shared Key) est le terme d'Aruba. Tous deux fournissent des clés pré-partagées uniques par utilisateur ou par appareil, et tous deux peuvent servir de base aux Private Area Networks.
Cela fonctionne-t-il sur notre matériel existant ?
Oui. Purple est indépendant du matériel et se superpose à votre infrastructure existante, notamment Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Aucun remplacement d'équipement n'est nécessaire.
Les utilisateurs peuvent-ils diffuser sur leur propre téléviseur sans voir celui du voisin ?
Oui. La réflexion mDNS limite la découverte des appareils à la bulle de chaque utilisateur, de sorte qu'AirPlay, Chromecast et le partage d'écran trouvent les appareils de l'utilisateur et rien en dehors de la bulle.
Que se passe-t-il lorsqu'un résident déménage ?
Les accès sont synchronisés avec un annuaire à jour, si bien que les arrivées, les mouvements et les départs sont traités automatiquement. Lorsqu'un résident déménage, sa clé est révoquée et ses appareils quittent le réseau, sans effet sur les autres utilisateurs.
Quel est le niveau de sécurité et de conformité d'un Private Area Network ?
Les PAN préservent l'architecture 802.1X et WPA3-Enterprise au lieu de la remplacer par des mots de passe partagés. Purple est certifié ISO 27001, accrédité Cyber Essentials Plus, conforme au RGPD et au CCPA, et n'a connu aucune violation de données depuis 2012.
Dernière révision :
Réseaux de zone privée for your industry
See how Réseaux de zone privée works in venues like yours, and how Purple compares to alternatives.
Voyez un Private Area Network se construire en direct
Nous vous expliquerons comment les bulles réseau privées sont créées, vous montrerons l'expérience d'intégration simple du résident et détaillerons les étapes d'un déploiement multi-sites.