

Dê a cada utilizador a sua própria bolha de rede privada
Uma única autenticação coloca todos os dispositivos de um utilizador - telefone, portátil, consola, televisão inteligente - dentro de uma Private Area Network segura que o acompanha por todo o espaço, invisível para todos os outros. Construída sobre as Identity-Based Networks da Purple.
A confiança de marcas líderes em todo o mundo
O que é uma Private Area Network (PAN)?
Uma Private Area Network é uma bolha privada e segura criada em torno de cada utilizador numa rede WiFi partilhada. Em ambientes multi-inquilino como residências de estudantes, hotéis ou lares de cuidados, o utilizador autentica-se uma única vez e todos os seus dispositivos são colocados dentro da sua própria bolha: os dispositivos conseguem encontrar-se e comunicar entre si, mas permanecem invisíveis para qualquer outro utilizador. A Purple cria PAN através das Identity-Based Networks, com iPSK para dispositivos que não conseguem autenticar-se através de um navegador.
TL;DR / Key Takeaways
- A Private Area Network (PAN) gives every user their own secure network bubble on shared WiFi: their devices can find each other, and nobody else's can.
- Each user sits in their own micro-segment, so the resident in Room 101 can never see the devices of the resident in Room 102.
- Smart TVs and game consoles join the bubble with a unique iPSK, without weakening the 802.1X network architecture.
- Onboarding and offboarding sync to a live directory automatically, removing shared passwords and manual credential management.
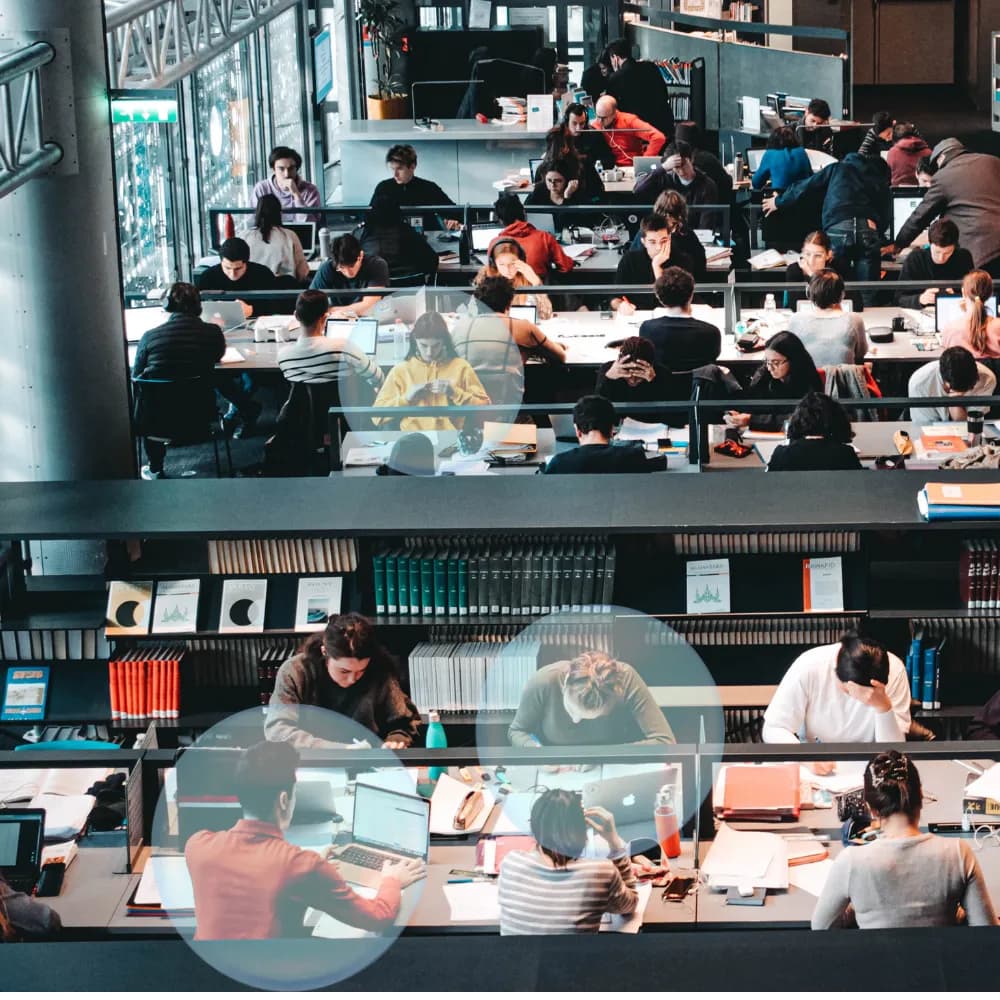
Uma bolha segura por utilizador, numa única rede partilhada
A Purple cria uma Private Area Network pessoal para cada utilizador. Este autentica-se uma vez e todos os seus dispositivos são colocados dentro de uma bolha privada e segura que o acompanha por todo o espaço.
- A micro-segmentação isola cada utilizador: o residente do quarto 101 nunca poderá ver os dispositivos do quarto 102
- A bolha acompanha o utilizador por todo o edifício e entre locais
- A reflexão mDNS mantém a transmissão e o AirPlay a funcionar dentro da bolha, e apenas aí
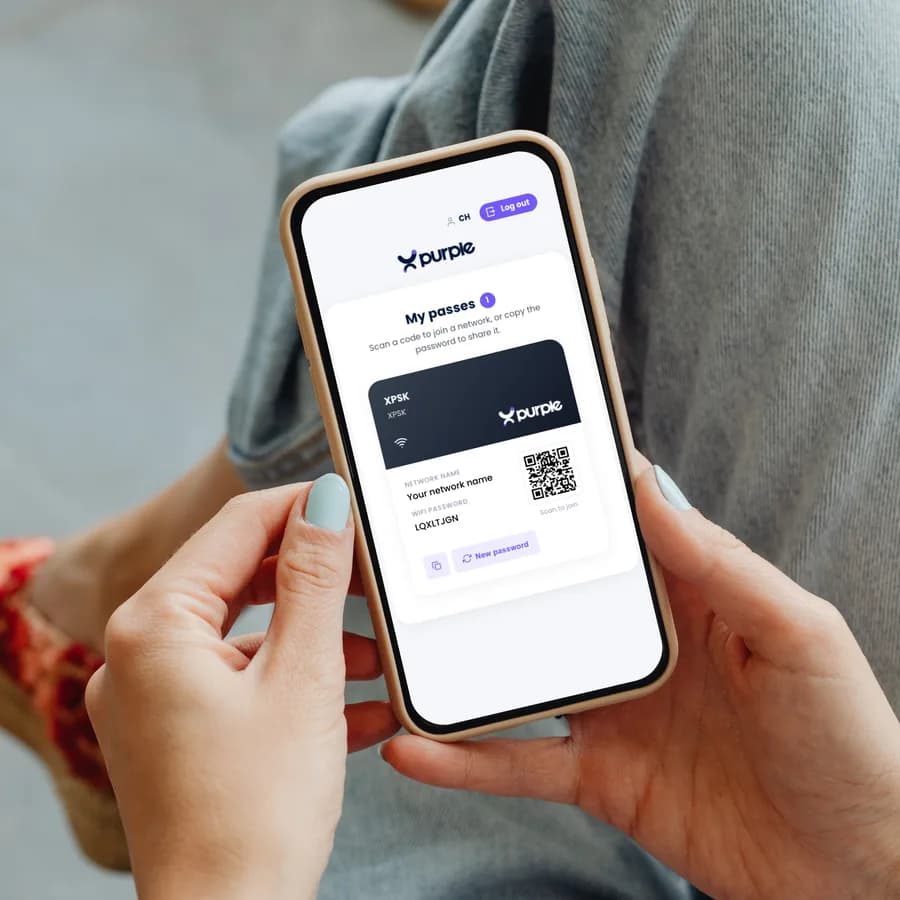
Uma autenticação cobre todos os dispositivos que possui
É a identidade que determina o acesso, não uma palavra-passe válida para toda a rede. Telefones e portáteis autenticam-se uma vez; todo o resto liga-se com uma chave que pertence apenas a esse utilizador.
- PSK (Pre-Shared Key) única para televisões inteligentes e consolas de jogos: sem necessidade de navegador
- Revogue a chave de um utilizador sem afetar mais ninguém na rede
- A arquitetura 802.1X e WPA3-Enterprise mantém-se intacta de ponta a ponta
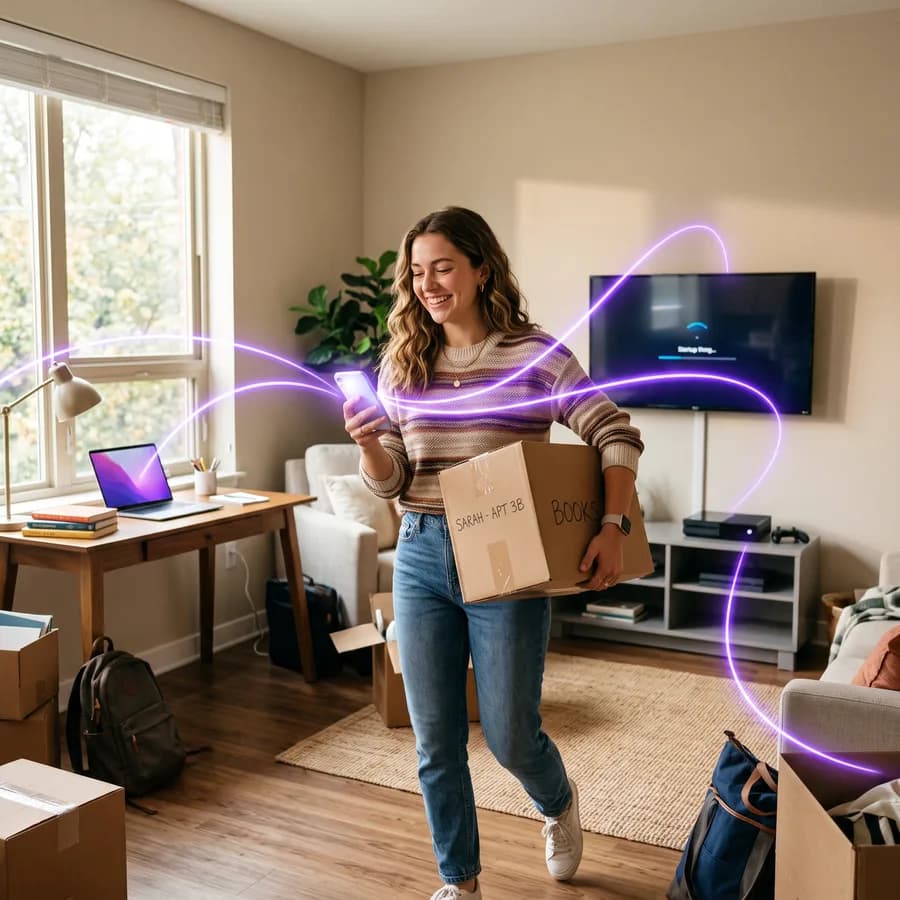
Simples para os residentes, automático para a equipa de TI
A integração e a saída sincronizam-se com um diretório atualizado, pelo que os acessos são concedidos e revogados automaticamente, mesmo quando centenas de residentes chegam ao mesmo tempo.
- Entradas, mudanças e saídas tratadas sem gestão manual de credenciais
- Residentes de todas as idades e capacidades ligam-se uma vez e funciona como o WiFi de casa
- Até 80% menos pedidos ao suporte informático assim que as palavras-passe partilhadas desaparecem
Funciona no hardware que já possui

WiFi com palavra-passe partilhada versus Private Area Networks
| Capacidade | WiFi com palavra-passe partilhada | Redes de Área Privada |
|---|---|---|
| Isolamento de dispositivos | Cada dispositivo consegue ver todos os outros dispositivos da rede | Os dispositivos de cada utilizador vivem na sua própria bolha isolada |
| Revogação do acesso | Alterar a palavra-passe para todos | Revogue a chave de um utilizador sem qualquer impacto nos restantes |
| Televisões inteligentes e consolas | Juntam-se à mesma rede plana que todos os outros dispositivos | Juntam-se à bolha do próprio utilizador com um iPSK único |
| Integração e saída | Gestão manual de credenciais | Automático, sincronizado com um diretório atualizado |
| Transmissão e deteção | O AirPlay encontra todas as televisões do edifício | A reflexão mDNS mantém a deteção dentro da bolha |
| Registo de auditoria | Uma única credencial partilhada e anónima | Cada ligação está associada a uma identidade nominal |
FAQ sobre as Private Area Networks
O que é uma Private Area Network (PAN)?
Uma Private Area Network é uma bolha privada e segura criada em torno de cada utilizador numa rede WiFi partilhada. Em ambientes multi-inquilino como residências de estudantes, hotéis ou lares de cuidados, o utilizador autentica-se uma única vez e todos os seus dispositivos são colocados dentro da sua própria bolha: os dispositivos conseguem encontrar-se e comunicar entre si, mas permanecem invisíveis para qualquer outro utilizador. A Purple cria PAN através das Identity-Based Networks, com iPSK para dispositivos que não conseguem autenticar-se através de um navegador.
Em que é que uma Private Area Network difere de uma VLAN por quarto?
Um desenho com uma VLAN por quarto é estático: tem de ser aprovisionado previamente, está associado a um lugar e não a uma pessoa, e não acompanha o utilizador. Uma Private Area Network é criada dinamicamente por utilizador no momento da autenticação, aplica-se em qualquer ponto do espaço onde este se ligue e funciona num único SSID.
Isto é o mesmo que uma personal area network como o Bluetooth?
Não. Nos manuais de redes, uma personal area network descreve ligações de curto alcance entre dispositivos próximos, como o Bluetooth. A Private Area Network da Purple é segmentação WiFi empresarial: cada utilizador obtém uma bolha isolada na infraestrutura partilhada do espaço, imposta pela rede e não pelo alcance rádio.
O que é o iPSK e qual a sua relação com as PAN?
O iPSK (Identity Pre-Shared Key) atribui a cada utilizador ou dispositivo a sua própria chave pré-partilhada única num único SSID. É assim que dispositivos sem navegador, como televisões inteligentes e consolas de jogos, se juntam à Private Area Network de um utilizador sem enfraquecer a arquitetura WPA3-Enterprise.
Qual é a diferença entre iPSK e PPSK?
Oferecem o mesmo com nomes de fornecedor diferentes. iPSK (Identity Pre-Shared Key) é o termo mais associado à Cisco; PPSK (Private Pre-Shared Key) é o termo da Aruba. Ambos fornecem chaves pré-partilhadas únicas por utilizador ou por dispositivo e ambos podem servir de base às Private Area Networks.
Isto funciona no nosso hardware existente?
Sim. A Purple é independente do hardware e assenta sobre a sua infraestrutura existente, incluindo Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Não é necessária qualquer substituição.
Os utilizadores podem transmitir para a sua própria televisão sem ver a do vizinho?
Sim. A reflexão mDNS limita a deteção de dispositivos à bolha de cada utilizador, pelo que o AirPlay, o Chromecast e a partilha de ecrã encontram os dispositivos do próprio utilizador e nada fora da bolha.
O que acontece quando um residente sai?
O acesso é sincronizado com um diretório atualizado, pelo que entradas, mudanças e saídas são tratadas automaticamente. Quando um residente sai, a sua chave é revogada e os seus dispositivos deixam a rede, sem efeito sobre qualquer outro utilizador.
Qual é o nível de segurança e conformidade de uma Private Area Network?
As PAN preservam a arquitetura 802.1X e WPA3-Enterprise em vez de a substituírem por palavras-passe partilhadas. A Purple tem certificação ISO 27001, acreditação Cyber Essentials Plus, cumpre o RGPD e a CCPA e não sofreu qualquer violação de dados desde 2012.
Última revisão:
Redes de Área Privada for your industry
See how Redes de Área Privada works in venues like yours, and how Purple compares to alternatives.
Veja uma Private Area Network a ser criada em direto
Vamos explicar-lhe como as bolhas de rede privada são criadas, mostrar-lhe a experiência simples de integração do residente e delinear os passos para uma implementação em vários locais.