
कॉर्पोरेट उपकरणांसाठी प्रमाणपत्र-आधारित प्रमाणीकरण (EAP-TLS)
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक कॉर्पोरेट उपकरणांसाठी EAP-TLS प्रमाणपत्र-आधारित प्रमाणीकरणाची आर्किटेक्चर, उपयोजन आणि कार्यात्मक सर्वोत्तम पद्धतींचा समावेश करतो. IT आर्किटेक्ट आणि वेन्यू ऑपरेशन्स लीडर्ससाठी डिझाइन केलेले, हे पासवर्ड-आधारित क्रेडेंशियलचे धोके दूर करण्यासाठी आणि मल्टी-साइट एंटरप्राइझ वातावरणात मजबूत 802.1X नेटवर्क प्रवेश नियंत्रण मिळवण्यासाठी एक व्यावहारिक रोडमॅप प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
मुख्य सारांश (Executive Summary)
आधुनिक एंटरप्राइझ नेटवर्क वातावरणामध्ये, पासवर्ड-आधारित वायरलेस ऑथेंटिकेशन हा क्रेडेंशियल चोरी, मॅन-इन-द-मिडल हल्ले आणि अनधिकृत नेटवर्क ऍक्सेससाठी सर्वात असुरक्षित मार्ग आहे. PEAP-MSCHAPv2 सारखे जुने प्रोटोकॉल, नेटवर्कमध्ये प्रवेश मिळवण्यासाठी सोपे असल्याने ऐतिहासिकदृष्ट्या लोकप्रिय असले, तरी ते युझर क्रेडेंशियल्सवर अवलंबून असतात जे बनावट ऍक्सेस पॉईंट्सद्वारे सहजपणे इंटरसेप्ट केले जाऊ शकतात किंवा सोशल इंजिनीअरिंगद्वारे तडजोड केली जाऊ शकतात. हॉटेल, रिटेल चेन्स, स्टेडियम आणि सार्वजनिक क्षेत्रातील कार्यालये यांसारख्या जास्त ट्रॅफिक असलेल्या, बहु-साइट इस्टेट्स व्यवस्थापित करणाऱ्या IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs साठी "स्टाफ WiFi" नेटवर्क सुरक्षित करणे ही व्यवसाय-गंभीर प्राथमिकता आहे ज्याचा थेट परिणाम व्यवसायाच्या सातत्यतेवर, ब्रँड विश्वासावर आणि नियामक अनुपालनावर होतो.
हे मार्गदर्शक कॉर्पोरेट-मालकीची डिव्हाइसेस EAP-TLS (Extensible Authentication Protocol - Transport Layer Security) वर स्थलांतरित करण्यासाठी तांत्रिक ब्ल्यूप्रिंट मांडते, जे IEEE 802.1X मानकांतर्गत सर्टिफिकेट-आधारित म्युच्युअल ऑथेंटिकेशनसाठी उद्योग-मानक क्रिप्टोग्राफिक प्रोटोकॉल आहे. चुकीच्या मार्गाने जाण्याची शक्यता असलेल्या युझर पासवर्डच्या जागी क्रिप्टोग्राफिकली बाउंड केलेले X.509 डिजिटल सर्टिफिकेट्स वापरून, EAP-TLS क्रेडेंशियल-आधारित हल्ल्यांचे क्षेत्र पूर्णपणे नष्ट करते. EAP-TLS लागू केल्याने हे सुनिश्चित होते की केवळ प्रमाणित, कॉर्पोरेटद्वारे व्यवस्थापित केलेली डिव्हाइसेस अंतर्गत नेटवर्कशी जोडली जाऊ शकतात, ज्यामुळे पासवर्ड समाप्ती आणि रीसेटशी संबंधित हेल्प-डेस्क तिकिटे मोठ्या प्रमाणात कमी होऊन PCI-DSS आणि GDPR सारख्या कठोर मानकांचे पालन सुलभ होते.
EAP-TLS चे सुरक्षा फायदे परिपूर्ण असले, तरी यशस्वी अंमलबजावणीसाठी पब्लिक की इन्फ्रास्ट्रक्चर (PKI), मोबाईल डिव्हाइस मॅनेजमेंट (MDM) एकत्रीकरण आणि सर्टिफिकेट लाइफसायकल ऑटोमेशनसाठी पद्धतशीर दृष्टिकोनाची आवश्यकता असते. हा दस्तऐवज जटिल, बहु-साइट एंटरप्राइझ वातावरणात मजबूत EAP-TLS इन्फ्रास्ट्रक्चर उपयोजित करण्यासाठी, स्केल करण्यासाठी आणि देखरेख करण्यासाठी आवश्यक असलेले कृतीयोग्य तांत्रिक मार्गदर्शन आणि आर्किटेक्चरल पॅटर्न प्रदान करतो.
तांत्रिक सखोल विश्लेषण (Technical Deep-Dive)
क्रिप्टोग्राफिक पाया आणि म्युच्युअल ऑथेंटिकेशन
RFC 5216 [1] मध्ये परिभाषित केल्यानुसार, EAP-TLS मुख्यत्वे एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) फ्रेमवर्क अंतर्गत नेटवर्क ऍक्सेस कंट्रोलसाठी ट्रान्सपोर्ट लेयर सिक्युरिटी (TLS) हँडशेक लागू करते. पासवर्ड-आधारित EAP पद्धतींच्या (जसे की PEAP किंवा EAP-TTLS) विपरीत, ज्या जुन्या क्रेडेंशियल एक्सचेंजचे रक्षण करण्यासाठी बोगदा तयार करतात, EAP-TLS म्युच्युअल क्रिप्टोग्राफिक ऑथेंटिकेशन करण्यासाठी TLS चा वापर करते.
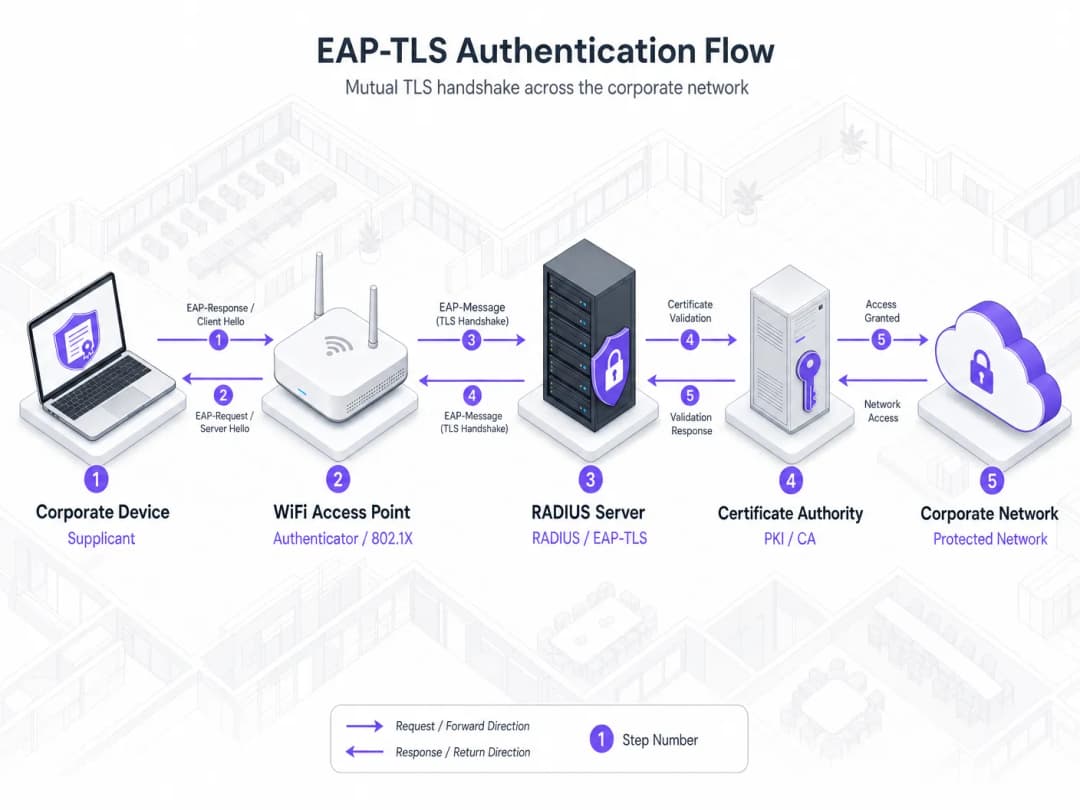
EAP-TLS हँडशेक दरम्यान, क्लायंट (ज्याला 802.1X च्या परिभाषेत सप्लिकंट म्हटले जाते) आणि RADIUS सर्व्हर (ज्याला ऑथेंटिकेशन सर्व्हर म्हटले जाते) या दोघांनीही वैध X.509 डिजिटल सर्टिफिकेट्स सादर करणे आवश्यक आहे. ऑथेंटिकेशनचा प्रवाह खालीलप्रमाणे पुढे सरकतो:
- सर्वर ऑथेंटिकेशन: RADIUS सर्वर क्लायंटला त्याचे सर्वर सर्टिफिकेट दाखवतो. क्लायंट या सर्टिफिकेटला त्याच्या स्थानिक ट्रस्ट स्टोअरसह प्रमाणित करतो, आणि हे कन्फर्म करतो की त्यावर विश्वासू रूट Certificate Authority (CA) द्वारे स्वाक्षरी केली गेली आहे, त्याची मुदत संपलेली नाही आणि ते अपेक्षित सर्वर आयडेंटिटी (Common Name/Subject Alternative Name) शी जुळते.
- क्लायंट ऑथेंटिकेशन: सर्वरची आयडेंटिटी पडताळून पाहिल्यानंतर, क्लायंट त्याचे युनिक डिव्हाइस सर्टिफिकेट RADIUS सर्वरला दाखवतो. सर्वर त्याच्या ट्रस्ट स्टोअरसह या सर्टिफिकेटला प्रमाणित करतो, तसेच त्याची स्वाक्षरी, वैधतेचा कालावधी आणि रिव्होकेशन स्टेटस कन्फर्म करतो.
- की डेरिवेशन: दोन्ही बाजूंनी एकमेकांची पडताळणी पूर्ण केल्यानंतर, ते क्रिप्टोग्राफिक पद्धतीने एक युनिक Pairwise Master Key (PMK) आणि Group Temporal Key (GTK) तयार करतात. या कीजचा वापर WPA2 किंवा WPA3 च्या माध्यमातून हवेतील वायरलेस ट्रॅफिक कूटबद्ध (encrypt) करण्यासाठी केला जातो, ज्यामुळे प्रत्येक सेशन युनिक आणि पुन्हा न वापरता येणाऱ्या एन्क्रिप्शन कीज वापरते याची खात्री होते.
ऑथेंटिकेशन हे पूर्णपणे असममित क्रिप्टोग्राफी (RSA किंवा इलिप्टिक कर्व्ह क्रिप्टोग्राफी) वर अवलंबून असल्याने, कोणताही पासवर्ड, हॅश किंवा शेअर केलेला सिक्रेट हवेत कधीही ट्रान्समिट केला जात नाही किंवा ऑथेंटिकेशन सर्वरवर साठवला जात नाही. ही डिझाइन नेटवर्कला ऑफलाइन ब्रूट - फोर्स अटॅक, डिक्शनरी अटॅक आणि फसव्या ॲक्सेस पॉइंट्सद्वारे क्रेडेंशियल चोरी करण्यापासून पूर्णपणे सुरक्षित ठेवते.
आर्किटेक्चरल घटक
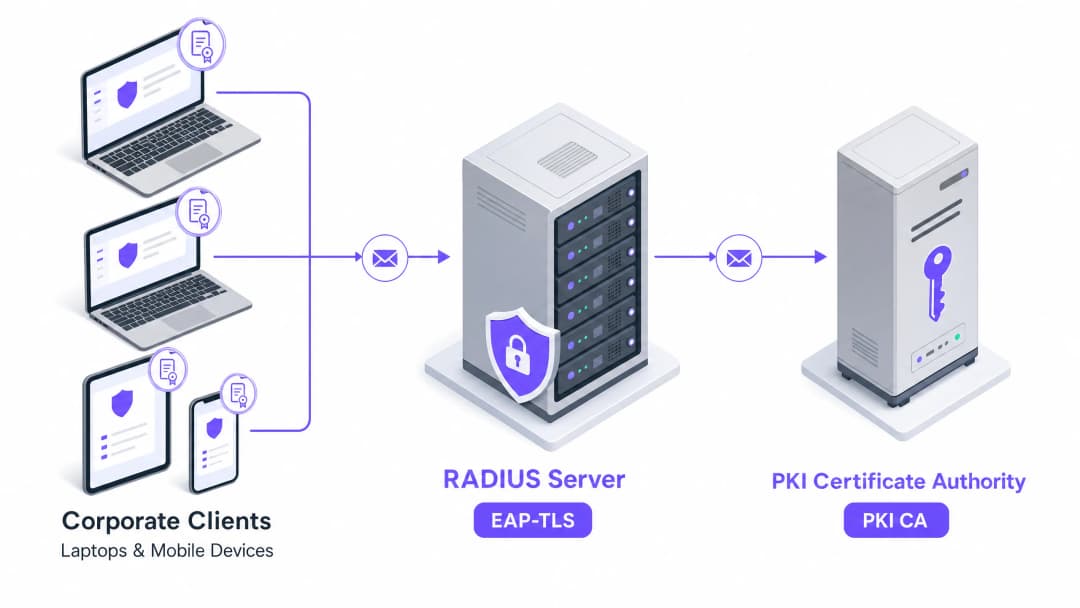
प्रॉडक्शन - ग्रेड EAP-TLS डिप्लॉयमेंटमध्ये चार मुख्य इन्फ्रास्ट्रक्चर पिलर्स समाविष्ट असतात, जे विश्वासाच्या साखळीत एक विशिष्ट भूमिका बजावतात:
| पिलर | घटक | तांत्रिक कार्य | एंटरप्राइझ - ग्रेड पर्याय |
|---|---|---|---|
| PKI | Certificate Authority (CA) | सर्वर आणि डिव्हाइसेससाठी X.509 डिजिटल सर्टिफिकेट लाइफसायकल जारी करतो, स्वाक्षरी करतो आणि व्यवस्थापित करतो. | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | ऑथेंटिकेशन सर्वर | EAP-TLS हँडशेक टर्मिनेट करतो, सर्टिफिकेट्स प्रमाणित करतो आणि 802.1X ॲडमिशनला परवानगी/नाकारण्याचा निर्णय घेतो. | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | एंडपॉइंट मॅनेजमेंट | रूट CA ट्रस्ट प्रोफाइल्स आपोआप डिप्लॉय करतो आणि डिव्हाइसेसवर SCEP/EST सर्टिफिकेट एनरोलमेंट सुरू करतो. | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | नेटवर्क इन्फ्रास्ट्रक्चर | 802.1X ऑथेंटिकेटर म्हणून काम करतो, क्लायंट आणि RADIUS दरम्यान RADIUS-over-UDP/TCP द्वारे EAP फ्रेम्स रिले करतो. | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identity | आयडेंटिटी प्रोव्हाइडर (IdP) | युझर आणि डिव्हाइस अकाउंट्ससाठी विश्वसनीय माहितीचा मुख्य स्रोत (सिंगल सोर्स ऑफ ट्रुथ) राखतो, ज्याचा संदर्भ पॉलिसी इव्हॅल्युएशन दरम्यान RADIUS द्वारे घेतला जातो. | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
EAP पद्धतींची तुलना
EAP-TLS हे कॉर्पोरेट-मालकीच्या डिव्हाइसेससाठी अनिवार्य मानक का आहे हे समजून घेण्यासाठी, सामान्यतः एंटरप्राइझ वातावरणात आढळणाऱ्या इतर EAP पद्धतींशी त्याची तुलना करणे फायदेशीर ठरेल:

वरील तक्त्यामध्ये दाखवल्याप्रमाणे, EAP-TLS ही एकमेव पद्धत आहे जी पासवर्ड-आधारित धोका पूर्णपणे नष्ट करून उच्च सुरक्षा पातळी प्राप्त करते. PEAP-MSCHAPv2 सारख्या पद्धती Hostapd-WPE सारख्या मूळ टूलचेन्सचा वापर करून क्रेडेंशियल चोरीच्या हल्ल्यांना मोठ्या प्रमाणात बळी पडतात, ज्यामुळे आधुनिक धोक्यांच्या वातावरणात संवेदनशील कॉर्पोरेट संसाधनांचे रक्षण करण्यासाठी त्या अयोग्य ठरतात.
अंमलबजावणी मार्गदर्शक (Implementation Guide)
मल्टी-साइट एंटरप्राइझ नेटवर्कवर EAP-TLS तैनात करण्यासाठी PKI, MDM, RADIUS आणि वायरलेस इन्फ्रास्ट्रक्चर स्तरांवर पद्धतशीर अंमलबजावणी करणे आवश्यक आहे. खालील पायऱ्या विक्रेता-निरपेक्ष, प्रोडक्शन-चाचणी केलेल्या तैनाती फ्रेमवर्कची रूपरेषा दर्शवतात.
पायरी १: पब्लिक की इन्फ्रास्ट्रक्चर (PKI) स्थापित करा
PKI हा EAP-TLS चा क्रिप्टोग्राफिक पाया आहे. एंटरप्राइझ सुरक्षेसाठी, एक टू-टियर CA आर्किटेक्चर अत्यंत शिफारसीय आहे: १. ऑफलाइन रूट CA (Offline Root CA): एक अत्यंत सुरक्षित, ऑफलाइन सर्टिफिकेट अथॉरिटी ज्याचा वापर केवळ इश्यूइंग CAs च्या प्रमाणपत्रांवर स्वाक्षरी करण्यासाठी केला जातो. रूट CA ची प्रायव्हेट की Hardware Security Module (HSM) किंवा कडक भौतिक प्रवेश नियंत्रणांद्वारे सुरक्षित असणे आवश्यक आहे. २. ऑनलाइन इश्यूइंग CA (Online Issuing CA): तुमच्या नेटवर्क आणि MDM प्लॅटफॉर्मसह एकत्रित केलेली एक सक्रिय, ऑनलाइन सर्टिफिकेट अथॉरिटी, ज्याचा वापर RADIUS सर्व्हर्स आणि क्लायंट डिव्हाइसेसना प्रमाणपत्रे जारी करण्यासाठी केला जातो.
RADIUS सर्व्हर प्रमाणपत्र कॉन्फिगरेशन:
- इश्यूइंग CA कडून तुमच्या RADIUS सर्व्हरला सर्व्हर प्रमाणपत्र जारी करा.
- प्रमाणपत्रात सर्व्हर ऑथेंटिकेशन Extended Key Usage (EKU) OID (
1.3.6.1.5.5.7.3.1) समाविष्ट असल्याची खात्री करा. - RADIUS सर्व्हरच्या fully qualified domain name (FQDN) शी जुळण्यासाठी Subject Alternative Name (SAN) कॉन्फिगर करा.
पायरी २: MDM द्वारे क्लायंट प्रमाणपत्र नोंदणी स्वयंचलित करा
मॅन्युअल प्रमाणपत्र इन्स्टॉलेशन वाढवता येत नाही आणि यामुळे गंभीर सुरक्षा धोका निर्माण होतो. एंटरप्राइझ तैनातीमध्ये Simple Certificate Enrolment Protocol (SCEP) किंवा Enrolment over Secure Transport (EST) द्वारे प्रमाणपत्र तरतूद स्वयंचलित करण्यासाठी MDM प्लॅटफॉर्मचा वापर करणे आवश्यक आहे.
+-------------+         1. SCEP Profile Push         +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client   |
|  (Intune/   | <----------------------------------- |   Device   |
|    Jamf)    |    3. SCEP Challenge Validation      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge Get                                  | 4. SCEP Request
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       ५. प्रमाणपत्र वितरण (Certificate Issuance) |     CA     |
+-------------+                                      +------------+
MDM प्रोफाइल उपयोजन (deployment) क्रम: १. Root CA प्रोफाइल: डिव्हाइसच्या विश्वसनीय रूट प्रमाणपत्र प्राधिकरणांच्या (Certificate Authorities) स्टोअरमध्ये Root CA आणि Issuing CA ची सार्वजनिक प्रमाणपत्रे असलेले विश्वसनीय प्रमाणपत्र प्रोफाइल उपयोजित करा. यामुळे डिव्हाइस RADIUS सर्व्हर प्रमाणपत्रावर विश्वास ठेवते याची खात्री होते. २. SCEP/EST प्रोफाइल: तुमच्या Issuing CA च्या SCEP गेटवेशी जोडणारे SCEP प्रमाणपत्र प्रोफाइल कॉन्फिगर करा. खालील तपशीलांसह प्रोफाइल कॉन्फिगर करा:
- Subject नाव स्वरूप:
CN={{DevicePhysicalIds:AADDeviceId}}किंवाCN={{UserPrincipalName}}, जेणेकरून प्रमाणपत्र एका विशिष्ट डिव्हाइस किंवा वापरकर्त्याच्या ओळखीशी जोडले जाईल. - विस्तारित की वापर (EKU): यामध्ये क्लायंट प्रमाणीकरण (
1.3.6.1.5.5.7.3.2) समाविष्ट असणे आवश्यक आहे. - की वापर (Key usage): डिजिटल स्वाक्षरी, की एन्सायफरमेंट.
- की आकार (Key size): किमान RSA २०४८-बिट किंवा ECC SECP२५६R१. ३. WiFi प्रोफाइल: WPA3-Enterprise (WPA2-Enterprise फॉलबॅकसह) साठी कॉन्फिगर केलेले वायरलेस नेटवर्क प्रोफाइल उपयोजित करा ज्यामध्ये खालील बाबी असतील:
- EAP प्रकार: EAP-TLS.
- विश्वासू सर्व्हर प्रमाणपत्र: तुमच्या RADIUS सर्व्हरचे FQDN स्पष्टपणे निर्दिष्ट करा आणि पायरी १ मध्ये उपयोजित केलेले Root CA प्रोफाइल ट्रस्ट अँकर म्हणून निवडा. हे डिव्हाइसेसना दुर्भावनायुक्त RADIUS सर्व्हरशी कनेक्ट होण्यापासून प्रतिबंधित करते.
- प्रमाणीकरण पद्धत: SCEP प्रोफाइलद्वारे नोंदणीकृत केलेले प्रमाणपत्र वापरा.
पायरी ३: RADIUS पॉलिसी इंजिन कॉन्फिगर करा
तुमचा RADIUS सर्व्हर (उदाहरणार्थ, Cisco ISE, Aruba ClearPass, किंवा Cloud RADIUS) ॲक्सेस पॉइंट्सकडून येणाऱ्या 802.1X प्रमाणीकरण विनंत्यांवर प्रक्रिया करण्यासाठी कॉन्फिगर केलेला असणे आवश्यक आहे.
१. ट्रस्ट स्टोअर कॉन्फिगरेशन: Root CA आणि Issuing CA ची सार्वजनिक प्रमाणपत्रे RADIUS सर्व्हरच्या विश्वसनीय प्रमाणपत्र स्टोअरमध्ये आयात करा. क्लायंट प्रमाणीकरणासाठी प्रमाणपत्र प्रमाणीकरण सक्षम करा. २. आयडेंटिटी सोर्स मॅपिंग: क्लायंट प्रमाणपत्राच्या Subject किंवा SAN मधून काढलेली ओळख (उदाहरणार्थ, UPN किंवा Azure AD डिव्हाइस आयडी) तुमच्या आयडेंटिटी प्रदाता (जसे की Microsoft Entra ID किंवा Okta) शी मॅप करण्यासाठी RADIUS पॉलिसी कॉन्फिगर करा. हे RADIUS सर्व्हरला नेटवर्क प्रवेश देण्यापूर्वी वापरकर्ता किंवा डिव्हाइस खाते निर्देशिकेत (directory) अद्याप सक्रिय असल्याची पडताळणी करण्यास अनुमती देते. ३. अधिकार नियम (Authorisation rules): प्रमाणपत्र गुणधर्म आणि डिरेक्टरी ग्रुप मेंबरशिपवर आधारित तपशीलवार अधिकार धोरणे तयार करा. उदाहरणार्थ:
- नियम १: जर
Certificate:IssuerहेCorporate Issuing CAच्या बरोबरीचे असेल आणिEntraID:DeviceStatusहेCompliantच्या बरोबरीचे असेल, तर VLAN १० (कॉर्पोरेट डेटा नेटवर्क) नियुक्त करा आणि उच्च-प्राधान्य असलेले रोल-बेस्ड ACL लागू करा. - नियम २: जर
Certificate:IssuerहेCorporate Issuing CAच्या बरोबरीचे असेल आणिEntraID:UserGroupहेFinanceच्या बरोबरीचे असेल, तर VLAN २० (फायनान्स सेगमेंटेड नेटवर्क) नियुक्त करा.
पायरी ४: वायरलेस LAN (WLAN) इन्फ्रास्ट्रक्चर कॉन्फिगर करा
कॉर्पोरेट SSID वर 802.1X प्रमाणीकरण लागू करण्यासाठी तुमचे वायरलेस कंट्रोलर किंवा क्लाउड-व्यवस्थापित ॲक्सेस पॉइंट्स (उदा. Cisco Catalyst, Aruba किंवा Meraki) कॉन्फिगर करा.
- RADIUS सर्व्हर परिभाषित करा: तुमचे RADIUS सर्व्हर IP पत्ते जोडा आणि प्रत्येक AP किंवा वायरलेस कंट्रोलरसाठी एक मजबूत, अनन्य शेअर्ड सिक्रेट कॉन्फिगर करा.
- WPA3-Enterprise सक्षम करा: WPA3-Enterprise वापरण्यासाठी कॉर्पोरेट SSID कॉन्फिगर करा. WPA3 ऑफलाइन डिक्शनरी हल्ल्यांविरुद्ध मजबूत संरक्षण प्रदान करते आणि प्रोटेक्टेड मॅनेजमेंट फ्रेम्स (PMF) अनिवार्य करते, ज्यामुळे हवेतील नियंत्रण ट्रॅफिक सुरक्षित होते. जेथे जुने कॉर्पोरेट क्लायंट अस्तित्वात आहेत केवळ तिथेच संक्रमण मोड म्हणून WPA2-Enterprise चा पर्याय द्या.
- 802.1X/EAP कॉन्फिगरेशन: प्रमाणीकरण प्रकार 802.1X वर सेट करा. जर तुमचा RADIUS सर्व्हर
Access-Acceptपॅकेटमध्ये VLAN गुणधर्म परत करण्यासाठी कॉन्फिगर केला असेल तर डायनॅमिक VLAN असाइनमेंट सक्षम करा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
कार्यात्मक स्थिरता, उच्च उपलब्धता आणि मजबूत सुरक्षा सुनिश्चित करण्यासाठी, एंटरप्राइझ-ग्रेड EAP-TLS उपयोजनांनी खालील उद्योग-मानक सर्वोत्तम पद्धतींचे पालन केले पाहिजे:
१. प्रमाणपत्र रद्द करण्याची तपासणी (Certificate Revocation Checking)
प्रमाणपत्राच्या वैधतेचे रिअल-टाइम प्रमाणीकरण असणे अत्यंत आवश्यक आहे. कॉर्पोरेट लॅपटॉप हरवल्यास किंवा चोरीला गेल्यास, त्याचा नेटवर्क ॲक्सेस त्वरित बंद केला पाहिजे. खालील गोष्टींचा वापर करून कडक रद्दीकरण तपासणी लागू करण्यासाठी तुमचा RADIUS सर्व्हर कॉन्फिगर करा:
- ऑनलाइन प्रमाणपत्र स्थिती प्रोटोकॉल (OCSP): वैयक्तिक प्रमाणपत्रांच्या रिअल-टाइम, कमी-लेटन्सी प्रमाणीकरणासाठी अत्यंत शिफारसीय आहे.
- प्रमाणपत्र रद्दीकरण सूची (CRLs): CA ऑफलाइन गेल्यास प्रमाणीकरणामध्ये येणारे अडथळे रोखण्यासाठी वारंवार अपडेट्ससह (उदाहरणार्थ, दर २ ते ४ तासांनी) RADIUS सर्व्हरवर CRL चे स्थानिक कॅशे कॉन्फिगर करा.
- फेल-सेफ पॉलिसी: जेव्हा रद्दीकरण सर्व्हर उपलब्ध नसतील तेव्हा RADIUS ची वर्तणूक कशी असावी हे परिभाषित करा. उच्च-सुरक्षा वातावरणासाठी, डीफॉल्टनुसार "प्रवेश नाकारा" (हार्ड-फेल) ठेवा. वितरित रिटेल किंवा हॉस्पिटॅलिटी इस्टेट्समध्ये व्यवसाय सातत्य राखण्यासाठी, "सॉफ्ट-फेल" पॉलिसी लागू केली जाऊ शकते जी तात्पुरती क्वारंटाईन केलेल्या VLAN वर प्रवेश मर्यादित करते.
२. कठोर क्लायंट-साइड ट्रस्ट व्हॅलिडेशन
मॅन-इन-द-मिडल (MitM) हल्ले कमी करण्यासाठी - जिथे हल्लेखोर कॉर्पोरेट SSID ची तोतयागिरी करणारा बनावट ॲक्सेस पॉइंट उभा करतो - RADIUS सर्व्हरची ओळख प्रमाणित करण्यासाठी क्लायंट डिव्हाइसेस काटेकोरपणे कॉन्फिगर केले पाहिजेत. हे MDM वायरलेस प्रोफाइलद्वारे लागू केले जाते:
- वापरकर्ता प्रॉम्प्ट्स अक्षम करा: "वापरकर्त्याला नवीन सर्व्हर किंवा प्रमाणपत्र प्राधिकरणांवर विश्वास ठेवण्यास सांगणे" हा पर्याय अक्षम असल्याची खात्री करा. सर्व्हर प्रमाणपत्र जुळत नसल्यास, डिव्हाइसने वापरकर्त्याला चेतावणी बायपास करण्याची परवानगी देण्याऐवजी शांतपणे डिस्कनेक्ट केले पाहिजे.
- स्पष्ट डोमेन मॅचिंग: विशिष्ट FQDNs पुरतेच विश्वसनीय सर्व्हर मर्यादित करा (उदाहरणार्थ,
radius01.purple.aiकिंवाradius02.purple.ai).
३. नेटवर्क विभाजन आणि भूमिका-आधारित प्रवेश नियंत्रण (RBAC)
यशस्वी 802.1X प्रमाणीकरणाने कॉर्पोरेट नेटवर्कवर अनियंत्रित लॅटरल प्रवेश देऊ नये. वायरलेस एजवर नेटवर्क विभाजन लागू करा:"- त्यांच्या भूमिकेवर (उदाहरणार्थ, एक्झिक्युटिव्ह, इंजिनिअरिंग, HR, फायनान्स) आधारित क्लायंट्सना आयसोलेटेड नेटवर्क सेगमेंट्समध्ये डायनॅमिकली असाइन करण्यासाठी RADIUS ॲट्रिब्युट्सचा (उदाहरणार्थ, VLANs साठी Tunnel-Private-Group-ID किंवा ACLs साठी Filter-Id) वापर करा.
- डिव्हाइस कम्प्लायन्सवर सतत लक्ष ठेवण्यासाठी आधुनिक नेटवर्क ॲक्सेस कंट्रोल (NAC) सोल्यूशनसह याची जोडणी करा. जर एखादे सक्रिय डिव्हाइस तुमच्या MDM मध्ये नॉन-कम्प्लायंट ठरले (उदाहरणार्थ, फायरवॉल बंद केली किंवा मालवेअर आढळले), तर MDM ने सर्टिफिकेट रिव्होकेशन ट्रिगर केले पाहिजे किंवा डिव्हाइसला डायनॅमिकली क्वारंटाइन VLAN वर रिअसाइन करण्यासाठी NAC ला सूचित केले पाहिजे. आघाडीच्या कंट्रोल सिस्टिम्सच्या सविस्तर विहंगावलोकनसाठी, आमचे मार्गदर्शक पहा: 10 Best Network Access Control (NAC) Solutions for 2026.
4. हाय अवेलेबिलिटी आणि जिओग्राफिक रिडंडन्सी
मल्टी-साइट वेन्यू ऑपरेशन्ससाठी, RADIUS आउटेजचा अर्थ स्टाफ डिव्हाइसेस त्वरित काम करणे बंद करतात असा आहे. तुमची आर्किटेक्चर पूर्णपणे रिडंडंट असल्याची खात्री करा:
- एंटरप्राइझ-ग्रेड लोड बॅलन्सरच्या मागे प्रति प्रदेश किमान दोन RADIUS सर्व्हर डिप्लॉय करा, किंवा वायरलेस कंट्रोलरमध्ये त्यांना प्रायमरी/सेकंडरी टार्गेट्स म्हणून कॉन्फिगर करा.
- जागतिक डिप्लॉयमेंट्ससाठी (उदाहरणार्थ, आंतरराष्ट्रीय हॉटेल चेन्स किंवा रिटेल ब्रँड्स), कमी-लॅटन्सी हँडशेक्स आणि स्थानिक सर्व्हायव्हेबिलिटी सुनिश्चित करण्यासाठी भौगोलिकदृष्ट्या वितरित पॉइंट्स ऑफ प्रेझेन्स (PoPs) सह Cloud RADIUS आर्किटेक्चरचा लाभ घ्या. या पॅटर्नचा सविस्तर अभ्यास आमच्या तांत्रिक मार्गदर्शकामध्ये केला आहे: How to Implement 802.1X Authentication with Cloud RADIUS.
ट्रबलशूटिंग आणि जोखीम कमी करणे
EAP-TLS डिप्लॉय केल्याने पासवर्डशी संबंधित समस्या दूर होतात परंतु यामुळे क्रिप्टोग्राफिक आणि इन्फ्रास्ट्रक्चरवरील अवलंबित्व निर्माण होते. सामान्य बिघाडाचे प्रकार समजून घेणे आणि ऑपरेशनल टीम्ससाठी एक सुव्यवस्थित ट्रबलशूटिंग प्रोटोकॉल स्थापित करणे आवश्यक आहे.
सामान्य बिघाडाचे प्रकार आणि रिझोल्यूशन वर्कफ्लो
1. हँडशेक अपयश: "Unknown CA" किंवा "Certificate Untrusted"
- लक्षण: क्लायंट डिव्हाइस कनेक्ट करण्याचा प्रयत्न करते परंतु TLS हँडशेक दरम्यान त्वरित डिस्कनेक्ट होते. RADIUS लॉग्स
TLS Alert: Alert Certificate Unknownदर्शवतात. - मूळ कारण: RADIUS सर्व्हर सर्टिफिकेटवर स्वाक्षरी करणाऱ्या Certificate Authority (CA) वर क्लायंटचा विश्वास नसतो, किंवा क्लायंट सर्टिफिकेटवर स्वाक्षरी करणाऱ्या CA वर RADIUS सर्व्हरचा विश्वास नसतो.
- रिझोल्यूशन: MDM द्वारे क्लायंटच्या ट्रस्टेड रूट स्टोअरमध्ये रूट CA आणि इश्यूइंग CA पब्लिक सर्टिफिकेट्स योग्यरित्या इन्स्टॉल केल्याची पडताळणी करा. RADIUS सर्व्हरच्या ट्रस्ट स्टोअरमध्ये क्लायंटचे इश्यूइंग CA सर्टिफिकेट समाविष्ट असल्याची आणि RADIUS सर्व्हर सर्टिफिकेटची स्वतःची सर्टिफिकेट चेन पूर्ण असल्याची खात्री करा.
2. SCEP एनरोलमेंट अपयश
- लक्षण: नवीन कॉर्पोरेट डिव्हाइस WiFi शी कनेक्ट होऊ शकत नाही कारण त्यामध्ये क्लायंट सर्टिफिकेट नसते. MDM लॉग्स SCEP एनरोलमेंट एरर्स दर्शवतात.
- मूळ कारण: SCEP गेटवेपर्यंत पोहोचता येत नाही, SCEP चॅलेंज पासवर्ड एक्स्पायर झाला आहे किंवा NDES (Network Device Enrollment Service) सर्व्हरच्या रिसोर्सेस संपल्या आहेत.
- निराकरण: क्लायंट, MDM आणि SCEP गेटवेमधील नेटवर्क कनेक्टिव्हिटीची पडताळणी करा. NDES IIS ॲप्लिकेशन पूल रीस्टार्ट करा आणि SCEP चॅलेंज व्हॅलिडेशन सर्व्हिस योग्यरित्या काम करत असल्याची खात्री करा. MDM सर्व्हिस अकाउंटकडे CA वर योग्य परवानग्या असल्याची खात्री करा.
3. सायलेंट हँडशेक टाईमआउट्स
- लक्षण: क्लायंट ऑथेंटिकेट करण्याचा प्रयत्न करतो परंतु कनेक्शनचा वेळ संपतो (टाईमआउट होतो). RADIUS लॉगमध्ये या प्रयत्नाची कोणतीही नोंद दिसत नाही किंवा अर्धवट खंडित झालेला हँडशेक दिसतो.
- मूळ कारण: IP फ्रॅगमेंटेशन. EAP-TLS एक्सचेंजमध्ये मोठे सर्टिफिकेट पेलोड्स समाविष्ट असतात, ज्यामुळे EAP पॅकेट्स मानक 1500-बाइट MTU पेक्षा जास्त होतात. जर एखाद्या इंटरमीडिएट स्विच किंवा राउटरने फ्रॅगमेंट केलेली पॅकेट्स ड्रॉप केली, तर हँडशेक टाईमआउट होतो.
- निराकरण: RADIUS सर्व्हर आणि वायरलेस कंट्रोलर्सवर Framed-MTU ॲट्रिब्यूट कॉन्फिगर करा. Framed-MTU
1344किंवा1300वर सेट केल्याने RADIUS सर्व्हरला EAP मेसेज लहान पॅकेट्समध्ये फ्रॅगमेंट करण्यास भाग पाडले जाते, जे IP लेयरवर फ्रॅगमेंटेशन न होता नेटवर्कमधून सहजपणे पास होतात.
संरचित निदान प्रोटोकॉल
ऑथेंटिकेशनच्या समस्यांचे निवारण करताना, नेटवर्क इंजिनिअर्सनी या अनुक्रमिक निदान प्रोटोकॉलचे पालन केले पाहिजे:
+-------------------------------------------------------------+
| पायरी 1: ॲक्सेस पॉइंटवर फिजिकल/वायरलेस असोसिएशन तपासा |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| पायरी 2: RADIUS लाइव्ह लॉग्समध्ये ॲक्टिव्ह EAP-TLS सेशनची पडताळणी करा |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| पायरी 3: TLS हँडशेक तपशील आणि सर्टिफिकेट EKU OIDs तपासा |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| पायरी 4: CRL/OCSP रीचेबिलिटी आणि लेटन्सी स्टेटस व्हॅलिडेट करा  |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| पायरी 5: आयडेंटिटी प्रोव्हायडरमध्ये एंडपॉइंट डिरेक्टरी स्टेटस तपासा |
+-------------------------------------------------------------+
ROI आणि व्यावसायिक परिणाम
EAP-TLS कडे ट्रान्झिशन करणे हा एक महत्त्वपूर्ण तांत्रिक बदल दर्शवतो, परंतु त्याचा रिटर्न ऑन इन्व्हेस्टमेंट (ROI) सुरक्षितता, ऑपरेशन्स आणि आर्थिक आयामांमध्ये जलद आणि मोजण्यायोग्य आहे.
1. क्रेडेंशियल आधारित जोखमीचे निर्मूलन
पासवर्ड-आधारित नेटवर्क्स हे क्रेडेंशियल शेअरिंग, ब्रूट-फोर्स अटॅक्स आणि सोशल इंजिनिअरिंगसाठी मूळतःच संवेदनशील असतात. ज्या क्षेत्रांमध्ये कर्मचाऱ्यांची ये-जा जास्त असते, जसे की Hospitality आणि Retail, तिथे पासवर्ड सुरक्षा व्यवस्थापित करणे हे एक मोठे ऑपरेशनल आव्हान आहे. जेव्हा एखादा कर्मचारी नोकरी सोडतो, तेव्हा शेकडो डिव्हाइसेसवर सामायिक केलेला WPA2 पासवर्ड बदलणे व्यावहारिकदृष्ट्या अशक्य असते, ज्यामुळे एक सतत अंतर्गत धोका निर्माण होतो. EAP-TLS नेटवर्क ॲक्सेसला प्रत्यक्ष डिव्हाइसशी जोडते. जेव्हा एखादा कर्मचारी निघून जातो किंवा एखादे डिव्हाइस सेवेतून काढून टाकले जाते, तेव्हा MDM मध्ये त्याचे प्रमाणपत्र रद्द केले जाते, ज्यामुळे इतर कोणत्याही डिव्हाइसवर परिणाम न करता प्रत्येक भौतिक ठिकाणी नेटवर्क ॲक्सेस त्वरित समाप्त होतो.
२. कमी झालेले ऑपरेशनल खर्च
इंडस्ट्री डेटाच्या मते, IT हेल्प-डेस्कच्या ३०% पर्यंत तिकिटे पासवर्ड रीसेट, लॉकआउट आणि क्रेडेंशियल कालबाह्य झाल्यामुळे उद्भवणाऱ्या वायरलेस कनेक्टिव्हिटीच्या समस्यांशी संबंधित असतात. EAP-TLS पूर्णपणे बॅकग्राउंडमध्ये कार्य करते. MDM द्वारे एकदा प्रोव्हिजन केल्यावर, कनेक्टिव्हिटी स्वयंचलित, शांत आणि कायमस्वरूपी असते. स्वयंचलित प्रमाणपत्र नूतनीकरण वर्कफ्लो वापरकर्त्याच्या हस्तक्षेपाशिवाय डिव्हाइसेस कनेक्ट राहण्याची खात्री देतात, ज्यामुळे उत्पादकतेचे हजारो तास वाचतात आणि हेल्प-डेस्कचा अतिरिक्त ताण कमालीचा कमी होतो. Healthcare किंवा Transport हब्स सारख्या मोठ्या प्रमाणावरील वातावरणासाठी, ही ऑपरेशनल कार्यक्षमता थेट वार्षिक सपोर्ट-खर्चामध्ये लाखो पाउंड्सच्या बचतीत रूपांतरित होते.
३. अनुपालन आणि नियामक संरेखन
संवेदनशील डेटा हाताळणाऱ्या ठिकाणांसाठी, मजबूत नेटवर्क ॲक्सेस नियंत्रण हा एक कायदेशीर आदेश आहे. EAP-TLS थेट खालील प्रमुख नियामक फ्रेमवर्कचे पालन पूर्ण करते आणि वेगवान करते:
- PCI DSS 4.0 (आवश्यकता 8): कार्डधारक डेटा वातावरणात प्रवेश करणाऱ्या सर्व सिस्टम घटकांसाठी मजबूत क्रिप्टोग्राफिक ऑथेंटिकेशन आणि अनन्य क्रेडेंशियल व्हेरिफिकेशन अनिवार्य करते. EAP-TLS एक अनन्य, क्रिप्टोग्राफिक पद्धतीने बांधील डिव्हाइस ओळख प्रदान करते जे रिटेल आणि हॉस्पिटॅलिटी वातावरणातील कॉर्पोरेट नेटवर्क्ससाठी ही आवश्यकता पूर्णपणे पूर्ण करते.
- GDPR: जोखीम लक्षात घेऊन योग्य पातळीची सुरक्षा सुनिश्चित करण्यासाठी संस्थांनी योग्य तांत्रिक आणि संस्थात्मक उपाययोजना राबवणे आवश्यक आहे. म्युच्युअल TLS ऑथेंटिकेशन वैयक्तिक डेटा असलेल्या कॉर्पोरेट सिस्टम्समध्ये अनधिकृत प्रवेशाविरूद्ध सर्वोच्च पातळीचे संरक्षण प्रदान करते.
- ISO/IEC 27001 (नियंत्रण A.8): कठोर प्रवेश नियंत्रण आणि सुरक्षित ऑथेंटिकेशन आवश्यक आहे. EAP-TLS कोणत्या प्रत्यक्ष डिव्हाइसने, कोणत्या वेळी आणि कोणत्या ॲक्सेस पॉइंटवरून नेटवर्कमध्ये प्रवेश केला याचा अचूक, क्रिप्टोग्राफिक पद्धतीने ऑडिट करण्यायोग्य रेकॉर्ड प्रदान करते.
बिझनेस व्हॅल्यू मॅट्रिक्स
कार्यकारी नेतृत्वाकडे हा बदल योग्य ठरवण्यासाठी, IT संचालक खालील बिझनेस व्हॅल्यू मॅट्रिक्सचा वापर करू शकतात:
| बिझनेस ड्रायव्हर | EAP-TLS पूर्वी (पासवर्ड/PEAP) | EAP-TLS नंतर (प्रमाणपत्रे) | आर्थिक आणि ऑपरेशनल प्रभाव |
|---|---|---|---|
| प्रमाणपत्र सुरक्षा (Credential Security) | प्रमाणपत्र हार्वेस्टिंग, शेअरिंग आणि ब्रूट फोर्स हल्ल्यांचा अत्यंत उच्च धोका. | क्रिस्टोग्राफिकदृष्ट्या सुरक्षित. हवेतून प्रमाणपत्र चोरी होण्याचा शून्य धोका. | डेटा चोरीचा कमी धोका (सरासरी डेटा चोरीची किंमत £३.४ दशलक्षपेक्षा जास्त आहे). |
| ऑनबोर्डिंग ओव्हरहेड (Onboarding Overhead) | मॅन्युअल प्रमाणपत्र नोंदणी, वापरकर्ता प्रशिक्षण, वारंवार कनेक्टिव्हिटीच्या समस्या सोडवणे. | MDM द्वारे झिरो-टच बॅकग्राउंड प्रोव्हिजनिंग. त्वरित कनेक्टिव्हिटी. | WiFi संबंधित ऑनबोर्डिंग तिकिटांमध्ये ९०% घट. |
| ऑफबोर्डिंग/रद्दीकरण (Offboarding/Revocation) | सामायिक सिक्रेट्स बदलणे किंवा अनेक सिस्टम्सवर मॅन्युअली खाती निष्क्रिय करणे आवश्यक आहे. | MDM/RADIUS द्वारे त्वरित एका क्लिकवर प्रमाणपत्र रद्दीकरण. | अंतर्गत धोके आणि अनधिकृत डिव्हाइस ॲक्सेसचे त्वरित उच्चाटन. |
| अनुपालन ऑडिट (Compliance Audits) | अचूक डिव्हाइस ओळख सिद्ध करणे कठीण आहे; लॉग हे चुकीच्या वापरकर्ता प्रमाणपत्रांवर अवलंबून असतात. | भौतिक डिव्हाइसेसना सत्रांशी जोडणारा क्रिप्टोग्राफिकदृष्ट्या सत्यापित ऑडिट ट्रेल. | PCI-DSS, GDPR आणि SOC २ साठी अखंड अनुपालन ऑडिट. |
| हेल्प-डेस्क वर्कलोड (Help-Desk Workload) | पासवर्ड रीसेट, प्रमाणपत्र कालबाह्यता आणि लॉकआउट स्टेट्ससाठी मोठ्या प्रमाणात तिकिटे. | जवळजवळ शून्य तिकिटे. प्रमाणपत्रे बॅकग्राउंडमध्ये गुप्तपणे आणि आपोआप नूतनीकरण होतात. | आयटी कर्मचाऱ्यांची उच्च-मूल्य धोरणात्मक उपक्रमांवर पुनर्नियोजन. |
जोखीम कमी करणे, ऑपरेशनल कार्यक्षमता आणि अनुपालन याभोवती EAP-TLS स्थलांतराची रचना करून, आयटी लीडर्स एक आकर्षक व्यावसायिक केस सादर करू शकतात जी थेट कॉर्पोरेट आर्थिक आणि धोरणात्मक उद्दिष्टांशी नेटवर्क सुरक्षा संरेखित करते.
संदर्भ
- [१] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [२] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [३] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [४] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [५] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [६] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [७] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Purple Blog. https://purple.ai/blog/best-network-access-control
महत्वाच्या व्याख्या
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. एक RFC-परिभाषित नेटवर्क ऑथेंटिकेशन प्रोटोकॉल जो IEEE 802.1X अंतर्गत कनेक्शन सुरक्षित करण्यासाठी परस्पर प्रमाणपत्र-आधारित क्रिप्टोग्राफी वापरतो.
कॉर्पोरेट वायरलेस सुरक्षिततेसाठी परिपूर्ण सुवर्ण मानक, जे पासवर्ड पूर्णपणे काढून टाकते.
Supplicant
एंडपॉइंट डिव्हाइसवर (जसे की लॅपटॉप, टॅब्लेट किंवा स्मार्टफोन) चालणारा सॉफ्टवेअर क्लायंट जो 802.1X ऑथेंटिकेशन विनंती सुरू करतो आणि EAP हँडशेक वाटाघाटी करतो.
योग्य क्लायंट प्रमाणपत्र सादर करण्यासाठी आणि RADIUS सर्व्हरवर विश्वास ठेवण्यासाठी MDM द्वारे Supplicant कॉन्फिगर केला पाहिजे.
Authenticator
नेटवर्क डिव्हाइस (सामान्यतः वायरलेस ऍक्सेस पॉईंट किंवा वायर्ड स्विच) जे नेटवर्कच्या भौतिक प्रवेशावर नियंत्रण ठेवते. हे Supplicant आणि RADIUS सर्व्हर दरम्यान EAP पॅकेट्स पास करते परंतु स्वतः क्रेडेंशियल्सवर प्रक्रिया करत नाही.
AP एका गेटकीपरसारखे काम करतो, जोपर्यंत RADIUS सर्व्हर Access-Accept परत करत नाही तोपर्यंत पोर्ट ब्लॉक ठेवतो.
RADIUS
Remote Authentication Dial-In User Service. एक नेटवर्किंग प्रोटोकॉल जो नेटवर्कशी कनेक्ट होणाऱ्या वापरकर्त्यांसाठी आणि डिव्हाइसेससाठी केंद्रीकृत ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो.
RADIUS सर्व्हर EAP-TLS हँडशेक समाप्त करतो, प्रमाणपत्रे सत्यापित करतो आणि AP ला प्रवेश देण्याची किंवा नकार देण्याची सूचना देतो.
PKI
Public Key Infrastructure. डिजिटल प्रमाणपत्रे तयार करणे, व्यवस्थापित करणे, वितरित करणे, वापरणे, संग्रहित करणे आणि रद्द करणे तसेच पब्लिक-की एन्क्रिप्शन व्यवस्थापित करण्यासाठी आवश्यक असलेल्या भूमिका, धोरणे, हार्डवेअर, सॉफ्टवेअर आणि प्रक्रियांची एक प्रणाली.
PKI हा विश्वासाचा मुख्य स्त्रोत (root of trust) म्हणून काम करतो; त्याचे सर्टिफिकेट ऑथॉरिटी त्या क्रेडेंशियल्सवर स्वाक्षरी करते जे नेटवर्कवर ओळख सिद्ध करतात.
SCEP
Simple Certificate Enrolment Protocol. एक IP-आधारित प्रोटोकॉल जो नेटवर्क डिव्हाइसेसना डिजिटल प्रमाणपत्रे सुरक्षित आणि प्रोव्हिजन करण्याचे काम स्वयंचलित करतो, सामान्यतः MDM प्लॅटफॉर्मद्वारे व्यवस्थापित केला जातो.
EAP-TLS स्केलिंगसाठी SCEP महत्त्वपूर्ण आहे, ज्यामुळे IT च्या हस्तक्षेपाशिवाय डिव्हाइसेस सायलेंटली प्रमाणपत्रे नोंदवू शकतात आणि नूतनीकरण करू शकतात.
OCSP
Online Certificate Status Protocol. X.509 डिजिटल प्रमाणपत्राची रद्दीकरण स्थिती रिअल टाइममध्ये मिळवण्यासाठी नेटवर्क डिव्हाइसेसद्वारे वापरला जाणारा एक इंटरनेट प्रोटोकॉल, जो CRLs ला पर्याय म्हणून काम करतो.
RADIUS सर्व्हर्स OCSP चा वापर करून, डिव्हाइस गहाळ झाल्यामुळे किंवा कर्मचाऱ्याची नोकरी संपल्यामुळे सादर केलेले क्लायंट प्रमाणपत्र रद्द केले आहे का हे त्वरित तपासतात.
WPA3-Enterprise
एंटरप्राइझ नेटवर्क्ससाठी नवीनतम WiFi Alliance सुरक्षा मानक. हे Protected Management Frames (PMF) अनिवार्य करते आणि NSA Suite B क्रिप्टोग्राफीशी सुसंगत असणारा 192-bit सुरक्षा मोड ऑफर करते.
WPA3-Enterprise ला EAP-TLS सोबत जोडल्याने व्यावसायिकरित्या उपलब्ध असणारी सर्वोच्च वायरलेस सुरक्षा स्थिती प्रदान होते.
सोडवलेली उदाहरणे
जागतिक स्तरावर ४५ मालमत्ता असलेला एक लक्झरी हॉटेल ब्रँड त्यांच्या डेडिकेटेड SSID वर त्यांच्या बॅक-ऑफ-हाऊस कॉर्पोरेट उपकरणांना (फ्रंट-डेस्क लॅपटॉप, हाउसकीपिंग टॅब्लेट आणि मॅनेजर स्मार्टफोन) सुरक्षित करू इच्छितो. सध्या, ते सर्व मालमत्तांमध्ये एकच प्री-शेअर्ड की (PSK) वापरतात, जी अनेक वेळा लीक झाली आहे. त्यांच्याकडे उपकरण व्यवस्थापनासाठी Microsoft Entra ID आणि Microsoft Intune आहे परंतु ऑन-प्रिमाइसेस Active Directory किंवा PKI नाही.
Microsoft Intune आणि Cloud RADIUS सह समाकलित क्लाउड-होस्ट केलेल्या PKI चा वापर करून क्लाउड-नेटिव्ह EAP-TLS आर्किटेक्चर उपयोजित करा.
- PKI सेटअप: थेट Microsoft Entra ID सह समाकलित केलेले क्लाउड-होस्ट केलेले PKI (जसे की SCEPman किंवा EZCA) उभे करा. एक Issuing CA प्रमाणपत्र तयार करा.
- Intune कॉन्फिगरेशन:
- Intune मध्ये एक Trusted Certificate Profile तयार करा आणि क्लाउड इश्यूइंग CA चे सार्वजनिक प्रमाणपत्र अपलोड करा. हे प्रोफाइल 'All Devices' (Windows, iOS, Android) ला नियुक्त करा.
- Cloud PKI SCEP URL कडे निर्देशित करणारे Intune मधील SCEP Certificate Profile कॉन्फिगर करा. विषय नाव स्वरूप (Subject Name Format)
CN={{AADDeviceId}}आणि विषय पर्यायी नाव (Subject Alternative Name) UPN वर सेट करा. 'Client Authentication' EKU OID (1.3.6.1.5.5.7.3.2) जोडा. - Intune मध्ये एक WiFi Profile तयार करा. SSID ला 'Purple-Staff' वर, सुरक्षा प्रकार WPA3-Enterprise वर, EAP प्रकार EAP-TLS वर सेट करा. रूट अँकर म्हणून Trusted Certificate Profile निवडा आणि Cloud RADIUS सर्व्हरचे FQDNs निर्दिष्ट करा. क्लायंट क्रेडेंशियल म्हणून SCEP प्रमाणपत्र प्रोफाइल बाइंड करा.
- RADIUS इंटिग्रेशन: क्लाउड इश्यूइंग CA वर विश्वास ठेवण्यासाठी Cloud RADIUS सेवा (उदा. JoinNow किंवा Foxpass) कॉन्फिगर करा. Entra ID च्या विरूद्ध क्लायंट प्रमाणपत्रांची पडताळणी करण्यासाठी RADIUS पॉलिसी कॉन्फिगर करा, ज्यामध्ये Access-Accept पॅकेट परत करण्यापूर्वी Intune मध्ये उपकरण 'सुसंगत' (Compliant) म्हणून चिन्हांकित केले आहे की नाही हे तपासले जाते.
- वायरलेस कंट्रोलर सेटअप: केंद्रीकृत वायरलेस कंट्रोलरवर (किंवा Meraki/Aruba Central सारख्या क्लाउड डॅशबोर्डवर), 802.1X वापरून Cloud RADIUS IP पत्त्यांकडे निर्देश करण्यासाठी 'Purple-Staff' SSID कॉन्फिगर करा. WPA2-Enterprise संक्रमण मोडसह WPA3-Enterprise सक्षम करा.
१२ स्थानिक परिषद कार्यालये व्यवस्थापित करणारी एक सार्वजनिक क्षेत्रातील संस्था १५०० कॉर्पोरेट Windows लॅपटॉप PEAP-MSCHAPv2 वरून EAP-TLS वर स्थलांतरित करू इच्छित आहे. त्यांच्याकडे सध्या ऑन-प्रिमाइसेस Microsoft Active Directory Domain Services (AD DS) वातावरण आहे ज्यामध्ये Active Directory Certificate Services (AD CS) त्यांची एंटरप्राइझ CA म्हणून काम करत आहे. लॅपटॉप डोमेन-जॉइन्ड आहेत आणि Group Policy Objects (GPOs) द्वारे व्यवस्थापित केले जातात.
ग्रुप पॉलिसी ऑटो-एनरोलमेंटद्वारे EAP-TLS तैनात करण्यासाठी सध्याच्या AD CS आणि Active Directory इन्फ्रास्ट्रक्चरचा वापर करा.
- CA कॉन्फिगरेशन: AD CS जारी करणाऱ्या CA वर, डीफॉल्ट 'Workstation Authentication' प्रमाणपत्र टेम्पलेटची हुबेहूब प्रत तयार करा. या नवीन टेम्पलेटला 'Corporate Wireless Authentication' असे नाव द्या. सुरक्षा टॅब अंतर्गत, 'Domain Computers' ला Read, Enroll, आणि Autoenroll करण्यासाठी परवानग्या द्या. टेम्पलेटमध्ये 'Client Authentication' EKU समाविष्ट असल्याची खात्री करा.
- ग्रुप पॉलिसी कॉन्फिगरेशन:
- 'Wireless Certificate Auto-Enrollment' नावाचा एक नवीन GPO तयार करा.
Computer Configuration -> Policies -> Windows Settings -> Security Settings -> Public Key Policiesवर जा. 'Certificate Services Client - Auto-Enrollment' उघडा, ते 'Enabled' वर सेट करा आणि 'Renew expired certificates, update pending certificates, and remove revoked certificates' वर टिक करा. - याच GPO मध्ये,
Wireless Network (802.11) Policiesवर जा. एक नवीन Wireless पॉलिसी तयार करा. SSID चे नाव कॉन्फिगर करा, सुरक्षा WPA3-Enterprise वर सेट करा, EAP-TLS निवडा आणि विश्वसनीय प्रमाणपत्रांच्या सूचीमध्ये AD CS Root CA प्रमाणपत्रावर स्पष्टपणे टिक करा. स्थानिक RADIUS सर्व्हरचे FQDN निर्दिष्ट करा (उदा. Cisco ISE).
- 'Wireless Certificate Auto-Enrollment' नावाचा एक नवीन GPO तयार करा.
- RADIUS पॉलिसी (Cisco ISE): Cisco ISE च्या Trusted Certificates स्टोअरमध्ये AD CS Root CA प्रमाणपत्र आयात करा. EAP-TLS स्वीकारण्यासाठी एक ऑथेंटिकेशन पॉलिसी कॉन्फिगर करा. एक ऑथोरायझेशन पॉलिसी कॉन्फिगर करा जी कनेक्ट होणारा संगणक 'Domain Computers' Active Directory ग्रुपचा भाग आहे की नाही हे तपासते, आणि तसे असल्यास, त्यांना सुरक्षित कॉर्पोरेट VLAN मध्ये डायनॅमिकली नियुक्त करते.
एक मोठी प्रदर्शन आणि परिषद केंद्र चालवणारी एंटरप्राइझ कंपनी इव्हेंट कर्मचाऱ्यांचे स्कॅनर, तिकीट टर्मिनल्स आणि मीडिया प्रोडक्शन उपकरणांद्वारे वापरले जाणारे त्यांचे कॉर्पोरेट नेटवर्क सुरक्षित करू इच्छिते. इव्हेंट दरम्यान या ठिकाणी हाय RF इंटरफेरन्स जाणवतो आणि ५०,००० चौरस मीटरच्या विस्तीर्ण क्षेत्रामध्ये फिरणाऱ्या कर्मचाऱ्यांसाठी सेकंदापेक्षा कमी वेळेचे रोमिंग टाइम आवश्यक आहे. ते यासाठी प्रत्यक्ष Ruckus SmartZone कंट्रोलर आणि ऑन-प्रिमायसेस FreeRADIUS सर्व्हरचा वापर करतात.
Fast Transition (802.11r) आणि पॅकेट फ्रॅगमेंटेशन कमी करण्यासाठी अनुकूलित करून, FreeRADIUS सह ऑन-प्रिमाइसेसवर EAP-TLS तैनात करा.
- PKI आणि प्रमाणपत्र निर्मिती: प्रमाणपत्रे जारी करण्यासाठी ऑन-प्रिमाइसेस CA वापरा. तिकीट टर्मिनल्स आणि स्कॅनर विशेष ऑपरेटिंग सिस्टम्स (Android Enterprise, सानुकूल Linux) चालवू शकत असल्याने, प्रमाणपत्राचा पेलोड आकार कमी करण्यासाठी ECC SECP256R1 की वापरून क्लायंट प्रमाणपत्रे तयार करा, ज्यामुळे क्रिप्टोग्राफिक हँडशेक वेगवान होतो.
- FreeRADIUS ट्यूनिंग:
eap.confमध्ये,fragment_size = 1024सेट करा. हे FreeRADIUS ला मोठे प्रमाणपत्र पेलोड्स प्रमाणित नेटवर्क MTU पेक्षा लहान असलेल्या EAP पॅकेट्समध्ये विभागण्यास भाग पाडते, ज्यामुळे WAN लिंक्स किंवा गर्दीच्या वायरलेस चॅनेलवर पॅकेट ड्रॉप होणे टळते.- TLS सेशन पुन्हा सुरू करण्यास सक्षम करण्यासाठी TLS विभागांतर्गत
cache = yesकॉन्फिगर केले असल्याची खात्री करा. हे रोमिंग क्लायंटना लहान हँडशेक वापरून (पूर्ण प्रमाणपत्रे पुन्हा न पाठवता) पुन्हा प्रमाणित करण्याची परवानगी देते, ज्यामुळे रोमिंगची वेळ 50 मिलिसेकंदांपेक्षा कमी होते.
- वायरलेस कंट्रोलर (SmartZone) ट्यूनिंग:
- WPA3-Enterprise सह स्टाफ SSID कॉन्फिगर करा आणि 802.11r (Fast BSS Transition) सक्षम करा. ओव्हर-द-एअर (OTA) रोमिंग कॉन्फिगर करा.
- SSID ला प्रायमरी आणि सेकंडरी FreeRADIUS सर्व्हरवर मॅप करा.
- क्लायंट सेशन्स न गमावता अधूनमधून होणारे RF पॅकेटचे नुकसान हाताळण्यासाठी कंट्रोलरवर RADIUS टाइमआउट 3 रिट्रायसह 5 सेकंदांवर सेट करा.
सराव प्रश्न
Q1. 300 स्टोअर्स असलेल्या एका रिटेल साखळीला त्यांच्या कॉर्पोरेट इन्व्हेंटरी स्कॅनर्ससाठी EAP-TLS लागू करायचा आहे. पायलट चाचणी दरम्यान, त्यांच्या लक्षात येते की लॅपटॉप्स एका सेकंदापेक्षा कमी वेळात ऑथेंटिकेट होतात, तर काही जुन्या हँडहेल्ड स्कॅनर्सना ऑथेंटिकेट होण्यासाठी 10 सेकंदांपर्यंत वेळ लागतो किंवा स्टोअर्सना मध्यवर्ती RADIUS सर्व्हरशी जोडणाऱ्या रिमोट WAN लिंक्सवर ते पूर्णपणे अयशस्वी ठरतात. या समस्येचे बहुदा संभाव्य तांत्रिक कारण काय आहे आणि त्याचे निराकरण कसे केले पाहिजे?
टीप: प्रमाणपत्र पेलोडचा आकार आणि UDP आधारित RADIUS ट्रॅफिकवर WAN लेटन्सी व पॅकेट फ्रॅगमेंटेशनचा होणारा परिणाम विचारात घ्या.
नमुना उत्तर पहा
तांत्रिक समस्या ही WAN पॅकेट गळती आणि लेटन्सीसह एकत्रित झालेल्या EAP पॅकेट फ्रॅगमेंटेशनमुळे उद्भवते. EAP-TLS हँडशॅकमध्ये संपूर्ण X.509 प्रमाणपत्र साखळी ट्रान्समिट करावी लागते, जी अनेकदा मानक नेटवर्क MTU (1500 bytes) पेक्षा जास्त असते. जेव्हा हे पेलोड UDP-आधारित RADIUS वर पाठवले जातात, तेव्हा त्यांचे फ्रॅगमेंटेशन होणे आवश्यक असते. जर दरम्यानच्या WAN राउटरने कोणताही एक फ्रॅगमेंट ड्रॉप केला, तर संपूर्ण EAP हँडशॅक अयशस्वी होतो आणि तो टाईम आउट होऊन पुन्हा सुरू करावा लागतो, जे उच्च-लेटन्सी रिमोट लिंक्सवर प्रकर्षाने जाणवते.
या समस्येचे निराकरण करण्यासाठी, नेटवर्क टीमने पुढील गोष्टी केल्या पाहिजेत:
- Framed-MTU ट्यून करणे: RADIUS सर्व्हर आणि वायरलेस कंट्रोलरवरील
Framed-MTUॲट्रिब्यूट कमी मूल्यावर (जसे की1300किंवा1200) कॉन्फिगर करा. यामुळे RADIUS सर्व्हरला EAP मेसेजेस ॲप्लिकेशन लेयरवर लहान पॅकेट्समध्ये विभागण्यास भाग पडते जे IP-लेयर फ्रॅगमेंटेशनशिवाय WAN मधून प्रवास करू शकतात. - प्रमाणपत्र आकार ऑप्टिमाइझ करणे: RSA 2048 ऐवजी SECP256R1 की सह Elliptic Curve Cryptography (ECC) वापरून स्कॅनर्ससाठी क्लायंट प्रमाणपत्रे पुन्हा जारी करा. ECC प्रमाणपत्रे लक्षणीयरीत्या लहान असतात (RSA च्या 2048 bytes च्या तुलनेत साधारणतः 300 bytes), ज्यामुळे हँडशॅकसाठी आवश्यक फ्रॅगमेंट्सची संख्या कमी होते.
- TLS सेशन रिझम्प्शन सक्षम करणे: TLS सेशन्स कॅश करण्यासाठी FreeRADIUS/RADIUS कॉन्फिगर करा. जेव्हा एखादा स्कॅनर रोम करतो किंवा पुन्हा कनेक्ट होतो, तेव्हा तो संक्षिप्त हँडशॅक करू शकतो ज्यासाठी संपूर्ण प्रमाणपत्र साखळी ट्रान्समिट करण्याची आवश्यकता नसते, ज्यामुळे ऑथेंटिकेशन वेळ 100 मिलिसेकंदांपेक्षा कमी होतो.
Q2. एक IT सुरक्षा प्रशासक MDM द्वारे EAP-TLS SSID कॉन्फिगर करतो. ते सर्व कॉर्पोरेट लॅपटॉप्सवर क्लायंट प्रमाणपत्र आणि वायरलेस प्रोफाइल पुश करतात. तथापि, चाचणी दरम्यान, त्यांच्या लक्षात येते की लॅपटॉप अजूनही अधूनमधून त्याच SSID नावाने ब्रॉडकास्ट करणाऱ्या बोगस ॲक्सेस पॉइंटशी कनेक्ट होतात आणि वापरकर्त्याला नवीन सर्व्हर प्रमाणपत्रावर विश्वास ठेवण्यास सांगणारा प्रॉम्प्ट दिसतो. MDM प्रोफाइलमध्ये कोणती कॉन्फिगरेशन त्रुटी झाली आहे आणि यात कोणता सुरक्षा जोखीम आहे?
टीप: MDM च्या वायरलेस प्रोफाइल कॉन्फिगरेशनमधील ट्रस्ट व्हेरिफिकेशन सेटिंग्ज पहा.
नमुना उत्तर पहा
कॉन्फिगरेशन त्रुटी अशी आहे की MDM द्वारे पुश केलेल्या वायरलेस प्रोफाइलमध्ये Strict Server Trust Validation लागू केलेले नाही. विशेषतः, प्रशासक विश्वसनीय RADIUS सर्व्हर FQDNs स्पष्टपणे निर्दिष्ट करण्यात अयशस्वी ठरले आणि त्यांनी 'Prompt user to trust new servers' हा पर्याय निष्क्रिय केला नाही.
यामधील सुरक्षेचा धोका Man-in-the-Middle (MitM) / Rogue AP attack हा आहे. जर एखाद्या हल्लेखोराने कॉर्पोरेट SSID ब्रॉडकास्ट करणारा आणि सेल्फ-साईन केलेले प्रमाणपत्र दाखवणारा एक रॉग ऍक्सेस पॉईंट सेट केला, तर क्लायंट डिव्हाइस ऑथेंटिकेट करण्याचा प्रयत्न करेल. कठोर प्रमाणीकरण लागू नसल्यामुळे, ऑपरेटिंग सिस्टम वापरकर्त्याला नवीन प्रमाणपत्रावर विश्वास ठेवण्यास सांगते. जर एखाद्या तांत्रिक नसलेल्या कर्मचाऱ्याने 'Trust' किंवा 'Connect anyway' वर क्लिक केले, तर रॉग AP कनेक्शन स्थापित करू शकतो. जरी EAP-TLS हल्लेखोराला वापरकर्त्याचा पासवर्ड चोरण्यापासून रोखत असले (कारण कोणताही पासवर्ड पाठवला जात नाही), तरीही हल्लेखोर आता अनइनक्रिप्टेड नेटवर्क ट्रॅफिक रोखू शकतो, DNS स्पूफिंग करू शकतो किंवा एंडपॉईंटवर स्थानिक एक्स्प्लॉइट्स पाठवू शकतो.
Q3. एका स्टेडियम ऑपरेटरने सामन्यांदरम्यान वापरल्या जाणाऱ्या २०० कर्मचारी मोबाईल POS (Point of Sale) टर्मिनल्ससाठी EAP-TLS तैनात केले. सामन्याच्या दिवशी, जेव्हा ५०,००० चाहत्यांनी स्टेडियममध्ये प्रवेश केला, तेव्हा POS टर्मिनल्सना वारंवार ऑथेंटिकेशन ड्रॉप्स आणि डिस्कनेक्शन्सचा सामना करावा लागला, ज्यामुळे विक्रीवर गंभीर परिणाम झाला. RADIUS लॉग्समध्ये 'Handshake Timeout' आणि 'Max Retries Exceeded' त्रुटींचे प्रमाण जास्त दिसत होते, परंतु RADIUS सर्व्हर्सवरील CPU आणि मेमरीचा वापर १५% पेक्षा कमी होता. या बिघाडाला कोणते फिजिकल आणि लॉजिकल लेअर घटक कारणीभूत होते आणि हे आर्किटेक्चर कसे ऑप्टिमाइझ केले पाहिजे?
टीप: क्रिप्टोग्राफिक हँडशेकवर अत्यंत तीव्र RF कंजेशनचा होणारा परिणाम आणि रोमिंग ऑप्टिमायझेशन प्रोटोकॉलच्या भूमिकेचा विचार करा.
नमुना उत्तर पहा
हा बिघाड म्हणजे RF कंजेशनमुळे क्रिप्टोग्राफिक हँडशेक टाईमआऊट होण्याचे एक उत्कृष्ट उदाहरण आहे. परस्पर TLS हँडशेक पूर्ण करण्यासाठी EAP-TLS ला एकाधिक राउंड-ट्रिप फ्रेम्स (साधारणपणे ४ ते ६ राउंड ट्रिप्स) आवश्यक असतात. ५०,००० सक्रिय क्लायंट डिव्हाइसेस असलेल्या स्टेडियमच्या वातावरणात, 2.4GHz आणि 5GHz बँड्सना गंभीर पॅकेट कॉलिजन आणि उच्च रिट्राय रेटचा सामना करावा लागतो. हवेतील सिग्नलवर EAP-TLS अत्यंत चॅटी (संभाषणशील) असल्याने, कोणत्याही हँडशेक फ्रेमवरील पॅकेट ड्रॉप EAP स्टेट मशीनला टाईमआऊट करण्यास आणि संपूर्ण हँडशेक पुन्हा सुरू करण्यास भाग पाडते, ज्यामुळे लागोपाठ बिघाड होत जातात.
आर्किटेक्चर ऑप्टिमाइझ करण्यासाठी आणि ही समस्या सोडवण्यासाठी, ऑपरेटरने खालील फिजिकल आणि लॉजिकल ऑप्टिमायझेशन्स लागू करणे आवश्यक आहे: १. Fast Roaming (802.11r) सक्षम करा: POS SSID वर 802.11r (Fast BSS Transition) कॉन्फिगर करा. यामुळे टर्मिनल्सना नवीन AP वर जाण्यापूर्वी रोमिंग कीज वाटाघाटी करण्याची परवानगी मिळते, ज्यामुळे रोमिंग दरम्यान हवेतील देवाणघेवाण कमी होते. २. TLS Session Resumption लागू करा: RADIUS सर्व्हरवर TLS सेशन कॅशिंग सक्षम असल्याची खात्री करा. जेव्हा एखादे टर्मिनल पुन्हा कनेक्ट होते किंवा रोम होते, तेव्हा ते संक्षिप्त हँडशेक करू शकते (ज्यासाठी फक्त १ - २ राउंड ट्रिप्स लागतात आणि सर्टिफिकेट ट्रान्समिशनची आवश्यकता नसते), ज्यामुळे एअरटाइमचा वापर आणि RF पॅकेट गमावण्याचा धोका लक्षणीयरीत्या कमी होतो. ३. डेडिकेटेड RF ट्यूनिंग: POS टर्मिनल्सना केवळ 5GHz किंवा 6GHz बँडवर हलवा. POS SSID वरील 2.4GHz निष्क्रिय करा. कठोर चॅनेल प्लॅनिंग लागू करा, उपलब्ध नॉन-ओव्हरलॅपिंग चॅनेल्सचा जास्तीत जास्त वापर करण्यासाठी चॅनेलची रुंदी 20MHz पर्यंत कमी करा, आणि हवेतील मॅनेजमेंट फ्रेम ओव्हरहेड कमी करण्यासाठी किमान मूलभूत डेटा रेट्स (उदा. 12Mbps किंवा 24Mbps पेक्षा कमी दर निष्क्रिय करणे) कॉन्फिगर करा.
वारंवार विचारले जाणारे प्रश्न
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
या मालिकेमध्ये पुढे वाचा
कर्मचारी नेटवर्कवर BYOD (Bring Your Own Device) सुरक्षितता व्यवस्थापित करणे
कर्मचारी नेटवर्कवर Bring Your Own Device (BYOD) प्रवेश सुरक्षित करण्याबाबत एंटरप्राइझ IT व्यवस्थापक आणि नेटवर्क आर्किटेक्टसाठी एक विश्वसनीय, तांत्रिक संदर्भ मार्गदर्शिका. ही मार्गदर्शिका डेटा गळती कमी करण्यासाठी आणि जास्त गर्दीच्या ठिकाणांवर नियामक अनुपालन राखण्यासाठी आवश्यक असलेले अचूक नेटवर्क आर्किटेक्चर, ऑथेंटिकेशन प्रोटोकॉल आणि MDM इंटिग्रेशन वर्कफ्लोची रूपरेषा देते.
एंटरप्राइझ नेटवर्कवरील Rogue Access Points चे परिणाम कमी करणे
हे तांत्रिक संदर्भ मार्गदर्शक Wireless Intrusion Prevention Systems (WIPS) आणि Wireless Intrusion Detection Systems (WIDS) चा वापर करून एंटरप्राइझ नेटवर्कवरील rogue access points चे परिणाम कमी करण्यासाठी आर्किटेक्चर, उपयोजन आणि कार्यप्रणालीची तपशीलवार माहिती देते. हे हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक क्षेत्रातील ठिकाणांसह जटिल भौतिक वातावरणात अनधिकृत APs शोधण्यासाठी, त्यांचे वर्गीकरण करण्यासाठी आणि त्यांना निष्प्रभावी करण्यासाठी आयटी सुरक्षा प्रशासकांना कृतीयोग्य फ्रेमवर्क प्रदान करते. या मार्गदर्शकामध्ये धोक्यांचे वर्गीकरण, स्वयंचलित नियंत्रण यंत्रणा, अनुपालन परिणाम (PCI-DSS, GDPR, HIPAA) आणि मोजता येण्याजोगे व्यावसायिक परिणाम समाविष्ट आहेत.
कर्मचाऱ्यांच्या WiFi नेटवर्कसाठी सुरक्षित BYOD धोरणे
हे अधिकृत मार्गदर्शक IT नेत्यांना कर्मचाऱ्यांची वैयक्तिक उपकरणे सुरक्षितपणे ऑनबोर्ड करण्यासाठी एक विक्रेता-तटस्थ फ्रेमवर्क प्रदान करते. यामध्ये मुख्य कॉर्पोरेट पायाभूत सुविधांशी तडजोड न करता BYOD ला समर्थन देण्यासाठी आवश्यक असणारे नेटवर्क सेगमेंटेशन, EAP-TLS ऑथेंटिकेशन आणि MDM इंटिग्रेशन यासह महत्त्वपूर्ण आर्किटेक्चर निर्णयांचे तपशील दिले आहेत.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.