
कॉरपोरेट डिवाइस के लिए सर्टिफिकेट-आधारित प्रमाणीकरण (EAP-TLS)
यह आधिकारिक तकनीकी संदर्भ गाइड कॉरपोरेट डिवाइस के लिए EAP-TLS सर्टिफिकेट-आधारित प्रमाणीकरण की वास्तुकला, परिनियोजन और परिचालन संबंधी सर्वोत्तम प्रथाओं को कवर करती है। IT आर्किटेक्ट्स और स्थल संचालन प्रमुखों के लिए डिज़ाइन की गई, यह पासवर्ड-आधारित क्रेडेंशियल जोखिमों को समाप्त करने और बहु-साइट एंटरप्राइज़ वातावरण में मजबूत 802.1X नेटवर्क एक्सेस कंट्रोल प्राप्त करने के लिए एक व्यावहारिक रोडमैप प्रदान करती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi सुरक्षा गाइड →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
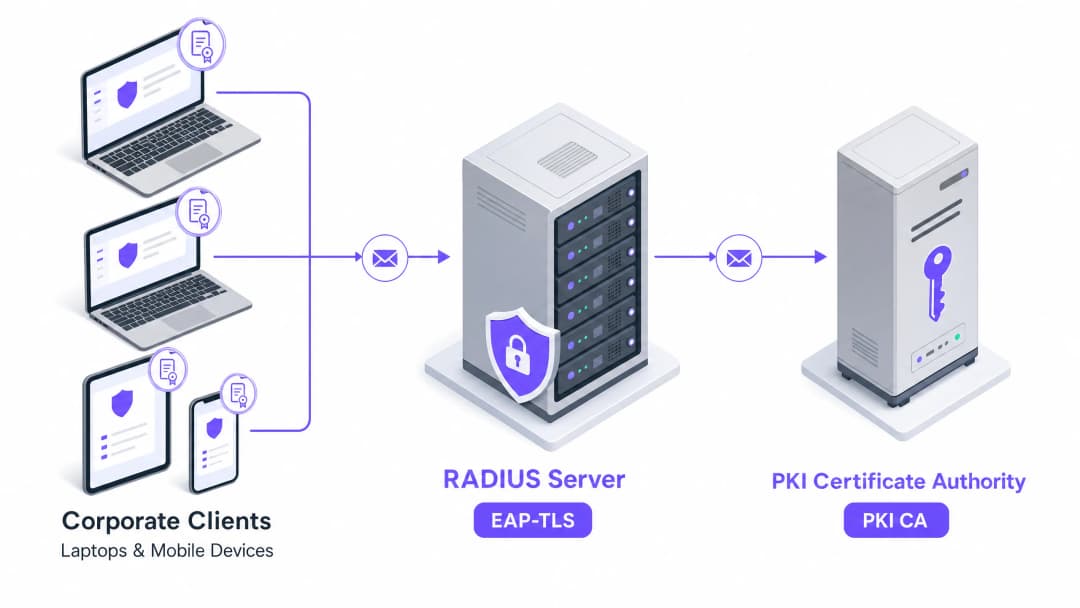
कार्यकारी सारांश
आधुनिक एंटरप्राइज नेटवर्क वातावरण में, पासवर्ड-आधारित वायरलेस ऑथेंटिकेशन क्रेडेंशियल चोरी, मैन-इन-द-मिडल हमलों और अनधिकृत नेटवर्क एक्सेस के लिए सबसे संवेदनशील रास्तों में से एक है। विरासत प्रोटोकॉल जैसे कि PEAP-MSCHAPv2, हालांकि अपने कम प्रवेश स्तर के कारण ऐतिहासिक रूप से लोकप्रिय थे, वे उपयोगकर्ता क्रेडेंशियल पर निर्भर करते हैं जो नकली एक्सेस पॉइंट्स के माध्यम से आसानी से इंटरसेप्ट किए जा सकते हैं या सोशल इंजीनियरिंग के माध्यम से खतरे में पड़ सकते हैं। होटल, रिटेल चेन, स्टेडियम और सार्वजनिक-क्षेत्र के कार्यालयों जैसे उच्च-ट्रैफिक, बहु-साइट संपत्तियों का प्रबंधन करने वाले IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए "स्टाफ WiFi" नेटवर्क को सुरक्षित करना एक व्यावसायिक-महत्वपूर्ण प्राथमिकता है जो सीधे व्यावसायिक निरंतरता, ब्रांड विश्वास और नियामक अनुपालन को प्रभावित करती है।
यह गाइड कॉर्पोरेट-स्वामित्व वाले उपकरणों को EAP-TLS (Extensible Authentication Protocol - Transport Layer Security) में स्थानांतरित करने के लिए तकनीकी खाका प्रस्तुत करती है, जो IEEE 802.1X मानक के तहत सर्टिफिकेट-आधारित आपसी ऑथेंटिकेशन के लिए उद्योग-मानक क्रिप्टोग्राफिक प्रोटोकॉल है। कमजोर उपयोगकर्ता पासवर्ड को क्रिप्टोग्राफिक रूप से बाध्य X.509 डिजिटल सर्टिफिकेट से बदलकर, EAP-TLS क्रेडेंशियल-आधारित हमलों की संभावना को पूरी तरह से समाप्त कर देता है। EAP-TLS को लागू करना यह सुनिश्चित करता है कि केवल सत्यापित, कॉर्पोरेट रूप से प्रबंधित उपकरण ही आंतरिक नेटवर्क से जुड़ सकते हैं, जिससे PCI-DSS और GDPR जैसे कड़े मानकों के अनुपालन को सरल बनाया जा सकता है, जबकि पासवर्ड समाप्त होने और रीसेट से संबंधित हेल्प-डेस्क टिकटों को भारी मात्रा में कम किया जा सकता है।
यद्यपि EAP-TLS के सुरक्षा लाभ अचूक हैं, लेकिन सफल परिनियोजन के लिए पब्लिक की इन्फ्रास्ट्रक्चर (PKI), मोबाइल डिवाइस मैनेजमेंट (MDM) एकीकरण, और सर्टिफिकेट लाइफसाइकिल ऑटोमेशन के लिए एक संरचित दृष्टिकोण की आवश्यकता होती है। यह दस्तावेज़ जटिल, बहु-साइट एंटरप्राइज वातावरणों में एक मजबूत EAP-TLS इन्फ्रास्ट्रक्चर को तैनात करने, स्केल करने और बनाए रखने के लिए आवश्यक कार्रवाई योग्य तकनीकी मार्गदर्शन और आर्किटेक्चरल पैटर्न प्रदान करता है।
तकनीकी गहन विश्लेषण
क्रिप्टोग्राफिक नींव और आपसी ऑथेंटिकेशन
इसके मूल में, EAP-TLS जैसा कि RFC 5216 [1] में परिभाषित किया गया है, Extensible Authentication Protocol (EAP) फ्रेमवर्क के तहत नेटवर्क एक्सेस कंट्रोल के लिए Transport Layer Security (TLS) हैंडशेक को लागू करता है। पासवर्ड-आधारित EAP विधियों (जैसे कि PEAP या EAP-TTLS) के विपरीत, जो एक विरासत क्रेडेंशियल एक्सचेंज की रक्षा के लिए एक टनल स्थापित करते हैं, EAP-TLS आपसी क्रिप्टोग्राफिक ऑथेंटिकेशन करने के लिए TLS का उपयोग करता है।
EAP-TLS हैंडशेक के दौरान, क्लाइंट (जिसे 802.1X शब्दावली में सप्लिकेंट के रूप में जाना जाता है) और RADIUS सर्वर (ऑथेंटिकेशन सर्वर) दोनों को वैध X.509 डिजिटल सर्टिफिकेट प्रस्तुत करने होंगे। ऑथेंटिकेशन प्रवाह इस प्रकार आगे बढ़ता है:
- सर्वर ऑथेंटिकेशन: RADIUS सर्वर क्लाइंट के सामने अपना सर्वर सर्टिफिकेट प्रस्तुत करता है। क्लाइंट इस सर्टिफिकेट को अपने स्थानीय ट्रस्ट स्टोर के खिलाफ सत्यापित करता है, जिससे यह पुष्टि होती है कि यह एक विश्वसनीय रूट सर्टिफिकेट अथॉरिटी (CA) द्वारा हस्ताक्षरित है, समाप्त नहीं हुआ है, और अपेक्षित सर्वर पहचान (कॉमन नेम/सब्जेक्ट अल्टरनेटिव नेम) से मेल खाता है।
- क्लाइंट ऑथेंटिकेशन: एक बार जब सर्वर की पहचान सत्यापित हो जाती है, तो क्लाइंट अपना विशिष्ट डिवाइस सर्टिफिकेट RADIUS सर्वर के सामने प्रस्तुत करता है। सर्वर अपने ट्रस्ट स्टोर के खिलाफ इस सर्टिफिकेट को सत्यापित करता है, इसके हस्ताक्षर, वैधता अवधि और निरस्तीकरण स्थिति की पुष्टि करता है।
- की डेरिवेशन: दोनों पक्षों द्वारा पारस्परिक सत्यापन पूरा करने के बाद, वे क्रिप्टोग्राफिक रूप से एक विशिष्ट पेयरवाइज मास्टर की (PMK) और ग्रुप टेम्पोरल की (GTK) प्राप्त करते हैं। इन कीज़ का उपयोग WPA2-Enterprise या WPA3-Enterprise के माध्यम से हवा में वायरलेस ट्रैफ़िक को एन्क्रिप्ट करने के लिए किया जाता है, जिससे यह सुनिश्चित होता है कि प्रत्येक सत्र विशिष्ट, गैर-पुनः प्रयोज्य एन्क्रिप्शन कीज़ का उपयोग करता है।
चूंकि ऑथेंटिकेशन पूरी तरह से असममित क्रिप्टोग्राफी (RSA या एलिप्टिक कर्व क्रिप्टोग्राफी) पर निर्भर करता है, इसलिए कोई भी पासवर्ड, हैश या शेयर्ड सीक्रेट कभी भी हवा में प्रसारित नहीं होता है और न ही ऑथेंटिकेशन सर्वर पर संग्रहीत होता है। यह डिज़ाइन नेटवर्क को ऑफ़लाइन ब्रूट-फ़ोर्स हमलों, डिक्शनरी हमलों और दुष्ट एक्सेस पॉइंट्स के माध्यम से क्रेडेंशियल कटाई से पूरी तरह से सुरक्षित बनाता है।
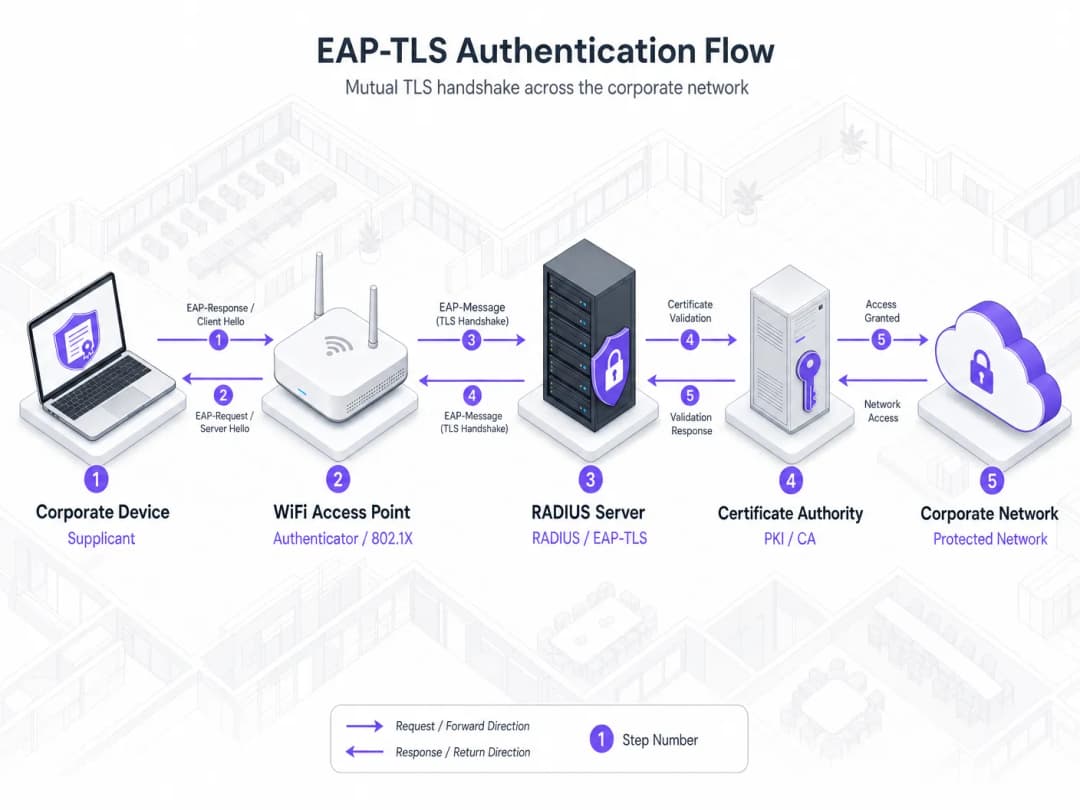
आर्किटेक्चरल घटक
एक प्रोडक्शन-ग्रेड EAP-TLS परिनियोजन में चार मुख्य बुनियादी ढांचे के स्तंभ शामिल हैं, जिनमें से प्रत्येक ट्रस्ट की श्रृंखला के भीतर एक अलग भूमिका निभाता है:
| स्तंभ | घटक | तकनीकी कार्य | एंटरप्राइज-ग्रेड विकल्प |
|---|---|---|---|
| PKI | सर्टिफिकेट अथॉरिटी (CA) | सर्वर और डिवाइस के लिए X.509 डिजिटल सर्टिफिकेट लाइफसाइकिल जारी करता है, हस्ताक्षर करता है और प्रबंधित करता है। | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | ऑथेंटिकेशन सर्वर | EAP-TLS हैंडशेक को समाप्त करता है, सर्टिफिकेट्स को सत्यापित करता है, और 802.1X प्रवेश की अनुमति/अस्वीकार करने का निर्णय लेता है। | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | एंडपॉइंट प्रबंधन | स्वचालित रूप से रूट CA ट्रस्ट प्रोफाइल को तैनात करता है और उपकरणों पर SCEP/EST सर्टिफिकेट नामांकन को ट्रिगर करता है। | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | नेटवर्क इन्फ्रास्ट्रक्चर | 802.1X ऑथेंटिकेटर के रूप में कार्य करता है, RADIUS-over-UDP/TCP के माध्यम से क्लाइंट और RADIUS के बीच EAP फ़्रेम को रिले करता है। | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| पहचान | आइडेंटिटी प्रोवाइडर (IdP) | उपयोगकर्ता और डिवाइस खातों के लिए सत्य का एकमात्र स्रोत बनाए रखता है, जिसे पॉलिसी मूल्यांकन के दौरान RADIUS द्वारा संदर्भित किया जाता है। | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
EAP विधियों की तुलना
यह समझने के लिए कि कॉरपोरेट-स्वामित्व वाले उपकरणों के लिए EAP-TLS अनिवार्य मानक क्यों है, उद्यम परिवेशों में आमतौर पर पाए जाने वाले अन्य EAP तरीकों के साथ इसकी तुलना करना उपयोगी है:

जैसा कि ऊपर दिया गया चार्ट दर्शाता है, EAP-TLS एकमात्र ऐसा तरीका है जो पासवर्ड-आधारित जोखिम को पूरी तरह से समाप्त करते हुए एक उच्च सुरक्षा स्तर प्राप्त करता है। PEAP-MSCHAPv2 जैसे तरीके Hostapd-WPE जैसे बुनियादी टूलचेन का उपयोग करके क्रेडेंशियल-चोरी के हमलों के प्रति अत्यधिक संवेदनशील बने हुए हैं, जिससे वे आधुनिक सुरक्षा खतरों के परिदृश्य में संवेदनशील कॉरपोरेट संसाधनों की सुरक्षा के लिए अनुपयुक्त हो जाते हैं।
कार्यान्वयन गाइड
एक बहु-साइट उद्यम नेटवर्क पर EAP-TLS को लागू करने के लिए PKI, MDM, RADIUS और वायरलेस इन्फ्रास्ट्रक्चर परतों पर व्यवस्थित निष्पादन की आवश्यकता होती है। निम्नलिखित चरण एक विक्रेता-तटस्थ, उत्पादन-परीक्षित परिनियोजन ढांचे की रूपरेखा तैयार करते हैं।
चरण 1: पब्लिक की इन्फ्रास्ट्रक्चर (PKI) स्थापित करना
PKI EAP-TLS का क्रिप्टोग्राफिक आधारशिला है। उद्यम सुरक्षा के लिए, एक दो-स्तरीय CA आर्किटेक्चर की दृढ़ता से सिफारिश की जाती है:
- ऑफ़लाइन रूट CA: एक अत्यधिक सुरक्षित, ऑफ़लाइन सर्टिफिकेट अथॉरिटी जिसका उपयोग केवल इश्यूइंग CA के प्रमाणपत्रों पर हस्ताक्षर करने के लिए किया जाता है। रूट CA की निजी कुंजी को हार्डवेयर सुरक्षा मॉड्यूल (HSM) या कड़े भौतिक पहुंच नियंत्रणों द्वारा सुरक्षित किया जाना चाहिए।
- ऑनलाइन इश्यूइंग CA: एक सक्रिय, ऑनलाइन सर्टिफिकेट अथॉरिटी जो आपके नेटवर्क और MDM प्लेटफॉर्म के साथ एकीकृत है, जिसका उपयोग RADIUS सर्वर और क्लाइंट उपकरणों को प्रमाणपत्र जारी करने के लिए किया जाता है।
RADIUS सर्वर प्रमाणपत्र कॉन्फ़िगरेशन:
- इश्यूइंग CA से अपने RADIUS सर्वर को एक सर्वर प्रमाणपत्र जारी करें।
- सुनिश्चित करें कि प्रमाणपत्र में सर्वर ऑथेंटिकेशन एक्सटेंडेड की यूसेज (EKU) OID (
1.3.6.1.5.5.7.3.1) शामिल है। - RADIUS सर्वर के फुली क्वालिफाइड डोमेन नेम (FQDN) से मिलान करने के लिए सब्जेक्ट अल्टरनेटिव नेम (SAN) को कॉन्फ़िगर करें।
चरण 2: MDM के माध्यम से क्लाइंट प्रमाणपत्र नामांकन को स्वचालित करना
मैन्युअल प्रमाणपत्र इंस्टॉलेशन स्केलेबल नहीं है और गंभीर सुरक्षा जोखिम पैदा करता है। उद्यम परिनियोजन को सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल (SCEP) या एनरोलमेंट ओवर सिक्योर ट्रांसपोर्ट (EST) के माध्यम से प्रमाणपत्र प्रावधान को स्वचालित करने के लिए एक MDM प्लेटफॉर्म का उपयोग करना चाहिए।
+-------------+         1. SCEP Profile Push         +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client   |
|  (Intune/   | <----------------------------------- |   Device   |
|    Jamf)    |    3. SCEP Challenge Validation      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge Get                                  | 4. SCEP Request
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. Certificate Issuance        |     CA     |
+-------------+                                      +------------+
MDM प्रोफाइल परिनियोजन (deployment) क्रम:
- Root CA प्रोफाइल: डिवाइस के विश्वसनीय रूट प्रमाणपत्र प्राधिकारी (Root CA) स्टोर में Root CA और Issuing CA के सार्वजनिक प्रमाणपत्रों वाली एक विश्वसनीय प्रमाणपत्र प्रोफाइल परिनियोजित करें। यह सुनिश्चित करता है कि डिवाइस RADIUS सर्वर प्रमाणपत्र पर भरोसा करता है।
- SCEP/EST प्रोफाइल: अपने Issuing CA के SCEP गेटवे की ओर इशारा करते हुए एक SCEP प्रमाणपत्र प्रोफाइल कॉन्फ़िगर करें। प्रोफाइल को निम्नलिखित के साथ कॉन्फ़िगर करें:
- Subject name format:
CN={{DevicePhysicalIds:AADDeviceId}}याCN={{UserPrincipalName}}, प्रमाणपत्र को किसी विशिष्ट डिवाइस या उपयोगकर्ता पहचान से जोड़ने के लिए। - Extended Key Usage (EKU): इसमें Client Authentication (
1.3.6.1.5.5.7.3.2) शामिल होना चाहिए। - Key usage: डिजिटल हस्ताक्षर, की एन्साइफरमेंट (key encipherment)।
- Key size: न्यूनतम RSA 2048-bit या ECC SECP256R1।
- Subject name format:
- WiFi प्रोफाइल: WPA3-Enterprise (WPA2-Enterprise फॉलबैक के साथ) के लिए कॉन्फ़िगर की गई एक वायरलेस नेटवर्क प्रोफाइल परिनियोजित करें जिसमें निम्नलिखित शामिल हो:
- EAP type: EAP-TLS।
- Trusted server certificate: अपने RADIUS सर्वर का FQDN स्पष्ट रूप से निर्दिष्ट करें और चरण 1 में परिनियोजित Root CA प्रोफाइल को ट्रस्ट एंकर के रूप में चुनें। यह डिवाइसों को किसी दुर्भावनापूर्ण RADIUS सर्वर से कनेक्ट होने से रोकता है।
- Authentication method: SCEP प्रोफाइल के माध्यम से नामांकित प्रमाणपत्र का उपयोग करें।
चरण 3: RADIUS पॉलिसी इंजन कॉन्फ़िगर करें
आपके RADIUS सर्वर (उदाहरण के लिए, Cisco ISE, Aruba ClearPass, या Cloud RADIUS) को एक्सेस पॉइंट्स से आने वाले 802.1X प्रमाणीकरण अनुरोधों को संसाधित करने के लिए कॉन्फ़िगर किया जाना चाहिए।
- Trust store कॉन्फ़िगरेशन: Root CA और Issuing CA के सार्वजनिक प्रमाणपत्रों को RADIUS सर्वर के विश्वसनीय प्रमाणपत्र स्टोर में आयात करें। क्लाइंट प्रमाणीकरण के लिए प्रमाणपत्र सत्यापन सक्षम करें।
- Identity source मैपिंग: क्लाइंट प्रमाणपत्र के Subject या SAN (उदाहरण के लिए, UPN या Azure AD डिवाइस ID) से निकाली गई पहचान को आपके पहचान प्रदाता (जैसे Microsoft Entra ID या Okta) से मैप करने के लिए RADIUS पॉलिसी कॉन्फ़िगर करें। यह RADIUS सर्वर को नेटवर्क एक्सेस देने से पहले यह सत्यापित करने की अनुमति देता है कि उपयोगकर्ता या डिवाइस खाता अभी भी डायरेक्टरी में सक्रिय है या नहीं।
- Authorisation नियम: प्रमाणपत्र विशेषताओं और डायरेक्टरी समूह की सदस्यता के आधार पर विस्तृत प्राधिकरण नीतियां बनाएं। उदाहरण के लिए:
- नियम 1: यदि
Certificate:Issuerका मानCorporate Issuing CAके बराबर है औरEntraID:DeviceStatusका मानCompliantके बराबर है, तो VLAN 10 (कॉर्पोरेट डेटा नेटवर्क) असाइन करें और एक उच्च-प्राथमिकता वाला भूमिका-आधारित ACL लागू करें। - नियम 2: यदि
Certificate:Issuerका मानCorporate Issuing CAके बराबर है औरEntraID:UserGroupका मानFinanceके बराबर है, तो VLAN 20 (फाइनेंस सेगमेंटेड नेटवर्क) असाइन करें।
- नियम 1: यदि
चरण 4: वायरलेस LAN (WLAN) इन्फ्रास्ट्रक्चर कॉन्फ़िगर करें
कॉर्पोरेट SSID पर 802.1X प्रमाणीकरण लागू करने के लिए अपने वायरलेस कंट्रोलर या क्लाउड-प्रबंधित एक्सेस पॉइंट्स (उदाहरण के लिए, Cisco Catalyst, Aruba, या Meraki) को कॉन्फ़िगर करें।
- RADIUS सर्वर को परिभाषित करें: अपने RADIUS सर्वर IP एड्रेस जोड़ें और प्रत्येक AP या वायरलेस कंट्रोलर के लिए एक मजबूत, अद्वितीय साझा रहस्य (shared secret) कॉन्फ़िगर करें।
- WPA3-Enterprise सक्षम करें: WPA3-Enterprise का उपयोग करने के लिए कॉर्पोरेट SSID को कॉन्फ़िगर करें। WPA3 ऑफ़लाइन डिक्शनरी हमलों के खिलाफ मजबूत सुरक्षा प्रदान करता है और प्रोटेक्टेड मैनेजमेंट फ्रेम्स (PMF) को अनिवार्य बनाता है, जिससे हवा में कंट्रोल ट्रैफ़िक सुरक्षित रहता है। केवल वहीं संक्रमण मोड (transition mode) के रूप में WPA2-Enterprise की पेशकश करें जहां पुराने कॉर्पोरेट क्लाइंट मौजूद हों।
- 802.1X/EAP कॉन्फ़िगरेशन: प्रमाणीकरण प्रकार को 802.1X पर सेट करें। यदि आपका RADIUS सर्वर
Access-Acceptपैकेट में VLAN विशेषताएँ वापस करने के लिए कॉन्फ़िगर किया गया है, तो डायनेमिक VLAN असाइनमेंट सक्षम करें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
सर्वोत्तम प्रथाएं
परिचालन स्थिरता, उच्च उपलब्धता और मजबूत सुरक्षा सुनिश्चित करने के लिए, एंटरप्राइज-ग्रेड EAP-TLS परिनियोजन को निम्नलिखित उद्योग-मानक सर्वोत्तम प्रथाओं का पालन करना चाहिए:
1. प्रमाणपत्र रद्दीकरण (Revocation) की जाँच
प्रमाणपत्र वैधता का रीयल-टाइम सत्यापन गैर-परक्राम्य है। यदि कोई कॉर्पोरेट लैपटॉप खो जाता है या चोरी हो जाता है, तो उसकी नेटवर्क पहुंच तुरंत समाप्त कर दी जानी चाहिए। निम्नलिखित का उपयोग करके सख्त रद्दीकरण जांच लागू करने के लिए अपने RADIUS सर्वर को कॉन्फ़िगर करें:
- ऑनलाइन प्रमाणपत्र स्थिति प्रोटोकॉल (OCSP): व्यक्तिगत प्रमाणपत्रों के रीयल-टाइम, कम-विलंबता सत्यापन के लिए अत्यधिक अनुशंसित।
- प्रमाणपत्र रद्दीकरण सूचियां (CRLs): यदि CA ऑफ़लाइन हो जाता है तो प्रमाणीकरण आउटेज को रोकने के लिए बार-बार अपडेट (उदाहरण के लिए, हर 2 से 4 घंटे में) के साथ RADIUS सर्वर पर CRL का एक स्थानीय कैश कॉन्फ़िगर करें।
- फेल-सेफ नीति: रद्दीकरण सर्वर के अनुपलब्ध होने पर RADIUS व्यवहार को परिभाषित करें। उच्च-सुरक्षा परिवेशों के लिए, डिफ़ॉल्ट रूप से "पहुंच अस्वीकार करें" (हार्ड-फेल) सेट करें। वितरित रिटेल या हॉस्पिटैलिटी संपत्तियों में व्यावसायिक निरंतरता के लिए, एक "सॉफ्ट-फेल" नीति लागू की जा सकती है जो अस्थायी रूप से एक क्वारंटाइन VLAN तक पहुंच को प्रतिबंधित करती है।
2. सख्त क्लाइंट-साइड ट्रस्ट सत्यापन
मैन-इन-द-मिडल (MitM) हमलों को कम करने के लिए - जहां एक हमलावर कॉर्पोरेट SSID का रूप धारण करके एक नकली एक्सेस पॉइंट खड़ा करता है - क्लाइंट डिवाइसों को RADIUS सर्वर की पहचान को सत्यापित करने के लिए कड़ाई से कॉन्फ़िगर किया जाना चाहिए। इसे MDM वायरलेस प्रोफाइल के माध्यम से लागू किया जाता है:
- उपयोगकर्ता संकेतों को अक्षम करें: सुनिश्चित करें कि "नए सर्वर या प्रमाणपत्र प्राधिकरणों पर भरोसा करने के लिए उपयोगकर्ता को संकेत दें" विकल्प अक्षम है। यदि सर्वर प्रमाणपत्र बेमेल होता है, तो उपयोगकर्ता को चेतावनी को बायपास करने की अनुमति देने के बजाय डिवाइस को चुपचाप डिस्कनेक्ट हो जाना चाहिए।
- स्पष्ट डोमेन मिलान: विश्वसनीय सर्वर को विशिष्ट FQDN तक सीमित करें (उदाहरण के लिए,
radius01.purple.aiयाradius02.purple.ai)।
3. नेटवर्क विभाजन और भूमिका-आधारित पहुंच नियंत्रण (RBAC)
सफल 802.1X प्रमाणीकरण से कॉर्पोरेट नेटवर्क तक अप्रतिबंधित पार्श्व पहुंच (lateral access) नहीं मिलनी चाहिए। वायरलेस किनारे पर नेटवर्क विभाजन लागू करें:
- VLAN के लिए
Tunnel-Private-Group-IDया ACL के लिएFilter-Idजैसे RADIUS एट्रिब्यूट्स का उपयोग करें, ताकि क्लाइंट को उनकी भूमिका (उदाहरण के लिए, एग्जीक्यूटिव, इंजीनियरिंग, HR, फाइनेंस) के आधार पर अलग-थलग नेटवर्क सेगमेंट में गतिशील रूप से असाइन किया जा सके। - डिवाइस अनुपालन की निरंतर निगरानी के लिए इसे एक आधुनिक नेटवर्क एक्सेस कंट्रोल (NAC) समाधान के साथ जोड़ें। यदि आपके MDM में कोई एक्टिव डिवाइस गैर-अनुपालन (उदाहरण के लिए, फ़ायरवॉल निष्क्रिय होना या मैलवेयर का पता चलना) में बदल जाता है, तो MDM को सर्टिफिकेट निरसन (revocation) ट्रिगर करना चाहिए, या NAC को डिवाइस को गतिशील रूप से एक क्वारंटाइन VLAN में पुनः असाइन करने के लिए सूचित करना चाहिए। अग्रणी नियंत्रण प्रणालियों के व्यापक दृष्टिकोण के लिए, हमारी गाइड देखें: 10 Best Network Access Control (NAC) Solutions for 2026।
4. उच्च उपलब्धता (High Availability) और भौगोलिक अतिरेक (Geographic Redundancy)
मल्टी-साइट वेन्यू संचालन के लिए, RADIUS आउटेज का अर्थ है कि कर्मचारियों के डिवाइस तुरंत काम करना बंद कर देते हैं। सुनिश्चित करें कि आपका आर्किटेक्चर पूरी तरह से रिडंडेंट है:
- एंटरप्राइज-ग्रेड लोड बैलेंसर के पीछे प्रति क्षेत्र कम से कम दो RADIUS सर्वर तैनात करें, या उन्हें वायरलेस कंट्रोलर में प्राइमरी/सेकेंडरी टारगेट के रूप में कॉन्फ़िगर करें।
- वैश्विक तैनाती (उदाहरण के लिए, अंतरराष्ट्रीय होटल चेन या रिटेल ब्रांड) के लिए, कम लेटेंसी वाले हैंडशेक और स्थानीय उत्तरजीविता (local survivability) सुनिश्चित करने के लिए भौगोलिक रूप से वितरित पॉइंट्स ऑफ प्रेजेंस (PoPs) के साथ एक Cloud RADIUS आर्किटेक्चर का लाभ उठाएं। इस पैटर्न को हमारे तकनीकी गाइड How to Implement 802.1X Authentication with Cloud RADIUS में गहराई से समझाया गया है।
समस्या निवारण और जोखिम न्यूनीकरण
EAP-TLS को तैनात करने से पासवर्ड से जुड़ी समस्याएं समाप्त हो जाती हैं लेकिन क्रिप्टोग्राफिक और इंफ्रास्ट्रक्चर निर्भरताएं पैदा होती हैं। सामान्य विफलता मोड को समझना और परिचालन टीमों के लिए एक संरचित समस्या निवारण प्रोटोकॉल स्थापित करना आवश्यक है।
सामान्य विफलता मोड और समाधान वर्कफ़्लो
1. हैंडशेक विफलता: "Unknown CA" या "Certificate Untrusted"
- लक्षण: क्लाइंट डिवाइस कनेक्ट करने का प्रयास करता है लेकिन TLS हैंडशेक के दौरान तुरंत डिस्कनेक्ट हो जाता है। RADIUS लॉग
TLS Alert: Alert Certificate Unknownदिखाते हैं। - मूल कारण: क्लाइंट उस सर्टिफिकेट अथॉरिटी (CA) पर भरोसा नहीं करता है जिसने RADIUS सर्वर सर्टिफिकेट पर हस्ताक्षर किए हैं, या RADIUS सर्वर उस CA पर भरोसा नहीं करता है जिसने क्लाइंट सर्टिफिकेट पर हस्ताक्षर किए हैं।
- समाधान: सत्यापित करें कि रूट CA और जारीकर्ता CA पब्लिक सर्टिफिकेट MDM के माध्यम से क्लाइंट के विश्वसनीय रूट स्टोर में सही ढंग से इंस्टॉल हैं। जांचें कि RADIUS सर्वर के ट्रस्ट स्टोर में क्लाइंट का जारीकर्ता CA सर्टिफिकेट शामिल है, और RADIUS सर्वर सर्टिफिकेट की ही सर्टिफिकेट चेन पूरी है।
2. SCEP नामांकन विफलता
- लक्षण: एक नया कॉर्पोरेट डिवाइस WiFi से कनेक्ट नहीं हो सकता क्योंकि उसके पास कोई क्लाइंट सर्टिफिकेट नहीं है। MDM लॉग SCEP नामांकन त्रुटियां दिखाते हैं।
- मूल कारण: SCEP गेटवे तक नहीं पहुंचा जा सकता है, SCEP चैलेंज पासवर्ड समाप्त हो गया है, या NDES (नेटवर्क डिवाइस एनरोलमेंट सर्विस) सर्वर के संसाधन समाप्त हो गए हैं।
- समाधान: क्लाइंट, MDM, और SCEP गेटवे के बीच नेटवर्क कनेक्टिविटी की जांच करें। NDES IIS एप्लिकेशन पूल को रीस्टार्ट करें और सत्यापित करें कि SCEP चैलेंज वैलिडेशन सर्विस सही तरीके से काम कर रही है। सुनिश्चित करें कि MDM सर्विस अकाउंट के पास CA पर उपयुक्त अनुमतियाँ हैं।
3. साइलेंट हैंडशेक टाइमआउट
- लक्षण: क्लाइंट प्रमाणित करने का प्रयास करता है लेकिन कनेक्शन टाइमआउट हो जाता है। RADIUS लॉग इस प्रयास का कोई रिकॉर्ड नहीं दिखाता है, या आंशिक रूप से बाधित हैंडशेक दिखाता है।
- मूल कारण: IP फ्रैगमेंटेशन। EAP-TLS एक्सचेंज में बड़े सर्टिफिकेट पेलोड शामिल होते हैं, जिससे EAP पैकेट मानक 1500-बाइट MTU से अधिक हो जाते हैं। यदि कोई मध्यवर्ती स्विच या राउटर फ्रैगमेंटेड पैकेट्स को ड्रॉप कर देता है, तो हैंडशेक टाइमआउट हो जाता है।
- समाधान: RADIUS सर्वर और वायरलेस कंट्रोलर्स पर Framed-MTU एट्रिब्यूट को कॉन्फ़िगर करें। Framed-MTU को
1344या1300पर सेट करने से RADIUS सर्वर EAP संदेशों को छोटे पैकेट्स में विभाजित करने के लिए मजबूर होता है जो IP लेयर पर बिना किसी फ्रैगमेंटेशन के नेटवर्क पर आसानी से चले जाते हैं।
व्यवस्थित डायग्नोस्टिक प्रोटोकॉल
ऑथेंटिकेशन समस्याओं को हल करते समय, नेटवर्क इंजीनियरों को इस अनुक्रमिक डायग्नोस्टिक प्रोटोकॉल का पालन करना चाहिए:
+-------------------------------------------------------------+
| चरण 1: एक्सेस पॉइंट पर फिजिकल/वायरलेस एसोसिएशन की जांच करें |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| चरण 2: RADIUS लाइव लॉग्स में सक्रिय EAP-TLS सेशन को सत्यापित करें |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| चरण 3: TLS हैंडशेक विवरण और सर्टिफिकेट EKU OIDs का निरीक्षण करें |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| चरण 4: CRL/OCSP रीचेबिलिटी और लेटेंसी स्थिति को मान्य करें |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| चरण 5: आइडेंटिटी प्रोवाइडर में एंडपॉइंट डायरेक्टरी स्थिति की जांच करें |
+-------------------------------------------------------------+
ROI और व्यावसायिक प्रभाव
EAP-TLS पर ट्रांज़िशन एक महत्वपूर्ण तकनीकी बदलाव का प्रतिनिधित्व करता है, लेकिन इसका रिटर्न ऑन इन्वेस्टमेंट (ROI) सुरक्षा, परिचालन और वित्तीय आयामों में तेज़ और मापने योग्य है।
1. क्रेडेंशियल आधारित जोखिमों का उन्मूलन
पासवर्ड-आधारित नेटवर्क स्वाभाविक रूप से क्रेडेंशियल साझाकरण, ब्रूट-फोर्स हमलों और सोशल इंजीनियरिंग के प्रति संवेदनशील होते हैं। उच्च कर्मचारी टर्नओवर वाले क्षेत्रों जैसे Hospitality और Retail में, पासवर्ड सुरक्षा का प्रबंधन करना एक परिचालन दुःस्वप्न है। जब कोई कर्मचारी नौकरी छोड़ता है, तो सैकड़ों डिवाइसों पर साझा WPA2 पासवर्ड बदलना व्यावहारिक रूप से असंभव होता है, जिससे एक निरंतर आंतरिक खतरा बना रहता है। EAP-TLS नेटवर्क एक्सेस को भौतिक डिवाइस से जोड़ता है। जब कोई कर्मचारी जाता है या कोई डिवाइस सेवा से हटा दिया जाता है, तो MDM में सर्टिफिकेट रद्द कर दिया जाता है, जिससे किसी अन्य डिवाइस को प्रभावित किए बिना हर भौतिक स्थान पर नेटवर्क एक्सेस तुरंत समाप्त हो जाता है।
2. कम परिचालन लागत
उद्योग के आंकड़ों के अनुसार, IT हेल्प-डेस्क के 30% तक टिकट पासवर्ड रीसेट, लॉकआउट और क्रेडेंशियल समाप्त होने के कारण होने वाली वायरलेस कनेक्टिविटी समस्याओं से संबंधित होते हैं। EAP-TLS पूरी तरह से पृष्ठभूमि में काम करता है। एक बार MDM के माध्यम से प्रोविजन्ड होने के बाद, कनेक्टिविटी स्वचालित, मूक और स्थायी होती है। स्वचालित सर्टिफिकेट रिन्यूअल वर्कफ़्लो यह सुनिश्चित करते हैं कि डिवाइस उपयोगकर्ता के हस्तक्षेप के बिना जुड़े रहें, जिससे खोई हुई उत्पादकता के हजारों घंटे बचते हैं और हेल्प-डेस्क ओवरहेड में भारी कमी आती है। Healthcare या Transport हब जैसे बड़े पैमाने के वातावरण के लिए, यह परिचालन दक्षता सीधे तौर पर वार्षिक सहायता लागत में लाखों पाउंड की बचत में बदल जाती है।
3. अनुपालन और नियामक संरेखण
संवेदनशील डेटा को संभालने वाले स्थानों के लिए, मजबूत नेटवर्क एक्सेस कंट्रोल एक कानूनी आवश्यकता है। EAP-TLS सीधे तौर पर प्रमुख नियामक ढांचों के अनुपालन को पूरा करता है और गति प्रदान करता है:
- PCI-DSS 4.0 (Requirement 8): कार्डधारक डेटा वातावरण तक पहुँचने वाले सभी सिस्टम घटकों के लिए मजबूत क्रिप्टोग्राफिक प्रमाणीकरण और अद्वितीय क्रेडेंशियल सत्यापन को अनिवार्य करता है। EAP-TLS एक अद्वितीय, क्रिप्टोग्राफिक रूप से बाध्य डिवाइस पहचान प्रदान करता है जो रिटेल और हॉस्पिटैलिटी वातावरण में कॉर्पोरेट नेटवर्क के लिए इस आवश्यकता को पूरी तरह से संतुष्ट करता है।
- GDPR / UK GDPR: संगठनों को जोखिम के अनुकूल सुरक्षा स्तर सुनिश्चित करने के लिए उचित तकनीकी और संगठनात्मक उपायों को लागू करने की आवश्यकता होती है। म्युचुअल TLS प्रमाणीकरण व्यक्तिगत डेटा वाले कॉर्पोरेट सिस्टम तक अनधिकृत पहुंच के खिलाफ उच्चतम स्तर की सुरक्षा प्रदान करता है।
- ISO 27001 (Control A.8): सख्त एक्सेस कंट्रोल और सुरक्षित प्रमाणीकरण की आवश्यकता होती है। EAP-TLS एक सटीक, क्रिप्टोग्राफिक रूप से ऑडिट योग्य रिकॉर्ड प्रदान करता है कि किस भौतिक डिवाइस ने किस समय और किस एक्सेस पॉइंट से नेटवर्क तक पहुंच बनाई।
Business Value Matrix
कार्यकारी नेतृत्व के सामने इस बदलाव को सही ठहराने के लिए, IT निदेशक निम्नलिखित बिजनेस वैल्यू मैट्रिक्स का लाभ उठा सकते हैं:
| Business Driver | Before EAP-TLS (Passwords/PEAP) | After EAP-TLS (Certificates) | Financial & Operational Impact |
|---|---|---|---|
| क्रेडेंशियल सुरक्षा | क्रेडेंशियल की चोरी, शेयरिंग और ब्रूट-फोर्स हमलों का अत्यधिक उच्च जोखिम। | क्रिप्टोग्राफिक रूप से सुरक्षित। ओवर-द-एयर क्रेडेंशियल चोरी का शून्य जोखिम। | डेटा ब्रीच का कम जोखिम (औसत ब्रीच लागत £3.4 मिलियन से अधिक है)। |
| ऑनबोर्डिंग ओवरहेड | मैन्युअल क्रेडेंशियल प्रविष्टि, उपयोगकर्ता प्रशिक्षण, बार-बार कनेक्टिविटी की समस्याओं का निवारण। | MDM के माध्यम से जीरो-टच बैकग्राउंड प्रोविजनिंग। तत्काल कनेक्टिविटी। | WiFi से संबंधित ऑनबोर्डिंग टिकटों में 90% की कमी। |
| ऑफबोर्डिंग/रद्दीकरण | इसके लिए साझा रहस्यों को बदलना या कई प्रणालियों में मैन्युअल रूप से खातों को निष्क्रिय करना आवश्यक है। | MDM/RADIUS के माध्यम से तत्काल एक-क्लिक सर्टिफिकेट रद्दीकरण। | अंदरूनी खतरे के कारकों और दुष्ट डिवाइस एक्सेस का तत्काल उन्मूलन। |
| अनुपालन ऑडिट | सटीक डिवाइस पहचान साबित करना कठिन; लॉग त्रुटिपूर्ण उपयोगकर्ता क्रेडेंशियल्स पर निर्भर करते हैं। | क्रिप्टोग्राफिक रूप से सत्यापन योग्य ऑडिट ट्रेल जो भौतिक डिवाइसों को सत्रों से बांधता है। | PCI DSS, GDPR, और SOC 2 के लिए निर्बाध अनुपालन ऑडिट। |
| हेल्प-डेस्क वर्कलोड | पासवर्ड रीसेट, क्रेडेंशियल की समाप्ति और लॉकआउट स्थितियों के लिए भारी मात्रा में टिकट। | लगभग शून्य टिकट। सर्टिफिकेट बैकग्राउंड में चुपचाप और स्वचालित रूप से नवीनीकृत होते हैं। | IT कर्मचारियों का उच्च-मूल्य वाली रणनीतिक पहलों में पुनर्वितरण। |
EAP-TLS माइग्रेशन को जोखिम न्यूनीकरण, परिचालन दक्षता और अनुपालन के इर्द-गिर्द तैयार करके, IT लीडर एक आकर्षक व्यावसायिक मामला पेश कर सकते हैं जो नेटवर्क सुरक्षा को सीधे कॉर्पोरेट वित्तीय और रणनीतिक उद्देश्यों के साथ संरेखित करता है।
संदर्भ
- [1] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Purple Blog. https://purple.ai/blog/best-network-access-control
मुख्य परिभाषाएं
EAP-TLS
एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी। एक RFC-परिभाषित नेटवर्क प्रमाणीकरण प्रोटोकॉल जो IEEE 802.1X के तहत कनेक्शन को सुरक्षित करने के लिए आपसी प्रमाणपत्र-आधारित क्रिप्टोग्राफी का उपयोग करता है।
कॉर्पोरेट वायरलेस सुरक्षा के लिए पूर्ण स्वर्ण मानक, जो पासवर्ड को पूरी तरह से समाप्त कर देता है।
Supplicant
एक एंडपॉइंट डिवाइस (जैसे लैपटॉप, टैबलेट, या स्मार्टफोन) पर चलने वाला सॉफ़्टवेयर क्लाइंट जो 802.1X प्रमाणीकरण अनुरोध शुरू करता है और EAP हैंडशेक पर बातचीत करता है।
सही क्लाइंट प्रमाणपत्र प्रस्तुत करने और RADIUS सर्वर पर भरोसा करने के लिए Supplicant को MDM के माध्यम से कॉन्फ़िगर किया जाना चाहिए।
Authenticator
नेटवर्क डिवाइस (आमतौर पर एक वायरलेस एक्सेस पॉइंट या वायर्ड स्विच) जो नेटवर्क तक भौतिक पहुंच को नियंत्रित करता है। यह Supplicant और RADIUS सर्वर के बीच EAP पैकेट पास करता है लेकिन स्वयं क्रेडेंशियल्स को प्रोसेस नहीं करता है।
AP एक द्वारपाल के रूप में कार्य करता है, पोर्ट को तब तक ब्लॉक रखता है जब तक कि RADIUS सर्वर Access-Accept वापस नहीं कर देता।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस। एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क से कनेक्ट होने वाले उपयोगकर्ताओं और उपकरणों के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
RADIUS सर्वर EAP-TLS हैंडशेक को समाप्त करता है, प्रमाणपत्रों को मान्य करता है, और AP को पहुंच प्रदान करने या अस्वीकार करने का निर्देश देता है।
PKI
पब्लिक की इन्फ्रास्ट्रक्चर। डिजिटल प्रमाणपत्र बनाने, प्रबंधित करने, वितरित करने, उपयोग करने, संग्रहीत करने और निरस्त करने और सार्वजनिक-कुंजी एन्क्रिप्शन को प्रबंधित करने के लिए आवश्यक भूमिकाओं, नीतियों, हार्डवेयर, सॉफ़्टवेयर और प्रक्रियाओं का एक ढांचा।
PKI विश्वास के मूल (root of trust) के रूप में कार्य करता है; इसकी प्रमाणपत्र अथॉरिटी (Certificate Authority) उन क्रेडेंशियल्स पर हस्ताक्षर करती है जो नेटवर्क पर पहचान साबित करते हैं।
SCEP
सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल। एक IP-आधारित प्रोटोकॉल जो नेटवर्क उपकरणों के लिए डिजिटल प्रमाणपत्रों को सुरक्षित करने और उनके प्रावधान को स्वचालित करता है, जिसे आमतौर पर MDM प्लेटफॉर्म के माध्यम से प्रबंधित किया जाता है।
EAP-TLS को बड़े पैमाने पर लागू करने के लिए SCEP महत्वपूर्ण है, जो उपकरणों को IT हस्तक्षेप के बिना मूक रूप से प्रमाणपत्र नामांकित और नवीनीकृत करने की अनुमति देता है।
OCSP
Online Certificate Status Protocol. एक इंटरनेट प्रोटोकॉल जिसका उपयोग नेटवर्क डिवाइस वास्तविक समय में X.509 डिजिटल प्रमाणपत्र की रद्दीकरण स्थिति प्राप्त करने के लिए करते हैं, जो CRLs के विकल्प के रूप में कार्य करता है।
RADIUS सर्वर तुरंत यह सत्यापित करने के लिए OCSP का उपयोग करते हैं कि क्या डिवाइस खो जाने या कर्मचारी की समाप्ति के कारण प्रस्तुत किया गया क्लाइंट प्रमाणपत्र रद्द कर दिया गया है।
WPA3-Enterprise
एंटरप्राइज नेटवर्क के लिए नवीनतम WiFi Alliance सुरक्षा मानक। यह Protected Management Frames (PMF) को अनिवार्य बनाता है और 192-बिट सुरक्षा मोड प्रदान करता है जो NSA Suite B क्रिप्टोग्राफी के साथ संरेखित होता है।
WPA3-Enterprise को EAP-TLS के साथ संयोजित करने से उच्चतम व्यावसायिक रूप से उपलब्ध वायरलेस सुरक्षा स्थिति मिलती है।
हल किए गए उदाहरण
वैश्विक स्तर पर 45 संपत्तियों वाला एक लग्जरी होटल ब्रांड एक समर्पित SSID पर अपने बैक-ऑफ़-हाउस कॉरपोरेट डिवाइस (फ्रंट-डेस्क लैपटॉप, हाउसकीपिंग टैबलेट और मैनेजर स्मार्टफोन) को सुरक्षित करना चाहता है। वर्तमान में, वे सभी संपत्तियों में एक सिंगल प्री-शेयर्ड की (PSK) का उपयोग करते हैं, जो कई बार लीक हो चुका है। डिवाइस प्रबंधन के लिए उनके पास Microsoft Entra ID और Microsoft Intune हैं, लेकिन कोई ऑन-प्रिमाइसेस Active Directory या PKI नहीं है।
Microsoft Intune और Cloud RADIUS के साथ एकीकृत क्लाउड-होस्टेड PKI का उपयोग करके एक क्लाउड-नेटिव EAP-TLS आर्किटेक्चर तैनात करें।
- PKI सेटअप: सीधे Microsoft Entra ID के साथ एकीकृत क्लाउड-होस्टेड PKI (जैसे SCEPman या EZCA) स्थापित करें। एक जारीकर्ता CA सर्टिफिकेट जनरेट करें।
- Intune कॉन्फ़िगरेशन:
- Intune में एक Trusted Certificate Profile बनाएं और क्लाउड जारीकर्ता CA का सार्वजनिक सर्टिफिकेट अपलोड करें। इस प्रोफाइल को 'सभी डिवाइस' (Windows, iOS, Android) पर असाइन करें।
- क्लाउड PKI SCEP URL की ओर इशारा करते हुए Intune में एक SCEP Certificate Profile कॉन्फ़िगर करें। सब्जेक्ट नेम फॉर्मेट को
CN={{AADDeviceId}}और सब्जेक्ट अल्टरनेटिव नेम को UPN पर सेट करें। 'क्लाइंट ऑथेंटिकेशन' EKU OID (1.3.6.1.5.5.7.3.2) जोड़ें। - Intune में एक WiFi Profile बनाएं। SSID को 'Purple-Staff', सुरक्षा प्रकार को WPA3-Enterprise, EAP प्रकार को EAP-TLS पर सेट करें। रूट एंकर के रूप में Trusted Certificate Profile को चुनें और Cloud RADIUS सर्वर के FQDN निर्दिष्ट करें। क्लाइंट क्रेडेंशियल के रूप में SCEP सर्टिफिकेट प्रोफाइल को बाइंड करें।
- RADIUS एकीकरण: क्लाउड जारीकर्ता CA पर भरोसा करने के लिए Cloud RADIUS सेवा (जैसे, JoinNow या Foxpass) को कॉन्फ़िगर करें। Entra ID के विरुद्ध क्लाइंट सर्टिफिकेट को मान्य करने के लिए RADIUS नीति को कॉन्फ़िगर करें, और Access-Accept पैकेट वापस करने से पहले यह जांचें कि डिवाइस को Intune में 'संगत' के रूप में चिह्नित किया गया है या नहीं।
- वायरलेस कंट्रोलर सेटअप: केंद्रीकृत वायरलेस कंट्रोलर (या Meraki/Aruba Central जैसे क्लाउड डैशबोर्ड) पर, 802.1X का उपयोग करके Cloud RADIUS IP पते की ओर इशारा करने के लिए 'Purple-Staff' SSID को कॉन्फ़िगर करें। WPA2-Enterprise ट्रांज़िशन मोड के साथ WPA3-Enterprise सक्षम करें।
12 स्थानीय परिषद कार्यालयों का प्रबंधन करने वाला एक सार्वजनिक-क्षेत्र का संगठन 1,500 कॉरपोरेट Windows लैपटॉप को PEAP-MSCHAPv2 से EAP-TLS पर स्थानांतरित करना चाहता है। उनके पास वर्तमान में एक ऑन-प्रिमाइसेस Microsoft Active Directory Domain Services (AD DS) वातावरण है जिसमें Active Directory Certificate Services (AD CS) उनके एंटरप्राइज़ CA के रूप में कार्य कर रहा है। लैपटॉप डोमेन-जॉइंड हैं और ग्रुप पॉलिसी ऑब्जेक्ट्स (GPOs) के माध्यम से प्रबंधित होते हैं।
ग्रुप पॉलिसी ऑटो-एनरोलमेंट के माध्यम से EAP-TLS को तैनात करने के लिए मौजूदा AD CS और Active Directory इन्फ्रास्ट्रक्चर का लाभ उठाएं।
- CA कॉन्फ़िगरेशन: AD CS जारी करने वाले CA पर, डिफॉल्ट 'Workstation Authentication' सर्टिफिकेट टेम्पलेट को डुप्लिकेट करें। नए टेम्पलेट को 'Corporate Wireless Authentication' नाम दें। सुरक्षा टैब के अंतर्गत, 'Domain Computers' को रीड, एनरोल और ऑटो-एनरोल करने की अनुमति प्रदान करें। सुनिश्चित करें कि टेम्पलेट में 'Client Authentication' EKU शामिल है।
- ग्रुप पॉलिसी कॉन्फ़िगरेशन:
- 'Wireless Certificate Auto-Enrollment' नाम से एक नया GPO बनाएं।
Computer Configuration -> Policies -> Windows Settings -> Security Settings -> Public Key Policiesपर जाएं। 'Certificate Services Client - Auto-Enrollment' खोलें, इसे 'Enabled' पर सेट करें, और 'Renew expired certificates, update pending certificates, and remove revoked certificates' को चेक करें। - इसी GPO में,
Wireless Network (802.11) Policiesपर जाएं। एक नई वायरलेस पॉलिसी बनाएं। SSID नाम कॉन्फ़िगर करें, सुरक्षा को WPA3-Enterprise पर सेट करें, EAP-TLS चुनें, और ट्रस्टेड सर्टिफिकेट सूची में AD CS रूट CA सर्टिफिकेट को स्पष्ट रूप से चेक करें। स्थानीय RADIUS सर्वर (जैसे, Cisco ISE) का FQDN निर्दिष्ट करें।
- 'Wireless Certificate Auto-Enrollment' नाम से एक नया GPO बनाएं।
- RADIUS पॉलिसी (Cisco ISE): Cisco ISE ट्रस्टेड सर्टिफिकेट स्टोर में AD CS रूट CA सर्टिफिकेट इम्पोर्ट करें। EAP-TLS स्वीकार करने के लिए एक ऑथेंटिकेशन पॉलिसी कॉन्फ़िगर करें। एक ऑथराइजेशन पॉलिसी कॉन्फ़िगर करें जो यह जांचती है कि कनेक्ट करने वाला कंप्यूटर 'Domain Computers' Active Directory समूह से संबंधित है या नहीं, और यदि ऐसा है, तो उन्हें सुरक्षित कॉर्पोरेट VLAN में डायनामिक रूप से असाइन करती है।
एक प्रमुख प्रदर्शनी और सम्मेलन केंद्र संचालित करने वाला उद्यम अपने कॉर्पोरेट नेटवर्क को सुरक्षित करना चाहता है जिसका उपयोग इवेंट स्टाफ स्कैनर, टिकट टर्मिनलों और मीडिया प्रोडक्शन रिग्स द्वारा किया जाता है। इवेंट्स के दौरान वेन्यू में हाई RF हस्तक्षेप का अनुभव होता है और 50,000 वर्ग मीटर के फ्लोर प्लान में घूमने वाले कर्मचारियों के लिए सब-सेकंड रोमिंग समय की आवश्यकता होती है। वे एक भौतिक Ruckus SmartZone कंट्रोलर और ऑन-प्रिमाइसेस FreeRADIUS सर्वर का उपयोग करते हैं।
फास्ट ट्रांजिशन (802.11r) और पैकेट विखंडन (packet fragmentation) शमन के लिए अनुकूलित FreeRADIUS के साथ ऑन-प्रिमाइसेस पर EAP-TLS परिनियोजित करें।
- PKI और प्रमाणपत्र जनरेशन: प्रमाणपत्र जारी करने के लिए ऑन-प्रिमाइसेस CA का उपयोग करें। चूंकि टिकट टर्मिनलों और स्कैनर्स पर विशिष्ट ऑपरेटिंग सिस्टम (Android Enterprise, कस्टम Linux) चल सकते हैं, इसलिए प्रमाणपत्र पेलोड आकार को कम करने के लिए ECC SECP256R1 कुंजियों का उपयोग करके क्लाइंट प्रमाणपत्र जनरेट करें, जो क्रिप्टोग्राफिक हैंडशेक को गति देता है।
- FreeRADIUS ट्यूनिंग:
eap.confमें,fragment_size = 1024सेट करें। यह FreeRADIUS को बड़े प्रमाणपत्र पेलोड को मानक नेटवर्क MTU से छोटे EAP पैकेट में विखंडित करने के लिए बाध्य करता है, जिससे WAN लिंक या संकुचित वायरलेस चैनलों पर पैकेट ड्रॉप होने से रोका जा सके।- TLS सत्र पुनरारंभ (session resumption) को सक्षम करने के लिए TLS सेक्शन के अंतर्गत
cache = yesकॉन्फ़िगर होना सुनिश्चित करें। यह रोमिंग क्लाइंट्स को एक छोटे हैंडशेक (बिना पूर्ण प्रमाणपत्रों को फिर से भेजे) का उपयोग करके पुनः प्रमाणित करने की अनुमति देता है, जिससे रोमिंग का समय 50 मिलीसेकंड से कम हो जाता है।
- वायरलेस कंट्रोलर (SmartZone) ट्यूनिंग:
- स्टाफ SSID को WPA3-Enterprise के साथ कॉन्फ़िगर करें और 802.11r (Fast BSS Transition) को सक्षम करें। ओवर-द-एयर (OTA) रोमिंग को कॉन्फ़िगर करें।
- SSID को प्राथमिक और द्वितीयक FreeRADIUS सर्वरों पर मैप करें।
- क्लाइंट सत्रों को ड्रॉप किए बिना सामयिक RF पैकेट हानि को संभालने के लिए कंट्रोलर पर RADIUS टाइमआउट को 3 रीट्राय के साथ 5 सेकंड पर सेट करें।
अभ्यास प्रश्न
Q1. 300 स्टोर वाली एक रिटेल श्रृंखला अपने कॉर्पोरेट इन्वेंट्री स्कैनर्स के लिए EAP-TLS लागू करना चाहती है। पायलट के दौरान, उन्हें पता चलता है कि जहां लैपटॉप एक सेकंड से भी कम समय में प्रमाणित हो जाते हैं, वहीं कुछ पुराने हैंडहेल्ड स्कैनर्स को प्रमाणित होने में 10 सेकंड तक का समय लगता है या वे स्टोर्स को केंद्रीय RADIUS सर्वर से जोड़ने वाले रिमोट WAN लिंक पर पूरी तरह से विफल हो जाते हैं। इस समस्या का सबसे संभावित तकनीकी कारण क्या है, और इसका समाधान कैसे किया जाना चाहिए?
संकेत: प्रमाणपत्र पेलोड के आकार और UDP आधारित RADIUS ट्रैफ़िक पर WAN लेटेंसी और पैकेट विखंडन के प्रभाव पर विचार करें।
मॉडल उत्तर देखें
तकनीकी समस्या EAP पैकेट विखंडन के साथ WAN पैकेट नुकसान और लेटेंसी के संयोजन के कारण होती है। EAP-TLS हैंडशेक में पूर्ण X.509 प्रमाणपत्र श्रृंखलाओं को प्रसारित करना शामिल है, जो अक्सर मानक नेटवर्क MTU (1500 बाइट्स) से अधिक हो जाते हैं। जब ये पेलोड UDP आधारित RADIUS पर भेजे जाते हैं, तो उन्हें विखंडित किया जाना चाहिए। यदि मध्यवर्ती WAN राउटर किसी भी एक टुकड़े को छोड़ देते हैं, तो पूरा EAP हैंडशेक विफल हो जाता है और इसे टाइम-आउट और पुनरारंभ करना पड़ता है, जो उच्च लेटेंसी वाले रिमोट लिंक पर अत्यधिक ध्यान देने योग्य होता है।
इस समस्या को हल करने के लिए, नेटवर्क टीम को यह करना होगा:
- Framed-MTU ट्यून करें: RADIUS सर्वर और वायरलेस कंट्रोलर पर
Framed-MTUविशेषता को कम मान (जैसे1300या1200) पर कॉन्फ़िगर करें। यह RADIUS सर्वर को एप्लिकेशन लेयर पर EAP संदेशों को छोटे पैकेटों में विखंडित करने के लिए मजबूर करता है जो IP-लेयर विखंडन के बिना WAN को पार कर सकते हैं। - प्रमाणपत्र आकार अनुकूलित करें: RSA 2048 के बजाय SECP256R1 कुंजियों के साथ एलिप्टिक कर्व क्रिप्टोग्राफी (ECC) का उपयोग करके स्कैनर्स के लिए क्लाइंट प्रमाणपत्र फिर से जारी करें। ECC प्रमाणपत्र काफी छोटे होते हैं (RSA के लिए 2048 बाइट्स की तुलना में लगभग 300 बाइट्स), जिससे हैंडशेक के लिए आवश्यक विखंडनों की संख्या कम हो जाती है।
- TLS सेशन रेज़्युम्प्शन सक्षम करें: TLS सेशन को कैश करने के लिए FreeRADIUS/RADIUS को कॉन्फ़िगर करें। जब कोई स्कैनर रोम करता है या पुन: कनेक्ट होता है, तो यह एक संक्षिप्त हैंडशेक कर सकता है जिसमें पूर्ण प्रमाणपत्र श्रृंखला प्रसारित करने की आवश्यकता नहीं होती है, जिससे प्रमाणीकरण समय 100 मिलीसेकंड से कम हो जाता है।
Q2. एक IT सुरक्षा व्यवस्थापक MDM के माध्यम से एक EAP-TLS SSID कॉन्फ़िगर करता है। वे क्लाइंट प्रमाणपत्र और वायरलेस प्रोफाइल को सभी कॉर्पोरेट लैपटॉप पर पुश करते हैं। हालाँकि, परीक्षण के दौरान, वे देखते हैं कि लैपटॉप अभी भी कभी-कभी उसी SSID नाम को प्रसारित करने वाले एक दुष्ट एक्सेस पॉइंट से कनेक्ट हो जाते हैं, और उपयोगकर्ता को एक नए सर्वर प्रमाणपत्र पर भरोसा करने के लिए पूछने वाला एक संकेत दिखाई देता है। MDM प्रोफाइल में क्या कॉन्फ़िगरेशन त्रुटि की गई थी, और सुरक्षा जोखिम क्या है?
संकेत: MDM के वायरलेस प्रोफाइल कॉन्फ़िगरेशन के भीतर ट्रस्ट सत्यापन सेटिंग्स को देखें।
मॉडल उत्तर देखें
कॉन्फ़िगरेशन त्रुटि यह है कि MDM के माध्यम से भेजे गए वायरलेस प्रोफाइल में Strict Server Trust Validation लागू नहीं है। विशेष रूप से, एडमिनिस्ट्रेटर विश्वसनीय RADIUS सर्वर FQDNs को स्पष्ट रूप से निर्दिष्ट करने में विफल रहा और 'Prompt user to trust new servers' के विकल्प को अक्षम नहीं किया।
सुरक्षा जोखिम Man-in-the-Middle (MitM) / Rogue AP attack है। यदि कोई हमलावर कॉर्पोरेट SSID को ब्रॉडकास्ट करने वाला और एक स्व-हस्ताक्षरित प्रमाणपत्र प्रस्तुत करने वाला एक दुष्ट एक्सेस पॉइंट सेटअप करता है, तो क्लाइंट डिवाइस प्रमाणित करने का प्रयास करेगा। क्योंकि सख्त सत्यापन लागू नहीं है, ऑपरेटिंग सिस्टम उपयोगकर्ता को नए प्रमाणपत्र पर भरोसा करने के लिए प्रेरित करता है। यदि कोई गैर-तकनीकी कर्मचारी 'Trust' या 'Connect anyway' पर क्लिक करता है, तो दुष्ट AP कनेक्शन स्थापित कर सकता है। हालांकि EAP-TLS हमलावर को उपयोगकर्ता का पासवर्ड चुराने से रोकता है (क्योंकि कोई पासवर्ड नहीं भेजा जाता है), हमलावर अब अनएन्क्रिप्टेड नेटवर्क ट्रैफ़िक को इंटरसेप्ट कर सकता है, DNS स्पूफिंग कर सकता है, या एंडपॉइंट पर स्थानीय एक्सप्लोइट डिलीवरी कर सकता है।
Q3. एक स्टेडियम ऑपरेटर ने मैचों के दौरान उपयोग किए जाने वाले 200 स्टाफ मोबाइल POS (Point of Sale) टर्मिनलों के लिए EAP-TLS तैनात किया। मैच के दिन, जब 50,000 प्रशंसक स्टेडियम में दाखिल हुए, तो POS टर्मिनलों को बार-बार ऑथेंटिकेशन ड्रॉप्स और डिस्कनेक्ट्स का सामना करना पड़ा, जिससे रियायती बिक्री गंभीर रूप से प्रभावित हुई। RADIUS लॉग्स ने 'Handshake Timeout' और 'Max Retries Exceeded' त्रुटियों की उच्च दरें दिखाईं, लेकिन RADIUS सर्वर पर CPU और मेमोरी का उपयोग 15% से नीचे रहा। इस विफलता के पीछे कौन से भौतिक और लॉजिकल लेयर कारक थे, और आर्किटेक्चर को कैसे ऑप्टिमाइज़ किया जाना चाहिए?
संकेत: क्रिप्टोग्राफिक हैंडशेक पर अत्यधिक RF कंजेशन के प्रभाव और रोमिंग ऑप्टिमाइज़ेशन प्रोटोकॉल की भूमिका पर विचार करें।
मॉडल उत्तर देखें
यह विफलता RF कंजेशन के कारण क्रिप्टोग्राफिक हैंडशेक टाइमआउट का एक क्लासिक मामला है। EAP-TLS को म्यूचुअल TLS हैंडशेक को पूरा करने के लिए कई राउंड-ट्रिप फ्रेम (आमतौर पर 4 से 6 राउंड ट्रिप) की आवश्यकता होती है। 50,000 सक्रिय क्लाइंट उपकरणों वाले स्टेडियम के वातावरण में, 2.4GHz और 5GHz बैंड्स गंभीर पैकेट टकराव और उच्च पुनः प्रयास दरों का अनुभव करते हैं। चूंकि EAP-TLS हवा में अत्यधिक संवादात्मक होता है, इसलिए किसी भी हैंडशेक फ्रेम पर पैकेट ड्रॉप होने से EAP स्टेट मशीन टाइम आउट हो जाती है और पूरे हैंडशेक को फिर से शुरू करने के लिए मजबूर होना पड़ता है, जिससे विफलताओं का एक सिलसिला शुरू हो जाता है।
आर्किटेक्चर को ऑप्टिमाइज़ करने और समस्या को हल करने के लिए, ऑपरेटर को निम्नलिखित भौतिक और लॉजिकल ऑप्टिमाइज़ेशन लागू करने होंगे:
- Fast Roaming (802.11r) सक्षम करें: POS SSID पर 802.11r (Fast BSS Transition) कॉन्फ़िगर करें। यह टर्मिनलों को एक नए AP पर जाने से पहले रोमिंग कुंजियों पर बातचीत करने की अनुमति देता है, जिससे रोमिंग के दौरान हवा में होने वाले आदान-प्रदान में कमी आती है।
- TLS Session Resumption लागू करें: सुनिश्चित करें कि RADIUS सर्वर में TLS सेशन कैशिंग सक्षम है। जब कोई टर्मिनल फिर से कनेक्ट या रोम करता है, तो यह एक संक्षिप्त हैंडशेक (जिसके लिए केवल 1 - 2 राउंड ट्रिप और कोई प्रमाणपत्र ट्रांसमिशन की आवश्यकता नहीं होती है) निष्पादित कर सकता है, जिससे एयरटाइम खपत और RF पैकेट हानि का जोखिम काफी कम हो जाता है।
- समर्पित RF ट्यूनिंग: POS टर्मिनलों को विशेष रूप से 5GHz या 6GHz बैंड पर ले जाएं। POS SSID पर 2.4GHz अक्षम करें। सख्त चैनल योजना लागू करें, उपलब्ध नॉन-ओवरलैपिंग चैनलों को अधिकतम करने के लिए चैनल की चौड़ाई को 20MHz तक कम करें, और हवाई तरंगों से प्रबंधन फ्रेम ओवरहेड को साफ करने के लिए न्यूनतम बुनियादी डेटा दरों (जैसे, 12Mbps या 24Mbps से नीचे की दरों को अक्षम करना) को कॉन्फ़िगर करें।
अक्सर पूछे जाने वाले प्रश्न
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
इस श्रृंखला में आगे पढ़ें
स्टाफ नेटवर्क पर BYOD (Bring Your Own Device) सुरक्षा का प्रबंधन
स्टाफ नेटवर्क पर Bring Your Own Device (BYOD) एक्सेस को सुरक्षित करने पर एंटरप्राइज IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एक आधिकारिक, तकनीकी संदर्भ गाइड। यह गाइड डेटा लीक को कम करने और उच्च-फुटफॉल वाले स्थानों पर नियामक अनुपालन बनाए रखने के लिए आवश्यक सटीक नेटवर्क आर्किटेक्चर, ऑथेंटिकेशन प्रोटोकॉल और MDM इंटीग्रेशन वर्कफ़्लो को रेखांकित करती है।
Enterprise Networks पर Rogue Access Points के प्रभाव को कम करना
यह तकनीकी संदर्भ मार्गदर्शिका Wireless Intrusion Prevention Systems (WIPS) और Wireless Intrusion Detection Systems (WIDS) का उपयोग करके enterprise networks पर rogue access points के प्रभाव को कम करने के लिए आर्किटेक्चर, परिनियोजन और परिचालन प्रक्रियाओं का विवरण देती है। यह IT सुरक्षा प्रशासकों के लिए hospitality, रिटेल, healthcare और सार्वजनिक क्षेत्र के स्थानों सहित जटिल भौतिक वातावरणों में अनधिकृत APs का पता लगाने, वर्गीकृत करने और उन्हें निष्क्रिय करने के लिए कार्रवाई योग्य रूपरेखा प्रदान करती है। यह मार्गदर्शिका खतरे के वर्गीकरण, स्वचालित नियंत्रण तंत्र, अनुपालन निहितार्थ (PCI DSS, GDPR, HIPAA), और मापने योग्य व्यावसायिक परिणामों को कवर करती है।
कर्मचारी WiFi नेटवर्क के लिए सुरक्षित BYOD नीतियां
यह आधिकारिक गाइड IT लीडर्स को कर्मचारियों के व्यक्तिगत उपकरणों को सुरक्षित रूप से ऑनबोर्ड करने के लिए एक वेंडर-न्यूट्रल ढांचा प्रदान करती है। यह मुख्य कॉर्पोरेट इन्फ्रास्ट्रक्चर से समझौता किए बिना BYOD का समर्थन करने के लिए आवश्यक नेटवर्क सेगमेंटेशन, EAP-TLS प्रमाणीकरण, और MDM एकीकरण सहित महत्वपूर्ण आर्किटेक्चर निर्णयों का विवरण देती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।