
Zertifikatsbasierte Authentifizierung für Unternehmensgeräte (EAP-TLS)
Dieses maßgebliche technische Referenzhandbuch behandelt die Architektur, die Bereitstellung und die bewährten betrieblichen Praktiken für die zertifikatsbasierte EAP-TLS Authentifizierung auf Unternehmensgeräten. Es wurde für IT-Architekten und Betriebsleiter konzipiert und bietet einen praktischen Leitfaden zur Eliminierung passwortbasierter Anmeldedatenrisiken sowie zur Implementierung einer robusten 802.1X Netzwerkzugriffskontrolle in standortübergreifenden Unternehmensumgebungen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Enterprise WiFi Sicherheit →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
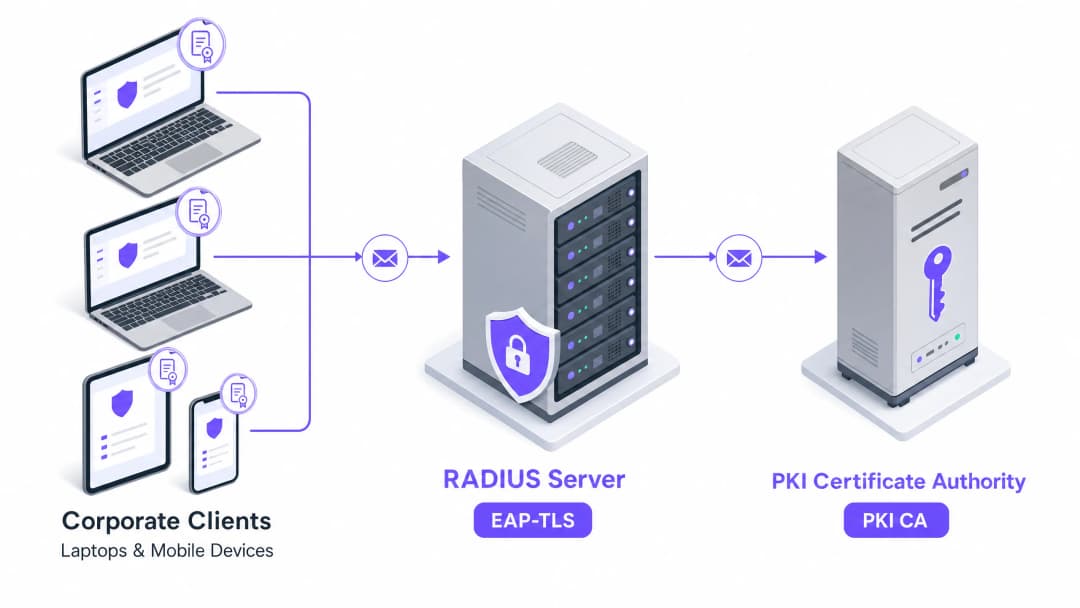
Executive Summary
In der modernen Unternehmensnetzwerkumgebung ist die passwortbasierte drahtlose Authentifizierung einer der anfälligsten Wege für Anmeldedaten-Diebstahl, Man-in-the-Middle-Angriffe und unbefugten Netzwerkzugriff. Veraltete Protokolle wie PEAP-MSCHAPv2, die in der Vergangenheit aufgrund ihrer niedrigen Einstiegshürde beliebt waren, verlassen sich auf Benutzerdaten, die leicht über gefälschte Access Points abgefangen oder durch Social Engineering kompromittiert werden können. Für IT-Manager, Netzwerkarchitekten und CTOs, die hochfrequentierte Standorte an mehreren Orten verwalten - Hotels, Einzelhandelsketten, Stadien und Büros des öffentlichen Sektors - ist die Absicherung des "Mitarbeiter-WiFi"-Netzwerks eine geschäftskritische Priorität, die sich direkt auf die Geschäftskontinuität, das Markenvertrauen und die Einhaltung gesetzlicher Vorschriften auswirkt.
Dieser Leitfaden liefert den technischen Entwurf für die Migration von unternehmenseigenen Geräten auf EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), das kryptografische Standardprotokoll der Branche für die zertifikatsbasierte gegenseitige Authentifizierung nach dem Standard IEEE 802.1X. Durch den Ersatz fehleranfälliger Benutzerpasswörter durch kryptografisch gebundene digitale X.509-Zertifikate eliminiert EAP-TLS die auf Anmeldedaten basierende Angriffsfläche vollständig. Die Implementierung von EAP-TLS stellt sicher, dass sich nur verifizierte, vom Unternehmen verwaltete Geräte mit internen Netzwerken verbinden können. Dies vereinfacht die Einhaltung strenger Standards wie PCI-DSS und GDPR, während gleichzeitig Helpdesk-Tickets im Zusammenhang mit dem Ablauf und dem Zurücksetzen von Passwörtern drastisch reduziert werden.
Obwohl die Sicherheitsvorteile von EAP-TLS unbestreitbar sind, erfordert eine erfolgreiche Bereitstellung einen strukturierten Ansatz für die Public-Key-Infrastruktur (PKI), die MDM-Integration (Mobile Device Management) und die Automatisierung des Zertifikatslebenszyklus. Dieses Dokument bietet die praktischen technischen Anleitungen und Architekturmuster, die für die Bereitstellung, Skalierung und Wartung einer robusten EAP-TLS-Infrastruktur in komplexen, standortübergreifenden Unternehmensumgebungen erforderlich sind.
Technischer Deep-Dive
Kryptografische Grundlagen und gegenseitige Authentifizierung
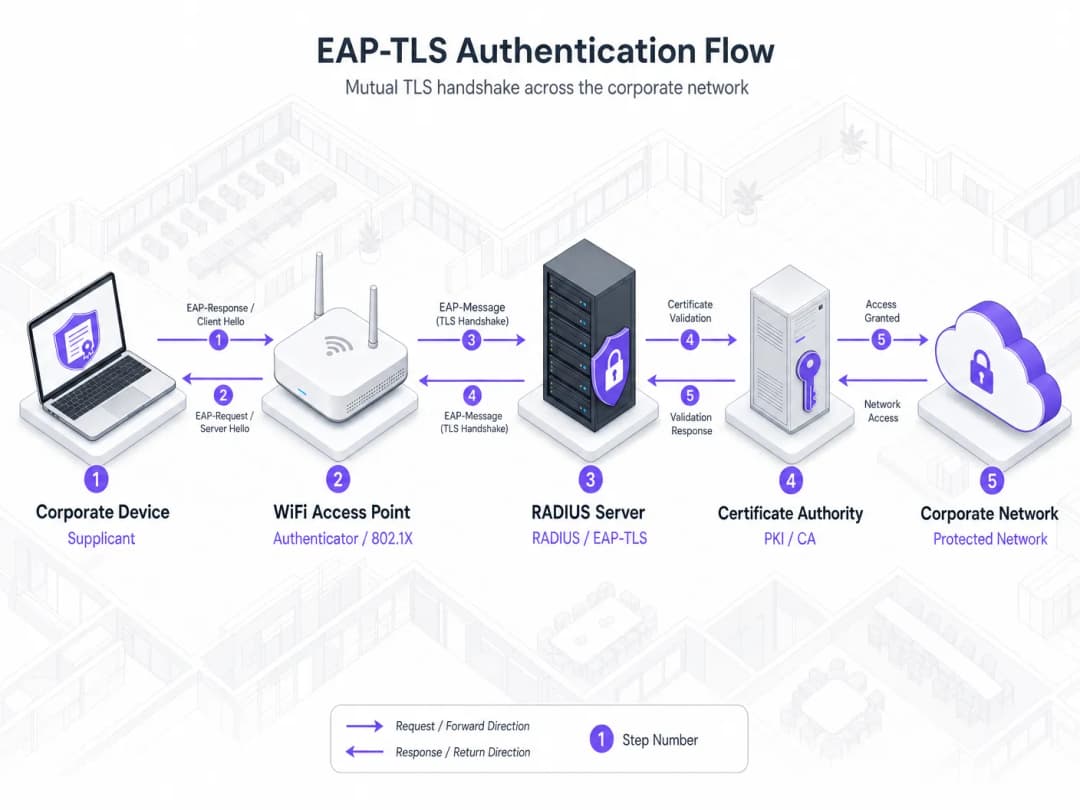
Im Kern wendet EAP-TLS den TLS-Handshake (Transport Layer Security) auf die Netzwerkzugriffskontrolle im Rahmen des EAP-Frameworks (Extensible Authentication Protocol) an, wie in RFC 5216 [1] definiert. Im Gegensatz zu passwortbasierten EAP-Methoden (wie PEAP oder EAP-TTLS), die einen Tunnel aufbauen, um einen veralteten Austausch von Anmeldedaten zu schützen, nutzt EAP-TLS TLS, um eine gegenseitige kryptografische Authentifizierung durchzuführen.
Während des EAP-TLS-Handshakes müssen sowohl der Client (in der 802.1X-Terminologie als Supplicant bezeichnet) als auch der RADIUS-Server (der Authentifizierungsserver) gültige digitale X.509-Zertifikate vorlegen. Der Authentifizierungsablauf gestaltet sich wie folgt:
- Server-Authentifizierung: Der RADIUS-Server präsentiert sein Serverzertifikat dem Client. Der Client validiert dieses Zertifikat gegen seinen lokalen Trust Store und bestätigt so, dass es von einer vertrauenswürdigen Root-Zertifizierungsstelle (CA) signiert wurde, nicht abgelaufen ist und der erwarteten Serveridentität (Common Name/Subject Alternative Name) entspricht.
- Client-Authentifizierung: Sobald die Identität des Servers verifiziert ist, präsentiert der Client sein einzigartiges Gerätezertifikat dem RADIUS-Server. Der Server validiert dieses Zertifikat gegen seinen Trust Store und bestätigt dessen Signatur, Gültigkeitsdauer und Sperrstatus.
- Schlüsselableitung: Nachdem beide Parteien die gegenseitige Verifizierung abgeschlossen haben, leiten sie kryptografisch einen einzigartigen Pairwise Master Key (PMK) und einen Group Temporal Key (GTK) ab. Diese Schlüssel werden verwendet, um den drahtlosen Datenverkehr über WPA2-Enterprise oder WPA3-Enterprise zu verschlüsseln, wodurch sichergestellt wird, dass jede Sitzung einzigartige, nicht wiederverwendbare Verschlüsselungsschlüssel verwendet.
Da die Authentifizierung vollständig auf asymmetrischer Kryptografie (RSA oder Elliptic Curve Cryptography) beruht, wird niemals ein Passwort, Hash oder Shared Secret über die Luft übertragen oder auf dem Authentifizierungsserver gespeichert. Dieses Design macht das Netzwerk absolut immun gegen Offline-Brute-Force-Angriffe, Wörterbuchangriffe und das Abfangen von Anmeldedaten über gefälschte Access Points.
Architektonische Komponenten
Eine produktionsbereite EAP-TLS-Bereitstellung umfasst vier zentrale Infrastruktursäulen, die jeweils eine bestimmte Rolle innerhalb der Vertrauenskette erfüllen:
| Säule | Komponente | Technische Funktion | Optionen der Enterprise-Klasse |
|---|---|---|---|
| PKI | Certificate Authority (CA) | Stellt digitale X.509-Zertifikate aus, signiert sie und verwaltet deren Lebenszyklus für Server und Geräte. | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | Authentifizierungsserver | Beendet den EAP-TLS-Handshake, validiert Zertifikate und trifft 802.1X-Zulassungsentscheidungen. | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | Endpunktverwaltung | Verteilt automatisch Root-CA-Vertrauensprofile und stößt die SCEP/EST-Zertifikatsregistrierung auf Geräten an. | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | Netzwerkinfrastruktur | Fungiert als 802.1X-Authentifikator und leitet EAP-Frames zwischen dem Client und RADIUS über RADIUS-over-UDP/TCP weiter. | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identität | Identity Provider (IdP) | Verwaltet die Single Source of Truth für Benutzer- und Gerätekonten, auf die RADIUS bei der Richtlinienbewertung verweist. | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
Vergleich der EAP-Methoden
Um zu verstehen, warum EAP-TLS der obligatorische Standard für firmeneigene Geräte ist, lohnt sich ein Vergleich mit den anderen EAP-Methoden, die in Unternehmensumgebungen häufig anzutreffen sind:

Wie die obige Grafik veranschaulicht, ist EAP-TLS die einzige Methode, die ein hohes Sicherheitsniveau erreicht und gleichzeitig das passwortbasierte Risiko vollständig eliminiert. Methoden wie PEAP-MSCHAPv2 sind weiterhin hochgradig anfällig für Angriffe zum Diebstahl von Anmeldedaten mit einfachen Toolchains wie Hostapd-WPE, wodurch sie für den Schutz sensibler Unternehmensressourcen in der modernen Bedrohungslandschaft ungeeignet sind.
Implementierungshandbuch
Die Bereitstellung von EAP-TLS in einem verteilten Unternehmensnetzwerk erfordert eine systematische Ausführung auf den Ebenen der PKI, des MDM, des RADIUS und der Wireless-Infrastruktur. Die folgenden Schritte beschreiben ein herstellerunabhängiges, praxiserprobtes Framework für die Bereitstellung.
Schritt 1: Aufbau der Public Key Infrastructure (PKI)
Die PKI ist der kryptografische Grundpfeiler von EAP-TLS. Für die Unternehmenssicherheit wird eine zweistufige CA-Architektur dringend empfohlen:
- Offline-Root-CA: Eine hochsichere, offline betriebene Zertifizierungsstelle, die ausschließlich zum Signieren der Zertifikate der ausstellenden CAs (Issuing CAs) verwendet wird. Der private Schlüssel der Root-CA muss durch ein Hardware-Sicherheitsmodul (HSM) oder strenge physische Zugangskontrollen geschützt werden.
- Online-Issuing-CA: Eine aktive, online betriebene Zertifizierungsstelle, die in Ihr Netzwerk und Ihre MDM-Plattform integriert ist und zur Ausstellung von Zertifikaten an RADIUS-Server und Client-Geräte dient.
Konfiguration des RADIUS-Serverzertifikats:
- Stellen Sie von der ausstellenden CA ein Serverzertifikat für Ihren RADIUS-Server aus.
- Stellen Sie sicher, dass das Zertifikat die EKU-OID (Extended Key Usage) für Server-Authentifizierung (
1.3.6.1.5.5.7.3.1) enthält. - Konfigurieren Sie den Subject Alternative Name (SAN) so, dass er mit dem vollqualifizierten Domänennamen (FQDN) des RADIUS-Servers übereinstimmt.
Schritt 2: Automatisierung der Client-Zertifikatsregistrierung über MDM
Die manuelle Zertifikatsinstallation ist nicht skalierbar und birgt erhebliche Sicherheitsrisiken. Bereitstellungen in Unternehmen müssen eine MDM-Plattform nutzen, um die Zertifikatsbereitstellung über das Simple Certificate Enrolment Protocol (SCEP) oder Enrolment over Secure Transport (EST) zu automatisieren.
+-------------+         1. SCEP-Profil-Push          +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client-  |
|  (Intune/   | <----------------------------------- |   Gerät    |
|    Jamf)    |   3. SCEP-Challenge-Validierung      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge-Abruf                                | 4. SCEP-Anforderung
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. Certificate Issuance        |     CA     |
+-------------+                                      +------------+
MDM-Profilbereitstellungssequenz:
- Root-CA-Profil: Stellen Sie ein vertrauenswürdiges Zertifikatsprofil auf dem Gerät bereit, das die öffentlichen Zertifikate der Root-CA und der Issuing-CA im Speicher für vertrauenswürdige Root-Zertifizierungsstellen des Geräts ablegt. Dies stellt sicher, dass das Gerät dem RADIUS-Serverzertifikat vertraut.
- SCEP/EST-Profil: Konfigurieren Sie ein SCEP-Zertifikatsprofil, das auf das SCEP-Gateway Ihrer Issuing-CA verweist. Konfigurieren Sie das Profil mit:
- Format des Antragstellernamens:
CN={{DevicePhysicalIds:AADDeviceId}}oderCN={{UserPrincipalName}}, um das Zertifikat an eine eindeutige Geräte- oder Benutzeridentität zu binden. - Erweiterte Schlüsselverwendung (EKU): Muss Client-Authentifizierung (
1.3.6.1.5.5.7.3.2) enthalten. - Schlüsselverwendung: Digitale Signatur, Schlüsselverschlüsselung.
- Schlüsselgröße: Mindestens RSA 2048-Bit oder ECC SECP256R1.
- Format des Antragstellernamens:
- WiFi-Profil: Stellen Sie ein WLAN-Profil bereit, das für WPA3-Enterprise (mit WPA2-Enterprise-Fallback) konfiguriert ist und Folgendes enthält:
- EAP-Typ: EAP-TLS.
- Vertrauenswürdiges Serverzertifikat: Geben Sie den FQDN Ihres RADIUS-Servers explizit an und wählen Sie das in Schritt 1 bereitgestellte Root-CA-Profil als Vertrauensanker aus. Dies verhindert, dass sich Geräte mit einem böswilligen RADIUS-Server verbinden.
- Authentifizierungsmethode: Verwenden Sie das über das SCEP-Profil registrierte Zertifikat.
Schritt 3: Konfigurieren Sie die RADIUS-Policy-Engine
Ihr RADIUS-Server (z. B. Cisco ISE, Aruba ClearPass oder Cloud RADIUS) muss so konfiguriert sein, dass er eingehende 802.1X-Authentifizierungsanfragen von den Access Points verarbeitet.
- Konfiguration des Vertrauensspeichers: Importieren Sie die öffentlichen Zertifikate der Root-CA und der Issuing-CA in den vertrauenswürdigen Zertifikatsspeicher des RADIUS-Servers. Aktivieren Sie die Zertifikatsprüfung für die Client-Authentifizierung.
- Identitätsquellen-Mapping: Konfigurieren Sie die RADIUS-Richtlinie so, dass die aus dem Subject oder SAN des Client-Zertifikats extrahierte Identität (z. B. der UPN oder die Azure AD-Geräte-ID) Ihrem Identitätsanbieter (wie Microsoft Entra ID oder Okta) zugeordnet wird. Dies ermöglicht es dem RADIUS-Server zu überprüfen, ob das Benutzer- oder Gerätekonto im Verzeichnis noch aktiv ist, bevor der Netzwerkzugriff gewährt wird.
- Autorisierungsregeln: Erstellen Sie granulare Autorisierungsrichtlinien basierend auf Zertifikatsattributen und Verzeichnisgruppenmitgliedschaften. Zum Beispiel:
- Regel 1: Wenn
Certificate:IssuergleichCorporate Issuing CAist undEntraID:DeviceStatusgleichCompliantist, weisen Sie VLAN 10 (Unternehmensdatennetzwerk) zu und wenden Sie eine prioritäre rollenbasierte ACL an. - Regel 2: Wenn
Certificate:IssuergleichCorporate Issuing CAist undEntraID:UserGroupgleichFinanceist, weisen Sie VLAN 20 (segmentiertes Finanznetzwerk) zu.
- Regel 1: Wenn
Schritt 4: Konfigurieren Sie die Wireless LAN (WLAN) Infrastruktur
Konfigurieren Sie Ihre Wireless-Controller oder Cloud-managed Access Points (zum Beispiel Cisco Catalyst, Aruba oder Meraki) so, dass sie die 802.1X-Authentifizierung auf der Unternehmens-SSID erzwingen.
- RADIUS-Server definieren: Fügen Sie die IP-Adressen Ihrer RADIUS-Server hinzu und konfigurieren Sie ein starkes, eindeutiges Shared Secret für jeden Access Point oder Wireless-Controller.
- WPA3-Enterprise aktivieren: Konfigurieren Sie die Unternehmens-SSID für die Verwendung von WPA3-Enterprise. WPA3 bietet robusten Schutz vor Offline-Wörterbuchangriffen und schreibt Protected Management Frames (PMF) vor, was den Kontroll-Traffic über die Luft absichert. Bieten Sie WPA2-Enterprise als Übergangsmodus nur dort an, wo noch ältere Unternehmens-Clients vorhanden sind.
- 802.1X/EAP-Konfiguration: Stellen Sie den Authentifizierungstyp auf 802.1X ein. Aktivieren Sie die dynamische VLAN-Zuweisung, wenn Ihr RADIUS-Server so konfiguriert ist, dass er VLAN-Attribute im
Access-Accept-Paket zurückgibt.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Um Betriebsstabilität, hohe Verfügbarkeit und robuste Sicherheit zu gewährleisten, müssen EAP-TLS-Bereitstellungen der Enterprise-Klasse die folgenden branchenüblichen Best Practices einhalten:
1. Überprüfung des Zertifikatswiderrufs
Die Echtzeit-Validierung der Zertifikatsgültigkeit ist unverzichtbar. Wenn ein Firmen-Laptop verloren geht oder gestohlen wird, muss sein Netzwerkzugriff sofort beendet werden. Konfigurieren Sie Ihren RADIUS-Server so, dass er eine strikte Widerrufsprüfung erzwingt, unter Verwendung von:
- Online Certificate Status Protocol (OCSP): Dringend empfohlen für die Echtzeit-Validierung einzelner Zertifikate mit geringer Latenz.
- Certificate Revocation Lists (CRLs): Konfigurieren Sie einen lokalen Cache der CRL auf dem RADIUS-Server mit häufigen Aktualisierungen (zum Beispiel alle 2 bis 4 Stunden), um Authentifizierungsausfälle zu verhindern, falls die CA offline geht.
- Fail-Safe-Richtlinie: Definieren Sie das Verhalten des RADIUS-Servers, wenn Widerrufsserver nicht erreichbar sind. Für hochsichere Umgebungen gilt standardmäßig "Zugriff verweigern" (Hard-Fail). Für die Geschäftskontinuität in verteilten Einzelhandels- oder Hotel- und Gastronomie-Infrastrukturen kann eine "Soft-Fail"-Richtlinie angewendet werden, die den Zugriff vorübergehend auf ein unter Quarantäne gestelltes VLAN beschränkt.
2. Strikte clientseitige Vertrauensvalidierung
Um Man-in-the-Middle (MitM) - Angriffe zu verhindern - bei denen ein Angreifer einen gefälschten Access Point einrichtet, der sich als Unternehmens-SSID ausgibt - müssen Client-Geräte streng so konfiguriert sein, dass sie die Identität des RADIUS-Servers validieren. Dies wird über das MDM-WLAN-Profil erzwungen:
- Benutzeraufforderungen deaktivieren: Stellen Sie sicher, dass die Option "Benutzer auffordern, neuen Servern oder Zertifizierungsstellen zu vertrauen" deaktiviert ist. Wenn eine Diskrepanz beim Serverzertifikat auftritt, muss das Gerät die Verbindung stillschweigend trennen, anstatt dem Benutzer zu erlauben, die Warnung zu umgehen.
- Expliziter Domain-Abgleich: Beschränken Sie vertrauenswürdige Server auf bestimmte FQDNs (zum Beispiel
radius01.purple.aioderradius02.purple.ai).
3. Netzwerksegmentierung und rollenbasierte Zugriffskontrolle (RBAC)
Eine erfolgreiche 802.1X-Authentifizierung sollte keinen uneingeschränkten lateralen Zugriff auf das Unternehmensnetzwerk gewähren. Implementieren Sie die Netzwerksegmentierung am Wireless Edge:
- Verwenden Sie RADIUS-Attribute (z. B.
Tunnel-Private-Group-IDfür VLANs oderFilter-Idfür ACLs), um Clients basierend auf ihrer Rolle (z. B. Geschäftsführung, Entwicklung, HR, Finanzen) dynamisch isolierten Netzwerksegmenten zuzuweisen. - Kombinieren Sie dies mit einer modernen Network Access Control (NAC) Lösung, um die Einhaltung von Richtlinien durch die Geräte kontinuierlich zu überwachen. Wenn ein aktives Gerät in Ihrem MDM nicht mehr richtlinienkonform ist (z. B. Firewall deaktiviert oder Malware erkannt), sollte das MDM die Zertifikatsrückrufung auslösen oder die NAC-Lösung benachrichtigen, um das Gerät dynamisch in ein Quarantäne-VLAN zu verschieben. Für eine umfassende Übersicht der führenden Steuerungssysteme lesen Sie unseren Leitfaden: 10 Best Network Access Control (NAC) Solutions for 2026.
4. Hochverfügbarkeit und geografische Redundanz
Bei dem Betrieb von Standorten mit mehreren Betriebsstätten führt ein Ausfall von RADIUS dazu, dass die Geräte der Mitarbeiter sofort nicht mehr funktionieren. Stellen Sie sicher, dass Ihre Architektur vollständig redundant ist:
- Stellen Sie mindestens zwei RADIUS-Server pro Region hinter einem Load Balancer der Enterprise-Klasse bereit, oder konfigurieren Sie sie als primäre und sekundäre Ziele im Wireless Controller.
- Nutzen Sie bei globalen Bereitstellungen (z. B. internationale Hotelketten oder Einzelhandelsmarken) eine Cloud RADIUS Architektur mit geografisch verteilten Points of Presence (PoPs), um Handshakes mit geringer Latenz und lokale Ausfallsicherheit zu gewährleisten. Dieses Modell wird in unserem technischen Leitfaden How to Implement 802.1X Authentication with Cloud RADIUS ausführlich beschrieben.
Fehlerbehebung und Risikominderung
Die Bereitstellung von EAP-TLS beseitigt passwortbezogene Probleme, führt jedoch kryptografische und infrastrukturelle Abhängigkeiten ein. Es ist von entscheidender Bedeutung, die häufigsten Fehlerszenarien zu verstehen und ein strukturiertes Protokoll zur Fehlerbehebung für die Betriebsteams zu etablieren.
Häufige Fehlerszenarien und Workflows zur Behebung
1. Handshake-Fehler: "Unknown CA" oder "Certificate Untrusted"
- Symptom: Das Client-Gerät versucht eine Verbindung herzustellen, bricht diese jedoch während des TLS-Handshakes sofort wieder ab. Die RADIUS-Protokolle zeigen
TLS Alert: Alert Certificate Unknown. - Ursache: Der Client vertraut der Certificate Authority (CA) nicht, die das Zertifikat des RADIUS-Servers signiert hat, oder der RADIUS-Server vertraut der CA nicht, die das Client-Zertifikat signiert hat.
- Behebung: Überprüfen Sie via MDM, ob die öffentlichen Zertifikate der Root CA und der ausstellenden CA korrekt im vertrauenswürdigen Root-Speicher des Clients installiert sind. Stellen Sie sicher, dass der Vertrauensspeicher des RADIUS-Servers das Zertifikat der ausstellenden CA des Clients enthält und dass die Zertifikatskette des RADIUS-Serverzertifikats selbst vollständig ist.
2. SCEP-Registrierungsfehler
- Symptom: Ein neues Unternehmensgerät kann keine Verbindung zum WiFi herstellen, da kein Client-Zertifikat vorhanden ist. Die MDM-Protokolle weisen SCEP-Registrierungsfehler auf.
- Ursache: Das SCEP-Gateway ist nicht erreichbar, das SCEP-Challenge-Passwort ist abgelaufen oder der NDES-Server (Network Device Enrollment Service) ist überlastet.
- Lösung: Überprüfen Sie die Netzwerkverbindung zwischen dem Client, dem MDM und dem SCEP-Gateway. Starten Sie den NDES IIS-Anwendungspool neu und stellen Sie sicher, dass der SCEP-Challenge-Validierungsdienst ordnungsgemäß funktioniert. Vergewissern Sie sich, dass das MDM-Dienstkonto über die entsprechenden Berechtigungen auf der Zertifizierungsstelle verfügt.
3. Stille Handshake-Timeouts
- Symptom: Der Client versucht, sich zu authentifizieren, aber die Verbindung läuft in ein Timeout. Das RADIUS-Protokoll zeigt keinen Datensatz für den Versuch oder einen teilweise unterbrochenen Handshake.
- Ursache: IP-Fragmentierung. Der EAP-TLS-Austausch beinhaltet große Zertifikats-Payloads, was dazu führt, dass EAP-Pakete die standardmäßige MTU von 1500 Byte überschreiten. Wenn ein zwischengeschalteter Switch oder Router die fragmentierten Pakete verwirft, läuft der Handshake in ein Timeout.
- Lösung: Konfigurieren Sie das Attribut Framed-MTU auf dem RADIUS-Server und den Wireless-Controllern. Das Setzen von Framed-MTU auf
1344oder1300zwingt den RADIUS-Server, EAP-Nachrichten in kleinere Pakete zu fragmentieren, die das Netzwerk sauber und ohne Fragmentierung auf der IP-Ebene durchqueren.
Strukturiertes Diagnoseprotokoll
Bei der Fehlerbehebung von Authentifizierungsproblemen sollten Netzwerkingenieure folgendem sequenziellen Diagnoseprotokoll folgen:
+-------------------------------------------------------------+
| Schritt 1: Physische/kabellose Verbindung am Access Point prüfen |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Schritt 2: Aktive EAP-TLS-Sitzung in den RADIUS-Live-Logs verifizieren |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Schritt 3: TLS-Handshake-Details und Zertifikats-EKU-OIDs prüfen |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Schritt 4: CRL/OCSP-Erreichbarkeit und Latenzstatus validieren |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Schritt 5: Endpoint-Verzeichnisstatus im Identity Provider prüfen |
+-------------------------------------------------------------+
ROI und geschäftlicher Nutzen
Der Übergang zu EAP-TLS stellt eine bedeutende technische Veränderung dar, aber sein Return on Investment (ROI) ist schnell und messbar in Bezug auf Sicherheit, Betrieb und Finanzen.
1. Eliminierung von anmeldedatenbasierten Risiken
Passwortbasierte Netzwerke sind von Natur aus anfällig für die Weitergabe von Anmeldedaten, Brute-Force-Angriffe und Social Engineering. In Branchen mit hoher Personalfluktuation, wie dem Gastgewerbe und dem Einzelhandel, ist die Verwaltung der Passwortsicherheit ein betrieblicher Albtraum. Wenn ein Mitarbeiter das Unternehmen verlässt, ist die Änderung eines gemeinsam genutzten WPA2-Passworts auf Hunderten von Geräten praktisch unmöglich, was ein dauerhaftes Insider-Risiko darstellt. EAP-TLS bindet den Netzwerkzugriff an das physische Gerät. Wenn ein Mitarbeiter ausscheidet oder ein Gerät ausgemustert wird, wird das Zertifikat im MDM widerrufen, wodurch der Netzwerkzugriff an jedem physischen Standort sofort beendet wird, ohne dass andere Geräte beeinträchtigt werden.
2. Reduzierte Betriebskosten
Branchenstatistiken zufolge stehen bis zu 30 % aller IT-Helpdesk-Tickets im Zusammenhang mit Passwort-Resets, Sperrungen und Problemen bei der WLAN-Verbindung, die durch abgelaufene Anmeldedaten verursacht werden. EAP-TLS arbeitet vollständig im Hintergrund. Nach der Bereitstellung über das MDM erfolgt die Verbindung automatisch, geräuschlos und dauerhaft. Automatisierte Workflows zur Zertifikatsverlängerung stellen sicher, dass Geräte ohne Benutzereingriff verbunden bleiben, was Tausende von Stunden verlorener Produktivität verhindert und den Aufwand für den Helpdesk drastisch reduziert. In großen Umgebungen wie dem Gesundheitswesen oder Transport-Knotenpunkten führt diese betriebliche Effizienz direkt zu jährlichen Einsparungen bei den Supportkosten in Höhe von Hunderttausenden von Pfund.
3. Compliance und Einhaltung gesetzlicher Vorschriften
Für Standorte, die mit sensiblen Daten arbeiten, ist eine robuste Netzwerkzugriffskontrolle gesetzlich vorgeschrieben. EAP-TLS erfüllt und beschleunigt direkt die Einhaltung wichtiger regulatorischer Rahmenbedingungen:
- PCI-DSS 4.0 (Anforderung 8): Schreibt eine starke kryptografische Authentifizierung und eine eindeutige Überprüfung der Anmeldedaten für alle Systemkomponenten vor, die auf die Karteninhaber-Datenumgebung zugreifen. EAP-TLS bietet eine eindeutige, kryptografisch gebundene Geräteidentität, die diese Anforderung für Unternehmensnetzwerke im Einzelhandel und im Gastgewerbe vollständig erfüllt.
- GDPR: Verlangt von Organisationen die Implementierung geeigneter technischer und organisatorischer Maßnahmen, um ein dem Risiko angemessenes Sicherheitsniveau zu gewährleisten. Die gegenseitige TLS-Authentifizierung bietet den höchsten Schutz vor unbefugtem Zugriff auf Unternehmenssysteme, die personenbezogene Daten enthalten.
- ISO 27001 (Kontrollmaßnahme A.8): Erfordert eine strenge Zugriffskontrolle und eine sichere Authentifizierung. EAP-TLS liefert einen präzisen, kryptografisch überprüfbaren Nachweis darüber, welches physische Gerät zu welcher Zeit und von welchem Access Point aus auf das Netzwerk zugegriffen hat.
Business Value Matrix
Um den Übergang vor der Geschäftsführung zu begründen, können IT-Leiter die folgende Business Value Matrix nutzen:
| Business-Treiber | Vor EAP-TLS (Passwörter/PEAP) | Nach EAP-TLS (Zertifikate) | Finanzielle & betriebliche Auswirkungen | | :--- | :--- | :--- | :--- || Sicherheit von Anmeldedaten | Extrem hohes Risiko von Credential Harvesting, Weitergabe und Brute-Force-Angriffen. | Kryptografisch sicher. Null Risiko für den Diebstahl von Anmeldedaten über die Luftschnittstelle. | Reduziertes Risiko von Datenpannen (durchschnittliche Kosten einer Datenschutzverletzung liegen bei über 3,4 Millionen £). | | Onboarding-Aufwand | Manuelle Eingabe von Anmeldedaten, Benutzerschulung, häufige Fehlerbehebung bei Verbindungsproblemen. | Zero-Touch-Bereitstellung im Hintergrund via MDM. Sofortige Konnektivität. | 90% Reduzierung von WiFi-bezogenen Onboarding-Tickets. | | Offboarding/Sperrung | Erfordert die Änderung gemeinsam genutzter Geheimnisse oder das manuelle Deaktivieren von Konten in mehreren Systemen. | Sofortige Ein-Klick-Zertifikatssperrung über MDM/RADIUS. | Unmittelbare Eliminierung von Insider-Bedrohungsvektoren und dem Zugriff unbefugter Geräte. | | Compliance-Audits | Identität von Geräten schwer nachweisbar; Protokolle basieren auf fehleranfälligen Benutzer-Anmeldedaten. | Kryptografisch verifizierbarer Audit-Trail, der physische Geräte an Sitzungen bindet. | Nahtlose Compliance-Audits für PCI DSS, GDPR und SOC 2. | | Help-Desk-Arbeitslast | Hohes Ticketvolumen für Passwort-Resets, abgelaufene Anmeldedaten und Sperrzustände. | Nahezu null Tickets. Zertifikate verlängern sich geräuschlos und automatisch im Hintergrund. | Neuausrichtung von IT-Mitarbeitern auf strategische Initiativen mit hoher Wertschöpfung. |
Indem IT-Verantwortliche die EAP-TLS-Migration auf Risikominderung, betriebliche Effizienz und Compliance ausrichten, können sie einen überzeugenden Business Case vorlegen, der die Netzwerksicherheit direkt mit den finanziellen und strategischen Zielen des Unternehmens verknüpft.
Referenzen
- [1] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Purple Blog. https://purple.ai/blog/best-network-access-control
Schlüsseldefinitionen
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. Ein durch RFC definiertes Netzwerk-Authentifizierungsprotokoll, das auf einer gegenseitigen, zertifikatsbasierten Kryptografie basiert, um Verbindungen unter IEEE 802.1X zu sichern.
Der absolute Goldstandard für die Sicherheit drahtloser Unternehmensnetzwerke, der Passwörter komplett überflüssig macht.
Supplicant
Der Software-Client auf einem Endgerät (wie Laptop, Tablet oder Smartphone), der eine 802.1X-Authentifizierungsanfrage initiiert und den EAP-Handshake aushandelt.
Der Supplicant muss über das MDM so konfiguriert werden, dass er das richtige Client-Zertifikat vorlegt und dem RADIUS-Server vertraut.
Authenticator
Das Netzwerkgerät (typischerweise ein Wireless Access Point oder ein kabelgebundener Switch), das den physischen Zugriff auf das Netzwerk steuert. Es leitet EAP-Pakete zwischen dem Supplicant und dem RADIUS-Server weiter, verarbeitet die Anmeldedaten jedoch nicht selbst.
Der AP fungiert als Gatekeeper und hält den Port so lange blockiert, bis der RADIUS-Server ein Access-Accept zurückgibt.
RADIUS
Remote Authentication Dial-In User Service. Ein Netzwerkprotokoll, das eine zentrale Verwaltung für Authentifizierung, Autorisierung und Abrechnung (AAA) für Benutzer und Geräte bereitstellt, die eine Verbindung zu einem Netzwerk herstellen.
Der RADIUS-Server beendet den EAP-TLS-Handshake, validiert Zertifikate und weist den AP an, den Zugriff zu gewähren oder zu verweigern.
PKI
Public Key Infrastructure. Eine Struktur aus Rollen, Richtlinien, Hardware, Software und Verfahren, die erforderlich sind, um digitale Zertifikate zu erstellen, zu verwalten, zu verteilen, zu nutzen, zu speichern und zu widerrufen sowie die Verschlüsselung mit öffentlichen Schlüsseln zu verwalten.
Die PKI fungiert als Vertrauensanker; ihre Certificate Authority signiert die Anmeldedaten, die die Identität im Netzwerk nachweisen.
SCEP
Simple Certificate Enrolment Protocol. Ein IP-basiertes Protokoll, das die Absicherung und Bereitstellung digitaler Zertifikate für Netzwerkgeräte automatisiert, was in der Regel über eine MDM-Plattform gesteuert wird.
SCEP ist für die Skalierung von EAP-TLS unerlässlich, da Geräte Zertifikate automatisch und ohne Interaktion der IT-Abteilung anfordern und verlängern können.
OCSP
Online Certificate Status Protocol. Ein Internetprotokoll, das von Netzwerkgeräten verwendet wird, um den Widerrufsstatus eines digitalen X.509-Zertifikats in Echtzeit abzufragen, und dient als Alternative zu CRLs.
RADIUS-Server nutzen OCSP, um sofort zu überprüfen, ob ein vorgelegtes Client-Zertifikat aufgrund von Geräteverlust oder Kündigung eines Mitarbeiters widerrufen wurde.
WPA3-Enterprise
Der neueste Sicherheitsstandard der WiFi Alliance für Unternehmensnetzwerke. Er schreibt Protected Management Frames (PMF) vor und bietet einen 192-Bit-Sicherheitsmodus, der an die NSA Suite B Kryptographie angepasst ist.
Die Kombination von WPA3-Enterprise mit EAP-TLS bietet die höchste kommerziell verfügbare Sicherheitsstufe für Drahtlosnetzwerke.
Ausgearbeitete Beispiele
Eine Luxushotelmarke mit weltweit 45 Standorten möchte ihre internen Unternehmensgeräte (Laptops an der Rezeption, Tablets des Housekeepings und Smartphones der Manager) auf einer dedizierten SSID absichern. Derzeit verwenden sie an allen Standorten einen einzigen Pre-Shared Key (PSK), der bereits mehrfach kompromittiert wurde. Sie nutzen Microsoft Entra ID und Microsoft Intune für die Geräteverwaltung, verfügen jedoch über kein lokales Active Directory oder PKI.
Stellen Sie eine Cloud-native EAP-TLS Architektur unter Verwendung von Microsoft Intune und einer in der Cloud gehosteten PKI bereit, die in Cloud RADIUS integriert ist.
- PKI-Einrichtung: Richten Sie eine Cloud-gehostete PKI (wie SCEPman oder EZCA) ein, die direkt in Microsoft Entra ID integriert ist. Generieren Sie ein Ausstellungs-CA-Zertifikat.
- Intune-Konfiguration:
- Erstellen Sie ein Profil für vertrauenswürdige Zertifikate in Intune und laden Sie das öffentliche Zertifikat der Cloud-Ausstellungs-CA hoch. Weisen Sie dieses Profil "Allen Geräten" (Windows, iOS, Android) zu.
- Konfigurieren Sie ein SCEP-Zertifikatsprofil in Intune, das auf die SCEP-URL der Cloud-PKI verweist. Legen Sie das Format des Antragstellernamens auf
CN={{AADDeviceId}}und den alternativen Antragstellernamen auf den UPN fest. Fügen Sie die Clientauthentifizierungs-EKU-OID (1.3.6.1.5.5.7.3.2) hinzu. - Erstellen Sie ein WiFi Profil in Intune. Legen Sie die SSID auf "Purple-Staff", den Sicherheitstyp auf WPA3-Enterprise und den EAP-Typ auf EAP-TLS fest. Wählen Sie das Profil für vertrauenswürdige Zertifikate als Root-Anker aus und geben Sie die FQDNs der Cloud RADIUS Server an. Verknüpfen Sie das SCEP-Zertifikatsprofil als Client-Anmeldeinformation.
- RADIUS-Integration: Konfigurieren Sie den Cloud RADIUS Service (z. B. JoinNow oder Foxpass) so, dass er der Cloud-Ausstellungs-CA vertraut. Konfigurieren Sie die RADIUS Richtlinie so, dass Client-Zertifikate gegen Entra ID validiert werden, um zu prüfen, ob das Gerät in Intune als "Konform" markiert ist, bevor ein Access-Accept-Paket zurückgegeben wird.
- Einrichtung des Wireless-Controllers: Konfigurieren Sie auf dem zentralisierten Wireless-Controller (oder dem Cloud-Dashboard wie Meraki/Aruba Central) die SSID "Purple-Staff" so, dass sie unter Verwendung von 802.1X auf die Cloud RADIUS IP-Adressen verweist. Aktivieren Sie WPA3-Enterprise mit dem WPA2-Enterprise Übergangsmodus.
Eine Organisation des öffentlichen Sektors, die 12 lokale Ratsbüros verwaltet, möchte 1.500 unternehmenseigene Windows-Laptops von PEAP-MSCHAPv2 auf EAP-TLS umstellen. Sie verfügen derzeit über eine lokale Microsoft Active Directory Domain Services (AD DS) Umgebung, wobei Active Directory Certificate Services (AD CS) als ihre Enterprise CA fungiert. Die Laptops sind in die Domäne eingebunden und werden über Gruppenrichtlinienobjekte (GPOs) verwaltet.
Nutzen Sie die vorhandene AD CS- und Active Directory-Infrastruktur, um EAP-TLS über die Gruppenrichtlinien-Auto-Enrolment bereitzustellen.
- CA-Konfiguration: Duplizieren Sie auf der ausstellenden AD CS-Zertifizierungsstelle die Standard-Zertifikatsvorlage "Arbeitsstationsauthentifizierung". Nennen Sie die neue Vorlage "Corporate Wireless Authentication". Erteilen Sie auf der Registerkarte "Sicherheit" der Gruppe "Domänencomputer" die Berechtigungen "Lesen", "Registrieren" und "Automatisch registrieren". Stellen Sie sicher, dass die Vorlage die EKU "Clientauthentifizierung" enthält.
- Konfiguration der Gruppenrichtlinie:
- Erstellen Sie ein neues GPO mit dem Namen "Wireless Certificate Auto-Enrollment". Navigieren Sie zu
Computerkonfiguration -> Richtlinien -> Windows-Einstellungen -> Sicherheitseinstellungen -> Richtlinien für öffentliche Schlüssel. Öffnen Sie "Zertifikatsdienstclient - Automatische Registrierung", setzen Sie die Option auf "Aktiviert" und aktivieren Sie "Abgelaufene Zertifikate erneuern, ausstehende Zertifikate aktualisieren und widerrufene Zertifikate entfernen". - Navigieren Sie im selben GPO zu
Drahtlosnetzwerkrichtlinien (802.11). Erstellen Sie eine neue Drahtlosrichtlinie. Konfigurieren Sie den SSID-Namen, stellen Sie die Sicherheit auf WPA3-Enterprise ein, wählen Sie EAP-TLS und aktivieren Sie explizit das AD CS-Root-CA-Zertifikat in der Liste der vertrauenswürdigen Zertifikate. Geben Sie den FQDN der lokalen RADIUS-Server (z. B. Cisco ISE) an.
- Erstellen Sie ein neues GPO mit dem Namen "Wireless Certificate Auto-Enrollment". Navigieren Sie zu
- RADIUS-Richtlinie (Cisco ISE): Importieren Sie das AD CS-Root-CA-Zertifikat in den Speicher für vertrauenswürdige Zertifikate von Cisco ISE. Konfigurieren Sie eine Authentifizierungsrichtlinie, die EAP-TLS akzeptiert. Konfigurieren Sie eine Autorisierungsrichtlinie, die prüft, ob der verbindende Computer zur Active Directory-Gruppe "Domänencomputer" gehört, und weisen Sie ihn in diesem Fall dynamisch dem sicheren Unternehmens-VLAN zu.
Ein Unternehmen, das ein großes Ausstellungs- und Konferenzzentrum betreibt, möchte sein Unternehmensnetzwerk sichern, das von Scannern des Veranstaltungspersonals, Ticket-Terminals und Medienproduktionsanlagen genutzt wird. Der Veranstaltungsort ist während Events starken Funkinterferenzen ausgesetzt und erfordert Roaming-Zeiten von unter einer Sekunde für Mitarbeiter, die sich auf einer Fläche von 50.000 Quadratmetern bewegen. Sie verwenden einen physischen Ruckus SmartZone Controller und On-Premises FreeRADIUS-Server.
Stellen Sie EAP-TLS lokal mit FreeRADIUS bereit, optimiert für Fast Transition (802.11r) und die Vermeidung von Paketfragmentierung.
- PKI & Zertifikatserstellung: Verwenden Sie eine lokale CA zur Ausstellung von Zertifikaten. Da Ticket-Terminals und Scanner oft spezielle Betriebssysteme verwenden (Android Enterprise, benutzerdefiniertes Linux), erstellen Sie Client-Zertifikate mit ECC SECP256R1-Schlüsseln. Dies reduziert die Zertifikatsgröße und beschleunigt den kryptografischen Handshake.
- FreeRADIUS-Tuning:
- Setzen Sie in
eap.confden Wertfragment_size = 1024. Dies zwingt FreeRADIUS dazu, große Zertifikatsdaten in EAP-Pakete zu fragmentieren, die kleiner als die Standard-Netzwerk-MTU sind, wodurch Paketverluste über WAN-Verbindungen oder überlastete Funkkanäle verhindert werden. - Stellen Sie sicher, dass unter dem TLS-Abschnitt
cache = yeskonfiguriert ist, um die Wiederaufnahme von TLS-Sitzungen zu aktivieren. Dies ermöglicht es roamingfähigen Clients, sich über einen verkürzten Handshake (ohne erneutes Senden vollständiger Zertifikate) neu zu authentifizieren, was die Roaming-Zeiten auf unter 50 Millisekunden reduziert.
- Setzen Sie in
- Wireless Controller (SmartZone) Tuning:
- Konfigurieren Sie die Mitarbeiter-SSID mit WPA3-Enterprise und aktivieren Sie 802.11r (Fast BSS Transition). Konfigurieren Sie das Over-the-Air (OTA) Roaming.
- Verknüpfen Sie die SSID mit dem primären und sekundären FreeRADIUS-Server.
- Setzen Sie den RADIUS-Timeout auf dem Controller auf 5 Sekunden mit 3 Wiederholungsversuchen, um gelegentliche HF-Paketverluste abzufangen, ohne die Verbindung der Clients zu trennen.
Übungsfragen
Q1. Eine Einzelhandelskette mit 300 Filialen möchte EAP-TLS für ihre Unternehmens-Inventarscanner einführen. Während des Pilotprojekts stellen sie fest, dass Laptops sich zwar in weniger als einer Sekunde authentifizieren, einige ältere Handscanner jedoch bis zu 10 Sekunden für die Authentifizierung benötigen oder über Remote-WAN-Verbindungen, die die Filialen mit dem zentralen RADIUS-Server verbinden, komplett fehlschlagen. Was ist die wahrscheinlichste technische Ursache für dieses Problem und wie sollte es gelöst werden?
Hinweis: Berücksichtigen Sie die Größe des Zertifikats-Payloads sowie die Auswirkungen von WAN-Latenz und Paketfragmentierung auf den UDP-basierten RADIUS-Verkehr.
Musterlösung anzeigen
Die technische Ursache liegt in der EAP-Paketfragmentierung in Verbindung mit WAN-Paketverlusten und Latenzzeiten. Bei EAP-TLS-Handshakes werden vollständige X.509-Zertifikatsketten übertragen, die häufig die Standard-Netzwerk-MTU (1500 Byte) überschreiten. Wenn diese Payloads über UDP-basiertes RADIUS gesendet werden, müssen sie fragmentiert werden. Wenn zwischengeschaltete WAN-Router ein einzelnes Fragment verwerfen, schlägt der gesamte EAP-Handshake fehl, was zu einem Timeout und einem Neustart führt - dies macht sich auf hochlatenten Remote-Verbindungen extrem bemerkbar.
Um dieses Problem zu lösen, muss das Netzwerkteam:
- Framed-MTU anpassen: Konfigurieren Sie das Attribut
Framed-MTUauf dem RADIUS-Server und dem Wireless-Controller auf einen niedrigeren Wert (z. B.1300oder1200). Dies zwingt den RADIUS-Server, die EAP-Nachrichten auf der Anwendungsebene in kleinere Pakete zu fragmentieren, die das WAN ohne IP-Fragmentierung durchqueren können. - Zertifikatsgröße optimieren: Stellen Sie die Client-Zertifikate für die Scanner unter Verwendung von Elliptic Curve Cryptography (ECC) mit SECP256R1-Schlüsseln anstelle von RSA 2048 neu aus. ECC-Zertifikate sind erheblich kleiner (ca. 300 Byte gegenüber 2048 Byte bei RSA), was die Anzahl der für den Handshake erforderlichen Fragmente reduziert.
- TLS-Sitzungswiederaufnahme aktivieren: Konfigurieren Sie FreeRADIUS/RADIUS so, dass TLS-Sitzungen zwischengespeichert werden. Wenn ein Scanner ein Roaming durchführt oder sich neu verbindet, kann er einen verkürzten Handshake durchführen, bei dem die vollständige Zertifikatskette nicht übertragen werden muss, was die Authentifizierungszeit auf unter 100 Millisekunden verkürzt.
Q2. Ein IT-Sicherheitsadministrator konfiguriert eine EAP-TLS-SSID via MDM. Er verteilt das Client-Zertifikat und das Wireless-Profil auf alle Unternehmens-Laptops. Während des Tests stellen sie jedoch fest, dass sich Laptops gelegentlich immer noch mit einem Rogue Access Point verbinden, der denselben SSID-Namen ausstrahlt, und eine Aufforderung erscheint, in der der Benutzer aufgefordert wird, einem neuen Serverzertifikat zu vertrauen. Welcher Konfigurationsfehler wurde im MDM-Profil gemacht und welches Sicherheitsrisiko besteht?
Hinweis: Überprüfen Sie die Einstellungen für die Vertrauensprüfung innerhalb der Konfiguration des Wireless-Profils im MDM.
Musterlösung anzeigen
Der Konfigurationsfehler besteht darin, dass bei dem über das MDM bereitgestellten WLAN-Profil die strikte Vertrauenswürdigkeitsprüfung für Server (Strict Server Trust Validation) nicht erzwungen wird. Insbesondere hat der Administrator es versäumt, die FQDNs des vertrauenswürdigen RADIUS-Servers explizit anzugeben, und hat die Option "Benutzer auffordern, neuen Servern zu vertrauen" nicht deaktiviert.
Das Sicherheitsrisiko ist ein Man-in-the-Middle- (MitM) / Rogue AP-Angriff. Wenn ein Angreifer einen betrügerischen Access Point einrichtet, der die Unternehmens-SSID ausstrahlt und ein selbstsigniertes Zertifikat vorweist, versucht das Client-Gerät, sich zu authentifizieren. Da keine strikte Validierung erzwungen wird, fordert das Betriebssystem den Benutzer auf, dem neuen Zertifikat zu vertrauen. Klickt ein technisch nicht versierter Mitarbeiter auf "Vertrauen" oder "Trotzdem verbinden", kann der Rogue AP eine Verbindung herstellen. Während EAP-TLS verhindert, dass der Angreifer das Passwort des Benutzers stiehlt (da keines gesendet wird), kann der Angreifer nun unverschlüsselten Netzwerkverkehr abfangen, DNS-Spoofing durchführen oder lokale Exploits auf das Endgerät übertragen.
Q3. Ein Stadionbetreiber hat EAP-TLS für 200 mobile POS-Terminals (Point of Sale) des Personals implementiert, die während der Spiele genutzt werden. Am Spieltag, als 50.000 Fans das Stadion betraten, kam es bei den POS-Terminals zu häufigen Authentifizierungsabbrüchen und Verbindungsverlusten, was den Verkauf an den Ständen stark beeinträchtigte. Die RADIUS-Protokolle zeigten eine hohe Rate an "Handshake Timeout"- und "Max Retries Exceeded"-Fehlern, aber die CPU- und Speicherauslastung auf den RADIUS-Servern blieb unter 15 %. Welche physikalischen und logischen Faktoren haben diesen Ausfall verursacht und wie sollte die Architektur optimiert werden?
Hinweis: Berücksichtigen Sie die Auswirkungen extremer HF-Überlastung auf kryptografische Handshakes und die Rolle von Protokollen zur Roaming-Optimierung.
Musterlösung anzeigen
Dieser Ausfall ist ein klassischer Fall von HF-Überlastung, die zu Timeouts beim kryptografischen Handshake führt. EAP-TLS erfordert mehrere Round-Trip-Frames (normalerweise 4 bis 6 Roundtrips), um den beidseitigen TLS-Handshake abzuschließen. In einer Stadionumgebung mit 50.000 aktiven Client-Geräten kommt es im 2,4-GHz- und 5-GHz-Band zu massiven Paketkollisionen und hohen Wiederholungsraten. Da EAP-TLS über die Luft sehr kommunikationsintensiv ist, führt ein Paketverlust bei einem der Handshake-Frames dazu, dass die EAP-State-Machine das Zeitlimit überschreitet und den gesamten Handshake neu startet, was eine Kaskade von Fehlern nach sich zieht.
Um die Architektur zu optimieren und das Problem zu beheben, muss der Betreiber die folgenden physikalischen und logischen Optimierungen implementieren:
- Fast Roaming (802.11r) aktivieren: Konfigurieren Sie 802.11r (Fast BSS Transition) auf der POS-SSID. Dadurch können die Terminals Roaming-Schlüssel aushandeln, bevor sie zu einem neuen AP wechseln, was den Datenaustausch über die Luft während des Roamings reduziert.
- TLS-Sitzungswiederaufnahme (Session Resumption) implementieren: Stellen Sie sicher, dass auf dem RADIUS-Server das Caching von TLS-Sitzungen aktiviert ist. Wenn sich ein Terminal neu verbindet oder ein Roaming durchführt, kann es einen abgekürzten Handshake durchführen (der nur 1-2 Roundtrips erfordert und keine Zertifikatsübertragung erfordert), was den Airtime-Verbrauch und das Risiko von HF-Paketverlusten erheblich reduziert.
- Gezielte HF-Optimierung: Verlegen Sie die POS-Terminals ausschließlich in die 5-GHz- oder 6-GHz-Bänder. Deaktivieren Sie 2,4 GHz auf der POS-SSID. Implementieren Sie eine strikte Kanalplanung, reduzieren Sie die Kanalbreite auf 20 MHz, um die verfügbaren überlappungsfreien Kanäle zu maximieren, und konfigurieren Sie minimale Basisdatenraten (z. B. Deaktivierung von Raten unter 12 Mbps oder 24 Mbps), um den Overhead durch Management-Frames in den Funkkanälen zu minimieren.
Häufig gestellte Fragen
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
Weiterlesen in dieser Reihe
Verwaltung der BYOD (Bring Your Own Device) Sicherheit in Mitarbeiternetzwerken
Ein maßgeblicher, technischer Leitfaden für Enterprise IT-Manager und Netzwerkarchitekten zur Absicherung des Bring Your Own Device (BYOD) Zugriffs in Mitarbeiternetzwerken. Dieser Leitfaden beschreibt die genaue Netzwerkarchitektur, die Authentifizierungsprotokolle und die MDM-Integrations-Workflows, die erforderlich sind, um Datenabflüsse zu minimieren und die gesetzliche Compliance in stark frequentierten Standorten aufrechtzuerhalten.
Abwehr von Rogue Access Points in Unternehmensnetzwerken
Dieser technische Leitfaden beschreibt die Architektur, Bereitstellung und Betriebsabläufe zur Abwehr von Rogue Access Points in Unternehmensnetzwerken mithilfe von Wireless Intrusion Prevention Systems (WIPS) und Wireless Intrusion Detection Systems (WIDS). Er bietet IT-Sicherheitsadministratoren praktische Rahmenbedingungen zur Erkennung, Klassifizierung und Neutralisierung nicht autorisierter APs in komplexen physischen Umgebungen, einschließlich des Gastgewerbes, des Einzelhandels, des Gesundheitswesens und des öffentlichen Sektors. Der Leitfaden deckt die Bedrohungsklassifizierung, automatisierte Eindämmungsmechanismen, Compliance-Auswirkungen (PCI-DSS, GDPR, HIPAA) und messbare Geschäftsergebnisse ab.
Sichere BYOD-Richtlinien für Mitarbeiter-WiFi-Netzwerke
Dieser maßgebliche Leitfaden bietet IT-Leitern ein herstellerneutrales Framework für das sichere Onboarding persönlicher Geräte von Mitarbeitern. Er beschreibt die kritischen Architekturentscheidungen - einschließlich Netzwerkesegmentierung, EAP-TLS-Authentifizierung und MDM-Integration - die erforderlich sind, um BYOD ohne Gefährdung der zentralen Unternehmensinfrastruktur zu unterstützen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.