
Autenticación basada en certificados para dispositivos corporativos (EAP-TLS)
Esta guía de referencia técnica autorizada cubre la arquitectura, la implementación y las mejores prácticas operativas de la autenticación basada en certificados EAP-TLS para dispositivos corporativos. Diseñada para arquitectos de TI y líderes de operaciones de recintos, proporciona una ruta práctica para eliminar los riesgos de credenciales basadas en contraseñas y lograr un control de acceso a la red 802.1X sólido en entornos empresariales de múltiples sitios.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Enterprise WiFi Security Guide →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
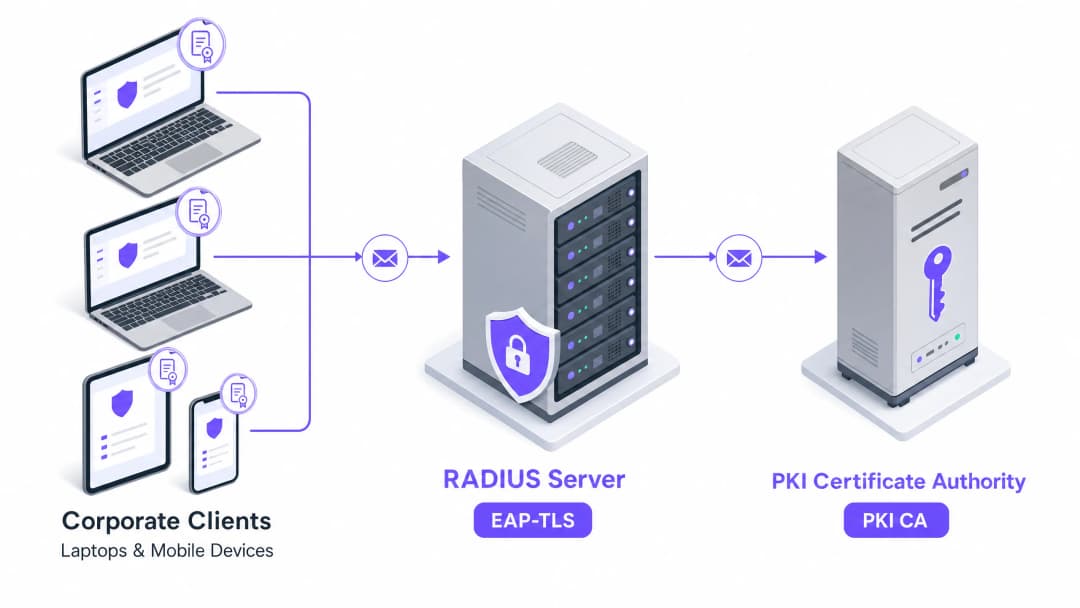
Resumen Ejecutivo
En el entorno de red empresarial moderno, la autenticación inalámbrica basada en contraseñas es una de las vías más vulnerables para el robo de credenciales, los ataques de intermediario (man-in-the-middle) y el acceso no autorizado a la red. Los protocolos heredados como PEAP-MSCHAPv2, aunque históricamente populares debido a su baja barrera de entrada, dependen de credenciales de usuario que son fácilmente interceptadas a través de puntos de acceso no autorizados o comprometidas mediante ingeniería social. Para los gerentes de TI, arquitectos de red y CTOs que gestionan entornos multisitio de alto tráfico (hoteles, cadenas de retail, estadios y oficinas del sector público), proteger la red "WiFi para el personal" es una prioridad crítica para el negocio que afecta directamente la continuidad operativa, la confianza en la marca y el cumplimiento normativo.
Esta guía presenta el plan técnico para migrar los dispositivos de propiedad corporativa a EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), el protocolo criptográfico estándar de la industria para la autenticación mutua basada en certificados bajo el estándar IEEE 802.1X. Al reemplazar las contraseñas de usuario falibles con certificados digitales X.509 vinculados criptográficamente, EAP-TLS elimina por completo la superficie de ataque basada en credenciales. La implementación de EAP-TLS garantiza que solo los dispositivos verificados y administrados corporativamente puedan asociarse con las redes internas, lo que simplifica el cumplimiento de estándares estrictos como PCI-DSS y GDPR, al tiempo que reduce drásticamente los reportes de soporte técnico relacionados con el vencimiento y restablecimiento de contraseñas.
Aunque los beneficios de seguridad de EAP-TLS son absolutos, una implementación exitosa exige un enfoque estructurado para la infraestructura de clave pública (PKI), la integración con la gestión de dispositivos móviles (MDM) y la automatización del ciclo de vida de los certificados. Este documento proporciona la guía técnica práctica y los patrones de arquitectura necesarios para implementar, escalar y mantener una infraestructura EAP-TLS robusta en entornos empresariales complejos y multisitio.
Análisis Técnico Detallado
Fundamentos Criptográficos y Autenticación Mutua
En su núcleo, EAP-TLS aplica el saludo de Transport Layer Security (TLS) al control de acceso a la red bajo el marco de Extensible Authentication Protocol (EAP), según lo definido en RFC 5216 [1]. A diferencia de los métodos EAP basados en contraseñas (como PEAP o EAP-TTLS), que establecen un túnel para proteger un intercambio de credenciales heredado, EAP-TLS utiliza TLS para realizar una autenticación criptográfica mutua.
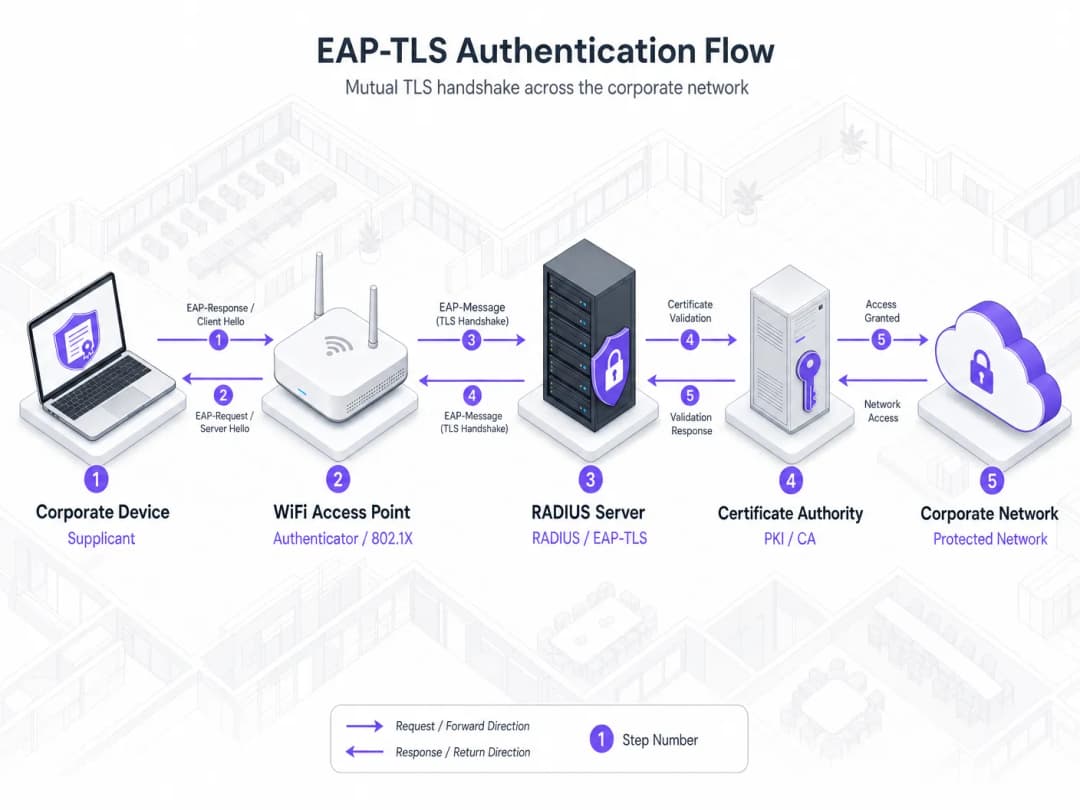
Durante el saludo de EAP-TLS, tanto el cliente (conocido como el suplicante en la terminología 802.1X) como el servidor RADIUS (el servidor de autenticación) deben presentar certificados digitales X.509 válidos. El flujo de autenticación procede de la siguiente manera:
- Autenticación del servidor: el servidor RADIUS presenta su certificado de servidor al cliente. El cliente valida este certificado comparándolo con su almacén de confianza local, confirmando que está firmado por una Autoridad de Certificación (CA) raíz de confianza, que no ha caducado y que coincide con la identidad del servidor esperada (Common Name/Subject Alternative Name).
- Autenticación del cliente: una vez verificada la identidad del servidor, el cliente presenta su certificado de dispositivo único al servidor RADIUS. El servidor valida este certificado comparándolo con su almacén de confianza, confirmando su firma, periodo de validez y estado de revocación.
- Derivación de claves: después de que ambas partes completan la verificación mutua, derivan criptográficamente una Pairwise Master Key (PMK) y una Group Temporal Key (GTK) únicas. Estas claves se utilizan para cifrar el tráfico inalámbrico por el aire a través de WPA2 o WPA3 corporativo, garantizando que cada sesión utilice claves de cifrado únicas y no reutilizables.
Debido a que la autenticación se basa completamente en criptografía asimétrica (RSA o criptografía de curva elíptica), nunca se transmite por el aire ni se almacena en el servidor de autenticación ninguna contraseña, hash o secreto compartido. Este diseño hace que la red sea completamente inmune a ataques de fuerza bruta fuera de línea, ataques de diccionario y recopilación de credenciales a través de puntos de acceso no autorizados.
Componentes de la Arquitectura
Un despliegue de EAP-TLS de nivel de producción consta de cuatro pilares de infraestructura principales, cada uno de los cuales cumple una función distinta dentro de la cadena de confianza:
| Pilar | Componente | Función Técnica | Opciones de Nivel Empresarial |
|---|---|---|---|
| PKI | Autoridad de Certificación (CA) | Emite, firma y gestiona el ciclo de vida de los certificados digitales X.509 para servidores y dispositivos. | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | Servidor de Autenticación | Termina el saludo EAP-TLS, valida certificados y toma decisiones de aceptación o denegación de admisión 802.1X. | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | Gestión de Dispositivos Finales | Despliega automáticamente perfiles de confianza de CA raíz y activa el registro de certificados SCEP/EST en los dispositivos. | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | Infraestructura de Red | Actúa como el autenticador 802.1X, transmitiendo tramas EAP entre el cliente y RADIUS a través de RADIUS-over-UDP/TCP. | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identidad | Proveedor de Identidad (IdP) | Mantiene la única fuente de información verdadera para las cuentas de usuarios y dispositivos, referenciada por RADIUS durante la evaluación de políticas. | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
Comparación de Métodos EAP
Para comprender por qué EAP-TLS es el estándar obligatorio para los dispositivos propiedad de la empresa, vale la pena compararlo con los otros métodos EAP que se encuentran comúnmente en entornos empresariales:

Como ilustra el gráfico anterior, EAP-TLS es el único método que logra una postura de seguridad alta al tiempo que elimina por completo el riesgo basado en contraseñas. Los métodos como PEAP-MSCHAPv2 siguen siendo altamente susceptibles a los ataques de robo de credenciales utilizando cadenas de herramientas básicas como Hostapd-WPE, lo que los hace inadecuados para proteger los recursos corporativos confidenciales en el panorama de amenazas moderno.
Guía de implementación
La implementación de EAP-TLS en una red empresarial de múltiples sitios requiere una ejecución sistemática en las capas de PKI, MDM, RADIUS e infraestructura inalámbrica. Los siguientes pasos describen un marco de implementación probado en producción e independiente del proveedor.
Paso 1: Establecer la Infraestructura de Clave Pública (PKI)
La PKI es la piedra angular criptográfica de EAP-TLS. Para la seguridad empresarial, se recomienda encarecidamente una arquitectura CA de dos niveles:
- CA raíz fuera de línea: Una Autoridad de Certificación fuera de línea y altamente protegida que se utiliza únicamente para firmar los certificados de las CA emisoras. La clave privada de la CA raíz debe protegerse mediante un módulo de seguridad de hardware (HSM) o controles estrictos de acceso físico.
- CA emisora en línea: Una Autoridad de Certificación activa y en línea integrada con su red y plataforma MDM, utilizada para emitir certificados a servidores RADIUS y dispositivos cliente.
Configuración del certificado del servidor RADIUS:
- Emita un certificado de servidor a su servidor RADIUS desde la CA emisora.
- Asegúrese de que el certificado incluya el OID de uso mejorado de clave (EKU) de Autenticación de servidor (
1.3.6.1.5.5.7.3.1). - Configure el Nombre alternativo del sujeto (SAN) para que coincida con el nombre de dominio completo (FQDN) del servidor RADIUS.
Paso 2: Automatizar la inscripción de certificados de cliente a través de MDM
La instalación manual de certificados no es escalable e introduce graves riesgos de seguridad. Las implementaciones empresariales deben utilizar una plataforma MDM para automatizar el aprovisionamiento de certificados a través del Protocolo simple de inscripción de certificados (SCEP) o la Inscripción a través de transporte seguro (EST).
+-------------+         1. SCEP Profile Push         +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client   |
|  (Intune/   | <----------------------------------- |   Device   |
|    Jamf)    |    3. SCEP Challenge Validation      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge Get                                  | 4. SCEP Request
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. Certificate Issuance        |     CA     |
+-------------+                                      +------------+
Secuencia de despliegue del perfil MDM:
- Perfil Root CA: Despliegue un perfil de certificado de confianza que contenga los certificados públicos de la Root CA y la Issuing CA en el almacén de entidades de certificación raíz de confianza del dispositivo. Esto garantiza que el dispositivo confíe en el certificado del servidor RADIUS.
- Perfil SCEP/EST: Configure un perfil de certificado SCEP que apunte a la puerta de enlace SCEP de su Issuing CA. Configure el perfil con:
- Formato del nombre del sujeto:
CN={{DevicePhysicalIds:AADDeviceId}}oCN={{UserPrincipalName}}, para vincular el certificado a una identidad única de dispositivo o usuario. - Uso mejorado de clave (EKU): Debe incluir Client Authentication (
1.3.6.1.5.5.7.3.2). - Uso de clave: Firma digital, cifrado de clave.
- Tamaño de clave: Mínimo RSA de 2048 bits o ECC SECP256R1.
- Formato del nombre del sujeto:
- Perfil WiFi: Despliegue un perfil de red inalámbrica configurado para WPA3-Enterprise (con compatibilidad heredada para WPA2-Enterprise) que contenga:
- Tipo de EAP: EAP-TLS.
- Certificado de servidor de confianza: Especifique explícitamente el FQDN de su servidor RADIUS y seleccione el perfil Root CA desplegado en el Paso 1 como el ancla de confianza. Esto evita que los dispositivos se conecten a un servidor RADIUS malicioso.
- Método de autenticación: Utilice el certificado inscrito a través del perfil SCEP.
Paso 3: Configurar el motor de políticas RADIUS
Su servidor RADIUS (por ejemplo, Cisco ISE, Aruba ClearPass o Cloud RADIUS) debe estar configurado para procesar las solicitudes de autenticación 802.1X entrantes de los puntos de acceso.
- Configuración del almacén de confianza: Importe los certificados públicos de la Root CA y la Issuing CA en el almacén de certificados de confianza del servidor RADIUS. Habilite la validación de certificados para la autenticación del cliente.
- Mapeo de origen de identidad: Configure la política RADIUS para mapear la identidad extraída del sujeto del certificado del cliente o SAN (por ejemplo, el UPN o el ID de dispositivo de Azure AD) a su proveedor de identidad (como Microsoft Entra ID u Okta). Esto permite que el servidor RADIUS verifique que la cuenta del usuario o dispositivo siga activa en el directorio antes de otorgar acceso a la red.
- Reglas de autorización: Cree políticas de autorización granulares basadas en los atributos del certificado y las membresías de grupo del directorio. Por ejemplo:
- Regla 1: Si
Certificate:Issueres igual aCorporate Issuing CAyEntraID:DeviceStatuses igual aCompliant, asigne la VLAN 10 (red de datos corporativa) y aplique una ACL basada en roles de alta prioridad. - Regla 2: Si
Certificate:Issueres igual aCorporate Issuing CAyEntraID:UserGroupes igual aFinance, asigne la VLAN 20 (red segmentada de finanzas).
- Regla 1: Si
Paso 4: Configurar la infraestructura de red inalámbrica local (WLAN)
Configure sus controladores inalámbricos o puntos de acceso gestionados en la nube (por ejemplo, Cisco Catalyst, Aruba o Meraki) para aplicar la autenticación 802.1X en el SSID corporativo.
- Defina los servidores RADIUS: agregue las direcciones IP de su servidor RADIUS y configure un secreto compartido sólido y único para cada punto de acceso o controlador inalámbrico.
- Habilite WPA3-Enterprise: configure el SSID corporativo para usar WPA3-Enterprise. WPA3 proporciona una protección robusta contra ataques de diccionario fuera de línea y exige tramas de gestión protegidas (PMF), asegurando el tráfico de control en el aire. Ofrezca WPA2-Enterprise como modo de transición solo donde existan clientes corporativos heredados.
- Configuración de 802.1X/EAP: establezca el tipo de autenticación en 802.1X. Habilite la asignación dinámica de VLAN si su servidor RADIUS está configurado para devolver atributos de VLAN en el paquete
Access-Accept.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores Prácticas
Para garantizar la estabilidad operativa, la alta disponibilidad y una seguridad sólida, las implementaciones de EAP-TLS de clase empresarial deben cumplir con las siguientes mejores prácticas estándar de la industria:
1. Comprobación de Revocación de Certificados
La validación en tiempo real de la vigencia del certificado no es negociable. Si una laptop corporativa se pierde o es robada, su acceso a la red debe cancelarse de inmediato. Configure su servidor RADIUS para aplicar una verificación de revocación estricta utilizando:
- Protocolo de Estado de Certificados en Línea (OCSP): muy recomendado para la validación en tiempo real y de baja latencia de certificados individuales.
- Listas de Revocación de Certificados (CRLs): configure una caché local de la CRL en el servidor RADIUS con actualizaciones frecuentes (por ejemplo, cada 2 a 4 horas) para evitar interrupciones de autenticación si la CA se desconecta.
- Política de seguridad ante fallas: defina el comportamiento de RADIUS cuando los servidores de revocación no estén accesibles. Para entornos de alta seguridad, el valor predeterminado es "denegar el acceso" (falla estricta). Para la continuidad del negocio en redes distribuidas de retail u hospitalidad, se puede aplicar una política de "falla flexible" que restrinja temporalmente el acceso a una VLAN en cuarentena.
2. Validación Estricta de Confianza del Lado del Cliente
Para mitigar los ataques de intermediario (MitM) - donde un atacante monta un punto de acceso no autorizado que se hace pasar por el SSID corporativo - los dispositivos de los clientes deben configurarse rigurosamente para validar la identidad del servidor RADIUS. Esto se aplica a través del perfil inalámbrico MDM:
- Deshabilitar avisos al usuario: asegúrese de que la opción de "solicitar al usuario que confíe en nuevos servidores o autoridades de certificación" esté deshabilitada. Si ocurre una discrepancia en el certificado del servidor, el dispositivo debe desconectarse silenciosamente en lugar de permitir que el usuario omita la advertencia.
- Coincidencia explícita de dominio: restrinja los servidores de confianza a FQDN específicos (por ejemplo,
radius01.purple.aioradius02.purple.ai).
3. Segmentación de Red y Control de Acceso Basado en Roles (RBAC)
Una autenticación 802.1X exitosa no debe otorgar acceso lateral sin restricciones a la red corporativa. Implemente la segmentación de red en el extremo inalámbrico:- Use los atributos RADIUS (por ejemplo, Tunnel-Private-Group-ID para VLANs o Filter-Id para ACLs) para asignar dinámicamente a los clientes a segmentos de red aislados según su función (por ejemplo, ejecutivo, ingeniería, recursos humanos, finanzas).
- Combine esto con una solución moderna de Control de Acceso a la Red (NAC) para monitorear continuamente el cumplimiento de los dispositivos. Si un dispositivo activo deja de cumplir con las políticas en su MDM (por ejemplo, firewall desactivado o malware detectado), el MDM debe activar la revocación del certificado o notificar al NAC para reasignar dinámicamente el dispositivo a una VLAN de cuarentena. Para obtener una visión completa de los principales sistemas de control, consulte nuestra guía: 10 mejores soluciones de Control de Acceso a la Red (NAC) para 2026.
4. Alta disponibilidad y redundancia geográfica
Para operaciones de recintos con múltiples sedes, una interrupción de RADIUS significa que los dispositivos del personal dejan de funcionar instantáneamente. Asegúrese de que su arquitectura sea totalmente redundante:
- Implemente al menos dos servidores RADIUS por región detrás de un balanceador de carga de nivel empresarial, o configúrelos como destinos principal y secundario en el controlador inalámbrico.
- Para implementaciones globales (por ejemplo, cadenas hoteleras internacionales o marcas de retail), aproveche una arquitectura Cloud RADIUS con puntos de presencia (PoPs) distribuidos geográficamente para garantizar saludos de baja latencia y supervivencia local. Este patrón se analiza a detalle en nuestra guía técnica Cómo implementar la autenticación 802.1X con Cloud RADIUS.
Resolución de problemas y mitigación de riesgos
La implementación de EAP-TLS elimina los problemas relacionados con las contraseñas, pero introduce dependencias criptográficas y de infraestructura. Es esencial comprender los modos de fallo comunes y establecer un protocolo estructurado de resolución de problemas para los equipos operativos.
Modos de fallo comunes y flujos de trabajo de resolución
1. Fallo en el saludo: "CA desconocida" o "Certificado no confiable"
- Síntoma: El dispositivo cliente intenta conectarse pero se desconecta inmediatamente durante el saludo TLS. Los registros de RADIUS muestran
TLS Alert: Alert Certificate Unknown. - Causa raíz: El cliente no confía en la Autoridad de Certificación (CA) que firmó el certificado del servidor RADIUS, o el servidor RADIUS no confía en la CA que firmó el certificado del cliente.
- Resolución: Verifique que los certificados públicos de la CA raíz y de la CA emisora estén instalados correctamente en el almacén de raíces confiables del cliente a través del MDM. Compruebe que el almacén de confianza del servidor RADIUS contenga el certificado de la CA emisora del cliente y que la cadena de certificación del propio certificado del servidor RADIUS esté completa.
2. Fallo de inscripción SCEP
- Síntoma: Un nuevo dispositivo corporativo no puede conectarse a WiFi porque no tiene certificado de cliente. Los registros del MDM muestran errores de inscripción SCEP.
- Causa raíz: La puerta de enlace SCEP no está accesible, la contraseña de desafío de SCEP ha expirado o el servidor NDES (Servicio de inscripción de dispositivos de red) se ha quedado sin recursos.
- Resolución: Verifique la conectividad de red entre el cliente, el MDM y la puerta de enlace SCEP. Reinicie el grupo de aplicaciones IIS de NDES y verifique que el servicio de validación de desafíos SCEP funcione correctamente. Asegúrese de que la cuenta de servicio del MDM tenga los permisos adecuados en la CA.
3. Tiempos de espera agotados en el saludo silencioso
- Síntoma: El cliente intenta autenticarse pero la conexión agota el tiempo de espera. El registro de RADIUS no muestra ningún registro del intento o muestra un saludo parcialmente interrumpido.
- Causa raíz: Fragmentación de IP. El intercambio EAP-TLS implica grandes cargas útiles de certificados, lo que provoca que los paquetes EAP superen la MTU estándar de 1500 bytes. Si un switch o router intermedio descarta los paquetes fragmentados, el saludo agota el tiempo de espera.
- Resolución: Configure el atributo Framed-MTU en el servidor RADIUS y en los controladores inalámbricos. Configurar Framed-MTU en
1344o1300obliga al servidor RADIUS a fragmentar los mensajes EAP en paquetes más pequeños que atraviesan la red limpiamente sin fragmentación en la capa IP.
Protocolo de diagnóstico estructurado
Al solucionar problemas de autenticación, los ingenieros de red deben seguir este protocolo de diagnóstico secuencial:
+-------------------------------------------------------------+
| Paso 1: Verifique la asociación física/inalámbrica en el Access Point |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Paso 2: Verifique la sesión EAP-TLS activa en los registros en vivo de RADIUS |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Paso 3: Inspeccione los detalles del saludo TLS y los OID de EKU del certificado |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Paso 4: Valide el estado de latencia y la accesibilidad de CRL/OCSP |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Paso 5: Verifique el estado del directorio del dispositivo final en el proveedor de identidad |
+-------------------------------------------------------------+
ROI e impacto empresarial
La transición a EAP-TLS representa un cambio técnico significativo, pero su retorno de inversión (ROI) es rápido y medible en las dimensiones de seguridad, operativa y financiera.
1. Eliminación del riesgo basado en credenciales
Las redes basadas en contraseñas son inherentemente vulnerables al intercambio de credenciales, ataques de fuerza bruta y de ingeniería social. En sectores con una alta rotación de personal, como la Hospitalidad y el Comercio minorista, gestionar la seguridad de las contraseñas es una pesadilla operativa. Cuando un empleado se va, cambiar una contraseña WPA2 compartida en cientos de dispositivos es prácticamente imposible, lo que crea una amenaza interna persistente. EAP-TLS vincula el acceso a la red con el dispositivo físico. Cuando un empleado se marcha o se da de baja un dispositivo, el certificado se revoca en el MDM, interrumpiendo instantáneamente el acceso a la red en todas las ubicaciones físicas sin afectar a ningún otro dispositivo.
2. Reducción de costos operativos
De acuerdo con datos del sector, hasta el 30% de los tickets de soporte de TI están relacionados con restablecimientos de contraseñas, bloqueos y problemas de conectividad inalámbrica causados por el vencimiento de credenciales. EAP-TLS funciona completamente en segundo plano. Una vez aprovisionado a través del MDM, la conectividad es automática, silenciosa y permanente. Los flujos de trabajo automatizados de renovación de certificados garantizan que los dispositivos permanezcan conectados sin la intervención del usuario, eliminando miles de horas de productividad perdida y reduciendo drásticamente los gastos generales del equipo de soporte. Para entornos a gran escala, como centros de Salud o de Transporte, esta eficiencia operativa se traduce directamente en cientos de miles de libras en ahorros anuales de costos de soporte.
3. Cumplimiento y alineación regulatoria
Para los establecimientos que manejan datos sensibles, un control sólido del acceso a la red es un mandato legal. EAP-TLS satisface directamente y acelera el cumplimiento de los marcos regulatorios clave:
- PCI DSS 4.0 (Requisito 8): Exige una autenticación criptográfica sólida y una verificación de credenciales única para todos los componentes del sistema que acceden al entorno de datos de los titulares de tarjetas. EAP-TLS proporciona una identidad de dispositivo única y vinculada criptográficamente que satisface plenamente este requisito para las redes corporativas en entornos de comercio minorista y hospitalidad.
- GDPR: Exige que las organizaciones implementen medidas técnicas y organizativas adecuadas para garantizar un nivel de seguridad apropiado para el riesgo. La autenticación TLS mutua proporciona el más alto nivel de protección contra el acceso no autorizado a los sistemas corporativos que contienen datos personales.
- ISO/IEC 27001 (Control A.8): Requiere un control de acceso estricto y una autenticación segura. EAP-TLS proporciona un registro preciso y criptográficamente auditable de qué dispositivo físico accedió a la red, a qué hora y desde qué punto de acceso.
Matriz de valor empresarial
Para justificar la transición ante el liderazgo ejecutivo, los directores de TI pueden aprovechar la siguiente matriz de valor empresarial:
| Impulsor de negocio | Antes de EAP-TLS (Contraseñas/PEAP) | Después de EAP-TLS (Certificados) | Impacto financiero y operativo |
|---|---|---|---|
| Credential Security | Extremadamente alto riesgo de robo, uso compartido y ataques de fuerza bruta de credenciales. | Criptográficamente seguro. Cero riesgo de robo de credenciales en el aire. | Reducción del riesgo de filtración de datos (el costo promedio de una filtración supera los £3.4 millones). |
| Onboarding Overhead | Entrada manual de credenciales, capacitación de usuarios, solución constante de problemas de conectividad. | Aprovisionamiento en segundo plano sin intervención a través de MDM. Conectividad instantánea. | Reducción del 90% en reportes de soporte de incorporación relacionados con WiFi. |
| Offboarding/Revocation | Requiere cambiar claves compartidas o deshabilitar manualmente cuentas en múltiples sistemas. | Revocación instantánea de certificados con un solo clic a través de MDM/RADIUS. | Eliminación inmediata de vectores de amenazas internas y acceso de dispositivos no autorizados. |
| Compliance Audits | Difícil de probar la identidad exacta del dispositivo; los registros dependen de credenciales de usuario falibles. | Registro de auditoría criptográficamente verificable que vincula dispositivos físicos con sesiones. | Auditorías de cumplimiento sencillas para PCI-DSS, GDPR y SOC 2. |
| Help-Desk Workload | Alto volumen de reportes por restablecimiento de contraseñas, vencimiento de credenciales y bloqueos de cuenta. | Reportes casi nulos. Los certificados se renuevan de forma silenciosa y automática en segundo plano. | Reasignación del personal de TI a iniciativas estratégicas de alto valor. |
Al estructurar la migración a EAP-TLS en torno a la mitigación de riesgos, la eficiencia operativa y el cumplimiento, los líderes de TI pueden presentar un caso de negocio sólido que alinea la seguridad de la red directamente con los objetivos financieros y estratégicos de la empresa.
References
- [1] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Purple Blog. https://purple.ai/blog/best-network-access-control
Definiciones clave
EAP-TLS
Protocolo de Autenticación Extensible - Seguridad de la Capa de Transporte (EAP-TLS). Un protocolo de autenticación de red definido por RFC que utiliza criptografía mutua basada en certificados para proteger las conexiones bajo IEEE 802.1X.
El estándar de oro absoluto para la seguridad inalámbrica corporativa, eliminando las contraseñas por completo.
Suplicante
El cliente de software que se ejecuta en un dispositivo final (como una laptop, tablet o smartphone) que inicia una solicitud de autenticación 802.1X y negocia el saludo EAP.
El suplicante debe configurarse mediante MDM para presentar el certificado de cliente correcto y confiar en el servidor RADIUS.
Autenticador
El dispositivo de red (típicamente un punto de acceso WiFi o un Switch cableado) que controla el acceso físico a la red. Transmite paquetes EAP entre el Suplicante y el servidor RADIUS pero no procesa las credenciales por sí mismo.
El AP actúa como un guardián, manteniendo el puerto bloqueado hasta que el servidor RADIUS devuelve un Access-Accept.
RADIUS
Servicio de Autenticación Remota de Usuario de Conexión Telefónica (RADIUS). Un protocolo de red que proporciona una administración centralizada de Autenticación, Autorización y Contabilidad (AAA) para usuarios y dispositivos que se conectan a una red.
El servidor RADIUS finaliza el saludo EAP-TLS, valida los certificados e indica al AP que otorgue o deniegue el acceso.
PKI
Infraestructura de Clave Pública (PKI). Un marco de funciones, políticas, hardware, software y procedimientos necesarios para crear, administrar, distribuir, utilizar, almacenar y revocar certificados digitales y administrar el cifrado de clave pública.
La PKI actúa como la raíz de confianza; su Autoridad de Certificación firma las credenciales que prueban la identidad en la red.
SCEP
Protocolo Simple de Inscripción de Certificados (SCEP). Un protocolo basado en IP que automatiza la protección y el aprovisionamiento de certificados digitales en dispositivos de red, generalmente administrado a través de una plataforma MDM.
SCEP es fundamental para escalar EAP-TLS, permitiendo que los dispositivos se inscriban y renueven certificados de forma silenciosa sin intervención de TI.
OCSP
Online Certificate Status Protocol (Protocolo de Estado de Certificados en Línea). Un protocolo de internet utilizado por los dispositivos de red para obtener en tiempo real el estado de revocación de un certificado digital X.509, sirviendo como alternativa a las CRL.
Los servidores RADIUS utilizan OCSP para verificar al instante si un certificado de cliente presentado ha sido revocado debido a la pérdida del dispositivo o al despido del empleado.
WPA3-Enterprise
El estándar de seguridad de la WiFi Alliance más reciente para redes empresariales. Exige el uso de Tramas de Administración Protegidas (PMF) y ofrece un modo de seguridad de 192 bits que se alinea con la criptografía de la Suite B de la NSA.
La combinación de WPA3-Enterprise con EAP-TLS proporciona la postura de seguridad inalámbrica más alta disponible en el mercado.
Ejemplos resueltos
Una marca de hoteles de lujo con 45 propiedades a nivel mundial desea proteger sus dispositivos corporativos internos (laptops de recepción, tablets de limpieza y smartphones de gerentes) en un SSID dedicado. Actualmente, utilizan una única clave precompartida (PSK) en todas las propiedades, la cual se ha filtrado en múltiples ocasiones. Cuentan con Microsoft Entra ID y Microsoft Intune para la gestión de dispositivos, pero no tienen un Active Directory local ni una PKI.
Implemente una arquitectura EAP-TLS nativa de la nube utilizando Microsoft Intune y una PKI alojada en la nube integrada con Cloud RADIUS.
- Configuración de PKI: Establezca una PKI alojada en la nube (como SCEPman o EZCA) integrada directamente con Microsoft Entra ID. Genere un certificado de CA emisora.
- Configuración de Intune:
- Cree un Perfil de certificado de confianza en Intune y cargue el certificado público de la CA emisora de la nube. Asigne este perfil a "Todos los dispositivos" (Windows, iOS, Android).
- Configure un Perfil de certificado SCEP en Intune que apunte a la URL de SCEP de la PKI en la nube. Establezca el Formato del nombre del sujeto en
CN={{AADDeviceId}}y el Nombre alternativo del sujeto en UPN. Agregue el OID de EKU de "Autenticación del cliente" (1.3.6.1.5.5.7.3.2). - Cree un Perfil de WiFi en Intune. Establezca el SSID en "Purple-Staff", el tipo de seguridad en WPA3-Enterprise y el tipo de EAP en EAP-TLS. Seleccione el Perfil de certificado de confianza como el anclaje raíz y especifique los FQDN de los servidores Cloud RADIUS. Vincule el perfil de certificado SCEP como la credencial del cliente.
- Integración con RADIUS: Configure el servicio Cloud RADIUS (por ejemplo, JoinNow o Foxpass) para confiar en la CA emisora de la nube. Configure la política de RADIUS para validar los certificados de los clientes contra Entra ID, verificando que el dispositivo esté marcado como "Conforme" en Intune antes de devolver un paquete Access-Accept.
- Configuración del controlador inalámbrico: En el controlador inalámbrico centralizado (o en el tablero de la nube como Meraki o Aruba Central), configure el SSID "Purple-Staff" para que apunte a las direcciones IP de Cloud RADIUS utilizando 802.1X. Habilite WPA3-Enterprise con el modo de transición WPA2-Enterprise.
Una organización del sector público que gestiona 12 oficinas municipales locales desea realizar la transición de 1,500 laptops Windows corporativas de PEAP-MSCHAPv2 a EAP-TLS. Actualmente cuentan con un entorno local de Microsoft Active Directory Domain Services (AD DS) con Active Directory Certificate Services (AD CS) que actúa como su CA empresarial. Las laptops están unidas al dominio y se gestionan mediante objetos de directiva de grupo (GPO).
Aproveche la infraestructura existente de AD CS y Active Directory para implementar EAP-TLS a través de la inscripción automática de Group Policy.
- Configuración de CA: En la CA emisora de AD CS, duplique la plantilla de certificado predeterminada "Workstation Authentication". Nombre la nueva plantilla "Corporate Wireless Authentication". En la pestaña de Seguridad, otorgue permisos a "Domain Computers" para Read, Enroll y Autoenroll. Asegúrese de que la plantilla contenga el EKU "Client Authentication".
- Configuración de Group Policy:
- Cree una nueva GPO llamada "Wireless Certificate Auto-Enrollment". Diríjase a
Computer Configuration -> Policies -> Windows Settings -> Security Settings -> Public Key Policies. Abra "Certificate Services Client - Auto-Enrollment", configúrelo como "Enabled" y marque "Renew expired certificates, update pending certificates, and remove revoked certificates". - En la misma GPO, diríjase a
Wireless Network (802.11) Policies. Cree una nueva política de WiFi. Configure el nombre del SSID, establezca la seguridad en WPA3-Enterprise, seleccione EAP-TLS y marque explícitamente el certificado de la CA raíz de AD CS en la lista de certificados de confianza. Especifique el FQDN de los servidores RADIUS locales (por ejemplo, Cisco ISE).
- Cree una nueva GPO llamada "Wireless Certificate Auto-Enrollment". Diríjase a
- Política RADIUS (Cisco ISE): Importe el certificado de la CA raíz de AD CS en el almacén de certificados de confianza de Cisco ISE. Configure una política de autenticación para aceptar EAP-TLS. Configure una política de autorización que verifique si la computadora que se conecta pertenece al grupo de Active Directory "Domain Computers" y, de ser así, asígnela dinámicamente a la VLAN corporativa segura.
Una empresa que opera un importante centro de conferencias y exposiciones desea proteger su red corporativa utilizada por los escáneres del personal de eventos, las terminales de boletos y los equipos de producción de medios. El recinto experimenta una alta interferencia de RF durante los eventos y requiere tiempos de itinerancia de menos de un segundo para el personal que se desplaza por un espacio de 50,000 metros cuadrados. Utilizan un controlador físico Ruckus SmartZone y servidores FreeRADIUS locales.
Implemente EAP-TLS de forma local con FreeRADIUS, optimizado para Fast Transition (802.11r) y mitigación de fragmentación de paquetes.
- PKI y Generación de Certificados: Utilice una CA local para emitir certificados. Debido a que las terminales de boletos y escáneres pueden ejecutar sistemas operativos especializados (Android Enterprise, Linux personalizado), genere certificados de cliente utilizando claves ECC SECP256R1 para reducir el tamaño de la carga útil del certificado, lo que acelera el saludo criptográfico.
- Ajuste de FreeRADIUS:
- En
eap.conf, establezcafragment_size = 1024. Esto obliga a FreeRADIUS a fragmentar cargas útiles de certificados grandes en paquetes EAP más pequeños que la MTU de red estándar, evitando la pérdida de paquetes a través de enlaces WAN o canales inalámbricos congestionados. - Asegúrese de que
cache = yesesté configurado en la sección TLS para habilitar la reanudación de sesión TLS. Esto permite que los clientes en roaming se vuelvan a autenticar mediante un saludo acortado (sin volver a enviar certificados completos), reduciendo los tiempos de roaming a menos de 50 milisegundos.
- En
- Ajuste del Controlador Inalámbrico (SmartZone):
- Configure el SSID del personal con WPA3-Enterprise y habilite 802.11r (Fast BSS Transition). Configure el roaming Over-the-Air (OTA).
- Asocie el SSID a los servidores RADIUS principal y secundario.
- Establezca el tiempo de espera de RADIUS en el controlador a 5 segundos con 3 reintentos para manejar la pérdida ocasional de paquetes de RF sin interrumpir las sesiones de los clientes.
Preguntas de práctica
Q1. Una cadena de tiendas minoristas con 300 sucursales desea implementar EAP-TLS para sus escáneres de inventario corporativos. Durante el piloto, descubren que mientras las laptops se autentican en menos de un segundo, algunos escáneres de mano más antiguos tardan hasta 10 segundos en autenticarse o fallan por completo a través de los enlaces WAN remotos que conectan las tiendas con el servidor RADIUS central. ¿Cuál es la causa técnica más probable de este problema y cómo debería resolverse?
Sugerencia: Considere el tamaño de la carga útil del certificado y el impacto de la latencia de la WAN y la fragmentación de paquetes en el tráfico RADIUS basado en UDP.
Ver respuesta modelo
El problema técnico es causado por la fragmentación de paquetes EAP combinada con la pérdida de paquetes y la latencia de la WAN. Los saludos de conexión (handshakes) EAP-TLS implican la transmisión de cadenas completas de certificados X.509, las cuales con frecuencia superan la MTU estándar de la red (1500 bytes). Cuando estas cargas útiles se envían a través de RADIUS basado en UDP, deben fragmentarse. Si los routers WAN intermedios descartan un solo fragmento, todo el saludo de conexión EAP falla, debe expirar y reiniciarse, lo cual es muy notorio en enlaces remotos con alta latencia.
Para resolver este problema, el equipo de red debe:
- Ajustar la Framed-MTU: Configurar el atributo
Framed-MTUen el servidor RADIUS y en el controlador inalámbrico a un valor más bajo (como1300o1200). Esto obliga al servidor RADIUS a fragmentar los mensajes EAP en la capa de aplicación en paquetes más pequeños que puedan atravesar la WAN sin fragmentación en la capa IP. - Optimizar el tamaño del certificado: Volver a emitir los certificados de cliente para los escáneres utilizando Criptografía de Curva Elíptica (ECC) con claves SECP256R1 en lugar de RSA 2048. Los certificados ECC son significativamente más pequeños (aprox. 300 bytes frente a los 2048 bytes de RSA), lo que reduce el número de fragmentos requeridos para el saludo de conexión.
- Habilitar la reanudación de sesión TLS: Configurar FreeRADIUS/RADIUS para almacenar en caché las sesiones TLS. Cuando un escáner realiza roaming o se reconecta, puede llevar a cabo un saludo de conexión abreviado que no requiere transmitir la cadena completa de certificados, reduciendo el tiempo de autenticación a menos de 100 milisegundos.
Q2. Un administrador de seguridad de TI configura un SSID con EAP-TLS a través de MDM. Envía el certificado de cliente y el perfil inalámbrico a todas las laptops corporativas. Sin embargo, durante las pruebas, nota que las laptops aún se conectan ocasionalmente a un punto de acceso no autorizado (rogue AP) que transmite el mismo nombre de SSID, y aparece un aviso solicitando al usuario que confíe en un nuevo certificado de servidor. ¿Qué error de configuración se cometió en el perfil MDM y cuál es el riesgo de seguridad?
Sugerencia: Examine la configuración de verificación de confianza dentro del perfil inalámbrico del MDM.
Ver respuesta modelo
El error de configuración es que el perfil inalámbrico distribuido a través de MDM no tiene aplicada la Validación Estricta de Confianza del Servidor. Específicamente, el administrador no especificó de forma explícita los FQDN de los servidores RADIUS de confianza y no desactivó la opción de "Solicitar al usuario que confíe en nuevos servidores".
El riesgo de seguridad es un ataque de Man-in-the-Middle (MitM) / Rogue AP. Si un atacante configura un punto de acceso falso que transmite el SSID corporativo y presenta un certificado autofirmado, el dispositivo cliente intentará autenticarse. Debido a que no se aplica la validación estricta, el sistema operativo le solicita al usuario que confíe en el nuevo certificado. Si un empleado no técnico hace clic en "Confiar" o "Conectarse de todos modos", el Rogue AP puede establecer una conexión. Aunque EAP-TLS evita que el atacante robe la contraseña del usuario (ya que no se envía ninguna), ahora el atacante puede interceptar el tráfico de red no cifrado, realizar spoofing de DNS o ejecutar exploits locales en el dispositivo final.
Q3. El operador de un estadio implementó EAP-TLS para 200 terminales POS (Punto de Venta) móviles del personal utilizadas durante los partidos. El día del juego, cuando ingresaron 50,000 aficionados al estadio, las terminales POS experimentaron caídas y desconexiones frecuentes de autenticación, lo que afectó gravemente las ventas de concesiones. Los registros de RADIUS mostraron tasas elevadas de errores de "Handshake Timeout" y "Max Retries Exceeded", pero la utilización de CPU y memoria en los servidores RADIUS se mantuvo por debajo del 15%. ¿Qué factores de la capa física y lógica causaron esta falla y cómo debería optimizarse la arquitectura?
Sugerencia: Considere el impacto de la congestión extrema de RF en los handshakes criptográficos y el papel de los protocolos de optimización de roaming.
Ver respuesta modelo
Esta falla es un caso clásico de congestión de RF que provoca tiempos de espera (timeouts) en el handshake criptográfico. EAP-TLS requiere múltiples tramas de ida y vuelta (normalmente de 4 a 6 viajes de ida y vuelta) para completar el handshake TLS mutuo. En un entorno de estadio con 50,000 dispositivos cliente activos, las bandas de 2.4GHz y 5GHz experimentan colisiones de paquetes severas y altas tasas de reintento. Debido a que EAP-TLS genera mucho tráfico en el espectro inalámbrico, la caída de un paquete en cualquiera de las tramas del handshake obliga a la máquina de estados EAP a agotar el tiempo de espera y reiniciar todo el handshake, lo que genera una cascada de fallas.
Para optimizar la arquitectura y resolver el problema, el operador debe implementar las siguientes optimizaciones físicas y lógicas:
- Habilitar Fast Roaming (802.11r): Configure 802.11r (Fast BSS Transition) en el SSID de las POS. Esto permite a las terminales negociar las llaves de roaming antes de moverse a un nuevo AP, reduciendo el intercambio de datos en el aire durante los desplazamientos.
- Implementar la Reanudación de Sesión TLS: Asegúrese de que el servidor RADIUS tenga habilitado el almacenamiento en caché de sesiones TLS. Cuando una terminal se vuelve a conectar o realiza roaming, puede realizar un handshake abreviado (que requiere solo 1 o 2 viajes de ida y vuelta y ninguna transmisión de certificado), reduciendo significativamente el consumo de tiempo de aire y la exposición a la pérdida de paquetes de RF.
- Ajuste de RF Dedicado: Mueva las terminales POS exclusivamente a las bandas de 5GHz o 6GHz. Desactive la banda de 2.4GHz en el SSID de las POS. Implemente una planificación estricta de canales, reduzca el ancho de canal a 20MHz para maximizar los canales no superpuestos disponibles y configure tasas de datos básicas mínimas (por ejemplo, desactivando tasas inferiores a 12Mbps o 24Mbps) para eliminar la sobrecarga de tramas de administración en el espectro.
Preguntas frecuentes
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
Continúe leyendo esta serie
Administración de la seguridad de BYOD (Trae tu propio dispositivo) en redes del personal
Una guía de referencia técnica y de autoridad para gerentes de TI empresariales y arquitectos de red sobre cómo proteger el acceso BYOD (Bring Your Own Device) en las redes del personal. Esta guía detalla la arquitectura de red exacta, los protocolos de autenticación y los flujos de integración de MDM necesarios para mitigar las filtraciones de datos y mantener el cumplimiento normativo en recintos de gran afluencia de personas.
Mitigación de puntos de acceso no autorizados en redes empresariales
Esta guía de referencia técnica detalla la arquitectura, el despliegue y los procedimientos operativos para mitigar los puntos de acceso no autorizados en redes empresariales mediante sistemas de prevención de intrusiones inalámbricas (WIPS) y sistemas de detección de intrusiones inalámbricas (WIDS). Proporciona marcos de trabajo prácticos para que los administradores de seguridad de TI detecten, clasifiquen y neutralicen los AP no autorizados en entornos físicos complejos, incluidos los sectores hotelero, de retail, salud y público. La guía abarca la clasificación de amenazas, los mecanismos de contención automatizados, las implicaciones de cumplimiento (PCI-DSS, GDPR, HIPAA) y los resultados de negocio medibles.
Políticas de BYOD seguras para redes WiFi de personal
Esta guía autorizada ofrece a los líderes de TI un marco de trabajo neutral respecto a proveedores para la incorporación segura de dispositivos personales del personal. Detalla las decisiones críticas de arquitectura -incluyendo la segmentación de red, la autenticación EAP-TLS y la integración de MDM- necesarias para admitir BYOD sin comprometer la infraestructura corporativa central.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.