सार्वजनिक WiFi हे बाय डीफॉल्ट सुरक्षित नसते. HTTPS द्वारे बातम्या वाचणे किंवा व्हिडिओ पाहणे यात सामान्यतः कमी धोका असतो. तुम्ही पडताळणी करू शकत नसलेल्या नेटवर्कवर बँकिंग करणे, कार्डद्वारे पेमेंट करणे किंवा कामाच्या सिस्टीममध्ये साइन इन करणे यात जोपर्यंत तुम्ही सुरक्षा जोडत नाही तोपर्यंत जास्त धोका असतो.
WiFi चे नाव हे केवळ ॲक्सेस पॉइंट सेट करणाऱ्या व्यक्तीने निवडलेले एक लेबल असते. तुमच्या ब्राउझरमधील पॅडलॉकचा अर्थ असा आहे की त्या विशिष्ट वेबसाइटचे कनेक्शन एन्क्रिप्ट केलेले आहे, WiFi नेटवर्क विश्वासार्ह आहे असा त्याचा अर्थ होत नाही. कॅफेच्या काउंटरवर चिकटवलेला पासवर्ड नेटवर्कचा ॲक्सेस नियंत्रित करू शकतो, परंतु इतर कोण त्याचा वापर करू शकते किंवा नेटवर्कचे व्यवस्थापन कसे केले जाते हे त्यावरून सिद्ध होत नाही.
Neighbourhood Watch च्या संशोधनात असे आढळून आले आहे की दहापैकी सहा ब्रिटिश लोक नियमितपणे सार्वजनिक WiFi वापरतात, आणि 28% लोक असुरक्षित वाटत असतानाही असुरक्षित नेटवर्क्सशी कनेक्ट होतात. नेटवर्क आणि ऑनलाइन सेवा या दोन वेगवेगळ्या गोष्टी समजा: पॅडलॉक कशाचे संरक्षण करत आहे ते तपासा, आणि तुम्ही ज्या कनेक्शनची पडताळणी करू शकत नाही त्यासाठी संबंधित ॲक्टिव्हिटी योग्य आहे की नाही ते ठरवा.
सार्वजनिक WiFi च्या सुरक्षिततेबद्दलचे संक्षिप्त उत्तर
सार्वजनिक WiFi हे बाय डीफॉल्ट सुरक्षित नसते. वाचन, शोधणे आणि स्ट्रीमिंगसाठी हे ठीक आहे, परंतु जोपर्यंत तुम्ही स्वतः सुरक्षा जोडत नाही तोपर्यंत पैसे, ओळख किंवा कामाचा ॲक्सेस असलेल्या कोणत्याही गोष्टीमध्ये लॉग इन करण्यासाठी हे चुकीचे ठिकाण आहे.
याचे कारण नाट्यमय नसून रचनात्मक आहे. कोणीही वायरलेस ॲक्सेस पॉइंट चालवू शकते: कॅफेचा राउटर, एखाद्याच्या बॅगमधील फोन किंवा बाहेर व्हॅनमध्ये असलेला लॅपटॉप. तुमच्या WiFi सूचीतील नाव हे ऑपरेटरने टाइप केलेले एक लेबल असते, त्यामुळे ओळखीचे आणि विश्वासू नाव असण्याने दुसऱ्या टोकाला कोण आहे हे सिद्ध होत नाही.
| अॅक्टिव्हिटी | सत्यापित नसलेल्या सार्वजनिक WiFi वरील जोखीम | योग्य कृती |
|---|---|---|
| बातम्या किंवा सामान्य वेबसाइट्स वाचणे | साइट HTTPS वापरत असल्यास कमी | स्वीकार्य |
| व्हिडिओ शोधणे आणि स्ट्रीम करणे | कमी ते मध्यम | लॉग इन न करता स्वीकार्य |
| सोशल मीडिया लॉगिन | मध्यम | टू-फॅक्टर ऑथेंटिकेशनसह अधिकृत अॅप वापरा, किंवा मोबाइल डेटा वापरा |
| वैयक्तिक ईमेल | मध्यम ते जास्त | मोबाइल डेटा किंवा VPN वापरा |
| ऑनलाइन बँकिंग | जास्त | मोबाइल डेटा वापरा |
| कार्ड पेमेंट आणि ऑनलाइन शॉपिंग चेकआउट | जास्त | मोबाइल डेटा किंवा विश्वासू नेटवर्क वापरा |
| वर्क सिस्टीम्स आणि अॅडमिन अॅक्सेस | अतिशय जास्त | मॅनेज्ड VPN सतत सुरू असल्याशिवाय वापरू नका |
सार्वजनिक WiFi सुरक्षित आहे का? वरील दोन पंक्तींसाठी, सर्वसाधारणपणे होय. तळाच्या तीन पंक्तींसाठी, नाही, आणि टाइप करताना बाळगलेली कोणतीही खबरदारी हे बदलू शकत नाही.
वापरकर्त्यांचे वर्तन अद्याप त्या विभाजनाशी जुळवून घेऊ शकलेले नाही. Neighbourhood Watch द्वारे 2021 मध्ये नोंदवलेल्या, 16,000 UK कुटुंबांचा समावेश असलेल्या संशोधनात असे आढळून आले की दहापैकी सहा ब्रिटिश नियमितपणे सार्वजनिक WiFi वापरतात. प्रतिसादकर्त्यांपैकी, असुरक्षित किंवा धोका असल्याचे वाटत असूनही 28% लोक असुरक्षित नेटवर्क्सशी कनेक्ट झाले, आणि इतर 23% लोकांनी सोयीसाठी संभाव्य धोक्यांकडे जाणीवपूर्वक दुर्लक्ष केले. त्याच संशोधनात असे आढळून आले की 67% लोकांचा असा विश्वास होता की सर्व आस्थापनांनी पासवर्ड-संरक्षित WiFi प्रदान केले पाहिजे, ज्यावरून हे स्पष्ट होते की लोक तांत्रिक सेटिंगपेक्षा पासवर्डला विश्वासाचे प्रतीक किती जास्त मानतात.
तो सिग्नल दिसतो त्यापेक्षा कमकुवत असतो, म्हणूनच या मार्गदर्शकाचा उर्वरित भाग नेटवर्क आणि सेवेला वेगळे ठेवतो. एक शेअर्ड पासवर्ड केवळ ॲक्सेस नियंत्रित करतो. तो हॉटस्पॉट खरा असल्याचे सिद्ध करत नाही आणि तो तुमच्या ट्रॅफिकला एंड-टू-एंड एनक्रिप्ट करत नाही.
नेहमी लक्षात ठेवण्याचा नियम: सार्वजनिक WiFi हे वाचनासाठी ठीक आहे, परंतु VPN किंवा मोबाइल डेटाशिवाय महत्त्वाच्या कोणत्याही गोष्टीमध्ये लॉग इन करण्यासाठी योग्य नाही.
सार्वजनिक WiFi हल्ले कसे कार्य करतात
एक प्रवासी UK विमानतळावर उतरतो, WiFi सूची उघडतो आणि विमानतळाचे अधिकृत वाटणाऱ्या नेटवर्कवर टॅप करतो. एक पृष्ठ दिसते, त्यानंतर सत्र "सक्रिय" करण्यासाठी ईमेल पत्ता आणि पासवर्ड विचारणारा बॉक्स येतो. दोन मिनिटांनंतर कनेक्शन सुरू होते. प्रवासी ईमेल वाचतो, बँक बॅलन्स तपासतो आणि काहीही संशयास्पद वाटत नाही.
कोणीही पडताळणी न केलेल्या नेटवर्कवर डेटा कसा रोखला जातो, हे खालील आकृती दर्शवते.
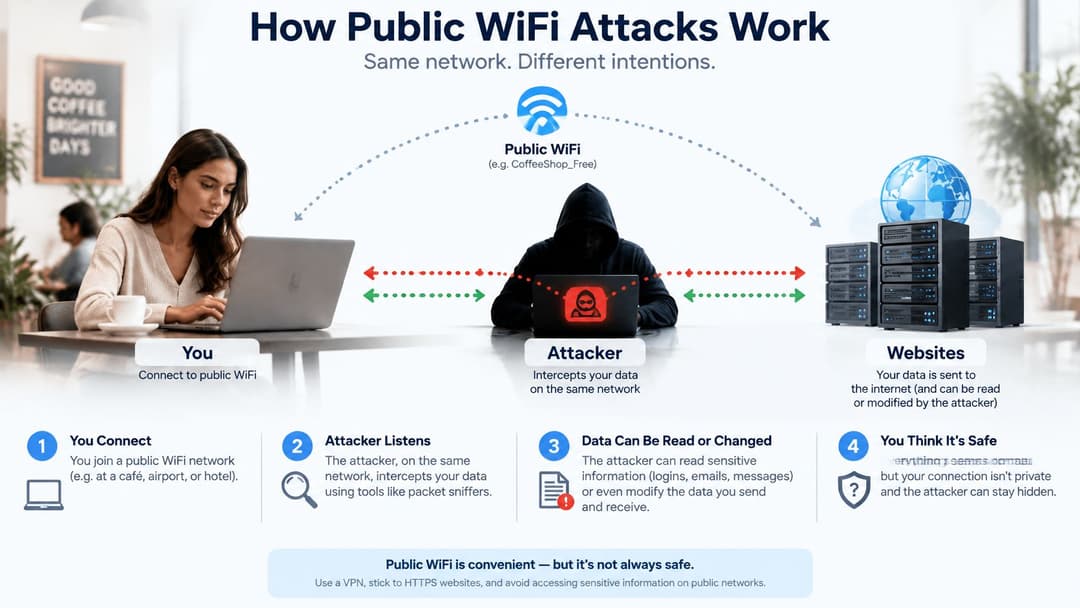
त्या सामान्य दिसणाऱ्या अनुभवामागे चार यंत्रणा कार्यरत असतात, आणि प्रवाशाला त्यांपैकी काहीही दिसत नाही.
रॉग हॉटस्पॉट. हल्लेखोर एखाद्या नामांकित ठिकाणाच्या नावाने ॲक्सेस पॉइंट चालवतो. ऑटो-जॉइन सक्षम असलेली डिव्हाइसेस थेट त्या नेटवर्कशी कनेक्ट होतात, आणि त्या हॉटस्पॉटचा ऑपरेटर आता तुमच्या ट्रॅफिकच्या मार्गावर नियंत्रण ठेवतो. National Cyber Security Centre चे अटॅक सरफेस कमी करण्याबाबतचे मार्गदर्शन याविषयी स्पष्ट आहे: ॲक्सेस पॉइंट कोणाकडूनही चालवला जाऊ शकतो, त्यामुळे सार्वजनिक WiFi सुरक्षित नाही.
कॅप्टिव्ह पोर्टल विंडो. सार्वजनिक नेटवर्क्स सामान्यतः लॉगिन पेज वापरतात आणि कोणताही VPN सुरू होण्यापूर्वी डिव्हाइस थेट स्थानिक सेवेशी संपर्क साधते. यामुळे अशी असुरक्षित विंडो तयार होते ज्यामध्ये नेटवर्क किंवा त्यावरील इतर वापरकर्ता डिव्हाइसला लक्ष्य करू शकतो.
हार्वेस्ट पेज. काही पोर्टल्स त्यांना आवश्यकतेपेक्षा जास्त माहिती मागतात. ईमेल ॲड्रेस मागणे ही एक गोष्ट आहे; परंतु किंचित संशयास्पद वाटणाऱ्या पेजवर पासवर्ड, कार्ड नंबर किंवा अकाउंट लॉगिन मागणे म्हणजे कॅप्टिव्ह पोर्टलच्या नावाखाली केलेले फिशिंग आहे.
पुनर्निर्देशन (रीडायरेक्ट). छेडछाड केलेली DNS उत्तरे बँकेच्या पत्त्यासाठीची विनंती एखाद्या हुबेहूब दिसणाऱ्या बनावट साइटकडे पाठवू शकतात. NCSC च्या मार्गदर्शनात नमूद केल्याप्रमाणे, HTTPS योग्यरित्या कॉन्फिगर केलेल्या ॲप्लिकेशन्सचे संरक्षण करते, परंतु ते बनावट पोर्टल, छेडछाड केलेला लूकअप, अनपॅच केलेल्या सॉफ्टवेअरचा गैरवापर किंवा तुम्ही कोणत्या साइट्सना भेट देता यावर नजर ठेवणाऱ्या निरीक्षकाला रोखू शकत नाही.
एन्क्रिप्शन आणि ऑथेंटिकेशन स्पष्ट केले आहे
"WiFi सुरक्षा" या संकल्पनेखाली दोन वेगवेगळ्या बाबी येतात, आणि त्यामधील फरक अस्पष्ट झाल्यामुळेच सर्वाधिक गोंधळ निर्माण होतो. एन्क्रिप्शन म्हणजे सीलबंद पाकीट: कॉरिडोअरमधील कोणीही आतील पत्र वाचू शकत नाही. ऑथेंटिकेशन म्हणजे कुरिअरचे ओळखपत्र: डिलिव्हरी कोण हाताळत आहे आणि ती व्यक्ती सांगत आहे तीच आहे की नाही, हे यावरून समजते.
पॅडलॉक तुम्हाला दुसऱ्याशिवाय पहिले प्रदान करते. म्हणूनच एखादे ठिकाण पूर्णपणे एन्क्रिप्ट केलेले नेटवर्क चालवू शकते आणि तरीही त्याचे मालक कोण आहे याबद्दल तुम्हाला साशंक ठेवू शकते.
| कनेक्शनचा प्रकार | हे कशाचे संरक्षण करते | हे कशाचे संरक्षण करत नाही | निष्कर्ष |
|---|---|---|---|
| ओपन नेटवर्क, पासवर्ड नाही | नेटवर्क लिंकवर कशाचेही नाही | लिंकवरून पाठवल्या जाणार्या प्रत्येक गोष्टीचे | संवेदनशील कामांसाठी टाळा |
| WEP-सुरक्षित नेटवर्क | कमकुवत जुने एन्क्रिप्शन जे सहज तोडले जाऊ शकते | प्रत्यक्षात जवळजवळ कशाचेही नाही | टाळा |
| सामायिक पासवर्डसह WPA2-Personal | बाहेरील व्यक्तींपासून ट्रॅफिक एन्क्रिप्ट करते | पासफ्रेज माहीत असलेल्या इतर व्यक्ती; हॉटस्पॉट कोण चालवत आहे याचा पुरावा | केवळ कमी-जोखमीच्या ब्राउझिंगसाठी |
| WPA2 किंवा WPA3 Enterprise, किंवा Passpoint | प्रत्येक वापरकर्त्याचे ऑथेंटिकेशन आणि एन्क्रिप्शन | ऑपरेटरच्या सेटअपवर आणि तुमच्या सर्टिफिकेट तपासणीवर अवलंबून असते | अधिक चांगले; नेटवर्कची ओळख तपासा |
| वेबसाइट किंवा अॅपवर HTTPS | तुमच्या आणि त्या सेवेमधील डेटा एन्क्रिप्ट करते | बनावट पोर्टल्स, DNS युक्त्या, डिव्हाइसशी तडजोड, दिसणारी साइट नावे | महत्त्वाचे, परंतु एकटे पुरेसे नाही |
| विश्वसनीय एंडपॉइंटसाठी VPN | स्थानिक नेटवर्कच्या पलीकडे संपूर्ण टनेल एन्क्रिप्ट करते | डिव्हाइसशी तडजोड; VPN प्रदात्यावर ठेवलेला विश्वास | संवेदनशील वापरासाठी मजबूत |
पॅडलॉक प्रत्यक्षात काय सिद्ध करते
पॅडलॉक चिन्ह नेमके एकाच प्रश्नाचे उत्तर देते: माझे ब्राउझर आणि त्याच्या प्रमाणपत्रात नाव असलेला सर्व्हर यांच्यातील हे संभाषण खाजगी आहे का? ही एक महत्त्वाची बाब आहे आणि म्हणूनच अनोळखी नेटवर्कवर नेहमीचे ब्राउझिंग करणे सुरक्षित असते. त्याखालील मूळ नेटवर्कबद्दल किंवा तुम्ही ज्या साइटवर पोहोचला आहात तीच साइट तुम्हाला उघडायची होती की नाही, याबद्दल ते काहीही सांगत नाही.
NCSC चे लहान व्यवसायांसाठीचे मार्गदर्शक ऑथेंटिकेशनमधील त्रुटी स्पष्ट करते: युजर्स हॉटस्पॉटवर कोणाचे नियंत्रण आहे हे सहज ठरवू शकत नाहीत किंवा ते अपेक्षित हॉटेल, कॅफे अथवा ठिकाणाचेच आहे हे सिद्ध करू शकत नाहीत. त्यामुळे इव्हिल ट्विन नेटवर्क ही कमकुवत एन्क्रिप्शनपेक्षा एक वेगळी समस्या आहे, कारण हल्लेखोर केवळ हेरगिरी करत नाही, तर संपूर्ण मार्गावर त्याचे नियंत्रण असते.
पॅडलॉक हे सिद्ध करते की एका सेवेसोबतचे संभाषण खाजगी आहे. ते वाहून नेणाऱ्या नेटवर्कबद्दल ते काहीही सांगत नाही.
WPA2, WPA3 आणि Passpoint कुठे वेगळे ठरतात
डिव्हाइसेस सपोर्ट करत असतील तिथे WPA3 हे WPA2 पेक्षा अधिक सुरक्षित आहे, तसेच WPA-Enterprise किंवा Passpoint कडील प्रति-युजर क्रेडेंशियल्स सुरक्षिततेची स्थिती आणखी बदलतात, कारण एकच खाते रद्द केले जाऊ शकते आणि नेटवर्कच्या ओळखीची पडताळणी केली जाऊ शकते. प्रत्यक्ष हार्डवेअरवर ते प्रति-युजर लॉगिन कसे काम करतात याच्या तांत्रिक माहितीसाठी, आमचे WPA Enterprise ऑथेंटिकेशन मार्गदर्शक सेटअपची माहिती देते.
अभ्यागतांसाठी अडचण म्हणजे दृश्यमानता. एखादे ठिकाण कोणता मोड चालवते हे तुम्ही सहसा पाहू शकत नाही, म्हणूनच प्रोटोकॉलच्या नावापेक्षा वरील निकालाचा कॉलम अधिक महत्त्वाचा ठरतो. एकाच शेअर केलेल्या पासफ्रेजऐवजी स्वतंत्र क्रेडेन्शियल्स देणारे ठिकाण हे भिंतीवरील कोणत्याही चेतावणीच्या पोस्टरपेक्षा अधिक सुरक्षितता देते.
सार्वजनिक WiFi चे धोके प्रत्यक्ष व्यवहारात कुठे दिसून येतात
समजा, एखादा प्रवासी ०८:१० च्या ट्रेनपूर्वी कॉफीसाठी थांबतो, कॅफे चेनच्या नावाचे नेटवर्क पाहतो आणि कोणताही विचार न करता कनेक्ट करतो. हॉटेलच्या लॉबी, पब गार्डन्स, विमानतळांचे गेट्स आणि हॉस्पिटलच्या वेटिंग रूममध्येही असेच घडते. त्या ठिकाणाचे नाव ही एक खात्री वाटते, आणि काउंटरमागील जवळजवळ कोणालाही त्या कनेक्शनचे कशाने संरक्षण होते हे सांगता येत नाही.
ही सवय आकडेवारीवरून स्पष्टपणे दिसून येते. सार्वजनिक WiFi वापरणाऱ्या UK मधील प्रौढांच्या 2012 च्या YouGov सर्वेक्षणात असे आढळले की 56% लोकांनी नेटवर्कशी कनेक्ट होण्यापूर्वी ते एनक्रिप्टेड आहे की नाही हे तपासले नाही किंवा क्वचितच तपासले. धोकादायक कृती करणे सामान्य होते: सार्वजनिक नेटवर्कवर 45% लोकांनी ईमेलमध्ये लॉगिन केले, 37% लोकांनी Facebook वापरले, 14% लोकांनी ऑनलाइन बँकिंगचा वापर केला, आणि 15% लोकांनी क्रेडिट किंवा डेबिट कार्डचे तपशील प्रविष्ट केले.
| स्रोत | मापदंड | निकाल |
|---|---|---|
| YouGov, 2012 | कनेक्ट करण्यापूर्वी एन्क्रिप्शन तपासले नाही किंवा क्वचितच तपासले | 56% |
| YouGov, 2012 | सार्वजनिक WiFi वर ईमेलमध्ये लॉग इन केले | 45% |
| YouGov, 2012 | सार्वजनिक WiFi वर Facebook वापरले | 37% |
| YouGov, 2012 | सार्वजनिक WiFi वर ऑनलाइन बँकिंग वापरले | 14% |
| YouGov, 2012 | सार्वजनिक WiFi वर कार्ड तपशील भरले | 15% |
| Norton, 2024 | सार्वजनिक WiFi वर वैयक्तिक ईमेलमध्ये लॉग इन केले | 64% |
2012 च्या सर्वेक्षणाकडे सध्याचा दर म्हणून पाहण्याऐवजी एक पॅटर्न म्हणून पाहा, कारण ते एका दशकाहून अधिक जुने आहे. हा पॅटर्न कायम राहिला. Focus on Travel News ने दिलेल्या Norton च्या संशोधनानुसार, 2024 मध्ये, सर्वेक्षण केलेल्या UK मधील 64% युजर्सनी सार्वजनिक WiFi वरून वैयक्तिक ईमेल खात्यांमध्ये लॉग इन केल्याचे सांगितले. ठिकाणांची संख्या वाढत असतानाही युजर्सच्या वर्तनात फारसा बदल झालेला नाही.
याचे एक कारण म्हणजे वापराच्या ठिकाणी कोणीही सेटअप समजावून सांगत नाही. बहुतांश पाहुण्यांसाठी, कॅप्टिव्ह पोर्टल हा एकमेव सुरक्षा संदेश असतो जो एखादे ठिकाण त्यांना दाखवते, आणि तो सहसा एन्क्रिप्शन किंवा ओळखीबद्दल एक शब्दही न सांगता ईमेल पत्ता विचारतो.
सर्वात जोखमीचे क्षण ते असतात जे नेहमीचे वाटतात: कॉफी ब्रेक दरम्यान बँक बॅलन्स तपासणे, कामाच्या खात्यावरील साइन-इन प्रॉम्प्ट मंजूर करणे, सेव्ह केलेल्या कार्डने ट्रेनचे तिकीट खरेदी करणे. तुम्ही दुसऱ्याच्या नेटवर्कवर कोणत्या ॲक्टिव्हिटी करणार आहात हे आधीच ठरवा, ज्यामुळे त्या नियमित कृती करताना तुम्हाला संभ्रम राहणार नाही.
सार्वजनिक WiFi वर निर्णय घ्या आणि स्वतःचे संरक्षण करा
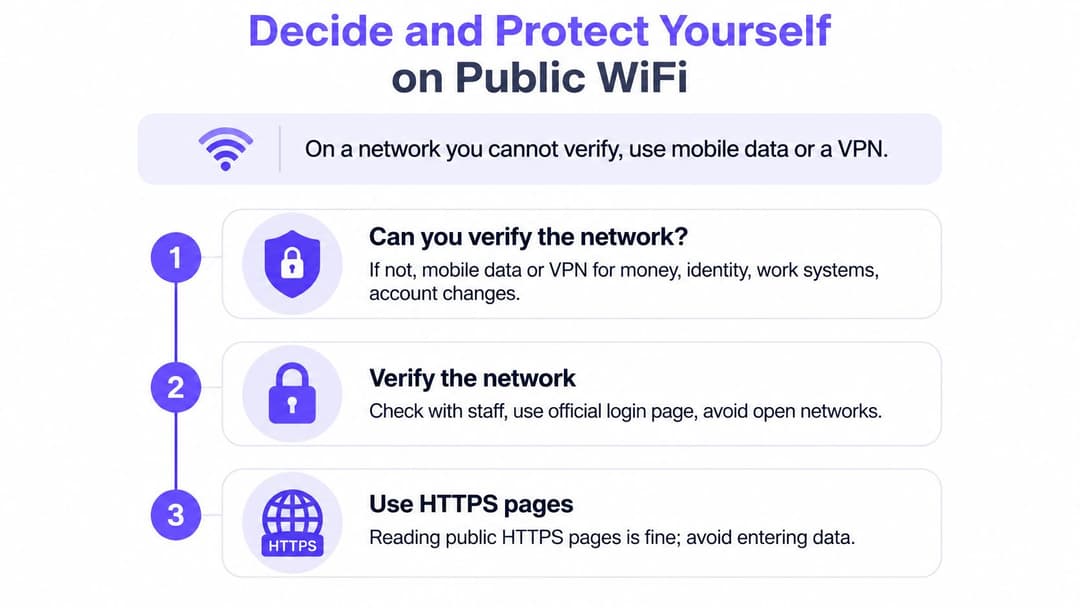
निर्णयाच्या नियमापासून सुरुवात करा आणि बाकी सर्व गोष्टी त्यानुसार होतील. तुम्ही पडताळणी करू शकत नसलेल्या नेटवर्कवर, पैसे, ओळख, कामाच्या सिस्टीम्स किंवा खात्यातील बदलांशी संबंधित कोणत्याही गोष्टीसाठी मोबाइल डेटा किंवा VPN वापरा. सार्वजनिक HTTPS पेजेस वाचणे ठीक आहे. लॉग इन करतानाच लोक अडचणीत सापडतात.
खालील इन्फोग्राफिक त्याचे तीन टप्प्यांत संक्षेप करते.
सात पायऱ्या, प्रत्येकामागील कारणासह
- कर्मचाऱ्यांकडून नेटवर्कचे अचूक नाव तपासून घ्या. बनावट (Rogue) हॉटस्पॉट्स मूळ ठिकाणांच्या नावांची कॉपी करतात, त्यामुळे काउंटरवर विचारा आणि डुप्लिकेट किंवा अधिकृत नावापेक्षा एका अक्षराचा फरक असलेली नावे वगळा.
- ऑटो-जॉइन आणि फाइल शेअरिंग बंद करा, त्यानंतर नेटवर्क विसरून जा (forget network करा). नेटवर्क लक्षात ठेवणारे डिव्हाइस तुमच्या पुढील भेटीवेळी तशाच दिसणाऱ्या बनावट नेटवर्कशी सहजपणे पुन्हा कनेक्ट होऊ शकते.
- मोबाईल डेटावर पैशांचे व्यवहार करा. बँकिंग, कार्ड पेमेंट्स आणि अॅडमिन कन्सोल यांवर मध्यस्थी हल्लेखोराचा (attacker on the path) सर्वात जास्त फायदा होतो आणि तडजोड झालेल्या खात्यापेक्षा फोन टेदरिंगचा खर्च कमी असतो.
- काहीही टाइप करण्यापूर्वी HTTPS तपासा आणि सर्टिफिकेटच्या चेतावणीकडे कधीही दुर्लक्ष करून पुढे जाऊ नका. सर्टिफिकेट तुम्ही विनंती केलेल्या साइटशी जुळत नसल्यामुळे ही चेतावणी दिली जाते, आणि नेमका हाच थांबण्याचा योग्य क्षण आहे.
- पासवर्ड, कार्ड नंबर किंवा खाते लॉगिन मागणार्या कोणत्याही पोर्टलवर थांबा. एका कॅप्टिव्ह पोर्टलला जास्तीत जास्त ईमेल पत्त्याची आवश्यकता असते. त्याहून अधिक काहीही असणे म्हणजे डेटा गोळा करणे किंवा फिशिंग असू शकते.
- लॉगिन करण्यापूर्वी एका नामांकित VPN चा वापर करा, आणि जिथे डिव्हाइस अनुमती देईल तिथे ते नेहमी चालू (always-on) ठेवा, जेणेकरून पहिले क्रेडेंशियल बाहेर पडण्यापूर्वीच सुरक्षित टनेल तयार होईल.
- ऑपरेटिंग सिस्टीम, ब्राउझर आणि अॅप्स अपडेट करा आणि ईमेल व बँकिंगसाठी टू-फॅक्टर ऑथेंटिकेशन सुरू करा. सामायिक नेटवर्कवरील डिव्हाइसमध्ये प्रवेश मिळवण्याचा सर्वात सोपा मार्ग म्हणजे अनपॅच केलेले सॉफ्टवेअर होय.
जर सर्वात सोपा उपाय म्हणजे त्या ठिकाणचे WiFi पूर्णपणे टाळणे हा असेल, तर प्रवास करताना त्यासाठी किती खर्च येतो हे जाणून घेणे उपयुक्त ठरते. पॉकेट WiFi आणि eSIM पर्यायांची ही तुलना स्वतंत्र डिव्हाइस आणि आपल्या स्वतःच्या फोनवरील डेटा प्लॅन यांच्यातील फायदे-तोटे स्पष्ट करते.
लॅपटॉप बंद करण्यापूर्वी करायची तपासणी
तुम्ही उघडलेल्या प्रत्येक गोष्टीमधून लॉग आउट करा, ब्राउझरमधील सेव्ह केलेली सेशन्स साफ करा आणि नेटवर्क यापुढे आपोआप कनेक्ट (auto-join) होणार नाही याची तुमच्या WiFi सेटिंग्जमध्ये खात्री करा. जर तुम्ही वैयक्तिक तपशील विचारणारे पोर्टल वापरले असेल, तर तुम्ही कोणते तपशील दिले होते ते नोंदवून ठेवा. ही सवय एका वेळच्या निर्णयाचे रूपांतर अशा सेटिंगमध्ये करते जी तुमचे डिव्हाइस तुमच्यासाठी लागू ठेवत राहते.
सार्वजनिक WiFi जोखीमेपासून ठिकाणे (venues) आणि कार्यस्थळांचे रक्षण करणे
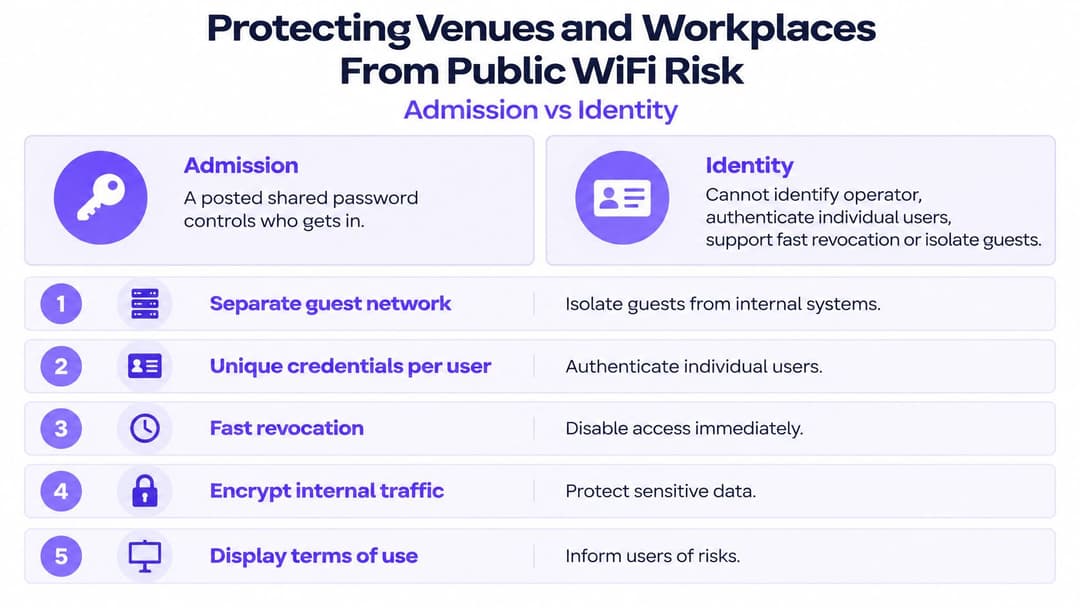
ठिकाणी लावलेला WiFi पासवर्ड हे केवळ प्रवेशाचे तिकीट आहे, ओळखपत्र नाही. कोण आत प्रवेश करू शकते हे ते ठरवते आणि नंतर काम करणे थांबवते. यूके सरकारच्या कामाच्या ठिकाणी वायरलेस नेटवर्क्स शेअर करण्याबाबतचे मार्गदर्शन याचे नेमके कारण स्पष्ट करते: WPA2-पासफ्रेज माहीत झाल्यावर एका सामान्य प्री-शेअर्ड की सह पर्सनल क्लायंट्समध्ये अतिरिक्त सुरक्षा प्रदान करत नाही, कारण युजर्स वैयक्तिक क्लायंट एन्क्रिप्शन की मिळवू शकतात.
हॉटेल, क्लिनिक, शेअर्ड ऑफिस किंवा स्टुडंट ब्लॉकमध्ये, याचा अर्थ असा होतो की एक पाहुणा दुसऱ्या पाहुण्यापर्यंत पोहोचू शकतो. आठ ग्राहक असलेले कॅफे ही या समस्येची सौम्य आवृत्ती आहे. एकाच SSID वर 300 रहिवासी असलेली निवासी इमारत ही तीच समस्या मोठ्या प्रमाणावर दर्शवते.
संबंधित ठिकाणच्या नेटवर्कमध्ये काय बदल करायचे
- गेस्ट, स्टाफ आणि टेनंट नेटवर्क वेगळे करा. आयसोलेशनमुळे बाधित लॅपटॉपच्या संपर्कात येणाऱ्या गोष्टी मर्यादित होतात, आणि एकापेक्षा जास्त SSID चालवण्याचा हाच मुख्य उद्देश आहे.
- क्लायंट आयसोलेशन सक्षम करा आणि लॅटरल अॅक्सेस नाकारा. फायरवॉल नियम आणि लीस्ट-प्रिव्हिलेज VLAN किंवा पॉलिसी सेगमेंटेशन कोणाच्याही चांगल्या वर्तनावर अवलंबून न राहता गेस्ट-टू-गेस्ट ट्रॅफिक थांबवतात.
- लांब, यादृच्छिकपणे जनरेट केलेल्या की सह AES-आधारित WPA2 किंवा WPA3 वापरा, आणि प्रत्येक SSID एकाच सुरक्षा पातळीवर ठेवा जेणेकरून डिव्हाइसेस सातत्यपूर्ण वाटाघाटी करू शकतील.
- तंतोतंत SSID आणि त्याची पडताळणी कशी करावी हे प्रसिद्ध करा, आणि ठिकाणाची तोतयागिरी करणाऱ्या अनधिकृत अॅक्सेस पॉइंट्सवर लक्ष ठेवा.
- शेअर केलेल्या पासफ्रेजच्या जागी आयडेंटिटी-आधारित अॅक्सेस आणा, जेणेकरून प्रत्येक व्यक्ती किंवा डिव्हाइस स्वतंत्रपणे ऑथेंटिकेट होते आणि ते सोडतील त्याच दिवशी अॅक्सेस रद्द केला जाऊ शकतो.
तो शेवटचा मुद्दा असा आहे जिथे ओळख-आधारित (identity-based) WiFi चे महत्त्व सिद्ध होते. आमचे कर्मचारी WiFi व्यवस्थापित EAP-TLS प्रमाणपत्रांसह (certificates) कर्मचाऱ्यांच्या उपकरणांना ऑनबोर्ड करते, ज्यामुळे रोटेट करण्यासाठी कोणताही सामायिक पासफ्रेज नसतो आणि प्रत्येक प्रमाणीकरण (authentication) वापरकर्ता, उपकरण, वेळ आणि स्थानासह नोंदवले जाते. हे एखाद्या ठिकाणाकडे (venue) आधीपासून उपलब्ध असलेल्या ॲक्सेस पॉइंट्सवर चालते आणि समर्थित हार्डवेअरमध्ये Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet यांचा समावेश आहे. विभाजन (segmentation) आणि देखरेखीसंबंधी अधिक व्यापक नियंत्रणांसाठी, आमचे एंटरप्राइझ WiFi सुरक्षा मार्गदर्शक आर्किटेक्चरचे सविस्तर वर्णन करते.
या आठवड्यासाठी तीन कृती
- धोका तक्त्याशी (risk table) तुलना करून स्वतःच्या कनेक्शन सवयींचे पुनरावलोकन करा आणि गेल्या महिन्यात तुम्ही दुसऱ्याच्या नेटवर्कवर कोणती लॉगीन्स केली होती याची नोंद घ्या.
- अतिथी आणि कर्मचारी नेटवर्क्स वेगळे (isolated) आहेत याची खात्री करा, ते एकाच सपाट सबनेटवर एकच पासफ्रेज शेअर करणारी दोन नावे नसावीत.
- तुमच्या नेटवर्क प्रदात्याला विचारा की कर्मचाऱ्यांच्या उपकरणांवर कोणती प्रमाणीकरण पद्धत चालते, आणि पुढच्या पासवर्ड बदलाची वाट पाहण्याऐवजी वैयक्तिक ॲक्सेस काही मिनिटांत रद्द केला जाऊ शकतो का.
Purple सामायिक पासफ्रेजेसच्या जागी ओळख-आधारित WiFi चा वापर करते: अतिथी ईमेलद्वारे एकदा प्रमाणीकरण करतात आणि पहिल्या पॅकेटपासून एनक्रिप्टेड कनेक्टिव्हिटी मिळवतात, ज्यामध्ये पुन्हा भेट देण्याचाही समावेश आहे, तर कर्मचारी उपकरणे Entra ID, Google Workspace किंवा Okta शी जोडलेल्या प्रमाणपत्रांसह कनेक्ट होतात. जर तुम्ही एखादे हॉटेल, क्लिनिक, शॉपिंग सेंटर किंवा निवासी इमारत चालवत असाल आणि तरीही सर्वांसाठी भिंतीवर एकच पासवर्ड लावत असाल, तर हे नियंत्रण सर्वात आधी बदलण्यासारखे आहे. अतिथी, कर्मचारी आणि मल्टि-टेनंट नेटवर्क्स तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर कसे सेट केले जातात हे पाहण्यासाठी Purple ला भेट द्या.