পাবলিক WiFi সাধারণত নিরাপদ নয়। HTTPS-এর মাধ্যমে খবর পড়া বা ভিডিও দেখা সাধারণত কম ঝুঁকিপূর্ণ। যাচাই করা যায় না এমন নেটওয়ার্কে ব্যাংকিং করা, কার্ডের মাধ্যমে অর্থ প্রদান করা বা কাজের সিস্টেমে সাইন ইন করা আরও ঝুঁকি বহন করে, যদি না আপনি অতিরিক্ত সুরক্ষা যোগ করেন।
একটি WiFi নাম কেবল অ্যাক্সেস পয়েন্টটি সেট আপ করা ব্যক্তির দ্বারা বেছে নেওয়া একটি লেবেল মাত্র। আপনার ব্রাউজারে থাকা প্যাডলকটির অর্থ হলো সেই নির্দিষ্ট ওয়েবসাইটের সংযোগটি এনক্রিপ্ট করা হয়েছে, এর অর্থ এই নয় যে WiFi নেটওয়ার্কটি নির্ভরযোগ্য। এবং কোনো ক্যাফে কাউন্টারে টেপ দিয়ে সাঁটানো পাসওয়ার্ড নেটওয়ার্কটির অ্যাক্সেস নিয়ন্ত্রণ করতে পারে, কিন্তু এটি প্রমাণ করে না যে আর কে এটি ব্যবহার করতে পারে বা নেটওয়ার্কটি কীভাবে পরিচালিত হয়।
Neighbourhood Watch-এর গবেষণায় দেখা গেছে যে প্রতি দশজন ব্রিটিশের মধ্যে ছয়জন নিয়মিতভাবে পাবলিক WiFi ব্যবহার করেন এবং ২৮% মানুষ অসুরক্ষিত বোধ করা সত্ত্বেও অসুরক্ষিত নেটওয়ার্কে সংযোগ করেন। নেটওয়ার্ক এবং অনলাইন পরিষেবাকে দুটি আলাদা বিষয় হিসেবে বিবেচনা করুন: প্যাডলকটি কী সুরক্ষিত করছে তা যাচাই করুন এবং সিদ্ধান্ত নিন যে ক্রিয়াকলাপটি এমন কোনো সংযোগের জন্য উপযুক্ত কি না যা আপনি যাচাই করতে পারেন না।
পাবলিক WiFi-এর নিরাপত্তার বিষয়ে সংক্ষিপ্ত উত্তর
পাবলিক WiFi সাধারণত নিরাপদ নয়। এটি পড়া, সার্চ করা এবং স্ট্রিমিং করার জন্য ঠিক আছে, তবে অর্থ, পরিচয় বা কাজের অ্যাক্সেস জড়িত রয়েছে এমন কোনো কিছুতে লগ ইন করার জন্য এটি ভুল জায়গা, যদি না আপনি নিজস্ব সুরক্ষা ব্যবস্থা যোগ করেন।
এর কারণটি নাটকীয় নয় বরং কাঠামোগত। যে কেউ একটি ওয়্যারলেস অ্যাক্সেস পয়েন্ট চালাতে পারেন: ক্যাফের রাউটার, কারও ব্যাগে থাকা ফোন, বা বাইরে ভ্যানে থাকা একটি ল্যাপটপ। আপনার WiFi তালিকায় থাকা নামটি কেবল অপারেটরের টাইপ করা একটি লেবেল, তাই কোনও পরিচিত বা বিশ্বস্ত নাম থাকা মানেই এর অন্য প্রান্তে কে রয়েছে সে বিষয়ে কিছুই প্রমাণিত হয় না।
| কার্যক্রম | যাচাইহীন সার্বজনীন WiFi-এ ঝুঁকি | বিচক্ষণ পদক্ষেপ |
|---|---|---|
| সংবাদ বা সাধারণ ওয়েবসাইট পড়া | সাইটে HTTPS ব্যবহার করা থাকলে কম | গ্রহণযোগ্য |
| সার্চ করা এবং ভিডিও স্ট্রিমিং করা | কম থেকে মাঝারি | লগ ইন না করে গ্রহণযোগ্য |
| সোশ্যাল মিডিয়া লগইন | মাঝারি | দ্বি-পদক্ষেপ যাচাইকরণ (two-factor authentication) সহ অফিসিয়াল অ্যাপ, বা মোবাইল ডেটা ব্যবহার করুন |
| ব্যক্তিগত ইমেল | মাঝারি থেকে বেশি | মোবাইল ডেটা বা একটি VPN ব্যবহার করুন |
| অনলাইন ব্যাঙ্কিং | বেশি | মোবাইল ডেটা ব্যবহার করুন |
| কার্ডের মাধ্যমে পেমেন্ট এবং অনলাইন শপিং চেকআউট | বেশি | মোবাইল ডেটা বা বিশ্বস্ত নেটওয়ার্ক ব্যবহার করুন |
| কাজের সিস্টেম এবং অ্যাডমিন অ্যাক্সেস | অত্যন্ত বেশি | একটি পরিচালিত VPN সবসময় চালু না থাকলে ব্যবহার করবেন না |
পাবলিক WiFi কি নিরাপদ? শীর্ষ দুটি সারির ক্ষেত্রে, মোটের উপর হ্যাঁ। নিচের তিনটি সারির ক্ষেত্রে, না, এবং টাইপ করার সময় আপনি যতই সতর্কতা অবলম্বন করুন না কেন, এটি বদলাবে না।
ব্যবহারকারীদের আচরণ এখনও এই পার্থক্যের সাথে তাল মিলিয়ে উঠতে পারেনি। Neighbourhood Watch দ্বারা 2021 সালে প্রকাশিত 16,000 UK পরিবারের উপর করা একটি গবেষণায় দেখা গেছে যে প্রতি দশজন ব্রিটিশের মধ্যে ছয়জন নিয়মিত পাবলিক WiFi ব্যবহার করেন। উত্তরদাতাদের মধ্যে, 28% অসুরক্ষিত বা ঝুঁকির সম্মুখীন মনে হওয়া সত্ত্বেও আনপ্রোটেক্টেড নেটওয়ার্কে সংযুক্ত হয়েছেন, এবং অন্য 23% সুবিধার খাতিরে জেনেবুঝেই সম্ভাব্য ঝুঁকি উপেক্ষা করেছেন। একই গবেষণায় পাওয়া গেছে যে 67% বিশ্বাস করতেন সমস্ত প্রতিষ্ঠানের পাসওয়ার্ড-সংরক্ষিত WiFi প্রদান করা উচিত, যা প্রমাণ করে যে মানুষ পাসওয়ার্ডকে একটি প্রযুক্তিগত সেটিংসের চেয়ে বিশ্বাসের প্রতীক হিসেবে কতটা দৃঢ়ভাবে বিবেচনা করে।
এই সিগন্যালটি যতটা নিরাপদ মনে হয় আসলে ততটা নয়, আর এই কারণেই এই গাইডের বাকি অংশে নেটওয়ার্ক এবং সার্ভিসকে আলাদা রাখা হয়েছে। একটি শেয়ার্ড পাসওয়ার্ড কেবল অ্যাক্সেস নিয়ন্ত্রণ করে। এটি হটস্পটটি আসল কি না তা প্রমাণ করে না, এবং এটি আপনার ট্র্যাফিককে এন্ড-টু-এন্ড এনক্রিপ্টও করে না।
সবসময় মনে রাখার মতো নিয়মটি হলো: পাবলিক WiFi ব্রাউজিং বা পড়ার জন্য ঠিক আছে, তবে VPN বা মোবাইল ডেটা ছাড়া গুরুত্বপূর্ণ কোনো কিছুতে লগ ইন করার জন্য মোটেও ঠিক নয়।
পাবলিক WiFi-এর আক্রমণগুলি যেভাবে ঘটে
একজন ভ্রমণকারী যুক্তরাজ্যের একটি এয়ারপোর্টে নামেন, WiFi তালিকাটি খোলেন এবং এয়ারপোর্টের নিজস্ব নেটওয়ার্ক বলে মনে হয় এমন একটি নেটওয়ার্কে ট্যাপ করেন। একটি পেজ খুলে যায়, তারপর সেশনটি "সক্রিয়" করার জন্য একটি ইমেল অ্যাড্রেস এবং পাসওয়ার্ড চেয়ে একটি বক্স আসে। দুই মিনিট পর কানেকশনটি কাজ শুরু করে। ভ্রমণকারী ইমেল পড়েন, ব্যালেন্স চেক করেন, এবং সন্দেহজনক কিছুই মনে হয় না।
যে নেটওয়ার্কটি কেউ যাচাই করেনি, সেখানে ঠিক কোথায় ইন্টারসেপশন বা বাধা সৃষ্টির ঘটনা ঘটে তা নিচের চিত্রে দেখানো হয়েছে।
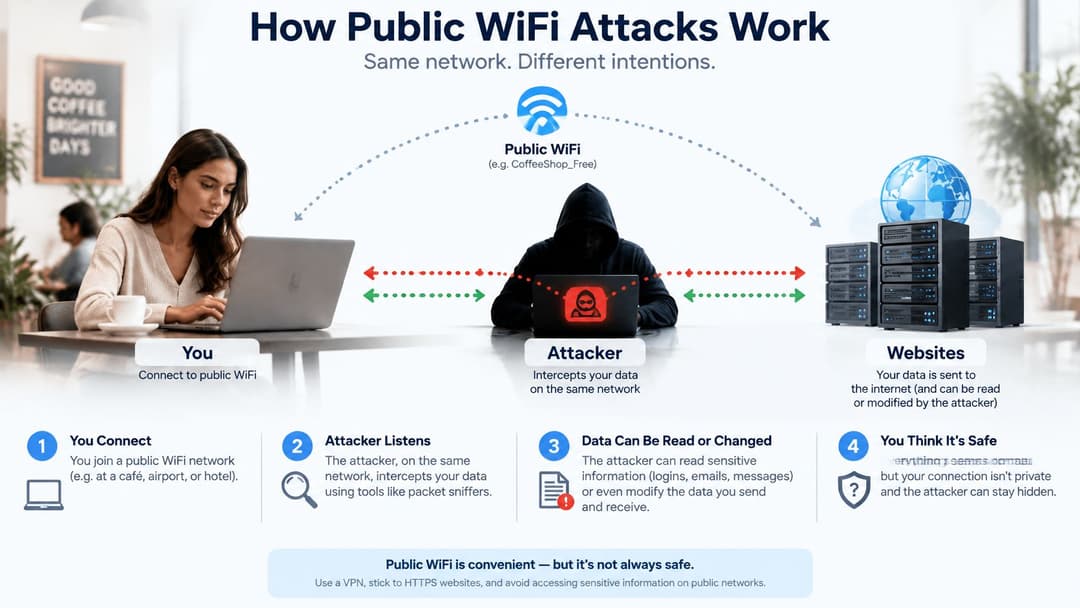
সাধারণ দেখতে এই অভিজ্ঞতার পেছনে চারটি প্রক্রিয়া কাজ করে, এবং ভ্রমণকারী যার কোনোটিই দেখতে পান না।
রুগ হটস্পট। একজন আক্রমণকারী কোনো বিশ্বাসযোগ্য ভেন্যুর নামে একটি অ্যাক্সেস পয়েন্ট পরিচালনা করে। যে ডিভাইসগুলিতে অটো-জয়েন সক্রিয় থাকে, সেগুলি সরাসরি এতে সংযুক্ত হয়ে যায় এবং সেই হটস্পটের অপারেটর আপনার ট্র্যাফিক যে পথ দিয়ে যায় তার মাঝে বসে থাকে। অ্যাটাক সারফেস কমানোর বিষয়ে National Cyber Security Centre-এর নির্দেশিকা এ বিষয়ে স্পষ্ট: যেকোনো ব্যক্তি একটি অ্যাক্সেস পয়েন্ট পরিচালনা করতে পারেন, তাই পাবলিক WiFi নিরাপদ নয়।
ক্যাপটিভ পোর্টাল উইন্ডো। পাবলিক নেটওয়ার্কগুলি সাধারণত একটি লগইন পেজ ব্যবহার করে এবং কোনো VPN চালু হওয়ার আগেই ডিভাইসটি সরাসরি একটি স্থানীয় সার্ভিসের সাথে যোগাযোগ করে। এটি অসুরক্ষিত অবস্থার একটি ফাঁক বা এক্সপোজার উইন্ডো তৈরি করে, যার মধ্যে নেটওয়ার্ক বা অন্য কোনো ব্যবহারকারী ডিভাইসটিকে টার্গেট করতে পারে।
ডেটা চুরির পেজ। কিছু পোর্টাল প্রয়োজনের চেয়ে অতিরিক্ত তথ্য চেয়ে বসে। একটি ইমেল ঠিকানা চাওয়া এক বিষয়; কিন্তু কিছুটা সন্দেহজনক পেজে পাসওয়ার্ড, কার্ড নম্বর বা অ্যাকাউন্ট লগইন চাওয়া আসলে ক্যাপটিভ পোর্টালের ছদ্মবেশে ফিশিং ছাড়া আর কিছুই নয়।
রিডাইরেক্ট। ম্যানিপুলেট করা DNS রেসপন্স কোনও ব্যাঙ্কের ঠিকানার অনুরোধকে দেখতে একই রকম অন্য কোনও নকল সাইটে পাঠিয়ে দিতে পারে। একই NCSC নির্দেশিকায় যেমন উল্লেখ করা হয়েছে, HTTPS সঠিকভাবে কনফিগার করা অ্যাপ্লিকেশনগুলিকে সুরক্ষিত করে, তবে এটি কোনও ভুয়ো পোর্টাল, ম্যানিপুলেট করা লুকআপ, আনপ্যাচড সফটওয়্যারের অপব্যবহার বা আপনি কোন সাইটগুলি ভিজিট করছেন তা কোনও পর্যবেক্ষকের নজরে আসাকে আটকাতে পারে না।
এনক্রিপশন এবং প্রমাণীকরণ সংক্রান্ত ব্যাখ্যা
"WiFi নিরাপত্তা"-র আওতায় দুটি ভিন্ন ধারণাকে অন্তর্ভুক্ত করা হয়, এবং সেগুলিকে গুলিয়ে ফেলা থেকেই বেশিরভাগ বিভ্রান্তির সৃষ্টি হয়। এনক্রিপশন হলো একটি সিল করা খাম: করিডোরে থাকা কেউ ভেতরের চিঠিটি পড়তে পারে না। প্রমাণীকরণ হলো কুরিয়ারের পরিচয়পত্র: এটি আপনাকে জানায় যে ডেলিভারি কে পরিচালনা করছে এবং তারা যা দাবি করছে তারা সত্যিই তা-ই কি না।
একটি প্যাডলক আপনাকে দ্বিতীয়টি ছাড়া কেবল প্রথমটি প্রদান করে। এই কারণেই একটি ভেন্যু সম্পূর্ণ এনক্রিপ্ট করা নেটওয়ার্ক পরিচালনা করেও এর আসল মালিক কে, তা নিয়ে আপনাকে সন্দেহে রাখতে পারে।
| সংযোগের ধরন | এটি কী সুরক্ষিত রাখে | এটি কী সুরক্ষিত রাখে না | সিদ্ধান্ত |
|---|---|---|---|
| ওপেন নেটওয়ার্ক, পাসওয়ার্ড নেই | নেটওয়ার্ক লিঙ্কে কিছুই সুরক্ষিত নয় | লিঙ্কের মাধ্যমে পাঠানো সমস্ত ডেটা | সংবেদনশীল কাজের জন্য এড়িয়ে চলুন |
| WEP-সুরক্ষিত নেটওয়ার্ক | দুর্বল লিগ্যাসি এনক্রিপশন যা ভেঙে ফেলা সম্ভব | কার্যত সবকিছু | এড়িয়ে চলুন |
| শেয়ার্ড পাসওয়ার্ড সহ WPA2-Personal | বহিরাগতদের থেকে ট্র্যাফিক এনক্রিপ্ট করে | অন্যান্য ব্যক্তি যারা পাসফ্রেজ জানেন; হটস্পট কে পরিচালনা করছে তার প্রমাণ | শুধুমাত্র কম ঝুঁকিপূর্ণ ব্রাউজিংয়ের জন্য |
| WPA2 বা WPA3 Enterprise, অথবা Passpoint | ব্যবহারকারী প্রতি প্রমাণীকরণ এবং এনক্রিপশন | অপারেটরের সেটআপ এবং আপনার সার্টিফিকেট পরীক্ষার ওপর নির্ভর করে | তুলনামূলক উন্নত; নেটওয়ার্কের পরিচয় পরীক্ষা করে নিন |
| কোনও ওয়েবসাইট বা অ্যাপে HTTPS | আপনার এবং সেই পরিষেবার মধ্যবর্তী ডেটা এনক্রিপ্ট করে | ভুয়ো পোর্টাল, DNS ট্রিকস, আপস করা ডিভাইস, দৃশ্যমান সাইটের নাম | অপরিহার্য, তবে একা এটি যথেষ্ট নয় |
| একটি বিশ্বস্ত এন্ডপয়েন্টে VPN | স্থানীয় নেটওয়ার্ক ছাড়িয়ে সম্পূর্ণ টানেলটি এনক্রিপ্ট করে | আপস করা ডিভাইস; VPN প্রদানকারীর ওপর রাখা আস্থা | সংবেদনশীল ব্যবহারের ক্ষেত্রে কার্যকর |
প্যাডলক আসলে কী প্রমাণ করে
প্যাডলকটি ঠিক একটি প্রশ্নেরই উত্তর দেয়: আমার ব্রাউজার এবং এর সার্টিফিকেটে উল্লেখিত সার্ভারের মধ্যকার এই কথোপকথনটি কি ব্যক্তিগত? এটি অত্যন্ত গুরুত্বপূর্ণ, এবং সেই কারণেই অপরিচিত কোনও নেটওয়ার্কে দৈনন্দিন অধিকাংশ ব্রাউজিংয়ে কোনও সমস্যা হয় না। এটি নীচের নেটওয়ার্ক সম্পর্কে কিছুই বলে না, এবং আপনি যে সাইটে পৌঁছানোর চেষ্টা করছিলেন এটি সত্যিই সেই সাইট কি না, সে বিষয়েও কিছু বলে না।
NCSC-এর ছোট ব্যবসার নির্দেশিকা প্রমাণীকরণের ফাঁকটি স্পষ্ট করে দেয়: ব্যবহারকারীরা সহজেই নির্ধারণ করতে পারেন না যে কে একটি হটস্পট নিয়ন্ত্রণ করছে বা এটি প্রত্যাশিত হোটেল, ক্যাফে বা ভেন্যুর কি না তা প্রমাণ করতে পারেন না। তাই ইভিল টুইন নেটওয়ার্ক দুর্বল এনক্রিপশনের চেয়ে একটি ভিন্ন সমস্যা, কারণ আক্রমণকারী শুধু আড়িপাতার পরিবর্তে পুরো নেটওয়ার্ক পথেরই মালিকানা নিয়ে নেয়।
একটি প্যাডলক আইকন প্রমাণ করে যে নির্দিষ্ট সার্ভিসের সাথে কথোপকথনটি ব্যক্তিগত। তবে এটি নেটওয়ার্কের নিরাপত্তা সম্পর্কে কিছুই প্রমাণ করে না।
WPA2, WPA3 এবং Passpoint-এর মধ্যে পার্থক্য যেখানে
যেখানে ডিভাইসগুলি এটি সমর্থন করে, সেখানে WPA3 হলো WPA2-এর চেয়ে বেশি শক্তিশালী, এবং WPA-Enterprise বা Passpoint থেকে প্রাপ্ত ব্যবহারকারী-ভিত্তিক শংসাপত্র পরিস্থিতিটিকে আরও বদলে দেয়, কারণ একটি একক অ্যাকাউন্ট বাতিল করা যেতে পারে এবং নেটওয়ার্কের পরিচয় যাচাই করা যেতে পারে। আসল হার্ডওয়্যারে এই ব্যবহারকারী-ভিত্তিক লগইনগুলি কীভাবে কাজ করে তার কৌশলের জন্য, WPA Enterprise authentication সংক্রান্ত আমাদের নির্দেশিকায় সেটআপের বিবরণ দেওয়া হয়েছে।
ভিজিটরদের ক্ষেত্রে সমস্যাটি হল দৃশ্যমানতা। কোনও ভেন্যু কোন মোড ব্যবহার করছে তা সাধারণত আপনি দেখতে পান না, আর সেই কারণেই প্রোটোকল নামের চেয়ে উপরের রায়ের কলামটি বেশি গুরুত্বপূর্ণ। একটি শেয়ার্ড পাসফ্রেজের পরিবর্তে স্বতন্ত্র ক্রেডেনশিয়াল প্রদানকারী ভেন্যু দেওয়ালের যেকোনো সতর্কীকরণ পোস্টারের চেয়ে নিরাপত্তাকে অনেক বেশি এগিয়ে নিয়ে যায়।
বাস্তব ক্ষেত্রে পাবলিক WiFi-এর ঝুঁকিগুলি যেখানে দেখা যায়
ধরা যাক, একজন নিত্যযাত্রী ০৮:১০-এর ট্রেনের আগে কফি খাওয়ার জন্য থামেন, ক্যাফে চেইনের নামে রাখা একটি নেটওয়ার্ক দেখতে পান এবং কোনও কিছু না ভেবেই কানেক্ট করেন। একই ঘটনা ঘটে হোটেলের লবি, পাবের বাগান, এয়ারপোর্টের গেট এবং হাসপাতালের ওয়েটিং রুমে। ভেন্যুর নামটি একটি ভরসার মতো মনে হয়, এবং কাউন্টারে থাকা প্রায় কেউই আপনাকে বলতে পারবেন না যে এই কানেকশনটি কীসের মাধ্যমে সুরক্ষিত।
পরিসংখ্যানে এই অভ্যাস স্পষ্টভাবে ধরা পড়ে। পাবলিক WiFi ব্যবহারকারী UK প্রাপ্তবয়স্কদের নিয়ে করা একটি 2012 YouGov সমীক্ষায় দেখা গেছে যে 56% সংযোগ করার আগে নেটওয়ার্কটি এনক্রিপ্ট করা ছিল কিনা তা পরীক্ষা করেননি বা খুব কমই করেছেন। ঝুঁকিপূর্ণ কাজ করা ছিল সাধারণ বিষয়: পাবলিক নেটওয়ার্কে 45% ইমেলে লগ ইন করেছেন, 37% Facebook ব্যবহার করেছেন, 14% অনলাইন ব্যাঙ্কিং ব্যবহার করেছেন, এবং 15% ক্রেডিট বা ডেবিট কার্ডের বিশদ তথ্য প্রদান করেছেন।
| উৎস | পরিমাপ | ফলাফল |
|---|---|---|
| YouGov, 2012 | সংযোগ করার আগে এনক্রিপশন একেবারেই বা কদাচিৎ পরীক্ষা করেছিলেন | 56% |
| YouGov, 2012 | সার্বজনীন WiFi-এ ইমেলে লগ ইন করেছিলেন | 45% |
| YouGov, 2012 | সার্বজনীন WiFi-এ Facebook অ্যাক্সেস করেছিলেন | 37% |
| YouGov, 2012 | সার্বজনীন WiFi-এ অনলাইন ব্যাঙ্কিং ব্যবহার করেছিলেন | 14% |
| YouGov, 2012 | সার্বজনীন WiFi-এ কার্ডের বিবরণ লিখেছিলেন | 15% |
| Norton, 2024 | সার্বজনীন WiFi-এ ব্যক্তিগত ইমেলে লগ ইন করেছিলেন | 64% |
২০১২ সালের পোলটিকে বর্তমান হারের চেয়ে বরং একটি প্যাটার্ন হিসেবে দেখুন, কারণ এটি এক দশকেরও বেশি পুরনো। কিন্তু প্যাটার্নটি অপরিবর্তিত রয়েছে। Focus on Travel News-এ প্রকাশিত Norton-এর গবেষণা অনুসারে, ২০২৪ সালে জরিপে অংশগ্রহণকারী যুক্তরাজ্যের ৬৪% ব্যবহারকারী পাবলিক WiFi-এর মাধ্যমে ব্যক্তিগত ইমেল অ্যাকাউন্টে লগ ইন করার কথা জানিয়েছেন। ভেন্যুর সংখ্যা বৃদ্ধি পেলেও আচরণের খুব একটা পরিবর্তন হয়নি।
এর একটি কারণ হল, ব্যবহারের সময় কেউই সেটআপটি সম্পর্কে ব্যাখ্যা করে না। অধিকাংশ অতিথির জন্য, ক্যাপটিভ পোর্টাল-ই একমাত্র নিরাপত্তা বার্তা যা একটি ভেন্যু তাঁদের দেখায়, এবং এটি সাধারণত এনক্রিপশন বা পরিচয় সংক্রান্ত কোনও কথা না বলেই একটি ইমেল অ্যাড্রেস চায়।
সবচেয়ে ঝুঁকিপূর্ণ মুহূর্তগুলি হলো সেগুলি যা খুব স্বাভাবিক বলে মনে হয়: কফি ব্রেকে ব্যালেন্স চেক করা, কাজের অ্যাকাউন্টে সাইন-ইন প্রম্পট অনুমোদন করা, সেভ করা কার্ড দিয়ে ট্রেনের টিকিট কেনা। অন্যের নেটওয়ার্কে আপনি কোন কাজগুলি করবেন তা আগে থেকেই ঠিক করে নিন, তাহলে আর শেষ মুহূর্তে সিদ্ধান্ত নেওয়ার ঝুঁকি থাকবে না।
পাবলিক WiFi-এ সিদ্ধান্ত নিন এবং নিজেকে সুরক্ষিত রাখুন
সিদ্ধান্ত নেওয়ার নিয়মটি দিয়ে শুরু করুন, বাকি সবকিছু এমনিতেই ঠিক হয়ে যাবে। যে নেটওয়ার্ক আপনি যাচাই করতে পারেন না, সেখানে টাকা-পয়সা, পরিচয়, কাজের সিস্টেম বা অ্যাকাউন্ট পরিবর্তনের সাথে জড়িত যেকোনো কাজের জন্য মোবাইল ডেটা বা VPN ব্যবহার করুন। পাবলিক HTTPS পেজ পড়া নিরাপদ। কিন্তু লগ ইন করতে গেলেই বিপদে পড়ার আশঙ্কা থাকে।
নিচের ইনফোগ্রাফিকে বিষয়টিকে তিনটি পদক্ষেপে সংক্ষেপে তুলে ধরা হয়েছে।
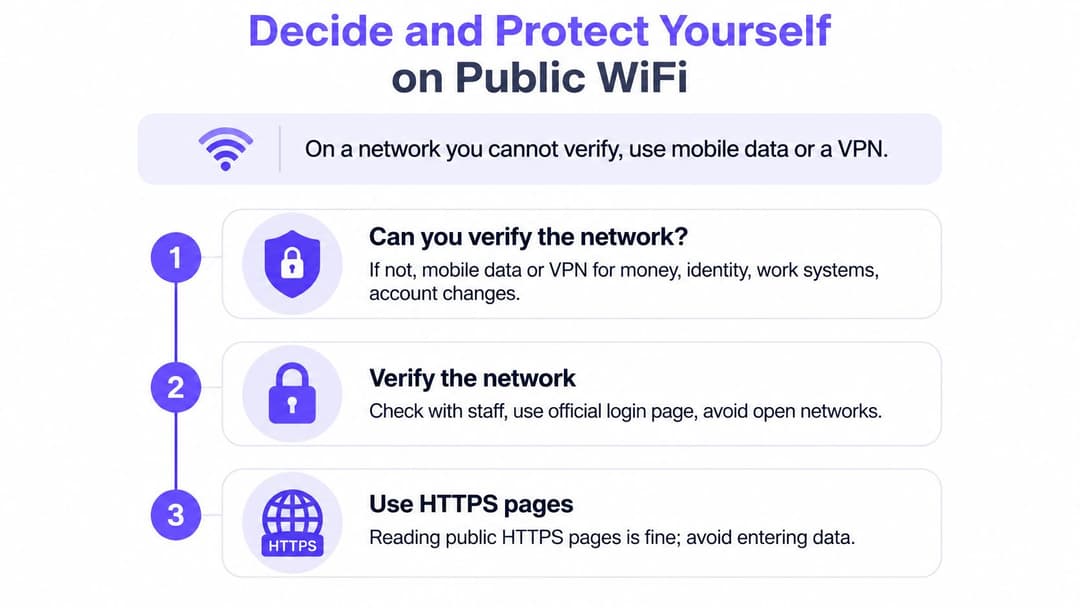
সাতটি পদক্ষেপ, এবং প্রতিটির পেছনের কারণ
- কর্মীদের সাথে কথা বলে সঠিক নেটওয়ার্কের নামটি নিশ্চিত করুন। ক্ষতিকর বা ভুয়ো হটস্পটগুলি ভেন্যুর নাম নকল করে, তাই কাউন্টারে জিজ্ঞাসা করে নিন এবং ডুপ্লিকেট বা আসল নামের থেকে এক অক্ষরের অমিল থাকা নামগুলি এড়িয়ে চলুন।
- অটো-জয়েন ও ফাইল শেয়ারিং বন্ধ করুন এবং কাজ শেষে নেটওয়ার্কটি "ফরগেট" করে দিন। যে ডিভাইস নেটওয়ার্ক মনে রাখে, তা আপনার পরবর্তী পরিদর্শনের সময় একই রকম দেখতে অন্য কোনও নেটওয়ার্কে সহজেই পুনরায় যুক্ত হয়ে যেতে পারে।
- টাকা স্থানান্তরের জন্য মোবাইল ডেটা ব্যবহার করুন। ব্যাঙ্কিং, কার্ড পেমেন্ট এবং অ্যাডমিন কনসোলে অ্যাক্সেস নেওয়ার পথেই একজন আক্রমণকারী সবচেয়ে বেশি সুবিধা পায়, আর একটি আপস করা অ্যাকাউন্টের ক্ষতির চেয়ে ফোন টিথারিংয়ের খরচ অনেক কম।
- কিছু টাইপ করার আগে HTTPS আছে কিনা তা পরীক্ষা করে নিন এবং কোনও সার্টিফিকেটের সতর্কবার্তা এড়িয়ে কখনোই ক্লিক করবেন না। এই সতর্কবার্তাটি দেখানোর কারণ হলো সার্টিফিকেটটি আপনার অনুরোধ করা সাইটের সাথে মেলে না, আর ঠিক তখনই আপনার থেমে যাওয়া উচিত।
- পাসওয়ার্ড, কার্ড নম্বর বা অ্যাকাউন্ট লগইন চাওয়া যেকোনো পোর্টালে থেমে যান। একটি ক্যাপটিভ পোর্টালের সর্বাধিক একটি ইমেল ঠিকানার প্রয়োজন হতে পারে। এর বাইরে যেকোনো কিছু চাওয়া ডেটা সংগ্রহ বা ফিশিংয়ের চেষ্টা হতে পারে।
- লগইন করার আগে একটি নির্ভরযোগ্য VPN চালু করুন, এবং ডিভাইস অনুমতি দিলে এটি সর্বদা চালু রাখুন, যাতে প্রথম ক্রেডেনশিয়াল পাঠানোর আগেই টানেল তৈরি হয়ে যায়।
- অপারেটিং সিস্টেম, ব্রাউজার ও অ্যাপগুলি আপডেট করুন এবং ইমেল ও ব্যাঙ্কিংয়ের জন্য টু-ফ্যাক্টর অথেনটিকেশন চালু করুন। একটি শেয়ার্ড নেটওয়ার্কে থাকা ডিভাইসে প্রবেশের জন্য আনপ্যাচড সফ্টওয়্যার সবচেয়ে সহজ মাধ্যম।
যদি সবচেয়ে সহজ সমাধান হয় ভেন্যুর WiFi সম্পূর্ণভাবে এড়িয়ে চলা, তবে ভ্রমণের সময় এর খরচ কত হবে তা জেনে রাখা সহায়ক। পকেট WiFi এবং eSIM বিকল্পগুলির এই তুলনাটি একটি পৃথক ডিভাইস এবং আপনার নিজস্ব ফোনের ডেটা প্ল্যানের মধ্যে সুবিধাজনক ভারসাম্য বজায় রাখার বিষয়টি তুলে ধরে।
ল্যাপটপের ঢাকনা বন্ধ করার আগের যাচাইকরণ
আপনি যা যা খুলেছিলেন সেগুলি থেকে লগ আউট করুন, ব্রাউজারে সংরক্ষিত সেশনগুলি ক্লিয়ার করুন এবং আপনার WiFi সেটিংসে নিশ্চিত করুন যে নেটওয়ার্কটি আর অটো-জয়েন না হয়। আপনি যদি এমন কোনও পোর্টাল ব্যবহার করে থাকেন যা ব্যক্তিগত বিবরণ চেয়েছিল, তবে আপনি কোন তথ্যগুলি দিয়েছিলেন তা খেয়াল রাখুন। এই অভ্যাসটি একটি এককালীন সিদ্ধান্তকে এমন একটি সেটিংসে রূপান্তরিত করে যা আপনার ডিভাইস আপনার জন্য বজায় রাখবে।
পাবলিক WiFi ঝুঁকি থেকে ভেন্যু এবং কর্মক্ষেত্রকে সুরক্ষিত রাখা
প্রকাশ্যে রাখা একটি WiFi পাসওয়ার্ড হলো একটি প্রবেশপত্র মাত্র, কোনো পরিচয়পত্র নয়। এটি কেবল ঠিক করে কে দরজা দিয়ে ঢুকবে এবং তারপরে এর কাজ শেষ হয়ে যায়। ইউকে সরকারের কর্মক্ষেত্রে ওয়্যারলেস নেটওয়ার্ক শেয়ারিং সংক্রান্ত নির্দেশিকায় এর যথাযথ কারণ ব্যাখ্যা করা হয়েছে: WPA2-একটি সাধারণ প্রি-শেয়ার্ড কী সহ পার্সোনাল নেটওয়ার্কে পাসফ্রেজটি জানা হয়ে গেলে ক্লায়েন্টদের মধ্যে কোনো অতিরিক্ত নিরাপত্তা থাকে না, কারণ ব্যবহারকারীরা প্রতিটি ক্লায়েন্টের এনক্রিপশন কী সংগ্রহ করে নিতে পারে।
একটি হোটেল, ক্লিনিক, শেয়ার্ড অফিস বা স্টুডেন্ট ব্লকে এর অর্থ হলো একজন অতিথি অন্য একজনের ডিভাইসে অ্যাক্সেস পেতে পারেন। আটজন গ্রাহক বিশিষ্ট একটি ক্যাফে হলো এই সমস্যার একটি মৃদু রূপ। আর একটি SSID-এ ৩০০ জন বাসিন্দার একটি আবাসিক ভবন হলো বড় আকারে একই সমস্যা।
ভেন্যু নেটওয়ার্কে কী পরিবর্তন করতে হবে
- গেস্ট, কর্মী এবং ভাড়াটিয়া নেটওয়ার্ক আলাদা করুন। আইসোলেশন একটি আক্রান্ত ল্যাপটপ কী অ্যাক্সেস করতে পারবে তা সীমাবদ্ধ করে, যা একাধিক SSID চালানোর মূল উদ্দেশ্য।
- ক্লায়েন্ট আইসোলেশন সক্রিয় করুন এবং ল্যাটারাল অ্যাক্সেস অস্বীকার করুন। ফায়ারওয়াল নিয়মাবলী এবং সর্বনিম্ন-সুবিধা যুক্ত VLAN বা পলিসি সেগমেন্টেশন কারও ভালো ব্যবহারের ওপর নির্ভর না করেই গেস্ট-টু-গেস্ট ট্র্যাফিক বন্ধ করে।
- দীর্ঘ, এলোমেলোভাবে তৈরি কী সহ AES-ভিত্তিক WPA2 বা WPA3 ব্যবহার করুন, এবং প্রতিটি SSID একটি একক সুরক্ষা স্তরে রাখুন যাতে ডিভাইসগুলি ধারাবাহিকভাবে নেগোশিয়েট করে।
- সঠিক SSID এবং এটি কীভাবে যাচাই করতে হবে তা প্রকাশ করুন, এবং ভেন্যুর ছদ্মবেশ ধারণকারী অননুমোদিত অ্যাক্সেস পয়েন্টগুলির ওপর নজর রাখুন।
- শেয়ার করা পাসফ্রেজের পরিবর্তে পরিচয়-ভিত্তিক অ্যাক্সেস ব্যবহার করুন, যাতে প্রতিটি ব্যক্তি বা ডিভাইস আলাদাভাবে প্রমাণীকরণ করে এবং তারা চলে যাওয়ার দিনই অ্যাক্সেস প্রত্যাহার করা যায়।
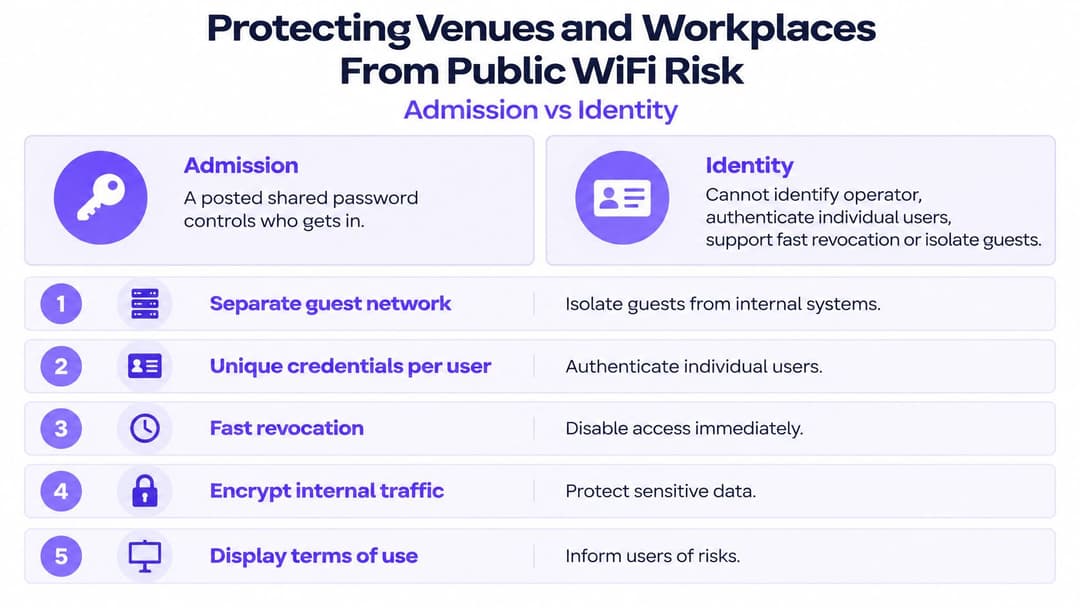
ঠিক সেই শেষ পয়েন্টটিতেই আইডেন্টিটি-ভিত্তিক WiFi-এর গুরুত্ব বোঝা যায়। আমাদের স্টাফ WiFi ম্যানেজড EAP-TLS সার্টিফিকেটের মাধ্যমে কর্মীদের ডিভাইসগুলিকে অনবোর্ড করে, তাই রোটেট করার মতো কোনো শেয়ার করা পাসফ্রেজ থাকে না, এবং প্রতিটি অথেন্টিকেশন ব্যবহারকারী, ডিভাইস, সময় ও লোকেশন সহ লগ করা হয়। এটি কোনো ভেন্যুর ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতেই কাজ করে, এবং সমর্থিত হার্ডওয়্যারের মধ্যে রয়েছে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet। সেগমেন্টেশন ও মনিটরিং সম্পর্কিত আরও বিশদ কন্ট্রোল সেটের জন্য, আমাদের এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড আর্কিটেকচারটি বিস্তারিতভাবে বুঝিয়ে দেয়।
এই সপ্তাহের জন্য তিনটি করণীয় পদক্ষেপ
- ঝুঁকির তালিকার সাথে আপনার নিজের কানেকশন অভ্যাসগুলি মিলিয়ে দেখুন, এবং গত মাসে অন্যের নেটওয়ার্কে আপনি কোন কোন লগইন করেছিলেন তা খেয়াল করুন।
- গেস্ট ও স্টাফ নেটওয়ার্কগুলি সম্পূর্ণ আলাদা কিনা তা যাচাই করুন, একই ফ্ল্যাট সাবনেটে একটি পাসফ্রেজ শেয়ার করে কেবল দুটি নাম হিসেবে যেন না থাকে।
- আপনার নেটওয়ার্ক প্রোভাইডারকে জিজ্ঞাসা করুন স্টাফ ডিভাইসগুলিতে কোন অথেন্টিকেশন পদ্ধতি কাজ করে, এবং পরবর্তী পাসওয়ার্ড পরিবর্তনের জন্য অপেক্ষা না করে কয়েক মিনিটের মধ্যে কোনো নির্দিষ্ট ব্যবহারকারীর অ্যাক্সেস বাতিল করা যায় কিনা।
Purple শেয়ার করা পাসফ্রেজের বদলে আইডেন্টিটি-ভিত্তিক WiFi প্রদান করে: অতিথিরা ইমেলের মাধ্যমে একবার অথেন্টিকেট করেন এবং ফিরতি ভিজিট সহ একেবারে প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা কানেক্টিভিটি পান, অন্যদিকে কর্মীদের ডিভাইসগুলি Entra ID, Google Workspace বা Okta-এর সাথে যুক্ত সার্টিফিকেটের মাধ্যমে কানেক্ট করে। আপনি যদি কোনো হোটেল, ক্লিনিক, শপিং সেন্টার বা আবাসিক ভবন পরিচালনা করেন এবং এখনও সবার জন্য দেওয়ালে একটি সাধারণ পাসওয়ার্ড প্রিন্ট করে ঝুলিয়ে রাখেন, তবে এটিই পরবর্তী পদক্ষেপ যা আপনার বদলে ফেলা উচিত। আপনার ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতে কীভাবে গেস্ট, স্টাফ এবং মাল্টি-টেন্যান্ট নেটওয়ার্ক সেট আপ করা যায় তা দেখতে Purple ভিজিট করুন।