

LAN vs WAN enterprise architecture and bandwidth calculator
Model internal Local Area Network switching demand, external Wide Area Network transport costs, and zero trust segmentation across your multi-site locations.
Topology Parameters
| Architectural Dimension | Local Area Network (LAN) | Wide Area Network (WAN) |
|---|---|---|
| Geographic Scope | Single room, office floor, or localized contiguous campus footprint (< 2 km) | Connects geographically dispersed buildings, cities, countries, or remote branches |
| Bandwidth Capacity | 1 Gbps to 100 Gbps wire speeds via internal switching and WiFi 6E/7 | 50 Mbps to 10 Gbps depending on telecom leased circuits and internet breakout |
| Propagation Latency | Ultra-low propagation latency (< 1 millisecond within the local switch fabric) | 5 ms to 80 ms round-trip time depending on physical distance and peering hops |
| Infrastructure Ownership | Owned, managed, and maintained directly by the enterprise internal IT team | Carriers, telecom providers, and cloud service providers own the transit fiber |
| Primary Core Protocols | IEEE 802.3 Ethernet, IEEE 802.11 WiFi, 802.1Q VLAN trunking, Spanning Tree (RSTP) | BGP (Border Gateway Protocol), IPsec VPN, SD-WAN dynamic overlays, MPLS L3VPN |
| Security Perimeter | 802.1X NAC, port security, VLAN segmentation, and captive portal guest isolation | Next-Generation Firewalls (NGFW), SASE ZTNA, Cloud Access Security Brokers (CASB) |
Ready to optimize your campus LAN and multi-site WAN architecture?
Learn how Purple offloads guest captive portal traffic directly at the network edge, protecting corporate bandwidth and delivering enterprise-grade compliance.
Enterprise LAN vs WAN architecture and risk simulator
Model your venue deployment topology, compare local LAN switching with wide area WAN transport protocols, and identify security bottlenecks.
● Local LAN vulnerabilities and bottlenecks
- Unsegmented IoT endpoints sharing broadcast domain with corporate laptops
- Legacy 1 Gbps access switch uplinks causing bottleneck during peak video calls
● WAN transit risks and overheads
- Direct internet breakout bypassing on-prem DLP without cloud SASE enforcement
- Branch ISP brownouts requiring automated sub-second packet steering
Recommended architectural controls
- Action: Enforce 802.1X Cloud RADIUS with dynamic VLAN assignment per user role
- Action: Deploy application-aware SD-WAN traffic steering for voice and collaboration tools
Unify your multi-site LAN and WAN with enterprise cloud WiFi security
Purple provides hardware-agnostic 802.1X Cloud RADIUS, dynamic VLAN assignment, zero-touch certificate onboarding, and guest captive portals across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist and Extreme.
बहुत सी टीमें सोचती हैं कि उन्हें WiFi की समस्या है, जबकि वास्तव में उन्हें एक नेटवर्क आर्किटेक्चर की समस्या होती है।
यह बात उस क्षण सामने आती है जब कोई व्यवसाय एक से अधिक साइटों तक फैल जाता है। लंदन के एक होटल में तेज़ गेस्ट WiFi, विश्वसनीय स्टाफ एक्सेस और विभाजित परिचालन उपकरण हैं। फिर मैनचेस्टर में दूसरा होटल खुलता है। समान लॉगिन फ्लो हर जगह काम नहीं करता है, पॉलिसी प्रवर्तन असंगत हो जाता है, और रोमिंग, क्रेडेंशियल्स और रिमोट विजिबिलिटी के कारण सपोर्ट टिकटों का ढेर लगने लगता है।
यही वह जगह है जहाँ lan और wan के बीच का अंतर केवल किताबी बात न रहकर एक परिचालन संबंधी समस्या बन जाता है। हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और आवासीय ऑपरेटरों के लिए, मुख्य प्रश्न केवल यह नहीं है कि LAN क्या है और WAN क्या है। प्रश्न यह है कि प्रत्येक प्रदर्शन, सुरक्षा, गेस्ट अनुभव, सपोर्ट ओवरहेड और ROI को कैसे प्रभावित करता है।
एक एकल कमरे से पूरी दुनिया तक आपके व्यवसाय को जोड़ना
एक बढ़ता हुआ होटल समूह एक उपयोगी उदाहरण है क्योंकि यह समस्या को जल्दी उजागर करता है।
एक ही प्रॉपर्टी के अंदर, नेटवर्क टीम चीजों को सुचारू रूप से चला सकती है। फ्रंट डेस्क डिवाइस विश्वसनीय रूप से कनेक्ट होते हैं। पेमेंट टर्मिनल अलग रहते हैं। गेस्ट ट्रैफ़िक को स्टाफ ट्रैफ़िक से अलग रखा जाता है। दोबारा आने वाला कोई गेस्ट वेन्यू WiFi से जुड़ता है और पूरे प्रवास के दौरान उसी सहज अनुभव की उम्मीद करता है।
जटिलता तब शुरू होती है जब उसी संगठन को कई साइटों पर लगातार एक्सेस की आवश्यकता होती है। लंदन प्रॉपर्टी का अपना एक स्थानीय वातावरण है। मैनचेस्टर प्रॉपर्टी का दूसरा वातावरण है। प्रत्येक के पास अपने स्वयं के स्विच, एक्सेस पॉइंट, केबलिंग, स्थानीय नीतियां और स्थानीय विशेषताएं हैं।
एक स्थान से दूसरे स्थान पर जाने वाले स्टाफ सदस्य को हर इमारत में एक अलग ऑनबोर्डिंग प्रक्रिया की आवश्यकता नहीं होनी चाहिए। एक अतिथि जिसने एक बार प्रमाणित किया है, उसे हर बार श्रृंखला के किसी अन्य स्थान पर जाने पर एक जटिल बार-बार लॉगिन का सामना नहीं करना चाहिए। एक क्षेत्रीय IT टीम को प्रत्येक स्थल को इस तरह से ठीक नहीं करना चाहिए जैसे कि वह एक अलग द्वीप हो।
यह विभाजन LAN, जो एक स्थानीय वातावरण को सेवा प्रदान करता है, और WAN, जो दूरी के पार साइटों को एक साथ जोड़ता है, के बीच व्यावहारिक अंतर है। यदि आपको परिचालन के संदर्भ में विस्तृत क्षेत्र कनेक्टिविटी कैसे काम करती है, इस पर पुनश्चर्या की आवश्यकता है, तो व्हाट इज़ अ वाइड एरिया नेटवर्क एंड हाउ डज़ इट वर्क पर Purple की गाइड व्यापक तस्वीर देती है।
व्यावसायिक प्रभाव कहाँ दिखाई देता है
समस्या के बिंदु आमतौर पर परिचित होते हैं:
- अतिथि एक्सेस में विसंगति। एक साइट सहज ऑनबोर्डिंग प्रदान करती है। दूसरी अलग तरह से व्यवहार करती है क्योंकि स्थानीय कॉन्फ़िगरेशन में बदलाव आ गया है।
- कर्मचारी गतिशीलता में बाधा। कर्मचारी स्थानों के बीच घूमते हैं, लेकिन उनके एक्सेस नियम सुचारू रूप से उनका अनुसरण नहीं करते हैं।
- केंद्रीय निरीक्षण में कमियां। मुख्य कार्यालय कुछ घटनाओं को देख सकता है, लेकिन हर जगह एक सुरक्षा स्थिति लागू करने के लिए पर्याप्त नहीं देख पाता है।
- सहायता में देरी। टीमें यह तय करने में समय बर्बाद करती हैं कि समस्या स्थानीय स्विचिंग, वायरलेस डिज़ाइन, ISP प्रदर्शन, या साइट-दर-साइट रूटिंग की है।
मल्टी-साइट कनेक्टिविटी को बेहतर बनाने का सबसे तेज़ तरीका यह है कि प्रत्येक स्थान को एक स्टैंडअलोन WiFi प्रोजेक्ट के रूप में देखना बंद कर दिया जाए।
एक साइट पर, स्थानीय गुणवत्ता सबसे अधिक मायने रखती है। कई साइटों पर, स्थानीय गुणवत्ता और इंटर-साइट डिज़ाइन के बीच का संबंध अधिक महत्वपूर्ण होता है। यहीं पर आर्किटेक्चर अपनी उपयोगिता साबित करता है।
सरल भूगोल से परे LAN और WAN को परिभाषित करना
अधिकांश परिभाषाएँ दूरी से शुरू होती हैं। एक LAN छोटे क्षेत्र को कवर करता है। एक WAN बड़े क्षेत्र को कवर करता है। यह सही है, लेकिन यह वह अंतर नहीं है जो डिज़ाइनिंग या ट्रबलशूटिंग के दौरान काम आए।
इसके बारे में सोचने का अधिक उपयोगी तरीका नियंत्रण है।
LAN को क्या परिभाषित करता है
एक Local Area Network पर्यावरण का वह हिस्सा है जिसे आप सीधे बनाते और नियंत्रित करते हैं। इसमें आपके स्विच, स्ट्रक्चर्ड केबलिंग, वायरलेस एक्सेस पॉइंट्स, VLAN डिज़ाइन, स्थानीय प्रमाणीकरण नियम और एक साइट के अंदर सेग्मेंटेशन नीतियां शामिल हैं।
व्यावहारिक रूप से, एक LAN वह जगह है जहाँ आपकी टीम के पास परिणामों को आकार देने का सबसे अधिक अधिकार होता है। आप तय करते हैं कि गेस्ट ट्रैफ़िक को स्टाफ उपकरणों से कैसे अलग किया जाए। आप एक्सेस पॉइंट डेंसिटी को नियंत्रित करते हैं। आप रोमिंग व्यवहार, DHCP स्कोप डिज़ाइन, SSIDs और स्विच अपलिंक को ट्यून कर सकते हैं।
यदि वायरलेस उस चर्चा का हिस्सा है, तो स्थानीय वायरलेस कवरेज को व्यापक आर्किटेक्चर से अलग करना मददगार होता है। उस अंतर को समझने के लिए Purple का यह स्पष्टीकरण कि WLAN नेटवर्क क्या है उपयोगी है।
WAN को क्या परिभाषित करता है
एक Wide Area Network अलग-अलग LAN को जोड़ता है। यह एक इमारत या परिसर से आगे तक फैला होता है और उस इंफ्रास्ट्रक्चर पर निर्भर करता है जिसका व्यवसाय पूरी तरह से मालिक नहीं है। इसमें लीज्ड लाइनें, फाइबर सेवाएं, इंटरनेट ट्रांजिट, प्रदाता रूटिंग, या कैरियर सेवाओं के शीर्ष पर बने ओवरले शामिल हो सकते हैं।
स्वामित्व की वह सीमा सब कुछ बदल देती है।
एक WAN के साथ, आपकी टीम अभी भी रूटिंग पॉलिसी, ट्रैफ़िक प्राथमिकताओं, एक्सेस नियंत्रणों और फेलओवर लॉजिक को डिज़ाइन करती है। लेकिन भौतिक परिवहन मार्ग अक्सर किसी और का होता है। इसका मतलब है कि प्रदर्शन और लचीलापन आपके निर्णयों और कैरियर के नेटवर्क दोनों पर निर्भर करते हैं।
दूरी की तुलना में स्वामित्व क्यों अधिक मायने रखता है
दूरी केवल लक्षण है। इस समझौते का मूल कारण स्वामित्व है।
एक LAN को ट्यून करना तेज़ है, सेगमेंट करना आसान है, और निरीक्षण करना सरल है क्योंकि वातावरण स्थानीय और नियंत्रित होता है। एक WAN वह है जो किसी व्यवसाय को शहरों या क्षेत्रों में संचालित करने की अनुमति देता है, लेकिन यह प्रदाता पर निर्भरता, अधिक जटिल रूटिंग और एक बड़ा अटैक सरफेस पेश करता है।
यदि पथ आपका अपना है, तो आप समस्या को ट्यून कर सकते हैं। यदि आप पथ को लीज पर लेते हैं, तो आपको अनिश्चितता को ध्यान में रखकर डिज़ाइन करना होगा।
यह ढांचा यह कहने से कहीं अधिक उपयोगी है कि एक नेटवर्क छोटा है और दूसरा बड़ा। यह बताता है कि क्यों LANs अक्सर अनुमानित महसूस होते हैं जबकि WANs को अधिक योजना, अधिक मॉनिटरिंग और मजबूत नीति अनुशासन की आवश्यकता होती है।
तकनीकी गहन विश्लेषण - एक साथ तुलना
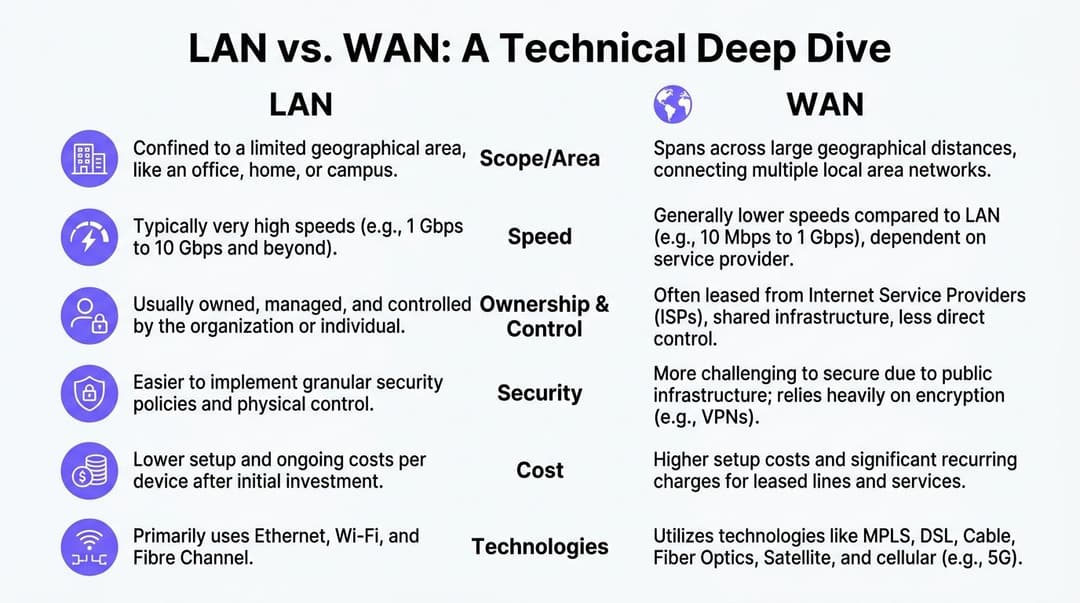
जब टीमें lan और wan के बीच अंतर खोजती हैं, तो वे अक्सर एक स्पष्ट उत्तर चाहती हैं। व्यवहार में, उन्हें एक मैट्रिक्स की आवश्यकता होती है। गति, लेटेंसी, जिटर, राउटिंग व्यवहार और परिचालन नियंत्रण सभी मायने रखते।
नीचे दी गई तुलना खुद को ओरिएंट करने का सबसे तेज़ तरीका है।
| विशेषता | LAN | WAN |
|---|---|---|
| प्राथमिक भूमिका | एक ही साइट के भीतर उपकरणों को जोड़ता है | अलग-अलग साइटों और उनके स्थानीय नेटवर्क को जोड़ता है |
| इन्फ्रास्ट्रक्चर नियंत्रण | ज्यादातर संगठन के स्वामित्व में और उसी द्वारा संचालित होता है | आमतौर पर कैरियर या ISP ट्रांसपोर्ट पर निर्भर करता है |
| विशिष्ट डिज़ाइन फोकस | स्थानीय प्रदर्शन, सेगमेंटेशन, एक्सेस | इंटर - साइट राउटिंग, लचीलापन, नीति निरंतरता |
| ट्रैफ़िक पैटर्न | एक इमारत के भीतर ईस्ट - वेस्ट और स्थानीय एक्सेस | दूरी पर नॉर्थ - साउथ और साइट - टू - साइट ट्रैफ़िक |
| सबसे उपयुक्त | एक ही संपत्ति के भीतर होटल, कार्यालय, परिसर, स्टोर, वार्ड, अपार्टमेंट | होटल समूह, रिटेल श्रृंखलाएं, वितरित स्वास्थ्य सेवा, क्षेत्रीय संचालन |
प्रदर्शन और परिवहन (transport) व्यवहार
यूके के उद्यम वातावरण में, LAN इंट्रा-साइट ट्रैफ़िक के लिए 1 ms से कम लेटेंसी के साथ 10-100 Gbps का थ्रूपुट प्राप्त करते हैं, जबकि लीज्ड लाइनों पर निर्भर WAN अक्सर 20-50 ms लेटेंसी के साथ 1-10 Gbps प्रदान करते हैं, और WAN जिटर 5-15 ms हो सकता है जबकि LAN का 1 ms से कम होता है, Nile के LAN बनाम WAN नेटवर्क डिज़ाइन विश्लेषण के अनुसार।
वे संख्याएं नेटवर्क टीमों द्वारा जमीन पर देखी जाने वाली स्थितियों से मेल खाती हैं। स्थानीय स्विचिंग त्वरित होती है क्योंकि ट्रैफ़िक उपयोगकर्ता के करीब रहता है और क्षेत्रों में प्रदाता रूटिंग से बचता है। इंटर-साइट ट्रैफ़िक में अधिक समय लगता है क्योंकि पैकेटों को बाहरी पथों को पार करना होता है, रूट की गई सीमाओं से टकराना होता है, और व्यापक नेटवर्क स्थितियों के साथ प्रतिस्पर्धा करनी होती है।
यह अंतर कई खरीदारों की अपेक्षा से अधिक मायने रखता है।
एक अच्छी तरह से डिज़ाइन किए गए LAN पर एक प्रॉपर्टी के भीतर होटल PMS लुकअप तुरंत हो सकता है। वही लेनदेन, जब यह WAN पर सेवाओं पर निर्भर करता है, तो असंगत लग सकता है यदि लिंक कंजस्टेड है या यदि वॉयस, एनालिटिक्स और गेस्ट ट्रैफ़िक एक ही पाथ के लिए प्रतिस्पर्धा कर रहे हैं।
प्रोटोकॉल और आर्किटेक्चर
एक LAN काफी हद तक Layer 2 स्विचिंग और स्थानीय वायरलेस डिज़ाइन पर निर्भर करता है। एक WAN साइटों के बीच Layer 3 राउटिंग, पाथ सिलेक्शन, ट्रांसपोर्ट सर्विसेज़ और नीति पर अधिक निर्भर करता है।
यह इस बात को प्रभावित करता है कि त्रुटियां कैसे सामने आती हैं:
- LAN त्रुटियां अक्सर खराब रोमिंग, स्थानीय DHCP मुद्दों, स्विच गलत कॉन्फ़िगरेशन, खराब केबलिंग, या ओवरलोडेड AP के रूप में प्रकट होती हैं।
- WAN त्रुटियां अक्सर साइटों के बीच एप्लिकेशन की धीमी गति, अस्थिर वॉयस सत्र, विलंबित सिंक कार्य, या शाखाओं से आंतरायिक क्लाउड एक्सेस के रूप में दिखाई देती हैं।
सबनेटिंग ठीक इसके बीच में आती है। यह ब्रॉडकास्ट डोमेन को सीमित करने, नीतिगत सीमाओं को लागू करने और ट्रैफ़िक के रूट किए गए किनारे तक पहुँचने से पहले स्थानीय डिज़ाइन को प्रबंधनीय बनाने के प्रमुख उपकरणों में से एक है। एन इनसाइट इन टू सबनेट मास्किंग पर Purple का लेख उपयोगी है यदि आप इस बात का अधिक सटीक दृष्टिकोण चाहते हैं कि ये सीमाएं डिज़ाइन को कैसे प्रभावित करती हैं।
सुरक्षा मॉडल
LAN सुरक्षा मॉडल काफी हद तक आंतरिक विश्वास सीमाओं (internal trust boundaries) के बारे में है। WAN सुरक्षा मॉडल उन वातावरणों में सुरक्षित परिवहन के बारे में है जिन्हें आप पूरी तरह से नियंत्रित नहीं करते हैं.
एक साइट के अंदर, टीमें मेहमानों, कर्मचारियों, पॉइंट-ऑफ-सेल, IoT और बैक-ऑफिस सिस्टम के लिए सेग्मेंटेशन लागू कर सकती हैं। भौतिक पहुंच को प्रतिबंधित करना आसान है। डिवाइस की स्थिति को देखना आसान है। वायरलेस नीति को विशिष्ट स्थानों और उपयोगकर्ता समूहों के अनुरूप बनाया जा सकता है।
एक WAN में, संगठन को एन्क्रिप्शन, रूट ट्रस्ट, आइडेंटिटी प्रोपेगेशन, टनल लचीलेपन और क्रॉस-साइट पॉलिसी ड्रिफ्ट के बारे में अधिक गंभीरता से सोचना पड़ता है। एक कमजोर लोकल नेटवर्क खतरनाक होता है। एक कमजोर इंटर-साइट ट्रस्ट मॉडल और भी बदतर है क्योंकि यह जोखिम को एक साइट से कई साइटों में बढ़ा सकता है।
लागत और परिचालन प्रयास
LAN पर होने वाला खर्च अक्सर शुरुआत में ही अधिक महसूस होता है। आप स्थानीय बुनियादी ढांचे को डिज़ाइन, इंस्टॉल और प्रबंधित करते हैं। WAN पर होने वाला खर्च अक्सर अधिक स्थायी होता है क्योंकि ट्रांसपोर्ट, सपोर्ट और प्रोवाइडर कॉन्ट्रैक्ट महीने-दर-महीने चलते रहते हैं।
परिचालन प्रयास भी इसी पैटर्न का अनुसरण करते हैं। एक LAN बेहतर अनुमान लगाने की क्षमता के साथ अच्छे डिज़ाइन का फल देता है। एक WAN कभी सरल नहीं बनता। यह केवल बेहतर ढंग से प्रबंधित होता है।
व्यावहारिक परीक्षण सीधा है। यदि कोई समस्या आती है, तो क्या आपकी टीम इसे सीधे ठीक कर सकती है, या किसी भी बदलाव से पहले उन्हें कैरियर टिकट की आवश्यकता होती है?
वह उत्तर आपको बताता है कि आप LAN की समस्या से जूझ रहे हैं या WAN की समस्या से।
व्यावहारिक परिनियोजन परिदृश्यों में LAN और WAN
उद्योग के आधार पर आर्किटेक्चर का विकल्प अलग दिखता है। शब्द वही रहते हैं, लेकिन दबाव बिंदु बदल जाते हैं।
स्वास्थ्य सेवा परिसर
एक बड़ा अस्पताल परिसर लगभग किसी भी अन्य पर्यावरण की तुलना में एक अनुशासित LAN पर अधिक निर्भर करता है। क्लिनिकल सिस्टम, इमेजिंग, मॉनिटरिंग, एडमिन वर्कस्टेशन, गेस्ट एक्सेस और कनेक्टेड डिवाइसेस सभी को अनुमानित स्थानीय प्रदर्शन की आवश्यकता होती है।
जब ट्रस्ट क्लीनिकों, कार्यालयों और दूरस्थ सुविधाओं को जोड़ते हैं, तो साइट-दर-साइट का हिस्सा महत्वपूर्ण हो जाता है। यहीं पर WAN की सीमाएं उपयोगकर्ता के अनुभव और परिचालन जोखिम को प्रभावित करने लगती हैं। Purple द्वारा उद्धृत UK की NCSC गाइडलाइन के अनुसार, सार्वजनिक ISP बुनियादी ढांचे का उपयोग करने वाले WANs में LANs की तुलना में इंटरसेप्शन का जोखिम 30-50% अधिक होता है, जबकि शून्य-ट्रस्ट LANs 0.5% से कम पैकेट हानि प्राप्त कर सकते हैं और WANs भीड़ के दौरान 2-5% की हानि देख सकते हैं, जो विशेष रूप से LAN और WAN के बीच अंतर की Purple की चर्चा में मल्टी-साइट स्वास्थ्य सेवा और आतिथ्य वातावरण के लिए प्रासंगिक है।
स्वास्थ्य सेवा में, इसका मतलब है कि स्थानीय सेग्मेंटेशन वैकल्पिक नहीं है। क्लिनिकल ट्रैफ़िक, स्टाफ एक्सेस, गेस्ट WiFi और ऑपरेशनल सिस्टम सभी एक फ्लैट नेटवर्क में नहीं रह सकते और फिर भी उन्हें सुरक्षित माना जा सके।
हॉस्पिटैलिटी समूह
एक अकेला होटल ज्यादातर एक LAN चुनौती है। कवरेज, ऑथेंटिकेशन, स्टाफ एक्सेस, गेस्ट ऑनबोर्डिंग और डिवाइस आइसोलेशन, ये सभी प्रॉपर्टी स्तर पर होते हैं।
एक होटल चेन जल्दी ही एक WAN चुनौती में बदल जाती है क्योंकि ब्रांड का वादा साइटों के बीच ट्रांसफर होना चाहिए। गेस्ट एक मानक की उम्मीद करते हैं। ऑपरेशन्स टीमें एक पॉलिसी मॉडल की उम्मीद करती हैं। सुरक्षा टीमें एक्सेस को रद्द करने, ऑनबोर्ड करने और ऑडिट करने के एक तरीके की उम्मीद करती हैं।
यहाँ विफलता का तरीका जाना-पहचाना है। प्रत्येक प्रॉपर्टी को समय के साथ थोड़ा अलग तरीके से बनाया जाता है। एक वेन्यू अपने SSIDs को अपडेट करता है। दूसरा स्विच पॉलिसी बदलता है। तीसरा केंद्रीय मानकों के बाहर स्टाफ उपकरणों को संभालता है। गेस्ट को असंगति दिखाई देती है, जबकि IT को ड्रिफ्ट दिखाई देता है।
रिटेल एस्टेट
रिटेल सेक्टर हॉस्पिटैलिटी की तुलना में WAN पर अधिक दबाव डालता है।
प्रत्येक दुकान को काउंटर, स्टाफ उपकरणों, डिजिटल साइनेज और ग्राहक WiFi के लिए एक मजबूत स्थानीय नेटवर्क की आवश्यकता होती है। लेकिन प्राथमिक व्यावसायिक निर्भरता इंटर-साइट है। स्टॉक सिस्टम, रिपोर्टिंग, मूल्य निर्धारण, प्रचार और ग्राहक डेटा को बिना किसी बाधा के शाखाओं और केंद्रीय प्रणालियों के बीच स्थानांतरित होना चाहिए।
यदि कोई ब्रांच LAN स्वस्थ है लेकिन WAN पथ खराब है, तो टीमें अक्सर सबसे पहले स्टोर WiFi को दोषी मानती हैं। यह एक महंगी गलती है क्योंकि यह इंजीनियरों को स्टैक की गलत लेयर पर भेजती है।
मल्टी-टेनेंट लिविंग
आवासीय, BTR और छात्र आवास एक अलग पैटर्न लाते हैं। वहाँ एक बिल्डिंग LAN, एक पब्लिक इंटरनेट एज और एक ही क्षेत्र के भीतर रहने वाले कई अर्ध-निजी किरायेदार अनुभव होते हैं।
यह डिज़ाइन लक्ष्य को बदल देता है। केवल कवरेज प्रदान करना ही पर्याप्त नहीं है। ऑपरेटरों को निवासियों के लिए घर जैसी सादगी और किरायेदारों, कर्मचारियों और भवन संचालन के बीच स्पष्ट अलगाव की आवश्यकता होती है। इन परिवेशों में, यदि विभाजन कमजोर है, तो स्थानीय नेटवर्क और व्यापक एक्सेस सेवा के बीच की रेखा जल्दी धुंधली हो सकती है।
साझा इमारतों में, आइसोलेशन के बिना सुविधा पहले एक सपोर्ट समस्या बन जाती है और उसके तुरंत बाद एक सुरक्षा समस्या बन जाती है।
सही डिप्लॉयमेंट मॉडल व्यवसाय पर निर्भर करता है। लेकिन हर मामले में, एक नियम लागू होता है। एक तेज़ स्थानीय नेटवर्क खराब तरीके से डिज़ाइन किए गए इंटर-साइट नेटवर्क को हल नहीं करता है, और एक मजबूत WAN खराब तरीके से सेग्मेंटेड साइट को नहीं बचा सकता है।
आधुनिक WiFi ऑथेंटिकेशन के साथ अपने नेटवर्क को एकीकृत करना
अधिकांश संगठन अलग-अलग नेटवर्क अनुभव नहीं चाहते हैं। वे उनके साथ समाप्त होते हैं क्योंकि उनके LAN और WAN स्वतंत्र रूप से विकसित हुए हैं।
यही कारण है कि पहचान स्थानीय एक्सेस और वितरित संचालन के बीच व्यावहारिक सेतु बन गई है। एक्सेस को किसी एक SSID, एक साइट या एक साझा पासवर्ड से बांधने के बजाय, आधुनिक प्लेटफ़ॉर्म एक्सेस को एक उपयोगकर्ता, डिवाइस, सर्टिफिकेट या डायरेक्ट्री रिकॉर्ड से जोड़ते हैं।
ऑथेंटिकेशन अब कंट्रोल प्लेन क्यों है
पुराना मॉडल सरल लेकिन कमज़ोर था। उपयोगकर्ताओं को एक captive portal पर रखें। कर्मचारियों को एक साझा क्रेडेंशियल सौंपें। आशा करें कि प्रत्येक साइट नीति को उसी तरह कॉन्फ़िगर करेगी। अपवादों को मैन्युअल रूप से ठीक करें।
यह दृष्टिकोण बड़े पैमाने पर विफल हो जाता है।
पहचान-आधारित एक्सेस ऑपरेटिंग मॉडल को बदल देता है। कर्मचारी प्रमाणीकरण Google Workspace, Okta या Microsoft Entra ID जैसे क्लाउड निर्देशिका का पालन कर सकता है। अतिथि एक्सेस बार-बार पोर्टल इंटरैक्शन के बजाय पासवर्ड रहित ऑनबोर्डिंग और प्रमाणपत्र-समर्थित प्रवाह पर निर्भर कर सकता है। लीगेसी डिवाइसों को अभी भी सीमित हार्डवेयर के लिए बनाई गई विधियों के माध्यम से संभाला जा सकता है। उपयोगकर्ता को अब इस बात की चिंता करने की आवश्यकता नहीं है कि वे एक स्थान पर स्थानीय नेटवर्क पर हैं या दूसरे स्थान पर किसी भिन्न स्थानीय नेटवर्क पर हैं। एक्सेस नीति एक एकल साइट कॉन्फ़िगरेशन के भीतर फंसे रहने के बजाय पहचान का अनुसरण करती है।
व्यवहार में यह कैसा दिखता है
एक मजबूत मल्टी-साइट मॉडल में ये तत्व शामिल होते हैं:
- गेस्ट के लिए। पासवर्ड रहित ऑनबोर्डिंग, पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी, और बार-बार आने वाले मेहमानों के लिए ऐसा अनुभव जो हर बार नए पंजीकरण जैसा न लगे।
- स्टाफ के लिए। डायरेक्ट्री - लिंक्ड एक्सेस जिसे केंद्रीय रूप से प्रदान और रद्द किया जा सकता है, बिना स्थानीय पासवर्ड के फैलाव के।
- संचालन के लिए। गेस्ट, कर्मचारी और परिचालन ट्रैफ़िक के बीच स्पष्ट सेगमेंटेशन, भले ही हार्डवेयर संपत्ति में कई वेंडर शामिल हों।
- प्रशासकों के लिए। ऑनबोर्डिंग और एक्सेस लॉजिक के लिए एक एकल नीति सतह, न कि स्थान - विशिष्ट अपवादों का एक पैचवर्क।
इस श्रेणी में एक विकल्प Purple है, जो OpenRoaming और Passpoint समर्थन के साथ पहचान-आधारित WiFi प्रमाणीकरण प्रदान करता है, Microsoft Entra ID और Okta जैसे प्लेटफार्मों के साथ एकीकृत होता है, और Meraki, Aruba, Ruckus, Juniper Mist और UniFi सहित विभिन्न वेंडर परिवेशों में काम करता है।
ROI का मामला पहले की तुलना में अधिक मजबूत है
यह केवल सुरक्षा से जुड़ी बातचीत नहीं है।
यूके के उद्यमों ने 2025 में WAN बैंडविड्थ लागत में 15% की वृद्धि दर्ज की, और एक अध्ययन में पाया गया कि WiFi डेटा का उपयोग करने के लिए CRM इंटीग्रेशन का उपयोग करने से व्यक्तिगत मार्केटिंग के माध्यम से यूके के रिटेल फुटफॉल में 18% की वृद्धि हुई, CBT Nuggets के WAN टेक्नोलॉजी और संबंधित यूके उद्यम प्रवृत्तियों के सारांश के अनुसार।
यह इसलिए महत्वपूर्ण है क्योंकि नेटवर्क लीडर्स से अब केवल अपटाइम के अलावा खर्च को भी सही साबित करने की उम्मीद की जाती है। एक बेहतर एक्सेस मॉडल सपोर्ट की समस्याओं को कम कर सकता है, विभिन्न साइटों के बीच निरंतरता में सुधार कर सकता है, और फ़र्स्ट-पार्टी WiFi इंटरैक्शन को व्यावसायिक रूप से उपयोगी चीज़ में बदलने में मदद कर सकता है।
सबसे मजबूत नेटवर्क निवेश अब एक साथ दो काम करते हैं। वे परिचालन संबंधी बाधाओं को कम करते हैं और व्यवसाय के लिए अधिक स्पष्ट डेटा बनाते हैं।
यही वह बदलाव है जिसे कई टीमें नहीं समझ पाईं। LAN और WAN अभी भी बुनियादी ढांचा हैं। लेकिन ऑथेंटिकेशन, एनालिटिक्स और नीति वह जगह है जहाँ अब अधिकांश व्यावसायिक मूल्य निहित हैं।
NetForge के साथ LAN बनाम WAN बाधाओं का निदान करें
नेटवर्क धीमेपन की समस्याओं को हल करते समय, यह अलग करना कि विलंबता स्थानीय क्षेत्र नेटवर्क (LAN) के भीतर हो रही है या व्यापक क्षेत्र नेटवर्क (WAN) लिंक पर, त्वरित समाधान के लिए महत्वपूर्ण है।
NetForge by Purple LAN और WAN विश्लेषण को सरल बनाता है। यह निरंतर हॉप - बाय - हॉप पाथ ट्रैकिंग, लेयर 2 स्विच खोज, IP और सबनेट कैलकुलेटर, और एक एन्क्रिप्टेड टर्मिनल को एक ही मुफ्त डेस्कटॉप टूल में एकीकृत करता है। तकनीशियन तुरंत पहचान सकते हैं कि कौन सा विशिष्ट हॉप - चाहे वह आंतरिक LAN स्विच हो या अपस्ट्रीम WAN गेटवे - पैकेट हानि या लेटेंसी स्पाइक्स का कारण बन रहा है। NetForge बिना किसी अकाउंट की आवश्यकता के Windows और macOS पर पूरी तरह से ऑफलाइन चलता है।
IT टीमों के लिए निःशुल्क NetForge नेटवर्क मल्टी-टूल डाउनलोड करें।
2026 के लिए नेटवर्क सर्वोत्तम अभ्यास और समस्या निवारण
2026 के लिए सबसे अच्छा ऑपरेटिंग मॉडल LAN और WAN को अलग-अलग स्वामियों और अलग प्राथमिकताओं वाले अलग-अलग विषयों के रूप में देखना नहीं है। इस तरह से अनदेखे क्षेत्र बनते हैं।
UK का JANET नेटवर्क एक उपयोगी ऐतिहासिक अनुस्मारक है। यह 1984 में एक LAN इंटरकनेक्ट से विकसित होकर 1991 तक एक पूर्ण WAN बन गया। यह पैटर्न वही दर्शाता है जिसका सामना आज भी कई उद्यम कर रहे हैं। वे मजबूत स्थानीय साइटों के साथ शुरुआत करते हैं, फिर पाते हैं कि उनके बीच के लिंक को भी उतने ही डिज़ाइन ध्यान देने की आवश्यकता है। जैसा कि GeeksforGeeks के LAN और WAN के बीच अंतर के अवलोकन में उल्लेख किया गया है, 92% UK उद्यम WiFi के लिए LANs का उपयोग करते हैं लेकिन केवल 45% के पास ही अनुकूलित WANs हैं।
पहले सही लेयर का निदान करें
जब कोई एप्लीकेशन किसी शाखा में खराब प्रदर्शन करती है, तो यह पूछकर शुरुआत करें कि देरी कहाँ हो रही है।
- स्थानीय स्थितियों की जाँच करें। स्थान के अंदर AP संतृप्ति, स्विच अपलिंक विवाद, विभाजन की गलतियाँ, या खराब रोमिंग की तलाश करें।
- साइट-दर-साइट पथ का परीक्षण करें। यदि स्थानीय अनुभव अच्छा है लेकिन क्लाउड या केंद्रीय ऐप्स धीमे हैं, तो WAN के ही बाधा होने की संभावना है।
- नीति निरंतरता की समीक्षा करें। कई "यादृच्छिक" समस्याएं एक साइट के मानक निर्माण से भटक जाने के कारण आती हैं।
- प्रमाणीकरण निर्भरता का निरीक्षण करें। यदि उपयोगकर्ता संबद्ध हो सकते हैं लेकिन उचित एक्सेस प्राप्त नहीं कर सकते हैं, तो परिवहन के बजाय पहचान वर्कफ़्लो विफल हो रहे हो सकते हैं।
परिचालन लचीलेपन के लिए निर्माण करें
कुछ अभ्यास हमेशा काम आते हैं:
- मजबूती से सेगमेंट करें। LAN स्तर पर गेस्ट, स्टाफ, IoT और परिचालन प्रणालियों को अलग करें।
- जहाँ उपयुक्त हो SD-WAN का उपयोग करें। डायनामिक पाथ सिलेक्शन लचीलेपन में सुधार कर सकता है और प्रदाता की समस्याओं को कम कर सकता है।
- पहचान को केंद्रीकृत करें। एक्सेस उपयोगकर्ता और डिवाइस के अनुसार होना चाहिए, न कि किसी स्थिर स्थानीय गुप्त जानकारी पर निर्भर।
- रखरखाव को एक अनुशासन मानें। निवारक IT रखरखाव जैसी संरचित दिनचर्याएं खराबियों, पुराने हार्डवेयर और कॉन्फ़िगरेशन समस्याओं को आउटेज बनने से पहले पकड़ने में मदद करती हैं।
- अपवादों का दस्तावेजीकरण करें। बिना रिकॉर्ड किए गए स्थानीय बदलाव उन मुख्य कारणों में से एक हैं जिनकी वजह से समय के साथ मल्टी - साइट नेटवर्क का समर्थन करना कठिन हो जाता है।
क्या काम करता है और क्या नहीं
जो काम करता है वह बेहतरीन अर्थों में उबाऊ है। मानक निर्माण। स्पष्ट विभाजन। केंद्रीय पहचान। मापा गया परिवर्तन नियंत्रण। अच्छी दृश्यता।
जो काम नहीं करता है वह है साझा पासवर्ड पर भरोसा करना, यह मान लेना कि प्रत्येक प्रदर्शन समस्या "WiFi" है, या प्रत्येक साइट को अपने आप विकसित होने देना क्योंकि उस समय यह तेज़ लग रहा था।
एक व्यवसाय केवल कुछ समय के लिए ही एक साइट पर अस्त-व्यस्त नेटवर्क को सहन कर सकता है। कई साइटों पर, इसकी लागत सपोर्ट के प्रयासों, सुरक्षा जोखिम और असंगत ग्राहक अनुभव के रूप में सामने आती है।
यदि आपकी टीम कई साइटों पर गेस्ट एक्सेस, स्टाफ ऑथेंटिकेशन और पॉलिसी प्रवर्तन को एकीकृत करने का प्रयास कर रही है, तो उस आर्किटेक्चर के हिस्से के रूप में Purple का मूल्यांकन करना उचित है। यह मौजूदा नेटवर्क इंफ्रास्ट्रक्चर के शीर्ष पर काम करता है और रिप-एंड-रिप्लेस दृष्टिकोण को अपनाए बिना वितरित वातावरण में सुरक्षित, पासवर्ड रहित एक्सेस को मानकीकृत करने में मदद करता है।



