Muitas equipes pensam que têm um problema de WiFi quando, na verdade, têm um problema de arquitetura de rede.
Isso fica evidente no momento em que uma empresa cresce além de um único site. Um hotel em Londres possui WiFi rápido para visitantes, acesso confiável para funcionários e dispositivos operacionais segmentados. Então, uma segunda propriedade é aberta em Manchester. O mesmo fluxo de login não funciona em todos os locais, a aplicação de políticas torna-se inconsistente e os chamados de suporte começam a se acumular em torno de roaming, credenciais e visibilidade remota.
É aí que a diferença entre lan e wan deixa de ser teoria de livro didático e se torna um desafio operacional. Para operadores dos setores de hotelaria, varejo, saúde e residencial, a questão principal não é apenas o que é uma LAN e o que é uma WAN. A questão é como cada uma delas afeta o desempenho, a segurança, a experiência do visitante, a sobrecarga de suporte e o ROI.
Conectando sua empresa de uma única sala ao mundo inteiro
Um grupo hoteleiro em crescimento é um exemplo útil porque expõe o problema rapidamente.
Dentro de uma única propriedade, a equipe de rede consegue fazer as coisas funcionarem. Os dispositivos da recepção se conectam de forma confiável. Os terminais de pagamento permanecem isolados. O tráfego de convidados é separado do tráfego dos funcionários. Um hóspede que retorna se conecta ao WiFi do local e espera a mesma experiência fluida durante toda a estadia.
A complicação começa quando essa mesma organização precisa de acesso consistente em vários sites. A propriedade de Londres tem um ambiente local. A propriedade de Manchester tem outro. Cada uma tem seus próprios switches, pontos de acesso, cabeamento, políticas locais e particularidades locais.
Um membro da equipe que se desloca entre unidades não deve precisar de um processo de integração diferente em cada prédio. Um visitante que se autenticou uma vez não deve enfrentar um login repetitivo e incômodo toda vez que visitar outro local da rede. Uma equipe de TI regional não deve ter que solucionar problemas de cada local como se fossem ilhas isoladas.
Essa divisão é a diferença prática entre uma LAN, que atende a um ambiente local, e uma WAN, que vincula sites distantes geograficamente. Se precisar de uma recapitulação sobre como funciona a conectividade de longa distância em termos operacionais, o guia do Purple sobre o que é uma rede de longa distância e como ela funciona oferece uma visão geral.
Onde o impacto nos negócios se manifesta
Os pontos de dor costumam ser familiares:
- Inconsistência no acesso de visitantes. Um site oferece uma integração fluida. Outro se comporta de maneira diferente devido a desvios na configuração local.
- Fricção na mobilidade dos funcionários. Os colaboradores se deslocam entre os locais, mas suas regras de acesso não os acompanham de forma integrada.
- Lacunas de supervisão central. A matriz consegue visualizar alguns eventos, mas não o suficiente para impor uma única postura de segurança em todos os lugares.
- Atrasos no suporte. As equipes perdem tempo decidindo se o problema é a comutação local, o design do WiFi, o desempenho do provedor de internet ou o roteamento entre sites.
A maneira mais rápida de melhorar a conectividade multi-local é parar de tratar cada local como um projeto de WiFi autônomo.
Em um único local, a qualidade local é o mais importante. Em múltiplos locais, a relação entre a qualidade local e o design entre locais é mais importante. É aí que a arquitetura justifica seu valor.
Definindo LAN e WAN além da simples geografia
A maioria das definições começa com a distância. Uma LAN cobre uma área menor. Uma WAN cobre uma área maior. Isso está correto, mas não é a distinção que ajuda durante o projeto ou a resolução de problemas.
A maneira mais útil de pensar sobre isso é o controle.
O que define uma LAN
Uma Local Area Network é a parte do ambiente que você constrói e governa diretamente. Isso inclui seus switches, cabeamento estruturado, pontos de acesso sem fio, design de VLAN, regras de autenticação local e políticas de segmentação dentro de um local.
Em termos práticos, uma LAN é onde sua equipe tem a maior autoridade para moldar os resultados. Você decide como o tráfego de convidados é isolado dos dispositivos dos funcionários. Você controla a densidade dos pontos de acesso. Você pode ajustar o comportamento de roaming, o design do escopo DHCP, SSIDs e uplinks de switch.
Se a conectividade sem fio faz parte dessa conversa, ajuda separar a cobertura sem fio local da arquitetura mais ampla. O explicador da Purple sobre o que é uma rede WLAN é útil para essa distinção.
O que define uma WAN
Uma Wide Area Network conecta LANs separadas. Ela se estende além de um único edifício ou campus e depende de infraestrutura que a empresa não possui totalmente. Isso pode incluir linhas alugadas, serviços de fibra, trânsito de internet, roteamento de provedor ou redes sobrepostas construídas sobre serviços de operadoras.
Esse limite de propriedade muda tudo.
Com uma WAN, sua equipe ainda projeta a política de roteamento, as prioridades de tráfego, os controles de acesso e a lógica de failover. Mas o caminho de transporte físico geralmente pertence a terceiros. Isso significa que o desempenho e a resiliência dependem tanto das suas decisões quanto da rede da operadora.
Por que a propriedade importa mais do que a distância
A distância é o sintoma. A propriedade é a causa raiz desse compromisso.
Uma LAN é mais rápida de ajustar, mais fácil de segmentar e mais simples de inspecionar porque o ambiente é local e controlado. Uma WAN é o que permite que uma empresa opere em várias cidades ou regiões, mas introduz dependências de provedores, roteamento mais complexo e uma superfície de ataque maior.
Se você é o proprietário do caminho, você pode ajustar o problema. Se você aluga o caminho, você precisa projetar em torno da incerteza.
Esse enquadramento é muito mais útil do que dizer que uma rede é pequena e a outra é grande. Isso explica por que as LANs costumam parecer previsíveis, enquanto as WANs exigem mais planejamento, mais monitoramento e uma disciplina de políticas mais forte.
O aprofundamento técnico - Uma comparação lado a lado
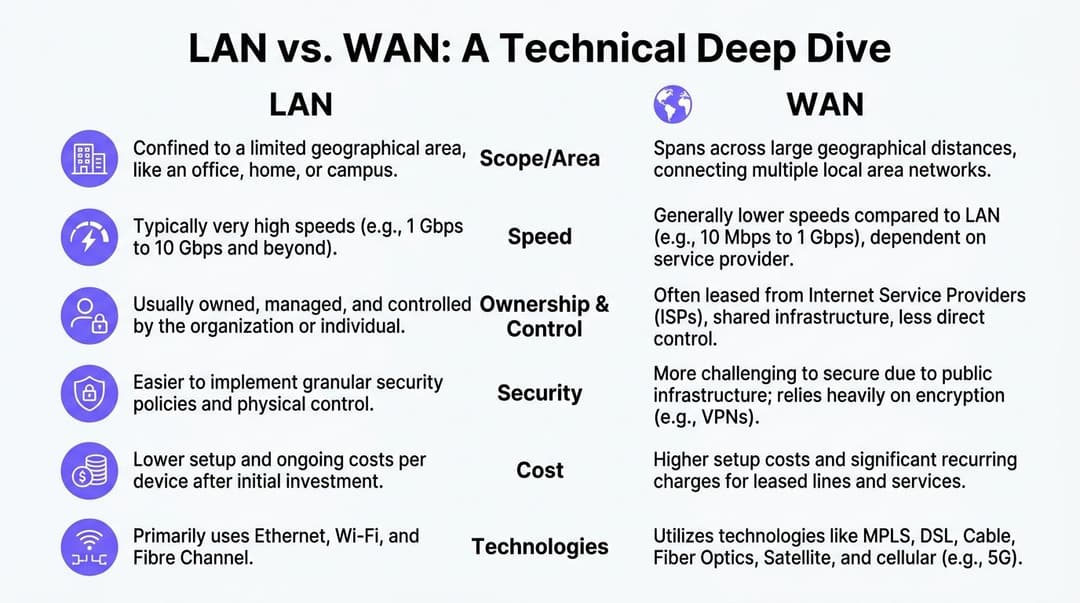
Quando as equipes buscam a diferença entre lan e wan, elas geralmente querem uma resposta clara. Na prática, precisam de uma matriz. Velocidade, latência, jitter, comportamento de roteamento e controle operacional, tudo isso importa.
A comparação abaixo é a maneira mais rápida de se orientar.
| Atributo | LAN | WAN |
|---|---|---|
| Função principal | Conecta dispositivos em uma única localidade | Conecta localidades distintas e suas redes locais |
| Controle de infraestrutura | Majoritariamente de propriedade e operado pela organização | Geralmente depende do transporte de operadoras ou ISPs |
| Foco de design típico | Desempenho local, segmentação, acesso | Roteamento entre localidades, resiliência, consistência de políticas |
| Padrão de tráfego | Leste-oeste e acesso local dentro de um edifício | Norte-sul e tráfego entre localidades a longa distância |
| Melhor adequação | Hotéis, escritórios, campi, lojas, enfermarias, apartamentos em uma única propriedade | Grupos hoteleiros, redes de varejo, saúde distribuída, operações regionais |
Desempenho e comportamento de transporte
Em ambientes corporativos, as LANs alcançam taxas de transferência de 10 - 100 Gbps com latência abaixo de 1 ms para o tráfego interno do site, enquanto as WANs que dependem de linhas dedicadas geralmente entregam 1 - 10 Gbps com latência de 20 - 50 ms, e o jitter da WAN pode ser de 5 - 15 ms versus menos de 1 ms em uma LAN, de acordo com a análise de design de rede LAN vs WAN da Nile.
Esses números se alinham com o que as equipes de rede veem na prática. A comutação local é rápida porque o tráfego permanece próximo ao usuário e evita o roteamento do provedor entre regiões. O tráfego entre unidades leva mais tempo porque os pacotes devem atravessar caminhos externos, atingir limites roteados e competir com condições de rede mais amplas.
Essa diferença importa mais do que muitos compradores esperam.
Uma consulta ao PMS do hotel em uma propriedade pode parecer instantânea em uma LAN bem projetada. A mesma transação, quando depende de serviços em uma WAN, pode parecer inconsistente se o link estiver congestionado ou se o tráfego de voz, análise e convidados estiver competindo pelo mesmo caminho.
Protocolos e arquitetura
Uma LAN se apoia fortemente na comutação de Camada 2 e no design sem fio local. Uma WAN depende mais do roteamento de Camada 3, seleção de caminho, serviços de transporte e políticas entre locais.
Isso afeta a maneira como as falhas aparecem:
- Falhas de LAN frequentemente se apresentam como roaming ruim, problemas locais de DHCP, configuração incorreta de switch, cabeamento ruim ou APs sobrecarregados.
- Falhas de WAN frequentemente aparecem como lentidão em aplicativos entre unidades, sessões de voz instáveis, trabalhos de sincronização atrasados ou acesso intermitente à nuvem a partir de filiais.
A divisão em sub-redes (subnetting) está bem no centro disso. É uma das principais ferramentas para conter domínios de broadcast, aplicar limites de políticas e tornar o design local gerenciável antes mesmo que o tráfego atinja uma borda roteada. O artigo do Purple com uma visão sobre máscaras de sub-rede é útil se você deseja uma visão mais aprofundada de como esses limites afetam o design.
Modelo de segurança
O modelo de segurança LAN trata principalmente de limites de confiança internos. O modelo de segurança WAN trata do transporte seguro em ambientes que você não controla totalmente.
Dentro de um local, as equipes podem impor a segmentação para convidados, funcionários, pontos de venda, IoT e sistemas de back-office. O acesso físico é mais fácil de restringir. A postura do dispositivo é mais fácil de observar. A política de rede sem fio pode ser alinhada a espaços e grupos de usuários específicos.
Em uma WAN, a organização precisa pensar com mais rigor sobre criptografia, confiança de rota, propagação de identidade, resiliência de túnel e desvio de políticas entre sites. Uma rede local fraca é perigosa. Um modelo de confiança fraco entre sites é pior, pois pode estender o risco de um site para vários outros.
Custo e esforço operacional
Os gastos com LAN tendem a se concentrar no início. Você projeta, instala e gerencia a infraestrutura local. Os gastos com WAN costumam ser mais persistentes porque os contratos de transporte, suporte e provedores continuam mês após mês.
O esforço operacional segue o mesmo padrão. Uma LAN recompensa o bom design com previsibilidade. Uma WAN nunca se torna simples. Ela apenas se torna bem gerenciada.
O teste prático é simples. Se ocorrer um problema, sua equipe consegue resolvê-lo diretamente ou precisa de um chamado com a operadora antes que qualquer alteração aconteça?
Essa resposta indica se você está lidando com um problema de LAN ou de WAN.
LAN e WAN em cenários práticos de implantação
A escolha da arquitetura varia dependendo do setor. Os termos permanecem os mesmos, mas os pontos de pressão mudam.
Campi de saúde
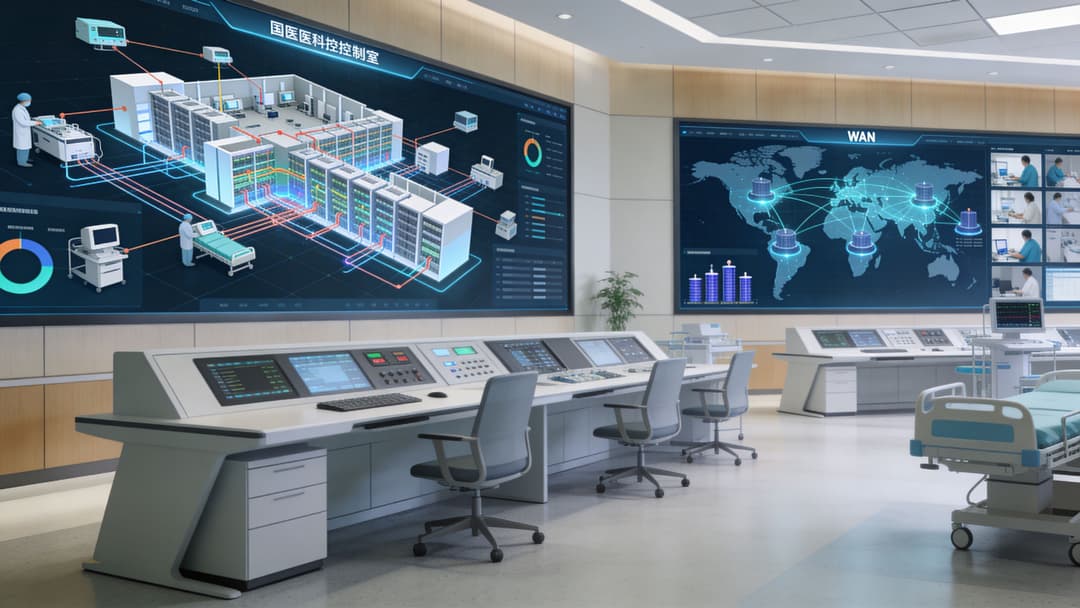
Um grande campus hospitalar depende de uma LAN disciplinada mais do que quase qualquer outro ambiente. Sistemas clínicos, imagens, monitoramento, estações de trabalho administrativas, acesso de convidados e dispositivos conectados precisam de um desempenho local previsível.
A parte de interconexão entre sites é fundamental quando se conectam clínicas, escritórios e instalações remotas. É aí que as limitações de WAN começam a afetar a experiência do usuário e o risco operacional. De acordo com as diretrizes do NCSC do Reino Unido, citadas pela Purple, as WANs que usam infraestrutura pública de provedores de internet enfrentam riscos de interceptação 30-50% maiores do que as LANs, enquanto LANs zero-trust podem atingir menos de 0,5% de perda de pacotes e as WANs podem apresentar 2-5% de perda durante congestionamentos, o que é particularmente relevante para ambientes de saúde e hospitalidade de múltiplos sites na discussão da Purple sobre a diferença entre LAN e WAN.
Na área da saúde, isso significa que a segmentação local não é opcional. O tráfego clínico, o acesso de funcionários, o WiFi para convidados e os sistemas operacionais não podem residir todos em uma única rede plana e ainda assim serem considerados seguros.
Grupos hoteleiros
Um único hotel é majoritariamente um desafio de LAN. Cobertura, autenticação, acesso da equipe, integração de convidados e isolamento de dispositivos acontecem no nível da propriedade.
Uma rede de hotéis se transforma rapidamente em um desafio de WAN porque a promessa da marca precisa viajar entre os locais. Os hóspedes esperam um único padrão. As equipes de operações esperam um único modelo de política. As equipes de segurança esperam uma única maneira de revogar, integrar e auditar o acesso.
O modo de falha aqui é familiar. Cada propriedade é construída de forma ligeiramente diferente ao longo do tempo. Um local atualiza seus SSIDs. Outro altera a política de switch. Um terceiro gerencia os dispositivos dos funcionários fora dos padrões centrais. O hóspede vê inconsistência, enquanto a TI vê desvio de padrão.
Redes de varejo
O varejo exige mais da WAN do que o setor de hotelaria.
Cada loja precisa de uma rede local forte para caixas registradoras, dispositivos de funcionários, sinalização digital e WiFi de visitantes. Mas a principal dependência do negócio é a comunicação entre unidades. Sistemas de estoque, relatórios, preços, promoções e dados de clientes precisam se mover entre filiais e sistemas centrais sem que o processo se torne frágil.
Se a LAN de uma filial está saudável, mas o caminho WAN está ruim, as equipes costumam culpar o WiFi da loja primeiro. Esse é um erro caro, pois envia engenheiros para a camada errada da pilha.
Moradia multi-inquilino
O setor residencial, BTR e de moradia estudantil traz um padrão diferente. Há uma LAN predial, uma borda de internet pública e muitas experiências de inquilinos semi-privadas vivendo dentro do mesmo espaço físico.
Isso muda o objetivo do design. Não basta fornecer cobertura. Os operadores precisam de uma simplicidade semelhante à doméstica para os residentes e isolamento claro entre inquilinos, funcionários e operações do edifício. Nesses ambientes, a linha entre uma rede local e um serviço de acesso mais amplo pode se confundir rapidamente se a segmentação for fraca.
Em edifícios compartilhados, a conveniência sem isolamento torna-se primeiro um problema de suporte e, logo em seguida, um problema de segurança.
O modelo de implantação correto depende do negócio. Mas em todos os casos, uma regra se aplica. Uma rede local rápida não resolve uma rede entre locais mal projetada, e uma WAN forte não salva um local mal segmentado.
Unificando sua rede com autenticação WiFi moderna
A maioria das organizações não deseja experiências de rede separadas. Elas acabam com elas porque suas LANs e WANs evoluíram de forma independente.
É por isso que a identidade se tornou a ponte prática entre o acesso local e as operações distribuídas. Em vez de vincular o acesso a um único SSID, um único local ou uma única senha compartilhada, as plataformas modernas vinculam o acesso a um usuário, dispositivo, certificado ou registro de diretório.
Por que a autenticação é agora o plano de controle
O modelo antigo era simples, mas frágil. Colocar usuários em um Captive Portal. Entregar à equipe uma credencial compartilhada. Esperar que cada local configure a política da mesma forma. Corrigir exceções manualmente.
Essa abordagem falha em larga escala.
O acesso baseado em identidade muda o modelo operacional. A autenticação de funcionários pode seguir um diretório em nuvem como Entra ID, Okta ou Google Workspace. O acesso de visitantes pode contar com integração sem senha e fluxos baseados em certificados, em vez de interações repetidas de portal. Dispositivos legados ainda podem ser gerenciados por meio de métodos desenvolvidos para hardware limitado. O usuário não precisa mais se preocupar se está em uma rede local em um estabelecimento ou em uma rede local diferente em outro. A política de acesso segue a identidade, em vez de ficar presa a uma única configuração de site.
Como isso se parece na prática
Um modelo multi-site robusto inclui os seguintes elementos:
- Para convidados. Integração sem senha, conectividade criptografada desde o primeiro pacote e visitas de retorno que não parecem um novo registro a cada acesso.
- Para funcionários. Acesso vinculado ao diretório que pode ser provisionado e revogado centralmente, sem a proliferação de senhas locais.
- Para operações. Segmentação clara entre o tráfego de convidados, funcionários e operacional, mesmo quando o parque de hardware inclui múltiplos fabricantes.
- Para administradores. Uma única superfície de política para lógica de integração e acesso, em vez de uma colcha de retalhos de exceções específicas de cada local.
Uma opção nesta categoria é o Purple, que oferece autenticação WiFi baseada em identidade com suporte a OpenRoaming e Passpoint, integra-se com plataformas como Entra ID e Okta, e funciona em ambientes de diversos fabricantes, incluindo Meraki, Aruba, Ruckus, Mist e UniFi.
O caso de ROI é mais forte do que costumava ser
Esta não é apenas uma conversa sobre segurança.
As empresas relataram que os custos de largura de banda de WAN aumentaram 15% em 2025, e um estudo apontou que o uso de integrações de CRM para utilizar dados de WiFi impulsionou o fluxo de clientes no varejo em 18% por meio de marketing personalizado, de acordo com o resumo de tecnologias WAN da CBT Nuggets e tendências corporativas relacionadas.
Isso importa porque agora se espera que os líderes de rede justifiquem os gastos além do simples tempo de atividade. Um modelo de acesso melhor pode reduzir o atrito no suporte, melhorar a consistência entre os locais e ajudar a transformar as interações de WiFi primárias em algo comercialmente útil.
Os investimentos em rede mais fortes agora realizam duas tarefas ao mesmo tempo. Eles reduzem o esforço operacional e geram dados mais limpos para os negócios.
Essa é a mudança que muitas equipes não perceberam. A LAN e a WAN ainda são infraestrutura. Mas a autenticação, a análise e as políticas são onde agora reside grande parte do valor de negócios.
Diagnostique gargalos de LAN vs WAN com o NetForge
Ao solucionar problemas de lentidão na rede, isolar se a latência ocorre dentro da rede local (LAN) ou através do link da rede de longa distância (WAN) é fundamental para uma resolução rápida.
O NetForge by Purple simplifica a análise de LAN e WAN. Ele integra rastreamento contínuo de caminho salto a salto, descoberta de switch de Camada 2, calculadoras de IP e sub-rede e um terminal criptografado em uma única ferramenta de desktop gratuita. Os técnicos podem identificar instantaneamente qual salto específico - seja um switch LAN interno ou um gateway WAN upstream - está introduzindo perda de pacotes ou picos de latência. O NetForge funciona de forma totalmente offline no Windows e macOS sem a necessidade de criar uma conta.
Baixe o multiferramenta de rede NetForge gratuito para equipes de TI.
Melhores práticas de rede e resolução de problemas para 2026
O melhor modelo operacional para 2026 não é tratar LAN e WAN como disciplinas separadas com proprietários e prioridades distintas. É assim que os pontos cegos se formam.
A rede JANET do Reino Unido é um lembrete histórico útil. Ela evoluiu de uma interconexão de LAN em 1984 para uma WAN completa em 1991. Esse padrão reflete o que muitas empresas ainda enfrentam hoje. Elas começam com sites locais fortes e depois descobrem que as conexões entre eles exigem a mesma atenção de design. Conforme observado na visão geral do GeeksforGeeks sobre a diferença entre LAN e WAN, 92% das empresas do Reino Unido usam LANs para WiFi, mas apenas 45% possuem WANs otimizadas.
Diagnostique a camada correta primeiro
Quando um aplicativo apresenta baixo desempenho em uma filial, comece perguntando onde está o atraso.
- Verifique as condições locais. Busque por saturação de AP, contenção de uplink de switch, erros de segmentação ou roaming ruim dentro do local.
- Teste o caminho entre sites. Se a experiência local for boa, mas os aplicativos na nuvem ou centrais estiverem lentos, a WAN provavelmente é o gargalo.
- Revise a consistência das políticas. Muitos problemas "aleatórios" surgem quando um site se desvia do padrão estabelecido.
- Inspecione as dependências de autenticação. Se os usuários conseguem se associar, mas não obtêm o acesso correto, os fluxos de trabalho de identidade podem estar falhando, e não o transporte em si.
Construa para resiliência operacional
Algumas práticas continuam trazendo resultados:
- Segmente agressivamente. Separe os sistemas de convidados, funcionários, IoT e operacionais no nível da LAN.
- Use SD-WAN onde for adequado. A seleção dinâmica de caminhos pode melhorar a resiliência e mitigar problemas com provedores.
- Centralize a identidade. O acesso deve acompanhar o usuário e o dispositivo, não depender de um segredo local estático.
- Trate a manutenção como uma disciplina. Rotinas estruturadas, como manutenção preventiva de TI ajudam a identificar desvios, hardware obsoleto e problemas de configuração antes que se tornem interrupções.
- Documente as exceções. Alterações locais não registradas são um dos principais motivos pelos quais as redes multilocalidades se tornam mais difíceis de suportar ao longo do tempo.
O que funciona e o que não funciona
O que funciona é o tédio no melhor sentido. Padrões de compilação. Segmentação clara. Identidade centralizada. Controle de alterações medido. Boa observabilidade.
O que não funciona é depender de senhas compartilhadas, presumir que todo problema de desempenho é "o WiFi" ou deixar que cada local evolua de forma independente porque parecia mais rápido no momento.
Uma empresa consegue tolerar uma rede desorganizada em um único local por pouco tempo. Em vários locais, o custo aparece no esforço de suporte, na exposição de segurança e em uma experiência do cliente inconsistente.
Se a sua equipe está tentando unificar o acesso de visitantes, a autenticação de funcionários e a aplicação de políticas em múltiplos sites, o Purple merece ser avaliado como parte dessa arquitetura. Ele opera sobre a infraestrutura de rede existente e ajuda a padronizar o acesso seguro e sem senha em ambientes distribuídos, sem exigir uma abordagem de substituição total de hardware.