

"तेज़ ब्रॉडबैंड खरीदें और मेनू पर WiFi पासवर्ड डालें" एक रेस्तरां के लिए खराब सलाह है। यह इस बात को नज़रअंदाज़ करता है कि व्यस्त सेवा के दौरान क्या होता है, आपके भुगतान उपकरण तक किसकी पहुँच हो सकती है और कर्मचारी विफल कनेक्शनों को ठीक करने में कितना समय बिताते हैं। अच्छे रेस्तरां WiFi के लिए क्षमता, अलगाव और एक व्यावहारिक सेवा बैकअप की आवश्यकता होती है, न कि केवल एक आश्वस्त करने वाले स्पीड-टेस्ट परिणाम की।
रेस्तरां में WiFi अब डाइनिंग अनुभव को कैसे आकार देता है
गेस्ट WiFi कोई मुफ्त अतिरिक्त सुविधा नहीं है जिस पर ग्राहक केवल पासवर्ड मांगने पर ही ध्यान देते हैं। ग्राहक खाना खाते समय अपने फोन का उपयोग करते हैं, और एक विफल कनेक्शन एक और समस्या बन सकता है जिसे आपकी टीम को गायब कटलरी या देरी से आए ऑर्डर के साथ हल करना होगा।
2,000 से अधिक UK वयस्कों के अगस्त 2019 के OnePoll सर्वेक्षण में, 26% ने खाने की मेज पर इंटरनेट ब्राउज़ किया, 24% रेस्तरां WiFi से कनेक्ट करने में असमर्थ रहे और 11% ने कहा कि खराब कनेक्टिविटी ने उनकी यात्रा खराब कर दी, हालांकि भोजन करने के स्थान का चयन करते समय केवल 11% ने सक्रिय रूप से WiFi की तलाश की। ये ऐतिहासिक निष्कर्ष हैं, न कि वर्तमान अपनाने का पूर्वानुमान, लेकिन यह अंतर मायने रखता है: ग्राहकों को यह ध्यान देने के लिए कि यह कब विफल होता है, कनेक्टिविटी के लिए आपके स्थान को चुनने की आवश्यकता नहीं है।
कनेक्टिविटी को सर्विस के हिस्से के रूप में देखें
मेरी सिफारिश है कि WiFi को बैठने की व्यवस्था, रसोई के लेआउट और भुगतान की तरह ही योजना वार्ता में शामिल करें। यदि आप उम्मीद करते हैं कि ग्राहक डिजिटल मेनू खोलें, किसी वफादारी योजना में शामिल हों या अपने फोन पर ऑर्डर दें, तो आप कनेक्टिविटी को अपने द्वारा प्रदान की जाने वाली सेवा का हिस्सा बना रहे हैं।
- भोजन के अनुभव को सुरक्षित रखें: टेबल को टेक्निकल सपोर्ट डेस्क बनाए बिना ऑनलाइन होने की प्रक्रिया को सरल बनाएं।
- संचालन को सुरक्षित रखें: गेस्ट की गतिविधियों को भुगतान प्रणालियों और आवश्यक रेस्तरां अनुप्रयोगों से दूर रखें।
- विकल्पों को सुरक्षित रखें: जब ग्राहकों का फोन काम न करे, तो उन्हें कर्मचारियों की सहायता से ऑर्डर करने और भुगतान करने की सुविधा दें।
रेस्तरां में WiFi का आकलन केवल इस आधार पर न करें कि राउटर चालू है या नहीं। इसका आकलन इस बात से करें कि क्या अतिथि और कर्मचारी वह काम पूरा कर पा रहे हैं जिसे करने वे आए थे।
किसी ग्राहक को आपके रेस्तरां का आनंद लेने के लिए आपके नेटवर्क को समझने की आवश्यकता नहीं होनी चाहिए।
इसका अर्थ है व्यस्त कमरे की क्षमता, कठिन निर्माण सामग्री, समझदारी भरे एक्सेस विकल्पों और निरंतर जांच की योजना बनाना। अंतर्निहित सेवा के काम करने के बाद, मार्केटिंग सुविधाएँ बाद में आती हैं।
पीक डाइनिंग सर्विस के लिए क्षमता का निर्धारण
एक खाली डाइनिंग रूम रेस्टोरेंट नेटवर्क को मंज़ूरी देने के लिए सही जगह नहीं है। खुलने से पहले तेज़ ब्रॉडबैंड रिज़ल्ट आपको यह नहीं बताता कि जब सर्विस सबसे व्यस्त होगी तो हैंडहेल्ड, टिल और मेहमानों के फोन कैसा व्यवहार करेंगे।
बैंडविड्थ, रेडियो क्षमता और एप्लिकेशन जवाबदेही अलग-अलग चीजें हैं। तेज़ सर्किट खरीदने से खराब एक्सेस प्वाइंट प्लेसमेंट, भीड़भाड़ वाले चैनल या अविश्वसनीय स्थानीय कनेक्शन ठीक नहीं होंगे।
प्रारंभिक बिंदु के रूप में ट्रैफिक अनुमानों का उपयोग करें
निम्नलिखित आंकड़े रेस्तरां POS और किचन-डिस्प्ले आवश्यकताओं के यूके हॉस्पिटैलिटी ब्रॉडबैंड विश्लेषण से लिए गए हैं। इन्हें नियोजन अनुमान मानें, अपने POS आपूर्तिकर्ता की आवश्यकताओं या अपने स्थान के मापों का विकल्प न मानें।
सामान्य रेस्तरां ट्रैफिक मांग और स्वीकृति लक्ष्य
| ट्रैफ़िक प्रकार | सामान्य माँग | स्वीकृति लक्ष्य |
|---|---|---|
| चार-टिल वाले सामान्य रेस्तरां में POS ट्रैफ़िक | लगभग 10 - 30 Mbps | व्यस्त सेवा के दौरान विश्वसनीय लेनदेन |
| व्यापक POS संबंधी माँग | लगभग 30 - 80 Mbps | वास्तविक कनेक्टेड अनुप्रयोगों के लिए क्षमता |
| किचन डिस्प्ले | लगभग 1 - 5 Mbps | ऑर्डर 1 - 2 सेकंड के भीतर दिखाई देते हैं |
| अतिथि ब्राउज़िंग और अपलोड | अपनी बैठने की जगह और डिवाइस मिश्रण के आधार पर आकलन करें | संचालन को बाधित किए बिना स्थिर कनेक्शन |
इन अनुमानों को बिना सोचे-समझे एक साथ न जोड़ें। सप्लायर से पूछें कि प्रत्येक मांग के आंकड़े में क्या शामिल है, खासकर जहां POS से संबंधित सेवाएं ओवरलैप होती हैं।
केवल सर्किट को ही नहीं, बल्कि व्यस्त सेवा के समय को मापें
अपने नेटवर्क प्रदाता से एक प्रतिनिधि सेवा का निरीक्षण करने और एक एप्लिकेशन-स्तरीय रिकॉर्ड रखने के लिए कहें। किसी अधिकृत स्टाफ सदस्य से पहचानने योग्य परीक्षण ऑर्डर सबमिट करवाएं, रिकॉर्ड करें कि टिल उन्हें कब स्वीकार करता है और पुष्टि करें कि वे रसोई के डिस्प्ले पर कब दिखाई देते हैं।
उस रिकॉर्ड के साथ, निम्नलिखित भी एकत्र करें:
- कनेक्टेड क्लाइंट्स: एक्सेस पॉइंट और सेवा क्षेत्र के अनुसार संख्या को अलग-अलग विभाजित करें।
- रेडियो स्थितियां: चैनल उपयोग, पुनः प्रयासों और उपलब्ध 5 GHz एयरटाइम की जांच करें।
- कनेक्शन विफलताएं: प्रमाणीकरण समस्याओं, अप्रत्याशित डिस्कनेक्ट और रोमिंग रुकावटों को रिकॉर्ड करें।
- संचालन संबंधी लक्षण: मिलान वाले टाइमस्टैम्प के साथ विलंबित ऑर्डर, भुगतान पुनः प्रयास और कर्मचारियों की रिपोर्ट को नोट करें।
पूर्ण अधिभोग (ऑक्यूपेंसी) में स्थिर कनेक्शन के साथ-साथ, स्वीकृति जांच के रूप में ऊपर दिए गए किचन-डिस्पले टाइमिंग का उपयोग करें। परिवर्तनों के बाद समान अभ्यास दोहराएं ताकि आप समान परिस्थितियों की तुलना कर सकें।
एक्सेस पॉइंट्स का आकार केवल फ़्लोर क्षेत्र के आधार पर नहीं, बल्कि जहाँ लोग और डिवाइस इकट्ठा होते हैं उसके अनुसार निर्धारित करें। एक व्यस्त डाइनिंग रूम और एक शांत गलियारे को केवल इसलिए समान क्षमता नहीं मिलनी चाहिए क्योंकि वे आकार में समान हैं।
अतिथि, कर्मचारी और POS नेटवर्क को अलग करना
अपने नेटवर्क को एक रेस्तरां की इमारत की तरह समझें। मेहमान मुख्य द्वार से प्रवेश करते हैं, कर्मचारी स्टाफ प्रवेश द्वार का उपयोग करते हैं और टिल रूम locked रहता है। यदि सभी दरवाजे एक ही अप्रतिबंधित गलियारे में खुलते हैं, तो सभी को एक अलग प्रवेश संकेत देने से कुछ हासिल नहीं होता है।
इसलिए एक अलग नेटवर्क नाम आइसोलेशन का प्रमाण नहीं है। उपयोगी प्रश्न यह है कि एक कनेक्टेड डिवाइस किस तक पहुंच बना सकता है।
National Cyber Security Centre के व्यावसायिक मार्गदर्शन में WPA2 या बाद के वर्ज़न का उपयोग करने, खुले नेटवर्क से बचने, सार्वजनिक WiFi को कॉर्पोरेट WiFi से अलग करने और स्मार्ट उपकरणों को एक अलग VLAN या गेस्ट नेटवर्क पर रखने की सिफारिश की गई है।
प्रत्येक डिवाइस समूह को एक परिभाषित कार्य सौंपें
एक्सेस विकल्प प्रस्तुत करने के लिए SSID (नेटवर्क नाम जिन्हें लोग चुनते हैं) का उपयोग करें। उनके पीछे की सीमाओं को लागू करने के लिए VLAN (तार्किक रूप से अलग किए गए नेटवर्क ज़ोन) और फ़ायरवॉल नीतियों का उपयोग करें।
- अतिथि क्षेत्र: इंटरनेट पहुँच की अनुमति दें, आंतरिक गंतव्यों को अस्वीकार करें और अतिथि उपकरणों के बीच अनावश्यक संचार को रोकें।
- कर्मचारी क्षेत्र: साइट पर मौजूद सभी चीज़ों तक अप्रतिबंधित पहुँच के बजाय, उन उपकरणों की अनुमति दें जो कर्मचारियों को उनकी भूमिकाओं के लिए चाहिए।
- POS क्षेत्र: भुगतान और टिल उपकरण को केवल स्पष्ट रूप से आवश्यक सेवाओं तक सीमित रखें।
- उपकरण क्षेत्र: कैमरा, प्रिंटर और अन्य स्मार्ट उपकरणों को अलग नियमों के तहत रखें। किचन डिस्प्ले को केवल स्क्रीन होने के कारण नहीं, बल्कि उनकी परिचालन निर्भरताओं के अनुसार रखें।
प्रबंधन इंटरफेस को केवल एक एडमिनिस्ट्रेटर नेटवर्क के माध्यम से सुलभ रखें। एक ग्राहक को एक्सेस-प्वाइंट कंसोल, कैमरा लॉगिन पेज या फ़ायरवॉल एडमिनिस्ट्रेशन स्क्रीन खोलने में सक्षम नहीं होना चाहिए।

इन्फ्रास्ट्रक्चर साझा करें, अप्रतिबंधित एक्सेस नहीं
आप मेहमानों और कर्मचारियों को एक ही अनुमति दिए बिना सामान्य वायरलेस इंफ्रास्ट्रक्चर पर उनकी कनेक्टिविटी की योजना बना सकते हैं। अपने प्रदाता से यह दस्तावेज़ तैयार करने के लिए कहें कि प्रत्येक डिवाइस किस नेटवर्क से जुड़ता है, उसे किन गंतव्यों की आवश्यकता है और कौन सा फ़ायरवॉल नियम उस संचार की अनुमति देता है।
सुविधा के लिए प्रत्येक परिचालन डिवाइस को व्यापक रूप से विश्वसनीय स्टाफ ज़ोन में न रखें। एक कैमरे को प्रबंधक के लैपटॉप के समान एक्सेस की आवश्यकता नहीं होती है, और एक प्रिंटर को आपके ग्राहक डेटाबेस तक एक्सेस की आवश्यकता नहीं होती है।
व्यवहारिक नियम: अलगाव का प्रमाण मांगें, न कि केवल अलग-अलग WiFi नाम दिखाने वाला स्क्रीनशॉट।
स्थापना स्वीकार करने से पहले, प्रदाता से पुष्टि कराएं कि कोई गेस्ट डिवाइस POS सबनेट तक नहीं पहुंच सकता है। परिणाम को नेटवर्क दस्तावेज़ों के साथ रखें, फिर यह सुनिश्चित करने के लिए नीचे दी गई दोहराए जाने योग्य जांचों का उपयोग करें कि बाद के परिवर्तनों ने सीमा को कमजोर नहीं किया है।
पैटियो और रसोई के कनेक्टिविटी डेड ज़ोन को ठीक करना
एक रसोई फ्लोर प्लान पर कॉम्पैक्ट दिख सकती है, जबकि इसे वायरलेस रूप से कवर करना मुश्किल हो सकता है। स्टेनलेस-स्टील उपकरण, एक्सट्रैक्टर हुड, कोल्ड रूम और रेफ्रिजरेशन कैबिनेट ऐसे कारण हैं कि यह मान लेने के बजाय कि पास का एक्सेस पॉइंट पास की सेवा करेगा, कार्यक्षेत्र का सर्वेक्षण किया जाना चाहिए।
बाहर, गलती अक्सर सरल होती है: एक इनडोर एक्सेस पॉइंट से इमारत के माध्यम से दूर के आँगन की मेजों तक पहुँचने की उम्मीद की गई है। ऐसे कनेक्शन को स्वीकार न करें जो केवल तब काम करता है जब ग्राहक अपने फोन को किसी विशेष दिशा में पकड़ता है।
उस स्थान का सर्वेक्षण करें जहां लोग वास्तव में काम करते हैं और बैठते हैं
केवल प्रत्येक एक्सेस प्वाइंट के नीचे ही नहीं, बल्कि टेबल, सर्विस स्टेशन और पास पर भी माप मांगें। इसमें दरवाजों को उनकी सामान्य स्थिति में रखते हुए आंगन और सामान्य रूप से काम कर रही रसोई को शामिल करें।
अधिक व्यापक भवन-नियोजन संदर्भ के लिए, Facility Management Insights की इन-बिल्डिंग वायरलेस सॉल्यूशंस गाइड एक उपयोगी संसाधन है। प्लेसमेंट, चैनल प्लानिंग और आपके इंस्टॉलर द्वारा प्रदान किए जाने वाले सर्वे साक्ष्यों के बारे में प्रश्न तैयार करने के लिए WiFi RF इंजीनियरिंग गाइड का उपयोग करें।
- डाइनिंग क्षेत्र: एक्सेस पॉइंट्स को केबल बिछाने की सुविधा के अनुसार छिपाने के बजाय, व्यस्त बैठने की जगह को सेवा देने के लिए स्थापित करें।
- आंगन (पैटियो): जहां आवश्यक हो वहां आउटडोर-रेटेड उपकरणों को निर्दिष्ट करें और पुष्टि करें कि वे नेटवर्क से वापस कैसे कनेक्ट होंगे।
- महत्वपूर्ण फिक्स्ड उपकरण: मामूली वायरलेस कवरेज पर निर्भर रहने के बजाय जहां संभव हो वायर्ड ईथरनेट को प्राथमिकता दें।
- रसोई के रास्ते: कर्मचारियों द्वारा अपनाए जाने वाले रास्तों के साथ-साथ हैंडहेल्ड का परीक्षण करें, जिसमें सेवा क्षेत्रों के बीच का संक्रमण भी शामिल है।
फ़ोन के साथ स्टाफ वॉक थ्रू स्पष्ट समस्याओं को पहचानने के लिए उपयोगी है, लेकिन यह एक उचित सर्वेक्षण का विकल्प नहीं है। समस्याग्रस्त स्थान, डिवाइस और कार्य को रिकॉर्ड करें ताकि आपका प्रदाता त्रुटि को फिर से उत्पन्न कर सके।
ट्रांसमिट पावर बढ़ाकर हर कमज़ोर बिंदु को हल न करें। इंस्टॉलर से प्रस्तावित प्लेसमेंट समझाने और यह साबित करने के लिए कहें कि एक्सेस प्वाइंट और क्लाइंट डिवाइस दोनों एक उपयोगी कनेक्शन बनाए रख सकते हैं।
साझा पासवर्ड, Captive Portals और पासवर्ड-रहित एक्सेस की तुलना
टेबल पर और जब कोई कर्मचारी जाता है तो क्या होता है, यह देखकर एक्सेस विधि चुनें। कॉन्फ़िगर करने के लिए सबसे आसान विकल्प अनिवार्य रूप से संचालित करने के लिए सबसे आसान विकल्प नहीं है।
अपने निर्णय में ऑथेंटिकेशन को नेटवर्क आइसोलेशन से अलग रखें। एक सुविधाजनक लॉगिन ऊपर वर्णित सीमाओं की आवश्यकता को समाप्त नहीं करता है।
संपूर्ण परिचालन बोझ की तुलना करें
| दृष्टिकोण | टेबल पर घर्षण | सुरक्षा निर्णय | डेटा कैप्चर | प्रशासन और लागत |
|---|---|---|---|---|
| साझा पासवर्ड | अतिथि एक सामान्य कुंजी दर्ज करते हैं | तय करें कि क्रेडेंशियल कैसे बदले और नियंत्रित किए जाते हैं | एक अलग कार्यप्रवाह की आवश्यकता होती है | पासवर्ड वितरण और प्रतिस्थापन कार्य शामिल करें |
| Captive portal | अतिथि ब्राउज़र आधारित चरण को पूरा करते हैं | प्रमाणीकरण और अंतर्निहित एन्क्रिप्शन की अलग से समीक्षा करें | शर्तें और सहमति के विकल्प प्रस्तुत कर सकते हैं | पोर्टल सहायता, डिज़ाइन और एकीकरण शामिल करें |
| Passwordless पहुँच | प्रारंभिक नामांकन, फिर समर्थित उपकरणों पर एक आसान वापसी यात्रा | पहचान, एन्क्रिप्शन और निरसन की जाँच करें | नामांकन और सहमति डिज़ाइन पर निर्भर करता है | संगतता, लाइसेंसिंग और निरंतर सहायता शामिल करें |
एक साझा पासवर्ड एक सीधे गेस्ट सेवा के अनुकूल हो सकता है, बशर्ते नेटवर्क स्वयं उचित रूप से प्रतिबंधित हो। यह एक खराब स्टाफ-एक्सेस मॉडल बन जाता है जब हर कोई एक ही क्रेडेंशियल बनाए रखता है और कोई भी इसे बदलने की प्रक्रिया का मालिक नहीं होता है।
यह न मानें कि किसी कर्मचारी के जाने से वह स्वचालित रूप से डिस्कनेक्ट हो जाता है। पूछें कि प्रत्येक शेष कर्मचारी को फिर से कनेक्ट करने के लिए मजबूर किए बिना उस व्यक्ति की एक्सेस को कौन सी कार्रवाई हटाती है।

डेमो में नामांकन और निकास का परीक्षण करें
एक Captive Portal ब्रांडेड स्वागत पृष्ठ, शर्तें और मार्केटिंग विकल्प प्रदर्शित कर सकता है। आपूर्तिकर्ता से यह प्रदर्शित करने के लिए कहें कि क्या होता है जब लॉगिन पृष्ठ नहीं खुलता है, गेस्ट ऐप्स बदलता है या ब्राउज़र फ़्लो को अस्वीकार कर देता है।
पेज को छोटा रखें। भूखे भोजनकर्ता को मेनू खोलने के लिए मार्केटिंग प्रश्नावली से होकर नहीं गुजरना चाहिए।
पासवर्ड-रहित एक्सेस के लिए, Passpoint, जिसे Hotspot 2.0 भी कहा जाता है, और OpenRoaming समर्थन के बारे में पूछें। अपने ग्राहकों द्वारा उपयोग किए जाने वाले उपकरणों पर प्रारंभिक ईमेल नामांकन, एन्क्रिप्टेड कनेक्शन और वापसी यात्रा पर स्वचालित पुनर्संयोजन के प्रदर्शन का अनुरोध करें।
स्टाफ एक्सेस के लिए, Microsoft Entra ID, Google Workspace या Okta से जुड़े प्रमाणपत्र आधारित विकल्पों का मूल्यांकन करें। प्रदाता से एक परीक्षण कर्मचारी खाते को अक्षम करने और यह प्रदर्शित करने के लिए कहें कि उस डिवाइस के नेटवर्क एक्सेस का क्या होता है।
- हार्डवेयर संगतता: अपने विशिष्ट Cisco Meraki, Aruba, Ruckus, Juniper Mist या UniFi उपकरण और सॉफ़्टवेयर के लिए पुष्टि की मांग करें।
- सपोर्ट स्वामित्व: यह तय करें कि विफल नामांकन, खोए हुए उपकरण और पहचान-प्रदाता परिवर्तनों को कौन संभालता है।
- संचालन लागत: केवल मुख्य सबस्क्रिप्शन मूल्य की ही नहीं, बल्कि लाइसेंसिंग, इंस्टॉलेशन, सपोर्ट और प्रशासन की भी तुलना करें।
मेरी सिफारिश सरल है: वह तरीका चुनें जिसका आपकी टीम सर्विस के दौरान समर्थन कर सके और आपका एडमिनिस्ट्रेटर विश्वसनीयता से रिवोक कर सके। कठिन मामलों का परीक्षण किए बिना घर्षण रहित एक्सेस के वादे पर न जाएँ।
रेस्तरां WiFi डेटा को मार्केटिंग अंतर्दृष्टि में बदलना
सफल कनेक्शन को मार्केटिंग भेजने की अनुमति में न बदलें। मेहमानों को लॉयल्टी नामांकन और फॉलो-अप संदेशों के बारे में एक स्पष्ट विकल्प दें, और उद्देश्य को समझने योग्य रखें।
उपयोगी व्यावसायिक प्रश्न यह नहीं है कि कितने डिवाइस कनेक्ट हुए। यह है कि क्या आपके नेटवर्क ने ग्राहकों को ऑर्डर पूरा करने, स्थान पर वापस आने या आपके रेस्तरां के साथ स्वेच्छा से संबंध जोड़ने में मदद की।
विभिन्न डाइनिंग यात्राओं का समर्थन करें
QR ऑर्डरिंग, डिजिटल मेनू, लॉयल्टी नामांकन, भुगतान और स्टाफ समर्थित सेवा के लिए एक साथ डिज़ाइन करें। उस ग्राहक के साथ अलग व्यवहार न करें जो किसी सर्वर से बात करना पसंद करता है मानो उसने आपकी तकनीक को सही ढंग से नहीं अपनाया है।
यदि फोन की बैटरी कम है, कोई पोर्टल नहीं खुलता है या ग्राहक आसानी से डिजिटल मेनू का उपयोग नहीं कर पाता है, तो कर्मचारियों के पास एक तत्काल विकल्प होना चाहिए। यह एक प्रिंटेड मेनू, एक स्टाफ हैंडहेल्ड या सीधे टेबल पर लिया गया ऑर्डर हो सकता है।
बेहतर डिजिटल सेवा में किसी व्यक्ति तक वापस पहुंचने का एक स्पष्ट मार्ग शामिल है।
एक वेलकम पेज भोजन के केंद्र में रखे बिना वफादारी नामांकन की पेशकश कर सकता है। जहां आपके सिस्टम इसका समर्थन करते हैं, सहमति वाले संपर्क विवरण और यात्रा की जानकारी CRM को दी जा सकती है ताकि आपकी टीम सभी को एक ही संदेश भेजने के बजाय प्रासंगिक फॉलो-अप भेज सके।
इंटीग्रेशन खरीदने से पहले उन वर्कफ़्लो को परिभाषित करने के लिए wifi marketing guide का उपयोग करें। यह स्पष्ट रूप से निर्दिष्ट करें कि कौन सी जानकारी स्थानांतरित होती है, यह कहाँ जाती है और इसे सटीक रखने के लिए कौन जिम्मेदार है।
उन परिणामों को मापें जिनका आप बचाव कर सकते हैं
कनेक्शन के कुल आंकड़ों से भरी प्रस्तुति के बजाय एक छोटा ऑपरेटिंग स्कोरकार्ड बनाएं।
- पूरे किए गए ऑर्डर: जांचें कि क्या ग्राहक लक्षित ऑर्डरिंग यात्रा को पूरा करते हैं।
- सहमति वाले साइन-अप: केवल सबमिट किए गए ईमेल फ़ील्ड ही नहीं, बल्कि उपयोग योग्य वफादारी पंजीकरणों को ट्रैक करें।
- पुनः आगमन: अपनी पहचान विधि की सीमाओं के भीतर बार-बार आने वाले मेहमानों का आकलन करें।
- सेवा संबंधी घर्षण: कनेक्शन से संबंधित शिकायतों और उन अवसरों को रिकॉर्ड करें जब कर्मचारियों को हस्तक्षेप करना पड़ता है।
- अभियान के परिणाम: भेजे गए संदेशों को बाद की बुकिंग या खरीदारी से अलग करें जिन्हें आप उनसे उचित रूप से जोड़ सकते हैं।
एट्रिब्यूशन के मामले में सावधानी बरतें। दोबारा आने वाला डिवाइस स्वचालित रूप से इस बात का प्रमाण नहीं है कि किसी अभियान के कारण ग्राहक ने दोबारा भोजन किया है, और डिवाइस की गिनती लोगों की संख्या नहीं होती है।
पहले अपना मार्केटिंग उद्देश्य निर्धारित करें, फिर उसका समर्थन करने के लिए आवश्यक न्यूनतम जानकारी एकत्र करें। आपका डाइनिंग एरिया भोजन के साथ डेटा एकत्र करने का कोई अभ्यास स्थल नहीं है।
प्रदर्शन की निगरानी करना और अनुपालन मानकों को पूरा करना
इंस्टॉलेशन नेटवर्क स्वामित्व की शुरुआत है, अंत नहीं। अनुमतियों, परिवर्तनों, निगरानी और प्रतिबंधों के अभी भी काम करने के प्रमाण के लिए किसी को जिम्मेदारी लेने की आवश्यकता है।
यूके सरकार के Cyber Security Breaches Survey 2025/2026 के संदर्भ में अतिथ्य सुरक्षा चर्चा की एक रिपोर्ट के अनुसार यूके के बड़े व्यवसायों के बीच कर्मचारियों और आगंतुकों के लिए अलग-अलग WiFi का उपयोग साल-दर-साल 93% से घटकर 85% हो गया है। यह केवल रेस्तरां-विशिष्ट व्यापकता का मापदंड नहीं है, लेकिन यह एक उपयोगी चेतावनी है कि बिना समीक्षा के अलगाव को बनाए रखना संभव नहीं है।
एक दोहराने योग्य आइसोलेशन चेकलिस्ट रखें
अपने अधिकृत IT प्रदाता से किसी साधारण गेस्ट डिवाइस से ये जांच करवाएं। लाइव भुगतान उपकरणों के विरुद्ध आक्रामक परीक्षण के बजाय, गंतव्यों और सुरक्षित कनेक्शन परीक्षणों की एक सहमत सूची का उपयोग करें।
- परीक्षण संदर्भ की पुष्टि करें: तारीख, डिवाइस, एक्सेस पॉइंट और जुड़े नेटवर्क को रिकॉर्ड करें।
- सुरक्षित गंतव्यों की जाँच करें: POS, प्रशासन और CCTV सेवाओं के लिए स्वीकृत कनेक्शन का प्रयास करें। अतिथि पहुँच को अस्वीकार कर दिया जाना चाहिए।
- किसी अन्य अतिथि की जाँच करें: पुष्टि करें कि क्लाइंट पृथक्करण नियम ग्राहक उपकरणों के बीच अवांछित संचार को रोकते हैं।
- साक्ष्य सत्यापित करें: फ़ायरवॉल रिकॉर्ड की समीक्षा करें ताकि जब गंतव्य ऑफ़लाइन था तो किसी विफल कनेक्शन को सफल सुरक्षा न मान लिया जाए।
- रिकॉर्ड करें और समाधान करें: अपेक्षित परिणाम, वास्तविक परिणाम, अपवाद और सुधार के लिए जिम्मेदार व्यक्ति को सहेजें।
मैं इसे त्रैमासिक रूप से और महत्वपूर्ण विक्रेता, कॉन्फ़िगरेशन या एक्सेस परिवर्तनों के बाद चलाने की सलाह देता हूं। किसी स्टाफ सदस्य के जाने के बाद, यह भी पुष्टि करें कि उस व्यक्ति के क्रेडेंशियल और नामांकित डिवाइस अब एक्सेस प्रदान नहीं करते हैं।
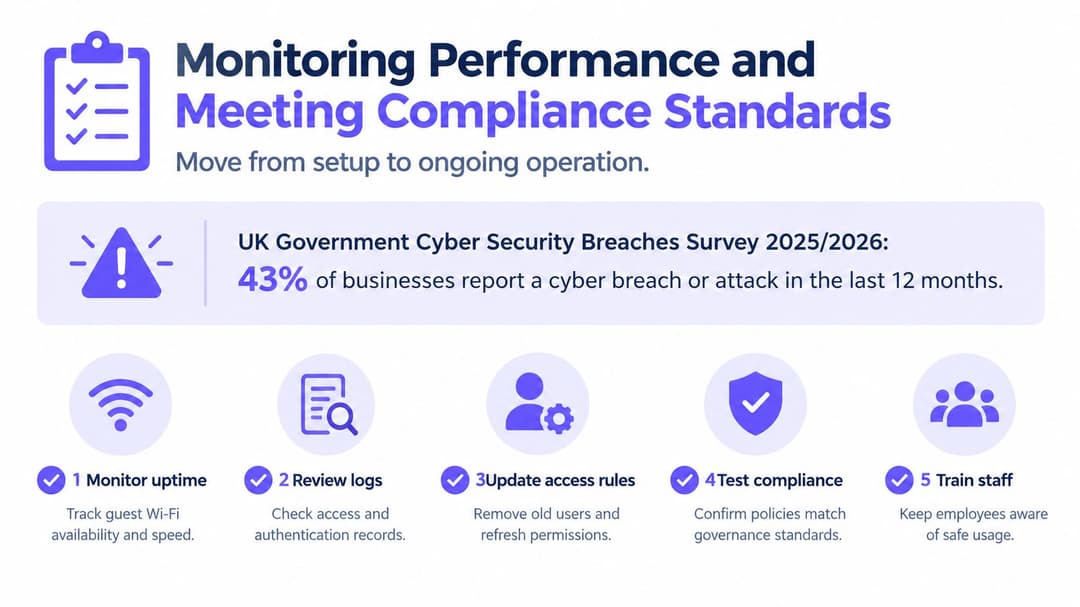
संचालन और गवर्नेंस पर एक साथ नज़र रखें
पीक क्लाइंट संख्या, रेडियो एयरटाइम, POS-से-किचन लेटेंसी, प्रमाणीकरण विफलताओं, दुष्ट एक्सेस-पॉइंट अलर्ट और आंतरिक उपकरणों के बीच अप्रत्याशित ट्रैफ़िक की निगरानी करें। सब कुछ न पढ़े गए मेलबॉक्स में भेजने के बजाय, प्रत्येक अलर्ट को एक स्वामी और एक वृद्धि मार्ग दें।
प्रदाता समीक्षाओं को संरचित करने के लिए enterprise wifi security guide का उपयोग करें। एक्सेस परिवर्तनों, फ़र्मवेयर रखरखाव और अनसुलझे अपवादों के रिकॉर्ड की आवश्यकता रखें।
व्यक्तिगत डेटा के लिए, अपनी समीक्षा गोपनीयता, अखंडता और उपलब्धता के आसपास बनाएं। अपने गोपनीयता सलाहकार से UK GDPR के तहत उचित तकनीकी और संगठनात्मक उपायों की पुष्टि करवाएं।
भुगतान के लिए, अपने भुगतान प्रदाता या मूल्यांकनकर्ता से वास्तविक नेटवर्क दायरे और साक्ष्यों की समीक्षा करने के लिए कहें। सेगमेंटेशन जोखिम प्रबंधन का समर्थन करता है; यह PCI-DSS अनुपालन का प्रमाण पत्र नहीं है। उस मूल्यांकन के विकल्प के रूप में कभी भी डैशबोर्ड बैज स्वीकार न करें।
इस महीने अपने रेस्तरां WiFi रोलआउट की योजना बनाना
वर्तमान इंस्टॉलेशन को समझे बिना सब कुछ न बदलें। एक इन्वेंट्री के साथ शुरुआत करें, समस्याओं को मापें और उन बदलावों का संचालन (पायलट) करें जहां कर्मचारी उपयोगी प्रतिक्रिया दे सकें।
ऑडिट से एक नियंत्रित पायलट की ओर बढ़ें
पहला सप्ताह खोज का है। SSIDs, एक्सेस पॉइंट्स, कनेक्टेड उपकरण और व्यवस्थापक पहुंच वाले लोगों की सूची बनाएं। यह स्थापित करें कि कौन स्टाफ का पासवर्ड जानता है और यह पहचानें कि कौन से डिवाइस वर्तमान में टिल या रसोई सिस्टम के साथ पहुंच साझा करते हैं।
दूसरा सप्ताह अवलोकन का है। अपने प्रदाता से एक वास्तविक शुक्रवार या शनिवार की सेवा में उपस्थित होने और ऊपर दी गई माप पद्धति का उपयोग करने के लिए कहें। कर्मचारियों के साथ डाइनिंग रूम, आँगन और पास में जाएँ, और "WiFi धीमा है" को निदान के रूप में स्वीकार करने के बजाय स्थानों और कार्यों के अनुसार त्रुटियों को रिकॉर्ड करें।
- तीसरा हफ्ता डिज़ाइन का है: अपने IT लीड या प्रबंधित प्रदाता के साथ एक्सेस मॉडल, नेटवर्क सीमाओं और सहायता जिम्मेदारियों पर सहमति व्यक्त करें। किसी के द्वारा कॉन्फ़िगरेशन बदलने से पहले आइसोलेशन चेक और स्वीकृति मापदंडों को लिखें।
- चौथा हफ्ता पायलट का है: एक प्रबंधनीय डाइनिंग क्षेत्र में सहमत डिज़ाइन को लागू करें। मेहमानों, वेटर्स और रसोई कर्मचारियों से प्रतिक्रिया एकत्र करें, त्रुटियों को सुधारें और केवल तभी विस्तार करें जब परिणाम आपके मापदंडों को पूरा करते हों।
हैंडओवर को काम का हिस्सा बनाएं
अपडेटेड उपकरण इन्वेंट्री, एक नेटवर्क आरेख, नामित सहायता संपर्क और एक प्रलेखित रिकवरी प्रक्रिया की आवश्यकता रखें। आपके ड्यूटी मैनेजर को नेटवर्क का प्रशासन करने की अपेक्षा के बिना गलती की रिपोर्ट करने का तरीका मालूम होना चाहिए।
ऑर्डर करने और भुगतान के लिए एक फ़ॉलबैक रखें जिसका आपकी टीम ने अभ्यास किया है। सर्विस के समय से अलग व्यवधानकारी कार्य निर्धारित करें और सहमत हों कि यदि पायलट विफल हो जाता है तो रोलबैक को कौन अधिकृत कर सकता है।
इस सप्ताह प्रत्येक साझा क्रेडेंशियल के स्वामी की पहचान करके शुरुआत करें। पहला सुधार जिसे मैं प्राथमिकता दूंगा, वह है साझा किए गए कर्मचारी पासवर्ड को हटाना, और एक अचानक बदलाव के बजाय जो टीम को डिस्कनेक्ट कर दे, व्यक्तिगत रूप से रद्द करने योग्य एक्सेस में एक नियंत्रित परिवर्तन करना।
Purple आपको ऑन-प्रिमाइसेस RADIUS सर्वर संचालित करने की आवश्यकता के बिना पासवर्ड रहित गेस्ट एक्सेस और पहचान-आधारित स्टाफ कनेक्टिविटी प्रदान करता है। अपने रेस्तरां के मौजूदा हार्डवेयर, स्टाफ पहचान प्रणाली और एक ऐसे पायलट पर चर्चा करने के लिए Purple पर जाएं जो विश्वसनीय एक्सेस और भुगतान उपकरणों से अलगाव दोनों को साबित करता है।


