

"Compre banda larga mais rápida e coloque a palavra-passe do WiFi no menu" é um péssimo conselho para um restaurante. Ignora o que acontece durante um serviço lotado, quem pode aceder ao seu equipamento de pagamento e quanto tempo os funcionários perdem a resolver ligações que falharam. Um bom WiFi para restaurante precisa de capacidade, isolamento e uma alternativa de serviço viável, e não apenas de um resultado animador num teste de velocidade.
Por que Razão o WiFi em Restaurantes Molda Agora a Experiência de Refeição
O WiFi para clientes não é um extra gratuito que os clientes só notam quando pedem a palavra-passe. Os clientes utilizam os telemóveis enquanto comem e uma ligação com falhas pode tornar-se em mais um problema que a sua equipa tem de resolver, a par da falta de talheres ou de um pedido atrasado.
Num estudo da OnePoll de agosto de 2019 realizado a mais de 2 000 adultos no Reino Unido, 26% navegaram na internet à mesa de refeição, 24% não conseguiram ligar-se ao WiFi do restaurante e 11% disseram que a má conetividade tinha arruinado a sua visita, embora apenas 11% tenham procurado ativamente por WiFi ao escolher onde comer. Estes são dados históricos, não uma previsão de adoção atual, mas a distinção é importante: os clientes não têm de escolher o seu espaço pela conetividade para notarem quando esta falha.
Trate a conectividade como parte do serviço
A minha recomendação é colocar o WiFi no mesmo nível de planeamento do espaço para lugares sentados, do layout da cozinha e dos pagamentos. Se espera que os clientes abram menus digitais, adiram a um programa de fidelização ou façam pedidos através do telemóvel, está a tornar a conectividade parte do serviço que presta.
- Proteja a refeição: Torne o acesso online simples sem transformar a mesa num balcão de suporte técnico.
- Proteja as operações: Mantenha a atividade dos convidados afastada dos sistemas de pagamento e das aplicações essenciais do restaurante.
- Proteja a escolha: Permita que os clientes façam pedidos e paguem com a ajuda dos funcionários quando o telemóvel não colaborar.
Não julgue o WiFi nos restaurantes pelo facto de o router estar ligado. Julgue-o pela capacidade de os clientes e a equipa concluírem aquilo que vieram fazer.
Um cliente não deve precisar de entender a sua rede para desfrutar do seu restaurante.
Isso significa planear a capacidade para salas cheias, materiais de construção difíceis, opções de acesso sensatas e verificações contínuas. As funcionalidades de marketing vêm depois, assim que o serviço subjacente funcionar.
Dimensionar a Capacidade para os Picos de Serviço de Refeição
Uma sala de refeições vazia é o local errado para aprovar a rede de um restaurante. Um resultado de banda larga rápido antes da abertura diz-lhe muito pouco sobre como os terminais portáteis, caixas registadoras e telemóveis dos clientes se vão comportar durante o pico de serviço.
Largura de banda, capacidade de rádio e capacidade de resposta das aplicações são coisas diferentes. Adquirir um circuito mais rápido não corrigirá a má localização dos pontos de acesso, canais congestionados ou ligações locais não fiáveis.
Utilize as estimativas de tráfego como ponto de partida
Os números seguintes provêm de uma análise de banda larga para restauração no Reino Unido sobre requisitos de POS e ecrãs de cozinha. Trate-os como estimativas de planeamento e não como um substituto dos requisitos do seu fornecedor de POS ou das medições do seu espaço.
Procura típica de tráfego em restaurantes e metas de aceitação
| Tipo de tráfego | Procura típica | Meta de aceitação |
|---|---|---|
| Tráfego de POS num restaurante típico com quatro caixas | Aproximadamente 10–30 Mbps | Transações fiáveis durante o período de pico de serviço |
| Procura mais ampla relacionada com POS | Aproximadamente 30–80 Mbps | Capacidade para as aplicações efetivamente ligadas |
| Ecrãs de cozinha | Cerca de 1–5 Mbps | Os pedidos surgem em 1–2 segundos |
| Navegação e carregamentos de convidados | Avalie em função dos lugares sentados e da mistura de dispositivos | Ligações estáveis sem interromper as operações |
Não some estas estimativas cegamente. Pergunte ao fornecedor o que cada valor de procura inclui, especialmente onde os serviços relacionados com POS se sobrepõem.
Meça o serviço em horas de pico, não apenas o circuito
Peça ao seu fornecedor de rede para observar um serviço representativo e manter um registo ao nível da aplicação. Peça a um membro autorizado da equipa para enviar pedidos de teste identificáveis, registar quando a caixa os aceita e confirmar quando aparecem no ecrã da cozinha.
Juntamente com esse registo, recolha:
- Clientes ligados: Detalhe a contagem por ponto de acesso e área de serviço.
- Condições de rádio: Verifique a utilização de canais, tentativas de reenvio e tempo de antena de 5 GHz disponível.
- Falhas de ligação: Registe problemas de autenticação, desligamentos inesperados e interrupções de roaming.
- Sintomas operacionais: Anote pedidos em atraso, novas tentativas de pagamento e relatos da equipa com os carimbos de data/hora correspondentes.
Utilize os tempos do ecrã da cozinha referidos acima como uma verificação de aceitação, juntamente com ligações estáveis com a ocupação máxima. Repita o mesmo exercício após qualquer alteração para poder comparar resultados equivalentes.
Dimensione os pontos de acesso em função de onde as pessoas e os dispositivos se concentram, e não apenas pela área do espaço. Uma sala de jantar movimentada e um corredor calmo não devem receber a mesma capacidade só porque têm um tamanho semelhante.
Separar as Redes de Clientes, de Funcionários e de POS
Pense na sua rede como o edifício de um restaurante. Os clientes entram pela porta principal, os funcionários usam a entrada do pessoal e a sala da caixa permanece trancada. Dar a todos uma placa de entrada diferente não serve de nada se todas as portas derem acesso ao mesmo corredor sem restrições.
É por isso que o nome de uma rede separada não é prova de isolamento. A questão útil é a que recursos um dispositivo ligado consegue aceder.
As orientações para empresas do National Cyber Security Centre recomendam o WPA2 ou posterior, evitando redes abertas, separando o WiFi público do WiFi corporativo e colocando os dispositivos inteligentes numa VLAN ou rede de convidados separada.
Atribua uma função definida a cada grupo de dispositivos
Utilize SSIDs, os nomes de rede que as pessoas selecionam, para apresentar as opções de acesso. Utilize VLANs, zonas de rede separadas logicamente, e políticas de firewall para impor os limites por trás delas.
- Zona de convidados: Permita o acesso à internet, negue destinos internos e impeça comunicações desnecessárias entre dispositivos de convidados.
- Zona de funcionários: Permita as ferramentas de que os funcionários precisam para as suas funções, em vez de um acesso irrestrito a tudo no local.
- Zona de POS: Restrinja o equipamento de pagamento e caixa registadora aos serviços explicitamente necessários.
- Zona de equipamentos: Mantenha câmaras, impressoras e outros dispositivos inteligentes sob regras separadas. Posicione os ecrãs de cozinha de acordo com as suas dependências operacionais, e não apenas por serem ecrãs.
Mantenha as interfaces de gestão acessíveis apenas através de uma rede de administração. Um cliente não deve conseguir abrir a consola de um ponto de acesso, a página de início de sessão de uma câmara ou o ecrã de administração de uma firewall.

Partilhe a infraestrutura, não o acesso irrestrito
Pode planejar a conetividade de clientes e funcionários na mesma infraestrutura sem fios sem lhes conceder as mesmas permissões. Peça ao seu fornecedor para documentar a que rede se liga cada dispositivo, quais os destinos de que necessita e qual a regra de firewall que permite essa comunicação.
Não coloque todos os dispositivos operacionais numa zona de funcionários amplamente confiável por conveniência. Uma câmara não precisa do mesmo acesso que o portátil de um gerente, e uma impressora não precisa de acesso à sua base de dados de clientes.
Regra prática: Exija evidências de separação e não uma captura de ecrã a mostrar nomes de WiFi diferentes.
Antes de aceitar a instalação, peça ao fornecedor para confirmar que um dispositivo de cliente não consegue aceder à sub-rede do POS. Guarde o resultado com a documentação da rede e, em seguida, utilize as verificações repetíveis abaixo para garantir que alterações posteriores não fragilizaram o perímetro de segurança.
Resolver Zonas Mortas de Conectividade na Esplanada e na Cozinha
Uma cozinha pode parecer compacta numa planta e, ainda assim, ser difícil de cobrir sem fios. Equipamentos em aço inoxidável, hottes de extração, câmaras de refrigeração e frigoríficos são razões para analisar o espaço de trabalho real em vez de assumir que um ponto de acesso próximo irá servir a zona de passe.
No exterior, o erro é frequentemente mais simples: esperava-se que um ponto de acesso interior alcançasse as mesas mais distantes da esplanada através do edifício. Não aceite uma ligação que só funciona quando o cliente segura no telemóvel numa direção específica.
Faça o levantamento onde as pessoas realmente trabalham e se sentam
Solicite medições nas mesas, postos de serviço e na zona de entrega dos pratos, não apenas por baixo de cada ponto de acesso. Inclua a esplanada com as portas na posição habitual e a cozinha a funcionar normalmente.
Para um contexto mais amplo de planeamento de edifícios, o guia de soluções sem fios para edifícios da Facility Management Insights é um recurso complementar útil. Utilize o guia de engenharia de RF para WiFi para preparar perguntas sobre posicionamento, planeamento de canais e as evidências de levantamento técnico que o seu instalador deve fornecer.
- Zonas de refeição: Posicione os pontos de acesso para servir os lugares ocupados, em vez de os esconder onde quer que a cablagem seja conveniente.
- Esplanadas: Especifique equipamento com classificação para exterior onde necessário e confirme como este se irá ligar de volta à rede.
- Equipamento fixo crítico: Prefira Ethernet por cabo quando viável em vez de confiar numa cobertura sem fios marginal.
- Rotas de cozinha: Teste os terminais portáteis ao longo dos caminhos que a equipa percorre, incluindo transições entre áreas de serviço.
Uma inspeção no local efetuada pelos funcionários com um telemóvel é útil para detetar problemas óbvios, mas não substitui uma análise técnica adequada. Registe a localização problemática, o dispositivo e a tarefa para que o seu fornecedor possa reproduzir a falha.
Não resolva todos os pontos fracos aumentando a potência de transmissão. Peça ao instalador para explicar a localização proposta e provar que tanto o ponto de acesso como o dispositivo do cliente conseguem manter uma ligação útil.
Comparar Palavras-passe Partilhadas, Captive Portals e Acesso sem Palavra-passe
Escolha um método de acesso observando o que acontece à mesa e quando um funcionário se afasta. A opção mais fácil de configurar não é necessariamente a opção mais fácil de operar.
Mantenha a autenticação separada do isolamento de rede na sua decisão. Um início de sessão conveniente não elimina a necessidade dos limites descritos acima.
Compare toda a carga operacional
| Abordagem | Fricção na mesa | Decisão de segurança | Captura de dados | Administração e custo |
|---|---|---|---|---|
| Palavra-passe partilhada | Os convidados inserem uma chave comum | Decida como as credenciais são alteradas e controladas | Requer um fluxo de trabalho separado | Inclua o trabalho de distribuição e substituição de palavras-passe |
| Captive Portal | Os convidados concluem um passo baseado no navegador | Reveja a autenticação e a encriptação subjacente separadamente | Pode apresentar termos e escolhas de consentimento | Inclua suporte, design e integração do portal |
| Acesso sem palavra-passe | Inscrição inicial e, em seguida, uma jornada de regresso mais simples em dispositivos compatíveis | Verifique a identidade, encriptação e revogação | Depende do design de inscrição e consentimento | Inclua compatibilidade, licenciamento e suporte contínuo |
Uma palavra-passe partilhada pode ser adequada para um serviço simples de clientes, desde que a própria rede esteja devidamente restringida. Torna-se um mau modelo de acesso para os funcionários quando todos mantêm a mesma credencial e ninguém é responsável pelo processo de alteração da mesma.
Não assuma que uma saída desliga automaticamente um ex-colaborador. Pergunte qual a ação que remove o acesso dessa pessoa sem forçar todos os restantes colaboradores a voltarem a ligar-se.

Testar a adesão e a saída na demonstração
Um Captive Portal pode apresentar uma página de boas-vindas personalizada, termos e opções de marketing. Exija que o fornecedor demonstre o que acontece quando a página de login não abre, o convidado muda de aplicação ou o navegador rejeita o fluxo.
Mantenha a página curta. Um cliente com fome não devia ter de preencher um questionário de marketing para conseguir abrir o menu.
Para um acesso sem palavra-passe, pergunte sobre o suporte a Passpoint (também conhecido como Hotspot 2.0) e OpenRoaming. Solicite uma demonstração do registo inicial por e-mail, da ligação encriptada e do reconexão automática numa visita de regresso através dos dispositivos que os seus clientes utilizam.
Para o acesso dos funcionários, avalie opções baseadas em certificados ligados ao Microsoft Entra ID, Google Workspace ou Okta. Peça ao fornecedor para desativar uma conta de funcionário de teste e demonstrar o que acontece ao acesso à rede desse dispositivo.
- Compatibilidade de hardware: Exija confirmação para os seus equipamentos e software específicos Meraki, Aruba, Ruckus, Mist ou UniFi.
- Responsabilidade do suporte: Defina quem trata das inscrições falhadas, dispositivos perdidos e alterações do fornecedor de identidade.
- Custo de funcionamento: Compare o licenciamento, instalação, suporte e administração, e não apenas o valor principal da subscrição.
A minha recomendação é simples: escolha o método que a sua equipa consegue suportar durante o serviço e que o seu administrador consegue revogar de forma fiável. Não compre uma promessa de acesso sem fricção sem antes testar os casos mais complexos.
Transformar os Dados de WiFi de Restaurantes em Insights de Marketing
Não transforme uma ligação bem-sucedida numa permissão para enviar marketing. Dê aos clientes uma escolha clara sobre a adesão à fidelização e mensagens de acompanhamento, e mantenha o objetivo compreensível.
A questão comercial verdadeiramente útil não é quantos dispositivos se ligaram. É se a sua conetividade ajudou os clientes a concluir pedidos, a voltar ao estabelecimento ou a aceitar de bom grado uma relação com o seu restaurante.
Apoie diferentes jornadas de refeição
Projete conjuntamente os pedidos por código QR, menus digitais, adesão a programas de fidelização, pagamentos e serviço assistido por funcionários. Não trate um cliente que prefere falar com um empregado de mesa como alguém que não adotou a sua tecnologia adequadamente.
Se um telemóvel tiver a bateria fraca, se um portal não abrir ou se um cliente não conseguir utilizar confortavelmente o menu digital, a equipa deve ter uma alternativa imediata. Essa alternativa pode ser um menu impresso, um terminal da equipa ou o registo do pedido diretamente na mesa.
Um melhor serviço digital inclui uma forma clara de voltar a falar com uma pessoa.
Uma página de boas-vindas pode oferecer a adesão a programas de fidelização sem tornar isso o centro da refeição. Quando os seus sistemas o permitirem, os dados de contacto autorizados e as informações sobre as visitas podem alimentar um CRM, permitindo que a sua equipa envie um acompanhamento relevante em vez da mesma mensagem para todos.
Utilize o guia de marketing WiFi para definir esses fluxos de trabalho antes de adquirir integrações. Especifique quais as informações que são transferidas, para onde vão e quem é responsável por mantê-las precisas.
Meça resultados que possa defender
Crie um pequeno painel de avaliação operacional em vez de uma apresentação cheia de totais de ligação.
- Pedidos concluídos: Verifique se os clientes terminam o percurso de pedido pretendido.
- Registos com consentimento: Acompanhe os registos de fidelização úteis, e não apenas os campos de e-mail submetidos.
- Visitas repetidas: Avalie os clientes que regressam dentro dos limites do seu método de reconhecimento.
- Fricção no serviço: Registe as reclamações relacionadas com a ligação e as ocasiões em que a equipa tem de intervir.
- Resultados de campanhas: Distinga as mensagens enviadas de reservas ou compras subsequentes que possa razoavelmente associar a elas.
Tenha cuidado com a atribuição. Um dispositivo que regressa não é automaticamente prova de que uma campanha motivou outra refeição, e uma contagem de dispositivos não é uma contagem de pessoas.
Defina primeiro o objetivo de marketing e, em seguida, recolha a informação mínima necessária para o suportar. A sua sala de refeições não é um exercício de recolha de dados com comida incluída.
Monitorizar o Desempenho e Cumprir as Normas de Conformidade
A instalação é o início da propriedade da rede, não o fim. Alguém precisa de ter a responsabilidade pelas permissões, alterações, monitorização e pela prova de que as restrições continuam a funcionar.
Uma discussão sobre segurança na hoteleira que referencia o Cyber Security Breaches Survey 2025/2026 do Governo do Reino Unido relata que a separação entre o WiFi de funcionários e de visitantes nas grandes empresas do Reino Unido caiu de 93% para 85% em termos homólogos. Esta não é uma medida de prevalência específica para restaurantes, mas é um aviso útil contra a suposição de que a separação se manterá intacta sem revisão.
Mantenha uma lista de verificação de isolamento repetível
Peça ao seu fornecedor de IT autorizado para executar estas verificações a partir de um dispositivo de cliente normal. Utilize um inventário acordado de destinos e testes de ligação seguros, e não testes intrusivos em equipamentos de pagamento ativos.
- Confirme o contexto do teste: Registe a data, o dispositivo, o ponto de acesso e a rede à qual se associou.
- Verifique os destinos protegidos: Tente ligações aprovadas aos serviços de POS, administração e CCTV. O acesso de convidados deve ser negado.
- Verifique outro convidado: Confirme que as regras de isolamento de clientes impedem comunicações indesejadas entre dispositivos de clientes.
- Verifique as evidências: Reveja os registos da firewall para que uma ligação com falha não seja confundida com uma proteção bem-sucedida quando o destino estava offline.
- Registe e resolva: Guarde os resultados esperados, os resultados reais, as exceções e a pessoa responsável pela resolução.
Recomendo realizar isto trimestralmente e após alterações relevantes de fornecedor, configuração ou acesso. Após a saída de um funcionário, confirme também que as credenciais e os dispositivos registados dessa pessoa já não concedem acesso.
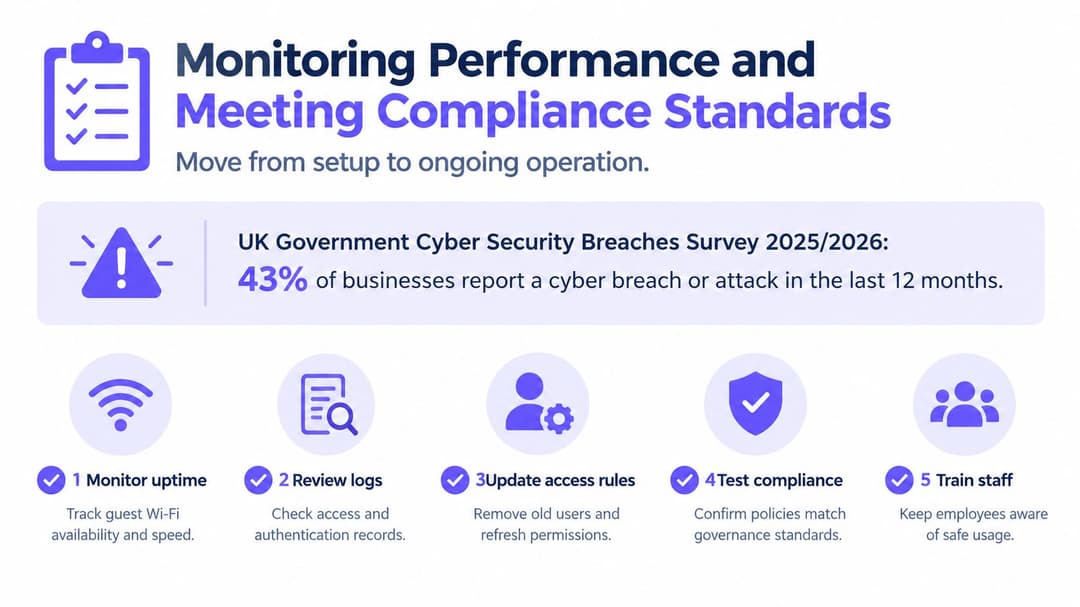
Acompanhe as operações e a governação em conjunto
Monitorize picos no número de clientes, tempo de antena de rádio, latência entre o POS e a cozinha, falhas de autenticação, alertas de pontos de acesso não autorizados e tráfego inesperado entre dispositivos internos. Atribua um responsável e uma rota de escalamento a cada alerta, em vez de enviar tudo para uma caixa de correio que ninguém lê.
Utilize o guia de segurança WiFi empresarial para estruturar as avaliações de fornecedores. Exija registos de alterações de acesso, manutenção de firmware e exceções não resolvidas.
Para dados pessoais, estruture a sua revisão em torno da confidencialidade, integridade e disponibilidade. Peça ao seu consultor de privacidade para confirmar as medidas técnicas e organizativas adequadas ao abrigo do UK GDPR e GDPR.
Em relação aos pagamentos, peça ao seu fornecedor de pagamentos ou avaliador para rever o âmbito real da rede e as respetivas evidências. A segmentação apoia a gestão de riscos; não é um certificado de conformidade PCI-DSS. Nunca aceite um crachá no painel de controlo como substituto dessa avaliação.
Planear a Implementação do WiFi no seu Restaurante Este Mês
Não substitua tudo antes de compreender a instalação atual. Comece com um inventário, meça os problemas e faça um piloto das alterações onde a equipa possa dar feedback útil.
Passe da auditoria para um piloto controlado
A primeira semana destina-se à identificação. Liste os SSIDs, pontos de acesso, equipamentos ligados e pessoas que possuem acesso de administrador. Determine quem conhece a palavra-passe dos funcionários e identifique quais os dispositivos que partilham atualmente o acesso com as caixas ou os sistemas de cozinha.
A segunda semana é de observação. Peça ao seu fornecedor para assistir a um serviço real de sexta-feira ou sábado e utilize o método de medição acima. Percorra a sala de refeições, o pátio e a zona de passe com a equipa, registando as falhas por localização e tarefa em vez de aceitar “o WiFi está lento” como diagnóstico.
- A semana três é dedicada ao design: Acorde o modelo de acesso, os limites da rede e as responsabilidades de suporte com o seu responsável de IT ou fornecedor gerido. Documente as verificações de isolamento e os critérios de aceitação antes que alguém altere a configuração.
- A semana quatro é o piloto: Introduza o design acordado numa zona de refeição gerível. Recolha feedback dos clientes, empregados de mesa e equipa de cozinha, corrija as falhas e expanda apenas quando os resultados cumprirem os seus critérios.
Faça da transição parte do trabalho
Exija um inventário de equipamentos atualizado, um diagrama de rede, contactos de suporte identificados e um procedimento de recuperação documentado. O seu gerente de turno deve saber como reportar uma avaria sem que lhe seja exigido administrar a rede.
Mantenha uma alternativa para pedidos e pagamentos que a sua equipa tenha praticado. Agende trabalhos disruptivos fora do horário de serviço e acorde quem pode autorizar a reversão se o piloto falhar.
Comece esta semana por identificar o responsável por cada credencial partilhada. A primeira correção que eu priorizaria é a eliminação da palavra-passe partilhada pelos funcionários, com uma transição controlada para um acesso revogável individualmente, em vez de uma alteração abrupta que desligue a equipa.
A Purple oferece acesso de convidados sem palavra-passe e conetividade para funcionários baseada em identidade sem exigir que opere servidores RADIUS locais. Visite a Purple para discutir o hardware existente no seu restaurante, o sistema de identidade dos funcionários e um piloto que comprove o acesso fiável e a separação dos equipamentos de pagamento.


