

"Contrate una banda ancha más rápida y ponga la contraseña del WiFi en la carta" es un mal consejo para un restaurante. Ignora lo que ocurre durante un servicio lleno hasta arriba, quién puede acceder a sus equipos de pago y cuánto tiempo pierde el personal resolviendo conexiones fallidas. Un buen WiFi para restaurantes necesita capacidad, aislamiento y una alternativa de servicio viable, no solo un resultado tranquilizador en un test de velocidad.
Por qué el WiFi en restaurantes define ahora la experiencia gastronómica
El WiFi para invitados no es un extra gratuito en el que los comensales solo se fijan cuando piden la contraseña. Los clientes utilizan sus teléfonos mientras comen, y una conexión fallida puede convertirse en otro problema que su equipo deba resolver, al igual que la falta de cubiertos o un pedido retrasado.
En una encuesta realizada por OnePoll en agosto de 2019 a más de 2000 adultos del Reino Unido, el 26 % navegó por internet en la mesa, el 24 % no pudo conectarse al WiFi del restaurante y el 11 % afirmó que una mala conectividad arruinó su visita, aunque solo el 11 % buscó activamente WiFi al elegir dónde comer. Estos son hallazgos históricos, no una previsión de adopción actual, pero la distinción importa: los clientes no tienen que elegir su establecimiento por la conectividad para darse cuenta de cuándo falla.
Trate la conectividad como parte del servicio
Mi recomendación es incluir el WiFi en la misma conversación de planificación que la distribución de las mesas, la cocina y los pagos. Si espera que los clientes abran menús digitales, se unan a un programa de fidelización o hagan pedidos desde sus teléfonos, está convirtiendo la conectividad en parte del servicio que ofrece.
- Proteja la experiencia gastronómica: Facilite la conexión a internet sin convertir la mesa en un mostrador de soporte técnico.
- Proteja las operaciones: Mantenga la actividad de los clientes alejada de los sistemas de pago y de las aplicaciones esenciales del restaurante.
- Proteja las opciones: Permita que los clientes realicen pedidos y paguen con la asistencia del personal cuando sus teléfonos no funcionen correctamente.
No juzgue el WiFi de los restaurantes por si el router está encendido. Juzguelo por si los clientes y el personal pueden completar aquello que han venido a hacer.
Un cliente no debería necesitar entender su red para disfrutar de su restaurante.
Eso significa planificar para la capacidad en momentos de máxima concurrencia, materiales de construcción difíciles, opciones de acceso sensatas y comprobaciones continuas. Las funciones de marketing vienen después, una vez que el servicio subyacente funciona.
Dimensionamiento de la capacidad para los picos de servicio de comidas
Un comedor vacío es el lugar equivocado para dar el visto bueno a la red de un restaurante. Un resultado rápido de banda ancha antes de la apertura dice muy poco sobre cómo se comportarán las terminales de mano, las cajas registradoras y los teléfonos de los clientes cuando el servicio esté en su punto más alto de actividad.
El ancho de banda, la capacidad de radio y la capacidad de respuesta de las aplicaciones son cosas distintas. Contratar una línea más rápida no corregirá una ubicación deficiente de los puntos de acceso, canales saturados o conexiones locales inestables.
Utilice las estimaciones de tráfico como punto de partida
Las siguientes cifras proceden de un análisis de banda ancha para hostelería del Reino Unido sobre los requisitos del TPV y las pantallas de cocina en restaurantes. Tómelas como estimaciones de planificación y no como un sustituto de las especificaciones de su proveedor de TPV o de las mediciones reales de su establecimiento.
Demanda típica de tráfico en restaurantes y objetivos de aceptación
| Tipo de tráfico | Demanda típica | Objetivo de aceptación |
|---|---|---|
| Tráfico de TPV en un restaurante típico de cuatro cajas | Aproximadamente 10–30 Mbps | Transacciones fiables durante el servicio de máxima concurrencia |
| Demanda más amplia relacionada con el TPV | Aproximadamente 30–80 Mbps | Capacidad para las aplicaciones conectadas reales |
| Pantallas de cocina | Aproximadamente 1–5 Mbps | Los pedidos aparecen en 1–2 segundos |
| Navegación y subidas de invitados | Evaluar en función de su número de asientos y combinación de dispositivos | Conexiones estables sin interrumpir las operaciones |
No sume estas estimaciones a la ciega. Pregunte al proveedor qué incluye cada cifra de demanda, especialmente cuando los servicios relacionados con el POS se solapen.
Mida el servicio en momentos de mayor actividad, no solo el circuito
Pida a su proveedor de red que observe un servicio representativo y mantenga un registro a nivel de aplicación. Solicite a un miembro del personal autorizado que envíe pedidos de prueba identificables, registre cuándo los acepta el TPV y confirme cuándo aparecen en la pantalla de cocina.
Junto con ese registro, recopile:
- Clientes conectados: Desglose el recuento por punto de acceso y zona de servicio.
- Condiciones de radio: Compruebe la utilización del canal, los reintentos y el tiempo de aire disponible en 5 GHz.
- Fallos de conexión: Registre problemas de autenticación, desconexiones inesperadas e interrupciones en el roaming.
- Síntomas operativos: Anote pedidos retrasados, reintentos de pago y avisos del personal con marcas de tiempo coincidentes.
Utilice los tiempos de la pantalla de cocina mencionados anteriormente como comprobación de aceptación, junto con conexiones estables a plena ocupación. Repita el mismo ejercicio tras realizar cambios para poder comparar condiciones idénticas.
Dimensione los puntos de acceso en función de dónde se congregan las personas y los dispositivos, no solo según la superficie. Un comedor concurrido y un pasillo tranquilo no deben recibir la misma capacidad simplemente porque tengan un tamaño similar.
Separación de redes para invitados, personal y POS
Piense en su red como si fuera el local de un restaurante. Los clientes entran por la puerta principal, los empleados usan la entrada del personal y el cuarto de las cajas permanece cerrado. Poner un cartel de entrada diferente a cada uno no sirve de nada si todas las puertas dan al mismo pasillo sin restricciones.
Por eso un nombre de red independiente no es prueba de aislamiento. La pregunta útil es a qué puede acceder un dispositivo conectado.
La guía para empresas del National Cyber Security Centre recomienda WPA2 o posterior, evitando redes abiertas, separando el WiFi público del WiFi corporativo y colocando los dispositivos inteligentes en una VLAN independiente o en una red de invitados.
Asigne a cada grupo de dispositivos una función definida
Utilice SSID - los nombres de red que la gente selecciona - para presentar las opciones de acceso. Utilice VLAN - zonas de red separadas lógicamente - y directivas de firewall para hacer cumplir los límites tras ellas.
- Zona de invitados: Permitir el acceso a internet, denegar los destinos internos y evitar comunicaciones innecesarias entre los dispositivos de los invitados.
- Zona de personal: Permitir las herramientas que los empleados necesitan para sus funciones, en lugar de un acceso sin restricciones a todo lo que hay en las instalaciones.
- Zona de TPV: Restringir los equipos de pago y caja a los servicios explícitamente requeridos.
- Zona de equipamiento: Mantener las cámaras, impresoras y otros dispositivos inteligentes bajo reglas independientes. Ubicar las pantallas de cocina según sus dependencias operativas, no solo por el hecho de ser pantallas.
Mantenga las interfaces de gestión accesibles únicamente a través de una red de administración. Un comensal no debería poder acceder a la consola de un punto de acceso, a la página de inicio de sesión de una cámara ni a la pantalla de administración del firewall.

Comparta la infraestructura, no el acceso sin restricciones
Puede planificar la conectividad de los invitados y del personal en una infraestructura inalámbrica común sin necesidad de concederles los mismos permisos. Solicite a su proveedor que documente a qué red se une cada dispositivo, cuáles son los destinos que necesita y qué regla del cortafuegos permite dicha comunicación.
No coloque todos los dispositivos operativos en una zona de personal de amplia confianza por mera conveniencia. Una cámara no necesita el mismo acceso que el portátil de un gerente, y una impresora no requiere acceso a su base de datos de clientes.
Regla práctica: Exija pruebas de la separación, no una simple captura de pantalla que muestre diferentes nombres de WiFi.
Antes de aceptar la instalación, solicite al proveedor que confirme que un dispositivo de invitado no puede acceder a la subred de los TPV. Conserve el resultado junto con la documentación de la red y, a continuación, utilice las comprobaciones repetibles descritas más abajo para asegurarse de que los cambios posteriores no hayan debilitado el límite.
Solución de zonas sin cobertura en terrazas y cocinas
Una cocina puede parecer compacta en un plano de planta y, al mismo tiempo, ser difícil de cubrir de forma inalámbrica. Los equipos de acero inoxidable, las campanas extractoras, las cámaras frigoríficas y los armarios de refrigeración son razones de peso para inspeccionar el espacio de trabajo en lugar de asumir que un punto de acceso cercano daría cobertura al pase.
En el exterior, el error suele ser más sencillo: se pretende que un punto de acceso de interior llegue a las mesas más lejanas de la terraza a través del edificio. No acepte una conexión que solo funcione cuando el cliente orienta su teléfono en una dirección concreta.
Realice un estudio de cobertura donde la gente trabaja y se sienta realmente
Solicite mediciones en las mesas, las estaciones de servicio y el pase, no solo debajo de cada punto de acceso. Incluya la terraza con las puertas en su posición habitual y la cocina funcionando con normalidad.
Para obtener un contexto más amplio sobre la planificación de edificios, la guía de soluciones inalámbricas para interiores de Facility Management Insights es un recurso complementario de gran utilidad. Utilice la guía de ingeniería RF para WiFi con el fin de preparar preguntas sobre la ubicación, la planificación de canales y las pruebas del estudio de cobertura que su instalador debería proporcionar.
- Zonas de comedor: Ubique los puntos de acceso para dar servicio a los asientos ocupados, en lugar de ocultarlos donde el cableado resulte más cómodo.
- Terrazas y patios: Especifique equipos con certificación para exteriores donde sea necesario y confirme cómo se conectarán de nuevo a la red.
- Equipos fijos críticos: Priorice Ethernet por cable cuando sea factible en lugar de depender de una cobertura inalámbrica deficiente.
- Rutas hacia cocina: Pruebe los dispositivos de mano a lo largo de los trayectos que realiza el personal, incluidas las transiciones entre zonas de servicio.
Un recorrido del personal con un teléfono resulta útil para detectar problemas evidentes, pero no sustituye a un estudio de cobertura adecuado. Registre la ubicación conflictiva, el dispositivo y la tarea para que su proveedor pueda reproducir el fallo.
No intente resolver todos los puntos débiles aumentando la potencia de transmisión. Pida al instalador que explique la ubicación propuesta y demuestre que tanto el punto de acceso como el dispositivo cliente pueden mantener una conexión útil.
Comparativa entre contraseñas compartidas, Captive Portals y acceso sin contraseña
Elija un método de acceso observando qué ocurre en la mesa y cuándo se marcha un empleado. La opción más fácil de configurar no es necesariamente la más fácil de operar.
Mantenga la autenticación separada del aislamiento de red en su decisión. Un inicio de sesión cómodo no elimina la necesidad de los límites descritos anteriormente.
Compare la carga operativa total
| Enfoque | Fricción en la mesa | Decisión de seguridad | Captura de datos | Administración y coste |
|---|---|---|---|---|
| Contraseña compartida | Los invitados introducen una clave común | Decidir cómo se cambian y controlan las credenciales | Requiere un flujo de trabajo independiente | Incluir el trabajo de distribución y sustitución de contraseñas |
| Captive Portal | Los invitados completan un paso basado en el navegador | Revisar la autenticación y el cifrado subyacente por separado | Puede presentar términos y opciones de consentimiento | Incluir soporte, diseño e integración del portal |
| Acceso sin contraseña | Registro inicial y, a continuación, un retorno más sencillo en dispositivos compatibles | Comprobar la identidad, el cifrado y la revocación | Depende del diseño de registro y consentimiento | Incluir compatibilidad, licencias y soporte continuo |
Una contraseña compartida puede ser adecuada para un servicio de invitados sencillo, siempre que la propia red esté restringida correctamente. Resulta ser un modelo de acceso inadecuado para el personal cuando todo el mundo conserva la misma credencial y nadie se responsabiliza del proceso para cambiarla.
No asuma que una baja desconecta automáticamente a un exempleado. Pregunte qué medida elimina el acceso de esa persona sin obligar a reconectarse al resto de los empleados.

Pruebe el registro y la desconexión durante la demostración
Un Captive Portal puede presentar una página de bienvenida personalizada con la marca, términos y opciones de marketing. Exija al proveedor que demuestre qué ocurre cuando la página de inicio de sesión no se abre, el invitado cambia de aplicación o el navegador rechaza el flujo.
Mantenga la página corta. Un comensal hambriento no debería tener que completar un cuestionario de marketing solo para ver el menú.
Para un acceso sin contraseña, pregunte por la compatibilidad con Passpoint, también conocido como Hotspot 2.0, y OpenRoaming. Solicite una demostración del registro inicial por correo electrónico, la conexión cifrada y la reconexión automática en una visita posterior utilizando los dispositivos que llevan sus clientes.
Para el acceso del personal, evalúe opciones basadas en certificados conectadas a Microsoft Entra ID, Google Workspace u Okta. Pida al proveedor que desactive una cuenta de empleado de prueba y demuestre qué ocurre con el acceso a la red de ese dispositivo.
- Compatibilidad de hardware: Exija una confirmación para su equipamiento y software específicos de Meraki, Aruba, Ruckus, Mist o UniFi.
- Titularidad del soporte: Establezca quién gestiona los errores de registro, la pérdida de dispositivos y los cambios en el proveedor de identidades.
- Coste de funcionamiento: Compare las licencias, la instalación, el soporte y la administración, no solo el precio de la suscripción.
Mi recomendación es sencilla: elija el método que su equipo pueda gestionar durante el servicio y que su administrador pueda revocar de forma fiable. No compre una promesa de acceso sin fricciones sin probar antes los casos más complejos.
Conversión de los datos del WiFi de restaurantes en información de marketing
No convierta una conexión con éxito en un permiso para enviar marketing. Ofrezca a los clientes una opción clara sobre la inscripción en programas de fidelización y los mensajes de seguimiento, y mantenga un propósito comprensible.
La pregunta comercial verdaderamente útil no es cuántos dispositivos se conectaron. Es si su conectividad ayudó a los clientes a completar sus pedidos, a volver al establecimiento o a entablar voluntariamente una relación con su restaurante.
Ofrezca soporte para los diferentes itinerarios de los clientes
Diseñe de forma conjunta los pedidos mediante código QR, los menús digitales, el registro en programas de fidelización, el pago y la atención asistida por personal. No trate a un cliente que prefiere hablar con un camarero como alguien que no ha adoptado correctamente su tecnología.
Si un teléfono tiene poca batería, un portal no se abre o un cliente no puede utilizar cómodamente el menú digital, el personal debe ofrecer una alternativa inmediata. Podría ser un menú impreso, un dispositivo de mano del personal o tomar el pedido directamente en la mesa.
Un mejor servicio digital incluye una ruta clara de vuelta a la atención humana.
Una página de bienvenida puede ofrecer la inscripción en el programa de fidelización sin que esto se convierta en el centro de la comida. Siempre que sus sistemas lo admitan, los datos de contacto y la información sobre las visitas obtenidos con consentimiento pueden alimentarse en un CRM para que su equipo envíe un seguimiento relevante en lugar del mismo mensaje a todo el mundo.
Utilice la guía de marketing WiFi para definir esos flujos de trabajo antes de adquirir integraciones. Especifique qué información se desplaza, adónde va y quién es el responsable de mantener su precisión.
Mida resultados que pueda defender
Cree un cuadro de mando operativo reducido en lugar de una presentación llena de totales de conexiones.
- Pedidos completados: Compruebe si los clientes completan el proceso de pedido previsto.
- Registros consentidos: Siga los registros de fidelización útiles, no solo los campos de correo electrónico enviados.
- Visitas recurrentes: Evalúe los clientes que vuelven dentro de los límites de su método de reconocimiento.
- Fricción en el servicio: Registre las quejas relacionadas con la conexión y las ocasiones en que el personal debe intervenir.
- Resultados de campañas: Distinga los mensajes enviados de las reservas o compras posteriores que pueda vincular razonablemente con ellos.
Tenga cuidado con la atribución. Que un dispositivo vuelva a conectarse no es automáticamente una prueba de que una campaña haya motivado otra comida, y un recuento de dispositivos no es un recuento de comensales.
Establezca primero el objetivo de marketing y, a continuación, recopile la información mínima necesaria para respaldarlo. Su salón no es un ejercicio de recopilación de datos con comida incluida.
Supervisión del rendimiento y cumplimiento de los estándares de normativa
La instalación es el comienzo de la propiedad de la red, no el final. Alguien debe responsabilizarse de los permisos, los cambios, la supervisión y la evidencia de que las restricciones siguen funcionando.
Un debate sobre la seguridad en la hostelería que cita la Cyber Security Breaches Survey 2025/2026 del gobierno del Reino Unido informa que el uso de redes WiFi independientes para personal y visitantes entre las grandes empresas del Reino Unido cayó del 93 % al 85 % año tras año. No se trata de una medida de prevalencia específica para restaurantes, pero es una advertencia útil para no dar por sentado que la separación se mantendrá intacta sin una revisión.
Mantenga una lista de verificación de aislamiento que sea repetible
Haga que su proveedor de TI autorizado realice estas comprobaciones desde un dispositivo de invitado convencional. Utilice un inventario acordado de destinos y pruebas de conexión seguras, no pruebas intrusivas contra el equipo de pago en producción.
- Confirmar el contexto de la prueba: Registrar la fecha, el dispositivo, el punto de acceso y la red a la que se ha unido.
- Comprobar los destinos protegidos: Intentar conexiones aprobadas a servicios de TPV, administración y CCTV. El acceso de invitados debe ser denegado.
- Comprobar otro invitado: Confirmar que las reglas de aislamiento de clientes impiden la comunicación no deseada entre los dispositivos de los clientes.
- Verificar las pruebas: Revisar los registros del firewall para que una conexión fallida no se confunda con una protección exitosa cuando el destino estaba fuera de línea.
- Registrar y resolver: Guardar los resultados esperados, los resultados reales, las excepciones y la persona responsable de la subsanación.
Recomiendo ejecutar esto trimestralmente y tras cambios significativos de proveedores, configuración o accesos. Tras la salida de un empleado, confirme también que las credenciales y los dispositivos registrados de esa persona ya no conceden acceso.
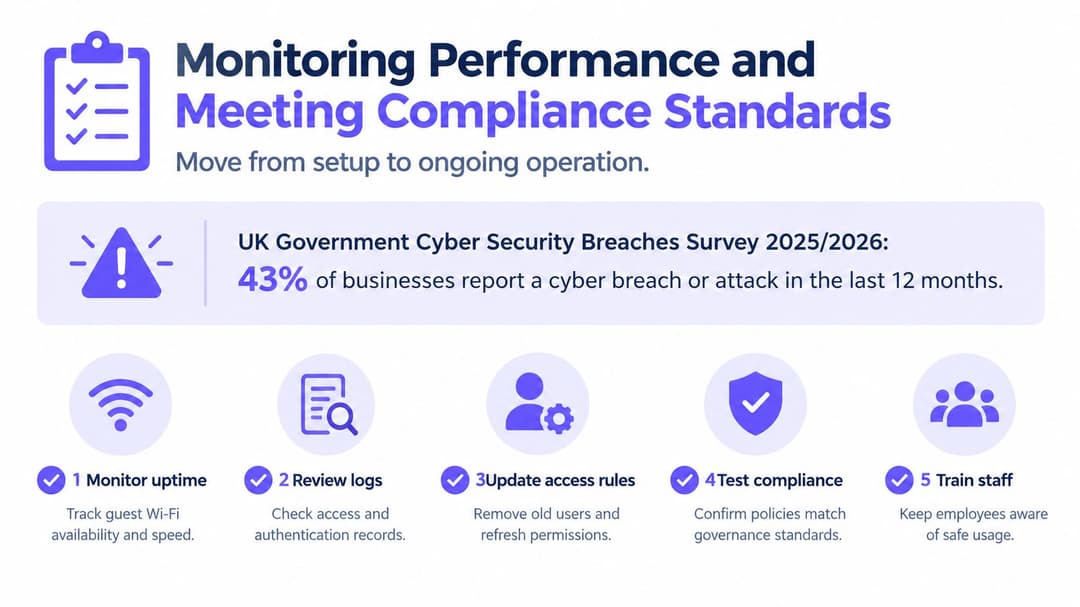
Supervise las operaciones y la gobernanza de forma conjunta
Supervise los picos en el número de clientes, el tiempo de aire de radio, la latencia entre el TPV y la cocina, los fallos de autenticación, las alertas de puntos de acceso no autorizados y el tráfico no esperado entre dispositivos internos. Asigne a cada alerta un responsable y una ruta de escalado, en lugar de enviar todo a un buzón de correo que nadie lee.
Utilice la guía de seguridad WiFi para empresas para estructurar las revisiones de los proveedores. Exija registros de los cambios de acceso, el mantenimiento del firmware y las excepciones no resueltas.
En el caso de los datos personales, base su revisión en la confidencialidad, la integridad y la disponibilidad. Solicite a su asesor de privacidad que confirme las medidas técnicas y organizativas adecuadas en virtud del UK GDPR.
En el caso de los pagos, pida a su proveedor de pagos o evaluador que revise el alcance real de la red y las evidencias. La segmentación ayuda a la gestión de riesgos; no es un certificado de cumplimiento PCI-DSS. Nunca acepte una insignia en un panel de control como sustituto de esa evaluación.
Planificación del despliegue de WiFi en su restaurante este mes
No reemplace todo antes de comprender la instalación actual. Comience con un inventario, mida los problemas y realice pruebas piloto de los cambios donde el personal pueda ofrecer comentarios útiles.
Pase de la auditoría a un piloto controlado
La primera semana es de descubrimiento. Enumere los SSID, los puntos de acceso, el equipamiento conectado y las personas que disponen de acceso de administrador. Establezca quién conoce la contraseña del personal e identifique qué dispositivos comparten acceso actualmente con los TPV o los sistemas de cocina.
La segunda semana es para la observación. Pida a su proveedor que asista a un servicio real de viernes o sábado y utilice el método de medición anterior. Recorra el comedor, la terraza y el pase con el personal, registrando los fallos por ubicación y tarea en lugar de aceptar “el WiFi va lento” como diagnóstico.
- La semana tres es de diseño: Acuerde el modelo de acceso, los límites de la red y las responsabilidades de soporte con su responsable de TI o proveedor gestionado. Documente las comprobaciones de aislamiento y los criterios de aceptación antes de que alguien modifique la configuración.
- La semana cuatro es la prueba piloto: Implemente el diseño acordado en una zona de comedor manejable. Recopile comentarios de clientes, camareros y personal de cocina, corrija los fallos y amplíe solo cuando los resultados cumplan con sus criterios.
Haga que el traspaso forme parte del trabajo
Exija un inventario de equipos actualizado, un diagrama de red, contactos de soporte identificados y un procedimiento de recuperación documentado. Su encargado de turno debe saber cómo notificar una avería sin que se le exija administrar la red.
Mantenga un plan de contingencia para pedidos y pagos que su equipo haya practicado. Programe el trabajo interruptivo fuera del horario de servicio y acuerde quién puede autorizar una reversión si la prueba piloto falla.
Empiece esta semana identificando al propietario de cada credencial compartida. La primera solución que priorizaría es retirar la contraseña compartida del personal, con una transición controlada a un acceso revocable de forma individual en lugar de un cambio abrupto que desconecte al equipo.
Purple ofrece acceso para invitados sin contraseña y conectividad para el personal basada en identidades, sin necesidad de administrar servidores RADIUS locales. Visite Purple para analizar el hardware existente de su restaurante, su sistema de identidad de empleados y solicitar una prueba piloto que demuestre tanto un acceso fiable como una separación efectiva del equipamiento de pago.


