

"जलद ब्रॉडबँड खरेदी करा आणि मेनूवर WiFi पासवर्ड लिहा" हा रेस्टॉरंटसाठी योग्य सल्ला नाही. गर्दीच्या वेळी काय होते, तुमच्या पेमेंट उपकरणांपर्यंत कोण पोहोचू शकते आणि अयशस्वी कनेक्शन्स सुधारण्यात कर्मचाऱ्यांचा किती वेळ जातो याकडे हा सल्ला दुर्लक्ष करतो. चांगल्या रेस्टॉरंट WiFi साठी फक्त स्पीड-टेस्टच्या निकालाची गरज नसते, तर पुरेशी क्षमता, नेटवर्कचे पृथक्करण आणि एक कार्यक्षम पर्याय (fallback) असणे आवश्यक आहे.
रेस्टॉरंटमधील WiFi आता जेवणाचा अनुभव कसा घडवते
गेस्ट WiFi ही अशी कोणतीही मोफत अतिरिक्त गोष्ट नाही ज्याकडे ग्राहक फक्त पासवर्ड मागतानाच लक्ष देतात. जेवताना ग्राहक त्यांचे फोन वापरतात, आणि कटलरी गहाळ असणे किंवा ऑर्डरला उशीर होण्यासोबतच कनेक्शन अयशस्वी होणे ही आणखी एक समस्या बनू शकते जी तुमच्या टीमला सोडवावी लागेल.
ऑगस्ट 2019 च्या 2,000 हून अधिक यूके प्रौढांच्या OnePoll सर्वेक्षणात, 26% लोकांनी जेवणाच्या टेबलावर इंटरनेट ब्राउझ केले, 24% लोक रेस्टॉरंटच्या WiFi शी कनेक्ट होऊ शकले नाहीत आणि 11% लोकांनी सांगितले की खराब कनेक्टिव्हिटीमुळे भेट खराब झाली, जरी जेवणाची जागा निवडताना फक्त 11% लोकांनी सक्रियपणे WiFi शोधले होते. हे ऐतिहासिक निष्कर्ष आहेत, सध्याचा अवलंब करण्याचा अंदाज नाही, परंतु हा फरक महत्त्वाचा आहे: ग्राहकांनी तुमच्या ठिकाणाची निवड कनेक्टिव्हिटीसाठीच केली पाहिजे असे नाही, परंतु ती अयशस्वी झाल्यावर त्यांच्या ते लक्षात येते.
कनेक्टिव्हिटीकडे सेवेचा एक भाग म्हणून पाहा
माझी शिफारस अशी आहे की WiFi चा समावेश बसण्याची व्यवस्था, किचनची रचना आणि पेमेंट यांसारख्याच नियोजनाच्या चर्चेत करा. जर तुम्ही ग्राहकांनी डिजिटल मेनू उघडण्याची, लॉयल्टी स्कीममध्ये सामील होण्याची किंवा त्यांच्या फोनवर ऑर्डर देण्याची अपेक्षा करत असाल, तर तुम्ही कनेक्टिव्हिटीला तुमच्याद्वारे प्रदान केल्या जाणाऱ्या सेवेचा एक भाग बनवत आहात.
- ग्राहकांच्या अनुभवाचे संरक्षण करा: डायनिंग टेबलला टेक्निकल सपोर्ट डेस्क न बनवता इंटरनेट जोडणी सोपी करा.
- कामकाजाचे संरक्षण करा: अतिथींच्या हालचाली पेमेंट सिस्टीम आणि रेस्टॉरंटच्या आवश्यक ॲप्लिकेशन्सपासून दूर ठेवा.
- पर्यायांचे संरक्षण करा: ग्राहकांचा फोन काम करत नसेल तेव्हा त्यांना कर्मचाऱ्यांच्या मदतीने ऑर्डर आणि पेमेंट करण्याची अनुमती द्या.
रेस्टॉरंटमधील WiFi राउटर सुरू आहे की नाही यावरून ठरवू नका. पाहुणे आणि कर्मचारी जे करायला आले आहेत ते पूर्ण करू शकतात की नाही यावरून ते ठरवा.
ग्राहकाला तुमच्या रेस्टॉरंटचा आनंद घेण्यासाठी तुमचे नेटवर्क समजून घेण्याची गरज नसावी.
याचा अर्थ व्यस्त-रूम क्षमता, कठीण बिल्डिंग मटेरियल्स, योग्य ॲक्सेस पर्याय आणि सततच्या तपासण्यांसाठी नियोजन करणे. मूळ सेवा योग्यरीत्या कार्य करू लागल्यानंतर मार्केटिंग वैशिष्ट्ये नंतर येतात.
पीक डायनिंग सेवेसाठी क्षमतेचा आकार ठरवणे
रिकामी डायनिंग रूम रेस्टॉरंट नेटवर्कला मंजुरी देण्यासाठी अयोग्य जागा आहे. रेस्टॉरंट उघडण्यापूर्वी जलद ब्रॉडबँड रिझल्ट मिळणे याचा अर्थ सेवा सर्वात व्यस्त असताना हँडहेल्ड्स, टिल्स आणि पाहुण्यांचे फोन कसे काम करतील हे सांगता येत नाही.
बँडविड्थ, रेडिओ क्षमता आणि ॲप्लिकेशन प्रतिसाद क्षमता या वेगवेगळ्या गोष्टी आहेत. वेगवान सर्किट खरेदी केल्याने खराब ॲक्सेस पॉइंटची जागा, गर्दीचे चॅनेल्स किंवा अविश्वसनीय स्थानिक कनेक्शन्स सुधारणार नाहीत.
शुरुआती बिंदू म्हणून ट्रॅफिक अंदाजांचा वापर करा
खालील आकडेवारी रेस्टॉरंट POS आणि किचन-डिस्प्ले गरजांच्या UK हॉस्पिटॅलिटी ब्रॉडबँड विश्लेषणातून आली आहे. तुमच्या POS पुरवठादाराच्या गरजा किंवा तुमच्या ठिकाणच्या प्रत्यक्ष मोजमापांऐवजी याकडे केवळ नियोजनाचे अंदाज म्हणून पाहा.
प्रीमियम रेस्टॉरंट ट्रॅफिक मागणी आणि स्वीकृती लक्ष्ये
| ट्रॅफिकचा प्रकार | सामान्य मागणी | स्वीकृतीचे उद्दिष्ट |
|---|---|---|
| साधारण चार-टिल रेस्टॉरंटमधील POS ट्रॅफिक | सुमारे 10-30 Mbps | गर्दीच्या वेळेत विश्वासार्ह व्यवहार |
| व्यापक POS शी संबंधित मागणी | सुमारे 30-80 Mbps | वास्तविक कनेक्ट केलेल्या ॲप्लिकेशन्ससाठी क्षमता |
| किचन डिस्प्ले | सुमारे 1-5 Mbps | ऑर्डर्स 1-2 सेकंदात दिसतात |
| पाहुण्यांचे ब्राऊझिंग आणि अपलोड | तुमच्या बैठकीच्या आणि डिव्हाइसच्या मिश्रणावर आधारित मूल्यमापन करा | ऑपरेशन्समध्ये व्यत्यय न आणता स्थिर कनेक्शन्स |
या अंदाजांची आंधळेपणाने बेरीज करू नका. पुरवठादाराला विचारा की प्रत्येक मागणीच्या आकड्यात काय समाविष्ट आहे, विशेषतः जिथे POS शी संबंधित सेवा एकमेकांवर आच्छादित होतात.
फक्त सर्किटच नाही, तर व्यस्त सेवेचे मोजमाप करा
तुमच्या नेटवर्क प्रदात्याला प्रातिनिधिक सेवेचे निरीक्षण करण्यास आणि अॅप्लिकेशन स्तरावरील नोंद ठेवण्यास सांगा. एका अधिकृत कर्मचाऱ्याला ओळखण्यायोग्य चाचणी ऑर्डर्स सबमिट करण्यास सांगा, गल्ला कधी ते स्वीकारतो याची नोंद घ्या आणि ते किचन डिस्प्लेवर कधी दिसतात याची पुष्टी करा.
त्या नोंदीसोबतच, गोळा करा:
- कनेक्ट केलेले क्लायंट्स: ॲक्सेस पॉईंट आणि सेवा क्षेत्रानुसार संख्या विभाजित करा.
- रेडिओ परिस्थिती: चॅनेलचा वापर, पुन्हा केलेले प्रयत्न आणि उपलब्ध 5 GHz एअरटाइम तपासा.
- कनेक्शन अयशस्वी: ऑथेंटिकेशन समस्या, अनपेक्षित डिस्कनेक्ट आणि रोमिंगमधील व्यत्यय यांची नोंद घ्या.
- ऑपरेशनल लक्षणे: जुळणाऱ्या टाइमस्टॅम्पसह विलंबित ऑर्डर्स, पेमेंटचे पुन्हा केलेले प्रयत्न आणि कर्मचाऱ्यांचे रिपोर्ट्स यांची नोंद घ्या.
पूर्ण क्षमतेने ग्राहक असताना स्थिर कनेक्शनसह, स्वीकार चाचणी म्हणून वरील किचन - डिस्प्ले टायमिंग वापरा. बदलीनंतर तोच सराव पुन्हा करा जेणेकरून तुम्ही सारख्याच परिस्थितींची तुलना करू शकाल.
ॲक्सेस पॉइंट्सचे आकारमान फक्त मजल्याच्या क्षेत्रावरच नाही तर जिथे लोक आणि साधने एकत्र येतात त्याभोवती निश्चित करा. व्यस्त जेवणाचा खोली आणि शांत कॉरिडॉर आकारात समान असल्याने त्यांना समान क्षमता मिळू नये.
गेस्ट, स्टाफ आणि POS नेटवर्क वेगळे करणे
तुमच्या नेटवर्कचा विचार एका रेस्टॉरंटच्या इमारतीसारखा करा. पाहुणे मुख्य दारातून प्रवेश करतात, कर्मचारी स्टाफ एंट्री वापरतात आणि गल्ल्याची खोली लॉक राहते. जर सर्व दरवाजे एकाच अमर्यादित कॉरिडॉरमध्ये उघडत असतील, तर प्रत्येकाला वेगवेगळे प्रवेश चिन्ह देऊन काहीही साध्य होत नाही.
म्हणूनच एक वेगळे नेटवर्क नाव हा अलगीकरणाचा पुरावा नाही. कनेक्ट केलेले डिव्हाइस कशात प्रवेश करू शकते हा उपयुक्त प्रश्न आहे.
नॅशनल सायबर सिक्युरिटी सेंटरचे व्यावसायिक मार्गदर्शन WPA2 किंवा नवीन वापरण्याची, ओपन नेटवर्क टाळण्याची, सार्वजनिक WiFi कॉर्पोरेट WiFi पासून वेगळे करण्याची आणि स्मार्ट डिव्हाइसेस वेगळ्या VLAN किंवा अतिथी नेटवर्कवर ठेवण्याची शिफारस करते.
प्रत्येक डिव्हाइस ग्रुपला एक परिभाषित काम द्या
ॲक्सेस पर्याय सादर करण्यासाठी SSID (लोक निवडतात ती नेटवर्क नावे) वापरा. त्यांच्यामागील सीमा लागू करण्यासाठी VLAN (तार्किकदृष्ट्या वेगळे केलेले नेटवर्क झोन) आणि फायरवॉल पॉलिसी वापरा.
- गेस्ट झोन: इंटरनेट ॲक्सेसला अनुमती द्या, अंतर्गत गंतव्यस्थाने नाकारा आणि पाहुण्यांच्या डिव्हाइसेसमध्ये अनावश्यक संवाद रोखा.
- स्टाफ झोन: कर्मचाऱ्यांना त्यांच्या भूमिकांसाठी आवश्यक असलेल्या साधनांना अनुमती द्या, साइटवरील प्रत्येक गोष्टीला अमर्याद ॲक्सेस देण्याऐवजी.
- POS झोन: पेमेंट आणि टिल उपकरणांना स्पष्टपणे आवश्यक असलेल्या सेवांपर्यंत मर्यादित करा.
- इक्विपमेंट झोन: कॅमेरे, प्रिंटर आणि इतर स्मार्ट डिव्हाइसेस स्वतंत्र नियमांतर्गत ठेवा. किचन डिस्प्ले केवळ स्क्रीन आहेत म्हणून नाही, तर त्यांच्या कार्यप्रणालीच्या अवलंबून असण्यानुसार ठेवा.
मॅनेजमेंट इंटरफेस फक्त ॲडमिनिस्ट्रेटर नेटवर्कद्वारेच ॲक्सेस करता येतील असे ठेवा. ग्राहकाला ॲक्सेस - पॉइंट कन्सोल, कॅमेरा लॉगिन पेज किंवा फायरवॉल ॲडमिनिस्ट्रेशन स्क्रीन उघडता आली नाही पाहिजे.

इन्फ्रास्ट्रक्चर शेअर करा, अनियंत्रित प्रवेश नाही
तुम्ही पाहुणे आणि कर्मचाऱ्यांच्या कनेक्टिव्हिटीचे नियोजन एकाच वायरलेस इन्फ्रास्ट्रक्चरवर त्यांना समान परवानग्या न देता करू शकता. तुमच्या प्रदात्याला प्रत्येक डिव्हाइस कोणत्या नेटवर्कमध्ये सामील होते, त्याला कोणत्या गंतव्यस्थानांची आवश्यकता आहे आणि कोणता फायरवॉल नियम त्या संप्रेषणास अनुमती देतो याचे दस्तऐवजीकरण करण्यास सांगा.
सुविधेसाठी प्रत्येक ऑपरेशनल साधन मोठ्या प्रमाणावर विश्वासू कर्मचारी झोनमध्ये ठेवू नका. कॅमेऱ्याला मॅनेजरच्या लॅपटॉपसारख्या समान ॲक्सेसची आवश्यकता नसते आणि प्रिंटरला तुमच्या ग्राहक डेटाबेसमध्ये ॲक्सेसची आवश्यकता नसते.
व्यावहारिक नियम: केवळ वेगळे WiFi नाव दर्शविणाऱ्या स्क्रीनशॉटवर विश्वास न ठेवता, नेटवर्क पृथक्करण (separation) असल्याचे पुरावे मागा.
इन्स्टॉलेशन स्वीकारण्यापूर्वी, गेस्ट डिव्हाइस POS सबनेटपर्यंत पोहोचू शकत नाही याची खात्री प्रदात्याकडून करून घ्या. हा निकाल नेटवर्क दस्तऐवजीकरणासोबत ठेवा, त्यानंतर नंतरच्या बदलांनी सीमा कमकुवत केली नाही याची खात्री करण्यासाठी खालील पुनरावृत्तीयोग्य तपासण्या वापरा.
पॅटिओ आणि किचन कनेक्टिव्हिटी डेड झोन दुरुस्त करणे
फ्लोअर प्लॅनवर किचन लहान दिसत असले तरी वायरलेस पद्धतीने कव्हर करण्यासाठी ते अडचणीचे असू शकते. स्टेनलेस-स्टीलची उपकरणे, एक्स्ट्रॅक्टर हूड्स, कोल्ड रूम्स आणि रेफ्रिजरेशन कॅबिनेट ही अशी कारणे आहेत ज्यामुळे जवळपासचा ॲक्सेस पॉईंट पासला सेवा देईल असे गृहीत धरण्याऐवजी कामाच्या जागेचे सर्वेक्षण करणे आवश्यक आहे.
बाहेर, चूक सहसा सोपी असते: इमारतीमधून आतील ॲक्सेस पॉइंट दूरच्या पॅटिओ टेबल्सपर्यंत पोहोचेल अशी अपेक्षा केली जाते. जेव्हा ग्राहक त्यांचा फोन एका विशिष्ट दिशेने धरतात तेव्हाच कार्य करणारे कनेक्शन स्वीकारू नका.
लोक खरोखर कुठे काम करतात आणि बसतात याचे सर्वेक्षण करा
फक्त प्रत्येक ॲक्सेस पॉइंटच्या खालीच नाही, तर टेबल, सर्व्हिस स्टेशन आणि पासवर मोजमापे मागवा. नेहमीच्या स्थितीत दरवाजे असलेली पॅटिओ आणि नेहमीप्रमाणे सुरू असलेले स्वयंपाकघर यात समाविष्ट करा.
अधिक व्यापक इमारत नियोजन संदर्भासाठी, फॅसिलिटी मॅनेजमेंट इनसाइट्सची इन-बिल्डिंग वायरलेस सोल्यूशन्स मार्गदर्शिका हे एक उपयुक्त साधन आहे. उपकरणांचे स्थान, चॅनेल नियोजन आणि तुमच्या इंस्टॉलर्सने पुरवले पाहिजेत असे सर्व्हेचे पुरावे याबद्दलचे प्रश्न तयार करण्यासाठी WiFi RF इंजिनिअरिंग मार्गदर्शिका वापरा.
- जेवणाचे भाग: केबल घालणे सोयीचे आहे तिथे प्रवेश बिंदू लपवण्याऐवजी, व्यापलेल्या बसण्याच्या जागेला सेवा देण्यासाठी ॲक्सेस पॉईंट्स व्यवस्थित ठेवा.
- पॅटिओ: आवश्यक असल्यास आउटडोअर-रेट केलेले उपकरणे निर्दिष्ट करा आणि ते नेटवर्कशी कसे परत कनेक्ट होतील याची पुष्टी करा.
- महत्त्वपूर्ण स्थिर उपकरणे: किरकोळ वायरलेस कव्हरेजवर अवलंबून राहण्याऐवजी शक्य असल्यास वायर्ड इथरनेटला प्राधान्य द्या.
- किचन मार्ग: सर्व्हिस क्षेत्रांमधील बदलांसह, कर्मचारी वापरत असलेल्या मार्गांवर हँडहेल्डची चाचणी घ्या.
फोनसह कर्मचाऱ्यांनी फिरणे हे स्पष्ट समस्या शोधण्यासाठी उपयुक्त आहे, परंतु ते योग्य सर्वेक्षणाचा पर्याय नाही. त्रासदायक ठिकाण, साधन आणि कार्याची नोंद करा जेणेकरून तुमचा प्रदाता त्या त्रुटीची पुनरावृत्ती करून तपासू शकेल.
फक्त ट्रान्समिट पॉवर वाढवून प्रत्येक कमकुवत स्पॉट सोडवण्याचा प्रयत्न करू नका. इन्स्टॉलरला प्रस्तावित प्लेसमेंट स्पष्ट करण्यास सांगा आणि ॲक्सेस पॉइंट व क्लायंट डिव्हाइस दोन्ही वापरण्यायोग्य कनेक्शन राखू शकतात हे सिद्ध करण्यास सांगा.
शेअर केलेले पासवर्ड, Captive Portals आणि पासवर्डशिवाय प्रवेश यांची तुलना करणे
टेबलावर काय घडते आणि एखादा कर्मचारी बाहेर पडतो तेव्हा काय होते याचे निरीक्षण करून ॲक्सेस पद्धत निवडा. कॉन्फिगर करण्यासाठी सर्वात सोपा पर्याय चालवण्यासाठी सर्वात सोपा असेलच असे नाही.
तुमच्या निर्णयात ऑथेंटिकेशन ला नेटवर्क आयसोलेशन पासून वेगळे ठेवा. सोयीस्कर लॉगिनमुळे वर वर्णन केलेल्या सीमांची आवश्यकता नाहीशी होत नाही.
संपूर्ण ऑपरेटिंग भाराची तुलना करा
| दृष्टिकोण | टेबलवरील अडथळे | सुरक्षा निर्णय | डेटा कॅप्चर | प्रशासन आणि खर्च |
|---|---|---|---|---|
| सामायिक पासवर्ड | पाहुणे एक समान की प्रविष्ट करतात | क्रेडेंशियल कसे बदलले आणि नियंत्रित केले जातात ते ठरवा | स्वतंत्र वर्कफ्लोची आवश्यकता असते | पासवर्ड वितरण आणि बदलण्याच्या कामाचा समावेश करा |
| Captive portal | पाहुणे ब्राऊझर आधारित टप्पा पूर्ण करतात | ऑथेंटिकेशन आणि अंतर्निहित एन्क्रिप्शनचे स्वतंत्रपणे पुनरावलोकन करा | अटी आणि संमतीचे पर्याय सादर करू शकतात | पोर्टल सपोर्ट, डिझाइन आणि इंटिग्रेशनचा समावेश करा |
| पासवर्डशिवाय ॲक्सेस | सुरुवातीचे एनरोलमेंट, त्यानंतर सपोर्ट असलेल्या डिव्हाइसेसवर सोपा परतावा प्रवास | ओळख, एन्क्रिप्शन आणि रिव्होकेशन तपासा | एनरोलमेंट आणि संमतीच्या डिझाइनवर अवलंबून असते | सुसंगतता, लायसन्सिंग आणि सततच्या सपोर्टचा समावेश करा |
एक शेअर केलेला पासवर्ड सोप्या गेस्ट सेवेसाठी योग्य असू शकतो, जर ते नेटवर्क स्वतः योग्यरित्या प्रतिबंधित केले असेल. परंतु जेव्हा प्रत्येकजण तोच क्रेडेंशियल वापरतो आणि तो बदलण्याच्या प्रक्रियेची जबाबदारी कोणाकडेच नसते, तेव्हा ते कर्मचारी प्रवेशाचे एक निकृष्ट मॉडेल बनते.
काही सोडल्यास माझी जुनी व्यक्ती आपोआप डिस्कनेक्ट होते असा ग्रह करून घेऊ नका. उर्वरित सर्व कर्मचाऱ्यांना पुन्हा कनेक्ट करण्यास न भाग पाडता त्या व्यक्तीचा ॲक्सेस कोणती कारवाई काढून टाकते ते विचारा.

प्रात्यक्षिकामध्ये नोंदणी आणि बाहेर पडण्याची चाचणी घ्या
एक Captive Portal ब्रँडेड स्वागत पृष्ठ, अटी आणि मार्केटिंग पर्याय सादर करू शकते. जेव्हा लॉगिन पृष्ठ उघडत नाही, अतिथी ॲप्स बदलतो किंवा ब्राउझर हा प्रवाह नाकारतो तेव्हा काय होते याचे प्रात्यक्षिक पुरवठादाराला दाखवण्यास सांगा.
पेज लहान ठेवा. भुकेल्या ग्राहकाला मेनू उघडण्यासाठी मार्केटिंग प्रश्नावली भरत बसावे लागू नये.
पासवर्डशिवाय ॲक्सेससाठी, Passpoint, ज्याला Hotspot 2.0 देखील म्हटले जाते, आणि OpenRoaming सपोर्टबद्दल विचारा. तुमचे ग्राहक वापरत असलेल्या डिव्हाइसेसचा वापर करून सुरुवातीचे ईमेल एनरोलमेंट, एन्क्रिप्टेड कनेक्शन आणि पुन्हा भेट दिल्यावर स्वयंचलित रीकनेक्शनचे प्रात्यक्षिक मागवा.
कर्मचारी ॲक्सेससाठी, Microsoft Entra ID, Google Workspace किंवा Okta शी जोडलेल्या प्रमाणपत्र-आधारित पर्यायांचे मूल्यमापन करा. प्रदात्याला चाचणी कर्मचारी खाते अक्षम करण्यास सांगा आणि त्या साधनांच्या नेटवर्क ॲक्सेसचे काय होते याचे प्रात्यक्षिक दाखवण्यास सांगा.
- हार्डवेअर सुसंगतता: तुमच्या विशिष्ट Meraki, Aruba, Ruckus, Mist किंवा UniFi उपकरणे आणि सॉफ्टवेअरसाठी पुष्टीकरणाची मागणी करा.
- सपोर्ट मालकी: अयशस्वी नोंदणी, हरवलेली उपकरणे आणि ओळख-प्रदाता (identity-provider) मधील बदल कोण हाताळते ते निश्चित करा.
- चालू खर्च: केवळ मुख्य सबस्क्रिप्शनची तुलना न करता लायसन्सिंग, इन्स्टॉलेशन, सपोर्ट आणि प्रशासकीय खर्चाची तुलना करा.
माझी शिफारस सोपी आहे: तुमची टीम सेवेदरम्यान सपोर्ट करू शकेल आणि तुमचा ॲडमिनिस्ट्रेटर विश्वासाने रद्द करू शकेल अशी पद्धत निवडा. अस्ताव्यस्त केसेसची चाचणी न करता फ्रिक्शनलेस ॲक्सेसच्या आश्वासनाला बळी पडू नका.
रेस्टॉरंट WiFi डेटाचे मार्केटिंग इनसाइटमध्ये रूपांतर करणे
यशस्वी कनेक्शनचा अर्थ मार्केटिंग पाठवण्याची परवानगी असा घेऊ नका. पाहुण्यांना लॉयल्टी एनरोलमेंट आणि फॉलो-अप मेसेजबाबत स्पष्ट पर्याय द्या आणि त्याचा उद्देश समजण्यासारखा ठेवा.
उपयुक्त व्यावसायिक प्रश्न हा नाही की किती साधने जोडली गेली. प्रश्न हा आहे की तुमच्या कनेक्टिव्हिटीने ग्राहकांना ऑर्डर पूर्ण करण्यास, ठिकाणाला पुन्हा भेट देण्यास किंवा तुमच्या रेस्टॉरंटसोबत स्वेच्छेने नाते जोडण्यास मदत केली का.
विविध डायनिंग प्रवासांना पाठिंबा द्या
QR ऑर्डरिंग, डिजिटल मेनू, लॉयल्टी नोंदणी, पेमेंट आणि कर्मचाऱ्यांच्या मदतीने मिळणारी सेवा यांची रचना एकत्रितपणे करा. सर्व्हरशी बोलणे पसंत करणाऱ्या ग्राहकाला तुमचे तंत्रज्ञान योग्यरित्या न स्वीकारणारा व्यक्ती मानू नका.
जर फोनची बॅटरी कमी असेल, पोर्टल उघडत नसेल किंवा ग्राहक डिजिटल मेनू सोयीस्करपणे वापरू शकत नसेल, तर कर्मचाऱ्यांकडे त्वरित पर्याय असला पाहिजे. तो प्रिंट केलेला मेनू, कर्मचाऱ्यांचे हँडहेल्ड किंवा थेट टेबलवर घेतलेली ऑर्डर असू शकते.
उत्कृष्ट डिजिटल सेवेमध्ये माणसाकडे परत जाण्याचा स्पष्ट मार्ग समाविष्ट असतो.
एक वेलकम पेज जेवणाच्या अनुभवात अडथळा न आणता लॉयल्टी नोंदणीचा पर्याय देऊ शकते. जिथे तुमच्या सिस्टम्स समर्थन देतात, तिथे संमती दिलेले संपर्क तपशील आणि भेटीची माहिती CRM मध्ये पाठवली जाऊ शकते जेणेकरून तुमची टीम प्रत्येकाला तोच संदेश पाठवण्याऐवजी संबंधित फॉलो-अप पाठवू शकेल.
इंटिग्रेशन्स खरेदी करण्यापूर्वी त्या वर्कफ्लोची व्याप्ती ठरवण्यासाठी wifi marketing guide वापरा. कोणती माहिती हलते, ती कुठे जाते आणि ती अचूक ठेवण्यासाठी कोण जबाबदार आहे ते निर्दिष्ट करा.
तुम्ही समर्थन करू शकाल अशा परिणामांचे मोजमाप करा
कनेक्शनच्या एकूण संख्येने भरलेल्या सादरीकरणाऐवजी एक छोटा ऑपरेटिंग स्कोअरकार्ड तयार करा.
- पूर्ण झालेल्या ऑर्डर्स: ग्राहक इच्छित ऑर्डरिंग प्रवास पूर्ण करतात की नाही ते तपासा.
- समती दिलेले साइन-अप: केवळ सबमिट केलेले ईमेल फील्ड नाही, तर वापरण्यायोग्य लॉयल्टी नोंदणीचा मागोवा घ्या.
- पुन्हा भेटी: तुमच्या ओळख पद्धतीच्या मर्यादेत परत येणाऱ्या पाहुण्यांचे मूल्यमापन करा.
- सेवा अडथळे: कनेक्शनशी संबंधित तक्रारी आणि कर्मचाऱ्यांना हस्तक्षेप करावा लागणाऱ्या प्रसंगांची नोंद घ्या.
- मोहीम परिणाम: पाठवलेले संदेश आणि त्याशी वाजवीपणे जोडल्या जाऊ शकणाऱ्या त्यानंतरच्या बुकिंग किंवा खरेदी यातील फरक ओळखा.
अॅट्रीब्यूशनबाबत सावध रहा. परत येणारे डिव्हाइस हा एखाद्या मोहिमेमुळेच दुसरे जेवण दिले गेल्याचा आपोआप पुरावा ठरत नाही, आणि डिव्हाइसची संख्या म्हणजे लोकांची संख्या नाही.
प्रथम मार्केटिंग उद्दिष्ट सेट करा, नंतर त्यास पाठिंबा देण्यासाठी आवश्यक असलेली किमान माहिती गोळा करा. तुमचे डायनिंग रूम हे अन्नासह दिलेला डेटा गोळा करण्याचा सराव नाही.
कामगिरीचे निरीक्षण करणे आणि अनुपालन मानकांची पूर्तता करणे
इन्स्टॉलेशन ही नेटवर्क मालकीची सुरुवात आहे, शेवट नाही. परवानग्या, बदल, मॉनिटरिंग आणि निर्बंध अजूनही कार्यरत असल्याच्या पुराव्याची जबाबदारी कोणावर तरी असणे आवश्यक आहे.
UK सरकारच्या सायबर सिक्युरिटी ब्रीचेस सर्व्हे 2025/2026 चा संदर्भ देणाऱ्या हॉस्पिटॅलिटी सुरक्षा चर्चेत असे नोंदवले गेले आहे की युके मधील मोठ्या व्यवसायांमध्ये कर्मचारी आणि अभ्यागत WiFi वेगळे ठेवण्याचे प्रमाण दरवर्षी 93% वरून 85% पर्यंत घसरले आहे. हे केवळ रेस्टॉरंट-विशिष्ट प्रमाण नाही, परंतु पुनरावलोकन न करता हे नेटवर्क वेगळेपण कायम राहील असे गृहीत धरण्याविरुद्ध तो एक उपयुक्त इशारा आहे.
पुनरावृत्ती करता येण्याजोगी आयसोलेशन चेकलिस्ट ठेवा
तुमच्या अधिकृत IT प्रदात्याकडून सामान्य गेस्ट डिव्हाइसवरून या तपासण्या करून घ्या. थेट पेमेंट उपकरणांवर आक्रमक चाचणी न करता, ठरवलेली डेस्टिनेशन्स आणि सुरक्षित कनेक्शन चाचण्यांची यादी वापरा.
- चाचणी संदर्भाची पुष्टी करा: तारीख, डिव्हाइस, ॲक्सेस पॉइंट आणि जोडलेले नेटवर्क नोंदवा.
- सुरक्षित ठिकाणे तपासा: POS, प्रशासन आणि CCTV सेवांशी मंजूर कनेक्शनचा प्रयत्न करा. पाहुण्यांचा ॲक्सेस नाकारला पाहिजे.
- इतर पाहुण्यांची तपासणी करा: क्लायंट आयसोलेशन नियम ग्राहकांच्या डिव्हाइसेसमधील नको असलेला संवाद रोखतात याची पुष्टी करा.
- पुरावे सत्यापित करा: फायर्वॉल रेकॉर्डचे पुनरावलोकन करा जेणेकरून गंतव्यस्थान ऑफलाइन असताना अपयशी ठरलेल्या कनेक्शनला यशस्वी संरक्षण समजण्याची चूक होणार नाही.
- नोंद करा आणि निराकरण करा: अपेक्षित परिणाम, वास्तविक परिणाम, अपवाद आणि दुरुस्तीसाठी जबाबदार व्यक्ती यांची नोंद ठेवा.
मी हे त्रैमासिक आणि महत्त्वपूर्ण व्हेंडर, कॉन्फिगरेशन किंवा ॲक्सेस बदलांनंतर चालवण्याची शिफारस करतो. कर्मचाऱ्याने सोडल्यानंतर, त्या व्यक्तीची क्रेडेंशियल्स आणि नोंदणीकृत साधने आता ॲक्सेस देत नाहीत याची देखील खात्री करा.
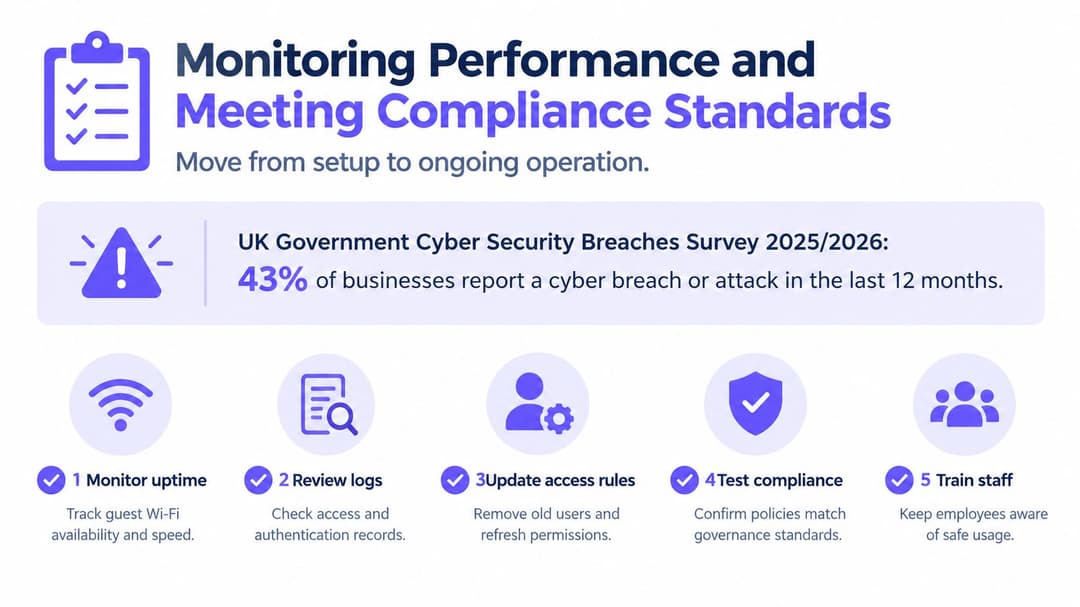
ऑपरेशन्स आणि गव्हर्नन्स एकत्र पहा
पीक क्लायंट संख्या, रेडिओ एअरटाईम, POS-टू-किचन लॅटन्सी, प्रमाणीकरण अपयश, बनावट ॲक्सेस-पॉइंट सूचना आणि अंतर्गत उपकरणांमधील अनपेक्षित ट्रॅफिकचे निरीक्षण करा. सर्व काही न वाचलेल्या मेलबॉक्समध्ये पाठवण्याऐवजी, प्रत्येक अलर्टला एक मालक आणि एस्कॉलेशन मार्ग द्या.
प्रदाता पुनरावलोकनांची रचना करण्यासाठी enterprise wifi security guide वापरा. ॲक्सेसमधील बदल, फर्मवेअर देखभाल आणि न सुटलेल्या अपवादांच्या नोंदी आवश्यक ठेवा.
वैयक्तिक डेटासाठी, तुमची पुनरावलोकन प्रक्रिया गोपनीयता, अखंडता आणि उपलब्धतेभोवती तयार करा. तुमच्या प्रायव्हसी सल्लागाराकडून UK GDPR अंतर्गत योग्य तांत्रिक आणि संस्थात्मक उपायांची पुष्टी करून घ्या.
पेमेंटसाठी, तुमच्या पेमेंट प्रदात्याला किंवा मूल्यांकनकर्त्याला प्रत्यक्ष नेटवर्क व्याप्ती आणि पुराव्यांचे पुनरावलोकन करण्यास सांगा. विभागीकरण (Segmentation) जोखीम व्यवस्थापनास पाठिंबा देते; हे PCI अनुपालनाचे प्रमाणपत्र नाही. त्या मूल्यांकनाच्या ऐवजी डॅशबोर्ड बॅज कधीही स्वीकारू नका.
या महिन्यात तुमच्या रेस्टॉरंट WiFi रोलआउटचे नियोजन करणे
सध्याचे इन्स्टॉलेशन समजून घेण्यापूर्वी सर्व काही बदलू नका. इन्व्हेंटरीपासून सुरुवात करा, समस्यांचे मोजमाप करा आणि कर्मचारी जिथे उपयुक्त अभिप्राय देऊ शकतील तिथे बदलांचा पायलट करा.
ऑडिटकडून नियंत्रित पायलट कडे जा
पहिला आठवडा हा शोधाचा आहे. SSID, ॲक्सेस पॉइंट्स, जोडलेली उपकरणे आणि प्रशासक ॲक्सेस असलेल्या लोकांची यादी करा. कर्मचाऱ्यांचा पासवर्ड कोणाला माहित आहे ते स्थापित करा आणि सध्या कोणती उपकरणे गल्ला किंवा स्वयंपाकघर प्रणालीसह ॲक्सेस शेअर करतात ते ओळखा.
दुसरा आठवडा हा निरीक्षणाचा आहे. तुमच्या प्रदात्याला प्रत्यक्ष शुक्रवार किंवा शनिवारच्या सेवा वेळेत उपस्थित राहण्यास सांगा आणि वरील मोजमाप पद्धत वापरा. कर्मचाऱ्यांसह डायनिंग रूम, पॅटिओ आणि पास भागात फिरून, "WiFi स्लो आहे" हे निदान स्वीकारण्याऐवजी ठिकाणे आणि कामांनुसार त्रुटींची नोंद करा.
- तिसरा आठवडा म्हणजे डिझाइन: तुमच्या IT प्रमुख किंवा व्यवस्थापित प्रदात्यासह ॲक्सेस मॉडेल, नेटवर्क मर्यादा आणि सपोर्ट जबाबदाऱ्यांवर सहमती द्या. कोणीही कॉन्फिगरेशन बदलण्यापूर्वी आयसोलेशन तपासणी आणि स्वीकृती निकष लिहून ठेवा.
- चौथा आठवडा म्हणजे पायलट: व्यवस्थापन करण्यायोग्य डायनिंग एरियामध्ये सहमती दिलेल्या डिझाइनची ओळख करून द्या. पाहुणे, सर्व्हर्स आणि किचन कर्मचाऱ्यांकडून अभिप्राय गोळा करा, त्रुटी सुधारून घ्या आणि निकाल तुमच्या निकषांची पूर्तता करतात तेव्हाच विस्तार करा.
हँडओव्हर हा कामाचाच एक भाग बनवा
अपडेट केलेली उपकरणे यादी, नेटवर्क आकृती, नियुक्त सपोर्ट संपर्क आणि दस्तऐवजीकरण केलेली रिकव्हरी प्रक्रिया आवश्यक आहे. तुमच्या ड्युटी मॅनेजरला नेटवर्कचे प्रशासन करण्याची अपेक्षा न ठेवता त्रुटीची तक्रार कशी करावी हे माहित असावे.
ऑर्डरिंग आणि पेमेंटसाठी तुमच्या टीमने सरावलेला एक फॉलबॅक पर्याय तयार ठेवा. सेवेच्या वेळेबाहेर अडथळा आणणारी कामे शेड्यूल करा आणि पायलट अपयशी ठरल्यास रोलबॅक लागू करण्यासाठी कोण अधिकृत आहे ते निश्चित करा.
प्रत्येक शेअर केलेल्या क्रेडेंशियलच्या मालकाची ओळख पटवून या आठवड्याची सुरुवात करा. मी ज्या पहिल्या दुरुस्तीला प्राधान्य देईन ते म्हणजे शेअर केलेला स्टाफ पासवर्ड रद्द करणे, ज्यामध्ये टीमचे कनेक्शन अचानक तोडण्याऐवजी वैयक्तिकरित्या रद्द करता येणाऱ्या ॲक्सेसमध्ये नियंत्रित बदल केला जाईल.
Purple तुम्हाला ऑन-प्रिमाइसेस RADIUS सर्व्हर्स न चालवता पासवर्डशिवाय गेस्ट ॲक्सेस आणि आयडेंटिटी-आधारित स्टाफ कनेक्टिव्हिटी प्रदान करते. तुमच्या रेस्टॉरंटचे सध्याचे हार्डवेअर, स्टाफ आयडेंटिटी सिस्टीम आणि विश्वासू ॲक्सेस व पेमेंट उपकरणांपासूनचे वेगळेपण सिद्ध करणाऱ्या पायलट प्रोजेक्टबद्दल चर्चा करण्यासाठी Purple ला भेट द्या.


