
मरीना WiFi प्रदाता: बर्थ धारक, आने वाली नावें और मौसमी क्षमता
आप पाँच परीक्षणों के आधार पर मरीना WiFi प्रदाताओं को शॉर्टलिस्ट कर सकेंगे: नेटवर्क पृथक्करण, पोंटून कवरेज, ग्रीष्मकालीन क्षमता, बर्थ-स्तरीय की (key) नियंत्रण और सहमति प्राप्त विज़िटर डेटा। आपको यह भी पता होगा कि अनुबंध में क्या लिखना है - एक हस्ताक्षरित समवर्ती डिवाइस संख्या से लेकर इवेंट अपलिफ्ट तक - और प्रत्येक प्रदाता को कौन से 10 प्रश्न भेजने हैं।
हमारी मुख्य श्रृंखला का हिस्सा: गेस्ट WiFi: संपूर्ण गाइड →
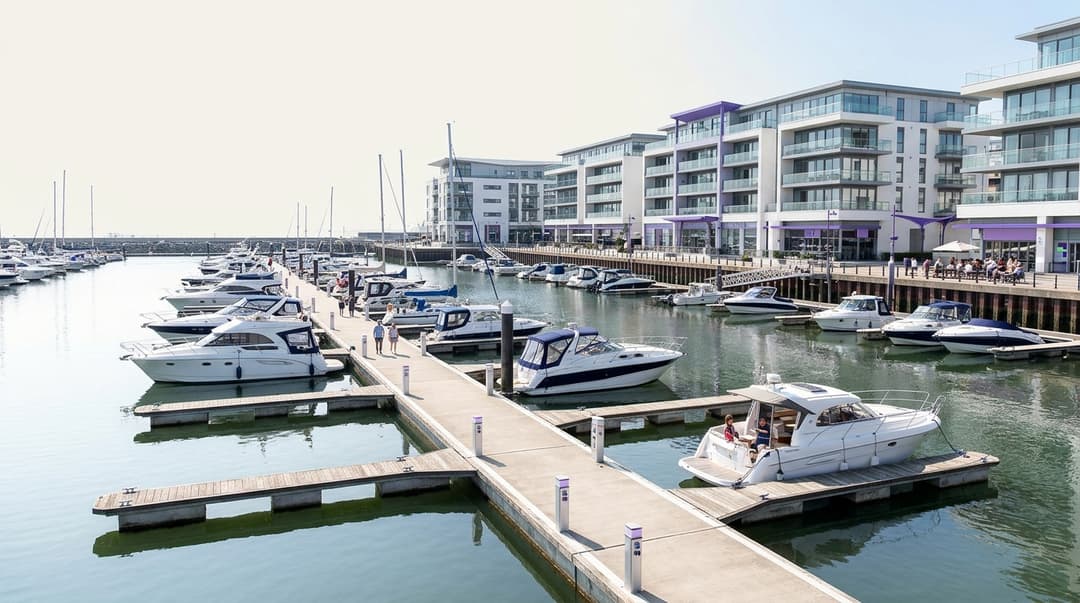
एक ऐसा मरीना WiFi प्रदाता चुनें जो एक ही परिसर में तीन अलग-अलग नेटवर्क संचालित करता हो। बर्थ धारकों को व्यक्तिगत प्राइवेट की (private key) मिलती है, आगंतुक क्रू को एक ओपन साइन-इन नेटवर्क मिलता है और कर्मचारियों को एक सुरक्षित नेटवर्क मिलता है। इसके साथ ही, पोंटून भरे होने पर आउटडोर सर्वे, लिखित ग्रीष्मकालीन क्षमता का आंकड़ा, उसी दिन निरस्तीकरण (revocation) और सहमति-प्राप्त विज़िटर डेटा पर जोर दें।
आपको कौन सा मरीना WiFi प्रदाता चुनना चाहिए?
एक मरीना तीन समूहों को सेवाएं प्रदान करता है जिनकी ज़रूरतें एक-दूसरे से काफी अलग होती हैं। लंबे समय के बर्थ धारक पोंटून को घर की तरह मानते हैं। वे उम्मीद करते हैं कि उनका स्मार्ट टीवी, लैपटॉप और बोट मॉनिटरिंग किट एक बार कनेक्ट हो और हमेशा कनेक्टेड रहे। आगंतुक क्रू एक या दो रातों के लिए आते हैं। वे हार्बर कार्यालय को फोन किए बिना, बोट बांधने के एक मिनट के भीतर ऑनलाइन होना चाहते हैं। आपके कर्मचारियों को हार्बर कार्यालय, फ्यूल बर्थ, चैंडलरी टिल्स (chandlery tills) और CCTV के लिए एक सुरक्षित, नियंत्रित नेटवर्क की आवश्यकता होती है।
अधिकांश मरीना WiFi प्रदाता इनमें से किसी एक समूह को अच्छी तरह संभालते हैं। बहुत कम प्रदाता एक ही एक्सेस पॉइंट पर इन तीनों को संभाल पाते हैं। आप जिस प्रदाता को चुनें, उसे प्रत्येक समूह के लिए अलग-अलग नेटवर्क चलाने चाहिए, पोंटून और बोटयार्ड को एक सहमत मानक के अनुसार कवर करना चाहिए, और पूरे साल के बिल के बिना गर्मियों के लिए क्षमता को बढ़ाना चाहिए। अपनी स्थिति के अनुसार मांग तय करने के लिए नीचे दिए गए मैट्रिक्स का उपयोग करें।
| आपकी स्थिति | प्रदाता से क्या मांगें | यह क्यों महत्वपूर्ण है |
|---|---|---|
| बर्थ धारक हार्बर कार्यालय में प्रिंट किया गया एक ही पासवर्ड साझा करते हैं | प्रति बर्थ एक प्राइवेट की (private key), जिसे व्यक्तिगत रूप से रद्द किया जा सके | साझा पासवर्ड बदलने से सभी धारक एक साथ डिस्कनेक्ट हो जाते हैं |
| नाव पर रहने वाले लोग शिकायत करते हैं कि स्मार्ट टीवी ऑनलाइन नहीं हो पा रहे हैं | बर्थ धारकों के लिए एक प्री-शेयर्ड की (pre-shared key) नेटवर्क, न कि कैप्टिव पोर्टल | टीवी और बोट मॉनिटरिंग डिवाइस वेब साइन-इन पेज पूरा नहीं कर सकते |
| आगंतुक क्रू पासवर्ड के लिए कार्यालय में कतार लगाते हैं | कैप्टिव पोर्टल साइन-इन वाला एक ओपन गेस्ट नेटवर्क | क्रू नाव से ही कनेक्ट हो जाते हैं, और आपको सहमति-प्राप्त संपर्क विवरण मिल जाते हैं |
| चैंडलरी में कार्ड टर्मिनल गेस्ट नेटवर्क साझा करते हैं | एक अलग स्टाफ और पेमेंट नेटवर्क | PCI DSS स्कोप में आने वाले हिस्से को कम करने के लिए नेटवर्क सेगमेंटेशन का उपयोग करता है |
| रेगाटा (नौका दौड़) सप्ताहांत पर कवरेज ठप हो जाता है | एक अनुबंधित पीक क्षमता का आंकड़ा और इवेंट अपलिफ्ट | गर्मियों में डिवाइसों की संख्या सर्दियों की तुलना में कई गुना अधिक हो सकती है |
| आप चाहते हैं कि आगंतुक क्रू वापस आएं | सहमति-प्राप्त ऑप्ट-इन्स जो मार्केटिंग सूची को तैयार करते हैं | विज़िटर साइन-इन दोबारा आने वाले ऑडियंस में बदल जाते हैं |
मरीना WiFi प्रदाता वास्तव में कहां भिन्न होते हैं
प्रत्येक प्रदाता कवरेज और गति का वादा करेगा। वास्तविक अंतर पांच क्षेत्रों में होते हैं: पृथक्करण (separation), आउटडोर कवरेज, पीक क्षमता, बर्थ-स्तरीय एक्सेस नियंत्रण और विज़िटर डेटा का क्या उपयोग होता है।
बर्थ धारकों और आगंतुक क्रू को अलग-अलग नेटवर्क पर कैसे रखा जाना चाहिए?
कम से कम तीन लॉजिकल नेटवर्क चलाएं, जिनमें से प्रत्येक अपने स्वयं के VLAN (वर्चुअल LAN, जो एक भौतिक नेटवर्क को अलग-अलग सेगमेंट में विभाजित करने का एक तरीका है) से मैप किया गया हो। बर्थ धारकों, आगंतुक क्रू और कर्मचारियों को कभी भी एक-दूसरे का ट्रैफ़िक या डिवाइस नहीं देखना चाहिए।
अधिक जटिल प्रश्न यह है कि बर्थ धारक कैसे प्रमाणित होते हैं। एक कैप्टिव पोर्टल (वह वेब पेज जो आपके ऑनलाइन होने से पहले दिखाई देता है) आगंतुक क्रू के लिए उपयुक्त है। यह बर्थ धारकों के लिए काम नहीं करता, क्योंकि स्मार्ट टीवी, गेम कंसोल और ऑनबोर्ड मॉनिटरिंग यूनिट्स किसी वेब फॉर्म को नहीं भर सकते। इसके बजाय बर्थ धारकों को प्री-शेयर्ड की (pre-shared key) नेटवर्क की आवश्यकता होती है।
एकल शेयर्ड की इसका सही उत्तर नहीं है। आइडेंटिटी प्री-शेयर्ड की (iPSK) का उपयोग करें: प्रत्येक बर्थ धारक को समान नेटवर्क नाम पर अपना स्वयं का पासफ़्रेज़ मिलता है। हार्डवेयर विक्रेता इस विचार के लिए अलग-अलग लेबल का उपयोग करते हैं, जिनमें iPSK, PPSK (प्राइवेट प्री-शेयर्ड की) और DPSK शामिल हैं, लेकिन सिद्धांत समान ही है। प्रत्येक की (key) एक बर्थ धारक से मैप होती है। आप किसी अन्य को प्रभावित किए बिना इसे निरस्त कर सकते हैं।
Purple के Identity-Based Networks एक प्राइवेट नेटवर्क बबल के साथ एक कदम और आगे जाते हैं। बर्थ धारक के अपने डिवाइस एक-दूसरे को ढूंढ सकते हैं, जिससे एक फ़ोन नाव पर मौजूद टीवी पर कास्ट कर सकता है। वे अगली उंगली (फिंगर पोंटून) पर मौजूद नाव को नहीं देख सकते। यह एंटरप्राइज़ सुरक्षा के साथ घर जैसा अनुभव है जिसकी अपेक्षा नाव पर रहने वाले (लाइवअबॉर्ड्स) करते हैं।
| बर्थ धारकों के लिए दृष्टिकोण | स्मार्ट टीवी और ऑनबोर्ड किट | बर्थ बदलने पर निरस्तीकरण (रिवोकेशन) | नावों के बीच आइसोलेशन | उपयुक्तता |
|---|---|---|---|---|
| एक शेयर्ड पासवर्ड | कनेक्ट होता है | पासवर्ड बदलें, प्रत्येक धारक को फिर से जारी करें | डिफ़ॉल्ट रूप से कोई नहीं | केवल बहुत छोटे मरीना, अल्पावधि |
| कैप्टिव पोर्टल साइन-इन | बिना ब्राउज़र वाले डिवाइस पर विफल रहता है | प्रति डिवाइस लॉगिन समाप्त (एक्स्पायर) करें | क्लाइंट आइसोलेशन संभव, कोई डिवाइस डिस्कवरी नहीं | आगंतुक क्रू, बर्थ धारक नहीं |
| प्रति बर्थ प्राइवेट की (iPSK) | कनेक्ट होता है | एक की (key) निरस्त करें; अन्य धारक अप्रभावित | प्रति बर्थ प्राइवेट नेटवर्क बबल | वार्षिक और मौसमी बर्थ धारक |
| RADIUS के साथ IEEE 802.1X | कई उपभोक्ता डिवाइस पर विफल रहता है | एक खाता अक्षम करें | प्रति-खाता नीति | प्रबंधित डिवाइस पर कर्मचारी |
IEEE 802.1X पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल का मानक है। यह किसी डिवाइस को अनुमति देने से पहले RADIUS सर्वर (एक केंद्रीय प्रमाणीकरण सेवा) के विरुद्ध प्रत्येक व्यक्ति के क्रेडेंशियल्स की जांच करता है। यह प्रबंधित लैपटॉप और टैबलेट वाले कर्मचारियों के लिए उपयुक्त है। इसे अपने पहचान प्रदाता (identity provider) से जोड़ें, जैसे कि Microsoft Entra ID, Okta या Google Workspace, ताकि कोई डॉकमास्टर जब नौकरी छोड़े, तो उसका खाता अक्षम होने पर उसकी WiFi समाप्त हो जाए।
आगंतुक क्रू के लिए, कैप्टिव पोर्टल वाला एक ओपन नेटवर्क सबसे तेज़ साइन-इन बना हुआ है। पूछें कि क्या प्रदाता OWE (Opportunistic Wireless Encryption, जो RFC 8110 में परिभाषित है) का समर्थन करता है या नहीं। यह बिना किसी पासवर्ड के एक ओपन नेटवर्क पर ट्रैफ़िक को एन्क्रिप्ट करता है। यह भी पूछें कि क्या वे OpenRoaming का समर्थन करते हैं, जो लौटने वाले क्रू को किसी विश्वसनीय पहचान से स्वचालित रूप से कनेक्ट करने की सुविधा देता है।
पोंटूनों और बोटयार्ड में कवरेज से जुड़े कौन से प्रश्न महत्वपूर्ण हैं?
पॉनटून WiFi असामान्य भौतिकी वाला आउटडोर WiFi है। पानी रेडियो सिग्नलों को परावर्तित करता है। एल्युमिनियम के मस्तूल उन्हें रोकते हैं। स्टील और एल्युमिनियम के पतवार केबिन में बैठे किसी भी व्यक्ति को सिग्नल से ब्लॉक कर देते हैं। ज्वार-भाटे वाले स्थानों पर, एक तैरता हुआ पॉनटून बंदरगाह की दीवार पर लगे किसी भी एक्सेस पॉइंट के सापेक्ष हिलता-डुलता रहता है।
प्रत्येक प्रदाता से ये सवाल पूछें:
- आप सर्वे कब करेंगे? फरवरी में किया गया सर्वे, जब आधी बर्थ खाली हों और कोई विजिटिंग मस्तूल न हो, बाधाओं को कम आंकता है। मरीना में गर्मियों जैसी व्यस्तता के समय ही सर्वे या वैलिडेशन वॉक पर जोर दें।
- एक्सेस पॉइंट कहाँ लगाए जाएंगे? सर्विस पेडस्टल, लाइट कॉलम और पॉनटून पोस्ट प्रत्येक अलग ऊंचाई और लाइन ऑफ साइट प्रदान करते हैं। पूरी साइट के हीट मैप के बजाय प्रति पॉनटून माउंटिंग प्लान की मांग करें।
- हार्डवेयर की एनक्लोजर रेटिंग क्या है? खारे पानी की फुहार कनेक्टर्स को संक्षारित (जंग) कर देती है। IEC 60529 के तहत IP रेटिंग और मरीन-ग्रेड फिक्सिंग के बारे में पूछें।
- प्रत्येक पॉनटून को बैकहॉल और पावर कैसे मिलती है? IEEE 802.3 के तहत कॉपर पर ईथरनेट प्रति रन 100 मीटर तक सीमित है। लंबे पॉनटूनों को फाइबर या पॉइंट-टू-पॉइंट वायरलेस ब्रिज की आवश्यकता हो सकती है।
- आउटडोर में कौन से 5 GHz चैनल अनुमत हैं? यूके में, Ofcom यह तय करता है कि आउटडोर में कौन से बैंड लाइसेंस-मुक्त हैं। प्रदाता को इनडोर प्लान के बजाय उन नियमों के अनुसार डिज़ाइन तैयार करना चाहिए।
- क्या बोटयार्ड दायरे में शामिल है? स्टैंड पर रखी नावें, धातु के शेड और वर्कशॉप का स्टाफ पॉनटून की तुलना में अलग कवरेज आवश्यकताएं पैदा करते हैं।
कवरेज को क्षेत्रवार अनुबंध में लिखा जाना चाहिए: प्रत्येक पॉनटून, फ्यूल बर्थ, बोटयार्ड, हार्बर कार्यालय, और साइट पर मौजूद कोई भी बार, रेस्तरां या होटल।
गर्मियों के पीक सीजन आने पर आपको कितनी क्षमता की आवश्यकता होगी?
क्षमता नियोजन नावों से नहीं, बल्कि डिवाइसों से शुरू होता है। आने वाली प्रति नाव चालक दल (क्रू), प्रति व्यक्ति डिवाइस और शाम के पीक समय में कनेक्टेड हिस्से का अनुमान लगाएं। बोर्ड पर मौजूद बर्थ धारकों के लिए भी यही प्रक्रिया अपनाएं। प्रत्येक प्रदाता से कहें कि वह प्रति पॉनटून और पूरी साइट के लिए डिज़ाइन किए गए समवर्ती (कन्करेंट) डिवाइसों का आंकड़ा स्पष्ट करे।
नए एक्सेस पॉइंट मदद करते हैं। IEEE 802.11ax (WiFi 6) तब परफॉर्मेंस बेहतर बनाता है जब कई डिवाइस एक ही नेटवर्क साझा करते हैं। फिर भी, नए रेडियो लिखित क्षमता आंकड़े का विकल्प नहीं हैं। यह भी पूछें कि बैंडविड्थ कैसे साझा की जाती है। प्रति-डिवाइस या प्रति-नेटवर्क दर सीमा (रेट लिमिट) किसी एक क्रू द्वारा 4K में स्ट्रीमिंग करने से पॉनटून पर बाकी सभी के नेटवर्क को धीमा होने से रोकती है।
बर्थ बदलने पर एक्सेस कैसे जारी और रद्द किया जाना चाहिए?
बर्थ धारकों के साथ वैसा ही व्यवहार करें जैसा IT स्टाफ के साथ करता है: जॉइनर्स, मूवर्स और लीवर्स। एक जॉइनर बर्थ समझौते पर हस्ताक्षर करता है और एक कुंजी (key) प्राप्त करता है। एक मूवर बर्थ बदलता है या उसी बर्थ पर किसी नए मालिक को बेचता है। एक लीवर का समझौता समाप्त हो जाता है।
प्रत्येक इवेंट पर उसी दिन WiFi कार्रवाई सक्रिय होनी चाहिए। प्रदाता से पूछें कि चाबियां कौन जारी करता है, इसमें कितना समय लगता है और क्या हार्बर कार्यालय बिना किसी सपोर्ट टिकट के यह कर सकता है। पूछें कि क्या किसी कुंजी पर बर्थ समझौते से मेल खाती समाप्ति तिथि दर्ज हो सकती है। पूछें कि क्या वे आपके बर्थिंग मैनेजमेंट सिस्टम से फीड ले सकते हैं। यदि वे ऐसा नहीं कर सकते, तो हार्बर कार्यालय को एकल डैशबोर्ड से ही कुंजियां जारी और रद्द करनी चाहिए।मौसमी और कम समय के पट्टे वाले बर्थ के लिए निश्चित समाप्ति तिथियों वाली कुंजियों (keys) की आवश्यकता होती है। आगंतुक बर्थ को कभी भी बर्थ धारक कुंजी नहीं मिलनी चाहिए। वे गेस्ट नेटवर्क से संबंधित हैं।
आगंतुक साइन-इन वापसी यात्राओं के लिए एक सूची कैसे बनते हैं?
विज़िट करने वाले क्रू अगले सीज़न के लिए आपकी सबसे अच्छी संभावनाएं हैं। एक कैप्टिव पोर्टल ईमेल पते और अलग से मार्केटिंग की अनुमति मांग सकता है। UK GDPR और गोपनीयता और इलेक्ट्रॉनिक संचार विनियमों (PECR) के तहत, मार्केटिंग ईमेल के लिए स्पष्ट, स्वतंत्र रूप से दिए गए ऑप्ट-इन की आवश्यकता होती है। GDPR रिसाइटल 32 पुष्टि करता है कि पहले से टिक किए गए बॉक्स सहमति के रूप में नहीं गिने जाते हैं।
Purple सचेत-पसंद (conscious-choice) ऑप्ट-इन का उपयोग करता है, इसलिए WiFi एक्सेस कभी भी मार्केटिंग के लिए सहमत होने पर निर्भर नहीं करता है। Engage प्लान पर, सहमति प्राप्त आगंतुक फ़र्स्ट-पार्टी डेटा सूची बनाते हैं जिसे आप विज़िट की तारीख, ठहरने की अवधि और दोहराई गई विज़िट के आधार पर विभाजित कर सकते हैं। WiFi Analytics डैशबोर्ड दिखाता है कि कितने क्रू वापस आते हैं। Purple ISO 27001 प्रमाणित और GDPR अनुपालन करने वाला है, जो तब महत्वपूर्ण होता है जब कोई प्रदाता आपके आगंतुक डेटा को रखता है।
बर्थ धारक के रिकॉर्ड को मार्केटिंग सूची से बाहर रखें जब तक कि वे अलग से ऑप्ट इन न करें। वे पहले से ही आपके बर्थिंग सिस्टम में हैं और एक अलग संबंध की उम्मीद करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
प्रत्येक विकल्प कहाँ फ़िट बैठता है
काम करने के दो परिदृश्य दिखाते हैं कि उपरोक्त प्रश्न निर्णयों में कैसे बदलते हैं। स्थल उदाहरणात्मक हैं; आंकड़े प्रत्येक स्थल के अपने नंबरों से आते हैं।
कार्य परिदृश्य 1: होटल और रेस्तरां वाला एक मरीना
स्थिति। 60 कमरों वाले होटल और तटवर्ती रेस्तरां वाले 250-बर्थ मरीना पर विचार करें। इसमें 210 वार्षिक बर्थ धारक और 40 आगंतुक बर्थ हैं। बर्थ धारक एक पासवर्ड साझा करते हैं, जिसे नवीनीकरण के समय साल में एक बार बदला जाता है। जिन मालिकों ने वसंत में अपनी नावें बेचीं, उन्होंने अगले जनवरी तक एक्सेस बनाए रखा। लिव-अबोर्ड के स्मार्ट टीवी होटल के कैप्टिव पोर्टल से नहीं जुड़ सके, इसलिए उन्होंने इसके बजाय कर्मचारियों का पासवर्ड मांगा।
क्या किया गया था। मरीना अपने मौजूदा एक्सेस पॉइंट पर तीन नेटवर्क पर चला गया। प्रत्येक बर्थ धारक को अपने स्वयं के निजी नेटवर्क बबल के भीतर, उनके बर्थ समझौते से मेल खाने वाली समाप्ति के साथ एक निजी कुंजी प्राप्त हुई। होटल के मेहमानों और विज़िट करने वाले क्रू ने कैप्टिव पोर्टल और सचेत-पसंद ऑप्ट-इन के साथ एक ब्रांडेड Guest WiFi नेटवर्क साझा किया। कर्मचारी IEEE 802.1X पर चले गए जो Microsoft Entra ID से जुड़ा था, जिसमें कार्ड टर्मिनल एक अलग सेगमेंट पर थे।
परिणाम। वार्षिक पासवर्ड परिवर्तन, जिसने एक साथ 210 बर्थ धारकों को डिस्कनेक्ट कर दिया था, पूरी तरह से बंद हो गया। कोई व्यक्ति छोड़ने पर अब 12 महीने बाद तक के बजाय, उसी दिन एक्सेस खो देता है जिस दिन उनका अनुबंध समाप्त होता है। अन्य 209 कुंजियाँ अप्रभावित रहती हैं। पोंटून पर कर्मचारियों के क्रेडेंशियल का प्रसार बंद हो गया, क्योंकि बर्थ धारकों को अब उनकी आवश्यकता नहीं थी। वही गेस्ट नेटवर्क hotels साइड और मरीना को सेवा प्रदान करता है, इसलिए सहमति प्राप्त एक सूची दोनों को कवर करती है।
कार्य परिदृश्य 2: 400-बर्थ मरीना में रेगाटा सप्ताह
स्थिति. 400-बर्थ वाले एक ऐसे मरीना पर विचार करें जिसमें 320 वार्षिक धारक और 80 विज़िटर बर्थ हैं। रेगाटा सप्ताह के दौरान, आने वाली नावें तीन-तीन की कतार में एक साथ लगती हैं, जिससे 80 विज़िटर बर्थ में 240 नावें समा जाती हैं। मरीना प्रति नाव चार क्रू सदस्य और प्रत्येक के पास दो डिवाइस मानकर चलता है, जिससे विज़िटर डिवाइसों की संख्या 1,920 हो जाती है। यह माना जाता है कि शाम के पीक समय में 60% कनेक्ट होते हैं: 1,152 डिवाइस। यह भी माना जाता है कि आधे बर्थ धारक सवार हैं और प्रत्येक के पास तीन डिवाइस हैं: 480 और डिवाइस। इस प्रकार योजना का आंकड़ा लगभग 1,630 समवर्ती डिवाइसों का बनता है।
क्या किया गया. मरीना ने पाँच दिनों के आयोजन के लिए अनुबंध में 1,700 समवर्ती डिवाइसों की संख्या तय की। दो विज़िटर पोंटूनों पर अस्थायी एक्सेस पॉइंट लगाए गए, जिन्हें अगले सप्ताह हटाने पर सहमति बनी। इस आयोजन का अपना कैप्टिव पोर्टल पेज रेगाटा की ब्रांडिंग के साथ चलाया गया, जो कि इवेंट वेन्यू WiFi प्रदाताओं: प्रति-इवेंट कैप्टिव पोर्टल, प्रदर्शक एक्सेस और सहभागी रिपोर्टिंग में उपयोग किए जाने वाले पैटर्न के समान ही था। बर्थ धारकों ने अपनी प्राइवेट कुंजियाँ अपने पास रखीं, जिससे आयोजन के लोड का असर कभी भी उनके साइन-इन पर नहीं पड़ा।
परिणाम. मरीना ने 52 हफ्तों के बजाय केवल पाँच दिनों के लिए पीक क्षमता का भुगतान किया। इवेंट पोर्टल ने रेगाटा क्रू की एक अलग सहमति-प्राप्त सूची तैयार की, जो अगले वर्ष के अर्ली-बुकिंग अभियान के लिए तैयार थी। क्षमता का परीक्षण प्रदाता द्वारा हस्ताक्षरित आंकड़े के आधार पर किया गया, न कि किसी मौखिक वादे के आधार पर।
प्रत्येक को संचालित करने में क्या खर्च आता है
किसी मरीना पर संचालन लागत पाँच स्रोतों से आती है। प्रदाता के कोटेशन में अक्सर केवल पहले दो ही दिखाए जाते हैं।
| लागत मद | कैप्टिव पोर्टल के साथ साझा पासवर्ड | पहचान-आधारित: प्रति-बर्थ कुंजियाँ, गेस्ट पोर्टल और स्टाफ़ 802.1X |
|---|---|---|
| आउटडोर एक्सेस पॉइंट और माउंट | समान हार्डवेयर | समान हार्डवेयर; हार्डवेयर-अज्ञेयवादी प्लेटफ़ॉर्म मौजूदा किट का पुन: उपयोग करते हैं |
| लाइसेंसिंग | गेस्ट पोर्टल लाइसेंस | गेस्ट, बर्थ धारक और स्टाफ़ नेटवर्क लाइसेंस |
| बर्थ बदलने पर हार्बर कार्यालय का समय | पासवर्ड बदलें, नोटिस दोबारा प्रिंट करें, प्रत्येक धारक के कॉल का उत्तर दें | एक कुंजी रद्द करें, एक कुंजी जारी करें |
| सुरक्षा जोखिम | पूर्व धारक और पासवर्ड जानने वाला कोई भी व्यक्ति कनेक्टेड रहता है | बर्थ समझौते के समाप्त होते ही एक्सेस खत्म हो जाता है |
| मार्केटिंग लाभ | सहमति-प्राप्त डेटा बहुत कम या बिल्कुल नहीं | दोबारा आने वाले विज़िट अभियानों के लिए सहमति-प्राप्त विज़िटर सूची |
हार्डवेयर अक्सर सबसे बड़ा एकल खर्च होता है, इसलिए पूछें कि क्या प्रदाता को नए एक्सेस पॉइंट की आवश्यकता है भी या नहीं। Purple, Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में काम करता है। यदि आपका आउटडोर एस्टेट दुरुस्त है, तो आप केवल सॉफ्टवेयर लेयर बदलते हैं, हार्डवेयर नहीं। आपके अगले WiFi अपग्रेड के लिए नए हार्डवेयर की आवश्यकता क्यों नहीं है इसके पीछे का तर्क समझाता है।
छिपी हुई लागत स्टाफ़ का समय है। साझा-पासवर्ड का हर बदलाव फोन कॉल और पोंटून विज़िट का एक पूरा दिन ले लेता है। अलग-अलग कुंजियाँ उस काम को प्रति बर्थ एक एकल कार्रवाई में बदल देती हैं।
मौसमी पीक के बारे में अनुबंध में क्या होना चाहिए?
गर्मियों की व्यवस्था को ईमेल में नहीं, बल्कि अनुबंध में लिखें। एक अच्छा मरीना WiFi अनुबंध निम्नलिखित निर्दिष्ट करता है:
- तारीख के अनुसार पीक अवधि। उदाहरण के लिए, मई की शुरुआत से सितंबर के अंत तक, साथ ही विशेष आयोजनों वाले सप्ताह।
- पीक और ऑफ़-पीक के लिए समवर्ती (कनकconcurrent) डिवाइस की संख्या। प्रति पंटून और पूरी साइट के लिए, ताकि आप इसका परीक्षण कर सकें।
- इवेंट अपलिफ्ट। अस्थायी एक्सेस पॉइंट, उन्हें कौन इंस्टॉल और हटाता है, और आपको कितने समय पहले नोटिस देना होगा।
- सपोर्ट के घंटे जो सीज़न के अनुकूल हों। गर्मियों में वीकेंड और शाम का कवर, जब आगंतुक दल आते हैं और हार्बर कार्यालय में सबसे अधिक व्यस्तता होती है।
- प्रति क्षेत्र फ़ॉल्ट प्रतिक्रिया समय। अगस्त में विज़िटर पंटून पर एक निष्क्रिय एक्सेस पॉइंट जनवरी में बोटयार्ड के एक्सेस पॉइंट की तुलना में अधिक महत्वपूर्ण होता है।
- स्केल डाउन करने की सुविधा। क्या सीज़न के बाहर लाइसेंस या अस्थायी हार्डवेयर कम हो जाते हैं।
- डेटा शर्तें। विज़िटर डेटा को कौन नियंत्रित करता है, इसे कहाँ प्रोसेस किया जाता है और UK GDPR के तहत सहमति रिकॉर्ड कैसे रखे जाते हैं।
यदि कोई प्रदाता लिखित में क्षमता का आँकड़ा नहीं देता है, तो इसे ही अपना उत्तर समझें।
अपनी एस्टेट के लिए निर्णय कैसे लें
दो या तीन मरीना WiFi प्रदाताओं को शॉर्टलिस्ट करें। प्रत्येक को समान लिखित प्रश्न भेजें और उत्तरों का एक साथ मूल्यांकन करें।
- क्या आप हमारे एक्सेस पॉइंट्स पर अलग-अलग VLAN पर बर्थ धारक, विज़िटिंग क्रू और स्टाफ़ नेटवर्क चला सकते हैं?
- क्या बर्थ धारकों को एक व्यक्तिगत कुंजी (की) मिलती है, और क्या दूसरों को प्रभावित किए बिना एक कुंजी रद्द की जा सकती है?
- क्या प्रत्येक बर्थ धारक के डिवाइस एक-दूसरे को देख सकते हैं लेकिन पड़ोसी नावों को नहीं?
- क्या हार्बर कार्यालय बर्थ समझौते से मेल खाने वाली समाप्ति तिथि के साथ स्वयं कुंजियाँ जारी और रद्द कर सकता है?
- आप पंटून का सर्वेक्षण कब और कैसे करेंगे, और कितनी ऑक्यूपेंसी पर?
- गर्मियों में, प्रति पंटून और पूरी साइट पर आप कितने समवर्ती डिवाइस का वादा करेंगे?
- आप इवेंट सप्ताहों को कैसे संभालते हैं, और अपलिफ्ट की लागत क्या है?
- विज़िटर साइन-इन UK GDPR और PECR के तहत मार्केटिंग सहमति कैसे प्राप्त करते हैं?
- आप किन हार्डवेयर वेंडरों का समर्थन करते हैं, और क्या हमें किसी भी एक्सेस पॉइंट को बदलने की आवश्यकता है?
- आपके पास कौन से सुरक्षा प्रमाणपत्र हैं?
Purple 90 से अधिक देशों में 80,000+ लाइव स्थानों पर काम करता है और एक वर्ष में 500 मिलियन उपयोगकर्ताओं और लॉगिन को संभालता है। ऊपर दिए गए प्रश्न वही हैं जिनका उत्तर हम हॉस्पिटैलिटी, रिटेल और ट्रांसपोर्ट एस्टेट के लिए देते हैं। एक मरीना में पानी, ज्वार और गर्मियां जुड़ जाती हैं जो आपके डिवाइस की संख्या को तीन गुना कर देती हैं।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple हमारे पंटून पर पहले से मौजूद एक्सेस पॉइंट्स के साथ काम करेगा?
हाँ, Purple आपके मौजूदा आउटडोर एक्सेस पॉइंट्स पर चलता है यदि वे किसी समर्थित वेंडर के हैं। Purple, Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में काम करता है। आप हार्डवेयर अपने पास रखते हैं और सॉफ़्टवेयर लेयर को बदलते हैं जो साइन-इन, कुंजियों और डेटा को नियंत्रित करती है। यदि कोई सर्वेक्षण कवरेज गैप दिखाता है, तो आप पूरे एस्टेट को बदलने के बजाय उसी वेंडर के एक्सेस पॉइंट जोड़ते हैं।
मरीना के लिए Purple का लाइसेंस कैसे दिया जाता है?
Purple आपके द्वारा चुने गए प्लान - Connect, Capture या Engage - के साथ-साथ किसी भी सुरक्षा ऐड-ऑन जैसे SecurePass, Verify या Shield के आधार पर कोटेशन देता है। Connect एक्सेस को कवर करता है, Capture साइन-इन के समय डेटा कैप्चर जोड़ता है, और Engage सहमति देने वाले विज़िटर्स के लिए मार्केटिंग जोड़ता है। एक मरीना जो निजी बर्थ होल्डर कीज़ और फिर से आने वाले विज़िटर्स की सूची चाहता है, वह आमतौर पर Engage चुनता है। अपनी बर्थ की संख्या, साइट्स और पीक सीज़न बताते हुए कोटेशन का अनुरोध करें ताकि सीज़नल आवश्यकताओं की कीमत शुरुआत से ही तय की जा सके।
हम शिकायतों की बाढ़ के बिना बर्थ होल्डर्स को शेयर्ड पासवर्ड से कैसे हटा सकते हैं?
एक निश्चित बदलाव अवधि (चेंजओवर विंडो) के लिए पुराने शेयर्ड पासवर्ड के साथ-साथ नया की-आधारित नेटवर्क चलाएं। प्रत्येक बर्थ होल्डर को स्पष्ट रूप से जुड़ने के निर्देशों के साथ एक अलग की (कुंजी) जारी करें, फिर पहले से घोषित की गई तारीख पर शेयर्ड पासवर्ड को बंद कर दें। स्मार्ट टीवी और ऑनबोर्ड मॉनिटरिंग वाले लाइवअबोर्ड अपनी नई की के साथ एक बार फिर से जुड़ते हैं। स्विच के बाद, आपको फिर कभी सभी के लिए पासवर्ड बदलने की आवश्यकता नहीं होगी।
क्या गेस्ट WiFi साइन-इन डेटा GDPR के अनुरूप है?
हाँ, बशर्ते मार्केटिंग सहमति WiFi एक्सेस से अलग हो और कभी भी पहले से टिक (pre-ticked) न की गई हो। Purple सचेत-पसंद ऑप्ट-इन का उपयोग करता है, ताकि आने वाला क्रू मार्केटिंग के लिए सहमति दिए बिना भी ऑनलाइन आ सके। UK GDPR और PECR के तहत, मार्केटिंग ईमेल के लिए एक स्पष्ट ऑप्ट-इन की आवश्यकता होती है, और GDPR Recital 32 पहले से टिक किए गए बॉक्स को खारिज करता है। Purple ISO 27001 प्रमाणित और GDPR अनुरूप है, और आप यह नियंत्रित करते हैं कि विज़िटर डेटा कितने समय तक रखा जाए।
पोंटून पर हमारे ब्रॉडबैंड प्रदाता के राउटर WiFi का उपयोग क्यों न करें?
क्योंकि एक ब्रॉडबैंड राउटर आपको एक शेयर्ड नेटवर्क देता है, न कि तीन अलग-अलग नेटवर्क। यह प्रति बर्थ एक प्राइवेट की जारी नहीं कर सकता, बाकी को प्रभावित किए बिना किसी एक होल्डर की की को निरस्त नहीं कर सकता, या सहमति प्राप्त विज़िटर डेटा कैप्चर नहीं कर सकता। इनडोर राउटर्स में नमक के स्प्रे और पोंटून पोस्ट के लिए आवश्यक आउटडोर रेटिंग और माउंटिंग की भी कमी होती है। ब्रॉडबैंड लाइन को बैकहॉल के रूप में रखें और इसके ऊपर पहचान-आधारित एक्सेस के साथ एक प्रबंधित आउटडोर नेटवर्क चलाएं।
मरीना WiFi डिप्लॉयमेंट में कितना समय लगता है?
यह मुख्य रूप से इस बात पर निर्भर करता है कि आपके मौजूदा एक्सेस पॉइंट बने रहेंगे या नहीं। यदि आउटडोर एस्टेट सही स्थिति में है, तो प्रति-बर्थ कीज़, एक गेस्ट पोर्टल और एक स्टाफ नेटवर्क पर स्विच करना एक कॉन्फ़िगरेशन परिवर्तन है, न कि कोई निर्माण परियोजना। नए पोंटून एक्सेस पॉइंट से सर्वे, केबलिंग, पावर और मरीन-ग्रेड माउंटिंग का समय बढ़ जाता है। ऑफ़-सीज़न के लिए इंस्टॉलेशन की योजना बनाएं और वसंत में बर्थ भरने के बाद, पहले व्यस्त ग्रीष्मकालीन सप्ताहांत से पहले कवरेज को सत्यापित करें।
क्या बर्थ होल्डर स्मार्ट टीवी और बोट मॉनिटरिंग डिवाइस का उपयोग कर सकते हैं?
हाँ, क्योंकि बर्थ होल्डर कैप्टिव पोर्टल के बजाय अपनी स्वयं की प्री-शेयर्ड की से जुड़ते हैं। स्मार्ट टीवी, गेम कंसोल और ऑनबोर्ड मॉनिटरिंग इकाइयां WiFi पासफ़्रेज़ दर्ज कर सकती हैं, लेकिन वेब साइन-इन पेज पूरा नहीं कर सकती हैं। Purple के Identity-Based Networks के साथ, प्रत्येक बर्थ होल्डर के डिवाइस उनके अपने निजी नेटवर्क बबल में रहते हैं। एक फोन बोट पर मौजूद टीवी पर कास्ट कर सकता है, लेकिन अगली नाव पर कोई भी व्यक्ति किसी भी डिवाइस को नहीं देख सकता है।
मुख्य परिभाषाएं
VLAN
IEEE 802.1Q द्वारा परिभाषित एक वर्चुअल LAN, एक भौतिक नेटवर्क को अलग-अलग लॉजिकल सेगमेंट में विभाजित करता है ताकि एक सेगमेंट का ट्रैफ़िक दूसरे तक न पहुँच सके।
आप बर्थ धारकों, आने वाले क्रू और कर्मचारियों को अलग-अलग VLANs में मैप करते हैं ताकि कोई भी समूह दूसरे के डिवाइस या ट्रैफ़िक को न देख सके।
कैप्टिव पोर्टल
वह वेब पेज जिस पर इंटरनेट एक्सेस मिलने से पहले डिवाइस को रीडायरेक्ट किया जाता है, जिसका उपयोग साइन इन करने और विवरण या सहमति एकत्र करने के लिए किया जाता है।
यह आने वाले क्रू के लिए सबसे तेज़ साइन-इन है, लेकिन यह स्मार्ट टीवी और नाव निगरानी इकाइयों के लिए काम नहीं करता है जो वेब फ़ॉर्म पूरा नहीं कर सकते हैं।
iPSK (आइडेंटिटी प्री-शेयर्ड की)
एक WPA2 या WPA3 प्री-शेयर्ड की स्कीम जहाँ प्रत्येक उपयोगकर्ता एक ही नेटवर्क नाम पर एक अद्वितीय पासफ़्रेज़ रखता है; वेंडर इसे PPSK या DPSK भी कहते हैं।
यह प्रत्येक बर्थ धारक को स्मार्ट टीवी और ऑनबोर्ड उपकरण कनेक्ट करने की अनुमति देता है, और हार्बर कार्यालय को अन्य धारकों को प्रभावित किए बिना एक की (key) को रद्द करने की सुविधा देता है।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण के लिए IEEE मानक, जो डिवाइस के जुड़ने से पहले RADIUS सर्वर के माध्यम से EAP के ज़रिये प्रत्येक व्यक्ति के क्रेडेंशियल्स की जाँच करता है।
यह प्रबंधित लैपटॉप और टैबलेट का उपयोग करने वाले कर्मचारियों के लिए उपयुक्त है, जो Microsoft Entra ID, Okta या Google Workspace से जुड़े होते हैं, ताकि नौकरी छोड़ने वाले कर्मचारी अपना खाता अक्षम होने पर WiFi का एक्सेस खो दें।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूज़र सर्विस, वह केंद्रीय प्रमाणीकरण सेवा है जिसका उपयोग IEEE 802.1X प्रत्येक लॉगिन को स्वीकृत या अस्वीकार करने के लिए करता है।
यह कर्मचारियों के नेटवर्क के लिए बैक एंड है, जो हार्बर कार्यालय, ईंधन बर्थ और चैंडलरी के लिए प्रति-खाता नीति लागू करता है।
OWE (अपॉर्च्युनिस्टिक वायरलेस एन्क्रिप्शन)
IETF RFC 8110 में परिभाषित, OWE पासवर्ड की आवश्यकता के बिना ओपन वायरलेस नेटवर्क पर ट्रैफ़िक को एन्क्रिप्ट करता है।
प्रदाताओं से पूछें कि क्या विज़िटर क्रू नेटवर्क OWE का समर्थन करता है, ताकि ओपन साइन-इन का अर्थ अनएन्क्रिप्टेड ट्रैफ़िक न हो।
OpenRoaming
एक रोमिंग फ्रेमवर्क जो डिवाइसेज को एक विश्वसनीय पहचान का उपयोग करके भाग लेने वाले नेटवर्कों से स्वचालित रूप से कनेक्ट होने की अनुमति देता है, जिसे Passpoint (Hotspot 2.0) पर बनाया गया है।
यह दोबारा आने वाले आगंतुक चालक दल (क्रू) को कैप्टिव पोर्टल साइन-इन दोहराए बिना फिर से कनेक्ट होने की सुविधा देता है।
IEEE 802.11ax (WiFi 6)
IEEE 802.11 संशोधन जो कई डिवाइसेज द्वारा एक ही एयरटाइम साझा करने पर वायरलेस प्रदर्शन में सुधार करता है।
यह गर्मियों में भीड़भाड़ वाले पोंटून पर मदद करता है, लेकिन यह अनुबंध में लिखित समवर्ती डिवाइस (कनकंट डिवाइस) संख्या की जगह नहीं लेता है।
IP रेटिंग (IEC 60529)
IEC 60529 द्वारा परिभाषित इनग्रेस प्रोटेक्शन कोड, जो यह ग्रेड तय करता है कि कोई एनक्लोजर ठोस पदार्थों और पानी का कितना अच्छा प्रतिरोध करता है।
IP रेटिंग और मरीन-ग्रेड फिक्सिंग के बारे में पूछें, क्योंकि नमक के स्प्रे से पोंटून हार्डवेयर पर कनेक्टर्स में जंग लग जाता है।
IEEE 802.3 कॉपर रन सीमा
IEEE 802.3 ट्विस्टेड-पेयर कॉपर पर ईथरनेट को प्रति रन 100 मीटर तक सीमित करता है।
लंबे पोंटून को बैकहॉल के लिए फाइबर या पॉइंट-टू-पॉइंट वायरलेस ब्रिज की आवश्यकता हो सकती है, जो लागत और इंस्टॉलेशन समय को प्रभावित करता है।
PECR और GDPR रीसाइटल 32
यूके प्राइवेसी एंड इलेक्ट्रॉनिक कम्युनिकेशंस रेगुलेशंस को मार्केटिंग ईमेल के लिए एक स्पष्ट ऑप्ट-इन की आवश्यकता होती है; GDPR रीसाइटल 32 पुष्टि करता है कि पहले से टिक किए गए बॉक्स सहमति नहीं हैं।
वैध रिटर्न-विज़िट सूची बनाने के लिए आपके गेस्ट पोर्टल को मार्केटिंग सहमति को WiFi एक्सेस से अलग रखना चाहिए।
PCI DSS सेगमेंटेशन
पेमेंट कार्ड इंडस्ट्री डेटा सिक्योरिटी स्टैंडर्ड यह कम करने के लिए नेटवर्क सेगमेंटेशन का उपयोग करता है कि कौन से सिस्टम मूल्यांकन के दायरे में आते हैं।
चांडलरी और फ्यूल बर्थ कार्ड टर्मिनल एक अलग स्टाफ और पेमेंट सेगमेंट से संबंधित हैं, न कि कभी गेस्ट नेटवर्क से।
हल किए गए उदाहरण
60 कमरों वाले होटल और वॉटरफ़्रंट रेस्तरां वाली एक 250-बर्थ की मरीना में 210 वार्षिक बर्थ धारक हैं, जो साल में एक बार बदले जाने वाले एक ही पासवर्ड को साझा करते हैं। जिन मालिकों ने वसंत में बिक्री की थी, उनके पास जनवरी तक एक्सेस बना रहा, और नावों पर रहने वालों के स्मार्ट टीवी होटल के कैप्टिव पोर्टल से नहीं जुड़ सके, इसलिए उन्होंने कर्मचारियों का पासवर्ड मांगा।
मरीना ने अपने मौजूदा एक्सेस पॉइंट्स पर तीन नेटवर्क अपनाए। प्रत्येक बर्थ धारक को अपने स्वयं के निजी नेटवर्क बबल के भीतर, अपने बर्थ समझौते से मेल खाने वाली समाप्ति तिथि के साथ एक निजी की (key) मिली। होटल के मेहमानों और आने वाले क्रू ने कैप्टिव पोर्टल और सचेत-विकल्प ऑप्ट-इन्स के साथ एक ब्रांडेड गेस्ट WiFi नेटवर्क साझा किया। कर्मचारी Microsoft Entra ID से जुड़े IEEE 802.1X पर चले गए, जिसमें कार्ड टर्मिनल एक अलग सेगमेंट पर थे। 210 धारकों को डिस्कनेक्ट करने वाला वार्षिक पासवर्ड परिवर्तन बंद हो गया। अब कोई व्यक्ति मरीना छोड़ते ही उसी दिन एक्सेस खो देता है जिस दिन उसका अनुबंध समाप्त होता है, 12 महीने बाद तक नहीं, और शेष 209 की (keys) अप्रभावित रहती हैं। पोंटून पर कर्मचारियों के क्रेडेंशियल्स का प्रसार बंद हो गया, और एक ही सहमति वाली सूची अब होटल और मरीना दोनों को कवर करती है।
320 वार्षिक धारकों और 80 विज़िटर बर्थ वाली एक 400-बर्थ मरीना रेगाटा सप्ताह की मेजबानी करती है। नावें तीन-स्तरीय कतार में खड़ी होती हैं, इसलिए 80 विज़िटर बर्थ में 240 नावें समा जाती हैं। इसे कितनी क्षमता के लिए और कितने समय के लिए अनुबंध करना चाहिए?
मरीना ने प्रति नाव चार क्रू सदस्य और प्रत्येक के पास दो डिवाइस माने, जिससे 1,920 आने वाले डिवाइस हुए, जिनमें से 60% शाम के व्यस्त समय में कनेक्टेड थे: 1,152। प्रत्येक तीन डिवाइस वाले आधे बर्थ धारकों के बोर्ड पर होने से 480 और जुड़ गए। अनुमानित नियोजन आंकड़ा लगभग 1,630 समवर्ती डिवाइस था। इसने पाँच दिनों के इवेंट के लिए अनुबंध में 1,700 समवर्ती डिवाइस लिखवाए। दो विज़िटर पोंटूनों पर अस्थायी एक्सेस पॉइंट लगाए गए, जिन्हें अगले सप्ताह हटाने पर सहमति हुई। इस इवेंट का अपना ब्रांडेड कैप्टिव पोर्टल चला, जबकि बर्थ धारकों ने अपनी निजी की (keys) बनाए रखीं। मरीना ने 52 हफ्तों के बजाय केवल पाँच दिनों के लिए पीक क्षमता का भुगतान किया, रेगाटा क्रू की एक अलग सहमति वाली सूची प्राप्त की और एक हस्ताक्षरित आंकड़े के आधार पर क्षमता का परीक्षण किया।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple हमारे पोंटून पर पहले से मौजूद एक्सेस पॉइंट्स के साथ काम करेगा?
हाँ, Purple आपके मौजूदा आउटडोर एक्सेस पॉइंट्स पर काम करता है यदि वे किसी समर्थित वेंडर से आते हैं। Purple, Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में काम करता है। आप हार्डवेयर को बनाए रखते हैं और सॉफ्टवेयर लेयर को बदलते हैं जो साइन-इन, कीज़ और डेटा को नियंत्रित करती है। यदि कोई सर्वे कवरेज में कमी दिखाता है, तो आप पूरे एस्टेट को बदलने के बजाय उसी वेंडर से एक्सेस पॉइंट्स जोड़ते हैं।
मरीना के लिए Purple का लाइसेंस कैसे दिया जाता है?
Purple आपके द्वारा चुने गए प्लान (Connect, Capture या Engage) के साथ-साथ किसी भी सुरक्षा ऐड-ऑन जैसे कि SecurePass, Verify या Shield पर कोटेशन देता है। Connect एक्सेस को कवर करता है, Capture साइन-इन पर डेटा कैप्चर जोड़ता है, और Engage सहमति देने वाले आगंतुकों के लिए मार्केटिंग जोड़ता है। प्राइवेट बर्थ धारक कीज़ और रिटर्न-विज़िट सूची चाहने वाला मरीना आमतौर पर Engage पर विचार करता है। अपनी बर्थ संख्या, साइटों और पीक सीज़न का उल्लेख करते हुए कोटेशन मांगें ताकि मौसमी ज़रूरतों की कीमत शुरू से ही तय हो सके।
हम शिकायतों के अंबार के बिना बर्थ धारकों को साझा पासवर्ड से कैसे हटा सकते हैं?
एक निश्चित बदलाव अवधि के लिए पुराने साझा पासवर्ड के साथ-साथ नए की-आधारित नेटवर्क को चलाएं। प्रत्येक बर्थ धारक को स्पष्ट जुड़ने के निर्देशों के साथ एक व्यक्तिगत की जारी करें, फिर पहले से घोषित तिथि पर साझा पासवर्ड को बंद कर दें। स्मार्ट टीवी और ऑनबोर्ड मॉनिटरिंग वाले लिवअबॉर्ड्स अपनी नई की के साथ एक बार फिर से जुड़ते हैं। इस बदलाव के बाद, आपको फिर कभी सभी के लिए पासवर्ड बदलने की आवश्यकता नहीं होगी।
क्या गेस्ट WiFi साइन-इन डेटा GDPR के अनुरूप है?
हाँ, बशर्ते मार्केटिंग सहमति WiFi एक्सेस से अलग हो और कभी भी पहले से टिक (pre-ticked) न की गई हो। Purple सचेत-विकल्प (conscious-choice) ऑप्ट-इन का उपयोग करता है, जिससे आने वाला क्रू मार्केटिंग से सहमत हुए बिना भी ऑनलाइन आ सकता है। UK GDPR और PECR के तहत, मार्केटिंग ईमेल के लिए स्पष्ट ऑप्ट-इन की आवश्यकता होती है, और GDPR Recital 32 पहले से टिक किए गए बॉक्स को अमान्य करता है। Purple ISO 27001 प्रमाणित और GDPR के अनुरूप है, और विज़िटर डेटा कितने समय तक रखा जाए, इसका नियंत्रण आपके पास रहता है।
पोंटून पर हमारे ब्रॉडबैंड प्रदाता के राउटर WiFi का उपयोग क्यों न करें?
क्योंकि एक ब्रॉडबैंड राउटर आपको तीन अलग नेटवर्क के बजाय एक साझा नेटवर्क देता है। यह प्रति बर्थ एक प्राइवेट की (private key) जारी नहीं कर सकता, बाकी को प्रभावित किए बिना किसी एक धारक का एक्सेस रद्द नहीं कर सकता, या सहमति-प्राप्त विज़िटर डेटा कैप्चर नहीं कर सकता। इंडोर राउटर में नमक के पानी के फुहारों और पोंटून खंभों के लिए आवश्यक आउटडोर रेटिंग और माउंटिंग की कमी भी होती है। ब्रॉडबैंड लाइन को बैकहॉल के रूप में रखें और उसके ऊपर पहचान-आधारित एक्सेस वाला एक प्रबंधित आउटडोर नेटवर्क संचालित करें।
मरीना WiFi डिप्लॉयमेंट में कितना समय लगता है?
यह मुख्य रूप से इस बात पर निर्भर करता है कि आपके मौजूदा एक्सेस पॉइंट बने रहेंगे या नहीं। यदि आउटडोर सेटअप ठीक स्थिति में है, तो प्रति-बर्थ कीज़, एक गेस्ट पोर्टल और स्टाफ नेटवर्क पर माइग्रेट करना केवल एक कॉन्फ़िगरेशन परिवर्तन है, कोई निर्माण परियोजना नहीं। नए पोंटून एक्सेस पॉइंट जोड़ने से सर्वेक्षण, केबलिंग, पावर और मरीन-ग्रेड माउंटिंग का समय बढ़ जाता है। ऑफ़-सीज़न के लिए इंस्टॉलेशन की योजना बनाएं और गर्मियों के पहले व्यस्त सप्ताहांत से पहले, वसंत में बर्थ भरने पर कवरेज की पुष्टि करें।
क्या बर्थ धारक स्मार्ट टीवी और बोट मॉनिटरिंग डिवाइस का उपयोग कर सकते हैं?
हाँ, क्योंकि बर्थ धारक कैप्टिव पोर्टल के बजाय अपनी स्वयं की प्री-शेयर्ड की (pre-shared key) से जुड़ते हैं। स्मार्ट टीवी, गेमिंग कंसोल और ऑनबोर्ड मॉनिटरिंग इकाइयां WiFi पासफ़्रेज़ दर्ज कर सकती हैं, लेकिन वे वेब साइन-इन पेज पूरा नहीं कर सकतीं। Purple के Identity-Based Networks के साथ, प्रत्येक बर्थ धारक के डिवाइस उनके अपने निजी नेटवर्क बबल में रहते हैं। एक फ़ोन नाव पर मौजूद टीवी पर कास्ट कर सकता है, लेकिन अगली नाव पर कोई भी व्यक्ति इनमें से किसी भी डिवाइस को नहीं देख सकता।
स्रोत
- IETF RFC 8110: Opportunistic Wireless Encryption
- IEEE 802.1 Working Group (IEEE 802.1X)
- IEEE 802.11ax-2021
- IEC 60529: Degrees of protection provided by enclosures (IP Code)
- Regulation (EU) 2016/679 (GDPR), including Recital 32
- The Privacy and Electronic Communications (EC Directive) Regulations 2003
- PCI Security Standards Council: PCI DSS
इस श्रृंखला में आगे पढ़ें
हॉलिडे और कारवां पार्क WiFi प्रदाता: मेहमानों, मालिकों और कर्मचारियों के संदर्भ में क्या देखें
आप उन प्रमुख सवालों के आधार पर हॉलिडे पार्क WiFi प्रदाताओं को शॉर्टलिस्ट कर सकेंगे जो उन्हें अलग बनाते हैं: ओनर नेटवर्क, फैमिली-सेफ फ़िल्टरिंग, आपके आइडेंटिटी प्रोवाइडर से जुड़ा स्टाफ एक्सेस और हार्डवेयर का पुनः उपयोग। आप फिर से बुकिंग के लिए सहमति कैप्चर भी सेट कर सकते हैं और अनुबंध में सीज़नल पीक, अपटाइम व डेटा ओनरशिप की शर्तें शामिल कर सकते हैं।
मल्टी-साइट गेस्ट WiFi प्लेटफ़ॉर्म की तुलना: हार्डवेयर-न्यूट्रल ओवरले बनाम कंट्रोलर पोर्टल
आप यह निर्णय लेने में सक्षम होंगे कि आपकी संपत्ति इन-बिल्ट कंट्रोलर पोर्टल्स पर बनी रह सकती है या इसे हार्डवेयर-अग्नोस्टिक क्लाउड ओवरले की आवश्यकता है। आप छह ट्रिगर्स के विरुद्ध अपनी साइटों का परीक्षण कर सकते हैं, 10 एक्सिस पर दो मॉडल की तुलना कर सकते हैं और तीन साल के रोलआउट में प्रति-स्थल बनाम प्रति-AP लाइसेंसिंग ब्रेक-इवन का काम कर सकते हैं।
गेस्ट WiFi RFP आवश्यकताएं: ऑनबोर्डिंग, सुरक्षा और एनालिटिक्स में क्या निर्दिष्ट करें
एक ऐसी गेस्ट WiFi RFP लिखने के लिए इस गाइड का उपयोग करें जिसे बिडर्स न केवल स्वीकार करें, बल्कि उसमें पास या फेल भी हो सकें। आप ऑनबोर्डिंग, RADIUS, Passpoint, हार्डवेयर, GDPR, PCI DSS, सुरक्षात्मक DNS और एनालिटिक्स के लिए "must" (अनिवार्य) और "should" (ऐच्छिक) आवश्यकताएं निर्धारित कर सकते हैं। इसके बाद आप साक्ष्यों के आधार पर प्रतिक्रियाओं को स्कोर कर सकते हैं और दो हार्डवेयर प्लेटफॉर्म पर 30-दिवसीय पायलट के साथ डिलीवरी की पुष्टि कर सकते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।