
Fornecedores de WiFi para marinas: titulares de postos de amarração, embarcações visitantes e capacidade sazonal
Poderá selecionar fornecedores de WiFi para marinas com base em cinco critérios: separação de redes, cobertura dos pontões, capacidade no verão, controlo de chaves ao nível do posto de amarração e dados de visitantes com consentimento. Também saberá o que incluir no contrato, desde um número assinado de dispositivos simultâneos até ao reforço para eventos, bem como as 10 perguntas a enviar a cada fornecedor.
Parte da nossa série principal: WiFi para visitantes: o guia completo →
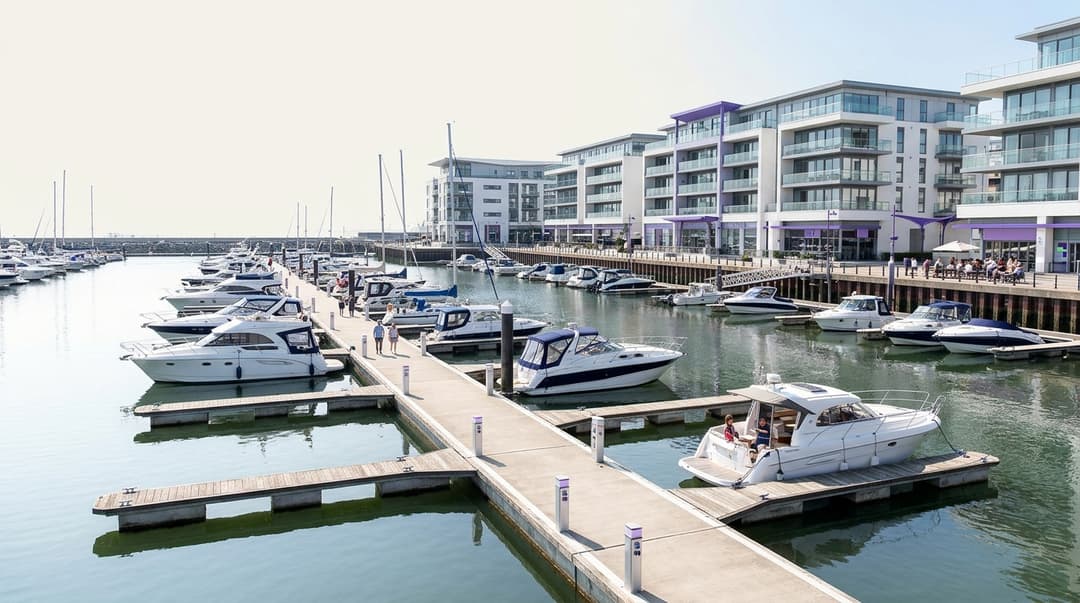
Escolha um fornecedor de WiFi para marinas que opere três redes distintas numa única infraestrutura. Os utilizadores de amarrações obtêm uma chave privada individual, as tripulações visitantes têm uma rede aberta com início de sessão e a equipa dispõe de uma rede protegida. Depois, exija uma vistoria no exterior com os pontões cheios, um valor de capacidade de verão contratualizado por escrito, revogação no próprio dia e dados de visitantes obtidos com consentimento.
Que fornecedor de WiFi para marinas deve escolher?
Uma marina serve três grupos cujas necessidades apontam em direções opostas. Os utilizadores de amarrações de longa duração tratam o pontão como a sua casa. Esperam que a sua smart TV, portátil e equipamentos de monitorização da embarcação se liguem uma vez e permaneçam ligados. As tripulações visitantes chegam para ficar uma ou duas noites. Querem estar online no espaço de um minuto após a atracagem, sem precisarem de telefonar à capitania. Os seus colaboradores necessitam de uma rede totalmente protegida para a capitania, o posto de combustível, os terminais de pagamento da loja náutica e o videovigilância (CCTV).
A maioria dos fornecedores de WiFi para marinas lida bem com um destes grupos. Poucos lidam com os três nos mesmos pontos de acesso. O fornecedor que escolher deve operar redes separadas para cada grupo, cobrir os pontões e o estaleiro naval de acordo com um padrão acordado, e dimensionar o serviço para o verão sem faturar esse custo durante todo o ano. Utilize a matriz abaixo para relacionar a sua situação com o que deve solicitar.
| A sua situação | O que deve solicitar ao fornecedor | Porque é importante |
|---|---|---|
| Os utilizadores de amarrações partilham uma palavra-passe impressa na capitania | Uma chave privada por amarração, revogável individualmente | Alterar uma palavra-passe partilhada desliga todos os utilizadores em simultâneo |
| Quem reside a bordo queixa-se de que as smart TVs não conseguem aceder à Internet | Uma rede com chave pré-partilhada, e não um portal cativo, para os utilizadores de amarrações | Os televisores e dispositivos de monitorização de embarcações não conseguem preencher uma página web de início de sessão |
| As tripulações visitantes fazem fila na capitania para obter a palavra-passe | Uma rede aberta de convidados com início de sessão através de portal cativo | As tripulações ligam-se a partir da embarcação e a marina recolhe dados de contacto com consentimento |
| Os terminais de pagamento da loja náutica partilham a rede de convidados | Uma rede separada para os colaboradores e pagamentos | O padrão PCI DSS utiliza a segmentação de rede para reduzir o que fica abrangido pelo seu âmbito |
| A cobertura falha nos fins de semana de regata | Um valor contratualizado de capacidade máxima e reforço para eventos | O número de dispositivos no verão pode ser várias vezes superior ao do inverno |
| Pretende que as tripulações visitantes regressem | Aceitações de consentimento a alimentar uma lista de marketing | Os inícios de sessão dos visitantes transformam-se num público-alvo para visitas de retorno |
Onde os fornecedores de WiFi para marinas verdadeiramente se diferenciam
Todos os fornecedores prometerão cobertura e velocidade. As diferenças reais residem em cinco áreas: segmentação, cobertura exterior, capacidade de pico, controlo de acessos ao nível da amarração e o destino dado aos dados dos visitantes.
Como devem os utilizadores de amarrações e as tripulações visitantes ser mantidos em redes separadas?
Execute pelo menos três redes lógicas, cada uma mapeada para a sua própria VLAN (LAN virtual, uma forma de dividir uma rede física em segmentos isolados). Os titulares de postos de amarração, as tripulações visitantes e a equipa nunca devem ver o tráfego ou os dispositivos uns dos outros.
A questão mais complexa é como os titulares de postos de amarração se autenticam. Um portal cativo (a página Web que surge antes de aceder à Internet) é adequado para tripulações visitantes. No entanto, falha no caso dos titulares de postos de amarração, uma vez que as Smart TVs, consolas de jogos e unidades de monitorização a bordo não conseguem preencher um formulário Web. Em vez disso, os titulares de postos de amarração necessitam de uma rede com chave pré-partilhada.
Uma chave partilhada única é a resposta errada. Utilize uma chave pré-partilhada baseada em identidade (iPSK): cada titular de posto de amarração obtém a sua própria frase de acesso no mesmo nome de rede. Os fornecedores de hardware utilizam diferentes designações para este conceito, incluindo iPSK, PPSK (chave pré-partilhada privada) e DPSK, mas o princípio é o mesmo. Cada chave é mapeada para um titular de posto de amarração. Pode revogá-la sem afetar mais ninguém.
As Redes Baseadas em Identidade da Purple vão um passo mais além com uma "bolha" de rede privada. Os próprios dispositivos do titular de um posto de amarração conseguem encontrar-se mutuamente, permitindo que um telemóvel transmita conteúdos para a TV a bordo. Não conseguem ver o barco no passadiço ao lado. É a experiência semelhante à de casa com a segurança empresarial que quem vive a bordo espera.
| Abordagem para titulares de postos de amarração | Smart TVs e equipamentos a bordo | Revogação quando um posto de amarração muda de mãos | Isolamento entre barcos | Adequado para |
|---|---|---|---|---|
| Uma palavra-passe partilhada | Liga-se | Alterar a palavra-passe e reemiti-la para todos os titulares | Nenhum por predefinição | Apenas marinas muito pequenas, a curto prazo |
| Início de sessão por portal cativo | Falha em dispositivos sem browser | Expirar o início de sessão por dispositivo | Isolamento de clientes possível, sem deteção de dispositivos | Tripulações visitantes, não titulares de postos de amarração |
| Chave privada por posto de amarração (iPSK) | Liga-se | Revogar uma chave; outros titulares não são afetados | Bolha de rede privada por posto de amarração | Titulares de postos de amarração anuais e sazonais |
| IEEE 802.1X com RADIUS | Falha em muitos dispositivos de consumo | Desativar uma conta | Política por conta | Colaboradores em dispositivos geridos |
O IEEE 802.1X é a norma para controlo de acesso à rede baseado em portas. Valida as credenciais de cada pessoa num servidor RADIUS (um serviço central de autenticação) antes de permitir a entrada de um dispositivo. É adequado para colaboradores em computadores portáteis e tablets geridos. Associe-o ao seu fornecedor de identidade, como o Microsoft Entra ID, o Okta ou o Google Workspace, para que um capitão do porto que saia perca o acesso WiFi quando a sua conta for desativada.
Para tripulações visitantes, uma rede aberta com um portal cativo continua a ser o método de início de sessão mais rápido. Pergunte se o fornecedor suporta OWE (Opportunistic Wireless Encryption, definido no RFC 8110). Encripta o tráfego numa rede aberta sem necessidade de palavra-passe. Pergunte também se suporta OpenRoaming, o que permite às tripulações que regressam ligarem-se automaticamente a partir de uma identidade fidedigna.
Que questões de cobertura são relevantes nos pontões e no estaleiro naval?
O WiFi em pontões é WiFi de exterior com uma física invulgar. A água reflete os sinais de rádio. Os mastros de alumínio bloqueiam-nos. Os cascos de aço e alumínio blindam qualquer pessoa sentada na cabine. Em locais sujeitos a marés, um pontão flutuante desloca-se em relação a qualquer ponto de acesso fixado na muralha do porto.
Faça estas perguntas a todos os fornecedores:
- Quando fará o levantamento? Um levantamento em fevereiro, com metade dos postos de amarração vazios e sem mastros de visitantes, subestima a obstrução. Exija um levantamento, ou uma ronda de validação, com a marina próxima da ocupação de verão.
- Onde serão instalados os pontos de acesso? Colunas de serviço, postes de iluminação e pilares de pontões oferecem, cada um, uma altura e uma linha de visão diferentes. Solicite o plano de instalação por pontão, não um mapa térmico de todo o local.
- Qual é o grau de proteção (IP) do invólucro do hardware? A maresia corrói os conetores. Pergunte pelo índice IP segundo a norma IEC 60529 e por fixações de qualidade marítima.
- Como é fornecido o backhaul e a alimentação a cada pontão? O Ethernet em cobre está limitado a 100 metros por troço segundo a norma IEEE 802.3. Pontões compridos podem necessitar de fibra ótica ou de pontes sem fios ponto a ponto.
- Que canais de 5 GHz são permitidos no exterior? No Reino Unido, a Ofcom define que bandas estão isentas de licença no exterior. O fornecedor deve conceber o projeto segundo essas regras, e não de acordo com um plano de interior.
- O estaleiro naval está incluído no âmbito? Barcos em suportes, hangares metálicos e funcionários da oficina criam necessidades de cobertura diferentes das dos pontões.
A cobertura deve constar no contrato por área: cada pontão, o posto de abastecimento, o estaleiro naval, a capitania/escritório do porto e qualquer bar, restaurante ou hotel no local.
De quanta capacidade necessita quando chegarem os picos de verão?
O planeamento de capacidade começa nos dispositivos, não nos barcos. Estime a tripulação por embarcação visitante, os dispositivos por pessoa e a percentagem ligada no pico da noite. Faça o mesmo para os titulares de amarração a bordo. Peça a cada fornecedor que indique o número de dispositivos concorrentes para o qual projetou o sistema, por pontão e à escala de todo o recinto.
Os pontos de acesso mais recentes ajudam. O IEEE 802.11ax (WiFi 6) melhora o desempenho quando muitos dispositivos partilham o espectro. Ainda assim, rádios mais recentes não substituem um valor de capacidade estipulado por escrito. Pergunte também como é partilhada a largura de banda. Um limite de velocidade por dispositivo ou por rede impede que uma única tripulação a ver transmissões em 4K torne o pontão lento para todos os outros.
Como deve ser atribuído e revogado o acesso à medida que os postos de amarração mudam de mãos?
Trate os titulares de amarração como as TI tratam os colaboradores: entradas, transferências e saídas. Uma entrada assina um contrato de amarração e recebe uma chave. Uma transferência muda de posto ou vende a um novo proprietário no mesmo posto. O contrato de uma saída cessa.
Cada evento deve acionar uma ação de WiFi no próprio dia. Pergunte ao fornecedor quem emite as chaves, quanto tempo demora e se a capitania pode fazê-lo sem abrir um pedido de assistência. Pergunte se uma chave pode ter uma data de validade correspondente ao contrato de amarração. Pergunte se conseguem integrar dados do seu sistema de gestão de amarrações. Se não conseguirem, a capitania deverá emitir e revogar chaves a partir de um único painel de controlo.
Os postos de acostagem sazonais e de curta duração necessitam de chaves com datas de fim fixas. Os postos de acostagem para visitantes nunca devem receber a chave de um titular de posto. Pertencem à rede de visitantes.
Como é que os registos de visitantes se transformam numa lista para visitas de retorno?
As tripulações visitantes são os seus melhores potenciais clientes para a próxima época. Um portal cativo pode solicitar um endereço de e-mail e, separadamente, autorização para ações de marketing. Ao abrigo do UK GDPR e dos Privacy and Electronic Communications Regulations (PECR), os e-mails de marketing requerem uma opção de inclusão (opt-in) clara e dada livremente. O considerando 32 do GDPR confirma que caixas pré-validadas não contam como consentimento.
A Purple utiliza opções de adesão conscientes, pelo que o acesso a WiFi nunca fica dependente de aceitar marketing. No plano Engage, os visitantes com consentimento formam uma lista de dados próprios que pode segmentar por data de visita, duração da estadia e repetição de visitas. O painel de análise de WiFi (WiFi Analytics) mostra quantas tripulações regressam. A Purple tem certificação ISO 27001 e está em conformidade com o GDPR, o que é fundamental quando um fornecedor detém os dados dos seus visitantes.
Mantenha os registos dos titulares de postos de acostagem fora da lista de marketing, a menos que estes optem por participar separadamente. Já constam no seu sistema de amarração e esperam um relacionamento diferente.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Onde cada opção se enquadra
Dois cenários práticos mostram como as questões acima se traduzem em decisões. Os locais são ilustrativos; os valores resultam dos números próprios de cada espaço.
Cenário prático 1: uma marina com hotel e restaurante
Situação. Considere uma marina com 250 postos de acostagem, com um hotel de 60 quartos e um restaurante à beira-mar. Tem 210 titulares anuais e 40 postos para visitantes. Os titulares partilham uma palavra-passe, alterada uma vez por ano na renovação. Os proprietários que venderam os seus barcos na primavera mantiveram o acesso até ao mês de janeiro seguinte. As smart TVs de quem vive a bordo não conseguiam ligar-se ao portal cativo do hotel, pelo que pediam antes a palavra-passe dos colaboradores.
O que foi feito. A marina passou a disponibilizar três redes nos seus pontos de acesso existentes. Cada titular de posto recebeu uma chave privada com uma validade correspondente ao seu contrato de acostagem, dentro da sua própria bolha de rede privada. Os hóspedes do hotel e as tripulações visitantes passaram a partilhar uma rede de WiFi para visitantes com marca própria, dotada de um portal cativo e de opções de consentimento consciente. Os colaboradores passaram para a norma IEEE 802.1X associada a Microsoft Entra ID, com terminais de pagamento num segmento separado.
Resultado. A alteração anual da palavra-passe, que desligava 210 titulares em simultâneo, deixou completamente de existir. Quem cessa o contrato perde agora o acesso no próprio dia em que o contrato termina, em vez de o manter até 12 meses mais tarde. As outras 209 chaves não são afetadas. As credenciais dos colaboradores deixaram de circular nos pontões, pois os titulares de postos deixaram de necessitar delas. A mesma rede de visitantes serve a área dos hotéis e a marina, pelo que uma única lista com consentimento abrange ambas.
Cenário prático 2: semana da regata numa marina com 400 postos de acostagem
Situação. Considere uma marina de 400 postos de amarração com 320 utilizadores anuais e 80 postos para visitantes. Durante a semana da regata, os barcos visitantes atracam a três de largo, pelo que 80 postos de amarração acolhem 240 embarcações. A marina pressupõe quatro tripulantes por barco e dois dispositivos por pessoa, totalizando 1920 dispositivos visitantes. Estima-se que 60% se liguem no pico da noite: 1152 dispositivos. Pressupõe-se ainda que metade dos titulares de postos de amarração esteja a bordo com três dispositivos cada: mais 480. O valor de planeamento ronda os 1630 dispositivos concorrentes.
O que foi feito. A marina definiu contratualmente 1700 dispositivos concorrentes para os cinco dias do evento. Foram instalados pontos de acesso temporários nos dois pontões de visitantes, tendo sido acordada a respetiva remoção para a semana seguinte. O evento utilizou a sua própria página de portal cativo com a imagem de marca da regata, o mesmo padrão adotado em fornecedores de WiFi para espaços de eventos: portais cativos por evento, acesso para expositores e relatórios de participantes. Os titulares dos postos de amarração mantiveram as suas chaves privadas, pelo que a sobrecarga do evento nunca interferiu com a sua autenticação.
Resultado. A marina pagou pela capacidade de pico durante cinco dias, e não durante 52 semanas. O portal do evento gerou uma lista independente de tripulações da regata com consentimento prestado, pronta para a campanha de reservas antecipadas do ano seguinte. A capacidade foi testada com base num valor assinado pelo fornecedor, e não numa promessa verbal.
Quanto custa gerir cada opção
Os custos operacionais de uma marina têm cinco origens. As propostas dos fornecedores costumam contemplar apenas as duas primeiras.
| Rubrica de custos | Palavra-passe partilhada com portal cativo | Baseada na identidade: chaves por posto de amarração, portal de convidados e 802.1X para funcionários |
|---|---|---|
| Pontos de acesso de exterior e suportes | O mesmo hardware | O mesmo hardware; as plataformas agnósticas de hardware reutilizam os equipamentos existentes |
| Licenciamento | Licença de portal de convidados | Licenças de rede para convidados, titulares de postos de amarração e funcionários |
| Tempo da capitania/administração na cedência de um posto | Mudar a palavra-passe, reimprimir avisos, atender chamadas de todos os utilizadores | Revogar uma chave, emitir uma chave |
| Exposição de segurança | Antigos utilizadores e qualquer pessoa que conheça a palavra-passe permanecem ligados | O acesso termina com o contrato de amarração |
| Retorno de marketing | Poucos ou nenhuns dados com consentimento | Lista de visitantes com consentimento para campanhas de novas visitas |
O hardware é frequentemente o maior custo individual, pelo que convém perguntar se o fornecedor precisa efetivamente de novos pontos de acesso. O Purple funciona como uma sobreposição na cloud em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Se a sua infraestrutura exterior estiver em bom estado, só precisa de mudar a camada de software, não o hardware. O artigo Por que motivo a sua próxima atualização de WiFi não precisa de novo hardware detalha este princípio.
O custo oculto reside no tempo dos colaboradores. Cada alteração de palavra-passe partilhada transforma-se num dia inteiro de chamadas telefónicas e deslocações aos pontões. As chaves individuais reduzem esse esforço a uma única ação por posto de amarração.
O que deve prever o contrato sobre picos sazonais?
Defina o verão no contrato, e não através de uma mensagem de e-mail. Um bom contrato de WiFi para marinas especifica:
- O período de pico por data. Por exemplo, do início de maio ao final de setembro, mais semanas de eventos específicos.
- Um valor de dispositivos concorrentes para períodos de pico e fora de pico. Por pontão e em todo o local, para que possa testá-lo.
- Reforço para eventos. Pontos de acesso temporários, quem os instala e remove, e o período de aviso prévio necessário.
- Horário de suporte adequado à época. Cobertura aos fins de semana e à noite no verão, quando as tripulações visitantes chegam e a capitania do porto está mais movimentada.
- Tempos de resposta a avarias por área. Um ponto de acesso inativo no pontão de visitantes em agosto é mais crítico do que um no estaleiro em janeiro.
- Flexibilidade para reduzir a escala. Se as licenças ou o hardware temporário diminuem fora da época alta.
- Condições relativas a dados. Quem controla os dados dos visitantes, onde são processados e como os registos de consentimento são mantidos ao abrigo do UK GDPR.
Se um fornecedor não apresentar um valor de capacidade por escrito, encare isso como uma resposta conclusiva.
Como decidir para as suas instalações
Selecione dois ou três fornecedores de WiFi para marinas. Envie a cada um as mesmas perguntas por escrito e compare as respostas lado a lado.
- É possível executar redes para titulares de postos de amarração, tripulações visitantes e funcionários em VLANs separadas nos nossos pontos de acesso?
- Os titulares de postos de amarração recebem uma chave individual e pode uma chave ser revogada sem afetar as outras?
- Os dispositivos de cada titular de posto de amarração conseguem ver-se uns aos outros sem terem visibilidade sobre os barcos vizinhos?
- A capitania do porto pode emitir e revogar chaves de forma autónoma, com um prazo de validade correspondente ao contrato de amarração?
- Quando e como será realizado o levantamento dos pontões e com que nível de ocupação?
- A que número de dispositivos concorrentes se comprometem no verão, por pontão e em todo o local?
- Como gerem as semanas de eventos e qual o custo do reforço?
- Como é que os registos de visitantes recolhem o consentimento de marketing ao abrigo do UK GDPR e do PECR?
- Que fornecedores de hardware suportam e precisamos de substituir algum ponto de acesso?
- Que certificações de segurança possuem?
O Purple opera em mais de 80 000 locais ativos em mais de 90 países e gere 500 milhões de utilizadores e inícios de sessão por ano. As perguntas acima são as mesmas a que respondemos para os setores da hotelaria, retalho e transportes. Uma marina acrescenta água, marés e um verão que triplica o número de dispositivos.
Perguntas frequentes
O Purple funcionará com os pontos de acesso já existentes nos nossos pontões?
Sim, o Purple funciona nos seus pontos de acesso exteriores existentes, desde que sejam de um fornecedor suportado. O Purple funciona como uma sobreposição na cloud em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Mantém o hardware e altera a camada de software que controla o início de sessão, as chaves e os dados. Se uma vistoria identificar falhas de cobertura, basta adicionar pontos de acesso do mesmo fornecedor em vez de substituir todo o parque de equipamentos.
Como é licenciado o Purple para uma marina?
A Purple faz orçamentos com base no plano que escolher - Connect, Capture ou Engage -, além de quaisquer extras de segurança, como SecurePass, Verify ou Shield. O Connect abrange o acesso, o Capture adiciona a recolha de dados no início de sessão e o Engage adiciona marketing para visitantes com consentimento. Uma marina que pretenda chaves privadas para titulares de postos de amarração e uma lista de visitas de retorno normalmente opta pelo Engage. Peça um orçamento indicando o número de postos de amarração, as localizações e a época alta, para que as necessidades sazonais sejam orçadas desde o início.
Como podemos migrar os titulares de postos de amarração de uma palavra-passe partilhada sem uma vaga de reclamações?
Mantenha a nova rede baseada em chaves a funcionar em paralelo com a antiga palavra-passe partilhada durante um período de transição fixo. Forneça a cada titular de posto de amarração uma chave individual com instruções de adesão claras e, em seguida, desative a palavra-passe partilhada numa data anunciada previamente. Quem vive a bordo com Smart TVs e monitorização a bordo só precisa de voltar a ligar-se uma vez com a nova chave. Após a transição, nunca mais precisará de mudar a palavra-passe de toda a gente.
Os dados de início de sessão no WiFi para visitantes estão em conformidade com o GDPR?
Sim, desde que o consentimento de marketing seja separado do acesso ao WiFi e nunca esteja pré-selecionado. A Purple utiliza opções de adesão de escolha consciente, pelo que uma tripulação visitante pode aceder à Internet sem concordar com o marketing. Ao abrigo do UK GDPR e do PECR, os e-mails de marketing exigem uma opção de adesão expressa, e o Considerando 32 do GDPR exclui caixas pré-validadas. A Purple tem certificação ISO 27001 e cumpre o GDPR, e o utilizador controla durante quanto tempo os dados dos visitantes são guardados.
Por que razão não devemos usar o router WiFi do nosso fornecedor de banda larga nos pontões?
Porque um router de banda larga fornece-lhe uma única rede partilhada, e não três redes separadas. Não permite emitir uma chave privada por posto de amarração, revogar o acesso a um titular sem afetar os restantes, nem recolher dados de visitantes com consentimento. Os routers de interior também não têm a classificação nem a montagem de exterior necessárias para resistir à maresia e aos postes dos pontões. Mantenha a linha de banda larga como ligação de retorno (backhaul) e execute sobre ela uma rede gerida de exterior com acesso baseado em identidade.
Quanto tempo demora a implementação de WiFi numa marina?
Depende principalmente da permanência dos seus pontos de acesso existentes. Se a infraestrutura de exterior estiver em boas condições, a transição para chaves individuais por posto de amarração, um portal para visitantes e uma rede para funcionários é uma alteração de configuração, não uma obra. Novos pontos de acesso em pontões acrescentam tempo de vistoria, cablagem, alimentação elétrica e montagem de nível marítimo. Planeie a instalação para a época baixa e valide a cobertura assim que os postos de amarração começarem a encher na primavera, antes do primeiro fim de semana movimentado de verão.
Os titulares de postos de amarração podem utilizar Smart TVs e dispositivos de monitorização do barco?
Sim, porque os titulares de postos de amarração ligam-se com a sua própria chave pré-partilhada, em vez de utilizarem um portal cativo. As Smart TVs, consolas de jogos e unidades de monitorização a bordo conseguem introduzir uma frase de acesso de WiFi, mas não conseguem concluir uma página de início de sessão web. Com as Redes Baseadas em Identidade da Purple, os dispositivos de cada titular de posto de amarração ficam na sua própria bolha de rede privada. Um telemóvel pode transmitir para a televisão a bordo, sem que ninguém no barco ao lado consiga ver qualquer um dos dispositivos.
Definições Principais
VLAN
Uma LAN virtual, definida pela norma IEEE 802.1Q, divide uma rede física em segmentos lógicos isolados para que o tráfego num segmento não consiga alcançar outro.
Mapeie os titulares de amarração, as tripulações visitantes e os colaboradores em VLANs distintas para que nenhum grupo veja os dispositivos ou o tráfego de outro.
Portal cativo
A página web para a qual um dispositivo é redirecionado antes de obter acesso à Internet, utilizada para iniciar sessão e recolher dados ou consentimento.
É o método de início de sessão mais rápido para tripulações visitantes, mas falha em smart TVs e unidades de monitorização de embarcações que não conseguem preencher um formulário web.
iPSK (chave pré-partilhada de identidade)
Um esquema de chave pré-partilhada WPA2 ou WPA3 em que cada utilizador possui uma frase-passe exclusiva no mesmo nome de rede; os fornecedores também lhe chamam PPSK ou DPSK.
Permite que cada titular de amarração ligue smart TVs e equipamentos de bordo, permitindo também que a capitania revogue uma chave sem afetar os restantes titulares.
IEEE 802.1X
A norma IEEE para controlo de acesso à rede baseado em portas, que verifica as credenciais de cada pessoa através de EAP num servidor RADIUS antes de um dispositivo se ligar.
É ideal para colaboradores com computadores portáteis e tablets geridos, associados a Microsoft Entra ID, Okta ou Google Workspace, para que quem sai perca o acesso ao WiFi quando a sua conta for desativada.
RADIUS
Remote Authentication Dial-In User Service, o serviço de autenticação central que o IEEE 802.1X utiliza para aprovar ou recusar cada início de sessão.
É o back-end da rede de colaboradores, aplicando políticas por conta para a capitania, posto de abastecimento e loja de artigos náuticos.
OWE (Cifragem Sem Fios Oportunista)
Definido no RFC 8110 do IETF, o OWE encripta o tráfego numa rede sem fios aberta sem exigir uma palavra-passe.
Pergunte aos fornecedores se a rede para tripulações visitantes suporta OWE, para que um início de sessão aberto não signifique tráfego não encriptado.
OpenRoaming
Uma estrutura de roaming que permite aos dispositivos ligarem-se automaticamente a redes aderentes através de uma identidade fidedigna, assente no Passpoint (Hotspot 2.0).
Permite que as tripulações visitantes habituais se voltem a ligar sem terem de repetir o início de sessão no portal cativo.
IEEE 802.11ax (WiFi 6)
A alteração à norma IEEE 802.11 que melhora o desempenho sem fios quando vários dispositivos partilham o mesmo tempo de antena.
Ajuda nos pontões sobrelotados no verão, mas não substitui a definição contratual por escrito do número de dispositivos em simultâneo.
Classificação IP (IEC 60529)
O código de proteção contra a entrada de poeiras e líquidos definido pela norma IEC 60529, que classifica a resistência de um invólucro a corpos sólidos e à água.
Exija a classificação IP e fixações de qualidade marítima, uma vez que a maresia corrói os conetores no hardware dos pontões.
Limite de comprimento para cabos de cobre da IEEE 802.3
A norma IEEE 802.3 limita o Ethernet em cabos de cobre de par entrançado a 100 metros por troço.
Pontões compridos podem exigir fibra ou pontes sem fios ponto a ponto para o backhaul, o que afeta os custos e o tempo de instalação.
PECR e Considerando 32 do GDPR
Os regulamentos PECR do Reino Unido exigem uma autorização explícita (opt-in) para e-mails de marketing; o Considerando 32 do GDPR confirma que as caixas pré-validadas não constituem consentimento.
O seu portal de convidados tem de manter o consentimento de marketing separado do acesso WiFi para construir uma lista de retorno legal.
Segmentação segundo a norma PCI DSS
A norma Payment Card Industry Data Security Standard recorre à segmentação de rede para reduzir os sistemas abrangidos pelo âmbito da avaliação.
Os terminais de pagamento da loja de marinha e do posto de abastecimento devem ficar num segmento autónomo de funcionários e pagamentos, nunca na rede de convidados.
Exemplos Práticos
Uma marina de 250 postos de amarração com um hotel de 60 quartos e um restaurante à beira-mar tem 210 titulares anuais que partilham uma única palavra-passe, alterada uma vez por ano. Os proprietários que venderam os barcos na primavera mantiveram o acesso até janeiro, e as smart TVs dos residentes a bordo não conseguiam aceder ao portal cativo do hotel, pelo que solicitavam a palavra-passe dos colaboradores.
A marina passou a disponibilizar três redes nos seus pontos de acesso existentes. Cada titular de amarração recebeu uma chave privada com uma validade correspondente ao seu contrato de amarração, dentro da sua própria rede privada isolada. Os hóspedes do hotel e as tripulações visitantes partilhavam uma rede de Guest WiFi com marca própria, com um portal cativo e opções de consentimento informado. Os colaboradores passaram a utilizar o IEEE 802.1X associado ao Microsoft Entra ID, com os terminais de pagamento num segmento separado. A alteração anual da palavra-passe que desligava 210 titulares deixou de existir. Quem sai perde o acesso no próprio dia em que o contrato termina, e não até 12 meses mais tarde, mantendo-se as restantes 209 chaves inalteradas. As credenciais dos colaboradores deixaram de circular nos pontões, e uma única lista com consentimento cobre agora o hotel e a marina.
Uma marina de 400 postos de amarração com 320 titulares anuais e 80 postos para visitantes acolhe a semana da regata. Os barcos acostam a contrabordo em filas de três, pelo que 80 postos de amarração acolhem 240 barcos. Que capacidade deve ser contratada e por quanto tempo?
A marina estimou quatro tripulantes por embarcação e dois dispositivos por pessoa, o que perfaz 1920 dispositivos visitantes, com 60% ligados no pico noturno: 1152. Metade dos titulares de amarração a bordo com três dispositivos cada acrescentou 480. O valor previsto foi de cerca de 1630 dispositivos simultâneos. Contratualizou 1700 dispositivos simultâneos para os cinco dias do evento. Foram instalados pontos de acesso temporários nos dois pontões de visitantes, tendo sido acordada a sua remoção para a semana seguinte. O evento disponibilizou o seu próprio portal cativo personalizado, enquanto os titulares de amarração mantiveram as suas chaves privadas. A marina pagou pela capacidade máxima apenas durante cinco dias, e não durante 52 semanas, obteve uma lista independente com consentimento das tripulações da regata e validou a capacidade face a um valor formalmente acordado.
Perguntas frequentes
A Purple funciona com os pontos de acesso já instalados nos nossos pontões?
Sim, a Purple funciona nos seus pontos de acesso exteriores existentes, desde que provenham de um fabricante suportado. A Purple opera como uma camada em cloud sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Mantém o hardware e altera apenas a camada de software que gere o início de sessão, as chaves e os dados. Se um levantamento indicar falhas de cobertura, basta adicionar pontos de acesso do mesmo fabricante em vez de substituir todo o parque instalado.
Como funciona o licenciamento da Purple para uma marina?
A Purple apresenta orçamentos com base no plano que escolher, Connect, Capture ou Engage, acrescido de eventuais suplementos de segurança como o SecurePass, o Verify ou o Shield. O Connect assegura o acesso, o Capture acrescenta a recolha de dados no início de sessão e o Engage introduz o marketing para visitantes que deram consentimento. Uma marina que pretenda chaves privadas para titulares de postos e uma lista de visitantes habituais opta habitualmente pelo Engage. Peça um orçamento indicando o número de postos de amarração, as localizações e a época alta para que as necessidades sazonais fiquem orçamentadas desde o início.
Como podemos migrar os titulares de postos de amarração de uma palavra-passe partilhada sem gerar uma onda de reclamações?
Mantenha a nova rede baseada em chaves a funcionar a par da antiga palavra-passe partilhada durante um período de transição pré-definido. Atribua a cada titular de posto uma chave individual com instruções de ligação claras e, em seguida, desative a palavra-passe partilhada na data comunicada com antecedência. Os residentes a bordo com smart TVs e sistemas de monitorização ligam-se apenas uma vez com a nova chave. Após a transição, nunca mais precisará de mudar a palavra-passe de todos os utilizadores.
Os dados de início de sessão no WiFi para visitantes estão em conformidade com o GDPR?
Sim, desde que o consentimento de marketing seja separado do acesso ao WiFi e nunca pré-selecionado. O Purple utiliza opções de adesão consciente, para que uma tripulação visitante possa aceder à Internet sem concordar com o marketing. Ao abrigo do UK GDPR e do PECR, os e-mails de marketing requerem uma adesão clara, e o Considerando 32 do GDPR exclui caixas pré-selecionadas. O Purple tem certificação ISO 27001 e está em conformidade com o GDPR, e o utilizador controla durante quanto tempo os dados dos visitantes são conservados.
Por que razão não devemos utilizar o router WiFi do nosso fornecedor de banda larga nos pontões?
Porque um router de banda larga oferece uma rede partilhada, e não três redes separadas. Não consegue emitir uma chave privada por posto de amarração, revogar um titular sem afetar os restantes, nem recolher dados consentidos dos visitantes. Os routers de interior também não possuem as classificações de exterior e a montagem necessárias para a maresia e os postes de pontões. Mantenha a linha de banda larga como backhaul e execute uma rede gerida de exterior com acesso baseado em identidade sobre ela.
Quanto tempo demora uma implementação de WiFi numa marina?
Depende sobretudo de se os seus pontos de acesso existentes se mantêm. Se a infraestrutura de exterior estiver em bom estado, a transição para chaves por posto de amarração, um portal para visitantes e uma rede para funcionários é uma alteração de configuração, não um projeto de construção. Novos pontos de acesso em pontões acrescentam tempo de levantamento, cablagem, alimentação e montagem de nível marítimo. Planeie a instalação para a época baixa e valide a cobertura assim que os postos de amarração começarem a encher na primavera, antes do primeiro fim de semana movimentado de verão.
Os titulares de postos de amarração podem utilizar smart TVs e dispositivos de monitorização de embarcações?
Sim, porque os titulares de postos de amarração entram com a sua própria chave pré-partilhada, em vez de um portal cativo. Smart TVs, consolas de jogos e unidades de monitorização a bordo conseguem introduzir uma frase-passe de WiFi, mas não conseguem preencher uma página de início de sessão na web. Com as Redes Baseadas em Identidade do Purple, os dispositivos de cada titular de posto de amarração ficam na sua própria bolha de rede privada. Um telemóvel pode transmitir para a TV a bordo, mas ninguém no barco ao lado consegue ver qualquer um dos dispositivos.
Fontes
- IETF RFC 8110: Opportunistic Wireless Encryption
- IEEE 802.1 Working Group (IEEE 802.1X)
- IEEE 802.11ax-2021
- IEC 60529: Degrees of protection provided by enclosures (IP Code)
- Regulation (EU) 2016/679 (GDPR), including Recital 32
- The Privacy and Electronic Communications (EC Directive) Regulations 2003
- PCI Security Standards Council: PCI DSS
Continue a ler esta série
Fornecedores de WiFi para parques de campismo e de férias: o que procurar para visitantes, proprietários e colaboradores
Poderá pré-selecionar fornecedores de WiFi para parques de férias com base nas questões que os distinguem: redes para proprietários, filtragem segura para famílias, acesso de colaboradores associado ao seu fornecedor de identidade e reutilização de hardware. Também pode configurar a recolha de consentimento para novas reservas e incluir no contrato termos relativos ao pico sazonal, tempo de atividade e propriedade dos dados.
Comparação de plataformas de WiFi para visitantes em múltiplos locais: overlays independentes de hardware vs. portais de controlador
Poderá decidir se o seu património pode permanecer nos portais de controlador integrados ou se necessita de um overlay na nuvem independente de hardware. Pode testar os seus locais em relação a seis fatores de ativação, comparar os dois modelos em 10 eixos e calcular o seu próprio ponto de equilíbrio do licenciamento por ponto de acesso versus por local ao longo de uma implementação de três anos.
Requisitos de RFP para WiFi para visitantes: o que especificar em termos de integração, segurança e analítica
Utilize este guia para redigir uma RFP de WiFi para visitantes que os concorrentes possam aprovar ou chumbar, e não simplesmente concordar. Pode definir requisitos obrigatórios e recomendados para integração, RADIUS, Passpoint, hardware, GDPR, PCI DSS, DNS de proteção e analítica. Pode depois pontuar as respostas com base em provas e confirmar a entrega com um piloto de 30 dias em duas plataformas de hardware.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.