
मरिना WiFi प्रदाते: बर्थ धारक, भेट देणाऱ्या बोटी आणि हंगामी क्षमता
तुम्ही पाच निकषांवर मरिना WiFi प्रदात्यांची निवड करू शकाल: नेटवर्क वेगळे करणे, पॉन्टून कव्हरेज, उन्हाळी क्षमता, बर्थ-पातळीवरील की (key) नियंत्रण आणि सहमती असलेला अभ्यागतांचा डेटा. स्वाक्षरी केलेल्या समवर्ती डिव्हाइस संख्येपासून ते इव्हेंट अपलिफ्टपर्यंत करारामध्ये काय समाविष्ट करायचे आणि प्रत्येक प्रदात्याला कोणते 10 प्रश्न पाठवायचे हे देखील तुम्हाला समजेल.
आमच्या मुख्य मालिकेचा भाग: गेस्ट WiFi: संपूर्ण मार्गदर्शक →
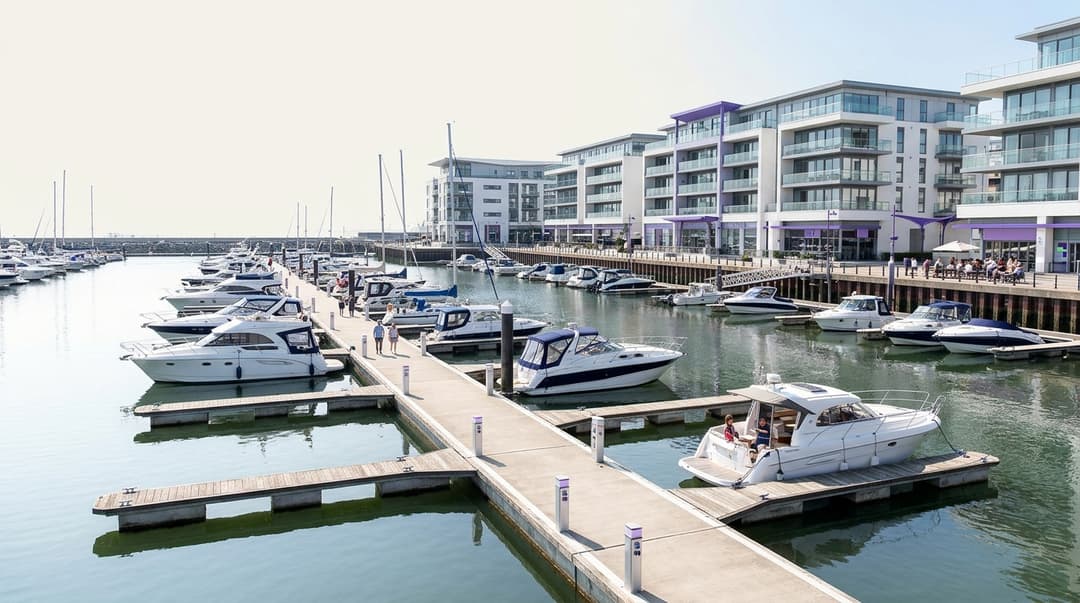
एकाच मालमत्तेवर तीन स्वतंत्र नेटवर्क्स चालवणारा मरिना WiFi प्रदाता निवडा. बर्थ धारकांना प्रत्येकी एक खाजगी की मिळते, भेट देणाऱ्या क्रूना ओपन साइन-इन नेटवर्क मिळते आणि कर्मचाऱ्यांना एक सुरक्षित नेटवर्क मिळते. त्यानंतर पाँटून पूर्ण भरलेले असताना आऊटडोअर सर्व्हे, लेखी स्वरूपात उन्हाळ्यातील क्षमता संख्या, त्याच दिवशी ॲक्सेस रद्द करण्याची सुविधा आणि संमतीप्राप्त अभ्यागतांचा डेटा या गोष्टींचा आग्रह धरा.
तुम्ही कोणता मरिना WiFi प्रदाता निवडावा?
मरिना अशा तीन समूहांना सेवा देते ज्यांच्या गरजा एकमेकांपासून पूर्णपणे वेगळ्या असतात. दीर्घकालीन बर्थ धारक पाँटूनला स्वतःचे घर मानतात. त्यांचा स्मार्ट टीव्ही, लॅपटॉप आणि बोट मॉनिटरिंग किट एकदा कनेक्ट व्हावे आणि सतत कनेक्ट राहावे, अशी त्यांची अपेक्षा असते. भेट देणारे क्रू एक किंवा दोन रात्रींसाठी येतात. हार्बर ऑफिसला फोन न करता, बोट बांधल्यापासून एका मिनिटाच्या आत त्यांना ऑनलाइन यायचे असते. तुमच्या कर्मचाऱ्यांना हार्बर ऑफिस, फ्युएल बर्थ, चांडलरी टिल्स आणि CCTV साठी सुरक्षित नेटवर्कची आवश्यकता असते.
बहुतेक मरिना WiFi प्रदाते यापैकी एका समूहाला चांगल्या प्रकारे हाताळतात. फार कमी प्रदाते एकाच ॲक्सेस पॉइंट्सवर तिन्ही समूहांना चांगल्या प्रकारे हाताळू शकतात. तुम्ही निवडलेल्या प्रदात्याने प्रत्येक समूहासाठी स्वतंत्र नेटवर्क्स चालवले पाहिजेत, पाँटून आणि बोटयार्डला मान्य मानकांनुसार कव्हरेज दिले पाहिजे आणि वर्षभराचे बिल न आकारता उन्हाळ्यासाठी क्षमता वाढवली पाहिजे. तुमची परिस्थिती आणि तुम्हाला काय मागणे आवश्यक आहे हे जुळवून घेण्यासाठी खालील मॅट्रिक्स वापरा.
| तुमची परिस्थिती | प्रदात्याकडे काय मागावे | हे का महत्त्वाचे आहे |
|---|---|---|
| बर्थ धारक हार्बर ऑफिसमध्ये छापलेला एकच पासवर्ड शेअर करतात | प्रति बर्थ एक खाजगी की, जी स्वतंत्रपणे रद्द करता येऊ शकते | शेअर केलेला पासवर्ड बदलल्यास सर्व धारक एकाच वेळी डिस्कनेक्ट होतात |
| लिव्हअबॉर्ड्स तक्रार करतात की स्मार्ट टीव्ही ऑनलाइन येत नाहीत | बर्थ धारकांसाठी कॅप्टिव्ह पोर्टल नव्हे, तर प्री-शेअर की नेटवर्क | टीव्ही आणि बोट मॉनिटरिंग डिव्हाइसेस वेब साइन-इन पेज पूर्ण करू शकत नाहीत |
| भेट देणारे क्रू पासवर्डसाठी ऑफिसमध्ये रांग लावतात | कॅप्टिव्ह पोर्टल साइन-इन असलेले ओपन गेस्ट नेटवर्क | क्रू बोटीवरूनच कनेक्ट होतात, आणि तुम्ही संमतीप्राप्त संपर्क तपशील गोळा करता |
| चांडलरीमधील कार्ड टर्मिनल्स गेस्ट नेटवर्क शेअर करतात | स्वतंत्र कर्मचारी आणि पेमेंट नेटवर्क | कार्यक्षेत्रात (scope) काय येते हे कमी करण्यासाठी PCI DSS नेटवर्क सेगमेंटेशनचा वापर करते |
| रेगाटाच्या वीकेंडला कव्हरेज पूर्णपणे कोलमडते | करारातील कमाल क्षमतेची संख्या आणि इव्हेंटसाठी क्षमता वाढ | उन्हाळ्यात डिव्हाइसेसची संख्या हिवाळ्याच्या तुलनेत कित्येक पटीने जास्त असू शकते |
| भेट देणारे क्रू परत यावेत अशी तुमची इच्छा आहे | मार्केटिंग लिस्टसाठी संमतीप्राप्त ऑप्ट-इन्स | अभ्यागतांचे साइन-इन्स हे पुन्हा भेट देणारे प्रेक्षक बनतात |
मरिना WiFi प्रदात्यांमध्ये प्रत्यक्ष फरक कुठे असतो
प्रत्येक प्रदाता कव्हरेज आणि स्पीडचे वचन देईल. खरा फरक पाच क्षेत्रांमध्ये असतो: सेपरेशन, आऊटडोअर कव्हरेज, कमाल क्षमता, बर्थ-स्तरीय ॲक्सेस नियंत्रण आणि अभ्यागतांच्या डेटाचे काय होते.
बर्थ धारक आणि भेट देणाऱ्या क्रूना स्वतंत्र नेटवर्क्सवर कसे ठेवावे?
किमान तीन लॉजिकल नेटवर्क्स चालवा, प्रत्येक नेटवर्क त्याच्या स्वतःच्या VLAN (व्हर्च्युअल LAN, एका भौतिक नेटवर्कचे स्वतंत्र विभागांमध्ये विभाजन करण्याचा एक मार्ग) शी मॅप केलेले असावे. बर्थ धारक, भेट देणारे क्रू आणि कर्मचारी यांना कधीही एकमेकांचा ट्रॅफिक किंवा डिव्हाइसेस दिसू नयेत.
अधिक कठीण प्रश्न हा आहे की बर्थ धारक कसे प्रमाणीकृत (authenticate) करतात. कॅप्टिव्ह पोर्टल (तुम्ही ऑनलाइन जाण्यापूर्वी दिसणारे वेब पेज) भेट देणाऱ्या क्रूसाठी योग्य ठरते. ते बर्थ धारकांसाठी अपयशी ठरते, कारण स्मार्ट टीव्ही, गेम कन्सोल आणि ऑनबोर्ड मॉनिटरिंग युनिट्स वेब फॉर्म भरू शकत नाहीत. त्याऐवजी बर्थ धारकांना प्री-शेअर्ड की नेटवर्कची आवश्यकता असते.
एकच शेअर्ड की हे चुकीचे उत्तर आहे. आयडेंटिटी प्री-शेअर्ड की (iPSK) वापरा: प्रत्येक बर्थ धारकाला एकाच नेटवर्क नावावर स्वतःचा पासफ्रेज मिळतो. हार्डवेअर व्हेंडर या संकल्पनेसाठी iPSK, PPSK (प्रायव्हेट प्री-शेअर्ड की) आणि DPSK यासह वेगवेगळी लेबले वापरतात, परंतु तत्त्व तेच आहे. प्रत्येक की एका बर्थ धारकाशी मॅप होते. तुम्ही इतरांना कोणताही त्रास न देता ती रद्द (revoke) करू शकता.
Purple चे आयडेंटिटी-बेस्ड नेटवर्क्स प्रायव्हेट नेटवर्क बबलसह एक पाऊल पुढे जातात. बर्थ धारकाची स्वतःची डिव्हाइसेस एकमेकांना शोधू शकतात, ज्यामुळे फोनवरून बोटीवरील टीव्हीवर कास्ट करता येते. त्यांना पुढील फिंगरवरील बोट दिसू शकत नाही. हा एंटरप्राइझ सुरक्षेसह घरातील अनुभव आहे ज्याची बोट-रहिवासी (liveaboards) अपेक्षा करतात.
| बर्थ धारकांसाठीचा दृष्टीकोन | स्मार्ट टीव्ही आणि ऑनबोर्ड किट | बर्थ बदलल्यावर रद्द करणे | बोटींमधील आयसोलेशन | कोणासाठी योग्य |
|---|---|---|---|---|
| एक शेअर्ड पासवर्ड | कनेक्ट होते | पासवर्ड बदला, प्रत्येक धारकाला पुन्हा जारी करा | डीफॉल्टनुसार काहीही नाही | केवळ अतिशय लहान मरिना, अल्प मुदतीसाठी |
| कॅप्टिव्ह पोर्टल साइन-इन | ब्राउझर नसलेल्या डिव्हाइसेसवर अयशस्वी होते | प्रति डिव्हाइस लॉगिन एक्सपायर करा | क्लायंट आयसोलेशन शक्य, कोणतेही डिव्हाइस शोध नाही | केवळ भेट देणारे क्रू, बर्थ धारक नाहीत |
| प्रति बर्थ प्रायव्हेट की (iPSK) | कनेक्ट होते | एक की रद्द करा; इतर धारकांवर परिणाम नाही | प्रति बर्थ प्रायव्हेट नेटवर्क बबल | वार्षिक आणि हंगामी बर्थ धारक |
| RADIUS सह IEEE 802.1X | अनेक ग्राहक उपकरणांवर अयशस्वी होते | एक खाते अक्षम करा | प्रति-खाते पॉलिसी | व्यवस्थापित उपकरणांवरील कर्मचारी |
IEEE 802.1X हे पोर्ट-आधारित नेटवर्क ॲक्सेस नियंत्रणाचे मानक आहे. डिव्हाइसला परवानगी देण्यापूर्वी ते प्रत्येक व्यक्तीच्या क्रेडेंशियल्सची RADIUS सर्व्हरवर (एक केंद्रीय प्रमाणीकरण सेवा) पडताळणी करते. व्यवस्थापित लॅपटॉप आणि टॅब्लेटवरील कर्मचाऱ्यांसाठी हे योग्य आहे. हे तुमच्या आयडेंटिटी प्रोव्हायडरशी जोडा, जसे की Microsoft Entra ID, Okta किंवा Google Workspace, जेणेकरून काम सोडणाऱ्या डॉकमास्टरचे खाते अक्षम झाल्यावर त्याचा WiFi ॲक्सेस निघून जाईल.
भेट देणाऱ्या क्रूसाठी, कॅप्टिव्ह पोर्टलसह ओपन नेटवर्क हे सर्वात जलद साइन-इन राहते. प्रोव्हायडर OWE (अपॉर्च्युनिस्टिक वायरलेस एन्क्रिप्शन, RFC 8110 मध्ये परिभाषित) ला सपोर्ट करतो का ते विचारा. हे पासवर्डशिवाय ओपन नेटवर्कवर ट्रॅफिक एन्क्रिप्ट करते. ते OpenRoaming ला सपोर्ट करतात का ते देखील विचारा, ज्यामुळे परत येणाऱ्या क्रूला विश्वसनीय ओळखीवरून आपोआप कनेक्ट होता येते.
पॉन्टूनवर आणि बोटयार्डमध्ये कव्हरेजचे कोणते प्रश्न महत्त्वाचे आहेत?
पँटून (Pontoon) WiFi हे असामान्य भौतिकशास्त्र असलेले आउटडोअर WiFi आहे. पाणी रेडिओ सिग्नल्स परावर्तित करते. ॲल्युमिनियमचे मास्ट (masts) ते अडवतात. स्टील आणि ॲल्युमिनियमचे हुल (hulls) केबिनमध्ये बसलेल्या कोणाचेही रक्षण करतात. भरती-ओहोटीच्या ठिकाणी, तरंगणारा पँटून हार्बरच्या भिंतीवर बसवलेल्या कोणत्याही ॲक्सेस पॉइंटच्या सापेक्ष हलतो.
प्रत्येक प्रोव्हायडरला हे प्रश्न विचारा:
- तुम्ही सर्व्हे कधी करणार? निम्म्या बर्थ रिकाम्या असताना आणि भेट देणारे कोणतेही मास्ट नसताना फेब्रुवारीमध्ये केलेला सर्व्हे अडथळा कमी लेखतो. मरीना उन्हाळ्यातील क्षमतेजवळ असतानाच सर्व्हे किंवा प्रमाणीकरण वॉक (validation walk) करण्याचा आग्रह धरा.
- ॲक्सेस पॉइंट्स कुठे माउंट केले जातील? सर्व्हिस पेडस्टल्स, लाइट कॉलम्स आणि पँटून पोस्ट्स प्रत्येक वेगळी उंची आणि दृष्टीरेषा (line of sight) देतात. संपूर्ण साइटच्या हीट मॅपऐवजी प्रत्येक पँटूननुसार माउंटिंग प्लॅन मागा.
- हार्डवेअरचे एन्क्लोजर रेटिंग काय आहे? सॉल्ट स्प्रेमुळे कनेक्टर्स गंजतात. IEC 60529 अंतर्गत IP रेटिंग आणि मरीन-ग्रेड फिक्सिंग्स मागा.
- प्रत्येक पँटूनला बॅकहॉल आणि पॉवर कशी मिळते? IEEE 802.3 अंतर्गत कॉपरवरील इथरनेट प्रति रन 100 मीटरपर्यंत मर्यादित आहे. लांब पँटून्सना फायबर किंवा पॉइंट-टू-पॉइंट वायरलेस ब्रिजेसची आवश्यकता असू शकते.
- आउटडोअरमध्ये कोणते 5 GHz चॅनेल्स अनुमत आहेत? UK मध्ये, Ofcom कोणते बँड्स आउटडोअरमध्ये लायसन्स-मुक्त आहेत हे ठरवते. प्रोव्हायडरने इनडोअर प्लॅननुसार नाही, तर त्या नियमांनुसार डिझाइन केले पाहिजे.
- बोटयार्ड कव्हरेजच्या कक्षेत आहे का? स्टँडवरील बोटी, धातूचे शेड आणि वर्कशॉपमधील कर्मचारी यांच्यामुळे पँटून्सपेक्षा कव्हरेजच्या वेगवेगळ्या गरजा निर्माण होतात.
प्रत्येक क्षेत्रानुसार कव्हरेज करारात नमूद केले पाहिजे: प्रत्येक पँटून, फ्युएल बर्थ, बोटयार्ड, हार्बर ऑफिस आणि साइटवरील कोणताही बार, रेस्टॉरंट किंवा हॉटेल.
उन्हाळ्यातील गर्दीच्या वेळी तुम्हाला किती क्षमतेची आवश्यकता असते?
कॅपेसिटी प्लॅनिंगची सुरुवात बोटींवरून नाही, तर उपकरणांवरून होते. भेट देणाऱ्या प्रति बोट क्रू, प्रति व्यक्ती उपकरणे आणि संध्याकाळच्या गर्दीच्या वेळी कनेक्ट केलेल्या भागाचा अंदाज लावा. जहाजावरील बर्थ धारकांसाठीही तेच करा. प्रत्येक प्रोव्हायडरला त्यांनी प्रति पँटून आणि संपूर्ण साइटसाठी डिझाइन केलेले समवर्ती उपकरण (concurrent device) प्रमाण सांगण्यास सांगा.
नवीन ॲक्सेस पॉइंट्स मदत करतात. जेव्हा अनेक उपकरणे एअर शेअर करतात तेव्हा IEEE 802.11ax (WiFi 6) कार्यप्रदर्शन सुधारते. तरीही, नवीन रेडिओ लेखी क्षमता आकड्याची जागा घेत नाहीत. बँडविड्थ कशी शेअर केली जाते हे देखील विचारा. प्रति-उपकरण किंवा प्रति-नेटवर्क रेट मर्यादा एका क्रूला 4K मध्ये स्ट्रीमिंग करण्यापासून आणि परिणामी इतर प्रत्येकासाठी पँटूनचा वेग कमी करण्यापासून थांबवते.
बर्थ बदलल्यावर ॲक्सेस कसा दिला जावा आणि रद्द केला जावा?
बर्थ धारकांना IT कर्मचाऱ्यांना ज्या प्रकारे हाताळते त्याच प्रकारे हाताळा: जॉइनर्स (joiners), मूव्हर्स (movers) आणि लीव्हर्स (leavers). जॉइनर बर्थ करारावर स्वाक्षरी करतो आणि एक की (key) प्राप्त करतो. मूव्हर बर्थ बदलतो किंवा त्याच बर्थवर नवीन मालकाला विकतो. लीव्हरचा करार संपतो.
प्रत्येक इव्हेंटमुळे त्याच दिवशी WiFi कृती सुरू झाली पाहिजे. की कोण जारी करते, त्यासाठी किती वेळ लागतो आणि हार्बर ऑफिस सपोर्ट तिकिटाशिवाय ते करू शकते का, हे प्रोव्हायडरला विचारा. बर्थ कराराशी जुळणारी एक्सपायरी डेट की वर असू शकते का ते विचारा. ते तुमच्या बर्थिंग मॅनेजमेंट सिस्टीममधून फीड घेऊ शकतात का ते विचारा. जर ते करू शकत नसतील, तर हार्बर ऑफिसने एकाच डॅशबोर्डवरून की जारी केल्या पाहिजेत आणि रद्द केल्या पाहिजेत.
हंगामी आणि अल्प-मुदतीच्या बर्थसाठी निश्चित समाप्ती तारीख असलेल्या कीज (keys) आवश्यक असतात. व्हिजिटर बर्थना कधीही बर्थ धारकाची की मिळू नये. ते गेस्ट नेटवर्कवर असायला हवेत.
पर्यटकांच्या साइन-इनची यादी पुन्हा येणाऱ्या भेटींसाठी कशी तयार होते?
येणारे क्रू पुढील हंगामासाठी तुमचे सर्वोत्तम संभाव्य ग्राहक असतात. एक कॅप्टिव्ह पोर्टल ईमेल ॲड्रेस आणि स्वतंत्रपणे मार्केटिंगसाठी परवानगी मागू शकते. UK GDPR आणि प्रायव्हसी अँड इलेक्ट्रॉनिक कम्युनिकेशन्स रेग्युलेशन्स (PECR) अंतर्गत, मार्केटिंग ईमेलसाठी स्पष्ट, ऐच्छिक संमती (opt-in) आवश्यक असते. GDPR चे रेसायटल 32 हे स्पष्ट करते की आधीच टिक केलेले बॉक्सेस संमती मानले जात नाहीत.
Purple हे जाणीवपूर्वक निवडलेल्या संमतीचा (conscious-choice opt-ins) वापर करते, त्यामुळे WiFi ॲक्सेस मार्केटिंगला सहमती देण्यावर कधीही अवलंबून नसतो. Engage प्लॅनवर, संमती दिलेले पर्यटक एक फर्स्ट-पार्टी डेटा यादी तयार करतात, ज्याचे तुम्ही भेटीची तारीख, मुक्कामाचा कालावधी आणि वारंवार होणाऱ्या भेटी यानुसार वर्गीकरण करू शकता. WiFi ॲनालिटिक्स डॅशबोर्ड किती क्रू परत येतात हे दर्शवतो. Purple हे ISO 27001 प्रमाणित आणि GDPR चे पालन करणारे आहे, जेव्हा एखादा प्रदाता तुमचा व्हिजिटर डेटा सुरक्षित ठेवतो तेव्हा हे अत्यंत महत्त्वाचे असते.
बर्थ धारकांनी स्वतंत्रपणे संमती दिली नसल्यास त्यांच्या नोंदी मार्केटिंग यादीबाहेर ठेवा. ते आधीच तुमच्या बर्थिंग सिस्टममध्ये आहेत आणि वेगळ्या संबंधांची अपेक्षा करतात.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
प्रत्येक पर्याय कुठे योग्य ठरतो
वरील प्रश्न निर्णयांमध्ये कसे रूपांतरित होतात हे दोन प्रत्यक्ष परिस्थितींवरून स्पष्ट होते. ठिकाणे ही उदाहरणादाखल आहेत; आकडेवारी ही प्रत्येक ठिकाणाच्या स्वतःच्या संख्येवर आधारित आहे.
प्रत्यक्ष परिस्थिती 1: हॉटेल आणि रेस्टॉरंट असलेली मरिना
परिस्थिती. 60 खोल्यांचे हॉटेल आणि वॉटरफ्रंट रेस्टॉरंट असलेली 250-बर्थची मरिना गृहीत धरा. यात 210 वार्षिक बर्थ धारक आणि 40 व्हिजिटर बर्थ आहेत. बर्थ धारक एकच पासवर्ड शेअर करतात, जो नूतनीकरणाच्या वेळी वर्षातून एकदा बदलला जातो. ज्या मालकांनी वसंत ऋतूमध्ये त्यांच्या बोटी विकल्या, त्यांचा ॲक्सेस पुढील जानेवारीपर्यंत सुरू राहिला. बोटीवर राहणाऱ्यांचे स्मार्ट टीव्ही हॉटेलच्या कॅप्टिव्ह पोर्टलशी कनेक्ट होऊ शकले नाहीत, म्हणून त्यांनी त्याऐवजी कर्मचाऱ्यांचा पासवर्ड मागितला.
काय करण्यात आले. मरिनाने तिच्या विद्यमान ॲक्सेस पॉईंट्सवर तीन नेटवर्क्स सुरू केले. प्रत्येक बर्थ धारकाला त्यांच्या स्वतःच्या खाजगी नेटवर्क बबलमध्ये, त्यांच्या बर्थ कराराशी जुळणारी समाप्ती तारीख असलेली एक खाजगी की मिळाली. हॉटेल पाहुणे आणि येणाऱ्या क्रूंनी कॅप्टिव्ह पोर्टल आणि जाणीवपूर्वक संमतीसह एक ब्रँडेड Guest WiFi नेटवर्क शेअर केले. कर्मचारी Microsoft Entra ID शी जोडलेल्या IEEE 802.1X वर स्थलांतरित झाले, ज्यामध्ये कार्ड टर्मिनल्स एका स्वतंत्र सेगमेंटवर होते.
परिणाम. एकाच वेळी 210 बर्थ धारकांचे कनेक्शन तोडणारा वार्षिक पासवर्ड बदल पूर्णपणे थांबला. आता एखादी व्यक्ती करार संपल्याच्या दिवशीच ॲक्सेस गमावते, 12 महिन्यांपर्यंत थांबण्याची गरज पडत नाही. इतर 209 कीजवर कोणताही परिणाम होत नाही. पॉन्टून्सवर कर्मचाऱ्यांचे क्रेडेंशियल्स फिरणे बंद झाले, कारण बर्थ धारकांना आता त्यांची आवश्यकता उरली नव्हती. तेच गेस्ट नेटवर्क हॉटेल्स आणि मरिना या दोन्हींसाठी काम करते, त्यामुळे एकच संमती यादी दोन्हीसाठी पुरेशी ठरते.
प्रत्यक्ष परिस्थिती 2: 400-बर्थ मरिनामध्ये रेगाटा वीक
परिस्थिती. 320 वार्षिक धारक आणि 80 अभ्यागत बर्थ असलेल्या 400-बर्थच्या मरिनाचा विचार करा. रेगाटा सप्ताहादरम्यान, भेट देणाऱ्या बोटी तीन थरांमध्ये राफ्ट केल्या जातात, ज्यामुळे 80 अभ्यागत बर्थमध्ये 240 बोटी सामावून घेतल्या जातात. मरिनाचा असा अंदाज आहे की प्रत्येक बोटीमध्ये चार क्रू सदस्य आणि प्रत्येकी दोन डिव्हाइस असतील, म्हणजेच 1,920 व्हिजिटिंग डिव्हाइसेस. संध्याकाळच्या पीक अवर्समध्ये 60% डिव्हाइसेस कनेक्ट होतात असे गृहीत धरले: 1,152 डिव्हाइसेस. अर्धे बर्थ धारक प्रत्येकी तीन डिव्हाइसेससह बोटीवर उपस्थित आहेत असे गृहीत धरले: आणखी 480. नियोजनाचा आकडा अंदाजे 1,630 समवर्ती (concurrent) डिव्हाइसेस इतका आहे.
काय करण्यात आले. मरिनाने पाच इव्हेंट दिवसांसाठी करारात 1,700 समवर्ती डिव्हाइसेसचा समावेश केला. दोन व्हिजिटर पॉन्टून्सवर तात्पुरते ॲक्सेस पॉइंट्स बसवण्यात आले, आणि पुढील आठवड्यात ते काढून घेण्याचे मान्य करण्यात आले. या इव्हेंटने रेगाटाच्या ब्रँडिंगसह स्वतःचे स्वतंत्र कॅप्टिव्ह पोर्टल पेज चालवले, जे इव्हेंट व्हेन्यू WiFi प्रदाते: प्रति-इव्हेंट कॅप्टिव्ह पोर्टल्स, प्रदर्शक ॲक्सेस आणि उपस्थितांचे रिपोर्टिंग मध्ये वापरल्या जाणाऱ्या पॅटर्नसारखेच आहे. बर्थ धारकांनी त्यांच्या खाजगी की (keys) स्वतःकडे ठेवल्या, त्यामुळे इव्हेंटच्या लोडचा त्यांच्या साइन-इनवर कोणताही परिणाम झाला नाही.
परिणाम. मरिनाने 52 आठवड्यांसाठी नव्हे, तर केवळ पाच दिवसांसाठी पीक कॅपॅसिटीचे शुल्क दिले. इव्हेंट पोर्टलने पुढील वर्षाच्या अर्ली-बुकिंग मोहिमेसाठी तयार असलेली, रेगाटा क्रूची स्वतंत्र संमती असलेली यादी तयार केली. प्रदात्याने स्वाक्षरी केलेल्या आकड्यानुसार क्षमतेची चाचणी घेण्यात आली, केवळ तोंडी आश्वासनावर नाही.
प्रत्येकाचा ऑपरेटिंग खर्च किती येतो
मरिनावरील ऑपरेटिंग खर्च पाच घटकांमधून येतो. प्रदात्यांच्या कोट्समध्ये अनेकदा केवळ पहिल्या दोन गोष्टी दाखवल्या जातात.
| खर्चाचा घटक | कॅप्टिव्ह पोर्टलसह शेअर केलेला पासवर्ड | ओळख-आधारित: प्रति-बर्थ की, गेस्ट पोर्टल आणि स्टाफ 802.1X |
|---|---|---|
| आउटडोअर ॲक्सेस पॉइंट्स आणि माउंट्स | तेच हार्डवेअर | तेच हार्डवेअर; हार्डवेअर-अज्ञेयवादी (agnostic) प्लॅटफॉर्म्स विद्यमान किटचा पुनर्वापर करतात |
| परवाना (Licensing) | गेस्ट पोर्टल परवाना | गेस्ट, बर्थ धारक आणि स्टाफ नेटवर्क परवाने |
| बर्थची मालकी बदलल्यावर हार्बर ऑफिसचा वेळ | पासवर्ड बदला, नोटिसा पुन्हा प्रिंट करा, प्रत्येक धारकाचे कॉल्स स्वीकारा | एक की रद्द करा, एक की जारी करा |
| सुरक्षिततेचा धोका (Security exposure) | पूर्वीचे धारक आणि ज्यांना पासवर्ड दाखवला गेला आहे ते सर्व कनेक्टेड राहतात | बर्थ करारासोबतच ॲक्सेस समाप्त होतो |
| मार्केटिंग परतावा (Marketing return) | अत्यंत कमी किंवा कोणताही संमती असलेला डेटा नाही | पुन्हा भेट देणाऱ्या मोहिमांसाठी संमती असलेली अभ्यागतांची यादी |
हार्डवेअर हा सहसा सर्वात मोठा खर्च असतो, त्यामुळे प्रदात्याला नवीन ॲक्सेस पॉइंट्सची खरोखर गरज आहे का ते विचारा. Purple हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून काम करते. जर तुमची आउटडोअर संपदा सुस्थितीत असेल, तर तुम्ही केवळ सॉफ्टवेअर लेयर बदलता, हार्डवेअर नाही. तुमच्या पुढील WiFi अपग्रेडला नवीन हार्डवेअरची आवश्यकता का नसते यामध्ये यामागील कारण स्पष्ट केले आहे.
छुपा खर्च म्हणजे कर्मचाऱ्यांचा वेळ. प्रत्येक शेअर केलेला पासवर्ड बदलणे म्हणजे दिवसभर फोन कॉल्स आणि पॉन्टून भेटी ठरतात. वैयक्तिक कीजमुळे ते काम प्रति बर्थ एकाच ॲक्शनवर मर्यादित होते.
हंगामी पीक कालावधीबद्दल करारामध्ये काय असायला हवे?
उन्हाळ्याच्या हंगामाचा उल्लेख ईमेलमध्ये न करता करारातच करा. चांगल्या मरिना WiFi करारात पुढील बाबींचा उल्लेख असतो:
- तारखेनुसार पीक कालावधी. उदाहरणार्थ, मे महिन्याची सुरुवात ते सप्टेंबर महिन्याचा शेवट, आणि सोबतच नियोजित इव्हेंटचे आठवडे.
- पीक आणि ऑफ-पीक कालावधीसाठी एकाच वेळी कनेक्ट होणाऱ्या उपकरणांची संख्या. प्रति पॉन्टून आणि संपूर्ण साइटसाठी, जेणेकरून तुम्ही त्याची चाचणी घेऊ शकाल.
- इव्हेंट वाढ (अपलिफ्ट). तात्पुरते access points, ते कोण इन्स्टॉल करेल आणि काढेल, आणि तुम्हाला द्यावी लागणारी पूर्वसूचनेची मुदत.
- हंगामाशी जुळणारे सपोर्टचे तास. उन्हाळ्यामध्ये वीकेंड आणि संध्याकाळचे कव्हरेज, जेव्हा भेट देणारे क्रू येतात आणि हार्बर ऑफिस सर्वात व्यस्त असते.
- परिसराच्या क्षेत्रानुसार दोष निवारण वेळ (रिस्पॉन्स टाइम). जानेवारीतील बोटयार्डमधील समस्येपेक्षा ऑगस्टमध्ये व्हिजिटर पॉन्टूनवरील बंद पडलेला access point अधिक महत्त्वाचा असतो.
- क्षमता कमी करण्याची लवचिकता. सीझनबाहेर परवाने किंवा तात्पुरते हार्डवेअर कमी होतात का ते तपासणे.
- डेटाच्या अटी. व्हिजिटर डेटा कोणाच्या नियंत्रणात आहे, त्यावर प्रक्रिया कुठे केली जाते आणि UK GDPR अंतर्गत संमतीचे रेकॉर्ड कसे ठेवले जातात.
एखादा प्रोव्हायडर क्षमतेचा आकडा लेखी स्वरूपात देत नसेल, तर तेच त्यांचे अंतिम उत्तर समजा.
तुमच्या इस्टेटसाठी निर्णय कसा घ्यावा
दोन किंवा तीन मरिना WiFi प्रोव्हायडर्सची शॉर्टलिस्ट करा. प्रत्येकाला हेच लेखी प्रश्न पाठवा आणि उत्तरांची समोरासमोर तुलना करून गुण द्या.
- तुम्ही आमच्या access points वर बर्थ धारक, व्हिजिटिंग क्रू आणि कर्मचाऱ्यांचे नेटवर्क्स स्वतंत्र VLANs वर चालवू शकता का?
- बर्थ धारकांना वैयक्तिक की मिळते का, आणि इतरांवर परिणाम न करता एक की रद्द केली जाऊ शकते का?
- प्रत्येक बर्थ धारकाची उपकरणे एकमेकांना दिसू शकतात परंतु शेजारच्या बोटींना दिसणार नाहीत अशी व्यवस्था करता येईल का?
- हार्बर ऑफिस स्वतः की जारी करू शकते आणि रद्द करू शकते का, ज्याची मुदत बर्थ कराराशी जुळणारी असेल?
- तुम्ही पॉन्टून्सचे सर्वेक्षण केव्हा आणि कसे कराल, आणि त्या वेळी किती प्रमाणात जागा व्यापलेली असावी?
- उन्हाळ्यात प्रति पॉन्टून आणि संपूर्ण साइटसाठी एकाच वेळी कनेक्ट होणाऱ्या उपकरणांच्या कोणत्या संख्येची तुम्ही हमी द्याल?
- तुम्ही इव्हेंटचे आठवडे कसे हाताळता, आणि वाढीव क्षमतेचा खर्च किती आहे?
- UK GDPR आणि PECR अंतर्गत व्हिजिटर साइन-इनद्वारे मार्केटिंग संमती कशी मिळवली जाते?
- तुम्ही कोणत्या हार्डवेअर व्हेंडर्सना सपोर्ट करता, आणि आम्हाला कोणतेही access points बदलण्याची आवश्यकता आहे का?
- तुमच्याकडे कोणती सुरक्षा प्रमाणपत्रे आहेत?
Purple 90 पेक्षा जास्त देशांमधील 80,000+ सक्रिय स्थळांवर कार्यरत आहे आणि वर्षाला 50 कोटी वापरकर्ते व लॉगीन्स हाताळते. वरील प्रश्न हेच आहेत ज्यांची उत्तरे आम्ही हॉस्पिटॅलिटी, रिटेल आणि वाहतूक क्षेत्रासाठी देतो. मरिनामध्ये पाणी, भरती-ओहोटी आणि उन्हाळा या गोष्टींमुळे उपकरणांची संख्या तिप्पट होते.
वारंवार विचारले जाणारे प्रश्न
Purple आमच्या पॉन्टून्सवर आधीपासून असलेल्या access points सह कार्य करेल का?
होय, समर्थित व्हेंडरकडून असल्यास Purple तुमच्या विद्यमान आउटडोअर access points वर चालते. Purple हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून कार्य करते. तुम्ही हार्डवेअर तेच ठेवता आणि साइन-इन, की आणि डेटा नियंत्रित करणारा सॉफ्टवेअर लेयर बदलता. सर्वेक्षणात कव्हरेजमध्ये त्रुटी आढळल्यास, संपूर्ण नेटवर्क बदलण्याऐवजी तुम्ही त्याच व्हेंडरचे नवीन access points जोडू शकता.
मरिनासाठी Purple चे लायसन्स कसे दिले जाते?
Purple तुम्ही निवडलेल्या प्लॅनवर (Connect, Capture किंवा Engage) तसेच SecurePass, Verify किंवा Shield यांसारख्या कोणत्याही सिक्युरिटी ॲड-ऑन्सवर आधारित कोटेशन्स देते. Connect ॲक्सेस कव्हर करते, Capture साइन-इनच्या वेळी डेटा कॅप्चरची सुविधा जोडते, आणि Engage संमती दिलेल्या अभ्यागतांसाठी मार्केटिंग जोडते. खासगी बर्थ धारक की आणि पुन्हा भेट देणाऱ्यांची यादी हवी असणारी मरिना साधारणपणे Engage चा विचार करते. बर्थची संख्या, साइट्स आणि पीक सीझन नमूद करून कोटेशन मागा, जेणेकरून सीझनल गरजांचे दर सुरुवातीपासूनच निश्चित करता येतील.
तक्रारींचा भडिमार न होता आम्ही बर्थ धारकांना शेअर केलेल्या पासवर्डवरून कसे हलवू शकतो?
एका निश्चित बदल कालावधीसाठी (changeover window) जुन्या शेअर केलेल्या पासवर्डसोबत नवीन की-आधारित नेटवर्क चालवा. प्रत्येक बर्थ धारकाला जॉइन करण्याच्या स्पष्ट सूचनांसह एक वैयक्तिक की द्या, आणि नंतर तुम्ही आधीच जाहीर केलेल्या तारखेला शेअर केलेला पासवर्ड बंद करा. स्मार्ट टीव्ही आणि ऑनबोर्ड मॉनिटरिंग असणारे लाइव्हअबॉर्ड्स त्यांच्या नवीन की सह एकदा पुन्हा कनेक्ट होतात. या बदलानंतर, तुम्हाला पुन्हा कधीही सर्वांसाठी पासवर्ड बदलण्याची गरज भासत नाही.
गेस्ट WiFi साइन-इन डेटा GDPR चे पालन करतो का?
होय, जोपर्यंत मार्केटिंगची संमती WiFi ॲक्सेसपासून वेगळी ठेवली जाते आणि कधीही आधीच टिक (pre-ticked) केलेली नसते. Purple जाणीवपूर्वक पर्यायांची निवड (conscious-choice opt-ins) वापरते, ज्यामुळे भेट देणारे क्रू मार्केटिंगला सहमती न दर्शवताही ऑनलाइन येऊ शकतात. UK GDPR आणि PECR अंतर्गत, मार्केटिंग ईमेलसाठी स्पष्ट ऑप्ट-इन आवश्यक आहे, आणि GDPR Recital 32 आधीच टिक केलेले बॉक्सेस नाकारते. Purple हे ISO 27001 प्रमाणित आणि GDPR चे पालन करणारे आहे, तसेच अभ्यागतांचा डेटा किती काळ ठेवायचा हे तुम्ही नियंत्रित करता.
पॉन्टूनवर आमच्या ब्रॉडबँड प्रोव्हायडरचे राउटर WiFi का वापरू नये?
कारण ब्रॉडबँड राउटर तुम्हाला तीन स्वतंत्र नेटवर्कऐवजी एकच शेअर केलेले नेटवर्क देते. ते प्रति बर्थ एक प्रायव्हेट की जारी करू शकत नाही, इतरांना प्रभावित न करता एका धारकाचा ॲक्सेस रद्द करू शकत नाही किंवा संमती असलेला अभ्यागत डेटा कॅप्चर करू शकत नाही. इनडोअर राउटरमध्ये खाऱ्या पाण्याचे तुषार आणि पॉन्टून पोस्टसाठी आवश्यक असलेले आउटडोअर रेटिंग्स आणि माउंटिंगचाही अभाव असतो. ब्रॉडबँड लाइन बॅकहाउल म्हणून ठेवा आणि त्यावर आयडेंटिटी-आधारित ॲक्सेससह मॅनेज्ड आउटडोअर नेटवर्क चालवा.
मरिना WiFi डिप्लॉयमेंटसाठी किती वेळ लागतो?
हे प्रामुख्याने तुमचे विद्यमान ॲक्सेस पॉइंट्स राहतात की नाही यावर अवलंबून असते. जर आउटडोअर मालमत्ता सुस्थितीत असेल, तर प्रति-बर्थ की, गेस्ट पोर्टल आणि स्टाफ नेटवर्कवर जाणे हा केवळ एक कॉन्फिगरेशन बदल आहे, कोणताही बांधकाम प्रकल्प नाही. नवीन पॉन्टून ॲक्सेस पॉइंट्समुळे सर्वेक्षण, केबलिंग, वीज आणि मरीन-ग्रेड माउंटिंगची वेळ वाढते. ऑफ-सीझनसाठी इन्स्टॉलेशनचे नियोजन करा आणि उन्हाळ्याच्या पहिल्या व्यस्त वीकेंडपूर्वी, वसंत ऋतूमध्ये बर्थ भरल्यावर कव्हरेज तपासून घ्या.
बर्थ धारक स्मार्ट टीव्ही आणि बोट मॉनिटरिंग डिव्हाइसेस वापरू शकतात का?
होय, कारण बर्थ धारक कॅप्टिव्ह पोर्टल ऐवजी स्वतःच्या प्री-शेअर केलेल्या की सह जॉइन होतात. स्मार्ट टीव्ही, गेम्स कन्सोल आणि ऑनबोर्ड मॉनिटरिंग युनिट्स WiFi पासफ्रेज प्रविष्ट करू शकतात परंतु वेब साइन-इन पेज पूर्ण करू शकत नाहीत. Purple च्या Identity-Based Networks सह, प्रत्येक बर्थ धारकाची डिव्हाइसेस त्यांच्या स्वतःच्या प्रायव्हेट नेटवर्क बबलमध्ये असतात. फोनवरून बोटीवरील टीव्हीवर कास्ट करता येते, परंतु शेजारच्या बोटीवरील कोणीही या दोन्हीपैकी कोणतेही डिव्हाइस पाहू शकत नाही.
महत्वाच्या व्याख्या
VLAN
IEEE 802.1Q द्वारे परिभाषित व्हर्च्युअल LAN, एका भौतिक नेटवर्कचे स्वतंत्र लॉजिकल सेगमेंट्समध्ये विभाजन करते जेणेकरून एका सेगमेंटवरील ट्रॅफिक दुसऱ्या सेगमेंटपर्यंत पोहोचू शकत नाही.
तुम्ही बर्थ धारक, भेट देणारे कर्मचारी आणि स्टाफ यांना स्वतंत्र VLANs वर मॅप करता जेणेकरून कोणताही गट दुसऱ्याची डिव्हाइसेस किंवा ट्रॅफिक पाहू शकणार नाही.
कॅप्टिव्ह पोर्टल
इंटरनेट ॲक्सेस मिळण्यापूर्वी डिव्हाइस ज्या वेब पृष्ठावर रीडायरेक्ट केले जाते, ते साइन इन करण्यासाठी आणि तपशील किंवा सहमती गोळा करण्यासाठी वापरले जाते.
भेट देणाऱ्या कर्मचाऱ्यांसाठी हे सर्वात जलद साइन-इन आहे, परंतु स्मार्ट टीव्ही आणि बोट मॉनिटरिंग युनिट्स जे वेब फॉर्म पूर्ण करू शकत नाहीत त्यांच्यासाठी हे काम करत नाही.
iPSK (आयडेंटिटी प्री-शेअर्ड की)
एक WPA2 किंवा WPA3 प्री-शेअर्ड की योजना जिथे एकाच नेटवर्क नावावर प्रत्येक वापरकर्त्याकडे एक युनिक पासफ्रेज असतो; वेंडर्स याला PPSK किंवा DPSK देखील म्हणतात.
हे प्रत्येक बर्थ धारकाला स्मार्ट टीव्ही आणि ऑनबोर्ड उपकरणे कनेक्ट करण्याची अनुमती देते, आणि बंदर कार्यालयाला इतर धारकांवर प्रभाव न पाडता एकाची की रद्द करण्याची मुभा देते.
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस नियंत्रणासाठीचे IEEE मानक, जे एखादे डिव्हाइस जोडण्यापूर्वी EAP द्वारे RADIUS सर्व्हरवर प्रत्येक व्यक्तीचे क्रेडेन्शियल तपासते.
हे मॅनेज केलेल्या लॅपटॉप आणि टॅब्लेटवरील कर्मचाऱ्यांसाठी योग्य आहे, जे Microsoft Entra ID, Okta किंवा Google Workspace शी जोडलेले असते, ज्यामुळे कर्मचाऱ्यांचे खाते अक्षम झाल्यावर त्यांचा WiFi ॲक्सेस बंद होतो.
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस (RADIUS), ही केंद्रीय प्रमाणीकरण सेवा आहे जी प्रत्येक लॉगिन मंजूर किंवा नाकारण्यासाठी IEEE 802.1X वापरते.
हे कर्मचारी नेटवर्कसाठीचे बॅक-एंड आहे, जे बंदर कार्यालय, फ्युएल बर्थ आणि चँडलरीसाठी प्रति-खाते धोरण लागू करते.
OWE (अपॉर्च्युनिस्टिक वायरलेस एन्क्रिप्शन)
IETF RFC 8110 मध्ये परिभाषित केलेले, OWE पासवर्डची आवश्यकता नसताना ओपन वायरलेस नेटवर्कवरील ट्रॅफिक एन्क्रिप्ट करते.
भेट देणाऱ्या कर्मचाऱ्यांचे नेटवर्क OWE चे समर्थन करते का हे प्रदात्यांना विचारा, जेणेकरून ओपन साइन-इनचा अर्थ अनएन्क्रिप्टेड ट्रॅफिक असा होणार नाही.
OpenRoaming
एक रोमिंग फ्रेमवर्क जे उपकरणांना विश्वासू ओळख वापरून सहभागी नेटवर्क्सशी आपोआप कनेक्ट होऊ देते, जे Passpoint (Hotspot 2.0) वर तयार केले आहे.
यामुळे परत येणाऱ्या भेट देणाऱ्या क्रू सदस्यांना कॅप्टिव्ह पोर्टल साइन-इन पुन्हा न करता पुन्हा कनेक्ट होता येते.
IEEE 802.11ax (WiFi 6)
IEEE 802.11 सुधारणा जी अनेक उपकरणे एकाच वेळी एअरटाइम शेअर करतात तेव्हा वायरलेस कामगिरी सुधारते.
हे उन्हाळ्यात गर्दीच्या पाँटूनवर मदत करते, परंतु ते करारातील लिखित समवर्ती उपकरण संख्येची जागा घेत नाही.
IP रेटिंग (IEC 60529)
IEC 60529 द्वारे परिभाषित केलेला इनग्रेस प्रोटेक्शन कोड, जे एनक्लोजर घन पदार्थ आणि पाण्याचा किती चांगल्या प्रकारे प्रतिकार करते याचे वर्गीकरण करते.
IP रेटिंग आणि मरीन-ग्रेड फिक्सिंगबद्दल विचारा, कारण मिठाच्या पाण्यामुळे पाँटून हार्डवेअरवरील कनेक्टर्स गंजतात.
IEEE 802.3 कॉपर रन मर्यादा
IEEE 802.3 हे ट्विस्टेड-पेअर कॉपरवरील इथरनेट प्रति रन 100 मीटरपर्यंत मर्यादित करते.
लांब पाँटून्सना बॅकहाऊलसाठी फायबर किंवा पॉइंट-टू-पॉइंट वायरलेस ब्रिजेसची आवश्यकता असू शकते, ज्याचा परिणाम खर्च आणि इन्स्टॉलेशन वेळेवर होतो.
PECR आणि GDPR Recital 32
UK Privacy and Electronic Communications Regulations नुसार मार्केटिंग ईमेलसाठी स्पष्ट ऑप्ट-इन आवश्यक आहे; GDPR Recital 32 पुष्टी करते की आधीच टिक केलेले बॉक्सेस ही संमती मानली जात नाही.
कायदेशीर री-व्हिजिट यादी तयार करण्यासाठी तुमच्या गेस्ट पोर्टलने मार्केटिंग संमती WiFi ॲक्सेसपासून वेगळी ठेवली पाहिजे.
PCI DSS सेगमेंटेशन
पेमेंट कार्ड इंडस्ट्री डेटा सिक्युरिटी स्टँडर्ड (PCI DSS) कोणती सिस्टीम्स मूल्यमापन कक्षेत येतात हे कमी करण्यासाठी नेटवर्क सेगमेंटेशनचा वापर करते.
चाँडलरी आणि इंधन बर्थ कार्ड टर्मिनल्स स्वतंत्र कर्मचारी आणि पेमेंट सेगमेंटचे भाग आहेत, ते कधीही गेस्ट नेटवर्कवर नसावेत.
सोडवलेली उदाहरणे
60 खोल्यांचे हॉटेल आणि वॉटरफ्रंट रेस्टॉरंट असलेल्या एका 250-बर्थच्या मरिनामध्ये 210 वार्षिक बर्थ धारक एकाच पासवर्डचा वापर करत होते, जो वर्षातून एकदाच बदलला जात असे. वसंत ऋतूत विक्री केलेल्या मालकांकडे जानेवारीपर्यंत ॲक्सेस राहिला, आणि बोटीवर राहणाऱ्यांचे स्मार्ट टीव्ही हॉटेलच्या कॅप्टिव्ह पोर्टलशी कनेक्ट होऊ शकले नाहीत, त्यामुळे त्यांनी कर्मचाऱ्यांचा पासवर्ड मागितला.
मरिनाने आपल्या विद्यमान ॲक्सेस पॉईंट्सवर तीन नेटवर्क्स सुरू केले. प्रत्येक बर्थ धारकाला त्यांच्या स्वतःच्या खाजगी नेटवर्क बबलमध्ये, त्यांच्या बर्थ कराराशी जुळणारी मुदत असलेली एक प्रायव्हेट की मिळाली. हॉटेल पाहुणे आणि भेट देणाऱ्या कर्मचाऱ्यांनी कॅप्टिव्ह पोर्टल आणि स्पष्ट-निवड ऑप्ट-इन असलेले एक ब्रँडेड Guest WiFi नेटवर्क शेअर केले. कर्मचारी Microsoft Entra ID शी जोडलेल्या IEEE 802.1X वर गेले, ज्यामध्ये कार्ड टर्मिनल्स एका स्वतंत्र सेगमेंटवर होते. 210 धारकांना डिस्कनेक्ट करणारा वार्षिक पासवर्ड बदल बंद झाला. आता एखादा सदस्य बाहेर पडल्यास त्याचा ॲक्सेस करार संपल्याच्या दिवशीच रद्द होतो, 12 महिन्यांपर्यंत सुरू राहत नाही, आणि इतर 209 कीज सुरक्षित राहतात. पॉन्टूनवर कर्मचाऱ्यांचे क्रेडेन्शियल फिरणे बंद झाले, आणि आता एकाच संमती असलेल्या सूचीमध्ये हॉटेल आणि मरिना दोन्ही समाविष्ट आहेत.
320 वार्षिक धारक आणि 80 अभ्यागत बर्थ असलेल्या 400-बर्थच्या मरिनामध्ये रेगाटा सप्ताहाचे आयोजन केले जाते. बोटी तीन-तीनच्या रांगेत लावल्या जातात, त्यामुळे 80 अभ्यागत बर्थमध्ये 240 बोटी सामावून घेतल्या जातात. यासाठी मरिनाने किती क्षमतेचा आणि किती कालावधीसाठी करार करावा?
मरिनाने प्रति बोट चार कर्मचारी आणि प्रत्येकी दोन डिव्हाइसेस गृहीत धरले, ज्यामुळे 1,920 व्हिजिटिंग डिव्हाइसेस झाले, ज्यातील 60% संध्याकाळच्या गर्दीच्या वेळी कनेक्ट होते: 1,152. बोटीवर उपस्थित असलेल्या निम्मे बर्थ धारक, प्रत्येकी तीन उपकरणांसह, यांनी 480 उपकरणांची भर घातली. नियोजित संख्या अंदाजे 1,630 समवर्ती डिव्हाइसेसची होती. मरिनाने पाच दिवसांच्या कार्यक्रमासाठी करारामध्ये 1,700 समवर्ती डिव्हाइसेस समाविष्ट केले. पुढील आठवड्यात हटवण्याच्या अटीसह दोन व्हिजिटर पॉन्टूनवर तात्पुरते ॲक्सेस पॉईंट्स बसवण्यात आले. या इव्हेंटचे स्वतःचे ब्रँडेड कॅप्टिव्ह पोर्टल चालवले गेले, तर बर्थ धारकांनी त्यांच्या खाजगी कीज कायम ठेवल्या. मरिनाने 52 आठवड्यांसाठी नव्हे, तर केवळ पाच दिवसांच्या पीक क्षमतेसाठी पैसे दिले, रेगाटा कर्मचाऱ्यांची स्वतंत्र सहमती असलेली सूची मिळवली आणि स्वाक्षरी केलेल्या संख्येनुसार क्षमतेची पडताळणी केली.
वारंवार विचारले जाणारे प्रश्न
आमच्या पाँटून्सवर आधीपासून असलेल्या ॲक्सेस पॉइंट्ससह Purple काम करेल का?
होय, तुमच्याकडील आउटडोअर ॲक्सेस पॉइंट्स सपोर्टेड वेंडरचे असल्यास Purple त्यावर काम करते. Purple हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून काम करते. तुम्ही हार्डवेअर तेच ठेवता आणि साइन-इन, की आणि डेटा नियंत्रित करणारा सॉफ्टवेअर लेयर बदलता. जर एखाद्या सर्व्हेमध्ये कव्हरेज गॅप आढळल्यास, तुम्ही संपूर्ण यंत्रणा बदलण्याऐवजी त्याच वेंडरचे ॲक्सेस पॉइंट्स वाढवू शकता.
मरीनासाठी Purple चे लायसन्स कसे दिले जाते?
Purple तुम्ही निवडलेल्या प्लॅननुसार कोट्स देते - Connect, Capture किंवा Engage, तसेच SecurePass, Verify किंवा Shield सारखे कोणतेही सिक्युरिटी ॲड-ऑन्स. Connect ॲक्सेस कव्हर करते, Capture साइन-इनच्या वेळी डेटा कॅप्चर जोडते आणि Engage संमती दिलेल्या अभ्यागतांसाठी मार्केटिंग जोडते. प्रायव्हेट बर्थधारक की आणि री-व्हिजिट यादी हवी असणारी मरीना सामान्यतः Engage चा विचार करते. तुमच्या बर्थची संख्या, साइट्स आणि पीक सीझन नमूद करून कोट मागवा, जेणेकरून हंगामी गरजांची किंमत सुरुवातीपासूनच निश्चित केली जाईल.
तक्रारींचा पूर न येता आम्ही बर्थधारकांना शेअर केलेल्या पासवर्डवरून कसे हलवू शकतो?
एका ठराविक बदल कालावधीसाठी जुन्या शेअर केलेल्या पासवर्डसोबत नवीन की-आधारित नेटवर्क चालवा. प्रत्येक बर्थधारकाला स्पष्ट सूचनांसह वैयक्तिक की जारी करा, त्यानंतर तुम्ही आधी जाहीर केलेल्या तारखेला शेअर केलेला पासवर्ड बंद करा. स्मार्ट टीव्ही आणि ऑनबोर्ड मॉनिटरिंग असलेल्या कायमस्वरूपी रहिवाशांना त्यांच्या नवीन कीसह एकदाच पुन्हा कनेक्ट व्हावे लागेल. या बदलानंतर, तुम्हाला पुन्हा कधीही सर्वांसाठी पासवर्ड बदलण्याची गरज भासणार नाही.
गेस्ट WiFi साइन-इन डेटा हा GDPR चे पालन करतो का?
होय, जर मार्केटिंग संमती WiFi ॲक्सेसपासून वेगळी ठेवली गेली असेल आणि ती आधीच टिक केलेली नसेल. Purple जाणीवपूर्वक पर्यायाची निवड (conscious-choice opt-ins) वापरते, त्यामुळे भेट देणारे कर्मचारी मार्केटिंगला संमती न देताही ऑनलाइन येऊ शकतात. UK GDPR आणि PECR अंतर्गत, मार्केटिंग ईमेलसाठी स्पष्ट संमती आवश्यक असते आणि GDPR Recital 32 आधीच टिक केलेल्या बॉक्सना वगळते. Purple हे ISO 27001 प्रमाणित आणि GDPR चे पालन करणारे आहे, तसेच अभ्यागतांचा डेटा किती काळ साठवून ठेवायचा याचे नियंत्रण तुमच्याकडे असते.
पाँटूनवर आमच्या ब्रॉडबँड प्रोव्हायडरचे राउटर WiFi का वापरू नये?
कारण ब्रॉडबँड राउटर तुम्हाला तीन स्वतंत्र नेटवर्कऐवजी एकच शेअर केलेले नेटवर्क देतो. ते प्रत्येक बर्थनुसार खाजगी की जारी करू शकत नाही, इतरांना प्रभावित न करता एका धारकाचा ॲक्सेस रद्द करू शकत नाही किंवा संमती असलेला अभ्यागतांचा डेटा गोळा करू शकत नाही. इनडोअर राउटरमध्ये खाऱ्या पाण्याच्या लाटा आणि पाँटून पोस्टसाठी आवश्यक असलेले आउटडोअर रेटिंग आणि माउंटिंग देखील नसते. ब्रॉडबँड लाइन बॅकहाउल म्हणून ठेवा आणि त्यावर आयडेंटिटी-आधारित ॲक्सेससह व्यवस्थापित आउटडोअर नेटवर्क चालवा.
मरीना WiFi उपयोजनासाठी (डिप्लॉयमेंट) किती वेळ लागतो?
हे प्रामुख्याने तुमचे विद्यमान ॲक्सेस पॉइंट्स कायम राहतील की नाही यावर अवलंबून आहे. जर आउटडोअर पायाभूत सुविधा योग्य असतील, तर प्रति-बर्थ की, गेस्ट पोर्टल आणि स्टाफ नेटवर्ककडे वळणे हा केवळ कॉन्फिगरेशनमधील बदल आहे, एखादा बांधकाम प्रकल्प नाही. नवीन पाँटून ॲक्सेस पॉइंट्समुळे सर्वेक्षण, केबलिंग, पॉवर आणि मरीन-ग्रेड माउंटिंगचा वेळ वाढतो. ऑफ-सीझनमध्ये इन्स्टॉलेशनचे नियोजन करा आणि पहिल्या व्यस्त उन्हाळी वीकेंडपूर्वी, वसंत ऋतूमध्ये बर्थ भरू लागल्यावर कव्हरेजची पडताळणी करा.
बर्थ धारक स्मार्ट टीव्ही आणि बोट मॉनिटरिंग डिव्हाइसेस वापरू शकतात का?
होय, कारण बर्थ धारक कॅप्टिव्ह पोर्टलऐवजी त्यांच्या स्वतःच्या प्री-शेअर केलेल्या कीसह जोडले जातात. स्मार्ट टीव्ही, गेम कन्सोल आणि ऑनबोर्ड मॉनिटरिंग युनिट्स WiFi पासफ्रेज टाकू शकतात, परंतु वेब साइन-इन पेज पूर्ण करू शकत नाहीत. Purple च्या Identity-Based Networks सह, प्रत्येक बर्थ धारकाची डिव्हाइसेस त्यांच्या स्वतःच्या खाजगी नेटवर्कच्या कक्षेत राहतात. फोनवरून बोटीवरील टीव्हीवर कास्ट करता येते, परंतु लगतच्या बोटीवरील कोणालाही दोन्हीपैकी कोणतेही डिव्हाइस दिसू शकत नाही.
स्रोत
- IETF RFC 8110: Opportunistic Wireless Encryption
- IEEE 802.1 Working Group (IEEE 802.1X)
- IEEE 802.11ax-2021
- IEC 60529: Degrees of protection provided by enclosures (IP Code)
- Regulation (EU) 2016/679 (GDPR), including Recital 32
- The Privacy and Electronic Communications (EC Directive) Regulations 2003
- PCI Security Standards Council: PCI DSS
या मालिकेमध्ये पुढे वाचा
हॉलिडे आणि कॅरॅव्हॅन पार्क WiFi प्रदाते: पाहुणे, मालक आणि कर्मचारी यांच्यासाठी काय पहावे
हॉलिडे पार्कच्या WiFi प्रदात्यांची निवड तुम्ही त्यांच्यातील फरक दर्शवणाऱ्या प्रश्नांच्या आधारे करू शकाल: मालकांचे नेटवर्क्स, कुटुंबासाठी सुरक्षित फिल्टरिंग, तुमच्या आयडेंटिटी प्रोव्हायडरशी जोडलेला कर्मचारी ॲक्सेस आणि हार्डवेअरचा पुनर्वापर. तुम्ही पुन्हा बुकिंग करण्यासाठी संमती संकलन (consent capture) सेट करू शकता आणि करारात हंगामी पीक, अपटाइम आणि डेटा मालकीच्या अटींचा समावेश करू शकता.
मल्टी-साइट गेस्ट WiFi प्लॅटफॉर्मची तुलना: हार्डवेअर-न्यूट्रल ओव्हरलेज विरुद्ध कंट्रोलर पोर्टल्स
तुमची मालमत्ता इन-बिल्ट कंट्रोलर पोर्टल्सवरच राहू शकते की तिला हार्डवेअर-ॲग्नोस्टिक क्लाउड ओव्हरलेची गरज आहे, याचा निर्णय तुम्ही घेऊ शकाल. तुम्ही सहा ट्रिगर्सवर तुमच्या साइट्सची चाचणी घेऊ शकता, 10 अक्षांवर दोन मॉडेलची तुलना करू शकता आणि तीन वर्षांच्या रोलआउटमध्ये प्रति-AP विरुद्ध प्रति-वेन्यू लायसन्सिंगचा ब्रेक-इव्हन स्वतः काढू शकता.
गguest WiFi RFP आवश्यकता: ऑनबोर्डिंग, सुरक्षा आणि अॅनालिटिक्समध्ये काय नमूद करावे
बिडर्स केवळ सहमती न दर्शवता पास किंवा फेल होऊ शकतील अशी गguest WiFi RFP तयार करण्यासाठी या मार्गदर्शकाचा वापर करा. आपण ऑनबोर्डिंग, RADIUS, Passpoint, हार्डवेअर, GDPR, PCI DSS, प्रोटेक्टिव्ह DNS आणि अॅनालिटिक्ससाठी "must" आणि "should" आवश्यकता निश्चित करू शकता. त्यानंतर तुम्ही पुराव्याच्या आधारे प्रतिसादांचे मूल्यांकन करू शकता आणि दोन हार्डवेअर प्लॅटफॉर्मवर 30 दिवसांच्या पायलटद्वारे डिलिव्हरीची पुष्टी करू शकता.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.