
Network Onboarding Automation Advisor & ROI Calculator
Evaluate automated device onboarding across 802.1X, Passpoint, dynamic PSK, and MDM zero-trust workflows. Calculate ticket time savings, eliminate orphan accounts, and inspect production controller blueprints.
Environment Sizing Parameters
| Onboarding Mechanism | Ideal Persona | Encryption Strength | Headless IoT Support | Credential Revocation | User Friction Score |
|---|---|---|---|---|---|
| 802.1X EAP-TLS / SCEP | Corporate Staff & Managed Laptops | Enterprise WPA3 (Highest) | Poor (No 802.1X Supplicant) | Instant (OCSP / CRL Revoke) | Zero (Silent Auto-Connect) |
| Passpoint (Hotspot 2.0 / 802.11u) | Roaming Guests & Multi-Site Staff | Enterprise WPA3-AES | Partial (Smartphones/Laptops only) | Automated Profile Expiration | Zero (Zero Splash Page) |
| Dynamic PSK (IPSK / MPSK) | Headless IoT, Smart TVs, Scanners | WPA2-AES / WPA3-SAE | 100% Native Compatibility | Instant Single-Key Revocation | Low (Standard WiFi Key Entry) |
| Self-Service Captive Portal (Purple) | Public Visitors, Contractors & Shoppers | OWE (Opportunistic Wireless Enc.) | Incompatible (Requires Browser) | Session Timeout & RADIUS CoA | Low (1-Click Social / SMS Auth) |
| Shared Static PSK (Legacy) | Unmanaged Legacy Sites | Shared Key (Vulnerable to Sniffing) | Universal | Impossible (Requires AP Reboot) | High Risk (Shared Passphrase Leaks) |
Joiner-Mover-Leaver (JML) Automated Lifecycle Architecture
SCIM webhook triggers user creation from BambooHR, Workday, or Entra ID. Digital certificate or dynamic PSK is minted instantly.
Device attempts 802.1X association. Cloud RADIUS inspects client certificate validity, MDM compliance tag, and OS patch version.
RADIUS Access-Accept returns RFC 2868 Tunnel-Private-Group-ID attributes, binding the endpoint strictly to isolated role VLANs.
HR departure event sends immediate RADIUS Disconnect-Request (RFC 3576). Endpoint is instantly booted from the air with zero delays.
Verified Production Controller Blueprints
Meraki Dashboard SSID configuration for enterprise WPA3-Enterprise 802.1X, linking Purple RADIUS and automated SCIM user provisioning.
# Cisco Meraki Dashboard Wireless SSID Configuration
# Target SSID: Enterprise-Corporate-Secure
SSID Name: Enterprise-Corporate-Secure
Association: WPA3-Enterprise with 802.11r Fast Roaming
802.1X Radius Servers:
  - Host: radius.purple.ai (198.51.100.10)
    Port: 1812
    Secret: <PURPLE_RADIUS_SHARED_SECRET>
  - Secondary Host: radius-backup.purple.ai (198.51.100.11)
    Port: 1812
    Secret: <PURPLE_RADIUS_SHARED_SECRET>
Radius Accounting:
  - Enabled: True
    Port: 1813
    Interim-Update-Interval: 300
VLAN Assignment:
  - Dynamic VLAN assignment: Enabled
  - Default VLAN ID: 100 (Unassigned / Quarantine)
  - Tunnel-Type: 13 (VLAN)
  - Tunnel-Medium-Type: 6 (802)
  - Tunnel-Private-Group-ID: Dynamic attribute from IdP role
# Automated Joiner-Mover-Leaver Webhook Handler:
POST https://api.meraki.com/api/v1/networks/<NETWORK_ID>/wireless/ssids/<SSID_NUM>
Header: X-Cisco-Meraki-API-Key: <MERAKI_DASHBOARD_API_TOKEN>
Payload: { "radiusCoaEnabled": true, "radiusFailoverTimeout": 5 }ArubaOS 10 / AOS-CX WLAN security profile mapping authenticated 802.1X user roles directly into isolated microsegmented VLANs.
! HPE Aruba Wireless Profile: Enterprise Onboarding Automation
wlan ssid-profile "Corp-Auto-Onboard"
  enable
  essid "Corp-Auto-Onboard"
  type employee
  opmode wpa3-aes-ccmp wpa3-sae-aes-ccmp
  wpa-passphrase-required none
  dot1x
  radius-server-group "Purple-Cloud-Radius"
  accounting-server-group "Purple-Cloud-Radius"
  dynamic-user-role
  okc
  dot11r
  dot11k
  dot11v
exit

aaa server-group "Purple-Cloud-Radius"
  server "Purple-Primary"
  server "Purple-Secondary"
exit

aaa authentication-server radius "Purple-Primary"
  host "radius.purple.ai"
  key <PURPLE_RADIUS_SHARED_SECRET>
  auth-port 1812
  acct-port 1813
  rfc3576-server "198.51.100.10"
  rfc3576-key <PURPLE_RADIUS_SHARED_SECRET>
exit

aaa rfc3576-server "radius.purple.ai"
  key <PURPLE_RADIUS_SHARED_SECRET>
exit
Automated unique per-device PSK provisioning for headless smart devices, guest BYOD, and automated revocation via API.
! Ruckus SmartZone DPSK Automation Blueprint
wlan "Smart-Living-DPSK"
  ssid "Smart-Living-DPSK"
  type standard
  auth-method open
  encryption wpa2-aes wpa3-sae
  dpsk
  dpsk-server "purple-dpsk-api"
  bypass-cna disable
  vlan dynamic
  session-timeout 86400
  grace-period 120
exit

dpsk-server "purple-dpsk-api"
  url "https://api.purple.ai/v2/onboarding/ruckus-dpsk"
  api-key <PURPLE_API_INTEGRATION_KEY>
  cache-timeout 600
  passphrase-length 12
  allow-mac-binding enable
exit

# Dynamic Role Push via Radius Disconnect-Message (RFC 3576):
# Echo 'User-Name="guest-dev-01",Calling-Station-Id="00:11:22:33:44:55"' | radclient -x 198.51.100.20:3799 disconnect <SECRET>
FortiGate RADIUS client setup with Disconnect-Request (CoA) support to immediately revoke network access upon employee HR exit.
# FortiGate Zero-Trust Wireless Controller Configuration
config user radius
    edit "Purple-Cloud-Radius"
        set server "radius.purple.ai"
        set secret <PURPLE_RADIUS_SHARED_SECRET>
        set auth-type ms_chap_v2
        set acct-interim-interval 300
        set radius-coa enable
        set radius-port 1812
        set coa-port 3799
    next
end

config wireless-controller vap
    edit "Corp-ZeroTrust"
        set ssid "Corp-ZeroTrust"
        set security wpa3-enterprise
        set auth user
        set user-group "Purple-Radius-Users"
        set vlanid 100
        set dynamic-vlan enable
        set schedule "always"
    next
end

config user group
    edit "Purple-Radius-Users"
        set member "Purple-Cloud-Radius"
    next
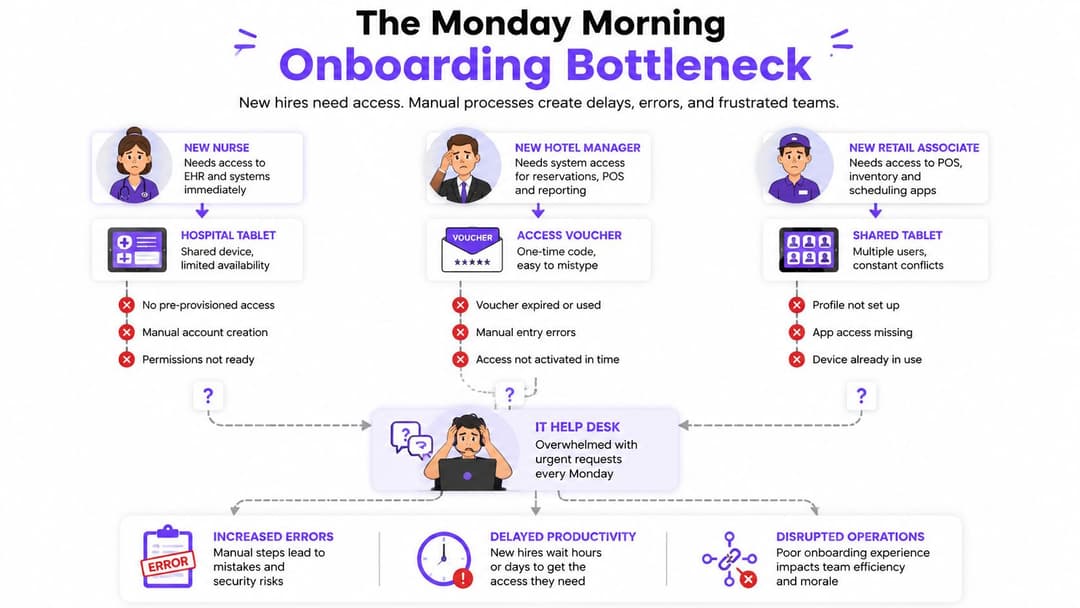
endসোমবার একজন নতুন কর্মী কাজে এলেন কিন্তু ক্লিনিকাল সিস্টেমে তার কোনো অ্যাক্সেস নেই। একজন হোটেল ম্যানেজারের সকালের শিফট শুরু হওয়ার আগে একটি স্টাফ ভাউচার প্রয়োজন। একজন রিটেল কর্মী সেলস নেটওয়ার্কে যুক্ত হওয়ার জন্য একটি শেয়ার করা ট্যাবলেটের অপেক্ষায় আছেন। একই সময়ে, একজন প্রাক্তন নাইট সুপারভাইজার এখনও সংযোগ করতে পারছেন কারণ HR, IT এবং নেটওয়ার্ক টিম আলাদা আলাদা সারিতে অ্যাক্সেস বাতিলের বিষয়টি পরিচালনা করেছে।
একটি মাল্টি-সাইট পরিবেশে মূল অনবোর্ডিং সমস্যাটি কেবল কাগজপত্রের কাজ বা ধীরগতির হেল্প ডেস্ক নয়। এটি একটি পরিচয় এবং নেটওয়ার্ক-নিয়ন্ত্রণ ব্যর্থতা যখন সংস্থাটি নির্ভরযোগ্যভাবে সিদ্ধান্ত নিতে পারে না যে কে বা কী সংযুক্ত হচ্ছে, সেই সংযোগটি কোন পরিষেবাগুলিতে পৌঁছাতে পারে এবং কখন অ্যাক্সেস শেষ হওয়া উচিত। যুক্তরাজ্যের ব্যবসাগুলিও একটি কঠিন সুরক্ষার পটভূমিতে কাজ করে। UK Government Cyber Security Breaches Survey 2025 রিপোর্ট করেছে যে গত বছরে ৪৩% যুক্তরাজ্যের ব্যবসা সাইবার লঙ্ঘন বা আক্রমণের সম্মুখীন হয়েছে, যা জয়েনার-মুভার-লিভার (joiner-mover-leaver) নিয়ন্ত্রণকে একটি প্রশাসনিক সুবিধার চেয়েও বেশি কিছু করে তোলে।
ভালো অনবোর্ডিং অটোমেশন একটি অনুমোদিত আইডেন্টিটি বা ডিভাইস রেকর্ডকে authentication, পলিসি, নেটওয়ার্ক এনফোর্সমেন্ট, লগিং এবং বাতিলের সাথে যুক্ত করে। এটি বারবার সুইচের পরিবর্তন এবং স্প্রেডশিট আপডেট করার প্রয়োজনীয়তা দূর করে, তবে এটি বিচার-বুদ্ধি প্রয়োগের প্রয়োজনীয়তা দূর করে না। ঠিকাদার, ধার করা স্ক্যানার, ক্লিনিকাল সরঞ্জাম এবং অপরিচিত বিল্ডিং সিস্টেমের জন্য এখনও নিয়ন্ত্রিত ব্যতিক্রমের প্রয়োজন রয়েছে।
সোমবার সকালের অনবোর্ডিং জটিলতা
সকাল ০৮:১৫ মিনিটে, IT কিউতে ইতিমধ্যেই তিনটি জরুরি অনুরোধ জমা পড়েছে। একজন নার্সের একটি ক্লিনিকাল অ্যাপ্লিকেশন এবং একটি পরিচালিত iPad-এ অ্যাক্সেস প্রয়োজন। একজন হোটেল ম্যানেজারের ফ্রন্ট ডেস্কের দায়িত্ব নেওয়ার আগে একটি স্টাফ নেটওয়ার্ক প্রোফাইল প্রয়োজন। একজন রিটেল সহকর্মীর সঠিক সেলস VLAN-এ রাখা একটি শেয়ার্ড ট্যাবলেট প্রয়োজন।
হ্যান্ডঅফ শুরু হওয়ার আগে পর্যন্ত প্রতিটি অনুরোধ সহজ দেখায়। HR ব্যক্তিকে নিশ্চিত করে, একজন ম্যানেজার রোল নিশ্চিত করেন, IT একটি অ্যাকাউন্ট তৈরি করে, অন্য কেউ ওয়্যারলেস বা সুইচ পলিসি পরিবর্তন করে এবং একটি টিকিটিং সিস্টেম প্রক্রিয়ার কেবল আংশিক রেকর্ড রাখে। প্রাক্তন নাইট সুপারভাইজারের ক্রেডেনশিয়ালগুলি সক্রিয় থেকে যায় কারণ তার চলে যাওয়ার তথ্য প্রতিটি সিস্টেমে পৌঁছায়নি।
লাইনটি একটি সিকিউরিটি কন্ট্রোল
ম্যানুয়াল VLAN অ্যাসাইনমেন্ট, শেয়ার্ড সিক্রেট, ইমেল করা পাসওয়ার্ড এবং স্প্রেডশিট ইনভেন্টরি একই সাথে দুটি সমস্যা তৈরি করে। নতুন ব্যক্তিরা অ্যাক্সেসের জন্য অপেক্ষা করেন, যেখানে প্রাক্তন কর্মী, অনিয়ন্ত্রিত ডিভাইস বা ভুলে যাওয়া অ্যাকাউন্টগুলো উদ্দেশ্যর চেয়ে বেশি সময় অ্যাক্সেস ধরে রাখতে পারে।
UK অনবোর্ডিং নির্দেশিকা অ্যাকাউন্ট এবং পারমিশন প্রোভিশনিং ও রদকরণ অটোমেট করার গুরুত্বের সাথে ৪৩% লঙ্ঘন বা আক্রমণের পরিসংখ্যানের সম্পর্ক তৈরি করে, বিশেষ করে যখন কর্মচারীরা ভূমিকা পরিবর্তন করেন বা প্রতিষ্ঠান ছেড়ে চলে যান। এর বাস্তব সংযোগটি সহজ। যদি একটি HR প্রস্থানের ঘটনা আইডেন্টিটি নিষ্ক্রিয়করণ, সার্টিফিকেট বাতিল, সেশন সমাপ্তি এবং নেটওয়ার্ক নীতি অপসারণকে ট্রিগার করতে পারে, তবে পরবর্তীতে কেউ প্রসেস করবে এমন একটি টিকিটের তুলনায় প্রতিষ্ঠানের কাছে আরও নির্ভরযোগ্য নিয়ন্ত্রণ থাকে।
ব্যবহারিক নিয়ম: হ্যান্ডঅফটি স্বয়ংক্রিয় করুন, বিচার নয়।
একটি দরকারী ওয়ার্কফ্লো প্রতিটি সংযোগের জন্য চারটি প্রশ্ন জিজ্ঞাসা করে:
- আইডেন্টিটি: এটি কি একজন নামধারী কর্মচারী, ঠিকাদার, অতিথি, ডিভাইস বা পরিষেবা?
- পৌঁছানোর সুযোগ: কোন অ্যাপ্লিকেশন, নেটওয়ার্ক সেগমেন্ট এবং ম্যানেজমেন্ট পাথের অনুমতি রয়েছে?
- কনটেক্সট: ডিভাইসটি কি পরিচালিত, অনুগত, সঠিকভাবে অবস্থিত এবং সঠিক টেন্যান্টের সাথে যুক্ত?
- মেয়াদ শেষ: কোন ঘটনাটি অ্যাক্সেস সরিয়ে দেয় এবং কীভাবে সক্রিয় সেশনগুলি বন্ধ করা হবে?
দ্রুততর হওয়ার অর্থ নিঃশর্ত নয়
সবচেয়ে শক্তিশালী ডিজাইনটি রুটিন অ্যাক্সেসকে অনুমানযোগ্য করে তোলে এবং ব্যতিক্রমী ক্ষেত্রগুলিকে মানুষের কাছে পাঠায়। একটি বৈধ সার্টিফিকেট সহ একটি পরিচালিত স্টাফ ল্যাপটপ স্বয়ংক্রিয়ভাবে তার রোল পেয়ে যেতে পারে। একটি ধার করা বারকোড স্ক্যানারের জন্য একটি অস্থায়ী প্রোফাইলের প্রয়োজন হতে পারে। কোনো ডিভাইসের নাম দেখে নির্ভরযোগ্য মনে হওয়ার কারণে কোনো অপরিচিত স্মার্ট-বিল্ডিং কন্ট্রোলারকে প্রোডাকশন নেটওয়ার্কে রাখা উচিত নয়।
উদ্দেশ্য দ্রুততর WiFi নয়। এটি হলো প্রথম সংযোগ থেকে শুরু করে চূড়ান্ত অপসারণ পর্যন্ত সামঞ্জস্যপূর্ণ নীতি। একবার অনবোর্ডিংকে যখন নেটওয়ার্ক-লেয়ার আইডেন্টিটি লাইফসাইকেল হিসেবে বিবেচনা করা হয়, তখন প্রতিটি ব্যতিক্রমকে অটোমেট করা নিরাপদ মনে করার ভান না করেই IT টিম সোমবারের কিউয়ের চাপ কমাতে পারে।
একটি নেটওয়ার্ক প্রেক্ষাপটে অনবোর্ডিং অটোমেশন বলতে কী বোঝায়
নেটওয়ার্কিংয়ের ক্ষেত্রে, অনবোর্ডিং অটোমেশন হলো একটি নীতি-চালিত প্রক্রিয়া যা কোনো ব্যবহারকারী বা ডিভাইস সনাক্ত করে, তার পরিচয় প্রতিষ্ঠা করে, তার প্রাসঙ্গিকতা মূল্যায়ন করে, উপযুক্ত ভূমিকা প্রদান করে এবং প্রতিটি সুইচ বা ওয়্যারলেস কনফিগারেশন সম্পাদনা করার জন্য কোনো ইঞ্জিনিয়ারের প্রয়োজন ছাড়াই সিদ্ধান্তটি রেকর্ড করে।
একটি বিমানবন্দর একটি দরকারী তুলনা প্রদান করে। যাত্রী, স্টাফ, ঠিকাদার এবং মালপত্র একটিমাত্র অভিন্ন লেন দিয়ে প্রবেশ করে না। প্রতিটি গ্রুপ আলাদা প্রমাণ উপস্থাপন করে এবং বিভিন্ন এলাকায় প্রবেশের অনুমতি পায়। একটি নেটওয়ার্কের ক্ষেত্রেও একইভাবে কাজ করা উচিত। গেস্ট, পরিচালিত স্টাফ এন্ডপয়েন্ট, অপারেশনাল টেকনোলজি, লেগাসি হার্ডওয়্যার এবং ঠিকাদারদের জন্য আলাদা authentication এবং authorisation পাথের প্রয়োজন।
একটি পোর্টাল কেবল একটি লেন
একটি Captive Portal সাধারণত একটি নেটওয়ার্ক সেশনের জন্য পাসওয়ার্ড, ভাউচার, ইমেল ঠিকানা বা অনুমোদন আদান-প্রদান করে। এটি একটি পাসওয়ার্ডহীন গেস্ট জার্নির জন্য ভাল কাজ করতে পারে, বিশেষ করে যেখানে অতিথির শুধুমাত্র ইন্টারনেট অ্যাক্সেস প্রয়োজন এবং কোনো অভ্যন্তরীণ সার্ভিসের প্রয়োজন নেই। এটি নিজে থেকে কোনো স্টাফ আইডেন্টিটি বা ডিভাইসের সম্পূর্ণ লাইফসাইকেল পরিচালনা করে না।
নেটওয়ার্ক অনবোর্ডিং অটোমেশন একত্রিত করতে পারে:
- আইডেন্টিটি অ্যাট্রিবিউট: ব্যবহারকারী, গ্রুপ, রোল, টেন্যান্ট এবং কর্মসংস্থানের স্থিতি।
- ডিভাইসের প্রমাণ: ম্যানেজমেন্ট তালিকাভুক্তি, সার্টিফিকেটের বৈধতা, অপারেটিং সিস্টেমের অবস্থা এবং পোস্টার।
- কনটেক্সট: সাইট, অ্যাক্সেস পদ্ধতি, অবস্থান এবং সংযোগের সময়।
- এনফোর্সমেন্ট: VLAN, ডাউনলোডযোগ্য ACL, সফটওয়্যার-ডিফাইনড সেগমেন্ট, অ্যাপ্লিকেশন রুট বা ফায়ারওয়াল পলিসি।
- লাইফসাইকেল ইভেন্ট: জয়েনার, মুভার, লিভার, সার্টিফিকেটের মেয়াদ শেষ হওয়া, ডিভাইস ওয়াইপ এবং স্পন্সরের প্রত্যাহার।
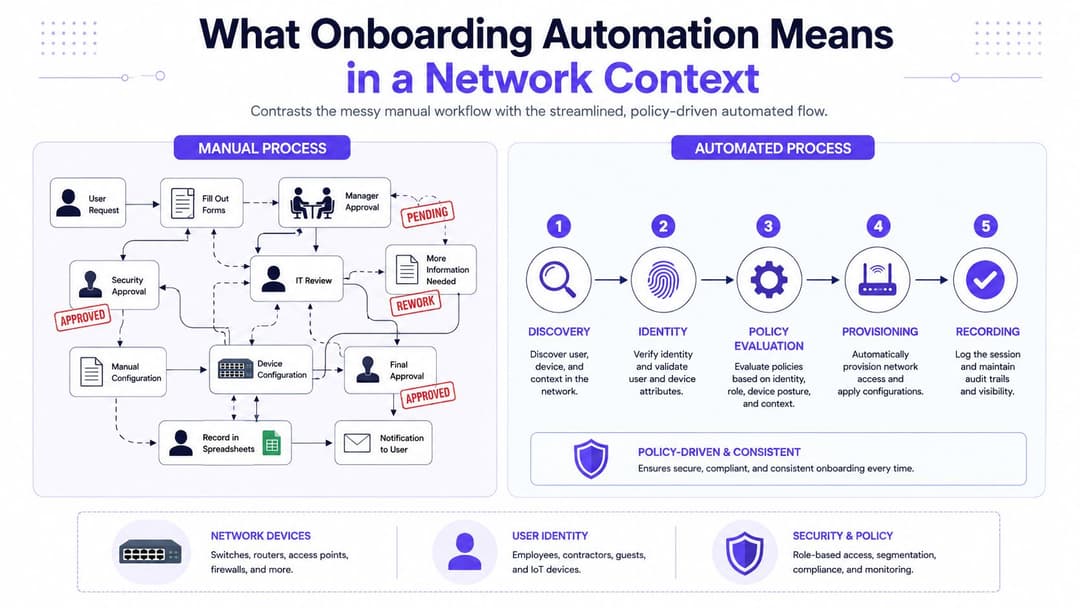
স্টাফদের জন্য আরও ভালো মডেল হলো zero trust। প্রতিটি সংযোগ যাচাই করুন, ন্যূনতম ব্যবহারিক অ্যাক্সেস প্রদান করুন, প্রসঙ্গ পরিবর্তিত হলে পুনরায় মূল্যায়ন করুন এবং উৎসের আইডেন্টিটি যখন আর যোগ্য থাকবে না তখন অ্যাক্সেস বাতিল করুন। পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস সহজ রাখা যেতে পারে কারণ এর উদ্দেশ্য আলাদা। একটি গেস্ট সেশন স্টাফ আইডেন্টিটি নিশ্চিতকরণের বিকল্প নয়।
একটি Captive Portal সেশন প্রমাণীকরণ করে। একটি অনবোর্ডিং সিস্টেম অ্যাক্সেস লাইফসাইকেল পরিচালনা করে।
যে দলগুলো বৃহত্তর ওয়ার্কফ্লো অর্কেস্ট্রেশন মূল্যায়ন করছে তারা এই এন্টারপ্রাইজ AI অটোমেশন ব্যবহারের ক্ষেত্রে পর্যালোচনা করতে পারে, বিশেষ করে যেখানে আইডেন্টিটি, অনুমোদন এবং অপারেশনাল সিস্টেমের জন্য সমন্বিত ট্রিগারের প্রয়োজন হয়। তবে নেটওয়ার্কিংয়ের পার্থক্যটি গুরুত্বপূর্ণই রয়ে গেছে। একটি AI ওয়ার্কফ্লো কোনো কাজকে রুট করতে পারে, তবে অ্যাক্সেস পলিসির জন্য এখনও ডিটারমিনিস্টিক ইনপুট এবং প্রয়োগযোগ্য ফলাফলের প্রয়োজন হয়।
আর্কিটেকচারটি কীভাবে একসাথে কাজ করে
একটি নির্ভরযোগ্য ডিজাইন অথরিটেটিভ ডেটা, ডিসিশন সার্ভিস এবং এনফোর্সমেন্ট পয়েন্ট-কে আলাদা রাখে। এই বিভাজন প্রতিটি অ্যাক্সেস পয়েন্ট বা সুইচকে স্বাধীনভাবে HR, ডিভাইস ম্যানেজমেন্ট এবং প্রপার্টি সিস্টেমে কোয়েরি করা থেকে বিরত রাখে, যা অসঙ্গতিপূর্ণ লজিক এবং ভঙ্গুর ডিপেনডেন্সি তৈরি করতে পারে।
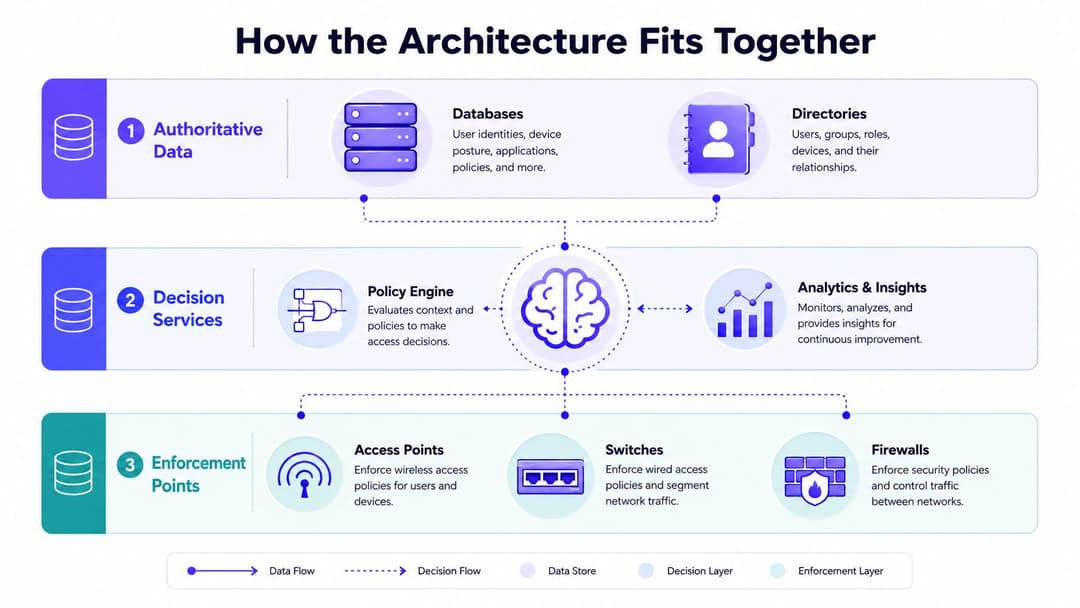
কর্তৃত্বপূর্ণ ডেটা
আইডেন্টিটি প্রদানকারী ব্যবহারকারী, গ্রুপ, authentication শক্তি এবং লাইফসাইকেল ইভেন্টগুলি সরবরাহ করে। পরিবেশের উপর নির্ভর করে, সেই আদান-প্রদানগুলি SAML, OIDC, ডিরেক্টরি সিঙ্ক্রোনাইজেশন বা RADIUS ব্যবহার করতে পারে। কর্মসংস্থানের স্থিতি এবং রোলের প্রসঙ্গের জন্য HR প্রধান উৎস হিসেবে থাকে, অন্যদিকে একটি প্রোপার্টি বা ভেন্যু সিস্টেম টেন্যান্ট, সাইট বা দখলের তথ্য সরবরাহ করতে পারে।
ডিভাইস-ম্যানেজমেন্ট প্ল্যাটফর্মটি এনরোলমেন্ট, কমপ্লায়েন্স স্টেট, মালিকানা এবং সার্টিফিকেটের স্থিতি প্রদানে ভূমিকা রাখে। এই সিস্টেমগুলোকে তথ্যের উৎস হিসেবে বিবেচনা করুন, এমন কোনো জায়গা হিসেবে নয় যেখানে প্রতিটি নেটওয়ার্ক ডিভাইস নিজস্ব ব্যাখ্যা তৈরি করে।
সিদ্ধান্ত পরিষেবা
একটি নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল প্ল্যাটফর্ম বা পলিসি ইঞ্জিন তথ্যগুলো মূল্যায়ন করে। এটি যাচাই করে যে সংযোগকারী পরিচয়টি পরিচিত কিনা, ডিভাইসটি পরিচালিত কিনা, কোন টেন্যান্ট এবং সাইট প্রযোজ্য এবং কোন অ্যাক্সেস পদ্ধতি ব্যবহার করা হয়েছিল। এরপর এটি এমন একটি সিদ্ধান্ত প্রদান করে যা নেটওয়ার্ক কার্যকর করতে পারে।
সাধারণ ইন্টিগ্রেশন প্যাটার্নগুলির মধ্যে রয়েছে সার্টিফিকেট-অথেন্টিকেটেড অ্যাক্সেসের জন্য EAP-TLS সহ RADIUS, ব্রাউজার ভিত্তিক কর্মচারী ফ্লোর জন্য SAML বা OIDC, বাল্ক প্রভিশনিংয়ের জন্য API এবং অডিট রেকর্ডের জন্য syslog বা স্ট্রিমিং টেলিমেট্রি। RADIUS অ্যাট্রিবিউটগুলি এনফোর্সমেন্ট লেয়ারে একটি রোল, VLAN, ACL বা অন্যান্য পলিসির ফলাফল বহন করতে পারে।
ম্যাপিং সংস্করণ-নিয়ন্ত্রিত রাখুন। একটি গ্রুপ-টু-রোল ম্যাপিং যা একটি সাইটে "ক্লিনিকাল স্টাফ" কিন্তু অন্য সাইটে "সাধারণ কর্মচারী" নির্দেশ করে, তা একটি বিপজ্জনক অপারেশনাল চমক তৈরি করবে। একটি মাল্টি-টেন্যান্ট পরিবেশে, টেন্যান্ট আইডেন্টিফায়ার অবশ্যই আইডেন্টিটি উৎস থেকে পলিসি, প্রয়োগ এবং অডিট রেকর্ডে ধারাবাহিকভাবে স্থানান্তরিত হতে হবে।
প্রয়োগকারী পয়েন্ট
অ্যাক্সেস পয়েন্ট, সুইচ, ফায়ারওয়াল, VPN কনসেনট্রেটর এবং গেটওয়েগুলো সিদ্ধান্তটি কার্যকর করে। বিজনেস লজিকের একটি আলাদা কপি রাখার চেয়ে তাদের সেন্ট্রালি ডিফাইন করা ফলাফল কার্যকর করা উচিত।
সাইটজুড়ে একক অর্থ তৈরি করতে ব্রোকার বা স্ট্যান্ডার্ডাইজড অ্যাট্রিবিউট ব্যবহার করুন। তদন্তের জন্য প্রয়োজনীয় ইনপুট এবং ফলাফল লগ করুন, তবে সাধারণ মনিটরিং প্ল্যাটফর্মে পাসওয়ার্ড, প্রাইভেট কি বা সংবেদনশীল প্রমাণীকরণ সামগ্রী কপি করবেন না। ফিজিক্যাল নেটওয়ার্ক হার্ডওয়্যার এবং অ্যাক্সেস অবকাঠামো সংযোগকারী দলগুলোর জন্য, এন্টারপ্রাইজ নেটওয়ার্কের জন্য হার্ডওয়্যার ইন্টিগ্রেশন পলিসি গুণমানের সাথে ইন্টিগ্রেশনের গভীরতা গুলিয়ে না ফেলে ভেন্ডরের সামঞ্জস্যতা মূল্যায়নের জন্য দরকারী কনটেক্সট প্রদান করে।
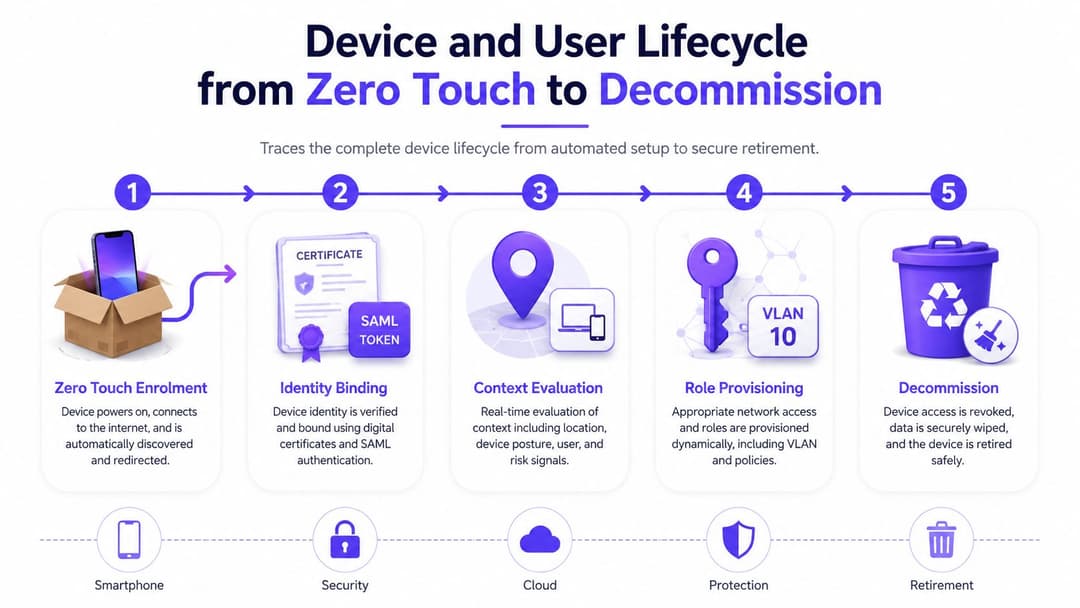
জিরো টাচ থেকে ডিকমিশন পর্যন্ত ডিভাইস এবং ব্যবহারকারীর লাইফসাইকেল
কোনো ডিভাইস একবার সফলভাবে সংযুক্ত হয়েছে বলেই সেটি স্থায়ী নেটওয়ার্ক পরিচয় পেতে পারে না। এর অ্যাক্সেসও ব্যবহারকারী ব্যক্তির মতো একই লাইফসাইকেল অনুসরণ করা উচিত, যেখানে মালিকানা, অবস্থান, পরিস্থিতি বা কর্মসংস্থানের স্থিতি পরিবর্তিত হলেই একটি নতুন সিদ্ধান্ত নেওয়া হবে।
জিরো-টাচ এনরোলমেন্ট দিয়ে শুরু করুন
একটি ফ্যাক্টরি-শিপড ল্যাপটপ বা ট্যাবলেট একজন ক্লিনিশিয়ান, হোটেল রিসেপশন ডেস্ক বা স্টোরের কাছে পৌঁছানোর আগেই প্রতিষ্ঠানের সাথে যুক্ত করা যেতে পারে। প্রথম বুট করার সময়, ডিভাইসটি নির্বাচিত মোবাইল-ডিভাইস-ম্যানেজমেন্ট প্ল্যাটফর্মে রিডাইরেক্ট হয়, সঠিক টেন্যান্ট বা বিভাগের অধীনে নথিভুক্ত হয় এবং বেসলাইন কনফিগারেশন গ্রহণ করে।
ডিভাইসটি তখন একটি আইডেন্টিটির সাথে যুক্ত হয়। আধুনিক কর্মীদের এন্ডপয়েন্টের জন্য সার্টিফিকেট এবং EAP-TLS ব্যবহার করা উচিত, অন্যদিকে ব্রাউজার ভিত্তিক কর্মচারী ওয়ার্কফ্লোগুলি ব্যবহারকারীর সম্পর্ক স্থাপন করতে SAML বা OIDC ব্যবহার করতে পারে। একটি সাধারণ প্রি-শেয়ার্ড কির চেয়ে সার্টিফিকেটগুলি প্রতিটি ডিভাইসের জন্য আরও শক্তিশালী আইডেন্টিটি প্রদান করে, কারণ এগুলি আলাদাভাবে ইস্যু, ট্র্যাক, রিনিউ এবং বাতিল করা যেতে পারে।
কার্যকালীন সময়ের মধ্যে পুনরায় মূল্যায়ন করুন
একটি ডিভাইসের রোল তার বর্তমান প্রসঙ্গের উপর নির্ভর করা উচিত, শুধুমাত্র তার প্রাথমিক VLAN এর উপর নয়। পলিসি ইঞ্জিন ম্যানেজমেন্ট স্ট্যাটাস, সার্টিফিকেটের বৈধতা, অবস্থান, ডিভাইসের ধরন এবং ভঙ্গি মূল্যায়ন করতে পারে। যদি কোনো ডিভাইস নন-কমপ্লায়েন্ট হয়ে যায়, তবে একটি ভঙ্গি এজেন্ট বা ম্যানেজমেন্ট সিগন্যাল পুনরায় প্রমাণীকরণ বা একটি সীমাবদ্ধ রোল ট্রিগার করতে পারে।
RADIUS Change of Authorisation সক্রিয় সেশনগুলোতে সেই পরিবর্তনগুলো প্রয়োগ করতে সহায়তা করে। এটি কোনো ডিভাইসকে রিমেডিয়েশন অ্যাক্সেসে স্থানান্তর করতে পারে, কোনো সেশন বন্ধ করতে পারে, অথবা কোনো উল্লেখযোগ্য পরিবর্তনের পর একটি নতুন সিদ্ধান্ত নিতে বাধ্য করতে পারে। এর ফলে জিরো ট্রাস্ট কেবল একটি স্লোগান না হয়ে বাস্তবে কার্যকরী হয়ে ওঠে।
ইচ্ছাকৃতভাবে অ্যাক্সেস শেষ করুন
একজন লিভার ইভেন্ট আইডেন্টিটি নিষ্ক্রিয় করবে, সার্টিফিকেট প্রত্যাহার বা অবৈধ করবে, সক্রিয় সেশনগুলি বন্ধ করবে এবং ডাউনস্ট্রিম অ্যাক্সেস সরিয়ে দেবে। একজন মুভার ইভেন্টের জন্যও অনুরূপ যত্ন প্রয়োজন। ফ্রন্ট ডেস্ক থেকে ফাইন্যান্সে পরিবর্তনকারী একজন ব্যক্তি কেবল এই কারণে পুরানো রোল ধরে রাখবেন না কারণ কেউ একটি স্ট্যাটিক VLAN অ্যাসাইনমেন্ট পুনরায় পরীক্ষা করেনি।
ঠিকাদারদের ডিভাইস, শেয়ার্ড কিয়স্ক এবং ক্লিনিকাল সরঞ্জামগুলোর জন্য প্রায়শই মানুষের অনুমোদনের প্রয়োজন হয়। এই ব্যতিক্রমগুলোর একজন মালিক, উদ্দেশ্য, সুযোগ এবং মেয়াদ শেষের তারিখ থাকা উচিত। নিষ্ক্রিয়করণের সময়, MDM ওয়াইপ এবং সার্টিফিকেটের মেয়াদ শেষ হওয়া প্রযুক্তিগত নিয়ন্ত্রণ হলেও, ফিজিক্যাল হ্যান্ডলিং এখনও গুরুত্বপূর্ণ। ডিভাইসগুলো ফেলে দেওয়ার সময় সংস্থাগুলোর উচিত লজিক্যাল ডিকমিশনিংয়ের সাথে Beyond Surplus থেকে সুরক্ষিত IT সম্পদ নিষ্পত্তি যুক্ত করা যাতে অবসরপ্রাপ্ত হার্ডওয়্যার ডেটা বা শংসাপত্র সহ আবার দৃশ্যমান না হয়।
কর্মী অ্যাক্সেস ডিজাইনের জন্য একটি ব্যবহারিক রেফারেন্স হলো এই কর্মী WiFi লাইফসাইকেল নির্দেশিকা, বিশেষ করে যেখানে শেয়ার্ড পাসওয়ার্ডের ওপর নির্ভর না করে নেটওয়ার্কে আইডেন্টিটি পরিবর্তনগুলো পৌঁছানো প্রয়োজন।
মাল্টি-টেন্যান্ট এবং লেগাসি ডিভাইস স্ট্র্যাটেজি
মাল্টি-টেন্যান্ট ভেন্যুগুলোতে প্রতিটি এন্ডপয়েন্ট পরিবর্তন করার বিলাসিতা খুব কমই থাকে। একটি হোটেল, হাসপাতাল, শপিং সেন্টার বা পরিচালিত অফিসে আধুনিক ল্যাপটপের পাশাপাশি স্ক্যানার, পাম্প, প্রিন্টার, বিল্ডিং কন্ট্রোলার এবং এমন কিছু বিশেষ সরঞ্জাম থাকতে পারে যা 802.1X সমর্থন করে না।
তিনটি পদ্ধতি বেশিরভাগ পরিবেশকে কভার করে, তবে কোনোটিই সার্বজনীনভাবে সঠিক নয়।
| পদ্ধতি | যার জন্য সেরা | সীমাবদ্ধতা |
|---|---|---|
| RADIUS এর মাধ্যমে ডায়নামিক VLANs | কর্মী এবং ডিভাইস যাদের ভূমিকা পরিচয় এবং সাইটের বৈশিষ্ট্য থেকে নেওয়া যেতে পারে | সুইচ এবং ওয়্যারলেস পরিকাঠামোর সামঞ্জস্যপূর্ণ AAA কনফিগারেশন প্রয়োজন |
| iPSK | লেগাসি ডিভাইস যা SSID স্থিতিশীল রেখে 802.1X সমর্থন করতে পারে না | কীগুলি এখনও ডিভাইসেই থাকে, তাই জবাবদিহিতা এবং ঘূর্ণন (rotation) দুর্বল হয় |
| সার্টিফিকেট ভিত্তিক EAP-TLS | পরিচালিত আধুনিক এন্ডপয়েন্ট যার জন্য শক্তিশালী, ব্যক্তিগত পরিচয় প্রয়োজন | PKI প্রদান, পুনর্নবীকরণ, প্রত্যাহার এবং ট্রাস্ট-চেইনের পরিচ্ছন্নতার জন্য অপারেশনাল শৃঙ্খলা প্রয়োজন |
একটি সুচিন্তিত হাইব্রিড ব্যবহার করুন
যেসব কর্মীদের ডিভাইস এগুলো সাপোর্ট করতে পারে, সেগুলোর জন্য সার্টিফিকেট ডিফল্ট হওয়া উচিত। ডায়নামিক VLAN বা ডাউনলোডযোগ্য ACL তখন প্রতিটি বিভাগ বা ভাড়াটিয়ার জন্য নতুন SSID তৈরি না করেই সেই ডিভাইসগুলোকে সঠিক রোলে স্থাপন করতে পারে।
পুরানো চিকিৎসা, খুচরা বিক্রয় বা অপারেশনাল যন্ত্রপাতির জন্য iPSK একটি ব্যবহারিক আপস। এটি অবিলম্বে হার্ডওয়্যার পরিবর্তন করতে বাধ্য না করে একটি ডিভাইস গ্রুপকে আলাদা করতে পারে, তবে এটিকে ব্যক্তিগত সার্টিফিকেট অথেন্টিকেশনের সমতুল্য হিসাবে বিবেচনা করা উচিত নয়। কির পরিধি সীমিত রাখুন, মালিকানা নথিবদ্ধ করুন, এর ব্যবহার নিরীক্ষণ করুন এবং একটি প্রতিস্থাপন পাথ নির্ধারণ করুন।
প্রকৃত গেস্টদের একটি পৃথক পাসওয়ার্ডহীন ফ্লো-তে রাখা উচিত যেখানে প্রয়োজন অনুযায়ী স্পনসর অনুমোদনের ব্যবস্থা থাকবে। কোনো গেস্ট ভেন্যুর পাসওয়ার্ড জানেন বলেই তার টেন্যান্ট অ্যাক্সেস পাওয়া উচিত নয়, এবং কোনো ঠিকাদার কেবল ইন্টারনেট অ্যাক্সেস প্রয়োজন বলেই তাকে অনিয়ন্ত্রিত স্টাফ কানেক্টিভিটি দেওয়া উচিত নয়।
টেন্যান্টের সহজতা এবং এন্টারপ্রাইজ আইসোলেশনের মধ্যকার সীমানা নির্ধারণ করার সময় multi-tenant WiFi guide-টি বেশ সহায়ক। কেন্দ্রীয় ডিজাইনের মূল লক্ষ্য কেবল সেগমেন্টেশন বিদ্যমান আছে কিনা তা নয়। বরং মানুষ, ডিভাইস এবং চুক্তির পরিবর্তনের সাথে সাথে সেই সেগমেন্টটি সঠিক থাকে কিনা তা নিশ্চিত করা।
হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং প্রপার্টি জুড়ে সেক্টর ব্যবহারের ক্ষেত্রগুলো
বিভিন্ন সেক্টরে একই লাইফসাইকেল প্যাটার্ন বিভিন্ন ফর্মে দেখা যায়: শনাক্তকরণ, পলিসি অ্যাসাইন করা, অ্যাক্সেস কার্যকর করা এবং তা প্রত্যাহার করা। কার্যকরের বিবরণ পরিবর্তন হতে পারে, তবে নিয়ন্ত্রণের ক্রম পরিবর্তন হওয়া উচিত নয়।
আতিথেয়তা
একটি হোটেল গ্রুপ তাদের বিভিন্ন প্রপার্টি জুড়ে অনুমোদিত কর্মচারীর রেকর্ডকে সঠিক সাইট, রোল এবং সার্টিফিকেট প্রোফাইলের সাথে যুক্ত করে কর্মী অনবোর্ডিং স্বয়ংক্রিয় করতে পারে। মৌসুমি কর্মীরা কোনো শেয়ার্ড পাসওয়ার্ডের উপর নির্ভর না করেই স্টাফ অ্যাক্সেস পেতে পারেন, যখন অতিথিরা একটি পৃথক পাসওয়ার্ডহীন প্রক্রিয়া অনুসরণ করতে পারেন যা অপারেশনাল সিস্টেমগুলিকে উন্মুক্ত করে না।
এর ব্যতিক্রম হলো একজন সাময়িক কর্মী যিনি বিভিন্ন প্রপার্টির মধ্যে যাতায়াত করছেন বা বুকিং সিস্টেমে সাহায্যকারী একজন ঠিকাদার। কোন ভাড়াটিয়া এবং রোল প্রযোজ্য তা অনুমান করার চেয়ে ওয়ার্কফ্লোটি একজন ম্যানেজার বা সাইট স্পন্সরের জন্য সাময়িকভাবে থামানো উচিত।
স্বাস্থ্যসেবা
ক্লিনিশিয়ান আইপ্যাডগুলো MDM-চালিত প্রোভিশনিং এবং সার্টিফিকেট-ভিত্তিক অ্যাক্সেসের জন্য অত্যন্ত উপযোগী। শেয়ার্ড ওয়ার্কস্টেশনগুলোতে একটি ডিভাইস রোল পাওয়ার সাথে সাথে ব্যবহারকারীর প্রমাণীকরণের প্রয়োজন হতে পারে এবং লিগ্যাসি ইনফিউশন পাম্প বা ইমেজিং সরঞ্জামগুলোর জন্য শক্তভাবে বিচ্ছিন্ন করা iPSK অ্যাক্সেসের প্রয়োজন হতে পারে।
হেলথকেয়ার এমন একটি ক্ষেত্র যেখানে সম্পূর্ণ অটোমেশন সবচেয়ে বেশি ব্যর্থ হয়। একটি ক্লিনিকাল সেফটি ডিভাইস কেবল একটি কঠোরভাবে নিয়ন্ত্রিত নেটওয়ার্ক পাথের মধ্যেই অনুমানযোগ্য আচরণ করতে পারে এবং একটি ভুল পোস্চার সিদ্ধান্ত চিকিৎসাসেবা ব্যাহত করতে পারে। ব্যতিক্রমী পরিস্থিতি, রক্ষণাবেক্ষণের সময়, অপরিচিত ডিভাইস এবং ক্লিনিকাল ওয়ার্কফ্লোকে প্রভাবিত করতে পারে এমন যেকোনো পরিবর্তনের ক্ষেত্রে মানুষের পর্যালোচনার প্রয়োজন রয়েছে।
খুচরা বিক্রেতা
এইচআর (HR) যখন কোনো ব্যক্তির রেকর্ড করে তখন একজন স্টোর সহযোগী সঠিক রোল পেতে পারেন, অন্যদিকে একটি POS বিক্রেতার ঠিকাদারের সংযোগ অনুমোদিত সিস্টেমে আলাদা করা যেতে পারে। যখন এইচআর কর্মীকে বরখাস্ত করে, তখন ম্যানেজারের আলাদা টিকিট জমা দেওয়ার জন্য অপেক্ষা না করেই আইডেন্টিটি ইভেন্টটি ওয়্যারলেস, ওয়্যার্ড এবং রিমোট অ্যাক্সেস সরিয়ে ফেলবে।
সম্পত্তি ব্যবস্থাপনা
পরিচালিত অফিস, বিল্ড-টু-রেন্ট সাইট এবং ছাত্রাবাসগুলির জন্য টেন্যান্ট-স্কোপড পলিসি প্রয়োজন। বাসিন্দাদের বা অফিসের টেন্যান্টদের বিল্ডিং অপারেশনের সাথে একটি ফ্ল্যাট নেটওয়ার্ক শেয়ার করা উচিত নয়। ঠিকাদাররা সময়-নির্দিষ্ট অ্যাক্সেস পেতে পারেন, যেখানে স্মার্ট-বিল্ডিং সেন্সরগুলি সীমাবদ্ধ রুট সহ একটি ডেডিকেটেড IoT সেগমেন্টে থাকে।
চারটি খাতেই সম্পূর্ণ অটোমেশনের চেয়ে সিলেক্টিভ অটোমেশন ভালো কাজ করে। রুটিন আইডেন্টিটি এবং ডিভাইস সংক্রান্ত সিদ্ধান্তগুলো স্বয়ংক্রিয়ভাবে চালানো উচিত। নিরাপত্তা, অস্বাভাবিক নথি, গ্রাহকের উপযুক্ততা, AML, KYC এবং সম্ভাব্য FCA, HMRC, বা ICO কমপ্লায়েন্স সংক্রান্ত সমস্যা গুলোর ক্ষেত্রে মানুষের অনুমোদন বহাল রাখা উচিত যেখানে একটি ভুল সিদ্ধান্তের পরিণতি মারাত্মক হতে পারে।
ইমপ্লিমেন্টেশন রোডম্যাপ, KPI এবং সাধারণ ত্রুটিগুলো
আইডেন্টিটি কোয়ালিটি, সার্টিফিকেটের মালিকানা এবং ব্যতিক্রম হ্যান্ডলিং ঠিক করার আগে টিম যখন দৃশ্যমান রিকোয়েস্ট ফর্মটি অটোমেট করে, তখন সাধারণত রোলআউট ব্যর্থ হয়। পোর্টাল দিয়ে নয়, পলিসি ইনভেন্টরি দিয়ে শুরু করুন।
চেকপয়েন্ট এক, আবিষ্কার এবং ডিজাইন
এইচআর, আইডেন্টিটি, MDM, টিকেটিং, ওয়্যারলেস, সুইচিং, VPN এবং সম্পত্তি সিস্টেম জুড়ে জয়েনার, মুভার, লিভার ইভেন্টগুলি ম্যাপ করুন। রোল ম্যাট্রিক্স, টেন্যান্ট বৈশিষ্ট্য, সার্টিফিকেট টেমপ্লেট, RADIUS নিয়ম এবং একটি ব্যতিক্রম রেজিস্টার তৈরি করুন। ঠিকাদার, শেয়ার্ড ডিভাইস এবং লেগ্যাসি সরঞ্জাম কারা অনুমোদন করবে তা নির্ধারণ করুন।
UK নির্দেশিকা পাঁচটি দরকারী লাইফসাইকেল কন্ট্রোল পয়েন্টের বর্ণনা দেয়, প্রি-স্টার্ট, প্রথম দিন, প্রথম সপ্তাহ, প্রথম মাস এবং প্রবেশন। UK অনবোর্ডিং প্রসেস অটোমেশন নির্দেশিকা অনুযায়ী, ৫০ থেকে ৫০০ জন কর্মীর একটি UK মিড-মার্কেট ফার্ম সাধারণত ৩ থেকে ৬ সপ্তাহের মধ্যে অ্যাডমিনিস্ট্রেটিভ লেয়ারটি বাস্তবায়ন করতে পারে। সেই সময়সীমা আইডেন্টিটি, নেটওয়ার্ক এবং এন্ডপয়েন্ট সিস্টেম জুড়ে পরীক্ষার প্রয়োজনীয়তা দূর করে না।
চেকপয়েন্ট দুই, পাইলট এবং পরীক্ষা
একটি সাইট বা বিভাগে পাইলট চালান। সফল জয়েন, মুভার, লিভার, মেয়াদোত্তীর্ণ সার্টিফিকেট, অনুপলব্ধ আইডেন্টিটি পরিষেবা, ডুপ্লিকেট ডিভাইস রেকর্ড, প্রত্যাখ্যাত ভঙ্গি এবং স্পনসর প্রত্যাহার পরীক্ষা করুন। RADIUS পরীক্ষার ফলাফল এবং একটি ব্যতিক্রম সারি রাখুন যা অপারেটররা বেশ কয়েকটি সরঞ্জাম জুড়ে অনুসন্ধান না করেই পরিদর্শন করতে পারে।
চেকপয়েন্ট তিন, প্রোডাকশন এবং অপ্টিমাইজেশন
কাটওভারের আগে একটি সমান্তরাল-পরিচালনা সময়কাল ব্যবহার করুন। বিদ্যমান প্রক্রিয়ার সাথে স্বয়ংক্রিয় সিদ্ধান্তের তুলনা করুন, তারপরে পলিসি শর্তাবলী এবং অ্যালার্ট থ্রেশহোল্ড পরিবর্তন করুন। ২০০ জন কর্মচারীর একটি SME মডেলের জন্য, যুক্তরাজ্যের একটি বিশ্লেষণে অনুমান করা হয়েছে যে বার্ষিক অনবোর্ডিং সংক্রান্ত খরচ ম্যানুয়াল পদ্ধতিতে £৭১,২০০ থেকে কমে স্বয়ংক্রিয় পদ্ধতিতে £১০,৯০০ হতে পারে, যার মধ্যে প্রশাসনে £৮,৪০০, IT সেটআপে £৪,৯০০ এবং বিলম্বিত উৎপাদনশীলতার ক্ষতি এড়ানো বাবদ £২৮,০০০ সাশ্রয় অন্তর্ভুক্ত। যুক্তরাজ্যের অনবোর্ডিং অটোমেশন কেস স্টাডি সবচেয়ে বড় অর্থনৈতিক পরিবর্তনশীল উপাদানটিকে বিলম্বিত অ্যাক্সেসের সাথে সম্পর্কিত করে, কেবলমাত্র করণিক কাজের সাথে নয়।
এমন ফলাফলগুলো পরিমাপ করুন যা অপারেশনাল ঝুঁকি প্রকাশ করে:
- প্রথমবারের সংযোগে সাফল্য: হেল্প-ডেস্কের হস্তক্ষেপ ছাড়াই সঠিক ডিভাইসটি যুক্ত হচ্ছে কিনা।
- অনবোর্ডিং লেটেন্সি: অনুমোদিত আইডেন্টিটি বা ডিভাইস রেকর্ড থেকে ব্যবহারযোগ্য অ্যাক্সেসের সময়কাল।
- অ্যাক্সেস-অনুরোধের টিকিট: রুটিন অনুরোধগুলো দূর হচ্ছে কিনা।
- সার্টিফিকেট রিনিউয়াল ব্যর্থতা: চালুর পর PKI লাইফসাইকেল কাজ করছে কিনা।
- অবশিষ্ট অফবোর্ডিং অ্যাক্সেস: কোনো লিভার ইভেন্টের পর কোনো পথ সক্রিয় আছে কিনা।
ষষ্ঠ সপ্তাহে, কর্মচারীদের যাতায়াতের সময় সমস্যা সৃষ্টিকারী captive portals, লগইনের চাপ বৃদ্ধির সময় identity-provider rate limits, মেয়াদ শেষ হতে যাওয়া সার্টিফিকেট এবং প্রয়োজনীয় হিউম্যান ওভাররাইড এড়িয়ে যাওয়া গেস্ট নিয়মগুলি পরীক্ষা করুন। রিপোর্ট করা মডেলটি অটোমেশনের পর নতুন কর্মী ধরে রাখার ক্ষেত্রে ১৬% উন্নতির অনুমান করে, তবে সেই ফলাফলটি লিঙ্ক করা বিশ্লেষণ থেকে পাওয়া এবং প্রতিটি স্থাপনার জন্য এটি নিশ্চিত ধরে নেওয়া উচিত নয়।
এরপরে কী অগ্রাধিকার দেবেন
আইটি লিড এবং প্রপার্টি মালিকদের একসাথে প্রতিটি ওয়ার্কফ্লো অটোমেট করার প্রয়োজন নেই। প্রথম ৩০ দিনের মধ্যে এমন ডিপেন্ডেন্সিগুলো স্থাপন করা উচিত যা পরবর্তী অটোমেশনকে বিশ্বস্ত করে তোলে।
- পরিচয় এবং PKI স্থিতিশীল করুন: পরিচয় প্রদানকারী (identity provider), সার্টিফিকেট অথরিটি, গ্রুপ মডেল, পুনর্নবীকরণ প্রক্রিয়া এবং প্রত্যাহার (revocation) পথ নিশ্চিত করুন।
- প্রয়োগের পয়েন্টগুলি সংযুক্ত করুন: কর্মীদের SSIDs, তারযুক্ত পোর্ট, VPN কনসেনট্রেটর এবং প্রাসঙ্গিক গেটওয়েগুলিকে সেইসব পরিচয় সিদ্ধান্তের সাথে যুক্ত করুন।
- প্রস্থানকারী (offboarding) পরিচালনা আগে ঠিক করুন: নতুনদের যুক্ত করার ফ্লো আরও বাড়ানোর আগে প্রস্থানকারী কর্মীদের ইভেন্টগুলি পরীক্ষা করুন। একজন প্রাক্তন কর্মীর WiFi অ্যাক্সেস থেকে যাওয়া একটি নতুন স্টার্টারের অতিরিক্ত ম্যানুয়াল অনুমোদনের জন্য অপেক্ষা করার চেয়ে অনেক বেশি গুরুতর নিয়ন্ত্রণ সমস্যা তৈরি করে।
- ব্যতিক্রমগুলি নথিভুক্ত করুন: চিকিৎসা সরঞ্জাম, IoT, কিয়স্ক এবং লেগাসি ডিভাইসগুলির জন্য মালিক, কারণ, অনুমোদিত পরিধি, মেয়াদ শেষ হওয়ার তারিখ এবং প্রতিস্থাপনের পরিকল্পনা রেকর্ড করুন।
- সীমিত পরিসরে পাইলট চালান: একটি সাইট বা বিভাগ বেছে নিন, ব্যর্থতার ধরণগুলি পরিমাপ করুন এবং অপারেটররা সেগুলি দেখতে ও সমাধান করতে সক্ষম হওয়ার পরেই কেবল সম্প্রসারণ করুন।
মাল্টি-টেন্যান্ট ভেন্যুগুলোর জন্য শুরু থেকেই টেন্যান্ট-স্কোপড অ্যাট্রিবিউট প্রয়োজন। একটি ফ্ল্যাট পাইলট সফল বলে মনে হতে পারে কিন্তু এটি ক্রস-টেন্যান্ট অ্যাক্সেস ত্রুটিগুলোকে লুকিয়ে রাখে যা পরবর্তীতে বড় আকারে বিস্তারের সময় প্রকাশ পায়।
শুরু করার জন্য এই চেকলিস্টটি ব্যবহার করুন:
- পরিচয় গ্রুপ এবং টেন্যান্ট বৈশিষ্ট্যগুলি সংজ্ঞায়িত করা হয়েছে
- সার্টিফিকেট প্রদান, পুনর্নবীকরণ এবং প্রত্যাহার পরীক্ষা করা হয়েছে
- কর্মী এবং অতিথি (guest) ফ্লো আলাদা করা হয়েছে
- প্রস্থানকারী কর্মীর অ্যাক্সেস সমস্ত সক্রিয় সেশন জুড়ে বন্ধ করা হয়েছে
- লেগাসি ডিভাইসগুলির নামী মালিক এবং মেয়াদ শেষ হওয়ার তারিখ রয়েছে
- অপারেটররা ব্যর্থ সিদ্ধান্ত এবং ব্যতিক্রমগুলি পরীক্ষা করতে পারেন
অটোমেশনের ফেইলিউর মোডগুলো দৃশ্যমান হলে তা বিশ্বাসযোগ্যতা অর্জন করে। যদি নেটওয়ার্ক টিম ব্যাখ্যা করতে না পারে যে কেন একটি ডিভাইস একটি রোল পেয়েছে, বা কে এটি ওভাররাইড করতে পারে, তবে ওয়ার্কফ্লোটি আরও বড় আকারে রোলআউটের জন্য প্রস্তুত নয়।
Purple পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস, স্টাফ আইডেন্টিটি, সার্টিফিকেট-ভিত্তিক পলিসি এবং মাল্টি-টেন্যান্ট নেটওয়ার্ক সেগমেন্টেশনকে সংযুক্ত করে, যার ফলে দলগুলোকে সংযোগ বিচ্ছিন্ন অনবোর্ডিং কিউ পরিচালনা করতে হয় না। ভেন্যু এবং এন্টারপ্রাইজ নেটওয়ার্ক জুড়ে কীভাবে এর ইন্টিগ্রেশন এবং লাইফসাইকেল কন্ট্রোলগুলি দ্রুত প্রোভিশনিং, স্পষ্ট প্রয়োগ এবং তাৎক্ষণিক বাতিলকরণ সমর্থন করতে পারে তা দেখতে Purple পরিদর্শন করুন।



