

LAN vs WAN enterprise architecture and bandwidth calculator
Model internal Local Area Network switching demand, external Wide Area Network transport costs, and zero trust segmentation across your multi-site locations.
Topology Parameters
| Architectural Dimension | Local Area Network (LAN) | Wide Area Network (WAN) |
|---|---|---|
| Geographic Scope | Single room, office floor, or localized contiguous campus footprint (< 2 km) | Connects geographically dispersed buildings, cities, countries, or remote branches |
| Bandwidth Capacity | 1 Gbps to 100 Gbps wire speeds via internal switching and WiFi 6E/7 | 50 Mbps to 10 Gbps depending on telecom leased circuits and internet breakout |
| Propagation Latency | Ultra-low propagation latency (< 1 millisecond within the local switch fabric) | 5 ms to 80 ms round-trip time depending on physical distance and peering hops |
| Infrastructure Ownership | Owned, managed, and maintained directly by the enterprise internal IT team | Carriers, telecom providers, and cloud service providers own the transit fiber |
| Primary Core Protocols | IEEE 802.3 Ethernet, IEEE 802.11 WiFi, 802.1Q VLAN trunking, Spanning Tree (RSTP) | BGP (Border Gateway Protocol), IPsec VPN, SD-WAN dynamic overlays, MPLS L3VPN |
| Security Perimeter | 802.1X NAC, port security, VLAN segmentation, and captive portal guest isolation | Next-Generation Firewalls (NGFW), SASE ZTNA, Cloud Access Security Brokers (CASB) |
Ready to optimize your campus LAN and multi-site WAN architecture?
Learn how Purple offloads guest captive portal traffic directly at the network edge, protecting corporate bandwidth and delivering enterprise-grade compliance.
Enterprise LAN vs WAN architecture and risk simulator
Model your venue deployment topology, compare local LAN switching with wide area WAN transport protocols, and identify security bottlenecks.
● Local LAN vulnerabilities and bottlenecks
- Unsegmented IoT endpoints sharing broadcast domain with corporate laptops
- Legacy 1 Gbps access switch uplinks causing bottleneck during peak video calls
● WAN transit risks and overheads
- Direct internet breakout bypassing on-prem DLP without cloud SASE enforcement
- Branch ISP brownouts requiring automated sub-second packet steering
Recommended architectural controls
- Action: Enforce 802.1X Cloud RADIUS with dynamic VLAN assignment per user role
- Action: Deploy application-aware SD-WAN traffic steering for voice and collaboration tools
Unify your multi-site LAN and WAN with enterprise cloud WiFi security
Purple provides hardware-agnostic 802.1X Cloud RADIUS, dynamic VLAN assignment, zero-touch certificate onboarding, and guest captive portals across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist and Extreme.
অনেক টিমই মনে করে যে তাদের WiFi-এ সমস্যা আছে, যখন আসলে সমস্যাটি তাদের নেটওয়ার্ক আর্কিটেকচারে থাকে।
একটি ব্যবসা যখন একাধিক সাইটে প্রসারিত হয়, তখনই এটি স্পষ্টভাবে ধরা পড়ে। লন্ডনের একটি হোটেলে দ্রুতগতির গেস্ট WiFi, নির্ভরযোগ্য স্টাফ অ্যাক্সেস এবং সেগমেন্টেড অপারেশনাল ডিভাইস রয়েছে। এরপর যখন ম্যানচেস্টারে দ্বিতীয় একটি শাখা খোলা হয়, তখন একই লগইন ফ্লো সব জায়গায় কাজ করে না, পলিসি প্রয়োগ অসঙ্গত হয়ে পড়ে এবং রোমিং, ক্রেডেন্সিয়াল ও রিমোট ভিজিবিলিটি নিয়ে একের পর এক সাপোর্ট টিকিট জমা হতে থাকে।
ঠিক এখানেই lan এবং wan-এর মধ্যকার পার্থক্য কেবল পাঠ্যবইয়ের বিষয় না থেকে একটি অপারেশনাল সমস্যায় পরিণত হয়। হসপিটালিটি, রিটেল, হেলথকেয়ার এবং রেসিডেন্সিয়াল অপারেটরদের জন্য মূল প্রশ্নটি কেবল একটি LAN কী এবং একটি WAN কী তা নয়। প্রশ্নটি হলো কীভাবে প্রতিটি পারফরম্যান্স, সিকিউরিটি, গেস্ট এক্সপেরিয়েন্স, সাপোর্ট ওভারহেড এবং ROI-কে প্রভাবিত করে।
একটি একক ঘর থেকে সমগ্র বিশ্বে আপনার ব্যবসা সংযোগ করা
একটি ক্রমবর্ধমান হোটেল গ্রুপ এর একটি ভালো উদাহরণ কারণ এটি সমস্যাটিকে দ্রুত সামনে নিয়ে আসে।
একটি একক প্রপার্টির ভিতরে, নেটওয়ার্ক টিম সবকিছু ঠিকঠাক পরিচালনা করতে পারে। ফ্রন্ট ডেস্ক ডিভাইসগুলি নির্ভরযোগ্যভাবে সংযুক্ত হয়। পেমেন্ট টার্মিনালগুলি বিচ্ছিন্ন থাকে। অতিথিদের ট্রাফিক কর্মীদের ট্রাফিক থেকে আলাদা করা হয়। একজন প্রত্যাবর্তনকারী অতিথি ভেন্যুর WiFi-এ যুক্ত হন এবং থাকার সময়জুড়ে একই ধরনের নির্বিঘ্ন অভিজ্ঞতা আশা করেন।
জটিলতা শুরু হয় যখন একই সংস্থার একাধিক সাইট জুড়ে সামঞ্জস্যপূর্ণ অ্যাক্সেসের প্রয়োজন হয়। লন্ডনের প্রপার্টির একটি স্থানীয় পরিবেশ রয়েছে। ম্যানচেস্টারের প্রপার্টির আরেকটি পরিবেশ রয়েছে। প্রতিটির নিজস্ব সুইচ, অ্যাক্সেস পয়েন্ট, ক্যাবলিং, স্থানীয় পলিসি এবং স্থানীয় বৈশিষ্ট্য রয়েছে।
যে কর্মী বিভিন্ন সাইটের মধ্যে যাতায়াত করেন, প্রতিটি ভবনে তাঁর জন্য আলাদা অনবোর্ডিং প্রক্রিয়ার প্রয়োজন হওয়া উচিত নয়। যে অতিথি একবার প্রমাণীকরণ করেছেন, চেইনের অন্য কোনো লোকেশনে যাওয়ার সময় প্রতিবার তাঁকে যেন জটিল লগইন প্রক্রিয়ার সম্মুখীন হতে না হয়। একটি আঞ্চলিক IT টিমের প্রতিটি ভেন্যুকে এমনভাবে ট্রাবলশুট করা উচিত নয় যেন এটি একটি বিচ্ছিন্ন দ্বীপ।
এই বিভাজনটিই হলো একটি LAN, যা একটি স্থানীয় পরিবেশকে পরিষেবা প্রদান করে এবং একটি WAN, যা দূরবর্তী স্থানগুলোর মধ্যে সংযোগ স্থাপন করে, এগুলির মধ্যে ব্যবহারিক পার্থক্য। কর্মক্ষমতার দিক থেকে ওয়াইড এরিয়া কানেক্টিভিটি কীভাবে কাজ করে সে সম্পর্কে আপনার যদি ধারণার ঝালাই করার প্রয়োজন হয়, তবে Purple-এর ওয়াইড এরিয়া নেটওয়ার্ক কী এবং এটি কীভাবে কাজ করে নির্দেশিকাটি আপনাকে একটি সামগ্রিক ধারণা দেবে।
ব্যবসায়িক প্রভাব যেখানে দৃশ্যমান হয়
সমস্যাগুলো সাধারণত পরিচিতই হয়ে থাকে:
- গেস্ট অ্যাক্সেসের অসঙ্গতি। একটি সাইট মসৃণ অনবোর্ডিং প্রদান করে। অন্যটি ভিন্ন আচরণ করে কারণ সেখানে স্থানীয় কনফিগারেশন বিচ্যুতি ঘটেছে।
- স্টাফ মোবিলিটির জটিলতা। কর্মীরা বিভিন্ন ভেন্যুর মধ্যে স্থানান্তরিত হন, কিন্তু তাদের অ্যাক্সেস রুলগুলো তাদের সাথে ঠিকঠাকভাবে স্থানান্তরিত হয় না।
- কেন্দ্রীয় নজরদারির অভাব। হেড অফিস কিছু ইভেন্ট দেখতে পেলেও সব জায়গায় একটি একক সিকিউরিটি পলিসি প্রয়োগ করার জন্য তা যথেষ্ট নয়।
- সহায়তা প্রদানে বিলম্ব। সমস্যাটি স্থানীয় স্যুইচিং, ওয়্যারলেস ডিজাইন, ISP পারফরম্যান্স নাকি ইন্টার-সাইট রাউটিংয়ের কারণে হচ্ছে তা নির্ধারণ করতে গিয়ে টিমগুলো সময় নষ্ট করে।
মাল্টি-সাইট কানেক্টিভিটি উন্নত করার দ্রুততম উপায় হলো প্রতিটি ভেন্যুকে একটি স্বতন্ত্র WiFi প্রজেক্ট হিসেবে বিবেচনা করা বন্ধ করা।
একটি সিঙ্গেল সাইটে স্থানীয় গুণমান সবচেয়ে বেশি গুরুত্বপূর্ণ। কিন্তু অনেকগুলো সাইট জুড়ে স্থানীয় গুণমান এবং আন্তঃসাইট ডিজাইনের মধ্যকার সম্পর্ক আরও বেশি গুরুত্বপূর্ণ হয়ে ওঠে। সেখানেই আর্কিটেকচার তার কার্যকারিতা প্রমাণ করে।
সাধারণ ভৌগোলিক সীমার বাইরে LAN এবং WAN এর সংজ্ঞা
বেশিরভাগ সংজ্ঞাই দূরত্ব দিয়ে শুরু হয়। একটি LAN ছোট এলাকা কভার করে। একটি WAN বড় এলাকা কভার করে। এটি সঠিক, কিন্তু এটি এমন কোনো পার্থক্য নয় যা ডিজাইন বা ট্রাবলশুটিংয়ের সময় সাহায্য করে।
এটি বিবেচনা করার সবচেয়ে দরকারী উপায় হলো control।
LAN এর সংজ্ঞা কী
একটি Local Area Network হলো এনভায়রনমেন্টের সেই অংশ যা আপনি সরাসরি তৈরি এবং পরিচালনা করেন। এর মধ্যে একটি সাইটের অভ্যন্তরে আপনার সুইচেস, স্ট্রাকচার্ড ক্যাবলিং, ওয়্যারলেস অ্যাক্সেস পয়েন্ট, VLAN ডিজাইন, লোকাল অথেনটিকেশন নিয়ম এবং সেগমেন্টেশন পলিসি অন্তর্ভুক্ত রয়েছে।
ব্যবহারিক দিক থেকে, একটি LAN হল এমন একটি জায়গা যেখানে ফলাফল নির্ধারণের জন্য আপনার টিমের সবচেয়ে বেশি কর্তৃত্ব থাকে। আপনি সিদ্ধান্ত নেন কীভাবে গেস্ট ট্রাফিক কর্মীদের ডিভাইস থেকে আলাদা করা হবে। আপনি অ্যাক্সেস পয়েন্টের ঘনত্ব নিয়ন্ত্রণ করেন। আপনি রোমিং আচরণ, DHCP স্কোপ ডিজাইন, SSIDs এবং সুইচ আপলিঙ্ক টিউন করতে পারেন।
যদি ওয়্যারলেস এই আলোচনার অংশ হয়, তবে ব্রডার আর্কিটেকচার থেকে স্থানীয় ওয়্যারলেস কভারেজকে আলাদা করা সহায়ক হতে পারে। এই পার্থক্যের জন্য WLAN নেটওয়ার্ক কী সে সম্পর্কে Purple-এর ব্যাখ্যাটি বেশ দরকারী।
WAN এর সংজ্ঞা কী
একটি Wide Area Network পৃথক LAN-গুলিকে সংযুক্ত করে। এটি একটি বিল্ডিং বা ক্যাম্পাসের বাইরে বিস্তৃত থাকে এবং এমন অবকাঠামোর ওপর নির্ভর করে যা ব্যবসার সম্পূর্ণ মালিকানাধীন নয়। এর মধ্যে লিজড লাইন, ফাইবার সার্ভিস, ইন্টারনেট ট্রানজিট, প্রোভাইডার রাউটিং বা ক্যারিয়ার সার্ভিসের ওপর তৈরি ওভারলে অন্তর্ভুক্ত থাকতে পারে।
মালিকানার এই সীমানা সবকিছু বদলে দেয়।
একটি WAN-এর সাহায্যে, আপনার টিম এখনও রাউটিং পলিসি, ট্রাফিক অগ্রাধিকার, অ্যাক্সেস কন্ট্রোল এবং ফেইলওভার লজিক ডিজাইন করে। কিন্তু ফিজিক্যাল ট্রান্সপোর্ট পাথ প্রায়শই অন্য কারো মালিকানাধীন থাকে। এর অর্থ হল কার্যকারিতা এবং রেজিলিয়েন্স আপনার সিদ্ধান্ত এবং ক্যারিয়ারের নেটওয়ার্ক উভয়ের উপরই নির্ভর করে।
দূরত্বের চেয়ে মালিকানা কেন বেশি গুরুত্বপূর্ণ
দূরত্ব হলো লক্ষণ। মালিকানা হলো এই সমঝোতার মূল কারণ।
একটি LAN দ্রুত টিউন করা, সেগমেন্ট করা এবং পরিদর্শন করা সহজ কারণ পরিবেশটি স্থানীয় এবং নিয়ন্ত্রিত। একটি WAN একটি ব্যবসাকে বিভিন্ন শহর বা অঞ্চল জুড়ে কাজ করার সুবিধা দেয়, তবে এটি প্রদানকারীর উপর নির্ভরতা, আরও জটিল রাউটিং এবং একটি বৃহত্তর অ্যাটাক সারফেস তৈরি করে।
যদি পাথ আপনার নিয়ন্ত্রণে থাকে, তবে আপনি সমস্যাটি সমাধান করতে পারবেন। আর যদি আপনি পাথটি ভাড়া নেন, তবে আপনাকে অনিশ্চয়তার বিষয়টি মাথায় রেখেই ডিজাইন করতে হবে।
একটি নেটওয়ার্ক ছোট এবং অন্যটি বড় বলার চেয়ে এই ফ্রেমওয়ার্কটি অনেক বেশি কার্যকর। এটি ব্যাখ্যা করে যে কেন LAN-কে প্রায়ই অনুমানযোগ্য মনে হয় এবং WAN-এর জন্য কেন আরও বেশি পরিকল্পনা, আরও বেশি মনিটরিং এবং শক্তিশালী পলিসি শৃঙ্খলার প্রয়োজন হয়।
টেকনিক্যাল বিশ্লেষণ - পাশাপাশি তুলনা
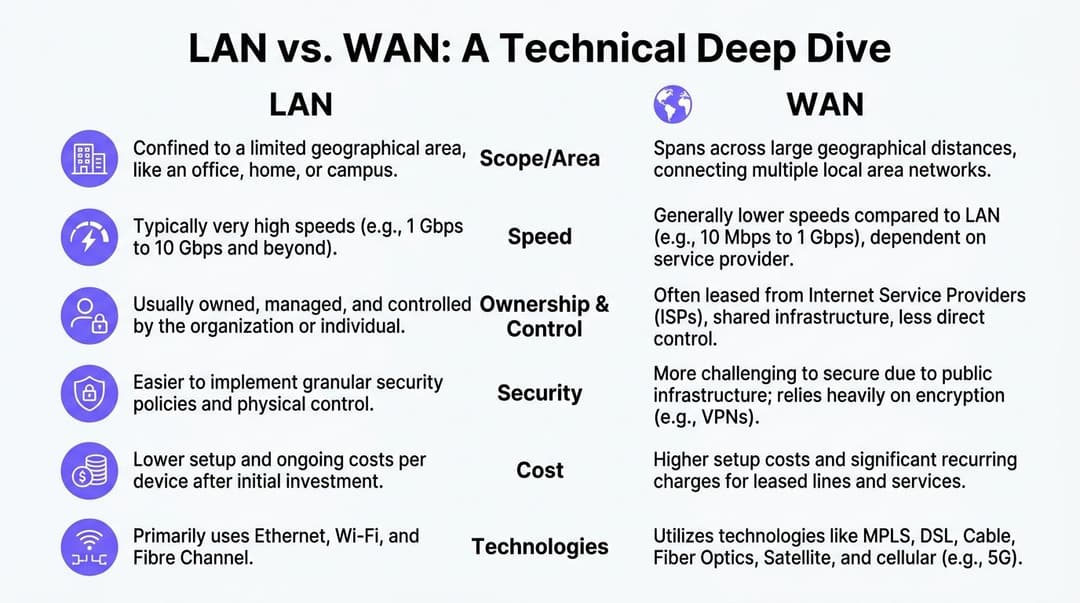
টিমগুলো যখন lan এবং wan-এর মধ্যে পার্থক্য অনুসন্ধান করে, তারা প্রায়শই একটি স্পষ্ট উত্তর চায়। বাস্তবে, তাদের একটি ম্যাট্রিক্স প্রয়োজন। স্পিড, ল্যাটেন্সি, জিটার, রাউটিং আচরণ এবং অপারেশনাল কন্ট্রোল - সবকিছুরই গুরুত্ব রয়েছে।
সহজে বোঝার জন্য নিচের তুলনাটি সবচেয়ে দ্রুততম মাধ্যম।
| বৈশিষ্ট্য | LAN | WAN |
|---|---|---|
| প্রধান ভূমিকা | একটি সাইটের মধ্যকার ডিভাইসগুলিকে সংযুক্ত করে | আলাদা সাইট এবং তাদের লোকাল নেটওয়ার্কগুলিকে সংযুক্ত করে |
| ইনফ্রাস্ট্রাকচার নিয়ন্ত্রণ | বেশিরভাগই সংস্থার মালিকানাধীন এবং তাদের দ্বারা পরিচালিত হয় | সাধারণত ক্যারিয়ার বা ISP ট্রান্সপোর্টের ওপর নির্ভর করে |
| সাধারণ ডিজাইন ফোকাস | স্থানীয় কার্যক্ষমতা, সেগমেন্টেশন, অ্যাক্সেস | আন্তঃ-সাইট রাউটিং, স্থিতিস্থাপকতা, পলিসি ধারাবাহিকতা |
| ট্রাফিক প্যাটার্ন | একটি বিল্ডিংয়ের অভ্যন্তরে ইস্ট - ওয়েস্ট এবং লোকাল অ্যাক্সেস | দূরবর্তী স্থানে নর্থ - সাউথ এবং সাইট - টু - সাইট ট্রাফিক |
| সবচেয়ে উপযুক্ত | একটি প্রোপার্টির মধ্যে থাকা হোটেল, অফিস, ক্যাম্পাস, স্টোর, ওয়ার্ড, অ্যাপার্টমেন্ট | হোটেল গ্রুপ, রিটেইল চেইন, ডিস্ট্রিবিউটেড হেলথকেয়ার, আঞ্চলিক ক্রিয়াকলাপ |
পারফরম্যান্স এবং ট্রান্সপোর্ট আচরণ
Nile-এর LAN বনাম WAN নেটওয়ার্ক ডিজাইন বিশ্লেষণ অনুসারে, UK-এর এন্টারপ্রাইজ পরিবেশে ইন্ট্রা-সাইট ট্রাফিকের জন্য LAN ১ মিলিসেকেন্ডের কম ল্যাটেন্সি সহ ১০-১০০ Gbps থ্রুপুট অর্জন করে, যেখানে লিজড লাইনের উপর নির্ভরশীল WAN-গুলি প্রায়ই ২০-৫০ মিলিসেকেন্ড ল্যাটেন্সি সহ ১-১০ Gbps সরবরাহ করে, এবং WAN জিটার ৫-১৫ মিলিসেকেন্ড হতে পারে যেখানে LAN-এর ক্ষেত্রে এটি ১ মিলিসেকেন্ডের কম।
এই সংখ্যাগুলি নেটওয়ার্ক টিমগুলি বাস্তবে যা দেখে তার সাথে মিলে যায়। স্থানীয় সুইচিং দ্রুত হয় কারণ ট্রাফিক ব্যবহারকারীর কাছাকাছি থাকে এবং অঞ্চলজুড়ে প্রোভাইডার রাউটিং এড়িয়ে চলে। সাইটগুলির মধ্যকার ট্রাফিকের জন্য বেশি সময় লাগে কারণ প্যাকেটগুলিকে বাহ্যিক পথ অতিক্রম করতে হয়, রাউটেড সীমানায় পৌঁছাতে হয় এবং বৃহত্তর নেটওয়ার্ক পরিস্থিতির সাথে প্রতিযোগিতা করতে হয়।
এই পার্থক্যটি অনেক ক্রেতার প্রত্যাশার চেয়ে বেশি গুরুত্বপূর্ণ।
একটি সুপরিকল্পিত LAN-এ একটি একক প্রপার্টির ভিতরে একটি হোটেল PMS অনুসন্ধান তাৎক্ষণিক মনে হতে পারে। একই লেনদেন, যখন এটি একটি WAN জুড়ে থাকা পরিষেবাগুলির উপর নির্ভর করে, তখন লিঙ্কটি কনজেস্টেড হলে বা ভয়েস, অ্যানালিটিক্স এবং গেস্ট ট্রাফিক একই পাথের জন্য প্রতিযোগিতা করলে অসামঞ্জস্যপূর্ণ মনে হতে পারে।
প্রোটোকল এবং আর্কিটেকচার
একটি LAN মূলত Layer 2 সুইচিং এবং স্থানীয় ওয়্যারলেস ডিজাইনের ওপর নির্ভর করে। আর একটি WAN মূলত Layer 3 রাউটিং, পাথ সিলেকশন, ট্রান্সপোর্ট সার্ভিস এবং সাইটগুলোর মধ্যকার পলিসির ওপর নির্ভর করে।
এটি ত্রুটিগুলো যেভাবে প্রকাশ পায় তার উপর প্রভাব ফেলে:
- LAN ত্রুটিগুলি প্রায়শই দুর্বল রোমিং, স্থানীয় DHCP সমস্যা, সুইচ ভুল কনফিগারেশন, ত্রুটিপূর্ণ ক্যাবলিং বা ওভারলোডেড AP হিসেবে দেখা দেয়।
- WAN ত্রুটিগুলি প্রায়শই সাইটগুলির মধ্যে অ্যাপ্লিকেশনের ধীরগতি, অস্পষ্ট ভয়েস সেশন, বিলম্বিত সিঙ্ক কাজ বা শাখাগুলি থেকে মাঝে মাঝে ক্লাউড অ্যাক্সেসের সমস্যা হিসেবে দেখা দেয়।
সাবনেটিং ঠিক এর মাঝখানে অবস্থান করে। ব্রডকাস্ট ডোমেন নিয়ন্ত্রণ, পলিসি বাউন্ডারি প্রয়োগ এবং ট্রাফিক কোনো রাউটেড এজে পৌঁছানোর আগেই একটি স্থানীয় ডিজাইনকে পরিচালনাযোগ্য করে তোলার জন্য এটি অন্যতম প্রধান হাতিয়ার। এই সীমানাগুলো কীভাবে ডিজাইনকে প্রভাবিত করে সে সম্পর্কে আরও বাস্তবসম্মত ধারণা পেতে Purple-এর সাবনেট মাস্কিংয়ের উপর একটি অন্তর্দৃষ্টি নিবন্ধটি বেশ উপযোগী।
নিরাপত্তা মডেল
LAN সিকিউরিটি মডেল মূলত অভ্যন্তরীণ ট্রাস্ট বাউন্ডারি সম্পর্কিত। WAN সিকিউরিটি মডেল হলো এমন এনভায়রনমেন্টের মধ্য দিয়ে নিরাপদ ট্রান্সপোর্ট যা আপনি সম্পূর্ণ নিয়ন্ত্রণ করেন না।
একটি সাইটের অভ্যন্তরে, টিমগুলো গেস্ট, স্টাফ, পয়েন্ট-অফ-সেল, IoT এবং ব্যাক-অফিস সিস্টেমের জন্য সেগমেন্টেশন কার্যকর করতে পারে। শারীরিক অ্যাক্সেস সীমাবদ্ধ করা সহজ হয়। ডিভাইসের অবস্থা পর্যবেক্ষণ করা সহজ হয়। ওয়্যারলেস পলিসি নির্দিষ্ট স্থান এবং ব্যবহারকারী গোষ্ঠীর সাথে সামঞ্জস্যপূর্ণ করা যেতে পারে।
একটি WAN জুড়ে, সংস্থাকে এনক্রিপশন, রুট ট্রাস্ট, আইডেন্টিটি প্রোপাগেশন, টানেল রেজিলিয়েন্স এবং ক্রস-সাইট পলিসি ড্রিফ্ট সম্পর্কে আরও গুরুত্ব সহকারে চিন্তা করতে হয়। একটি দুর্বল স্থানীয় নেটওয়ার্ক বিপজ্জনক। একটি দুর্বল ইন্টার-সাইট ট্রাস্ট মডেল আরও খারাপ কারণ এটি একটি সাইটের ঝুঁকিকে অনেক সাইটে প্রসারিত করতে পারে।
ব্যয় এবং পরিচালনগত প্রচেষ্টা
LAN-এর খরচ সাধারণত শুরুতে বেশি মনে হয়। আপনি লোকাল ইনফ্রাস্ট্রাকচার ডিজাইন, ইনস্টল এবং পরিচালনা করেন। WAN-এর খরচ প্রায়শই বেশি স্থায়ী হয় কারণ ট্রান্সপোর্ট, সাপোর্ট এবং প্রোভাইডার চুক্তিগুলো মাসের পর মাস চলতে থাকে।
অপারেশনাল প্রচেষ্টাও একই প্যাটার্ন অনুসরণ করে। একটি LAN তার সঠিক ডিজাইনের সুবাদে অনুমানযোগ্য ফলাফল দেয়। অন্যদিকে একটি WAN কখনোই সহজ হয় না। এটি কেবল চমৎকারভাবে পরিচালনা করা সম্ভব হয়।
ব্যবহারিক পরীক্ষাটি একদম সহজ। যদি কোনো সমস্যা দেখা দেয়, তবে আপনার টিম কি সরাসরি এটি সমাধান করতে পারে, নাকি কোনো পরিবর্তন করার আগে তাদের ক্যারিয়ার টিকিটের প্রয়োজন হয়?
সেই উত্তরটি আপনাকে বলে দেবে যে আপনি কোনো LAN সংক্রান্ত সমস্যা নাকি WAN সংক্রান্ত সমস্যার মুখোমুখি হচ্ছেন।
বাস্তব ব্যবহারের ক্ষেত্রে LAN এবং WAN এর প্রয়োগ
শিল্পের উপর ভিত্তি করে আর্কিটেকচার নির্বাচনের বিষয়টি ভিন্ন দেখায়। পরিভাষাগুলো একই থাকে, তবে সমস্যার ক্ষেত্রগুলো পরিবর্তিত হয়।
হেলথকেয়ার ক্যাম্পাস
একটি বৃহৎ হাসপাতাল ক্যাম্পাস অন্য যেকোনো এনভায়রনমেন্টের চেয়ে একটি সুশৃঙ্খল LAN-এর ওপর বেশি নির্ভর করে। ক্লিনিকাল সিস্টেম, ইমেজিং, মনিটরিং, অ্যাডমিন ওয়ার্কস্টেশন, গেস্ট অ্যাক্সেস এবং সংযুক্ত ডিভাইসগুলোর সবকিছুরই অনুমানযোগ্য লোকাল পারফরম্যান্স প্রয়োজন।
ক্লিনিক, অফিস এবং দূরবর্তী স্থাপনাগুলোকে যখন ট্রাস্টের মাধ্যমে সংযুক্ত করা হয় তখন ইন্টার-সাইট অংশটি গুরুত্বপূর্ণ হয়ে ওঠে। সেখানেই WAN এর সীমাবদ্ধতাগুলো ব্যবহারকারীর অভিজ্ঞতা এবং অপারেশনাল রিস্ককে প্রভাবিত করতে শুরু করে। Purple দ্বারা উদ্ধৃত যুক্তরাজ্যের NCSC-এর নির্দেশনা অনুযায়ী, পাবলিক ISP পরিকাঠামো ব্যবহারকারী WAN-গুলো LAN-এর তুলনায় ৩০-৫০% বেশি ইন্টারসেপশন ঝুঁকির সম্মুখীন হয়, যেখানে জিরো-ট্রাস্ট LAN-গুলোতে ০.৫%-এর কম প্যাকেট লস হতে পারে এবং WAN-গুলোতে কনজেশনের সময় ২-৫% লস দেখা যেতে পারে, যা LAN এবং WAN-এর পার্থক্যের বিষয়ে Purple-এর আলোচনায় মাল্টি-সাইট হেলথকেয়ার এবং হসপিটালিটি পরিবেশের জন্য বিশেষভাবে প্রাসঙ্গিক।
হেলথকেয়ারের ক্ষেত্রে, এর অর্থ হলো লোকাল সেগমেন্টেশন ঐচ্ছিক নয়। ক্লিনিকাল ট্রাফিক, স্টাফ অ্যাক্সেস, গেস্ট WiFi এবং অপারেশনাল সিস্টেমগুলো সব একটি ফ্ল্যাট নেটওয়ার্কে থেকে নিরাপদ হিসেবে বিবেচিত হতে পারে না।
হসপিটালিটি গ্রুপ
একটি একক হোটেল মূলত একটি LAN চ্যালেঞ্জ। কভারেজ, অথেন্টিকেশন, স্টাফ অ্যাক্সেস, গেস্ট অনবোর্ডিং এবং ডিভাইস আইসোলেশন - এই সবই প্রোপার্টি লেভেলে থাকে।
একটি হোটেল চেইন দ্রুত একটি WAN চ্যালেঞ্জে পরিণত হয় কারণ ব্র্যান্ডের প্রতিশ্রুতিকে বিভিন্ন সাইটের মধ্যে স্থানান্তরিত হতে হয়। অতিথিরা একটি মান আশা করেন। অপারেশন টিম একটি পলিসি মডেল আশা করে। সিকিউরিটি টিম অ্যাক্সেস প্রত্যাহার, অনবোর্ড এবং অডিট করার জন্য একটি একক উপায় আশা করে।
এখানে ব্যর্থতার ধরনটি বেশ পরিচিত। সময়ের সাথে সাথে প্রতিটি প্রপার্টি কিছুটা ভিন্নভাবে তৈরি হয়। একটি ভেন্যু তার SSIDs আপডেট করে। অন্যটি সুইচের পলিসি পরিবর্তন করে। তৃতীয়টি কেন্দ্রীয় মানদণ্ডের বাইরে কর্মীদের ডিভাইস পরিচালনা করে। অতিথি অসামঞ্জস্যতা দেখে, এবং IT পলিসি ড্রিফ্ট লক্ষ্য করে।
রিটেল এস্টেট
হসপিটালিটি সেক্টরের তুলনায় রিটেল সেক্টর WAN-এর উপর বেশি চাপ সৃষ্টি করে।
প্রতিটি দোকানের ক্যাশ রেজিস্টার, কর্মীদের ডিভাইস, ডিজিটাল সাইনেজ এবং গ্রাহক WiFi-এর জন্য একটি শক্তিশালী লোকাল নেটওয়ার্ক প্রয়োজন। কিন্তু মূল ব্যবসায়িক নির্ভরতা হলো আন্তঃ-সাইট যোগাযোগ। স্টক সিস্টেম, রিপোর্টিং, মূল্য নির্ধারণ, প্রচার এবং গ্রাহকের ডেটা ভঙ্গুর না হয়েই শাখা এবং কেন্দ্রীয় সিস্টেমের মধ্যে স্থানান্তরিত হতে হবে।
যদি একটি ব্রাঞ্চের LAN ঠিক থাকে কিন্তু WAN পাথ দুর্বল হয়, তবে টিমগুলো প্রায়শই প্রথমে স্টোরের WiFi-কে দায়ী করে। এটি একটি ব্যয়বহুল ভুল কারণ এটি ইঞ্জিনিয়ারদের স্ট্যাকের ভুল লেয়ারে নিয়ে যায়।
মাল্টি-টেন্যান্ট লিভিং
রেসিডেন্সিয়াল, BTR এবং স্টুডেন্ট হাউজিং একটি ভিন্ন প্যাটার্ন নিয়ে আসে। সেখানে একটি বিল্ডিং LAN, একটি পাবলিক ইন্টারনেট এজ এবং একই পরিকাঠামোর মধ্যে অনেক সেমি-প্রাইভেট টেন্যান্ট অভিজ্ঞতা বিদ্যমান থাকে।
এটি ডিজাইনের লক্ষ্যকে বদলে দেয়। কেবল কভারেজ প্রদান করাই যথেষ্ট নয়। অপারেটরদের জন্য প্রয়োজন বাসিন্দাদের জন্য বাড়ির মতো সহজ ব্যবহার এবং ভাড়াটে, কর্মী ও বিল্ডিং অপারেশনের মধ্যে স্পষ্ট আইসোলেশন। এই পরিবেশগুলিতে, সেগমেন্টেশন দুর্বল হলে একটি লোকাল নেটওয়ার্ক এবং একটি বৃহত্তর অ্যাক্সেস সার্ভিসের মধ্যকার পার্থক্য দ্রুত অস্পষ্ট হয়ে যেতে পারে।
শেয়ার্ড বিল্ডিংগুলোতে আইসোলেশন ছাড়া সুবিধা দেওয়া হলে তা প্রথমে একটি সাপোর্ট সমস্যা এবং তার পরেই একটি নিরাপত্তা সমস্যা হয়ে দাঁড়ায়।
সঠিক ডিপ্লয়মেন্ট মডেল ব্যবসার ওপর নির্ভর করে। তবে প্রতিটি ক্ষেত্রেই, একটি নিয়ম সত্য। একটি দ্রুত লোকাল নেটওয়ার্ক একটি দুর্বলভাবে ডিজাইন করা ইন্টার-সাইট নেটওয়ার্কের সমাধান করে না এবং একটি শক্তিশালী WAN একটি খারাপভাবে সেগমেন্ট করা সাইটকে উদ্ধার করতে পারে না।
আধুনিক WiFi অথেনটিকেশনের মাধ্যমে আপনার নেটওয়ার্ককে একীভূত করা
বেশিরভাগ প্রতিষ্ঠান আলাদা নেটওয়ার্কের অভিজ্ঞতা চায় না। তাদের LAN এবং WAN স্বাধীনভাবে তৈরি হওয়ার কারণে তারা এই পরিস্থিতির মুখোমুখি হয়।
এই কারণেই আইডেন্টিটি এখন লোকাল অ্যাক্সেস এবং ডিস্ট্রিবিউটেড অপারেশনের মধ্যে ব্যবহারিক সেতু হয়ে উঠেছে। একটি মাত্র SSID, একটি সাইট বা একটি শেয়ার্ড পাসওয়ার্ডের সাথে অ্যাক্সেসকে আবদ্ধ করার পরিবর্তে, আধুনিক প্ল্যাটফর্মগুলো অ্যাক্সেসকে একজন ব্যবহারকারী, ডিভাইস, সার্টিফিকেট বা ডিরেক্টরি রেকর্ডের সাথে যুক্ত করে।
কেন অথেনটিকেশন এখন কন্ট্রোল প্লেন
পুরানো মডেলটি সহজ কিন্তু ভঙ্গুর ছিল। ব্যবহারকারীদের একটি Captive Portal-এ রাখুন। কর্মীদের একটি শেয়ার্ড ক্রেডেনশিয়াল দিন। আশা করুন প্রতিটি সাইট একইভাবে পলিসি কনফিগার করবে। ম্যানুয়ালি ব্যতিক্রমগুলো ঠিক করুন।
বড় পরিসরে এই পদ্ধতিটি কাজ করে না।
আইডেন্টিটি-ভিত্তিক অ্যাক্সেস অপারেটিং মডেলকে বদলে দেয়। স্টাফ অথেন্টিকেশন Entra ID, Okta, বা Google Workspace-এর মতো ক্লাউড ডিরেক্টরি অনুসরণ করতে পারে। গেস্ট অ্যাক্সেস বারবার পোর্টাল ইন্টারঅ্যাকশনের পরিবর্তে পাসওয়ার্ডহীন অনবোর্ডিং এবং সার্টিফিকেট-ব্যাকড ফ্লো-এর ওপর নির্ভর করতে পারে। লিগ্যাসি ডিভাইসগুলোকে এখনও সীমাবদ্ধ হার্ডওয়্যারের জন্য তৈরি পদ্ধতির মাধ্যমে পরিচালনা করা সম্ভব। ব্যবহারকারীকে আর ভাবতে হবে না যে তারা কোনো একটি ভেন্যুর স্থানীয় নেটওয়ার্কে আছেন নাকি অন্য কোনো ভেন্যুর ভিন্ন কোনো স্থানীয় নেটওয়ার্কে আছেন। অ্যাক্সেস পলিসি কোনো একটি নির্দিষ্ট সাইট কনফিগারেশনের মধ্যে আটকে না থেকে আইডেন্টিটি অনুসরণ করে কাজ করে।
বাস্তবে এটি দেখতে কেমন হয়
একটি শক্তিশালী মাল্টি-সাইট মডেলে এই উপাদানগুলো অন্তর্ভুক্ত থাকে:
- গেস্টদের জন্য। পাসওয়ার্ডহীন অনবোর্ডিং, প্রথম প্যাকেট থেকেই এনক্রিপ্টেড কানেক্টিভিটি, এবং পুনরাবৃত্ত ভিজিট যা প্রতিবার নতুন রেজিস্ট্রেশনের মতো মনে হয় না।
- স্টাফদের জন্য। ডিরেক্টরি-লিঙ্কড অ্যাক্সেস যা সেন্ট্রাল উপায়ে প্রদান এবং বাতিল করা যেতে পারে, কোনো লোকাল পাসওয়ার্ডের ঝামেলা ছাড়াই।
- অপারেশনের জন্য। গেস্ট, কর্মী এবং অপারেশনাল ট্রাফিকের মধ্যে স্পষ্ট সেগমেন্টেশন, এমনকি হার্ডওয়্যার এস্টেটে একাধিক ভেন্ডর থাকলেও।
- অ্যাডমিনিস্ট্রেটরদের জন্য। অনবোর্ডিং এবং অ্যাক্সেস লজিকের জন্য একটি একক পলিসি সারফেস, ভেন্যু-নির্দিষ্ট ব্যতিক্রমের কোনো জটিল প্যাচওয়ার্কের পরিবর্তে।
এই বিভাগের একটি বিকল্প হলো Purple, যা OpenRoaming এবং Passpoint সমর্থনের সাথে পরিচয়-ভিত্তিক WiFi প্রমাণীকরণ প্রদান করে, Entra ID এবং Okta-র মতো প্ল্যাটফর্মের সাথে একীভূত হয় এবং Meraki, Aruba, Ruckus, Mist এবং UniFi সহ বিভিন্ন ভেন্ডর পরিবেশে কাজ করে।
ROI এর ক্ষেত্রটি আগের চেয়ে এখন অনেক বেশি শক্তিশালী
এটি কেবল নিরাপত্তার আলোচনা নয়।
WAN প্রযুক্তি এবং সম্পর্কিত UK এন্টারপ্রাইজ ট্রেন্ডের উপর CBT Nuggets-এর সংক্ষিপ্তসার অনুসারে, UK-এর এন্টারপ্রাইজগুলি ২০২৫ সালে WAN ব্যান্ডউইথের খরচ ১৫% বৃদ্ধির কথা জানিয়েছে এবং একটি গবেষণায় দেখা গেছে যে WiFi ডেটা ব্যবহারের জন্য CRM ইন্টিগ্রেশন ব্যবহারে ব্যক্তিগতকৃত মার্কেটিংয়ের মাধ্যমে UK-এর রিটেল ফুটফল ১৮% বৃদ্ধি পেয়েছে।
এটি গুরুত্বপূর্ণ কারণ নেটওয়ার্ক লিডারদের কাছ থেকে এখন কেবল আপটাইম ছাড়াও ব্যয়ের যথার্থতা প্রমাণ করার প্রত্যাশা করা হয়। একটি উন্নত অ্যাক্সেস মডেল সাপোর্টের ঝামেলা কমাতে পারে, বিভিন্ন সাইটের মধ্যে ধারাবাহিকতা উন্নত করতে পারে এবং ফার্স্ট-পার্টি WiFi ইন্টারঅ্যাকশনকে বাণিজ্যিকভাবে দরকারী কিছুতে রূপান্তর করতে সাহায্য করতে পারে।
সবচেয়ে শক্তিশালী নেটওয়ার্ক ইনভেস্টমেন্টগুলো এখন একসাথে দুটি কাজ করে। এগুলো অপারেশনাল জটিলতা কমায় এবং ব্যবসার জন্য আরও পরিচ্ছন্ন ডেটা তৈরি করে।
এই পরিবর্তনটিই অনেক টিম ধরতে পারেনি। LAN এবং WAN এখনও অবকাঠামোই রয়ে গেছে। কিন্তু অথেন্টিকেশন, অ্যানালিটিক্স এবং পলিসি হচ্ছে এমন জায়গা যেখানে এখন ব্যবসার মূল ভ্যালু লুকিয়ে রয়েছে।
NetForge এর সাহায্যে LAN বনাম WAN এর গতিসীমার প্রতিবন্ধকতা নির্ণয় করুন
নেটওয়ার্কের ধীরগতির সমস্যা ট্রাবলশুট করার সময়, দ্রুত সমাধানের জন্য লেটেন্সি লোকাল এরিয়া নেটওয়ার্ক (LAN) এর মধ্যে নাকি ওয়াইড এরিয়া নেটওয়ার্ক (WAN) লিঙ্কের মাধ্যমে ঘটছে তা আলাদা করা অত্যন্ত গুরুত্বপূর্ণ।
NetForge by Purple LAN এবং WAN বিশ্লেষণকে সহজ করে তোলে। এটি একটি একক ফ্রি ডেস্কটপ টুলে অবিচ্ছিন্ন হপ-বাই-হপ পাথ ট্র্যাকিং, লেয়ার ২ সুইচ ডিসকভারি, IP এবং সাবনেট ক্যালকুলেটর এবং একটি এনক্রিপ্টেড টার্মিনালকে একত্রিত করে। টেকনিশিয়ানরা তাৎক্ষণিকভাবে সনাক্ত করতে পারেন কোন নির্দিষ্ট হপটি - তা একটি ইন্টারনাল LAN সুইচ হোক বা একটি আপস্ট্রিম WAN গেটওয়ে - প্যাকেট লস বা লেটেন্সি স্পাইক তৈরি করছে। NetForge সম্পূর্ণ অফলাইনে Windows এবং macOS-এ চলে এবং এর জন্য কোনো অ্যাকাউন্টের প্রয়োজন হয় না।
IT টিমের জন্য বিনামূল্যে NetForge নেটওয়ার্ক মাল্টি-টুল ডাউনলোড করুন।
২০২৬ সালের জন্য নেটওয়ার্কের সর্বোত্তম অনুশীলন এবং সমস্যা সমাধান
২০২৬ সালের জন্য সেরা অপারেটিং মডেলটি হলো LAN এবং WAN-কে আলাদা দায়িত্বপ্রাপ্ত ব্যক্তি এবং আলাদা অগ্রাধিকারসহ দুটি ভিন্ন বিষয় হিসেবে বিবেচনা না করা। কারণ এভাবেই আমাদের নজর এড়ানো দুর্বলতাগুলো তৈরি হয়।
যুক্তরাজ্যের JANET নেটওয়ার্ক একটি চমৎকার ঐতিহাসিক উদাহরণ। ১৯৮৪ সালে একটি LAN ইন্টারকানেক্ট থেকে শুরু করে ১৯৯১ সালের মধ্যে এটি একটি পূর্ণাঙ্গ WAN-এ পরিণত হয়। এই প্যাটার্নটি আজও অনেক এন্টারপ্রাইজ ফেস করে থাকে। তারা শক্তিশালী স্থানীয় সাইট দিয়ে শুরু করে, তারপর বুঝতে পারে যে সেগুলোর মধ্যকার লিঙ্কগুলোর ডিজাইনেও সমান মনোযোগ দেওয়া প্রয়োজন। LAN এবং WAN-এর পার্থক্যের ওপর GeeksforGeeks-এর ওভারভিউতে উল্লেখ করা হয়েছে, যুক্তরাজ্যের ৯২% এন্টারপ্রাইজ WiFi-এর জন্য LAN ব্যবহার করে কিন্তু মাত্র ৪৫% এন্টারপ্রাইজের কাছে অপ্টিমাইজড WAN রয়েছে।
প্রথমে সঠিক স্তরটি নির্ণয় করুন
কোনো শাখায় একটি অ্যাপ্লিকেশনের পারফরম্যান্স খারাপ হলে, প্রথমে অনুসন্ধান করুন বিলম্বটি ঠিক কোথায় ঘটছে।
- স্থানীয় পরিস্থিতি পরীক্ষা করুন। ভেন্যুর ভেতরে AP স্যাচুরেশন, সুইচ আপলিংক কনটেনশন, সেগমেন্টেশন ত্রুটি বা দুর্বল রোমিংয়ের সমস্যা আছে কিনা তা দেখুন।
- ইন্টার-সাইট পাথ পরীক্ষা করুন। যদি স্থানীয় অভিজ্ঞতা ভালো হয় কিন্তু ক্লাউড বা কেন্দ্রীয় অ্যাপগুলো ধীরগতির হয়, তবে WAN-এর ক্ষেত্রে বাধা থাকার সম্ভাবনা সবচেয়ে বেশি।
- পলিসি সামঞ্জস্য পর্যালোচনা করুন। অনেক "এলোমেলো" সমস্যা একটি সাইট স্ট্যান্ডার্ড বিল্ড থেকে বিচ্যুত হয়ে যাওয়ার কারণে ঘটে থাকে।
- অথেন্টিকেশন ডিপেন্ডেন্সি পরীক্ষা করুন। ব্যবহারকারীরা যদি সংযুক্ত হতে পারেন কিন্তু সঠিক অ্যাক্সেস না পান, তবে ট্রান্সপোর্ট সমস্যার চেয়ে আইডেন্টিটি ওয়ার্কফ্লো ব্যর্থ হওয়ার সম্ভাবনা বেশি।
পরিচালনগত স্থিতিস্থাপকতার জন্য তৈরি করুন
কিছু অনুশীলন সব সময়ই ভালো ফলাফল দেয়:
- আগ্রাসীভাবে সেগমেন্ট করুন। LAN স্তরে গেস্ট, স্টাফ, IoT এবং অপারেশনাল সিস্টেমগুলিকে আলাদা করুন।
- যেখানে উপযুক্ত সেখানে SD-WAN ব্যবহার করুন। ডাইনামিক পাথ সিলেকশন স্থিতিস্থাপকতা উন্নত করতে পারে এবং প্রোভাইডার সংক্রান্ত সমস্যাগুলির জটিলতা কমাতে পারে।
- আইডেন্টিটি কেন্দ্রীভূত করুন। অ্যাক্সেস ব্যবহারকারী এবং ডিভাইস অনুসরণ করা উচিত, কোনো স্ট্যাটিক লোকাল সিক্রেটের ওপর নির্ভর করা উচিত নয়।
- রক্ষণাবেক্ষণকে একটি নিয়ম হিসেবে বিবেচনা করুন। স্ট্রাকচার্ড রুটিন যেমন প্রিভেন্টিভ IT রক্ষণাবেক্ষণ নেটওয়ার্ক বন্ধ হয়ে যাওয়ার আগেই ত্রুটি, পুরানো হার্ডওয়্যার এবং কনফিগারেশন সমস্যাগুলি চিহ্নিত করতে সহায়তা করে।
- ব্যতিক্রমগুলি নথিভুক্ত করুন। অনথিভুক্ত লোকাল পরিবর্তনগুলি হলো অন্যতম প্রধান কারণ যার ফলে সময়ের সাথে সাথে মাল্টি - সাইট নেটওয়ার্কগুলিকে সাপোর্ট দেওয়া কঠিন হয়ে পড়ে।
কোনটি কার্যকর এবং কোনটি নয়
যা কাজ করে তা চমৎকার অর্থেই অত্যন্ত সাধারণ। স্ট্যান্ডার্ড বিল্ডস। স্পষ্ট সেগমেন্টেশন। সেন্ট্রাল আইডেন্টিটি। পরিমাপযোগ্য চেঞ্জ কন্ট্রোল। ভালো অবজারভেবিলিটি।
যা মোটেও কাজ করে না তা হলো শেয়ার্ড পাসওয়ার্ডের ওপর নির্ভর করা, প্রতিটি পারফরম্যান্সের সমস্যাকে "WiFi"-এর সমস্যা বলে ধরে নেওয়া, অথবা প্রতিটি সাইটকে তার নিজের মতো করে চলতে দেওয়া কারণ সে সময় এটিকে দ্রুততম সমাধান মনে হয়েছিল।
একটি ব্যবসা শুধুমাত্র একটি নির্দিষ্ট সময় পর্যন্ত একটি সিঙ্গেল সাইটে অগোছালো নেটওয়ার্ক সহ্য করতে পারে। কিন্তু অনেকগুলো সাইট জুড়ে এর মাশুল দিতে হয় অতিরিক্ত সাপোর্ট প্রচেষ্টা, নিরাপত্তা ঝুঁকি এবং অসঙ্গতিপূর্ণ গ্রাহক অভিজ্ঞতার মাধ্যমে।
যদি আপনার টিম একাধিক সাইট জুড়ে গেস্ট অ্যাক্সেস, স্টাফ অথেন্টিকেশন এবং পলিসি প্রয়োগকে একীভূত করার চেষ্টা করে, তবে সেই আর্কিটেকচারের অংশ হিসেবে Purple মূল্যায়ন করার মতো একটি প্ল্যাটফর্ম। এটি বিদ্যমান নেটওয়ার্ক পরিকাঠামোর উপরে কাজ করে এবং কোনো রিপ-অ্যান্ড-রিপ্লেস পদ্ধতির অবলম্বন না করেই ডিস্ট্রিবিউটেড পরিবেশ জুড়ে সুরক্ষিত, পাসওয়ার্ডহীন অ্যাক্সেসকে মানসম্মত করতে সহায়তা করে।



