WiFi Security Hardening and Posture Advisor
Model your wireless network authentication standards, VLAN segmentation strategy, and visitor onboarding controls to calculate posture scores and generate controller configurations.
Compliance Framework Readiness
Recommended Security Action Checklist
- Maintain quarterly certificate rotation schedules and verify client isolation firewall enforcement.
Upgrade your venue wireless architecture
Purple secures enterprise networks by delivering automated guest WiFi authentication, zero trust identity integration, and continuous cloud access compliance.
WiFi सुरक्षा को बेहतर बनाने के बारे में अधिकांश सलाह अभी भी गलत सवाल से शुरू होती है। यह पूछती है, "आपका WiFi पासवर्ड कितना मजबूत है?" किसी उद्यम, होटल, रिटेल परिसर, अस्पताल या मल्टी-टेनेंट इमारत में, अब यह मुख्य मुद्दा नहीं रह गया है।
समस्या साझा विश्वास (शेयर्ड ट्रस्ट) है। यदि कर्मचारी, गेस्ट, ठेकेदार, कियोस्क, टीवी, सेंसर, टिल और टैबलेट सभी एक ही क्रेडेंशियल मॉडल पर भरोसा करते हैं, तो एक कमजोर बिंदु जितना होना चाहिए उससे कहीं अधिक उजागर कर सकता है। एक लंबा पासवर्ड बुनियादी एन्क्रिप्शन में मदद करता है। यह आपको पहचान, जवाबदेही, निरसन (रिवोकेशन) या रोकथाम की सुविधा नहीं देता है।
आधुनिक WiFi सुरक्षा किसी एक गुप्त पासवर्ड को अनुमान लगाने में कठिन बनाने के बारे में कम है, और इस बात को सुनिश्चित करने के बारे में अधिक है कि कोई भी एकल पासवर्ड व्यापक एक्सेस प्रदान न करे। इसका मतलब है वायरलेस को एक पहचान और नीति (policy) परत के रूप में देखना, न कि केवल एक RF सेवा के रूप में।
अपने WiFi सुरक्षा मॉडल पर पुनर्विचार करना
कई एंटरप्राइज WiFi डिप्लॉयमेंट का सबसे कमजोर हिस्सा रेडियो, साइफर या एक्सेस पॉइंट नहीं है। यह असंबंधित उपयोगकर्ताओं और उपकरणों के बड़े समूहों को समान ट्रस्ट मॉडल साझा करने की अनुमति देने का निर्णय है।
एक साझा WiFi पासवर्ड कागज़ पर कुशल दिखता है। व्यवहार में, यह परिचालन ऋण बनाता है। कर्मचारी इसे चैट में इधर-उधर साझा करते हैं। काम समाप्त होने के बाद भी ठेकेदार इसे अपने पास रखते हैं। फ्रंट डेस्क टीमें इसे पूरे दिन देती रहती हैं। सुविधाएं टीमें प्रिंटर, डिस्प्ले और सेंसर को उसी क्रेडेंशियल से जोड़ती हैं क्योंकि यह त्वरित है। उसके बाद, पहुंच रद्द करने का अर्थ आमतौर पर सभी के लिए पासवर्ड बदलना होता है, और फिर उस पर निर्भर हर डिवाइस पर पड़ने वाले प्रभाव से निपटना होता है।
यह मॉडल होटलों, परिसरों, रिटेल संपत्तियों, अस्पतालों, स्टेडियमों और बहु-किराएदार (multi-tenant) इमारतों में तेजी से विफल हो जाता है।
पासवर्ड का पर्याप्त होना क्यों बंद हो गया
मुख्य समस्या पासवर्ड की मजबूती नहीं है। समस्या व्यक्तिगत जवाबदेही और नियंत्रण की कमी है जब कई उपयोगकर्ता या डिवाइस एक ही गुप्त पासवर्ड (secret) के साथ ऑथेंटिकेट होते हैं।
एंटरप्राइज़ वातावरण में वायरलेस हमले अक्सर एक ऐसे डिवाइस से शुरू होते हैं जो बिल्कुल इच्छित तरीके से कनेक्ट हुआ था। एक प्रबंधित लैपटॉप को फ़िशिंग के माध्यम से मैलवेयर मिल जाता है। एक ठेकेदार का डिवाइस आवश्यकता से अधिक समय तक अधिकृत रहता है। खराब सुरक्षा वाला एक IoT एंडपॉइंट एक ऐसे नेटवर्क पर पहुंच जाता है जो उसे बहुत अधिक पहुंच प्रदान करता है। प्रत्येक मामले में, शुरुआती WiFi कनेक्शन वैध हो सकता है। जोखिम इस बात से आता है कि प्रवेश के बाद वह कनेक्शन क्या दर्शाता है।
साझा क्रेडेंशियल एक साझा ब्लास्ट रेडियस बनाते हैं।
एक साझा कुंजी के साथ, किसी गतिविधि को किसी विशिष्ट व्यक्ति या एंडपॉइंट से जोड़ने का कोई स्पष्ट तरीका नहीं है, दूसरों को प्रभावित किए बिना एक पक्ष को रद्द करने का कोई सटीक तरीका नहीं है, और भूमिका के आधार पर पहुंच असाइन करने का कोई मजबूत आधार नहीं है। यह उन वातावरणों के लिए अनुपयुक्त है जहाँ कर्मचारियों, मेहमानों, निवासियों, किरायेदारों, पॉइंट-ऑफ-सेल सिस्टम, साइनेज, चिकित्सा उपकरणों, कैमरों और बिल्डिंग सिस्टम सभी को अलग-अलग स्तर के विश्वास की आवश्यकता होती है।
एक बेहतर मॉडल कैसा दिखता है
एक मजबूत WiFi सुरक्षा मॉडल प्रत्येक पासवर्ड के बजाय प्रत्येक पहचान के अनुसार एक्सेस असाइन करता है।
इसका मतलब है कि प्रत्येक उपयोगकर्ता या डिवाइस अपनी शर्तों पर प्रमाणित होता है, नीतियां मूल्यांकन करती हैं कि कौन या क्या कनेक्ट हो रहा है, और नेटवर्क उस सत्र को सही एक्सेस स्तर पर रखता है। व्यवहार में, प्रवेश के निर्णय पहचान, डिवाइस के प्रकार, स्थिति, स्वामित्व, स्थान और व्यावसायिक भूमिका को दर्शाने चाहिए।
कर्मचारियों के लिए, पहुंच 802.1X, प्रमाणपत्र-आधारित प्रमाणीकरण, या SSO-समर्थित ऑनबोर्डिंग के माध्यम से कॉर्पोरेट पहचान प्रणालियों का पालन करनी चाहिए। मेहमानों के लिए, पहुंच प्राप्त करना आसान होना चाहिए लेकिन आंतरिक सेवाओं से कड़ाई से अलग होना चाहिए। किरायेदारों और तीसरे पक्षों के लिए, पहुंच उनके अपने संसाधनों तक ही सीमित होनी चाहिए और किसी अन्य चीज के लिए नहीं। उन उपकरणों के लिए जो आधुनिक तरीकों का समर्थन नहीं कर सकते, फ़ॉलबैक प्रति डिवाइस एक अलग क्रेडेंशियल और बहुत सीमित पूर्व-पश्चिम पहुंच वाला एक प्रतिबंधित सेगमेंट होना चाहिए।
एक SSID अभी भी सर्विस सेट को व्यवस्थित करने में मदद कर सकता है, लेकिन इसे सुरक्षा डिज़ाइन का पूरा बोझ नहीं उठाना चाहिए। इसके बजाय, मुख्य नियंत्रण बिंदु पहचान स्टोर, पॉलिसी इंजन, प्रमाणपत्र जीवनचक्र, और विभाजन नियम हैं जो तय करते हैं कि एक सत्र कहाँ जाने के लिए स्वीकृत है।
नई लक्षित स्थिति
लक्ष्य की स्थिति स्पष्ट है। जहां भी परिवेश अनुमति दे, साझा पासवर्ड हटा दें।
परिपक्व तैनाती में, कर्मचारियों का WiFi किसी निर्देशिका (directory) या पहचान प्रदाता (identity provider) के विरुद्ध 802.1X का उपयोग करता है। गेस्ट एक्सेस केवल वहीं कैप्टिव ऑनबोर्डिंग का उपयोग करता है जहाँ आवश्यक हो, या जहाँ समर्थित हो वहाँ Passpoint का उपयोग करता है, ताकि उपयोगकर्ता आंतरिक नेटवर्क को उजागर किए बिना या स्थिर साझा रहस्य (static shared secret) पर निर्भर रहे बिना कनेक्ट हो सकें। मल्टी-टेनेंट वातावरण उपयोगकर्ताओं और उपकरणों को शुरुआत से ही सही नीति डोमेन (policy domain) से मैप करते हैं, बजाय इसके कि वे केवल इसलिए उन पर भरोसा करें क्योंकि वे पासवर्ड जानते हैं।
इसके कुछ नुकसान भी हैं। पहचान-आधारित पहुंच के लिए योजना, PKI या प्रमाणपत्र प्रबंधन, RADIUS डिजाइन और अजीब लीगेसी एंडपॉइंट्स के लिए सहायता की आवश्यकता होती है। लेकिन वह काम कुछ ऐसा खरीदता है जो एक मजबूत PSK कभी नहीं दे पाएगा - स्पष्ट एट्रिब्यूशन, नियंत्रित ऑनबोर्डिंग, चुनिंदा निरसन और डिवाइस के हैक होने पर उसका नियंत्रण।
बुनियादी नेटवर्क हार्डनिंग को लागू करना
ऑथेंटिकेशन को आधुनिक बनाने से पहले, बुनियादी ढांचे को सुरक्षित करें। कई संगठन अच्छे WiFi एन्क्रिप्शन को सक्षम करते हैं लेकिन फिर भी कमजोर डिफॉल्ट्स और उपेक्षित प्रबंधन सेटिंग्स के माध्यम से कंट्रोल प्लेन को असुरक्षित छोड़ देते हैं।
UK में, सार्वजनिक दिशानिर्देश बुनियादी बातों पर बिल्कुल स्पष्ट हैं। NCSC साझा या डिफॉल्ट WiFi क्रेडेंशियल्स से दूर जाने और WPA3 Personal या, जहां WPA3 उपलब्ध न हो, WPA2 Personal का उपयोग करने की सिफारिश करता है, क्योंकि एन्क्रिप्शन ट्रांजिट में डेटा की सुरक्षा करता है। FTC यह भी कहता है कि WPA3 नया और सबसे अच्छा विकल्प है, जिसमें WPA2 फॉलबैक के रूप में है। एडमिनिस्ट्रेटर के लिए, व्यावहारिक मील का पत्थर राउटर को एक प्रबंधित सुरक्षा उपकरण के रूप में मानना है: डिफॉल्ट एडमिन यूजरनेम, पासवर्ड और SSID बदलें, रिमोट मैनेजमेंट, WPS और UPnP को अक्षम करें, और फर्मवेयर को अपडेट रखें, जैसा कि यहां संदर्भित FTC राउटर सुरक्षा दिशानिर्देशों में बताया गया है।
प्रबंधन विमान से शुरुआत करें
यदि कोई हमलावर राउटर, कंट्रोलर या एक्सेस पॉइंट को एडमिनिस्टर कर सकता है, तो आपके SSID सेटिंग्स से कोई खास फर्क नहीं पड़ता।
इसे हार्डनिंग बेसलाइन के रूप में उपयोग करें:
- डिफ़ॉल्ट एडमिनिस्ट्रेटर क्रेडेंशियल बदलें। राउटर्स, APs या कंट्रोलर्स पर फ़ैक्टरी यूजरनेम या पासवर्ड न छोड़ें।
- डिफ़ॉल्ट SSIDs का नाम बदलें। डिफ़ॉल्ट नामकरण अक्सर वेंडर या डिप्लॉयमेंट पैटर्न को उजागर करता है जिसे आपको विज्ञापित करने की आवश्यकता नहीं है।
- रिमोट मैनेजमेंट को अक्षम करें जब तक कि कोई परिभाषित परिचालन आवश्यकता न हो। यदि आपको इसकी आवश्यकता है, तो इसे अपने मैनेजमेंट नेटवर्क और एक्सेस कंट्रोल के माध्यम से कड़ाई से सीमित करें।
- WPS को अक्षम करें। यह सुविधा की एक ऐसी समस्या को हल करता है जो आपके एंटरप्राइज़ वातावरण में नहीं होनी चाहिए।
- UPnP को अक्षम करें। सेवाओं का स्वचालित प्रकटीकरण न्यूनतम विशेषाधिकार (least privilege) के विपरीत है।
- लोकल एडमिन खातों की समीक्षा करें। पुराने अप्रयुक्त ब्रेक-ग्लास उपयोगकर्ताओं को हटाएँ और उन क्रेडेंशियल्स को रोटेट करें जिन्हें वर्षों से किसी ने नहीं छुआ है।
पैचिंग सबसे मूल्यवान नियंत्रणों में से एक है
यूके के संगठनों के लिए, फर्मवेयर पैचिंग और डिवाइस स्वच्छता सबसे उच्च-मूल्य वाले परिचालन नियंत्रणों में से हैं क्योंकि समझौता किए गए राउटर और एक्सेस पॉइंट अक्सर ज्ञात कमजोरियों के माध्यम से शोषण योग्य होते हैं। NCSC की Cyber Essentials योजना के तहत इंटरनेट का सामना करने वाले उपकरणों और सुरक्षा सॉफ़्टवेयर को अपडेट रखना आवश्यक है, और सुरक्षा मार्गदर्शन भी WiFi सुरक्षा संचालन के इस अवलोकन में डिफ़ॉल्ट राउटर पासवर्ड को एक सामान्य हमले के पथ के रूप में उजागर करता है।
एक व्यावहारिक पैचिंग चक्र इस प्रकार दिखता है:
- प्रत्येक AP, कंट्रोलर, वायरलेस गेटवे और एज राउटर की सूची बनाएं (इन्वेंट्री)
- सपोर्ट स्थिति की जांच करें ताकि आप ऐसे हार्डवेयर को सुरक्षित करने की कोशिश न करें जो एंड-ऑफ-लाइफ हो चुका है
- मेंटेनेंस विंडो के दौरान वर्तमान फ़र्मवेयर लागू करें
- अपग्रेड के बाद कॉन्फ़िगरेशन की दृढ़ता (persistence) सत्यापित करें
- बदलावों के बाद कनेक्टेड-डिवाइस सूची की समीक्षा करें ताकि किसी भी विचलन या अप्रत्याशित बदलाव को पकड़ा जा सके
व्यावहारिक नियम: यदि आप केवल WiFi पासवर्ड बदलते हैं लेकिन एडमिन डिफ़ॉल्ट, WPS, या रिमोट मैनेजमेंट को वैसे ही छोड़ देते हैं, तो आपने नेटवर्क को सुरक्षित नहीं किया है। आपने केवल एक दृश्यमान सेटिंग को बदला है।
क्या काम नहीं करता है
कुछ सलाह इसलिए बची रहती हैं क्योंकि वे सहज लगती हैं, इसलिए नहीं कि वे प्रभावी हैं।
एक छिपा हुआ SSID इसका सामान्य उदाहरण है। यह कोई सार्थक सुरक्षा नहीं बनाता है। यह सहायता घर्षण, अजीब क्लाइंट व्यवहार और सुरक्षा की एक झूठी भावना पैदा करता है। यदि आप एक बड़े वातावरण में WiFi सुरक्षा में सुधार करने का प्रयास कर रहे हैं, तो छुपाने के तौर-तरीकों पर परिचालन प्रयास खर्च न करें। इसे पहचान, विभाजन और प्रबंधन स्वच्छता पर खर्च करें।
बुनियादी मजबूती के बारे में सोचने का एक सरल तरीका यह है:
| क्षेत्र | क्या काम करता है | क्या काम नहीं करता है |
|---|---|---|
| प्रशासन | अद्वितीय एडमिन क्रेडेंशियल्स, सीमित प्रबंधन पहुंच | फैक्ट्री डिफॉल्ट्स |
| डिवाइस सुरक्षा | वर्तमान फर्मवेयर और समर्थित हार्डवेयर | अपनी सेवा अवधि पूरी कर चुके APs को वैसे ही छोड़ देना |
| सुविधा के फीचर्स | WPS और UPnP अक्षम | एंटरप्राइज़ सेटिंग्स में उपभोक्ता डिफॉल्ट्स |
| दृश्यता | प्रबंधित इन्वेंट्री और कॉन्फ़िगरेशन समीक्षा | यह उम्मीद करना कि WLAN कंट्रोलर पूरी कहानी बताएगा |
बुनियादी सुदृढ़ीकरण (hardening) हर वायरलेस जोखिम को हल नहीं करेगा। लेकिन यह उन आसान कमियों को दूर कर देता है जिनका हमलावर अभी भी फायदा उठाते हैं।
एंटरप्राइज़-ग्रेड प्रमाणीकरण में अपग्रेड करना
एंटरप्राइज, अतिथि और मल्टी-टेनेंट वातावरण में सबसे बड़ी WiFi सुरक्षा त्रुटि एक साझा पासवर्ड को एक स्वीकार्य नियंत्रण विमान मानना है। इसे जारी करना आसान है, आगे भेजना आसान है, और कर्मचारियों, ठेकेदारों, निवासियों, किरायेदारों और अप्रबंधित उपकरणों में फैलने के बाद इसे नियंत्रित करना कठिन है।
बड़े वातावरण के लिए, व्यावहारिक अपग्रेड WPA2-Enterprise या WPA3-Enterprise के साथ 802.1X है। यह एक्सेस को एक साझा रहस्य से पहचान के निर्णय में बदल देता है। नेटवर्क मूल्यांकन कर सकता है कि उपयोगकर्ता कौन है, कौन सा डिवाइस कनेक्ट हो रहा है, और उस समय कौन सी नीति लागू होनी चाहिए।
ऑपरेशनल तौर पर 802.1X क्यों महत्वपूर्ण है
शेयर्ड-पासवर्ड WiFi सामान्य परिचालन दबाव में विफल हो जाता है। ऑफबोर्डिंग एक पासवर्ड रीसेट अभ्यास में बदल जाती है। जांच में स्पष्ट एट्रिब्यूशन की कमी होती है। ठेकेदार और अल्पकालिक उपयोगकर्ता स्थायी कर्मचारियों के समान ही एक्सेस मॉडल पर आ जाते हैं क्योंकि एक वास्तविक एक्सेस पॉलिसी की तुलना में एक पासफ़्रेज़ को प्रशासित करना अधिक सरल होता है।
802.1X प्रत्येक सेशन को एक पहचान देकर इसे ठीक करता है। इस फ्लो के तीन भाग हैं:
- सप्लीकेंट (supplicant), जो कि क्लाइंट डिवाइस है
- ऑथेंटिकेटर (authenticator), आमतौर पर एक्सेस पॉइंट या स्विच पोर्ट
- ऑथेंटिकेशन सर्वर, आमतौर पर RADIUS
यदि आप उस तीसरी भूमिका के लिए सरल-अंग्रेजी संदर्भ चाहते हैं, तो एक RADIUS सर्वर क्या करता है का यह अवलोकन एक उपयोगी प्रारंभिक बिंदु है।
यह मॉडल उन एंटरप्राइज़ नियंत्रणों का समर्थन करता है जिन्हें PSK खराब तरीके से संभालते हैं या बिल्कुल नहीं संभाल पाते।
मजबूत एन्क्रिप्शन के अलावा आपको क्या हासिल होता है
एन्क्रिप्शन मायने रखता है, लेकिन प्राथमिक सुधार प्रशासनिक नियंत्रण है।
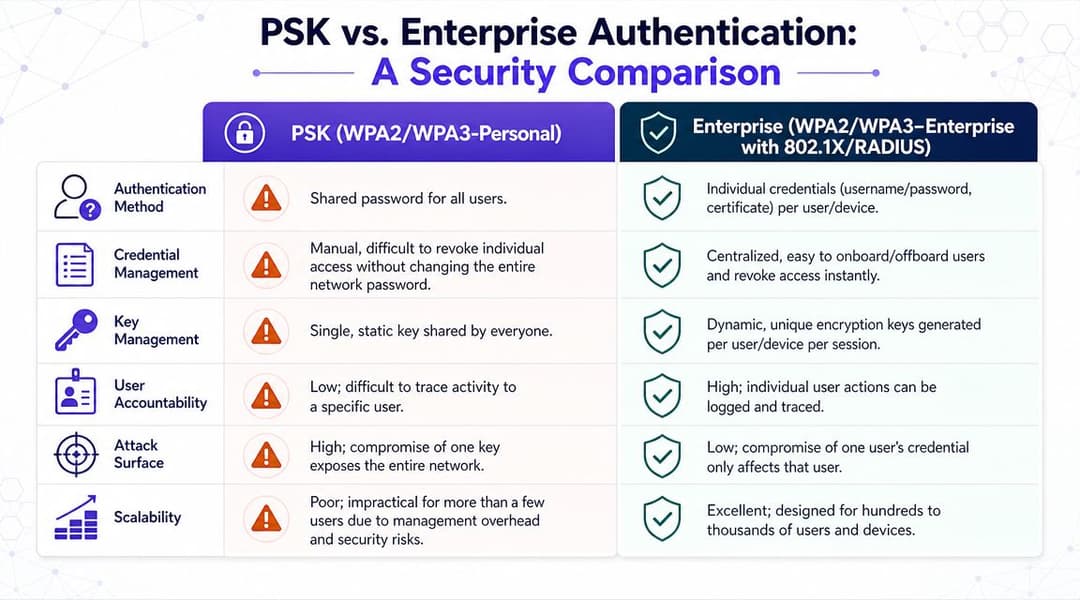
एक व्यावहारिक तुलना अंतर को स्पष्ट करती है:
| आवश्यकता | साझा पासवर्ड मॉडल | Enterprise प्रमाणीकरण मॉडल |
|---|---|---|
| एक उपयोगकर्ता को हटाएं | पूरा पासवर्ड बदलें, फिर इसे फिर से वितरित करें | व्यक्तिगत खाते या प्रमाणपत्र को निष्क्रिय करें |
| गतिविधि की जांच करें | स्पष्ट रूप से विशेषता देना कठिन है | इवेंट्स को किसी उपयोगकर्ता या उपकरण की पहचान से जोड़ें |
| भूमिका-आधारित पहुंच लागू करें | अपरिष्कृत और मैन्युअल | नीतिगत निर्णयों में निर्मित |
| जाने वाले लोगों और ठेकेदारों को संभालें | त्रुटि की संभावना | केंद्रीय निरसन |
| मिश्रित संपत्तियों की रक्षा करें | पैमाने के लिए कमजोर | कर्मचारियों, BYOD और प्रबंधित उपकरणों के लिए उपयुक्त |
सबसे मजबूत परिनियोजन पैटर्न आमतौर पर सीधा होता है:
- SSID पर एंटरप्राइज़ ऑथेंटिकेशन सक्षम करें
- कर्मचारियों के लिए एक केंद्रीय पहचान स्रोत का उपयोग करें
- विरासत (लीगेसी) साइफर्स को अक्षम करें
- ऑथेंटिकेटेड उपयोगकर्ताओं और डिवाइस प्रकारों को सही नेटवर्क नीतियों से मैप करें
- नियमित रूप से ऑथेंटिकेशन पथ का ऑडिट करें
परिनियोजन आमतौर पर कहाँ रुक जाते हैं
जटिलता एक आम आपत्ति है, और यह एक उचित आपत्ति है।
एक PSK पहचान डिज़ाइन से बचता है। 802.1X पहचान स्टोर, प्रमाणपत्र जीवनचक्र, डिवाइस ऑनबोर्डिंग, अतिथि पहुंच, फ़ॉलबैक विधियों और पुराने हार्डवेयर के लिए अपवाद प्रबंधन के बारे में निर्णय लेने के लिए मजबूर करता है। उस योजना में समय लगता है, लेकिन यह बाद में बार-बार होने वाली समस्याओं की एक लंबी सूची को हटा देता है।
एंटरप्राइज WiFi तब प्रबंधनीय हो जाता है जब एक्सेस उन पहचानों से जुड़ा होता है जिन्हें आप पहले से ही अन्य स्थानों पर नियंत्रित करते हैं।
अनुकूलता दूसरी समस्या है। लैपटॉप और फ़ोन आमतौर पर प्रमाणपत्र-आधारित पहुंच या निर्देशिका-समर्थित प्रमाणीकरण के साथ अच्छी तरह से काम करते हैं। प्रिंटर, स्कैनर, चिकित्सा उपकरण, OT सिस्टम और पुराने IoT उपकरण अक्सर ऐसा नहीं करते हैं। एक परिपक्व डिज़ाइन शुरुआत में ही इसका ध्यान रखता है। आधुनिक उपयोगकर्ता पहुंच को 802.1X पर रखें, अपवादों को अलग करें, और कुछ सीमित उपकरणों को पूरे परिसर के लिए नीति निर्धारित करने से रोकें।
बहु-किरायेदार और बड़े सार्वजनिक स्थानों में, अतिथि पहुंच विशेष उपचार की हकदार है। कर्मचारी और किरायेदार उपयोगकर्ताओं को ऐसी पहचानों के साथ प्रमाणित होना चाहिए जिन्हें आप रद्द और ऑडिट कर सकते हैं। मेहमानों को एक अलग ऑनबोर्डिंग प्रवाह का उपयोग करना चाहिए, आदर्श रूप से Captive Portal पंजीकरण, फ़ेडरेटेड साइन-इन, या Passpoint के साथ जहाँ वातावरण इसका समर्थन करता है। यह पासवर्ड साझाकरण को कम करता है, समर्थन ओवरहेड को कम करता है, और साइटों पर पहुंच नीति को लगातार लागू करना आसान बनाता है।
व्यावहारिक रूप से क्या चुनना है
अधिकांश संगठनों के लिए, यह वह क्रम है जो काम करता है:
- स्टाफ डिवाइस WPA2-Enterprise या WPA3-Enterprise के साथ 802.1X का उपयोग करते हैं
- कॉर्पोरेट-प्रबंधित एंडपॉइंट्स प्रमाणपत्र-आधारित प्रमाणीकरण पसंद करते हैं
- BYOD उपयोगकर्ता नीतिगत प्रतिबंधों के साथ नियंत्रित पहचान वर्कफ़्लो के माध्यम से प्रमाणित होते हैं
- मेहमान एक अलग एक्सेस फ्लो का उपयोग करते हैं और स्टाफ ट्रस्ट मॉडल से बाहर रहते हैं
- लीगेसी एंडपॉइंट्स को कड़े दायरे और स्पष्ट स्वामित्व के साथ अपवाद हैंडलिंग मिलती है
यदि लक्ष्य एंटरप्राइज़ स्तर पर WiFi सुरक्षा में सुधार करना है, तो एक बेहतर शेयर्ड पासवर्ड के बजाय पहचान (आइडेंटिटी) के इर्द-गिर्द निर्माण करें। व्यवहार में इसका अर्थ है कार्यबल की पहुंच के लिए 802.1X, जहां उपयुक्त हो वहां SSO या फ़ेडरेटेड आइडेंटिटी, उच्च-मात्रा वाले गेस्ट वातावरण के लिए Passpoint, और पासवर्ड वितरण के इर्द-गिर्द बने नेटवर्क के बजाय नियंत्रित अपवादों की एक छोटी सूची।
एक सुरक्षित सेगमेंटेड नेटवर्क आर्किटेक्चर डिजाइन करना
यदि प्रमाणीकरण उत्तर देता है कि "किसे प्रवेश मिलता है", तो सेगमेंटेशन उत्तर देता है कि "वे कहाँ पहुँचते हैं"।
एक फ्लैट वायरलेस नेटवर्क बिना लेन, बिना बैरियर और बिना किसी नियम के हाईवे चलाने जैसा है कि कौन सा वाहन किस गंतव्य तक पहुंच सकता है। यह ट्रैफ़िक को आगे तो बढ़ा सकता है, लेकिन यह घटनाओं को प्रभावी ढंग से नियंत्रित नहीं कर पाएगा।
सुविधा के आधार पर नहीं, बल्कि विश्वसनीयता के आधार पर विभाजित करें
गेस्ट एक्सेस को अक्सर एक साधारण पासवर्ड समस्या के रूप में माना जाता है, लेकिन सबसे मजबूत डिज़ाइन गेस्ट WiFi को एक अलग सबनेट या नेटवर्क में विभाजित करना और इसे संवेदनशील संसाधनों से अलग करना है, जैसा कि secure WiFi डिज़ाइन पर Ekahau के मार्गदर्शन में चर्चा की गई है। यह SSID को छिपाने जैसे कॉस्मेटिक विचारों की तुलना में कहीं अधिक मायने रखता है।
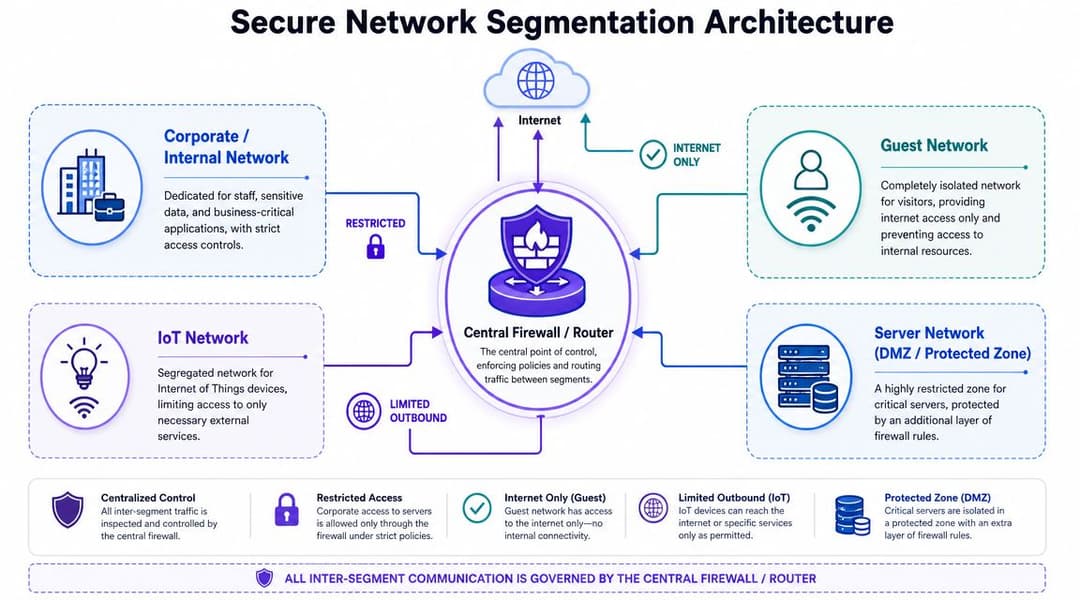
बड़े परिवेशों में सबसे स्पष्ट सेगमेंटेशन मॉडल में आमतौर पर इनके लिए अलग-अलग ज़ोन शामिल होते हैं:
- कॉर्पोरेट कर्मचारी
- अतिथि
- IoT और परिचालन उपकरण
- सुरक्षित सर्वर या एप्लिकेशन ज़ोन
- जहाँ आवश्यक हो, किरायेदार-विशिष्ट या साइट-विशिष्ट नेटवर्क
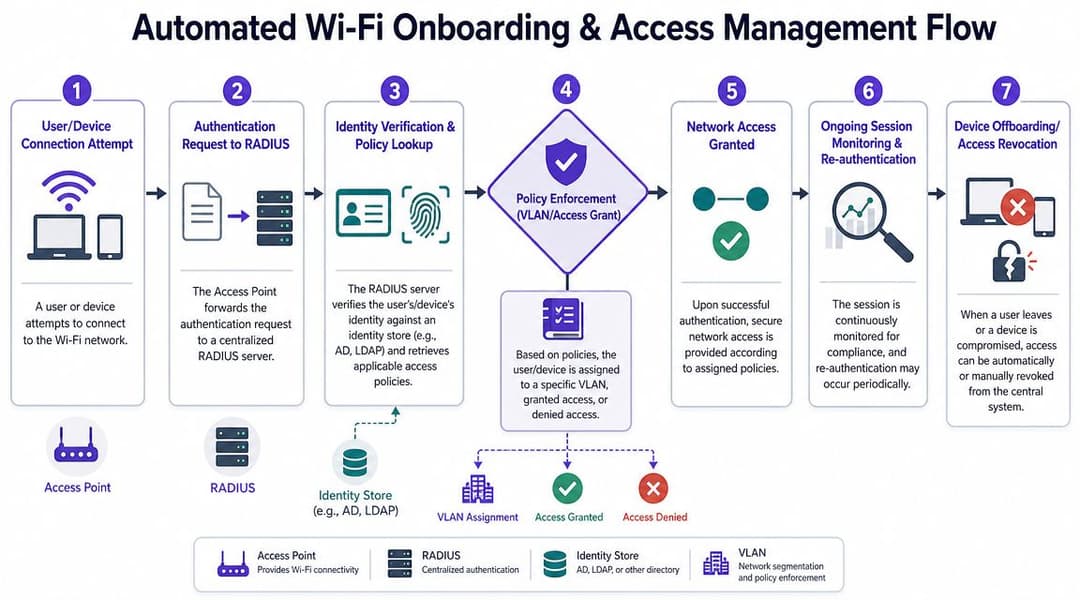
प्रत्येक ज़ोन का अपना VLAN या समकक्ष नीति सीमा होनी चाहिए, और अंतर-ज़ोन ट्रैफ़िक को फ़ायरवॉल या नीति इंजन से गुज़रना चाहिए। सभी वायरलेस कंट्रोलर इसे समान रूप से लागू नहीं करते हैं, इसलिए जांचें कि आपके स्टैक में नीति कहाँ मौजूद है।
एक ब्लूप्रिंट जो वास्तविक स्थानों में काम करता है
ऐसे सेगमेंटेशन नियमों का उपयोग करें जो वास्तविक व्यावसायिक कार्य को दर्शाते हों।
आतिथ्य और मनोरंजन
होटल, बार, स्टेडियम और इवेंट स्थानों को आम तौर पर कम से कम इन विभाजनों की आवश्यकता होती है:
- बैक-ऑफिस सिस्टम के लिए बिना किसी रूट के गेस्ट इंटरनेट एक्सेस
- हैंडहेल्ड, PMS क्लाइंट और आंतरिक अनुप्रयोगों के लिए स्टाफ संचालन
- कड़ाई से नियंत्रित ईस्ट-वेस्ट ट्रैफ़िक के साथ POS और भुगतान वातावरण
- बिल्डिंग सिस्टम और IoT जैसे कि IPTV, थर्मोस्टेट, साइनेज, लॉक या कैमरे
हॉस्पिटैलिटी में, आम विफलता सुविधा को डिज़ाइन पर हावी होने देना है। कोई "सभी चीज़ों" के लिए एक SSID चाहता है। एक सप्ताह के लिए सहायता आसान हो जाती है, लेकिन वर्षों के लिए जोखिम बढ़ जाता है।
रिटेल और शॉपिंग सेंटर
रिटेल संपत्तियों को आमतौर पर इन्हें अलग करने की आवश्यकता होती है:
- स्टोर स्टाफ के डिवाइस
- ग्राहक गेस्ट एक्सेस
- POS और भुगतान टर्मिनल
- डिजिटल साइनेज और सेंसर
- मकान मालिक या केंद्र-प्रबंधन प्रणालियाँ
महत्वपूर्ण बात यह है कि किसी एक स्टोर, एक कियोस्क, या एक गलत कॉन्फ़िगर किए गए वेंडर डिवाइस को दूसरे ऑपरेशनल डोमेन में जाने का जरिया बनने से रोका जाए।
बहु-किराया संपत्ति
आवासीय, BTR, छात्र आवास और मिश्रित-उपयोग वाली संपत्तियों में, वायरलेस डिज़ाइन अक्सर इसलिए विफल हो जाता है क्योंकि ऑपरेटर घरेलू अपेक्षाओं को एंटरप्राइज जोखिम के साथ मिला देते हैं। किरायेदारों को सरल कनेक्टिविटी चाहिए। ऑपरेटरों को कड़े अलगाव (isolation) की आवश्यकता होती है।
एक व्यावहारिक मॉडल है:
| नेटवर्क वर्ग | पहुंच मॉडल | अनुमत पहुंच सीमा |
|---|---|---|
| किरायेदार पहुंच | किरायेदार-विशिष्ट पहचान या प्रोफ़ाइल | इंटरनेट और स्वीकृत निवासी सेवाएं |
| भवन संचालन | प्रबंधित उपकरण पहचान | केवल आवश्यक आंतरिक प्रणालियां |
| अतिथि/सामान्य क्षेत्र WiFi | अलग अतिथि मार्ग | केवल इंटरनेट |
| ठेकेदार पहुंच | समय-बद्ध नीति | केवल विशिष्ट ऐप्स या सहायता सेवाएं |
VLAN आरेखों की तुलना में फ़ायरवॉल नियम अधिक महत्वपूर्ण हैं
टीमें अक्सर VLAN डिज़ाइन पर ही रुक जाती हैं और काम को पूरा मान लेती हैं। यह केवल आधा काम है।
आपके फ़ायरवॉल नियमों को इस तरह के सवालों के जवाब देने चाहिए:
- क्या कोई गेस्ट डिवाइस इंटरनेट मार्ग के अलावा किसी अन्य चीज़ तक पहुँच सकता है?
- क्या कोई IoT डिवाइस उपयोगकर्ता नेटवर्क में सत्र शुरू कर सकता?
- क्या स्टाफ डिवाइस केवल स्वीकृत पोर्ट और सेवाओं के माध्यम से सुरक्षित एप्लिकेशन तक पहुँच सकते हैं?
- क्या एक किरायेदार नेटवर्क कभी दूसरे किरायेदार नेटवर्क को देख सकता है?
- क्या ऑनबोर्डिंग सिस्टम पहचान सेवाओं को व्यापक रूप से उजागर किए बिना उनसे बात कर सकते हैं?
सेगमेंटेशन तब विफल हो जाता है जब नीति को लागू करने के बजाय केवल मान लिया जाता है।
एक अच्छा आर्किटेक्चर यह मानकर नहीं चलता कि डिवाइस ठीक से व्यवहार करेंगे। यह मान लेता है कि उनमें से कुछ ऐसा नहीं करेंगे, और उसी के अनुसार नुकसान को सीमित करता है। यही कारण है कि विभाजन (सेगमेंटेशन) किसी भी ऐसे वातावरण में WiFi सुरक्षा को बेहतर बनाने के केंद्र में है जहां क्षणिक उपयोगकर्ता, अप्रबंधित डिवाइस या मिश्रित विश्वास स्तर होते हैं।
सुरक्षित ऑनबोर्डिंग और एक्सेस प्रबंधन को स्वचालित करना
एक बार जब आपके पास कर्मचारियों का आना-जाना, BYOD, ठेकेदार, मेहमान और कई स्थानों पर फैले पुराने डिवाइस होते हैं, तो मैन्युअल WiFi प्रशासन काम नहीं आता। लोग चले जाते हैं। डिवाइस बदल दिए जाते हैं। अस्थायी एक्सेस स्थायी हो जाता है क्योंकि इसे हटाना किसी को याद नहीं रहता।
ऑटोमेशन पहचान, प्रमाणीकरण और नेटवर्क नीति को जोड़कर इसे ठीक करता है।
कर्मचारी एक्सेस को पहचान जीवनचक्र (identity lifecycle) का पालन करना चाहिए
जब कोई कर्मचारी शामिल होता है, तो उनकी WiFi पहुंच उसी पहचान प्रक्रिया के हिस्से के रूप में दिखाई देनी चाहिए जो उनके व्यावसायिक खाते बनाती है। जब वे टीमों को बदलते हैं, तो नीति अपडेट होनी चाहिए। जब वे जाते हैं, तो किसी के द्वारा पुराने पासवर्ड या पुराने MAC प्रविष्टियों को खोजे बिना पहुंच बंद हो जानी चाहिए।
यही कारण है कि परिपक्व डिप्लॉयमेंट वायरलेस एक्सेस को उन्हीं पहचान प्रदाताओं से जोड़ते हैं जो पहले से ही संगठन में उपयोग किए जा रहे हैं, जैसे कि Microsoft Entra ID, Google Workspace, या Okta। इसका परिणाम एक आसान ऑनबोर्डिंग मार्ग, कम मैन्युअल अपवाद और केंद्रीय निरस्तीकरण (central revocation) के रूप में मिलता है।
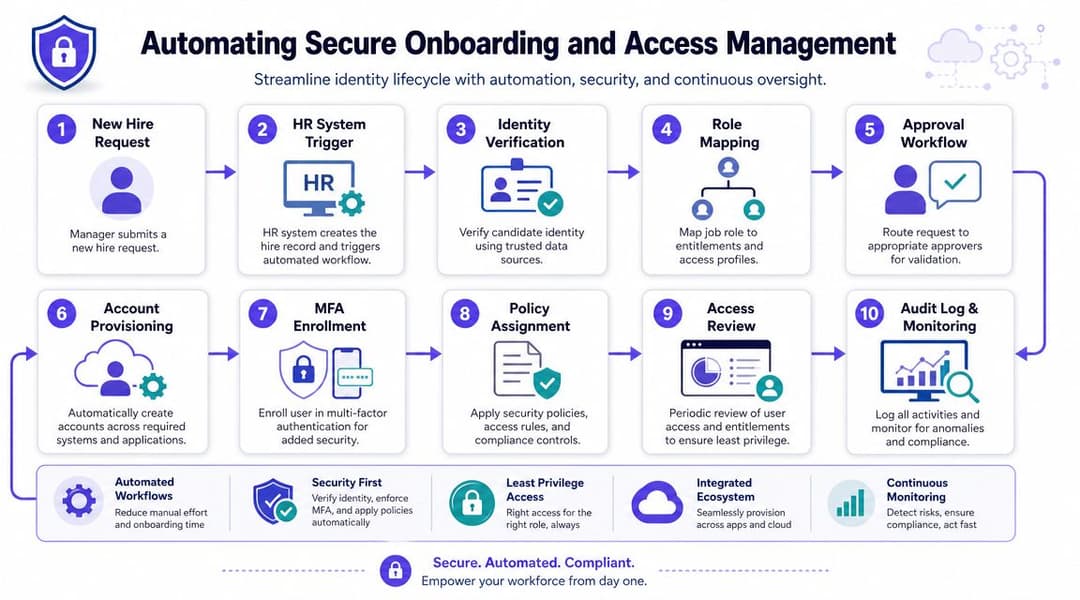
यदि आप नीति प्रवर्तन और पहचान-संचालित प्रवेश के आसपास ऑर्केस्ट्रेशन विकल्पों का मूल्यांकन कर रहे हैं, तो ये नेटवर्क एक्सेस कंट्रोल समाधान (network access control solutions) उस व्यापक नियंत्रण परत को दिखाते हैं जिसकी आपको वायरलेस के चारों ओर आवश्यकता है, न कि केवल रेडियो के चारों ओर।
अलग-अलग उपयोगकर्ता समूहों को अलग-अलग ऑनबोर्डिंग पथों की आवश्यकता होती है
एक ही वर्कफ़्लो शायद ही कभी सभी के लिए उपयुक्त हो। अलग-अलग विश्वास स्तरों (trust levels) के लिए अलग-अलग तरीकों का उपयोग करें।
- प्रबंधित कर्मचारी उपकरणों को न्यूनतम उपयोगकर्ता घर्षण के साथ प्रमाणपत्र-आधारित या निर्देशिका-समर्थित प्रमाणीकरण का उपयोग करना चाहिए।
- BYOD उपयोगकर्ताओं को एक नियंत्रित नामांकन प्रवाह की आवश्यकता होती है जो प्रतिबंधित नीति और स्पष्ट समाप्ति या समीक्षा शर्तों को लागू करता है।
- मेहमानों को कर्मचारी ट्रस्ट डोमेन में शामिल हुए बिना आसान पहुंच की आवश्यकता होती है।
- विरासत (legacy) उपकरणों को कड़ाई से सीमित विशेषाधिकारों के साथ अपवाद हैंडलिंग की आवश्यकता होती है।
यह वह जगह भी है जहाँ एक प्लेटफ़ॉर्म विकल्प तैनाती को सरल बना सकता है। Purple WPA2/3-Enterprise एक्सेस, SSO-समर्थित प्रमाणीकरण, Passpoint/OpenRoaming, और पुराने उपकरणों के लिए iPSK का समर्थन करता है, जो ऑन-प्रिमाइसेस RADIUS और कैप्टिव-पोर्टल वर्कफ़्लो के आसपास सब कुछ बनाए बिना साझा पासवर्ड को बदलने की कोशिश कर रहे वातावरण के साथ अच्छी तरह से मेल खाता है।
Passpoint और पासवर्ड रहित अतिथि पहुंच
पारंपरिक गेस्ट WiFi अक्सर उपयोगकर्ताओं को एक Captive Portal और एक साझा पासवर्ड के माध्यम से जाने के लिए मजबूर करता है, फिर उन्हें एक अलग इंटरनेट मार्ग पर छोड़ देता है। यह काम तो कर सकता है, लेकिन यह बोझिल है और संगठनों को अभी भी "गेस्ट पासवर्ड" के संदर्भ में सोचने पर मजबूर करता है।
एक बेहतर मॉडल Passpoint या संबंधित रोमिंग फ्रेमवर्क के माध्यम से पासवर्ड रहित ऑनबोर्डिंग है, जहाँ पहचान का आदान-प्रदान स्पष्ट रूप से होता है और सत्र की शुरुआत से ही ट्रैफ़िक एन्क्रिप्टेड होता है। इससे सुरक्षा और उपयोगकर्ता अनुभव दोनों में सुधार होता है। यह होटलों में फ्रंट-डेस्क के काम को, रिटेल टीमों पर दबाव को और स्वास्थ्य सेवा प्रतीक्षा क्षेत्रों या परिवहन केंद्रों में घर्षण को भी कम करता है।
अच्छी ऑनबोर्डिंग उपयोगकर्ता यात्रा से साझा रहस्यों को हटा देती है और एडमिन टीम से मैन्युअल सफाई को हटा देती है।
मानक को कमजोर किए बिना अपवादों को संभालें
हर डिवाइस 802.1X का उपयोग नहीं कर सकता है। प्रिंटर, विशिष्ट स्कैनर, स्मार्ट टीवी, साइनेज प्लेयर और कुछ ऑपरेशनल डिवाइस अभी भी पीछे हैं। इसका मतलब यह नहीं है कि आप पूरे परिसर के लिए एक ही पासवर्ड पर वापस आ जाएं।
उन उपकरणों के लिए, प्रति-डिवाइस दृष्टिकोण जैसे कि iPSK का उपयोग करें, फिर प्रत्येक क्रेडेंशियल को सही सेगमेंट से बांधें और सीमित करें कि वह कहाँ तक पहुँच सकता है। यदि एक डिवाइस से समझौता किया जाता है, तो आप केवल एक डिवाइस को ब्लॉक करते हैं। आप पूरे नेटवर्क को नहीं बदलते।
ऑटोमेशन यहाँ महत्वपूर्ण है क्योंकि पैमाना सब कुछ बदल देता है। कुछ मुट्ठी भर अपवादों को मैन्युअल रूप से प्रबंधित किया जा सकता है। संपत्तियों, स्थानों या परिसरों में सैकड़ों अपवादों का होना वह स्थिति है जहाँ स्प्रेडशीट सुरक्षा संबंधी कमियाँ पैदा करने लगती हैं।
सक्रिय निगरानी और घटना प्रतिक्रिया स्थापित करना
WiFi सुरक्षा डिज़ाइन की तुलना में संचालन में अधिक बार विफल होती है।
एक एंटरप्राइज़ 802.1X को तैनात कर सकता है, मेहमानों को कर्मचारियों से अलग कर सकता है, और साझा किए गए पासवर्ड को पहचान-आधारित पहुंच (identity-based access) से बदल सकता है, फिर भी नियंत्रण खो सकता है क्योंकि कोई भी बदलावों (drift) पर नज़र नहीं रख रहा है। एक सर्टिफिकेट समाप्त हो जाता है। एक इवेंट के बाद भी एक अस्थायी SSID सक्रिय रहता है। एक किराएदार साझा स्थान पर एक अप्रबंधित AP जोड़ देता है। नीति में बदलाव उपकरणों को गलत सेगमेंट में भेज देता है। बड़े स्थानों और मल्टी-टेनेंट परिसरों में, ये विफलताएं आम हैं क्योंकि वायरलेस लगातार बदलता रहता है।
लगातार क्या मॉनिटर करना है
उन सिग्नलों से शुरुआत करें जो केवल अपटाइम से नहीं, बल्कि एक्सेस कंट्रोल और नीति प्रवर्तन से जुड़े हैं।
इस पर ध्यान केंद्रित करें:
- सफल और असफल प्रमाणीकरण जो RADIUS, पहचान प्रदाताओं, या क्लाउड NAC प्लेटफॉर्म से प्राप्त होते हैं
- कंट्रोलर, APs, स्विच और गेटवे पर प्रशासनिक लॉगिन और कॉन्फ़िगरेशन परिवर्तन
- स्वीकृत परिवर्तन विंडो के बाहर बनाए गए नए SSIDs, पॉलिसी ऑब्जेक्ट या अपवाद नियम
- क्लाइंट असाइनमेंट पैटर्न जो दिखाते हैं कि उपयोगकर्ता या डिवाइस गलत रोल, VLAN, या पॉलिसी ग्रुप में जा रहे हैं
- साइटों और परिसंपत्तियों में AP हेल्थ, फर्मवेयर स्थिति, और कंट्रोलर सिंक स्थिति
प्रमाणीकरण विफलताओं (Authentication failures) के संदर्भ को समझना आवश्यक है। विफलताओं में अचानक वृद्धि होना सर्टिफिकेट नवीनीकरण के बाद की कोई सपोर्ट समस्या हो सकती है या फिर SSO से जुड़ी एक ऑनबोर्डिंग त्रुटि हो सकती है। यह क्रेडेंशियल के दुरुपयोग, डिवाइस क्लोनिंग, या किसी नीति में गड़बड़ी का भी शुरुआती प्रमाण हो सकता है जो पूरे उपयोगकर्ता समूह को प्रभावित कर रहा हो।
बात बिल्कुल आसान है। उन नियंत्रणों की निगरानी करें जो यह तय करते हैं कि किसे एक्सेस मिलता है, वे इसे कैसे प्राप्त करते हैं, और उसके बाद वे कहाँ पहुँचते हैं।
रॉग AP का पता लगाना एक नियमित नियंत्रण है
रोग APs अभी भी एक अच्छी तरह से डिज़ाइन किए गए वायरलेस वातावरण में सबसे आसान कमियाँ पैदा करते हैं। वे हमेशा दुर्भावनापूर्ण नहीं होते हैं। व्यवहार में, कई सुविधा के कारण आते हैं। एक कर्मचारी डेड स्पॉट को ठीक करने के लिए कम लागत वाला राउटर प्लग इन करता है। एक ठेकेदार इवेंट के बाद एक ब्रिज छोड़ जाता है। एक किरायेदार एक साझा इमारत में उपभोक्ता उपकरण स्थापित करता है और आपकी प्रमाणीकरण और विभाजन नीतियों के आसपास एक अप्रबंधित मार्ग बनाता है।
यही कारण है कि नियमित RF और बुनियादी ढांचा जांच सामान्य संचालन का हिस्सा हैं, न कि वार्षिक ऑडिट का। कॉन्फ़िगरेशन समीक्षाओं, स्विच-पोर्ट जांच और समस्या वाले क्षेत्रों में भौतिक वॉकथ्रू के साथ-साथ रोग एक्सेस पॉइंट्स और सिग्नल विसंगतियों के लिए WiFi स्कैन चलाएं।
एक दुष्ट AP इसलिए मायने रखता है क्योंकि यह आपके द्वारा कहीं और लिए गए पहचान और नीतिगत निर्णयों को बायपास कर देता है।
एक WiFi - विशिष्ट प्रतिक्रिया प्लेबुक बनाएं
सामान्य SOC रनबुक पर्याप्त नहीं हैं। वायरलेस घटनाओं के लिए ऐसे कदमों की आवश्यकता होती है जो वायरलेस विफलता मोड से मेल खाते हों।
एक सरल प्लेबुक संरचना का उपयोग करें:
घटना की पहचान करें
पुष्टि करें कि समस्या कोई दुष्ट AP है, सर्टिफिकेट की विफलता है, पॉलिसी में बदलाव है, असामान्य ऑथेंटिकेशन गतिविधि है, या वायरलेस सेगमेंट से संदिग्ध लैटरल मूवमेंट है।जोखिम को नियंत्रित करें
SSID को अक्षम करें, क्रेडेंशियल रद्द करें, एंडपॉइंट को क्वारंटाइन करें, स्विच पोर्ट को हटा दें, या कंट्रोलर से AP को ब्लॉक करें।साक्ष्यों को सुरक्षित रखें
कंट्रोलर लॉग्स, RADIUS ट्रांजेक्शन, आइडेंटिटी-प्रोवाइडर इवेंट्स, कॉन्फ़िगरेशन स्नैपशॉट्स और चेंज रिकॉर्ड्स को सुरक्षित रखें।एक्सेस पाथ को ट्रैक करें
यह निर्धारित करें कि किस पहचान को ऑथेंटिकेट किया गया था, कौन सी पॉलिसी लागू की गई थी, कौन सा सेगमेंट असाइन किया गया था, और डिवाइस कहाँ तक पहुँच सकता था।कंट्रोल गैप को ठीक करें
मूल कारण को हटाएँ। यदि किसी अस्थायी ऑनबोर्डिंग पाथ की कोई समाप्ति तिथि नहीं थी, तो समाप्ति तिथि जोड़ें। यदि किसी टेनेंट पोर्ट ने अनमैनेज्ड डिवाइसों को अनुमति दी थी, तो पोर्ट पॉलिसी को कड़ा करें।
एंटरप्राइज और गेस्ट वातावरण में, प्रतिक्रिया की गति मायने रखती है क्योंकि एक कमजोर अपवाद एक साथ कई उपयोगकर्ताओं को प्रभावित कर सकता है। एक गलत कॉन्फ़िगर किया गया स्टाफ SSID आंतरिक पहुंच को व्यापक रूप से उजागर कर सकता है। एक गेस्ट नीति त्रुटि पूरे स्थान पर अलगाव को तोड़ सकती है। एक साझा-पासवर्ड मॉडल रोकथाम को कठिन बनाता है क्योंकि रद्द करने के लिए कोई एकल पहचान नहीं होती है। पहचान-आधारित पहुंच टीम को एक स्पष्ट प्रतिक्रिया मार्ग देती है।
ऑडिट करें कि लोग क्या भूल जाते हैं
उच्चतम-मूल्य वाली जाँचें अक्सर परिचालन संबंधी रखरखाव (housekeeping) होती हैं:
| ऑडिट आइटम | यह क्यों महत्वपूर्ण है |
|---|---|
| लीगेसी सिफर समीक्षा | पुरानी सेटिंग्स माइग्रेशन के बाद भी बची रहती हैं और नए पॉलिसी मानकों को कमजोर करती हैं |
| गेस्ट पाथ सत्यापन | गेस्ट ट्रैफ़िक अक्सर डिज़ाइन के सुझाव की तुलना में कम पृथक होता है |
| प्रमाणीकरण-सर्वर सेटिंग्स | यहाँ विचलन होने से सुरक्षा का भरोसा टूटता है |
| AP इन्वेंट्री समाधान | समय के साथ अज्ञात या बदले गए हार्डवेयर दिखाई देते हैं |
| अपवाद डिवाइस समीक्षा | अस्थायी अनुमतियाँ अक्सर स्थायी बन जाती हैं |
WiFi मॉनिटरिंग को एक्सेस कंट्रोल संचालन के हिस्से के रूप में देखें। एंटरप्राइज, गेस्ट और मल्टी-किराएदार परिवेशों में, टीमें इसी तरह पहचान, सेगमेंटेशन और अपवाद प्रबंधन को डिज़ाइन के अनुरूप रखती हैं।
आपकी WiFi सुरक्षा एक्शन चेकलिस्ट
साझा पासवर्ड अभी भी कई WiFi रोलआउट पर हावी हैं। एंटरप्राइज, गेस्ट और मल्टी-किराएदार (multi-tenant) परिवेशों में, यह मॉडल ही समस्या है। इसका व्यावहारिक समाधान व्यापक साझा पहुंच को पहचान, नीति और त्वरित निरस्तीकरण (revocation) से बदलना है।
नीचे दी गई चेकलिस्ट का उपयोग उस वास्तविक वातावरण का परीक्षण करने के लिए करें जिसे आप चलाते हैं, न कि उस वातावरण का जो डिज़ाइन आरेख पर दिखाया गया है।
आतिथ्य और अतिथि-प्रधान स्थान
- पॉलिसी लेयर पर गेस्ट और स्टाफ एक्सेस को अलग करें। स्टाफ डिवाइस, POS, PMS और बैक-ऑफिस सिस्टम को अलग तरह से ऑथेंटिकेट होना चाहिए और अलग नेटवर्क सेगमेंट में जाना चाहिए।
- प्रिंटेड शेयर्ड पासवर्ड का उपयोग बंद करें। कैप्टिव ऑनबोर्डिंग, जहाँ उपयुक्त हो वहाँ SSO, समर्थित यात्राओं के लिए Passpoint/OpenRoaming, और स्टाफ के लिए पहचान-आधारित एक्सेस का उपयोग करें।
- कमरे और वेन्यू के डिवाइसों को आइसोलेट करें। टीवी, साइनेज, थर्मोस्टेट, लॉक और अन्य IoT सिस्टम को सीमित एक्सेस की आवश्यकता होती है, न कि व्यापक स्थानीय विजिबिलिटी की।
- अस्थायी एक्सेस पर समाप्ति और स्वामित्व निर्धारित करें। इवेंट नेटवर्क, कॉन्फ्रेंस परिवर्तन और कॉन्ट्रैक्टर एक्सेस का एक नामित ओनर और एक स्वचालित समाप्ति तिथि होनी चाहिए।
- यूज़र साइड से परीक्षण करें। एक गेस्ट के रूप में कनेक्ट करें और सत्यापित करें कि क्या एक्सेस किया जा सकता है। स्टाफ, कॉन्ट्रैक्टर्स और कमरे के डिवाइसों के लिए भी ऐसा ही करें।
कॉर्पोरेट और कैंपस IT
- कार्यबल पहुंच के लिए 802.1X के साथ WPA2-Enterprise या WPA3-Enterprise का उपयोग करें।
- WiFi पहुंच को पहचान जीवनचक्र प्रक्रियाओं से जोड़ें। नए शामिल होने वाले लोगों को सही पहुंच तुरंत मिल जाती है। जाने वाले उपयोगकर्ता इसे जल्दी से खो देते हैं।
- प्रबंधित एंडपॉइंट्स के लिए प्रमाणपत्र-आधारित प्रमाणीकरण को प्राथमिकता दें। यह फ़िशिंग जोखिम को कम करता है और साझा रहस्यों को बदलने के सहायता बोझ से बचाता है।
- BYOD को प्रबंधित पहुंच से अलग रखें। विभिन्न उपकरण ट्रस्ट स्तरों के परिणामस्वरूप विभिन्न नीतियां, विभिन्न VLANs या भूमिकाएं और विभिन्न गंतव्य होने चाहिए।
- पुराने प्रोटोकॉल और सिफर अपवादों को हटाएं। यदि किसी एक पुराने उपकरण को अभी भी कमजोर सेटिंग्स की आवश्यकता है, तो मुख्य एस्टेट को कमजोर करने के बजाय उसे एक सीमित मार्ग पर स्थानांतरित करें।
बहु-किराएदार (multi-tenant) संपत्ति और आवासीय संचालन
- प्रत्येक किरायेदार को संरचना के अनुसार अलग रखें। एक फ्लैट, कार्यालय या निवासी नेटवर्क की दूसरे तक पार्श्व पहुंच नहीं होनी चाहिए।
- भवन संचालन को किरायेदार पहुंच से अलग करें। कैमरों, लिफ्टों, पहुंच नियंत्रण, मीटरिंग और प्लांट सिस्टम को अपने स्वयं के प्रमाणित मार्ग और प्रतिबंधित प्रशासन मॉडल की आवश्यकता होती है।
- उन हार्डवेयर के लिए प्रति-उपकरण क्रेडेंशियल जारी करें जो आधुनिक उपयोगकर्ता प्रमाणीकरण का उपयोग नहीं कर सकते हैं। इससे टीम को निरस्त करने और ऑडिट करने के लिए कुछ विशिष्ट मिलता है।
- ठेकेदार की पहुंच को समय और गंतव्य के अनुसार प्रतिबंधित करें। रखरखाव आपूर्तिकर्ताओं को शायद ही कभी व्यापक नेटवर्क पहुंच की आवश्यकता होती है, और उन्हें शायद ही कभी लंबे समय तक इसकी आवश्यकता होती है।
- अप्रबंधित और छोड़े गए उपकरणों की समीक्षा करें। किरायेदारों द्वारा स्थापित गियर, बदले गए एपी और भूले हुए स्विच जोखिम प्रोफ़ाइल को तेज़ी से बदलते हैं।
किसी भी वातावरण के लिए सार्वभौमिक जांच
- सभी डिफ़ॉल्ट व्यवस्थापक (admin) क्रेडेंशियल बदलें
- WPS, UPnP और रिमोट प्रबंधन को अक्षम करें जिसका आप सक्रिय रूप से उपयोग नहीं करते हैं
- APs, नियंत्रकों, गेटवे और RADIUS बुनियादी ढांचे को समर्थित सॉफ़्टवेयर पर रखें
- रॉग एक्सेस पॉइंट और अनधिकृत SSID के लिए स्कैन करें
- सत्यापित करें कि असाइन की गई नीति, सेगमेंट और सुलभ संसाधन डिज़ाइन से मेल खाते हैं
- हर महीने अपवादों की समीक्षा करें। अस्थायी अनुमतियाँ वे स्थान हैं जहाँ कमजोर नियंत्रण स्थायी हो जाते हैं
यदि लक्ष्य 2026 में WiFi सुरक्षा में सुधार करना है, तो इसकी शुरुआत इस बात से करें कि किसे एक्सेस मिलता है, उस एक्सेस को कैसे प्रमाणित किया जाता है, और इसे कितनी जल्दी रद्द किया जा सकता है। नेटवर्क के किनारे पर पासवर्ड की मजबूती अभी भी मायने रखती है। बड़े परिसरों में, पहचान, विभाजन (segmentation), और नियंत्रित ऑनबोर्डिंग अधिक मायने रखते हैं।
यदि आप मेहमानों, कर्मचारियों या किराएदारों के लिए साझा पासवर्ड को पहचान-आधारित WiFi पहुंच से बदल रहे हैं, तो Purple मूल्यांकन करने का एक विकल्प है। यह एंटरप्राइज़ प्रमाणीकरण (authentication), SSO-आधारित ऑनबोर्डिंग, Passpoint/OpenRoaming, और पुराने हार्डवेयर के लिए प्रति-डिवाइस एक्सेस मॉडल का समर्थन करता है, जो बड़े स्थानों और वितरित परिसरों को व्यापक साझा क्रेडेंशियल पर निर्भर हुए बिना WiFi सुरक्षा को आधुनिक बनाने में मदद कर सकता है।