फ़र्स्ट-पार्टी डेटा के बारे में सबसे आम सलाह यह दी जाती है कि जितना हो सके उतना डेटा इकट्ठा करें, उसे एक गेस्ट प्रोफ़ाइल में एकीकृत करें, और मार्केटिंग टीम को बाद में इसके उपयोग तय करने दें। UK के किसी वेन्यू के लिए, यह सलाह गलत दिशा में ले जाती है। प्रोफ़ाइल कोई संपत्ति नहीं है। प्रत्येक फ़ील्ड से जुड़ी अनुमति ही संपत्ति है, और एक छोटी फ़ाइल जिसमें प्रत्येक फ़ील्ड में एक सक्रिय, सत्यापन योग्य अनुमति हो, उस बड़ी फ़ाइल की तुलना में अधिक लाभ देगी जिसके आधे रिकॉर्ड कानूनी रूप से उपयोग नहीं किए जा सकते।
कल्पना कीजिए कि शुक्रवार की रात कोई गेस्ट आपके WiFi स्प्लैश पेज को टैप करती है। उसे केवल नेटवर्क चाहिए, और कुछ नहीं। वह एक ईमेल पता दर्ज करती है क्योंकि पेज पर इसकी मांग की गई है, हर मार्केटिंग बॉक्स को खाली छोड़ देती है, और कनेक्ट हो जाती है। छह सप्ताह बाद उसके पास बॉटमलेस ब्रंच का ऑफ़र आता है जिसके बारे में उसने कभी नहीं पूछा था। तकनीकी रूप से यह ईमेल भेजना बिल्कुल कठिन नहीं था। लेकिन यह अनुमत नहीं था, और यह पता आपके CRM में मौजूद होने की वजह से सूची बनाने वाले को लगा कि यह अनुमत है।
कोई वेन्यू क्या एकत्र करता है और वह किसका उपयोग कर सकता है, इसके बीच का अंतर ही पूरी रणनीति है। आगे वह ब्रीफिंग दी गई है जो एक नेटवर्क लीड को मार्केटिंग टीम को देनी चाहिए: आपके पास कौन से फ़ील्ड हैं, प्रत्येक को क्या करने की अनुमति है, और इस तिमाही में कौन से रिकॉर्ड सक्रिय किए जाएंगे। यह आपकी अपनी फ़ाइल पर 'हाँ' या 'ना' के साथ समाप्त होता है, न कि वैयक्तिकरण (personalisation) के बारे में किसी नारे के साथ।
फ़र्स्ट पार्टी डेटा रणनीति क्या तय करती है
फ़र्स्ट पार्टी डेटा वह जानकारी है जो आपका संगठन अपने स्वामित्व वाले चैनलों के माध्यम से सीधे लोगों से एकत्र करता है: वेबसाइट, ऐप, लॉयल्टी योजना, बुकिंग इंजन, बिलिंग काउंटर (till) और गेस्ट WiFi। यह किसी ब्रोकर से खरीदा गया डेटा नहीं है, और न ही यह किसी अनुबंध के तहत दिया गया किसी पार्टनर का डेटा है।
कई संगठनों को यह भ्रम हो जाता है कि यह काम केवल वॉल्यूम का है। ऐसा नहीं है। प्रति वर्ष 40,000 WiFi सेशन वाला वेन्यू पहले से ही कानूनी रूप से उपयोग किए जा सकने वाले डेटा से कहीं अधिक डेटा रख सकता है। मुख्य कार्य पाँच निर्णयों का एक सेट है, और आपकी एस्टेट का प्रत्येक फ़ील्ड उन्हीं पर आधारित होता है।
- कौन से फ़ील्ड्स मौजूद हैं। उनके नाम दें। ईमेल, मोबाइल नंबर, पिन कोड, जन्मतिथि, विज़िट इतिहास, ज़ोन ड्वेल टाइम, सर्वे के उत्तर, विज्ञापन पहचानकर्ता (ad identifiers)।
- प्रत्येक फ़ील्ड किस उद्देश्य को पूरा करता है। नेटवर्क एक्सेस, समग्र रिपोर्टिंग, पहचान-आधारित मापन, वैयक्तिकरण, ईमेल ऑफ़र, SMS ऑफ़र, पार्टनर शेयरिंग।
- क्या उस उद्देश्य के लिए सहमति आवश्यक है। कुछ उद्देश्य स्वयं सेवा के आधार पर पूरे होते हैं। अन्य नहीं।
- कौन सा चैनल इसका उपयोग कर सकता है। ईमेल की अनुमति टेक्स्ट संदेश की अनुमति नहीं है, और न ही यह ऑन-साइट मैसेजिंग की अनुमति है।
- रिकॉर्ड का उपयोग कब नहीं किया जाना चाहिए। फ़ील्ड मौजूद है, गेस्ट वास्तविक है, फिर भी सक्रियण करना गलत कदम है।
प्रमाणित कनेक्टिविटी इस बात का सबसे स्पष्ट उदाहरण है कि वे निर्णय क्यों मायने रखते हैं। जब कोई मेहमान आपके WiFi से जुड़ता है, तो बनाया गया रिकॉर्ड ऑपरेशनल आइडेंटिटी होता है। यह इसलिए मौजूद है ताकि कोई नेटवर्क से जुड़ सके, और यह उस वेन्यू का होता है जो साइट का संचालन करता है। कोई प्रमोशन इसके ऊपर होता है और उसके लिए अपनी अलग अनुमति की आवश्यकता होती है, जो अलग से और ऐसे समय पर दी जाए जब मेहमान मना भी कर सके।
इन पाँच निर्णयों को लिखित रूप में दर्ज कर लें और बाकी काम यांत्रिक हो जाता है। इन्हें अंतर्निहित छोड़ दें और हर अभियान सेंड बटन के सबसे करीब मौजूद व्यक्ति द्वारा लिया गया एक निर्णय बन जाता है।
प्रत्येक गेस्ट डेटा फ़ील्ड के लिए अनुमति लेज़र
बड़ा गेस्ट प्रोफ़ाइल अपने आप अधिक उपयोगी नहीं हो जाता। यदि कोई वेन्यू यह नहीं दिखा सकता कि उसके पास कोई फ़ील्ड क्यों है, मेहमान को क्या बताया गया था, और मेहमान किस उपयोग के लिए सहमत हुआ था, तो उस अतिरिक्त विवरण को कानूनी रूप से सक्रिय करना असंभव हो सकता है। एक परमिशन लेज़र रिकॉर्ड को छोटा और अधिक भरोसेमंद बनाए रखता है: प्रत्येक डेटा फ़ील्ड और उद्देश्य के लिए एक प्रविष्टि, जिसे वहाँ संग्रहीत किया जाता है जहाँ सिस्टम उपयोग से पहले इसकी जाँच कर सकें।
प्रत्येक प्रविष्टि के लिए, छह विशेषताओं को रिकॉर्ड करें: कलेक्शन टाइमस्टैम्प, गेस्ट द्वारा देखा गया नोटिस वर्ज़न, चैनल स्कोप (ईमेल, SMS या ऑन-साइट मैसेजिंग), कानूनी आधार, सोर्स सिस्टम (जैसे स्प्लैश पेज, टिल, बुकिंग या सर्वे) और ऑप्ट-आउट स्थिति। ये सभी विवरण मिलकर किसी अभियान प्रबंधक को यह जांचने की सुविधा देते हैं कि क्या किसी विशिष्ट उपयोग की अनुमति है और एक ऐसा ट्रेल प्रदान करते हैं जिसे बाद में पुनः तैयार किया जा सकता है। एक ही ईमेल पते के लिए अलग-अलग उद्देश्यों के तहत भिन्न अनुमतियाँ हो सकती हैं, इसलिए केवल एक "consented" फ़्लैग होना अत्यधिक सामान्य और अपर्याप्त है।
कुकीज़ और इसी तरह की तकनीकों पर ICO का मार्गदर्शन उन तकनीकों में अंतर करता है जो किसी व्यक्ति द्वारा अनुरोधित सेवा प्रदान करने के लिए सख्ती से आवश्यक हैं, और अन्य उपयोगों में। एनालिटिक्स कुकीज़ अपने आप छूट प्राप्त नहीं होती हैं। यदि कोई वेन्यू किसी व्यक्ति की गतिविधियों को रिकॉर्ड करता है, किसी विज़िटर ID को कन्वर्ज़न से जोड़ता है, ब्राउज़िंग गतिविधि से प्रोफ़ाइल बनाता है या किसी विज्ञापन पार्टनर के साथ कन्वर्ज़न डेटा साझा करता है, तो सहमति की आवश्यकता हो सकती है। समग्र (एग्रीगेट), गैर-पहचान योग्य आंकड़े किसी व्यक्ति को ट्रैक करने से भिन्न होते हैं। यह अंतर फुटफ़ॉल रिपोर्टिंग को टारगेटिंग के लिए उपयोग किए जाने वाले व्यक्तिगत डेटा से अलग रखने में मदद करता है।
| डेटा का प्रकार | विशिष्ट उदाहरण | कानूनी आधार | सहमति आवश्यक है | अनुमति प्राप्त उपयोग |
|---|---|---|---|---|
| अत्यंत आवश्यक कनेक्टिविटी | अतिथि द्वारा अनुरोधित WiFi सत्र प्रदान करने के लिए प्रमाणीकरण | सेवा के लिए अनुबंध या वैध हित | नहीं, यदि अत्यंत आवश्यक हो और मार्केटिंग के लिए उपयोग न किया गया हो | नेटवर्क एक्सेस प्रदान करना |
| समग्र मापन | गैर-पहचान योग्य फ़ुटफॉल या कुल उपयोग | यदि वास्तव में समग्र है तो व्यक्तिगत डेटा नहीं | नहीं, जब किसी व्यक्ति की पहचान न की गई हो | वेन्यू रिपोर्टिंग |
| पहचाने गए एनालिटिक्स | पेजों, ज़ोन या कन्वर्ज़न से जुड़ी विज़िटर ID | सहमति | हाँ, एनालिटिक्स अपने आप छूट प्राप्त नहीं होते हैं | व्यक्तिगत व्यवहार का मापन |
| ईमेल मार्केटिंग | ऑफ़र के लिए कैप्चर किया गया ईमेल | सहमति, या सॉफ्ट ऑप्ट-इन जहाँ यह लागू होता है | हाँ, जब तक कि कोई मान्य सॉफ्ट ऑप्ट-इन मौजूद न हो | केवल ईमेल |
| SMS मार्केटिंग | टेक्स्ट संदेशों के लिए मोबाइल नंबर | टेक्स्ट संदेशों के लिए विशिष्ट सहमति | हाँ | केवल SMS |
| वैयक्तिकरण प्रोफ़ाइल | यात्रा को कस्टमाइज़ करने के लिए उपयोग की जाने वाली प्राथमिकताएँ या विज़िट इतिहास | किसी व्यक्ति की प्रोफ़ाइल बनाने के लिए उपयोग किए जाने पर सहमति | हाँ | केवल उल्लिखित वैयक्तिकरण उद्देश्य |
| विज्ञापन-भागीदार के साथ शेयर करना | विज्ञापन भागीदार के साथ शेयर किया गया कन्वर्ज़न या पहचान | सहमति | हाँ | वह निर्दिष्ट शेयरिंग उद्देश्य |
| सर्वेक्षण प्रतिक्रिया | अतिथि से जुड़ा विज़िट के बाद का फ़ीडबैक | सहमति या उस सर्वेक्षण के लिए अन्य मान्य आधार | आमतौर पर हाँ यदि मार्केटिंग से जुड़ा हो | फ़ॉर्म पर उल्लिखित सर्वेक्षण उद्देश्य |
वे पंक्तियाँ जहाँ वेन्यू से गलती होती है
पहचाने गए एनालिटिक्स (Identified analytics) को अक्सर हानिरहित मापन माना जाता है। फिर भी ज़ोन-स्तरीय ड्वेल टाइम और दोहराए गए विज़िट व्यक्तिगत ट्रैकिंग बन जाते हैं जब कोई विज़िटर ID उन्हें किसी व्यक्ति या कन्वर्ज़न से जोड़ता है। लेज़र में उस लिंक के उद्देश्य और अनुमति को दिखाया जाना चाहिए, न कि केवल गतिविधि को "एनालिटिक्स" का लेबल दिया जाना चाहिए।
प्रवेश द्वार पर कैप्चर किया गया ईमेल भ्रम का एक अन्य सामान्य स्रोत है। यदि कोई स्प्लैश पेज ईमेल, SMS, प्रोफाइलिंग और पार्टनर शेयरिंग के लिए एक ही टिक बॉक्स का उपयोग करता है, तो यह उन उपयोगों के लिए अलग-अलग विकल्पों को स्पष्ट रूप से रिकॉर्ड नहीं करता है। प्रत्येक उद्देश्य और चैनल को स्वतंत्र रूप से रिकॉर्ड करें, ताकि इच्छित संदेश के सापेक्ष अनुमति की जाँच की जा सके।
मार्केटिंग रिकॉर्ड से जुड़े सर्वेक्षण उत्तरों पर भी उतना ही ध्यान देने की आवश्यकता है। सेवा सुधार के लिए प्रतिक्रिया देने वाला कोई मेहमान ज़रूरी नहीं कि ऑफ़र प्रोफ़ाइल बनाने के लिए उन उत्तरों के उपयोग पर सहमत हुआ हो। सर्वेक्षण का निर्दिष्ट उद्देश्य रिकॉर्ड करें और मार्केटिंग उपयोग को तब तक अलग रखें जब तक कि मेहमान इसके लिए सहमत न हो।
लागू करने योग्य परीक्षण: यदि किसी फ़ील्ड के लिए कोई उद्देश्य, वैध आधार और नोटिस संस्करण दर्ज नहीं है, तो उसे सक्रिय करने योग्य लीड न मानें।
कैप्चर प्रोजेक्ट शुरू होने से पहले, उन फ़ील्ड्स को सक्रिय करने योग्य नहीं के रूप में चिह्नित करें जो उन जांचों में विफल रहते हैं। यह एक बड़ी लेकिन खराब दस्तावेज़ीकरण वाली प्रोफ़ाइल को उपयोगी अनुमति समझने की भूल से बचाता है। Purple अपने अतिथि WiFi डेटा गोपनीयता दृष्टिकोण का विवरण प्रकाशित करता है।
वह डेटा कैसे एकत्र करें जिसे गेस्ट कानूनी रूप से दे सकते हैं
डेटा एकत्र करना मूल्य का आदान-प्रदान है, और यह आदान-प्रदान वास्तविक होना चाहिए। एक गेस्ट अपना एड्रेस इसलिए देता है क्योंकि WiFi तेज़ है और साइन-इन प्रक्रिया छोटी है। यही लेन-देन है। मार्केटिंग सहमति एक अलग, वैकल्पिक अतिरिक्त विकल्प है जिसे गेस्ट नेटवर्क खोए बिना अस्वीकार कर सकता है।
ICO का डायरेक्ट मार्केटिंग मार्गदर्शन रूपरेखा तय करता है: डायरेक्ट मार्केटिंग के लिए व्यक्तिगत डेटा का उपयोग करने से पहले एक मान्य कानूनी आधार की पहचान करें, जिसमें सहमति और वैध हित सबसे अधिक लागू होने वाले आधार हैं। WiFi-प्रमाणीकृत स्थल के लिए, इसका अर्थ है रिकॉर्ड को केवल मान लेने के बजाय उसके साथ आधार को भी स्टोर करना।
यहाँ वह कैप्चर अनुक्रम दिया गया है जो व्यस्त शुक्रवार की रात की चुनौतियों का सफलतापूर्वक सामना करता है।
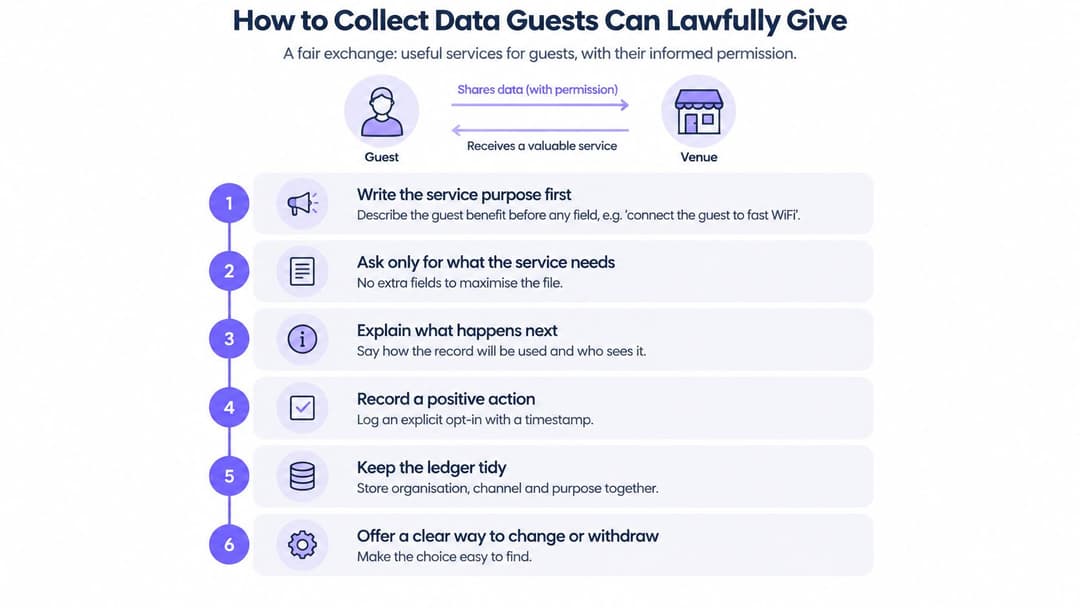
- पहले सेवा का उद्देश्य लिखें। किसी गेस्ट को WiFi से कनेक्ट करना ही उद्देश्य है। केवल उन्हीं फ़ील्ड्स को शामिल करें जिनकी उस सेशन के लिए आवश्यकता है, जो आमतौर पर सत्यापन के लिए केवल एक ईमेल पता या मोबाइल नंबर होता है।
- वैकल्पिक उद्देश्यों को अलग-अलग विकल्पों में रखें। ईमेल ऑफ़र, SMS ऑफ़र, वैयक्तिकरण और शोध - प्रत्येक को अपनी अलग लाइन और स्पष्टीकरण मिलता है। चार उद्देश्यों के लिए एक बॉक्स रखना सुविधा के रूप में छिपी डेटा-गुणवत्ता की समस्या है।
- ऑप्ट-इन रिकॉर्ड करने से पहले प्रमाणीकृत करें। किसी भी मार्केटिंग ऑप्ट-इन को रिकॉर्ड करने से पहले गेस्ट स्प्लैश पेज पर सहमति देते हैं, और मार्केटिंग बॉक्स चुने गए हों या नहीं, एक्सेस काम करता है। इंटरनेट तक पहुँचने के लिए प्रोमोशनल टिक अनिवार्य करना स्वेच्छा से दी गई सहमति को अमान्य करने का सबसे तेज़ तरीका है।
- संदर्भ के साथ एक सक्रिय ऑप्ट-इन रिकॉर्ड करें। सकारात्मक कार्रवाई, नोटिस का वर्ज़न और समय, सभी संग्रहीत किए जाते हैं। हमारा प्लेटफ़ॉर्म जो गेस्ट डेटा एकत्र करता है, उसका स्वामित्व स्थल (venue) के पास होता है, इसलिए यह रिकॉर्ड आपके नियंत्रण में आपके सिस्टम का हिस्सा है।
- इसे न्यूनतम रखें। जब तक किसी बताए गए उद्देश्य के लिए आवश्यकता न हो, तब तक जन्मतिथि, परिवार की संरचना और विज्ञापन पहचानकर्ता (ad identifiers) WiFi कैप्चर का हिस्सा नहीं होने चाहिए। प्रत्येक अतिरिक्त फ़ील्ड नियंत्रण के लिए एक और पंक्ति है और किसी के लिए फ़ाइल पर सवाल उठाने का एक और कारण है।
- डेटा प्रतिधारण (retention) और सहमति वापस लेने का विकल्प निर्धारित करें। प्रत्येक उद्देश्य के लिए डेटा प्रतिधारण की अवधि आवश्यक है, और सहमति बदलने या वापस लेने का मार्ग शामिल होने जितना ही आसान होना चाहिए। यदि किसी को सूची से हटने के लिए मैनेजर को ईमेल करना पड़े, तो यह डिज़ाइन गलत है।
जहाँ बाद का कोई ईमेल अभियान सॉफ्ट ऑप्ट-इन पर निर्भर करता है, उसे मौजूदा ग्राहकों तक ही सीमित रखें, उसे समान उत्पादों से जोड़कर रखें और हर संदेश में ऑप्ट-आउट का एक आसान विकल्प दें। जिस क्षण ऐसा होना बंद हो जाता है, आधार सहमति बन जाता है।
यदि प्रत्येक मार्केटिंग बॉक्स खाली छोड़ने पर भी एक्सेस काम करता है, तो कैप्चर डिज़ाइन सही है। यदि ऐसा नहीं होता है, तो कमरे में मौजूद कलेक्टर गेस्ट की ओर से बॉक्स पर टिक कर देगा, और उस अनुमति का कोई मूल्य नहीं रह जाएगा।
यही सिद्धांत आपके द्वारा संचालित हर अन्य संग्रह प्लेटफ़ॉर्म (कलेक्शन सरफेस) पर लागू होता है। यदि आप किसी वेन्यू इवेंट के लिए ऑनलाइन इवेंट रजिस्ट्रेशन सेटअप संभाल रहे हैं, तो सहमति की भाषा में वेन्यू की सामान्य मार्केटिंग सूची में उपस्थित लोगों को शामिल करने के बजाय उस इवेंट के उद्देश्य का वर्णन होना चाहिए। इसे किसी अन्य साइट पर स्केल करने से पहले समीक्षा करें कि आपका वर्तमान गेस्ट WiFi कैप्चर फ़्लो उन विकल्पों को कैसे अलग करता है।
प्रोफ़ाइल केवल वहीं सक्रिय करें जहाँ अनुमति मेल खाती हो
एक्टिवेशन एक फ़िल्टर है, सिंक नहीं। कोई रिकॉर्ड किसी चैनल तक केवल तभी पहुँचना चाहिए जब उस उद्देश्य के लिए लेज़र पंक्ति पूरी हो: संगठन, चैनल, सकारात्मक कार्रवाई, टाइमस्टैम्प और वर्तमान स्थिति।
इलेक्ट्रॉनिक और टेलीफ़ोन मार्केटिंग पर ICO का PECR मार्गदर्शन वह मानक निर्धारित करता है जिसे इस फ़िल्टर को पूरा करना होता है। व्यक्तियों को इलेक्ट्रॉनिक मेल मार्केटिंग के लिए आम तौर पर सहमति की आवश्यकता होती है जब तक कि सॉफ्ट ऑप्ट-इन लागू न हो, और वह सहमति संगठन और संचार प्रकार दोनों के लिए विशिष्ट होनी चाहिए, चाहे वह ईमेल हो या टेक्स्ट। यह स्वतंत्र रूप से दी गई होनी चाहिए, इसमें स्पष्ट सकारात्मक कार्रवाई शामिल होनी चाहिए, और इसे वापस लेना उतना ही आसान होना चाहिए जितना कि इसे देना था।
पाँच संचालन नियम फ़िल्टर को निष्पक्ष बनाए रखते हैं।
CRM के अंदर पहचान और उद्देश्य फ़्लैग बनाए रखें। सर्विस प्रमाणीकरण कैंपेन ऑडियंस से पूरी तरह बाहर रहता है। नेटवर्क से जुड़ने वाले गेस्ट ने ऑफ़र चाहने के बारे में कुछ भी पुष्टि नहीं की है।
ईमेल ऑडियंस केवल उन्हीं फ़्लैग से बनाएं जो अभी भी सही हैं। मार्केटिंग ऑटोमेशन को लाइव फ़्लैग से क्वेरी करनी चाहिए, न कि पिछली तिमाही में बनाए गए सेगमेंट से। SMS के लिए अपनी अलग अनुमति की आवश्यकता होती है, और सत्यापन के लिए लिया गया मोबाइल नंबर टेक्स्ट मार्केटिंग ऑप्ट-इन नहीं होता है।
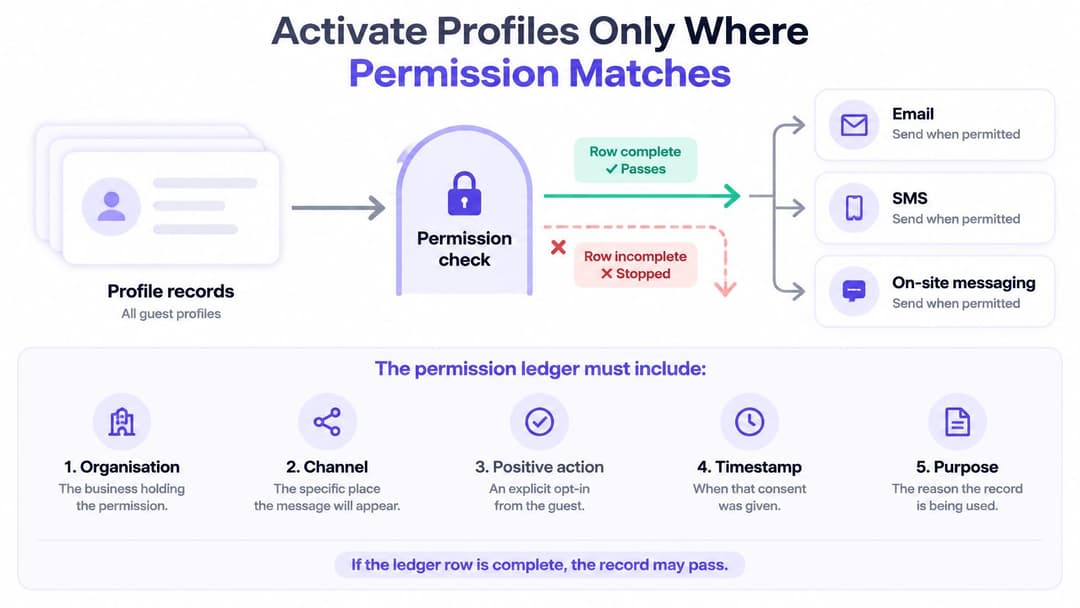
पहचाने गए व्यवहार की रिपोर्ट केवल वहीं करें जहाँ उस मापन उद्देश्य के लिए सहमति दी गई हो, और कुल गणनाओं (aggregate counts) को एक अलग फ़ीड पर रखें ताकि ऑपरेशन्स को अलग-अलग रिकॉर्ड को छुए बिना अपने फुटफ़ॉल के आंकड़े मिलते रहें।
आपत्तियों को हर जगह लागू करें। जब कोई आपत्ति जताता है, तो डायरेक्ट मार्केटिंग बंद हो जाती है या कभी शुरू ही नहीं होती। उस आपत्ति को हर ऑडियंस, रिपोर्ट और एक्सपोर्ट में कॉपी करें जिसमें अन्यथा उन्हें शामिल किया जाता, जिसमें वे भी शामिल हैं जिन्हें किसी क्षेत्रीय टीम ने मैन्युअल रूप से बनाया था।
अभियान जारी रखने के लिए कभी भी आधार न बदलें। यदि सहमति वापस ले ली गई थी और सहमति ही इसका आधार थी, तो उसी मार्केटिंग को जारी रखने के लिए वैध हितों (legitimate interests) की ओर रुख करना कोई समाधान नहीं है, बल्कि यह वही विफलता है जिसे रोकने के लिए नियम बनाए गए हैं।
दोबारा आने वाले मेहमान को अभी भी निर्बाध नेटवर्क एक्सेस मिलती है, क्योंकि वह सेवा का उद्देश्य था और वह अब भी मान्य है। समाप्त हो चुका (lapsed) ईमेल फ़्लैग ऑफ़र को ब्लॉक कर देता है। ग्रुप-बुकिंग संपर्क का विवरण उस टेबल के प्रत्येक मेहमान के लिए अनुमति नहीं होता है। हेल्थकेयर साइट्स और छात्र आवास समान विभाजन का पालन करते हैं: परिचालन एक्सेस परिचालन ही रहती है।
व्यावहारिक नियम: भेजने की अनुमति केवल तभी दी जाती है जब भेजने के समय चैनल फ़्लैग सही (true) हो, न कि तब जब सूची बनाई गई थी।
यह वह जगह भी है जहाँ संयम बेहतर मार्केटिंग को जन्म देता है। मेहमान जिस पर्सनलाइज़ेशन पर ध्यान देते हैं, वह अक्सर सूक्ष्म और विशिष्ट होता है। यही वह तर्क है जो छोटे हॉस्पिटैलिटी ऑपरेटर्स एक बड़े और बिखरे हुए गेस्ट बेस के बजाय एक सीमित, अच्छी तरह से समझे गए गेस्ट बेस के साथ अधिक पर्सनलाइज़्ड यात्रा अनुभव तैयार करने को लेकर देते हैं।
वेन्यू WiFi विज़िट को उपयोगी रिकॉर्ड में कैसे बदलते हैं
तीन पैटर्न दिखाते हैं कि नियम संचालन में कैसे बदलते हैं, और उनमें से कोई भी बड़ी प्रोफ़ाइल पर निर्भर नहीं करता है।
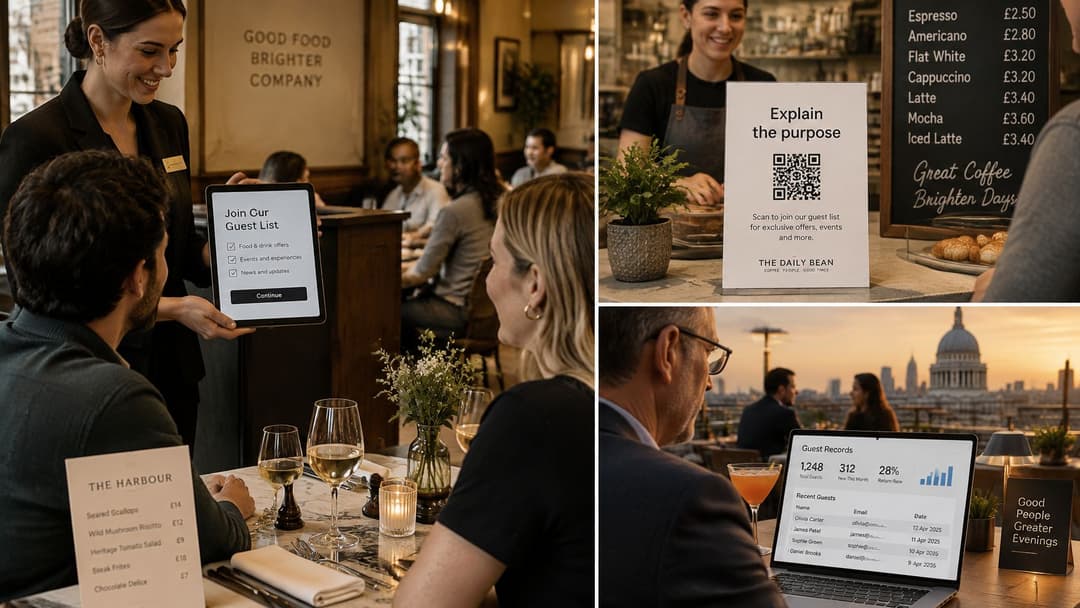
रेस्टोरेंट समूह। बड़े पैमाने पर विस्तार एक बहुत बड़े रिकॉर्ड से नहीं, बल्कि बार-बार की जाने वाली, अनुमति-प्राप्त विज़िट से आता है। Pizza Express ने 80 लाख रेस्टोरेंट विज़िट के ज़रिए सहमति प्राप्त 25 लाख गेस्ट रिकॉर्ड तैयार किए हैं, जो हर विज़िट के साथ कनेक्शन के बिंदु पर अर्जित की गई अनुमति दर है। प्रत्येक सत्र उद्देश्य को समझाने का एक नया अवसर होता है। इसके लिए किसी गतिविधि को छिपाने या एक टिक में चार सहमतियों को बंडल करने की आवश्यकता नहीं होती।
शॉपिंग मॉल। मार्केटिंग टीम यह देखने के लिए WiFi का उपयोग करती है कि कौन से सहमति प्राप्त विज़िटर वापस आते हैं, फिर उन लोगों को एक वैयक्तिकृत ईमेल भेजती है जिन्होंने उस मॉल के ऑफ़र चुने थे। प्रत्येक स्तर से कितने लोग गुज़रे, इसकी ज़ोन-स्तरीय संख्या बिना किसी व्यक्तिगत विवरण के, समग्र रूप में संचालन रिपोर्ट में जाती है। दो सवाल, दो डेटासेट, एक कैप्चर सिस्टम। मॉल के सेंटर मैनेजर को कभी कोई व्यक्तिगत रिकॉर्ड नहीं दिखता, और मार्केटर कभी भी फुटफॉल फ़ीड को नहीं छूता।
होटल या बिल्ड-टू-रेंट ऑपरेटर। दोबारा आने वाले मेहमान की पहचान आसान एक्सेस के लिए की जाती है, जहाँ क्रेडेंशियल दूसरी विज़िट पर काम करता है। स्पा ऑफर और रेजिडेंट न्यूज़लेटर दोनों का अपना अलग फ़्लैग होता है। एक निवासी जो केवल यह चाहता है कि जिम WiFi ठीक से काम करे, उसे वेलनेस अभियान में नामांकित नहीं किया जाता है, और एक मेहमान जो केवल एक रात के लिए रुका था, उसे साल भर के प्रचार संदेश मिलना शुरू नहीं होते हैं।
तीनों में विफलता का तरीका एक जैसा है: प्रवेश द्वार पर एक ही चेकबॉक्स जिसे ईमेल, SMS, प्रोफ़ाइलिंग और पार्टनर्स को कवर करने के लिए तैयार किया गया हो। यह एक ऐसी फ़ाइल तैयार करता है जो डैशबोर्ड में तो प्रभावशाली दिखती है लेकिन इसे कहीं भी विश्वास के साथ सक्रिय नहीं किया जा सकता। ऑपरेटर्स इसके मूल्य का वर्णन अलग तरीके से करते हैं। वे बड़े डेटा निर्यात के बजाय बेहतर प्रोफ़ाइल और प्रासंगिक संचार से प्रेरित विज़िट्स के बारे में बात करते हैं।
अपनी स्वयं की साइटों से पूछने योग्य एक प्रश्न: प्रत्येक वेन्यू वास्तव में आज इन तीन पैटर्नों में से किसे चलाता है, और क्या गेस्ट इस विवरण को पहचान पाएंगे?
गलत सेंड अस्वीकार करने के बाद रिटर्न को मापें
ज़्यादा पर्सनलाइज़ेशन अपने आप बेहतर नहीं होता। कोई अभियान इस महीने कन्वर्ज़न को बढ़ा सकता है जबकि उसी समय सप्रेशंस, शिकायतें और शांत रूप से होने वाले नुकसान (चर्न) को भी बढ़ा सकता है, और डैशबोर्ड केवल पहली संख्या की रिपोर्ट करेगा, बाकी किसी की नहीं।
सहमति या भुगतान मॉडल पर ICO का मार्गदर्शन इस ब्लाइंड स्पॉट को पैदा करने वाले तौर-तरीकों पर स्पष्ट है। लोगों के पास डायरेक्ट मार्केटिंग पर आपत्ति जताने का पूर्ण अधिकार है, और संगठनों को उस उद्देश्य के लिए उनकी जानकारी का उपयोग करना बंद करना होगा, या शुरू नहीं करना होगा। जब सहमति वापस ले ली जाती है और सहमति ही आधार थी, तो संगठन को उसी मार्केटिंग को जारी रखने के लिए किसी अन्य आधार पर स्विच नहीं करना चाहिए।
यह मापन से जुड़े प्रश्न को एक नया रूप देता है। रिपोर्ट करने योग्य संख्या अनुमति-समायोजित रिटर्न (permission-adjusted return) है: वृद्धिशील राजस्व (incremental revenue) में से सहमति प्रबंधन, वरीयता प्रवर्तन, डेटा-गुणवत्ता सुधार की लागत, और वैध आपत्तियों द्वारा बाहर किए गए संपर्कों को घटाने पर प्राप्त संख्या। अपने परिचित अभियान के आंकड़ों को इस परिभाषा के आधार पर समझें।
| अपरिष्कृत मीट्रिक | यह क्या छोड़ देता है | समायोजित दृश्य |
|---|---|---|
| ओपन या क्लिक दर | वे संपर्क जिनके पास उस चैनल के लिए कभी अनुमति नहीं थी | वर्तमान चैनल ऑप्ट-इन वाली प्रोफ़ाइलों के बीच दर |
| कन्वर्ज़न वृद्धि | बाद की आपत्तियाँ, शिकायतें और सप्रेशन | सहमति संचालन और बहिष्कृत संपर्कों के बाद वृद्धिशील राजस्व |
| सूची का आकार | अनपेक्षित टिक और पुराने नोटिस | उद्देश्य, नोटिस संस्करण और टाइमस्टैम्प वाली प्रोफ़ाइलें |
| ईमेल या SMS राजस्व | वे संदेश जिन्हें भेजा जाना दबा दिया जाना चाहिए था | आपत्तिजनक और अमान्य रिकॉर्ड हटा दिए जाने के बाद का राजस्व |
| वैयक्तिकरण लिफ़्ट | खाते में बिना किसी मेल खाते उद्देश्य वाले संदेश | केवल वहीं वृद्धि जहाँ वह वैयक्तिकरण उपयोग अनुमत है |
समायोजित दृष्टिकोण निर्णयों को बदल देता है। एक ऑफ़र जो अच्छा प्रदर्शन करता है लेकिन आपत्तियां उत्पन्न करता है, बाहर किए गए संपर्कों और प्रशासनिक लागत को घटाने के बाद अपनी चमक खो देता है। केवल एक स्वच्छ, वर्तमान सेगमेंट को भेजा गया एक मामूली अभियान बेहतर निवेश लगने लगता है, क्योंकि आगे चलकर किसी भी चीज़ को ठीक करने की आवश्यकता नहीं होती है।
मैसेज न भेजने को भी एक मूल्यवान लाइन आइटम के रूप में समझें। एक अनुचित मैसेज से बचना मतलब एक संबंध को बनाए रखना है, और जिस गेस्ट को कभी गलत ऑफ़र नहीं मिलता, वह वही गेस्ट होता है जो सही ऑफ़र आने पर उसे खोलता भी है। इसे कुल राजस्व के साथ रिपोर्ट करें ताकि बजट को मंज़ूरी देने वाले को यह संयम दिखाई दे सके।
प्रमाणीकरण और अन्य परिचालन पहचान को इन मार्केटिंग योगों से पूरी तरह बाहर रखें। वे सेवा का हिस्सा हैं, अभियान का नहीं, और उन्हें मिलाने से दोनों के आंकड़े अवास्तविक रूप से बढ़ जाते हैं। समीक्षा को अपने मौजूदा गेस्ट WiFi एनालिटिक्स शेड्यूल के अनुसार सेट करें: यदि आपत्ति दर्ज कराने वाले संपर्कों को हटाने के बाद समायोजित रिटर्न कम हो जाता है, तो संख्या बढ़ाने के लिए और डेटा खरीदने के बजाय ऑडियंस का दायरा घटाएं।
विरोधाभासी परिणाम: अधिकांश वेन्यू में, अनुपयोगी रिकॉर्ड को हटाने में बिताई गई एक तिमाही, नए रिकॉर्ड प्राप्त करने में बिताई गई तिमाही की तुलना में रिपोर्ट किए गए मार्केटिंग प्रदर्शन में कहीं अधिक सुधार करती है।
चुनें कि आगे कौन से रिकॉर्ड सक्रिय करने हैं
एक बड़ी गेस्ट प्रोफ़ाइल अपने आप अधिक उपयोगी नहीं हो जाती। यूके में, यदि संबंधित अनुमति नहीं है, तो मार्केटिंग उद्देश्य के लिए अतिरिक्त फ़ील्ड्स को सक्रिय करना गैर-कानूनी हो सकता है। फ़ाइल को केंद्रित रखें: एक विश्वसनीय अनुमति लेज़र के साथ रिकॉर्ड्स का एक छोटा, उद्देश्य-विशिष्ट सेट अक्सर बेहतर विकल्प होता है।
प्रत्येक रिकॉर्ड को एक एक्टिवेशन स्थिति असाइन करके शुरुआत करें। जो गेस्ट केवल नेटवर्क एक्सेस के लिए प्रमाणीकरण करते हैं वे केवल-सेवा (सर्विस-ओनली) बने रहते हैं; उनका कनेक्शन अपने आप मार्केटिंग की अनुमति नहीं देता है। एक निर्दिष्ट उद्देश्य, वैध आधार, चैनल, नोटिस वर्ज़न, टाइमस्टैम्प और वर्तमान ऑप्ट-इन वाले रिकॉर्ड को उस विशिष्ट उपयोग के लिए माना जा सकता है। लापता नोटिस वर्ज़न, पुराने ब्लैंकेट टिक, आपत्ति या अस्पष्ट उद्देश्य वाले रिकॉर्ड को अलग (क्वॉरंटीन) रखें और उन्हें ऑडियंस की गिनती से बाहर करें।
फिर एक चैनल पर एक उद्देश्य का परीक्षण करें। भेजने से पहले सप्रेशन (suppression) लागू करें और अनुमति-समायोजित रिटर्न की तुलना कुल राजस्व से करें। इसका मुख्य उद्देश्य यह जानना है कि क्या स्पष्ट रूप से अनुमत सेगमेंट प्रदर्शन करता है या नहीं, न कि फ़ाइल के हर फ़ील्ड को सक्रिय करने का कोई तरीका खोजना।
गेस्ट WiFi के लिए, यह जांचें कि ब्रांडेड स्प्लैश पेज मार्केटिंग विकल्प को नेटवर्क एक्सेस से अलग रखता है। मेहमानों को मार्केटिंग अस्वीकार करने और फिर भी कनेक्ट होने में सक्षम होना चाहिए, और मार्केटिंग ऑप्ट-इन से पहले सहमति दर्ज की जानी चाहिए। इसके बाद रिकॉर्ड Purple इंटीग्रेशन्स के ज़रिए वेन्यू के CRM या मार्केटिंग प्लेटफ़ॉर्म के साथ सिंक हो सकते हैं, और अपनी अनुमति की जानकारी भी साथ ले जा सकते हैं।
जहाँ समीक्षा मददगार होती है
Purple प्लान का चयन साइटों की संख्या, डेटा की ज़रूरतों और मौजूदा इंटीग्रेशन पर निर्भर करता है। Connect, Capture और Engage अलग-अलग ज़रूरतों को पूरा करते हैं, इसलिए उस स्तर को चुनें जो वेन्यू द्वारा एकत्र और उपयोग किए जाने वाले डेटा से मेल खाता हो। Capture और Engage के बारे में किसी विशेषज्ञ से चर्चा करना सबसे अच्छा रहता है, जो वेन्यू के लक्ष्यों और ज़रूरतों को समझ सके।
अनुमति वाली फ़ाइल को इतना छोटा रखें कि उसे प्रबंधित किया जा सके और इतना विशिष्ट रखें कि उसका उपयोग किया जा सके। किसी ऐसे उद्देश्य के लिए रिकॉर्ड को सक्रिय न करें जिसके लिए उसकी अनुमति नहीं है। Purple की टीम आपकी साइटों की संख्या, डेटा आवश्यकताओं और मौजूदा इंटीग्रेशन्स के आधार पर आपको Connect, Capture और Engage के बीच चयन करने में मदद कर सकती है, इसलिए Purple पर इसके किसी विशेषज्ञ से त्वरित बातचीत के साथ शुरुआत करें।