

कोई गेस्ट मंगलवार की सुबह आपके WiFi से कनेक्ट होता है, स्प्लैश पेज पर टैप करके आगे बढ़ता है, और उसके बाद आपको उनसे फिर कभी कोई अपडेट नहीं मिलता। तीन महीने बाद वे एक कमरा बुक करते हैं, लॉबी में आते हैं, और उनका फोन उनसे बिल्कुल शुरू से रजिस्टर करने के लिए कहता है। इस बीच, फ्रंट डेस्क अभी भी शेयर्ड पासवर्ड वाला लैमिनेटेड कार्ड सौंपता है, मार्केटिंग हर सोमवार मैन्युअली गेस्ट ईमेल्स को एक्सपोर्ट करती है, और कोई भी यह नहीं कह सकता कि इनमें से किसी भी चीज़ से एक भी अतिरिक्त विज़िट मिली या नहीं।
यह एक इंटीग्रेशन की समस्या है, WiFi की समस्या नहीं। एक्सेस पॉइंट्स अपना काम कर रहे हैं। नेटवर्क, आपके अतिथियों और कर्मचारियों को पहले से पहचानने वाले पहचान सिस्टम्स, संबंधों को प्रबंधित करने वाले CRM और आपके डायरेक्टर्स द्वारा उपयोग किए जाने वाले रिपोर्टिंग टूल्स के बीच के संयोजी माध्यम की कमी है।
नीचे दिए गए आठ विचारों को उनके द्वारा हल की जाने वाली परिचालन समस्या के आधार पर समूहीकृत किया गया है: अतिथि घर्षण, स्टाफ़ ऑफ़बोर्डिंग, लीगेसी डिवाइसेस, मिश्रित हार्डवेयर एस्टेट्स, डेटा साइलो और मल्टी-टेनेंट आइसोलेशन। अपनी प्राथमिक समस्या को पहचानें और वहीं से शुरुआत करें।
1. OpenRoaming और Passpoint फेडेरेटेड गेस्ट WiFi
कुछ वेन्यूज़ में एक ही व्यक्ति साल में चार बार आता है और उससे चारों बार रजिस्टर करने के लिए कहा जाता है। फेडेरेटेड रोमिंग आपके नेटवर्क को एक बहुत बड़े पहचान संघ (आइडेंटिटी फेडरेशन) में एक नोड बनाकर इस समस्या को हल करता है।
Passpoint, जो एक Wi-Fi Alliance सर्टिफिकेशन है, किसी डिवाइस को नेटवर्क प्रोफाइल स्टोर करने और बिना किसी कैप्टिव पोर्टल के किसी मान्यता प्राप्त SSID से कनेक्ट होने की अनुमति देता है। Wireless Broadband Alliance द्वारा संचालित OpenRoaming एक ऐसा रोमिंग लेयर है जो भाग लेने वाले वेन्यू, कैरियर्स और पहचान प्रदाताओं (आइडेंटिटी प्रोवाइडर्स) को एक ट्रस्ट फैब्रिक में बांधता है। एक गेस्ट ईमेल पहचान के साथ एक बार साइन अप करता है, डिवाइस एक प्रोफाइल या सर्टिफिकेट हासिल करता है, और बाद के विज़िट्स 802.1X पर WPA2 या WPA3-Enterprise के साथ ऑथेंटिकेट होते हैं। पहला पैकेट एन्क्रिप्टेड होता है। न कोई स्प्लैश पेज, न नोटिस बोर्ड पर साझा की गई कोई की (key)।
कई इमारतों और पार्टनर संगठनों में फैले एस्टेट्स के लिए, यह निरंतरता ही सबसे महत्वपूर्ण पहलू है। भविष्य के WiFi और रोमिंग मानकों पर NHS England Digital का मार्गदर्शन इस मॉडल को भाग लेने वाले नेटवर्कों में निर्बाध WiFi ऑनबोर्डिंग सक्षम करने के रूप में वर्णित करता है, जो कि बिल्कुल वही आवश्यकता है जब कोई चिकित्सक एक ही शिफ्ट में अस्पताल, कम्युनिटी साइट और पार्टनर ट्रस्ट के बीच मूव करता है।
व्यावहारिक नियम: पहले छह महीनों के लिए अपने पारंपरिक गेस्ट नेटवर्क के साथ दूसरे SSID के रूप में OpenRoaming चलाएं। इससे आपको पूरे अतिथि अनुभव को जोखिम में डाले बिना वास्तविक डिवाइस व्यवहार का डेटा मिल जाता है।
यह कहाँ उपयुक्त है और क्या समस्याएँ आ सकती हैं
हवाई अड्डों, स्टेशनों, स्टेडियमों, परिसरों और अस्पताल परिसरों को इसका सबसे अधिक लाभ मिलता है, क्योंकि विज़िटर्स एक ही यात्रा में कई नेटवर्क्स को पार करते हैं। हॉस्पिटैलिटी और रिटेल साइट्स मुख्य रूप से हेल्पडेस्क कॉल्स कम करने के लिए पासवर्डलेस ऑनबोर्डिंग का उपयोग करती हैं, और यह लाभ कुछ ही हफ्तों में दिखने लगता है।
- पहले फ़र्मवेयर सपोर्ट की पुष्टि करें। एक ही कंट्रोलर पर अलग-अलग एक्सेस पॉइंट मॉडल के बीच Passpoint की क्षमता अलग-अलग होती है, और मिला-जुला फ़्लीट आपको चौंका सकता है।
- हर OS पर ऑटो-कनेक्ट का परीक्षण करें। iOS, Android, Windows और macOS सेव किए गए प्रोफ़ाइल को अलग तरीके से प्रबंधित करते हैं, विशेष रूप से OS अपग्रेड के बाद।
- वन-टाइम साइन-अप के बारे में स्पष्ट बताएं। इसे साइनेज, बुकिंग कन्फ़र्मेशन और स्प्लैश पेज पर ही दर्शाएँ, अन्यथा गेस्ट यह मान लेते हैं कि आप डेटा एकत्र कर रहे हैं।
- एक पोर्टल या PSK फ़ॉलबैक रखें। पुराने हैंडसेट, कुछ IoT किट और लॉक-डाउन कॉर्पोरेट लैपटॉप कभी भी Passpoint SSID से कनेक्ट नहीं होते हैं।
पासवर्डलेस होना अपने आप में समावेशी नहीं होता। Good Things Foundation के डिजिटल समावेशिता संबंधी आंकड़े बताते हैं कि 31% आबादी अभी भी ऑनलाइन स्वास्थ्य सेवाओं का उपयोग नहीं करती है, जबकि लगभग 80 लाख (8 मिलियन) लोगों में ऑनलाइन दुनिया का प्रभावी ढंग से उपयोग करने के लिए आवश्यक कौशल की कमी है। यदि आपके नेटवर्क से जुड़ने का एकमात्र तरीका ईमेल खाते वाला स्मार्टफोन ही है, तो आपने अपने आगंतुकों के एक हिस्से को बाहर कर दिया है। कर्मचारियों की सहायता से पंजीकरण और एक प्रिंटेड विकल्प कियोस्क की लागत में ही इस समस्या का समाधान कर देते हैं।
2. Entra ID, Google Workspace और Okta SSO के साथ स्टाफ एक्सेस
किसी होटल के IT लीड से पूछें कि नौकरी छोड़ने वाले का WiFi एक्सेस हटाने में कितना समय लगता है, तो अक्सर सच्चा जवाब होता है "जब किसी को याद आ जाए"। स्टाफ रूम की दीवार पर लिखा रोटेटिंग PSK आपके पॉलिसी सेट के हर ऑडिट कंट्रोल को विफल कर देता है।
इसका समाधान डायरेक्टरी को 'सोर्स ऑफ ट्रुथ' (प्रामाणिक स्रोत) बनाना है। स्टाफ़ Intune, Jamf या Google एंडपॉइंट मैनेजमेंट द्वारा जारी सर्टिफिकेट का उपयोग करके EAP-TLS के साथ, या Entra ID, Google Workspace या Okta के विरुद्ध RADIUS द्वारा ब्रोकर किए गए EAP-TTLS के ज़रिए ऑथेंटिकेट करते हैं। ग्रुप मेंबरशिप VLAN और भूमिका तय करती है, इसलिए बिना किसी दूसरे क्रेडेंशियल को मैनेज किए, एक हाउसकीपिंग अकाउंट एक रिस्ट्रिक्टेड सेगमेंट में पहुंचता है और एक ड्यूटी मैनेजर कहीं और पहुंचता है।
नीति और व्यवहार के बीच का अंतर उम्मीद से कहीं अधिक बड़ा है। IT Security Guru द्वारा रिपोर्ट किए गए 2025 के एक प्रैक्टिशनर अध्ययन में पाया गया कि Infosecurity Europe में केवल 18% उत्तरदाताओं ने कहा कि उनके संगठन ने जीरो-ट्रस्ट फ्रेमवर्क को पूरी तरह से लागू किया है, जबकि Black Hat USA में 27% और जर्मनी में it-sa में 44% उत्तरदाताओं ने ऐसा कहा। उसी यूके समूह में, 43% ने विशेषाधिकार प्राप्त खातों के लिए बहु-कारक प्रमाणीकरण को लगातार लागू नहीं किया।
ऑडिट से जुड़ा सवाल: क्या आप दिखा सकते हैं कि डायरेक्टरी से हटाए गए कर्मचारी का सेशन उसी मिनट में समाप्त हो गया? यदि नहीं, तो इंटीग्रेशन पूरा नहीं हुआ है।
डीप्रोविज़निंग ही वह परीक्षा है जो मायने रखती है
प्रोविज़निंग आसान हिस्सा है। रिवोकेशन वह जगह है जहाँ डायरेक्टरी इंटीग्रेशन अपनी अहमियत साबित करता है, और यहीं पर शेयर्ड पासवर्ड पूरी तरह विफल हो जाते हैं।
- ऑटो-प्रोविज़निंग चालू करने से पहले समूहों को नेटवर्क भूमिकाओं में मैप करें। लाइव ट्रैफ़िक पर मैपिंग को रेट्रोफ़िट करने से ऐसे आउटेज होते हैं जिन्हें समझाने में आपका पूरा वीकेंड बीत जाएगा।
- कंट्रोलर पर चेंज ऑफ़ ऑथराइज़ेशन सक्षम करें। इसके बिना, जिस यूज़र का एक्सेस रद्द कर दिया गया है उसका लाइव सेशन अगले री-ऑथेंटिकेशन तक बना रहता है, जिसमें कई घंटे लग सकते हैं।
- डीप्रोविज़निंग को पायलट के रूप में चलाएं। डायरेक्टरी से एक टेस्ट अकाउंट हटाएं और देखें कि सेशन कितने समय तक सक्रिय रहता है।
- जनसांख्यिकी (पॉपुलेशन) के अनुसार SSID को विभाजित करें। कर्मचारियों, अतिथियों और ठेकेदारों के लिए अलग-अलग नीतियां होने से प्रत्येक घटना की समीक्षा में कम समय लगता है।
- आइडेंटिटी-टू-नेटवर्क मैपिंग का दस्तावेज़ीकरण करें। ऑडिटर्स इसकी मांग करते हैं, और वह व्यक्ति भी जो बाद में आपके कंट्रोलर का प्रबंधन संभालेगा।
कॉन्ट्रैक्टर आमतौर पर सबसे कमज़ोर कड़ी होते हैं। फ्रीलांसर और एजेंसी स्टाफ़ अक्सर डायरेक्टरी से पूरी तरह बाहर होते हैं, इसलिए उन्हें किसी स्थायी समूह में जोड़ने के बजाय किसी नामित प्रायोजक (स्पॉन्सर) द्वारा जारी किए गए समय-सीमित गेस्ट क्रेडेंशियल दें। इसके अलावा सर्टिफ़िकेट लाइफ़साइकिल पर नज़र रखें: यदि एनरोलमेंट में रुकावट आती है, तो डिवाइस किसी भी ऐसे असुरक्षित विकल्प का उपयोग करने लगते हैं जिसे किसी ने जल्दबाज़ी में कॉन्फ़िगर किया हो।
3. ऑन-प्रेमिसिस प्रमाणीकरण सर्वर को बदलने के लिए क्लाउड-होस्टेड RADIUS
एक कम्युनिकेशन्स रूम में दो RADIUS सर्वर, जिनमें से एक पिछली पैचिंग विंडो के बाद से बंद पड़ा है - यह स्थिति जितनी स्वीकार की जाती है, उससे कहीं अधिक इमारतों में ऑथेंटिकेशन की वास्तविकता है। जब तक किसी इवेंट के लिए 400 मेहमान नहीं आ जाते, तब तक किसी का ध्यान इस पर नहीं जाता।
RADIUS-as-a-service, 802.1X से जुड़े निर्णयों को लोकल हार्डवेयर से हटाकर एक मैनेज्ड एंडपॉइंट पर ले जाता है। नेटवर्क एक्सेस सर्वर, RadSec या TLS के ज़रिए एक्सेस अनुरोधों को क्लाउड सर्विस पर फॉरवर्ड करता है, जो आपकी डायरेक्टरी या सर्टिफिकेट अथॉरिटी के आधार पर पहचान को सत्यापित करती है और पॉलिसी रिटर्न करती है। लोकल पैचिंग, हाई-अवेलेबिलिटी डिज़ाइन और सर्टिफिकेट स्टोर मेंटेनेंस आपकी समस्या नहीं रह जाते हैं, और एक ही कॉन्फ़िगरेशन पूरे एस्टेट की हर साइट के काम आता है।
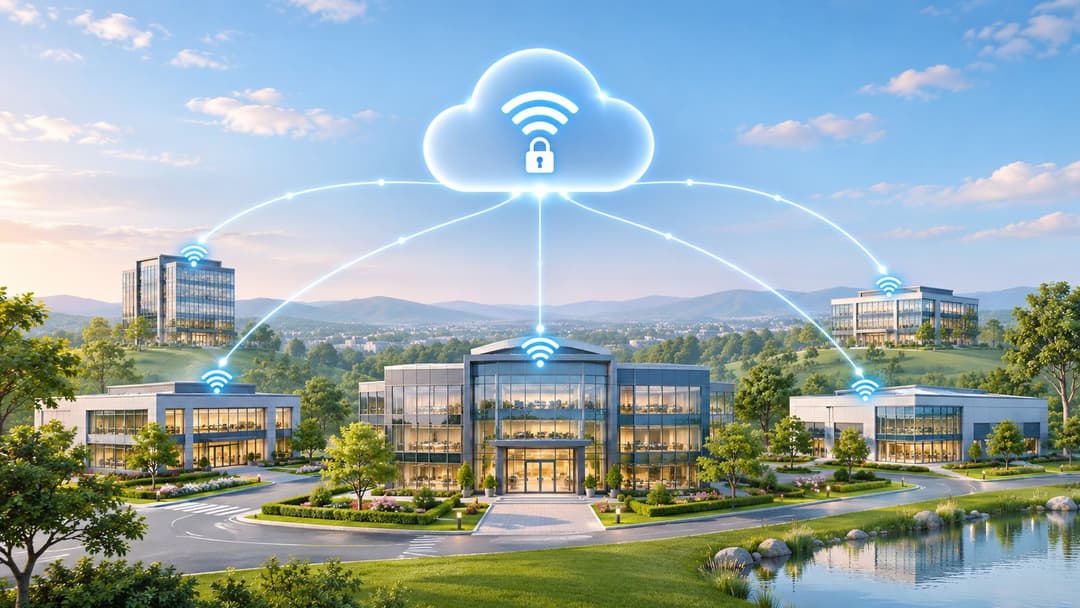
Purple का RADIUS एज ए सर्विस इस पैटर्न का एक उदाहरण है, और आप चाहे कोई भी प्रदाता चुनें, डिज़ाइन संबंधी प्रश्न समान ही रहते हैं।
वे ट्रेड-ऑफ जिन पर विचार-विमर्श करना ज़रूरी है
सेंट्रलाइज्ड ऑथेंटिकेशन WAN लिंक पर जोखिम को केंद्रित करता है। 300 स्टोर्स और प्रति साइट केवल एक फाइबर कनेक्शन वाली रिटेल चेन को ऐसे फॉलबैक की आवश्यकता होती है जिसमें क्लाउड राउंड ट्रिप की आवश्यकता न हो।
- WAN आउटेज के लिए योजना बनाएं। तय करें कि क्या आप स्थानीय कैश्ड क्रेडेंशियल्स, एक बैकअप RADIUS इंस्टेंस, या वाउचर के साथ एक ओपन फ़ॉलबैक SSID चाहते हैं। प्रत्येक की जोखिम प्रोफ़ाइल अलग है।
- डेटा रेजिडेंसी और लॉगिंग की जाँच करें। ऑथेंटिकेशन लॉग में यूज़रनेम, MAC एड्रेस और लोकेशन शामिल होते हैं। ऐसा क्षेत्र और रिटेंशन विंडो चुनें जो आपके दायित्वों से मेल खाता हो।
- चेंज ऑफ़ ऑथराइज़ेशन का शुरू से अंत तक परीक्षण करें। क्लाउड सेवा केवल तभी किसी सेशन को डिस्कनेक्ट कर सकती है जब आपका कंट्रोलर उस संदेश का समर्थन करता हो।
- समानांतर में एक पायलट साइट चलाएं। दो सप्ताह के लिए पुराने और नए पाथ के माध्यम से समान यूज़र्स को ऑथेंटिकेट करें, फिर पूरी तरह नए पाथ पर स्विच कर दें।
लेटेंसी शायद ही कभी कोई वास्तविक समस्या होती है, लेकिन किसी मार्केटिंग पेज पर भरोसा करने के बजाय इसे अपने वास्तविक अपलिंक पर मापें। किसी क्षेत्रीय एंडपॉइंट के लिए 40 से 80 मिलीसेकंड का राउंड ट्रिप बजट तय करें और आमतौर पर सब ठीक रहेगा।
क्लाउड RADIUS कटओवर को रोल बैक करना कंट्रोलर फ़र्मवेयर अपग्रेड को रोल बैक करने की तुलना में कहीं अधिक किफायती है, इसलिए ऑथेंटिकेशन माइग्रेशन पहले करें और हार्डवेयर रीफ्रेश बाद में।
4. लेगेसी और IoT डिवाइसों के लिए आइडेंटिटी प्री-शेयर्ड कीज़ (iPSK)
कमरा 412 में मौजूद एक स्मार्ट टीवी 802.1X का उपयोग नहीं कर सकता, कैप्टिव पोर्टल प्रदर्शित नहीं करेगा और उसमें उपयोग लायक कोई ब्राउज़र भी नहीं होता है। iPSK पूरी इमारत को एक ही पासवर्ड दिए बिना इस समस्या का समाधान करता है।
प्रत्येक डिवाइस या प्रत्येक कमरे को एक साझा SSID पर अपनी स्वयं की प्री-शेयर की (PSK) मिलती है। कंट्रोलर इस की (key) को RADIUS को पास करता है, जो उस डिवाइस क्लास के लिए सही VLAN और नीति प्रदान करता है। इसके बाद प्रिंटर, बैज रीडर, इन्फ्यूजन पंप, हैंडहेल्ड स्कैनर और स्मार्ट-होम किट को अलग करके व्यक्तिगत रूप से प्रबंधित किया जा सकता है, और पूरी साइट का पासवर्ड बदले बिना किसी एक से छेड़छाड़ की गई की (key) को निरस्त (रिवोक) किया जा सकता है।
जहाँ iPSK गेस्ट पोर्टल से बेहतर है, और जहाँ यह नहीं है
यह ऐसे हार्डवेयर के लिए सही टूल है जो कभी एंटरप्राइज ऑथेंटिकेशन का समर्थन नहीं करेगा। लेकिन यह उन लोगों के लिए गलत टूल है जिन्हें आप पहचानना चाहते हैं, क्योंकि एक की आपको डिवाइस के बारे में बताती है, किसी व्यक्ति के बारे में नहीं।
- एक रजिस्टर बनाए रखें। प्रत्येक कुंजी के लिए एक डिवाइस, एक स्वामी और एक स्थान ऐसी जगह दर्ज होना चाहिए जहाँ आप किसी घटना के दौरान देख सकें।
- डिवाइस श्रेणी के अनुसार विभाजित करें। मेडिकल डिवाइस, पॉइंट-ऑफ-सेल टर्मिनल और गेस्ट टैबलेट को कभी भी केवल इसलिए VLAN साझा नहीं करना चाहिए क्योंकि वे एक SSID साझा करते हैं।
- जनरेशन और डिलीवरी को स्वचालित करें। एक API जो डिवाइस नामांकन पर कुंजी जारी करता है, वह स्प्रेडशीट और क्लिपबोर्ड ईमेल की आवश्यकता को समाप्त कर देता है।
- एक निर्धारित शेड्यूल पर और कर्मचारियों के बदलाव पर रोटेट करें। किसी कमरे के अंदर लेबल पर प्रिंट की गई कुंजियाँ कमरा किसी और को सौंपते ही असुरक्षित हो जाती हैं।
इसका ईमानदार पहलू प्रशासनिक बोझ (एडमिनिस्ट्रेटिव लोड) है। iPSK डेमो में आसान लगता है और किसी वास्तविक अस्पताल में 900-पंक्तियों की इन्वेंट्री में बदल जाता है। पहले दिन से ही इसके लाइफ़साइकिल को ऑटोमेट करें अन्यथा यह रजिस्टर एक तिमाही के भीतर बेकार हो जाता है, और एक बेकार रजिस्टर न होने से भी बदतर होता है क्योंकि यह किसी घटना की समीक्षा के दौरान झूठा भरोसा पैदा करता है।
5. CRM, मार्केटिंग ऑटोमेशन और विज़िट के बाद का फीडबैक इंटीग्रेशन
एक शॉपिंग सेंटर साल भर में 40,000 गेस्ट ईमेल एकत्र करता है और उनका किसी भी काम के लिए उपयोग नहीं करता। गेस्ट WiFi डेटा की सबसे आम स्थिति यही है: कैप्चर किया गया, स्टोर किया गया, लेकिन उस सिस्टम से कभी कनेक्ट नहीं किया गया जो इस पर कोई कार्रवाई कर सके।
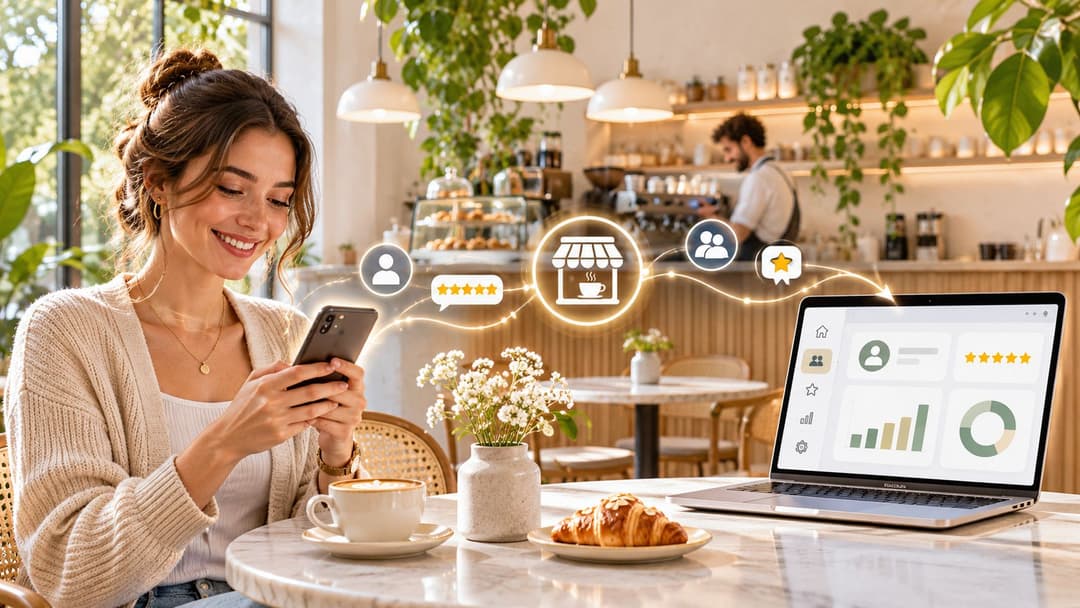
यह एकीकरण तीन चीज़ों को जोड़ता है। रजिस्ट्रेशन और विज़िट डेटा CRM में प्रवाहित होता है, सहमति प्राप्त प्रोफ़ाइलें मार्केटिंग ऑटोमेशन के माध्यम से स्वागत और दोबारा विज़िट के अभियानों को ट्रिगर करती हैं, और विज़िट के बाद के सर्वेक्षण फ़ीडबैक को एक विशिष्ट स्थान और विज़िट से जोड़ते हैं। एक कैप्टिव पोर्टल जो एक्सेस बिंदु पर संरचित फ़ील्ड कैप्चर करता है, वही बाकी सब कुछ संभव बनाता है, क्योंकि फ़्री-टेक्स्ट और असंगत फ़ील्ड डाउनस्ट्रीम मिलान को बाधित करते हैं।
दो फ़्लो से शुरुआत करें, बारह से नहीं
कई टीमें पहले रिलीज़ में ज़रूरत से ज़्यादा फ़ीचर्स जोड़ देती हैं और फिर यह पता नहीं लगा पाती हैं कि किस फ़्लो ने परिणामों को प्रभावित किया। पहले केवल एक स्वागत संदेश और दोबारा आने का प्रॉम्प्ट लॉन्च करें। जब आप विज़िट्स का संबंध इन पहले दो से जोड़ने में सक्षम हो जाएं, तब लॉयल्टी ट्रिगर और डिजिटल लॉयल्टी कार्ड सॉफ़्टवेयर लिंक जोड़ें।
- मार्केटिंग सहमति को एक्सेस की शर्तों से अलग रखें। दोनों को एक चेकबॉक्स में शामिल करना डेटा सुरक्षा की दृष्टि से समस्याग्रस्त है और यह सबसे महत्वपूर्ण समय यानी पहले टैप पर ही विश्वास को नुकसान पहुंचाता है।
- लॉन्च से पहले फ़ील्ड्स को मैप करें। तय करें कि ईमेल, नाम, पोस्टकोड और वेन्यू का डेटा किस सिस्टम के पास रहेगा, अन्यथा डुप्लिकेट प्रोफ़ाइल बन जाएंगी जिन्हें साफ़ करने में एक तिमाही का समय लग जाएगा।
- सर्वेक्षण की फ़्रीक्वेंसी सीमित करें। विज़िट के 24 घंटों के भीतर भेजे गए एक या दो सवाल, और नकारात्मक प्रतिक्रियाओं को शेयर्ड इनबॉक्स के बजाय किसी नामित व्यक्ति को भेजें।
- रिटेंशन पॉलिसी सेट करें और अनसब्सक्राइब का तुरंत पालन करें। लिस्ट बड़ी होने से पहले दोनों काम आसान होते हैं।
मैं हर विज़िट के बाद सर्वे भेजने से बचने की सलाह दूंगा। इससे प्रतिक्रिया की गुणवत्ता गिर जाती है और अतिथि आपको स्पैम मार्क करने लगते हैं। फ़ीडबैक को पहली विज़िट, पांचवीं विज़िट या नेटवर्क द्वारा देखी जा सकने वाली किसी सर्विस इवेंट के बाद ट्रिगर करें - जैसे कि बार-बार विफल लॉगिन, जो अपने आप में अतिथि अनुभव के बारे में एक उपयोगी संकेत है।
6. Meraki, Aruba, Ruckus, Mist और UniFi में नेटवर्क वेंडर इंटीग्रेशन
एक रिटेल समूह किसी अन्य के एक्सेस पॉइंट्स पर चलने वाले बारह स्टोर्स का अधिग्रहण करता है और अचानक उसके पास चार कंट्रोलर इकोसिस्टम और चार अतिथि अनुभव हो जाते हैं। सबको हटाकर नया लगाना (रिप एंड रिप्लेस) एक महंगा समाधान है। वेंडर-एग्नॉस्टिक आइडेंटिटी लेयर एक व्यावहारिक समाधान है।
यह प्रक्रिया सीधी है। आइडेंटिटी और गेस्ट एक्सेस प्लेटफ़ॉर्म प्रत्येक वेंडर के कंट्रोलर या क्लाउड API के साथ संचार करता है, और उस मौजूदा इंफ्रास्ट्रक्चर के माध्यम से प्रमाणीकरण (ऑथेंटिकेशन), स्प्लैश पेज और नीतियां लागू करता है। Meraki का डैशबोर्ड API, Aruba Central, Ruckus कंट्रोलर्स, Mist का क्लाउड और UniFi का कंट्रोलर प्रत्येक अलग-अलग क्षमताएं प्रदान करते हैं, लेकिन वे सभी RADIUS का समर्थन करते हैं।
किक-ऑफ से पहले कम्पैटिबिलिटी मैट्रिक्स तैयार करें
वेंडर्स के बीच फीचर्स की समानता न होना ही वह कारण है जहाँ प्रोजेक्ट्स पिछड़ जाते हैं। एक इकोसिस्टम चेंज ऑफ ऑथराइजेशन को आसानी से सपोर्ट करता है, दूसरे को वर्कअराउंड की आवश्यकता होती है, और तीसरा वॉल्ड गार्डन नियमों को इस तरह संभालता है जिससे पेमेंट पोर्टल बाधित होते हैं।
- प्रत्येक साइट के अनुसार फ़र्मवेयर संस्करण रिकॉर्ड करें। दो रिलीज़ पीछे चल रहा कंट्रोलर अलग तरह से काम करता है, और "यह लैब में काम कर रहा था" कोई बचाव नहीं है।
- प्रति वेंडर एक साइट पर पायलट चलाएं। बड़े पैमाने पर लागू करने से पहले वास्तविक हार्डवेयर पर स्प्लैश रेंडरिंग, रीडायरेक्ट व्यवहार और सत्र टाइमआउट को मान्य करें।
- API दर सीमाओं और अपडेट विंडो की जाँच करें। क्लाउड कंट्रोलर पर अत्यधिक पोलिंग करने से इवेंट के बीच में ही आपकी गति सीमित (थ्रॉटल) कर दी जाती है।
- एस्केलेशन प्रक्रियाओं को दस्तावेज़ीकृत रखें। जब किसी वेंडर का API बदलता है, तो अकाउंट मैनेजर का नंबर पहले से ही सहेजा हुआ होना चाहिए।
हार्डवेयर अलग होने पर भी प्रत्येक साइट पर उपयोगकर्ता अनुभव समान होना चाहिए। वही स्प्लैश वर्डिंग, वही फ़ील्ड्स, वही फ़ॉलबैक। अतिथियों को इससे कोई फ़र्क नहीं पड़ता कि स्टोर 14 Aruba पर चलता है और स्टोर 15 Meraki पर, और उन्हें इसका पता भी नहीं चलना चाहिए।
7. BI और डैशबोर्ड टूल्स को डेटा देने वाले WiFi एनालिटिक्स
रैंडमाइज़्ड MAC एड्रेस और "विज़िट" की अस्पष्ट परिभाषा पर बना डैशबोर्ड आपके फाइनेंस डायरेक्टर के साथ हर बार बहस में हार जाएगा। एनालिटिक्स निर्णयों को केवल तभी बदल पाता है जब एक्सपोर्ट उस टूल में पहुंचे जिस पर लोग पहले से भरोसा करते हैं।
फ़ुटफ़ॉल, ड्वेल टाइम, दोबारा आने वाले विज़िट और सेशन डेटा को अपने BI स्टैक में एक्सपोर्ट करें - चाहे वह Power BI, Looker Studio, Snowflake या BigQuery हो - और इसे बिलिंग (till), बुकिंग या ऑक्यूपेंसी डेटा के साथ जोड़ें। यही डेटा जुड़ाव कनेक्टिविटी लॉग्स को ऐसी जानकारी में बदलता है जिस पर कमर्शियल टीम कार्रवाई कर सके। इसके पीछे की मूल समस्या उससे कहीं बड़ी है जितना कि अधिकांश वेंडर स्वीकार करते हैं: The Access Group का 2025 का हॉस्पिटैलिटी रिसर्च बताता है कि असंबद्ध सिस्टमों के बीच स्विच करने में व्यवसायों को हर साल औसतन 286 घंटे का नुकसान होता है, और केवल तीन में से एक प्रतिभागी ही अपने वर्तमान टूल्स द्वारा तैयार किए गए डेटा पर भरोसा करता है।
परिभाषाएं पहले, डैशबोर्ड बाद में
कोई भी चार्ट बनाने से पहले इस बात पर सहमति बनाएं कि एक विज़िट, एक यूनिक विज़िटर और ड्वेल टाइम का क्या अर्थ है। फिर उन परिभाषाओं को लिख लें, क्योंकि फाइनेंस टीम दोबारा ज़रूर पूछेगी।
- MAC रैंडमाइज़ेशन को ध्यान में रखें। आधुनिक हैंडसेट पते बदलते (rotate) रहते हैं, इसलिए डिवाइसों की कुल संख्या वास्तविक यूनिक विज़िटर्स को बढ़ा-चढ़ाकर दिखाती है। प्लेटफ़ॉर्म के डी-डुप्लिकेट लॉजिक का उपयोग करें और चार्ट पर इसका स्पष्ट उल्लेख करें।
- निर्णयों के अनुसार रिपोर्टिंग की आवृत्ति (cadence) तय करें। साप्ताहिक स्टाफ़िंग समीक्षाओं और मासिक अभियान समीक्षाओं के लिए अलग-अलग व्यू की आवश्यकता होती है, न कि एक ही डैशबोर्ड की जो दोनों काम ठीक से न कर पाए।
- जहाँ पहचान की आवश्यकता न हो, वहाँ डेटा को एग्रीगेट करें। प्राइवेसी टीमें नामित गेस्ट प्रोफ़ाइल की तुलना में एग्रीगेटेड फ़ुटफ़ॉल को कहीं तेज़ी से मंज़ूरी देती हैं।
- डेटा डिक्शनरी पब्लिश करें। यह इस बात पर होने वाली बार-बार की बहस को रोकता है कि संख्या में स्टाफ़ डिवाइस शामिल हैं या नहीं।
एक्सपोर्ट का दायरा तय करने से पहले एक WiFi एनालिटिक्स गाइड पढ़ना उपयोगी होता है, मुख्य रूप से यह देखने के लिए कि आप अनुमान लगाने के बजाय कितने मेट्रिक्स को स्पष्ट रूप से परिभाषित करना चाहते हैं। एक कंट्रोल लोकेशन के साथ किसी एक कैंपेन को शुरू से अंत तक ट्रैक करें, और आपके पास इस बात का एक ठोस उत्तर होगा कि प्रमोशन से विज़िट्स की संख्या बढ़ी या यह केवल किसी सार्वजनिक अवकाश (बैंक हॉलिडे) का परिणाम था।
8. आवासीय और साझा संपत्तियों के लिए मल्टी-टेनेंट नेटवर्क आइसोलेशन
किसी बिल्ड-टू-रेंट ब्लॉक में, किसी निवासी का स्मार्ट स्पीकर पड़ोसी के लैपटॉप या बिल्डिंग मैनेजमेंट सिस्टम को नहीं देख पाना चाहिए। बस यही पूरी आवश्यकता है, और यहीं पर अधिकांश आवासीय WiFi डिप्लॉयमेंट विफल हो जाते हैं।
मल्टी-टेनेंट इंटीग्रेशन प्रत्येक यूनिट या व्यवसाय को अपना स्वयं का आइसोलेटेड नेटवर्क अनुभव प्रदान करता है, जबकि ऑपरेटर नीचे स्थित साझा इंफ्रास्ट्रक्चर का प्रबंधन करता है। निवासी अपनी पहचान (आइडेंटिटी) के साथ साइन इन करते हैं, एक्सेस अन्य टेनेंट्स और बिल्डिंग सेवाओं से अलग रहता है, और ऑपरेटर को एंटरप्राइज़-ग्रेड आइसोलेशन के साथ घरेलू स्तर की सरलता मिलती है।
इस प्रक्रिया को एक साथ काम करने वाली तीन चीज़ों की आवश्यकता होती है: प्रत्येक निवासी के लिए पासवर्ड रहित ऑनबोर्डिंग, प्रति यूनिट एक प्राइवेट एरिया नेटवर्क, और मल्टी-डिवाइस एक्सेस ताकि एक ही परिवार बिना किसी सपोर्ट कॉल के फ़ोन, लैपटॉप और कंसोल को कनेक्ट कर सके। Purple के Multi-Tenant WiFi फ़ीचर्स सीधे इस पर लागू होते हैं, जिसमें Passwordless WiFi, Private Area Networks और Multi-Device Access शामिल हैं।
टर्नओवर ही ऑपरेशनल परीक्षा है
लीज़ मंथन ही आवासीय और हॉस्पिटैलिटी को अलग करता है। जाने वाले किराएदार का एक्सेस लीज़ समाप्त होने के दिन ही खत्म हो जाना चाहिए, न कि तब जब मुख्य कार्यालय में कोई स्प्रेडशीट अपडेट करे।
- प्रॉपर्टी मैनेजमेंट सिस्टम से प्रोविज़निंग को ऑटोमेट करें। मूव-इन पर अकाउंट का निर्माण, मूव-आउट पर निष्कासन, कोई मैन्युअल चरण नहीं। यदि PMS और नेटवर्क एक-दूसरे से संचार नहीं कर सकते, तो आपको डीप्रोविज़निंग का एक ऐसा बैकलॉग विरासत में मिलता है जो प्रत्येक किरायेदारी परिवर्तन के साथ बढ़ता जाता है।
- ऑनबोर्डिंग से पहले यूनिटों के बीच आइसोलेशन का परीक्षण करें। निवासी VLAN से किसी पड़ोसी डिवाइस तक पहुँचने का प्रयास करें, फिर BMS तक पहुँचने का प्रयास करें। दोनों प्रयास विफल होने चाहिए, और आप यह बात पहले निवासी के जानने से पहले जानना चाहेंगे।
- स्मार्ट-होम डिवाइसों के लिए iPSK का उपयोग करें। थर्मोस्टैट, TV और डोरबेल 802.1X नहीं कर सकते, और उन्हें निवासी क्रेडेंशियल पर नहीं होना चाहिए। प्रति-डिवाइस कुंजी का अर्थ है कि बेचे गए TV का एक्सेस परिवार के बाकी सदस्यों को प्रभावित किए बिना समाप्त हो जाता है।
- एक पृष्ठ की सेल्फ़-सर्विस गाइड प्रकाशित करें। सहायता कॉल लगभग हमेशा दूसरा डिवाइस जोड़ने को लेकर होती है, इसलिए पूछे जाने से पहले ही उस प्रश्न का उत्तर दे दें।
छात्र आवास में सामान्य बदलावों के अलावा एक मौसमी उछाल भी देखने को मिलता है। फ्रेशर्स वीक में सैकड़ों खाते बनाना और टर्म के अंत में उन्हें हटाना एक बड़ा ऑपरेशन है, इसलिए इस प्रोसेस का परीक्षण भीड़ के दौरान करने के बजाय भीड़ शुरू होने से पहले ही कर लें।
8 इंटीग्रेशन विचारों की एक नज़र में तुलना
| इंटीग्रेशन का विचार | कनेक्ट किया गया प्राथमिक सिस्टम | इनके लिए सर्वोत्तम | मुख्य निर्भरता | कठिनाई का स्तर |
|---|---|---|---|---|
| OpenRoaming और Passpoint फ़ेडरेटेड गेस्ट WiFi | Passpoint-सक्षम WiFi इन्फ्रास्ट्रक्चर | सहज, सुरक्षित गेस्ट रोमिंग चाहने वाले वेन्यू | संगत एक्सेस पॉइंट और समर्थित डिवाइस | मध्यम |
| Entra ID, Google Workspace और Okta SSO के साथ स्टाफ एक्सेस | कॉर्पोरेट आइडेंटिटी प्रोवाइडर | स्टाफ WiFi एक्सेस प्रबंधित करने वाले संगठन | सटीक डायरेक्टरी ग्रुप और आइडेंटिटी प्रोवाइडर कॉन्फ़िगरेशन | मध्यम |
| ऑन-प्रिमाइसेस ऑथेंटिकेशन सर्वर को बदलने के लिए क्लाउड-होस्टेड RADIUS | क्लाउड RADIUS सर्विस और डायरेक्टरी | स्थानीय IT ओवरहेड कम करने वाले मल्टी-साइट संगठन | विश्वसनीय इंटरनेट कनेक्टिविटी और वेंडर अनुकूलता | मध्यम |
| लेगेसी और IoT डिवाइसों के लिए आइडेंटिटी प्री-शेयर्ड कीज़ (iPSK) | WiFi एक्सेस पॉइंट और डिवाइस नीतियां | लेगेसी और IoT डिवाइसों को कनेक्ट करने वाले संगठन | एक्सेस पॉइंट सपोर्ट और की प्रबंधन | मध्यम |
| CRM, मार्केटिंग ऑटोमेशन और विज़िट-उपरांत फीडबैक इंटीग्रेशन | CRM, मार्केटिंग ऑटोमेशन और सर्वेक्षण टूल्स | गेस्ट सहभागिता और फीडबैक कार्यक्रम तैयार करने वाले वेन्यू | सहमति प्रबंधन और सटीक डेटा मैपिंग | मध्यम |
| Meraki, Aruba, Ruckus, Mist और UniFi में नेटवर्क वेंडर इंटीग्रेशन | WiFi कंट्रोलर और वेंडर क्लाउड API | मिश्रित WiFi हार्डवेयर एस्टेट वाले संगठन | वेंडर, फर्मवेयर और API अनुकूलता | मध्यम |
| BI और डैशबोर्ड टूल्स को फीड करने वाले WiFi एनालिटिक्स | बिजनेस इंटेलिजेंस और रिपोर्टिंग टूल्स | वेन्यू के प्रदर्शन का आकलन करने वाले मल्टी-साइट ऑपरेटर्स | विश्वसनीय डेटा फीड और स्पष्ट मेट्रिक परिभाषाएं | मध्यम |
| आवासीय और साझा संपत्तियों के लिए मल्टी-टेनेंट नेटवर्क आइसोलेशन | प्रॉपर्टी नेटवर्क इन्फ्रास्ट्रक्चर और टेनेंट आइडेंटिटी सिस्टम | आवासीय, छात्र आवास और साझा संपत्तियां | VLAN और एक्सेस नीति का डिज़ाइन | उन्नत |
अपना पहला इंटीग्रेशन चुनना और उसे लाइव करना
आपको एक साथ सभी आठ इंटीग्रेशन की आवश्यकता नहीं है। उस समस्या से शुरुआत करें जो आपको हर हफ़्ते सबसे ज़्यादा प्रभावित करती है: अधिक भीड़-भाड़ वाले स्थान पर पोर्टल की रुकावट, बड़े स्टाफ़ समूह में पासवर्ड का अनियंत्रित फैलाव, क्लिनिकल या आवासीय वातावरण में अप्रबंधित IoT डिवाइसेस, या असंबंधित गेस्ट डेटा जो कभी मार्केटिंग तक नहीं पहुंच पाता।
दो चीज़ें आमतौर पर इसका क्रम तय करती हैं। पहली यह कि क्या आपका कंट्रोलर RADIUS, चेंज ऑफ़ ऑथराइज़ेशन और वॉल्ड गार्डन नियमों का ठीक से समर्थन करता है, क्योंकि यह किसी भी अन्य चर्चा से पहले यह निर्धारित करता है कि तकनीकी रूप से क्या संभव है। दूसरी चीज़ डेटा का स्वामित्व है। यदि कोई यह नहीं बता सकता कि प्रामाणिक गेस्ट रिकॉर्ड किस सिस्टम में है, तो कनेक्टर्स जोड़ने से स्थिति बेहतर होने के बजाय और बिगड़ जाती है।
purple.ai सेPurple इसी प्रकार के कनेक्टेड स्टैक के लिए निर्मित है। इसके तीन प्लान - Connect, Capture और Engage - 25 भाषाओं में सुरक्षित कैप्टिव पोर्टल से लेकर फ़र्स्ट-पार्टी डेटा कैप्चर, CRM इंटीग्रेशन और एनालिटिक्स, तथा लॉयल्टी प्रोग्राम्स के लिए प्री-बिल्ट कनेक्टर्स के साथ स्वचालित पर्सनलाइज़्ड गेस्ट जर्नी तक सब कुछ कवर करते हैं। सेटअप तीन चरणों में पूरा होता है: अपना हार्डवेयर कनेक्ट करें, अपना पोर्टल कस्टमाइज़ करें और फिर लाइव हो जाएं। Capture और Engage में 30-दिवसीय निःशुल्क ट्रायल शामिल है, जिसके बाद आप इसे जारी रख सकते हैं या निःशुल्क Connect प्लान पर वापस जा सकते हैं। Capture और Engage के लिए, टीम के साथ एक त्वरित बातचीत आपको साइटों की संख्या, डेटा आवश्यकताओं और आपके द्वारा पहले से संचालित सिस्टम्स का मूल्यांकन करने में मदद करती है, जिससे प्लान आपके द्वारा डिप्लॉय किए जा रहे इंटीग्रेशन से मेल खाता हो।
क्रम से जुड़ी एक सलाह: मार्केटिंग जर्नीज़ पर काम करने से पहले स्टाफ़ आइडेंटिटी और क्लाउड RADIUS को ठीक से काम करने दें। बाद का हर इंटीग्रेशन इस बात पर निर्भर करता है कि कोई व्यक्ति कौन है, और पहचान ही वह स्तर है जिसे बाद में रेट्रोफ़िट करना सबसे कठिन होता है।
Purple गेस्ट WiFi को पहचान, CRM, एनालिटिक्स और मल्टी-टेनेंट प्रोविज़निंग से जोड़ता है ताकि आपके द्वारा साइट पर कैप्चर किया गया डेटा उन सिस्टमों तक पहुंचे जो उस पर कार्रवाई करते हैं - जिसमें पासवर्डलेस गेस्ट एक्सेस के लिए OpenRoaming और Passpoint सपोर्ट तथा कर्मचारियों के लिए डायरेक्टरी-संचालित SSO शामिल है। यदि आप विचार कर रहे हैं कि पहले कौन सा एकीकरण परिनियोजित किया जाए, तो अपनी साइटों की संख्या और आपके द्वारा पहले से उपयोग किए जा रहे प्लेटफ़ॉर्म के आधार पर Connect, Capture और Engage की तुलना करने के लिए Purple पर जाएं।


