

Un invitado se conecta a su WiFi un martes por la mañana, pulsa para avanzar en la página de bienvenida y no vuelve a saber de él. Tres meses después reserva una habitación, entra en el vestíbulo y su teléfono le pide que se registre de nuevo desde cero. Mientras tanto, en recepción siguen entregando una tarjeta plastificada con la contraseña compartida, el equipo de marketing exporta manualmente los correos electrónicos de los invitados cada lunes y nadie sabe si todo esto ha generado una sola visita adicional.
Se trata de un problema de integración, no de un problema de WiFi. Los puntos de acceso están cumpliendo su función. Lo que falta es el tejido conectivo entre la red, los sistemas de identidad que ya reconocen a sus invitados y empleados, el CRM que gestiona la relación y las herramientas de informes que consultan sus directivos.
Las ocho ideas que se presentan a continuación están agrupadas según el problema operativo que resuelve cada una: fricción de los invitados, baja de empleados, dispositivos heredados, infraestructuras con hardware mixto, silos de datos y aislamiento multiinquilino. Encuentre el punto crítico que coincida con sus prioridades de esta semana y empiece por ahí.
1. WiFi federada para invitados con OpenRoaming y Passpoint
Algunos recintos ven a la misma persona cuatro veces al año y le piden que se registre cuatro veces. El roaming federado soluciona esto convirtiendo su red en un nodo más dentro de una federación de identidades mucho más amplia.
Passpoint, una certificación de la WiFi Alliance, permite que un dispositivo almacene un perfil de red y se conecte a una SSID reconocida sin un portal cautivo. OpenRoaming, gestionado por la Wireless Broadband Alliance, es la capa de itinerancia que une a los recintos participantes, operadores y proveedores de identidad en una única estructura de confianza. El invitado se registra una sola vez con una identidad de correo electrónico, el dispositivo obtiene un perfil o certificado y, en las visitas posteriores, se autentica en 802.1X con WPA2 o WPA3-Enterprise. El primer paquete se cifra. Sin página de bienvenida ni claves compartidas en un tablón de anuncios.
Para los complejos de instalaciones que abarcan varios edificios y entidades asociadas, esa continuidad es la clave de todo. Las directrices de NHS England Digital sobre los futuros estándares de WiFi y roaming describen este modelo como una solución que permite una incorporación a la WiFi fluida y sin fricciones en todas las redes participantes; justo lo que se necesita cuando un profesional sanitario se desplaza entre un hospital, un centro de atención comunitaria y un consorcio asociado durante un mismo turno.
Regla práctica: implemente OpenRoaming como un segundo SSID junto a su red de invitados convencional durante los primeros seis meses. De este modo, obtendrá datos reales sobre el comportamiento de los dispositivos sin arriesgar toda la experiencia del usuario.
Dónde encaja y qué puede fallar
Los aeropuertos, estaciones, estadios, campus y complejos hospitalarios son los que obtienen el mayor valor, ya que los visitantes transitan por varias redes en un solo trayecto. Los sectores de la hostelería y el retail utilizan la incorporación sin contraseña principalmente para reducir las llamadas al servicio de asistencia, y ese beneficio se hace evidente en cuestión de semanas.
- Confirme primero la compatibilidad del firmware. La capacidad para Passpoint varía entre los modelos de punto de acceso de un mismo controlador, y una flota heterogénea puede deparar sorpresas.
- Pruebe la conexión automática en todos los sistemas operativos. iOS, Android, Windows y macOS gestionan los perfiles guardados de forma diferente, en especial tras una actualización del sistema operativo.
- Explique el registro de un solo paso. Indíquelo en la señalética, en las confirmaciones de reserva y en la propia página de bienvenida; de lo contrario, los invitados asumirán que se están recopilando datos de forma indiscriminada.
- Mantenga un portal o una alternativa mediante PSK. Los teléfonos antiguos, ciertos equipos de IoT y los portátiles corporativos restringidos no llegan a conectarse nunca a una red Passpoint SSID.
El acceso sin contraseña no es inclusivo por definición. Los datos sobre inclusión digital de la Good Things Foundation señalan que el 31 % de la población aún no accede a los servicios sanitarios por internet, mientras que casi 8 millones de personas carecen de las competencias necesarias para desenvolverse con eficacia en el entorno digital. Si la única vía de acceso a su red es un smartphone con una cuenta de correo electrónico, habrá excluido del diseño a una parte de sus visitantes. El registro asistido por el personal y una vía impresa resuelven este problema por el coste de un quiosco.
2. Acceso del personal con Entra ID, Google Workspace y Okta SSO
Pregunte al responsable de TI de un hotel cuánto se tarda en revocar el acceso WiFi de un empleado que se marcha, y la respuesta sincera suele ser: «cuando alguien se acuerda». Una clave PSK rotatoria escrita en la pared de la sala de descanso echa por tierra cualquier control de auditoría de sus políticas.
La solución es convertir el directorio en la fuente de información fidedigna. El personal se autentica con EAP-TLS utilizando un certificado emitido por Intune, Jamf o la gestión de endpoints de Google, o a través de EAP-TTLS intermediado por RADIUS frente a Entra ID, Google Workspace o Okta. La pertenencia a grupos determina la VLAN y el rol, de modo que una cuenta de limpieza va a parar a un segmento restringido y la de un jefe de turno a otro lugar, sin tener que gestionar una segunda credencial.
La brecha entre las directivas y la práctica es mayor de lo esperado. Un estudio realizado en 2025 entre profesionales del sector y recogido por IT Security Guru reveló que solo el 18 % de los encuestados en Infosecurity Europe afirmó que su organización había implementado por completo un marco de confianza cero (Zero Trust), frente al 27 % de los encuestados en Black Hat USA y el 44 % en it-sa en Alemania. En esa misma muestra del Reino Unido, el 43 % no aplicaba de forma sistemática la autenticación multifactor para las cuentas con privilegios.
La pregunta de auditoría: ¿puede demostrar que un usuario que causa baja se elimina del directorio y su sesión se interrumpe en el mismo minuto? Si no es así, la integración no está terminada.
El desaprovisionamiento es la verdadera prueba de fuego
El aprovisionamiento es la parte sencilla. La revocación es donde la integración de directorios demuestra verdaderamente su valor y donde las contraseñas compartidas fallan por completo.
- Asigne grupos a roles de red antes de activar el aprovisionamiento automático. Adaptar una asignación sobre el tráfico activo causa caídas de servicio que le obligarán a pasarse un fin de semana dando explicaciones.
- Habilite el cambio de autorización en el controlador. Sin él, un usuario revocado mantendrá su sesión activa hasta su siguiente reautenticación, lo cual puede tardar horas.
- Ejecute el desaprovisionamiento como prueba piloto. Elimine una cuenta de prueba del directorio y cronometre cuánto tiempo se mantiene activa la sesión.
- Divida los SSID por grupo de usuarios. Aplicar políticas independientes para el personal, las visitas y los contratistas acorta el análisis posterior a cualquier incidente.
- Documente la asignación de identidades a la red. Los auditores se la solicitarán, y también quien herede su controlador.
Los contratistas suelen ser el punto débil habitual. Con frecuencia, los profesionales autónomos y el personal de agencias están completamente al margen del directorio; por lo tanto, asígneles credenciales de invitado con límite de tiempo emitidas por un patrocinador designado en lugar de añadirlos a un grupo permanente. Además, supervise el ciclo de vida de los certificados: si la inscripción falla, los dispositivos recurren a cualquier opción insegura que alguien haya configurado deprisa.
3. RADIUS alojado en la nube para sustituir los servidores de autenticación locales
Dos servidores RADIUS en una sala de comunicaciones, uno de ellos inactivo desde la última ventana de parches, es la realidad de la autenticación en más edificios de los que nadie admite. Nadie se da cuenta hasta que llegan 400 invitados a un evento.
RADIUS como servicio traslada las decisiones de 802.1X fuera del hardware local y las lleva a un punto de conexión gestionado. El servidor de acceso a la red reenvía las solicitudes de acceso a través de RadSec o TLS al servicio en la nube, que valida la identidad con su directorio o autoridad de certificación y devuelve la directiva. La aplicación de parches locales, el diseño de alta disponibilidad y el mantenimiento del almacén de certificados dejan de ser su problema, y una sola configuración da servicio a todas las sedes del complejo.
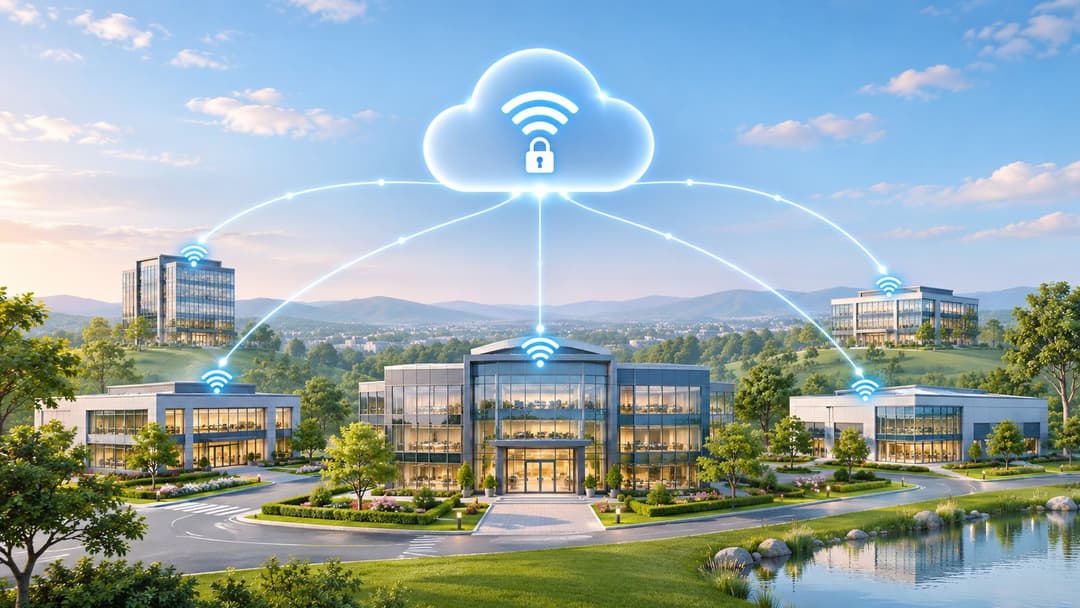
RADIUS como servicio de Purple es un ejemplo de este modelo, y las cuestiones de diseño son las mismas independientemente del proveedor que elija.
Las compensaciones que realmente merece la pena debatir
La autenticación centralizada concentra el riesgo en el enlace WAN. Una cadena de retail con 300 tiendas y una única conexión de fibra por ubicación necesita una alternativa de respaldo que no requiera un viaje de ida y vuelta a la nube.
- Planifique contingencias ante caídas de la WAN. Decida si prefiere credenciales en caché local, una instancia de reserva de RADIUS o un SSID abierto alternativo con vale. Cada opción conlleva un perfil de riesgo diferente.
- Compruebe la residencia de los datos y el registro de eventos. Los registros de autenticación contienen nombres de usuario, direcciones MAC y ubicaciones. Elija una región y un periodo de retención que se ajusten a sus obligaciones.
- Pruebe el cambio de autorización de extremo a extremo. Un servicio en la nube solo puede desconectar una sesión si su controlador admite dicho mensaje.
- Ejecute una sede piloto en paralelo. Autentique a los mismos usuarios a través de las rutas antigua y nueva durante dos semanas y, a continuación, efectúe la migración definitiva.
La latencia rara vez supone un problema real, pero mídala en su enlace ascendente real en lugar de fiarse de una página de marketing. Calcule entre 40 y 80 milisegundos de ida y vuelta a un endpoint regional y, por lo general, no tendrá problemas.
Revertir una migración a RADIUS en la nube es mucho más económico que revertir una actualización de firmware del controlador; por tanto, realice primero la migración de la autenticación y renueve el hardware más adelante.
4. Claves precompartidas de identidad (iPSK) para dispositivos heredados e IoT
Una Smart TV en la habitación 412 no admite 802.1X, no mostrará un portal cautivo y carece de un navegador en condiciones. iPSK resuelve este problema sin tener que dar la misma contraseña a todo el edificio.
Cada dispositivo, o cada habitación, obtiene su propia clave previamente compartida (PSK) en una SSID compartida. El controlador transfiere la clave a RADIUS, que devuelve la VLAN y la política adecuadas para esa clase de dispositivo. Así, impresoras, lectores de tarjetas de identificación, bombas de infusión, escáneres de mano y dispositivos domóticos pueden aislarse y gestionarse individualmente, revocando una sola clave comprometida sin necesidad de cambiar la contraseña en toda la sede.
Casos en los que iPSK supera a un portal de invitados y en los que no
Es la herramienta adecuada para el hardware que nunca admitirá autenticación empresarial. Es la herramienta equivocada para las personas a las que desea identificar, porque una clave proporciona información sobre un dispositivo, no sobre un ser humano.
- Lleve un registro. Cada clave debe tener asociados un dispositivo, un propietario y una ubicación registrados en un lugar donde pueda consultar durante una incidencia.
- Segmente por categoría de dispositivo. Los dispositivos médicos, los terminales de punto de venta y las tabletas para invitados nunca deberían compartir una VLAN solo por compartir un SSID.
- Automatice la generación y la entrega. Una API que emita una clave al inscribir el dispositivo elimina la necesidad de recurrir a hojas de cálculo y correos electrónicos con enlaces copiados.
- Rótelas periódicamente y ante la rotación de personal. Las claves impresas en una etiqueta dentro de una sala quedan comprometidas en el momento en que dicha sala cambia de manos.
La contrapartida inevitable es la carga administrativa. iPSK parece sencillo en una demostración, pero en un hospital real se transforma en un inventario de 900 filas. Automatice el ciclo de vida desde el primer día o el registro se deteriorará en un trimestre; y un registro obsoleto es peor que no tener registro, ya que genera una falsa sensación de confianza durante la revisión de un incidente.
5. Integración de CRM, automatización de marketing y encuestas de satisfacción posteriores a la visita
Un centro comercial recopila 40 000 correos electrónicos de invitados al año y no los utiliza para nada. Esa es la situación más común de los datos de WiFi para invitados: se capturan, se almacenan y nunca se conectan al sistema que podría sacarles partido.
La integración combina tres elementos: los datos de registro y de visitas fluyen hacia el CRM; los perfiles con consentimiento activan campañas de bienvenida y de retorno a través de la automatización del marketing; y las encuestas posteriores a la visita asocian los comentarios a una ubicación y visita específicas. Disponer de un portal cautivo que recopile campos estructurados en el punto de acceso es lo que hace posible el resto del proceso, ya que los campos de texto libre o incoherentes impiden la correspondencia de datos posterior.
Empiece con dos flujos, no con doce
Muchos equipos sobrecargan la primera versión y después no consiguen determinar qué flujo modificó las cifras. Empiece publicando un mensaje de bienvenida y un recordatorio para visitas recurrentes. Añada activadores de fidelización y un enlace a software de tarjetas de fidelización digitales en cuanto pueda atribuir visitas a los dos primeros.
- Separe el consentimiento de marketing de las condiciones de acceso. Agruparlos en una sola casilla supone un problema de protección de datos y perjudica la confianza en el peor momento: la primera interacción.
- Mapee los campos antes del lanzamiento. Decida qué sistema gestiona el correo electrónico, el nombre, el código postal y la sede; de lo contrario, creará perfiles duplicados que tardará un trimestre en depurar.
- Limite la frecuencia de las encuestas. Una o dos preguntas enviadas en las primeras 24 horas tras la visita, y dirija las respuestas negativas a una persona concreta en lugar de a un buzón compartido.
- Defina una política de retención y gestione las bajas con rapidez. Ambas tareas resultan más sencillas antes de que la lista aumente.
Evitaría enviar una encuesta después de cada visita. La calidad de las respuestas se desploma y los invitados empiezan a marcarle como spam. Active los comentarios tras una primera visita, una quinta visita o un evento de servicio que la red pueda detectar, como repetidos inicios de sesión fallidos, lo cual ya es una señal útil sobre la experiencia del usuario.
6. Integración con proveedores de red en Meraki, Aruba, Ruckus, Mist y UniFi
Un grupo de retail adquiere doce tiendas que utilizan puntos de acceso de terceros y, de repente, se encuentra con cuatro ecosistemas de controladores y cuatro experiencias de usuario distintas. Sustituirlo todo desde cero es la solución más costosa. Una capa de identidad independiente del proveedor es la alternativa más práctica.
El patrón es sencillo. La plataforma de identidad y acceso para invitados se comunica con el controlador o la nube de cada proveedor API y aplica la autenticación, las páginas de bienvenida y las políticas a través de esa infraestructura existente. El panel de control de Meraki API, Aruba Central, los controladores de Ruckus, la nube de Mist y el controlador de UniFi ofrecen diferentes funcionalidades, pero todos se comunican con RADIUS.
Elabore la matriz de compatibilidad antes del lanzamiento
La paridad de funciones entre proveedores es el punto en el que los proyectos se retrasan. Un ecosistema admite el cambio de autorización sin problemas, otro requiere una solución provisional y un tercero gestiona las reglas del jardín vallado de una forma que interrumpe las pasarelas de pago.
- Registre las versiones de firmware por sede. Un controlador con dos versiones de retraso se comporta de forma diferente, y la excusa de «en el laboratorio funcionaba» no es válida.
- Lleve a cabo un piloto en una sede por cada proveedor. Valide la visualización del portal cautivo, el comportamiento de redirección y los tiempos de espera de la sesión en hardware real antes de escalar.
- Compruebe los límites de frecuencia de las API y las ventanas de actualización. Realizar un sondeo demasiado intensivo en un controlador en la nube provocará que se limiten las solicitudes en pleno evento.
- Mantenga documentadas las vías de escalado. Cuando la API de un proveedor cambie, querrá tener ya guardado el número de su gestor de cuentas.
La experiencia de usuario debe ser idéntica en todas las ubicaciones, incluso cuando el hardware no lo sea. La misma redacción en el portal cautivo, los mismos campos y la misma alternativa de respaldo. A los invitados no les importa si la tienda 14 utiliza Aruba y la tienda 15 utiliza Meraki, y no deberían notar la diferencia.
7. Analítica de WiFi para alimentar herramientas de BI y paneles de control
Un panel de control basado en direcciones MAC aleatorias y una definición imprecisa de «visita» perderá cualquier discusión frente a su director financiero. El análisis de datos solo influye en las decisiones cuando la exportación llega a la herramienta en la que el equipo ya confía.
Exporte datos de afluencia, tiempo de permanencia, visitas recurrentes y sesiones a su pila de BI, ya sea Power BI, Looker Studio, Snowflake o BigQuery, y crúcelos con los datos de caja, reservas u ocupación. Esa integración es lo que transforma los registros de conectividad en información práctica sobre la que un equipo comercial puede actuar. El problema de fondo es mayor de lo que la mayoría de los proveedores admite: el informe de 2025 sobre el sector de la hostelería de The Access Group señala que las empresas pierden una media de 286 horas al año cambiando entre sistemas desconectados, y solo uno de cada tres encuestados confía en los datos que generan sus herramientas actuales.
Primero las definiciones, luego los paneles de control
Defina de común acuerdo qué significan una visita, un visitante único y el tiempo de permanencia antes de que nadie elabore un gráfico. A continuación, documente dichas definiciones por escrito, porque el equipo de finanzas se lo volverá a preguntar.
- Tenga en cuenta la aleatorización de MAC. Los dispositivos móviles actuales rotan sus direcciones, por lo que el recuento bruto de dispositivos sobrestima los visitantes únicos. Utilice la lógica de deduplicación de la plataforma e indíquelo en el gráfico.
- Adapte la periodicidad de los informes a la toma de decisiones. Las revisiones semanales de personal y las mensuales de campañas requieren vistas distintas, no un único panel que no resuelva bien ninguna de las dos.
- Agregue los datos cuando no sea necesario identificar. Los equipos de privacidad aprueban la afluencia agregada con mucha más rapidez que los perfiles con nombre y apellidos de los invitados.
- Publique un diccionario de datos. Evitará discusiones recurrentes sobre si la cifra incluye los dispositivos de los empleados.
Merece la pena leer una WiFi guía de analítica antes de definir el alcance de la exportación, sobre todo para ver cuántas métricas querrá definir en lugar de asumir. Realice el seguimiento de una campaña de principio a fin, con una ubicación de control, y obtendrá una respuesta contrastada sobre si la promoción incrementó las visitas o si solo coincidió con un día festivo.
8. Aislamiento de red multiinquilino para propiedades residenciales y compartidas
En un bloque de viviendas para alquiler (build-to-rent), el altavoz inteligente de un residente no debería poder ver el portátil del vecino ni el sistema de gestión del edificio. Ese es el requisito clave, y es donde fallan la mayoría de los despliegues de WiFi residenciales.
La integración multiinquilino ofrece a cada unidad residencial o negocio su propia experiencia de red aislada, mientras que el operador gestiona la infraestructura subyacente compartida. Los residentes inician sesión con su propia identidad, el acceso permanece separado de otros inquilinos y de los servicios del edificio, y el operador obtiene la sencillez de un entorno doméstico con un aislamiento de nivel empresarial.
El patrón requiere tres elementos que funcionen de forma coordinada: incorporación sin contraseña por residente, una red de área privada por unidad residencial y acceso multidispositivo para que un hogar pueda conectar teléfonos, portátiles y una consola sin tener que recurrir al servicio de asistencia. Las funciones Multi-Tenant WiFi de Purple se adaptan directamente a esto, con Passwordless WiFi, redes de área privada y acceso multidispositivo.
La rotación es la verdadera prueba operativa
La rotación de los contratos de alquiler es lo que diferencia al sector residencial del hotelero. Un inquilino que se marcha debe perder el acceso el mismo día en que finaliza su contrato, no cuando alguien en la oficina central actualice una hoja de cálculo.
- Automatice el aprovisionamiento desde el sistema de gestión de propiedades (PMS). Creación de cuentas al mudarse, eliminación al marcharse, sin pasos manuales. Si el PMS y la red no pueden comunicarse entre sí, heredará una acumulación de desaprovisionamientos pendientes que crecerá con cada cambio de inquilino.
- Pruebe el aislamiento entre unidades antes de la incorporación. Intente acceder a un dispositivo vecino desde la VLAN de un residente y, a continuación, intente acceder al BMS. Ambos intentos deberían fallar, y querrá saberlo antes de que lo descubra el primer residente.
- Utilice iPSK para dispositivos domésticos inteligentes. Los termostatos, televisores y timbres no son compatibles con 802.1X, y no deberían depender de las credenciales del residente. Una clave por dispositivo permite revocar el acceso a un televisor vendido sin alterar al resto del hogar.
- Publique una guía de autoservicio de una sola página. La consulta al servicio de soporte casi siempre trata sobre cómo conectar un segundo dispositivo; responda a esa pregunta antes de que se la formulen.
Las residencias de estudiantes sufren un pico estacional añadido a la rotación habitual. La creación de cientos de cuentas durante la semana de bienvenida y su eliminación al final del curso es una operación masiva; por ello, pruebe la importación antes de la avalancha y no durante ella.
Comparativa de las 8 ideas de integración de un vistazo
| Idea de integración | Sistema principal conectado | Ideal para | Dependencia clave | Dificultad |
|---|---|---|---|---|
| WiFi federada para invitados con OpenRoaming y Passpoint | Infraestructura de WiFi compatible con Passpoint | Recintos que buscan una itinerancia de invitados fluida y segura | Puntos de acceso compatibles y dispositivos admitidos | Moderada |
| Acceso para empleados con Entra ID, Google Workspace y Okta SSO | Proveedor de identidades corporativo | Organizaciones que gestionan el acceso de WiFi para empleados | Grupos de directorio precisos y configuración del proveedor de identidades | Moderada |
| RADIUS alojado en la nube para sustituir los servidores de autenticación locales | Servicio y directorio RADIUS en la nube | Organizaciones multisede que buscan reducir la sobrecarga de TI local | Conectividad a Internet fiable y compatibilidad de proveedores | Moderada |
| Claves precompartidas basadas en identidad (iPSK) para dispositivos heredados e IoT | Puntos de acceso de WiFi y directivas de dispositivos | Organizaciones que conectan dispositivos heredados e IoT | Compatibilidad con los puntos de acceso y gestión de claves | Moderada |
| Integración de CRM, automatización de marketing y comentarios posteriores a la visita | Herramientas de CRM, automatización de marketing y encuestas | Recintos que desarrollan programas de interacción y comentarios con los invitados | Gestión del consentimiento y asignación precisa de datos | Moderada |
| Integración de proveedores de red entre Meraki, Aruba, Ruckus, Mist y UniFi | Controladores de WiFi y API en la nube de proveedores | Organizaciones con infraestructuras mixtas de hardware de WiFi | Compatibilidad de proveedor, firmware y API | Moderada |
| Analítica de WiFi integrada en herramientas de BI y paneles de control | Herramientas de business intelligence y generación de informes | Operadores multisede que miden el rendimiento de los recintos | Flujos de datos fiables y definiciones claras de las métricas | Moderada |
| Aislamiento de red multiinquilino para propiedades residenciales y compartidas | Infraestructura de red de la propiedad y sistemas de identidad de inquilinos | Propiedades residenciales, residencias de estudiantes y espacios compartidos | Diseño de directivas de acceso y VLAN | Avanzada |
Cómo elegir su primera integración y ponerla en marcha
No es necesario implementar las ocho integraciones al mismo tiempo. Empiece por el problema que le cause mayores costes cada semana: la fricción en el portal de un recinto de gran afluencia, la proliferación desmedida de contraseñas entre una gran plantilla, los dispositivos IoT sin gestionar en entornos clínicos o residenciales, o los datos de invitados desconectados que nunca llegan a marketing.
Normalmente, dos factores determinan la secuencia. El primero es si su controlador admite adecuadamente RADIUS, el cambio de autorización y las reglas de jardín vallado (walled garden), ya que esto determina lo que es técnicamente posible antes de abordar cualquier otra cuestión. El segundo es la propiedad de los datos. Si nadie puede determinar qué sistema contiene el registro fidedigno del invitado, añadir conectores empeorará las cosas en lugar de mejorarlas.
Purple de purple.ai está diseñado para este tipo de ecosistema conectado. Tres planes (Connect, Capture y Engage) cubren desde un portal cautivo seguro en 25 idiomas, pasando por la captación de datos propios, la integración con CRM y la analítica, hasta recorridos automatizados y personalizados para invitados con conectores predefinidos para programas de fidelización. La configuración consta de tres pasos: conecte su hardware, personalice su portal y empiece a operar. Capture y Engage incluyen una prueba gratuita de 30 días, tras la cual puede continuar o volver al plan gratuito Connect. En el caso de Capture y Engage, una breve conversación con el equipo le ayudará a valorar el número de sedes, los requisitos de datos y los sistemas que ya utiliza, para que el plan se adapte a la integración que vaya a implementar.
Una nota sobre la secuenciación: asegúrese de que la identidad del personal y la RADIUS en la nube funcionen antes de intervenir en los itinerarios de marketing. Cada integración posterior depende de saber quién es el usuario, y la identidad es la capa más compleja de adaptar a posteriori.
Purple conecta el WiFi para invitados con la gestión de identidades, CRM, analítica y aprovisionamiento multi-tenant para que los datos capturados en sus instalaciones lleguen a los sistemas que los procesan, ofreciendo compatibilidad con OpenRoaming y Passpoint para el acceso de invitados sin contraseña y SSO basado en directorios para el personal. Si está evaluando qué integración desplegar en primer lugar, visite Purple para comparar Connect, Capture y Engage según su número de sedes y las plataformas que ya utiliza.


