Las redes públicas de WiFi no son seguras de forma predeterminada. Leer noticias o ver vídeos a través de HTTPS suele conllevar un riesgo bajo. Sin embargo, realizar operaciones bancarias, pagar con tarjeta o iniciar sesión en sistemas corporativos a través de una red que no se puede verificar implica un riesgo mayor, a menos que añada protección.
El nombre de una red WiFi no es más que una etiqueta elegida por quien haya configurado el punto de acceso. La presencia de un candado en su navegador indica que la conexión con ese sitio web específico está cifrada, no que la red WiFi sea de confianza. Por su parte, una contraseña pegada en el mostrador de una cafetería puede limitar el acceso a la red, pero no demuestra quién más puede usarla ni cómo se gestiona.
Un estudio de Neighbourhood Watch reveló que seis de cada diez británicos utilizan habitualmente redes WiFi públicas, y el 28 % se conecta a redes desprotegidas aun sintiéndose vulnerable. Trate la red y el servicio en línea como elementos independientes: compruebe qué protege el candado y decida si la actividad es adecuada para una conexión que no puede verificar.
Resumen rápido sobre la seguridad de la red WiFi pública
Las redes públicas de WiFi no son seguras de forma predeterminada. Son adecuadas para leer, buscar y reproducir contenido, pero no son el lugar apropiado para iniciar sesión en servicios que manejen dinero, datos de identidad o accesos de trabajo, a menos que añada su propia protección.
El motivo es de carácter estructural y no dramático. Cualquiera puede habilitar un punto de acceso inalámbrico: el router de la cafetería, un teléfono dentro de un bolso, un portátil en una furgoneta fuera. El nombre en su lista de WiFi es una etiqueta que el operador ha introducido, por lo que un nombre familiar o conocido no demuestra en absoluto quién está al otro lado.
| Actividad | Riesgo en redes públicas sin verificar WiFi | Medida recomendable |
|---|---|---|
| Leer noticias o sitios web generales | Bajo si el sitio utiliza HTTPS | Aceptable |
| Búsquedas y transmisión de vídeo en streaming | De bajo a moderado | Aceptable sin iniciar sesión |
| Inicio de sesión en redes sociales | Moderado | Utilice la aplicación oficial con autenticación de dos factores o datos móviles |
| Correo electrónico personal | De moderado a alto | Utilice datos móviles o una VPN |
| Banca online | Alto | Utilice datos móviles |
| Pagos con tarjeta y compras online | Alto | Utilice datos móviles o una red de confianza |
| Sistemas de trabajo y acceso de administración | Muy alto | No los utilice a menos que disponga de una VPN gestionada siempre activa |
¿Es segura la red WiFi pública? Para las dos primeras filas, en términos generales, sí. Para las tres inferiores, no, y ninguna precaución al teclear cambia esa realidad.
El comportamiento de los usuarios aún no se ha adaptado a esa diferencia. Un estudio realizado con 16 000 hogares del Reino Unido, publicado en 2021 por Neighbourhood Watch, reveló que seis de cada diez británicos utilizaban habitualmente redes WiFi públicas. Entre los encuestados, el 28 % se conectaba a redes desprotegidas aun sintiéndose inseguro o expuesto, y otro 23 % ignoraba a sabiendas los riesgos percibidos por pura comodidad. La misma investigación determinó que el 67 % opinaba que todos los establecimientos deberían ofrecer WiFi protegida por contraseña, lo que demuestra hasta qué punto la gente interpreta una contraseña como una señal de confianza y no como un ajuste técnico.
Esa señal es más débil de lo que parece; por ello, en el resto de esta guía separamos la red del servicio. Una contraseña compartida solo controla el acceso. No demuestra que el punto de acceso sea auténtico ni cifra su tráfico de extremo a extremo.
La regla de oro: las redes públicas de WiFi sirven para navegar y leer, pero no para iniciar sesión en nada relevante sin una VPN o datos móviles.
Cómo funcionan los ataques en la red WiFi pública
Un viajero aterriza en un aeropuerto del Reino Unido, abre la lista de WiFi y pulsa en la red que parece ser la propia del aeropuerto. Aparece una página y, después, una casilla solicitando una dirección de correo electrónico y una contraseña para «activar» la sesión. Dos minutos después, la conexión funciona. El viajero lee el correo, consulta un saldo y todo parece normal.
El siguiente diagrama muestra dónde se produce la interceptación en una red que nadie ha verificado.
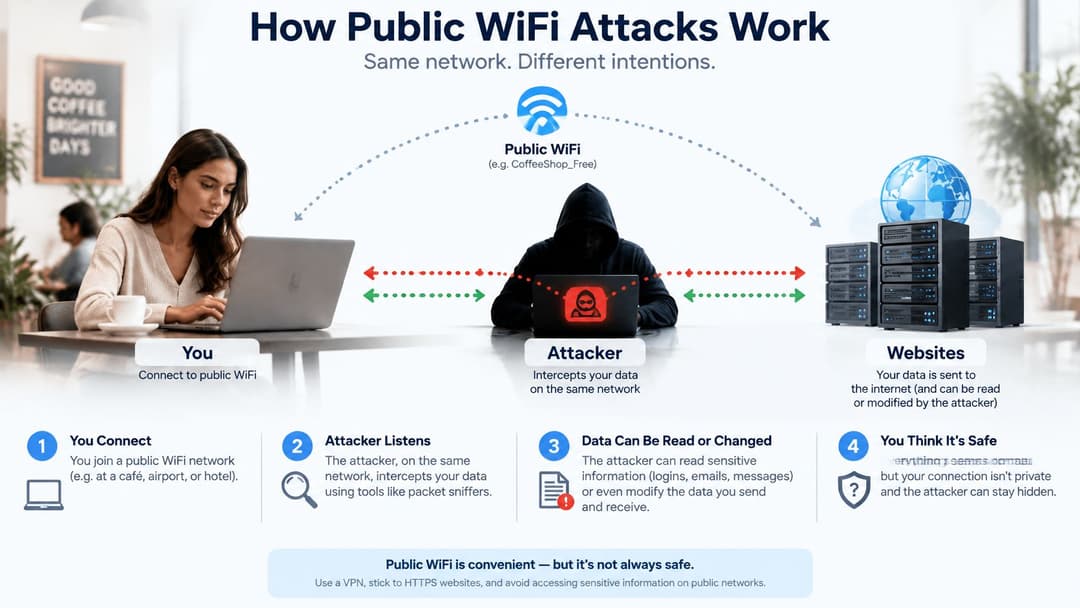
Cuatro mecanismos respaldan esa experiencia aparentemente ordinaria, y el viajero no percibe ninguno de ellos.
El punto de acceso no autorizado. Un atacante opera un punto de acceso con un nombre creíble de un establecimiento. Los dispositivos con la conexión automática activada se conectan directamente a él, y el operador de ese punto de acceso se sitúa en la ruta que sigue su tráfico. La guía del National Cyber Security Centre sobre la reducción de la superficie de ataque es tajante al respecto: cualquiera puede gestionar un punto de acceso, por lo que la red WiFi pública no es segura.
La ventana de exposición del portal cautivo. Las redes públicas suelen utilizar una página de inicio de sesión, y el dispositivo se comunica directamente con un servicio local antes de que se active cualquier VPN. Esto crea una ventana de exposición en la que la red, u otro usuario conectado a ella, puede atacar el dispositivo.
La página de recopilación de datos. Algunos portales solicitan más información de la necesaria. Una dirección de correo electrónico es comprensible; pero una contraseña, un número de tarjeta o credenciales de cuenta en una página que parece sospechosa no es más que phishing camuflado tras un portal cautivo.
La redirección. Las respuestas DNS manipuladas pueden enviar una solicitud de la dirección de un banco a un sitio web falso idéntico. HTTPS protege las aplicaciones configuradas correctamente, tal como expone la misma guía del NCSC, pero no evita un portal falso, una búsqueda manipulada, la explotación de software sin parches o que un observador registre qué sitios web visita.
Cifrado y autenticación explicados
En el ámbito de la «seguridad de las redes WiFi» suelen englobarse dos conceptos distintos, y confundirlos es el origen de la mayoría de las dudas. El cifrado equivale a un sobre sellado: nadie en el pasillo puede leer la carta de su interior. La autenticación es la identificación del mensajero: indica quién gestiona la entrega y si es quien afirma ser.
Un candado le ofrece lo primero sin lo segundo. Por eso, un establecimiento puede gestionar una red perfectamente cifrada y, aun así, dejarle con la duda de a quién pertenece.
| Tipo de conexión | Qué protege | Qué no protege | Veredicto |
|---|---|---|---|
| Red abierta, sin contraseña | Nada en el enlace de red | Todo lo que se envía a través del enlace | Evitar para cualquier tarea confidencial |
| Red protegida por WEP | Cifrado heredado débil que puede descifrarse | Prácticamente todo | Evitar |
| WPA2-Personal con contraseña compartida | Cifra el tráfico frente a terceros ajenos | Otras personas que conocen la frase de contraseña; prueba de quién gestiona el punto de acceso | Solo para navegación de bajo riesgo |
| WPA2 o WPA3 Enterprise, o Passpoint | Autenticación y cifrado por usuario | Depende de la configuración del operador y de sus comprobaciones de certificados | Mejor; compruebe la identidad de la red |
| HTTPS en un sitio web o aplicación | Cifra los datos entre usted y ese servicio | Portales falsos, trucos de DNS, vulneración del dispositivo, nombres de sitios visibles | Fundamental, pero no suficiente por sí solo |
| VPN a un endpoint de confianza | Cifra todo el túnel más allá de la red local | Vulneración del dispositivo; confianza depositada en el proveedor de VPN | Sólido para usos confidenciales |
Qué demuestra realmente el candado
El candado responde exactamente a una pregunta: ¿es privada esta conversación entre mi navegador y el servidor indicado en su certificado? Eso es muy importante, y es el motivo por el cual la mayor parte de la navegación cotidiana en una red desconocida no presenta problemas. No dice nada sobre la red subyacente, ni sobre si el sitio al que ha accedido es al que realmente pretendía llegar.
La guía para pequeñas empresas del NCSC deja patente la brecha de autenticación: los usuarios no pueden determinar fácilmente quién controla un punto de acceso ni demostrar que pertenece al hotel, cafetería o establecimiento previsto. Por tanto, una red gemela maliciosa es un problema distinto al cifrado débil, ya que el atacante controla la ruta en lugar de limitarse a interceptar las comunicaciones.
El icono del candado demuestra que la comunicación con un servicio concreto es privada. No garantiza nada sobre la red a través de la que viaja.
En qué se diferencian WPA2, WPA3 y Passpoint
WPA3 ofrece mayor seguridad que WPA2 cuando los dispositivos son compatibles, y las credenciales por usuario de WPA-Enterprise o Passpoint transforman aún más el panorama, ya que es posible revocar una sola cuenta y verificar la identidad de la red. Si desea conocer el funcionamiento técnico de estos inicios de sesión por usuario en hardware real, consulte la configuración en nuestra guía sobre autenticación WPA Enterprise.
El inconveniente para los visitantes es la visibilidad. Por lo general, no se puede ver qué modo utiliza un establecimiento, motivo por el cual la columna de valoración anterior importa más que el nombre del protocolo. Un establecimiento que emite credenciales individuales en lugar de una única frase de contraseña compartida avanza en esto mucho más que cualquier cartel de advertencia en la pared.
Dónde se manifiestan en la práctica los riesgos de la red WiFi pública
Imaginemos que una persona para a tomar un café antes del tren de las 08:10, ve una red con el nombre de la cadena y se conecta sin pensarlo. Ocurre lo mismo en vestíbulos de hoteles, terrazas de pubs, puertas de embarque de aeropuertos y salas de espera de hospitales. El nombre del establecimiento transmite seguridad y casi nadie detrás del mostrador sabrá indicarle qué protege la conexión.
Ese hábito se refleja con claridad en los datos. Una encuesta de YouGov de 2012 a adultos del Reino Unido que utilizaban WiFi pública reveló que el 56 % no comprobaba, o rara vez lo hacía, si una red estaba cifrada antes de conectarse. Las actividades de riesgo eran habituales: el 45 % iniciaba sesión en el correo electrónico, el 37 % accedía a Facebook, el 14 % utilizaba la banca online y el 15 % introducía datos de tarjetas de crédito o débito en una red pública.
| Fuente | Métrica | Resultado |
|---|---|---|
| YouGov, 2012 | No comprobaba o rara vez comprobaba el cifrado antes de conectarse | 56 % |
| YouGov, 2012 | Inició sesión en el correo electrónico en una red pública WiFi | 45 % |
| YouGov, 2012 | Accedió a Facebook en una red pública WiFi | 37 % |
| YouGov, 2012 | Utilizó la banca online en una red pública WiFi | 14 % |
| YouGov, 2012 | Introdujo los datos de su tarjeta en una red pública WiFi | 15 % |
| Norton, 2024 | Inició sesión en el correo electrónico personal en una red pública WiFi | 64 % |
Considere la encuesta de 2012 como una tendencia y no como una tasa actual, ya que tiene más de una década. La tendencia se mantuvo. En 2024, el 64 % de los usuarios británicos encuestados afirmó haber iniciado sesión en cuentas de correo electrónico personales a través de redes WiFi públicas, según una investigación de Norton recogida por Focus on Travel News. El comportamiento apenas varió mientras los establecimientos se multiplicaban.
Parte del motivo es que nadie explica la configuración en el punto de uso. Para la mayoría de los usuarios, el portal cautivo es el único mensaje de seguridad que el establecimiento llega a mostrarles, y suele solicitar una dirección de correo electrónico sin mencionar una sola palabra sobre el cifrado o la identidad.
Los momentos de mayor riesgo son aquellos que parecen rutinarios: consultar el saldo durante la pausa del café, aprobar una solicitud de inicio de sesión en una cuenta de trabajo o comprar un billete de tren con una tarjeta guardada. Decida con antelación qué actividades llevará a cabo en una red ajena y la rutina dejará de depender de una decisión improvisada.
Tome decisiones y protéjase en la red WiFi pública
Empiece por definir esta regla y todo lo demás vendrá solo. En una red que no pueda verificar, utilice datos móviles o una VPN para cualquier acción que involucre dinero, identidad, sistemas corporativos o cambios en cuentas. Consultar páginas HTTPS públicas no supone ningún problema. El riesgo reside en iniciar sesión.
La siguiente infografía resume esto en tres pasos.
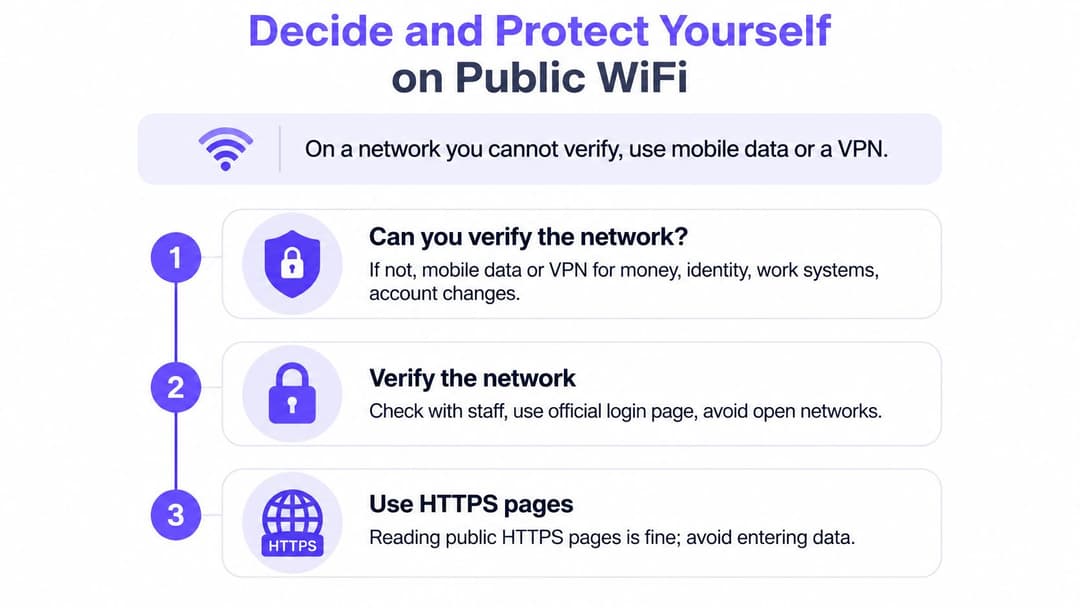
Los siete pasos, con la justificación de cada uno
- Confirme el nombre exacto de la red con el personal. Los puntos de acceso fraudulentos copian los nombres de los establecimientos, por lo que conviene preguntar en el mostrador e ignorar duplicados o nombres que varíen solo por un carácter respecto al oficial.
- Desactive la conexión automática y el uso compartido de archivos; después, olvide la red. Un dispositivo que recuerda una red se volverá a conectar sin problemas a una réplica engañosa en su próxima visita.
- Mueva dinero a través de datos móviles. La banca, los pagos con tarjeta y las consolas de administración son los puntos donde un atacante intermediario obtiene mayores beneficios, y compartir la conexión del móvil cuesta menos que una cuenta comprometida.
- Compruebe que haya HTTPS antes de escribir nada y nunca omita una advertencia de certificado. La advertencia aparece porque el certificado no coincide con el sitio solicitado, y ese es precisamente el momento de detenerse.
- Deténgase ante cualquier portal que solicite una contraseña, número de tarjeta o inicio de sesión de una cuenta. Un portal cautivo solo necesita, como máximo, una dirección de correo electrónico. Cualquier dato adicional corresponde a recopilación de datos o phishing.
- Active una VPN de confianza antes de iniciar sesión y manténgala siempre activa si el dispositivo lo permite, de modo que el túnel exista antes de que se envíe la primera credencial.
- Actualice el sistema operativo, el navegador y las aplicaciones, y active la autenticación de dos factores para el correo electrónico y la banca. El software sin actualizar es la vía de acceso más fiable a un dispositivo en una red compartida.
Si la respuesta más sencilla es prescindir por completo de la red WiFi del establecimiento, conviene saber cuánto cuesta eso al viajar. Esta comparativa de opciones de eSIM y WiFi de bolsillo expone las ventajas y desventajas entre disponer de un dispositivo independiente o de un plan de datos en su propio teléfono.
La comprobación antes de cerrar la tapa del portátil
Cierre sesión en todo lo que haya abierto, elimine las sesiones guardadas en el navegador y confirme en los ajustes de WiFi que ya no se conecta automáticamente a la red. Si ha utilizado un portal que le pedía datos personales, recuerde cuáles facilitó. Ese hábito convierte una decisión puntual en un ajuste que su dispositivo seguirá aplicando por usted.
Protección de establecimientos y centros de trabajo frente a los riesgos de la WiFi pública
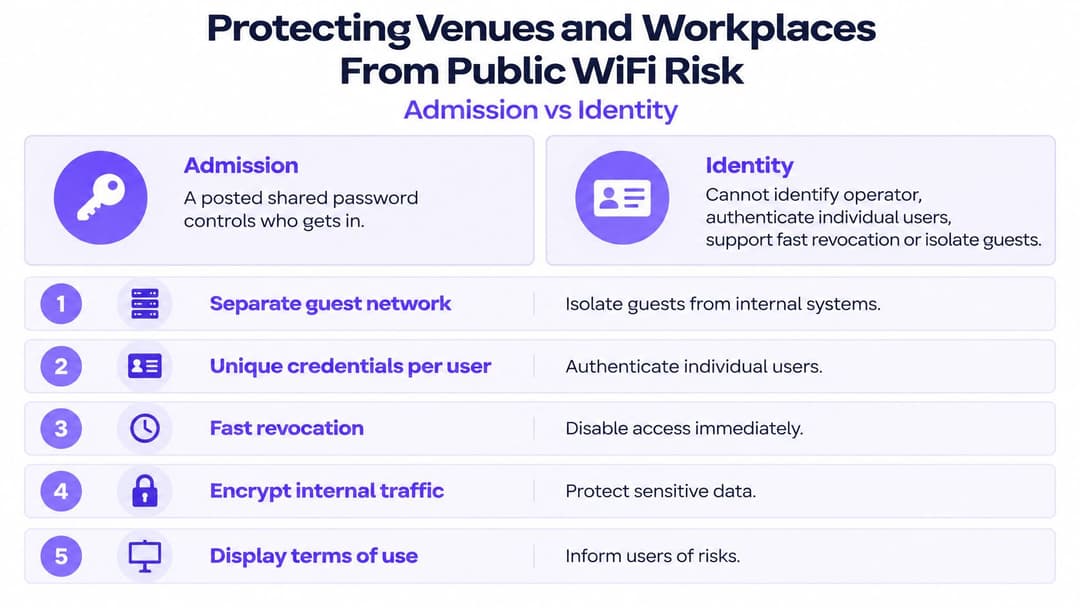
Una contraseña de WiFi expuesta a la vista de todos funciona como una entrada para acceder, no como un documento de identidad. Permite cruzar la puerta, pero a partir de ahí deja de cumplir cualquier función. La guía sobre el uso compartido de redes inalámbricas en el entorno de trabajo del Gobierno británico lo expone con exactitud: WPA2-Personal con una clave precompartida común no aporta ninguna seguridad adicional entre clientes una vez que se conoce la contraseña, ya que los usuarios pueden derivar las claves de cifrado individuales de los clientes.
En un hotel, una clínica, una oficina compartida o una residencia de estudiantes, esto significa que un huésped o usuario puede acceder a otro. Una cafetería con ocho clientes es una versión leve del problema; un edificio residencial con 300 vecinos en una misma red SSID es exactamente el mismo problema a gran escala.
Qué cambiar en la red del establecimiento
- Separe las redes de invitados, empleados y arrendatarios. El aislamiento limita el alcance de un portátil comprometido, que es precisamente el propósito de utilizar más de un SSID.
- Habilite el aislamiento de clientes y deniegue el acceso lateral. Las reglas de firewall y las VLAN de privilegios mínimos o la segmentación mediante directivas detienen el tráfico entre invitados sin depender de la buena conducta de nadie.
- Utilice WPA2 o WPA3 basados en AES con claves largas generadas de forma aleatoria y mantenga cada SSID en un único nivel de seguridad para que los dispositivos negocien de manera coherente.
- Publique el SSID exacto y el método para verificarlo, y supervise la presencia de puntos de acceso no autorizados que suplanten al establecimiento.
- Sustituya la contraseña compartida por un acceso basado en la identidad, de modo que cada persona o dispositivo se autentique de forma individual y el acceso se pueda revocar el mismo día en que se marchen.
En ese último punto es donde la WiFi basada en identidades demuestra su valor. Nuestra WiFi para empleados incorpora los dispositivos del personal mediante certificados EAP-TLS gestionados, por lo que no hay contraseñas compartidas que rotar y cada autenticación queda registrada con usuario, dispositivo, hora y ubicación. Funciona en los puntos de acceso con los que ya cuenta el establecimiento, y el hardware compatible incluye Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Si desea conocer el conjunto más amplio de controles relativos a la segmentación y la monitorización, nuestra guía de seguridad de WiFi empresarial detalla toda la arquitectura.
Tres medidas para esta semana
- Revise sus propios hábitos de conexión comparándolos con la tabla de riesgos y anote qué inicios de sesión realizó en redes de terceros durante el último mes.
- Compruebe que las redes para invitados y para empleados estén aisladas, y no sean simplemente dos nombres en la misma subred plana compartiendo una única contraseña.
- Pregunte a su proveedor de red qué método de autenticación se ejecuta en los dispositivos de los empleados y si es posible revocar el acceso individual en cuestión de minutos, en lugar de esperar al siguiente cambio de contraseña.
Purple sustituye las contraseñas compartidas por una WiFi basada en identidades: los invitados se autentican una sola vez por correo electrónico y disfrutan de conectividad cifrada desde el primer paquete, incluidas las visitas recurrentes, mientras que los dispositivos de los empleados se conectan con certificados vinculados a Entra ID, Google Workspace o Okta. Si gestiona un hotel, una clínica, un centro comercial o un edificio residencial y aún imprime una única contraseña en la pared para todo el mundo, ese es el control que conviene cambiar cuanto antes. Visite Purple para descubrir cómo se configuran las redes para invitados, para empleados y multiinquilino en los puntos de acceso que ya posee.