O WiFi público não é seguro por padrão. Ler notícias ou assistir a vídeos via HTTPS costuma ser de baixo risco. Acessar bancos, pagar com cartão ou fazer login em sistemas de trabalho em uma rede que você não pode verificar traz mais riscos, a menos que você adicione proteção.
O nome de uma rede WiFi é apenas um rótulo escolhido por quem configurou o ponto de acesso. Um cadeado no seu navegador indica que a conexão com aquele site específico é criptografada, não que a rede WiFi seja confiável. Além disso, uma senha colada no balcão de um café pode controlar o acesso à rede, mas não comprova quem mais pode usá-la ou como ela é gerenciada.
Uma pesquisa da Neighbourhood Watch revelou que seis em cada dez britânicos usam WiFi público regularmente, e 28% se conectam a redes desprotegidas mesmo sentindo-se vulneráveis. Trate a rede e o serviço online como coisas distintas: verifique o que o cadeado protege e decida se a atividade é apropriada para uma conexão que você não pode verificar.
A resposta direta sobre a segurança do WiFi público
O WiFi público não é seguro por padrão. É ótimo para ler, pesquisar e assistir a vídeos, mas é o lugar errado para fazer login em qualquer coisa que envolva dinheiro, identidade ou acesso corporativo, a menos que você adicione sua própria proteção.
A razão é mais estrutural do que dramática. Qualquer pessoa pode operar um ponto de acesso sem fio: o roteador do café, um telefone na bolsa de alguém, um laptop em uma van do lado de fora. O nome na sua lista de WiFi é apenas um rótulo digitado pelo operador; logo, um nome amigável e familiar não prova nada sobre quem está do outro lado.
| Atividade | Risco em WiFi pública não verificada | Ação recomendada |
|---|---|---|
| Ler notícias ou sites em geral | Baixo quando o site usa HTTPS | Aceitável |
| Fazer pesquisas e streaming de vídeo | Baixo a moderado | Aceitável sem fazer login |
| Login em redes sociais | Moderado | Use o aplicativo oficial com autenticação de dois fatores ou dados móveis |
| E-mail pessoal | Moderado a alto | Use dados móveis ou uma VPN |
| Internet banking | Alto | Use dados móveis |
| Pagamentos com cartão e compras online | Alto | Use dados móveis ou uma rede confiável |
| Sistemas de trabalho e acesso administrativo | Muito alto | Não use, a menos que uma VPN corporativa gerenciada esteja sempre ativa |
O WiFi público é seguro? Para as duas primeiras linhas, de modo geral, sim. Para as três últimas, não, e nenhum nível de cuidado ao digitar altera isso.
O comportamento dos usuários ainda não acompanhou essa divisão. Uma pesquisa com 16.000 domicílios no Reino Unido, divulgada em 2021 pela Neighbourhood Watch, apontou que seis em cada dez britânicos usavam WiFi público com frequência. Entre os participantes, 28% conectavam-se a redes desprotegidas mesmo sentindo-se inseguros ou expostos, e outros 23% ignoravam conscientemente os riscos percebidos em prol da conveniência. O mesmo estudo identificou que 67% acreditavam que todos os estabelecimentos deveriam oferecer WiFi protegido por senha, o que mostra com que intensidade as pessoas encaram a senha como um sinal de confiança, e não como uma configuração técnica.
Esse sinal é mais fraco do que parece, e é por isso que o restante deste guia mantém a rede e o serviço separados. Uma senha compartilhada controla o acesso. Ela não comprova que o ponto de acesso é autêntico e não criptografa seu tráfego de ponta a ponta.
A regra para levar com você: o WiFi público serve para leitura, mas não para fazer login em nada importante sem uma VPN ou dados móveis.
Como funcionam os ataques em redes WiFi públicas
Um viajante desembarca em um aeroporto do Reino Unido, abre a lista de WiFi e clica na rede que parece ser a do próprio aeroporto. Uma página é exibida e, em seguida, uma caixa solicitando um endereço de e-mail e uma senha para "ativar" a sessão. Dois minutos depois, a conexão funciona. O viajante lê e-mails, consulta o saldo bancário e nada parece errado.
O diagrama abaixo mostra onde ocorre a interceptação em uma rede que ninguém verificou.
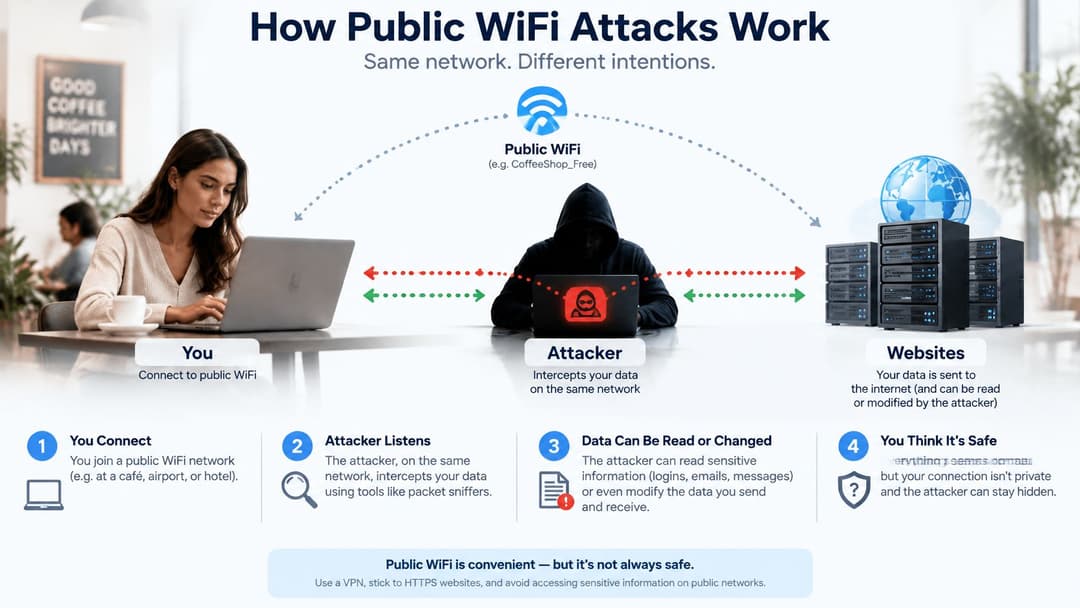
Quatro mecanismos operam por trás dessa experiência aparentemente comum, e o viajante não vê nenhum deles.
O hotspot não autorizado. Um invasor opera um ponto de acesso com o nome convincente de um local. Dispositivos com conexão automática ativada conectam-se diretamente a ele, e o operador desse hotspot passa a interceptar o caminho do seu tráfego. As orientações do National Cyber Security Centre para redução da superfície de ataque são diretas quanto a isso: qualquer pessoa pode operar um ponto de acesso; logo, o WiFi público não é seguro.
A janela do portal cativo. Redes públicas geralmente usam uma página de login, e o dispositivo se comunica diretamente com um serviço local antes de qualquer VPN estar em execução. Isso deixa uma janela de exposição na qual a rede, ou outro usuário conectado a ela, pode atingir o dispositivo.
A página de coleta. Alguns portais pedem mais do que precisam. Um endereço de e-mail é aceitável; uma senha, um número de cartão ou o login de uma conta em uma página que parece um pouco suspeita é phishing disfarçado de portal cativo.
O redirecionamento. Respostas de DNS manipuladas podem enviar uma solicitação para o endereço de um banco para um site falso semelhante. O HTTPS protege aplicações configuradas corretamente, como estabelecem as mesmas diretrizes do NCSC, mas não impede um portal falso, uma consulta manipulada, a exploração de softwares desatualizados ou um observador registrando quais sites você visita.
Criptografia e autenticação explicadas
Dois conceitos diferentes são agrupados sob "segurança de WiFi", e confundi-los é de onde surge a maior parte das dúvidas. Criptografia é um envelope selado: ninguém no corredor consegue ler a carta que está dentro. Autenticação é o crachá do entregador: ela informa quem está cuidando da entrega e se essa pessoa é realmente quem afirma ser.
Um cadeado oferece o primeiro sem o segundo. É por isso que um local pode operar uma rede perfeitamente criptografada e ainda assim deixar você sem saber quem é o proprietário.
| Tipo de conexão | O que protege | O que não protege | Veredito |
|---|---|---|---|
| Rede aberta, sem senha | Nada no link de rede | Tudo o que é enviado pelo link | Evite para qualquer atividade confidencial |
| Rede protegida por WEP | Criptografia legada fraca que pode ser quebrada | Praticamente tudo | Evite |
| WPA2-Personal com senha compartilhada | Criptografa o tráfego contra pessoas de fora | Outras pessoas que conhecem a senha; prova de quem opera o hotspot | Apenas para navegação de baixo risco |
| WPA2 ou WPA3 Enterprise, ou Passpoint | Autenticação e criptografia por usuário | Depende da configuração do operador e das suas verificações de certificado | Melhor; verifique a identidade da rede |
| HTTPS em um site ou aplicativo | Criptografa os dados entre você e esse serviço | Portais falsos, manipulações de DNS, dispositivos comprometidos, nomes de sites visíveis | Essencial, mas não suficiente isoladamente |
| VPN para um endpoint confiável | Criptografa todo o túnel além da rede local | Dispositivos comprometidos; confiança depositada no provedor de VPN | Forte para uso de dados confidenciais |
O que o cadeado realmente comprova
O cadeado responde a exatamente uma pergunta: esta conversa é privada entre o meu navegador e o servidor identificado no certificado? Isso é muito importante, e é por isso que a maior parte da navegação cotidiana em uma rede desconhecida ocorre sem problemas. Ele não diz nada sobre a rede subjacente e nada sobre se o site acessado é realmente aquele que você pretendia visitar.
O guia para pequenas empresas do NCSC deixa clara a lacuna de autenticação: os usuários não conseguem determinar com facilidade quem controla um hotspot ou comprovar que ele pertence ao hotel, café ou estabelecimento esperado. Uma rede "evil twin" é, portanto, um problema diferente da criptografia fraca, porque o invasor controla o caminho em si, e não apenas a interceptação de dados.
O cadeado comprova que a conversa com determinado serviço é privada. Ele não diz nada sobre a rede que está transportando esses dados.
Onde o WPA2, o WPA3 e o Passpoint diferem
WPA3 é mais forte que WPA2 onde os dispositivos oferecem suporte, e as credenciais por usuário do WPA-Enterprise ou do Passpoint mudam ainda mais o cenário, pois uma única conta pode ser revogada e a identidade da rede pode ser verificada. Para entender a mecânica de como esses logins por usuário funcionam no hardware real, nosso guia de autenticação WPA Enterprise aborda a configuração.
A grande armadilha para os visitantes é a visibilidade. Normalmente, você não consegue ver qual modo o estabelecimento utiliza, e é por isso que a coluna de avaliação acima é mais importante do que o nome do protocolo. Um local que emite credenciais individuais em vez de uma senha compartilhada avança muito mais do que qualquer aviso na parede.
Onde os riscos do WiFi público se manifestam na prática
Digamos que uma pessoa a caminho do trabalho pare para tomar um café antes das 08:10, veja uma rede com o nome da rede de cafeterias e se conecte sem pensar. O mesmo acontece em lobbies de hotéis, áreas externas de pubs, portões de embarque de aeroportos e salas de espera de hospitais. O nome do local parece uma garantia, e quase ninguém atrás do balcão sabe informar o que protege a conexão.
Esse hábito fica evidente nos dados. Uma pesquisa da YouGov realizada em 2012 com adultos do Reino Unido que usavam WiFi público revelou que 56% não verificavam, ou raramente verificavam, se uma rede era criptografada antes de se conectar. Comportamentos arriscados eram rotineiros: 45% acessavam e-mails, 37% acessavam o Facebook, 14% usavam o internet banking e 15% inseriam dados de cartão de crédito ou débito em redes públicas.
| Fonte | Métrica | Resultado |
|---|---|---|
| YouGov, 2012 | Não verificou ou raramente verificou a criptografia antes de conectar | 56% |
| YouGov, 2012 | Acessou e-mail em WiFi pública | 45% |
| YouGov, 2012 | Acessou o Facebook em WiFi pública | 37% |
| YouGov, 2012 | Usou internet banking em WiFi pública | 14% |
| YouGov, 2012 | Inseriu dados de cartão em WiFi pública | 15% |
| Norton, 2024 | Acessou e-mail pessoal em WiFi pública | 64% |
Considere a pesquisa de 2012 mais como um padrão do que como um índice atual, já que ela tem mais de uma década. O padrão se manteve. Em 2024, 64% dos usuários pesquisados no Reino Unido relataram acessar contas de e-mail pessoais em WiFi público, de acordo com uma pesquisa da Norton divulgada pelo Focus on Travel News. O comportamento praticamente não mudou, enquanto os locais se multiplicaram.
Parte da razão é que ninguém explica as configurações no momento do uso. Para a maioria dos convidados, o portal cativo é a única mensagem de segurança que um estabelecimento exibe, e geralmente ele apenas solicita um endereço de e-mail sem mencionar uma palavra sequer sobre criptografia ou identidade.
Os momentos de maior risco são aqueles que parecem rotineiros: verificar um saldo durante o cafezinho, aprovar uma solicitação de login em uma conta de trabalho, comprar uma passagem de trem com um cartão salvo. Decida com antecedência quais atividades você fará na rede de outra pessoa, e a rotina deixa de ser um dilema.
Tome decisões e proteja-se em redes WiFi públicas
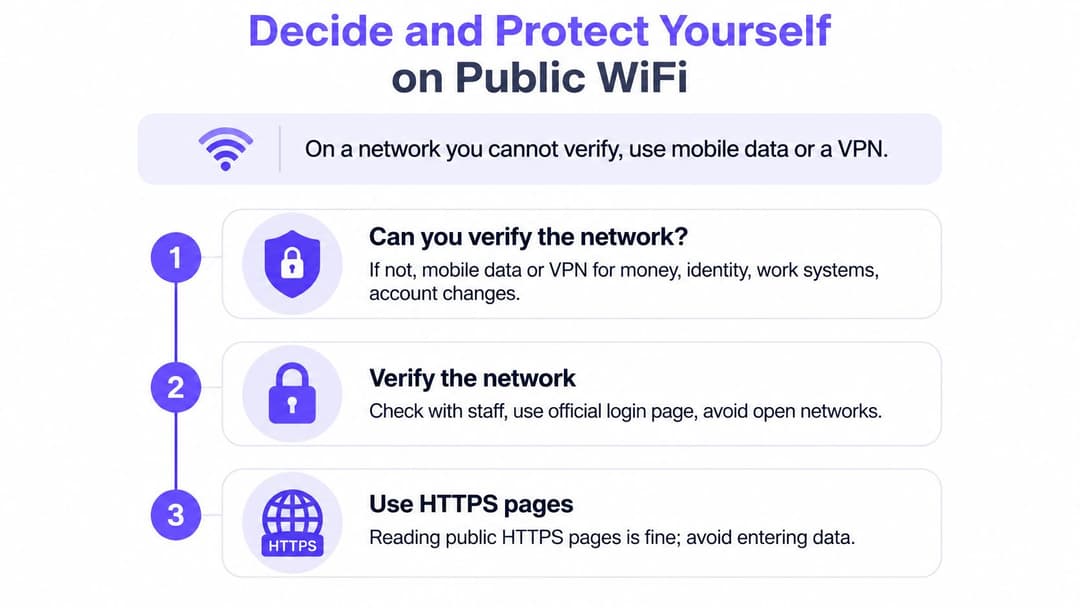
Comece com a regra de decisão e todo o resto vem em seguida. Em uma rede que você não pode verificar, use dados móveis ou uma VPN para qualquer coisa que envolva dinheiro, identidade, sistemas de trabalho ou alterações de conta. Acessar páginas HTTPS públicas não tem problema. É no login que as pessoas são pegas desprevenidas.
O infográfico abaixo sintetiza isso em três ações.
As sete etapas, com o motivo de cada uma
- Confirme o nome exato da rede com a equipe. Hotspots invasores copiam os nomes dos locais, portanto, pergunte no balcão e evite nomes duplicados ou com diferenças de apenas um caractere em relação ao oficial.
- Desative a conexão automática e o compartilhamento de arquivos e, depois, esqueça a rede. Um dispositivo que memoriza uma rede se reconectará sem hesitar a uma rede falsa e idêntica na sua próxima visita.
- Faça transações financeiras usando dados móveis. Operações bancárias, pagamentos com cartão e consoles de administração são onde um invasor intermediário obtém mais vantagens, e o roteamento de dados pelo celular custa menos do que uma conta comprometida.
- Verifique se há HTTPS antes de digitar qualquer dado e nunca ignore um aviso de certificado. O aviso existe porque o certificado não corresponde ao site solicitado - e esse é exatamente o momento de parar.
- Interrompa o acesso em qualquer portal que solicite senha, número de cartão ou login de conta. Um portal cativo precisa, no máximo, de um endereço de e-mail. Qualquer dado além disso é coleta excessiva ou phishing.
- Ative uma VPN confiável antes de fazer login e mantenha-a sempre ativa quando o dispositivo permitir, para que o túnel seguro já exista antes que a primeira credencial seja transmitida.
- Atualize o sistema operacional, o navegador e os aplicativos, e ative a autenticação de dois fatores para e-mail e serviços bancários. Softwares desatualizados são a porta de entrada mais fácil para um dispositivo em uma rede compartilhada.
Se a resposta mais simples for evitar totalmente o WiFi dos estabelecimentos, é importante saber quanto isso custa quando você viaja. Esta comparação de opções de pocket WiFi e eSIM apresenta os prós e contras entre ter um dispositivo separado e um plano de dados no seu próprio telefone.
A verificação antes de fechar a tampa do notebook
Encerre a sessão de tudo o que abriu, limpe as sessões salvas no navegador e confirme nas configurações de WiFi que o dispositivo não se reconectará automaticamente à rede. Caso tenha utilizado um portal que solicitou dados pessoais, anote quais informações forneceu. Esse hábito transforma uma decisão pontual em uma configuração que o seu dispositivo continuará aplicando por você.
Protegendo locais e ambientes de trabalho contra riscos do WiFi público
Uma senha de WiFi exposta em um aviso é apenas um bilhete de entrada, não um documento de identidade. Ela apenas define quem entra e depois deixa de ter utilidade. As orientações do governo britânico sobre o compartilhamento de redes sem fio no local de trabalho explicam com precisão o motivo: WPA2-Personal com uma chave pré-compartilhada comum não oferece segurança adicional entre os clientes depois que a senha é descoberta, pois os usuários podem derivar as chaves de criptografia individuais dos clientes.
Em um hotel, clínica, escritório compartilhado ou condomínio estudantil, isso significa que um hóspede ou visitante pode acessar outro. Um café com oito clientes é uma versão branda do problema. Um edifício residencial com 300 moradores no mesmo SSID é o mesmo problema em grande escala.
O que alterar na rede do local
- Separe as redes de convidados, funcionários e ocupantes. O isolamento limita o que um notebook comprometido pode acessar, que é exatamente o objetivo de operar mais de um SSID.
- Habilite o isolamento de clientes e bloqueie o acesso lateral. Regras de firewall e VLAN com privilégios mínimos ou segmentação por políticas barram o tráfego entre convidados sem depender do bom comportamento de ninguém.
- Utilize WPA2 ou WPA3 baseados em AES com chaves longas geradas aleatoriamente, e mantenha cada SSID em um único nível de segurança para que os dispositivos negociem de forma consistente.
- Divulgue o SSID exato e como verificá-lo, e monitore a presença de pontos de acesso não autorizados que tentem se passar pelo local.
- Substitua a senha compartilhada pelo acesso baseado em identidade, para que cada usuário ou dispositivo se autentique individualmente e o acesso possa ser revogado assim que saírem.
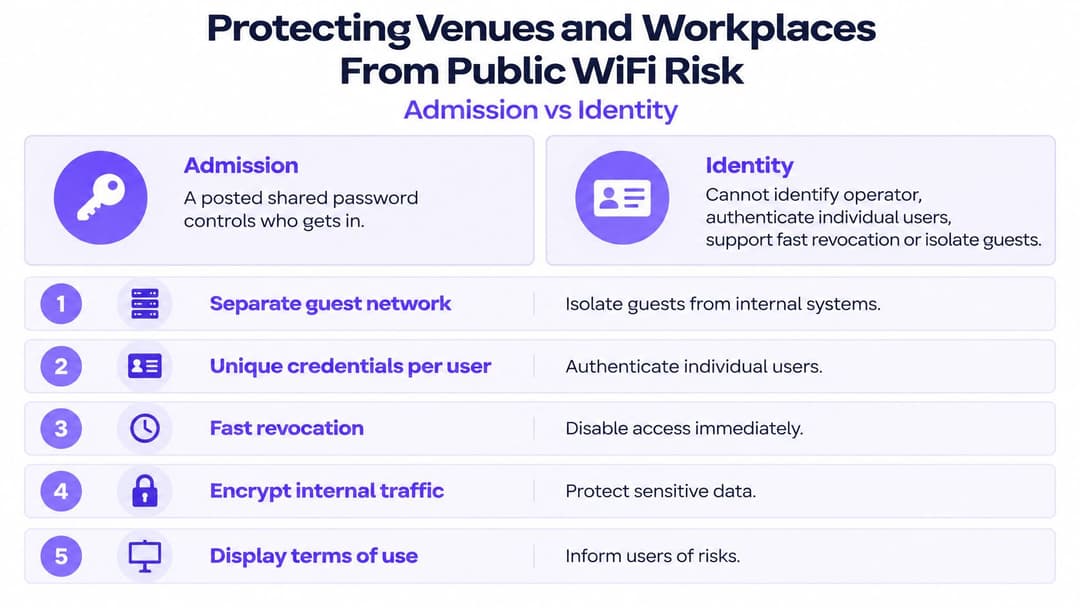
Esse último ponto é onde o WiFi baseado em identidade mostra seu real valor. Nosso WiFi para colaboradores integra os dispositivos dos funcionários com certificados EAP-TLS gerenciados, eliminando senhas compartilhadas a serem alternadas, e cada autenticação é registrada com usuário, dispositivo, data/hora e localização. Ele opera nos pontos de acesso que o local já possui, e o hardware compatível inclui Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Para o conjunto mais amplo de controles de segmentação e monitoramento, nosso guia de segurança de WiFi corporativo detalha toda a arquitetura.
Três ações para esta semana
- Avalie seus próprios hábitos de conexão com base na tabela de riscos e observe em quais logins você utilizou a rede de terceiros no último mês.
- Certifique-se de que as redes de convidados e de colaboradores estejam isoladas, e não apenas dois nomes na mesma sub-rede simples compartilhando uma única senha.
- Pergunte ao seu provedor de rede qual método de autenticação é executado nos dispositivos dos colaboradores e se os acessos individuais podem ser revogados em questão de minutos, em vez de aguardar a próxima troca de senha.
Purple substitui senhas compartilhadas por WiFi baseado em identidade: os visitantes autenticam-se uma única vez por e-mail e obtêm conectividade criptografada desde o primeiro pacote de dados, inclusive em visitas recorrentes, enquanto os dispositivos dos colaboradores conectam-se por meio de certificados vinculados ao Entra ID, Google Workspace ou Okta. Se você administra um hotel, uma clínica, um shopping center ou um edifício residencial e ainda imprime uma senha na parede para todos, esse é o próximo controle que vale a pena alterar. Acesse Purple para ver como redes de convidados, de colaboradores e multilocatárias são configuradas nos pontos de acesso que você já possui.