公共 WiFi 預設並不安全。透過 HTTPS 閱讀新聞或觀看影片通常風險較低。除非您加上額外防護,否則在無法驗證的網路上進行網銀操作、刷卡付款或登入工作系統都會帶來較高風險。
WiFi 名稱僅僅是架設存取點的人所選取的標籤。瀏覽器中的鎖頭圖示表示與該特定網站的連線已加密,並不代表該 WiFi 網路值得信任。此外,貼在咖啡廳櫃檯上的密碼或許能控制對該網路的存取,但並不能證明還有誰可以使用該網路,或者該網路是如何受到管理的。
Neighbourhood Watch 的研究發現,十分之六的英國人經常使用公共 WiFi,且 28% 的人在即使感到有風險的情況下,仍會連線至未受保護的網路。請將網路與線上服務視為兩件不同的事:檢查鎖頭圖示所保護的範圍,並判斷該活動是否適合在無法驗證的連線上進行。
關於公共 WiFi 安全性的簡要解答
公共 WiFi 預設並不安全。它適合用於閱讀、搜尋和串流播放,但除非您自行加上額外防護,否則絕不適合在此登入任何涉及金錢、身分或工作存取權限的系統。
原因在於架構本質,而非戲劇化的攻擊手法。任何人都可以架設無線存取點:咖啡廳的路由器、某人背包裡的手機,或是停在外面廂型車裡的筆記型電腦。在您 WiFi 清單中看到的名稱只是營運者自行輸入的標籤,因此一個親切熟悉的名稱,完全無法證明連線另一端究竟是誰。
| 活動 | 在未經驗證的公開 WiFi 上的風險 | 建議採取的行動 |
|---|---|---|
| 瀏覽新聞或一般網站 | 若網站使用 HTTPS 則風險較低 | 可接受 |
| 搜尋與串流播放影片 | 低至中等 | 未登入的情況下可接受 |
| 登入社群媒體 | 中等 | 使用具備雙重驗證的官方應用程式,或使用行動數據 |
| 個人電子郵件 | 中等至偏高 | 使用行動數據或 VPN |
| 網路銀行 | 高 | 使用行動數據 |
| 刷卡付款與線上購物結帳 | 高 | 使用行動數據或受信任的網路 |
| 工作系統與管理者存取 | 極高 | 除非受管理的 VPN 始終保持開啟,否則請勿使用 |
公共 WiFi 安全嗎?對前兩行而言,大致上是安全的。對後三行而言則不安全,無論您在輸入時多麼謹慎也無法改變這一點。
人們的行為尚未跟上這種劃分。Neighbourhood Watch 於 2021 年發布的一項涉及 16,000 個英國家庭的研究發現,十分之六的英國人經常使用公用 WiFi。在受訪者中,28% 的人即使感到不安全或有外洩風險,仍會連接至未受保護的網路,另有 23% 的人為了方便而明知故犯地忽略潛在風險。同一項研究還發現,67% 的人認為所有場所都應提供受密碼保護的 WiFi,這表明人們多麼強烈地將密碼視為信任信號,而非一項技術設定。
這個安全訊號比表面上看起來更脆弱,這就是為什麼本指南後續內容會將網路與服務分開看待。共用密碼只能控管連線權限,並不能證明熱點本身是真實合法的,也無法對您的流量進行端對端加密。
出門在外的守則:公共 WiFi 適合瀏覽閱讀,但在沒有 VPN 或行動數據的情況下,絕不適合登入任何重要的系統或服務。
公共 WiFi 攻擊的運作方式
一名旅客抵達英國的機場,打開 WiFi 清單並輕觸看起來像是機場自營的網路。隨後出現一個頁面,接著跳出一個方塊要求輸入電子郵件地址與密碼以「啟用」連線階段。兩分鐘後連線成功。該旅客讀取電子郵件、查詢帳戶餘額,一切看起來毫無異狀。
下圖顯示在未經任何人驗證的網路上,攔截發生的位置。
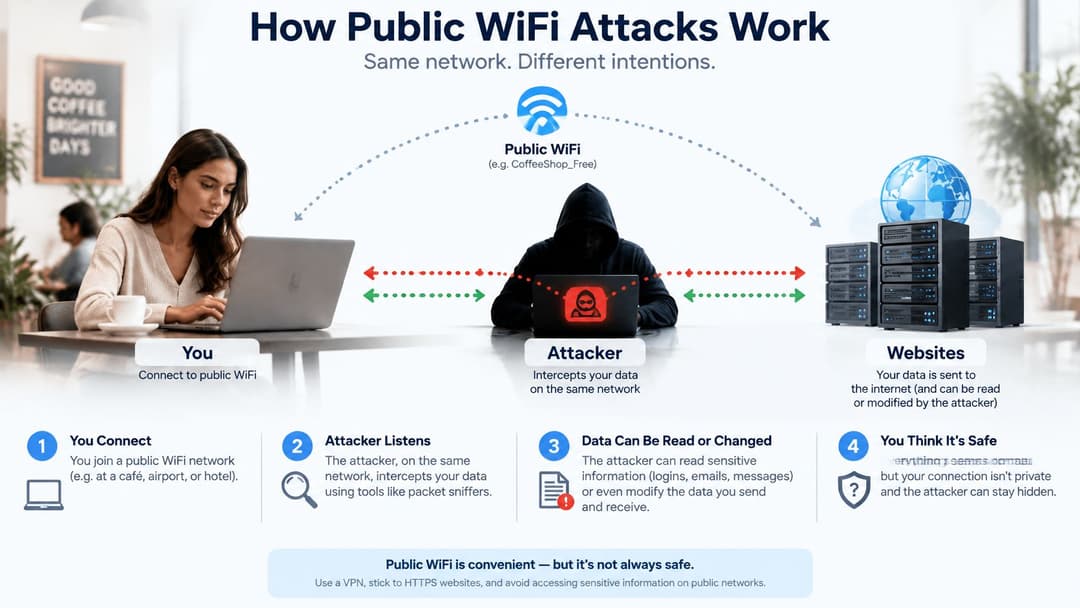
在看似普通的體驗背後運作著四種機制,而旅客完全看不見其中任何一種。
惡意熱點(Rogue hotspot)。攻擊者架設一個名稱看似逼真的場所存取點。啟用自動加入功能的裝置會直接連線,而該熱點的營運者此時便掌握了您的傳輸路徑。國家網路安全中心(NCSC)關於縮小攻擊面的指引 對此明確指出:存取點任何人都可以架設,因此公共 WiFi 並不安全。
強制入口視窗。公共網路通常會使用登入頁面,且裝置在任何 VPN 啟動前就會直接與本機服務通訊。這會產生暴露的空窗期,在此期間網路本身或網路上的其他使用者可能會鎖定該裝置進行攻擊。
資料收割頁面。有些入口頁面要求的資訊遠超過所需。索取電子郵件地址是一回事;但若在看似略有異常的頁面上要求輸入密碼、卡號或帳戶登入資訊,本質上就是包裝成強制入口的網路釣魚。
重新導向。遭竄改的 DNS 回應可能會將針對銀行位址的請求導向仿冒網站。如同同一份 NCSC 指南所載,HTTPS 能保護設定正確的應用程式,但它無法阻止偽造的入口網站、遭竄改的查詢、未修補軟體的漏洞利用,也無法防止旁觀者窺探您造訪了哪些網站。
加密與驗證解析
有兩個不同的概念常被歸類在「WiFi 安全性」底下,而模糊了這兩者的界限正是大多數混淆的根源。加密如同密封的信封:走廊上的任何人都無法閱讀裡面的信件。身分驗證則是快遞員的識別證:它會告訴您是誰在處理遞送,以及他們是否如其聲稱的那樣真實可靠。
掛鎖圖示只提供前者,卻沒有後者。這就是為什麼場所可以運作完全加密的網路,卻仍讓您無法確定擁有者是誰。
| 連線類型 | 受保護的項目 | 不受保護的項目 | 評估結論 |
|---|---|---|---|
| 開放式網路,無需密碼 | 網路鏈路上的任何內容均無保護 | 透過該鏈路傳送的所有內容 | 避免進行任何敏感操作 |
| 受 WEP 保護的網路 | 可被破解的脆弱舊版加密 | 幾乎所有內容 | 避免使用 |
| WPA2-Personal 搭配共用密碼 | 加密流量以防外部人員竊聽 | 其他知道密碼的人;熱點營運者的身分證明 | 僅限低風險瀏覽 |
| WPA2 或 WPA3 Enterprise,或 Passpoint | 個別使用者的驗證與加密 | 取決於營運者的設定以及您的憑證檢查 | 較佳;請檢查網路身分 |
| 網站或應用程式採用 HTTPS | 加密您與該服務之間的資料 | 偽造入口網站、DNS 劫持、裝置遭到入侵、可見的網站名稱 | 不可或缺,但單靠此項仍不足夠 |
| 連線至受信任端點的 VPN | 加密延伸至區域網路之外的完整通道 | 裝置遭到入侵;對 VPN 提供商的信任度 | 高度適合敏感操作 |
掛鎖圖示實際上證明了什麼
鎖頭圖示只回答了一個問題:我的瀏覽器與其憑證中指定的伺服器之間的通訊是否具備隱私性?這非常重要,也是為什麼在陌生網路上進行大多數日常瀏覽通常沒問題的原因。但它完全無法說明底層網路的狀況,也無法保證您前往的網站確實是您預期造訪的網站。
NCSC 的小型企業指南 清楚指出了身分驗證上的漏洞:使用者難以輕易判斷熱點由誰控制,也無法證明它確實屬於預期的飯店、咖啡廳或場所。因此,雙面惡魔(Evil Twin)網路與弱加密是截然不同的問題,因為攻擊者掌控的是整個傳輸路徑,而不只是進行竊聽。
掛鎖圖示僅能證明與特定服務之間的通訊是隱私的,並無法保證承載該通訊的網路本身安全無虞。
WPA2、WPA3 與 Passpoint 的差異之處
在裝置支援的情況下,WPA3 比 WPA2 更安全,而來自 WPA-Enterprise 或 Passpoint 的個別使用者認證更進一步改變了局勢,因為單一帳號可被撤銷,且網路身分亦可進行驗證。關於這些個別使用者登入在實際硬體上運作機制的詳細說明,我們的 WPA Enterprise 身分驗證 指南涵蓋了相關設定。
訪客面臨的難題在於可見度。您通常無法得知場所運行的是哪種模式,這也是為什麼上方的判定結果欄位比通訊協定名稱更為重要。相較於牆上張貼的任何警告海報,場所核發個別憑證而非使用單一共享密碼詞組,更能有效提升安全性。
公共 WiFi 風險在實務中出現的地方
假設一名通勤者在搭乘 08:10 的車次前買了杯咖啡,看見以該連鎖店命名的網路,便不假思索地連線。同樣的情況也發生在飯店大廳、酒吧戶外區、機場登機門和醫院候診室。場所的名稱讓人感覺是一種保證,但櫃台人員幾乎無人能告訴您該連線受到何種保護。
這種習慣在數據中顯露無遺。一項針對使用公用 WiFi 的英國成年人所進行的 2012 年 YouGov 調查 發現,56% 的人在連線前沒有或很少檢查網路是否加密。高風險活動已成常態:45% 的人登入電子郵件、37% 的人瀏覽 Facebook、14% 的人使用網路銀行,還有 15% 的人在公用網路上輸入信用卡或簽帳金融卡資訊。
| 來源 | 測量指標 | 結果 |
|---|---|---|
| YouGov,2012 | 連線前未曾或鮮少檢查加密狀態 | 56% |
| YouGov,2012 | 在公開 WiFi 上登入電子郵件 | 45% |
| YouGov,2012 | 在公開 WiFi 上存取 Facebook | 37% |
| YouGov,2012 | 在公開 WiFi 上使用網路銀行 | 14% |
| YouGov,2012 | 在公開 WiFi 上輸入卡片資訊 | 15% |
| Norton,2024 | 在公開 WiFi 上登入個人電子郵件 | 64% |
由於 2012 年的民調距今已有十多年,因此應將其視為一種行為模式而非當前的比率。這種模式依然持續。根據 Focus on Travel News 報導的 Norton 研究,2024 年有 64% 受訪的英國使用者表示曾透過公共 WiFi 登入個人電子郵件帳號。儘管提供連線的場所大幅增加,這種行為模式卻幾乎沒有改變。
部分原因在於使用當下沒有人會說明相關設定。對大多數訪客而言,強制入口 是場所向他們顯示的唯一安全訊息,而且通常只會要求提供電子郵件地址,對加密或身分驗證隻字不提。
最具風險的時刻往往是那些習以為常的舉動:在喝咖啡休息時查詢餘額、在工作帳戶上核准登入提示、使用已儲存的卡片購買火車票。提前決定哪些活動可以在他人的網路上進行,如此一來,日常操作就不再需要每次費心斟酌判斷。
在公共 WiFi 上做出判斷並保護自己
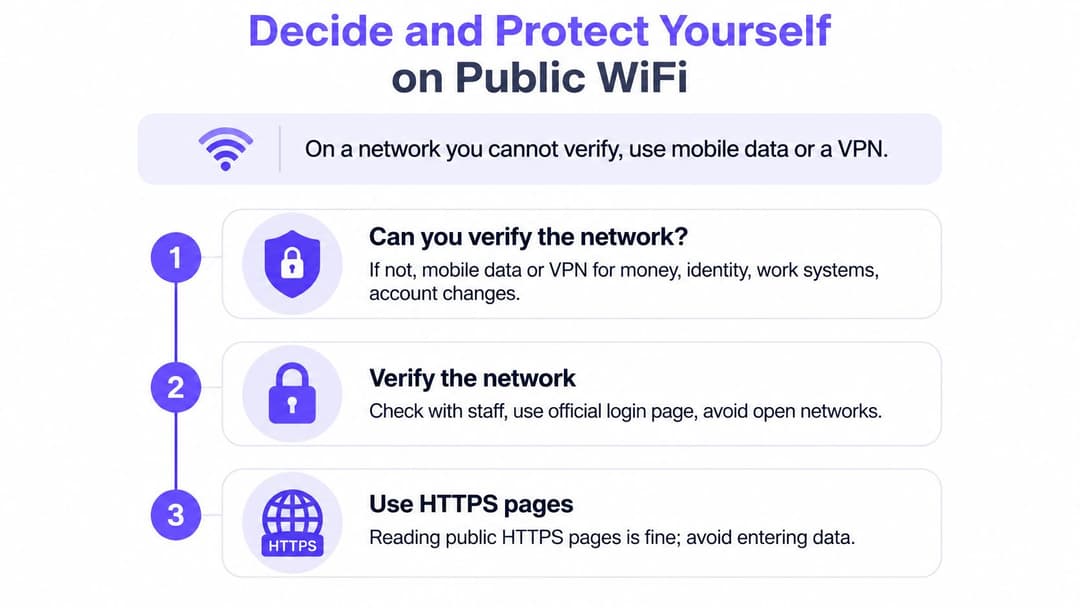
從決策準則開始,其他一切便能水到渠成。在無法驗證的網路上,凡涉及金錢、身分、工作系統或帳戶變更的任何操作,請一律使用行動數據或 VPN。瀏覽公開的 HTTPS 網頁沒有問題。登入才是人們容易受害的環節。
下方的資訊圖表將其簡化為三個步驟。
七個步驟及其各自的原因
- 向工作人員確認確切的網路名稱。惡意熱點常會仿冒場所名稱,因此請在櫃檯詢問,並略過重複的名稱或與官方名稱僅差一個字元的網路。
- 關閉自動加入與檔案共享功能,並在離開後清除該網路。如果裝置記住了某個網路,下次造訪時就可能毫不猶豫地自動連線到外觀相似的冒牌網路。
- 透過行動數據處理財務交易。網路連線路徑上的攻擊者最能從網路銀行、信用卡付款和管理主控台獲取利益,而使用手機熱點分享的成本遠低於帳戶遭到盜用的損失。
- 在輸入任何內容之前先檢查是否有 HTTPS,切勿點擊略過憑證警告。出現警告是因為憑證與您要求的網站不符,這正是您應立即停止操作的時刻。
- 若有任何入口網站要求輸入密碼、信用卡號或帳戶登入資訊,請立即停止。強制入口最多只需提供電子郵件地址。超出此範圍的任何要求都屬於資料收集或網路釣魚。
- 登入前先開啟信譽良好的 VPN,並在裝置允許的情況下保持連線,確保在傳送第一筆憑證資料前通道就已建立。
- 更新作業系統、瀏覽器和應用程式,並開啟雙重驗證(適用於電子郵件與網路銀行)。未修補的軟體是共用網路上裝置最容易遭到入侵的管道。
如果最簡單的解決方案是完全避開場所的 WiFi,那麼了解旅行時這需要付出多少成本會很有幫助。這份針對 隨身 WiFi 與 eSIM 選項 的比較,詳細列出了使用獨立裝置與在個人手機上使用數據方案之間的取捨。
闔上螢幕前的檢查事項
登出您開啟的所有服務,清除瀏覽器中儲存的連線階段,並在您的 WiFi 設定中確認該網路已不再自動加入。如果您使用了要求提供個人資料的入口網站,請記下您提供了哪些資訊。這個習慣能將一次性的決定,轉變為裝置持續為您套用的設定。
保護場所與工作空間免受公用 WiFi 風險威脅
張貼出來的 WiFi 密碼只是一張入場券,而不是身分證明文件。它只決定了誰能進門,隨後就不再發揮任何作用。英國政府的 工作場所無線網路共用指引 明確說明了原因:一旦知道了通行碼,採用通用預先共用金鑰的 WPA2-Personal 就無法在用戶端之間提供額外的安全性,因為使用者可以藉此推導出個別用戶端的加密金鑰。
在飯店、診所、共享辦公室或學生宿舍中,這意味著房客或訪客之間可以直接連線。一家只有八位顧客的咖啡廳是這個問題的輕度縮影。而一棟有 300 名住戶共用同一個 SSID 的住宅大樓,則是同樣問題的大規模體現。
場所網路應變更的項目
- 區隔訪客、員工與租戶網路。隔離能限制受入侵筆記型電腦所能接觸的範圍,而這正是運作多個 SSID 的核心用意。
- 啟用用戶端隔離並拒絕橫向存取。防火牆規則與最小權限 VLAN 或原則分段能阻止訪客對訪客的流量,而無需仰賴任何人的自律行為。
- 使用基於 AES 的 WPA2 或 WPA3 搭配隨機產生的長金鑰,並讓每個 SSID 保持單一安全層級,使裝置能一致進行交涉。
- 公布確切的 SSID 以及驗證方式,並監控冒充該場所的未授權存取點。
- 以身分型存取取代共用密碼,讓每個人或每部裝置都能單獨通過驗證,並可在人員離職或離開當天立即撤銷存取權。
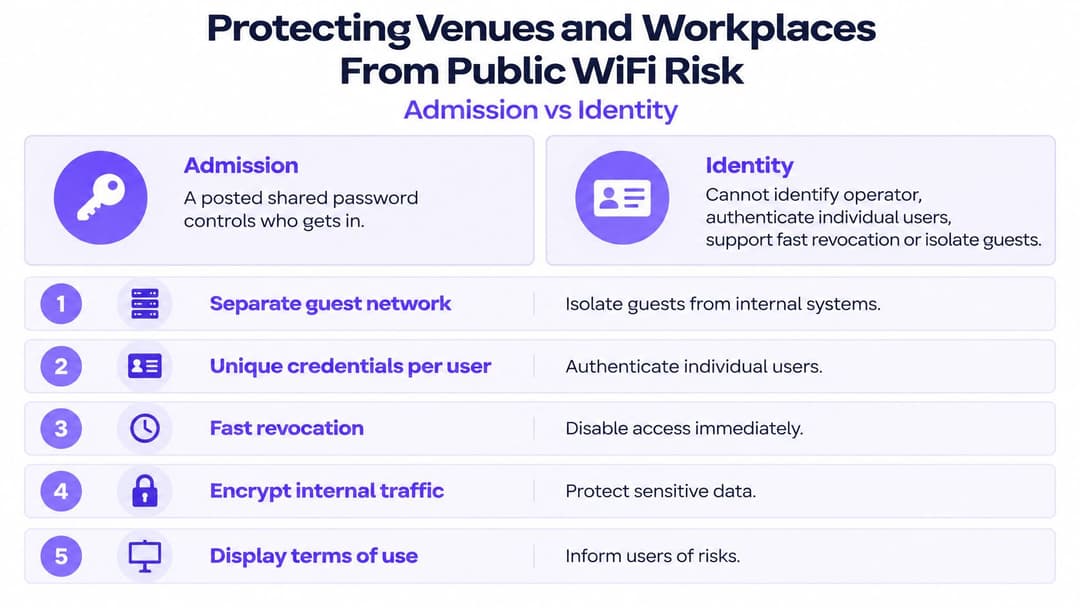
最後這一點正是基於身分的 WiFi 發揮價值之處。我們的員工 WiFi 透過受管 EAP-TLS 憑證為員工裝置進行上線配置,因此無需輪換共用密碼,且每次驗證都會記錄使用者、裝置、時間與位置。它可在場地現有的存取點 (AP) 上運作,支援的硬體包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 與 Fortinet。若想了解圍繞網路分段與監控的更廣泛控制措施,我們的 企業級 WiFi 安全指南 詳細介紹了整體架構。
本週可採取的行動三則
- 對照風險表檢視您自己的連線習慣,並記下您在過去一個月中曾在他人網路上進行過哪些登入操作。
- 檢查訪客與員工網路是否已隔離,而非在同一個共用密碼的扁平子網路上的兩個名稱。
- 向您的網路供應商詢問員工裝置採用何種驗證方法,以及是否能在幾分鐘內撤銷個別存取權限,而不必等到下次變更密碼時。
Purple 以基於身分的 WiFi 取代共用密碼:訪客只需透過電子郵件驗證一次,即可從第一個封包開始獲得加密連線(包括再次造訪時),而員工裝置則使用與 Entra ID、Google Workspace 或 Okta 繫結的憑證進行連線。如果您經營飯店、診所、購物中心或住宅大樓,且仍在牆上張貼供所有人使用的單一密碼,這就是接下來最值得改變的控制措施。請造訪 Purple,了解如何在現有的存取點上設定訪客、員工及多租戶網路。