Il WiFi pubblico WiFi non è sicuro per impostazione predefinita. Leggere le notizie o guardare video tramite HTTPS è solitamente a basso rischio. Effettuare operazioni bancarie, pagare con carta o accedere a sistemi di lavoro su una rete che non può verificare comporta maggiori rischi a meno che non si aggiunga una protezione.
Il nome di un WiFi è solo un'etichetta scelta da chiunque abbia configurato il punto di accesso. Il lucchetto nel Suo browser indica che la connessione a quel particolare sito web è crittografata, non che la rete WiFi sia affidabile. Inoltre, una password fissata con il nastro adesivo sul bancone di un bar può limitare l'accesso alla rete, ma non dimostra chi altro possa utilizzarla né come la rete sia gestita.
Una ricerca condotta da Neighbourhood Watch ha rilevato che sei britannici su dieci utilizzano regolarmente il WiFi pubblico, e il 28% si connette a reti non protette anche quando si sente esposto. Tratti la rete e il servizio online come elementi distinti: verifichi cosa protegge il lucchetto e decida se l'attività sia adatta a una connessione che non può verificare.
La risposta breve sulla sicurezza del WiFi pubblico
Il WiFi pubblico WiFi non è sicuro per impostazione predefinita. Va bene per leggere, effettuare ricerche e riprodurre contenuti in streaming, ma è il posto sbagliato per accedere a qualsiasi elemento che contenga denaro, identità o accessi di lavoro, a meno che non si aggiunga una protezione autonoma.
Il motivo è di tipo strutturale, non eclatante. Chiunque può gestire un punto di accesso wireless: il router del bar, un telefono nella borsa di qualcuno, un portatile a bordo di un furgone parcheggiato all'esterno. Il nome che compare nell'elenco WiFi è una semplice etichetta inserita dal gestore; pertanto, un nome familiare e rassicurante non garantisce affatto chi ci sia all'altro capo della connessione.
| Attività | Rischio su reti WiFi pubbliche non verificateWiFi | Azione consigliata |
|---|---|---|
| Lettura di notizie o siti web generici | Basso se il sito utilizza HTTPS | Accettabile |
| Ricerche e streaming video | Da basso a moderato | Accettabile senza effettuare l'accesso |
| Accesso ai social media | Moderato | Utilizzare l'app ufficiale con autenticazione a due fattori, oppure la rete dati cellulare |
| Email personale | Da moderato a elevato | Utilizzare la rete dati cellulare o una VPN |
| Online banking | Elevato | Utilizzare la rete dati cellulare |
| Pagamenti con carta e acquisti online | Elevato | Utilizzare la rete dati cellulare o una rete affidabile |
| Sistemi di lavoro e accessi da amministratore | Molto elevato | Non utilizzare a meno che non sia sempre attiva una VPN gestita |
Le reti WiFi pubbliche sono sicure? Per le prime due righe, a grandi linee sì. Per le ultime tre, no, e nessuna cautela durante la digitazione può cambiare le cose.
Il comportamento degli utenti non si è ancora allineato a questa distinzione. Una ricerca condotta su 16.000 famiglie del Regno Unito, pubblicata nel 2021 da Neighbourhood Watch, ha rilevato che sei britannici su dieci utilizzavano regolarmente reti WiFi pubbliche. Tra i partecipanti, il 28% si connetteva a reti non protette pur percependole come insicure o esposte a rischi, e un ulteriore 23% ignorava consapevolmente tali rischi per comodità. Dalla stessa ricerca è emerso che il 67% riteneva che tutte le strutture dovessero offrire una connessione WiFi protetta da password, a dimostrazione di come la password venga considerata un indicatore di affidabilità piuttosto che una semplice impostazione tecnica.
Questo segnale è più debole di quanto sembri, ed è per questo che il resto di questa guida tiene separati la rete e il servizio. Una password condivisa regola l'ammissione. Non dimostra che l'hotspot sia autentico e non crittografa il traffico end-to-end.
La regola fondamentale da ricordare: il WiFi pubblico WiFi va bene per la consultazione e non va bene per accedere a qualsiasi cosa di rilevante senza una VPN o i dati mobili.
Come funzionano gli attacchi alle reti WiFi pubbliche
Un viaggiatore atterra in un aeroporto del Regno Unito, apre l'elenco delle reti WiFi e tocca quella che sembra essere la rete ufficiale dell'aeroporto. Compare una pagina, poi un riquadro che richiede un indirizzo email e una password per "attivare" la sessione. Due minuti dopo la connessione è attiva. Il viaggiatore legge le email, controlla il saldo del conto e nulla sembra anomalo.
Il diagramma seguente mostra dove avviene l'intercettazione su una rete che nessuno ha verificato.
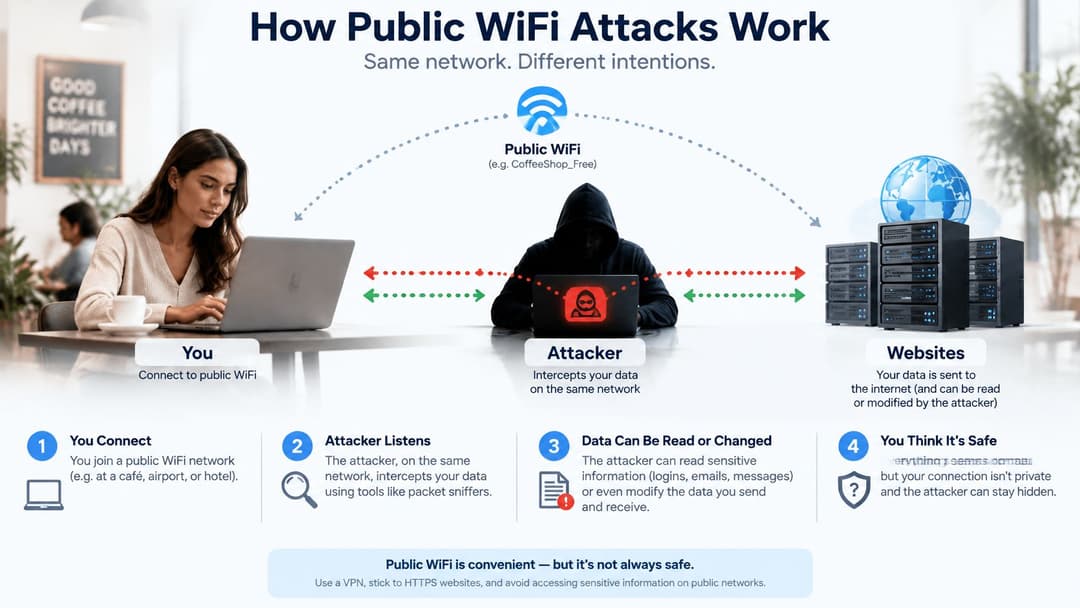
Dietro a questa esperienza apparentemente ordinaria operano quattro meccanismi, e il viaggiatore non ne vede alcuno.
L'hotspot non autorizzato. Un aggressore gestisce un punto di accesso con un nome credibile della sede. I dispositivi con la connessione automatica abilitata vi accedono direttamente, e il gestore di quell'hotspot si trova ora lungo il percorso seguito dal Suo traffico. Le linee guida del National Cyber Security Centre sulla riduzione della superficie di attacco sono esplicite al riguardo: un punto di accesso può essere gestito da chiunque, quindi il WiFi pubblico non è sicuro.
La finestra del portale captive. Le reti pubbliche utilizzano comunemente una pagina di accesso e il dispositivo comunica direttamente con un servizio locale prima dell'avvio di qualsiasi VPN. Ciò crea una finestra di esposizione in cui la rete, o un altro utente su di essa, può prendere di mira il dispositivo.
La pagina di raccolta dati. Alcuni portali chiedono più del necessario. Un indirizzo email è un conto; una password, un numero di carta o un accesso all'account su una pagina che appare leggermente anomala è phishing mascherato da portale captive.
Il reindirizzamento. Risposte DNS manipolate possono indirizzare la richiesta dell'indirizzo di una banca verso un sito clone. Il protocollo HTTPS protegge le applicazioni configurate correttamente, come indicato dalle stesse linee guida dell'NCSC, ma non impedisce la presenza di un portale fittizio, una ricerca manipolata, lo sfruttamento di software privo di patch o la presenza di un osservatore che registri i siti visitati.
Crittografia e autenticazione spiegate nel dettaglio
Due concetti distinti vengono spesso ricondotti a "sicurezza del WiFi", e confonderli è l'origine della maggior parte dei dubbi. La crittografia è una busta sigillata: nessuno nel corridoio può leggere la lettera all'interno. L'autenticazione è il tesserino del corriere: indica chi gestisce la consegna e se sia davvero chi dichiara di essere.
Un lucchetto offre la prima condizione senza la seconda. Ecco perché una struttura può gestire una rete perfettamente crittografata lasciando comunque nel dubbio su chi ne sia il proprietario.
| Tipo di connessione | Cosa protegge | Cosa non protegge | Verdetto |
|---|---|---|---|
| Rete aperta, senza password | Nulla sul collegamento di rete | Tutto ciò che viene trasmesso sul collegamento | Evitare per qualsiasi operazione sensibile |
| Rete protetta da WEP | Crittografia legacy debole che può essere violata | Praticamente nulla | Evitare |
| WPA2-Personal con password condivisa | Crittografa il traffico rispetto a soggetti esterni | Altre persone a conoscenza della passphrase; identità di chi gestisce l'hotspot | Solo per navigazione a basso rischio |
| WPA2 o WPA3 Enterprise, oppure Passpoint | Autenticazione e crittografia per singolo utente | Dipende dalla configurazione dell'operatore e dalle verifiche dei certificati eseguite | Migliore; verificare l'identità della rete |
| HTTPS su un sito web o un'app | Crittografa i dati tra l'utente e il servizio specifico | Portali falsi, manipolazioni DNS, compromissione del dispositivo, nomi dei siti visibili | Indispensabile, ma non sufficiente da solo |
| VPN verso un endpoint affidabile | Crittografa l'intero tunnel oltre la rete locale | Compromissione del dispositivo; fiducia riposta nel provider VPN | Efficace per utilizzi sensibili |
Cosa dimostra effettivamente il lucchetto
Il lucchetto risponde esattamente a una sola domanda: questa conversazione è riservata tra il mio browser e il server indicato nel suo certificato? È un aspetto fondamentale, ed è il motivo per cui la maggior parte della navigazione quotidiana su una rete sconosciuta non crea problemi. Non dice nulla sulla rete sottostante, né se il sito raggiunto sia effettivamente quello a cui si intendeva accedere.
La guida per le piccole imprese dell'NCSC evidenzia chiaramente il deficit di autenticazione: gli utenti non possono determinare facilmente chi controlli un hotspot o dimostrare che appartenga effettivamente all'hotel, al bar o alla sede previsti. Una rete "evil twin" rappresenta pertanto un problema diverso da una crittografia debole, poiché l'aggressore controlla l'intero percorso e non si limita alla semplice intercettazione.
Un lucchetto dimostra che la conversazione con un servizio è privata. Non dice nulla sulla rete che la trasmette.
In cosa differiscono WPA2, WPA3 e Passpoint
WPA3 è più sicuro di WPA2 dove i dispositivi lo supportano, e le credenziali per singolo utente fornite da WPA-Enterprise o Passpoint cambiano ulteriormente lo scenario, poiché un singolo account può essere revocato e l'identità della rete può essere verificata. Per comprendere il funzionamento pratico di questi accessi per utente su hardware reale, la nostra guida all'autenticazione WPA Enterprise ne descrive la configurazione.
Per gli utenti, l'ostacolo principale è la visibilità. Di solito non è possibile vedere quale modalità utilizzi una struttura; per questo la colonna dell'esito riportata sopra è più importante del nome del protocollo. Una sede che assegna credenziali individuali anziché un'unica passphrase condivisa offre una protezione ben superiore a qualsiasi cartello di avviso affisso alla parete.
Dove si manifestano nella pratica i rischi delle reti WiFi pubbliche
Si pensi a un pendolare che si ferma a prendere un caffè prima del treno delle 08:10, vede una rete con il nome della catena e si connette senza pensarci. Lo stesso accade nelle hall degli hotel, nei dehors dei pub, ai gate degli aeroporti e nelle sale d'attesa degli ospedali. Il nome della struttura dà un senso di sicurezza, e quasi nessuno dietro al bancone è in grado di indicare cosa protegga la connessione.
Questa abitudine emerge chiaramente dai dati. Un sondaggio YouGov del 2012 condotto su adulti britannici che utilizzavano il WiFi pubblico ha rivelato che il 56% non controllava mai, o quasi mai, se una rete fosse crittografata prima di connettersi. Le attività a rischio erano all'ordine del giorno: il 45% effettuava l'accesso alla posta elettronica, il 37% accedeva a Facebook, il 14% utilizzava i servizi di online banking e il 15% inseriva i dettagli della carta di credito o debito su una rete pubblica.
| Fonte | Parametro | Risultato |
|---|---|---|
| YouGov, 2012 | Non ha controllato o ha controllato raramente la crittografia prima di connettersi | 56% |
| YouGov, 2012 | Ha effettuato l'accesso all'email tramite WiFi pubblicoWiFi | 45% |
| YouGov, 2012 | Ha effettuato l'accesso a Facebook tramite WiFi pubblicoWiFi | 37% |
| YouGov, 2012 | Ha utilizzato l'online banking tramite WiFi pubblicoWiFi | 14% |
| YouGov, 2012 | Ha inserito i dati della carta tramite WiFi pubblicoWiFi | 15% |
| Norton, 2024 | Ha effettuato l'accesso all'email personale tramite WiFi pubblicoWiFi | 64% |
Interpreti il sondaggio del 2012 come un trend piuttosto che come un dato attuale, poiché risale a più di dieci anni fa. La tendenza si è mantenuta. Nel 2024, il 64% degli utenti intervistati nel Regno Unito ha dichiarato di accedere ai propri account e-mail personali tramite il WiFi pubblico, secondo una ricerca di Norton riportata da Focus on Travel News. Il comportamento è rimasto pressoché invariato mentre i luoghi si sono moltiplicati.
Il motivo risiede in parte nel fatto che nessuno illustra la configurazione al momento dell'utilizzo. Per la maggior parte degli utenti, il portale captive è l'unico messaggio di sicurezza mostrato dalla struttura, e di solito richiede un indirizzo email senza fare alcun accenno a crittografia o identità.
I momenti più rischiosi sono quelli che sembrano di routine: controllare il saldo durante una pausa caffè, approvare una richiesta di accesso su un account di lavoro, acquistare un biglietto del treno con una carta salvata. Decida in anticipo quali attività svolgere sulla rete di qualcun altro e la routine smetterà di essere una valutazione discrezionale.
Prendere decisioni e proteggersi sulle reti WiFi pubbliche
Inizi con la regola decisionale e tutto il resto verrà da sé. Su una rete che non può verificare, utilizzi i dati mobili o una VPN per qualsiasi operazione che coinvolga denaro, identità, sistemi di lavoro o modifiche all'account. Leggere pagine HTTPS pubbliche non presenta problemi. È al momento dell'accesso che si corrono i rischi.
L'infografica sottostante sintetizza tutto questo in tre passaggi.
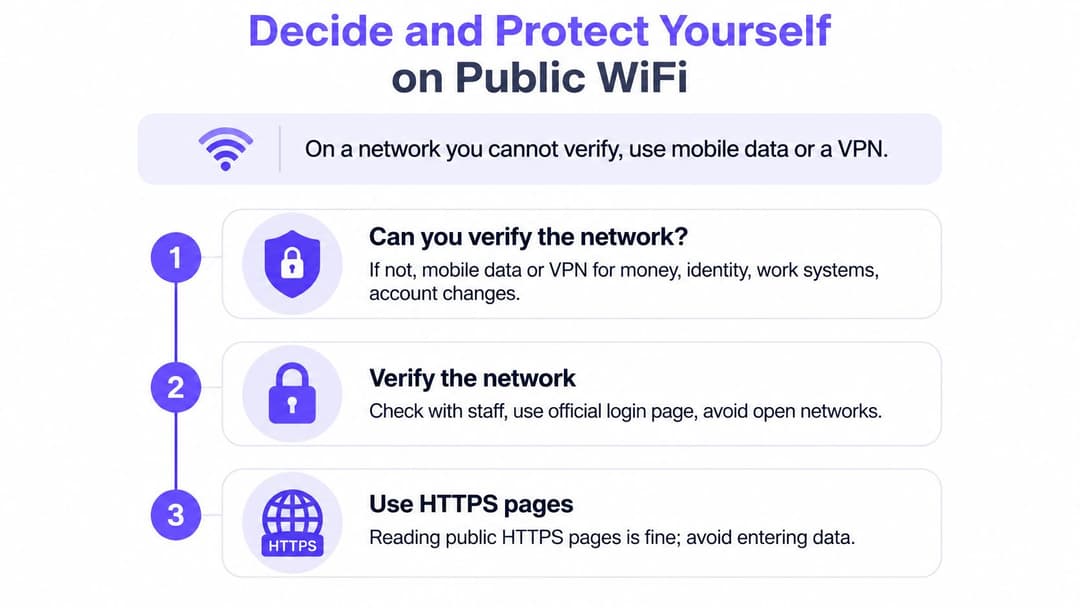
I sette passaggi, con la relativa motivazione per ciascuno
- Verificare l'esatto nome della rete con il personale. Gli hotspot non autorizzati copiano i nomi dei locali: chieda al personale ed eviti i duplicati o i nomi che differiscono anche solo di un carattere da quello ufficiale.
- Disattivare la connessione automatica e la condivisione file, quindi dimenticare la rete al termine dell'uso. Un dispositivo che memorizza una rete si riconnetterà automaticamente a una rete clone alla visita successiva.
- Eseguire transazioni finanziarie tramite rete dati cellulare. Home banking, pagamenti con carta e console di amministrazione sono le aree in cui un aggressore sulla tratta può ottenere di più, e l'hotspot dello smartphone costa meno di un account compromesso.
- Verificare la presenza di HTTPS prima di digitare qualsiasi dato e non ignorare mai un avviso di sicurezza relativo al certificato. L'avviso viene visualizzato perché il certificato non corrisponde al sito richiesto, ed è proprio il momento di fermarsi.
- Interrompere la navigazione di fronte a qualsiasi portale che richieda password, numeri di carta o credenziali di accesso. Un portale captive richiede al massimo un indirizzo email. Qualsiasi altra richiesta è raccolta dati o phishing.
- Attivare una VPN affidabile prima di effettuare l'accesso, e lasciarla sempre attiva se il dispositivo lo consente, in modo che il tunnel sia operativo prima dell'invio della prima credenziale.
- Aggiornare il sistema operativo, il browser e le app, e abilitare l'autenticazione a due fattori per email e servizi bancari. Il software non aggiornato è la via d'accesso più comune per infiltrarsi in un dispositivo su una rete condivisa.
Se la soluzione più semplice è evitare del tutto il WiFi della struttura, è utile conoscere i relativi costi durante i viaggi. Questo confronto tra le opzioni con pocket WiFi ed eSIM illustra i compromessi tra un dispositivo dedicato e un piano dati sul proprio telefono.
Il controllo da effettuare prima di chiudere lo schermo
Effettuare il logout da qualsiasi servizio aperto, cancellare le sessioni salvate nel browser e verificare nelle impostazioni WiFi che la rete non si riconnetta automaticamente. Se è stato utilizzato un portale che richiedeva dati personali, annotare quali informazioni sono state fornite. Questa abitudine trasforma una decisione occasionale in un'impostazione che il dispositivo continuerà ad applicare per Lei.
Proteggere strutture e luoghi di lavoro dai rischi del WiFi pubblico
Una password WiFi esposta pubblicamente è un biglietto d'ingresso, non un documento di identità. Decide chi può entrare e poi smette di fare qualsiasi cosa. Le linee guida del governo britannico sulla condivisione delle reti wireless aziendali ne spiegano con precisione il motivo: WPA2-Personal con chiave pre-condivisa comune non fornisce alcuna sicurezza aggiuntiva tra i client una volta nota la passphrase, poiché gli utenti possono ricavare le chiavi di crittografia dei singoli client.
In un hotel, una clinica, un ufficio condiviso o uno studentato, ciò significa che un ospite può raggiungere un altro. Un bar con otto clienti è una versione lieve del problema. Un edificio residenziale con 300 residenti su un'unica rete SSID rappresenta lo stesso problema su larga scala.
Cosa modificare nella rete della struttura
- Separare le reti per ospiti, personale e locatari. L'isolamento limita i sistemi a cui un portatile compromesso può accedere, ed è esattamente questo l'obiettivo dell'esecuzione di più SSID.
- Abilitare l'isolamento dei client e bloccare l'accesso laterale. Le regole del firewall e la segmentazione basata sul principio del minimo privilegio tramite VLAN o policy bloccano il traffico tra gli utenti ospiti senza fare affidamento sul corretto comportamento delle persone.
- Utilizzare WPA2 o WPA3 basati su AES con chiavi lunghe e generate casualmente, e mantenere ciascun SSID a un unico livello di sicurezza affinché i dispositivi negozino la connessione in modo coerente.
- Pubblicare l'esatto SSID e le modalità di verifica, monitorando al contempo la presenza di access point non autorizzati che imitano la sede.
- Sostituire la passphrase condivisa con un accesso basato sull'identità, in modo tale che ogni persona o dispositivo si autentichi singolarmente e che l'accesso possa essere revocato il giorno stesso in cui lasciano l'organizzazione.
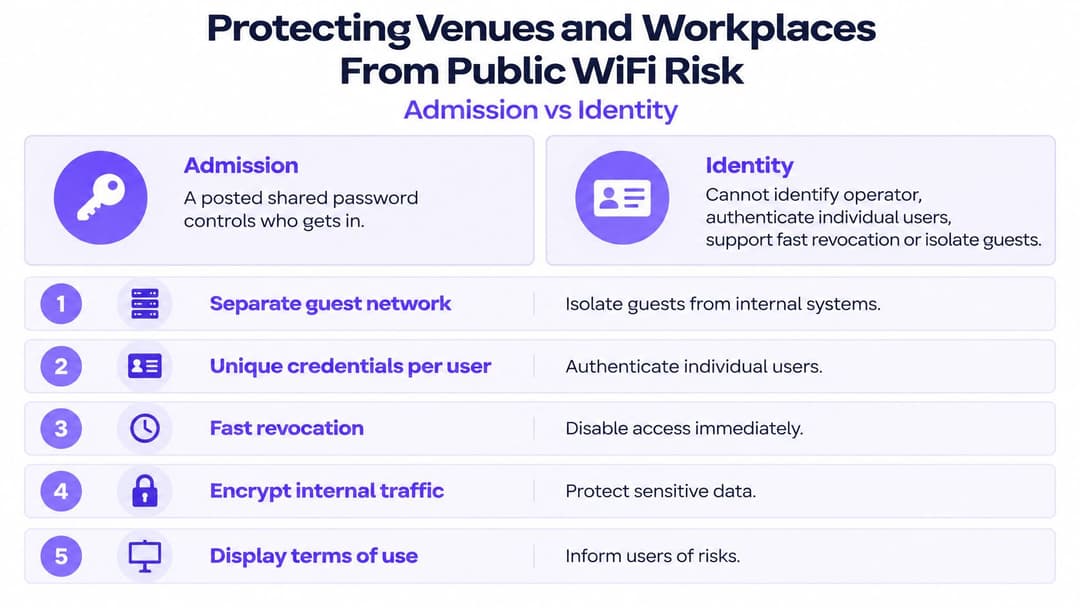
È proprio su quest'ultimo punto che il WiFi basato sull'identità dimostra tutto il suo valore. Il nostro WiFi del personale esegue l'onboarding dei dispositivi dei dipendenti con certificati EAP-TLS gestiti, eliminando la necessità di ruotare una passphrase condivisa e registrando ogni autenticazione con utente, dispositivo, data, ora e posizione. Funziona sugli access point già presenti nella sede e l'hardware supportato include Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Per un quadro di controllo più esteso su segmentazione e monitoraggio, la nostra guida alla sicurezza aziendale del WiFi illustra nel dettaglio l'architettura.
Tre azioni per questa settimana
- Esamini le Sue abitudini di connessione confrontandole con la tabella dei rischi e verifichi quali accessi ha effettuato sulla rete di terzi nell'ultimo mese.
- Verifichi che la rete ospiti e quella del personale siano isolate, anziché consistere in due nomi sulla stessa subnet flat che condividono una sola passphrase.
- Chieda al Suo provider di rete quale metodo di autenticazione sia attivo sui dispositivi del personale e se sia possibile revocare un singolo accesso nel giro di pochi minuti, senza dover attendere il cambio successivo della password.
Purple sostituisce le passphrase condivise con il WiFi basato sull'identità: gli ospiti effettuano l'autenticazione una sola volta via e-mail e ottengono connettività crittografata sin dal primo pacchetto, anche durante le visite successive, mentre i dispositivi del personale si connettono tramite certificati collegati a Entra ID, Google Workspace o Okta. Se gestisce un hotel, una clinica, un centro commerciale o un edificio residenziale e stampa ancora un'unica password su una parete per tutti, questo è il controllo che vale la pena modificare subito. Visiti Purple per scoprire come configurare le reti per ospiti, personale e multi-tenant sugli access point già a Sua disposizione.