Öffentliches WiFi ist standardmäßig nicht sicher. Nachrichten zu lesen oder Videos über HTTPS anzusehen, ist meist mit geringem Risiko verbunden. Online-Banking, Kartenzahlungen oder das Anmelden bei Arbeitssystemen über ein Netzwerk, das Sie nicht verifizieren können, bergen jedoch größere Risiken, sofern Sie sich nicht zusätzlich schützen.
Ein WiFi-Name ist lediglich eine Bezeichnung, die von der Person gewählt wurde, die den Access Point eingerichtet hat. Ein Vorhängeschloss in Ihrem Browser bedeutet, dass die Verbindung zu dieser speziellen Website verschlüsselt ist - nicht, dass das WiFi-Netzwerk vertrauenswürdig ist. Und ein Passwort, das an eine Caféquote geklebt ist, steuert zwar den Zugriff auf das Netzwerk, beweist jedoch nicht, wer es sonst noch nutzen kann oder wie das Netzwerk verwaltet wird.
Untersuchungen von Neighbourhood Watch haben ergeben, dass sechs von zehn Briten regelmäßig öffentliches WiFi nutzen und 28 % sich mit ungeschützten Netzwerken verbinden, selbst wenn sie sich ungeschützt fühlen. Betrachten Sie das Netzwerk und den Onlinedienst als zwei getrennte Dinge: Prüfen Sie, was das Vorhängeschloss schützt, und entscheiden Sie, ob die Aktivität für eine Verbindung geeignet ist, die Sie nicht verifizieren können.
Die kurze Antwort zur Sicherheit von öffentlichem WiFi
Öffentliches WiFi ist standardmäßig nicht sicher. Es eignet sich zum Lesen, Suchen und Streamen, ist jedoch der falsche Ort für die Anmeldung bei sensiblen Diensten rund um Finanzen, Identität oder Arbeitszugänge - es sei denn, Sie sorgen für eigenen Schutz.
Die Ursache ist eher struktureller als dramatischer Natur. Jeder kann einen kabellosen Access Point betreiben: der Router des Cafés, ein Smartphone in einer Tasche oder ein Laptop in einem Lieferwagen vor der Tür. Der Name in Ihrer WiFi-Liste ist lediglich eine Kennung, die vom Betreiber eingegeben wurde. Ein vertraut wirkender Name garantiert daher keineswegs, wer sich tatsächlich am anderen Ende befindet.
| Aktivität | Risiko in nicht verifizierten öffentlichen WiFi | Sinnvolle Maßnahme |
|---|---|---|
| Lesen von Nachrichten oder allgemeinen Websites | Gering, wenn die Website HTTPS nutzt | Akzeptabel |
| Suchen und Video-Streaming | Gering bis moderat | Ohne Anmeldung akzeptabel |
| Anmeldung bei Social Media | Moderat | Offizielle App mit Zwei-Faktor-Authentifizierung oder mobile Daten nutzen |
| Private E-Mails | Moderat bis hoch | Mobile Daten oder ein VPN nutzen |
| Online-Banking | Hoch | Mobile Daten nutzen |
| Kartenzahlungen und Bezahlvorgänge beim Online-Shopping | Hoch | Mobile Daten oder ein vertrauenswürdiges Netzwerk nutzen |
| Arbeitssysteme und Administratorzugriff | Sehr hoch | Nicht nutzen, es sei denn, ein verwaltetes VPN ist dauerhaft aktiv |
Ist öffentliches WiFi sicher? Für die oberen beiden Zeilen weitgehend ja. Für die unteren drei nein - und keine noch so große Vorsicht bei der Eingabe ändert daran etwas.
Das Nutzerverhalten hält mit dieser Differenzierung noch nicht Schritt. Eine Untersuchung unter 16.000 britischen Haushalten, die 2021 von Neighbourhood Watch veröffentlicht wurde, ergab, dass sechs von zehn Briten regelmäßig öffentliches WiFi nutzten. Unter den Befragten verbanden sich 28 % mit ungeschützten Netzwerken, obwohl sie sich unsicher oder exponiert fühlten, und weitere 23 % ignorierten wahrgenommene Risiken wissentlich aus Bequemlichkeit. Dieselbe Untersuchung ergab, dass 67 % der Meinung waren, alle Einrichtungen sollten passwortgeschütztes WiFi bereitstellen - was zeigt, wie stark Menschen ein Passwort als Vertrauenssignal statt als technische Einstellung wahrnehmen.
Dieses Signal ist trügerischer, als es scheint. Deshalb unterscheidet dieser Leitfaden strikt zwischen dem Netzwerk und dem Dienst. Ein gemeinsam genutztes Passwort regelt lediglich den Zugang. Es beweist weder, dass der Hotspot echt ist, noch verschlüsselt es Ihren Datenverkehr Ende-zu-Ende.
Die wichtigste Grundregel für unterwegs: Öffentliches WiFi ist unbedenklich zum Lesen, eignet sich jedoch ohne VPN oder mobile Daten keinesfalls für die Anmeldung bei wichtigen Diensten.
Wie Angriffe über öffentliches WiFi funktionieren
Ein Reisender landet an einem Flughafen in Großbritannien, öffnet die WiFi-Liste und tippt auf das Netzwerk, das nach dem offiziellen Flughafen-Netzwerk aussieht. Eine Seite öffnet sich, gefolgt von einem Eingabefeld, das zur „Aktivierung“ der Sitzung nach E-Mail-Adresse und Passwort fragt. Zwei Minuten später steht die Verbindung. Der Reisende liest E-Mails, prüft den Kontostand - alles wirkt völlig normal.
Das folgende Diagramm zeigt, wo das Abfangen in einem Netzwerk stattfindet, das niemand verifiziert hat.
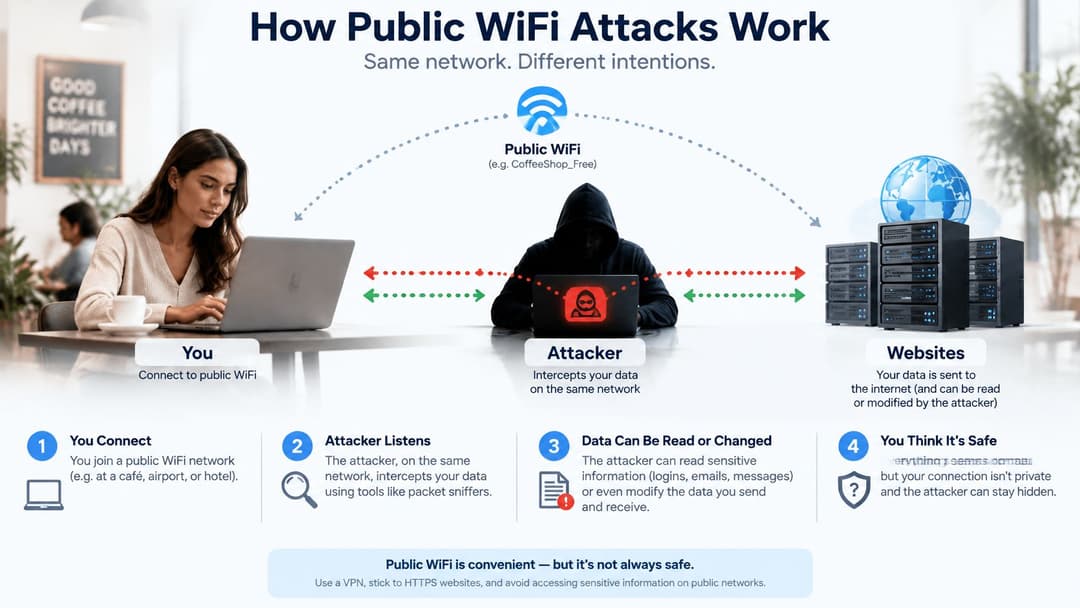
Hinter dieser gewöhnlich wirkenden Erfahrung stehen vier Mechanismen, von denen Reisende keinen einzigen sehen.
Der Rogue Hotspot. Ein Angreifer betreibt einen Access Point mit einem überzeugenden Namen des Standorts. Geräte mit aktivierter automatischer Verbindung verbinden sich direkt damit, und der Betreiber dieses Hotspots befindet sich nun auf dem Pfad, den Ihr Datenverkehr nimmt. Der Leitfaden des National Cyber Security Centre zur Reduzierung der Angriffsfläche formuliert dies unmissverständlich: Ein Access Point kann von jedem betrieben werden, weshalb öffentliches WiFi nicht sicher ist.
Das Captive-Portal-Zeitfenster. Öffentliche Netzwerke nutzen in der Regel eine Anmeldeseite, und das Gerät kommuniziert direkt mit einem lokalen Dienst, noch bevor ein VPN aktiv ist. Dadurch entsteht ein Angriffsfenster, in dem das Netzwerk oder ein anderer Nutzer darin das Gerät ins Visier nehmen kann.
Die Datenabgreif-Seite. Einige Portale fordern mehr Informationen an als nötig. Eine E-Mail-Adresse ist eine Sache; ein Passwort, eine Kartennummer oder Anmeldedaten auf einer Seite, die merkwürdig wirkt, sind Phishing im Gewand eines Captive Portals.
Die Weiterleitung. Manipulierte DNS-Antworten können eine Anfrage nach der Adresse einer Bank auf eine gefälschte Website umleiten. HTTPS schützt korrekt konfigurierte Anwendungen, wie auch der NCSC-Leitfaden darlegt, verhindert jedoch kein gefälschtes Portal, keine manipulierten DNS-Abfragen, kein Ausnutzen ungepatchter Software und schützt nicht davor, dass Dritte einsehen können, welche Websites Sie aufrufen.
Verschlüsselung und Authentifizierung erklärt
Unter "WiFi-Sicherheit" werden zwei unterschiedliche Konzepte zusammengefasst, und die meisten Missverständnisse entstehen durch deren Vermischung. Verschlüsselung ist wie ein versiegelter Umschlag: Niemand im Flur kann den Brief darin lesen. Authentifizierung ist der Ausweis des Kuriers: Sie zeigt Ihnen, wer die Sendung transportiert und ob die Person wirklich diejenige ist, für die sie sich ausgibt.
Ein Vorhängeschloss bietet Ihnen das Erste ohne das Zweite. Deshalb kann ein Veranstaltungsort ein perfekt verschlüsseltes Netzwerk betreiben und Sie dennoch darüber im Unklaren lassen, wem es gehört.
| Verbindungstyp | Was geschützt wird | Was nicht geschützt wird | Fazit |
|---|---|---|---|
| Offenes Netzwerk, kein Passwort | Nichts auf der Netzwerkverbindung | Alle über die Verbindung gesendeten Daten | Für sensible Aktivitäten meiden |
| WEP-geschütztes Netzwerk | Schwache, veraltete Verschlüsselung, die geknackt werden kann | Praktisch alles | Meiden |
| WPA2-Personal mit gemeinsam genutztem Passwort | Verschlüsselt den Datenverkehr gegenüber Außenstehenden | Andere Personen, die das Passwort kennen; Nachweis über den Betreiber des Hotspots | Nur für Aktivitäten mit geringem Risiko |
| WPA2 oder WPA3 Enterprise oder Passpoint | Benutzerspezifische Authentifizierung und Verschlüsselung | Hängt von der Konfiguration des Betreibers und Ihren Zertifikatsprüfungen ab | Besser; Netzwerkidentität prüfen |
| HTTPS auf einer Website oder in einer App | Verschlüsselt Daten zwischen Ihnen und diesem Dienst | Gefälschte Portale, DNS-Manipulationen, kompromittierte Geräte, sichtbare Website-Namen | Unerlässlich, aber allein nicht ausreichend |
| VPN zu einem vertrauenswürdigen Endpunkt | Verschlüsselt den gesamten Tunnel über das lokale Netzwerk hinaus | Kompromittierte Geräte; Vertrauen in den VPN-Anbieter erforderlich | Sehr sicher für sensible Nutzungen |
Was das Vorhängeschloss tatsächlich beweist
Das Vorhängeschloss beantwortet genau eine Frage: Ist diese Kommunikation zwischen meinem Browser und dem im Zertifikat genannten Server vertraulich? Das ist ein entscheidender Punkt und der Grund, warum alltägliches Surfen in einem fremden Netzwerk meist unproblematisch ist. Es sagt jedoch nichts über das zugrunde liegende Netzwerk aus und nichts darüber, ob die Website, die Sie erreicht haben, auch diejenige ist, die Sie ansteuern wollten.
Der Leitfaden des NCSC für kleine Unternehmen macht die Authentifizierungslücke deutlich: Nutzer können kaum nachvollziehen, wer einen Hotspot kontrolliert, oder nachweisen, dass er zum erwarteten Hotel, Café oder Veranstaltungsort gehört. Ein Evil-Twin-Netzwerk stellt daher ein anderes Problem dar als eine schwache Verschlüsselung, da der Angreifer die Kontrolle über den Übertragungsweg hat und nicht bloß den Datenverkehr abhört.
Ein Schlosssymbol beweist lediglich, dass die Verbindung zu einem bestimmten Dienst privat ist. Über die Sicherheit des übertragenden Netzwerks sagt es nichts aus.
Worin sich WPA2, WPA3 und Passpoint unterscheiden
WPA3 ist stärker als WPA2, sofern die Geräte dies unterstützen. Zudem verändern benutzerspezifische Anmeldedaten von WPA-Enterprise oder Passpoint die Situation weiter, da ein einzelnes Konto gesperrt und die Netzwerkidentität überprüft werden kann. Wie diese benutzerspezifischen Anmeldungen auf realer Hardware technisch funktionieren, erläutert unser Leitfaden zur WPA-Enterprise-Authentifizierung.
Die Hürde für Besucher liegt in der Transparenz. Meist lässt sich nicht erkennen, welcher Modus an einem Standort verwendet wird. Deshalb ist die Bewertungsspalte oben wichtiger als der Name des Protokolls. Ein Standort, der individuelle Zugangsdaten anstelle eines gemeinsamen Passworts vergibt, bewirkt hierbei mehr als jedes Hinweisschild an der Wand.
Wo Risiken von öffentlichem WiFi in der Praxis auftreten
Ein Pendler holt sich vor dem Zug um 08:10 Uhr einen Kaffee, sieht ein nach der Kette benanntes Netzwerk und verbindet sich gedankenlos. Dasselbe geschieht in Hotellobbys, Biergärten, an Flugsteigen und in Wartezimmern von Krankenhäusern. Der Name des Standorts vermittelt Sicherheit, doch kaum jemand hinter der Theke kann Ihnen sagen, wie die Verbindung geschützt ist.
Diese Gewohnheit spiegelt sich deutlich in den Zahlen wider. Eine YouGov-Umfrage aus dem Jahr 2012 unter erwachsenen Briten, die öffentliches WiFi nutzten, ergab, dass 56 % vor dem Verbinden nicht oder nur selten prüften, ob ein Netzwerk verschlüsselt war. Riskante Aktivitäten waren Routine: 45 % riefen E-Mails ab, 37 % griffen auf Facebook zu, 14 % nutzten Online-Banking und 15 % gaben Kredit- oder Debitkartendaten in einem öffentlichen Netzwerk ein.
| Quelle | Messgröße | Ergebnis |
|---|---|---|
| YouGov, 2012 | Verschlüsselung vor dem Verbinden nicht oder selten überprüft | 56 % |
| YouGov, 2012 | In öffentlichen WiFi bei E-Mail-Diensten angemeldet | 45 % |
| YouGov, 2012 | In öffentlichen WiFi auf Facebook zugegriffen | 37 % |
| YouGov, 2012 | In öffentlichen WiFi Online-Banking genutzt | 14 % |
| YouGov, 2012 | In öffentlichen WiFi Kartendaten eingegeben | 15 % |
| Norton, 2024 | In öffentlichen WiFi bei privaten E-Mail-Accounts angemeldet | 64 % |
Betrachten Sie die Umfrage von 2012 eher als Verhaltensmuster denn als aktuelle Kennzahl, da sie über ein Jahrzehnt alt ist. Das Muster hat sich gehalten. Laut einer Untersuchung von Norton, über die Focus on Travel News berichtete, gaben 2024 64 % der befragten Nutzer in Großbritannien an, sich über öffentliches WiFi bei persönlichen E-Mail-Konten anzumelden. Das Verhalten hat sich kaum verändert, während sich die Standorte vervielfacht haben.
Ein Grund dafür ist, dass die Konfiguration bei der Nutzung von niemandem erklärt wird. Für die meisten Gäste ist das Captive Portal der einzige Sicherheitshinweis, den ein Standort jemals anzeigt - und meist wird lediglich eine E-Mail-Adresse abgefragt, ohne Verschlüsselung oder Identität auch nur zu erwähnen.
Die riskantesten Momente sind jene, die sich alltäglich anfühlen: den Kontostand in der Kaffeepause prüfen, eine Anmeldebestätigung für ein Arbeitskonto freigeben oder eine Fahrkarte mit einer gespeicherten Karte kaufen. Entscheiden Sie vorab, welche Aktivitäten Sie in fremden Netzwerken durchführen möchten - dann wird die Routine nicht mehr zur Ermessensfrage.
Entscheiden und schützen Sie sich in öffentlichem WiFi
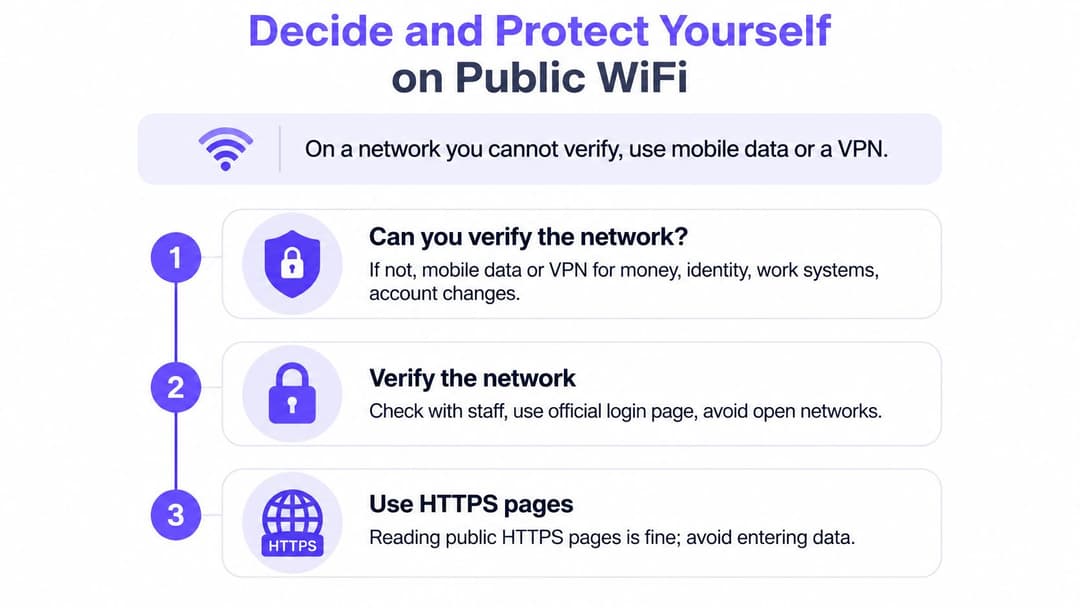
Beginnen Sie mit der Grundregel, alles Weitere folgt daraus. Nutzen Sie in einem Netzwerk, das Sie nicht verifizieren können, mobile Daten oder ein VPN für alle Vorgänge rund um Geld, Identitätsdaten, Arbeitssysteme oder Kontoänderungen. Das Aufrufen öffentlicher HTTPS-Seiten ist unbedenklich. Beim Anmelden lauert die Gefahr.
Die folgende Infografik fasst dies in drei Schritten zusammen.
Die sieben Schritte, jeweils mit Begründung
- Erfragen Sie den genauen Netzwerknamen beim Personal. Gefälschte Hotspots kopieren oft die Namen von Veranstaltungsorten. Fragen Sie daher am Schalter nach und meiden Sie Duplikate oder Namen, die auch nur um ein einziges Zeichen vom offiziellen Namen abweichen.
- Deaktivieren Sie das automatische Verbinden sowie die Dateifreigabe und entfernen Sie das Netzwerk anschließend. Ein Gerät, das ein Netzwerk speichert, verbindet sich beim nächsten Besuch möglicherweise unbemerkt mit einer gefälschten Kopie.
- Führen Sie Finanztransaktionen über mobile Daten durch. Beim Online-Banking, bei Kartenzahlungen und in Admin-Konsolen profitiert ein Angreifer auf dem Übertragungsweg am meisten - und die Nutzung mobiler Daten kostet weniger als ein kompromittiertes Konto.
- Achten Sie auf HTTPS, bevor Sie Eingaben machen, und ignorieren Sie niemals Zertifikatswarnungen. Diese Warnung erscheint, weil das Zertifikat nicht mit der aufgerufenen Website übereinstimmt - genau der richtige Zeitpunkt, um den Vorgang abzubrechen.
- Brechen Sie ab, wenn ein Portal nach einem Passwort, einer Kartennummer oder Kontozugangsdaten fragt. Ein Captive Portal benötigt maximal eine E-Mail-Adresse. Alles darüber hinaus dient der Datensammlung oder stellt Phishing dar.
- Aktivieren Sie ein vertrauenswürdiges VPN, bevor Sie sich anmelden, und lassen Sie es stets aktiv, sofern das Gerät dies unterstützt, damit der Tunnel steht, bevor die ersten Anmeldedaten übertragen werden.
- Aktualisieren Sie Betriebssystem, Browser und Apps und aktivieren Sie die Zwei-Faktor-Authentifizierung für E-Mail und Banking. Veraltete Software ist das größte Einfallstor für Angriffe auf ein Gerät in einem gemeinsam genutzten Netzwerk.
Wenn die einfachste Lösung darin besteht, standorteigenes WiFi gar nicht erst zu nutzen, ist es hilfreich zu wissen, welche Kosten auf Reisen dadurch entstehen. Dieser Vergleich von Pocket-WiFi und eSIM-Optionen zeigt die Vor- und Nachteile zwischen einem separaten Gerät und einem Datentarif auf Ihrem eigenen Smartphone auf.
Die Überprüfung, bevor Sie den Laptop zuklappen
Melden Sie sich von allen geöffneten Diensten ab, löschen Sie gespeicherte Sitzungen im Browser und stellen Sie in Ihren WiFi-Einstellungen sicher, dass sich das Gerät nicht mehr automatisch mit dem Netzwerk verbindet. Falls Sie ein Portal genutzt haben, das persönliche Daten abgefragt hat, notieren Sie sich, welche Angaben Sie gemacht haben. Mit dieser Gewohnheit machen Sie aus einer einmaligen Entscheidung eine Einstellung, die Ihr Gerät dauerhaft für Sie anwendet.
Schutz von Standorten und Arbeitsplätzen vor den Risiken öffentlichen WiFis
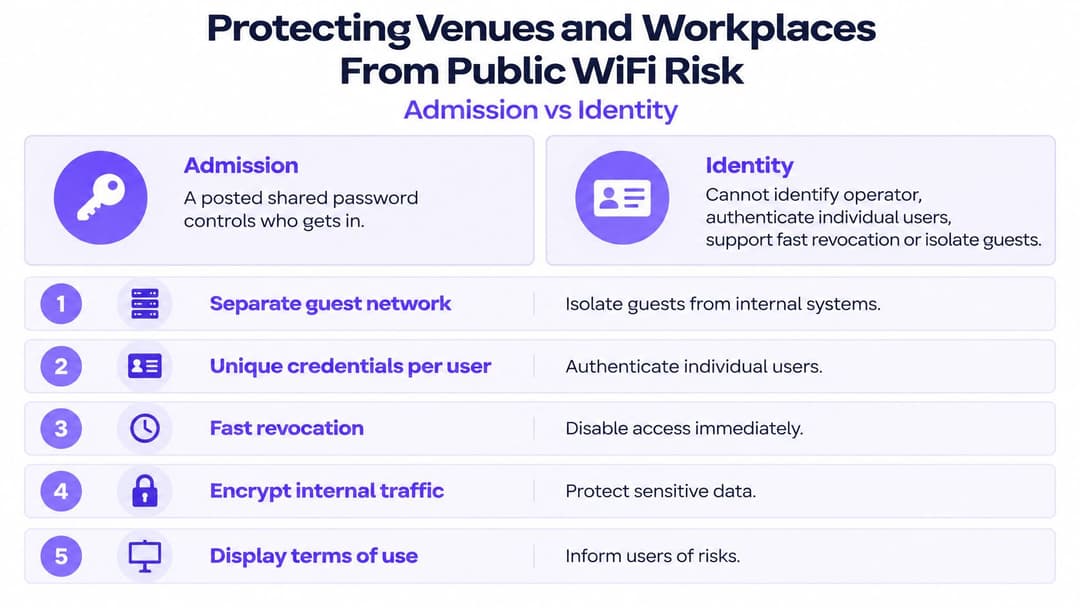
Ein ausgehängtes WiFi-Passwort ist eine Eintrittskarte, kein Ausweisdokument. Es entscheidet darüber, wer hineindarf, und erfüllt danach keine weitere Funktion mehr. Der Leitfaden der britischen Regierung zur gemeinsamen Nutzung von drahtlosen Netzwerken am Arbeitsplatz erklärt genau, warum: WPA2-Personal mit einem gemeinsamen Pre-Shared Key bietet keine zusätzliche Sicherheit zwischen Clients, sobald die Passphrase bekannt ist, da Benutzer die Verschlüsselungsschlüssel der einzelnen Clients ableiten können.
In einem Hotel, einer Klinik, einem Gemeinschaftsbüro oder einem Studentenwohnheim bedeutet dies, dass ein Gast auf die Geräte eines anderen zugreifen kann. Ein Café mit acht Gästen stellt eine milde Variante dieses Problems dar. Ein Wohngebäude mit 300 Bewohnern im selben SSID ist dasselbe Problem in großem Maßstab.
Was im Netzwerk des Veranstaltungsorts geändert werden sollte
- Trennen Sie Netzwerke für Gäste, Mitarbeiter und Mieter. Isolierung begrenzt, worauf ein kompromittierter Laptop zugreifen kann - genau das ist der Zweck des Betriebs mehrerer SSID.
- Aktivieren Sie die Client-Isolierung und verhindern Sie lateralen Zugriff. Firewall-Regeln und VLAN nach dem Least-Privilege-Prinzip oder Richtliniensegmentierung unterbinden den Datenverkehr zwischen Gästen, ohne auf das Wohlwollen Einzelner angewiesen zu sein.
- Nutzen Sie AES-basiertes WPA2 oder WPA3 mit langen, zufällig generierten Schlüsseln und belassen Sie jedes SSID auf einer einzigen Sicherheitsstufe, damit Geräte konsistent aushandeln.
- Veröffentlichen Sie die genaue SSID und wie sie verifiziert werden kann, und überwachen Sie die Umgebung auf nicht autorisierte Access Points, die den Standort nachahmen.
- Ersetzen Sie die gemeinsame Passphrase durch identitätsbasierten Zugriff, damit sich jede Person oder jedes Gerät individuell authentifiziert und der Zugriff am Tag des Ausscheidens widerrufen werden kann.
Genau an diesem letzten Punkt zahlt sich identitätsbasiertes WiFi aus. Unser Mitarbeiter-WiFi bindet Mitarbeitergeräte über verwaltete EAP-TLS-Zertifikate ein - so muss keine gemeinsam genutzte Passphrase gewechselt werden, und jede Authentifizierung wird mit Benutzer, Gerät, Uhrzeit und Standort protokolliert. Es läuft auf den bereits am Standort vorhandenen Access Points, und die unterstützte Hardware umfasst Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Für den umfassenderen Kontrollrahmen rund um Segmentierung und Überwachung erläutert unser Leitfaden für Enterprise-WiFi-Sicherheit die Architektur.
Drei Maßnahmen für diese Woche
- Überprüfen Sie Ihre eigenen Verbindungsgewohnheiten anhand der Risikotabelle und notieren Sie, welche Logins Sie im letzten Monat in fremden Netzwerken vorgenommen haben.
- Stellen Sie sicher, dass Gäste- und Mitarbeiternetzwerke isoliert sind - und nicht lediglich zwei Namen im selben flachen Subnetz, die sich eine Passphrase teilen.
- Fragen Sie Ihren Netzwerkanbieter, welche Authentifizierungsmethode auf Mitarbeitergeräten verwendet wird und ob individueller Zugriff innerhalb von Minuten widerrufen werden kann, statt erst beim nächsten Passwortwechsel.
Purple ersetzt gemeinsam genutzte Passphrasen durch identitätsbasiertes WiFi: Gäste authentifizieren sich einmalig per E-Mail und erhalten vom ersten Datenpaket an eine verschlüsselte Verbindung, auch bei wiederholten Besuchen. Mitarbeitergeräte verbinden sich hingegen über Zertifikate, die an Entra ID, Google Workspace oder Okta gekoppelt sind. Wenn Sie ein Hotel, eine Klinik, ein Einkaufszentrum oder ein Wohngebäude betreiben und immer noch ein einziges Passwort für alle an eine Wand drucken, ist dies die Kontrollmaßnahme, die Sie als Nächstes ändern sollten. Besuchen Sie Purple, um zu erfahren, wie Gäste-, Mitarbeiter- und mandantenfähige Netzwerke auf Ihren bereits vorhandenen Access Points eingerichtet werden.