सार्वजनिक WiFi डिफ़ॉल्ट रूप से सुरक्षित नहीं होता है। HTTPS पर समाचार पढ़ना या वीडियो देखना आमतौर पर कम जोखिम भरा होता है। जब तक आप अतिरिक्त सुरक्षा नहीं जोड़ते, तब तक किसी ऐसे नेटवर्क पर बैंकिंग करना, कार्ड से भुगतान करना या वर्क सिस्टम में साइन इन करना जिसे आप सत्यापित नहीं कर सकते, अधिक जोखिम भरा होता है।
एक WiFi नाम केवल एक लेबल होता है जिसे एक्सेस पॉइंट सेटअप करने वाले व्यक्ति द्वारा चुना जाता है। आपके ब्राउज़र में पैडलॉक (ताला) का मतलब यह है कि उस विशेष वेबसाइट से कनेक्शन एन्क्रिप्टेड है, न कि यह कि WiFi नेटवर्क भरोसेमंद है। और कैफ़े काउंटर पर चिपकाया गया पासवर्ड नेटवर्क तक पहुँच को नियंत्रित कर सकता है, लेकिन यह साबित नहीं करता कि इसका उपयोग और कौन कर सकता है या नेटवर्क को कैसे प्रबंधित किया जाता है।
Neighbourhood Watch के शोध में पाया गया कि दस में से छह ब्रिटिश नागरिक नियमित रूप से सार्वजनिक WiFi का उपयोग करते हैं, और 28% असुरक्षित नेटवर्क से तब भी कनेक्ट होते हैं जब वे स्वयं को जोखिम में महसूस करते हैं। नेटवर्क और ऑनलाइन सेवा को अलग-अलग चीजों के रूप में देखें: जांचें कि पैडलॉक (ताला) किसकी सुरक्षा करता है, और तय करें कि क्या वह गतिविधि ऐसे कनेक्शन के लिए उपयुक्त है जिसे आप सत्यापित नहीं कर सकते।
सार्वजनिक WiFi सुरक्षा पर संक्षिप्त उत्तर
सार्वजनिक WiFi डिफ़ॉल्ट रूप से सुरक्षित नहीं होता है। यह पढ़ने, खोजने और स्ट्रीमिंग के लिए ठीक है, लेकिन जब तक आप अपनी स्वयं की सुरक्षा नहीं जोड़ते, तब तक यह पैसे, पहचान या कार्य पहुँच से जुड़ी किसी भी चीज़ में लॉग इन करने के लिए सही जगह नहीं है।
इसका कारण नाटकीय होने के बजाय संरचनात्मक है। कोई भी व्यक्ति वायरलेस एक्सेस पॉइंट चला सकता है: कैफ़े का राउटर, किसी के बैग में रखा फ़ोन, या बाहर वैन में रखा लैपटॉप। आपकी WiFi सूची में दिखने वाला नाम ऑपरेटर द्वारा टाइप किया गया एक लेबल होता है, इसलिए कोई जाना-पहचाना, अनुकूल नाम यह साबित नहीं करता कि उसके दूसरे छोर पर कौन है।
| गतिविधि | असत्यापित सार्वजनिक WiFi पर जोखिम | उचित कार्रवाई |
|---|---|---|
| समाचार या सामान्य वेबसाइटें पढ़ना | जब साइट HTTPS का उपयोग करती है तो कम | स्वीकार्य |
| सर्च करना और वीडियो स्ट्रीम करना | कम से मध्यम | लॉग इन किए बिना स्वीकार्य |
| सोशल मीडिया लॉगिन | मध्यम | टू-फ़ैक्टर ऑथेंटिकेशन वाले आधिकारिक ऐप या मोबाइल डेटा का उपयोग करें |
| व्यक्तिगत ईमेल | मध्यम से उच्च | मोबाइल डेटा या VPN का उपयोग करें |
| ऑनलाइन बैंकिंग | उच्च | मोबाइल डेटा का उपयोग करें |
| कार्ड से भुगतान और ऑनलाइन शॉपिंग चेकआउट | उच्च | मोबाइल डेटा या किसी विश्वसनीय नेटवर्क का उपयोग करें |
| कार्य प्रणालियाँ और एडमिन एक्सेस | अत्यधिक उच्च | जब तक प्रबंधित VPN हमेशा चालू न हो, तब तक उपयोग न करें |
क्या सार्वजनिक WiFi सुरक्षित है? शीर्ष दो पंक्तियों के लिए, मुख्य रूप से हाँ। निचली तीन पंक्तियों के लिए, नहीं, और टाइप करते समय बरती गई कितनी भी सावधानी इसे नहीं बदल सकती।
उपयोगकर्ताओं का व्यवहार अभी तक इस अंतर के अनुरूप नहीं बदला है। 16,000 यूके परिवारों पर किए गए शोध, जिसे 2021 में Neighbourhood Watch द्वारा रिपोर्ट किया गया था, में पाया गया कि दस में से छह ब्रिटिश नागरिक नियमित रूप से सार्वजनिक WiFi का उपयोग करते थे। उत्तरदाताओं में से, 28% असुरक्षित या जोखिम महसूस करने के बावजूद असुरक्षित नेटवर्क से जुड़े, और अन्य 23% ने सुविधा के लिए संभावित जोखिमों को जानबूझकर नज़रअंदाज़ किया। उसी शोध में पाया गया कि 67% का मानना था कि सभी प्रतिष्ठानों को पासवर्ड-संरक्षित WiFi प्रदान करना चाहिए, जिससे पता चलता है कि लोग पासवर्ड को तकनीकी सेटिंग के बजाय विश्वास के संकेत के रूप में कितना अधिक महत्व देते हैं।
वह संकेत जितना दिखता है उससे कहीं अधिक कमज़ोर होता है, यही कारण है कि इस गाइड का शेष भाग नेटवर्क और सेवा को अलग रखता है। एक शेयर्ड पासवर्ड केवल प्रवेश को नियंत्रित करता है। यह साबित नहीं करता कि हॉटस्पॉट असली है, और यह आपके ट्रैफ़िक को शुरू से अंत तक एन्क्रिप्ट नहीं करता है।
हमेशा याद रखने योग्य नियम: सार्वजनिक WiFi केवल पढ़ने के लिए ठीक है, लेकिन VPN या मोबाइल डेटा के बिना किसी भी महत्वपूर्ण चीज़ में लॉग इन करने के लिए ठीक नहीं है।
सार्वजनिक WiFi हमले कैसे काम करते हैं
एक यात्री यूके के हवाई अड्डे पर उतरता है, WiFi सूची खोलता है और उस नेटवर्क पर टैप करता है जो हवाई अड्डे का अपना नेटवर्क लगता है। एक पेज दिखाई देता है, फिर सत्र को "सक्रिय" करने के लिए ईमेल पता और पासवर्ड मांगने वाला एक बॉक्स आता है। दो मिनट बाद कनेक्शन काम करने लगता है। यात्री ईमेल पढ़ता है, बैलेंस चेक करता है, और कुछ भी असामान्य नहीं लगता।
नीचे दिया गया आरेख दिखाता है कि ऐसे नेटवर्क पर डेटा इंटरसेप्शन कहाँ होता है जिसे किसी ने सत्यापित नहीं किया है।
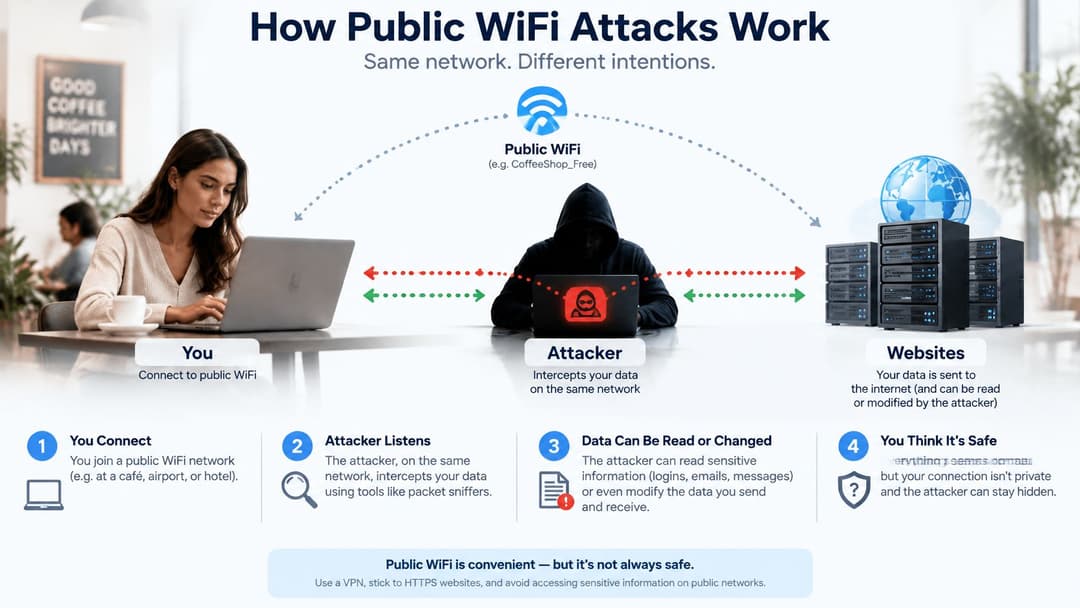
उस सामान्य दिखने वाले अनुभव के पीछे चार तंत्र काम करते हैं, और यात्री को उनमें से कोई भी दिखाई नहीं देता।
रोग हॉटस्पॉट। एक हमलावर किसी विश्वसनीय स्थान के नाम से एक एक्सेस पॉइंट चलाता है। जिन डिवाइसेस में ऑटो-जॉइन सक्षम होता है, वे सीधे इससे जुड़ जाते हैं, और उस हॉटस्पॉट का ऑपरेटर अब आपके ट्रैफ़िक के पथ पर मौजूद होता है। अटैक सर्फ़ेस कम करने पर नेशनल साइबर सिक्योरिटी सेंटर (NCSC) का मार्गदर्शन इस बारे में स्पष्ट है: कोई भी एक्सेस पॉइंट किसी के भी द्वारा संचालित किया जा सकता है, इसलिए सार्वजनिक WiFi सुरक्षित नहीं है।
कैप्टिव पोर्टल विंडो। सार्वजनिक नेटवर्क आमतौर पर एक लॉगिन पेज का उपयोग करते हैं, और कोई भी VPN शुरू होने से पहले डिवाइस सीधे स्थानीय सेवा से संचार करता है। इससे एक्सपोज़र की संभावना बन जाती है जिसमें नेटवर्क, या उस पर मौजूद कोई अन्य उपयोगकर्ता, डिवाइस को टारगेट कर सकता है।
हार्वेस्ट पेज। कुछ पोर्टल ज़रूरत से ज़्यादा जानकारी माँगते हैं। ईमेल एड्रेस माँगना एक बात है; लेकिन संदिग्ध दिखने वाले पेज पर पासवर्ड, कार्ड नंबर या अकाउंट लॉगिन माँगना कैप्टिव पोर्टल की आड़ में की जाने वाली फ़िशिंग है।
रीडायरेक्ट। हेरफेर की गई DNS प्रतिक्रियाएँ बैंक के पते के अनुरोध को किसी मिलती-जुलती (फ़र्ज़ी) साइट पर भेज सकती हैं। HTTPS सही तरीके से कॉन्फ़िगर किए गए एप्लिकेशन की सुरक्षा करता है, जैसा कि वही NCSC मार्गदर्शन स्पष्ट करता है, लेकिन यह किसी फ़र्ज़ी पोर्टल, हेरफेर किए गए लुकअप, अनपैच सॉफ़्टवेयर के शोषण या किसी ऐसे व्यक्ति को नहीं रोकता जो यह देख रहा हो कि आप कौन सी साइटें देख रहे हैं।
एन्क्रिप्शन और प्रमाणीकरण की व्याख्या
"WiFi सुरक्षा" के तहत दो अलग-अलग विचार शामिल किए जाते हैं, और उनके बीच का अंतर धुंधला होना ही अधिकांश भ्रम की शुरुआत है। एन्क्रिप्शन एक सीलबंद लिफ़ाफ़ा है: गलियारे में कोई भी अंदर का पत्र नहीं पढ़ सकता। प्रमाणीकरण (ऑथेंटिकेशन) कूरियर की आईडी है: यह आपको बताता है कि डिलीवरी कौन संभाल रहा है, और क्या वे वही हैं जो वे होने का दावा करते हैं।
एक पैडलॉक (ताला) आपको दूसरे के बिना पहला प्रदान करता है। यही कारण है कि कोई वेन्यू पूरी तरह से एन्क्रिप्टेड नेटवर्क चला सकता है और फिर भी आपको यह अनुमान लगाने पर छोड़ सकता है कि इसका मालिक कौन है।
| कनेक्शन का प्रकार | यह क्या सुरक्षित करता है | यह क्या सुरक्षित नहीं करता है | निष्कर्ष |
|---|---|---|---|
| ओपन नेटवर्क, बिना पासवर्ड | नेटवर्क लिंक पर कुछ भी नहीं | लिंक पर भेजा गया सब कुछ | किसी भी संवेदनशील काम के लिए इससे बचें |
| WEP-सुरक्षित नेटवर्क | कमज़ोर लेगेसी एन्क्रिप्शन जिसे तोड़ा जा सकता है | लगभग सब कुछ | बचें |
| शेयर किए गए पासवर्ड के साथ WPA2-Personal | बाहरी लोगों से ट्रैफ़िक को एन्क्रिप्ट करता है | पासफ़्रेज़ जानने वाले अन्य लोग; हॉटस्पॉट कौन चला रहा है इसका प्रमाण | केवल कम जोखिम वाली ब्राउज़िंग के लिए |
| WPA2 या WPA3 Enterprise, या Passpoint | प्रति-उपयोगकर्ता ऑथेंटिकेशन और एन्क्रिप्शन | ऑपरेटर के सेटअप और आपके सर्टिफ़िकेट जाँच पर निर्भर करता है | बेहतर; नेटवर्क पहचान की जाँच करें |
| वेबसाइट या ऐप पर HTTPS | आपके और उस सेवा के बीच डेटा को एन्क्रिप्ट करता है | फ़र्ज़ी पोर्टल, DNS ट्रिक्स, डिवाइस का कॉम्प्रोमाइज़ होना, दिखने वाले साइट नाम | आवश्यक, लेकिन अकेले पर्याप्त नहीं |
| भरोसेमंद एंडपॉइंट के लिए VPN | स्थानीय नेटवर्क से आगे पूरी टनल को एन्क्रिप्ट करता है | डिवाइस का कॉम्प्रोमाइज़ होना; VPN प्रदाता पर किया गया भरोसा | संवेदनशील उपयोग के लिए मज़बूत |
पैडलॉक वास्तव में क्या साबित करता है
पैडलॉक केवल एक सवाल का जवाब देता है: क्या यह बातचीत मेरे ब्राउज़र और उसके सर्टिफिकेट में उल्लिखित सर्वर के बीच गोपनीय है? यह एक बड़ी बात है, और यही कारण है कि किसी अनजान नेटवर्क पर अधिकांश रोज़मर्रा की ब्राउज़िंग ठीक रहती है। यह अंतर्निहित नेटवर्क के बारे में कुछ नहीं बताता, और न ही इसके बारे में कि आप जिस साइट पर पहुँचे हैं वह वही है जहाँ आप पहुँचना चाहते थे।
NCSC की स्मॉल बिज़नेस गाइड प्रमाणीकरण के अंतर को स्पष्ट करती है: उपयोगकर्ता आसानी से यह निर्धारित नहीं कर सकते कि हॉटस्पॉट को कौन नियंत्रित करता है या यह साबित नहीं कर सकते कि यह अपेक्षित होटल, कैफ़े या स्थल का ही है। इसलिए एक ईविल ट्विन नेटवर्क कमज़ोर एन्क्रिप्शन की तुलना में एक अलग समस्या है, क्योंकि हमलावर केवल छिपकर बातें सुनने के बजाय पूरे पाथ पर नियंत्रण रखता है।
पैडलॉक यह साबित करता है कि किसी एक सेवा के साथ बातचीत निजी है। यह इसे ले जाने वाले नेटवर्क के बारे में कुछ नहीं बताता।
जहाँ WPA2, WPA3 और Passpoint भिन्न हैं
जहाँ डिवाइस इसका समर्थन करते हैं, वहाँ WPA3, WPA2 की तुलना में अधिक मजबूत है, और WPA-Enterprise या Passpoint से प्रति-उपयोगकर्ता क्रेडेंशियल स्थिति को और बदल देते हैं, क्योंकि किसी एक खाते को रद्द किया जा सकता है और नेटवर्क पहचान की जाँच की जा सकती है। वास्तविक हार्डवेयर पर वे प्रति-उपयोगकर्ता लॉगिन कैसे काम करते हैं, इसके तौर-तरीकों के लिए, WPA Enterprise प्रमाणीकरण पर हमारा गाइड सेटअप को कवर करता है।
विज़िटर्स के लिए समस्या विज़िबिलिटी की है। आप आम तौर पर यह नहीं देख सकते कि कोई वेन्यू किस मोड पर चलता है, यही वजह है कि ऊपर दिया गया निष्कर्ष कॉलम प्रोटोकॉल नाम से अधिक मायने रखता है। एक वेन्यू जो एक साझा पासफ़्रेज़ के बजाय व्यक्तिगत क्रेडेंशियल जारी करता है, वह दीवार पर लगे किसी भी चेतावनी पोस्टर की तुलना में सुरक्षा को कहीं अधिक आगे ले जाता है।
सार्वजनिक WiFi के जोखिम व्यावहारिक रूप से कहाँ सामने आते हैं
मान लीजिए कोई यात्री 08:10 की ट्रेन से पहले कॉफ़ी के लिए रुकता है, उसे उस चेन के नाम वाला एक नेटवर्क दिखता है, और वह बिना सोचे-समझे कनेक्ट हो जाता है। होटल की लॉबी, पब के बगीचों, हवाई अड्डे के गेटों और अस्पताल के प्रतीक्षालयों में भी यही होता है। वेन्यू का नाम एक गारंटी की तरह लगता है, और काउंटर के पीछे शायद ही कोई ऐसा होता है जो आपको यह बता सके कि कनेक्शन की सुरक्षा क्या कर रहा है।
यह आदत आंकड़ों में साफ़ तौर पर दिखाई देती है। सार्वजनिक WiFi का उपयोग करने वाले यूके वयस्कों के 2012 YouGov सर्वेक्षण में पाया गया कि 56% लोगों ने कनेक्ट करने से पहले यह जांच नहीं की, या शायद ही कभी की, कि नेटवर्क एन्क्रिप्टेड था या नहीं। जोखिम भरी गतिविधि आम थी: सार्वजनिक नेटवर्क पर 45% ने ईमेल में लॉगिन किया, 37% ने Facebook एक्सेस किया, 14% ने ऑनलाइन बैंकिंग का उपयोग किया, और 15% ने क्रेडिट या डेबिट कार्ड का विवरण दर्ज किया।
| स्रोत | मापदंड | परिणाम |
|---|---|---|
| YouGov, 2012 | कनेक्ट करने से पहले एन्क्रिप्शन की जाँच नहीं की या शायद ही कभी की | 56% |
| YouGov, 2012 | सार्वजनिक WiFi पर ईमेल में लॉग इन किया | 45% |
| YouGov, 2012 | सार्वजनिक WiFi पर Facebook एक्सेस किया | 37% |
| YouGov, 2012 | सार्वजनिक WiFi पर ऑनलाइन बैंकिंग का उपयोग किया | 14% |
| YouGov, 2012 | सार्वजनिक WiFi पर कार्ड विवरण दर्ज किए | 15% |
| Norton, 2024 | सार्वजनिक WiFi पर व्यक्तिगत ईमेल में लॉग इन किया | 64% |
2012 के पोल को वर्तमान दर के बजाय एक पैटर्न के रूप में देखें, क्योंकि यह एक दशक से भी अधिक पुराना है। यह पैटर्न बना रहा। Focus on Travel News द्वारा रिपोर्ट किए गए Norton के शोध के अनुसार, 2024 में सर्वेक्षण में शामिल यूके के 64% उपयोगकर्ताओं ने सार्वजनिक WiFi पर व्यक्तिगत ईमेल खातों में लॉग इन करने की बात स्वीकार की। स्थानों की संख्या कई गुना बढ़ जाने के बावजूद व्यवहार में शायद ही कोई बदलाव आया।
इसका एक कारण यह है कि उपयोग के समय कोई भी इस सेटअप के बारे में नहीं बताता। अधिकांश अतिथियों के लिए, कैप्टिव पोर्टल ही एकमात्र सुरक्षा संदेश होता है जो कोई वेन्यू उन्हें दिखाता है, और आमतौर पर यह एन्क्रिप्शन या पहचान के बारे में एक शब्द भी कहे बिना केवल ईमेल पता मांगता है।
सबसे जोखिम भरे पल वे होते हैं जो सामान्य लगते हैं: कॉफ़ी ब्रेक के दौरान बैलेंस चेक करना, वर्क अकाउंट पर साइन-इन प्रॉम्प्ट को मंज़ूरी देना, सेव किए गए कार्ड से ट्रेन टिकट खरीदना। पहले से ही तय कर लें कि आप किसी अन्य के नेटवर्क पर कौन-सी गतिविधियाँ करेंगे, और फिर यह सामान्य दिनचर्या कोई संशय का विषय नहीं रह जाएगी।
निर्णय लें और सार्वजनिक WiFi पर स्वयं को सुरक्षित रखें
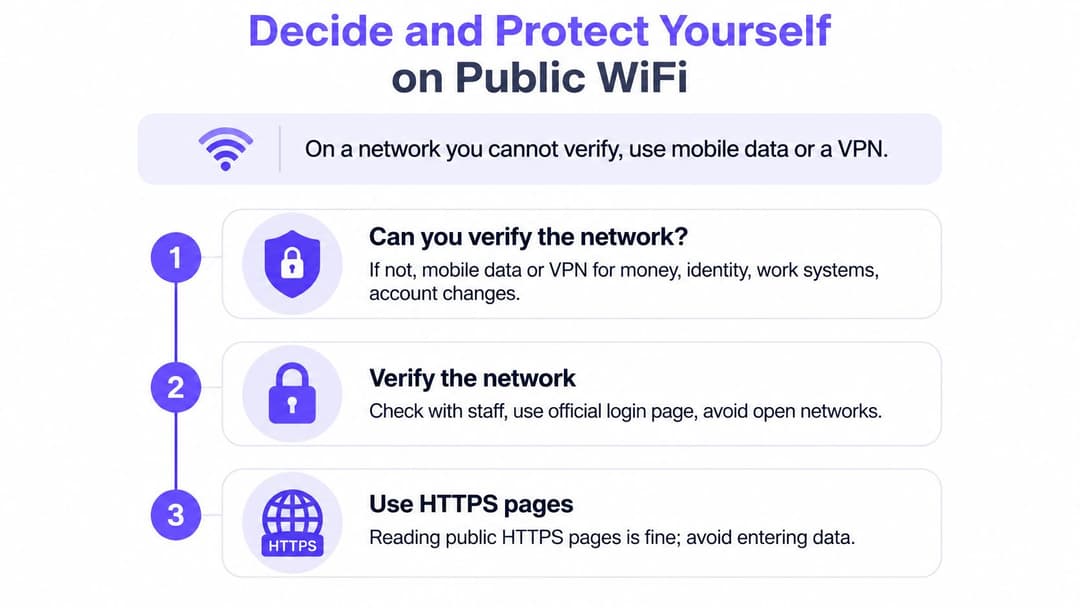
निर्णय लेने के नियम से शुरुआत करें, और बाकी सब अपने आप आसान हो जाता है। जिस नेटवर्क को आप सत्यापित नहीं कर सकते, उस पर पैसे, पहचान, वर्क सिस्टम या अकाउंट में बदलाव से जुड़े किसी भी काम के लिए मोबाइल डेटा या VPN का उपयोग करें। सार्वजनिक HTTPS पेजों को पढ़ना सुरक्षित है। लॉग इन करते समय ही लोग धोखाधड़ी का शिकार होते हैं।
नीचे दिया गया इन्फोग्राफिक इसे तीन चरणों में समेटता है।
सात कदम, प्रत्येक के कारण के साथ
- कर्मचारियों से नेटवर्क के सटीक नाम की पुष्टि करें। फ़र्ज़ी हॉटस्पॉट अक्सर वेन्यू के नामों की नकल करते हैं, इसलिए काउंटर पर पूछें और डुप्लिकेट या आधिकारिक नाम से एक अक्षर के अंतर वाले नामों से बचें।
- ऑटो-जॉइन और फ़ाइल शेयरिंग बंद करें, फिर बाद में नेटवर्क को 'फॉरगेट' कर दें। किसी नेटवर्क को याद रखने वाला डिवाइस आपकी अगली विज़िट पर किसी मिलते-जुलते नेटवर्क से तुरंत दोबारा कनेक्ट हो सकता है।
- पैसों का लेन-देन मोबाइल डेटा पर करें। बैंकिंग, कार्ड से भुगतान और एडमिन कंसोल ऐसी जगहें हैं जहाँ नेटवर्क के बीच मौजूद हमलावर को सबसे ज़्यादा फ़ायदा होता है, और कॉम्प्रोमाइज़ हुए खाते की तुलना में फ़ोन टेदरिंग का खर्च बहुत कम है।
- कुछ भी टाइप करने से पहले HTTPS की जाँच करें, और सर्टिफ़िकेट की चेतावनी को कभी नज़रअंदाज़ करके आगे न बढ़ें। चेतावनी इसलिए दिखाई देती है क्योंकि सर्टिफ़िकेट उस साइट से मेल नहीं खाता जिसे आपने खोला है, और यही रुक जाने का सही समय है।
- पासवर्ड, कार्ड नंबर या अकाउंट लॉगिन माँगने वाले किसी भी पोर्टल पर रुक जाएँ। एक कैप्टिव पोर्टल को ज़्यादा से ज़्यादा सिर्फ़ एक ईमेल पते की ज़रूरत होती है। इससे परे कुछ भी डेटा एकत्र करना या फ़िशिंग है।
- लॉग इन करने से पहले एक भरोसेमंद VPN चालू करें, और जहाँ भी डिवाइस अनुमति दे, इसे हमेशा चालू रखें ताकि पहला क्रेडेंशियल बाहर जाने से पहले ही टनल मौजूद हो।
- ऑपरेटिंग सिस्टम, ब्राउज़र और ऐप्स को अपडेट करें, तथा ईमेल और बैंकिंग के लिए टू-फ़ैक्टर ऑथेंटिकेशन चालू करें। किसी शेयर किए गए नेटवर्क पर डिवाइस में सेंध लगाने का सबसे आसान ज़रिया अनपैच किया गया सॉफ़्टवेयर होता है।
यदि सबसे सरल उपाय वेन्यू WiFi से पूरी तरह बचना है, तो यात्रा करते समय यह जानना मददगार होता है कि इसका क्या खर्च आता है। पॉकेट WiFi और eSIM विकल्पों की यह तुलना एक अलग डिवाइस और आपके अपने फ़ोन पर डेटा प्लान के बीच के फ़ायदों और नुकसानों को स्पष्ट करती है।
लैपटॉप बंद करने से पहले की जाने वाली जांच
आपने जो कुछ भी खोला है उससे लॉग आउट करें, ब्राउज़र में सहेजे गए सत्रों को साफ़ करें, और अपनी WiFi सेटिंग्स में पुष्टि करें कि नेटवर्क अब अपने-आप कनेक्ट (ऑटो-जॉइन) न हो। यदि आपने ऐसे किसी पोर्टल का उपयोग किया है जिसमें व्यक्तिगत विवरण मांगे गए थे, तो ध्यान रखें कि आपने कौन से विवरण दिए थे। यह आदत एक बार के निर्णय को ऐसी सेटिंग में बदल देती है जिसे आपका डिवाइस आपके लिए लागू करता रहता है।
सार्वजनिक WiFi जोखिम से वेन्यू और कार्यस्थलों की सुरक्षा करना
चस्पा किया गया WiFi पासवर्ड एक प्रवेश टिकट की तरह है, कोई पहचान दस्तावेज़ नहीं। यह तय करता है कि दरवाज़े से अंदर कौन जा सकता है और फिर इसका काम खत्म हो जाता है। यूके सरकार का कार्यस्थल वायरलेस नेटवर्क साझा करने संबंधी दिशानिर्देश इसके कारण को स्पष्ट रूप से बताता है: WPA2-Personal एक सामान्य प्री-शेयर्ड की के साथ पासफ़्रेज़ ज्ञात हो जाने पर क्लाइंट्स के बीच कोई अतिरिक्त सुरक्षा प्रदान नहीं करता है, क्योंकि उपयोगकर्ता व्यक्तिगत क्लाइंट एन्क्रिप्शन कीज प्राप्त कर सकते हैं।
किसी होटल, क्लिनिक, शेयर्ड ऑफ़िस या स्टूडेंट ब्लॉक में, इसका मतलब है कि एक गेस्ट दूसरे गेस्ट तक पहुँच सकता है। आठ ग्राहकों वाला कैफ़े इस समस्या का एक छोटा रूप है। एक ही SSID पर 300 निवासियों वाली आवासीय इमारत बड़े पैमाने पर वही समस्या है।
वेन्यू नेटवर्क में क्या बदलाव करें
- अतिथि, स्टाफ़ और किरायेदार नेटवर्क को अलग करें। आइसोलेशन उस दायरे को सीमित करता है जिस तक कोई वायरस-युक्त या प्रभावित लैपटॉप पहुँच सकता है, और एक से अधिक SSID चलाने का मुख्य उद्देश्य ही यही है।
- क्लाइंट आइसोलेशन सक्षम करें और लैटरल एक्सेस को अस्वीकार करें। फ़ायरवॉल नियम और लीस्ट-प्रिविलेज VLAN या पॉलिसी सेगमेंटेशन किसी के अच्छे व्यवहार पर निर्भर हुए बिना अतिथि-से-अतिथि ट्रैफ़िक को रोकते हैं।
- लंबी, यादृच्छिक रूप से जनरेट की गई कुंजियों के साथ AES-आधारित WPA2 या WPA3 का उपयोग करें, और प्रत्येक SSID को एक ही सुरक्षा स्तर पर रखें ताकि डिवाइस सुसंगत रूप से बातचीत (निगोशिएट) कर सकें।
- सटीक SSID और इसे सत्यापित करने का तरीका प्रकाशित करें, और स्थल का रूप धारण करने वाले अनधिकृत एक्सेस पॉइंट की निगरानी करें।
- साझा पासफ़्रेज़ को पहचान-आधारित एक्सेस से बदलें, ताकि प्रत्येक व्यक्ति या डिवाइस व्यक्तिगत रूप से प्रमाणित हो और उनके जाने के दिन ही एक्सेस को निरस्त किया जा सके।
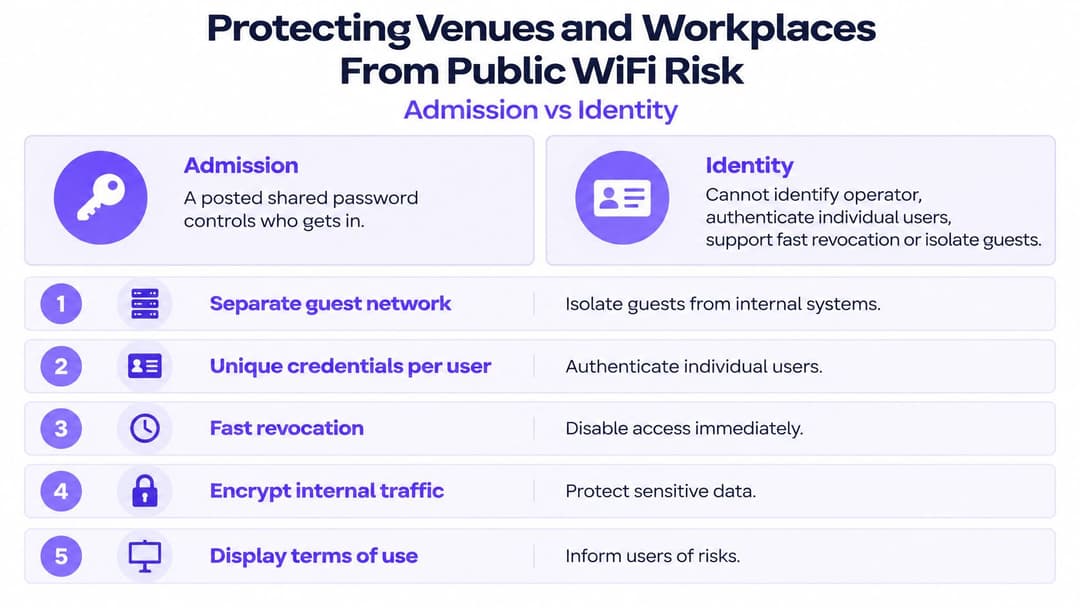
यहीं पर पहचान-आधारित WiFi वास्तव में सबसे उपयोगी साबित होता है। हमारा स्टाफ़ WiFi प्रबंधित EAP-TLS प्रमाणपत्रों के साथ कर्मचारी डिवाइसों को ऑनबोर्ड करता है, इसलिए रोटेट करने के लिए कोई साझा पासफ़्रेज़ नहीं होता है, और प्रत्येक प्रमाणीकरण उपयोगकर्ता, डिवाइस, समय और स्थान के साथ लॉग किया जाता है। यह उन एक्सेस पॉइंट्स पर काम करता है जो किसी वेन्यू के पास पहले से मौजूद हैं, और समर्थित हार्डवेयर में Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet शामिल हैं। सेगमेंटेशन और मॉनिटरिंग से जुड़े व्यापक नियंत्रण सेट के लिए, हमारी एंटरप्राइज़ WiFi सुरक्षा गाइड पूरे आर्किटेक्चर की विस्तृत जानकारी देती है।
इस सप्ताह के लिए तीन कार्य
- जोखिम तालिका के आधार पर अपनी कनेक्शन आदतों की समीक्षा करें, और ध्यान दें कि पिछले महीने में आपने किसी अन्य के नेटवर्क पर कौन-से लॉगिन किए थे।
- जांचें कि गेस्ट और स्टाफ़ नेटवर्क अलग-थलग (isolated) हैं, न कि एक ही फ़्लैट सबनेट पर एक पासफ़्रेज़ साझा करने वाले दो नाम।
- अपने नेटवर्क प्रदाता से पूछें कि स्टाफ़ डिवाइसों पर कौन-सी प्रमाणीकरण विधि काम करती है, और क्या व्यक्तिगत एक्सेस को अगले पासवर्ड परिवर्तन के बजाय कुछ ही मिनटों में रद्द किया जा सकता है।
Purple साझा पासफ़्रेज़ को पहचान-आधारित WiFi से बदलता है: अतिथि ईमेल द्वारा एक बार प्रमाणित होते हैं और पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी प्राप्त करते हैं, जिसमें दोबारा आने पर भी यह शामिल है, जबकि स्टाफ़ डिवाइस Entra ID, Google Workspace या Okta से जुड़े प्रमाणपत्रों के साथ कनेक्ट होते हैं। यदि आप कोई होटल, क्लिनिक, शॉपिंग सेंटर या आवासीय भवन चलाते हैं और अभी भी दीवार पर सभी के लिए एक ही पासवर्ड प्रिंट कर रहे हैं, तो यह वही नियंत्रण है जिसे अब बदलना चाहिए। अपने मौजूदा एक्सेस पॉइंट्स पर गेस्ट, स्टाफ़ और मल्टी-टेनेंट नेटवर्क कैसे सेटअप किए जाते हैं, यह देखने के लिए Purple पर जाएं।