El aprovisionamiento de usuarios es la creación, modificación y eliminación controladas del acceso de una persona a cuentas, aplicaciones, redes y datos a medida que cambia su función. Si su equipo puede crear una cuenta pero no puede justificar cuándo deben finalizar sus permisos, ¿realmente ha terminado el aprovisionamiento?
Esa es la brecha que subyace a muchos problemas de acceso. Un primer inicio de sesión correcto demuestra que alguien puede entrar, no que deba conservar ese acceso indefinidamente. Para los administradores de TI, los equipos de red y los responsables de operaciones, la pregunta clave es si cada permiso sigue teniendo una razón válida para existir.
Qué significa el aprovisionamiento de usuarios en términos sencillos
Piense en el recepcionista de un hotel que entrega una tarjeta llave a un huésped. La tarjeta abre la habitación asignada, funciona durante las fechas de la estancia y no permite el acceso a la oficina de limpieza. Al hacer el registro de salida, el hotel la anula.
El aprovisionamiento digital sigue la misma lógica. Un administrador crea la cuenta de una persona, le asigna los permisos pertinentes y modifica o revoca esos permisos cuando cambia el motivo del acceso.
La cuenta es solo el punto de partida
Una cuenta es el registro que un sistema tiene de una identidad. Los derechos de acceso son las acciones que esa cuenta puede realizar, como consultar una reserva, aprobar una factura o conectarse a una red del personal. Un rol aprobado determina los derechos de acceso que alguien necesita para sus responsabilidades.
Imaginemos que un hotel contrata a un recepcionista. Necesita acceso al sistema de reservas, pero no permiso para modificar los datos de las nóminas. Copiar la cuenta de otro recepcionista resulta arriesgado, ya que ese compañero podría tener funciones adicionales o permisos antiguos que nadie eliminó.
La introducción a la gestión de identidades y accesos del Centro Nacional de Ciberseguridad vincula a personas o sistemas verificados con permisos definidos, respaldados por definiciones de roles, autenticación robusta y aprovisionamiento seguro de credenciales. El principio práctico es el privilegio mínimo: conceder lo que el rol requiere, en lugar de todo lo que pudiera resultar conveniente.
Verificación, autenticación y aprovisionamiento no son términos intercambiables
Estos términos responden a diferentes preguntas:
- La verificación de la identidad establece quién es alguien o confirma un atributo relevante.
- La autenticación comprueba que quien inicia sesión controla las credenciales asociadas a dicha identidad.
- La autorización determina lo que puede hacer la identidad autenticada.
- El aprovisionamiento implementa la cuenta y los permisos aprobados, y los mantiene.
Una persona puede autenticarse correctamente y seguir teniendo un acceso inadecuado. Una contraseña válida no justifica el permiso para descargar un archivo de nóminas.
La misma distinción se aplica a contratistas e identidades no humanas, como las cuentas de servicio utilizadas por integraciones de software. Estas cuentas necesitan un propósito aprobado y un propietario responsable, aunque nadie las utilice como un inicio de sesión de empleado habitual.
Por lo tanto, ¿qué es el aprovisionamiento de usuarios en términos operativos? Es el puente entre una identidad reconocida y un acceso utilizable, mantenido más allá del primer inicio de sesión.
Cómo los eventos de alta, traslado y baja impulsan el acceso
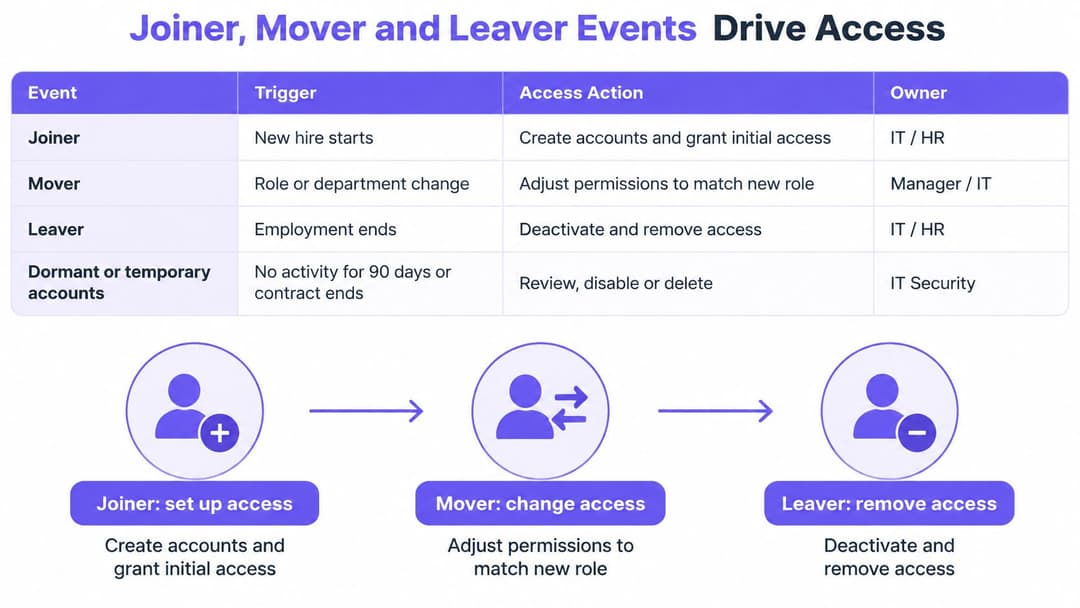
Una tarjeta de acceso que todavía abre la oficina del año pasado no es un simple despiste administrativo. Es un acceso que dejó de estar justificado y que nunca se revocó. Las incorporaciones, los cambios de puesto y las bajas son los momentos en los que dicha justificación se crea, se modifica o se retira. El aprovisionamiento solo funciona si en cada uno de esos momentos se actualizan todos los sistemas que la persona puede utilizar, y si el cambio se verifica posteriormente.
| Evento | Desencadenante | Acción de acceso | Responsable habitual |
|---|---|---|---|
| Alta (Joiner) | Fecha de inicio verificada y rol aprobado | Crear cuenta y conceder únicamente permisos basados en roles | Registro de RR. HH. y responsable directo |
| Cambio de puesto (Mover) | Cambio de departamento o rol en el registro de RR. HH. | Recalcular privilegios y revocar el acceso del rol anterior | El responsable directo aprueba el nuevo acceso |
| Baja (Leaver) | Fin del empleo o vencimiento del contrato | Desactivar cuenta, revocar sesiones y tokens, y retirar el acceso a dispositivos | Equipo de identidad y RR. HH. |
| Cuenta inactiva | Sin inicios de sesión durante un periodo acordado | Suspender y revisar antes de cualquier reactivación | Propietario de la aplicación |
| Cuenta temporal o no humana | Fin del contrato o de la finalidad del servicio | Acceso limitado en el tiempo con fecha de caducidad | Responsable promotor |
La tabla diferencia entre quién aprueba el acceso y quién lo implementa. Recursos Humanos confirma la situación laboral, el responsable explica la necesidad de negocio y el equipo de identidades transforma esa decisión en cambios en el sistema. El fallo habitual radica en una suposición compartida: cada equipo cree que es otro quien inicia el proceso, por lo que el cambio nunca llega a ejecutarse.
Toda incorporación debe comenzar con un registro aprobado
Cualquier nueva incorporación requiere una fecha de inicio confirmada, un responsable y un rol antes de que se le asignen permisos. Es posible preparar una cuenta con antelación, pero dicha preparación no debe convertirse en un acceso anticipado a los sistemas en producción. Piense en ello como hacer una copia de una llave y dejarla en el cajón del cerrajero hasta la fecha de inicio, en lugar de entregarla el mismo día en que se acepta la oferta.
Mantenga explícito el paquete de acceso para las nuevas incorporaciones. Un recepcionista puede recibir herramientas de reserva y WiFi para empleados, mientras que un compañero de finanzas recibe aplicaciones de contabilidad. Copiar el perfil de un compañero parece rápido, pero oculta excepciones que nadie aprobó. Cada excepción necesita su propia aprobación.
La formación puede favorecer la preparación sin convertirse en la autoridad para conceder accesos. Cuando la formación continua forma parte del proceso de incorporación, la formación continua grupal para el personal de Premiere Education puede desarrollarse en paralelo al proceso de inducción; el responsable debe seguir aprobando las responsabilidades reales de la persona.
Cambiar de puesto implica restar además de sumar
Un traslado de departamento es fácil de gestionar mal. TI añade las aplicaciones del nuevo equipo y nadie se pregunta si el empleado todavía necesita las antiguas. La persona ahora tiene los accesos equivalentes a dos puestos de trabajo, y el acceso antiguo ya no responde a ninguna necesidad de negocio actual.
Compare el nuevo rol aprobado con los derechos de acceso existentes. Elimine los accesos que ya no correspondan y asigne a cualquier excepción de traspaso un aprobador designado y una fecha de caducidad. Dos semanas de solapamiento para un traspaso ordenado es razonable. Dejar ese solapamiento durante un año es la forma en que el acceso temporal se vuelve permanente.
Regla práctica: Un cambio de rol debe generar una decisión de revocación, no solo una solicitud de acceso adicional.
La salida de un empleado requiere un límite de acceso total
Un evento de baja debe llegar más allá del inicio de sesión del directorio principal. Compruebe las sesiones de las aplicaciones, los tokens de actualización, las cuentas de administrador independientes y los certificados o registros de dispositivos que aún permitan el acceso. Llevarse la llave de la oficina no cierra una sesión que ya está abierta en un portátil en casa.
El mismo evento laboral debería regir la conectividad, como se ilustra en la gestión del ciclo de vida de la WiFi para empleados WiFi. No deje las credenciales de red fuera del proceso de baja porque un equipo diferente gestione los puntos de acceso.
Cada evento debe dejar un registro de auditoría que muestre el desencadenante, la aprobación, el cambio solicitado y el resultado confirmado. Para cualquier persona de su organización, ¿puede indicar qué evento modificó por última vez su acceso, cuándo ocurrió y si todos los sistemas de destino lo aplicaron?
Cómo conecta el aprovisionamiento los sistemas de identidad
El aprovisionamiento automatizado es una cadena de cambios coordinados, no un único interruptor. Los componentes importantes son el registro fidedigno, el proveedor de identidades, el conector y el sistema de destino.
Un registro fidedigno puede ser una entrada de RR. HH. para un empleado o un registro de contratistas aprobado. El proveedor de identidades representa esa identidad ante los servicios conectados, mientras que los conectores de aprovisionamiento traducen los cambios autorizados en acciones comprensibles para dichos servicios.
Siga el cambio desde el origen hasta el destino
- El registro de origen cambia. RR. HH. registra un traslado de departamento, una fecha de incorporación o la finalización del contrato laboral. En el caso de los contratistas externos, un promotor autorizado actualiza el registro del contrato.
- La plataforma de identidad evalúa el cambio. Las reglas asignan los atributos de la persona a grupos o roles. Si faltan los campos de departamento o responsable, se debe generar una excepción, no una suposición.
- Un conector envía la actualización requerida. SCIM (el estándar System for Cross-domain Identity Management) o una API específica para la aplicación crea, actualiza o desactiva la cuenta de destino.
- El destino confirma el resultado. Registre si la aplicación ha aceptado el cambio. El hecho de que una solicitud se haya enviado correctamente no garantiza que el permiso se haya modificado.
- El evento de baja sigue la misma ruta. Cuando el registro autorizado finaliza, el flujo de trabajo envía las instrucciones de eliminación y comprueba el resultado.
Utilice un identificador estable para vincular los registros. Los nombres y las direcciones de correo electrónico pueden cambiar, por lo que asociar datos basándose exclusivamente en uno de ellos puede generar cuentas duplicadas o actualizar el registro erróneo.
Iniciar sesión es una conexión independiente
La federación permite que una aplicación dependa de un proveedor de identidades en lugar de mantener una contraseña independiente para cada usuario. SAML y OpenID Connect admiten el inicio de sesión federado; OAuth admite la autorización delegada y no debe considerarse un protocolo de inicio de sesión por sí solo.
La federación no proporciona de forma automática la gestión del ciclo de vida. Una aplicación puede admitir el inicio de sesión centralizado y conservar al mismo tiempo cuentas locales, permisos o sesiones activas. El análisis de TekRecruiter sobre la confianza en la sesión frente a las comprobaciones de acceso periódicas ofrece un contexto muy útil a la hora de decidir qué debe volver a evaluar una aplicación tras el inicio de sesión.
La solidez de la autenticación también importa. En la encuesta del Día Mundial de la Contraseña de Bitwarden a 400 encuestados del Reino Unido, el 74 % afirmó que utilizaba la autenticación de dos factores para la mayoría de las cuentas del trabajo o solo para las cuentas de trabajo importantes en 2024, según la cobertura de Intelligent CISO. Eso mide las prácticas de autenticación, no si esas cuentas contaban con permisos justificados.
Utilice MFA o métodos adecuados sin contraseña y proteja la entrega inicial de credenciales. La invitación a una cuenta enviada al destinatario equivocado puede desbaratar un flujo de trabajo que, por lo demás, sería impecable.
Centralice los datos de identidad siempre que sea práctico y separe los componentes de acceso expuestos al exterior de los sistemas internos. Para la autenticación de red, RADIUS-as-a-Service es otra consideración arquitectónica, no un sustituto de las decisiones del ciclo de vida.
El principio rector es un registro autorizado único, con copias descendentes cotejadas con él. La automatización solo es fiable cuando los atributos de origen, las asignaciones y las confirmaciones también lo son.
Aprovisionamiento en hoteles, hospitales y viviendas compartidas
El acceso seguro debe concederse con rapidez sin convertirse accidentalmente en permanente. La solución consiste en aprobar un paquete de acceso claramente delimitado, fijar un límite de tiempo e incluir la retirada del acceso en la solicitud original.
La publicación sobre identidad digital en los servicios públicos del Gobierno del Reino Unido hace hincapié en la gestión de información de identidad precisa a lo largo de todo su ciclo de vida. En entornos operativos, esto implica comprobar si la asignación actual de la persona sigue justificando el acceso, y no limitarse a verificar si se comprobó su identidad durante la incorporación.
| Sector | Decisión de acceso | Límite de tiempo | Riesgo si falla el paso de baja |
|---|---|---|---|
| Grupo hotelero con personal de temporada | Acceso a reservas y limpieza desde el primer día, según el rol | Finaliza al acabar la temporada | El antiguo personal mantiene el acceso a los sistemas de reservas y de habitaciones |
| Hospital con contratistas y rotaciones clínicas | Acceso adaptado a las fechas de rotación, con un supervisor asignado en cada cuenta | Caduca automáticamente al finalizar la rotación | Los antiguos contratistas conservan el acceso a los historiales clínicos |
| Propietario residencial con varios inquilinos | Credencial única por inquilino para la red WiFi compartida y los sistemas del edificio | Se revoca cuando finaliza el contrato de arrendamiento | Los antiguos inquilinos conservan el acceso a la red y al edificio |
Un hotel que se prepara para su equipo de temporada
Imaginemos que un grupo hotelero contrata recepcionistas y personal de limpieza para su temporada alta. El responsable de contratación selecciona el paquete de funciones adecuado y confirma las fechas de empleo antes de que llegue el equipo.
El personal de recepción obtiene acceso a las reservas; el personal de limpieza recibe las herramientas necesarias para la asignación de habitaciones. Ninguno de los dos grupos recibe automáticamente los permisos del otro, y ninguno recibe acceso de administrador solo para evitar un tíquet de soporte.
Delegue las tareas de incorporación aprobadas en el director del hotel, pero no permita que dicho director cree funciones sin restricciones. Una ampliación del empleo de temporada debería requerir un cambio de fecha registrado, en lugar de desactivar el vencimiento por pura comodidad.
Un hospital que gestiona asignaciones cambiantes
Piense en un contratista externo que cambia entre rotaciones clínicas. El responsable que autoriza aprueba el acceso para la asignación, incluido el servicio o departamento pertinente, y la cuenta caduca cuando finaliza dicha asignación.
El trabajo clínico y el administrativo necesitan permisos diferentes. Si un centro médico utiliza asistentes virtuales médicos de MedicalVirtual, por ejemplo, la decisión de acceso debe reflejar las tareas administrativas delegadas, no copiar la cuenta de un profesional clínico.
Las necesidades de atención urgente también precisan de una vía de excepción controlada. Cuando el acceso de emergencia sea necesario, asegúrese de que sea atribuible, limitado y revisable. No resuelva una urgencia facilitando un inicio de sesión compartido y permanente que nadie pueda revocar con total seguridad.
El alojamiento compartido requiere responsabilidad individual
El administrador de una propiedad debería poder cancelar la conectividad de un antiguo inquilino sin interrumpir el servicio de quienes aún viven en el edificio. Unas credenciales únicas hacen que esto sea posible; una contraseña compartida para todo el inmueble dificulta la retirada individual del acceso.
Trate el acceso a la red y la entrada física como objetivos independientes. La finalización de un contrato debe desencadenar los cambios pertinentes en ambos, con la confirmación de cada sistema en lugar de asumir que una sola actualización lo cubre todo.
Un acceso rápido es compatible con un control riguroso cuando el aprobador, el alcance y la condición de finalización se determinan antes de emitir las credenciales.
En todos estos entornos, la administración delegada, el acceso por tiempo limitado y el privilegio mínimo permiten actuar a los equipos de operaciones sin otorgarles un control sin restricciones. La autenticación sin contraseña puede reducir la gestión de contraseñas, pero no elimina la necesidad de decidir quién cumple los requisitos para acceder.
El desaprovisionamiento automatizado debe estar respaldado por alertas de fallos y un responsable de excepciones. La ventaja operativa reside en una reducción de las intervenciones evitables del soporte técnico y en un registro más claro del motivo por el que existe cada acceso. El patrón común no consiste en distribuir credenciales permanentes con rapidez, sino en ofrecer un acceso delimitado de forma adecuada y con un procedimiento de revocación probado.
Dónde falla el aprovisionamiento y cómo evitarlo
Conceder acceso es solo la mitad del aprovisionamiento. En una encuesta de 2026 a 333 responsables de la toma de decisiones de TI del Reino Unido, el 77 % de las empresas no desactivó de inmediato los inicios de sesión del personal tras la marcha de los empleados, mientras que el 28 % de las organizaciones seguía utilizando hojas de cálculo o documentación en papel para validar las cuentas de los antiguos empleados, según el informe del estudio elaborado por National Technology.
El punto débil no es necesariamente la creación de cuentas, sino la falta de conexión entre un cambio en la situación de una persona y la confirmación de dicho cambio en todos los sistemas que aún puede utilizar.
Mire más allá de las cuentas de empleados ordinarias
Las cuentas previas a la incorporación pueden permanecer activadas si un candidato nunca llega a incorporarse. Los trabajadores temporales pueden permanecer más tiempo del registrado en su asignación porque un responsable prolonga su trabajo de manera informal. Las cuentas de prueba y de servicio pueden sobrevivir tras haber concluido el proyecto o la integración que las justificaba.
No desactive todas las cuentas de servicio inactivas únicamente porque no tengan inicios de sesión interactivos. Compruebe primero la actividad de sus cargas de trabajo, sus dependencias y su propietario; a continuación, elimínelas mediante un proceso controlado. De lo contrario, una limpieza de accesos puede interrumpir un servicio en producción.
| Síntoma | Causa probable | Control |
|---|---|---|
| Antiguos empleados siguen iniciando sesión | El proceso de baja depende de un informe manual | Desactivar desde el registro autorizado y generar alertas ante fallos |
| Cuentas sin propietario | Cuentas de prueba o de servicio creadas al margen del proceso | Asignar un propietario y una fecha de caducidad a cada cuenta |
| Los permisos aumentan tras cada cambio de puesto | Los cambios de rol añaden accesos pero nunca los eliminan | Recalcular privilegios en cada evento de cambio de puesto |
| Contraseñas antiguas y débiles en cuentas activas | Cuentas inactivas que nunca se revisan | Suspender las cuentas inactivas y exigir autenticación reforzada |
| Los cambios fallan sin previo aviso | No hay monitorización de los eventos de aprovisionamiento con errores | Registrar cada cambio y generar alertas ante eventos con errores |
Exija pruebas de finalización
Una entrada deshabilitada en el directorio no es prueba suficiente si una aplicación independiente sigue aceptando una contraseña local. Del mismo modo, una ejecución correcta del conector puede ocultar exclusiones, grupos no asignados o cuentas que el conector nunca llegó a gestionar.
Coteje las cuentas de destino con las identidades aprobadas e investigue las discrepancias. Registre el motivo de las excepciones legítimas, quién las aprobó y cuándo se revisarán.
Los controles de red necesitan la misma trazabilidad. Con las redes basadas en la identidad, la pregunta de auditoría útil es qué identidad justificó la conexión, en lugar de qué contraseña compartida se facilitó.
Pregunta de auditoría: ¿Puede demostrar que cada cuenta y permiso activos siguen teniendo un propietario, un propósito y una aprobación válidos?
Esa pregunta detecta fallos que una lista de comprobación de incorporación que haya funcionado no detectará. También convierte las revisiones periódicas en una prueba de justificación comercial, en lugar de solicitar a los responsables que aprueben una lista inexplicable de nombres de usuario.
Compare el aprovisionamiento manual y el automatizado y, a continuación, audite el suyo
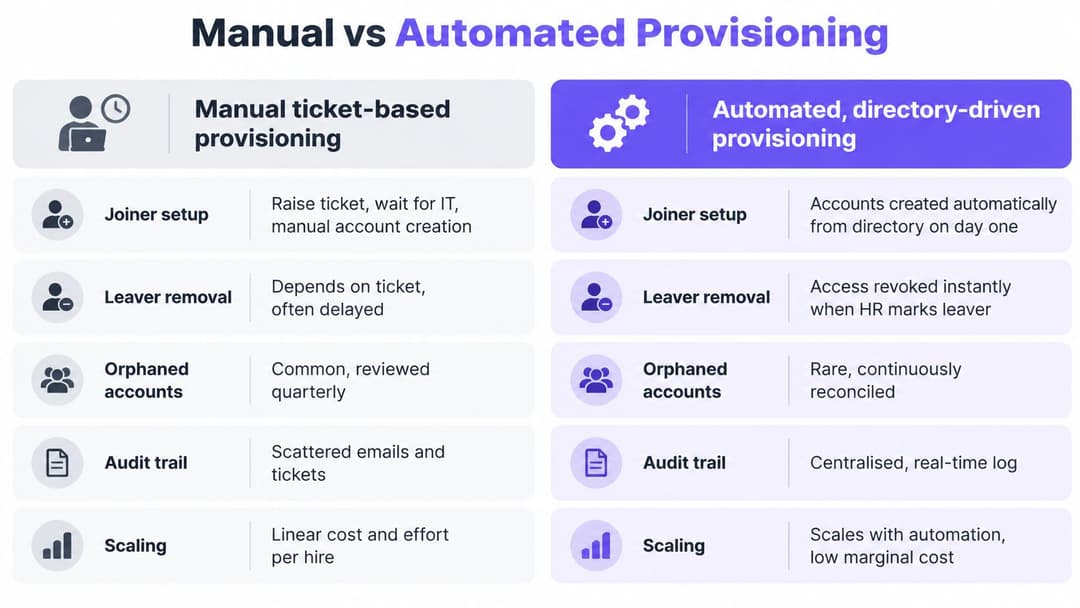
| Criterio | Manual basado en tiques | Automatizado, gestionado por directorio |
|---|---|---|
| Alta de nuevas incorporaciones | Depende de la cola de tiques y de las aprobaciones | Se inicia una vez que se dispone del registro de RR. HH. aprobado |
| Baja de personal saliente | Depende de que un responsable notifique la salida | Se activa cuando finaliza el registro oficial |
| Cuentas huérfanas | Más fáciles de pasar por alto si se omiten tiques | Se reducen cuando los cambios en el origen y la conciliación de destinos cubren la cuenta |
| Pista de auditoría | Dispersa entre tiques, correos electrónicos y hojas de cálculo | Registrada para cada cambio en el sistema de aprovisionamiento |
| Escalabilidad con la plantilla | Añade carga de trabajo al soporte técnico con cada contratación | Reutiliza reglas establecidas, requiriendo aún la gestión de excepciones |
El aprovisionamiento manual persiste porque los tickets transmiten visibilidad y control. Una organización pequeña puede operar de ese modo durante años, sobre todo si las aplicaciones no ofrecen conectores utilizables.
El fallo aparece cuando el evento subyacente nunca llega a la cola. Si un responsable olvida notificar una baja, el administrador no tiene ningún ticket que tramitar, por muy minuciosamente que gestione los tickets que recibe.
Automatice primero las vías de mayor riesgo
La política de control de accesos e identidades del Gobierno del Reino Unido exige que los controles de acceso funcionen de forma coordinada con los procesos de altas, traslados y bajas (joiner, mover, leaver). Una implementación práctica combina cambios gestionados mediante directorios y herramientas de ciclo de vida como SCIM con excepciones manuales y revisiones periódicas cuando la integración no esté disponible.
Supongamos que un analista financiero pasa a RR. HH. En la fecha aprobada, el flujo de trabajo debería eliminar la función financiera y aplicar la función de RR. HH. aprobada. Si la aplicación de nóminas rechaza la actualización, debería enviarse una alerta a la persona responsable de resolverlo.
Priorice las aplicaciones que alberguen los datos más confidenciales o que gestionen el mayor volumen de bajas. No comience por una integración sencilla y de bajo riesgo simplemente para aumentar el número de aplicaciones automatizadas.
La automatización también requiere pruebas. Las programaciones de los conectores, los errores de API y el comportamiento específico de las sesiones en cada aplicación implican que un cambio en el directorio no garantiza una desautorización instantánea en todas partes.
Haga que la auditoría de esta semana sea concreta
- Haga un inventario de las aplicaciones confidenciales. Enumere los sistemas que contienen datos personales o confidenciales, incluidos los inicios de sesión locales y las cuentas de administrador independientes.
- Confirme la fuente de autoridad. Especifique el registro que controla cada alta, cambio y baja, así como quién se encarga de su mantenimiento.
- Pruebe la eliminación. Utilice una identidad de prueba controlada para medir cuánto tiempo sigue aceptando el acceso cada aplicación una vez finalizado el registro de origen.
- Localice cuentas no identificadas. Investigue la falta de propietarios, la ausencia de fechas de caducidad y la inactividad que supere el periodo de revisión acordado.
- Sustituya la dependencia de hojas de cálculo más arriesgada. Introduzca un activador automatizado, una actualización confirmada en el destino y una alerta de fallos para la aplicación de mayor prioridad.
Supervise el tiempo transcurrido desde el cambio en el directorio hasta la actualización del acceso, el porcentaje de aplicaciones cubiertas por flujos de trabajo automatizados del ciclo de vida, el recuento de cuentas huérfanas, los eventos de aprovisionamiento fallidos y el tiempo necesario para revocar accesos privilegiados. Defina el inicio y el fin de cada medición para que los resultados reflejen el acceso real y no solo el cierre de la incidencia.
La conectividad del personal también debe formar parte de esa auditoría. Nuestra solución de WiFi para empleados WiFi incorpora los dispositivos del personal con certificados gestionados EAP-TLS, de modo que no hay ninguna contraseña compartida que rotar. Cada autenticación de la WiFi para empleados WiFi se registra con el usuario, el dispositivo, la hora y la ubicación.
Elija una aplicación este mes y automatice la retirada de accesos de quienes dejan la empresa. Pruebe todo el flujo, recopile pruebas que confirmen la cancelación del acceso y asigne a una persona para gestionar las incidencias antes de ampliar el despliegue.
Purple proporciona acceso WiFi basado en identidades para el personal, invitados y entornos multiinquilino, lo que le ayuda a aplicar las decisiones sobre el ciclo de vida del acceso tanto a la conectividad como a las aplicaciones. Visite Purple para consultar cómo conectar el acceso a la red del personal con su proveedor de identidades y sustituir las contraseñas compartidas por un acceso gestionado de forma individual.