

Um visitante liga-se ao seu WiFi numa terça-feira de manhã, clica na página de boas-vindas e nunca mais ouve falar dele. Três meses depois, reserva um quarto, entra na receção e o telemóvel pede-lhe para se registar do zero. Entretanto, a receção continua a entregar um cartão plastificado com a palavra-passe partilhada, o marketing exporta os e-mails dos visitantes manualmente todas as segundas-feiras e ninguém sabe dizer se algo disto gerou uma única visita adicional.
Esse é um problema de integração, não um problema de WiFi. Os pontos de acesso estão a cumprir a sua função. O que falta é a ligação estrutural entre a rede, os sistemas de identidade que já conhecem os seus visitantes e colaboradores, o CRM que gere o relacionamento e as ferramentas de relatórios utilizadas pelos seus diretores.
As oito ideias abaixo estão agrupadas pelo problema operacional que resolvem: atrito do visitante, desativação de contas de colaboradores, dispositivos legados, parques de hardware heterogéneos, silos de dados e isolamento multi-tenant. Descubra a dificuldade com que se depara esta semana e comece por aí.
1. OpenRoaming e Passpoint WiFi federado para visitantes
Alguns espaços recebem a mesma pessoa quatro vezes por ano e pedem a essa pessoa para se registar quatro vezes. O roaming federado resolve isso, transformando a sua rede num nó de uma federação de identidades muito mais vasta.
Passpoint, uma certificação da WiFi Alliance, permite que um dispositivo armazene um perfil de rede e adira a um SSID reconhecido sem um portal cativo. O OpenRoaming, gerido pela Wireless Broadband Alliance, é a camada de roaming que reúne espaços aderentes, operadores e fornecedores de identidade numa única estrutura de confiança. O visitante regista-se uma vez com uma identidade de e-mail, o dispositivo obtém um perfil ou certificado e, nas visitas posteriores, a autenticação ocorre na 802.1X com WPA2 ou WPA3-Enterprise. O primeiro pacote é encriptado. Sem página de boas-vindas, sem chave partilhada num quadro de avisos.
Para infraestruturas que abrangem vários edifícios e organizações parceiras, essa continuidade é o ponto fundamental. As orientações da NHS England Digital sobre futuros padrões de WiFi e roaming descrevem o modelo como promotor de uma integração direta de WiFi através de redes participantes, o que corresponde exatamente ao requisito necessário quando um médico se desloca entre um hospital, um centro comunitário e um trust parceiro durante um único turno.
Regra prática: execute o OpenRoaming como um segundo SSID a par da sua rede de convidados convencional durante os primeiros seis meses. Obtém dados reais sobre o comportamento dos dispositivos sem comprometer toda a experiência do visitante.
Onde se enquadra e o que pode falhar
Aeroportos, estações, estádios, campus universitários e complexos hospitalares são os que mais beneficiam, pois os visitantes atravessam várias redes numa única deslocação. O setor hoteleiro e o retalho utilizam a adesão sem palavra-passe sobretudo para reduzir os pedidos de apoio técnico, e esse benefício torna-se visível em poucas semanas.
- Confirme primeiro o suporte de firmware. A capacidade Passpoint varia entre modelos de pontos de acesso no mesmo controlador, e uma infraestrutura mista irá surpreendê-lo.
- Teste a ligação automática em todos os SO. O iOS, o Android, o Windows e o macOS gerem os perfis guardados de forma diferente, especialmente após uma atualização do sistema operativo.
- Explique o registo único. Inclua-o na sinalética, nas confirmações de reserva e na própria página de boas-vindas, caso contrário os convidados presumirão que está a recolher dados abusivamente.
- Mantenha uma alternativa por portal ou PSK. Telemóveis antigos, alguns equipamentos IoT e computadores portáteis empresariais bloqueados nunca se ligam a uma SSID Passpoint.
A ausência de palavras-passe não é automaticamente inclusiva. Os dados de inclusão digital da Good Things Foundation indicam que 31% da população ainda não acede a serviços de saúde online, enquanto quase 8 milhões de pessoas não possuem as competências necessárias para utilizar o mundo digital com eficácia. Se a única forma de aceder à sua rede for através de um smartphone com uma conta de e-mail, estará a excluir uma parte dos seus visitantes. O registo assistido por funcionários e uma alternativa impressa resolvem esta questão pelo custo de um quiosque.
2. Acesso de funcionários com Entra ID, Google Workspace e Okta SSO
Pergunte ao responsável de TI de um hotel quanto tempo demora a revogar o acesso WiFi de um colaborador que saiu e a resposta honesta é muitas vezes "quando alguém se lembrar". Uma chave PSK rotativa na parede da sala de pessoal invalida todos os controlos de auditoria do seu conjunto de políticas.
A solução consiste em fazer do diretório a fonte de dados fidedigna. Os colaboradores autenticam-se com EAP-TLS utilizando um certificado emitido pelo Intune, Jamf ou gestão de endpoints da Google, ou através de EAP-TTLS mediado por RADIUS face ao Entra ID, Google Workspace ou Okta. A pertença a grupos determina a VLAN e a função, pelo que uma conta da equipa de limpeza fica colocada num segmento restrito e a de um gestor de serviço noutro local diferente, sem uma segunda credencial para gerir.
O desfasamento entre a política e a prática é maior do que o esperado. Um estudo com profissionais de 2025, divulgado pelo IT Security Guru, revelou que apenas 18% dos inquiridos na Infosecurity Europe afirmaram que a sua organização tinha implementado totalmente uma arquitetura de confiança zero, contra 27% dos inquiridos na Black Hat USA e 44% na it-sa na Alemanha. Na mesma amostra do Reino Unido, 43% não aplicavam de forma consistente a autenticação multifator para contas com privilégios.
A questão de auditoria: consegue demonstrar que um colaborador cessante foi removido do diretório e que a sua sessão foi encerrada no mesmo minuto? Se não conseguir, a integração não está concluída.
O desaprovisionamento é o teste fulcral
O aprovisionamento é a parte mais simples. É na revogação que a integração de diretórios prova o seu valor, e é aí que as palavras-passe partilhadas falham por completo.
- Mapeie grupos para funções de rede antes de ativar o aprovisionamento automático. Adaptar um mapeamento ao tráfego em tempo real causa interrupções que passará um fim de semana a explicar.
- Ative a alteração de autorização (CoA) no controlador. Sem isso, um utilizador revogado mantém uma sessão ativa até à sua próxima reautenticação, o que pode demorar horas.
- Execute o desaprovisionamento como um projeto-piloto. Remova uma conta de teste do diretório e cronometre durante quanto tempo a sessão sobrevive.
- Divida os SSIDs por grupo de utilizadores. Colocar colaboradores, convidados e prestadores de serviços em políticas separadas encurta a análise de qualquer incidente.
- Documente o mapeamento entre identidades e rede. Os auditores exigem-no, tal como qualquer pessoa que venha a herdar o seu controlador.
Os prestadores de serviços externos costumam ser o ponto fraco habitual. Os freelancers e o pessoal de agências encontram-se frequentemente fora do diretório, por isso forneça-lhes credenciais de convidado com limite de tempo emitidas por um responsável identificado, em vez de os adicionar a um grupo permanente. E acompanhe de perto o ciclo de vida dos certificados: se a adesão falhar, os dispositivos recorrem à opção insegura que alguém configurou à pressa.
3. RADIUS alojado na cloud para substituir servidores de autenticação no local
Dois servidores RADIUS numa sala de comunicações, um deles inativo desde a última janela de atualizações, é o estado da autenticação em mais edifícios do que qualquer pessoa admite. Ninguém repara até chegarem 400 convidados para um evento.
RADIUS-as-a-service transfere as decisões de 802.1X do hardware local para um endpoint gerido. O servidor de acesso à rede reencaminha pedidos de acesso através de RadSec ou TLS para o serviço cloud, que valida a identidade em relação ao seu diretório ou autoridade de certificação e devolve a política. A aplicação local de patches, a conceção de alta disponibilidade e a manutenção do repositório de certificados deixam de ser um problema seu, e uma única configuração serve todos os locais da infraestrutura.
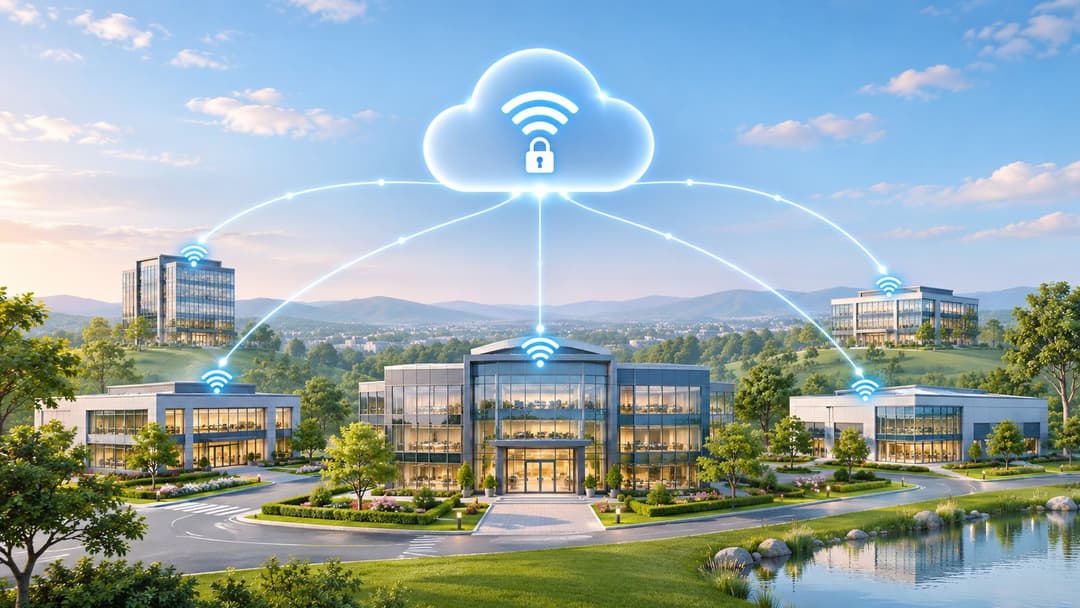
Purple's RADIUS as a service é um exemplo deste padrão, e as questões de conceção são as mesmas qualquer que seja o fornecedor escolhido.
Os compromissos que vale a pena debater
A autenticação centralizada concentra o risco na ligação WAN. Uma cadeia de retalho com 300 lojas e uma única ligação de fibra por localização necessita de uma alternativa de contingência que não exija uma ida e volta à cloud.
- Planeie para interrupções da WAN. Decida se prefere credenciais em cache local, uma instância de backup de RADIUS ou uma SSID aberta de contingência com voucher. Cada opção apresenta um perfil de risco diferente.
- Verifique a residência dos dados e o registo de logs. Os registos de autenticação contêm nomes de utilizador, endereços MAC e localização. Escolha uma região e uma janela de retenção que correspondam às suas obrigações.
- Teste a alteração de autorização de ponta a ponta. Um serviço na cloud só pode desligar uma sessão se o seu controlador suportar a mensagem.
- Execute um local-piloto em paralelo. Autentique os mesmos utilizadores através dos caminhos antigo e novo durante duas semanas e, em seguida, faça a transição definitiva.
A latência raramente é um problema real, mas meça-a no seu uplink real em vez de confiar numa página de marketing. Preveja entre 40 a 80 milissegundos de ida e volta para um endpoint regional e, geralmente, não terá problemas.
Reverter uma transição de RADIUS na cloud é muito mais barato do que reverter uma atualização de firmware de um controlador; por isso, faça primeiro a migração da autenticação e a renovação de hardware mais tarde.
4. Chaves pré-partilhadas de identidade (iPSK) para dispositivos legados e IoT
Uma Smart TV no quarto 412 não suporta 802.1X, não apresenta um portal cativo e não dispõe de um navegador em condições. O iPSK resolve esta questão sem ter de partilhar uma única palavra-passe por todo o edifício.
Cada dispositivo, ou cada divisão, recebe a sua própria chave pré-partilhada num SSID partilhado. A controladora envia a chave para o RADIUS, que devolve a VLAN e a política corretas para essa classe de dispositivos. Impressoras, leitores de cartões, bombas de infusão, scanners portáteis e equipamentos de domótica podem, assim, ser isolados e geridos individualmente, e uma única chave comprometida é revogada sem necessidade de alterar a palavra-passe em todo o espaço.
Onde o iPSK supera um portal para visitantes, e onde não o faz
É a ferramenta certa para hardware que nunca suportará autenticação empresarial. É a ferramenta errada para pessoas que pretende identificar, porque uma chave diz-lhe respeito a um dispositivo, não a um ser humano.
- Mantenha um registo. Cada chave precisa de ter um dispositivo, um proprietário e uma localização registados num local que consulte durante um incidente.
- Segmente por categoria de dispositivo. Dispositivos médicos, terminais de ponto de venda e tablets para visitantes nunca devem partilhar uma VLAN só por partilharem um SSID.
- Automatize a geração e a entrega. Uma API que emita uma chave no registo do dispositivo elimina a folha de cálculo e o envio de e-mails com credenciais copiadas.
- Faça a rotação de acordo com um calendário e na rotatividade de funcionários. As chaves impressas numa etiqueta dentro de uma sala ficam comprometidas assim que a sala muda de ocupantes.
A contrapartida incontornável é a sobrecarga administrativa. O iPSK parece simples numa demonstração, mas transforma-se num inventário de 900 linhas num hospital real. Automatize o ciclo de vida desde o primeiro dia ou o registo ficará obsoleto num trimestre - e um registo obsoleto é pior do que não ter qualquer registo, pois cria uma falsa sensação de segurança durante uma análise de incidentes.
5. Integração de CRM, automação de marketing e feedback pós-visita
Um centro comercial recolhe 40 000 e-mails de visitantes por ano e utiliza-os exatamente para nada. Este é o estado mais comum dos dados de WiFi para visitantes: recolhidos, armazenados e nunca ligados ao sistema que poderia tirar partido deles.
A integração articula três elementos. Os dados de registo e de visitas fluem para o CRM, os perfis com consentimento acionam campanhas de boas-vindas e de regresso através de automação de marketing e os inquéritos pós-visita associam o feedback a um local e a uma visita específicos. Um portal cativo que recolhe campos estruturados no ponto de acesso é o que torna todo o resto possível, dado que campos de texto livre e inconsistentes inviabilizam a correspondência posterior dos dados.
Comece com dois fluxos, não com doze
Muitas equipas criam em demasia na primeira versão e depois não conseguem identificar qual foi o fluxo responsável pela variação dos resultados. Lance uma mensagem de boas-vindas e um aviso para visitas de retorno. Adicione gatilhos de fidelização e uma ligação a um software de cartões de fidelização digitais assim que conseguir atribuir visitas aos dois primeiros.
- Separe o consentimento de marketing dos termos de acesso. Agrupá-los numa única caixa de seleção constitui um problema de proteção de dados e prejudica a confiança no pior momento possível: o primeiro toque.
- Mapeie os campos antes do lançamento. Decida qual é o sistema responsável pelo e-mail, nome, código postal e espaço, caso contrário criará perfis duplicados que demorarão um trimestre a limpar.
- Limite a frequência dos inquéritos. Uma ou duas perguntas, enviadas no prazo de 24 horas após a visita, e encaminhe as respostas negativas para uma pessoa específica em vez de uma caixa de correio partilhada.
- Defina uma política de retenção e processe os cancelamentos de subscrição com rapidez. Ambas as tarefas são mais fáceis antes de a lista crescer.
Evitaria enviar um inquérito após cada visita. A qualidade das respostas cai a pique e os visitantes começam a marcar as mensagens como spam. Desencadeie pedidos de feedback após uma primeira visita, uma quinta visita ou um evento de serviço detetado pela rede, como sucessivas falhas de início de sessão, o que por si só constitui um sinal útil sobre a experiência do visitante.
6. Integração de fornecedores de rede em Meraki, Aruba, Ruckus, Mist e UniFi
Um grupo de retalho adquire doze lojas que utilizam pontos de acesso de terceiros e, de repente, depara-se com quatro ecossistemas de controladores e quatro experiências de visitantes distintas. A substituição total do equipamento é a solução dispendiosa. Uma camada de identidade independente do fornecedor é a solução prática.
O padrão é simples. A plataforma de identidade e de acesso de convidados comunica com a controladora ou com a cloud de cada fornecedor API, e aplica autenticação, splash pages e políticas através dessa infraestrutura existente. O painel da Meraki API, o Aruba Central, as controladoras Ruckus, a cloud da Mist e a controladora da UniFi expõem, cada um, capacidades diferentes, mas todos comunicam em RADIUS.
Construa a matriz de compatibilidade antes do arranque
A paridade de funcionalidades entre fornecedores é onde os projetos derrapam. Um ecossistema suporta a alteração de autorização sem problemas, outro precisa de uma solução alternativa e um terceiro gere as regras de walled garden de uma forma que compromete os portais de pagamento.
- Registe as versões de firmware por local. Um controlador com duas versões de atraso comporta-se de forma diferente, e a justificação "funcionava no laboratório" não serve de defesa.
- Faça um projeto-piloto num local por fornecedor. Valide a apresentação do portal de entrada (splash page), o comportamento de redirecionamento e os tempos limite de sessão em hardware real antes de escalar.
- Verifique os limites de taxa de API e as janelas de atualização. Consultar um controlador na nuvem com demasiada frequência pode levar ao bloqueio das comunicações a meio de um evento.
- Mantenha os canais de escalamento documentados. Quando a API de um fornecedor mudar, convém ter o contacto do gestor de conta previamente guardado.
A experiência do utilizador deve ser idêntica em todos os locais, mesmo quando o hardware não o é. O mesmo texto de boas-vindas, os mesmos campos, o mesmo recurso de contingência. Os visitantes não querem saber se a loja 14 utiliza Aruba e a loja 15 utiliza Meraki, e não deveriam notar qualquer diferença.
7. Análise de WiFi a alimentar ferramentas de BI e dashboards
Um painel baseado em endereços MAC aleatórios e numa definição vaga de "visita" perderá sempre qualquer discussão com o seu diretor financeiro. As análises só mudam decisões quando a exportação é integrada na ferramenta em que as pessoas já confiam.
Exporte dados de afluência, tempo de permanência, visitas repetidas e sessões para o seu ecossistema de BI, seja ele Power BI, Looker Studio, Snowflake ou BigQuery, e cruze-os com dados de faturação, reservas ou ocupação. Esse cruzamento é o que transforma os registos de conectividade em algo sobre o qual uma equipa comercial pode agir. O problema subjacente é maior do que a maioria dos fornecedores admite: o estudo de 2025 sobre o setor da hospitalidade do The Access Group revela que as empresas perdem, em média, 286 horas por ano a alternar entre sistemas desconectados, com apenas um em cada três inquiridos a confiar nos dados que as suas ferramentas atuais produzem.
Primeiro as definições, depois os dashboards
Defina o que significa uma visita, um visitante único e o tempo de permanência antes de avançar para a criação de gráficos. Em seguida, documente essas definições, pois a equipa financeira irá questioná-las mais de uma vez.
- Tenha em conta a aleatorização de MAC. Os telemóveis modernos alternam endereços, pelo que a contagem bruta de dispositivos sobrestima o número de visitantes únicos. Utilize a lógica de desduplicação da plataforma e indique-o no gráfico.
- Adapte a cadência dos relatórios às decisões. As reuniões semanais de pessoal e as análises mensais de campanhas necessitam de vistas diferentes, e não de um único dashboard que desempenhe ambas de forma deficiente.
- Agregue quando a identidade não for necessária. As equipas de privacidade aprovam a afluência agregada muito mais rapidamente do que perfis de convidados identificados.
- Publique um dicionário de dados. Evita a habitual discussão sobre se o número inclui ou não os dispositivos dos colaboradores.
Vale a pena ler um WiFi guia de analítica antes de definir o âmbito da exportação, principalmente para ver quantas métricas desejará definir em vez de assumir. Acompanhe uma campanha de ponta a ponta, com um local de controlo, e terá uma resposta justificável sobre se a promoção aumentou as visitas ou se apenas coincidiu com um feriado.
8. Isolamento de rede multi-inquilino para propriedades residenciais e partilhadas
Num edifício de habitação para arrendamento (build-to-rent), a coluna inteligente de um residente não deve conseguir ver o portátil do vizinho nem o sistema de gestão técnica do edifício. Este é todo o requisito, e é onde a maioria das implementações residenciais de WiFi falha.
A integração multi-inquilino proporciona a cada fração ou empresa a sua própria experiência de rede isolada, enquanto o operador gere a infraestrutura partilhada subjacente. Os residentes iniciam sessão com a sua própria identidade, o acesso permanece separado dos outros inquilinos e dos serviços do edifício, e o operador obtém a simplicidade de uma utilização doméstica com isolamento de nível empresarial.
O padrão necessita de três elementos a funcionar em conjunto: integração sem palavra-passe por residente, uma rede de área privada por fração e acesso multidispositivo para que um agregado familiar possa ligar telemóveis, computadores portáteis e uma consola sem recorrer ao suporte técnico. As funcionalidades de WiFi multi-inquilino da Purple WiFi mapeiam diretamente isto, com WiFi sem palavra-passe WiFi, Redes de Área Privada e Acesso Multidispositivo.
A rotatividade é o teste operacional
A rotatividade dos contratos de arrendamento é o que distingue o setor residencial da hotelaria. Um inquilino cessante tem de perder o acesso no dia em que o contrato termina, e não quando alguém na sede atualiza uma folha de cálculo.
- Automatize o aprovisionamento a partir do sistema de gestão de propriedades. Criação de contas no momento do check-in, remoção no check-out, sem qualquer intervenção manual. Se o PMS e a rede não conseguirem comunicar entre si, herda um acumular de tarefas de desaprovisionamento que aumenta a cada mudança de inquilino.
- Teste o isolamento entre unidades antes da integração. Tente aceder a um dispositivo vizinho a partir da VLAN de um residente e, em seguida, tente aceder ao BMS. Ambas as tentativas devem falhar, e é preferível que descubra isso antes que o primeiro residente o faça.
- Utilize iPSK para dispositivos domésticos inteligentes. Termóstatos, televisores e campainhas não suportam 802.1X e não devem utilizar as credenciais do residente. Uma chave por dispositivo significa que uma televisão vendida perde o acesso sem afetar o resto da habitação.
- Disponibilize um guia de self-service de uma página. As chamadas de suporte devem-se quase sempre à ligação de um segundo dispositivo, por isso responda a essa questão antes de ser colocada.
O alojamento para estudantes acrescenta um pico sazonal para além da rotatividade habitual. Centenas de contas criadas na semana de receção aos caloiros e removidas no fim do período letivo constituem uma operação em lote; por isso, teste a importação antes do pico de afluência e não durante o mesmo.
Comparação rápida das 8 ideias de integração
| Ideia de integração | Sistema principal ligado | Ideal para | Dependência principal | Dificuldade |
|---|---|---|---|---|
| WiFi federado para visitantes com OpenRoaming e Passpoint | Infraestrutura de WiFi compatível com Passpoint | Espaços que procuram roaming de visitantes totalmente integrado e seguro | Pontos de acesso compatíveis e dispositivos suportados | Moderada |
| Acesso de colaboradores com Entra ID, Google Workspace e Okta SSO | Fornecedor de identidade empresarial | Organizações que gerem o acesso de colaboradores ao WiFi | Grupos de diretório precisos e configuração do fornecedor de identidade | Moderada |
| RADIUS na cloud para substituir servidores de autenticação locais | Serviço de RADIUS na cloud e diretório | Organizações com vários locais a reduzir a sobrecarga de TI local | Conectividade estável à Internet e compatibilidade com o fornecedor | Moderada |
| Identity Pre-Shared Keys (iPSK) para dispositivos legados e IoT | Pontos de acesso WiFi e políticas de dispositivos | Organizações a ligar dispositivos legados e IoT | Suporte de pontos de acesso e gestão de chaves | Moderada |
| Integração de CRM, automação de marketing e feedback pós-visita | Ferramentas de CRM, automação de marketing e inquéritos | Espaços a criar programas de interação com visitantes e feedback | Gestão de consentimento e mapeamento de dados rigoroso | Moderada |
| Integração de fornecedores de rede em Meraki, Aruba, Ruckus, Mist e UniFi | Controladores de WiFi e APIs de cloud de fornecedores | Organizações com parques de hardware de WiFi mistos | Compatibilidade com fornecedores, firmware e API | Moderada |
| Dados analíticos de WiFi a alimentar ferramentas de BI e dashboards | Ferramentas de business intelligence e relatórios | Operadores com vários locais a avaliar o desempenho dos espaços | Fluxos de dados fiáveis e definições claras de métricas | Moderada |
| Isolamento de rede multi-inquilino para propriedades residenciais e partilhadas | Infraestrutura de rede do imóvel e sistemas de identidade de inquilinos | Propriedades residenciais, alojamentos de estudantes e propriedades partilhadas | Conceção de VLAN e políticas de acesso | Avançada |
Escolher a sua primeira integração e colocá-la em funcionamento
Não precisa de todas as oito integrações de uma só vez. Comece pelo ponto crítico que lhe custa mais a cada semana: a fricção no portal num local de grande afluência, a proliferação de palavras-passe numa vasta equipa de colaboradores, dispositivos IoT não geridos em ambientes clínicos ou residenciais, ou dados de convidados desconectados que nunca chegam ao marketing.
Geralmente, dois fatores decidem a sequência. O primeiro é saber se o seu controlador suporta adequadamente RADIUS, alteração de autorização (CoA) e regras de walled garden, pois isso determina o que é tecnicamente possível antes de se discutir qualquer outro aspeto. O segundo é a titularidade dos dados. Se ninguém souber dizer que sistema detém o registo de visitantes fidedigno, adicionar conectores apenas piora a situação em vez de a melhorar.
Purple da purple.ai foi concebido para este tipo de stack conectada. Três planos - Connect, Capture e Engage - cobrem tudo, desde um portal cativo seguro em 25 idiomas, passando pela recolha de dados próprios, integração de CRM e dados analíticos, até percursos de visitantes personalizados e automatizados com conectores pré-configurados para programas de fidelização. A configuração é feita em três passos: ligue o seu hardware, personalize o seu portal e entre em funcionamento. O Capture e o Engage incluem uma avaliação gratuita de 30 dias, após a qual pode continuar ou regressar ao plano Connect gratuito. Para o Capture e o Engage, uma breve conversa com a equipa ajuda-o a avaliar o número de locais, os requisitos de dados e os sistemas que já utiliza, garantindo que o plano se adequa à integração que está a implementar.
Uma nota sobre a sequência: coloque a identidade dos colaboradores e o RADIUS na nuvem a funcionar antes de avançar para os fluxos de marketing. Todas as integrações posteriores dependem de saber quem é o utilizador, e a identidade é a camada mais difícil de adaptar retroativamente.
Purple liga o WiFi para visitantes WiFi a plataformas de identidade, CRM, analítica e aprovisionamento multi-inquilino para que os dados recolhidos no local cheguem aos sistemas adequados, com suporte de OpenRoaming e Passpoint para acesso de visitantes sem palavra-passe e SSO baseado em diretórios para funcionários. Se estiver a ponderar qual a integração a implementar primeiro, visite o Purple para comparar o Connect, o Capture e o Engage com o seu número de locais e as plataformas que já utiliza.


