O aprovisionamento de utilizadores é a criação, alteração e remoção controladas do acesso de uma pessoa a contas, aplicações, redes e dados à medida que a sua função muda. Se a sua equipa consegue criar uma conta, mas não consegue comprovar quando as respetivas permissões devem terminar, terá realmente concluído o aprovisionamento?
Essa é a lacuna subjacente a muitos problemas de acesso. Um primeiro início de sessão bem-sucedido prova que alguém consegue aceder, não que deva manter esse acesso indefinidamente. Para os administradores de TI, equipas de rede e gestores operacionais, a questão fulcral é se cada permissão continua a ter uma justificação válida para existir.
O que significa o aprovisionamento de utilizadores em termos simples
Pense num rececionista de hotel a emitir o cartão de acesso de um hóspede. O cartão abre o quarto atribuído, funciona durante as datas da estadia e não concede acesso à área de limpeza. No check-out, o hotel cancela-o.
O aprovisionamento digital segue a mesma lógica. Um administrador cria uma conta para alguém, atribui as permissões adequadas e altera ou remove essas permissões quando o motivo do acesso se altera.
A conta é apenas o ponto de partida
Uma conta é o registo de uma identidade num sistema. Os privilégios de acesso são as ações que essa conta pode realizar, tais como ler uma marcação, aprovar uma fatura ou ligar-se à rede dos colaboradores. Uma função aprovada determina os privilégios de acesso de que alguém necessita para as suas responsabilidades.
Imagine que um hotel contrata um rececionista. Este precisa de aceder ao sistema de reservas, mas não de permissões para alterar dados de processamento salarial. Copiar a conta de outro rececionista é arriscado, pois esse colega pode ter funções adicionais ou permissões antigas que ninguém removeu.
A introdução do National Cyber Security Centre à gestão de identidades e acessos associa indivíduos ou sistemas verificados a permissões definidas, com o apoio de definições de funções, autenticação forte e aprovisionamento seguro de credenciais. O princípio prático é o do privilégio mínimo: conceder apenas o que a função exige, em vez de tudo o que possa ser conveniente.
Verificação, autenticação e aprovisionamento não são intermutáveis
Estes termos respondem a perguntas diferentes:
- A verificação de identidade determina quem é a pessoa ou confirma um atributo relevante.
- A autenticação comprova que quem está a iniciar sessão detém as credenciais associadas a essa identidade.
- A autorização determina o que a identidade autenticada pode fazer.
- O aprovisionamento implementa e mantém a conta aprovada e as respetivas permissões.
Uma pessoa pode autenticar-se com êxito e, mesmo assim, ter um acesso inadequado. Uma palavra-passe válida não justifica a permissão para transferir um ficheiro de processamento de salários.
A mesma distinção aplica-se a prestadores de serviços e a identidades não humanas, tais como contas de serviço utilizadas por integrações de software. Essas contas precisam de uma finalidade aprovada e de um proprietário responsável, mesmo que ninguém as utilize como um início de sessão normal de colaborador.
Assim, o que é o aprovisionamento de utilizadores em termos operacionais? É a ponte entre uma identidade reconhecida e um acesso utilizável, mantida para além do primeiro início de sessão.
Como os eventos de entrada, mudança de função e saída afetam o acesso
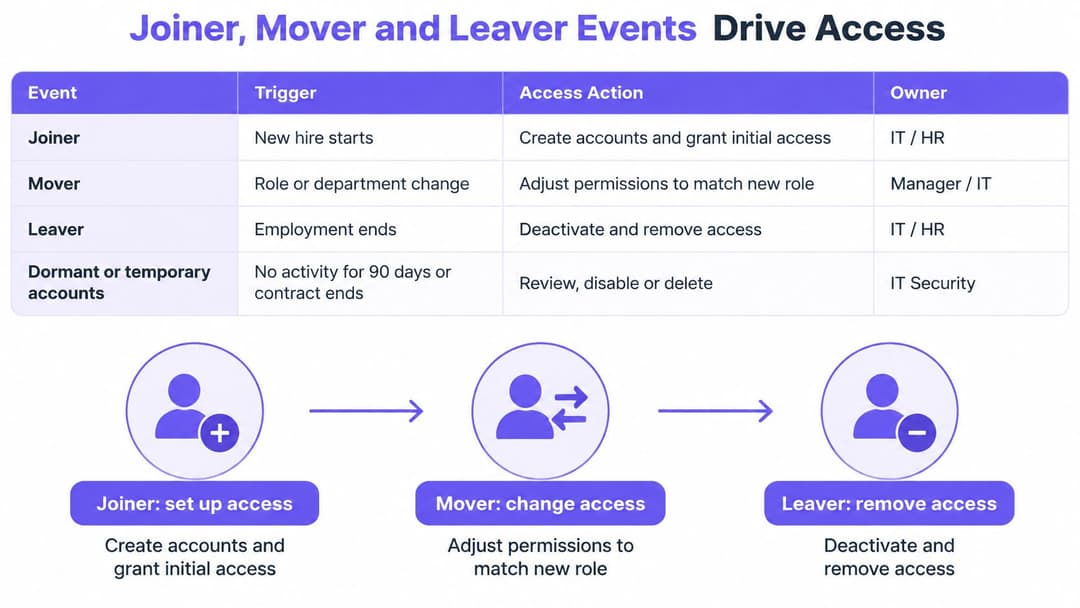
Um cartão de identificação que ainda abre o escritório do ano passado não é uma pequena falha administrativa. É um acesso que deixou de se justificar e nunca foi revogado. Os eventos de entrada, mudança de função e saída de colaboradores (joiner, mover, leaver) são os momentos em que essa justificação é criada, alterada ou retirada. O aprovisionamento só funciona se cada um desses momentos atualizar todos os sistemas a que a pessoa tem acesso e se a alteração for verificada posteriormente.
| Evento | Gatilho | Ação de acesso | Responsável típico |
|---|---|---|---|
| Entrada (Joiner) | Data de início verificada e função aprovada | Criar conta e conceder apenas permissões baseadas em funções | Registo de RH e gestor direto |
| Mudança (Mover) | Alteração de departamento ou função no registo de RH | Recalcular direitos de acesso e remover acessos da função anterior | O gestor direto aprova o novo acesso |
| Saída (Leaver) | Cessação do contrato de trabalho ou termo do contrato | Desativar conta, revogar sessões e tokens, e remover o acesso a dispositivos | RH e equipa de identidade |
| Conta inativa | Sem início de sessão durante um período acordado | Suspender e rever antes de qualquer reativação | Proprietário da aplicação |
| Conta temporária ou não humana | Fim do contrato ou conclusão da finalidade do serviço | Acesso temporário com data de validade | Gestor responsável |
A tabela separa quem aprova o acesso de quem o implementa. Os RH confirmam a situação contratual, o gestor explica a necessidade do negócio e a equipa de identidade converte essa decisão em alterações no sistema. A falha habitual é um pressuposto partilhado: cada equipa pensa que a outra é responsável pelo desencadeamento do processo, pelo que a alteração nunca se inicia.
A integração deve começar com um registo aprovado
Um novo colaborador necessita de uma data de início, de um gestor e de uma função confirmados antes de lhe serem atribuídas permissões. É possível preparar uma conta com antecedência, mas a preparação não deve transformar-se num acesso antecipado a sistemas de produção. Pense nisso como fazer uma chave e deixá-la na gaveta do serralheiro até à data de início, em vez de a entregar no dia em que a proposta é aceite.
Mantenha explícito o pacote de acessos para novas contratações. Um rececionista pode receber ferramentas de agendamento e WiFi para colaboradores, enquanto um colega do departamento financeiro recebe aplicações de contabilidade. Copiar o perfil de um colega parece rápido e oculta exceções que ninguém aprovou. Cada exceção necessita da sua própria aprovação.
A formação pode apoiar a preparação sem se tornar na autoridade para conceder acessos. Quando a formação contínua faz parte do processo de integração, a formação contínua de grupo para colaboradores da Premiere Education pode acompanhar a integração; ainda assim, o gestor tem de aprovar as responsabilidades reais da pessoa.
Mudar implica subtrair, além de adicionar
Uma transferência de departamento pode facilmente correr mal. As TI adicionam as aplicações da nova equipa e ninguém questiona se o colaborador ainda precisa das antigas. A pessoa passa a acumular os acessos correspondentes a duas funções, sem qualquer justificação de negócio atual para os acessos antigos.
Compare a nova função aprovada com os privilégios de acesso existentes. Remova os acessos que já não sejam pertinentes e atribua a qualquer exceção de transição um aprovador designado e uma data de expiração. Uma sobreposição de duas semanas para uma transição organizada é razoável. Manter essa sobreposição durante um ano é a forma como o acesso temporário se torna permanente.
Regra prática: Uma mudança de função deve resultar numa decisão de remoção e não apenas num pedido de acesso adicional.
A saída exige uma delimitação completa de acessos
Um evento de saída de colaborador tem de abranger mais do que o início de sessão no diretório principal. Verifique as sessões das aplicações, os tokens de atualização, as contas de administrador autónomas e os certificados ou registos de dispositivos que continuem a conceder acesso. Ficar com a chave do escritório não encerra uma sessão que já esteja aberta num computador portátil em casa.
O mesmo evento laboral deve reger a conectividade, tal como ilustrado pela gestão do ciclo de vida do WiFi para colaboradores WiFi. Não deixe as credenciais de rede de fora do offboarding pelo facto de uma equipa diferente gerir os pontos de acesso.
Cada evento deve originar um registo de auditoria que mostre o acionador, a aprovação, a alteração solicitada e o resultado confirmado. Para qualquer pessoa na sua organização, consegue indicar qual o evento que alterou pela última vez os respetivos acessos, quando ocorreu e se todos os sistemas de destino o aplicaram?
Como o aprovisionamento liga os sistemas de identidade
O aprovisionamento automatizado é uma cadeia de alterações coordenadas, não um único interruptor. Os componentes fundamentais são o registo fidedigno, o fornecedor de identidade, o conector e o sistema de destino.
Um registo fidedigno pode ser uma entrada de RH relativa a um colaborador ou um registo aprovado de prestadores de serviços. O fornecedor de identidade representa essa identidade perante os serviços ligados, enquanto os conectores de aprovisionamento traduzem as alterações aprovadas em ações que esses serviços compreendem.
Acompanhe a alteração da origem até ao destino
- O registo de origem muda. Os RH registam uma transferência de departamento, data de início ou cessação de funções. Para contratantes externos, um responsável aprovado atualiza o registo do contrato.
- A plataforma de identidade avalia a alteração. As regras mapeiam os atributos da pessoa a grupos ou funções. Campos em falta de gestor ou departamento devem gerar uma exceção, não uma suposição.
- Um conetor envia a atualização necessária. O SCIM, o padrão System for Cross-domain Identity Management, ou um API específico da aplicação cria, atualiza ou desativa a conta a jusante.
- O destino confirma o resultado. Registe se a aplicação aceitou a alteração. Um pedido enviado com sucesso não é prova de que a permissão foi alterada.
- O evento de rescisão segue o mesmo fluxo. Quando o registo fidedigno termina, o fluxo de trabalho envia instruções de remoção e verifica o resultado.
Utilize um identificador estável para fazer a correspondência de registos. Os nomes e os endereços de e-mail podem mudar, pelo que basear a correspondência apenas num deles pode criar contas duplicadas ou atualizar o registo errado.
Iniciar sessão é uma ligação separada
A federação permite que uma aplicação dependa de um fornecedor de identidade em vez de manter uma palavra-passe separada para cada utilizador. O SAML e o OpenID Connect suportam o início de sessão federado; o OAuth suporta autorização delegada e não deve ser tratado, por si só, como um protocolo de início de sessão.
A federação não fornece automaticamente a gestão do ciclo de vida. Uma aplicação pode aceitar o início de sessão centralizado mantendo, ao mesmo tempo, contas locais, permissões ou sessões ativas. A análise da TekRecruiter sobre a confiança na sessão versus verificações de acesso repetidas constitui um contexto útil para decidir o que uma aplicação deve reavaliar após o início de sessão.
A robustez da autenticação também é importante. No inquérito do World Password Day da Bitwarden a 400 inquiridos no Reino Unido, 74% afirmaram que utilizavam a autenticação de dois fatores para a maioria das contas de trabalho ou apenas para contas de trabalho importantes em 2024, de acordo com a cobertura da Intelligent CISO. Tal reflete as práticas de autenticação, e não se essas contas tinham permissões justificadas.
Utilize MFA ou métodos sem palavra-passe adequados e proteja o envio inicial de credenciais. O envio do convite de uma conta para o destinatário errado pode comprometer um fluxo de trabalho que, de outro modo, seria seguro.
Centralize os dados de identidade sempre que viável e separe os componentes de acesso expostos externamente dos sistemas internos. Para a autenticação de rede, o RADIUS-as-a-Service é outra consideração arquitetural, não um substituto para as decisões relativas ao ciclo de vida.
O princípio orientador assenta num registo de referência fidedigno, com cópias a jusante devidamente reconciliadas com o mesmo. A automatização só é fiável se os atributos de origem, os mapeamentos e as confirmações também o forem.
Aprovisionamento em hotéis, hospitais e alojamentos partilhados
O acesso seguro tem de ser disponibilizado rapidamente sem se tornar acidentalmente permanente. A solução é aprovar um pacote de acesso estritamente definido, associar um limite de tempo e tornar a remoção parte do pedido original.
A publicação de serviços públicos de identidade digital do Governo do Reino Unido enfatiza a gestão de informações de identidade rigorosas ao longo do seu ciclo de vida. Em termos operacionais, isto significa verificar se a função atual da pessoa ainda justifica o acesso, e não apenas se a sua identidade foi verificada na integração.
| Setor | Decisão de acesso | Limite de tempo | Risco se o processo de saída falhar |
|---|---|---|---|
| Grupo hoteleiro com pessoal sazonal | Acesso a reservas e limpeza no primeiro dia, de acordo com a função | Termina no final da época | Antigos funcionários mantêm acesso aos sistemas de quartos e reservas |
| Hospital com prestadores de serviços e rotações clínicas | Acesso ajustado às datas de rotação, com um responsável designado em cada conta | Expira automaticamente no final da rotação | Antigos prestadores mantêm acesso aos processos clínicos |
| Proprietário residencial com vários inquilinos | Credencial exclusiva por inquilino para WiFi e sistemas prediais partilhados | Revogada no termo do contrato de arrendamento | Antigos inquilinos mantêm acesso à rede e ao edifício |
Um hotel a preparar a sua equipa sazonal
Imagine que um grupo hoteleiro recruta rececionistas e pessoal de limpeza para a época alta. O gestor de contratações seleciona o pacote de funções adequado e confirma as datas de emprego antes da chegada da equipa.
Os colaboradores da receção obtêm acesso às reservas; o pessoal de limpeza recebe as ferramentas necessárias para a atribuição de quartos. Nenhum dos grupos recebe automaticamente as permissões do outro, e nenhum obtém acesso administrativo apenas para evitar a abertura de um pedido de suporte.
Delegue tarefas de integração aprovadas ao diretor do hotel, mas não permita que esse responsável crie funções sem restrições. O prolongamento de um contrato sazonal deve exigir a alteração registada de uma data, em vez de se desativar a expiração por parecer inconveniente.
Um hospital a gerir a alteração de tarefas e turnos
Pense no caso de um prestador de serviços em rotação entre equipas clínicas. O gestor responsável aprova o acesso para essa alocação em específico, incluindo o serviço ou departamento relevante, e a conta expira quando a alocação terminar.
O trabalho clínico e o administrativo exigem permissões diferentes. Se um consultório recorrer, por exemplo, a assistentes virtuais médicos da MedicalVirtual, a decisão de acesso deve refletir as tarefas administrativas delegadas, em vez de duplicar a conta de um médico.
Os requisitos de cuidados urgentes também necessitam de uma via de exceção controlada. Sempre que o acesso de emergência for necessário, garanta que seja atribuível, limitado e auditável. Não responda à urgência criando um início de sessão partilhado e permanente que ninguém conseguirá revogar com confiança.
O alojamento partilhado exige responsabilidade individual
O gestor de um imóvel deve conseguir cancelar a conetividade de um antigo inquilino sem interromper o serviço dos restantes residentes do edifício. O recurso a credenciais exclusivas torna isso possível; uma palavra-passe partilhada por todo o edifício dificulta a remoção individual.
Trate o acesso à rede e a entrada física como alvos distintos. O termo de um contrato deve desencadear as alterações relevantes em ambos, com confirmação de cada sistema, em vez de assumir que uma única atualização abrange tudo.
O acesso rápido é compatível com um controlo rigoroso quando o responsável pela aprovação, o âmbito e a condição de termo são definidos antes da emissão das credenciais.
Em todos estes cenários, a administração delegada, o acesso com limite de tempo e o privilégio mínimo permitem que as equipas operacionais atuem sem lhes conceder controlo irrestrito. A autenticação sem palavra-passe pode reduzir a gestão de palavras-passe, mas não elimina a necessidade de decidir quem é elegível para aceder.
O desaprovisionamento automatizado deve ser apoiado por alertas de falha e por um responsável pela gestão de exceções. O benefício operacional traduz-se em menos intervenções evitáveis do suporte técnico e num registo mais claro do motivo da existência do acesso. O padrão comum não consiste na distribuição rápida de credenciais permanentes, mas sim num acesso com escopo adequado e com um processo de remoção testado.
Onde o aprovisionamento falha e como evitá-lo
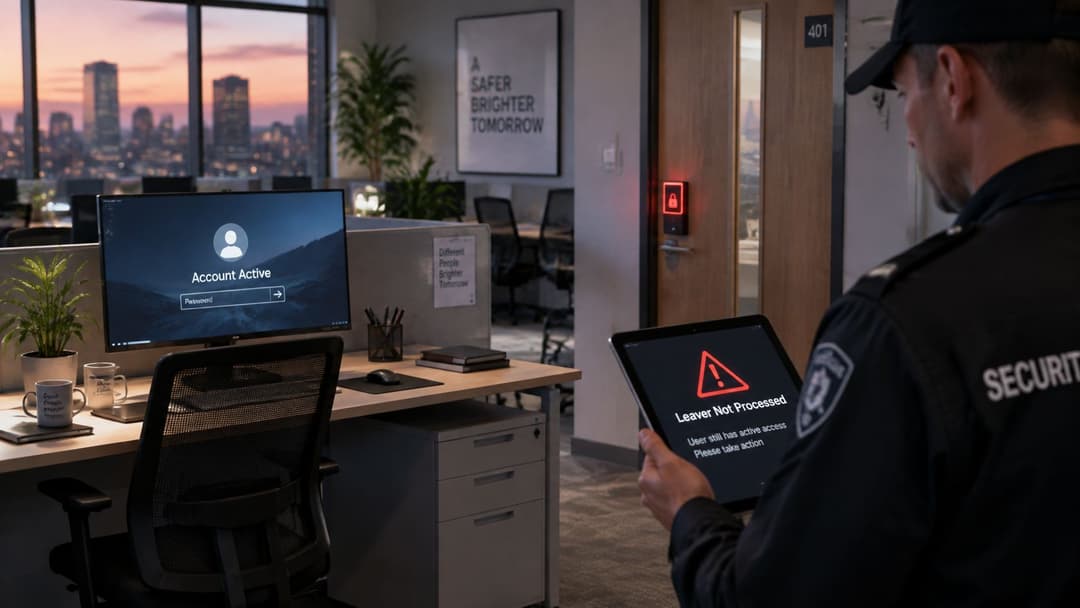
A concessão de acesso é apenas metade do aprovisionamento. Num inquérito de 2026 realizado a 333 decisores de TI do Reino Unido, 77% das empresas não desativaram de imediato os acessos dos funcionários após a sua saída, enquanto 28% das organizações ainda utilizavam folhas de cálculo ou processos em papel para validar contas de ex-colaboradores, de acordo com a análise do estudo feita pela National Technology.
O ponto fraco não reside necessariamente na criação de contas. Está na falta de ligação entre uma alteração nas circunstâncias de alguém e uma alteração confirmada em todos os sistemas que essa pessoa ainda pode utilizar.
Olhe para além das contas normais de funcionários
As contas pré-início podem permanecer ativas quando um candidato nunca chega a ingressar. Os trabalhadores temporários podem ultrapassar o período previsto da sua função porque um gestor prorroga o trabalho informalmente. As contas de teste e de serviço podem continuar a existir após o projeto ou a integração que as justificava ter terminado.
Não desative todas as contas de serviço inativas apenas por não terem inícios de sessão interativos. Verifique primeiro a atividade de carga de trabalho, as dependências e o proprietário, e depois remova-as através de um processo controlado. Caso contrário, uma limpeza de acessos pode interromper um serviço em produção.
| Sintoma | Causa provável | Controlo |
|---|---|---|
| Ex-colaboradores continuam a iniciar sessão | O passo de saída depende de um relatório manual | Desativar a partir do registo fidedigno e alertar em caso de falha |
| Contas sem proprietário | Contas de teste ou de serviço criadas fora do processo | Atribuir um proprietário e uma data de validade a cada conta |
| As permissões acumulam-se após cada mudança | As alterações de função acrescentam acessos mas nunca os removem | Recalcular os direitos de acesso em cada evento de mudança |
| Palavras-passe antigas e fracas em contas ativas | Contas inativas nunca são revistas | Suspender contas inativas e exigir autenticação forte |
| As alterações falham sem aviso | Ausência de monitorização de falhas em eventos de aprovisionamento | Registar todas as alterações e alertar sobre eventos que falharam |
Exija comprovativos de conclusão
Uma entrada desativada no diretório não é evidência suficiente se uma aplicação separada continuar a aceitar uma palavra-passe local. Da mesma forma, uma execução bem-sucedida do conector pode ocultar exclusões, grupos não mapeados ou contas que o conector nunca chegou a gerir.
Reconcilie as contas de destino com as identidades aprovadas e investigue as discrepâncias. Registe o motivo das exceções legítimas, quem as aprovou e quando serão revistas.
Os controlos de rede necessitam da mesma responsabilização. Com o networking baseado na identidade, a questão de auditoria útil é saber qual a identidade que justificou a ligação, e não qual a palavra-passe partilhada que foi apresentada.
Pergunta de auditoria: Consegue demonstrar que todas as contas ativas e permissões continuam a ter um proprietário, uma finalidade e uma aprovação válidos?
Essa questão deteta falhas que uma lista de verificação de integração bem-sucedida não deteta. Transforma também as revisões periódicas num teste de justificação comercial, em vez de um pedido para que os gestores aprovem uma lista inexplicada de nomes de utilizador.
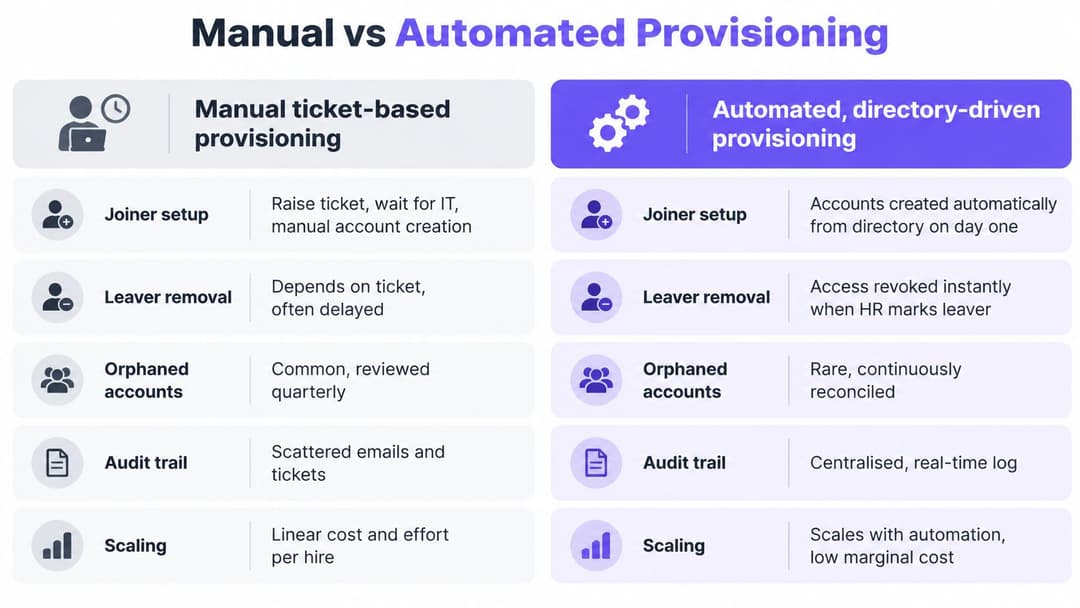
Compare o aprovisionamento manual e o automatizado e, em seguida, audite o seu
| Critério | Manual baseado em pedidos | Automatizado, orientado por diretório |
|---|---|---|
| Configuração de novos colaboradores | Depende da fila de pedidos e aprovações | Inicia-se assim que o registo de RH aprovado existir |
| Remoção de saídas | Depende de um gestor comunicar a saída | Acionada quando o registo fidedigno termina |
| Contas órfãs | Mais fáceis de passar despercebidas quando se omitem pedidos | Reduzidas quando as alterações na origem e a reconciliação no destino cobrem a conta |
| Pista de auditoria | Dispersa por pedidos, e-mails e folhas de cálculo | Registada para cada alteração no sistema de aprovisionamento |
| Escalar com o número de colaboradores | Adiciona trabalho ao suporte técnico para cada contratação | Reutiliza regras estabelecidas, mantendo a necessidade de gerir exceções |
O aprovisionamento manual persiste porque os pedidos de suporte parecem visíveis e controláveis. Uma pequena organização pode funcionar dessa forma durante anos, especialmente quando as aplicações não disponibilizam conectores utilizáveis.
A falha surge quando o evento subjacente nunca chega à fila. Se um gestor se esquecer de comunicar uma saída, o administrador não terá nenhum pedido de suporte para concluir, por muito cuidado que tenha ao processar os pedidos que recebe.
Automatize primeiro os percursos de maior risco
A política de controlo de acessos e identidade do Governo do Reino Unido exige que os controlos de acesso funcionem em conjunto com os processos de admissão, mobilidade interna e saída de colaboradores. Uma implementação prática combina alterações orientadas pelo diretório e ferramentas de ciclo de vida, como o SCIM, com exceções manuais e revisões periódicas onde a integração não esteja disponível.
Imagine que um analista financeiro transita para os RH. Na data aprovada, o fluxo de trabalho deve remover a função financeira e aplicar a função de RH aprovada. Se a aplicação de processamento salarial rejeitar a atualização, deve ser enviado um alerta ao responsável pela sua resolução.
Dê prioridade às aplicações que contêm os dados mais sensíveis ou que gerem o maior volume de saídas. Não comece por uma integração simples e de baixo risco apenas para aumentar o número de aplicações automatizadas.
A automatização também precisa de testes. Os agendamentos dos conectores, as falhas de API e o comportamento de sessão específico de cada aplicação significam que uma alteração no diretório não garante a remoção instantânea em todo o lado.
Torne a auditoria desta semana concreta
- Inventariar aplicações confidenciais. Liste os sistemas que contêm dados pessoais ou confidenciais, incluindo credenciais locais e contas de administrador separadas.
- Confirmar a autoridade. Indique o registo que controla cada evento de entrada, transferência e saída, bem como quem o gere.
- Testar a remoção. Utilize uma identidade de teste controlada para medir quanto tempo cada aplicação continua a aceitar acessos após o fim do registo de origem.
- Detetar contas sem justificação. Investigue proprietários em falta, datas de validade ausentes e períodos de inatividade que ultrapassem o prazo de revisão estabelecido.
- Substituir a dependência mais arriscada de folhas de cálculo. Implemente um acionador automático, confirmação de atualização de destino e alerta de falhas para a aplicação de maior prioridade.
Monitorize o tempo decorrido desde a alteração no diretório até à atualização do acesso, a proporção de aplicações abrangidas por fluxos de trabalho de ciclo de vida automatizados, o número de contas órfãs, as falhas em eventos de aprovisionamento e o tempo necessário para revogar acessos privilegiados. Defina o início e o fim de cada medição para que os resultados reflitam o acesso real e não apenas o encerramento do pedido.
A conetividade dos colaboradores também deve fazer parte dessa auditoria. O nosso WiFi para colaboradores integra os dispositivos dos funcionários com certificados EAP-TLS geridos, pelo que não há palavras-passe partilhadas para renovar. Cada autenticação no WiFi de colaboradores é registada com utilizador, dispositivo, hora e localização.
Escolha uma aplicação este mês e automatize a remoção de acessos de colaboradores que saem. Teste todo o percurso, recolha provas do término do acesso e designe alguém para tratar das falhas antes de alargar a implementação.
Purple fornece acesso WiFi baseado em identidade para colaboradores, convidados e ambientes multitenant, ajudando a aplicar decisões sobre o ciclo de vida do acesso tanto à conectividade como às aplicações. Visite Purple para falar sobre a ligação do acesso à rede dos colaboradores ao seu fornecedor de identidade e a substituição de palavras-passe partilhadas por acessos geridos individualmente.