Il provisioning degli utenti è la creazione, la modifica e la rimozione controllata dell'accesso di una persona ad account, applicazioni, reti e dati in base all'evoluzione del proprio ruolo. Se il Suo team è in grado di creare un account ma non può dimostrare quando dovrebbero scadere le relative autorizzazioni, ha davvero completato il provisioning?
È questo il divario alla base di molti problemi di accesso. Il completamento del primo accesso dimostra che una persona è in grado di entrare, non che debba mantenere tale accesso a tempo indeterminato. Per gli amministratori IT, i team di rete e i responsabili operativi, la domanda fondamentale è se ciascuna autorizzazione abbia ancora un motivo valido di esistere.
Cosa significa il provisioning degli utenti in parole semplici
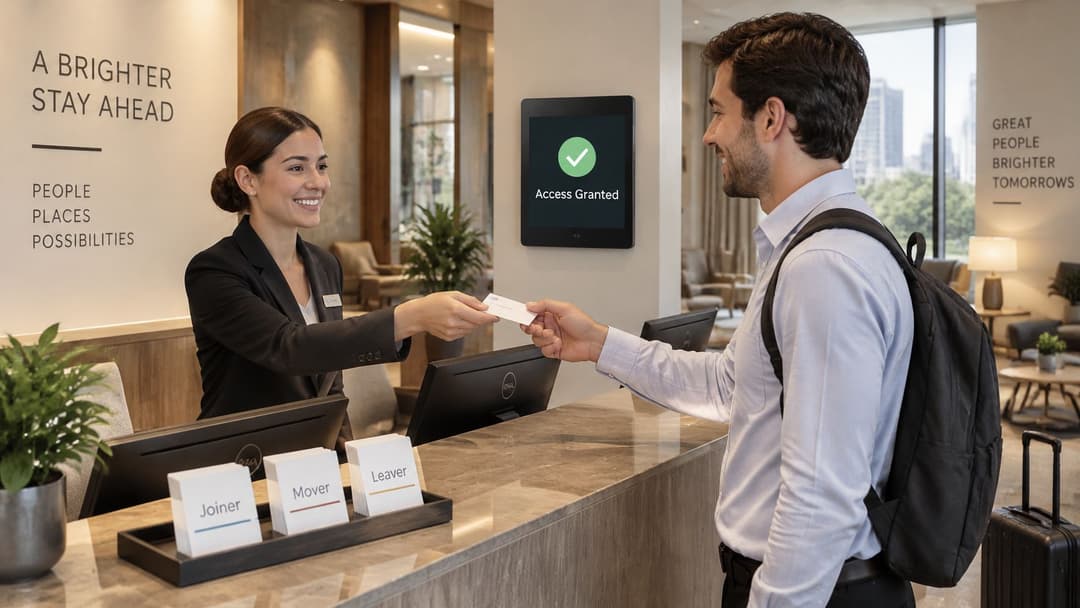
Si pensi al receptionist di un hotel che consegna la chiave magnetica a un ospite. La scheda apre la camera assegnata, funziona per le date del soggiorno e non consente l'accesso all'ufficio del personale di servizio. Al momento del check-out, l'hotel la disattiva.
Il provisioning digitale segue la stessa logica. Un amministratore assegna un account a un utente, attribuisce le autorizzazioni appropriate e le modifica o le revoca quando la motivazione dell'accesso cambia.
L'account è solo il punto di partenza
Un account è la registrazione di un'identità all'interno di un sistema. Le autorizzazioni indicano le azioni che tale account può eseguire, come visualizzare una prenotazione, approvare una fattura o connettersi alla rete del personale. Un ruolo approvato determina quali autorizzazioni sono necessarie a una persona in base alle proprie responsabilità.
Ipotizziamo che un hotel assuma un addetto alla reception. Avrà bisogno di accedere al sistema di prenotazione, ma non dell'autorizzazione per modificare i dati relativi alle buste paga. Clonare l'account di un altro addetto alla reception è rischioso, poiché quel collega potrebbe avere mansioni aggiuntive o vecchi permessi che nessuno ha mai revocato.
L'introduzione alla gestione delle identità e degli accessi del National Cyber Security Centre collega persone o sistemi verificati con autorizzazioni definite, supportate da definizioni dei ruoli, autenticazione avanzata e provisioning sicuro delle credenziali. Il principio pratico è il privilegio minimo: concedere ciò che il ruolo richiede, piuttosto che tutto ciò che potrebbe risultare comodo.
Verifica, autenticazione e provisioning non sono intercambiabili
Questi termini rispondono a domande diverse:
- La verifica dell'identità stabilisce l'identità di un individuo o conferma un attributo pertinente.
- L'autenticazione verifica che chi effettua l'accesso controlli le credenziali associate a tale identità.
- L'autorizzazione determina cosa può fare l'identità autenticata.
- Il provisioning rende effettivi e gestisce l'account e le autorizzazioni approvati.
Una persona può autenticarsi correttamente e disporre comunque di accessi non appropriati. Una password valida non giustifica l'autorizzazione a scaricare un file delle buste paga.
La stessa distinzione si applica ai collaboratori esterni e alle identità non umane, come gli account di servizio impiegati dalle integrazioni software. Tali account necessitano di uno scopo approvato e di un responsabile designato, anche se nessuno li utilizza per un normale accesso dipendente.
Quindi, che cos'è il provisioning degli utenti in termini operativi? È il ponte tra un'identità riconosciuta e un accesso utilizzabile, mantenuto oltre il primo accesso.
In che modo gli eventi di joiner, mover e leaver guidano l'Access
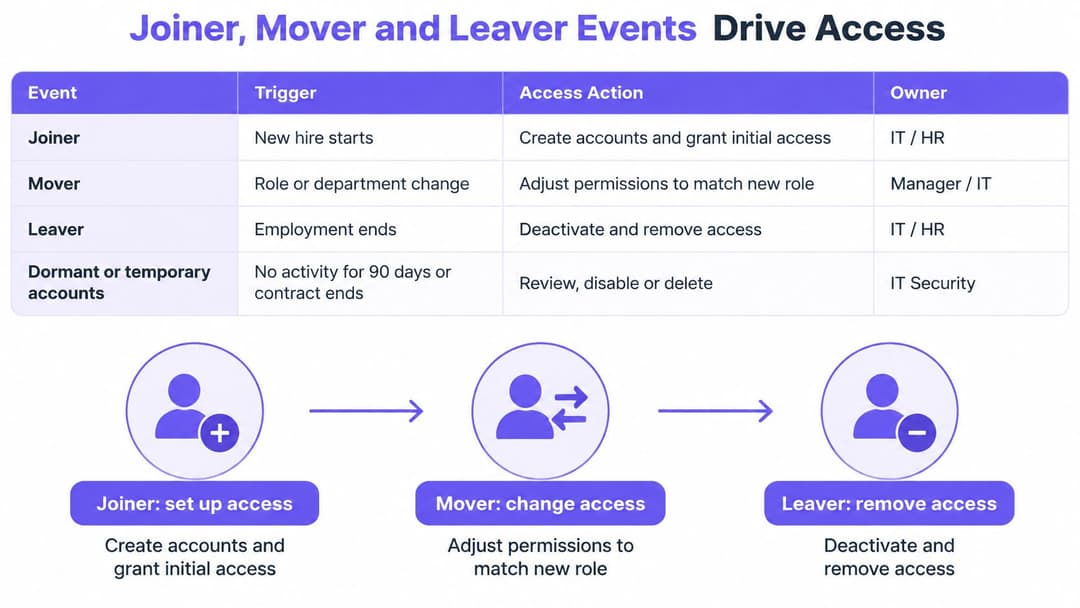
Un badge che apre ancora l'ufficio dell'anno scorso non è una banale svista amministrativa. Si tratta di un accesso che ha smesso di essere giustificato e che non è mai stato revocato. Gli eventi relativi a nuovi assunti, cambi di ruolo e dimissioni (joiner, mover, leaver) sono i momenti in cui tale giustificazione viene creata, modificata o revocata. Il provisioning funziona solo se ciascuno di questi momenti aggiorna ogni sistema utilizzabile dalla persona e se la modifica viene verificata a posteriori.
| Evento | Trigger | Azione di accesso | Proprietario tipico |
|---|---|---|---|
| Nuovo inserimento (Joiner) | Data di inizio verificata e ruolo approvato | Creare l'account e concedere solo autorizzazioni basate sui ruoli | Record HR e responsabile diretto |
| Cambio ruolo o reparto (Mover) | Modifica del reparto o del ruolo nel record HR | Ricalcolare i diritti e rimuovere gli accessi del ruolo precedente | Il responsabile diretto approva il nuovo accesso |
| Cessazione (Leaver) | Fine del rapporto di lavoro o scadenza del contratto | Disabilitare l'account, revocare sessioni e token e rimuovere l'accesso dai dispositivi | HR e team identità |
| Account inattivo | Nessun accesso per un periodo concordato | Sospendere e verificare prima di qualsiasi riattivazione | Proprietario dell'applicazione |
| Account temporaneo o non umano | Termine del contratto o completamento dello scopo del servizio | Accesso a tempo determinato con data di scadenza | Manager promotore |
La tabella separa chi approva l'accesso da chi lo implementa. Le risorse umane confermano lo stato lavorativo, un responsabile illustra l'esigenza aziendale e il team responsabile dell'identità converte tale decisione in modifiche del sistema. Il tipico problema risiede in un presupposto condiviso: ogni team pensa che la responsabilità dell'attivazione appartenga a un altro, quindi la modifica non viene mai avviata.
L'inserimento dovrebbe iniziare con un record approvato
Un nuovo dipendente necessita di una data di inizio, di un responsabile e di un ruolo confermati prima che gli vengano assegnate le autorizzazioni. È possibile predisporre un account in anticipo, ma la preparazione non deve trasformarsi in un accesso anticipato ai sistemi di produzione. È come duplicare una chiave e lasciarla nel cassetto del fabbro fino alla data di inizio, anziché consegnarla il giorno in cui l'offerta viene accettata.
Mantenere esplicito il pacchetto di accesso per i nuovi assunti. Un addetto alla reception potrebbe ricevere strumenti di prenotazione e WiFi del personale, mentre un collega dell'amministrazione riceve le applicazioni di contabilità. Copiare il profilo di un collega sembra una soluzione rapida, ma nasconde eccezioni che nessuno ha approvato. Ciascuna eccezione richiede un'approvazione specifica.
La formazione può favorire la preparazione senza diventare l'autorità deputata all'accesso. Laddove l'aggiornamento continuo fa parte dell'onboarding, la formazione continua di gruppo per il personale di Premiere Education può affiancare il processo di inserimento; il responsabile deve comunque approvare le effettive responsabilità della persona.
I cambi di ruolo comportano sia sottrazioni che aggiunte
È facile gestire in modo errato un trasferimento di reparto. L'IT aggiunge le applicazioni del nuovo team e nessuno verifica se il dipendente abbia ancora bisogno di quelle precedenti. L'utente si ritrova così con gli accessi previsti per due mansioni diverse, senza che vi sia più alcuna motivazione aziendale per mantenere i vecchi accessi.
Confrontare il nuovo ruolo approvato con le autorizzazioni esistenti. Rimuovere gli accessi non più pertinenti e assegnare a qualsiasi eccezione legata al passaggio di consegne un approvatore designato e una scadenza. Due settimane di sovrapposizione per un passaggio di consegne ordinato sono ragionevoli. Mantenere tale sovrapposizione per un anno è il modo in cui un accesso temporaneo diventa permanente.
Regola pratica: un cambio di ruolo dovrebbe comportare una decisione di rimozione, non solo una richiesta di accesso aggiuntivo.
L'uscita richiede una limitazione completa degli accessi
Un evento di uscita di un dipendente deve andare oltre il semplice accesso alla directory principale. Verificare le sessioni delle applicazioni, i token di aggiornamento, gli account amministratore separati e i certificati o le registrazioni dei dispositivi che consentono ancora l'accesso. Ritirare le chiavi dell'ufficio non blocca una sessione già aperta su un portatile a casa.
Lo stesso evento lavorativo dovrebbe regolare la connettività, come illustrato dalla gestione del ciclo di vita del WiFi personale. Non lasciate le credenziali di rete fuori dall'offboarding solo perché gli access point sono gestiti da un team diverso.
Ogni evento dovrebbe lasciare una traccia di controllo che indichi l'evento scatenante, l'approvazione, la modifica richiesta e l'esito confermato. Per qualsiasi persona all'interno della Sua organizzazione, è in grado di indicare quale evento ha modificato per ultimo il suo accesso, quando è avvenuto e se ogni sistema di destinazione lo ha applicato?
In che modo il provisioning connette i sistemi di gestione delle identità
Il provisioning automatizzato è una catena di modifiche coordinate, non un singolo interruttore. I componenti chiave sono il record autorevole, il provider di identità, il connettore e il sistema di destinazione.
Un record autorevole può essere una voce delle risorse umane per un dipendente o un registro approvato dei collaboratori esterni. Il provider di identità rappresenta tale identità per i servizi connessi, mentre i connettori di provisioning traducono le modifiche approvate in azioni comprensibili per tali servizi.
Seguire la modifica dalla sorgente alla destinazione
- Il record di origine viene modificato. L'HR registra un trasferimento di reparto, una data di inizio o la cessazione del rapporto di lavoro. Per i collaboratori esterni, un referente approvato aggiorna il record del contratto.
- La piattaforma di identità valuta la modifica. Le regole associano gli attributi della persona a gruppi o ruoli. I campi mancanti relativi a responsabile o reparto devono generare un'eccezione, non una congettura.
- Un connettore invia l'aggiornamento richiesto. Lo standard SCIM (System for Cross-domain Identity Management) o un API specifico per l'applicazione crea, aggiorna o disabilita l'account a valle.
- La destinazione conferma l'esito. Registrare se l'applicazione ha accettato la modifica. L'invio con successo di una richiesta non dimostra l'effettiva modifica dell'autorizzazione.
- L'evento finale segue lo stesso percorso. Quando il record autorevole viene chiuso, il flusso di lavoro invia le istruzioni di rimozione e controlla l'esito.
Utilizzi un identificatore univoco e stabile per abbinare i record. I nomi e gli indirizzi e-mail possono variare, pertanto l'abbinamento basato esclusivamente su questi elementi può creare account duplicati o aggiornare il record sbagliato.
L'accesso è una connessione separata
La federazione consente a un'applicazione di affidarsi a un provider di identità invece di gestire una password separata per ciascun utente. SAML e OpenID Connect supportano l'accesso federato; OAuth supporta l'autorizzazione delegata e non deve essere considerato un protocollo di accesso a sé stante.
La federazione non fornisce automaticamente la gestione del ciclo di vita. Un'applicazione può accettare l'accesso centralizzato pur mantenendo account locali, autorizzazioni o sessioni attive. L'analisi di TekRecruiter su fiducia nella sessione rispetto a verifiche di accesso ripetute rappresenta un contesto utile al momento di decidere cosa un'applicazione debba rivalutare dopo l'accesso.
Anche la solidità dell'autenticazione è importante. Nel sondaggio condotto da Bitwarden in occasione del World Password Day su 400 intervistati nel Regno Unito, il 74% ha dichiarato di aver utilizzato l'autenticazione a due fattori per la maggior parte degli account di lavoro o solo per quelli importanti nel 2024, in base a quanto riportato da Intelligent CISO. Questo dato misura le pratiche di autenticazione, non se tali account disponessero di autorizzazioni giustificate.
Utilizzi l'MFA o metodi passwordless idonei e protegga la consegna iniziale delle credenziali. L'invio dell'invito per l'account al destinatario errato può compromettere un flusso di lavoro altrimenti valido.
Centralizzare i dati di identità laddove possibile e separare i componenti di accesso esposti esternamente dai sistemi interni. Per l'autenticazione di rete, RADIUS-as-a-Service rappresenta un'ulteriore considerazione architetturale, non un sostituto delle decisioni relative al ciclo di vita.
Il principio cardine è un unico record autorevole, con copie a valle riconciliate in base a esso. L'automazione è affidabile solo se lo sono anche gli attributi di origine, le mappature e le conferme.
Provisioning in hotel, ospedali e alloggi condivisi
L'accesso sicuro deve essere garantito rapidamente senza diventare permanente per errore. La soluzione consiste nell'approvare un pacchetto di accessi definito in modo restrittivo, impostare un limite di tempo e includere la revoca già nella richiesta iniziale.
La pubblicazione del governo britannico sull'identità digitale nei servizi pubblici sottolinea l'importanza di gestire informazioni di identità accurate lungo l'intero ciclo di vita. In contesti operativi, ciò significa verificare se l'attuale incarico della persona giustifichi ancora l'accesso, e non limitarsi a controllare se la sua identità sia stata verificata in fase di onboarding.
| Settore | Decisione sull'accesso | Limite di tempo | Rischio se la procedura per l'uscita fallisce |
|---|---|---|---|
| Gruppo alberghiero con personale stagionale | Accesso a prenotazioni e pulizie dal primo giorno, in base al ruolo | Termina con la fine della stagione | Gli ex dipendenti mantengono l'accesso ai sistemi di prenotazione e gestione camere |
| Ospedale con collaboratori esterni e rotazioni cliniche | Accesso allineato alle date di rotazione, con un referente indicato per ogni account | Scade automaticamente al termine della rotazione | Gli ex collaboratori mantengono l'accesso alle cartelle cliniche |
| Locatore residenziale con diversi inquilini | Credenziale univoca per ciascun inquilino per i sistemi condivisi dell'edificio e WiFi | Revocata al termine della locazione | Gli ex inquilini mantengono l'accesso alla rete e all'edificio |
Un hotel che si prepara per il personale stagionale
Si consideri un gruppo alberghiero che assume personale per la reception e le pulizie in vista dell'alta stagione. Il responsabile delle assunzioni seleziona il pacchetto di ruoli appropriato e conferma le date di impiego prima dell'arrivo del team.
Il personale della reception riceve l'accesso alle prenotazioni; il personale addetto ai piani riceve gli strumenti necessari per l'assegnazione delle camere. Nessuno dei due gruppi ottiene automaticamente le autorizzazioni dell'altro, né riceve accessi amministrativi solo per evitare l'apertura di un ticket di supporto.
Deleghi le attività approvate di onboarding al responsabile dell'hotel, ma eviti che tale responsabile inventi ruoli senza restrizioni. L'estensione di un rapporto di lavoro stagionale dovrebbe richiedere la registrazione di una modifica della data, invece di disabilitare la scadenza per semplice comodità.
Un ospedale che gestisce l'avvicendamento degli incarichi
Si consideri un collaboratore esterno che si sposta tra diverse rotazioni cliniche. Il manager responsabile approva l'accesso per l'incarico, compreso il servizio o il reparto di competenza, e l'account scade al termine di tale incarico.
Le attività cliniche e quelle amministrative richiedono autorizzazioni differenti. Se uno studio si avvale, ad esempio, di assistenti virtuali medici di MedicalVirtual, la decisione sull'accesso deve riflettere i compiti amministrativi delegati, senza limitarsi a copiare l'account di un medico.
Anche le esigenze di assistenza urgente richiedono una procedura controllata per la gestione delle eccezioni. Qualora sia necessario un accesso di emergenza, è fondamentale renderlo riconducibile a un utente, limitato e verificabile. Non affronti le urgenze fornendo credenziali condivise permanenti che nessuno è in grado di revocare con certezza.
Gli alloggi condivisi richiedono responsabilità individuale
Un gestore immobiliare dovrebbe poter revocare la connettività di un ex inquilino senza causare disservizi a tutti gli altri residenti dell'edificio. L'utilizzo di credenziali univoche rende possibile questa operazione; al contrario, una password condivisa a livello di intero edificio rende complessa la rimozione dei singoli accessi.
Tratti l'accesso alla rete e l'ingresso fisico come target distinti. La conclusione di un contratto di locazione dovrebbe attivare le modifiche pertinenti in entrambi, con una conferma da ciascun sistema anziché dare per scontato che un unico aggiornamento copra ogni aspetto.
Un accesso rapido è compatibile con un controllo accurato quando il responsabile dell'approvazione, l'ambito e la condizione di termine vengono definiti prima dell'emissione delle credenziali.
In questi contesti, l'amministrazione delegata, l'accesso limitato nel tempo e il privilegio minimo consentono ai team operativi di agire senza disporre di un controllo illimitato. L'autenticazione senza password può ridurre la gestione delle password, ma non elimina la necessità di stabilire chi ha diritto all'accesso.
Il deprovisioning automatizzato dovrebbe essere supportato da avvisi di errore e da un responsabile per le eccezioni. Il vantaggio operativo consiste in un minor numero di interventi evitabili da parte dell'help desk e in un registro più chiaro del motivo per cui l'accesso esiste. Il modello comune non prevede credenziali permanenti distribuite rapidamente, bensì un accesso con ambito appropriato e un percorso collaudato di rimozione.
Dove fallisce il provisioning e come evitarlo
La concessione degli accessi rappresenta solo una parte del provisioning. In un sondaggio del 2026 condotto su 333 responsabili IT nel Regno Unito, il 77% delle aziende non ha disattivato immediatamente i login del personale dopo la partenza dei dipendenti, mentre il 28% delle organizzazioni utilizzava ancora fogli di calcolo o moduli cartacei per convalidare gli account degli ex dipendenti, secondo il resoconto dello studio fornito da National Technology.
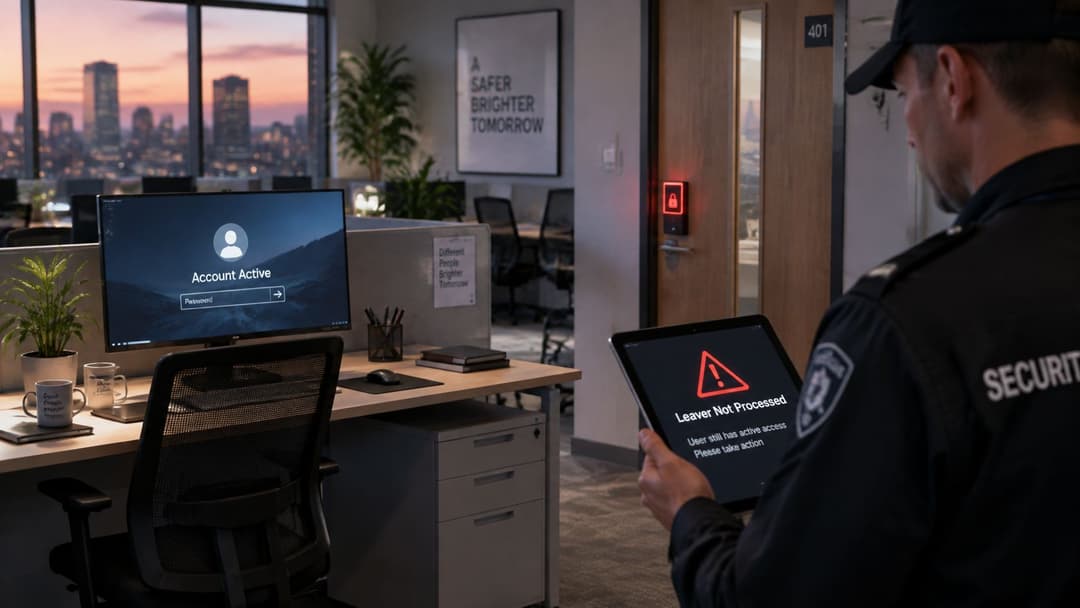
Il punto debole non risiede necessariamente nella creazione dell'account, bensì nella mancanza di collegamento tra una variazione della situazione dell'utente e una modifica confermata in ogni sistema a cui ha ancora accesso.
Andare oltre i normali account dei dipendenti
Gli account creati prima dell'assunzione possono rimanere attivi quando un candidato non entra mai in servizio. I lavoratori temporanei possono rimanere oltre la durata dell'incarico registrata perché un responsabile prolunga il lavoro in modo informale. Gli account di test e di servizio possono persistere anche dopo la conclusione del progetto o dell'integrazione che ne giustificava l'esistenza.
Non disabiliti ciascun account di servizio inattivo esclusivamente perché non presenta accessi interattivi. Verifichi prima l'attività del carico di lavoro, le dipendenze e il proprietario, quindi proceda alla rimozione mediante un processo controllato. In caso contrario, una pulizia degli accessi potrebbe interrompere un servizio operativo.
| Sintomo | Causa probabile | Controllo |
|---|---|---|
| Gli ex collaboratori effettuano ancora l'accesso | La fase di uscita (leaver) si basa su un report manuale | Disabilitare a partire dal record autorevole e inviare avvisi in caso di errori |
| Account senza proprietario | Account di test o di servizio creati al di fuori della procedura standard | Assegnare un proprietario e una data di scadenza a ogni account |
| Le autorizzazioni aumentano dopo ogni spostamento interno | I cambi di ruolo aggiungono accessi senza mai rimuoverli | Ricalcolare i diritti a ogni evento di cambio ruolo (mover) |
| Vecchie password deboli su account attivi | Account inattivi mai verificati | Sospendere gli account inattivi e richiedere un'autenticazione forte |
| Le modifiche falliscono senza notifica | Nessun monitoraggio degli eventi di provisioning non riusciti | Registrare ogni modifica e inviare avvisi per gli eventi non riusciti |
Richiedere una prova del completamento
Una voce di directory disabilitata non è una prova sufficiente se un'applicazione separata continua ad accettare una password locale. Allo stesso modo, un'esecuzione corretta del connettore può celare esclusioni, gruppi non mappati o account mai gestiti dal connettore stesso.
Riconcili gli account target con le identità approvate e verifichi le discrepanze. Registri il motivo delle eccezioni legittime, chi le ha approvate e quando verranno riesaminate.
I controlli di rete richiedono lo stesso livello di responsabilità. Con il networking basato sull'identità, la domanda utile ai fini dell'audit riguarda quale identità abbia giustificato la connessione, anziché quale password condivisa sia stata presentata.
Domanda di audit: è possibile dimostrare che ogni account e autorizzazione attivi dispongono ancora di un titolare, di uno scopo e di un'approvazione validi?
Questa domanda rileva criticità che una checklist di onboarding completata con successo non evidenzierebbe. Trasforma inoltre le revisioni periodiche in una verifica della giustificazione aziendale, anziché in una richiesta ai manager di approvare un elenco non spiegato di nomi utente.
Confronti il provisioning manuale e quello automatizzato, quindi esegua un audit del Suo sistema
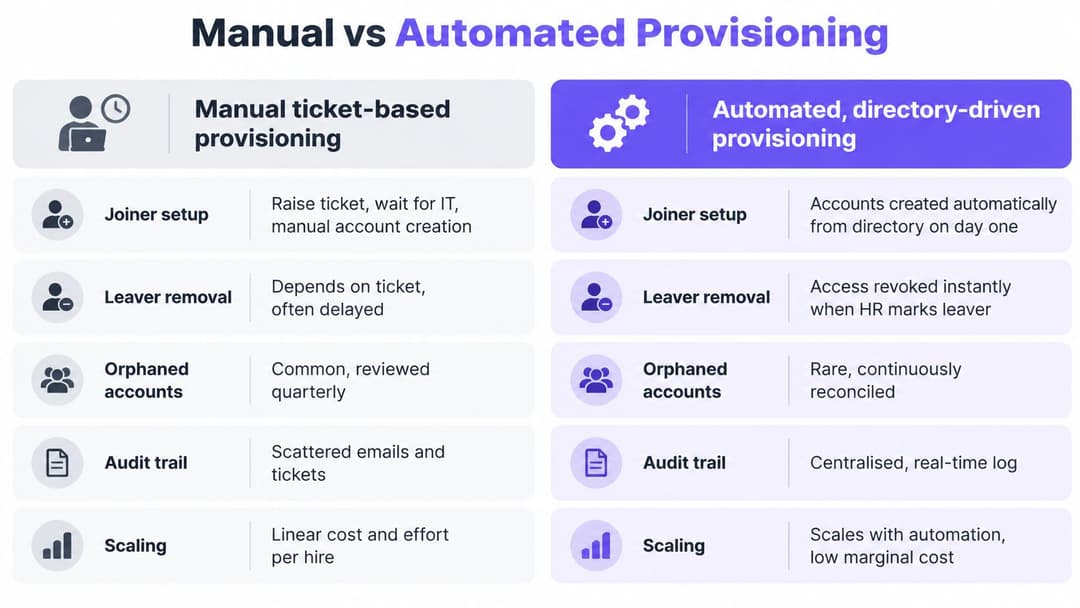
| Criterio | Manuale basato su ticket | Automatizzato, basato su directory |
|---|---|---|
| Configurazione nuovi assunti (joiner) | Dipende dalla coda dei ticket e dalle approvazioni | Si avvia non appena il record HR approvato è disponibile |
| Rimozione uscite (leaver) | Dipende dalla segnalazione dell'uscita da parte di un responsabile | Attivata al termine del record autorevole |
| Account orfani | Più facili da tralasciare se i ticket vengono omessi | Ridotti quando le modifiche all'origine e la riconciliazione della destinazione coprono l'account |
| Traccia di audit | Distribuita tra ticket, e-mail e fogli di calcolo | Registrata per ogni modifica nel sistema di provisioning |
| Scalabilità in base all'organico | Aggiunge carico di lavoro al service desk per ogni nuova assunzione | Riusa regole consolidate, pur richiedendo la gestione delle eccezioni |
Il provisioning manuale persiste perché i ticket danno un'idea di visibilità e controllo. Una piccola organizzazione può operare in questo modo per anni, soprattutto se le applicazioni non offrono connettori utilizzabili.
Il problema si presenta quando l'evento sottostante non raggiunge mai la coda. Se un manager dimentica di segnalare un'uscita, un amministratore non ha alcun ticket da elaborare, a prescindere dall'accuratezza con cui gestisce i ticket ricevuti.
Automatizzare prima i percorsi a più alto rischio
La policy di controllo degli accessi e delle identità del governo del Regno Unito richiede che i controlli degli accessi operino di pari passo con i processi di ingresso (joiner), mobilità interna (mover) e uscita (leaver). Un'implementazione pratica combina modifiche guidate dalla directory e strumenti per il ciclo di vita come SCIM, con eccezioni manuali e revisioni periodiche laddove l'integrazione non sia disponibile.
Si consideri il caso di un analista finanziario che passa al team delle risorse umane. Alla data stabilita, il flusso di lavoro deve rimuovere il ruolo finanziario e applicare il ruolo approvato per le risorse umane. Se l'applicazione per la gestione delle buste paga rifiuta l'aggiornamento, deve essere inviata una notifica a un responsabile per la risoluzione del problema.
Assegni la priorità alle applicazioni che gestiscono i dati più sensibili o che registrano il maggior volume di uscite. Non inizi da un'integrazione semplice e a basso rischio al solo scopo di incrementare il numero di applicazioni automatizzate.
Anche l'automazione richiede test. Le pianificazioni dei connettori, gli errori di API e il comportamento delle sessioni specifico dell'applicazione indicano che una modifica nella directory non garantisce una revoca istantanea ovunque.
Rendere concreto l'audit di questa settimana
- Inventariare le applicazioni sensibili. Elencare i sistemi che contengono dati personali o sensibili, inclusi gli accessi locali e gli account di amministratore separati.
- Confermare l'autorità. Indicare il record che controlla ogni evento di ingresso, trasferimento e uscita (joiner, mover, leaver) e chi lo gestisce.
- Testare la revoca. Utilizzare un'identità di test controllata per misurare per quanto tempo ciascuna applicazione continua ad autorizzare l'accesso dopo la chiusura del record di origine.
- Individuare gli account non identificati. Verificare l'assenza di proprietari, di date di scadenza e periodi di inattività superiori all'intervallo di revisione concordato.
- Sostituire la dipendenza da fogli di calcolo più a rischio. Introdurre un trigger automatico, un aggiornamento confermato della destinazione e un avviso di errore per l'applicazione a massima priorità.
Monitorare il tempo intercorso tra la modifica nella directory e l'aggiornamento dell'accesso, la quota di applicazioni coperte da flussi di lavoro automatizzati per il ciclo di vita, il numero di account orfani, gli eventi di provisioning non riusciti e il tempo necessario per revocare l'accesso con privilegi. Definire l'inizio e la fine di ciascuna misurazione in modo che i risultati riflettano l'accesso effettivo, non solo la chiusura del ticket.
Anche la connettività del personale deve rientrare in tale audit. Il nostro WiFi per il personale integra i dispositivi dei dipendenti con certificati EAP-TLS gestiti, eliminando la necessità di aggiornare password condivise. Ogni autenticazione al WiFi del personale viene registrata indicando utente, dispositivo, ora e posizione.
Questo mese scelga un'applicazione e renda automatica la revoca degli accessi per chi lascia l'azienda. Verifichi l'intero percorso, acquisisca le prove dell'avvenuta revoca dell'accesso e assegni a una persona la gestione degli errori prima di estendere il rollout.
Purple fornisce l'accesso basato sull'identità per il personale, gli ospiti e gli ambienti multi-tenant WiFi, consentendo di applicare le decisioni sul ciclo di vita degli accessi sia alla connettività che alle applicazioni. Visiti Purple per scoprire come collegare l'accesso alla rete del personale al Suo identity provider e sostituire le password condivise con accessi gestiti individualmente.