使用者佈建 (User provisioning) 是指隨著人員角色的轉變,對其存取帳戶、應用程式、網路與資料的權限進行受控的建立、變更與移除。如果您的團隊能夠建立帳戶,卻無法證明其權限何時該終止,這樣真的算完成佈建了嗎?
這就是許多存取問題背後的漏洞。首次成功登入僅證明使用者可以進入,並不代表他們應該無限期保留該存取權限。對於 IT 管理員、網路團隊與營運主管而言,關鍵問題在於每項權限是否仍有正當理由繼續存在。
簡而言之使用者佈建的意義
想像一下飯店櫃檯人員向房客發放房卡的情境。該房卡只能開啟指定的客房,僅在住宿期間有效,且無法進入房務辦公室。房客退房時,飯店便會將其註銷。
數位佈建也遵循相同的邏輯。管理員為某人建立帳號、指派適當的權限,並在存取理由改變時變更或移除這些權限。
帳號僅僅只是起點
帳戶是系統對身分的記錄。權限是該帳戶可以執行的操作,例如讀取預約、核准發票或連線至員工網路。經核准的角色決定了一個人根據其職責所需的權限。
假設飯店招聘了一名櫃檯接待人員。他們需要預約系統的存取權限,但不需要修改薪資明細的權限。複製另一位接待人員的帳戶非常危險,因為該同事可能擁有額外的職責,或未被移除的舊有權限。
英國國家網路安全中心(National Cyber Security Centre)在身分與存取管理簡介中指出,身分與存取管理是透過角色定義、強固驗證和安全憑證佈建,將通過驗證的個人或系統與特定權限連結。其實務原則是最低權限:僅授予該角色所需的權限,而非提供所有可能方便使用的權限。
驗證、身分驗證與佈建無法互相替代
這些術語解答的是不同問題:
- 身分驗證(Identity verification)可確立某人的身分或確認相關屬性。
- 驗證(Authentication)可檢查登入者是否確實掌控與該身分關聯的憑證。
- 授權(Authorisation)可決定經身分驗證的身分能夠執行哪些操作。
- 佈建(Provisioning)可建立並維護經核准的帳戶與權限。
即使使用者通過身分驗證,仍可能擁有不恰當的存取權限。有效的密碼並不能代表有權限下載薪資檔案。
同樣的區別也適用於承包商和非人為身分,例如軟體整合所使用的服務帳戶。即使沒有人會將這些帳戶用於一般員工登入,它們仍需要有核准的用途以及負責的擁有者。
那麼,從營運的角度來看,使用者佈建究竟是什麼?它是已識別身分與可用存取權限之間的橋樑,並在初次登入後持續進行維護。
入職、調動與離職事件如何推動存取管理
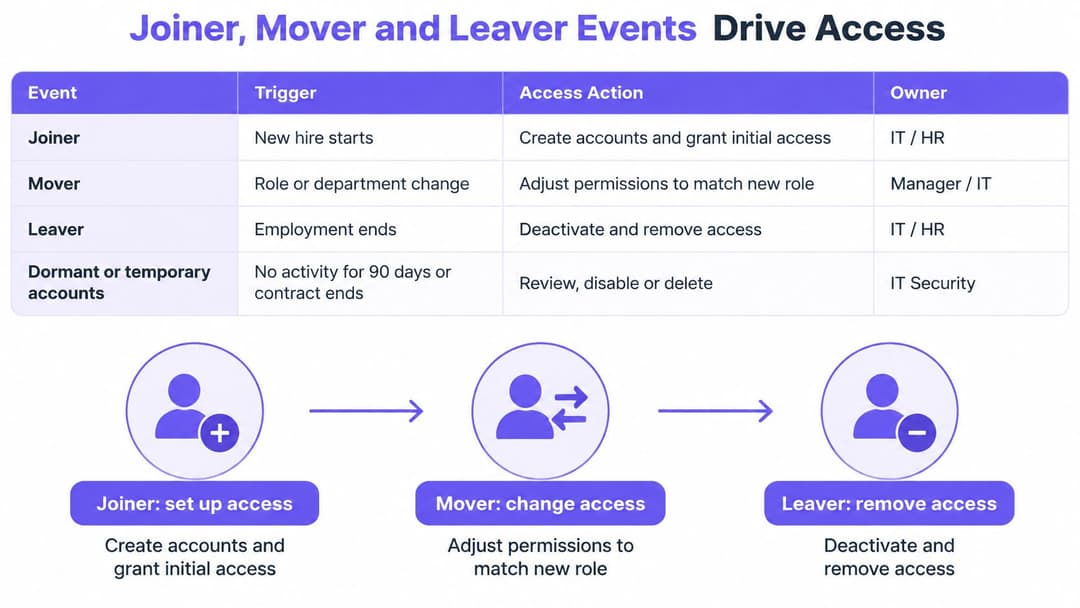
一張至今仍能刷開去年辦公室大門的識別證,絕非微不足道的管理疏失。這是存取權限已不再具備正當理由,卻從未被收回的情況。新進、調職與離職等事件,正是建立、變更或撤銷該正當理由的關鍵時刻。佈建機制唯有在每一次變更時,都能同步更新該人員可使用的每個系統,且變更後經過審核確認,才能真正發揮效用。
| 事件 | 觸發條件 | 存取動作 | 一般負責人 |
|---|---|---|---|
| 新進人員 (Joiner) | 已驗證的到職日與核准的角色 | 建立帳戶並僅授予基於角色的權限 | 人資紀錄與直屬主管 |
| 調職人員 (Mover) | 人資紀錄中的部門或角色變更 | 重新計算權限並移除舊角色存取權 | 直屬主管核准新存取權 |
| 離職人員 (Leaver) | 聘僱結束或合約到期 | 停用帳戶、撤銷工作階段與權杖,並移除裝置存取權 | 人資與身分識別團隊 |
| 閒置帳戶 | 在約定期間內未登入 | 在重新啟用前暫停並審查 | 應用程式負責人 |
| 臨時或非人員帳戶 | 合約終止或服務目的結束 | 具備到期日的時限存取權 | 專案主管 |
此表將權限核准者與權限執行者明確區分。人力資源部門確認僱用狀態,主管說明業務需求,身分管理團隊則將該決定落實為系統變更。最常發生的問題在於共同的假設:各團隊都以為是另一個團隊負責觸發流程,導致變更作業始終未曾啟動。
新進流程應從經核准的記錄開始
新進人員在獲配權限之前,必須先確立到職日、主管及所屬角色。您可以預先建立帳號,但準備作業不應演變成提前存取實際上線運作的系統。這就像是先打好一把鑰匙並鎖在鎖匠的抽屜裡,直到正式到職日再交付,而非在接受錄取通知當天就交給對方。
請明確規範新進人員的存取權限套件。接待人員可能會獲得預約工具和員工 WiFi 的存取權,而財務同仁則會獲得會計應用程式。複製同事的設定檔看似快速,卻會隱匿未經核准的例外權限。每項例外都必須經過個別核准。
培訓可提升就緒程度,但不能作為授予存取權限的依據。若在職進修是到職培訓的一環,Premiere Education 的 員工團體 CE 培訓 可與職前訓練並行;但該人員的實際職責仍必須由主管親自核准。
異動意味著新增與刪減並存
部門調動很容易處理不當。IT 人員新增了新團隊的應用程式,卻沒有人確認該員工是否仍需要舊有的應用程式。此時該員工便同時擁有了兩份工作的存取權限,而舊有權限在目前已無業務上的需求。
將核准的新角色與現有權限進行比對。移除不再適用的存取權限,並為任何交接例外情況指定核准人與到期日。為了順利交接而保留兩週的重疊期是合理的。但若將該重疊期保留一年,臨時存取權就會演變成永久權限。
實務原則:角色異動應產生權限移除的決策,而不僅僅是新增存取權限的申請。
離職需要完整的存取權限邊界
離職事件的處理範圍不能僅限於目錄服務的主登入帳號。請檢查應用程式工作階段、重新整理權杖 (refresh tokens)、獨立的管理員帳戶,以及仍允許存取的裝置憑證或註冊狀態。收回辦公室鑰匙並不能鎖定家中筆記型電腦上已經開啟的工作階段。
正如 員工WiFi生命週期管理 所示,相同的聘僱事件也應控管連線能力。切勿僅因為由不同團隊管理無線基地台,就把網路憑證排除在離職流程之外。
每個事件都應留下稽核記錄,載明觸發原因、核准記錄、請求的變更以及確認的結果。對於組織內的任何人員,您是否能說出上次變更其存取權限的事件為何、發生的時間,以及每個目標系統是否都已套用該變更?
佈建如何串聯身分系統
自動化佈建是一連串協調的變更,而非單一開關。重要元件包含權威記錄、身分識別提供者、連接器以及目標系統。
權威記錄可以是員工的人資記錄或已核准的承包商名冊。身分識別提供者負責向相連的服務呈現該身分,而佈建連接器則將已核准的變更轉換為這些服務所能理解的操作。
追蹤從來源到目標的異動
- 來源紀錄變更。 人資記錄部門調動、到職日或聘僱結束。針對約聘人員,則由核准的專案主管更新合約紀錄。
- 身分識別平台評估變更。 規則會將人員屬性對應至群組或角色。缺少主管或部門欄位應產生例外狀況,而非隨意臆測。
- 連接器傳送所需的更新。 SCIM(跨網域身分管理標準)或應用程式專屬的 API 會建立、更新或停用下游帳戶。
- 目標確認結果。 記錄應用程式是否接受該變更。請求成功傳送並不代表權限已變更。
- 終止事件遵循相同路徑。 當具權威性的紀錄終止時,工作流程會傳送移除指示並確認執行結果。
使用穩定的識別碼來比對記錄。姓名和電子郵件地址都可能會變更,因此僅根據任一者進行比對可能會產生重複帳號或更新到錯誤的記錄。
登入屬於獨立的連線機制
同盟 (Federation)讓應用程式能夠依賴身分識別提供者,而無需為每位使用者分別維護密碼。SAML 與 OpenID Connect 支援同盟登入;OAuth 則支援委派授權,本身不應被視為登入通訊協定。
身分同盟並不會自動提供生命週期管理功能。應用程式可能會接受集中登入,但仍保留本機帳號、權限或作用中工作階段。TekRecruiter 針對 工作階段信任與重複存取檢查 的探討,在決定應用程式登入後應重新評估哪些項目時,是非常實用的參考背景資訊。
身分驗證強度也同樣重要。根據 Intelligent CISO 的報導,在 Bitwarden 針對 400 位英國受訪者進行的世界密碼日調查中,有 74% 的受訪者表示他們在 2024 年對大多數工作場所帳戶或僅對重要的工作場所帳戶使用了雙重驗證。這衡量的是身分驗證實踐,而非這些帳戶是否擁有合理的權限。
使用多要素驗證 (MFA) 或合適的無密碼方式,並保護初始憑證的寄發。帳號邀請若寄給錯誤的收件者,可能會損害原本完善的作業流程。
在可行的情況下將身分資料集中管理,並將對外公開的存取元件與內部系統分開。對於網路驗證而言,RADIUS-as-a-Service 是另一項架構考量,而非生命週期決策的替代品。
指導原則是以單一權威記錄為準,下游複本均與其比對一致。只有在來源屬性、對應與確認均可靠時,自動化才能發揮可靠的效用。
飯店、醫院與共居空間的佈建管理
安全的存取權限必須能快速建立,同時避免意外變成永久權限。解決方案是核准定義明確的存取套件、設定期限,並將權限移除納入初始申請的一部分。
英國政府的 數位身分公共服務出版物 強調在身分的整個生命週期中管理正確的身分資訊。在維運環境中,這意味著要檢查該人員目前的職務指派是否仍具備存取權限的合理性,而不僅僅是在到職時檢查其身分。
| 產業領域 | 存取決策 | 時間限制 | 離職步驟失敗時的風險 |
|---|---|---|---|
| 擁有季節性員工的飯店集團 | 到職首日即依角色提供預訂與房務系統存取權限 | 於旺季結束時終止 | 離職員工仍保有預訂與客房系統的存取權限 |
| 聘有約聘人員及臨床輪調人員的醫院 | 存取權限與輪調日期相互配合,且每個帳號均指定保證人 | 輪調結束時自動到期 | 前約聘人員仍保有臨床病歷存取權限 |
| 擁有多名租客的住宅房東 | 針對共用 WiFi 與建築系統為每位租客提供專屬憑證 | 租約終止時予以撤銷 | 前租客仍保有網路與建築存取權限 |
為季節性團隊做好準備的飯店
以飯店集團在旺季招募櫃檯與房務人員為例。聘僱主管在團隊報到前,便會選取適當的角色套件並確認聘僱期間。
接待人員會取得預訂存取權限;房務人員則會取得客房分配所需的工具。任何一方都不會自動取得對方的權限,也不會僅為了避免提交支援工單就取得管理員權限。
將核准的新進人員入職任務委派給飯店經理,但切勿讓該經理自行建立不受限的角色。延長季節性僱傭合約應需要記錄變更日期,而不是因為覺得麻煩就直接停用過期機制。
管理職務異動的醫院
以在不同臨床輪調單位間調動的約聘人員為例。主管應針對該項指派任務核准存取權限(包括相關的服務或部門),且該帳戶在任務結束時便會失效。
臨床工作與行政工作需要不同的權限。例如,若診所採用來自 MedicalVirtual 的 醫療虛擬助理,其存取權限決策應反映所委派的行政任務,而非直接複製臨床醫師的帳戶。
緊急照護需求同樣需要受到管制的例外管道。在必須提供緊急存取權限的情況下,請確保其具備可歸責性、受限且可供審核。切勿透過核發無人敢確定能撤銷的共用永久登入資訊,來解決緊急需求。
共用住宿需要個人責任歸屬
物業經理應能夠終止前租戶的連線,且不會干擾大樓內仍在住的其他所有人。專屬的憑證讓這一切成為可能;共用的全棟密碼則會讓個別移除作業變得困難。
將網路存取權限與門禁管制視為不同的標的。租約結束時應在兩者中觸發相應的變更,並取得各系統的確認,而不是假定單一更新就能涵蓋所有項目。
如果在核發憑證之前就已決定核准者、範圍與終止條件,快速存取便能與嚴謹控管並行不悖。
在這些環境中,委派管理、時效性存取和最低權限能讓營運團隊採取行動,同時又不會獲得毫無限制的控制權。無密碼驗證雖可減少密碼處理的負擔,但無法免除決定誰具備存取資格的需求。
自動化取消佈建機制應具備失敗警示功能,並指定異常狀況負責人。在營運上的好處是減少原本可避免的服務台介入需求,並為存取權限的存在理由留下更清晰的記錄。共同的模式並非迅速發放永久憑證,而是提供範圍適當且具備經測試之移除途徑的存取權限。
佈建容易出錯的環節及防範之道
授予存取權限僅是佈建的一半。根據 National Technology 對該研究的報導,在一項 2026 年針對 333 位英國 IT 決策者進行的調查中,有 77% 的企業在員工離職後並未立即停用其登入權限,而 28% 的機構仍使用試算表或紙本作業來驗證前員工的帳戶。
弱點不一定在於帳號建立,而是在於人員身分狀況的改變,與其仍可使用的各個系統中已確認的變更之間,缺乏相應的關聯。
將視野延伸至一般員工帳號之外
若求職者最終未報到,到職前帳戶可能會保持啟用狀態。臨時人員可能會因為主管私下延長工作時間,而在原本記錄的指派期間結束後仍在使用帳戶。測試帳戶與服務帳戶也可能在原本核准該帳戶的專案或整合結束後繼續保留。
切勿僅僅因為沒有互動式登入就停用所有處於非活動狀態的服務帳戶。請先檢查其工作負載活動、依存關係與擁有者,然後透過受控流程進行移除。否則,清理存取權限可能會導致運作中的服務中斷。
| 徵狀 | 可能原因 | 控制措施 |
|---|---|---|
| 離職員工仍可登入 | 離職步驟依賴手動報表 | 從權威性紀錄直接停用,並在失敗時發出警示 |
| 帳戶無負責人 | 在流程之外建立的測試或服務帳戶 | 為每個帳戶指派負責人與到期日 |
| 每次調動後權限持續增加 | 角色變更僅新增存取權卻從未移除 | 在每次調職事件中重新計算權限 |
| 使用中帳戶仍使用舊的弱密碼 | 閒置帳戶從未受審查 | 暫停閒置帳戶並要求強式身分驗證 |
| 變更失敗卻未發出通知 | 未監控佈建失敗事件 | 記錄每次變更,並在事件失敗時發出警示 |
要求提供完成證明
如果個別應用程式仍接受本機密碼,那麼僅停用目錄項目並不能作為足夠的證據。同樣地,連接器執行成功也可能會掩蓋排除項目、未對應的群組,或是連接器從未管理過的帳戶。
將目標帳號與核准的身分進行對帳,並調查差異之處。記錄正當例外的理由、核准人員以及下次審查的時間。
網路控制同樣需要具備這類權責歸屬。採用 身分導向網路 後,真正具有效益的稽核問題,應該是「哪個身分證明了連線的合理性」,而不是「提出了哪組共用密碼」。
稽核問題:您是否能證明每個有效帳號與權限仍然具備有效的使用者、目的與核准?
這個問題能找出順利完成的入職核對清單所遺漏的錯誤。它還能將定期審查轉變為對業務合理性的檢驗,而不是要求主管去批准一份未經說明的的使用者名稱清單。
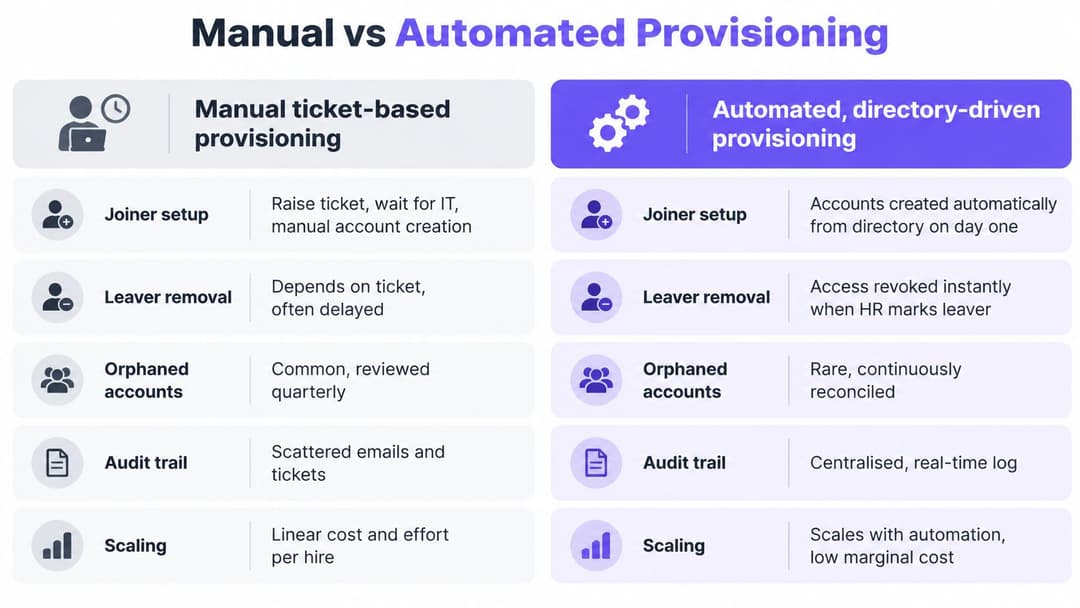
比較手動與自動化佈建,進而審核您的佈建機制
| 評估項目 | 手動工單型 | 自動化目錄驅動型 |
|---|---|---|
| 新進人員設定 | 取決於工單佇列與核准流程 | 一旦經核准的人資記錄就緒即開始執行 |
| 離職人員權限移除 | 取決於主管是否主動通報離職 | 當權威記錄終止時立即觸發 |
| 孤兒帳號 | 當遺漏工單時較容易忽略 | 透過來源變更與目標帳號調節機制涵蓋帳號時可有效減少 |
| 稽核追蹤紀錄 | 散落在工單、電子郵件和試算表中 | 佈建系統中的每筆變更均會記錄 |
| 隨員工人數擴充規模 | 每增聘一名人員即增加服務台的工作負擔 | 複用既定規則,但仍須處理例外狀況 |
手動佈建之所以持續存在,是因為工單具備可見性與可控性。小型組織可以用這種方式運作多年,尤其是在應用程式未提供可用連接器的情況下。
當根本事件從未進入處理佇列時,失敗就會發生。如果主管忘記通報人員離職,那麼無論管理員處理收到的工單有多麼謹慎,都沒有相應的工單可以執行。
優先將最高風險的路徑自動化
英國政府的身分與存取控制政策 要求存取控制措施必須與入職、異動和離職流程協同運作。實務上的做法是將目錄驅動的變更與 SCIM 等生命週期工具相互結合,並在無法進行整合的情況下搭配手動例外處理和定期審查。
假設一位財務分析師轉調至人力資源部。在核准的生效日期,工作流程應移除財務角色並套用核准的人資角色。若薪資應用程式拒絕該更新,應發送警示給負責解決此問題的人員。
請優先處理儲存最敏感資料或處理最多離職人數的應用程式。切勿僅為了增加自動化應用程式的數量,而從簡單、低風險的整合開始。
自動化也需要經過測試。連接器排程、API 失敗以及特定應用程式的連線階段行為,都意味著目錄變更無法保證能在所有位置立即完成移除。
落實本週的稽核作業
- 清點機密應用程式。列出存有個人或機密資料的系統,包括本機登入與獨立的管理員帳號。
- 確認權威來源。指定控制每項新進、異動與離職事件的記錄,以及負責維護該記錄的人員。
- 測試權限移除流程。使用受控的測試身分,測量在來源記錄終止後,各應用程式仍持續允許存取的時間。
- 找出不明帳號。調查缺少擁有者、未設定到期日,以及非作用時間超過約定審查週期的帳號。
- 取代風險最高的試算表依賴。針對最高優先級的應用程式,導入自動化觸發機制、經確認的目標更新以及失敗警示。
追蹤從目錄變更到存取權限更新的時間、自動化生命週期工作流程所涵蓋的應用程式比例、孤立帳戶數量、佈建失敗事件以及撤銷特權存取權限所需的時間。明確定義各項評估指標的起點與終點,以確保評估結果反映出實際的存取情況,而非僅是工單結案狀態。
員工的連線能力也應納入該稽核中。我們的 Staff WiFi 使用受管制的 EAP-TLS 憑證為員工裝置進行入網配置,因此無需輪換共用密碼。每次員工 WiFi 驗證都會記錄使用者、裝置、時間與位置。
本月挑選一個應用程式並將離職人員權限移除自動化。在擴大推行前,先測試完整路徑、擷取存取權限已終止的佐證,並指派專人處理失敗情況。
Purple 為員工、訪客及多租戶環境提供基於身分的 WiFi 存取管理,協助您將存取生命週期決策套用至網路連線與各項應用程式。請造訪 Purple,進一步討論如何將員工網路存取權與您的身分提供者整合,並將共用密碼升級為個別控管的存取權限。