Le provisionnement des utilisateurs est la création, la modification et la suppression contrôlées des accès d'une personne aux comptes, aux applications, aux réseaux et aux données au gré de l'évolution de son rôle. Si votre équipe est capable de créer un compte mais ne peut pas prouver à quel moment ses autorisations doivent prendre fin, le provisionnement est-il réellement achevé ?
C'est là tout l'écart à l'origine de nombreux problèmes d'accès. Une première connexion réussie prouve qu'une personne peut entrer, mais pas qu'elle doit conserver cet accès indéfiniment. Pour les administrateurs informatiques, les équipes réseau et les responsables opérationnels, la question cruciale est de savoir si chaque autorisation a toujours une raison valable d'exister.
La signification du provisionnement des utilisateurs en termes simples
Pensez à un réceptionniste d'hôtel remettant une carte d'accès à un client. La carte ouvre la chambre attribuée, fonctionne pendant toute la durée du séjour et ne permet pas d'accéder au local d'entretien. Au moment du départ, l'hôtel la désactive.
Le provisionnement numérique suit la même logique. Un administrateur attribue un compte à un utilisateur, lui accorde les autorisations adéquates, puis modifie ou révoque ces autorisations dès que le motif de l'accès évolue.
Le compte n'est que le point de départ
Un compte est l'enregistrement d'une identité dans un système. Les droits d'accès correspondent à ce que ce compte peut faire, comme consulter une réservation, approuver une facture ou se connecter à un réseau du personnel. Un rôle approuvé détermine les droits d'accès nécessaires à une personne pour exercer ses responsabilités.
Supposons qu'un hôtel recrute un réceptionniste. Il a besoin d'accéder au système de réservation, mais pas de modifier les informations de paie. Dupliquer le compte d'un autre réceptionniste est risqué, car ce collègue pourrait avoir des tâches supplémentaires ou d'anciennes autorisations que personne n'a révoquées.
L'introduction à la gestion des identités et des accès du National Cyber Security Centre associe des personnes ou des systèmes vérifiés à des autorisations définies, soutenues par des définitions de rôles, une authentification forte et un provisionnement sécurisé des identifiants. Le principe pratique est celui du moindre privilège : accorder ce que le rôle exige, plutôt que tout ce qui pourrait sembler pratique.
La vérification, l'authentification et le provisionnement ne sont pas interchangeables
Ces termes répondent à des questions différentes :
- La vérification d'identité établit l'identité d'une personne ou confirme un attribut pertinent.
- L'authentification vérifie que la personne qui se connecte détient bien les identifiants associés à cette identité.
- L'autorisation détermine ce que l'identité authentifiée est habilitée à faire.
- Le provisionnement met en place le compte et les autorisations approuvés, et en assure la maintenance.
Une personne peut s'authentifier avec succès tout en disposant d'un accès inapproprié. Un mot de passe valide ne justifie pas l'autorisation de télécharger un fichier de paie.
La même distinction s'applique aux prestataires et aux identités non humaines, comme les comptes de service utilisés par les intégrations logicielles. Ces comptes doivent avoir un objectif approuvé et un responsable désigné, même si personne ne les utilise pour une connexion employé standard.
Alors, qu'est-ce que le provisionnement des utilisateurs sur le plan opérationnel ? C'est la passerelle entre une identité reconnue et un accès opérationnel, maintenu au-delà de la première connexion.
Comment les arrivées, mobilités et départs régissent les accès
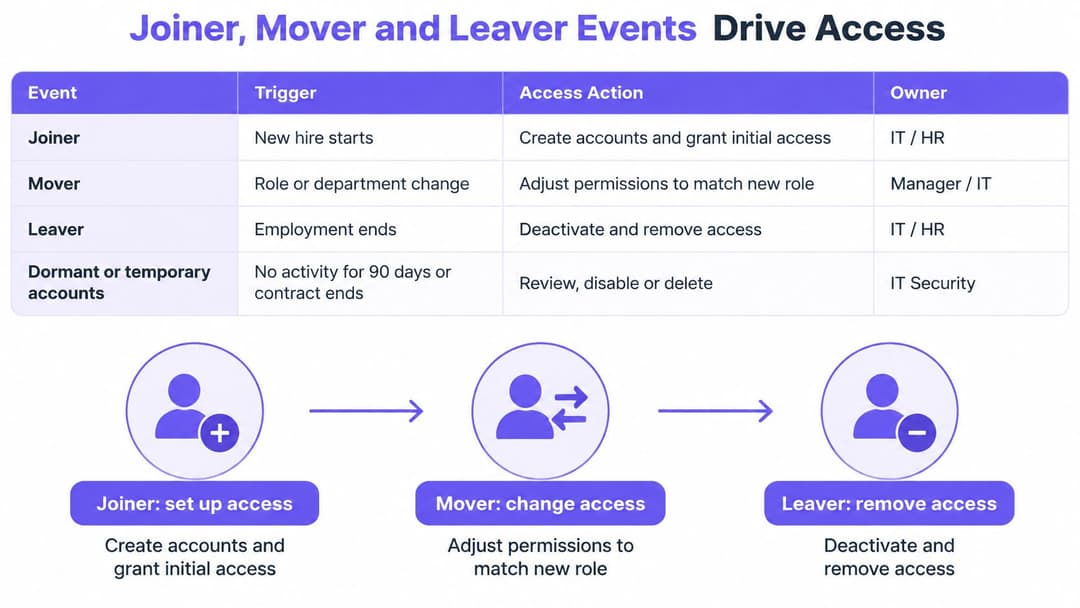
Un badge qui ouvre encore les locaux de l'année dernière n'est pas un simple oubli administratif. Il s'agit d'un accès qui a cessé d'être justifié et qui n'a jamais été révoqué. Les arrivées, les mobilités et les départs de collaborateurs sont les moments où cette justification est créée, modifiée ou retirée. Le provisionnement ne fonctionne que si chacun de ces événements met à jour tous les systèmes auxquels la personne a accès, et si la modification est contrôlée par la suite.
| Événement | Déclencheur | Action d'accès | Responsable type |
|---|---|---|---|
| Nouvel arrivant (Joiner) | Date de début vérifiée et rôle approuvé | Créer le compte et accorder uniquement les autorisations basées sur les rôles | Dossier RH et supérieur hiérarchique |
| Mobilité interne (Mover) | Changement de département ou de rôle dans le dossier RH | Recalculer les droits et supprimer les accès de l'ancien rôle | Le supérieur hiérarchique approuve les nouveaux accès |
| Départ (Leaver) | Fin d'emploi ou expiration du contrat | Désactiver le compte, révoquer les sessions et les jetons, et supprimer l'accès aux appareils | Équipe RH et équipe en charge des identités |
| Compte inactif | Aucune connexion pendant une période convenue | Suspendre et examiner avant toute réactivation | Propriétaire de l'application |
| Compte temporaire ou non humain | Fin du contrat ou de l'utilité du service | Accès limité dans le temps avec une date d'expiration | Manager référent |
Le tableau distingue qui approuve l'accès de qui le met en œuvre. Les RH confirment le statut de l'employé, un responsable explique le besoin métier, et l'équipe chargée des identités traduit cette décision en modifications du système. Le dysfonctionnement habituel repose sur une supposition partagée : chaque équipe pense qu'une autre est à l'origine du déclenchement, de sorte que le changement n'est jamais initié.
L'arrivée d'un collaborateur doit débuter par un dossier approuvé
Pour une nouvelle recrue, la date de début, le responsable et le rôle doivent être confirmés avant que les autorisations ne soient attribuées. Vous pouvez préparer un compte au préalable, mais cette préparation ne doit pas se transformer en un accès anticipé aux systèmes de production. Considérez cela comme la fabrication d'une clé laissée dans le tiroir du serrurier jusqu'à la date d'arrivée, plutôt que de la remettre le jour de l'acceptation de l'offre.
Veillez à ce que le pack d'accès du nouvel arrivant soit explicite. Un réceptionniste peut recevoir des outils de réservation et le WiFi du personnel, tandis qu'un collègue des finances reçoit des applications comptables. Copier le profil d'un collègue semble rapide, mais cela dissimule des exceptions que personne n'a approuvées. Chaque exception doit faire l'objet de sa propre approbation.
La formation peut favoriser l'opérationnalité sans devenir l'autorité délivrant les accès. Lorsque la formation continue fait partie de l'intégration, la formation continue de groupe pour les collaborateurs de Premiere Education peut s'inscrire en parallèle du processus d'accueil ; le responsable doit néanmoins toujours valider les responsabilités effectives de la personne.
Une mobilité implique de supprimer autant que d'ajouter
Une mutation au sein d'un autre service est facile à mal gérer. Le service informatique ajoute les applications de la nouvelle équipe, et personne ne se demande si l'employé a encore besoin des anciennes. La personne dispose alors des accès de deux postes, et les anciens accès ne répondent à aucun besoin opérationnel actuel.
Comparez le nouveau rôle approuvé avec les droits d'accès existants. Supprimez les accès qui ne sont plus légitimes, et attribuez à chaque exception liée à la passation de relais un approbateur désigné ainsi qu'une date d'expiration. Deux semaines de chevauchement pour une transmission claire sont raisonnables. Laisser ce chevauchement en place pendant un an, c'est ainsi qu'un accès temporaire devient permanent.
Règle pratique : Un changement de rôle doit donner lieu à une décision de suppression, et pas seulement à une demande d'accès supplémentaire.
Un départ exige une fermeture complète des accès
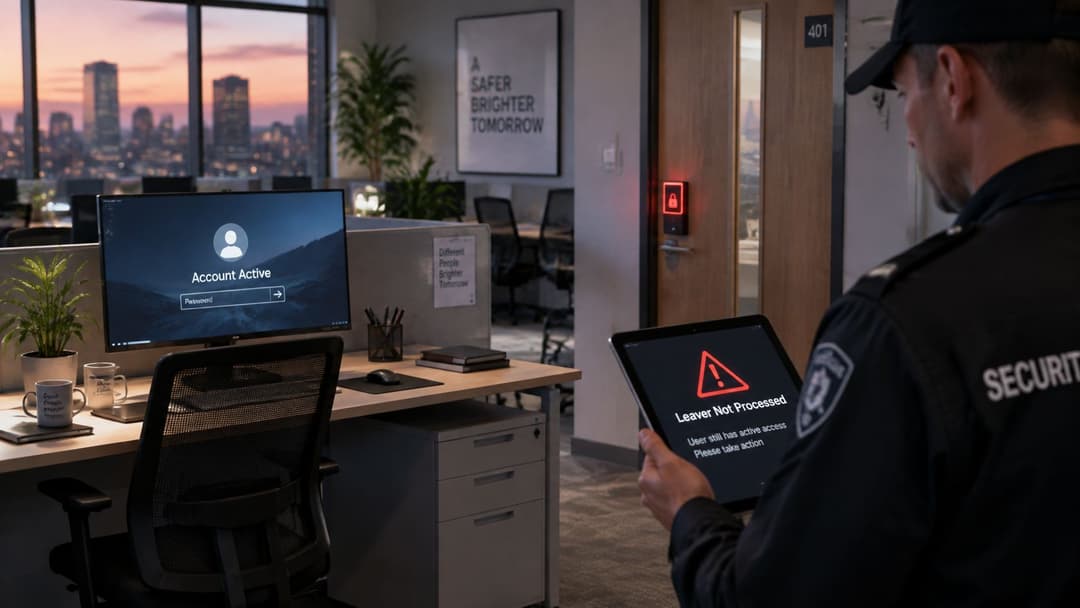
Un événement de départ doit aller au-delà de la simple connexion à l'annuaire principal. Vérifiez les sessions d'application, les jetons d'actualisation, les comptes administrateurs distincts ainsi que les certificats d'appareils ou les enregistrements qui autorisent encore l'accès. Récupérer la clé du bureau ne verrouille pas une session restée ouverte sur un ordinateur portable à domicile.
Le même événement professionnel doit régir la connectivité, comme l'illustre la gestion du cycle de vie du WiFi personnel. N'excluez pas les identifiants réseau de la procédure de départ (offboarding) simplement parce qu'une équipe différente gère les points d'accès.
Chaque événement doit laisser une trace d'audit indiquant le déclencheur, l'approbation, la modification demandée et le résultat confirmé. Pour n'importe quelle personne de votre organisation, pouvez-vous indiquer quel événement a modifié ses accès pour la dernière fois, quand cela s'est produit, et si chaque système cible l'a bien appliqué ?
Comment le provisionnement relie les systèmes d'identité
Le provisionnement automatisé est une chaîne de modifications coordonnées, et non un simple commutateur. Les composants clés sont la source de référence, le fournisseur d'identité, le connecteur et le système cible.
Une source de référence (authoritative record) peut être une entrée RH pour un employé ou un registre approuvé de prestataires. Le fournisseur d'identité représente cette identité auprès des services connectés, tandis que les connecteurs de provisionnement traduisent les modifications approuvées en actions compréhensibles par ces services.
Suivre le changement de la source jusqu'à la cible
- La fiche source change. Les RH enregistrent un changement de département, une date de début ou une fin d'emploi. Pour les prestataires, un responsable approuvé met à jour la fiche de contrat.
- La plateforme d'identité évalue la modification. Des règles associent les attributs de la personne à des groupes ou des rôles. Les champs de manager ou de département manquants doivent générer une exception, et non une supposition.
- Un connecteur transmet la mise à jour requise. SCIM (standard System for Cross-domain Identity Management) ou une API propre à l'application crée, met à jour ou désactive le compte en aval.
- La cible confirme le résultat. Enregistrez si l'application a accepté la modification. Une requête envoyée avec succès ne prouve pas que l'autorisation a été modifiée.
- L'événement de départ suit le même cheminement. Lorsque la fiche de référence prend fin, le workflow transmet les instructions de suppression et vérifie le résultat.
Utilisez un identifiant stable pour faire correspondre les enregistrements. Les noms et les adresses e-mail pouvant changer, une correspondance basée uniquement sur l'un d'eux risque de créer des comptes en double ou de mettre à jour le mauvais enregistrement.
La connexion constitue une liaison distincte
La fédération permet à une application de s'appuyer sur un fournisseur d'identité au lieu de gérer un mot de passe distinct pour chaque utilisateur. SAML et OpenID Connect prennent en charge la connexion fédérée ; OAuth prend en charge l'autorisation déléguée et ne doit pas être considéré comme un protocole de connexion à lui seul.
La fédération n'assure pas automatiquement la gestion du cycle de vie. Une application peut accepter une authentification centralisée tout en conservant des comptes locaux, des autorisations ou des sessions actives. L'analyse de TekRecruiter sur la confiance de session par rapport aux contrôles d'accès répétés offre un contexte utile pour déterminer ce qu'une application doit réévaluer après la connexion.
La robustesse de l'authentification compte également. Dans l'enquête de Bitwarden à l'occasion de la Journée mondiale du mot de passe menée auprès de 400 répondants britanniques, 74 % ont déclaré utiliser l'authentification à deux facteurs pour la plupart de leurs comptes professionnels ou uniquement pour leurs comptes professionnels importants en 2024, selon le compte-rendu d'Intelligent CISO. Cela mesure les pratiques d'authentification, mais pas la légitimité des autorisations attribuées à ces comptes.
Utilisez le MFA ou des méthodes sans mot de passe adaptées, et protégez la transmission initiale des identifiants. Une invitation de compte envoyée au mauvais destinataire peut compromettre un flux de travail pourtant rigoureux.
Centralisez les données d'identité dans la mesure du possible et séparez les composants d'accès exposés vers l'extérieur des systèmes internes. Pour l'authentification réseau, RADIUS-as-a-Service est une autre considération architecturale, et non un substitut aux décisions relatives au cycle de vie.
Le principe directeur est un enregistrement faisant autorité unique, auquel sont rapprochées les copies en aval. L'automatisation n'est fiable que si les attributs source, les correspondances et les confirmations le sont également.
Le provisionnement dans les hôtels, les hôpitaux et les résidences partagées
L'accès sécurisé doit être déployé rapidement sans devenir permanent par inadvertance. La solution consiste à approuver un ensemble d'accès strictement défini, à y associer une date d'expiration et à intégrer la révocation dès la demande initiale.
La publication sur l'identité numérique dans les services publics du gouvernement britannique souligne l'importance de gérer des informations d'identité précises tout au long de leur cycle de vie. Dans un cadre opérationnel, cela signifie vérifier si l'affectation actuelle de la personne justifie toujours cet accès, et non simplement si son identité a été vérifiée lors de l'intégration.
| Secteur | Décision d'accès | Limite de temps | Risque en cas d'échec de l'étape de départ |
|---|---|---|---|
| Groupe hôtelier avec personnel saisonnier | Accès aux réservations et à l'entretien dès le premier jour, selon le rôle | Prend fin à la fin de la saison | Les anciens employés conservent l'accès aux systèmes de réservation et de chambres |
| Hôpital avec prestataires et rotations cliniques | Accès adapté aux dates de rotation, avec un référent désigné sur chaque compte | Expire automatiquement à la fin de la rotation | Les anciens prestataires conservent l'accès aux dossiers médicaux |
| Bailleur résidentiel avec plusieurs locataires | Identifiant unique par locataire pour le WiFi partagé et les systèmes du bâtiment | Révoqué à la fin du bail | Les anciens locataires conservent l'accès au réseau et au bâtiment |
Un hôtel qui prépare l'arrivée de son équipe saisonnière
Prenons l'exemple d'un groupe hôtelier qui recrute des réceptionnistes et du personnel d'entretien pour sa haute saison. Le responsable du recrutement sélectionne le groupe de rôles approprié et confirme les dates du contrat avant l'arrivée de l'équipe.
Le personnel de réception a accès aux réservations ; le personnel d'entretien dispose des outils nécessaires à l'attribution des chambres. Aucun de ces groupes ne reçoit automatiquement les autorisations de l'autre, et aucun n'obtient d'accès administrateur simplement pour éviter d'ouvrir un ticket d'assistance.
Déléguez les tâches d'intégration approuvées au directeur de l'hôtel, mais ne le laissez pas créer des rôles sans restriction. La prolongation d'un contrat saisonnier doit exiger la modification enregistrée d'une date, plutôt que la désactivation de l'expiration sous prétexte que cela semble contraignant.
Un hôpital qui gère l'évolution des affectations
Prenons le cas d'un prestataire effectuant des rotations cliniques. Le responsable référent approuve l'accès pour la mission, en incluant le service ou département concerné, et le compte expire dès la fin de cette mission.
Le travail clinique et le travail administratif requièrent des autorisations distinctes. Si un cabinet fait appel à des assistants virtuels médicaux de MedicalVirtual, par exemple, la décision d'accès doit refléter les tâches administratives déléguées, et non reproduire le compte d'un clinicien.
Les impératifs de soins urgents nécessitent également une procédure d'exception contrôlée. Lorsqu'un accès d'urgence s'avère indispensable, veillez à ce qu'il soit traçable, limité et contrôlable. Ne réglez pas l'urgence en créant un identifiant de connexion partagé et permanent que personne ne pourra révoquer en toute sécurité.
Les logements partagés nécessitent une responsabilité individuelle
Un gestionnaire immobilier doit être en mesure d'interrompre la connectivité d'un ancien locataire sans perturber tous les résidents de l'immeuble. Des identifiants uniques rendent cela possible ; un mot de passe commun à l'ensemble du bâtiment rend les suppressions individuelles complexes.
Traitez l'accès au réseau et l'accès physique comme deux cibles distinctes. La fin d'une période d'occupation ou de contrat doit déclencher les modifications pertinentes dans les deux environnements, avec une confirmation émise par chaque système, plutôt que de supposer qu'une seule mise à jour couvre l'ensemble.
Un accès rapide est compatible avec un contrôle rigoureux lorsque l'approbateur, le périmètre et la condition de fin sont définis avant la délivrance des identifiants.
Dans tous ces contextes, l'administration déléguée, les accès limités dans le temps et le moindre privilège permettent aux équipes opérationnelles d'agir sans leur accorder un contrôle illimité. L'authentification sans mot de passe peut réduire la manipulation des mots de passe, mais elle ne dispense pas de déterminer qui est habilité à obtenir un accès.
Le déprovisionnement automatisé doit être soutenu par des alertes de défaillance et un responsable désigné pour gérer les exceptions. L'avantage opérationnel réside dans une réduction des interventions évitables du centre d'assistance et un historique plus précis des motifs justifiant chaque accès. Le modèle recommandé n'est pas une distribution rapide d'identifiants permanents, mais un accès strictement délimité assorti d'une procédure de révocation éprouvée.
Provisionnement : les écueils fréquents et comment y remédier
L'octroi d'accès ne représente que la moitié du provisionnement. Dans une enquête menée en 2026 auprès de 333 décideurs informatiques britanniques, 77 % des entreprises n'ont pas immédiatement désactivé les identifiants de connexion de leur personnel après le départ des employés, tandis que 28 % des organisations utilisaient encore des feuilles de calcul ou des documents papier pour valider les comptes des anciens employés, selon l'analyse de l'étude par National Technology.
La faille ne réside pas nécessairement dans la création de compte. Elle provient de l'absence de corrélation entre un changement de situation d'une personne et la mise à jour confirmée dans chaque système qu'elle peut encore utiliser.
Regarder au-delà des simples comptes d'employés
Les comptes pré-créés avant l'arrivée effective peuvent rester actifs si un candidat ne rejoint finalement jamais l'entreprise. Les travailleurs temporaires peuvent conserver leurs accès au-delà de leur mission enregistrée lorsqu'un responsable prolonge le contrat de manière informelle. Les comptes de test et de service peuvent perdurer bien après la fin du projet ou de l'intégration qui les justifiait.
Ne désactivez pas tous les comptes de service inactifs uniquement parce qu'ils n'enregistrent aucune connexion interactive. Vérifiez d'abord l'activité de leurs charges de travail, leurs dépendances et leur propriétaire, puis supprimez-les via un processus contrôlé. À défaut, un nettoyage des accès pourrait interrompre un service en production.
| Symptôme | Cause probable | Contrôle |
|---|---|---|
| D'anciens collaborateurs se connectent toujours | L'étape de départ repose sur un rapport manuel | Désactiver à partir de la fiche de référence et alerter en cas d'échec |
| Comptes sans propriétaire | Comptes de test ou de service créés en dehors du processus | Attribuer un propriétaire et une date d'expiration à chaque compte |
| Les autorisations s'accumulent après chaque changement de poste | Les changements de rôle ajoutent des accès sans jamais en supprimer | Recalculer les droits à chaque événement de mobilité interne |
| Anciens mots de passe faibles sur des comptes actifs | Comptes inactifs jamais révisés | Suspendre les comptes inactifs et exiger une authentification forte |
| Les modifications échouent sans notification | Aucune surveillance des événements de provisionnement ayant échoué | Consigner chaque modification et alerter en cas d'événement en échec |
Exiger une preuve de finalisation
Une entrée désactivée dans l'annuaire ne constitue pas une preuve suffisante si une application distincte accepte encore un mot de passe local. De même, une exécution réussie du connecteur peut masquer des exclusions, des groupes non mappés ou des comptes que le connecteur n'a jamais gérés.
Rapprochez les comptes cibles des identités approuvées et analysez les écarts. Consignez le motif des exceptions légitimes, le nom de la personne qui les a validées et la date à laquelle elles seront réexaminées.
Les contrôles réseau nécessitent la même imputabilité. Avec la gestion de réseau basée sur l'identité, la question pertinente lors d'un audit est de savoir quelle identité a justifié la connexion, plutôt que de déterminer quel mot de passe partagé a été fourni.
Question d'audit : Pouvez-vous démontrer que chaque compte et chaque autorisation actifs ont toujours un propriétaire, un motif et une approbation valides ?
Cette question permet d'identifier des défaillances qu'une liste de contrôle d'intégration réussie ne repérerait pas. Elle transforme également les révisions périodiques en un véritable test de justification métier, plutôt qu'en une simple demande faite aux responsables d'approuver une liste inexpliquée de noms d'utilisateur.
Comparer le provisionnement manuel et automatisé, puis auditer le vôtre
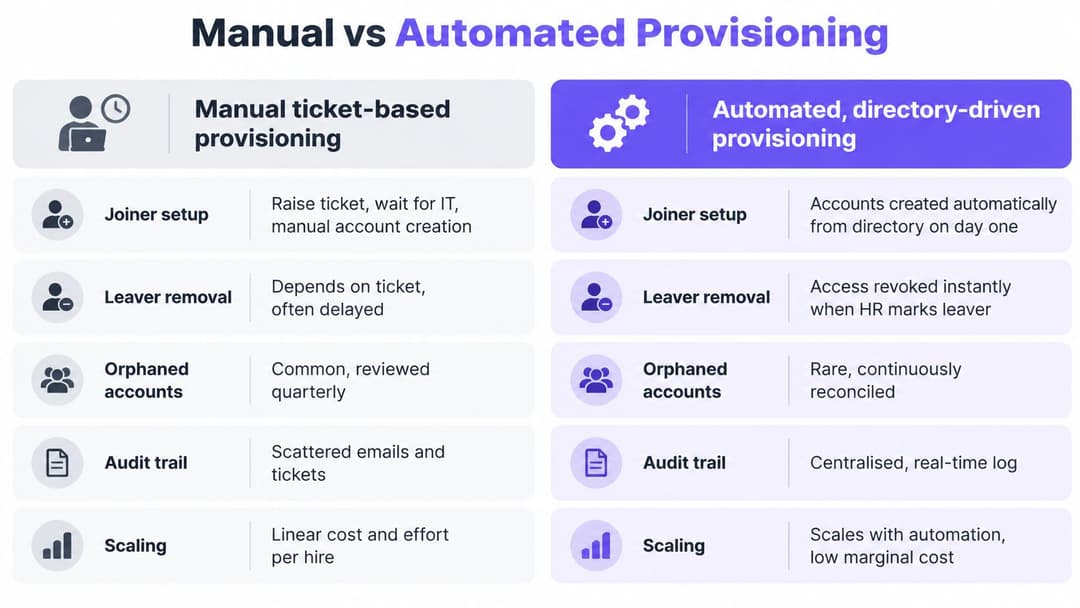
| Critère | Manuel basé sur des tickets | Automatisé, piloté par l'annuaire |
|---|---|---|
| Configuration des nouveaux arrivants | Dépend de la file d'attente des tickets et des validations | Commence dès que le dossier RH validé est en place |
| Suppression des départs | Dépend du signalement du départ par un responsable | Déclenchée dès la clôture du dossier faisant foi |
| Comptes orphelins | Plus faciles à négliger en cas d'omission de tickets | Réduits lorsque les modifications sources et la réconciliation cible couvrent le compte |
| Piste d'audit | Dispersée entre tickets, e-mails et feuilles de calcul | Consignée pour chaque modification dans le système de provisionnement |
| Évolution selon les effectifs | Augmente la charge de travail du centre de services à chaque embauche | Réutilise les règles établies, la gestion des exceptions restant nécessaire |
Le provisionnement manuel perdure car les tickets donnent un sentiment de visibilité et de contrôle. Une petite organisation peut fonctionner ainsi pendant des années, en particulier lorsque les applications ne proposent pas de connecteurs exploitables.
L'anomalie se produit lorsque l'événement sous-jacent n'atteint jamais la file d'attente. Si un responsable omet de signaler un départ, l'administrateur n'a aucun ticket à traiter, quel que soit le soin apporté à la gestion des tickets reçus.
Automatiser en priorité les parcours les plus risqués
La politique de contrôle des accès et de gestion des identités du gouvernement britannique exige que les contrôles d'accès s'articulent avec les processus d'arrivée, de mobilité interne et de départ (« joiner, mover, leaver »). Une mise en œuvre pratique associe des modifications guidées par l'annuaire et des outils de gestion du cycle de vie tels que SCIM, à des exceptions manuelles et des revues périodiques en l'absence d'intégration possible.
Supposons qu'un analyste financier soit muté aux RH. À la date approuvée, le flux de travail doit supprimer le rôle financier et appliquer le rôle RH validé. Si l'application de paie rejette la mise à jour, une alerte doit parvenir à une personne responsable de sa résolution.
Donnez la priorité aux applications hébergeant les données les plus sensibles ou traitant le plus grand volume de départs. Ne commencez pas par une intégration simple et à faible risque dans le seul but d'augmenter le nombre d'applications automatisées.
L'automatisation doit également être testée. Les planifications de connecteurs, les échecs API et les comportements de session spécifiques aux applications font qu'une modification dans l'annuaire ne garantit pas une suppression instantanée partout.
Rendre l'audit de cette semaine concret
- Inventorier les applications sensibles. Répertoriez les systèmes contenant des données personnelles ou sensibles, y compris les identifiants locaux et les comptes administrateur distincts.
- Confirmer l'autorité. Désignez la source faisant autorité pour chaque arrivée, mobilité et départ, ainsi que la personne responsable de sa gestion.
- Tester la suppression. Utilisez une identité de test contrôlée pour mesurer la durée pendant laquelle chaque application continue d'autoriser l'accès après la désactivation de l'enregistrement source.
- Identifier les comptes inexpliqués. Recherchez les propriétaires manquants, les dates d'expiration absentes et l'inactivité dépassant la période de révision convenue.
- Remplacer la dépendance aux feuilles de calcul la plus risquée. Mettez en place un déclencheur automatisé, une confirmation de mise à jour de la cible et une alerte d'échec pour l'application la plus prioritaire.
Mesurez le délai entre la modification de l'annuaire et la mise à jour des accès, la proportion d'applications couvertes par des flux de cycle de vie automatisés, le nombre de comptes orphelins, les échecs de provisionnement et le délai de révocation des accès à privilèges. Définissez le début et la fin de chaque mesure afin que les résultats reflètent l'accès réel, et non simplement la clôture des tickets.
La connectivité des employés doit également faire partie de cet audit. Notre WiFi du personnel intègre les appareils des collaborateurs à l'aide de certificats EAP-TLS gérés, évitant ainsi d'avoir à renouveler une phrase secrète partagée. Chaque authentification au WiFi du personnel est consignée avec l'utilisateur, l'appareil, l'heure et l'emplacement.
Choisissez une application ce mois-ci et automatisez la suppression des accès pour les départs. Testez l'ensemble du parcours, recueillez les preuves confirmant la fin de l'accès et désignez une personne chargée de gérer les anomalies avant d'étendre le déploiement.
Purple fournit un accès WiFi basé sur l'identité pour le personnel, les visiteurs et les environnements mutualisés, vous aidant à appliquer les décisions relatives au cycle de vie des accès aussi bien à la connectivité qu'aux applications. Rendez-vous sur Purple pour découvrir comment connecter l'accès réseau de vos collaborateurs à votre fournisseur d'identité et remplacer les mots de passe partagés par des accès gérés individuellement.