Le WiFi public n'est pas sécurisé par défaut. Lire les actualités ou regarder des vidéos via HTTPS présente généralement peu de risques. En revanche, consulter ses comptes bancaires, payer par carte ou se connecter à des systèmes professionnels sur un réseau que vous ne pouvez pas vérifier présente davantage de risques, à moins d'y ajouter une protection.
Un nom de WiFi n'est qu'un libellé choisi par la personne qui a configuré le point d'accès. La présence d'un cadenas dans votre navigateur signifie que la connexion à ce site web particulier est chiffrée, non pas que le réseau WiFi est digne de confiance. Et un mot de passe affiché sur le comptoir d'un café peut réguler l'accès au réseau, mais il ne prouve en rien qui d'autre peut l'utiliser ni comment ce réseau est géré.
Une étude menée par Neighbourhood Watch a révélé que six Britanniques sur dix utilisent régulièrement le WiFi public, et que 28 % se connectent à des réseaux non protégés même lorsqu'ils se sentent vulnérables. Considérez le réseau et le service en ligne comme deux éléments distincts : vérifiez ce que le cadenas protège réellement et déterminez si l'activité envisagée est adaptée à une connexion que vous ne pouvez pas vérifier.
La réponse courte sur la sécurité du WiFi public
Le WiFi public n'est pas sécurisé par défaut. Il convient parfaitement pour la lecture, la recherche et le streaming, mais s'avère inapproprié pour se connecter à tout service hébergeant des fonds, des données d'identité ou des accès professionnels, à moins d'ajouter votre propre protection.
La raison est d'ordre structurel plutôt que spectaculaire. N'importe qui peut déployer un point d'accès sans fil : le routeur du café, un téléphone dans un sac ou un ordinateur portable dans une camionnette à proximité. Le nom affiché dans votre liste WiFi n'est qu'un libellé saisi par l'opérateur ; un nom familier et rassurant ne prouve donc absolument rien sur l'identité de la personne qui se trouve à l'autre bout.
| Activité | Risque sur un WiFi public non vérifié | Action recommandée |
|---|---|---|
| Consulter des actualités ou des sites web généralistes | Faible lorsque le site utilise HTTPS | Acceptable |
| Effectuer des recherches et regarder des vidéos en streaming | Faible à modéré | Acceptable sans connexion à un compte |
| Connexion aux réseaux sociaux | Modéré | Utiliser l'application officielle avec l'authentification à deux facteurs, ou les données mobiles |
| Messagerie personnelle | Modéré à élevé | Utiliser les données mobiles ou un VPN |
| Services bancaires en ligne | Élevé | Utiliser les données mobiles |
| Paiements par carte et achats en ligne | Élevé | Utiliser les données mobiles ou un réseau de confiance |
| Systèmes professionnels et accès administrateur | Très élevé | Ne pas utiliser sans un VPN géré actif en permanence |
Le WiFi public est-il sûr ? Pour les deux premières lignes, globalement oui. Pour les trois du bas, non, et aucune prudence lors de la saisie n'y changera rien.
Les comportements n'ont pas encore intégré cette distinction. Selon une étude portant sur 16 000 foyers britanniques publiée en 2021 par Neighbourhood Watch, six Britanniques sur dix utilisaient régulièrement le WiFi public. Parmi les personnes interrogées, 28 % se connectaient à des réseaux non protégés tout en se sentant vulnérables ou exposées, et 23 % supplémentaires ignoraient sciemment les risques perçus par souci de commodité. La même étude a révélé que 67 % estimaient que tous les établissements devraient proposer un WiFi protégé par mot de passe, ce qui montre à quel point le mot de passe est perçu comme un gage de confiance plutôt que comme un paramètre technique.
Ce signal est plus trompeur qu'il n'y paraît, et c'est pourquoi la suite de ce guide distingue bien le réseau du service. Un mot de passe partagé contrôle l'accès. Il ne garantit pas l'authenticité du point d'accès et ne chiffre pas votre trafic de bout en bout.
La règle à retenir : le WiFi public convient pour la lecture, mais ne doit pas être utilisé pour se connecter à des services sensibles sans VPN ou sans données mobiles.
Comment fonctionnent les attaques sur le WiFi public
Un voyageur atterrit dans un aéroport britannique, ouvre la liste WiFi et sélectionne le réseau qui semble être celui de l'aéroport. Une page s'affiche, puis un champ demandant une adresse e-mail et un mot de passe pour « activer » la session. Deux minutes plus tard, la connexion fonctionne. Le voyageur consulte ses e-mails, vérifie son solde bancaire, et rien ne semble suspect.
Le schéma ci-dessous montre où se produit l'interception sur un réseau que personne n'a vérifié.
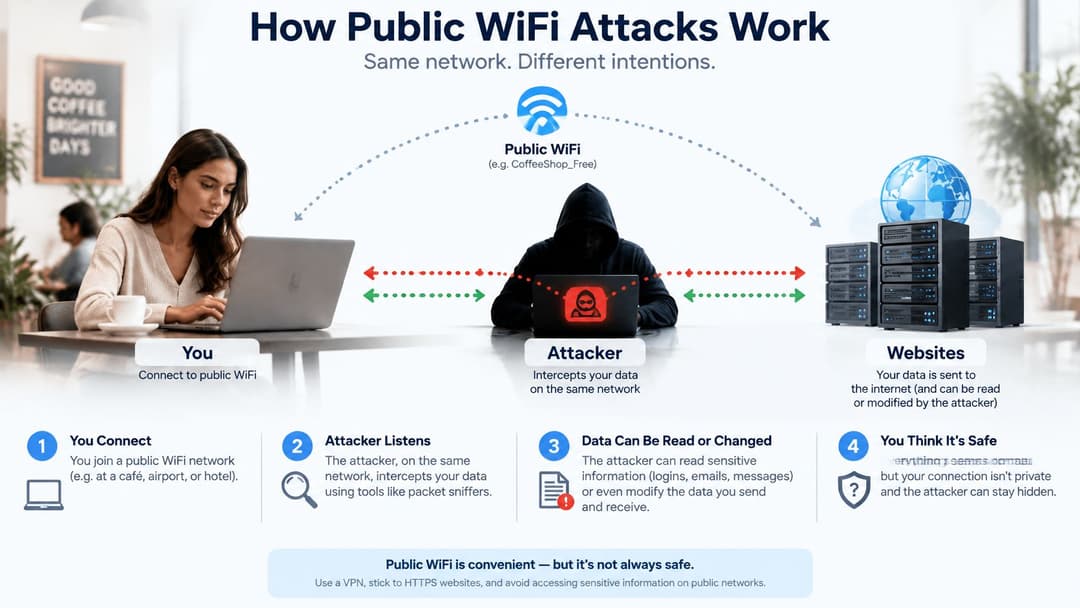
Quatre mécanismes sous-tendent cette expérience d'apparence ordinaire, et le voyageur n'en perçoit aucun.
Le faux point d'accès (rogue hotspot). Un pirate déploie un point d'accès portant le nom convaincant d'un établissement. Les appareils sur lesquels la connexion automatique est activée s'y connectent directement, et l'opérateur de ce hotspot se retrouve alors sur le chemin emprunté par votre trafic. Le guide du National Cyber Security Centre sur la réduction de la surface d'attaque est très clair à ce sujet : n'importe qui peut gérer un point d'accès, le WiFi public n'est donc pas sécurisé.
La fenêtre du portail captif. Les réseaux publics utilisent couramment une page de connexion, et l'appareil communique directement avec un service local avant même que le VPN ne soit activé. Cela crée une fenêtre d'exposition durant laquelle le réseau, ou un autre utilisateur connecté, peut cibler l'appareil.
La page de collecte frauduleuse. Certains portails demandent plus d'informations que nécessaire. Une adresse e-mail est une chose ; un mot de passe, un numéro de carte ou des identifiants de compte saisis sur une page d'apparence suspecte constituent du phishing dissimulé derrière un portail captif.
La redirection. Des réponses DNS manipulées peuvent rediriger une requête vers le site d'une banque vers un site frauduleux ressemblant à s'y méprendre. Comme le précisent les recommandations du NCSC, le protocole HTTPS protège les applications correctement configurées, mais il n'empêche pas un faux portail, une résolution manipulée, l'exploitation de failles non corrigées ou la présence d'un observateur qui note les sites que vous visitez.
Comprendre le chiffrement et l'authentification
Deux notions bien distinctes sont regroupées sous l'appellation « sécurité WiFi », et leur confusion est la source de la plupart des erreurs. Le chiffrement correspond à une enveloppe scellée : personne dans le couloir ne peut lire la lettre qui se trouve à l'intérieur. L'authentification correspond au badge du coursier : elle vous indique qui prend en charge la livraison et garantit son identité.
Un cadenas vous apporte le premier sans le second. C'est pourquoi un établissement peut exploiter un réseau parfaitement chiffré tout en vous laissant dans l'incertitude quant à son propriétaire.
| Type de connexion | Ce qu'il protège | Ce qu'il ne protège pas | Verdict |
|---|---|---|---|
| Réseau ouvert, sans mot de passe | Rien sur la liaison réseau | Tout ce qui transite sur la liaison | À éviter pour toute activité sensible |
| Réseau protégé par WEP | Chiffrement obsolète et vulnérable pouvant être cassé | Pratiquement tout | À éviter |
| WPA2-Personal avec mot de passe partagé | Chiffre le trafic vis-à-vis des personnes extérieures | Les autres personnes connaissant la phrase secrète ; la preuve de l'identité de l'administrateur du point d'accès | Navigation à faible risque uniquement |
| WPA2 ou WPA3 Enterprise, ou Passpoint | Authentification et chiffrement par utilisateur | Dépend de la configuration de l'opérateur et de vos vérifications de certificats | Meilleur ; vérifiez l'identité du réseau |
| HTTPS sur un site web ou une application | Chiffre les données entre vous et ce service | Faux portails, ruses DNS, compromission d'appareils, noms de sites visibles | Essentiel, mais pas suffisant à lui seul |
| VPN vers un point de terminaison de confiance | Chiffre l'ensemble du tunnel au-delà du réseau local | Compromission de l'appareil ; confiance accordée au fournisseur de VPN | Solide pour les usages sensibles |
Ce que prouve réellement le cadenas
Le cadenas ne répond qu'à une seule question : cette conversation est-elle privée entre mon navigateur et le serveur mentionné dans son certificat ? C'est un élément capital, et c'est la raison pour laquelle la plupart des navigations quotidiennes sur un réseau inconnu ne posent aucun problème. Mais il n'indique rien sur le réseau sous-jacent, ni sur le fait que le site auquel vous accédez est bien celui que vous souhaitiez visiter.
Le guide du NCSC pour les petites entreprises met clairement en évidence la faille liée à l'authentification : les utilisateurs ne peuvent pas déterminer facilement qui contrôle un hotspot ni prouver qu'il appartient bien à l'hôtel, au café ou à l'établissement prévu. Un réseau jumeau malveillant (evil twin) pose donc un problème différent de celui d'un chiffrement faible, car le pirate contrôle l'ensemble du chemin de transmission et ne se contente pas d'intercepter les données.
Un cadenas prouve que l'échange avec un service donné est privé. Il ne dit rien du réseau qui l'achemine.
En quoi WPA2, WPA3 et Passpoint diffèrent
WPA3 est plus robuste que WPA2 lorsque les appareils le prennent en charge, et les identifiants par utilisateur issus de WPA-Enterprise ou de Passpoint changent encore davantage la donne, car un compte unique peut être révoqué et l'identité du réseau peut être vérifiée. Pour comprendre le fonctionnement concret de ces connexions par utilisateur sur du matériel réel, notre guide sur l'authentification WPA Enterprise détaille la configuration.
Le piège pour les visiteurs réside dans la visibilité. Vous ne pouvez généralement pas voir quel mode est utilisé par l'établissement, c'est pourquoi la colonne des avis ci-dessus a plus d'importance que le nom du protocole. Un lieu qui attribue des identifiants individuels plutôt qu'une clé partagée apporte bien plus de garanties que n'importe quelle affiche d'avertissement au mur.
Où se manifestent concrètement les risques du WiFi public
Prenons l'exemple d'un voyageur pendulaire qui prend un café avant son train de 8 h 10 : il voit un réseau portant le nom de l'enseigne et s'y connecte sans réfléchir. La même situation se produit dans les halls d'hôtel, les terrasses de pub, les portes d'embarquement des aéroports et les salles d'attente d'hôpitaux. Le nom de l'établissement inspire confiance, et presque personne derrière le comptoir n'est capable de vous expliquer ce qui protège la connexion.
Cette habitude ressort nettement dans les chiffres. Un sondage YouGov de 2012 réalisé auprès d'adultes britanniques utilisant le WiFi public a révélé que 56 % ne vérifiaient pas, ou rarement, si un réseau était chiffré avant de s'y connecter. Les pratiques à risque étaient courantes : 45 % consultaient leurs e-mails, 37 % accédaient à Facebook, 14 % utilisaient des services bancaires en ligne et 15 % saisissaient les coordonnées de leur carte de crédit ou de débit sur un réseau public.
| Source | Mesure | Résultat |
|---|---|---|
| YouGov, 2012 | Ne vérifiaient pas ou vérifiaient rarement le chiffrement avant de se connecter | 56 % |
| YouGov, 2012 | Se sont connectés à leur messagerie sur un WiFi public | 45 % |
| YouGov, 2012 | Ont accédé à Facebook sur un WiFi public | 37 % |
| YouGov, 2012 | Ont utilisé des services bancaires en ligne sur un WiFi public | 14 % |
| YouGov, 2012 | Ont saisi des coordonnées bancaires sur un WiFi public | 15 % |
| Norton, 2024 | Se sont connectés à leur messagerie personnelle sur un WiFi public | 64 % |
Considérez ce sondage de 2012 comme une tendance plutôt que comme une statistique actuelle, car il remonte à plus de dix ans. Cette tendance s'est maintenue. En 2024, 64 % des utilisateurs britanniques interrogés ont déclaré se connecter à leur messagerie personnelle via un WiFi public, selon une étude Norton relayée par Focus on Travel News. Les comportements n'ont pratiquement pas évolué, alors même que les lieux équipés se sont multipliés.
Cela s'explique en partie par le fait que personne n'explicite la configuration au moment de l'utilisation. Pour la plupart des visiteurs, le portail captif constitue le seul message de sécurité qu'un établissement leur présente, et il demande généralement une adresse e-mail sans mentionner le moindre mot sur le chiffrement ou l'identité.
Les moments les plus risqués sont ceux qui semblent anodins : consulter un solde bancaire pendant une pause-café, approuver une demande de connexion sur un compte professionnel, acheter un billet de train avec une carte enregistrée. Décidez à l'avance des activités que vous effectuerez sur le réseau d'un tiers, et la routine ne relèvera plus de l'hésitation au cas par cas.
Prendre les bonnes décisions et vous protéger sur un WiFi public
Commencez par cette règle de décision, et tout le reste suivra. Sur un réseau que vous ne pouvez pas vérifier, utilisez les données mobiles ou un VPN pour tout ce qui concerne l'argent, l'identité, les systèmes professionnels ou la modification de comptes. Consulter des pages HTTPS publiques ne pose pas de problème. C'est lors de la connexion que le piège se referme.
L'infographie ci-dessous résume cela en trois étapes.
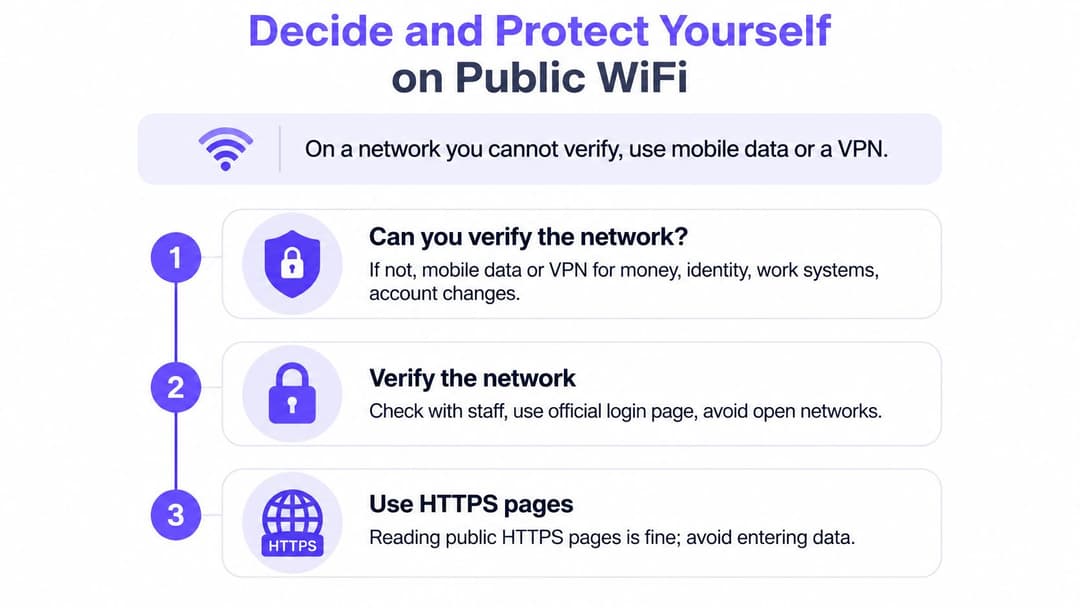
Les sept étapes, accompagnées de leur justification
- Vérifiez le nom exact du réseau auprès du personnel. Les points d'accès non autorisés imitent le nom des établissements. Renseignez-vous donc au comptoir et ignorez les doublons ou les noms dont l'orthographe diffère d'un seul caractère par rapport au nom officiel.
- Désactivez la connexion automatique ainsi que le partage de fichiers, puis oubliez le réseau par la suite. Un appareil qui mémorise un réseau se reconnectera sans hésiter à un sosie malveillant lors de votre prochaine visite.
- Effectuez vos transactions financières via vos données mobiles. Les opérations bancaires, les paiements par carte et les consoles d'administration sont les cibles les plus rentables pour un pirate situé sur le chemin de communication. Un partage de connexion mobile coûte toujours moins cher qu'un compte compromis.
- Vérifiez la présence du protocole HTTPS avant de saisir la moindre information et n'outrepassez jamais un avertissement de certificat. Cet avertissement s'affiche parce que le certificat ne correspond pas au site que vous avez demandé, ce qui constitue précisément le moment où il faut s'arrêter.
- Arrêtez-vous à tout portail demandant un mot de passe, un numéro de carte ou des identifiants de compte. Un portail captif n'a besoin, tout au plus, que d'une adresse e-mail. Tout ce qui va au-delà relève de la collecte de données ou du phishing.
- Activez un VPN réputé avant de vous connecter, et laissez-le actif en permanence si l'appareil le permet, afin que le tunnel soit établi avant l'envoi du premier identifiant.
- Mettez à jour le système d'exploitation, le navigateur et les applications, et activez l'authentification à deux facteurs pour vos e-mails et comptes bancaires. Les logiciels non corrigés représentent le moyen le plus simple d'accéder à un appareil sur un réseau partagé.
Si la solution la plus simple consiste à éviter totalement le WiFi d'un établissement, il est utile d'en connaître le coût lors de vos déplacements. Cette comparaison entre les options de boîtier WiFi et d'eSIM détaille les compromis entre l'utilisation d'un appareil distinct et celle d'un forfait de données sur votre propre téléphone.
La vérification à effectuer avant de fermer l'écran
Déconnectez-vous de tout ce que vous avez ouvert, effacez les sessions enregistrées dans votre navigateur et vérifiez dans vos paramètres WiFi que votre appareil ne se reconnecte plus automatiquement à ce réseau. Si vous avez utilisé un portail exigeant des informations personnelles, notez celles que vous avez fournies. Cette habitude transforme une décision ponctuelle en un paramètre que votre appareil continue d'appliquer pour vous.
Protéger les établissements recevant du public et les lieux de travail des risques liés au WiFi public
Un mot de passe WiFi affiché est un ticket d'entrée, pas une pièce d'identité. Il décide de qui franchit la porte, puis cesse toute action. Le guide du gouvernement britannique sur le partage des réseaux sans fil professionnels en explique précisément la raison : WPA2-Personal avec une clé prépartagée commune n'offre aucune sécurité supplémentaire entre les clients une fois la phrase secrète connue, car les utilisateurs peuvent déduire les clés de chiffrement propres à chaque client.
Dans un hôtel, une clinique, un espace de coworking ou une résidence étudiante, cela signifie qu'un client ou résident peut accéder aux appareils d'un autre. Un café comptant huit clients est une version atténuée du problème. Un immeuble résidentiel de 300 résidents connectés sur un même SSID représente exactement le même problème à plus grande échelle.
Ce qu'il faut modifier sur le réseau de l'établissement
- Séparez les réseaux des invités, du personnel et des locataires. L'isolation limite les ressources auxquelles un ordinateur portable compromis peut accéder, ce qui est précisément l'intérêt de déployer plusieurs SSID.
- Activez l'isolation des clients et refusez les accès latéraux. Des règles de pare-feu et une segmentation des VLAN ou des politiques selon le principe du moindre privilège bloquent le trafic d'invité à invité sans dépendre du bon comportement des utilisateurs.
- Utilisez WPA2 ou WPA3 basé sur AES avec des clés longues générées de manière aléatoire, et maintenez chaque SSID à un niveau de sécurité unique afin que les appareils négocient de manière cohérente.
- Publiez le nom exact du SSID et la façon de le vérifier, et surveillez la présence de points d'accès non autorisés usurpant l'identité de l'établissement.
- Remplacez le mot de passe partagé par un accès basé sur l'identité, afin que chaque personne ou appareil s'authentifie individuellement et que son accès puisse être révoqué dès son départ.
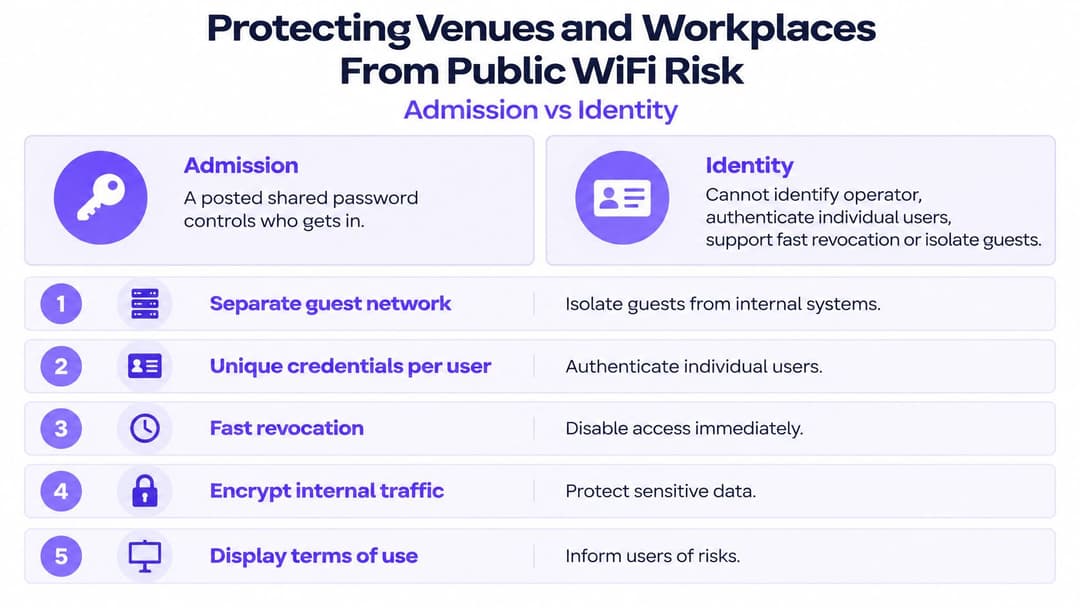
C'est précisément sur ce dernier point que le WiFi basé sur l'identité prend tout son sens. Notre WiFi du personnel intègre les appareils des employés grâce à des certificats EAP-TLS gérés : il n'y a donc aucune phrase secrète partagée à renouveler, et chaque authentification est consignée avec l'utilisateur, l'appareil, l'heure et l'emplacement. Il fonctionne sur les points d'accès déjà installés dans vos locaux, et les équipements pris en charge incluent Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Pour découvrir l'ensemble des contrôles en matière de segmentation et de surveillance, consultez notre guide de sécurité du WiFi d'entreprise qui détaille toute l'architecture.
Trois actions pour cette semaine
- Évaluez vos propres habitudes de connexion par rapport au tableau des risques et identifiez les connexions effectuées sur le réseau d'un tiers au cours du mois écoulé.
- Vérifiez que les réseaux invités et personnel sont bien isolés, et non configurés comme deux simples noms sur le même sous-réseau partagé avec un mot de passe unique.
- Demandez à votre fournisseur réseau quelle méthode d'authentification s'applique aux appareils du personnel, et si un accès individuel peut être révoqué en quelques minutes plutôt qu'au prochain changement de mot de passe.
Purple remplace les phrases secrètes partagées par un WiFi basé sur l'identité : les invités s'authentifient une seule fois par e-mail et bénéficient d'une connectivité chiffrée dès le premier paquet, y compris lors de leurs visites ultérieures, tandis que les appareils du personnel se connectent grâce à des certificats associés à Entra ID, Google Workspace ou Okta. Si vous gérez un hôtel, une clinique, un centre commercial ou un immeuble résidentiel et que vous affichez encore un mot de passe unique au mur pour tout le monde, c'est la première mesure à faire évoluer. Rendez-vous sur Purple pour découvrir comment configurer des réseaux invités, personnel et multi-locataires sur les points d'accès dont vous disposez déjà.