ইউজার প্রভিশনিং হলো কোনো ব্যক্তির ভূমিকা পরিবর্তনের সাথে সাথে অ্যাকাউন্ট, অ্যাপ্লিকেশন, নেটওয়ার্ক এবং ডেটাতে তাদের অ্যাক্সেসের নিয়ন্ত্রিত তৈরি, পরিবর্তন এবং অপসারণ। যদি আপনার টিম কোনো অ্যাকাউন্ট তৈরি করতে পারে কিন্তু এর অনুমতি কখন শেষ হওয়া উচিত তা প্রমাণ করতে না পারে, তবে এটি কি সত্যিই প্রভিশনিং সম্পন্ন করেছে?
অ্যাক্সেস সংক্রান্ত বহু সমস্যার নেপথ্যে এই ফাঁকটিই কাজ করে। প্রথম লগইন সফল হওয়ার অর্থ কেবল এটিই প্রমাণ করে যে কেউ প্রবেশ করতে পারছেন, এটি নয় যে তিনি অনির্দিষ্টকালের জন্য সেই অ্যাক্সেস ধরে রাখবেন। IT প্রশাসক, নেটওয়ার্ক টিম এবং অপারেশনাল ম্যানেজারদের জন্য গুরুত্বপূর্ণ প্রশ্নটি হলো প্রতিটি অনুমতির এখনও বহাল থাকার কোনও বৈধ কারণ আছে কি না।
সহজ কথায় ইউজার প্রভিশনিং বলতে কী বোঝায়
একজন হোটেল রিসেপশনিস্টের অতিথিদের জন্য কি-কার্ড ইস্যু করার কথা ভাবুন। কার্ডটি নির্ধারিত ঘরটি খোলে, থাকার দিনগুলির জন্যই কাজ করে এবং হাউসকিপিং অফিসে অ্যাক্সেস প্রদান করে না। চেকআউটের সময়, হোটেল এটি বাতিল করে দেয়।
ডিজিটাল প্রভিশনিং একই যুক্তি অনুসরণ করে। একজন অ্যাডমিনিস্ট্রেটর কাউকে একটি অ্যাকাউন্ট দেন, উপযুক্ত অনুমতি বরাদ্দ করেন এবং অ্যাক্সেসের কারণ পরিবর্তন হলে সেই অনুমতিগুলি পরিবর্তন বা অপসারণ করেন।
অ্যাকাউন্ট তৈরি করা কেবল একটি প্রারম্ভিক বিন্দু
একটি অ্যাকাউন্ট হলো কোনও পরিচয়ের একটি সিস্টেম রেকর্ড। এনটাইটেলমেন্ট হলো সেইসব বিষয় যা ওই অ্যাকাউন্টটি করতে পারে, যেমন বুকিং দেখা, ইনভয়েস অনুমোদন করা বা কর্মীদের নেটওয়ার্কে কানেক্ট করা। একটি অনুমোদিত ভূমিকা নির্ধারণ করে যে কারও দায়িত্বের জন্য কোন এনটাইটেলমেন্টগুলির প্রয়োজন।
ধরা যাক একটি হোটেল একজন রিসেপশনিস্ট নিয়োগ করল। তাদের বুকিং সিস্টেমের অ্যাক্সেস প্রয়োজন, তবে পেরোল সংক্রান্ত তথ্য পরিবর্তনের অনুমতি নয়। অন্য একজন রিসেপশনিস্টের অ্যাকাউন্ট কপি করা ঝুঁকিপূর্ণ, কারণ সেই সহকর্মীর অতিরিক্ত দায়িত্ব বা এমন কোনো পুরানো অনুমতি থাকতে পারে যা কেউ সরিয়ে নেয়নি।
National Cyber Security Centre-এর আইডেন্টিটি এবং অ্যাক্সেস ম্যানেজমেন্টের ভূমিকাটি নির্দিষ্ট অনুমতির সাথে যাচাইকৃত ব্যক্তি বা সিস্টেমগুলিকে সংযুক্ত করে, যা রোলের সংজ্ঞা, শক্তিশালী প্রমাণীকরণ এবং সুরক্ষিত ক্রেডেনশিয়াল প্রভিশনিং দ্বারা সমর্থিত। এর ব্যবহারিক নীতিটি হলো ন্যূনতম সুযোগ বা least privilege: সুবিধার জন্য সবকিছু দেওয়ার পরিবর্তে রোল অনুযায়ী যা প্রয়োজন কেবল সেটুকুই প্রদান করুন।
যাচাইকরণ, প্রমাণীকরণ এবং প্রভিশনিং একে অপরের পরিপূরক বা প্রতিস্থাপনযোগ্য নয়
এই পরিভাষাগুলি বিভিন্ন প্রশ্নের উত্তর দেয়:
- Identity verification নির্ধারণ করে যে কোনো ব্যক্তি কে বা প্রাসঙ্গিক কোনো বৈশিষ্ট্য নিশ্চিত করে।
- Authentication যাচাই করে যে যিনি সাইন ইন করছেন তিনি সেই পরিচয়ের সাথে সম্পর্কিত ক্রেডেনশিয়াল নিয়ন্ত্রণ করেন কি না।
- Authorisation নির্ধারণ করে যে সেই প্রমাণীকৃত পরিচয়টি কী কী করতে পারবে।
- Provisioning অনুমোদিত অ্যাকাউন্ট এবং অনুমতিগুলি কার্যকর করে এবং সেগুলি বজায় রাখে।
একজন ব্যক্তি সফলভাবে প্রমাণীকরণ সম্পন্ন করার পরেও অনুপযুক্ত অ্যাক্সেস পেতে পারেন। একটি বৈধ পাসওয়ার্ড কোনও পে-রোল ফাইল ডাউনলোড করার অনুমতিকে সমর্থন করে না।
একই পার্থক্য ঠিকাদার এবং নন-হিউম্যান আইডেন্টিটি-র ক্ষেত্রে প্রযোজ্য, যেমন সফ্টওয়্যার ইন্টিগ্রেশন দ্বারা ব্যবহৃত সার্ভিস অ্যাকাউন্ট। এই অ্যাকাউন্টগুলোর জন্য একটি অনুমোদিত উদ্দেশ্য এবং জবাবদিহিমূলক মালিকের প্রয়োজন, যদিও কেউ সাধারণ কর্মচারী লগইন হিসেবে সেগুলো ব্যবহার করে না।
তাহলে, অপারেশনাল ক্ষেত্রে ইউজার প্রভিশনিং বলতে কী বোঝায়? এটি হলো একটি স্বীকৃত পরিচয় এবং ব্যবহারযোগ্য অ্যাক্সেসের মধ্যবর্তী সেতু, যা প্রথম লগইনের পরেও বজায় রাখা হয়।
নতুন কর্মী যোগদান, অভ্যন্তরীণ বদল এবং চাকরি ছেড়ে দেওয়ার মতো ঘটনাগুলি কীভাবে অ্যাক্সেস নিয়ন্ত্রণ করে
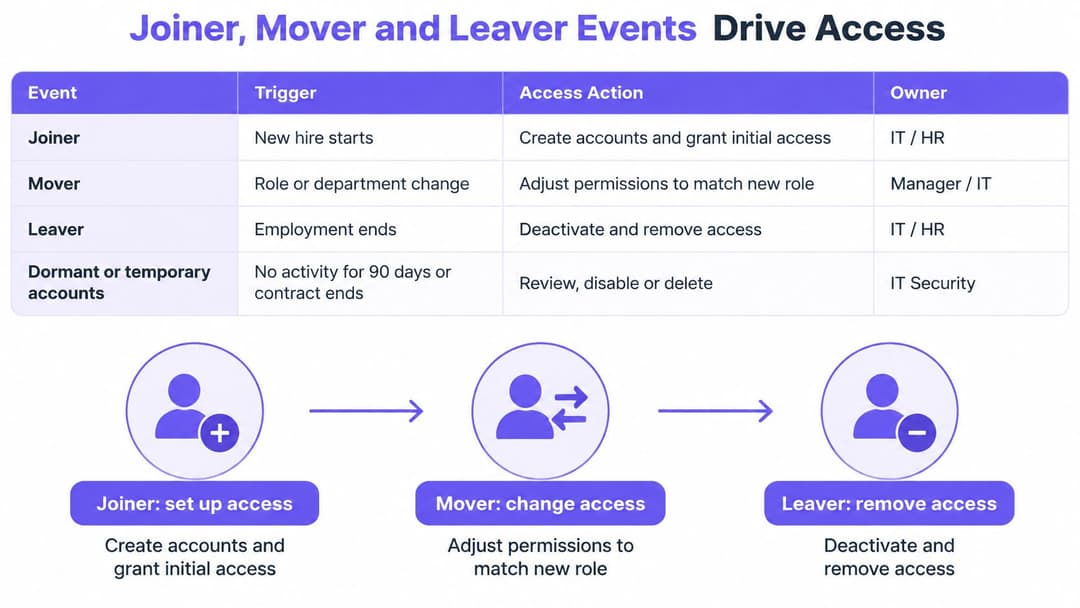
যে ব্যাজটি দিয়ে এখনও গত বছরের অফিস খোলা যায়, তা কিন্তু কোনো ছোটখাটো প্রশাসনিক ভুল নয়। এটি এমন এক অ্যাক্সেস যার যৌক্তিকতা শেষ হয়ে গেলেও যা কখনোই ফিরিয়ে নেওয়া হয়নি। কর্মী যোগদান (joiner), পদ পরিবর্তন (mover) এবং প্রস্থানের (leaver) মুহূর্তগুলিতেই এই যৌক্তিকতা তৈরি, পরিবর্তিত বা প্রত্যাহার করা হয়। প্রভিশনিং তখনই কার্যকর হয় যখন এই প্রতিটি মুহূর্তে সংশ্লিষ্ট ব্যক্তির ব্যবহারযোগ্য প্রতিটি সিস্টেম আপডেট করা হয় এবং পরবর্তীতে সেই পরিবর্তনটি যাচাই করে নেওয়া হয়।
| ইভেন্ট | ট্রিগার | অ্যাক্সেস সংক্রান্ত অ্যাকশন | সাধারণ ওনার |
|---|---|---|---|
| নতুন যোগদানকারী (Joiner) | যাচাইকৃত শুরুর তারিখ এবং অনুমোদিত ভূমিকা | অ্যাকাউন্ট তৈরি করুন এবং কেবল ভূমিকা-ভিত্তিক অনুমতি দিন | HR রেকর্ড এবং লাইন ম্যানেজার |
| পদ পরিবর্তনকারী (Mover) | HR রেকর্ডে বিভাগ বা ভূমিকার পরিবর্তন | অধিকারগুলি পুনরায় গণনা করুন এবং পুরানো ভূমিকার অ্যাক্সেস সরিয়ে ফেলুন | লাইন ম্যানেজার নতুন অ্যাক্সেস অনুমোদন করেন |
| চাকরি ত্যাগকারী (Leaver) | কর্মসংস্থানের সমাপ্তি বা চুক্তির মেয়াদ শেষ হওয়া | অ্যাকাউন্ট নিষ্ক্রিয় করুন, সেশন ও টোকেন বাতিল করুন এবং ডিভাইসের অ্যাক্সেস সরিয়ে দিন | HR এবং আইডেন্টিটি টিম |
| সুপ্ত অ্যাকাউন্ট (Dormant account) | একটি নির্দিষ্ট সময়ের জন্য কোনও সাইন-ইন না থাকা | স্থগিত করুন এবং পুনরায় সক্রিয় করার আগে পর্যালোচনা করুন | অ্যাপ্লিকেশন ওনার |
| অস্থায়ী বা নন-হিউম্যান অ্যাকাউন্ট | চুক্তির সমাপ্তি বা পরিষেবার উদ্দেশ্য শেষ হওয়া | মেয়াদ শেষ হওয়ার তারিখ সহ সময়সীমিত অ্যাক্সেস | স্পনসরিং ম্যানেজার |
এই সারণীটি কে অ্যাক্সেস অনুমোদন করে এবং কে এটি কার্যকর করে - এই বিষয় দুটিকে আলাদা করে। HR কর্মসংস্থানের স্ট্যাটাস নিশ্চিত করে, একজন ম্যানেজার ব্যবসার প্রয়োজনীয়তা ব্যাখ্যা করেন এবং আইডেন্টিটি টিম সেই সিদ্ধান্তকে সিস্টেমের পরিবর্তনে রূপান্তরিত করে। সাধারণ ব্যর্থতাটি আসে একটি যৌথ ভুল ধারণা থেকে: প্রতিটি দল মনে করে যে অন্য দলটি এই পরিবর্তনের সূচনা করবে, যার ফলে পরিবর্তনটি কখনোই শুরু হয় না।
যোগদান একটি অনুমোদিত রেকর্ডের মাধ্যমে শুরু হওয়া উচিত
একজন নতুন যোগাদানকারীর জন্য অনুমতি বরাদ্দ করার আগে একটি নিশ্চিত শুরুর তারিখ, ম্যানেজার এবং রোলের প্রয়োজন। আপনি আগে থেকেই একটি অ্যাকাউন্ট তৈরি করে রাখতে পারেন, তবে এই প্রস্তুতি যেন লাইভ সিস্টেমে আগাম অ্যাক্সেস পাওয়ার কারণ না হয়ে ওঠে। অফারটি গ্রহণের দিন চাবি তুলে দেওয়ার চেয়ে বরং এটিকে একটি চাবি বানিয়ে শুরুর তারিখ পর্যন্ত তালার মিস্ত্রির ড্রয়ারে রেখে দেওয়ার মতো বিষয় হিসেবে ভাবুন।
নতুন কর্মীর অ্যাক্সেস প্যাকেজটি স্পষ্টভাবে নির্দিষ্ট রাখুন। একজন রিসেপশনিস্ট হয়তো বুকিং টুল এবং কর্মীদের WiFi পেতে পারেন, অন্যদিকে একজন ফিনান্সের সহকর্মী অ্যাকাউন্টিং অ্যাপ্লিকেশন পেতে পারেন। কোনও সহকর্মীর প্রোফাইল কপি করা দেখতে দ্রুত মনে হলেও এটি এমন অনেক ব্যতিক্রম লুকিয়ে রাখে যা কেউ অনুমোদন করেনি। প্রতিটি ব্যতিক্রমের জন্য নিজস্ব অনুমোদনের প্রয়োজন।
অ্যাক্সেস দেওয়ার চূড়ান্ত কর্তৃপক্ষ না হয়েও প্রশিক্ষণ প্রস্তুতিতে সহায়তা করতে পারে। যেখানে ধারাবাহিক শিক্ষা অনবোর্ডিংয়ের একটি অংশ, সেখানে Premiere Education-এর কর্মীদের জন্য গ্রুপ CE প্রশিক্ষণ ইন্ডাকশন প্রক্রিয়ার পাশাপাশি চলতে পারে; তবে সংশ্লিষ্ট ব্যক্তির আসল দায়িত্বের বিষয়টি এখনও ম্যানেজারকেই অনুমোদন করতে হবে।
ভূমিকা বদলানোর অর্থ নতুন অ্যাক্সেস যোগ করার পাশাপাশি পুরোনো অ্যাক্সেস অপসারণ করাও
বিভাগ পরিবর্তনের প্রক্রিয়া ভুলভাবে পরিচালনা করা খুব সহজ। IT নতুন দলের অ্যাপ্লিকেশনগুলি যুক্ত করে এবং সেই কর্মীর পুরানো অ্যাপ্লিকেশনগুলির আর প্রয়োজন আছে কিনা তা কেউ জিজ্ঞাসা করে না। ফলে ব্যক্তিটি এখন দুটি কাজের সমান অ্যাক্সেস পেয়ে যান এবং পুরানো অ্যাক্সেসটির বর্তমানে কোনো ব্যবসায়িক কারণ থাকে না।
বিদ্যমান এনটাইটেলমেন্টগুলির সাথে অনুমোদিত নতুন ভূমিকাটির তুলনা করুন। অপ্রয়োজনীয় অ্যাক্সেস সরিয়ে ফেলুন এবং হ্যান্ডওভার সংক্রান্ত যে কোনও ব্যতিক্রমের জন্য একজন নির্দিষ্ট অনুমোদনকারী ও একটি মেয়াদের সীমা ধার্য করুন। সুষ্ঠু হ্যান্ডওভারের জন্য দুই সপ্তাহের ওভারল্যাপ যুক্তিযুক্ত। কিন্তু সেই ওভারল্যাপটি এক বছর ধরে রেখে দিলেই অস্থায়ী অ্যাক্সেস স্থায়ী রূপ নেয়।
ব্যবহারিক নিয়ম: ভূমিকার পরিবর্তন ঘটলে কেবল অতিরিক্ত অ্যাক্সেসের অনুরোধ নয়, বরং অপ্রয়োজনীয় অ্যাক্সেস সরিয়ে নেওয়ার সিদ্ধান্তও নেওয়া উচিত।
প্রতিষ্ঠান ত্যাগের সময় অ্যাক্সেসের সম্পূর্ণ পরিসমাপ্তি প্রয়োজন
কোনও কর্মী প্রতিষ্ঠান ছেড়ে যাওয়ার প্রক্রিয়াটি কেবল প্রধান ডিরেক্টরি লগইনে সীমাবদ্ধ থাকলে চলবে না। অ্যাপ্লিকেশন সেশন, রিফ্রেশ টোকেন, আলাদা অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এবং এখনও অ্যাক্সেসের অনুমতি দেয় এমন ডিভাইসের সার্টিফিকেট বা রেজিস্ট্রেশনগুলি খতিয়ে দেখুন। অফিসের চাবি জমা নিলেই কিন্তু বাড়ির ল্যাপটপে ইতিমধ্যে খুলে রাখা কোনও সেশন বন্ধ হয়ে যায় না।
একই কর্মসংস্থান ইভেন্টের কানেক্টিভিটি পরিচালনা করা উচিত, যেমনটি কর্মী WiFi লাইফসাইকেল ম্যানেজমেন্ট দ্বারা চিত্রিত হয়েছে। অফবোর্ডিংয়ের বাইরে নেটওয়ার্ক ক্রেডেনশিয়াল রেখে দেবেন না কারণ অন্য একটি দল অ্যাক্সেস পয়েন্টগুলো পরিচালনা করে।
প্রতিটি ইভেন্টের একটি অডিট রেকর্ড থাকা উচিত যা এর ট্রিগার, অনুমোদন, অনুরোধ করা পরিবর্তন এবং নিশ্চিত ফলাফল প্রদর্শন করবে। আপনার প্রতিষ্ঠানের যে কোনও ব্যক্তির ক্ষেত্রে, আপনি কি বলতে পারবেন যে কোন ইভেন্টটি সবশেষে তাদের অ্যাক্সেস পরিবর্তন করেছিল, এটি কখন ঘটেছিল এবং প্রতিটি টার্গেট সিস্টেম এটি প্রয়োগ করেছিল কি না?
কীভাবে প্রভিশনিং পরিচয় সিস্টেমগুলিকে সংযুক্ত করে
অটোমেটেড প্রভিশনিং হলো সমন্বিত পরিবর্তনের একটি ধারা, কোনো একক সুইচ নয়। গুরুত্বপূর্ণ উপাদানগুলো হলো authoritative record, identity provider, connector এবং target system।
একটি প্রামাণিক রেকর্ড কোনো কর্মচারীর জন্য একটি HR এন্ট্রি বা অনুমোদিত ঠিকাদার রেজিস্টার হতে পারে। Identity provider সংযুক্ত পরিষেবাগুলোর কাছে সেই আইডেন্টিটি উপস্থাপন করে, আর প্রভিশনিং সংযোগকারীগুলো অনুমোদিত পরিবর্তনগুলোকে এমন পদক্ষেপে অনুবাদ করে যা সেই পরিষেবাগুলো বুঝতে পারে।
উৎস থেকে গন্তব্য পর্যন্ত পরিবর্তনটি পর্যবেক্ষণ করুন
- সোর্স রেকর্ডে পরিবর্তন হয়। HR বিভাগ স্থানান্তর, শুরুর তারিখ বা কর্মসংস্থানের সমাপ্তি রেকর্ড করে। ঠিকাদারদের ক্ষেত্রে, একজন অনুমোদিত স্পনসর চুক্তি সংক্রান্ত রেকর্ড আপডেট করেন।
- আইডেন্টিটি প্ল্যাটফর্ম পরিবর্তনটি মূল্যায়ন করে। নিয়মগুলি ব্যক্তির অ্যাট্রিবিউটগুলিকে গ্রুপ বা ভূমিকার সাথে ম্যাপ করে। ম্যানেজার বা বিভাগের ফিল্ড অনুপস্থিত থাকলে কোনো অনুমানের বদলে একটি এক্সেপশন তৈরি হওয়া উচিত।
- একটি সংযোগকারী প্রয়োজনীয় আপডেট পাঠায়। SCIM, অর্থাৎ System for Cross-domain Identity Management স্ট্যান্ডার্ড, বা একটি অ্যাপ্লিকেশন-নির্দিষ্ট API ডাউনস্ট্রিম অ্যাকাউন্ট তৈরি করে, আপডেট করে বা নিষ্ক্রিয় করে।
- টার্গেট ফলাফল নিশ্চিত করে। অ্যাপ্লিকেশনটি পরিবর্তনটি গ্রহণ করেছে কিনা তা রেকর্ড করুন। সফলভাবে পাঠানো অনুরোধটি অনুমতি পরিবর্তিত হওয়ার কোনো প্রমাণ নয়।
- সমাপ্তির ইভেন্টটি একই পথ অনুসরণ করে। প্রামাণিক রেকর্ডের মেয়াদ শেষ হলে, ওয়ার্কফ্লো অ্যাক্সেস অপসারণের নির্দেশ পাঠায় এবং ফলাফল যাচাই করে।
রেকর্ড মেলানোর জন্য একটি স্থির শনাক্তকারী ব্যবহার করুন। নাম এবং ইমেল ঠিকানা পরিবর্তিত হতে পারে, তাই শুধুমাত্র যেকোনো একটির উপর ভিত্তি করে মেলানো হলে ডুপ্লিকেট অ্যাকাউন্ট তৈরি হতে পারে বা ভুল রেকর্ড আপডেট হতে পারে।
সাইন ইন করা একটি স্বতন্ত্র সংযোগ
Federation প্রতিটি ব্যবহারকারীর জন্য আলাদা পাসওয়ার্ড বজায় রাখার পরিবর্তে কোনো অ্যাপ্লিকেশনকে একটি identity provider-এর উপর নির্ভর করতে দেয়। SAML এবং OpenID Connect ফেডারেটেড সাইন-ইন সমর্থন করে; OAuth ডেলিগেটেড অথরাইজেশন সমর্থন করে এবং এটিকে নিজে থেকে একটি লগইন প্রোটোকল হিসেবে বিবেচনা করা উচিত নয়।
ফেডারেশন স্বয়ংক্রিয়ভাবে লাইফসাইকেল ম্যানেজমেন্ট প্রদান করে না। কোনো অ্যাপ্লিকেশন স্থানীয় অ্যাকাউন্ট, অনুমতি বা সক্রিয় সেশন বজায় রাখার সময়ই কেন্দ্রীয় সাইন-ইন গ্রহণ করতে পারে। লগইনের পরে একটি অ্যাপ্লিকেশনের কী পুনরায় মূল্যায়ন করা উচিত তা নির্ধারণ করার সময় সেশন ট্রাস্ট বনাম পুনরাবৃত্ত অ্যাক্সেস যাচাই সংক্রান্ত TekRecruiter-এর আলোচনা একটি উপযোগী প্রেক্ষাপট।
Authentication-এর শক্তিও অত্যন্ত গুরুত্বপূর্ণ। Bitwarden-এর World Password Day সমীক্ষায় যুক্তরাজ্যের 400 জন উত্তরদাতার মধ্যে, 74% জানিয়েছেন যে তারা 2024 সালে বেশিরভাগ কর্মক্ষেত্রের অ্যাকাউন্টের জন্য বা শুধুমাত্র গুরুত্বপূর্ণ কর্মক্ষেত্রের অ্যাকাউন্টগুলির জন্য two-factor authentication ব্যবহার করেছিলেন, যা Intelligent CISO-এর কভারেজে উল্লেখ করা হয়েছে। এটি authentication সংক্রান্ত অনুশীলনগুলি পরিমাপ করে, সেই অ্যাকাউন্টগুলির অনুমোদিত অনুমতি (permissions) ছিল কি না তা নয়।
MFA বা উপযুক্ত পাসওয়ার্ডবিহীন পদ্ধতি ব্যবহার করুন এবং প্রাথমিক শংসাপত্র বিতরণ সুরক্ষিত করুন। ভুল প্রাপকের কাছে পাঠানো অ্যাকাউন্টের আমন্ত্রণ অন্যথায় সঠিক কর্মপ্রবাহকে নষ্ট করতে পারে।
যেখানে সম্ভব সেখানে আইডেন্টিটি ডেটা কেন্দ্রীভূত করুন এবং বাহ্যিকভাবে উন্মুক্ত অ্যাক্সেস উপাদানগুলিকে অভ্যন্তরীণ সিস্টেমগুলি থেকে আলাদা রাখুন। নেটওয়ার্ক প্রমাণীকরণের জন্য, RADIUS-as-a-Service হলো আরেকটি স্থাপত্যগত বিবেচনা, লাইফসাইকেল সিদ্ধান্তের বিকল্প নয়।
প্রধান নীতিটি হলো একটি প্রামাণ্য রেকর্ড এবং তার বিপরীতে ডাউনস্ট্রিম কপিগুলির সমন্বয় সাধন করা। অটোমেশন তখনই নির্ভরযোগ্য হয় যখন সোর্স অ্যাট্রিবিউট, ম্যাপিং এবং কনফার্মেশনগুলিও নির্ভরযোগ্য হয়।
হোটেল, হাসপাতাল এবং শেয়ার্ড আবাসনে প্রভিশনিং
নিরাপদ অ্যাক্সেস দ্রুত কার্যকর হওয়া প্রয়োজন এবং যাতে তা ভুলবশত স্থায়ী না হয়ে যায় তাও নিশ্চিত করতে হবে। এর উত্তর হলো একটি নির্দিষ্টভাবে সংজ্ঞায়িত অ্যাক্সেস প্যাকেজ অনুমোদন করা, একটি নির্দিষ্ট সময়সীমা যোগ করা এবং মূল অনুরোধেরই অংশ হিসেবে অ্যাক্সেস অপসারণ অন্তর্ভুক্ত করা।
যুক্তরাজ্য সরকারের ডিজিটাল পরিচয় সম্পর্কিত সরকারি পরিষেবা প্রকাশনায় এর সম্পূর্ণ লাইফসাইকেল জুড়ে সঠিক পরিচয়ের তথ্য পরিচালনার উপর জোর দেওয়া হয়েছে। অপারেশনাল প্রেক্ষাপটে, এর অর্থ হল সংশ্লিষ্ট ব্যক্তির বর্তমান দায়িত্ব এখনও সেই অ্যাক্সেসকে সমর্থন করে কি না তা যাচাই করা, কেবল অনবোর্ডিংয়ের সময় তাদের পরিচয় যাচাই করা হয়েছিল কি না তা নয়।
| ক্ষেত্র | অ্যাক্সেস সংক্রান্ত সিদ্ধান্ত | সময়সীমা | প্রস্থানকারী সংক্রান্ত ধাপ ব্যর্থ হলে ঝুঁকি |
|---|---|---|---|
| মৌসুমি কর্মীসহ হোটেল গোষ্ঠী | ভূমিকা অনুযায়ী প্রথম দিন থেকেই বুকিং এবং হাউসকিপিং অ্যাক্সেস | মরশুম শেষ হলেই সমাপ্ত হয় | প্রাক্তন কর্মীরা বুকিং এবং রুম সিস্টেমের অ্যাক্সেস ধরে রাখে |
| কন্ট্রাক্টর এবং ক্লিনিক্যাল রোটেশনসহ হাসপাতাল | প্রতিটি অ্যাকাউন্টে একজন স্পন্সরের নামসহ রোটেশনের তারিখের সাথে অ্যাক্সেস মেলানো থাকে | রোটেশন শেষ হওয়ার সাথে সাথে স্বয়ংক্রিয়ভাবে মেয়াদ শেষ হয় | প্রাক্তন কন্ট্রাক্টররা ক্লিনিক্যাল-রেকর্ড অ্যাক্সেস ধরে রাখে |
| একাধিক ভাড়াটীসহ আবাসিক বাড়িওয়ালা | শেয়ার করা WiFi এবং বিল্ডিং সিস্টেমের জন্য ভাড়াটে প্রতি অনন্য শংসাপত্র | ভাড়াটিয়ার মেয়াদ শেষ হলে তা বাতিল করা হয় | প্রাক্তন ভাড়াটেরা নেটওয়ার্ক এবং বিল্ডিং অ্যাক্সেস ধরে রাখে |
মৌসুমি কর্মীদের প্রস্তুত করছে এমন একটি হোটেল
ধরা যাক, একটি হোটেল গ্রুপ তাদের ব্যস্ত মরসুমের জন্য রিসেপশনিস্ট এবং হাউসকিপিং কর্মী নিয়োগ করছে। দল পৌঁছানোর আগেই নিয়োগকারী ম্যানেজার উপযুক্ত রোল প্যাকেজ নির্বাচন করেন এবং কর্মসংস্থানের তারিখগুলি নিশ্চিত করেন।
রিসেপশন কর্মীরা বুকিং অ্যাক্সেস পান; হাউসকিপিং কর্মীরা রুম বরাদ্দের জন্য প্রয়োজনীয় টুলগুলি পান। কোনো দলই স্বয়ংক্রিয়ভাবে অন্য দলের অনুমতি পায় না এবং শুধুমাত্র একটি সাপোর্ট টিকিট এড়ানোর জন্য কেউই প্রশাসনিক অ্যাক্সেস পায় না।
অনুমোদিত অনবোর্ডিং কাজগুলি হোটেল ম্যানেজারের উপর অর্পণ করুন, তবে সেই ম্যানেজারকে সীমাহীন রোল তৈরি করার অনুমতি দেবেন না। মরসুমি চাকরির মেয়াদ বাড়ানোর ক্ষেত্রে একটি নথিভুক্ত তারিখ পরিবর্তন করা প্রয়োজন, অসুবিধার অজুহাতে মেয়াদ শেষ হওয়ার নিয়মটি নিষ্ক্রিয় করে দেওয়া উচিত নয়।
পরিবর্তনশীল দায়িত্বসমূহ পরিচালনা করছে এমন একটি হাসপাতাল
ক্লিনিক্যাল রোটেশনের মধ্যে স্থানান্তরিত হওয়া কোনও চুক্তিভিত্তিক কর্মীর কথা বিবেচনা করুন। স্পনসরিং ম্যানেজার প্রাসঙ্গিক পরিষেবা বা বিভাগ সহ অ্যাসাইনমেন্টের জন্য অ্যাক্সেস অনুমোদন করেন এবং সেই অ্যাসাইনমেন্ট শেষ হলেই অ্যাকাউন্টটির মেয়াদ শেষ হয়ে যায়।
ক্লিনিক্যাল এবং প্রশাসনিক কাজের জন্য আলাদা অনুমতির প্রয়োজন হয়। উদাহরণস্বরূপ, কোনও প্র্যাকটিস যদি MedicalVirtual থেকে মেডিকেল ভার্চুয়াল অ্যাসিস্ট্যান্ট ব্যবহার করে, তবে অ্যাক্সেসের সিদ্ধান্তটি অর্পিত প্রশাসনিক কাজের প্রতিফলন হওয়া উচিত, কোনও চিকিৎসকের অ্যাকাউন্ট কপি করা নয়।
জরুরি পরিচর্যার প্রয়োজনীয়তাগুলির জন্যও একটি নিয়ন্ত্রিত ব্যতিক্রমী পদ্ধতির প্রয়োজন। যেখানে জরুরি অ্যাক্সেস প্রয়োজন, সেটিকে চিহ্নিতকরণযোগ্য, সীমিত এবং পর্যালোচনাযোগ্য করে তুলুন। এমন একটি শেয়ার্ড স্থায়ী লগইন প্রদান করে জরুরি অবস্থার সমাধান করবেন না যা কেউ নিশ্চিতভাবে বাতিল করতে পারে না।
শেয়ার্ড হাউজিংয়ের ক্ষেত্রে ব্যক্তিগত জবাবদিহিতা প্রয়োজন
একজন প্রপার্টি ম্যানেজারের উচিত বিল্ডিংয়ে বসবাসকারী অন্যদের কোনো বিঘ্ন না ঘটিয়ে একজন প্রাক্তন ভাড়াটিয়ার কানেক্টিভিটি বন্ধ করতে সক্ষম হওয়া। ইউনিক ক্রেডেনশিয়াল এটিকে সম্ভব করে তোলে; অন্যদিকে পুরো বিল্ডিংয়ের জন্য একটি শেয়ার্ড পাসওয়ার্ড থাকলে ব্যক্তিগতভাবে সংযোগ বিচ্ছিন্ন করা কঠিন হয়ে পড়ে।
নেটওয়ার্ক অ্যাক্সেস এবং ফিজিক্যাল এন্ট্রিকে পৃথক লক্ষ্য হিসেবে গণ্য করুন। একটি মেয়াদ শেষ হলে তা উভয় ক্ষেত্রেই প্রাসঙ্গিক পরিবর্তনগুলি কার্যকর করবে, যেখানে প্রতিটি সিস্টেম থেকে নিশ্চিতকরণ পাওয়া যাবে, একটি আপডেটেই সব হয়ে যাবে এমন কোনো অনুমান থাকবে না।
শংসাপত্র ইস্যু করার আগেই অনুমোদনকারী, পরিধি এবং সমাপ্তির শর্ত নির্ধারিত থাকলে দ্রুত অ্যাক্সেস এবং সতর্ক নিয়ন্ত্রণ একসঙ্গে বজায় রাখা সম্ভব।
এই সমস্ত ক্ষেত্র জুড়ে, অর্পিত প্রশাসন বা delegated administration, সময়-সীমাবদ্ধ অ্যাক্সেস এবং ন্যূনতম সুযোগ বা least privilege অপারেশনাল দলগুলিকে অবাধ নিয়ন্ত্রণ না দিয়েও কাজ করার সুযোগ দেয়। পাসওয়ার্ডহীন প্রমাণীকরণ পাসওয়ার্ড সামলানোর ঝামেলা কমাতে পারে, তবে কে অ্যাক্সেস পাওয়ার যোগ্য তা নির্ধারণ করার প্রয়োজনীয়তা দূর করে না।
স্বয়ংক্রিয় ডিপ্রভিশনিংয়ের সাথে ব্যর্থতার সতর্কতা (failure alerts) এবং একজন এক্সেপশন ওনারের ব্যাকআপ থাকা উচিত। এর অপারেশনাল সুবিধা হলো অপ্রয়োজনীয় হেল্প-ডেস্ক হস্তক্ষেপ হ্রাস পাওয়া এবং কেন অ্যাক্সেস বিদ্যমান তার একটি স্পষ্ট রেকর্ড থাকা। এর সাধারণ বৈশিষ্ট্যটি দ্রুত স্থায়ী ক্রেডেনশিয়াল বিতরণ করা নয়, বরং পরীক্ষিত অপসারণ পথ সহ যথাযথ সুযোগ-ভিত্তিক অ্যাক্সেস দেওয়া।
প্রভিশনিংয়ে কোথায় ভুল হয় এবং কীভাবে তা বন্ধ করবেন
অ্যাক্সেস প্রদান করা provisioning-এর কেবল অর্ধেক কাজ। National Technology-এর সমীক্ষার প্রতিবেদন অনুযায়ী, যুক্তরাজ্যের 333 জন IT সিদ্ধান্ত গ্রহণকারীর উপর পরিচালিত 2026 সালের একটি সমীক্ষায়, 77% ব্যবসা কর্মীরা চাকরি ছেড়ে দেওয়ার পরে অবিলম্বে কর্মীদের লগইন নিষ্ক্রিয় করেনি, যেখানে 28% প্রতিষ্ঠান প্রাক্তন কর্মীদের অ্যাকাউন্ট যাচাই করার জন্য তখনও স্প্রেডশীট বা কাগজপত্র ব্যবহার করত।
দুর্বলতাটি কিন্তু অ্যাকাউন্ট তৈরিতে নয়। এটি হলো কারো পরিস্থিতির পরিবর্তনের সাথে তারা এখনও ব্যবহার করতে পারে এমন প্রতিটি সিস্টেমে নিশ্চিত পরিবর্তনের মধ্যে সংযোগের অভাব।
সাধারণ কর্মচারী অ্যাকাউন্টের বাইরেও নজর দিন
কোনো প্রার্থী যোগদান না করলেও প্রি-স্টার্ট অ্যাকাউন্ট সক্রিয় থেকে যেতে পারে। অস্থায়ী কর্মীরা তাদের রেকর্ড করা অ্যাসাইনমেন্টের মেয়াদের চেয়ে বেশি সময় ধরে থেকে যেতে পারেন কারণ কোনো ম্যানেজার অনানুষ্ঠানিকভাবে কাজ বাড়িয়ে দেন। টেস্ট এবং সার্ভিস অ্যাকাউন্টগুলো যে প্রোজেক্ট বা ইন্টিগ্রেশনের ভিত্তিতে তৈরি হয়েছিল তা শেষ হওয়ার পরেও চালু থাকতে পারে।
শুধুমাত্র কোনো ইন্টারঅ্যাক্টিভ সাইন-ইন নেই বলে প্রতিটি নিষ্ক্রিয় সার্ভিস অ্যাকাউন্ট নিষ্ক্রিয় করবেন না। প্রথমে এর ওয়ার্কলোড অ্যাক্টিভিটি, নির্ভরতা এবং মালিক যাচাই করুন, তারপর একটি নিয়ন্ত্রিত প্রক্রিয়ার মাধ্যমে এটি সরান। অন্যথায়, অ্যাক্সেস পরিচ্ছন্ন করার প্রক্রিয়া একটি লাইভ পরিষেবা ব্যাহত করতে পারে।
| লক্ষণ | সম্ভাব্য কারণ | নিয়ন্ত্রণ |
|---|---|---|
| প্রাক্তন কর্মীরা এখনও সাইন-ইন করেন | চাকরি ত্যাগ করার প্রক্রিয়া ম্যানুয়াল রিপোর্টের ওপর নির্ভর করে | প্রামাণিক রেকর্ড থেকে নিষ্ক্রিয় করুন এবং ব্যর্থতায় সতর্কবার্তা পাঠান |
| মালিকবিহীন অ্যাকাউন্ট | প্রক্রিয়ার বাইরে তৈরি করা টেস্ট বা সার্ভিস অ্যাকাউন্ট | প্রতিটি অ্যাকাউন্টে একজন ওনার এবং মেয়াদ শেষ হওয়ার তারিখ নির্ধারণ করুন |
| প্রতিটি স্থানান্তরের পর অনুমতি বৃদ্ধি পায় | ভূমিকার পরিবর্তন নতুন অ্যাক্সেস যোগ করে কিন্তু কখনই তা সরায় না | প্রতিটি মুভার ইভেন্টে অধিকারগুলি পুনরায় গণনা করুন |
| সক্রিয় অ্যাকাউন্টে পুরানো ও দুর্বল পাসওয়ার্ড | সুপ্ত অ্যাকাউন্টগুলি কখনোই পর্যালোচনা করা হয় না | সুপ্ত অ্যাকাউন্টগুলি স্থগিত করুন এবং শক্তিশালী প্রমাণীকরণ বাধ্যতামূলক করুন |
| বিজ্ঞপ্তি ছাড়াই পরিবর্তন ব্যর্থ হয় | ব্যর্থ প্রভিশনিং ইভেন্টগুলির কোনও মনিটরিং নেই | প্রতিটি পরিবর্তন লগ করুন এবং ব্যর্থ ইভেন্টগুলিতে সতর্কবার্তা পাঠান |
সম্পন্ন হওয়ার প্রমাণের বাধ্যবাধকতা রাখুন
যদি কোনো পৃথক অ্যাপ্লিকেশন এখনও একটি স্থানীয় পাসওয়ার্ড গ্রহণ করে তবে একটি নিষ্ক্রিয় ডিরেক্টরি এন্ট্রি পর্যাপ্ত প্রমাণ নয়। একইভাবে, একটি সফল সংযোগকারী রান এমন কোনো ব্যতিক্রম, আনম্যাপ করা গ্রুপ বা অ্যাকাউন্ট গোপন করতে পারে যা সংযোগকারী কখনই পরিচালনা করেনি।
অনুমোদিত পরিচয়গুলির সাথে টার্গেট অ্যাকাউন্টগুলি মিলিয়ে নিন এবং অসঙ্গতিগুলি তদন্ত করুন। বৈধ ব্যতিক্রমগুলির কারণ, কে সেগুলি অনুমোদন করেছে এবং কখন সেগুলি পর্যালোচনা করা হবে তা রেকর্ড করুন।
নেটওয়ার্ক নিয়ন্ত্রণের ক্ষেত্রেও একই ধরনের জবাবদিহিতার প্রয়োজন। আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং-এর ক্ষেত্রে, দরকারী অডিট প্রশ্নটি হলো কোন আইডেন্টিটি সংযোগটিকে যুক্তিযুক্ত করেছিল, কোন শেয়ার করা পাসওয়ার্ড উপস্থাপন করা হয়েছিল তা নয়।
অডিট সংক্রান্ত প্রশ্ন: আপনি কি প্রমাণ করতে পারেন যে প্রতিটি সক্রিয় অ্যাকাউন্ট এবং অনুমতির এখনও একজন বৈধ মালিক, উদ্দেশ্য এবং অনুমোদন রয়েছে?
এই প্রশ্নটি এমন সব ত্রুটি ধরে ফেলে যা একটি সফল অনবোর্ডিং চেকলিস্ট পারে না। এটি পর্যায়ক্রমিক পর্যালোচনাগুলিকে ম্যানেজারদের কাছে অব্যাখ্যাত ব্যবহারকারীর নামের তালিকা অনুমোদনের অনুরোধের পরিবর্তে ব্যবসায়িক যৌক্তিকতার পরীক্ষায় রূপান্তরিত করে।
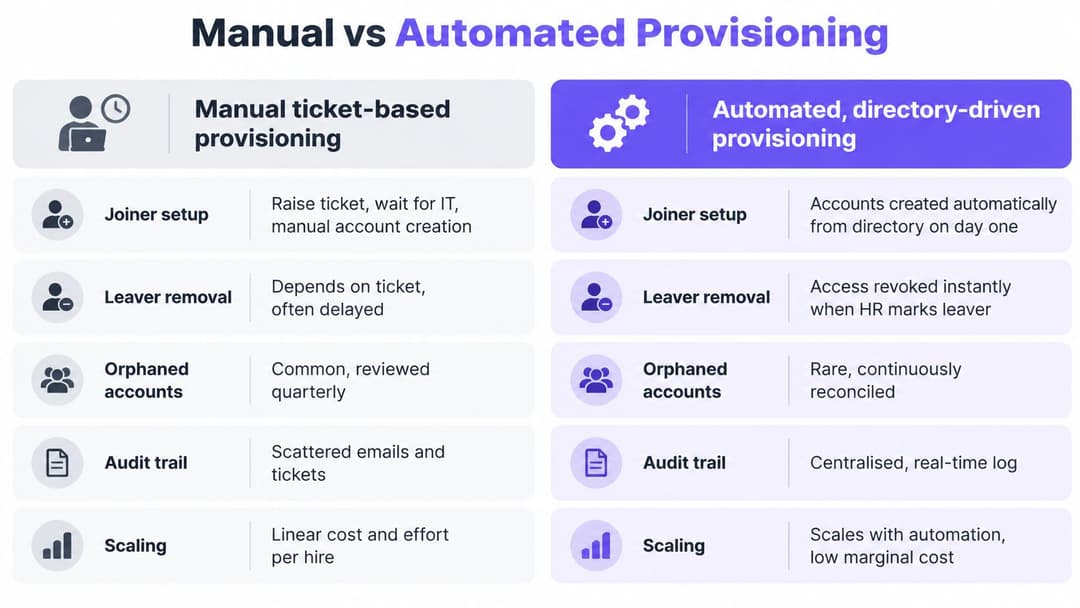
ম্যানুয়াল এবং স্বয়ংক্রিয় provisioning তুলনা করুন এবং তারপরে আপনার প্রক্রিয়া অডিট করুন
| মানদণ্ড | ম্যানুয়াল টিকিট-ভিত্তিক | স্বয়ংক্রিয়, ডিরেক্টরি-চালিত |
|---|---|---|
| নতুন কর্মীর সেটআপ | টিকিট কিউ এবং অনুমোদনের ওপর নির্ভরশীল | অনুমোদিত HR রেকর্ড তৈরি হয়ে গেলেই শুরু হয় |
| প্রস্থানকারী কর্মীর অপসারণ | প্রস্থানের বিষয়টি কোনো ম্যানেজারের জানানোর ওপর নির্ভরশীল | অনুমোদিত বা মূল রেকর্ড সমাপ্ত হলে স্বয়ংক্রিয়ভাবে সক্রিয় হয় |
| পরিত্যক্ত অ্যাকাউন্ট | টিকিট বাদ পড়ে গেলে নজর এড়িয়ে যাওয়া সহজ | উৎস পরিবর্তনের পাশাপাশি লক্ষ্যের পুনর্মিলনে অ্যাকাউন্টটি অন্তর্ভুক্ত থাকলে তা হ্রাস পায় |
| অডিট ট্রেইল | টিকিট, ইমেল এবং স্প্রেডশিটে ছড়িয়ে থাকে | প্রভিশনিং সিস্টেমে প্রতিটি পরিবর্তনের জন্য লগ ইন করা থাকে |
| কর্মীসংখ্যার সাথে স্কেলিং | প্রতিটি নিয়োগের জন্য সার্ভিস-ডেস্কের কাজের চাপ বাড়ায় | প্রতিষ্ঠিত নিয়মগুলি পুনরায় ব্যবহার করে, তবে ব্যতিক্রম পরিচালনার প্রয়োজন এখনও থাকে |
ম্যানুয়াল প্রভিশনিং টিকে থাকে কারণ টিকিটগুলি দৃশ্যমান এবং নিয়ন্ত্রণযোগ্য মনে হয়। একটি ছোট সংস্থা বছরের পর বছর ধরে এভাবে কাজ চালিয়ে যেতে পারে, বিশেষ করে যেখানে অ্যাপ্লিকেশনগুলি ব্যবহারযোগ্য সংযোগকারী অফার করে না।
ব্যর্থতাটি তখনই দেখা দেয় যখন অন্তর্নিহিত ইভেন্টটি কখনোই সারিতে পৌঁছায় না। যদি কোনো ম্যানেজার কোনো প্রস্থান রিপোর্ট করতে ভুলে যান, তবে একজন অ্যাডমিনিস্ট্রেটরের কাছে সম্পূর্ণ করার মতো কোনো টিকিট থাকে না, তারা প্রাপ্ত টিকিটগুলি যত সতর্কতার সাথেই পরিচালনা করুন না কেন।
সবচেয়ে বেশি ঝুঁকিপূর্ণ পথগুলি আগে স্বয়ংক্রিয় করুন
যুক্তরাজ্য সরকারের পরিচয় এবং অ্যাক্সেস নিয়ন্ত্রণ নীতি অনুযায়ী জয়েনার, মুভার এবং লিভার (joiner, mover, and leaver) প্রক্রিয়াগুলির পাশাপাশি অ্যাক্সেস নিয়ন্ত্রণ পরিচালনা করা আবশ্যক। একটি বাস্তবসম্মত বাস্তবায়নে ডিরেক্টরি-চালিত পরিবর্তন এবং SCIM-এর মতো লাইফসাইকেল টুলিংকে যুক্ত করা হয়, সাথে যেখানে ইন্টিগ্রেশন উপলব্ধ নেই সেখানে ম্যানুয়াল ব্যতিক্রম এবং পর্যায়ক্রমিক পর্যালোচনার ব্যবস্থা রাখা হয়।
ধরা যাক একজন ফাইন্যান্স অ্যানালিস্ট HR-এ স্থানান্তরিত হলেন। অনুমোদিত তারিখে, ওয়ার্কফ্লোর উচিত ফাইন্যান্স রোলটি সরিয়ে অনুমোদিত HR রোলটি প্রয়োগ করা। পেরোল অ্যাপ্লিকেশনটি যদি আপডেটটি প্রত্যাখ্যান করে, তবে এটি সমাধান করার জন্য দায়বদ্ধ ব্যক্তির কাছে একটি সতর্কবার্তা পৌঁছানো উচিত।
সবচেয়ে সংবেদনশীল ডেটা ধারণ করে বা সর্বাধিক সংখ্যক প্রস্থানের কাজ পরিচালনা করে এমন অ্যাপ্লিকেশনগুলিকে অগ্রাধিকার দিন। শুধুমাত্র স্বয়ংক্রিয় অ্যাপ্লিকেশনের সংখ্যা বাড়ানোর জন্য কোনো সহজ, কম ঝুঁকির ইন্টিগ্রেশন দিয়ে শুরু করবেন না।
অটোমেশনও পরীক্ষা করা প্রয়োজন। কানেক্টর সময়সূচী, API ত্রুটি এবং অ্যাপ্লিকেশন-নির্দিষ্ট সেশন আচরণের অর্থ হলো ডিরেক্টরির পরিবর্তন সর্বত্র তাৎক্ষণিক অপসারণের নিশ্চয়তা দেয় না।
এই সপ্তাহের অডিট সুনির্দিষ্ট ও কার্যকর করুন
- সংবেদনশীল অ্যাপ্লিকেশনগুলির তালিকা তৈরি করুন। স্থানীয় লগইন এবং পৃথক অ্যাডমিনিস্ট্রেটর অ্যাকাউন্টসহ ব্যক্তিগত বা সংবেদনশীল ডেটা ধারণকারী সিস্টেমগুলির তালিকাভুক্ত করুন।
- কর্তৃপক্ষ নিশ্চিত করুন। প্রতিটি যোগদানকারী, পরিবর্তনকারী এবং প্রস্থানকারী ইভেন্ট নিয়ন্ত্রণ করে এমন রেকর্ডের নাম উল্লেখ করুন এবং কে এটি পরিচালনা করে তা জানান।
- অপসারণ পরীক্ষা করুন। উৎসের রেকর্ডের মেয়াদ শেষ হওয়ার পরেও প্রতিটি অ্যাপ্লিকেশন কতক্ষণ অ্যাক্সেস গ্রহণ করতে থাকে তা পরিমাপ করতে একটি নিয়ন্ত্রিত পরীক্ষা পরিচয় ব্যবহার করুন।
- ব্যাখ্যাহীন অ্যাকাউন্টগুলি খুঁজুন। অনুপস্থিত মালিক, মেয়াদ শেষ হওয়ার তারিখের অভাব এবং আপনার সম্মত পর্যালোচনার সময়সীমার বাইরে নিষ্ক্রিয়তার তদন্ত করুন।
- সবচেয়ে ঝুঁকিপূর্ণ স্প্রেডশিটের ওপর নির্ভরতা প্রতিস্থাপন করুন। সর্বোচ্চ অগ্রাধিকারের অ্যাপ্লিকেশনের জন্য একটি স্বয়ংক্রিয় ট্রিগার, নিশ্চিত লক্ষ্য আপডেট এবং ব্যর্থতার সতর্কতা চালু করুন।
ডিরেক্টরি পরিবর্তন থেকে অ্যাক্সেস আপডেট পর্যন্ত সময়, স্বয়ংক্রিয় লাইফসাইকেল ওয়ার্কফ্লো দ্বারা কভার করা অ্যাপ্লিকেশনগুলির অনুপাত, অরফ্যান অ্যাকাউন্টের সংখ্যা, ব্যর্থ provisioning ইভেন্ট এবং বিশেষ সুবিধা প্রাপ্ত অ্যাক্সেস বাতিল করার সময় ট্র্যাক করুন। প্রতিটি পরিমাপের শুরু এবং শেষ নির্ধারণ করুন যাতে ফলাফলগুলি কেবল টিকিট বন্ধ করার বিষয়টি নয়, বরং প্রকৃত অ্যাক্সেসকে প্রতিফলিত করে।
কর্মীদের কানেক্টিভিটিও সেই অডিটের অন্তর্ভুক্ত হওয়া উচিত। আমাদের Staff WiFi পরিচালিত EAP-TLS সার্টিফিকেটের মাধ্যমে কর্মীদের ডিভাইস অনবোর্ড করে, তাই রোটেট করার জন্য কোনো শেয়ার্ড পাসফ্রেজের প্রয়োজন হয় না। প্রতিটি স্টাফ WiFi অথেনটিকেশন ব্যবহারকারী, ডিভাইস, সময় এবং লোকেশন সহ লগ করা থাকে।
এই মাসে একটি অ্যাপ্লিকেশন বেছে নিন এবং সেখান থেকে চাকরি ছেড়ে দেওয়া কর্মীদের স্বয়ংক্রিয়ভাবে অপসারণের ব্যবস্থা করুন। সমগ্র পথটি পরীক্ষা করুন, অ্যাক্সেস শেষ হওয়ার প্রমাণ সংগ্রহ করুন এবং রোলআউট প্রসারিত করার আগে ত্রুটিগুলি পরিচালনা করার জন্য কাউকে দায়িত্ব দিন।
Purple কর্মী, অতিথি এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য আইডেন্টিটি-ভিত্তিক WiFi অ্যাক্সেস প্রদান করে, যা আপনাকে অ্যাপ্লিকেশনের পাশাপাশি কানেক্টিভিটিতেও অ্যাক্সেস-লাইফসাইকেল সংক্রান্ত সিদ্ধান্তগুলি প্রয়োগ করতে সহায়তা করে। কর্মীদের নেটওয়ার্ক অ্যাক্সেসকে আপনার আইডেন্টিটি প্রোভাইডারের সাথে সংযুক্ত করার বিষয়ে আলোচনা করতে এবং শেয়ার করা পাসওয়ার্ডের পরিবর্তে স্বতন্ত্রভাবে পরিচালিত অ্যাক্সেস চালু করতে Purple দেখুন।