Benutzer-Provisionierung ist die kontrollierte Erstellung, Änderung und Entfernung des Zugriffs einer Person auf Konten, Anwendungen, Netzwerke und Daten bei sich ändernden Rollen. Wenn Ihr Team ein Konto erstellen kann, aber nicht nachweisen kann, wann dessen Berechtigungen enden sollen - ist die Provisionierung dann wirklich abgeschlossen?
Das ist die Lücke hinter vielen Zugriffsproblemen. Eine erfolgreiche Erstanmeldung beweist lediglich, dass jemand Zugriff erhalten kann - nicht, dass dieser Zugriff auf unbestimmte Zeit bestehen bleiben sollte. Für IT-Administratoren, Netzwerkteams und Betriebsleiter ist die entscheidende Frage, ob jede Berechtigung nach wie vor einen triftigen Grund hat.
Was Benutzer-Provisioning im Klartext bedeutet
Stellen Sie sich vor, wie an der Hotelrezeption eine Zimmerkarte für einen Gast ausgestellt wird. Die Karte öffnet das zugewiesene Zimmer, funktioniert für die Dauer des Aufenthalts und gewährt keinen Zutritt zum Housekeeping-Büro. Beim Check-out sperrt das Hotel die Karte.
Die digitale Bereitstellung folgt derselben Logik: Ein Administrator richtet für eine Person ein Konto ein, weist die passenden Berechtigungen zu und passt diese Berechtigungen an oder entzieht sie, sobald sich der Grund für den Zugriff ändert.
Das Benutzerkonto ist nur der Ausgangspunkt
Ein Konto ist der Datensatz einer Identität in einem System. Berechtigungen bestimmen, was dieses Konto tun kann, z. B. eine Buchung einsehen, eine Rechnung genehmigen oder eine Verbindung zu einem Mitarbeiternetzwerk herstellen. Eine genehmigte Rolle legt fest, welche Berechtigungen jemand für seine Aufgaben benötigt.
Angenommen, ein Hotel stellt eine neue Empfangskraft ein. Sie benötigt Zugriff auf das Buchungssystem, jedoch keine Berechtigung zum Ändern von Gehaltsdaten. Das Kopieren des Kontos einer anderen Empfangskraft ist riskant, da diese Kollegin möglicherweise über zusätzliche Aufgaben oder veraltete Berechtigungen verfügt, die niemand entfernt hat.
Die Einführung des National Cyber Security Centre in das Identity and Access Management verknüpft verifizierte Personen oder Systeme mit definierten Berechtigungen, unterstützt durch Rollendefinitionen, starke Authentifizierung und sichere Bereitstellung von Zugangsdaten. Das praktische Prinzip lautet Least Privilege: Gewähren Sie nur das, was die Rolle erfordert, statt allem, was praktisch sein könnte.
Verifizierung, Authentifizierung und Bereitstellung sind nicht austauschbar
Diese Begriffe beantworten unterschiedliche Fragen:
- Identitätsprüfung stellt fest, wer jemand ist, oder bestätigt ein relevantes Attribut.
- Authentifizierung stellt sicher, dass die sich anmeldende Person die zu dieser Identität gehörenden Anmeldedaten kontrolliert.
- Autorisierung legt fest, was die authentifizierte Identität tun darf.
- Provisioning richtet das genehmigte Konto samt Berechtigungen ein und verwaltet diese dauerhaft.
Eine Person kann sich erfolgreich authentifizieren und dennoch unbefugten Zugriff haben. Ein gültiges Passwort rechtfertigt nicht die Berechtigung, Gehaltsabrechnungsdateien herunterzuladen.
Derselbe Unterschied gilt für externe Auftragnehmer und nicht-menschliche Identitäten, wie etwa Dienstkonten für Software-Integrationen. Diese Konten benötigen einen genehmigten Zweck und einen zuständigen Verantwortlichen, auch wenn niemand sie als normales Mitarbeiter-Login verwendet.
Was bedeutet Benutzer-Provisioning also in der Praxis? Es ist das Bindeglied zwischen einer bestätigten Identität und nutzbarem Zugriff - und bleibt auch nach der ersten Anmeldung bestehen.
Wie Joiner-, Mover- und Leaver-Ereignisse den Zugriff steuern
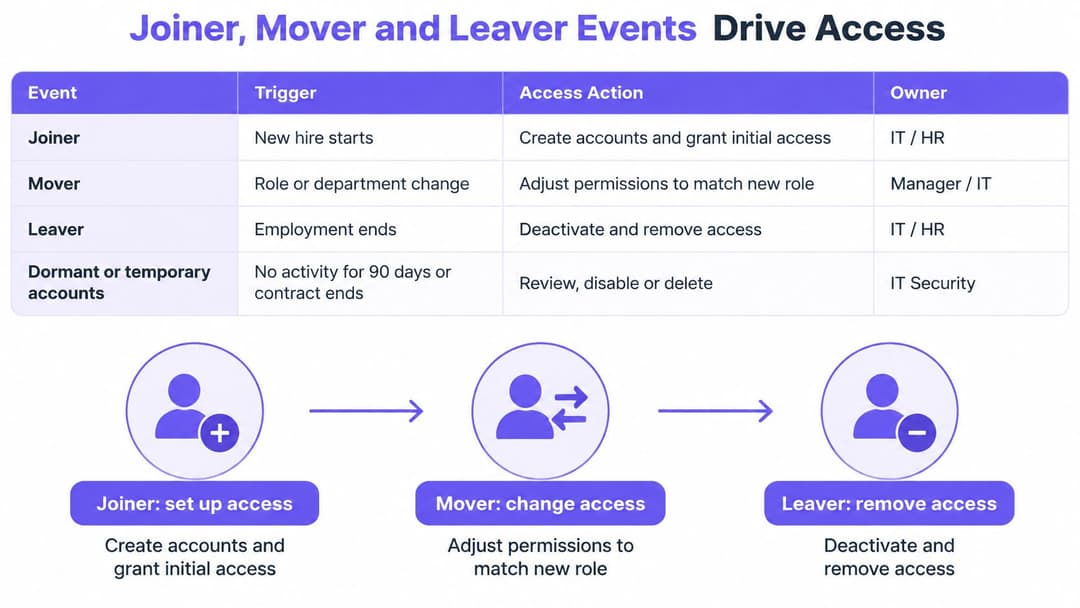
Ein Ausweis, der noch immer das Büro vom letzten Jahr öffnet, ist kein kleiner administrativer Fehler. Es ist ein Zugriff, der nicht mehr gerechtfertigt ist und nie entzogen wurde. Die Phasen Joiner, Mover und Leaver sind die Momente, in denen diese Berechtigung erteilt, geändert oder widerrufen wird. Provisionierung funktioniert nur, wenn jeder dieser Momente jedes System aktualisiert, das die Person nutzen kann, und wenn die Änderung im Nachgang überprüft wird.
| Ereignis | Auslöser | Zugriffsmaßnahme | Typischer Verantwortlicher |
|---|---|---|---|
| Neuer Mitarbeiter (Joiner) | Verifiziertes Startdatum und genehmigte Rolle | Konto erstellen und ausschließlich rollenbasierte Berechtigungen vergeben | HR-Datensatz und direkter Vorgesetzter |
| Positionswechsel (Mover) | Abteilungs- oder Rollenwechsel im HR-Datensatz | Berechtigungen neu berechnen und Zugriffsrechte der alten Rolle entziehen | Direkter Vorgesetzter genehmigt neuen Zugriff |
| Ausscheidender Mitarbeiter (Leaver) | Ende des Beschäftigungsverhältnisses oder Vertragsablauf | Konto deaktivieren, Sitzungen sowie Tokens widerrufen und Gerätezugriff entziehen | HR- und Identity-Team |
| Inaktives Konto | Keine Anmeldung über einen festgelegten Zeitraum | Sperren und vor einer Reaktivierung überprüfen | Anwendungsverantwortlicher |
| Temporäres oder nicht-menschliches Konto | Vertragsende oder Dienstzweck beendet | Zeitlich befristeter Zugriff mit Ablaufdatum | Verantwortlicher Manager (Sponsor) |
Die Tabelle trennt, wer den Zugriff genehmigt, von dem, wer ihn implementiert. Die Personalabteilung bestätigt den Beschäftigungsstatus, eine Führungskraft begründet den geschäftlichen Bedarf und das Identity-Team setzt diese Entscheidung in Systemänderungen um. Der häufigste Fehler ist eine gemeinsame Annahme: Jedes Team denkt, ein anderes Team sei für den Auslöser zuständig, sodass der Prozess nie in Gang gesetzt wird.
Das Onboarding sollte mit einem genehmigten Datensatz beginnen
Neue Mitarbeitende benötigen ein bestätigtes Startdatum, eine Führungskraft und eine Rolle, bevor Berechtigungen zugewiesen werden. Sie können ein Konto vorab vorbereiten, doch die Vorbereitung sollte nicht zu einem vorzeitigen Zugriff auf Produktivsysteme führen. Betrachten Sie es so, als würden Sie einen Schlüssel anfertigen und ihn bis zum Startdatum in der Schublade des Schlüsseldienstes aufbewahren, anstatt ihn bereits am Tag der Angebotsannahme zu übergeben.
Definieren Sie das Zugriffspaket für neue Mitarbeiter explizit. Eine Empfangskraft benötigt möglicherweise Buchungstools und Mitarbeiter-WiFi, während jemand im Finanzbereich Buchhaltungsanwendungen erhält. Das Kopieren des Profils eines Kollegen wirkt schnell, verschleiert jedoch Ausnahmen, die niemand genehmigt hat. Jede Ausnahme erfordert eine eigene Genehmigung.
Schulungen können die Einsatzbereitschaft unterstützen, ohne zur Autorisierungsinstanz für Zugriffe zu werden. Wenn Weiterbildung Teil des Onboardings ist, kann Premiere Educations CE-Gruppenschulung für Mitarbeitende parallel zum Einführungsprozess stattfinden; die Führungskraft muss die tatsächlichen Aufgaben der Person dennoch genehmigen.
Positionswechsel bedeuten sowohl Entzug als auch Zuweisung
Ein Abteilungswechsel führt schnell zu Fehlern. Die IT fügt die Anwendungen des neuen Teams hinzu, und niemand fragt nach, ob die Mitarbeiter die alten Anwendungen noch benötigen. Die Person verfügt nun über die Zugriffsrechte zweier Stellen, und für die alten Zugriffsrechte gibt es keine aktuelle geschäftliche Begründung mehr.
Vergleichen Sie die genehmigte neue Rolle mit den bestehenden Berechtigungen. Entfernen Sie Zugriffsrechte, die nicht mehr benötigt werden, und versehen Sie jede Übergabeausnahme mit einer namentlich genannten genehmigenden Person sowie einem Ablaufdatum. Eine zweiwöchige Überschneidung für eine geordnete Übergabe ist angemessen. Bleibt diese Überschneidung jedoch ein Jahr lang bestehen, wird aus einem vorübergehenden Zugriff ein dauerhafter.
Praktische Regel: Ein Rollenwechsel sollte stets zu einer Entscheidung über den Entzug von Rechten führen, nicht nur zu einer Anfrage nach zusätzlichen Berechtigungen.
Das Ausscheiden erfordert einen vollständigen Zugriffsstopp
Ein Austrittsereignis muss mehr als nur die Anmeldung im Hauptverzeichnis betreffen. Überprüfen Sie Anwendungssitzungen, Refresh-Token, separate Administratorkonten sowie Gerätezertifikate oder Registrierungen, die weiterhin Zugriff gewähren. Das Einbehalten des Büroschlüssels beendet keine Sitzung, die auf einem Laptop im Homeoffice bereits geöffnet ist.
Dasselbe Beschäftigungsereignis sollte auch die Konnektivität steuern, wie das Lifecycle-Management für Mitarbeiter-WiFi veranschaulicht. Schließen Sie Netzwerk-Anmeldedaten nicht vom Offboarding aus, nur weil ein anderes Team die Access Points verwaltet.
Jedes Ereignis sollte einen Audit-Datensatz hinterlassen, der den Auslöser, die Genehmigung, die angeforderte Änderung und das bestätigte Ergebnis dokumentiert. Können Sie für jede Person in Ihrer Organisation benennen, welches Ereignis ihren Zugriff zuletzt geändert hat, wann dies geschah und ob jedes Zielsystem dies übernommen hat?
Wie Provisioning Identitätssysteme miteinander verbindet
Automatisierte Provisionierung ist eine Kette koordinierter Änderungen, kein einzelner Schalter. Die wesentlichen Komponenten sind das führende System (Authoritative Record), der Identitätsanbieter, der Konnektor und das Zielsystem.
Ein führendes System (Authoritative Record) kann ein HR-Eintrag für einen Mitarbeiter oder ein genehmigtes Dienstleisterverzeichnis sein. Der Identitätsanbieter repräsentiert diese Identität gegenüber angebundenen Diensten, während Provisionierungs-Konnektoren genehmigte Änderungen in Aktionen übersetzen, die diese Dienste verstehen.
Verfolgen Sie die Änderung von der Quelle bis zum Ziel
- Der Quelldatensatz ändert sich. Die Personalabteilung erfasst einen Abteilungswechsel, ein Startdatum oder das Ende eines Arbeitsverhältnisses. Bei externen Dienstleistern aktualisiert ein autorisierter Sponsor den Vertragsdatensatz.
- Die Identity-Plattform wertet die Änderung aus. Regeln weisen die Attribute der Person entsprechenden Gruppen oder Rollen zu. Fehlende Angaben zu Vorgesetzten oder Abteilungen müssen eine Ausnahmebehandlung auslösen und dürfen nicht auf Annahmen beruhen.
- Ein Connector überträgt die erforderliche Aktualisierung. SCIM (der Standard für System for Cross-domain Identity Management) oder eine anwendungsspezifische API erstellt, aktualisiert oder deaktiviert das nachgelagerte Konto.
- Das Zielsystem bestätigt das Ergebnis. Erfassen Sie, ob die Anwendung die Änderung übernommen hat. Eine erfolgreich gesendete Anfrage ist noch kein Nachweis dafür, dass die Berechtigung tatsächlich geändert wurde.
- Das Abschlussereignis folgt demselben Pfad. Sobald der autoritative Datensatz endet, sendet der Workflow Entzugsanweisungen und prüft das Ergebnis.
Verwenden Sie zur Zuordnung von Datensätzen einen stabilen Identifikator. Namen und E-Mail-Adressen können sich ändern - ein Abgleich, der ausschließlich auf diesen Merkmalen basiert, kann daher zu doppelten Konten führen oder den falschen Datensatz aktualisieren.
Die Anmeldung ist eine separate Verbindung
Föderation ermöglicht es einer Anwendung, sich auf einen Identitätsanbieter zu stützen, anstatt für jeden Benutzer ein separates Passwort zu verwalten. SAML und OpenID Connect unterstützen die föderierte Anmeldung; OAuth unterstützt die delegierte Autorisierung und sollte für sich allein nicht als Anmeldeprotokoll betrachtet werden.
Föderation bietet nicht automatisch ein Lifecycle-Management. Eine Anwendung akzeptiert möglicherweise eine zentrale Anmeldung, behält jedoch lokale Konten, Berechtigungen oder aktive Sitzungen bei. TekRecruiters Diskussion über Sitzungsvertrauen im Vergleich zu wiederholten Zugriffsprüfungen bietet nützlichen Kontext bei der Entscheidung, was eine Anwendung nach der Anmeldung erneut prüfen sollte.
Auch die Stärke der Authentifizierung spielt eine Rolle. Laut einem Bericht von Intelligent CISO gaben in Bitwardens World Password Day-Umfrage unter 400 Befragten im Vereinigten Königreich 74 % an, im Jahr 2024 die Zwei-Faktor-Authentifizierung für die meisten oder nur für wichtige Arbeitskonten genutzt zu haben. Dies misst jedoch Authentifizierungspraktiken und nicht, ob diese Konten über berechtigte Zugriffsberechtigungen verfügten.
Setzen Sie auf MFA oder geeignete kennwortlose Methoden und schützen Sie die erste Zustellung von Zugangsdaten. Eine Kontoeinladung, die an die falsche Person gesendet wird, kann einen ansonsten soliden Workflow gefährden.
Zentralisieren Sie Identitätsdaten nach Möglichkeit und trennen Sie extern zugängliche Zugriffskomponenten von internen Systemen. Für die Netzwerkauthentifizierung ist RADIUS-as-a-Service ein weiterer architektonischer Aspekt, kein Ersatz für Lifecycle-Entscheidungen.
Das Leitprinzip lautet: ein verbindlicher Datensatz, mit dem nachgelagerte Kopien abgeglichen werden. Eine Automatisierung ist nur dann zuverlässig, wenn auch die Quellattribute, Zuordnungen und Bestätigungen zuverlässig sind.
Provisionierung in Hotels, Krankenhäusern und Mehrparteienhäusern
Ein sicherer Zugriff muss schnell bereitgestellt werden, ohne versehentlich dauerhaft bestehen zu bleiben. Die Lösung besteht darin, ein präzise definiertes Zugriffspaket zu genehmigen, dieses mit einer zeitlichen Befristung zu versehen und den Entzug direkt in die ursprüngliche Anfrage einzubinden.
Die Publikation der britischen Regierung zu digitalen Identitäten im öffentlichen Dienst betont, wie wichtig es ist, präzise Identitätsdaten über ihren gesamten Lebenszyklus hinweg zu verwalten. Im operativen Alltag bedeutet dies zu prüfen, ob die aktuelle Rolle der Person den Zugriff weiterhin rechtfertigt - und nicht nur, ob deren Identität beim Onboarding überprüft wurde.
| Branche | Zugriffsentscheidung | Befristung | Risiko bei Scheitern des Leaver-Schritts |
|---|---|---|---|
| Hotelgruppe mit Saisonarbeitskräften | Zugriff auf Buchungs- und Housekeeping-Systeme an Tag eins, je nach Rolle | Endet mit dem Saisonende | Ehemalige Mitarbeiter behalten Zugriff auf Buchungs- und Zimmersysteme |
| Krankenhaus mit externen Dienstleistern und klinischen Rotationen | Zugriff angepasst an Rotationsdaten, mit einem benannten Sponsor für jedes Konto | Läuft automatisch zum Rotationsende ab | Ehemalige Dienstleister behalten Zugriff auf Patientenakten |
| Wohnungsbaugesellschaft mit mehreren Mietern | Eindeutige Zugangsdaten pro Mieter für geteilte WiFi und Gebäudesysteme | Widerrufen bei Beendigung des Mietverhältnisses | Ehemalige Mieter behalten Netzwerk- und Gebäudezugang |
Ein Hotel bei der Vorbereitung auf Saisonkräfte
Nehmen wir an, eine Hotelgruppe stellt für die Hauptsaison Rezeptions- und Reinigungskräfte ein. Die zuständige Führungskraft wählt das passende Rollenpaket aus und bestätigt die Beschäftigungsdaten, noch bevor das Team eintrifft.
Mitarbeiter am Empfang erhalten Zugriff auf das Buchungssystem; Reinigungskräfte erhalten die Tools für die Zimmerzuteilung. Keine Gruppe erhält automatisch die Berechtigungen der anderen, und niemand erhält Administratorrechte, nur um ein Support-Ticket zu vermeiden.
Delegieren Sie genehmigte Onboarding-Aufgaben an die Hotelleitung, aber gestatten Sie ihr nicht, unbeschränkte Rollen zu definieren. Eine Verlängerung einer saisonalen Beschäftigung sollte eine erfasste Datumsänderung erfordern, anstatt das Ablaufdatum einfach zu deaktivieren, weil es unpraktisch erscheint.
Ein Krankenhaus bei der Verwaltung wechselnder Zuständigkeiten
Denken Sie an einen externen Mitarbeiter, der zwischen klinischen Rotationen wechselt. Die zuständige Führungskraft genehmigt den Zugriff für den jeweiligen Einsatz inklusive des betreffenden Fachbereichs oder der Abteilung, und das Konto läuft ab, sobald dieser Einsatz endet.
Klinische und administrative Tätigkeiten erfordern unterschiedliche Berechtigungen. Nutzt eine Praxis beispielsweise medizinische virtuelle Assistenten von MedicalVirtual, sollte die Zugriffsentscheidung die delegierten administrativen Aufgaben widerspiegeln und nicht das Konto eines Arztes kopieren.
Dringende Versorgungsanforderungen erfordern zudem einen kontrollierten Ausnahmeprozess. Ist ein Notfallzugriff erforderlich, muss dieser zuordenbar, zeitlich befristet und überprüfbar sein. Lösen Sie dringende Fälle nicht durch die Ausgabe eines gemeinsam genutzten, dauerhaften Logins, den niemand zuverlässig widerrufen kann.
Gemeinschaftsunterkünfte erfordern individuelle Verantwortlichkeit
Eine Hausverwaltung sollte in der Lage sein, den Netzzugang für ehemalige Mietparteien zu beenden, ohne dass Personen, die weiterhin im Gebäude wohnen, beeinträchtigt werden. Individuelle Anmeldedaten machen dies möglich; ein gemeinsam genutztes, gebäudeweites Passwort erschwert den Ausschluss einzelner Personen.
Betrachten Sie den Netzwerkzugriff und den physischen Zutritt als getrennte Ziele. Das Ende eines Mietverhältnisses sollte in beiden Bereichen die entsprechenden Änderungen auslösen - mit einer Bestätigung aus jedem System, anstatt vorauszusetzen, dass eine einzige Aktualisierung alles abdeckt.
Schneller Zugriff lässt sich mit sorgfältiger Kontrolle vereinbaren, wenn Genehmigende, Umfang und Endbedingungen festgelegt werden, bevor Anmeldedaten vergeben werden.
In all diesen Umgebungen ermöglichen delegierte Administration, zeitlich begrenzter Zugriff und das Least-Privilege-Prinzip operativen Teams zu handeln, ohne ihnen uneingeschränkte Kontrolle zu gewähren. Die passwortlose Authentifizierung kann den Umgang mit Passwörtern reduzieren, entbindet jedoch nicht von der Notwendigkeit zu entscheiden, wer für den Zugriff berechtigt ist.
Die automatisierte Deprovisionierung sollte durch Fehlerbenachrichtigungen und zuständige Personen für Ausnahmen abgesichert werden. Der operative Vorteil liegt in weniger vermeidbaren Helpdesk-Einsätzen und einer klareren Dokumentation darüber, warum ein Zugriff besteht. Das gemeinsame Muster besteht nicht in der schnellen Verteilung dauerhafter Anmeldedaten, sondern in einem bedarfsgerecht dimensionierten Zugriff mit einem erprobten Entzugspfad.
Typische Fehlerquellen bei der Bereitstellung und wie Sie diese vermeiden
Das Gewähren von Zugriffen ist nur die halbe Miete beim Provisioning. Laut einem Bericht von National Technology über eine Studie aus dem Jahr 2026 unter 333 IT-Entscheidungsträgern im Vereinigten Königreich deaktivierten 77 % der Unternehmen die Mitarbeiter-Logins nach dem Ausscheiden von Beschäftigten nicht sofort. Zudem nutzten 28 % der Organisationen noch immer Tabellenkalkulationen oder Papierdokumente, um Konten ehemaliger Mitarbeitender zu überprüfen.
Die Schwachstelle liegt nicht zwangsläufig bei der Kontoerstellung. Sie besteht vielmehr in der fehlenden Verknüpfung zwischen einer Änderung im Status einer Person und einer bestätigten Anpassung in jedem System, auf das sie weiterhin Zugriff hat.
Blicken Sie über reguläre Mitarbeiterkonten hinaus
Vorab erstellte Konten können aktiviert bleiben, wenn ein Kandidat die Stelle gar nicht antritt. Zeitarbeitskräfte können länger Zugriff behalten als vertraglich erfasst, weil eine Führungskraft den Einsatz informell verlängert. Test- und Dienstkonten können weiterbestehen, nachdem das Projekt oder die Integration, die sie gerechtfertigt hat, längst beendet ist.
Deaktivieren Sie nicht jedes inaktive Dienstkonto nur deshalb, weil keine interaktiven Anmeldungen vorliegen. Prüfen Sie zunächst dessen Workload-Aktivität, Abhängigkeiten und Verantwortliche und entfernen Sie es dann über einen kontrollierten Prozess. Andernfalls kann eine Zugriffs-Bereinigung einen aktiven Dienst unterbrechen.
| Symptom | Wahrscheinliche Ursache | Kontrollmaßnahme |
|---|---|---|
| Ehemalige Mitarbeiter melden sich weiterhin an | Leaver-Prozessschritt basiert auf einem manuellen Bericht | Deaktivierung direkt über den autoritativen Datensatz und Alarmierung bei Fehlern |
| Konten ohne Verantwortlichen | Test- oder Service-Konten wurden außerhalb des Prozesses erstellt | Jedem Konto einen Verantwortlichen sowie ein Ablaufdatum zuweisen |
| Berechtigungen häufen sich nach jedem internen Wechsel an | Rollenwechsel fügen Zugriffsrechte hinzu, entziehen diese jedoch nie | Berechtigungen bei jedem Mover-Ereignis neu berechnen |
| Alte, unsichere Passwörter bei aktiven Konten | Inaktive Konten werden nie überprüft | Inaktive Konten sperren und eine starke Authentifizierung vorschreiben |
| Änderungen schlagen unbemerkt fehl | Keine Überwachung fehlgeschlagener Provisioning-Ereignisse | Jede Änderung protokollieren und bei fehlerhaften Ereignissen warnen |
Fordern Sie einen Nachweis über den Abschluss an
Ein deaktivierter Verzeichniseintrag ist kein ausreichender Nachweis, wenn eine separate Anwendung weiterhin ein lokales Passwort akzeptiert. Ebenso kann ein erfolgreicher Konnektorlauf Ausschlüsse, nicht zugeordnete Gruppen oder Konten verschleiern, die der Konnektor nie verwaltet hat.
Gleichen Sie Zielkonten mit autorisierten Identitäten ab und gehen Sie Abweichungen auf den Grund. Dokumentieren Sie die Gründe für legitime Ausnahmen sowie die genehmigende Person und den Termin für die nächste Überprüfung.
Netzwerksteuerungen erfordern dieselbe Nachvollziehbarkeit. Bei identitätsbasierten Netzwerken lautet die entscheidende Audit-Frage, welche Identität die Verbindung legitimiert hat - und nicht, welches gemeinsam genutzte Passwort vorgelegt wurde.
Audit-Frage: Können Sie nachweisen, dass jedes aktive Konto und jede Berechtigung weiterhin über einen gültigen Eigentümer, Zweck und eine Genehmigung verfügt?
Diese Frage deckt Fehler auf, die eine erfolgreiche Onboarding-Checkliste übersieht. Zudem verwandelt sie regelmäßige Überprüfungen in eine echte Prüfung der geschäftlichen Notwendigkeit, anstatt Führungskräfte lediglich aufzufordern, eine unkommentierte Liste von Benutzernamen freizugeben.
Manuelles und automatisiertes Provisioning vergleichen und eigenes System auditieren
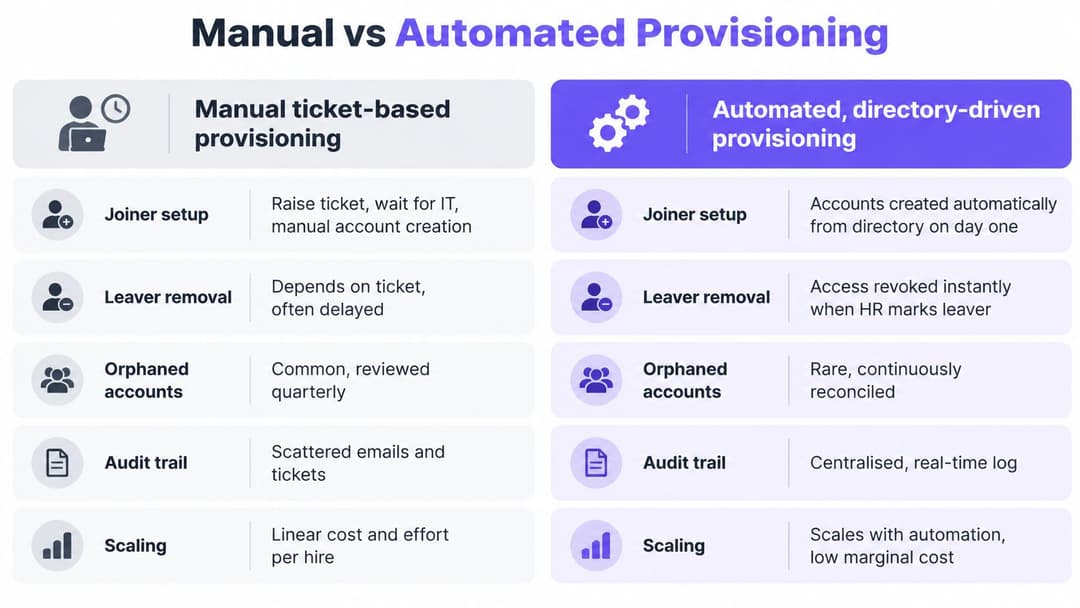
| Kriterium | Manuell ticketbasiert | Automatisiert, Directory-gesteuert |
|---|---|---|
| Joiner-Einrichtung (Onboarding) | Abhängig von Ticket-Warteschlange und Genehmigungen | Startet, sobald der genehmigte HR-Datensatz vorliegt |
| Leaver-Entfernung (Offboarding) | Abhängig davon, dass eine Führungskraft das Ausscheiden meldet | Wird ausgelöst, sobald der maßgebliche Datensatz endet |
| Verwaiste Konten (Orphaned Accounts) | Werden leichter übersehen, wenn Tickets ausbleiben | Reduziert, wenn Quelländerungen und Zielabgleich das Konto abdecken |
| Audit-Trail | Verteilt über Tickets, E-Mails und Tabellenkalkulationen | Protokolliert für jede Änderung im Bereitstellungssystem |
| Skalierung mit Mitarbeiterzahl | Erzeugt Service-Desk-Aufwand für jede Neueinstellung | Nutzt etablierte Regeln wieder, wobei Ausnahmen weiterhin manuell behandelt werden müssen |
Die manuelle Bereitstellung hält sich hartnäckig, da Tickets greifbar und kontrollierbar wirken. Kleinere Unternehmen können über Jahre hinweg so arbeiten - insbesondere dann, wenn Anwendungen keine nutzbaren Konnektoren bieten.
Das Problem entsteht, wenn das zugrunde liegende Ereignis die Warteschlange gar nicht erst erreicht. Vergisst eine Führungskraft, einen Austritt zu melden, liegt für Administratoren kein Ticket zur Bearbeitung vor - ganz gleich, wie gewissenhaft sie eingehende Tickets abarbeiten.
Automatisieren Sie zuerst die Pfade mit dem höchsten Risiko
Die Richtlinie der britischen Regierung für Identitäts- und Zugriffssteuerung schreibt vor, dass Zugriffskontrollen Hand in Hand mit Joiner-, Mover- und Leaver-Prozessen (JML) funktionieren müssen. Eine praxisnahe Umsetzung kombiniert verzeichnisbasierte Änderungen und Lifecycle-Tools wie SCIM mit manuellen Ausnahmen und regelmäßigen Überprüfungen, wenn keine direkte Integration verfügbar ist.
Angenommen, ein Finanzanalyst wechselt in die Personalabteilung. Zum genehmigten Termin sollte der Workflow die Finanzrolle entziehen und die genehmigte HR-Rolle zuweisen. Falls die Gehaltsabrechnungsanwendung die Aktualisierung ablehnt, sollte eine Benachrichtigung an die für die Fehlerbehebung zuständige Person gesendet werden.
Priorisieren Sie Anwendungen, die die sensibelsten Daten enthalten oder das größte Volumen an Eintritten und Austritten verarbeiten. Beginnen Sie nicht mit einer einfachen, risikoarmen Integration, nur um die Anzahl der automatisierten Anwendungen zu steigern.
Auch Automatisierungen müssen getestet werden. Konnektor-Zeitpläne, API-Fehler und anwendungsspezifisches Sitzungsverhalten führen dazu, dass eine Änderung im Verzeichnis nicht überall einen sofortigen Zugriffsentzug garantiert.
Gestalten Sie das Audit dieser Woche konkret
- Sensible Anwendungen inventarisieren. Listen Sie Systeme auf, die personenbezogene oder sensible Daten enthalten, einschließlich lokaler Logins und separater Administratorkonten.
- Autoritative Quelle bestätigen. Benennen Sie den Datensatz, der jedes Joiner-, Mover- und Leaver-Ereignis steuert, und wer ihn verwaltet.
- Entfernung testen. Nutzen Sie eine kontrollierte Testidentität, um zu messen, wie lange jede Anwendung nach Beendigung des Quelldatensatzes noch Zugriffe akzeptiert.
- Unerklärliche Konten ermitteln. Untersuchen Sie fehlende Verantwortliche, nicht vorhandene Ablaufdaten und Inaktivität über Ihren vereinbarten Prüfzeitraum hinaus.
- Die riskanteste Abhängigkeit von Tabellenkalkulationen ersetzen. Führen Sie für die Anwendung mit der höchsten Priorität einen automatisierten Trigger, eine bestätigte Zielaktualisierung und eine Fehlerbenachrichtigung ein.
Erfassen Sie die Zeitspanne von der Verzeichnisänderung bis zur Zugriffsaktualisierung, den Anteil der von automatisierten Lifecycle-Workflows abgedeckten Anwendungen, die Anzahl verwaister Konten, fehlgeschlagene Provisioning-Ereignisse und die Dauer bis zum Entzug privilegierter Zugriffsrechte. Definieren Sie Start- und Endpunkt jeder Messung genau, damit die Ergebnisse den tatsächlichen Zugriff widerspiegeln und nicht nur das Schließen eines Tickets.
Die Konnektivität des Personals gehört ebenfalls in dieses Audit. Unser Mitarbeiter-WiFi bindet Mitarbeitergeräte mit verwalteten EAP-TLS-Zertifikaten ein, sodass keine geteilte Passphrase rotiert werden muss. Jede Authentifizierung über das Mitarbeiter-WiFi wird mit Benutzer, Gerät, Zeit und Standort protokolliert.
Wählen Sie diesen Monat eine Anwendung aus und automatisieren Sie den Zugriffsentzug beim Austritt von Mitarbeitern. Testen Sie den gesamten Ablauf, erfassen Sie den Nachweis über den beendeten Zugriff und benennen Sie Verantwortliche für etwaige Fehlerfälle, bevor Sie den Rollout erweitern.
Purple bietet identitätsbasierten WiFi Zugriff für Mitarbeitende, Gäste und mandantenfähige Umgebungen und unterstützt Sie dabei, Entscheidungen zum Zugriffslebenszyklus sowohl auf die Konnektivität als auch auf Anwendungen anzuwenden. Besuchen Sie Purple, um zu besprechen, wie Sie den Netzwerkzugriff für Mitarbeitende an Ihren Identity Provider anbinden und gemeinsam genutzte Passwörter durch individuell verwaltete Zugriffe ersetzen können.