O provisionamento de usuários é a criação, alteração e remoção controladas do acesso de uma pessoa a contas, aplicativos, redes e dados à medida que sua função muda. Se a sua equipe consegue criar uma conta, mas não consegue comprovar quando as permissões dela devem expirar, o provisionamento foi realmente concluído?
Essa é a lacuna por trás de muitos problemas de acesso. Um primeiro login bem-sucedido prova que alguém consegue entrar, não que deva manter esse acesso indefinidamente. Para administradores de TI, equipes de rede e gestores operacionais, a pergunta importante é se cada permissão ainda tem um motivo válido para existir.
O que o provisionamento de usuários significa em termos simples
Pense em um recepcionista de hotel emitindo a chave de cartão para um hóspede. O cartão abre o quarto atribuído, funciona nas datas da estadia e não dá acesso à sala da governança. No momento do checkout, o hotel o cancela.
O provisionamento digital segue a mesma lógica. Um administrador concede uma conta a alguém, atribui as permissões adequadas e altera ou remove essas permissões quando o motivo do acesso muda.
A conta é apenas o ponto de partida
Uma conta é o registro de uma identidade em um sistema. Privilégios são o que essa conta pode fazer, como visualizar uma reserva, aprovar uma fatura ou conectar-se à rede de colaboradores. Uma função aprovada determina quais privilégios uma pessoa precisa para cumprir suas responsabilidades.
Digamos que um hotel contrate um recepcionista. Ele precisa de acesso ao sistema de reservas, mas não de permissão para alterar detalhes da folha de pagamento. Copiar a conta de outro recepcionista é arriscado, pois esse colega pode ter funções extras ou permissões antigas que ninguém removeu.
A introdução do National Cyber Security Centre ao gerenciamento de identidade e acesso conecta indivíduos ou sistemas verificados a permissões definidas, com o respaldo de definições de funções, autenticação forte e provisionamento seguro de credenciais. O princípio prático é o privilégio mínimo: conceda o que a função exige, em vez de tudo o que possa ser conveniente.
Verificação, autenticação e provisionamento não são intercambiáveis
Esses termos respondem a perguntas diferentes:
- A verificação de identidade estabelece quem é a pessoa ou confirma um atributo relevante.
- A autenticação verifica se quem está fazendo login controla as credenciais associadas àquela identidade.
- A autorização determina o que a identidade autenticada pode fazer.
- O provisionamento implementa e mantém a conta e as permissões aprovadas.
Uma pessoa pode se autenticar com sucesso e ainda assim ter acesso inadequado. Uma senha válida não justifica a permissão para baixar um arquivo de folha de pagamento.
A mesma distinção se aplica a prestadores de serviços e identidades não humanas, como contas de serviço usadas por integrações de software. Essas contas precisam de uma finalidade aprovada e de um proprietário responsável, mesmo que ninguém as utilize para um logon padrão de colaborador.
Portanto, o que é o provisionamento de usuários em termos operacionais? É a ponte entre uma identidade reconhecida e o acesso utilizável, mantida além do primeiro login.
Como eventos de admissão, movimentação e desligamento direcionam o Access
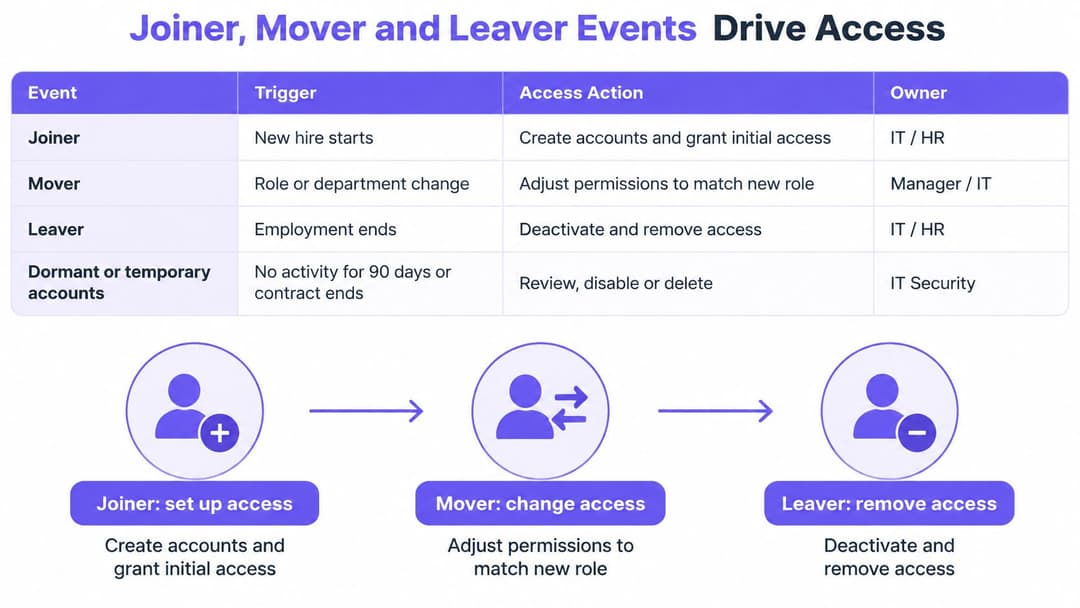
Um crachá que ainda abre o escritório do ano passado não é uma pequena falha administrativa. É um acesso que deixou de ser justificado e nunca foi revogado. Os eventos de entrada, movimentação e saída (joiner, mover, leaver) são os momentos em que essa justificativa é criada, alterada ou retirada. O provisionamento só funciona se cada um desses momentos atualizar todos os sistemas que a pessoa pode usar, e se a alteração for verificada posteriormente.
| Evento | Gatilho | Ação de acesso | Responsável típico |
|---|---|---|---|
| Admissão (Joiner) | Data de início verificada e função aprovada | Criar conta e conceder apenas permissões baseadas em funções | Registro de RH e gestor direto |
| Movimentação (Mover) | Mudança de departamento ou função no registro de RH | Recalcular direitos e remover o acesso da função antiga | O gestor direto aprova o novo acesso |
| Desligamento (Leaver) | Término do vínculo empregatício ou expiração do contrato | Desativar conta, revogar sessões e tokens e remover o acesso do dispositivo | RH e equipe de identidade |
| Conta inativa | Sem login por um período acordado | Suspender e analisar antes de qualquer reativação | Proprietário do aplicativo |
| Conta temporária ou não humana | Fim do contrato ou término da finalidade do serviço | Acesso com prazo determinado e data de expiração | Gestor patrocinador |
A tabela separa quem aprova o acesso de quem o implementa. O RH confirma o status do vínculo empregatício, o gestor explica a necessidade de negócios e a equipe de identidade transforma essa decisão em alterações no sistema. A falha habitual é uma suposição compartilhada: cada equipe acha que outra equipe é a responsável pelo acionamento, e assim a alteração nunca é iniciada.
O processo de admissão deve começar com um registro aprovado
Um novo colaborador precisa de uma data de início, gestor e função confirmados antes da atribuição de permissões. Você pode preparar uma conta com antecedência, mas a preparação não deve se transformar em acesso antecipado a sistemas em produção. Pense nisso como fazer uma cópia da chave e deixá-la na gaveta do chaveiro até a data de início, em vez de entregá-la no dia em que a proposta de trabalho for aceita.
Mantenha o pacote de acesso do novo colaborador explícito. Uma recepcionista pode receber ferramentas de agendamento e WiFi para colaboradores, enquanto um colega do financeiro recebe aplicações de contabilidade. Copiar o perfil de um colega parece rápido, mas oculta exceções que ninguém aprovou. Cada exceção precisa da sua própria aprovação.
O treinamento pode apoiar a preparação sem se tornar a autoridade de concessão de acesso. Onde a educação continuada faz parte da integração, o treinamento contínuo em grupo para equipes da Premiere Education pode acompanhar o processo de integração; ainda assim, o gestor precisa aprovar as responsabilidades reais da pessoa.
Mudar de função significa tanto subtrair quanto adicionar
Uma transferência de departamento é fácil de ser mal gerenciada. A equipe de TI adiciona os aplicativos da nova equipe e ninguém pergunta se o colaborador ainda precisa dos antigos. A pessoa passa a ter o acesso equivalente a dois cargos, e o acesso antigo não possui mais justificativa comercial atual.
Compare a nova função aprovada com os privilégios existentes. Remova acessos que não se aplicam mais e atribua a qualquer exceção de transição um aprovador designado e uma data de expiração. Duas semanas de sobreposição para uma transição organizada é algo razoável. Manter essa sobreposição por um ano é a forma como o acesso temporário se torna permanente.
Regra prática: Uma mudança de função deve gerar uma decisão de remoção, não apenas uma solicitação de acesso adicional.
O desligamento requer uma revogação completa de acesso
Um evento de desligamento deve ir além do login no diretório principal. Verifique sessões de aplicativos, tokens de atualização, contas de administrador separadas e certificados ou registros de dispositivos que ainda permitam acesso. Pegar a chave do escritório não encerra uma sessão que já está aberta em um laptop em casa.
O mesmo evento de emprego deve reger a conectividade, conforme ilustrado pelo gerenciamento do ciclo de vida de WiFi para colaboradores. Não deixe as credenciais de rede fora do desligamento (offboarding) apenas porque outra equipe gerencia os pontos de acesso.
Cada evento deve deixar um registro de auditoria indicando o acionador, a aprovação, a alteração solicitada e o resultado confirmado. Para qualquer pessoa na sua organização, você saberia identificar qual evento alterou o acesso dela pela última vez, quando isso ocorreu e se todos os sistemas de destino aplicaram a alteração?
Como o provisionamento conecta sistemas de identidade
O provisionamento automatizado é uma cadeia de alterações coordenadas, e não uma chave única. Os componentes essenciais são o registro autoritativo, o provedor de identidade, o conector e o sistema de destino.
Um registro autoritativo pode ser um registro de RH de um colaborador ou um cadastro aprovado de prestadores de serviços. O provedor de identidade representa essa identidade perante os serviços conectados, enquanto os conectores de provisionamento convertem as alterações aprovadas em ações que esses serviços compreendem.
Acompanhe a alteração da origem ao destino
- O registro de origem muda. O RH registra uma transferência de departamento, data de início ou término do vínculo empregatício. Para terceirizados, um patrocinador aprovado atualiza o registro do contrato.
- A plataforma de identidade avalia a alteração. As regras mapeiam os atributos da pessoa para grupos ou funções. Campos ausentes de gestor ou departamento devem gerar uma exceção, não uma suposição.
- Um conector envia a atualização necessária. O SCIM, padrão do System for Cross-domain Identity Management, ou uma API específica do aplicativo cria, atualiza ou desativa a conta posterior.
- O destino confirma o resultado. Registre se o aplicativo aceitou a alteração. Uma solicitação enviada com sucesso não é prova de que a permissão foi alterada.
- O evento de término segue o mesmo caminho. Quando o registro autoritativo termina, o fluxo de trabalho envia instruções de remoção e verifica o resultado.
Use um identificador estável para correlacionar registros. Nomes e endereços de e-mail podem mudar; portanto, basear a correspondência apenas em um deles pode gerar contas duplicadas ou atualizar o registro errado.
Fazer login é uma conexão separada
A federação permite que um aplicativo dependa de um provedor de identidade em vez de manter uma senha separada para cada usuário. O SAML e o OpenID Connect oferecem suporte ao logon federado; o OAuth oferece suporte à autorização delegada e não deve ser tratado como um protocolo de logon por si só.
A federação não oferece gestão do ciclo de vida de forma automática. Uma aplicação pode aceitar o login centralizado e, ainda assim, manter contas locais, permissões ou sessões ativas. A abordagem da TekRecruiter sobre a confiança na sessão versus verificações de acesso repetidas oferece um contexto valioso ao definir o que uma aplicação deve reavaliar após o login.
A robustez da autenticação também é importante. Na pesquisa do World Password Day da Bitwarden com 400 entrevistados no Reino Unido, 74% afirmaram que usavam autenticação de dois fatores para a maioria das contas de trabalho ou apenas para contas de trabalho importantes em 2024, de acordo com a cobertura da Intelligent CISO. Isso mede as práticas de autenticação, não se essas contas tinham permissões justificadas.
Utilize MFA ou métodos adequados sem senha e proteja o envio inicial de credenciais. Um convite de conta enviado ao destinatário errado pode comprometer um fluxo de trabalho que, de outro modo, seria seguro.
Centralize os dados de identidade onde for viável e separe os componentes de acesso expostos externamente dos sistemas internos. Para autenticação de rede, o RADIUS-as-a-Service é outra consideração arquitetural, não um substituto para decisões de ciclo de vida.
O princípio orientador é um registro fidedigno único, com cópias downstream reconciliadas com ele. A automação só é confiável quando os atributos de origem, mapeamentos e confirmações também forem confiáveis.
Provisionamento em hotéis, hospitais e residências compartilhadas
O acesso seguro precisa ser liberado com rapidez sem se tornar permanente por acidente. A solução é aprovar um pacote de acesso estritamente definido, definir um limite de tempo e incluir a revogação como parte da solicitação inicial.
A publicação sobre serviços públicos de identidade digital do governo do Reino Unido enfatiza o gerenciamento de informações precisas de identidade ao longo de todo o seu ciclo de vida. Em termos operacionais, isso significa verificar se a função atual da pessoa ainda justifica o acesso, e não apenas se a sua identidade foi checada na integração.
| Setor | Decisão de acesso | Limite de tempo | Risco se a etapa de desligamento falhar |
|---|---|---|---|
| Rede de hotéis com equipe sazonal | Acesso a reservas e governança no primeiro dia, de acordo com o cargo | Termina ao final da temporada | Ex-funcionários mantêm acesso aos sistemas de quartos e reservas |
| Hospital com prestadores de serviço e rotações clínicas | Acesso associado às datas da rotação, com um responsável designado em cada conta | Expira automaticamente ao término da rotação | Ex-prestadores de serviço mantêm acesso aos prontuários clínicos |
| Locador residencial com diversos inquilinos | Credencial exclusiva por inquilino para WiFi compartilhado e sistemas prediais | Revogada quando a locação termina | Ex-inquilinos mantêm acesso à rede e ao edifício |
Um hotel se preparando para sua equipe sazonal
Suponha que uma rede de hotéis contrate recepcionistas e equipe de limpeza para a alta temporada. O gestor de contratação seleciona o pacote de funções adequado e confirma o período de trabalho antes da chegada da equipe.
A equipe da recepção recebe acesso às reservas; a equipe de governança recebe as ferramentas necessárias para atribuição de quartos. Nenhum dos grupos recebe automaticamente as permissões do outro, e nenhum recebe acesso administrativo apenas para evitar a abertura de um chamado de suporte.
Delegue tarefas aprovadas de integração ao gerente do hotel, mas não permita que ele crie funções irrestritas. Uma extensão de contrato sazonal deve exigir uma alteração de data registrada, em vez de desativar a expiração por considerá-la inconveniente.
Um hospital gerenciando mudanças de escalas e funções
Considere um prestador de serviços alternando entre rotações clínicas. O gestor responsável aprova o acesso para a alocação, incluindo o serviço ou departamento relevante, e a conta expira quando essa alocação termina.
O trabalho clínico e o administrativo exigem permissões diferentes. Se um consultório utiliza assistentes virtuais médicos da MedicalVirtual, por exemplo, a decisão de acesso deve refletir as tarefas administrativas delegadas, em vez de simplesmente copiar a conta de um profissional clínico.
Necessidades urgentes de atendimento também exigem uma rota de exceção controlada. Onde o acesso de emergência for necessário, faça com que ele seja atribuível, limitado e auditável. Não resolva a urgência fornecendo um login permanente compartilhado que ninguém possa revogar com segurança.
Moradias compartilhadas exigem responsabilização individual
Um administrador de imóveis deve conseguir encerrar a conectividade de um antigo inquilino sem interromper o acesso de quem ainda mora no edifício. Credenciais exclusivas tornam isso possível; uma senha compartilhada para todo o edifício dificulta a remoção individual.
Trate o acesso à rede e a entrada física como alvos distintos. O término de uma locação deve acionar as alterações relevantes em ambos, com a confirmação de cada sistema, em vez da suposição de que uma única atualização cubra tudo.
O acesso rápido é compatível com um controle rigoroso quando o aprovador, o escopo e a condição de término são definidos antes da emissão das credenciais.
Em todos esses cenários, a administração delegada, o acesso com limite de tempo e o privilégio mínimo permitem que as equipes operacionais atuem sem receber controle irrestrito. A autenticação sem senha pode reduzir o gerenciamento de senhas, mas não elimina a necessidade de decidir quem está apto para o acesso.
O desprovisionamento automatizado deve ser acompanhado por alertas de falhas e um responsável pelas exceções. O benefício operacional é a redução de intervenções evitáveis no suporte técnico e um registro mais claro do motivo da existência do acesso. O padrão comum não é distribuir credenciais permanentes rapidamente, mas sim oferecer acesso com escopo adequado e um fluxo de remoção testado.
Onde o provisionamento falha e como evitar isso
Conceder acesso é apenas metade do provisionamento. Em uma pesquisa de 2026 com 333 tomadores de decisão de TI do Reino Unido, 77% das empresas não desativaram imediatamente os logins de funcionários após o desligamento, enquanto 28% das organizações ainda usavam planilhas ou formulários em papel para validar contas de ex-funcionários, de acordo com o relato do estudo pela National Technology.
O ponto fraco não é necessariamente a criação de contas. É a falta de conexão entre a mudança na situação de uma pessoa e uma alteração confirmada em cada sistema que ela ainda pode utilizar.
Olhe além das contas comuns de funcionários
Contas criadas antes do início das atividades podem continuar ativas se o candidato nunca ingressar na empresa. Trabalhadores temporários podem permanecer além do período designado porque um gestor estendeu o trabalho informalmente. Contas de teste e de serviço podem persistir mesmo após o término do projeto ou da integração que as justificava.
Não desative todas as contas de serviço inativas apenas por não apresentarem logons interativos. Verifique primeiro a atividade de carga de trabalho, as dependências e o proprietário da conta e, em seguida, remova-a por meio de um processo controlado. Caso contrário, a limpeza de acessos poderá interromper um serviço em produção.
| Sintoma | Causa provável | Controle |
|---|---|---|
| Ex-funcionários ainda fazem login | A etapa de desligamento depende de um relatório manual | Desativar a partir do registro autoritativo e alertar sobre falhas |
| Contas sem proprietário | Contas de teste ou de serviço criadas fora do processo | Atribuir um proprietário e uma data de expiração a cada conta |
| As permissões aumentam a cada movimentação | Mudanças de função adicionam acessos, mas nunca os removem | Recalcular direitos a cada evento de movimentação |
| Senhas antigas e fracas em contas ativas | Contas inativas nunca são revisadas | Suspender contas inativas e exigir autenticação forte |
| As alterações falham sem aviso prévio | Nenhum monitoramento de eventos de provisionamento que falharam | Registrar todas as alterações e emitir alertas sobre eventos com falha |
Exija comprovação de conclusão
Uma entrada desativada no diretório não é evidência suficiente se um aplicativo separado ainda aceitar uma senha local. Da mesma forma, uma execução bem-sucedida do conector pode ocultar exclusões, grupos não mapeados ou contas que o conector nunca chegou a gerenciar.
Faça a conciliação das contas-alvo com as identidades aprovadas e investigue as divergências. Registre o motivo de exceções legítimas, quem as aprovou e quando serão revisadas.
Os controles de rede exigem a mesma responsabilidade. Com as redes baseadas em identidade, a pergunta mais útil para a auditoria é qual identidade justificou a conexão, e não qual senha compartilhada foi informada.
Pergunta de auditoria: Você consegue demonstrar que todas as contas e permissões ativas ainda têm um proprietário, finalidade e aprovação válidos?
Essa pergunta identifica falhas que um checklist de integração bem-sucedido não detecta. Ela também transforma revisões periódicas em um teste de justificativa de negócios, em vez de um pedido para que os gestores aprovem uma lista de nomes de usuário sem explicação.
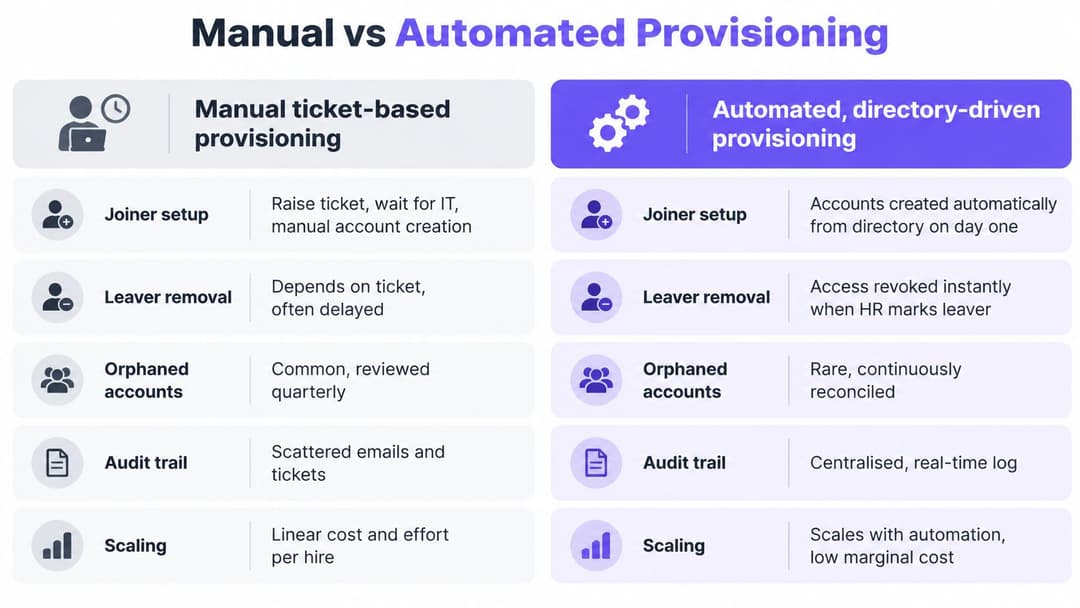
Compare o provisionamento manual e o automatizado e, em seguida, audite o seu
| Critério | Manual baseado em tickets | Automatizado, orientado por diretório |
|---|---|---|
| Configuração de admissão (joiner) | Depende da fila de tickets e de aprovações | Inicia assim que o registro aprovado de RH estiver pronto |
| Remoção de desligamento (leaver) | Depende de o gestor comunicar o desligamento | Acionado quando o registro de autoridade é finalizado |
| Contas órfãs | Mais fáceis de passar despercebidas quando tickets são omitidos | Reduzidas quando alterações de origem e reconciliação de destino cobrem a conta |
| Trilha de auditoria | Dispersa entre tickets, e-mails e planilhas | Registrada para cada alteração no sistema de provisionamento |
| Escalar com o número de funcionários | Gera mais trabalho para a central de serviços a cada contratação | Reutiliza regras estabelecidas, ainda necessitando do tratamento de exceções |
O provisionamento manual persiste porque os chamados parecem visíveis e controláveis. Uma organização pequena pode operar dessa forma por anos, especialmente onde os aplicativos não oferecem conectores viáveis.
A falha ocorre quando o evento subjacente nunca chega à fila. Se um gestor se esquecer de comunicar um desligamento, o administrador não terá nenhum chamado a concluir, por mais cuidado que tenha ao tratar os chamados que recebe.
Automatize primeiro os fluxos de maior risco
A política de controle de acesso e identidade do governo do Reino Unido exige que os controles de acesso operem junto aos processos de admissão, movimentação e desligamento. Uma implementação prática combina alterações orientadas por diretório e ferramentas de ciclo de vida, como o SCIM, com exceções manuais e revisões periódicas onde a integração não estiver disponível.
Suponha que um analista financeiro seja transferido para o RH. Na data aprovada, o fluxo de trabalho deve remover a função financeira e aplicar a função de RH aprovada. Se o aplicativo de folha de pagamento rejeitar a atualização, um alerta deve ser enviado a alguém responsável pela resolução.
Priorize os aplicativos que contêm os dados mais confidenciais ou que lidam com o maior volume de desligamentos. Não comece com uma integração fácil e de baixo risco apenas para aumentar a contagem de aplicativos automatizados.
A automação também requer testes. Cronogramas de conectores, falhas de API e o comportamento de sessão específico de cada aplicativo fazem com que uma alteração no diretório não garanta a remoção instantânea em todos os lugares.
Torne concreta a auditoria desta semana
- Faça o inventário de aplicações sensíveis. Liste os sistemas que contêm dados pessoais ou confidenciais, incluindo logins locais e contas de administrador separadas.
- Confirme a fonte de autoridade. Defina o registro que controla cada evento de admissão, movimentação e desligamento, bem como quem é responsável por mantê-lo.
- Teste a remoção. Utilize uma identidade de teste controlada para avaliar por quanto tempo cada aplicação continua concedendo acesso após o término do registro de origem.
- Identifique contas não justificadas. Investigue proprietários ausentes, falta de datas de expiração e inatividade além do período de revisão acordado.
- Substitua a dependência de planilhas de maior risco. Implemente um gatilho automatizado, atualização de destino confirmada e alertas de falha para a aplicação de maior prioridade.
Monitore o tempo entre a alteração no diretório e a atualização do acesso, a proporção de aplicativos cobertos por fluxos de trabalho automatizados de ciclo de vida, a contagem de contas órfãs, as falhas em eventos de provisionamento e o tempo para revogar o acesso privilegiado. Defina o início e o fim de cada medição para que os resultados reflitam o acesso real, e não apenas o encerramento do chamado.
A conectividade dos colaboradores também deve fazer parte dessa auditoria. Nosso WiFi para colaboradores realiza a integração dos dispositivos dos funcionários com certificados EAP-TLS gerenciados, eliminando a necessidade de alternar senhas compartilhadas. Cada autenticação de WiFi da equipe é registrada com usuário, dispositivo, data, hora e localização.
Escolha um aplicativo este mês e automatize a revogação de acessos de desligados. Teste todo o fluxo, capture evidências de que o acesso foi encerrado e encarregue alguém de tratar as falhas antes de expandir a implementação.
Purple oferece acesso WiFi baseado em identidade para funcionários, convidados e ambientes multilocatários, ajudando você a aplicar decisões de ciclo de vida de acesso tanto à conectividade quanto aos aplicativos. Visite Purple para conversar sobre como conectar o acesso à rede de funcionários ao seu provedor de identidade e substituir senhas compartilhadas por acessos gerenciados individualmente.