
सितंबर 2011 से पहले के वर्ष में यूके में 4.9 मिलियन लोगों ने सार्वजनिक हॉटस्पॉट का उपयोग किया, जो 2007 में 0.7 मिलियन से अधिक है। एक अच्छी तरह से डिज़ाइन किया गया Captive Portal किसी अतिथि, आपके नेटवर्क और आपकी डेटा प्रथाओं के बीच सबसे महत्वपूर्ण टचपॉइंट है।
परिचित दृश्य यह है कि एक अतिथि सही SSID चुनता है, ब्राउज़र विंडो के दिखाई देने की प्रतीक्षा करता है, और फिर एक अस्पष्ट फ़ॉर्म पर टैप करता है जो एक्सेस शुरू होने से पहले ही विफल हो जाता है। कर्मचारियों से सहायता मांगी जाती है, कतार बढ़ती है, और विज़िटर इसके बजाय किसी अज्ञात हॉटस्पॉट पर स्विच कर सकता है। एक WiFi लॉगिन पेज को उस अनिश्चितता को दूर करना चाहिए, न कि उसे पैदा करना चाहिए।
WiFi लॉगिन पेज क्या है और यह क्यों महत्वपूर्ण है
एक अतिथि होटल, कैफे, क्लिनिक या कार्यालय में प्रवेश करता है, विज्ञापित नेटवर्क चुनता है, और उपयोग योग्य इंटरनेट एक्सेस के बिना WiFi कनेक्टेड देखता है। ट्रैफिक तब तक प्रतिबंधित रहता है जब तक कि एक Captive Portal स्वागत या प्रमाणीकरण स्क्रीन प्रस्तुत न करे। वह WiFi लॉगिन पेज किसी वेन्यू में पहुंचने और ऑनलाइन होने के बीच का डिजिटल माध्यम बनता है।
तंत्र सीधा है। अतिथि नेटवर्क डिवाइस को एक नियंत्रित प्री-ऑथेंटिकेशन स्थिति में रखता है, पोर्टल और आवश्यक कनेक्टिविटी सेवाओं तक पहुंच की अनुमति देता है, फिर आगंतुक द्वारा शर्तों को स्वीकार करने, एक कोड दर्ज करने या पहचान जांच पूरी करने के बाद व्यापक पहुंच प्रदान करता है। रीडायरेक्ट आसान हिस्सा है; कठिन काम एक ऐसी यात्रा तैयार करना है जो वैध आगंतुकों को अवरुद्ध महसूस करने से रोकती है।
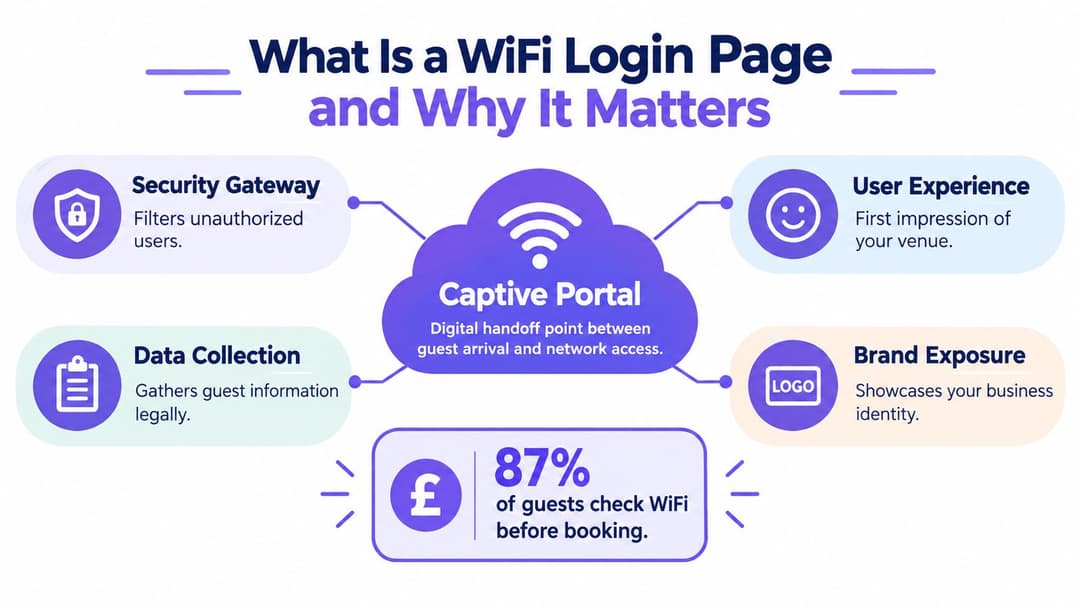
ग्राहक-उन्मुख कार्य वाला एक गेटवे
पुराने स्प्लैश पेज अक्सर सिर्फ एक लोगो और एक "I agree" बटन से अधिक कुछ नहीं दिखाते थे। आधुनिक पोर्टल ईमेल प्रमाणीकरण, वाउचर, स्टाफ स्पॉन्सरशिप, पहचान प्रदाताओं, या भाग लेने वाले स्थानों में जारी रहने वाली पहुंच का समर्थन कर सकते हैं। प्रत्येक विकल्प एक विशेष दर्शक की मदद कर सकता है, लेकिन प्रत्येक निर्भरता, सहायता की मांगों और एक अन्य संभावित विफलता बिंदु को भी जोड़ता है।
पोर्टल की चार व्यावहारिक जिम्मेदारियां हैं:
- सुरक्षा गेटवे: यह अतिथि ट्रैफ़िक को आंतरिक सिस्टम से अलग करता है और इंटरनेट उपयोग से पहले एक्सेस नीति लागू करता है।
- अनुभव परत: यह पहला डिजिटल प्रभाव बनाता है, विशेष रूप से समय के दबाव में या किसी अपरिचित डिवाइस का उपयोग करने वाले विज़िटर्स के लिए।
- डेटा सीमा: यह बताता है कि कौन सी जानकारी एकत्र की जाती है और वैकल्पिक मार्केटिंग कैप्चर को एक्सेस की शर्तों से अलग रखता है।
- संचालन रिकॉर्ड: यह सहायता टीमों को विफल प्रमाणीकरण, समाप्त हो चुके सत्रों और बार-बार होने वाली डिवाइस समस्याओं की जांच करने में मदद करता है।
स्मार्टफोन और ऐप-आधारित प्रमाणीकरण व्यापक होने से पहले सार्वजनिक WiFi एक महत्वपूर्ण UK एक्सेस चैनल बन गया था। UK सार्वजनिक हॉटस्पॉट अपनाने का BBC का विवरण रिपोर्ट करता है कि सितंबर 2011 से पहले के वर्ष में 4.9 मिलियन उपयोगकर्ता होटलों, कैफे, हवाई अड्डों और इसी तरह के स्थानों के माध्यम से जुड़ रहे थे, जबकि 2007 में यह संख्या 0.7 मिलियन थी। इतिहास दिखाता है कि क्यों एक पोर्टल मामूली सुविधा के बजाय स्थान संचालन का हिस्सा बन गया।
एक व्यावहारिक Captive Portal गाइड में कॉन्फ़िगरेशन, उपयोगकर्ता सहमति, एक्सेसिबिलिटी और सहायता प्रक्रियाओं को शामिल किया जाना चाहिए। गैर-डिजिटल उपयोगकर्ताओं को कर्मचारियों द्वारा संचालित विकल्प की आवश्यकता हो सकती है, जबकि खराब तरीके से डिज़ाइन की गई सहमति कानूनी जोखिम पैदा कर सकती है। विरासत में मिले पुराने शेयर किए गए पासवर्ड भी छिपे हुए काम पैदा करते हैं: कर्मचारियों को उन्हें वितरित करना होगा, रोटेट करना होगा, एक्सेस अनुरोधों का उत्तर देना होगा, और पुरानी साख (credentials) को बनाए रखने वाले उपकरणों का निवारण करना होगा। यह पेज एक्सेस को नियंत्रित करता है, सीमाओं को संप्रेषित करता है, और यह आकार देता है कि क्या आगंतुक कनेक्ट होने के लिए स्थान (venue) पर पर्याप्त भरोसा करते हैं।
एक निर्बाध गेस्ट अनुभव डिज़ाइन करना
होटल लॉबी में आए किसी अतिथि को निराश होने में कुछ ही सेकंड लगते हैं। WiFi लॉगिन पेज पर किया जाने वाला हर अतिरिक्त टैप उनके वेन्यू नेटवर्क को छोड़ने की संभावना बढ़ा देता है, खासकर छोटे Captive-ब्राउज़र विंडो वाले फोन पर। पेज को अतिथियों को वेन्यू के प्रमाणीकरण तंत्र के संपर्क में लाए बिना अगला कदम स्पष्ट रूप से दिखाना चाहिए।
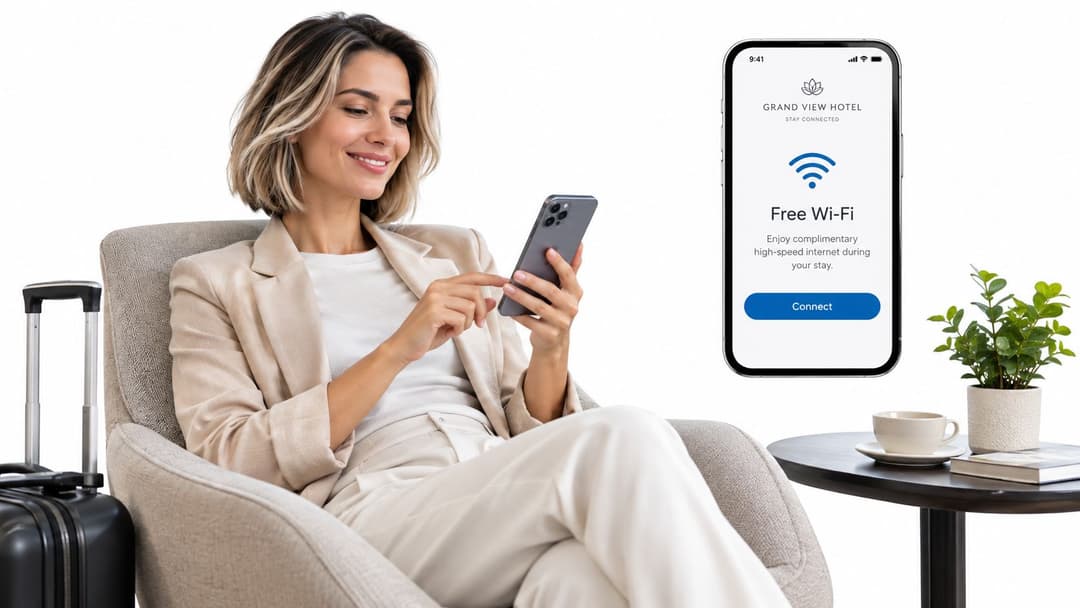
सबसे छोटे वैध प्रवाह के साथ शुरुआत करें
स्थान का नाम, नेटवर्क का उद्देश्य और प्राथमिक कार्रवाई को स्क्रॉल किए बिना दिखने वाले भाग (above the fold) पर रखें। यदि एक्सेस के लिए केवल स्वीकार्य-उपयोग की शर्तों की स्वीकृति की आवश्यकता है, तो खाता निर्माण न जोड़ें। यदि ईमेल पता पहचान जांच या सेवा वितरण का समर्थन करता है, तो फ़ील्ड के पास उस उद्देश्य का उल्लेख करें।
प्रोग्रेसिव डिस्क्लोजर पहली स्क्रीन को केंद्रित रखता है। वैकल्पिक संचार या प्राथमिकताएं प्रस्तुत करने से पहले मेहमानों को कनेक्ट होने दें, और एक्सेस निर्णय से मार्केटिंग सहमति को अलग रखें। सोशल साइन-इन कुछ आगंतुकों के लिए टाइपिंग को कम कर सकता है, लेकिन यह तीसरे पक्ष की निर्भरता, अतिरिक्त सहमति प्रश्न और एक प्रतिबंधित ब्राउज़र विंडो के अंदर एक और विफलता बिंदु प्रस्तुत करता है।
वर्तमान iOS और Android उपकरणों, लैपटॉप और प्रत्येक ऑपरेटिंग सिस्टम के Captive Portal सहायक पर संपूर्ण यात्रा का परीक्षण करें। डेस्कटॉप Chrome पर्याप्त नहीं है। रीडायरेक्ट, पॉप-अप, भारी स्क्रिप्ट, या क्रॉस-डोमेन कुकीज़ पूर्ण ब्राउज़र में काम कर सकती हैं और डिवाइस के नेटवर्क से जुड़ने के बाद खुलने वाली सीमित विंडो में विफल हो सकती हैं।
उन लोगों के लिए डिज़ाइन करें जो नेटवर्क सेटिंग्स में नहीं रहते हैं
सुगम्यता (Accessibility) कंक्रीट इंटरफेस विकल्पों के साथ शुरू होती है। दृश्यमान फॉर्म लेबल, एक तार्किक कीबोर्ड क्रम, सटीक रूप से सक्रिय करने के लिए पर्याप्त बड़े नियंत्रण, पढ़ने योग्य त्रुटि संदेश और स्क्रीन-रीडर-संगत संरचना का उपयोग करें। प्लेसहोल्डर टेक्स्ट में केवल फ़ील्ड लेबल नहीं होना चाहिए, और चेकबॉक्स महत्वपूर्ण जानकारी का एकमात्र रास्ता नहीं होना चाहिए।
विफलता के मार्ग (failure path) को सफल मार्ग की तरह ही सावधानी से डिज़ाइन करें। यदि पोर्टल नहीं खुलता है, डिवाइस प्रमाणीकरण पूरा नहीं कर सकता है, या चुनी गई विधि उपलब्ध नहीं है, तो दिखाएं कि आगे क्या प्रयास करना है। कर्मचारियों द्वारा संचालित मार्ग को एक परिभाषित अस्थायी-पहुंच प्रक्रिया का उपयोग करना चाहिए, न कि एक अनियोजित साझा पासवर्ड का जो बाद में सहायता और सुरक्षा कार्य का कारण बने।
अतिथि WiFi कनेक्शन मार्गदर्शन एक व्यावहारिक मानक को दर्शाता है: निर्देश केवल तकनीकी रूप से सक्षम उपयोगकर्ताओं के लिए ही नहीं, बल्कि सामान्य विज़िटर्स के लिए उपयुक्त होने चाहिए। पुस्तकालयों और सामुदायिक स्थलों को भी स्पष्ट फ़ॉर्म डिज़ाइन और कम-तकनीकी सहायता की आवश्यकता होती है। यूके के सार्वजनिक पुस्तकालय अनुसंधान में पाया गया कि 80.6% उत्तरदाता सेवाओं ने एक समर्पित Captive Portal पृष्ठ प्रदर्शित किया, जबकि सदस्यों और गैर-सदस्यों के लिए PIN या पासवर्ड आम बने रहे, जैसा कि MAIPLE प्रोजेक्ट के निष्कर्षों में प्रलेखित है।
व्यावहारिक नियम: यदि एक निराश अतिथि आधिकारिक नेटवर्क को छोड़कर किसी अज्ञात नेटवर्क से अधिक आसानी से जुड़ सकता है, तो अतिरिक्त घर्षण (friction) सुरक्षा को सुधारने के बजाय कम कर सकता है।
दृश्य प्रणाली को विश्वसनीय बनाए रखें
स्थान के वास्तविक लोगो, डोमेन, रंगों और सहायता संपर्क का उपयोग करें। लॉगिन स्क्रीन को विज्ञापन माइक्रोसाइट में बदलने से बचें। संपत्तियों को कंप्रेस करें, अनावश्यक एनीमेशन हटाएं, और प्राथमिक कार्रवाई को स्पष्ट बनाएं। एक साधारण पृष्ठ जो विश्वसनीय रूप से पूर्ण होता है, वह प्रमाणीकरण के दौरान रुकने वाले पॉलिश किए गए पृष्ठ की तुलना में मेहमानों को बेहतर सेवा देता है।
सुरक्षा और कानूनी अनुपालन को प्रबंधित करना
ब्रांडेड पोर्टल अतिथि नेटवर्क सुरक्षा की केवल एक परत है। प्रमाणीकरण यह पहचानता है कि किसे प्रवेश दिया गया है, लेकिन यह ट्रैफ़िक को एन्क्रिप्ट नहीं करता है, दुर्भावनापूर्ण उपकरणों को ब्लॉक नहीं करता है, अनुपयुक्त सामग्री को फ़िल्टर नहीं करता है, या यह साबित नहीं करता है कि आगंतुक वास्तविक स्थान नेटवर्क का उपयोग कर रहे हैं। उन परिणामों के लिए अलग नियंत्रण की आवश्यकता होती है।
सार्वजनिक अपेक्षाएं उस कनेक्टिविटी की गुणवत्ता से आकार लेती हैं जिसका उपयोग लोग घर और काम पर करते हैं। Ofcom ने अपनी 2024 कनेक्टेड नेशन्स रिपोर्ट में बताया कि फुल-फाइबर ब्रॉडबैंड 69% यूके परिवारों के लिए उपलब्ध था, जो कि लगभग 30.1 मिलियन में से 20.7 मिलियन परिवार हैं। Ofcom की कनेक्टेड नेशन्स 2024 रिपोर्ट के अनुसार, गीगाबिट सक्षम ब्रॉडबैंड 2024 की वसंत ऋतु में 80% घरों तक और 2025 की वसंत ऋतु तक 86% घरों तक पहुंच गया। ये सार्वजनिक WiFi उपयोग के आंकड़ों के बजाय फिक्स्ड-लाइन कवरेज के आंकड़े हैं, लेकिन ये यह समझाने में मदद करते हैं कि अतिथि क्यों लॉगिन पेज और ऑनलाइन सेवा से त्वरित प्रतिक्रिया की उम्मीद करते हैं।
गोपनीयता को कनेक्शन प्रवाह के एक भाग के रूप में देखें
यदि पोर्टल ईमेल पता, फोन नंबर, नाम या डिवाइस से जुड़ा आइडेंटिफायर मांगता है, तो प्रमाणीकरण समाप्त होने से पहले प्रासंगिक गोपनीयता जानकारी प्रस्तुत करें। सूचित किए जाने के अधिकार पर ICO मार्गदर्शन कहता है कि लोगों को उद्देश्यों, वैध आधार, डेटा श्रेणियों, प्रतिधारण, प्राप्तकर्ताओं या स्थानान्तरण और उनके अधिकारों के बारे में संक्षिप्त, बोधगम्य जानकारी मिलनी चाहिए।
कनेक्टिविटी को मार्केटिंग से अलग रखें। एक्सेस प्रदान करने के लिए एकत्र किया गया ईमेल स्वचालित रूप से प्रचार संदेशों या व्यावहारिक प्रोफाइलिंग की अनुमति नहीं बनना चाहिए। वैकल्पिक उद्देश्यों के लिए अलग, अनटिक किए गए नियंत्रणों का उपयोग करें, नोटिस संस्करण और टाइमस्टैम्प रिकॉर्ड करें, और एक व्यावहारिक वापसी मार्ग प्रदान करें। गेस्ट WiFi के लिए डेटा गोपनीयता मार्गदर्शन एक कार्यान्वयन संदर्भ प्रदान करता है, लेकिन आपका संगठन अपने उद्देश्यों, अवधारण अनुसूची (retention schedule), और कानूनी आधार के लिए जिम्मेदार रहता है।
तकनीकी नियंत्रणों को वादे के अनुरूप बनाएं
गेस्ट SSID को एक अलग नेटवर्क पर रखें, डिवाइस-टू-डिवाइस ट्रैफिक को प्रतिबंधित करें, और जहां उपकरण और डिप्लॉयमेंट उनका समर्थन करते हैं, वहां वर्तमान एन्क्रिप्शन और प्रमाणपत्र प्रथाओं का उपयोग करें। प्री-ऑथेंटिकेशन अनुमति सूची को पोर्टल, पहचान प्रदाताओं और ऑपरेटिंग सिस्टम कनेक्टिविटी जांच के लिए अनावश्यक गंतव्यों को उजागर किए बिना काम करने के लिए पर्याप्त रूप से सीमित रखें।
पहचान से जुड़े डेटा के लिए एक दस्तावेजयुक्त मार्ग की आवश्यकता होती है। यदि आप किसी विज़िटर को डिवाइस पहचानकर्ता, स्थान, विज़िट इतिहास या व्यवहारिक विश्लेषण से जोड़ते हैं, तो मूल्यांकन करें कि क्या DPIA की आवश्यकता है। ICO DPIA मार्गदर्शन सार्वजनिक रूप से सुलभ स्थानों की बड़े पैमाने पर निगरानी, व्यापक प्रोफाइलिंग, नई तकनीक और स्थान या व्यवहार ट्रैकिंग को ऐसी स्थितियों के रूप में पहचानता है जो उच्च जोखिम पैदा कर सकती हैं। यह रिकॉर्ड करें कि नेटवर्क ईवेंट कैसे पोर्टल, पहचान स्टोर, CRM, एनालिटिक्स सिस्टम और विलोपन प्रक्रिया के माध्यम से आगे बढ़ते हैं।
एक लॉगिन पेज को सटीक सुरक्षा भाषा की भी आवश्यकता होती है। हैम्पशायर में व्यवसायों के परीक्षणों का वर्णन करने वाली 2025 की एक रिपोर्ट ने सामग्री फ़िल्टरिंग और बाल-सुरक्षा नियंत्रणों के बारे में चिंताएं बढ़ाईं। इसके सीमित नमूने को राष्ट्रीय स्तर पर सामान्यीकृत नहीं किया जाना चाहिए, जैसा कि रिपोर्ट के ISPreview के कवरेज में चर्चा की गई है। बताएं कि नेटवर्क क्या करता है, क्या नहीं करता है, और आगंतुक किसी घटना की रिपोर्ट कैसे कर सकते हैं।
प्रमाणीकरण विधियों की तुलना करना
साझा किए गए पासवर्ड इसलिए आकर्षक बने रहते हैं क्योंकि वे परिचित हैं। एक रिसेप्शनिस्ट इसे प्रिंट कर सकता है, कोई स्थान इसे रसीद पर रख सकता है, और अधिकांश डिवाइस बुनियादी प्रक्रिया को समझते हैं। परिचालन संबंधी कमजोरी बाद में सामने आती है, जब पासवर्ड लक्षित दर्शकों से परे फैल जाता है, कर्मचारियों को इसे बदलने की आवश्यकता होती है, या एक पूर्व कर्मचारी अभी भी उस क्रेडेंशियल को जानता है जो वर्तमान पहुंच की सुरक्षा करता है।
पहचान-आधारित एक्सेस नियंत्रण की इकाई को बदल देता है। सभी को एक ही उपयोगकर्ता के रूप में मानने के बजाय, नेटवर्क किसी व्यक्ति, डिवाइस, प्रमाणपत्र, निर्देशिका खाते या समयबद्ध पात्रता के साथ पहुंच को जोड़ सकता है। यह निरसन और जवाबदेही में सुधार कर सकता है, लेकिन यह पहचान एकीकरण, सहायता आवश्यकताओं और गोपनीयता जिम्मेदारियों को जोड़ता है।
प्रमाणीकरण विधि की तुलना
| फ़ीचर | शेयर किया गया पासवर्ड | पहचान-आधारित एक्सेस |
|---|---|---|
| अतिथि प्रयास | एक क्रेडेंशियल को समझना आसान है, लेकिन आगंतुकों को यह नहीं पता हो सकता है कि इसे कहां खोजना है | ईमेल, प्रायोजित एक्सेस, Passpoint, या अन्य पहचान फ़्लो बार-बार पासवर्ड दर्ज करने की आवश्यकता को समाप्त कर सकता है |
| रद्दीकरण (Revocation) | आम तौर पर सभी के लिए शेयर किए गए सीक्रेट को बदलने की आवश्यकता होती है | किसी व्यक्ति या समूह के लिए एक्सेस वापस लिया जा सकता है |
| कर्मचारियों का कार्यभार | वितरण, रीसेट, रोटेशन और डेस्क-साइड स्पष्टीकरण मैनुअल ही रहते हैं | प्रोविजनिंग और नीति को एक पहचान निर्देशिका या एक्सेस प्लेटफ़ॉर्म से जोड़ा जा सकता है |
| जवाबदेही | जब तक अतिरिक्त लॉगिंग न जोड़ी जाए, तब तक गतिविधि शेयर किए गए क्रेडेंशियल से जुड़ी होती है | सत्रों को अनुमोदित पहचान या डिवाइस संदर्भ से जोड़ा जा सकता है |
| सुरक्षा सीमा | लीक हुआ पासवर्ड रोटेशन तक एक्सेस प्रदान कर सकता है | प्रति-उपयोगकर्ता या प्रति-डिवाइस नीति किसी समझौते के प्रभाव को सीमित करती है |
| अतिथि निरंतरता | पासवर्ड बदलने पर आगंतुक प्रक्रिया दोहराते हैं | लौटने वाले उपयोगकर्ता अनुमोदित पहचान अनुभव के माध्यम से पुनः कनेक्ट हो सकते हैं |
| विफलता मोड (Failure mode) | एक एकल गलत या पुराना पासवर्ड कई लोगों को रोकता है | पहचान, प्रमाणपत्र, रोमिंग, या एकीकरण त्रुटियों के लिए बेहतर निगरानी की आवश्यकता होती है |
जहाँ पुराने सिस्टम अपेक्षा से अधिक लागत का कारण बनते हैं
पासवर्ड खुद कभी-कभी ही महंगा साबित होता है। असली लागत रिप्लेसमेंट प्रिंट करने, "WiFi पासवर्ड क्या है?" का उत्तर देने, यह समझाने कि एक डिवाइस काम कर रहा है जबकि दूसरा नहीं, लीक के बाद क्रेडेंशियल बदलने और कई स्थानों पर बोर्ड्स को अपडेट करने से आती है। यदि एक ही नेटवर्क आगंतुकों और कर्मचारियों दोनों को सेवा प्रदान करता है, तो एक पासवर्ड एक अनौपचारिक स्टाफ क्रेडेंशियल भी बन सकता है।
पहचान-आधारित पहुंच (Identity-based access) स्वचालित रूप से श्रेष्ठ नहीं है। जो पोर्टल बहुत अधिक जानकारी मांगता है या किसी विफल बाहरी प्रदाता पर निर्भर करता है, वह एक अलग प्रकार का आउटेज बनाता है। एक ब्रेक-ग्लास प्रक्रिया बनाएं, सत्र समाप्ति (session expiry) को परिभाषित करें, प्रमाणीकरण त्रुटियों की निगरानी करें, और उन उपयोगकर्ताओं के लिए एक नियंत्रित फ़ॉलबैक रखें जो सामान्य मार्ग को पूरा नहीं कर सकते हैं।
उन वातावरणों के लिए जो पहले से ही Microsoft Entra ID, Google Workspace, या Okta के माध्यम से कर्मचारियों का प्रबंधन करते हैं, निर्देशिका एकीकरण (directory integration) ऑनबोर्डिंग और निरसन (revocation) को अधिक व्यवस्थित बना सकता है। ग्राहक-सामान वाले स्थानों के लिए, Passpoint या OpenRoaming एक सहज वापसी अनुभव प्रदान कर सकता है, लेकिन ऑपरेटरों को अभी भी सहमति, पहचान के उपयोग और सहायता मार्गों को समझाने की आवश्यकता है।
फ्रंट-डेस्क ऑटोमेशन का मूल्यांकन करने वाले व्यवसायों को यह चर्चा भी उपयोगी लग सकती है कि स्वचालित प्रविष्टि के साथ कर्मचारियों की संख्या में कटौती कैसे की जाए। यही सिद्धांत यहाँ भी लागू होता है, एक महत्वपूर्ण योग्यता के साथ: मैन्युअल काम को हटाना केवल तभी मदद करता है जब स्वचालित मार्ग समझने योग्य और पुनर्प्राप्त करने योग्य हो।
सामान्य कमियां और वास्तविक दुनिया के उदाहरण
एक होटल अपने लोगो को बेहतर बनाने में समय लगा सकता है और फिर भी पहले तकनीकी हैंडऑफ़ पर विफल हो सकता है। गेस्ट SSID से जुड़ता है, ऑपरेटिंग सिस्टम कनेक्टिविटी की जांच करता है, और पोर्टल कभी दिखाई नहीं देता क्योंकि प्री-ऑथेंटिकेशन पथ अधूरा है। इसके बाद कर्मचारी आगंतुकों को रैंडम पेज खोलने, सेटिंग्स को अक्षम करने या बार-बार रीकनेक्ट करने के लिए कहते हैं, जिनमें से कोई भी विश्वास पैदा नहीं करता है।
एक अन्य स्थान "स्वीकार करें और कनेक्ट करें" बटन के पास एक ईमेल पता एकत्र करता है, फिर बिना किसी अलग वैकल्पिक विकल्प के प्रचार संदेश भेजता है। संगठन यह मान सकता है कि पृष्ठ एक सामान्य गोपनीयता-नीति लिंक के माध्यम से व्यवस्था की व्याख्या करता है, लेकिन आगंतुक को संग्रह के क्षण में कभी भी स्पष्ट जानकारी नहीं मिली। यह डिज़ाइन एक ऑडिट समस्या पैदा करता है और विलोपन या सहमति वापसी को प्रशासित करना कठिन बनाता है।
विफलता के पैटर्न जिनका परीक्षण करना आवश्यक है
- पोर्टल केवल एक पूर्ण ब्राउज़र में काम करता है: Captive-network सहायक सीमित वातावरण हैं। यह मानकर बिना पृष्ठ का परीक्षण करें कि पॉप-अप, कई टैब, या जटिल स्क्रिप्ट सामान्य रूप से व्यवहार करेंगे।
- फॉलबैक मौखिक है: यदि किसी आगंतुक का डिवाइस फ़्लो पूरा नहीं कर सकता है, तो कर्मचारियों को शेयर किया गया पासवर्ड नहीं बनाना चाहिए या अनावश्यक व्यक्तिगत विवरण नहीं मांगना चाहिए। समाप्ति तिथि और एक स्पष्ट सहायता स्वामी के साथ एक दस्तावेज विकल्प प्रदान करें।
- सहमति मॉडल बंडल किया गया है: आवश्यक एक्सेस स्वीकृति, वैकल्पिक मार्केटिंग, एनालिटिक्स और प्रोफाइलिंग के अलग-अलग उद्देश्य और नियंत्रण होने चाहिए।
- नेटवर्क का वादा अस्पष्ट है: "सुरक्षित WiFi" को एन्क्रिप्शन, कंटेंट फ़िल्टरिंग, या स्थानीय खतरों से सुरक्षा के रूप में व्याख्यायित किया जा सकता है। बताएं कि कौन से नियंत्रण मौजूद हैं और कौन से नहीं।
- पोर्टल बहुत अधिक डेटा कैप्चर करता है: प्रत्येक अतिरिक्त फ़ील्ड सहायता प्रश्नों, प्रतिधारण दायित्वों और उल्लंघन के प्रभाव को बढ़ाता है। घोषित उद्देश्य के लिए आवश्यक न्यूनतम डेटा के साथ शुरुआत करें।
- विरासत (Legacy) क्रेडेंशियल कर्मचारियों के बदलावों के बाद भी बने रहते हैं: एक शेयर किया गया पासवर्ड आपको यह नहीं बता सकता कि किस व्यक्ति का एक्सेस समाप्त होना चाहिए। अतिथि एक्सेस से अलग कर्मचारियों के प्रमाणीकरण की समीक्षा करें।
केवल कंट्रोलर का ही नहीं, बल्कि अनुभव का निदान करें
कंट्रोलर लॉग के साथ-साथ सपोर्ट टिप्पणियों को एकत्र करें। पूछें कि कौन सा डिवाइस विफल हुआ, क्या पोर्टल दिखाई दिया, क्या उपयोगकर्ता फॉर्म पढ़ सका, और सबमिशन के बाद क्या हुआ। यदि गेस्ट गोपनीयता नोटिस को नहीं समझ सकता है या उसके पास समाप्त हो चुके सत्र से पुनर्प्राप्त करने का कोई मार्ग नहीं है, तो एक तकनीकी रूप से सफल प्रमाणीकरण भी एक सेवा विफलता हो सकता है।
सामग्री फ़िल्टरिंग भी सावधानीपूर्वक उपचार की हकदार है। एक प्रतिबंधात्मक नीति वैध सेवाओं को अवरुद्ध कर सकती है, जबकि एक अनुमेय नीति बच्चों और संवेदनशील उपयोगकर्ताओं को अनुपयुक्त सामग्री के संपर्क में ला सकती है। सही प्रतिक्रिया यह संकेत देना नहीं है कि लॉगिन पृष्ठ हर जोखिम को हल करता है। यह सेवा के अलग-अलग हिस्सों के रूप में फ़िल्टरिंग, विभाजन, घटना प्रतिक्रिया और स्वीकार्य-उपयोग नियंत्रण को दस्तावेज़ित करना है।
निर्बाध WiFi एक्सेस का भविष्य
एक ही स्थान पर वापस आने वाले अतिथि को वही लॉगिन फ़ॉर्म फिर से नहीं भरना पड़ना चाहिए। Passpoint और OpenRoaming इंस्टॉल किए गए प्रोफाइल या मान्यता प्राप्त पहचान के माध्यम से भाग लेने वाले उपकरणों और नेटवर्क को विश्वसनीय एक्सेस स्थापित करने की अनुमति दे सकते हैं। यह बार-बार पासवर्ड दर्ज करने को कम करता है, लेकिन यह पहचान आश्वासन, प्रमाणपत्र नवीनीकरण, रोमिंग नीति और निरसन के आसपास परिचालन कार्य भी बनाता है। एक विफल नवीनीकरण एक वैध आगंतुक को ठीक उसी तरह लॉक कर सकता है जैसे एक टूटा हुआ Captive Portal।
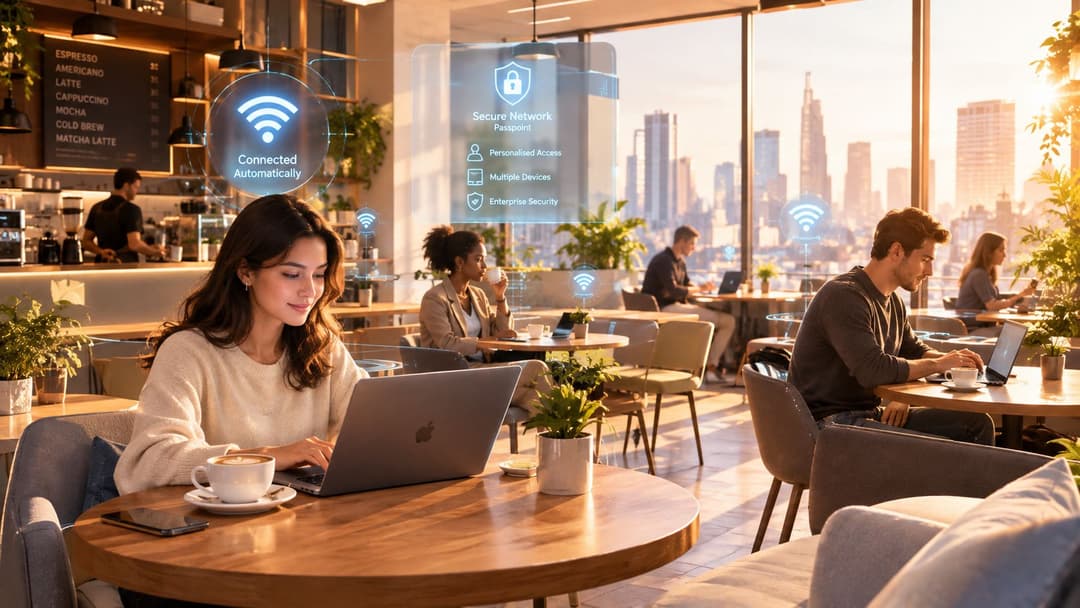
गेटकीपिंग से निरंतरता की ओर
एक Captive Portal अभी भी पहली बार एक्सेस, स्पष्ट सहमति, वेन्यू की जानकारी और बिना रोमिंग प्रोफ़ाइल वाले आगंतुकों के लिए काम करता है। डिज़ाइन को उस शुरुआती बातचीत को बाद के कनेक्शनों से अलग करना चाहिए। बार-बार आने वाले आगंतुकों को केवल इसलिए बार-बार वही विवरण जमा नहीं करना चाहिए क्योंकि वे किसी इमारत में फिर से आते हैं या प्रबंधित स्थानों के बीच जाते हैं।
पहुंच-योग्यता को इस मॉडल में एक जगह की आवश्यकता है। कुछ मेहमानों के पास संगत डिवाइस नहीं होगा, वे छोटी स्क्रीन वाले फॉर्म के साथ संघर्ष कर सकते हैं, या ईमेल या SMS प्रक्रिया को पूरा करने में असमर्थ हो सकते हैं। लोगों को सेवा की आवश्यकता से अधिक जानकारी का खुलासा करने के लिए मजबूर किए बिना, एक स्पष्ट विकल्प प्रदान करें, जैसे कि कर्मचारियों की सहायता से पहुंच या उपयोग योग्य पंजीकरण मार्ग।
WiFi डेटा को भी सख्त सीमाओं की आवश्यकता होती है। कनेक्शन रिकॉर्ड सेवा विश्लेषण का समर्थन कर सकते हैं, जबकि उन रिकॉर्ड्स को CRM प्रोफ़ाइल से जोड़ने से आगे गोपनीयता और सुरक्षा कर्तव्य बनते हैं। उद्देश्य बताएं, रिटेंशन सीमित करें, भूमिका (role) के अनुसार पहुंच को प्रतिबंधित करें, और प्रोसेसिंग को स्पष्ट रूप से समझाएं। कनेक्ट करने की सहमति स्वचालित रूप से मार्केटिंग के लिए अनुमति नहीं है।
प्रौद्योगिकी से पहले ऑपरेटिंग मॉडल का निर्माण करें
भविष्य के लिए तैयार सेवा में शामिल हैं:
- नेटवर्क पृथक्करण: गेस्ट, स्टाफ, ऑपरेशनल, और टेनेंट ट्रैफिक अलग-अलग नीतियों का पालन करते हैं।
- आइडेंटिटी लाइफसाइकल: एक्सेस को एक जवाबदेह प्रक्रिया के माध्यम से प्रोविज़न, रिन्यू और रिवोक किया जाता है।
- कनेक्शन निरंतरता: जहाँ कानूनी और तकनीकी आधार इसका समर्थन करते हैं, वहाँ लौटने वाले आगंतुक बार-बार फॉर्म भरने से बचते हैं।
- पारदर्शी एनालिटिक्स: टीमें केवल उन्हीं सिग्नल्स को एकत्र करती हैं जिन्हें वे समझा सकती हैं, सुरक्षित रख सकती हैं और डिलीट कर सकती हैं।
- मानवीय सहायता: जो लोग स्वचालित मार्ग का उपयोग नहीं कर सकते, उन्हें एक व्यावहारिक विकल्प मिलता है।
विरासत में मिले साझा पासफ़्रेज़ मैन्युअल रीसेट, अस्पष्ट जवाबदेही और कर्मचारियों या विक्रेता परिवर्तनों के बाद भी बने रहने वाले एक्सेस के माध्यम से छिपी हुई लागत उत्पन्न करते हैं। Passpoint और OpenRoaming उन कमजोरियों को केवल तभी कम करते हैं जब टीमें प्रोफ़ाइल, प्रमाणपत्र, निर्देशिकाओं और सहायता प्रक्रियाओं को बनाए रखती हैं।
Purple ब्रांडेड गेस्ट WiFi के लिए क्लाउड Captive Portal सॉफ़्टवेयर प्रदान करता है, जिसमें ईमेल, SMS, सोशल लॉगिन और Cloud RADIUS सहित प्रमाणीकरण विकल्प शामिल हैं। इसका प्लेटफ़ॉर्म पहचान-आधारित नेटवर्किंग, Passpoint और OpenRoaming परिनियोजन, निर्देशिका एकीकरण, एनालिटिक्स और CRM कनेक्टर्स का समर्थन करता है।
व्यावहारिक परीक्षण यह है कि क्या कोई गेस्ट सुरक्षित रूप से कनेक्ट हो सकता है, डेटा उपयोग को समझ सकता है, पोर्टल की विफलता से उबर सकता है, और बिना किसी अनावश्यक पुनरावृत्ति के वापस लौट सकता है। Purple ब्रांडेड गेस्ट प्रमाणीकरण, पहचान-आधारित पहुंच और रोमिंग कनेक्टिविटी भी प्रदान करता है। Purple पर वर्तमान WiFi लॉगिन पेज और गेस्ट यात्रा की समीक्षा करें।


