
सप्टेंबर 2011 पूर्वीच्या वर्षात UK मधील 4.9 दशलक्ष लोकांनी सार्वजनिक हॉटस्पॉट्सचा वापर केला, जो 2007 मधील 0.7 दशलक्ष वरून वाढला आहे. एक चांगल्या प्रकारे डिझाइन केलेले Captive Portal हे गेस्ट, तुमचे नेटवर्क आणि तुमच्या डेटा पद्धतींमधील सर्वात महत्त्वाचा संपर्क बिंदू आहे.
परिचित दृश्य म्हणजे एक पाहुणा योग्य SSID निवडतो, ब्राउझर विंडो दिसण्याची वाट पाहतो, आणि नंतर अस्पष्ट फॉर्मवर टॅप करतो जो प्रवेश सुरू होण्यापूर्वीच अपयशी ठरतो. कर्मचाऱ्यांना मदतीसाठी विचारले जाते, रांग वाढते, आणि अभ्यागत त्याऐवजी एखाद्या अनोळखी हॉटस्पॉटवर स्विच करू शकतो. WiFi लॉगइन पेजने ती अनिश्चितता निर्माण न करता ती दूर केली पाहिजे.
WiFi लॉगिन पृष्ठ म्हणजे काय आणि ते का महत्वाचे आहे
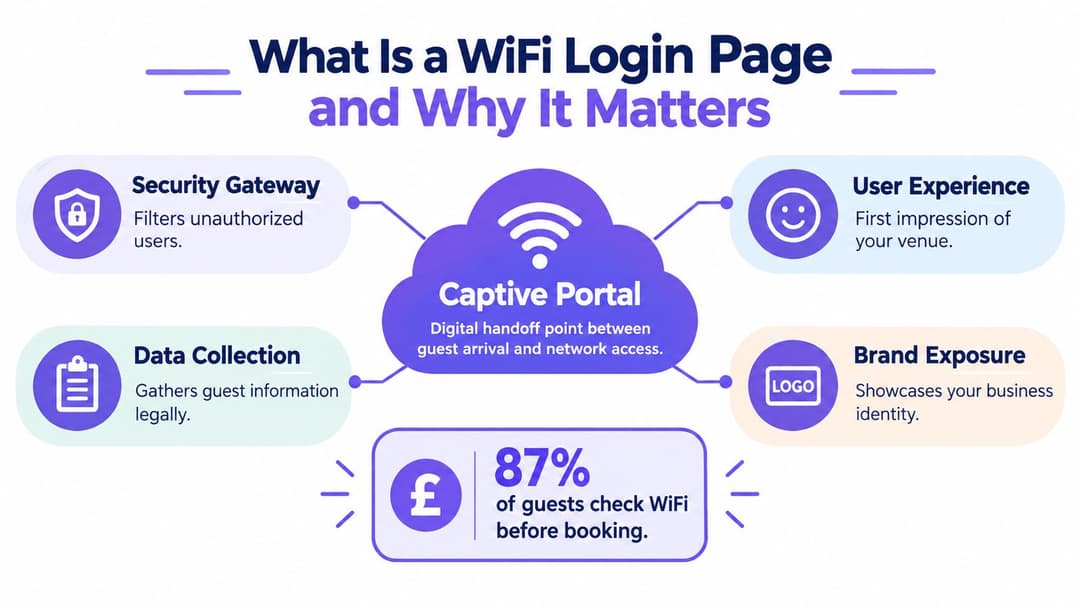
एखादा पाहुणा हॉटेल, कॅफे, क्लिनिक किंवा ऑफिसमध्ये प्रवेश करतो, जाहिरात केलेले नेटवर्क निवडतो आणि वापरण्यायोग्य इंटरनेट ॲक्सेसशिवाय WiFi कनेक्ट झालेले पाहतो. जोपर्यंत captive portal स्वागत किंवा ऑथेंटिकेशन स्क्रीन दाखवत नाही तोपर्यंत ट्रॅफिक प्रतिबंधित राहते. ती WiFi लॉगिन पेज ही व्हेन्यूमध्ये पोहोचणे आणि ऑनलाइन होणे यामधील डिजिटल हस्तांतरण तयार करते.
ही कार्यपद्धती सोपी आहे. गेस्ट नेटवर्क डिव्हाइसला नियंत्रित प्री-ऑथेंटिकेशन स्थितीत ठेवते, पोर्टल आणि आवश्यक कनेक्टिव्हिटी सेवांमध्ये ॲक्सेसची अनुमती देते, आणि नंतर अभ्यागताने अटी स्वीकारल्यानंतर, कोड प्रविष्ट केल्यानंतर किंवा ओळख पडताळणी पूर्ण केल्यानंतर व्यापक ॲक्सेस प्रदान करते. रिडायरेक्ट करणे हा सोपा भाग आहे; अधिक कठीण काम म्हणजे असा प्रवास डिझाइन करणे ज्यामुळे अधिकृत अभ्यागतांना अडथळा आल्यासारखे वाटणार नाही.
ग्राहकांभिमुख कार्य असणारा गेटवे
जुने स्प्लॅश पेजेस सहसा फक्त लोगो आणि "I agree" बटणापेक्षा जास्त काही दाखवत नसत. आधुनिक पोर्टल्स ईमेल ऑथेंटिकेशन, व्हाउचर्स, स्टाफ स्पॉन्सरशिप, आयडेंटिटी प्रोव्हायडर्स किंवा सहभागी ठिकाणांवर सुरू राहणाऱ्या ॲक्सेसला सपोर्ट करू शकतात. प्रत्येक पर्याय विशिष्ट वापरकर्त्यांना मदत करू शकतो, परंतु प्रत्येक पर्याय अवलंबित्व, सपोर्टच्या मागण्या आणि अयशस्वी होण्याचा आणखी एक संभाव्य पॉइंट जोडतो.
पोर्टलच्या चार व्यावहारिक जबाबदाऱ्या आहेत:
- सुरक्षा गेटवे: हे अभ्यागतांच्या ट्रॅफिकला अंतर्गत प्रणालींपासून वेगळे करते आणि इंटरनेट वापरण्यापूर्वी प्रवेश धोरण लागू करते.
- अनुभव स्तर: हे पहिले डिजिटल प्रभाव निर्माण करते, विशेषतः अशा अभ्यागतांसाठी जे वेळेच्या दबावाखाली आहेत किंवा अपरिचित डिव्हाइस वापरत आहेत.
- डेटा मर्यादा: कोणती माहिती गोळा केली जाते हे ते स्पष्ट करते आणि पर्यायी मार्केटींग डेटा संकलन प्रवेशाच्या अटींपासून वेगळे ठेवते.
- ऑपरेशनल नोंद: हे सपोर्ट टीम्सना अयशस्वी प्रमाणीकरण, मुदत संपलेले सत्रे आणि वारंवार येणाऱ्या डिव्हाइस समस्यांची चौकशी करण्यात मदत करते.
स्मार्टफोन आणि ॲप आधारित ऑथेंटिकेशन व्यापक होण्यापूर्वी सार्वजनिक WiFi हा UK मधील एक महत्त्वाचा एक्सेस चॅनेल बनला होता. UK मधील सार्वजनिक हॉटस्पॉट वापराबाबत BBC चे वृत्त सांगते की सप्टेंबर 2011 पूर्वीच्या वर्षात हॉटेल्स, कॅफे, विमानतळ आणि तत्सम ठिकाणांमधून 4.9 दशलक्ष युझर्स कनेक्ट झाले होते, ज्याची तुलना 2007 मधील 0.7 दशलक्ष युझर्सशी केली जाऊ शकते. हा इतिहास हेच दर्शवतो की एक पोर्टल एखाद्या लहान सोयीऐवजी ठिकाणाच्या ऑपरेशन्सचा भाग का बनले.
एका व्यावहारिक Captive Portal मार्गदर्शकामध्ये कॉन्फिगरेशन, युझरची संमती, सुलभता आणि सपोर्ट प्रक्रिया समाविष्ट असाव्यात. डिजिटल साधने न वापरणाऱ्या युझर्सना कर्मचाऱ्यांच्या सहाय्याची गरज भासू शकते, तर चुकीच्या पद्धतीने डिझाइन केलेली संमती कायदेशीर धोके निर्माण करू शकते. जुने सामायिक पासवर्डदेखील लपलेले काम निर्माण करतात: कर्मचाऱ्यांनी ते वितरित केले पाहिजेत, बदलले पाहिजेत, एक्सेस विनंत्यांना उत्तरे दिली पाहिजेत आणि जुने क्रेडेंशियल्स ठेवणाऱ्या उपकरणांच्या समस्यांचे निवारण केले पाहिजे. हे पेज एक्सेस नियंत्रित करते, मर्यादा संप्रेषित करते आणि अभ्यागत कनेक्ट होण्यासाठी ठिकाणावर पुरेसा विश्वास ठेवतात की नाही हे ठरवते.
अडथळामुक्त अतिथी अनुभवाची रचना करणे
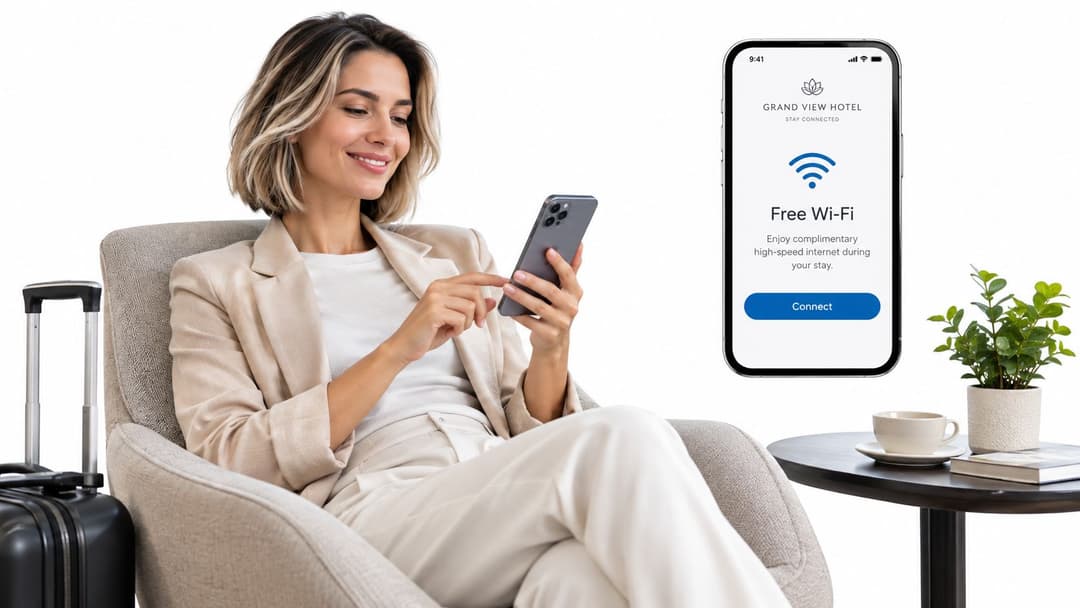
हॉटेलच्या लॉबीमधील पाहुण्याला निराशा येण्यापूर्वी फक्त काही सेकंदांचा वेळ असतो. WiFi लॉगिन पेजवर प्रत्येक अतिरिक्त टॅपमुळे ते व्हेन्यू नेटवर्क सोडून जाण्याची शक्यता वाढते, विशेषतः लहान कॅप्टिव्ह-ब्राउझर विंडो असलेल्या फोनवर. या पेजने पाहुण्यांना व्हेन्यूच्या ऑथेंटिकेशन यंत्रणेच्या संपर्कात न आणता पुढील कृती स्पष्ट केली पाहिजे.
सर्वात लहान वैध प्रवासापासून सुरुवात करा
स्थळाचे नाव, नेटवर्कचा उद्देश आणि मुख्य क्रिया वरील भागात ठेवा. ॲक्सेससाठी फक्त स्वीकार्य-वापर अटींची संमती आवश्यक असल्यास, खाते तयार करण्याचा पर्याय जोडू नका. जर ईमेल पत्ता ओळख पडताळणी किंवा सेवा वितरणास सपोर्ट करत असेल, तर फील्डच्या बाजूला तो उद्देश सांगा.
प्रोग्रेसिव्ह डिस्क्लोजरमुळे पहिली स्क्रीन केंद्रित राहते. पर्यायी दळणवळण किंवा प्राधान्ये मांडण्यापूर्वी पाहुण्यांना कनेक्ट होऊ द्या आणि मार्केटिंग संमती ॲक्सेस निर्णयापासून वेगळी ठेवा. सोशल साइन-इन काही अभ्यागतांसाठी टायपिंग कमी करू शकते, परंतु ते थर्ड-पार्टी अवलंबित्व, अतिरिक्त संमतीचे प्रश्न आणि मर्यादित ब्राउझर विंडोमध्ये त्रुटीचा आणखी एक पॉइंट निर्माण करते.
सध्याच्या iOS आणि Android डिव्हाइसेसवर, लॅपटॉपवर आणि प्रत्येक ऑपरेटिंग सिस्टमच्या Captive Portal असिस्टंटवर संपूर्ण प्रवासाची चाचणी घ्या. डेस्कटॉप Chrome पुरेसे नाही. रिडायरेक्ट्स, पॉप-अप्स, हेव्ही स्क्रिप्ट्स किंवा क्रॉस-डोमेन कुकीज पूर्ण ब्राउझरमध्ये काम करू शकतात आणि डिव्हाइस नेटवर्कमध्ये सामील झाल्यानंतर उघडणाऱ्या मर्यादित विंडोमध्ये अपयशी ठरू शकतात.
नेटवर्क सेटिंग्जमध्ये न राहणाऱ्या लोकांसाठी डिझाइन करा
ॲक्सेसिबिलिटीची सुरुवात ठोस इंटरफेस पर्यायांपासून होते. दृश्यमान फॉर्म लेबल्स, लॉजिकल कीबोर्ड क्रम, अचूकपणे सक्रिय करण्यासाठी पुरेशा मोठ्या नियंत्रणांचा, वाचनीय त्रुटी संदेश आणि स्क्रीन-रीडर-सुसंगत रचना वापरा. प्लेसहोल्डर टेक्स्ट हे एकमेव फील्ड लेबल असू नये, आणि चेकबॉक्स हा महत्त्वाच्या माहितीचा एकमेव मार्ग असू नये.
यशस्वी मार्गाप्रमाणेच अयशस्वी मार्गाचे डिझाइन काळजीपूर्वक करा. पोर्टल उघडत नसल्यास, डिव्हाइस ऑथेंटिकेशन पूर्ण करू शकत नसल्यास, किंवा निवडलेली पद्धत उपलब्ध नसल्यास, पुढे काय प्रयत्न करायचे ते दाखवा. कर्मचाऱ्यांच्या मार्गाने व्याख्या केलेली तात्पुरती-ॲक्सेस प्रक्रिया वापरली पाहिजे, अचानक तयार केलेला शेअर केलेला पासवर्ड नाही ज्यामुळे नंतर सपोर्ट आणि सुरक्षिततेचे काम वाढते.
गस्ट WiFi कनेक्टिव्हिटी मार्गदर्शक तत्त्वे एका व्यावहारिक मानकाचे प्रतिनिधित्व करतात: सूचना केवळ तांत्रिकदृष्ट्या सक्षम वापरकर्त्यांसाठीच नाही तर सामान्य अभ्यागतांसाठीही योग्य असणे आवश्यक आहे. ग्रंथालये आणि समुदाय स्थळांना देखील स्पष्ट फॉर्म डिझाइन आणि तंत्रज्ञान-मुक्त मदतीची आवश्यकता असते. UK च्या सार्वजनिक-ग्रंथालय संशोधनात असे दिसून आले आहे की ८०.६% प्रतिसाद देणाऱ्या सेवांनी समर्पित Captive Portal पृष्ठ प्रदर्शित केले आहे, तर पिन किंवा पासवर्ड सदस्य आणि गैर-सदस्यांसाठी सामान्य राहिले आहेत, जसे की MAIPLE प्रकल्प निष्कर्षांमध्ये दस्तऐवजीकरण केले आहे.
व्यवहारिक नियम: जर एखादा त्रस्त पाहुणा अधिकृत नेटवर्क सोडून अनोळखी नेटवर्कमध्ये सहज सामील होऊ शकत असेल, तर अतिरिक्त अडथळ्यांमुळे सुरक्षितता सुधारण्याऐवजी ती कमी होऊ शकते.
विझ्युअल सिस्टीम विश्वासार्ह ठेवा
स्थळाचा वास्तविक लोगो, डोमेन, रंग आणि सपोर्ट संपर्क वापरा. लॉगिन स्क्रीनचे जाहिरात मायक्रोसाइटमध्ये रूपांतर करणे टाळा. ॲसेट्स कॉम्प्रेस करा, अनावश्यक ॲनिमेशन काढून टाका आणि मुख्य क्रिया स्पष्ट करा. ऑथेंटिकेशन दरम्यान अडकणाऱ्या पॉलिश केलेल्या पेजपेक्षा विश्वासार्हपणे पूर्ण होणारे साधे पेज पाहुण्यांना अधिक चांगली सेवा देते.
सुरक्षा आणि कायदेशीर अनुपालन समजून घेणे
ब्रँडेड पोर्टल हे गेस्ट नेटवर्क सुरक्षिततेचा केवळ एक स्तर आहे. ऑथेंटिकेशन कोणाला प्रवेश दिला आहे हे ओळखते, परंतु ते ट्रॅफिक एनक्रिप्ट करत नाही, हानीकारक डिव्हाइसेस ब्लॉक करत नाही, अयोग्य सामग्री फिल्टर करत नाही किंवा भेट देणारे अस्सल व्हेन्यू नेटवर्क वापरत आहेत हे सिद्ध करत नाही. त्या परिणामांसाठी स्वतंत्र नियंत्रणांची आवश्यकता असते.
लोकांच्या घरामध्ये आणि कामाच्या ठिकाणी वापरल्या जाणाऱ्या कनेक्टिव्हिटीच्या गुणवत्तेनुसार त्यांच्या अपेक्षा ठरतात. Ofcom ने त्यांच्या २०२४ मधील Connected Nations अहवालात नोंदवले आहे की फुल-फायबर ब्रॉडबँड UK मधील ६९% कुटुंबांसाठी उपलब्ध होता, म्हणजे ३०.१ दशलक्ष कुटुंबांपैकी सुमारे २०.७ दशलक्ष कुटुंबे. Ofcom च्या Connected Nations 2024 अहवालानुसार गिगाबिट-सक्षम ब्रॉडबँड २०२४ च्या वसंत ऋतूपर्यंत ८०% घरांपर्यंत आणि २०२५ च्या वसंत ऋतूपर्यंत ८६% घरांपर्यंत पोहोचला आहे. हे सार्वजनिक WiFi वापर आकडेवारीपेक्षा निश्चित-लाइन कव्हरेजचे आकडे आहेत, परंतु ते हे स्पष्ट करण्यास मदत करतात की अभ्यागत लॉगइन पेज आणि ऑनलाइन सेवेकडून जलद प्रतिसादाची अपेक्षा का करतात.
गोपनीयतेला कनेक्शन प्रक्रियेचा एक भाग माना
पोर्टलद्वारे ईमेल पत्ता, फोन नंबर, नाव किंवा डिव्हाइस-लिंक्ड आयडेंटिफायरची विनंती केली असल्यास, ऑथेंटिकेशन पूर्ण होण्यापूर्वी संबंधित गोपनीयता माहिती प्रदर्शित करा. माहिती मिळण्याच्या अधिकारावरील ICO मार्गदर्शन असे सांगते की लोकांना उद्देश, कायदेशीर आधार, डेटा श्रेणी, डेटा जतन करण्याचा कालावधी, प्राप्तकर्ते किंवा हस्तांतरण आणि त्यांच्या अधिकारांबद्दल संक्षिप्त, स्पष्ट माहिती मिळाली पाहिजे.
कनेक्टिव्हिटी मार्केटिंगपासून वेगळी ठेवा. एक्सेस देण्यासाठी गोळा केलेला ईमेल आयडी आपोआप जाहिरात संदेश किंवा वर्तन प्रोफाइलिंगच्या परवानगीसाठी वापरला जाऊ नये. ऐच्छिक उद्देशांसाठी स्वतंत्र, अनटिक केलेले पर्याय वापरा, नोटीस व्हर्जन आणि टाइमस्टॅम्प नोंदवा आणि बाहेर पडण्याचा व्यावहारिक मार्ग प्रदान करा. गेस्ट WiFi साठी डेटा गोपनीयता मार्गदर्शक अंमलबजावणीचा संदर्भ देते, परंतु तुमची संस्था तिच्या उद्देशांसाठी, डेटा ठेवण्याच्या कालावधीसाठी आणि कायदेशीर आधारासाठी जबाबदार राहते.
तांत्रिक नियंत्रणे दिलेल्या वचनाशी सुसंगत ठेवा
गेस्ट SSID ला स्वतंत्र नेटवर्कवर ठेवा, डिव्हाइस-टू-डिव्हाइस ट्रॅफिक मर्यादित करा आणि जिथे इक्विपमेंट आणि डिप्लॉयमेंट सपोर्ट करतील तिथे सध्याच्या एन्क्रिप्शन आणि सर्टिफिकेट पद्धतींचा वापर करा. प्री-ऑथेंटिकेशन अलो-लिस्ट पुरेशी मर्यादित ठेवा जेणेकरून पोर्टल्स, आयडेंटिटी प्रोव्हायडर्स आणि ऑपरेटिंग सिस्टीम कनेक्टिव्हिटी चेक्स अनावश्यक डेस्टिनेशन्स उघड न करता कार्य करू शकतील.
ओळख-लिंक केलेल्या डेटाला दस्तऐवजीकरण केलेल्या मार्गाची आवश्यकता असते. तुम्ही अभ्यागतास डिव्हाइस आयडेंटिफायर, स्थान, भेट इतिहास किंवा वर्तनात्मक विश्लेषण यांशी जोडल्यास, DPIA आवश्यक आहे का ते तपासा. ICO DPIA मार्गदर्शक तत्त्वे सार्वजनिकदृष्ट्या प्रवेशयोग्य ठिकाणांचे मोठ्या प्रमाणावर नियंत्रण, व्यापक प्रोफाइलिंग, नवीन तंत्रज्ञान आणि स्थान किंवा वर्तनाचे ट्रॅकिंग या परिस्थितींना उच्च धोका निर्माण करू शकणाऱ्या परिस्थिती म्हणून ओळखतात. पोर्टल, आयडेंटिटी स्टोअर, CRM, अॅनालिटिक्स सिस्टम आणि हटवण्याच्या प्रक्रियेद्वारे नेटवर्क इव्हेंट कसे जातात ते नोंदवा.
लॉगिन पेजवर अचूक सुरक्षेची भाषा असणे देखील आवश्यक आहे. हॅम्पशायरमधील व्यवसायांच्या चाचण्यांचे वर्णन करणाऱ्या 2025 च्या अहवालात कंटेंट फिल्टरिंग आणि बाल-सुरक्षा नियंत्रणांबद्दल चिंता व्यक्त केली गेली आहे. अहवालाच्या ISPreview च्या कव्हरेजमध्ये चर्चा केल्याप्रमाणे, त्याच्या मर्यादित नमुन्याचे राष्ट्रीय स्तरावर सामान्यीकरण केले जाऊ नये. नेटवर्क काय करते, काय करत नाही आणि अभ्यागत एखाद्या घटनेची तक्रार कशी करू शकतात ते स्पष्ट करा.
ऑथेंटिकेशन पद्धतींची तुलना करणे
शेअर केलेले पासवर्ड लोकप्रिय राहतात कारण ते परिचित असतात. रिसेप्शनिस्ट ते प्रिंट करू शकतो, एखादे ठिकाण ते पावतीवर छापू शकते आणि बहुतांश डिव्हाइसेसना मूळ प्रक्रिया समजते. परंतु याची ऑपरेशनल उणीव नंतर दिसून येते, जेव्हा तो पासवर्ड ठरवलेल्या लोकांपेक्षा जास्त लोकांपर्यंत पोहोचतो, कर्मचाऱ्यांना तो बदलावा लागतो किंवा माजी कर्मचाऱ्याला अद्याप तो पासवर्ड माहित असतो जो सध्याच्या ॲक्सेसचे रक्षण करत असतो.
ओळख-आधारित ॲक्सेस नियंत्रणाचे स्वरूप बदलते. सर्वांना एकच वापरकर्ता मानण्याऐवजी, नेटवर्क ॲक्सेसला एखादी व्यक्ती, डिव्हाइस, प्रमाणपत्र, डिरेक्टरी खाते किंवा ठराविक वेळेच्या हक्काशी जोडू शकते. यामुळे ॲक्सेस रद्द करणे आणि जबाबदारी निश्चित करणे सुधारू शकते, परंतु यामुळे ओळख एकत्रीकरण, सपोर्टच्या गरजा आणि गोपनीयतेच्या जबाबदाऱ्या वाढतात.
ऑथेंटिकेशन पद्धतींची तुलना
| वैशिष्ट्य | सामायिक पासवर्ड | ओळख-आधारित ॲक्सेस |
|---|---|---|
| पाहुण्यांचे प्रयत्न | एक क्रेडेंशियल समजण्यास सोपे असते, परंतु भेट देणाऱ्यांना ते कुठे शोधावे हे कदाचित माहित नसेल | ईमेल, प्रायोजित ॲक्सेस, Passpoint, किंवा दुसरी ओळख प्रणाली वारंवार पासवर्ड प्रविष्ट करण्याची गरज दूर करू शकते |
| रद्दीकरण (Revocation) | सामान्यतः प्रत्येकासाठी सामायिक सिक्रेट बदलण्याची आवश्यकता असते | एखाद्या व्यक्तीसाठी किंवा गटासाठी ॲक्सेस मागे घेतला जाऊ शकतो |
| कर्मचाऱ्यांचे कामाचे स्वरूप | वितरण, रिसेट, रोटेशन आणि डेस्क-साइड स्पष्टीकरणे मॅन्युअल राहतात | प्रोव्हिजनिंग आणि पॉलिसी आयडेंटिटी डिरेक्टरी किंवा ॲक्सेस प्लॅटफॉर्मशी कनेक्ट होऊ शकतात |
| जबाबदारी (Accountability) | अतिरिक्त लॉगिंग जोडले नसल्यास ॲक्टिव्हिटी एका सामायिक क्रेडेंशियलशी जोडलेली असते | सेशन्स मंजूर ओळख किंवा डिव्हाइस संदर्भाशी जोडले जाऊ शकतात |
| सुरक्षा सीमा | लीक झालेला पासवर्ड रोटेशन होईपर्यंत ॲक्सेस देऊ शकतो | प्रति-वापरकर्ता किंवा प्रति-डिव्हाइस पॉलिसी तडजोड केलेल्या अधिकाराचा प्रभाव मर्यादित करते |
| पाहुण्यांचे सातत्य | पासवर्ड बदलल्यावर भेट देणारे तीच प्रक्रिया पुन्हा करतात | परत येणारे वापरकर्ते मंजूर ओळख अनुभवाद्वारे पुन्हा कनेक्ट होऊ शकतात |
| त्रुटी मोड (Failure mode) | एकच चुकीचा किंवा जुना पासवर्ड अनेक लोकांना ब्लॉक करतो | ओळख, प्रमाणपत्र, रोमिंग किंवा इंटिग्रेशनमधील त्रुटींसाठी चांगल्या मॉनिटरिंगची आवश्यकता असते |
जुन्या सिस्टीमची किंमत अपेक्षेपेक्षा जास्त कुठे होते
पासवर्ड स्वतः क्वचितच महाग असतो. खरा खर्च तो पुन्हा प्रिंट करणे, "WiFi पासवर्ड काय आहे?" याचे उत्तर देणे, एक डिव्हाइस चालते पण दुसरे का चालत नाही हे स्पष्ट करणे, डेटा लीक झाल्यावर क्रेडेंशियल्स बदलणे आणि अनेक ठिकाणी साइनबोर्ड अपडेट करणे यातून येतो. जर एकच नेटवर्क भेट देणाऱ्यांना आणि कर्मचाऱ्यांना सेवा देत असेल, तर पासवर्ड अनधिकृतपणे कर्मचाऱ्यांचे क्रेडेंशियल देखील बनू शकतो.
आयडेंटिटी-आधारित ॲक्सेस हा आपोआपच सर्वोत्तम नसतो. खूप जास्त माहिती मागणारे किंवा अयशस्वी ठरणाऱ्या बाह्य प्रदात्यावर अवलंबून असलेले पोर्टल वेगळ्या प्रकारचा आउटेज तयार करते. ब्रेक-ग्लास प्रक्रिया तयार करा, सेशन समाप्ती परिभाषित करा, ऑथेंटिकेशन त्रुटींचे निरीक्षण करा आणि सामान्य मार्ग पूर्ण करू न शकणाऱ्या वापरकर्त्यांसाठी नियंत्रित फॉलबॅक ठेवा.
Microsoft Entra ID, Google Workspace, किंवा Okta द्वारे कर्मचाऱ्यांचे व्यवस्थापन आधीच करणाऱ्या वातावरणासाठी, डिरेक्टरी इंटिग्रेशन ऑनबोर्डिंग आणि रिव्होकेशन अधिक पद्धतशीर बनवू शकते. ग्राहकांसाठी असलेल्या ठिकाणी, Passpoint किंवा OpenRoaming अधिक सोयीस्कर रिटर्न अनुभव प्रदान करू शकतात, परंतु ऑपरेटर्सना अजूनही संमती, ओळख वापर आणि सपोर्ट मार्ग स्पष्ट करण्याची आवश्यकता आहे.
फ्रंट-डेस्क ऑटोमेशनचे मूल्यमापन करणारे व्यवसाय स्वयंचलित प्रवेशासह कर्मचाऱ्यांची संख्या कशी कमी करावी यावरील चर्चा उपयुक्त मानू शकतात. महत्त्वाच्या पात्रतेसह हाच नियम येथे लागू होतो: मॅन्युअल काम काढणे तेव्हाच मदत करते जेव्हा स्वयंचलित मार्ग समजण्याजोगा आणि पुनर्प्राप्त करण्यायोग्य असतो.
सामान्य अडचणी आणि वास्तववादी उदाहरणे
एखादे हॉटेल त्यांचा लोगो सुधारण्यात वेळ घालवू शकते आणि तरीही पहिल्या तांत्रिक हँडऑफमध्ये अपयशी ठरू शकते. गेस्ट SSID मध्ये जॉइन होतो, ऑपरेटिंग सिस्टीम कनेक्टिव्हिटी तपासते आणि प्री-ऑथेंटिकेशन पाथ अपूर्ण असल्यामुळे पोर्टल कधीच दिसत नाही. त्यानंतर कर्मचारी अभ्यागतांना रँडम पेजेस उघडण्यास, सेटिंग्ज डिझॅबल करण्यास किंवा वारंवार रीकनेक्ट करण्यास सांगतात, ज्यामुळे विश्वास निर्माण होत नाही.
दुसरे ठिकाण "स्वीकारा आणि कनेक्ट करा" बटणाशेजारी ईमेल पत्ता गोळा करते, नंतर स्पष्ट पर्यायी निवडीशिवाय प्रमोटनल संदेश पाठवते. संस्थेला वाटू शकते की पृष्ठावरील सामान्य गोपनीयता-धोरण लिंकमधून या व्यवस्थेचे स्पष्टीकरण दिले गेले आहे, परंतु डेटा गोळा करताना अभ्यागताला कधीही स्पष्ट माहिती मिळाली नाही. ही रचना ऑडिटची समस्या निर्माण करते आणि डेटा हटवणे किंवा संमती मागे घेणे व्यवस्थापित करणे अधिक कठीण करते.
चाचणी करण्यासारखे अपयशाचे पॅटर्न
- पोर्टल फक्त पूर्ण ब्राउझरमध्ये कार्य करते: कॅप्टिव्ह-नेटवर्क सहाय्यक हे मर्यादित वातावरण असतात. पॉप-अप, एकाधिक टॅब किंवा गुंतागुंतीच्या स्क्रिप्ट्स सामान्यपणे वर्तन करतील असे न गृहीत धरता पेजची चाचणी घ्या.
- पर्यायी मार्ग तोंडी असतो: भेट देणाऱ्याचे डिव्हाइस प्रक्रिया पूर्ण करू शकत नसल्यास, कर्मचाऱ्यांनी सामायिक पासवर्ड शोधू नये किंवा अनावश्यक वैयक्तिक तपशील मागू नयेत. समाप्तीची मुदत आणि स्पष्ट सपोर्ट मालकासह दस्तऐवजीकरण केलेला पर्याय द्या.
- समतीचे मॉडेल एकत्र जोडलेले असते: आवश्यक ॲक्सेस स्वीकृती, पर्यायी मार्केटिंग, ॲनालिटिक्स आणि प्रोफाइलिंगचे स्वतंत्र उद्देश आणि नियंत्रणे असावीत.
- नेटवर्कचे वचन अस्पष्ट असते: “सुरक्षित WiFi” चा अर्थ एन्क्रिप्शन, सामग्री फिल्टरिंग किंवा स्थानिक धोक्यांपासून संरक्षण असा लावला जाऊ शकतो. कोणती नियंत्रणे उपस्थित आहेत आणि कोणती नाहीत ते सांगा.
- पोर्टल खूप जास्त माहिती गोळा करते: प्रत्येक अतिरिक्त फील्ड सपोर्ट प्रश्न, माहिती राखून ठेवण्याच्या जबाबदाऱ्या आणि डेटा ब्रीचचा प्रभाव वाढवते. नमूद केलेल्या उद्देशासाठी आवश्यक असलेल्या किमान डेटापासून सुरुवात करा.
- जुने क्रेडेंशियल्स कर्मचारी बदलीनंतरही राहतात: सामायिक पासवर्ड तुम्हाला हे सांगू शकत नाही की कोणत्या व्यक्तीचा ॲक्सेस काढला गेला पाहिजे. पाहुण्यांच्या ॲक्सेसपासून वेगळे कर्मचारी ऑथेंटिकेशनचे पुनरावलोकन करा.
केवळ कंट्रोलरचेच नाही, तर अनुभवाचेही निदान करा
कंट्रोलर लॉग्ससोबत सपोर्टचे निरीक्षण देखील गोळा करा. कोणते डिव्हाइस फेल झाले, पोर्टल दिसले की नाही, युजर फॉर्म वाचू शकला का आणि सबमिशननंतर काय झाले ते विचारा. जर गेस्टला प्रायव्हसी नोटीस समजली नाही किंवा एक्सपायर झालेल्या सेशनमधून रिकव्हर करण्याचा मार्ग नसेल, तर तांत्रिकदृष्ट्या यशस्वी झालेले ऑथेंटिकेशन हे सेवेचे अपयश ठरू शकते.
कंटेंट फिल्टरिंगकडेही काळजीपूर्वक लक्ष देणे आवश्यक आहे. अत्यंत कडक धोरण अधिकृत सेवांना ब्लॉक करू शकते, तर शिथिल धोरणामुळे मुले आणि संवेदनशील वापरकर्ते अयोग्य सामग्रीच्या संपर्कात येऊ शकतात. योग्य उपाय म्हणजे लॉगिन पृष्ठ प्रत्येक धोक्याचे निवारण करते असा दावा करणे नव्हे. तर फिल्टरिंग, सेगमेंटेशन, इन्सिडंट रिस्पॉन्स आणि स्वीकार्य-वापर नियंत्रणे यांना सेवेचे वेगळे भाग म्हणून दस्तऐवजीकरण करणे हा आहे.
अडथळामुक्त WiFi ऍक्सेसचे भविष्य
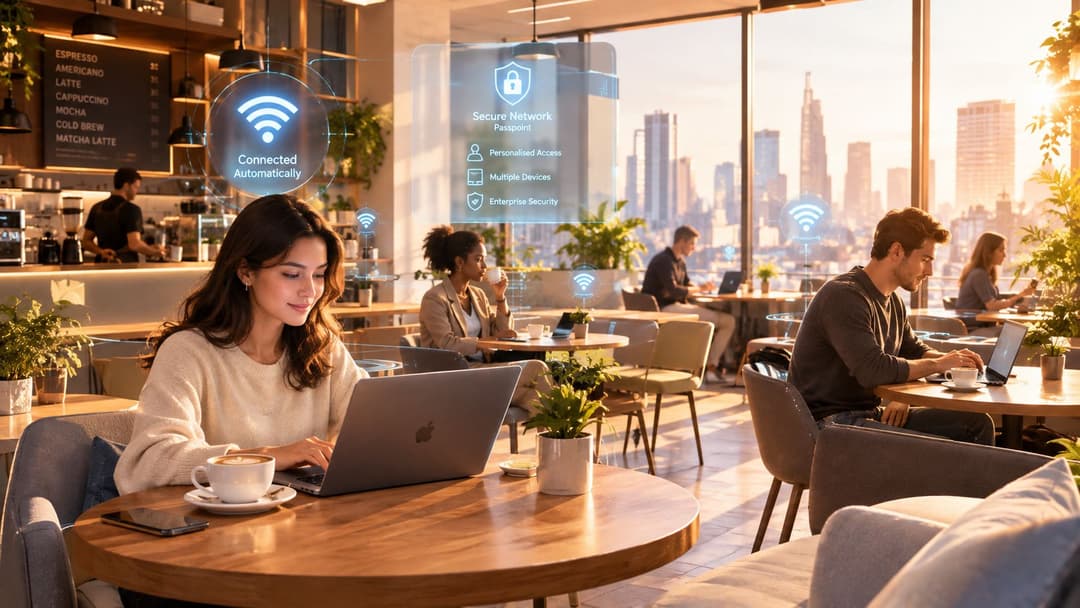
त्याच ठिकाणी परत येणाऱ्या पाहुण्याला तोच लॉगिन फॉर्म पुन्हा भरावा लागू नये. Passpoint आणि OpenRoaming इंस्टॉल केलेल्या प्रोफाईल किंवा ओळखल्या गेलेल्या ओळखींद्वारे सहभागी डिव्हाइसेस आणि नेटवर्कला विश्वासार्ह ॲक्सेस स्थापित करण्याची अनुमती देऊ शकतात. यामुळे वारंवार पासवर्ड टाकावा लागत नाही, परंतु यामुळे ओळख पडताळणी, प्रमाणपत्र नूतनीकरण, रोमिंग धोरण आणि रद्दबातल करण्याबाबतचे तांत्रिक काम वाढते. अयशस्वी झालेले नूतनीकरण एखाद्या अधिकृत अभ्यागताला बंद पडलेल्या Captive Portal प्रमाणेच नेटवर्कपासून दूर ठेवू शकते.
गेटकीपिंगपासून ते अखंडतेपर्यंत
कॅप्टिव्ह पोर्टल अजूनही पहिल्यांदा ॲक्सेस करणाऱ्यांना, स्पष्ट संमती देण्यासाठी, व्हेन्यूच्या माहितीसाठी आणि रोमिंग प्रोफाईल नसलेल्या अभ्यागतांसाठी उपयुक्त ठरते. डिझाइनने ती सुरुवातीची परस्परक्रिया नंतरच्या कनेक्शनपासून वेगळी केली पाहिजे. परत येणाऱ्या अभ्यागतांनी फक्त एखाद्या इमारतीला पुन्हा भेट दिल्यामुळे किंवा व्यवस्थापित ठिकाणांदरम्यान फिरल्यामुळे वारंवार तोच तपशील सबमिट करू नये.
या मॉडेलमध्ये ॲक्सेसिबिलिटीला स्थान मिळणे आवश्यक आहे. काही गेस्टकडे सुसंगत डिव्हाइस नसेल, त्यांना छोट्या स्क्रीनवरील फॉर्म भरताना अडचण येऊ शकते किंवा ते ईमेल किंवा SMS प्रक्रिया पूर्ण करू शकणार नाहीत. लोकांना सेवेला आवश्यक असलेल्या माहितीपेक्षा जास्त माहिती उघड करण्यास भाग न पाडता, कर्मचाऱ्यांच्या मदतीने मिळणारा ॲक्सेस किंवा वापरण्यायोग्य नोंदणी मार्ग यासारखा स्पष्ट पर्याय द्या.
WiFi डेटाला देखील मजबूत सीमांची आवश्यकता असते. कनेक्शन नोंदी सेवा विश्लेषणास समर्थन देऊ शकतात, तर त्या नोंदींना CRM प्रोफाईलशी जोडल्याने अधिक गोपनीयता आणि सुरक्षिततेची कर्तव्ये निर्माण होतात. उद्देश स्पष्ट करा, डेटा ठेवण्याचा कालावधी मर्यादित करा, भूमिकेनुसार ॲक्सेस प्रतिबंधित करा आणि प्रक्रियेचे स्पष्टीकरण द्या. कनेक्ट होण्यासाठी दिलेली संमती ही आपोआप मार्केटिंगसाठीची परवानगी नसते.
तंत्रज्ञानापूर्वी ऑपरेटिंग मॉडेल तयार करा
भविष्यासाठी सज्ज असलेल्या सेवेमध्ये समाविष्ट आहे:
- नेटवर्क पृथक्करण: अतिथी, कर्मचारी, ऑपरेशनल आणि भाडेकरूंच्या ट्रॅफिकसाठी वेगवेगळी धोरणे वापरली जातात.
- ओळख जीवनचक्र: जबाबदार प्रक्रियेद्वारे एक्सेस प्रदान केला जातो, नूतनीकरण केला जातो आणि रद्द केला जातो.
- कनेक्शनचे सातत्य: कायदेशीर आणि तांत्रिक आधार समर्थन देत असल्यास, परत येणाऱ्या अभ्यागतांना वारंवार फॉर्म भरावे लागत नाहीत.
- पारदर्शक विश्लेषण: टीम्स केवळ तेच सिग्नल गोळा करतात ज्यांचे ते स्पष्टीकरण देऊ शकतात, संरक्षण करू शकतात आणि हटवू शकतात.
- मानवी सहाय्य: स्वयंचलित मार्ग वापरू न शकणाऱ्या लोकांना व्यावहारिक पर्याय मिळतो.
जुने शेअर केलेले पासवर्ड्स मॅन्युअल रीसेट, अस्पष्ट उत्तरदायित्व आणि कर्मचारी किंवा व्हेंडर बदलीनंतरही कायम राहणाऱ्या ॲक्सेसद्वारे लपलेला खर्च निर्माण करतात. जेव्हा टीम्स प्रोफाईल्स, सर्टिफिकेट्स, डिरेक्टरीज आणि सपोर्ट प्रक्रिया व्यवस्थित ठेवतात तेव्हाच Passpoint आणि OpenRoaming त्या कमकुवतपणा कमी करतात.
Purple ब्रँडेड गेस्ट WiFi साठी क्लाउड Captive Portal सॉफ्टवेअर प्रदान करते, ज्यामध्ये ईमेल, SMS, सोशल लॉगिन आणि Cloud RADIUS सह ऑथेंटिकेशन पर्याय समाविष्ट आहेत. त्याचे प्लॅटफॉर्म आयडेंटिटी-बेस्ड नेटवर्किंग, Passpoint आणि OpenRoaming डिप्लॉयमेंट्स, डिरेक्टरी इंटिग्रेशन्स, ॲनालिटिक्स आणि CRM कनेक्टर्सना सपोर्ट करते.
व्यवहार्य चाचणी ही आहे की गेस्ट सुरक्षितपणे कनेक्ट होऊ शकतो का, डेटा वापर समजू शकतो का, पोर्टलच्या समस्येतून रिकव्हर होऊ शकतो का आणि अनावश्यक पुनरावृत्तीशिवाय परत येऊ शकतो का. Purple ब्रँडेड गेस्ट ऑथेंटिकेशन, आयडेंटिटी-बेस्ड ॲक्सेस आणि रोमिंग कनेक्टिव्हिटी देखील प्रदान करते. Purple वर सध्याचे WiFi लॉगिन पेज आणि गेस्ट प्रवास तपासा.


