
4,9 Millionen Menschen im Vereinigten Königreich nutzten im Jahr vor September 2011 öffentliche Hotspots, verglichen mit 0,7 Millionen im Jahr 2007. Ein gut gestaltetes Captive Portal ist der wichtigste Berührungspunkt zwischen einem Gast, Ihrem Netzwerk und Ihren Datenpraktiken.
Die vertraute Szene: Ein Gast wählt die richtige SSID aus, wartet auf das Browserfenster und tippt sich dann durch ein unklares Formular, das vor Beginn des Zugriffs fehlschlägt. Mitarbeiter werden um Hilfe gebeten, die Schlange wächst und der Besucher wechselt möglicherweise stattdessen zu einem unbekannten Hotspot. Eine WiFi-Login-Seite sollte diese Unsicherheit beseitigen, nicht erzeugen.
Was eine WiFi-Anmeldeseite ist und warum sie wichtig ist
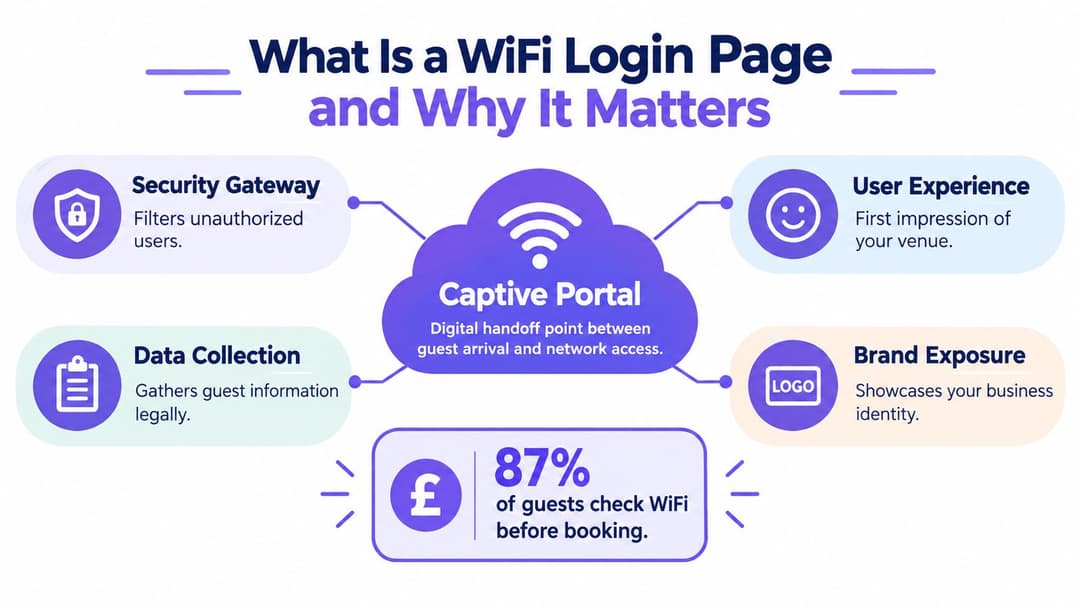
Ein Gast betritt ein Hotel, ein Café, eine Klinik oder ein Büro, wählt das angezeigte Netzwerk aus und sieht, dass das WiFi zwar verbunden ist, aber kein nutzbarer Internetzugang besteht. Der Datenverkehr bleibt eingeschränkt, bis ein Captive Portal einen Willkommens- oder Authentifizierungsbildschirm anzeigt. Diese WiFi-Anmeldeseite bildet die digitale Übergabe zwischen der Ankunft an einem Veranstaltungsort und dem Gehen online.
Der Mechanismus ist einfach. Das Gäste-WiFi versetzt das Gerät in einen kontrollierten Status vor der Authentifizierung, gewährt Zugriff auf das Portal sowie erforderliche Konnektivitätsdienste und schaltet den erweiterten Zugriff frei, nachdem der Besucher den Bedingungen zustimmt, einen Code eingibt oder eine Identitätsprüfung abschließt. Die Weiterleitung ist der einfache Teil - die schwierigere Aufgabe besteht darin, eine User Journey zu gestalten, bei der sich legitime Besucher nicht blockiert fühlen.
Ein Gateway mit kundenorientierter Aufgabe
Ältere Splash-Pages zeigten oft kaum mehr als ein Logo und eine Schaltfläche zum Zustimmen. Moderne Portale unterstützen E-Mail-Authentifizierung, Gutscheine, Mitarbeiter-Sponsoring, Identitätsanbieter oder netzwerkübergreifenden Zugang an teilnehmenden Standorten. Jede Option kann einer bestimmten Zielgruppe helfen, bringt jedoch auch Abhängigkeiten, Support-Anforderungen und eine weitere mögliche Fehlerquelle mit sich.
Ein Portal hat vier praktische Aufgaben:
- Sicherheits-Gateway: Es trennt den Gästedatenverkehr von internen Systemen und wendet Zugriffsrichtlinien vor der Internetnutzung an.
- Erlebnisebene: Sie schafft den ersten digitalen Eindruck, insbesondere für Besucher unter Zeitdruck oder mit einem unvertrauten Gerät.
- Datengrenze: Sie erklärt, welche Informationen gesammelt werden, und trennt die optionale Erfassung von Marketingdaten von den Zugangsbedingungen.
- Betriebsprotokoll: Es hilft Support-Teams bei der Untersuchung fehlgeschlagener Authentifizierungen, abgelaufener Sitzungen und wiederkehrender Geräteprobleme.
Öffentliches WiFi hatte sich im Vereinigten Königreich zu einem wichtigen Zugangskanal entwickelt, noch bevor Smartphones und App-basierte Authentifizierung weit verbreitet waren. Der Bericht der BBC zur Nutzung öffentlicher Hotspots im UK (BBC's account of UK public hotspot adoption) verzeichnet 4,9 Millionen Nutzer, die sich im Jahr vor September 2011 über Hotels, Cafés, Flughäfen und ähnliche Standorte verbanden - verglichen mit 0,7 Millionen im Jahr 2007. Diese Entwicklung zeigt, warum ein Portal zu einem festen Bestandteil des Standortbetriebs wurde und nicht nur eine kleine Annehmlichkeit darstellte.
Ein praktischer Leitfaden zum Thema Captive Portal (captive portal guide) sollte Konfiguration, Benutzereinwilligung, Barrierefreiheit und Support-Abläufe abdecken. Nicht-digitale Nutzer benötigen möglicherweise eine personell besetzte Alternative, während schlecht gestaltete Einwilligungen zu rechtlichen Risiken führen können. Veraltete, gemeinsam genutzte Passwörter erzeugen zudem verdeckten Aufwand: Das Personal muss sie verteilen, regelmäßig ändern, Zugangsfragen beantworten und Fehler auf Geräten beheben, die alte Zugangsdaten gespeichert haben. Die Seite steuert den Zugriff, kommuniziert Einschränkungen und beeinflusst, ob Gäste dem Standort ausreichend vertrauen, um sich zu verbinden.
Mühelose Gästeerlebnisse gestalten
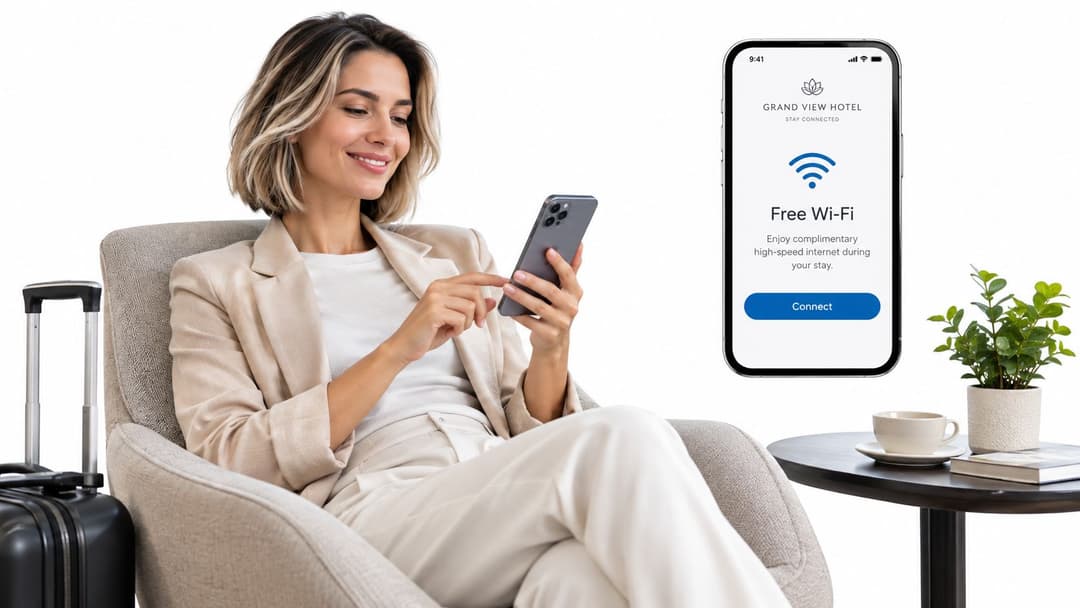
Ein Gast in einer Hotellobby hat nur wenige Sekunden, bevor Frustration einsetzt. Jeder zusätzliche Tipp auf der WiFi-Anmeldeseite erhöht die Wahrscheinlichkeit, dass er das Netzwerk des Veranstaltungsorts verlässt, insbesondere auf einem Telefon mit einem kleinen Captive-Browser-Fenster. Die Seite sollte die nächste Aktion offensichtlich machen, ohne die Gäste mit den Authentifizierungsmechanismen des Veranstaltungsorts zu konfrontieren.
Beginnen Sie mit dem kürzesten gültigen Pfad
Platzieren Sie den Namen des Standorts, den Netzwerkzweck und die primäre Handlung im sofort sichtbaren Bereich (above the fold). Wenn der Zugang nur die Zustimmung zu den Nutzungsbedingungen erfordert, fügen Sie keine Kontoorstellung hinzu. Wenn eine E-Mail-Adresse Identitätsprüfungen oder die Dienstbereitstellung unterstützt, geben Sie diesen Zweck neben dem Feld an.
Schrittweise Offenlegung (Progressive Disclosure) hält den ersten Bildschirm übersichtlich. Ermöglichen Sie Gästen die Verbindung, bevor Sie optionale Kommunikation oder Einstellungen abfragen, und trennen Sie Marketing-Einwilligungen von der Zugangsentscheidung. Die Anmeldung über soziale Netzwerke kann das Tippen für einige Besucher reduzieren, bringt jedoch Abhängigkeiten von Drittanbietern, zusätzliche Einwilligungsfragen und eine weitere Fehlerquelle innerhalb eines eingeschränkten Browserfensters mit sich.
Testen Sie die gesamte User Journey auf aktuellen iOS- und Android-Geräten, Laptops und im Captive-Network-Assistant des jeweiligen Betriebssystems. Chrome auf dem Desktop reicht nicht aus. Weiterleitungen, Pop-ups, schwere Skripte oder domainübergreifende Cookies funktionieren möglicherweise in einem vollständigen Browser, schlagen jedoch in dem beschränkten Fenster fehl, das sich nach dem Beitritt eines Geräts zum Netzwerk öffnet.
Entwerfen Sie für Menschen, die nicht in Netzwerkeinstellungen leben
Barrierefreiheit beginnt mit konkreten Schnittstellenentscheidungen. Verwenden Sie sichtbare Formularbeschriftungen, eine logische Tastaturreihenfolge, Steuerelemente, die groß genug sind, um präzise aktiviert zu werden, lesbare Fehlermeldungen und eine mit Bildschirmlesegeräten kompatible Struktur. Platzhaltertext sollte nicht die einzige Feldbezeichnung sein, und ein Kontrollkästchen sollte nicht der einzige Weg zu kritischen Informationen sein.
Gestalten Sie den Fehlerpfad genauso sorgfältig wie den erfolgreichen Pfad. Wenn sich das Portal nicht öffnet, das Gerät die Authentifizierung nicht abschließen kann oder die gewählte Methode nicht verfügbar ist, zeigen Sie, was als Nächstes zu versuchen ist. Ein betreuter Pfad sollte einen definierten Prozess für vorübergehenden Zugriff nutzen und kein improvisiertes geteiltes Passwort, das spätere Support- und Sicherheitsarbeit erzeugt.
Leitfäden für die Gäste-WiFi-Verbindung spiegeln einen praktischen Standard wider: Anweisungen müssen für gewöhnliche Besucher geeignet sein, nicht nur für technisch versierte Benutzer. Bibliotheken und kommunale Veranstaltungsorte benötigen außerdem ein übersichtliches Formulardesign und Unterstützung für weniger technikaffine Personen. Untersuchungen in öffentlichen Bibliotheken im Vereinigten Königreich ergaben, dass 80,6 % der antwortenden Dienste eine dedizierte Captive Portal Seite anzeigten, während PINs oder Passwörter für Mitglieder und Nicht-Mitglieder weiterhin verbreitet waren, wie in den MAIPLE-Projekt-Ergebnissen dokumentiert.
Praktische Regel: Wenn ein frustrierter Gast das offizielle Netzwerk leicht verlassen und einem unbekannten Netzwerk beitreten kann, erzeugt zusätzliche Reibung möglicherweise weniger Sicherheit statt mehr.
Halten Sie das visuelle System vertrauenswürdig
Verwenden Sie das echte Logo, die Domain, die Farben und den Support-Kontakt des Standorts. Vermeiden Sie es, den Anmeldebildschirm in eine Werbe-Microsite zu verwandeln. Komprimieren Sie Elemente, entfernen Sie unnötige Animationen und machen Sie die primäre Aktion unmissverständlich. Eine einfache Seite, die zuverlässig lädt, dient Gästen besser als eine aufwendig gestaltete Seite, die während der Authentifizierung stockt.
Sicherheit und rechtliche Compliance im Griff
Ein gebrandetes Portal ist nur eine Ebene der Netzwerksicherheit für Gäste. Die Authentifizierung identifiziert, wer zugelassen wurde, aber sie verschlüsselt den Datenverkehr nicht, blockiert keine schädlichen Geräte, filtert keine unangebrachten Inhalte und beweist nicht, dass Besucher das echte Netzwerk des Standorts nutzen. Diese Ergebnisse erfordern separate Kontrollmechanismen.
Die Erwartungen der Öffentlichkeit werden durch die Qualität der Konnektivität geprägt, die die Menschen zu Hause und am Arbeitsplatz nutzen. Ofcom berichtete in seinem Bericht Connected Nations 2024, dass Reine Glasfaser-Breitbandverbindungen für 69 % der britischen Haushalte verfügbar waren, was etwa 20,7 Millionen von 30,1 Millionen Haushalten entspricht. Gigabit-fähiges Breitband erreichte im Frühjahr 2024 80 % der Haushalte und bis zum Frühjahr 2025 86 % der Haushalte, so der Bericht Connected Nations 2024 von Ofcom. Dabei handelt es sich um Abdeckungszahlen für Festnetzanschlüsse und nicht um Zahlen zur öffentlichen WiFi-Nutzung, aber sie helfen zu erklären, warum Gäste erwarten, dass eine Login-Seite und ein Online-Dienst schnell reagieren.
Betrachten Sie Datenschutz als Teil des Verbindungsprozesses
Wenn das Portal eine E-Mail-Adresse, Telefonnummer, einen Namen oder eine gerätebezogene Kennung anfordert, zeigen Sie die relevanten Datenschutzinformationen an, bevor die Authentifizierung abgeschlossen ist. Die ICO-Leitlinien zum Recht auf Information besagen, dass Personen präzise, verständliche Informationen über Zwecke, Rechtsgrundlagen, Datenkategorien, Speicherdauer, Empfänger oder Übermittlungen sowie ihre Rechte erhalten sollten.
Trennen Sie die Konnektivität vom Marketing. Eine E-Mail-Adresse, die erfasst wird, um Zugang zu gewähren, sollte nicht automatisch als Zustimmung für Werbenachrichten oder Verhaltensprofiling gelten. Nutzen Sie separate, nicht vorausgewählte Optionen für optionale Zwecke, protokollieren Sie die Version des Hinweises sowie den Zeitstempel und bieten Sie einen praktischen Weg zum Widerruf an. Die Hinweise zum Datenschutz bei Gäste-WiFi (data privacy guidance for guest WiFi) dienen als Referenz für die Umsetzung, Ihre Organisation bleibt jedoch für die jeweiligen Zwecke, Aufbewahrungsfristen und die Rechtsgrundlage verantwortlich.
Passen Sie die technischen Kontrollen an das Versprechen an
Platzieren Sie die Gäste-SSID in einem separaten Netzwerk, beschränken Sie den Datenverkehr von Gerät zu Gerät und nutzen Sie aktuelle Verschlüsselungs- und Zertifikatspraktiken, sofern die Hardware und die Bereitstellung dies unterstützen. Halten Sie die Allowlist vor der Authentifizierung so schmal, dass das Portal, die Identitätsanbieter und die Konnektivitätsprüfungen des Betriebssystems funktionieren, ohne unnötige Ziele freizugeben.
Identitätsbezogene Daten benötigen einen dokumentierten Pfad. Wenn Sie einen Besucher mit Geräteidentifikatoren, Standort, Besuchsverlauf oder Verhaltensanalysen verknüpfen, prüfen Sie, ob eine DPIA erforderlich ist. Die ICO DPIA Guidance identifiziert die großflächige Überwachung öffentlich zugänglicher Orte, umfangreiches Profiling, neuartige Technologien sowie Standort- oder Verhaltens-Tracking als Situationen, die ein hohes Risiko darstellen können. Dokumentieren Sie, wie sich Netzwerkereignisse durch das Portal, den Identitätsspeicher, das CRM, das Analysesystem und den Löschprozess bewegen.
Eine Anmeldeseite benötigt zudem eine präzise Sprache bezüglich der Sicherheit. Ein Bericht aus dem Jahr 2025 über Tests bei Unternehmen in Hampshire warf Fragen zur Inhaltsfilterung und zu Jugendschutzkontrollen auf. Seine begrenzte Stichprobe sollte jedoch nicht landesweit verallgemeinert werden, wie in der Berichterstattung von ISPreview (ISPreview's coverage of the report) erläutert wird. Geben Sie klar an, was das Netzwerk leistet, was es nicht leistet und wie Besucher Vorfälle melden können.
Authentifizierungsmethoden im Vergleich
Gemeinsam genutzte Passwörter bleiben beliebt, weil sie vertraut sind. Der Empfang kann eines ausdrucken, ein Veranstaltungsort kann es auf einen Beleg drucken und die meisten Geräte verstehen den grundlegenden Ablauf. Die operative Schwachstelle zeigt sich erst später - wenn sich das Passwort über die Zielgruppe hinaus verbreitet, Mitarbeiter es rotieren müssen oder ein ehemaliger Angestellter weiterhin Zugangsdaten kennt, die den aktuellen Zugriff schützen.
Identitätsbasierter Zugriff verändert die Kontrolleinheit. Anstatt alle Personen als denselben Nutzer zu behandeln, kann das Netzwerk den Zugriff mit einer Person, einem Gerät, einem Zertifikat, einem Verzeichnis-Account oder einer zeitlich begrenzten Berechtigung verknüpfen. Das kann den Widerruf und die Nachvollziehbarkeit verbessern, erhöht jedoch den Aufwand für Identitätsintegration, Support-Anforderungen und Datenschutzpflichten.
Vergleich der Authentifizierungsmethoden
| Funktion | Gemeinsames Passwort | Identitätsbasierter Zugriff |
|---|---|---|
| Aufwand für Gäste | Ein einziger Zugangsdatenwert ist leicht verständlich, aber Besucher wissen möglicherweise nicht, wo sie ihn finden | E-Mail, gesponserter Zugriff, Passpoint oder ein anderer Identitäts-Flow können die wiederholte Passworteingabe überflüssig machen |
| Widerruf | Erfordert in der Regel die Änderung des gemeinsamen Passwoorts für alle Nutzer | Zugriff kann für eine einzelne Person oder Gruppe entzogen werden |
| Arbeitsaufwand für Mitarbeiter | Verteilung, Zurücksetzen, Rotation und Erklärungen vor Ort bleiben manuell | Bereitstellung und Richtlinien können mit einem Identitätsverzeichnis oder einer Zugriffsplattform verknüpft werden |
| Rückverfolgbarkeit | Aktivitäten werden mit gemeinsamen Zugangsdaten verknüpft, sofern kein zusätzliches Logging eingerichtet ist | Sitzungen können an eine genehmigte Identität oder einen Gerätekontext gebunden werden |
| Sicherheitsgrenze | Ein durchgesickertes Passwort kann bis zur nächsten Rotation Zugriff gewähren | Richtlinien pro Benutzer oder Gerät begrenzen die Auswirkungen kompromittierter Berechtigungen |
| Kontinuität für Gäste | Besucher müssen den Vorgang wiederholen, wenn sich das Passwort ändert | Wiederkehrende Benutzer können sich über eine genehmigte Identitätsfunktion erneut verbinden |
| Fehlermodus | Ein einzelnes falsches oder veraltetes Passwort blockiert viele Personen | Identitäts-, Zertifikats-, Roaming- oder Integrationsfehler erfordern eine bessere Überwachung |
Wo Altsysteme höhere Kosten als erwartet verursachen
Das Passwort selbst ist selten der kostspielige Teil. Die Kosten entstehen durch den Nachdruck, die ständige Beantwortung der Frage "Wie lautet das WiFi-Passwort?", das Erklären, warum ein Gerät funktioniert und ein anderes nicht, das Ändern von Zugangsdaten nach einem Datenleck und das Aktualisieren von Beschilderungen an mehreren Standorten. Ein Passwort kann zudem zu einer inoffiziellen Mitarbeiter-Zugangskennung werden, wenn dasselbe Netzwerk für Besucher und Angestellte genutzt wird.
Identitätsbasierter Zugriff ist nicht automatisch überlegen. Ein Portal, das zu viele Informationen abfragt oder von einem ausfallenden externen Anbieter abhängt, erzeugt eine andere Art von Ausfall. Erstellen Sie einen Notfallprozess, legen Sie den Sitzungsablauf fest, überwachen Sie Authentifizierungsfehler und halten Sie einen kontrollierten Ausweichpfad für Benutzer bereit, die den normalen Weg nicht abschließen können.
Für Umgebungen, die Mitarbeiter bereits über Microsoft Entra ID, Google Workspace oder Okta verwalten, kann eine Verzeichnisintegration das Onboarding und den Widerruf systematischer gestalten. Für Standorte mit Kundenkontakt können Passpoint oder OpenRoaming für eine nahtlosere Rückkehr sorgen, aber Betreiber müssen dennoch die Einwilligung, die Identitätsnutzung und die Supportwege erläutern.
Unternehmen, die eine Automatisierung des Empfangs evaluieren, finden möglicherweise auch die Diskussion darüber nützlich, wie man Personalaufwand durch automatisierten Zutritt reduzieren kann. Dasselbe Prinzip gilt hier, mit einer wichtigen Einschränkung: Das Entfernen manueller Arbeit hilft nur dann, wenn der automatisierte Pfad verständlich und wiederherstellbar ist.
Häufige Fallstricke und Praxisbeispiele
Ein Hotel kann viel Zeit in die Verfeinerung seines Logos investieren und dennoch an der ersten technischen Übergabe scheitern. Der Gast verbindet sich mit der SSID, das Betriebssystem prüft die Konnektivität und das Portal erscheint nie, weil der Pfad vor der Authentifizierung unvollständig ist. Das Personal rät den Besuchern dann, beliebige Seiten aufzurufen, Einstellungen zu deaktivieren oder sich wiederholt neu zu verbinden - nichts davon schafft Vertrauen.
Ein anderer Standort erfasst eine E-Mail-Adresse neben der Schaltfläche "Akzeptieren und verbinden" und versendet anschließend Werbenachrichten ohne eine separate, optionale Auswahlmöglichkeit. Die Organisation geht möglicherweise davon aus, dass die Seite die Vereinbarung über einen allgemeinen Link zur Datenschutzrichtlinie erklärt, der Besucher hat jedoch im Moment der Datenerfassung keine klaren Informationen erhalten. Ein solches Design führt zu Audit-Problemen und erschwert die Verwaltung von Löschungen oder dem Widerruf von Einwilligungen.
Fehlermuster, die getestet werden sollten
- Das Portal funktioniert nur in einem vollständigen Browser: Captive-Network-Assistenten sind eingeschränkte Umgebungen. Testen Sie die Seite, ohne davon auszugehen, dass sich Pop-ups, mehrere Tabs oder komplexe Skripte normal verhalten.
- Die Ausweichlösung erfolgt mündlich: Wenn das Gerät eines Besuchers den Vorgang nicht abschließen kann, sollten Mitarbeiter kein gemeinsames Passwort erfinden oder nach unnötigen persönlichen Daten fragen. Bieten Sie eine dokumentierte Alternative mit Ablaufdatum und einem klaren Ansprechpartner für den Support.
- Das Einwilligungsmodell ist gebündelt: Erforderliche Zugriffsbedingungen, optionale Marketingeinwilligungen, Analysen und Profiling sollten getrennte Zwecke und Steuerungen haben.
- Das Netzwerkversprechen ist vage: "Sicheres WiFi" kann als Verschlüsselung, Inhaltsfilterung oder Schutz vor lokalen Bedrohungen interpretiert werden. Geben Sie an, welche Kontrollen vorhanden sind und welche nicht.
- Das Portal erfasst zu viele Daten: Jedes zusätzliche Feld erhöht Supportanfragen, Aufbewahrungspflichten und die Auswirkungen einer Datenschutzverletzung. Beginnen Sie mit den Mindestdaten, die für den angegebenen Zweck erforderlich sind.
- Veraltete Zugangsdaten überdauern Personalwechsel: Ein gemeinsames Passwort kann Ihnen nicht mitteilen, welche einzelne Person den Zugriff verlieren sollte. Überprüfen Sie die Mitarbeiterauthentifizierung getrennt vom Gastzugriff.
Diagnostizieren Sie das Erlebnis, nicht nur den Controller
Erfassen Sie Support-Beobachtungen zusammen mit den Controller-Logs. Fragen Sie, welches Gerät fehlgeschlagen ist, ob das Portal erschienen ist, ob der Benutzer das Formular lesen konnte und was nach dem Absenden passiert ist. Eine technisch erfolgreiche Authentifizierung kann dennoch ein Servicefehler sein, wenn der Gast die Datenschutzhinweise nicht verstehen kann oder keine Möglichkeit hat, eine abgelaufene Sitzung wiederherzustellen.
Inhaltsfilterung erfordert ebenfalls eine sorgfältige Handhabung. Eine zu restriktive Richtlinie kann legitime Dienste blockieren, während eine zu permissive Richtlinie Kinder und gefährdete Nutzer ungeeigneten Inhalten aussetzen kann. Die richtige Antwort besteht nicht darin, zu behaupten, dass die Anmeldeseite jedes Risiko löst. Sie besteht darin, Filterung, Segmentierung, Incident Response und Kontrollen zur angemessenen Nutzung als separate Bestandteile des Dienstes zu dokumentieren.
Die Zukunft des nahtlosen WiFi-Zugangs
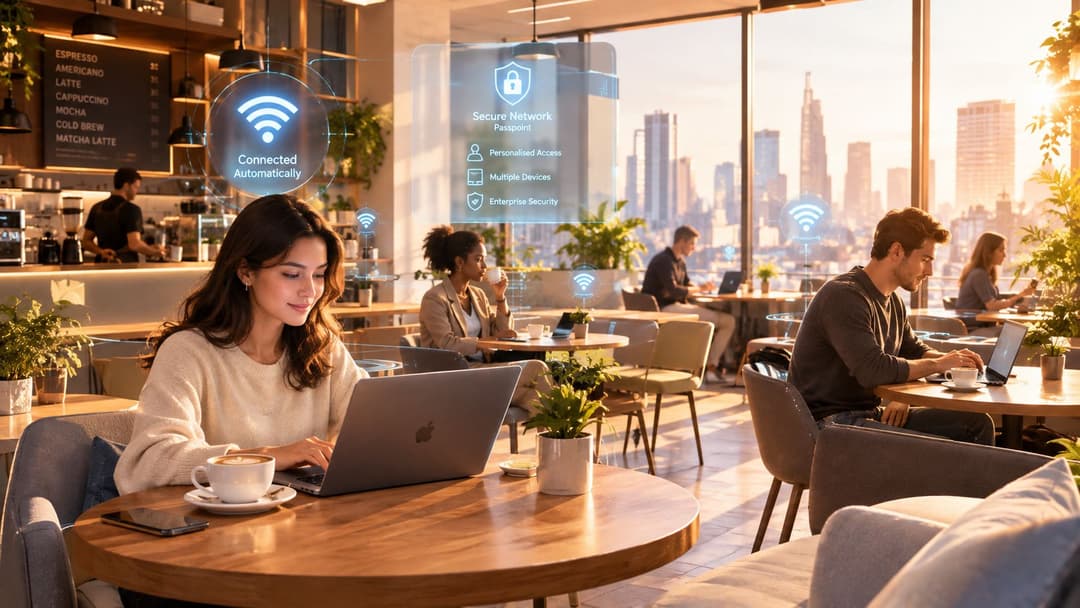
Ein Gast, der an denselben Ort zurückkehrt, sollte nicht dasselbe Anmeldeformular erneut ausfüllen müssen. Passpoint und OpenRoaming können es teilnehmenden Geräten und Netzwerken ermöglichen, über installierte Profile oder erkannte Identitäten einen vertrauenswürdigen Zugriff einzurichten. Das reduziert wiederholte Passworteingaben, erzeugt aber auch betrieblichen Aufwand rund um Identitätssicherung, Zertifikatsverlängerung, Roaming-Richtlinien und Widerruf. Eine fehlgeschlagene Verlängerung kann einen legitimen Besucher genauso effektiv aussperren wie ein defektes Captive Portal.
Vom Zugangsschutz zur Kontinuität
Ein Captive Portal dient weiterhin dem Erstzugriff, der expliziten Zustimmung, Standortinformationen und Besuchern ohne Roaming-Profil. Das Design sollte diese erste Interaktion von späteren Verbindungen trennen. Wiederkehrende Besucher sollten nicht wiederholt dieselben Daten eingeben müssen, nur weil sie ein Gebäude erneut betreten oder sich zwischen verwalteten Standorten bewegen.
Barrierefreiheit muss in diesem Modell ihren Platz haben. Einige Gäste verfügen nicht über ein kompatibles Gerät, haben Schwierigkeiten mit einem Formular auf einem kleinen Bildschirm oder können einen E-Mail- oder SMS-Ablauf nicht abschließen. Bieten Sie eine klare Alternative wie den durch Mitarbeiter unterstützten Zugang oder einen nutzbaren Registrierungsweg, ohne Personen dazu zu zwingen, mehr Informationen preiszugeben als für den Dienst erforderlich sind.
WiFi-Daten benötigen ebenfalls klare Grenzen. Verbindungsdatensätze können die Serviceanalyse unterstützen, während die Verknüpfung dieser Datensätze mit einem CRM-Profil weitere Datenschutz- und Sicherheitsplichten erzeugt. Geben Sie den Zweck an, begrenzen Sie die Aufbewahrungsdauer, beschränken Sie den Zugriff nach Rollen und erklären Sie die Verarbeitung klar. Die Zustimmung zur Verbindung ist nicht automatisch die Erlaubnis für Marketing.
Etablieren Sie das Betriebsmodell vor der Technologie
Ein zukunftssicherer Dienst umfasst:
- Netzwerksegmentierung: Für Gäste-, Personal-, Betriebs- und Mandanten-Traffic gelten unterschiedliche Richtlinien.
- Identitätslebenszyklus: Der Zugriff wird über einen nachvollziehbaren Prozess bereitgestellt, verlängert und widerrufen.
- Verbindungskontinuität: Wiederkehrende Besucher vermeiden wiederholte Formulare, sofern die rechtliche und technische Grundlage dies unterstützt.
- Transparente Analysen: Teams erfassen nur Signale, die sie erklären, schützen und löschen können.
- Menschlicher Support: Personen, die den automatisierten Weg nicht nutzen können, erhalten eine praktische Alternative.
Veraltete, gemeinsam genutzte Passwörter verursachen versteckte Kosten durch manuelle Zurücksetzungen, unklare Verantwortlichkeiten und Zugriffe, die personelle oder lieferantenseitige Änderungen überdauern. Passpoint und OpenRoaming reduzieren diese Schwachstellen nur dann, wenn Teams Profile, Zertifikate, Verzeichnisse und Support-Verfahren aktiv pflegen.
Purple bietet Cloud Captive Portal Software für gebrandetes Gäste-WiFi mit Authentifizierungsoptionen wie E-Mail, SMS, Social Login und Cloud RADIUS. Die Plattform unterstützt identitätsbasiertes Networking, Passpoint- und OpenRoaming-Bereitstellungen, Verzeichnisintegrationen, Analysen und CRM-Konnektoren.
Der Praxistest zeigt, ob ein Gast sich sicher verbinden, die Datennutzung verstehen, sich von einem Portalfehler erholen und ohne unnötige Wiederholungen zurückkehren kann. Purple bietet zudem Marken-Gäste-Authentifizierung, identitätsbasierten Zugriff und Roaming-Konnektivität. Überprüfen Sie die aktuelle WiFi-Anmeldeseite und die Guest Journey unter Purple.


