एक अतिथि होटल नेटवर्क से जुड़ता है, उसे "connected" दिखाई देता है, और वह साइन-इन पेज का इंतजार करता है। कुछ भी दिखाई नहीं देता। वे दूसरा ब्राउज़र आज़माते हैं, डिस्कनेक्ट और रीकनेक्ट करते हैं, और आखिरकार रिसेप्शन पर कॉल करते हैं क्योंकि हर वेबसाइट या तो अटक जाती है या सर्टिफिकेट चेतावनी दिखाती है। होटल टीम के लिए, दिखाई देने वाला लक्षण सरल है, लेकिन इसका कारण डिवाइस, वायरलेस कंट्रोलर, DNS, IPv6, या पोर्टल के ऑथराइजेशन फ्लो पर हो सकता है।
hotel WiFi not redirecting to the login page को केवल ब्राउज़र की परेशानी के रूप में नहीं, बल्कि एक एक्सेस-कंट्रोल फॉल्ट के रूप में देखें। एक संरचित निदान क्लाइंट व्यवहार को नेटवर्क कॉन्फ़िगरेशन से अलग करता है, असुरक्षित वर्कअराउंड से बचाता है, और यह दिखाता है कि पारंपरिक Captive Portal कब विश्वसनीय अतिथि एक्सेस के लिए गलत आर्किटेक्चर बन गया है।
होटल WiFi रीडायरेक्शन क्यों विफल होता है और इसकी आपको क्या लागत चुकानी पड़ती है
एक Captive Portal नए कनेक्टेड डिवाइस को एक प्रतिबंधित स्थिति में रखकर काम करता है, फिर एक प्रारंभिक वेब अनुरोध को इंटरसेप्ट करता है और उसे लॉगिन या स्वीकृति पृष्ठ पर भेजता है। यदि वह पहला अनुरोध कभी इंटरसेप्शन सेवा तक नहीं पहुंचता है, तो डिवाइस WiFi कनेक्शन की रिपोर्ट कर सकता है जबकि अतिथि अनधिकृत रहता है।
यह विफलता परिचालन के दृष्टिकोण से महत्वपूर्ण है क्योंकि पोर्टल गेस्ट नेटवर्क के लिए होटल का मुख्य प्रवेश द्वार है। बार-बार रीकनेक्ट करने के प्रयास, वैकल्पिक नेटवर्क की खोज, या एक जैसे दिखने वाले हॉटस्पॉट के साथ इंटरैक्शन से जोखिम तब तक बढ़ सकता है जब तक कि एक VPN या अन्य एंटरप्राइज़ सुरक्षा पूरी तरह से स्थापित न हो जाए। UK guidance on captive-portal security इसी कारण से सार्वजनिक WiFi पोर्टल को एक महत्वपूर्ण हमले की सतह (अटैक सरफेस) के रूप में पहचानता है।
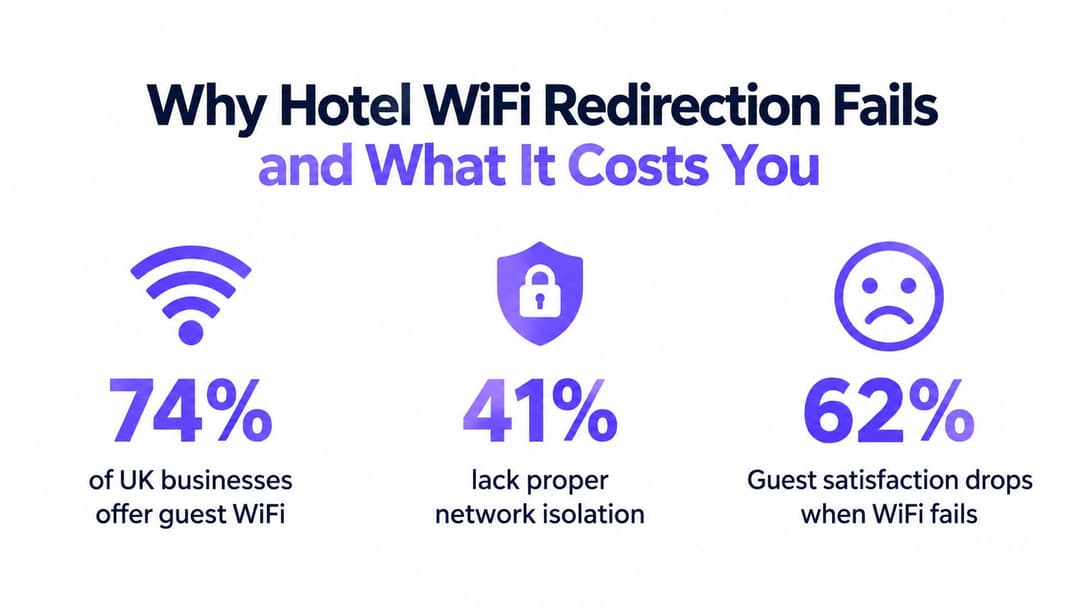
उसी UK स्रोत का कहना है कि 74% UK व्यवसायों द्वारा गेस्ट WiFi की पेशकश की जाती है, जबकि उनमें से 41% व्यवसायों के पास गेस्ट और कॉर्पोरेट ट्रैफ़िक के बीच कोई आइसोलेशन नहीं है। यह एक उल्लंघन (ब्रीच) की औसत लागत को £4,200 भी बताता है जहां घटना एक असुरक्षित गेस्ट नेटवर्क से जुड़ी होती है। वे आंकड़े होटल-विशिष्ट नुकसान का पूर्वानुमान नहीं हैं, लेकिन वे दिखाते हैं कि पोर्टल की विश्वसनीयता, सेगमेंटेशन और ऑथेंटिकेशन को एक ही परिचालन चर्चा में क्यों शामिल होना चाहिए।
सर्विस डेस्क के लिए पहला प्रश्न
पूछें कि क्या विफलता एक डिवाइस, एक कमरे या एक्सेस पॉइंट, एक SSID, या हर अतिथि को प्रभावित करती है। खारिज किए गए साइन-इन सहायक वाला एक अकेला iPhone क्लाइंट स्थिति की ओर इशारा करता है। एक ही SSID पर विफल होने वाले कई असंबंधित डिवाइस गेटवे, DNS नीति, पोर्टल उपलब्धता, या नियंत्रक कॉन्फ़िगरेशन की ओर इशारा करते हैं।
व्यावहारिक नियम: यदि एक ही स्थान पर कई प्रकार के उपकरण विफल हो जाते हैं, तो मेहमानों को ब्राउज़र से संबंधित सलाह देना बंद करें और नेटवर्क पाथ की जांच करें।
व्यापक UK जोखिम वातावरण भी मायने रखता है। संदर्भित मार्गदर्शन अगस्त 2025 तक के 12 महीनों में UK के खिलाफ 204 राष्ट्रीय स्तर पर महत्वपूर्ण साइबर हमलों का हवाला देता है, जबकि पिछले वर्ष में यह संख्या 89 थी। होटल ऑपरेटरों के लिए, वह संदर्भ एक विफल रीडायरेक्ट को केवल एक संतुष्टि के मुद्दे से अधिक बनाता है। यह उस बिंदु पर कमजोरी का संकेत दे सकता है जहां अतिथि पहचान, ट्रैफ़िक पृथक्करण और इंटरनेट एक्सेस मिलते हैं।
डिवाइस-साइड कनेक्शन बाधाओं का निदान करना
क्लाइंट डिवाइस के साथ शुरुआत करें क्योंकि यह अलग करने के लिए सबसे तेज़ वेरिएबल है। एक होटल का नेटवर्क सही ढंग से कॉन्फ़िगर हो सकता है जबकि एक फोन या लैपटॉप कैप्टिव-नेटवर्क असिस्टेंट को अपनी जांच पूरी करने से रोक सकता है।
एक क्लीन परीक्षण स्थापित करें
अतिथि से WiFi बंद करने, थोड़ी देर के लिए हवाई जहाज मोड चालू करने, फिर इसे अक्षम करने और इच्छित होटल SSID से पुनः कनेक्ट करने के लिए कहें। यह वायरलेस एसोसिएशन और DHCP प्रक्रिया को फिर से शुरू करने के लिए मजबूर करता है। यदि डिवाइस पुराना लीज या पुराना कैप्टिव-सेशन स्थिति रखे हुए था, तो एक नया कनेक्शन ऑपरेटिंग सिस्टम के नेटवर्क चेक को ट्रिगर कर सकता है।
यदि वह काम नहीं करता है, तो सहेजे गए नेटवर्क प्रोफ़ाइल को हटा दें और फिर से जुड़ें। SSID को भूल जाने (forget) से कैश्ड प्रमाणीकरण विवरण, मैन्युअल नेटवर्क सेटिंग्स और वह याद रखी गई स्थिति साफ हो जाती है जहां डिवाइस को लगता है कि पोर्टल को पहले ही संभाला जा चुका है। रीकनेक्ट करने से पहले अतिथि को रिसेप्शन के साथ नेटवर्क नाम की पुष्टि करने के लिए कहें, क्योंकि मिलता-जुलता दिखने वाला SSID एक स्पूफ़्ड हॉटस्पॉट हो सकता है।
अगली जांच यह है कि क्या डिवाइस में कोई सक्रिय VPN, सुरक्षित DNS सेटिंग या गोपनीयता सेवा है। एक VPN पोर्टल द्वारा इंटरसेप्ट करने योग्य अनुरोध देखने से पहले ट्रैफ़िक को टनल कर सकता है। एन्क्रिप्टेड DNS होटल के अपेक्षित DNS पथ को बायपास कर सकता है, जबकि HTTPS-first ब्राउज़िंग एक सुरक्षित गंतव्य का अनुरोध कर सकती है जिसे गेटवे सुरक्षित रूप से रीराइट नहीं कर सकता है।
नियंत्रित क्लाइंट तुलना का उपयोग करें
मेहमान से बिना परिणाम रिकॉर्ड किए कई सेटिंग्स न बदलवाएं। इस क्रम में परीक्षण करें:
- दूसरा ब्राउज़र या ऑपरेटिंग सिस्टम साइन-इन सहायक आज़माएं। यदि एक काम करता है और दूसरा नहीं, तो समस्या सामान्य वायरलेस एक्सेस के बजाय स्थानीय ब्राउज़र हैंडलिंग की है।
- अस्थायी रूप से VPN या निजी DNS सुविधा को रोकें। प्राधिकरण के तुरंत बाद इसे पुनर्स्थापित करें। यह एक नैदानिक चरण है, बिना सुरक्षा के किसी खुले अतिथि नेटवर्क को ब्राउज़ करने की अनुशंसा नहीं है।
- स्वचालित एड्रेसिंग की जाँच करें। डिवाइस को मैन्युअल रूप से कॉन्फ़िगर किए गए प्रोफ़ाइल का उपयोग करने के बजाय अतिथि नेटवर्क से अपना पता और DNS जानकारी प्राप्त करनी चाहिए।
- किसी अन्य डिवाइस से तुलना करें। एक स्टाफ लैपटॉप, परीक्षण फोन, या टैबलेट आपको बुनियादी ढांचे को बदले बिना एक नियंत्रण देता है।
डिवाइस गोपनीयता विशेषताएं यह भी बदल सकती हैं कि नेटवर्क क्लाइंट की पहचान कैसे करता है। Apple और Android डिवाइस प्राइवेट या रैंडमाइज्ड MAC एड्रेस का उपयोग कर सकते हैं, इसलिए एक एक्सेस सिस्टम जो एक स्थिर हार्डवेयर एड्रेस की उम्मीद करता है, वह प्रत्येक कनेक्शन को एक नए या अज्ञात सत्र के रूप में मान सकता है। यह समझने के लिए कि यह व्यवहार परीक्षण और नीति निर्णयों को कैसे प्रभावित करता है, एक नियंत्रित Mac randomisation simulator का उपयोग करें।
अतिथियों से प्रमाणपत्र चेतावनियों को अनदेखा करने या किसी असत्यापित पृष्ठ पर व्यक्तिगत विवरण दर्ज करने के लिए न कहें। यदि पृष्ठ ब्राउज़र सुरक्षा त्रुटि के साथ दिखाई देता है, तो गंतव्य रिकॉर्ड करें और परीक्षण रोक दें। उस लक्षण का अक्सर मतलब होता है कि नेटवर्क ने HTTPS अनुरोध को इस तरह से रीडायरेक्ट करने का प्रयास किया जिसे क्लाइंट ने सही ढंग से खारिज कर दिया।
पोर्टल विश्वसनीयता के लिए नेटवर्क इंफ्रास्ट्रक्चर समाधान
जब विभिन्न डिवाइसों पर क्लीन क्लाइंट परीक्षण विफल हो जाते हैं, तो अतिथि SSID और उसकी अपस्ट्रीम सेवाओं का निरीक्षण करें। पोर्टल एक सटीक अनुक्रम पर निर्भर करता है: वायरलेस एसोसिएशन, पता असाइनमेंट, DNS पहुंच योग्यता, एक अनुमत प्रारंभिक अनुरोध, रीडायरेक्शन और प्राधिकरण। उस श्रृंखला में कहीं भी व्यवधान अतिथि को एक जैसा ही दिखाई दे सकता है।
DNS और वॉल्ड गार्डन की जाँच करें
मेहमान नेटवर्क को Captive Portal डिज़ाइन द्वारा अपेक्षित DNS पथ प्रदान करना चाहिए। यदि कोई नीति क्लाइंट्स को बाहरी रिज़ॉल्वर पर भेजती है, या यदि पोर्टल होस्टनाम प्राधिकरण से पहले सुलभ नहीं है, तो गेटवे के पास स्प्लैश पेज प्रस्तुत करने का कोई विश्वसनीय तरीका नहीं हो सकता है।
एक परीक्षण डिवाइस के लिए कंट्रोलर और गेटवे लॉग की समीक्षा करें और पुष्टि करें:
- क्लाइंट को अपेक्षित गेस्ट-नेटवर्क सेटिंग्स प्राप्त हुईं;
- DNS अनुरोधों को प्री-ऑथराइजेशन नीति के अनुसार प्रबंधित किया जाता है;
- पोर्टल होस्टनेम रिज़ॉल्व होता है और प्रतिबंधित स्थिति से भी सुलभ रहता है;
- वॉल्ड गार्डन केवल साइन-इन के लिए आवश्यक सेवाओं की अनुमति देता है;
- सफल ऑथराइजेशन योजना के अनुसार क्लाइंट नीति को बदल देता है।
एक उपयोगी captive portal guide व्यापक फ्लो और दिखाई देने वाले साइन-इन पेज व नेटवर्क ऑथराइजेशन लेयर के बीच के संबंध का वर्णन करता है। होटल परिनियोजन में, यह अलगाव मायने रखता है क्योंकि एक पेज सफलतापूर्वक लोड हो सकता है जबकि कंट्रोलर अभी भी सत्र को जारी करने में विफल रहता है।
IPv4 और IPv6 का स्वतंत्र रूप से परीक्षण करें
IPv6 अक्सर एक अनदेखा क्षेत्र होता है। एक डिवाइस IPv6 मार्ग को प्राथमिकता दे सकता है जबकि पोर्टल इंटरसेप्शन नीति केवल IPv4 का समर्थन करती है। इसका परिणाम एक ऐसा कनेक्शन होता है जो वायरलेस लेयर पर स्वस्थ दिखाई देता है, फिर भी ब्राउज़र को कभी भी अपेक्षित रीडायरेक्ट प्राप्त नहीं होता है।
एक नियंत्रित परीक्षण के लिए, एक परीक्षण अतिथि SSID या परीक्षण VLAN पर केवल-IPv4 नीति लागू करें, फिर सामान्य डुअल-स्टैक सेवा के साथ परिणाम की तुलना करें। यदि पोर्टल केवल IPv4 के तहत काम करता है, तो सुरक्षा और परिचालन परिणामों को समझे बिना प्रोडक्शन नेटवर्क को कम स्थिति में न छोड़ें। इसके बजाय, इच्छित डुअल-स्टैक डिज़ाइन का समर्थन करने के लिए पोर्टल, DNS व्यवहार, फ़ायरवॉल नियम और प्राधिकरण सेवा को कॉन्फ़िगर करें।
प्रारंभिक अनुरोध पाथ को सत्यापित करें
Captive Portal पारंपरिक रूप से सुरक्षित सत्र शुरू होने से पहले एक अनएन्क्रिप्टेड HTTP अनुरोध पर भरोसा करते हैं। गेटवे को उस अनुरोध को प्राप्त करने और उसे रीडायरेक्ट करने में सक्षम होना चाहिए, बिना किसी HTTPS पेज को रीराइट करने या सर्टिफिकेट सत्यापन को बाधित करने का प्रयास किए। जांचें कि अतिथि नीति आवश्यक प्रारंभिक ट्रैफ़िक को इंटरसेप्शन सेवा तक पहुँचने की अनुमति देती है, जबकि ऑथराइजेशन से पहले अप्रतिबंधित इंटरनेट एक्सेस को रोकती है।
गेटवे पर एक परीक्षण सत्र कैप्चर करें, न कि केवल ब्राउज़र में। आप यह देखना चाहते हैं कि क्या अनुरोध डिवाइस से निकलता है, कंट्रोलर तक पहुँचता है, पोर्टल पर रीडायरेक्ट किया जाता है, और एक प्राधिकरण परिणाम देता है। यदि अनुरोध कभी नहीं आता है, तो वायरलेस या रूटिंग की जांच करें। यदि यह आता है लेकिन रीडायरेक्ट नहीं होता है, तो नीति क्रम का निरीक्षण करें। यदि पेज लोड होता है लेकिन एक्सेस ब्लॉक रहता है, तो पोर्टल-टू-कंट्रोलर या RADIUS हैंड-ऑफ का निरीक्षण करें।
ब्राउज़र लक्षण दिखाता है, लेकिन गेटवे तय करता है कि अतिथि को वास्तव में एक्सेस दिया गया है या नहीं।
स्प्लैश स्क्रीन से आगे और आधुनिक प्रोटोकॉल के साथ बाधाओं को कम करना
पारंपरिक स्प्लैश पेज एक वास्तविक पहुंच समस्या का समाधान करते हैं, लेकिन वे उस व्यवहार पर निर्भर करते हैं जिसे आधुनिक ऑपरेटिंग सिस्टम तेजी से सीमित कर रहे हैं। वे तब सबसे अच्छा काम करते हैं जब डिवाइस एक अनुमानित जांच करता है, नेटवर्क इसे स्पष्ट रूप से इंटरसेप्ट करता है, और अतिथि एक छोटा स्वीकृति प्रवाह पूरा करता है। वे तब नाजुक हो जाते हैं जब डिवाइस एन्क्रिप्टेड ट्रैफ़िक को प्राथमिकता देता है, निजी DNS का उपयोग करता है, या कैप्टिव-नेटवर्क सहायक को एक पूर्ण ब्राउज़र से अलग मानता है।
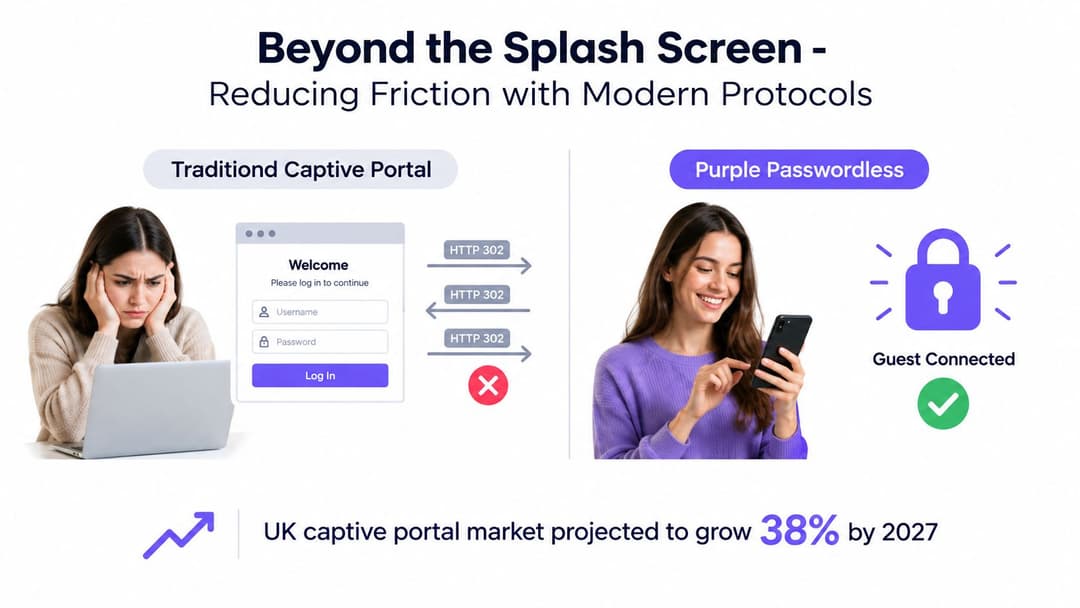
यह श्रेणी अभी भी विस्तार कर रही है। UK captive portal market forecast के अनुसार, UK Captive Portal बाज़ार 2026 में $70.7 मिलियन से बढ़कर 2031 तक $163 मिलियन होने का अनुमान है, जो 14.9% की चक्रवर्धि वार्षिक वृद्धि दर (CAGR) को दर्शाता है। आतिथ्य (हॉस्पिटैलिटी) और अवकाश (लेज़र) को उस पूर्वानुमान में सबसे बड़े नामित एंड-यूज़र सेगमेंट के रूप में पहचाना गया है, जिसके सेगमेंट का राजस्व 2026 में $18.7 मिलियन से बढ़कर 2032 तक $41.8 मिलियन होने का अनुमान है। यह अनुमान निरंतर मांग को दर्शाता है, लेकिन यह रीडायरेक्ट-निर्भर एक्सेस की तकनीकी कमजोरियों को दूर नहीं करता है।
एक्सेस मॉडल की तुलना करें
| Model | क्या काम करता है | कहाँ समस्या आती है |
|---|---|---|
| पारंपरिक captive portal | परिचित ब्रांडिंग, शर्तों की स्वीकृति, वाउचर या कमरा सत्यापन, और एक लचीला अतिथि सफर | यह इंटरसेप्शन, ब्राउज़र व्यवहार, DNS नीति और एक सफल पहले रीडायरेक्ट पर निर्भर करता है |
| ईमेल या सोशल साइन-इन | कानूनी रूप से डिज़ाइन किए जाने पर फर्स्ट-पार्टी डेटा संग्रह का समर्थन कर सकता है | यह फ़ील्ड, रीडायरेक्ट और सहमति के निर्णय जोड़ता है जो बुनियादी इंटरनेट पहुंच में देरी कर सकते हैं |
| बिना पासवर्ड वाला Passpoint या OpenRoaming | एन्क्रिप्टेड, पहचान-आधारित ऑनबोर्डिंग का उपयोग करता है और बार-बार स्पलैश-पेज इंटरैक्शन से बचाता है | इसके लिए संगत डिवाइस, नेटवर्क योजना, क्रेडेंशियल लाइफसाइकिल प्रबंधन और उपयुक्त रोमिंग भागीदारों की आवश्यकता होती है |
यूके में मार्केटिंग सहमति के लिए विशेष सावधानी की आवश्यकता होती है। अतिथि पहुंच को मार्केटिंग में शामिल होने (ऑप्ट-इन) की शर्त पर नहीं रखा जाना चाहिए। एक पोर्टल अभी भी गोपनीयता नोटिस प्रस्तुत कर सकता है या एक अलग, स्पष्ट सहमति विकल्प प्रदान कर सकता है, लेकिन प्रचार संबंधी अनुमति को बुनियादी कनेक्टिविटी एक्सचेंज का हिस्सा बनाने से बचा जा सकने वाला अनुपालन और अनुभव घर्षण पैदा होता है।
Passpoint और OpenRoaming प्रमाणीकरण को ब्राउज़र से पूरा काम कराने के बजाय नेटवर्क कनेक्शन में स्थानांतरित करते हैं। इसका मतलब यह नहीं है कि हर होटल को तुरंत अपना पोर्टल हटा देना चाहिए। एक व्यावहारिक डिज़ाइन पुराने उपकरणों, पहली बार आने वाले विज़िटर, या रूम और वाउचर वर्कफ़्लो के लिए एक सीमित पोर्टल को बनाए रख सकता है, जबकि संगत अतिथियों को एन्क्रिप्टेड स्वचालित एक्सेस की पेशकश कर सकता है।
इसलिए सही प्रश्न यह नहीं है कि क्या स्प्लैश पेज परिचित हैं। बल्कि यह है कि क्या होटल चुनी गई विधि के साथ विश्वसनीय एक्सेस, कानूनी डेटा संग्रह, स्पष्ट विभाजन और प्रबंधनीय सहायता प्रयास प्रदान कर सकता है।
Purple के साथ पासवर्ड रहित एक्सेस लागू करना
रीडायरेक्ट को हटाकर विफलता की एक पूरी श्रेणी को समाप्त किया जा सकता है। ब्राउज़र द्वारा एक ऐसे पेज का अनुरोध करने की प्रतीक्षा करने के बजाय जिसे गेटवे इंटरसेप्ट कर सके, पासवर्ड रहित डिज़ाइन नेटवर्क एक्सेस के हिस्से के रूप में ही पहचान और एन्क्रिप्शन स्थापित करता है।
अतिथियों के लिए, Passpoint और OpenRoaming एक बार की नामांकन यात्रा का समर्थन कर सकते हैं, जिसके बाद डिवाइस एक अधिकृत सेवा को पहचान सकता है और एन्क्रिप्टेड क्रेडेंशियल्स का उपयोग करके कनेक्ट हो सकता है। होटल को अभी भी नामांकन को सावधानीपूर्वक डिज़ाइन करने की आवश्यकता है। बुनियादी एक्सेस प्राप्त करने से पहले किसी अतिथि को अनावश्यक मार्केटिंग फ़ील्ड के माध्यम से जाने के लिए मजबूर नहीं किया जाना चाहिए, और ऑपरेटर को डिवाइस बदलने पर समाप्ति, निरसन और सहायता के लिए एक स्पष्ट प्रक्रिया की आवश्यकता होती है।
Purple एक अतिथि WiFi और पहचान-आधारित नेटवर्किंग प्लेटफ़ॉर्म प्रदान करता है जो कैप्टिव-पोर्टल साइन-इन, क्लाउड RADIUS प्रमाणीकरण, OpenRoaming और Passpoint-आधारित एक्सेस का समर्थन कर सकता है। इसका पासवर्डलेस WiFi दृष्टिकोण वहां प्रासंगिक है जहां परिचालन उद्देश्य अतिथि और कर्मचारियों की पहचान पर नियंत्रण रखते हुए ब्राउज़र इंटरसेप्शन पर निर्भरता को कम करना है।
आर्किटेक्चर को उपयोगकर्ता के अनुकूल बनाएं
एक होटल में आम तौर पर कई तरह के लोग होते हैं, और एक ही लॉगिन विधि शायद ही कभी उन सभी के लिए उपयुक्त होती है:
- कम समय के लिए ठहरने वाले अतिथियों को एक कम-बाधा वाले कनेक्शन, आवश्यकतानुसार कमरे या बुकिंग सत्यापन, और एक स्पष्ट गोपनीयता अनुभव की आवश्यकता होती है।
- दोबारा आने वाले विज़िटर हर बार प्रॉपर्टी पर आने पर फॉर्म दोहराने के बजाय एक भरोसेमंद, स्वचालित तरीके से लाभान्वित होते हैं।
- कर्मचारियों और ठेकेदारों को निर्देशिका-आधारित पहुंच, तेजी से निरसन, और अतिथि ट्रैफ़िक से अलगाव की आवश्यकता होती है।
- पुराने उपकरण जैसे कि पुराने हैंडहेल्ड या विशेषज्ञ उपकरणों को अभी भी एक नियंत्रित PSK या पोर्टल वर्कफ़्लो की आवश्यकता हो सकती है।
कर्मचारियों के लिए, Entra ID, Google Workspace, या Okta जैसे प्लेटफॉर्म के साथ डायरेक्टरी इंटीग्रेशन वायरलेस एक्सेस को मौजूदा आइडेंटिटी लाइफसाइकिल प्रक्रियाओं से जोड़ सकता है। जब कोई कर्मचारी नौकरी छोड़ता है या अपनी अनुमति खो देता है, तो एक साझा पासवर्ड बदलने की प्रतीक्षा करने के बजाय डायरेक्टरी प्रक्रिया के माध्यम से नेटवर्क आइडेंटिटी को हटाया जा सकता है। यह दृष्टिकोण स्टाफ SSID पर प्रत्येक व्यक्ति को समान मानने की तुलना में ज़ीरो-ट्रस्ट सिद्धांतों का अधिक प्रभावी ढंग से समर्थन करता है।
सेगमेंटेशन अभी भी आवश्यक है। पासवर्ड रहित प्रमाणीकरण VLAN, फ़ायरवॉल, क्लाइंट-आइसोलेशन, या नीति डिज़ाइन को प्रतिस्थापित नहीं करता है। कंट्रोलर को अभी भी मेहमान, कर्मचारी, सुविधाओं और प्रबंधन ट्रैफ़िक के बीच अंतर करना चाहिए, और पहचान स्थापित होने के बाद सही प्राधिकरण लागू करना चाहिए।
ऑपरेशनल विजिबिलिटी खोए बिना तैनात करें
एक पायलट SSID या एक निश्चित संपत्ति क्षेत्र से शुरुआत करें। वर्तमान फोन, लैपटॉप, टैबलेट और किसी भी होटल-प्रबंधित डिवाइस पर कनेक्शन परिणामों को मापें। जब टीम प्रमाणपत्र हैंडलिंग, ऑनबोर्डिंग, नीति असाइनमेंट और हेल्प-डेस्क प्रक्रियाओं को मान्य करती है, तब तक असमर्थित क्लाइंट के लिए मौजूदा पोर्टल को उपलब्ध रखें।
इस लेख के लिए प्रदान की गई प्रकाशक जानकारी के अनुसार, Purple नेटवर्क विक्रेताओं के साथ एकीकरण का समर्थन करता है, जिसमें Meraki, Aruba, Ruckus, Mist, और UniFi शामिल हैं। वह अनुकूलता वायरलेस इंफ्रास्ट्रक्चर को बदलने की आवश्यकता को कम कर सकती है, लेकिन ऑपरेटर को अभी भी परिनियोजन से पहले सटीक कंट्रोलर संस्करण, प्रमाणीकरण विधि, रोमिंग डिज़ाइन और सेगमेंटेशन मॉडल की पुष्टि करने की आवश्यकता होती है।
वास्तुकला का लाभ सीधा है: अधिकृत होने के लिए अतिथि अब पूरी तरह से एक नाजुक ब्राउज़र रीडायरेक्ट पर निर्भर नहीं रहता है। होटल एक पोर्टल की पेशकश कर सकता है जहां यह समझदारी भरा हो, लेकिन उसके पास एन्क्रिप्टेड, पहचान-जागरूक कनेक्टिविटी का एक मार्ग भी होता है जिसे विभिन्न डिवाइस प्रकारों और बार-बार आने वाले आगंतुकों के लिए नियंत्रित करना आसान होता है।
लगातार अतिथि एक्सेस के लिए सत्यापन और रखरखाव
पोर्टल का समाधान तब पूरा नहीं होता जब एक परीक्षण फोन स्वागत पृष्ठ तक पहुंच जाता है। होटल एक्सेस पॉइंट्स, कंट्रोलर फर्मवेयर, DNS नीतियों, प्रमाणपत्रों, फ़ायरवॉल नियमों और पहचान एकीकरणों को बदलते रहते हैं। इनमें से कोई भी परिवर्तन बुनियादी ढांचे में स्पष्ट अलार्म उत्पन्न किए बिना मूल लक्षण को फिर से ला सकता है।
एक ऐसा परीक्षण प्लान बनाएं जिसे रिसेप्शन और IT विभाग हर महत्वपूर्ण नेटवर्क परिवर्तन के बाद चला सकें। होटल के वास्तविक अतिथि प्रोफ़ाइल वाले उपकरणों का उपयोग करें, न कि केवल एडमिनिस्ट्रेटर के लैपटॉप का।
अतिथि की पूरी यात्रा का परीक्षण करें
प्रत्येक परीक्षण SSID के लिए, सत्यापित करें:
- एसोसिएशन और एड्रेसिंग। डिवाइस इच्छित नेटवर्क से जुड़ता है और अपेक्षित सेटिंग्स प्राप्त करता है।
- पोर्टल खोज। ऑपरेटिंग सिस्टम सहायक और एक सामान्य ब्राउज़र दोनों को इच्छित साइन-इन अनुभव प्राप्त होता है।
- प्रमाणीकरण। शर्तें, कमरा जांच, वाउचर, या पहचान चरण बिना किसी प्रमाणपत्र चेतावनी के पूरे होते हैं।
- प्राधिकरण। क्लाइंट को इंटरनेट एक्सेस और सही बैंडविड्थ या नीति प्राप्त होती है।
- आइसोलेशन। अतिथि ट्रैफ़िक स्वीकृत डिज़ाइन से परे कर्मचारियों, प्रबंधन, या अन्य अतिथि उपकरणों तक नहीं पहुँच सकता है।
- समाप्ति और पुनः प्रवेश। एक सत्र कॉन्फ़िगर किए गए अनुसार समाप्त होता है, और अगला कनेक्शन इच्छित प्रवाह का अनुसरण करता है।
इमारत में अलग-अलग स्थानों पर परीक्षण करें क्योंकि किसी एक एक्सेस पॉइंट तक सीमित समस्या एक स्थानीय अपलिंक, स्विच, DHCP, या कंट्रोलर-ग्रुप की समस्या का संकेत दे सकती है। व्यस्त समय के साथ-साथ शांत समय का भी परीक्षण करें, क्योंकि लोड के तहत पोर्टल विलंबता और बैकएंड क्षमता अलग तरह से व्यवहार कर सकती है।
केवल शिकायतों की नहीं, बल्कि कारणों की निगरानी करें
विफल पोर्टल लेनदेन, DNS रिज़ॉल्यूशन त्रुटियों, प्रमाणीकरण अस्वीकारों और उन क्लाइंट्स को ट्रैक करें जो प्राधिकरण प्राप्त किए बिना जुड़ते हैं। फर्मवेयर अपडेट के बाद परिवर्तनों की समीक्षा करें और पुष्टि करें कि अतिथि नीति अभी भी डिज़ाइन के अनुसार IPv4 और IPv6 दोनों को संभालती है।
प्रत्येक विफलता के लिए एक संक्षिप्त घटना रिकॉर्ड रखें: डिवाइस का प्रकार, ऑपरेटिंग सिस्टम, SSID, स्थान, समय, गेटवे परिणाम, पोर्टल परिणाम और प्राधिकरण परिणाम। वह साक्ष्य टीम को क्लाइंट-विशिष्ट गोपनीयता सेटिंग और पूरे प्रॉपर्टी-व्यापी कॉन्फ़िगरेशन प्रतिगमन के बीच अंतर करने में मदद करता है।
पोर्टल परीक्षण के साथ-साथ समय-समय पर नेटवर्क सेगमेंटेशन की समीक्षाओं का भी कार्यक्रम बनाएं। एक विश्वसनीय लॉगिन पेज जो उपयोगकर्ताओं को अनुचित रूप से अलग किए गए नेटवर्क पर छोड़ देता है, वह भी होटल को खतरे में डालता है। लगातार मेहमानों की पहुंच के लिए एक कार्यशील प्रमाणीकरण प्रक्रिया और मेहमान के ऑनलाइन होने के बाद लागू की जाने वाली सीमाएं दोनों की आवश्यकता होती है।
Purple होटलों को नेटवर्क विभाजन और परिचालन दृश्यता बनाए रखते हुए अतिथि WiFi प्रमाणीकरण, पहचान-आधारित एक्सेस, पोर्टल वर्कफ़्लो और पासवर्डलेस कनेक्टिविटी को संयोजित करने में मदद कर सकता है। अविश्वसनीय रीडायरेक्ट-निर्भर एक्सेस से दूर एक व्यावहारिक मार्ग का आकलन करने और अपनी संपत्ति के लिए एक पायलट को परिभाषित करने के लिए Purple पर जाएं।