Un huésped se conecta a la red del hotel, ve el estado "conectado" y espera a que aparezca la página de inicio de sesión. No aparece nada. Prueba con otro navegador, se desconecta y se vuelve a conectar, y finalmente llama a recepción porque todos los sitios web se quedan colgados o muestran una advertencia de certificado. Para el equipo del hotel, el síntoma visible es sencillo, pero la causa puede estar en el dispositivo, el controlador inalámbrico, el DNS, IPv6 o el flujo de autorización de la plataforma.
Trate el problema de que el WiFi del hotel no redirige a la página de inicio de sesión como un fallo de control de acceso y no simplemente como una molestia del navegador. Un diagnóstico estructurado separa el comportamiento del cliente de la configuración de la red, evita soluciones temporales poco seguras y muestra cuándo el Captive Portal tradicional ha dejado de ser la arquitectura adecuada para un acceso fiable de los huéspedes.
Por qué falla la redirección del WiFi de los hoteles y cuánto le cuesta
Un Captive Portal funciona colocando un dispositivo recién conectado en un estado restringido, interceptando luego una solicitud web inicial y enviándola a una página de inicio de sesión o aceptación. Si esa primera solicitud nunca llega al servicio de interceptación, el dispositivo puede informar de una conexión WiFi mientras el huésped sigue sin estar autorizado.
El fallo es operativamente importante porque el portal es la puerta de entrada del hotel a la red de invitados. Los intentos repetidos de reconexión, las búsquedas de redes alternativas o la interacción con un punto de acceso similar pueden aumentar la exposición antes de que se establezca por completo una VPN u otra protección empresarial. Las directrices del Reino Unido sobre seguridad en Captive Portal identifican los portales de WiFi público como una superficie de ataque importante por esta razón.
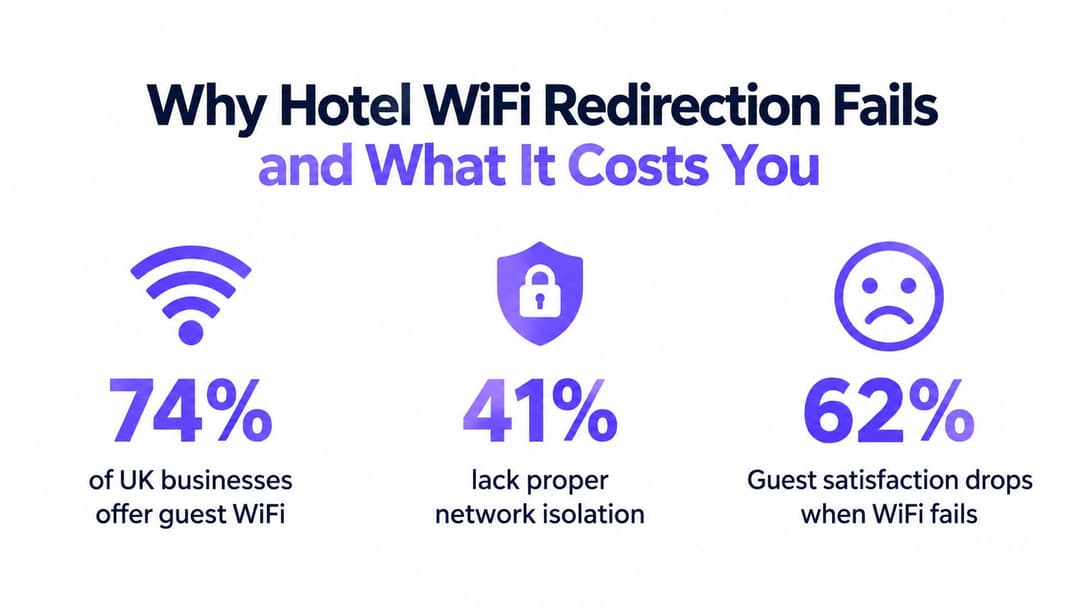
La misma fuente del Reino Unido afirma que el 74% de las empresas del Reino Unido ofrecen WiFi para invitados, mientras que el 41% de esas empresas no tienen aislamiento entre el tráfico de invitados y el corporativo. También indica un coste medio de brecha de seguridad de 4.200 £ cuando una red de invitados no segura está vinculada al incidente. Esas cifras no son un pronóstico de pérdidas específico para hoteles, pero muestran por qué la fiabilidad del portal, la segmentación y la autenticación pertenecen a la misma conversación operativa.
La primera pregunta para el servicio de soporte
Pregunte si el fallo afecta a un solo dispositivo, a una sola habitación o punto de acceso, a un SSID o a todos los huéspedes. Un único iPhone con un asistente de inicio de sesión descartado apunta al estado del cliente. Varios dispositivos no relacionados que fallan en el mismo SSID apuntan a la puerta de enlace, la política de DNS, la disponibilidad del portal o la configuración del controlador.
Regla práctica: Si fallan varios tipos de dispositivos en la misma ubicación, deje de dar consejos sobre el navegador a los huéspedes e inspeccione la ruta de la red.
El entorno de riesgo general en el Reino Unido también es relevante. La guía de referencia cita 204 ciberataques de importancia nacional contra el Reino Unido en los 12 meses anteriores a agosto de 2025, en comparación con los 89 del año anterior. Para los operadores de hoteles, ese contexto hace que una redirección fallida sea algo más que un problema de satisfacción. Puede indicar una debilidad en el punto donde se encuentran la identidad del invitado, la separación del tráfico y el acceso a internet.
Diagnóstico de barreras de conexión en el lado del dispositivo
Comience con el cliente porque es la variable más rápida de aislar. Una red de hotel puede estar configurada correctamente mientras un teléfono o portátil impide que el asistente de red cautiva complete su prueba.
Establecer una prueba limpia
Pídale al cliente que desactive el WiFi, active brevemente el modo avión, luego lo desactive y vuelva a conectarse al SSID del hotel correspondiente. Esto fuerza a que se inicien de nuevo el proceso de asociación inalámbrica y el proceso DHCP. Si el dispositivo mantenía una concesión antigua o un estado de sesión cautiva obsoleto, una nueva conexión puede activar la comprobación de red del sistema operativo.
Si eso no funciona, elimine el perfil de red guardado y vuelva a conectarse. Olvidar el SSID borra los detalles de autenticación almacenados en caché, la configuración manual de red y el estado guardado en el que el dispositivo cree que el portal ya se ha gestionado. Pida al huésped que confirme el nombre de la red con recepción antes de volver a conectarse, ya que un SSID de aspecto similar podría ser un punto de acceso falso.
La siguiente comprobación es si el dispositivo tiene una VPN activa, una configuración de DNS segura o un servicio de privacidad. Una VPN puede tunelizar el tráfico antes de que el portal detecte una solicitud interceptable. El DNS cifrado puede omitir la ruta DNS esperada por el hotel, mientras que la navegación centrada en HTTPS puede solicitar un destino seguro que la puerta de enlace no puede reescribir de forma segura.
Utilice comparaciones de clientes controladas
No haga que el huésped cambie varios ajustes sin registrar el resultado. Realice las pruebas en este orden:
- Pruebe con un segundo navegador o con el asistente de inicio de sesión del sistema operativo. Si uno funciona y el otro no, el problema se debe a la gestión del navegador local y no al acceso WiFi general.
- Pause temporalmente la VPN o la función de DNS privado. Restablézcala inmediatamente después de la autorización. Este es un paso de diagnóstico, no una recomendación para navegar por una red de invitados abierta sin protección.
- Compruebe el direccionamiento automático. El dispositivo debe obtener su dirección y la información de DNS de la red de invitados en lugar de utilizar un perfil configurado manualmente.
- Compare con otro dispositivo. Un portátil del personal, un teléfono de prueba o una tableta le ofrecerán un elemento de control sin necesidad de modificar la infraestructura.
Las funciones de privacidad de los dispositivos también pueden alterar la forma en que la red identifica a un cliente. Los dispositivos Apple y Android pueden usar direcciones MAC privadas o aleatorias, por lo que un sistema de acceso que espera una dirección de hardware estable puede tratar cada conexión como una sesión nueva o desconocida. Utilice un simulador de aleatorización de MAC controlado para comprender cómo afecta ese comportamiento a las pruebas y a las decisiones de políticas.
No pida a los huéspedes que ignoren las advertencias de seguridad de los certificados ni que introduzcan datos personales en una página no verificada. Si la página aparece con un error de seguridad del navegador, registre el destino e interrumpa la prueba. Ese síntoma suele significar que la red intentó redireccionar una solicitud HTTPS de una forma que el cliente rechazó correctamente.
Soluciones de infraestructura de red para la fiabilidad del portal
Cuando las pruebas con un cliente limpio fallan en diferentes dispositivos, inspeccione el SSID de invitados y sus servicios ascendentes. El portal depende de una secuencia precisa: asociación inalámbrica, asignación de dirección, accesibilidad DNS, una solicitud inicial permitida, redirección y autorización. Una interrupción en cualquier punto de esa cadena puede parecer idéntica para el huésped.
Verifique el DNS y el jardín vallado (walled garden)
La red de invitados debe proporcionar la ruta DNS prevista por el diseño del Captive Portal. Si una política envía a los clientes a un servidor de resolución externo, o si el nombre de host del portal no es accesible antes de la autorización, es posible que la pasarela no tenga una forma fiable de presentar la página de bienvenida.
Revise los registros del controlador y de la pasarela para un dispositivo de prueba y confirme:
- el cliente ha recibido la configuración de red de invitados esperada;
- las solicitudes de DNS se gestionan de acuerdo con la política de preautorización;
- el nombre de host del portal se resuelve y sigue siendo accesible desde el estado restringido;
- el walled garden solo permite los servicios necesarios para iniciar sesión;
- la autorización correcta cambia la política del cliente según lo previsto.
Una útil guía de captive portal describe el flujo general y la relación entre la página de inicio de sesión visible y la capa de autorización de red. En el despliegue de un hotel, esta separación es importante porque una página puede cargarse correctamente mientras el controlador sigue sin liberar la sesión.
Pruebe IPv4 e IPv6 de forma independiente
IPv6 suele ser un punto ciego habitual. Un dispositivo puede preferir una ruta IPv6 mientras que la política de interceptación del portal solo admite IPv4. El resultado es una conexión que parece correcta en la capa inalámbrica, pero el navegador nunca recibe la redirección esperada.
Para realizar una prueba controlada, aplique una política que solo admita IPv4 a un SSID de prueba para invitados o a una VLAN de prueba, y luego compare el resultado con el servicio normal de doble pila. Si el portal solo funciona con IPv4, no deje la red de producción en un estado reducido sin comprender las consecuencias de seguridad y operativas. En su lugar, configure el portal, el comportamiento de DNS, las reglas de firewall y el servicio de autorización para que admitan el diseño de doble pila previsto.
Verifique la ruta de la solicitud inicial
Los portales Captive Portal dependen tradicionalmente de una solicitud HTTP no cifrada antes de que comience una sesión segura. La pasarela debe ser capaz de recibir esa solicitud y redirigirla sin intentar reescribir una página HTTPS o romper la validación del certificado. Compruebe que la política de huéspedes permite que el tráfico inicial requerido llegue al servicio de interceptación, al tiempo que impide el acceso sin restricciones a Internet antes de la autorización.
Capture una sesión de prueba en la puerta de enlace, no solo en el navegador. Debe comprobar si la solicitud sale del dispositivo, llega al controlador, se redirige al portal y devuelve un resultado de autorización. Si la solicitud nunca llega, investigue la conexión inalámbrica o el enrutamiento. Si llega pero no se redirige, inspeccione el orden de las políticas. Si la página se carga pero el acceso sigue bloqueado, inspeccione la transferencia del portal al controlador o de RADIUS.
El navegador muestra el síntoma, pero la pasarela decide si realmente se libera el acceso del huésped.
Más allá de la pantalla de bienvenida - Reducir la fricción con protocolos modernos
Las páginas de inicio de sesión tradicionales resuelven un problema de acceso real, pero dependen de un comportamiento que los sistemas operativos modernos restringen cada vez más. Funcionan mejor cuando el dispositivo realiza una sonda predecible, la red la intercepta limpiamente y el invitado completa un flujo de aceptación corto. Se vuelven inestables cuando el dispositivo prefiere el tráfico cifrado, utiliza DNS privado o trata al asistente de red cautiva de forma diferente a un navegador completo.
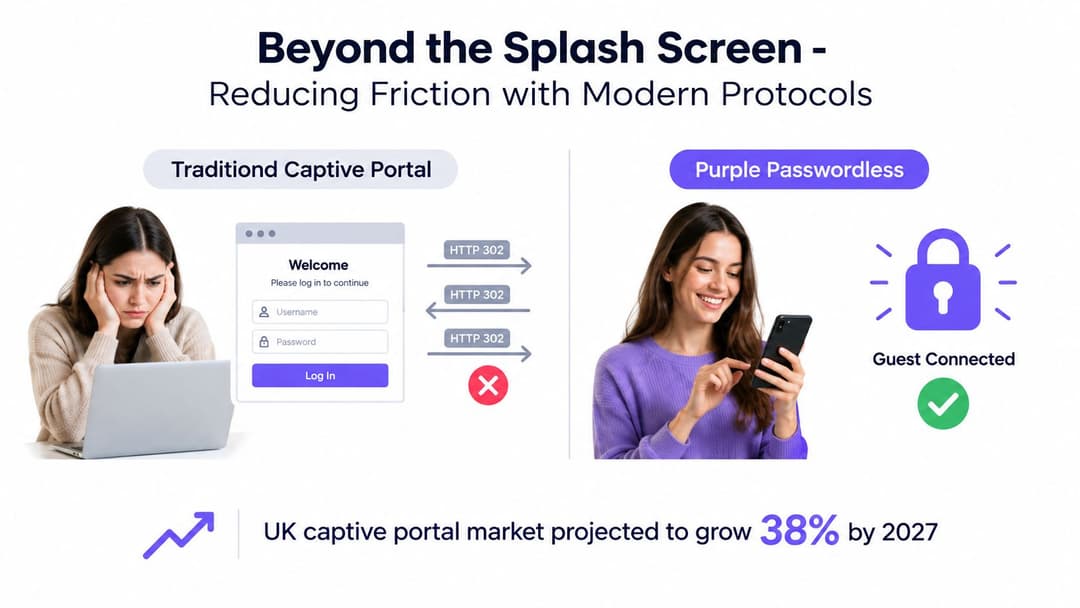
La categoría sigue expandiéndose. Se proyecta que el mercado de Captive Portal del Reino Unido crezca de 70,7 millones de dólares en 2026 a 163 millones de dólares para 2031, lo que implica una tasa de crecimiento anual compuesto del 14,9%, según el pronóstico de mercado de Captive Portal del Reino Unido. La hostelería y el ocio se identifican como el mayor segmento de usuarios finales designado en ese pronóstico, y se proyecta que los ingresos del segmento aumenten de 18,7 millones de dólares en 2026 a 41,8 millones de dólares para 2032. La proyección refleja la demanda continua, pero no elimina las debilidades técnicas del acceso dependiente de redirecciones.
Compare los modelos de acceso
| Modelo | Qué funciona bien | Puntos débiles |
|---|---|---|
| Captive Portal tradicional | Imagen de marca familiar, aceptación de términos, verificación de cupones o habitaciones y un recorrido de invitado flexible | Depende de la interceptación, el comportamiento del navegador, la política de DNS y de que el primer redireccionamiento sea correcto |
| Inicio de sesión con correo electrónico o redes sociales | Permite recopilar datos de origen cuando se diseña de conformidad con la ley | Añade campos, redireccionamientos y decisiones de consentimiento que pueden retrasar el acceso básico a internet |
| Passpoint o OpenRoaming sin contraseña | Utiliza una incorporación cifrada basada en la identidad y evita tener que interactuar repetidamente con páginas de bienvenida | Requiere dispositivos compatibles, planificación de red, gestión del ciclo de vida de las credenciales y socios de roaming adecuados |
El consentimiento de marketing requiere especial atención en el Reino Unido. El acceso de los huéspedes no debe estar condicionado a la aceptación de recibir comunicaciones comerciales. Un portal puede seguir presentando un aviso de privacidad u ofrecer una opción de consentimiento clara e independiente, pero hacer que el permiso promocional forme parte del intercambio de conectividad básico genera fricciones de cumplimiento y de experiencia que son evitables.
Passpoint y OpenRoaming trasladan la autenticación a la propia conexión de red en lugar de pedirle al navegador que realice todo el trabajo. Esto no significa que todos los hoteles deban eliminar su portal de inmediato. Un diseño práctico puede mantener un portal limitado para dispositivos heredados, visitantes nuevos o flujos de trabajo de habitaciones y cupones, al tiempo que ofrece un acceso automático cifrado a los huéspedes compatibles.
La pregunta correcta, por lo tanto, no es si las páginas de inicio son familiares. Es si el hotel puede ofrecer un acceso fiable, una recopilación de datos legal, una segmentación clara y un esfuerzo de soporte gestionable con el método elegido.
Implementar el acceso sin contraseña con Purple
Eliminar la redirección elimina toda una categoría de fallos. En lugar de esperar a que un navegador solicite una página que la pasarela pueda interceptar, un diseño sin contraseña establece la identidad y el cifrado como parte del acceso a la red.
Para los huéspedes, Passpoint y OpenRoaming pueden admitir un proceso de registro único, tras el cual el dispositivo puede reconocer un servicio autorizado y conectarse mediante credenciales cifradas. El hotel aún debe diseñar el registro con cuidado. No se debe obligar a un huésped a rellenar campos de marketing innecesarios antes de recibir el acceso básico, y el operador necesita un proceso claro para la expiración, la revocación y el soporte técnico cuando se sustituye un dispositivo.
Purple proporciona una plataforma de WiFi para invitados y redes basadas en la identidad que puede admitir el inicio de sesión mediante un portal cautivo, la autenticación RADIUS en la nube, OpenRoaming y el acceso basado en Passpoint. Su enfoque de WiFi sin contraseña resulta de gran utilidad cuando el objetivo operativo es reducir la dependencia de la interceptación del navegador manteniendo al mismo tiempo el control sobre las identidades de los invitados y del personal.
Adapte la arquitectura al usuario
Un hotel suele tener varios tipos de perfiles, y un único método de inicio de sesión rara vez se adapta a todos ellos:
- Los invitados de estancias cortas necesitan una conexión con la menor fricción posible, verificación de habitación o reserva cuando sea necesario y una experiencia de privacidad clara.
- Los visitantes recurrentes se benefician de un método automático y de confianza en lugar de tener que rellenar un formulario en cada visita al establecimiento.
- El personal y los contratistas necesitan un acceso basado en directorios, una revocación rápida y separación respecto al tráfico de los invitados.
- Los equipos heredados, como terminales de mano antiguos o dispositivos especializados, pueden seguir requiriendo un flujo de trabajo con portal o PSK controlado.
Para el personal, la integración de directorios con plataformas como Microsoft Entra ID, Google Workspace u Okta puede conectar el acceso inalámbrico a los procesos existentes de ciclo de vida de identidad. Cuando un empleado se marcha o pierde los permisos, la identidad de red se puede eliminar a través del proceso del directorio en lugar de esperar a que cambie una contraseña compartida. Este enfoque respalda los principios de zero-trust de manera más eficaz que tratar a todas las personas de un SSID de personal como equivalentes.
La segmentación sigue siendo esencial. La autenticación sin contraseña no sustituye al diseño de VLAN, firewall, aislamiento de clientes o políticas. El controlador debe seguir distinguiendo el tráfico de invitados, personal, instalaciones y administración, y debe aplicar la autorización correcta una vez establecida la identidad.
Implemente sin perder visibilidad operativa
Comience con un SSID piloto o una zona definida de la propiedad. Mida los resultados de la conexión en los teléfonos, portátiles y tabletas actuales, así como en cualquier dispositivo gestionado por el hotel. Mantenga el portal existente disponible para los clientes no compatibles mientras el equipo valida la gestión de certificados, la incorporación, la asignación de políticas y los procedimientos del servicio de asistencia técnica.
Purple admite integraciones con los proveedores de red más habituales, incluidos Meraki, Aruba, Ruckus, Mist y UniFi, según la información del fabricante facilitada para este artículo. Esa compatibilidad puede reducir la necesidad de sustituir la infraestructura inalámbrica, pero el operador aún debe confirmar la versión exacta del controlador, el método de autenticación, el diseño de itinerancia y el modelo de segmentación antes del despliegue.
La ganancia arquitectónica es sencilla: el huésped ya no depende por completo de una redirección de navegador frágil para obtener la autorización. El hotel puede ofrecer un portal donde tenga sentido, pero también dispone de una vía hacia una conectividad cifrada y con reconocimiento de identidad que es más fácil de gobernar en diferentes tipos de dispositivos y visitas recurrentes.
Validación y mantenimiento para un acceso constante de los huéspedes
La solución de un portal no termina cuando un teléfono de prueba llega a la página de bienvenida. Los hoteles cambian los puntos de acceso, el firmware del controlador, las políticas de DNS, los certificados, las reglas del firewall y las integraciones de identidad. Cualquiera de esos cambios puede restaurar el síntoma original sin generar una alarma de infraestructura evidente.
Diseñe un plan de pruebas repetible que la recepción y el equipo de TI puedan ejecutar después de cada cambio importante en la red. Utilice dispositivos que coincidan con el perfil real de los huéspedes del hotel, no solo el portátil de un administrador.
Pruebe el recorrido completo del huésped
Para cada SSID de prueba, verifique:
- Asociación y direccionamiento. El dispositivo se conecta a la red designada y recibe la configuración esperada.
- Detección del portal. Tanto el asistente del sistema operativo como un navegador normal reciben la experiencia de inicio de sesión prevista.
- Autenticación. Los términos, las comprobaciones de habitaciones, los cupones o los pasos de identidad se completan sin advertencias de certificado.
- Autorización. El cliente recibe acceso a internet y el ancho de banda o la política correctos.
- Aislamiento. El tráfico de invitados no puede llegar al personal, a la gestión ni a otros dispositivos de invitados fuera del diseño aprobado.
- Expiración y reentrada. La sesión finaliza según lo configurado y la siguiente conexión sigue el flujo previsto.
Realice pruebas en diferentes ubicaciones del edificio, ya que un problema limitado a un solo punto de acceso puede indicar un fallo local en el enlace ascendente, el switch, el DHCP o el grupo de controladores. Realice pruebas tanto en periodos de mucha actividad como en periodos tranquilos, ya que la latencia del portal y la capacidad del backend pueden comportarse de forma diferente bajo carga.
Monitoree las causas, no solo las quejas
Realice un seguimiento de las transacciones fallidas del portal, los errores de resolución DNS, los rechazos de autenticación y los clientes que se asocian sin recibir autorización. Revise los cambios tras las actualizaciones de firmware y confirme que la política de invitados sigue gestionando tanto IPv4 como IPv6 según lo diseñado.
Mantenga un registro breve de incidencias para cada fallo: tipo de dispositivo, sistema operativo, SSID, ubicación, hora, resultado de la pasarela, resultado del portal y resultado de la autorización. Esas pruebas permiten al equipo distinguir una configuración de privacidad específica del cliente de una regresión de configuración en todo el establecimiento.
Programe revisiones periódicas de segmentación junto con las pruebas del portal. Una página de inicio de sesión fiable que da acceso a los usuarios a una red que no está aislada correctamente sigue dejando al hotel expuesto. Un acceso para invitados constante requiere tanto un proceso de autenticación que funcione como límites aplicables una vez que el invitado está en línea.
Purple puede ayudar a los hoteles a combinar la autenticación de WiFi para invitados, el acceso basado en la identidad, los flujos de trabajo del portal y la conectividad sin contraseña, manteniendo al mismo tiempo la segmentación de la red y la visibilidad operativa. Visite Purple para evaluar una alternativa práctica al acceso inestable que depende de las redirecciones y definir un piloto para su establecimiento.