賓客加入飯店網路,看到「已連線」,並等待登入頁面,卻什麼也沒出現。他們嘗試更換瀏覽器、斷開並重新連線,最後打電話給櫃台,因為每個網站要麼卡住,要麼顯示憑證警告。對於飯店團隊而言,眼前的症狀很簡單,但原因可能在於裝置、無線控制器、DNS、IPv6 或門戶網站的授權流程。
請將 hotel WiFi not redirecting to the login page 視為存取控制錯誤,而不僅僅是瀏覽器干擾。結構化的診斷可將用戶端行為與網路設定區隔開,避免不安全的安全因應措施,並能顯示傳統的 Captive Portal 何時已不再是提供可靠賓客存取的正確架構。
飯店 WiFi 重導向失敗的原因及對您造成的損失
Captive Portal 的運作原理是將新連線的裝置置於限制狀態,然後攔截初始的網頁請求,並將其傳送至登入或接受頁面。如果該首次請求未能抵達攔截服務,裝置可能會回報 WiFi 已連線,但房客實際上仍未獲得授權。
此類故障在營運上至關重要,因為該入口網站是飯店進入訪客網路的大門。在 VPN 或其他企業保護完全建立之前,重複的重新連線嘗試、搜尋替代網路或與相似的熱點互動,都會增加暴露的風險。英國關於 Captive Portal 安全性的指南 也因此將公共 WiFi 入口網站視為一個重要的攻擊面。
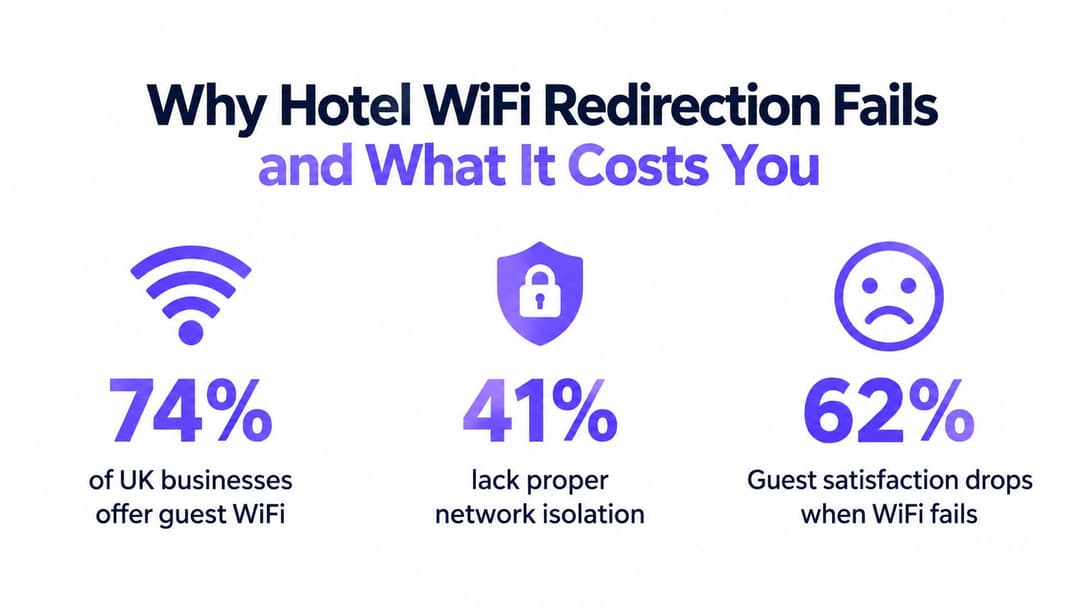
同一個英國來源指出,74% 的英國企業提供訪客 WiFi,而 這些企業中有 41% 在訪客流量和企業流量之間沒有進行隔離。它還指出,如果事件與未受保護的訪客網路相關,平均違反安全性事件的損失成本為 4,200 英鎊。這些數字並非針對飯店的具體損失預測,但它們說明了為什麼入口網站的可靠性、網路分段和身份驗證屬於同一個營運探討範疇。
服務台的第一個問題
確認該故障是影響單一裝置、單一客房或存取點、單一 SSID,還是影響所有房客。單一 iPhone 出現關閉登入助理的情況,通常指向用戶端狀態問題。若多個不相關的裝置在同一個 SSID 上皆連線失敗,則指向閘道、DNS 政策、Captive Portal 可用性或控制器配置的問題。
實用規則: 如果多種裝置類型在同一位置都連線失敗,請停止給予房客瀏覽器操作建議,而是直接檢查網路路徑。
更廣泛的英國風險環境也至關重要。引用的指南指出,在截至 2025 年 8 月的 12 個月內,英國發生了 204 起國家級重大網路攻擊,而前一年為 89 起。對於飯店營運商而言,在這種背景下,重導向失敗不僅僅是滿意度問題。它可能預示著訪客身分識別、流量隔離與網際網路存取交會點處的弱點。
診斷裝置端的連線障礙
從用戶端開始排查,因為這是最容易被隔離出來的變數。飯店網路的設定可能是正確的,但手機或筆記型電腦卻阻礙了 Captive Portal 輔助程式完成其探測。
建立乾淨的測試
請房客關閉 WiFi,短暫啟用飛航模式,然後停用飛航模式並重新連線到指定的飯店 SSID。這會強制無線關聯和 DHCP 程序重新開始。如果裝置保留了舊的租約或過期的 captive-session 狀態,重新連線可以觸發作業系統的網路檢查。
如果這不起作用,請刪除已儲存的網路設定檔並重新加入。清除 SSID 會清除快取的驗證詳細資料、手動網路設定,以及裝置認為已處理過門戶網站的記憶狀態。在重新連線之前,請賓客與櫃台確認網路名稱,因為外觀相似的 SSID 可能是偽造的熱點。
下一步是檢查裝置是否啟用了作用中的 VPN、安全 DNS 設定或隱私權服務。VPN 可能在 Captive Portal 偵測到可攔截的請求之前,就已將流量封包傳送出去。加密的 DNS 可能會繞過飯店預期的 DNS 路徑,而僅限 HTTPS 的瀏覽可能會請求一個閘道無法安全重寫的安全目的地。
使用受控的用戶端對比測試
在沒有記錄結果的情況下,請勿讓房客變更過多設定。請按照以下順序進行測試:
- 嘗試使用第二個瀏覽器或作業系統登入助理。如果其中一個可行而另一個不可行,則問題在於本機瀏覽器的處理方式,而非整體的無線網路存取。
- 暫時暫停 VPN 或私有 DNS 功能。在授權後立即恢復。這只是一個診斷步驟,並非建議在無保護的情況下瀏覽開放的訪客 WiFi 網路。
- 檢查自動定址。裝置應自訪客網路取得其 IP 位址和 DNS 資訊,而非使用手動配置的設定檔。
- 對比其他裝置。員工筆記型電腦、測試手機或平板電腦可在不變更基礎設施的情況下為您提供對照組。
裝置隱私功能也可能會改變網路識別用戶端的方式。Apple 和 Android 裝置可能會使用專用或隨機的 MAC 位址,因此預期取得穩定硬體位址的存取系統可能會將每次連線視為全新或未知的階段作業。請使用受控的 MAC 隨機化模擬器(Mac randomisation simulator)來瞭解該行為如何影響測試和策略決策。
請勿要求房客忽略憑證警告,或在未經驗證的頁面中輸入個人資料。如果頁面顯示瀏覽器安全性錯誤,請記錄目的地並停止測試。此症狀通常意味著網路嘗試以用戶端正確拒絕的方式重新導向 HTTPS 請求。
確保 Captive Portal 可靠性的網路基礎架構修正
當不同裝置的乾淨用戶端測試皆失敗時,請檢查房客 SSID 及其上游服務。Captive Portal 仰賴精確的順序:無線關聯、IP 位址分配、DNS 可達性、允許的初始請求、重新導向和授權。該鏈結中任何一個環節中斷,對房客來說看起來都是一樣的。
檢查 DNS 與 Walled Garden
房客網路應提供 Captive Portal 設計所需的 DNS 路徑。如果策略將用戶端導向外部解析器,或者在授權前無法連線到 Portal 主機名稱,則閘道可能無法可靠地呈現歡迎頁面。
檢視測試裝置的控制器和閘道日誌,並確認:
- 用戶端收到了預期的訪客網路設定;
- DNS 請求是根據授權前策略進行處理;
- 入口網站主機名稱可以解析,且在限制狀態下仍可存取;
- 圍牆花園(walled garden)僅允許登入所需的服務;
- 成功授權後,會按照預期變更用戶端策略。
一份實用的 captive portal guide 說明了更廣泛的流程,以及可見的登入頁面與網路授權層之間的關係。在飯店部署中,這種分離非常重要,因為頁面可能已成功載入,但控制器仍無法釋放工作階段。
獨立測試 IPv4 與 IPv6
IPv6 是常見的盲點。裝置可能偏好 IPv6 路由,但 Portal 攔截策略卻僅支援 IPv4。其結果是在無線層上看來連線正常,但瀏覽器卻永遠不會收到預期的重新導向。
若要進行對照測試,請將僅限 IPv4 的策略套用到測試訪客 SSID 或測試 VLAN,然後將結果與正常的雙疊(dual-stack)服務進行比較。如果 Captive Portal 僅在 IPv4 下運作,請勿在未瞭解安全性與營運後果的情況下,讓生產網路保持在功能受限的狀態。相反地,應配置 Captive Portal、DNS 行為、防火牆規則以及授權服務,以支援預期的雙疊設計。
驗證初始請求路徑
Captive Portal 傳統上在安全工作階段開始前,仰賴未加密的 HTTP 請求。閘道器必須能夠接收該請求並進行重新導向,而不能試圖覆寫 HTTPS 頁面或破壞憑證驗證。請檢查賓客原則是否允許必要的初始流量到達攔截服務,同時在授權前防止不受限制的網際網路存取。
在閘道端擷取測試工作階段,而不僅是在瀏覽器中。您需要確認請求是否離開裝置、到達控制器、重導向至 Captive Portal 並傳回授權結果。如果請求從未到達,請檢查無線網路或路由。如果已到達但未重導向,請檢查策略順序。如果頁面已載入但存取仍被封鎖,請檢查 Captive Portal 到控制器或 RADIUS 的對接程序。
瀏覽器雖然顯示了症狀,但真正決定是否放行房客連線的是閘道。
超越登入頁面 - 利用現代協定減少摩擦
傳統的歡迎頁面解決了實際的存取問題,但它們依賴於現代作業系統日益限制的行為。當裝置進行可預測的探測、網路乾淨地進行攔截,且訪客完成簡短的接受流程時,其效果最好。當裝置偏好加密流量、使用私有 DNS,或將 Captive Portal 助理與完整瀏覽器區別對待時,它們就會變得脆弱。
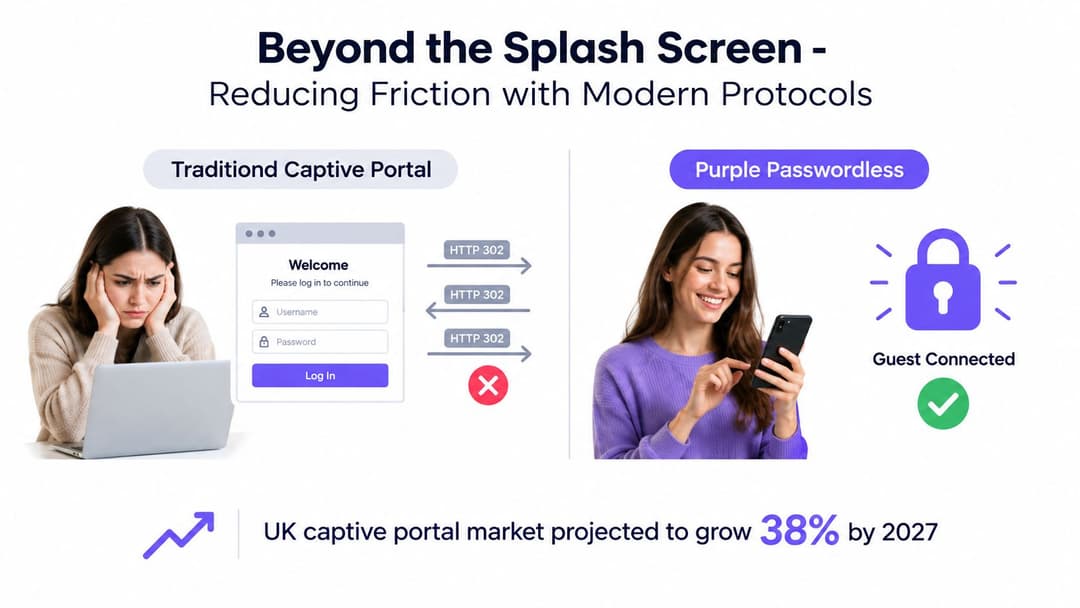
此類別仍在持續擴大。根據 英國 Captive Portal 市場預測,英國 Captive Portal 市場預計將從 2026 年的 7,070 萬美元增長到 2031 年的 1.63 億美元,這意味著 14.9% 的複合年增長率。在該預測中,旅宿與休閒娛樂被列為最大的具名終端用戶細分市場,該細分的營收預計將從 2026 年的 1,870 萬美元增長到 2032 年的 4,180 萬美元。這項預測反映了持續增長的需求,但並未消除依賴重定向存取方式的技術缺陷。
比較各種存取模式
| 模式 | 適用場景 | 面臨的挑戰 |
|---|---|---|
| 傳統 Captive Portal | 熟悉的品牌形象、接受條款、憑證或客房驗證,以及靈活的訪客流程 | 取決於攔截、瀏覽器行為、DNS 策略以及首次重定向是否成功 |
| 電子郵件或社群登入 | 在符合法律規範的設計下,可支援第一方數據收集 | 增加欄位、重定向和同意聲明決定,可能會延遲基本的網際網路連線 |
| 免密碼 Passpoint 或 OpenRoaming | 使用加密且基於身分的註冊,並可避免重複的歡迎頁面互動 | 需要相容的裝置、網路規劃、憑證生命週期管理以及合適的漫遊合作夥伴 |
在英國,行銷同意需要特別注意。不應將勾選同意接受行銷作為房客存取網路的必要條件。Captive Portal 仍可顯示隱私權聲明,或提供獨立且明確的同意選項,但若將促銷許可作為基本連線交換的一部分,會造成不必要的法規遵循與體驗摩擦。
Passpoint 和 OpenRoaming 將驗證移至網路連線中,而不是要求瀏覽器執行整個工作。這並不意味著每家飯店都應該立即移除其門戶網站。實用的設計可能會為舊版裝置、首次訪問者或客房與優惠券工作流程保留一個限制性的門戶網站,同時為相容的賓客提供加密的自動存取。
因此,真正的問題不在於登入頁面是否令人熟悉,而是飯店能否透過所選的方法,提供可靠的存取、合法的資料收集、清晰的區段劃分以及易於維護的支援服務。
使用 Purple 實作無密碼存取
消除重導向可以免除一整類型的失敗故障。無密碼設計不需要等待瀏覽器請求被閘道攔截的頁面,而是在網路存取過程中就建立好身分識別與加密。
對於訪客,Passpoint 和 OpenRoaming 可支援一次性的註冊流程,之後裝置即可識別已授權的服務並使用加密憑證進行連線。飯店仍需仔細設計註冊流程。不應強迫訪客在獲得基本存取權限前填寫不必要的行銷欄位,且當裝置更換時,營運商需要有清晰的過期、撤銷和支援程序。
Purple 提供訪客 WiFi 和基於身分識別的網路平台,可支援 Captive Portal 登入、雲端 RADIUS 驗證、OpenRoaming 和基於 Passpoint 的存取。當營運目標是減少對瀏覽器攔截的依賴,同時保持對訪客和員工身分識別的控制時,其 無密碼 WiFi 方案 便非常適用。
使架構與使用者需求相匹配
一間飯店通常有多個不同的人群,而單一登入方法很少能滿足所有人的需求:
- 短期停留訪客需要低阻力的連線、必要時的客房或訂房驗證,以及清晰的隱私體驗。
- 再次光臨的訪客可受益於受信任的自動連線方式,而無需在每次造訪物業時重新填寫表單。
- 員工與承包商需要基於目錄的存取、快速撤銷權限以及與訪客流量的隔離。
- 舊型設備(例如舊款手持裝置或專業裝置)可能仍需要受控的 PSK 或入口網頁工作流程。
對於員工,與 Microsoft Entra ID、Google Workspace 或 Okta 等平台的目錄整合,可以將無線存取連接到現有的身份生命週期流程中。當員工離職或失去權限時,可以透過目錄流程移除其網路身份,而不需要等待變更共享密碼。與將員工 SSID 上的每個人都視為同等相比,這種方法能更有效地支援零信任原則。
網路分段依然至關重要。無密碼驗證並不能取代 VLAN、防火牆、用戶端隔離或策略設計。控制器仍必須區分房客、員工、設施和管理流量,並在建立身分識別後套用正確的授權。
在不喪失營運可視性的情況下進行部署
從試點 SSID 或特定的物業區域開始。衡量目前的手機、筆記型電腦、平板電腦以及任何飯店託管裝置的連線結果。在團隊驗證憑證處理、上網註冊、政策指派和服務台流程的同時,讓現有的 Captive Portal 繼續為不支援的用戶端提供服務。
根據為本文提供的發行商資訊,Purple 支援與常見網路廠商的整合,包括 Meraki、Aruba、Ruckus、Mist 和 UniFi。此相容性可減少更換無線基礎設施的需求,但營運商在部署前仍需確認確切的控制器版本、驗證方法、漫遊設計和區隔模型。
架構上的優勢非常直接:房客不再完全依賴脆弱的瀏覽器重新導向來獲得授權。飯店可以在適當的地方提供 Captive Portal,但也擁有一條通往加密、具備身分識別感知連線的管道,這在不同裝置類型和再次光臨的存取中更容易進行管理。
驗證與維護以實現一致的房客存取體驗
當一台測試手機連線至歡迎頁面時,不代表 Captive Portal 的問題已完全解決。飯店會變更存取點、控制器韌體、DNS 策略、憑證、防火牆規則以及身分識別整合。任何這些變更都可能在不產生明顯基礎設施警報的情況下,使原本的異常狀況再次出現。
建立一套可重複執行的測試計劃,讓接待櫃檯與 IT 人員在每次重大網路變更後進行。請使用與飯店實際房客屬性相符的裝置來測試,而不僅僅是管理員的筆記型電腦。
測試完整的房客體驗流程
針對每個測試 SSID,驗證:
- 關聯與定址。裝置加入目標網路並接收預期的設定。
- 入口網頁偵測。作業系統助理與一般瀏覽器皆能獲得預期的登入體驗。
- 驗證。條款、客房檢查、憑證或身分確認步驟順利完成,且無憑證警告。
- 授權。用戶端獲得網際網路存取權限以及正確的頻寬或原則。
- 隔離。訪客流量無法接觸到員工、管理階層或超出核准設計的其他訪客裝置。
- 過期與重新進入。工作階段依配置結束,且下一次連線會遵循預期的流程。
請在建築物內的不同位置進行測試,因為僅限於單一存取點的問題可能代表是本機上行鏈路、交換器、DHCP 或控制器群組的問題。除了離峰時段外,也要在繁忙時段進行測試,因為 Portal 延遲和後端容量在負載下的表現可能有所不同。
監控原因,而不僅僅是投訴
追蹤失敗的 Portal 交易、DNS 解析錯誤、驗證遭拒,以及已建立關聯但未取得授權的用戶端。在韌體更新後檢查變更,並確認房客策略仍能按設計同時處理 IPv4 和 IPv6。
為每次故障保留簡短的事件記錄:裝置類型、作業系統、SSID、位置、時間、閘道結果、Portal 結果和授權結果。這些證據能讓團隊區分出是特定用戶端的隱私設定問題,還是整個場所的配置退化。
請在進行 Portal 測試的同時,定期安排網路分段審查。即使登入頁面運作可靠,但若將使用者放行至未妥善隔離的網路中,飯店依然面臨安全風險。一致的房客存取體驗,既需要運作正常的驗證流程,也需要房客上線後可執行的邊界防護。
Purple 可以協助飯店整合訪客 WiFi 驗證、基於身分識別的存取、Captive Portal 工作流程和無密碼連線,同時保留網路分割與營運可視性。請造訪 Purple,評估擺脫不穩定、依賴重導向存取的實用路徑,並為您的物業定義試行計劃。