Um hóspede liga-se à rede do hotel, vê "ligado" e aguarda pela página de início de sessão. Nada aparece. Tenta outro browser, desliga-se e volta a ligar-se e, eventualmente, telefona para a receção porque todos os sites ficam lentos ou mostram um aviso de certificado. Para a equipa do hotel, o sintoma visível é simples, mas a causa pode estar no dispositivo, no controlador sem fios, no DNS, no IPv6 ou no fluxo de autorização do portal.
Trate o problema do hotel WiFi not redirecting to the login page como uma falha de controlo de acesso e não apenas como um incómodo do browser. Um diagnóstico estruturado separa o comportamento do cliente da configuração da rede, evita soluções temporárias inseguras e mostra quando o tradicional Captive Portal se tornou a arquitetura errada para um acesso de hóspedes fiável.
Por que falha o redirecionamento de WiFi de hotel e o que isso lhe custa
Um Captive Portal funciona colocando um dispositivo recém-ligado num estado restrito, intercetando depois um pedido Web inicial e enviando-o para uma página de início de sessão ou aceitação. Se esse primeiro pedido nunca chegar ao serviço de interceção, o dispositivo pode reportar uma ligação WiFi enquanto o hóspede permanece não autorizado.
A falha é operacionalmente importante porque o portal é a porta de entrada do hotel para a rede de convidados. As tentativas repetidas de ligação, as procuras por redes alternativas ou a interação com um hotspot semelhante podem aumentar a exposição antes de uma VPN ou outra proteção empresarial estar totalmente estabelecida. As diretrizes do Reino Unido sobre segurança de captive portal identificam os portais de WiFi público como uma superfície de ataque importante por este motivo.
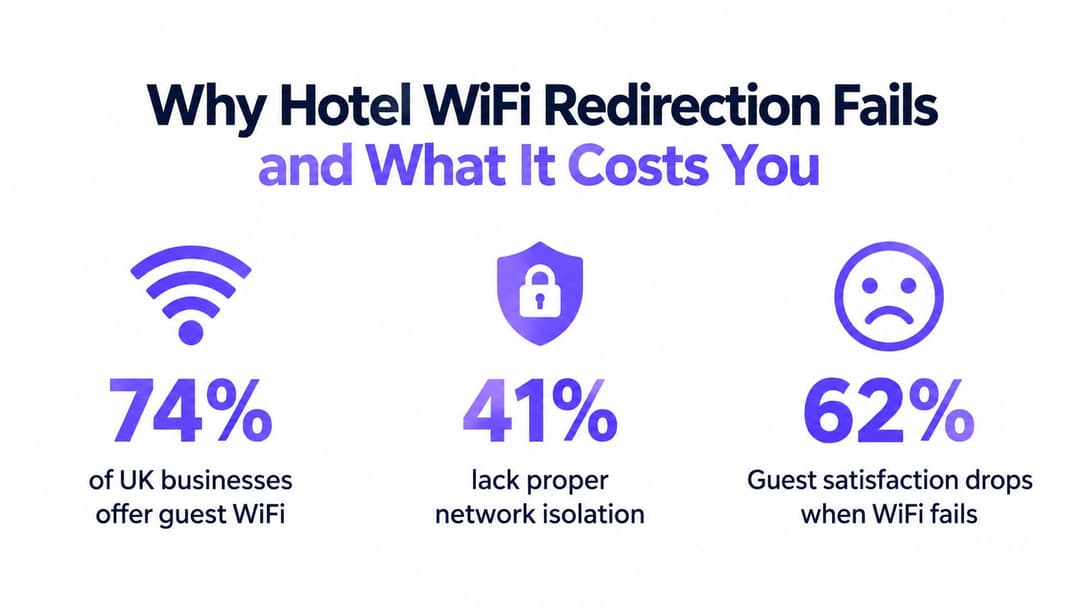
A mesma fonte do Reino Unido afirma que 74% das empresas do Reino Unido oferecem WiFi para convidados, enquanto 41% dessas empresas não têm isolamento entre o tráfego de convidados e o tráfego corporativo. Indica também um custo médio de violação de £4.200 nos casos em que uma rede de convidados não protegida está associada ao incidente. Estes valores não constituem uma previsão de perdas específica para hotéis, mas mostram por que razão a fiabilidade do portal, a segmentação e a autenticação pertencem à mesma conversa operacional.
A primeira pergunta para o suporte técnico
Pergunte se a falha afeta um dispositivo, um quarto ou ponto de acesso, um SSID ou todos os hóspedes. Um único iPhone com um assistente de início de sessão rejeitado aponta para o estado do cliente. Vários dispositivos não relacionados a falhar no mesmo SSID apontam para o gateway, política de DNS, disponibilidade do portal ou configuração do controlador.
Regra prática: Se vários tipos de dispositivos falharem no mesmo local, pare de dar conselhos de navegação aos hóspedes e inspecione o caminho da rede.
O ambiente de risco mais amplo no Reino Unido também é relevante. As orientações referenciadas citam 204 ciberataques de relevância nacional contra o Reino Unido nos 12 meses até agosto de 2025, em comparação com 89 no ano anterior. Para os operadores hoteleiros, esse contexto faz com que um redirecionamento falhado seja mais do que um problema de satisfação. Pode sinalizar uma vulnerabilidade no ponto onde a identidade dos convidados, a separação de tráfego e o acesso à internet se cruzam.
Diagnosticar barreiras de ligação do lado do dispositivo
Comece com o cliente porque é a variável mais rápida de isolar. A rede de um hotel pode estar corretamente configurada enquanto um telemóvel ou portátil impede o assistente de rede cativa de concluir o seu teste.
Estabelecer um teste limpo
Peça ao hóspede para desligar o WiFi, ativar o modo de voo brevemente, desativá-lo e voltar a ligar-se ao SSID pretendido do hotel. Isto força o processo de associação sem fios e DHCP a iniciar novamente. Se o dispositivo estiver a manter uma concessão antiga ou um estado de sessão cativa obsoleto, uma nova ligação pode acionar a verificação de rede do sistema operativo.
Se isso não funcionar, remova o perfil de rede guardado e ligue-se novamente. Esquecer o SSID limpa os detalhes de autenticação em cache, as definições de rede manuais e um estado guardado em que o dispositivo acredita que o portal já foi processado. Peça ao hóspede para confirmar o nome da rede com a receção antes de se voltar a ligar, uma vez que um SSID com aspeto semelhante pode ser um hotspot falso.
A verificação seguinte é se o dispositivo tem uma VPN ativa, uma configuração de DNS seguro ou um serviço de privacidade. Uma VPN pode encaminhar o tráfego antes de o portal ver um pedido passível de interceção. O DNS encriptado pode contornar o caminho de DNS esperado do hotel, enquanto a navegação focada em HTTPS pode solicitar um destino seguro que o gateway não consegue reescrever de forma segura.
Utilizar comparações controladas de clientes
Não faça o hóspede alterar várias definições sem registar o resultado. Teste nesta ordem:
- Experimente um segundo browser ou o assistente de início de sessão do sistema operativo. Se um funcionar e outro não, o problema reside na gestão do browser local e não no acesso WiFi geral.
- Pouse temporariamente uma VPN ou funcionalidade de DNS privado. Restaure-a imediatamente após a autorização. Este é um passo de diagnóstico, não uma recomendação para navegar numa rede de convidados aberta sem proteção.
- Verifique o endereçamento automático. O dispositivo deve obter o seu endereço e informações de DNS a partir da rede de convidados, em vez de utilizar um perfil configurado manualmente.
- Compare com outro dispositivo. Um portátil de funcionário, telemóvel de teste ou tablet oferece um controlo sem alterar a infraestrutura.
As funcionalidades de privacidade dos dispositivos também podem alterar a forma como a rede identifica um cliente. Os dispositivos iOS e Android podem utilizar endereços MAC privados ou aleatórios, pelo que um sistema de acesso que espera um endereço de hardware estável pode tratar cada ligação como uma sessão nova ou desconhecida. Utilize um simulador de aleatorização de MAC controlado para compreender como esse comportamento afeta os testes e as decisões de política.
Não peça aos hóspedes para ignorarem avisos de certificado ou inserirem dados pessoais numa página não verificada. Se a página aparecer com um erro de segurança do navegador, registe o destino e pare o teste. Esse sintoma significa frequentemente que a rede tentou redirecionar um pedido HTTPS de uma forma que o cliente rejeitou corretamente.
Correções de infraestrutura de rede para a fiabilidade do portal
Quando os testes de cliente limpo falham em diferentes dispositivos, inspecione o SSID de hóspedes e os seus serviços a montante. O portal depende de uma sequência precisa: associação sem fios, atribuição de endereço, acessibilidade de DNS, um pedido inicial permitido, redirecionamento e autorização. Uma rutura em qualquer ponto dessa cadeia pode parecer idêntica para o hóspede.
Verificar o DNS e o walled garden
A rede de hóspedes deve fornecer o caminho de DNS esperado pelo design do Captive Portal. Se uma política encaminhar os clientes para um resolvedor externo, ou se o nome de anfitrião do portal não estiver acessível antes da autorização, o gateway poderá não ter uma forma fiável de apresentar a splash page.
Reveja os registos do controlador e do gateway para um dispositivo de teste e confirme:
- o cliente recebeu as configurações de rede de convidados esperadas;
- os pedidos de DNS são tratados de acordo com a política de pré-autorização;
- o nome de anfitrião do portal é resolvido e permanece acessível a partir do estado restrito;
- o walled garden permite apenas os serviços necessários para iniciar sessão;
- a autorização bem-sucedida altera a política do cliente conforme pretendido.
Um guia de Captive Portal útil descreve o fluxo mais amplo e a relação entre a página de início de sessão visível e a camada de autorização de rede. Numa implementação hoteleira, essa separação é importante porque uma página pode carregar com sucesso enquanto o controlador ainda falha ao libertar a sessão.
Testar IPv4 e IPv6 de forma independente
O IPv6 é um ponto cego frequente. Um dispositivo pode preferir uma rota IPv6 enquanto a política de interceção do portal suporta apenas IPv4. O resultado é uma ligação que parece saudável na camada sem fios, mas o navegador nunca recebe o redirecionamento esperado.
Para um teste controlado, aplique uma política apenas IPv4 a um SSID de teste de convidados ou a uma VLAN de teste, e depois compare o resultado com o serviço normal de dupla pilha. Se o portal funcionar apenas em IPv4, não deixe a rede de produção num estado reduzido sem compreender as consequências operacionais e de segurança. Em vez disso, configure o portal, o comportamento do DNS, as regras de firewall e o serviço de autorização para suportar a arquitetura planeada de dupla pilha.
Verificar o caminho do pedido inicial
Os portais de Captive Portal dependem tradicionalmente de um pedido HTTP não encriptado antes do início de uma sessão segura. O gateway deve ser capaz de receber esse pedido e redirecioná-lo sem tentar reescrever uma página HTTPS ou quebrar a validação do certificado. Verifique se a política de hóspedes permite que o tráfego inicial necessário chegue ao serviço de interceção, ao mesmo tempo que impede o acesso sem restrições à internet antes da autorização.
Capture uma sessão de teste no gateway, e não apenas no navegador. Deve verificar se o pedido sai do dispositivo, chega ao controlador, é redirecionado para o portal e devolve um resultado de autorização. Se o pedido nunca chegar, investigue a rede sem fios ou o encaminhamento. Se chegar mas não for redirecionado, inspecione a ordem das políticas. Se a página carregar mas o acesso continuar bloqueado, inspecione a passagem do portal para o controlador ou do RADIUS.
O navegador apresenta o sintoma, mas é o gateway que decide se o hóspede é efetivamente libertado.
Ir mais além do ecrã Splash e reduzir a fricção com protocolos modernos
As páginas de splash tradicionais resolvem um problema real de acesso, mas dependem de comportamentos que os sistemas operativos modernos limitam cada vez mais. Funcionam melhor quando o dispositivo faz uma verificação previsível, a rede a intercepta de forma limpa e o convidado conclui um fluxo de aceitação curto. Tornam-se frágeis quando o dispositivo prefere tráfego encriptado, utiliza DNS privado ou trata o assistente de rede cativa de forma diferente de um navegador completo.
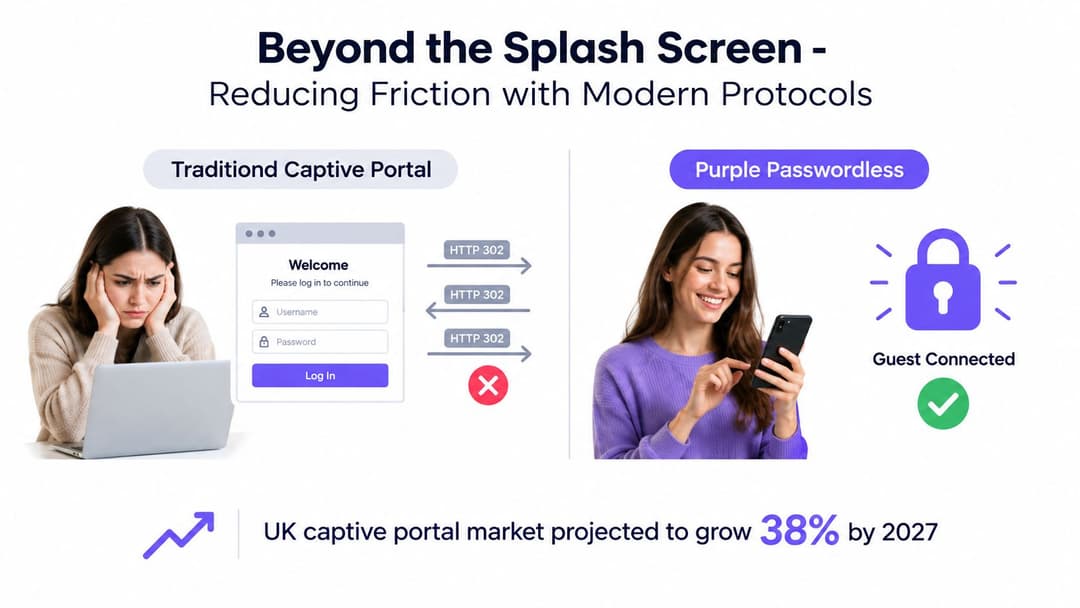
A categoria continua em expansão. O mercado de Captive Portal do Reino Unido deverá crescer de $70,7 milhões em 2026 para $163 milhões em 2031, o que implica uma taxa de crescimento anual composta de 14,9%, de acordo com as previsões do mercado de captive portal do Reino Unido. A hotelaria e o lazer são identificados como o maior segmento de utilizadores finais nomeado nessa previsão, prevendo-se que as receitas do segmento aumentem de $18,7 milhões em 2026 para $41,8 milhões em 2032. A projeção reflete uma procura contínua, mas não elimina as fraquezas técnicas do acesso dependente de redirecionamento.
Comparar os modelos de acesso
| Modelo | O que funciona | Onde tem dificuldades |
|---|---|---|
| Captive Portal tradicional | Branding familiar, aceitação de termos, verificação de voucher ou quarto e um percurso flexível para o convidado | Depende de interceção, comportamento do browser, política de DNS e de um primeiro redirecionamento bem-sucedido |
| Início de sessão por e-mail ou redes sociais | Pode apoiar a recolha de dados primários (first-party data) quando concebido legalmente | Adiciona campos, redirecionamentos e decisões de consentimento que podem atrasar o acesso básico à internet |
| Passpoint sem palavra-passe ou OpenRoaming | Utiliza integração encriptada baseada em identidade e evita a interação repetida com splash-pages | Requer dispositivos compatíveis, planeamento de rede, gestão do ciclo de vida das credenciais e parceiros de roaming adequados |
O consentimento de marketing necessita de cuidados especiais no Reino Unido. O acesso de hóspedes não deve ser condicionado à aceitação de marketing. Um portal pode continuar a apresentar um aviso de privacidade ou oferecer uma opção de consentimento clara e separada, mas tornar a permissão promocional parte da troca de conectividade básica cria fricção de conformidade e de experiência evitável.
O Passpoint e o OpenRoaming movem a autenticação para a ligação de rede, em vez de solicitarem ao browser que execute todo o trabalho. Isso não significa que todos os hotéis devam remover o seu portal imediatamente. Um design prático pode manter um portal limitado para dispositivos antigos, visitantes frequentes ou fluxos de trabalho de quartos e vouchers, ao mesmo tempo que oferece acesso automático encriptado a hóspedes compatíveis.
A pergunta certa não é, portanto, se os splash pages são familiares. É se o hotel consegue fornecer um acesso fiável, recolha de dados em conformidade com a lei, segmentação clara e um esforço de suporte gerível com o método escolhido.
Implementar acesso sem palavra-passe com Purple
Eliminar o redirecionamento remove uma classe inteira de falhas. Em vez de esperar que um navegador solicite uma página que o gateway possa intercetar, o design sem palavra-passe estabelece a identidade e a encriptação como parte do acesso à rede.
Para convidados, o Passpoint e o OpenRoaming podem suportar uma jornada de inscrição única, após a qual o dispositivo consegue reconhecer um serviço autorizado e ligar-se utilizando credenciais encriptadas. O hotel ainda assim precisa de conceber a inscrição com cuidado. Um convidado não deve ser forçado a passar por campos de marketing desnecessários antes de receber acesso básico, e o operador necessita de um processo claro para expiração, revogação e suporte quando um dispositivo é substituído.
A Purple disponibiliza uma plataforma de WiFi de convidados e de redes baseadas em identidade que pode suportar o início de sessão através de Captive Portal, autenticação RADIUS na cloud, OpenRoaming e acesso baseado em Passpoint. A sua abordagem de WiFi sem palavra-passe é relevante quando o objetivo operacional é reduzir a dependência da interceção do navegador, mantendo o controlo sobre as identidades dos convidados e dos colaboradores.
Adequar a arquitetura ao utilizador
Um hotel tem normalmente vários grupos de utilizadores, e um único método de início de sessão raramente se adequa a todos eles:
- Convidados de curta duração necessitam de uma ligação com pouca fricção, verificação de quarto ou reserva onde exigido, e uma experiência de privacidade clara.
- Visitantes recorrentes beneficiam de um método fidedigno e automático, em vez de repetirem um formulário em cada visita à propriedade.
- Funcionários e subempreiteiros necessitam de acesso baseado em diretório, revogação rápida e separação do tráfego de convidados.
- Equipamento legado como dispositivos portáteis mais antigos ou dispositivos especializados podem ainda necessitar de um fluxo de trabalho controlado por PSK ou portal.
Para a equipa, a integração de diretórios com plataformas como o Microsoft Entra ID, Google Workspace ou Okta pode ligar o acesso sem fios aos processos existentes de ciclo de vida de identidade. Quando um funcionário sai ou perde a permissão, a identidade de rede pode ser removida através do processo de diretório em vez de esperar pela alteração de uma palavra-passe partilhada. Essa abordagem apoia os princípios de zero trust de forma mais eficaz do que tratar todas as pessoas num SSID da equipa como equivalentes.
A segmentação continua a ser essencial. A autenticação sem palavra-passe não substitui o design de VLAN, firewall, isolamento de clientes ou políticas. O controlador deve continuar a distinguir o tráfego de hóspedes, funcionários, instalações e gestão, devendo aplicar a autorização correta após a identidade ser estabelecida.
Implementar sem perder visibilidade operacional
Comece com um SSID piloto ou uma área de propriedade definida. Meça os resultados de ligação em telemóveis, computadores portáteis, tablets atuais e quaisquer dispositivos geridos pelo hotel. Mantenha o portal existente disponível para clientes não suportados enquanto a equipa valida o processamento de certificados, a integração, a atribuição de políticas e os procedimentos de suporte técnico.
O Purple suporta integrações com fornecedores de rede comuns, incluindo Meraki, Aruba, Ruckus, Mist e UniFi, de acordo com as informações do editor fornecidas para este artigo. Essa compatibilidade pode reduzir a necessidade de substituir a infraestrutura sem fios, mas o operador ainda precisa de confirmar a versão exata do controlador, o método de autenticação, o design de roaming e o modelo de segmentação antes da implementação.
O ganho arquitetónico é simples: um hóspede já não depende inteiramente de um redirecionamento de navegador frágil para ser autorizado. O hotel pode oferecer um portal onde faça sentido, mas também tem um caminho para uma conectividade encriptada e baseada em identidade que é mais fácil de governar em diferentes tipos de dispositivos e visitas de retorno.
Validação e manutenção para um acesso consistente dos hóspedes
A reparação de um portal não termina quando um telemóvel de teste acede à página de boas-vindas. Os hotéis alteram pontos de acesso, firmware de controladores, políticas de DNS, certificados, regras de firewall e integrações de identidade. Qualquer uma dessas alterações pode repor o sintoma original sem produzir um alarme óbvio na infraestrutura.
Crie um plano de testes repetível que a receção e a TI possam executar após cada alteração material na rede. Utilize dispositivos do perfil real de hóspedes do hotel, e não apenas o portátil de um administrador.
Testar a jornada completa do hóspede
Para cada SSID de teste, verifique:
- Associação e endereçamento. O dispositivo adere à rede pretendida e recebe as configurações esperadas.
- Descoberta do portal. O assistente do sistema operativo e um browser normal recebem a experiência de início de sessão pretendida.
- Autenticação. Termos, verificações de quarto, vouchers ou etapas de identidade são concluídos sem avisos de certificado.
- Autorização. O cliente recebe acesso à internet e a largura de banda ou política correta.
- Isolamento. O tráfego de convidados não consegue aceder aos dispositivos dos funcionários, de gestão ou de outros convidados além do design aprovado.
- Expiração e reentrada. Uma sessão termina conforme configurado e a ligação seguinte segue o fluxo pretendido.
Teste em diferentes locais do edifício, pois um problema confinado a um único ponto de acesso pode indicar uma falha no uplink local, no switch, no DHCP ou no grupo de controladores. Teste tanto em períodos de pico como de menor atividade, uma vez que a latência do portal e a capacidade do backend podem comportar-se de forma diferente sob carga.
Monitorizar as causas, não apenas as reclamações
Monitorize transações de portal com falha, erros de resolução de DNS, recusas de autenticação e clientes que se associam sem receber autorização. Reveja as alterações após atualizações de firmware e confirme se a política de hóspedes continua a processar tanto IPv4 como IPv6 conforme planeado.
Mantenha um registo de incidentes curto para cada falha: tipo de dispositivo, sistema operativo, SSID, localização, hora, resultado do gateway, resultado do portal e resultado da autorização. Essa evidência permite que a equipa distingua uma definição de privacidade específica do cliente de uma regressão de configuração em toda a propriedade.
Agende revisões periódicas de segmentação juntamente com os testes do portal. Uma página de início de sessão fiável que liberte os utilizadores para uma rede incorretamente isolada continua a deixar o hotel exposto. O acesso consistente dos hóspedes exige tanto uma jornada de autenticação funcional como limites aplicáveis após o hóspede estar online.
A Purple pode ajudar os hotéis a combinar a autenticação de WiFi de convidados, o acesso baseado em identidade, os fluxos de trabalho do portal e a conectividade sem palavra-passe, mantendo a segmentação de rede e a visibilidade operacional. Visite a Purple para avaliar um caminho prático para afastar-se do acesso não fiável dependente de redirecionamentos e definir um projeto-piloto para a sua propriedade.