একজন অতিথি হোটেলের নেটওয়ার্কে যুক্ত হন, "সংযুক্ত" দেখতে পান এবং সাইন-ইন পেজের জন্য অপেক্ষা করেন। কিছুই প্রদর্শিত হয় না। তারা অন্য একটি ব্রাউজার চেষ্টা করেন, সংযোগ বিচ্ছিন্ন করে আবার সংযোগ করেন এবং শেষ পর্যন্ত রিসেপশনে ফোন করেন কারণ প্রতিটি ওয়েবসাইটই হয় হ্যাং হয়ে থাকে অথবা একটি সার্টিফিকেট সতর্কবার্তা দেখায়। হোটেলের টিমের জন্য, দৃশ্যমান সমস্যাটি সহজ, কিন্তু এর কারণ ডিভাইস, ওয়্যারলেস কন্ট্রোলার, DNS, IPv6 বা পোর্টালের অথরাইজেশন ফ্লোতে থাকতে পারে।
hotel WiFi not redirecting to the login page সমস্যাটিকে কেবল ব্রাউজারের ঝামেলা হিসেবে না দেখে একটি অ্যাক্সেস-কন্ট্রোল ত্রুটি হিসেবে বিবেচনা করুন। একটি কাঠামোগত ডায়াগনোসিস ক্লায়েন্টের আচরণকে নেটওয়ার্ক কনফিগারেশন থেকে আলাদা করে, অনিরাপদ সমাধান এড়িয়ে চলে এবং নির্দেশ করে যে কখন নির্ভরযোগ্য গেস্ট অ্যাক্সেসের জন্য প্রথাগত Captive Portal ভুল আর্কিটেকচারে পরিণত হয়েছে।
হোটেল WiFi রিডাইরেকশন কেন ব্যর্থ হয় এবং এতে আপনার কী ক্ষতি হয়
একটি Captive Portal একটি নতুন সংযুক্ত ডিভাইসকে একটি সীমাবদ্ধ স্টেটে রেখে কাজ করে, তারপর একটি প্রাথমিক ওয়েব অনুরোধ ইন্টারসেপ্ট করে এবং এটি একটি লগইন বা গ্রহণযোগ্যতা পৃষ্ঠায় পাঠায়। যদি সেই প্রথম অনুরোধটি কখনই ইন্টারসেপশন পরিষেবাতে না পৌঁছায়, তবে গেস্ট অথরাইজড না থাকা সত্ত্বেও ডিভাইসটি একটি WiFi সংযোগের রিপোর্ট করতে পারে।
এই ব্যর্থতাটি কার্যক্ষমতার দিক থেকে অত্যন্ত গুরুত্বপূর্ণ কারণ এই পোর্টালটি হলো অতিথি নেটওয়ার্কের জন্য হোটেলের সদর দরজা। বারংবার পুনরায় সংযোগের চেষ্টা, বিকল্প নেটওয়ার্কের সন্ধান বা কোনো হুবহু দেখতে নকল হটস্পটের সাথে ইন্টারঅ্যাকশন একটি VPN বা অন্যান্য এন্টারপ্রাইজ সুরক্ষা সম্পূর্ণরূপে প্রতিষ্ঠিত হওয়ার আগেই ঝুঁকির মাত্রা বাড়িয়ে দিতে পারে। UK guidance on captive-portal security এই কারণেই পাবলিক WiFi পোর্টালগুলোকে একটি গুরুত্বপূর্ণ অ্যাটাক সারফেস হিসেবে চিহ্নিত করে।
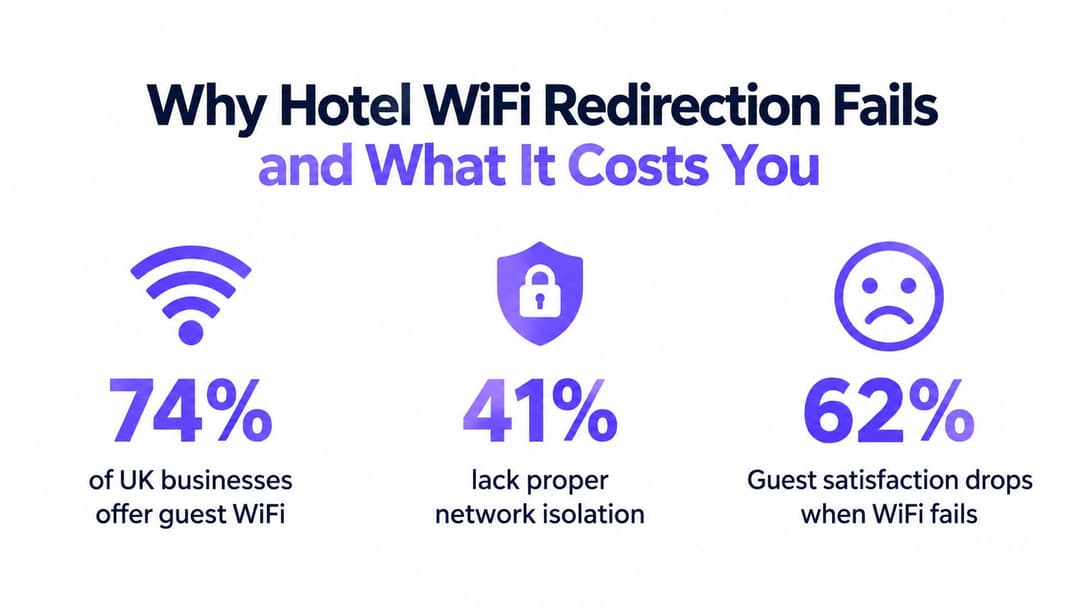
একই যুক্তরাজ্যের উৎস থেকে জানা যায় যে ৭৪% যুক্তরাজ্যের ব্যবসা প্রতিষ্ঠান গেস্ট WiFi অফার করে, যেখানে এই ব্যবসাগুলোর ৪১% প্রতিষ্ঠানের ক্ষেত্রে গেস্ট এবং কর্পোরেট ট্রাফিকের মধ্যে কোনো আইসোলেশন বা পৃথকীকরণ নেই। এটি আরও উল্লেখ করে যে, একটি অরক্ষিত গেস্ট নেটওয়ার্কের সাথে কোনো ঘটনা জড়িত থাকলে গড় ব্রিচ বা লঙ্ঘনের খরচ দাঁড়ায় £৪,২০০। এই পরিসংখ্যানগুলো কোনো হোটেল-নির্দিষ্ট ক্ষতির পূর্বাভাস নয়, তবে এগুলো দেখায় যে কেন পোর্টালের নির্ভরযোগ্যতা, সেগমেন্টেশন এবং অথেন্টিকেশন একই অপারেশনাল আলোচনার অংশ হওয়া উচিত।
সার্ভিস ডেস্কের জন্য প্রথম প্রশ্ন
এই ব্যর্থতা একটি ডিভাইস, একটি রুম বা অ্যাক্সেস পয়েন্ট, একটি SSID নাকি প্রতিটি অতিথিকে প্রভাবিত করছে তা জিজ্ঞাসা করুন। একটি মাত্র আইফোন যার সাইন-ইন অ্যাসিস্ট্যান্ট খারিজ করা হয়েছে তা ক্লায়েন্ট স্টেটের দিকে নির্দেশ করে। একই SSID-এ বেশ কয়েকটি সম্পর্কহীন ডিভাইসের ব্যর্থতা গেটওয়ে, DNS পলিসি, পোর্টাল প্রাপ্যতা বা কন্ট্রোলার কনফিগারেশনের দিকে নির্দেশ করে।
ব্যবহারিক নিয়ম: যদি একই স্থানে একাধিক ধরণের ডিভাইস ব্যর্থ হয়, তবে গেস্টদের ব্রাউজার সংক্রান্ত পরামর্শ দেওয়া বন্ধ করুন এবং নেটওয়ার্ক পাথ পরীক্ষা করুন।
যুক্তরাজ্যের সামগ্রিক ঝুঁকির পরিবেশও এখানে গুরুত্বপূর্ণ। উল্লেখিত নির্দেশিকায় আগস্ট ২০২৫ পর্যন্ত ১২ মাসে যুক্তরাজ্যের বিরুদ্ধে ২০৪টি জাতীয়ভাবে গুরুত্বপূর্ণ সাইবার আক্রমণের কথা বলা হয়েছে, যেখানে আগের বছরে এই সংখ্যা ছিল ৮৯টি। হোটেল অপারেটরদের জন্য, এই প্রেক্ষাপট একটি ব্যর্থ রিডাইরেক্টকে কেবল অসন্তুষ্টির সমস্যার চেয়েও বড় করে তোলে। এটি এমন একটি পয়েন্টে দুর্বলতার ইঙ্গিত দিতে পারে যেখানে অতিথির পরিচয়, ট্রাফিক পৃথকীকরণ এবং ইন্টারনেট অ্যাক্সেস একত্রিত হয়।
ডিভাইস-সাইডের সংযোগ সংক্রান্ত বাধাগুলো চিহ্নিত করা
ক্লায়েন্ট ডিভাইস দিয়ে শুরু করুন কারণ এটি আলাদা করার জন্য সবচেয়ে দ্রুততম পরিবর্তনশীল উপাদান। একটি হোটেল নেটওয়ার্ক সঠিকভাবে কনফিগার করা থাকলেও একটি ফোন বা ল্যাপটপ ক্যাপটিভ-নেটওয়ার্ক অ্যাসিস্ট্যান্টকে তার পরীক্ষা সম্পন্ন করতে বাধা দিতে পারে।
একটি ক্লিন টেস্ট প্রতিষ্ঠা করুন
অতিথিকে WiFi বন্ধ করতে বলুন, কিছুক্ষণের জন্য এয়ারপ্লেন মোড চালু করুন, তারপরে এটি নিষ্ক্রিয় করুন এবং উদ্দিষ্ট হোটেল SSID-এর সাথে পুনরায় সংযোগ করুন। এটি ওয়্যারলেস অ্যাসোসিয়েশন এবং DHCP প্রক্রিয়াটি আবার শুরু করতে বাধ্য করে। ডিভাইসটি যদি কোনও পুরানো লিজ বা স্টেল captive-session স্টেট ধরে রেখে থাকে, তবে একটি নতুন সংযোগ অপারেটিং সিস্টেমের নেটওয়ার্ক চেক সক্রিয় করতে পারে।
যদি এটি কাজ না করে, তবে সংরক্ষিত নেটওয়ার্ক প্রোফাইলটি মুছে ফেলুন এবং আবার যুক্ত হোন। SSID ভুলে গেলে (forget করলে) ক্যাশে থাকা অথেন্টিকেশন বিবরণ, ম্যানুয়াল নেটওয়ার্ক সেটিংস এবং এমন একটি মেমরি স্টেট মুছে যায় যেখানে ডিভাইসটি মনে করে পোর্টালটি ইতিমধ্যে পরিচালনা করা হয়েছে। অতিথিদের পুনরায় সংযোগ করার আগে রিসেপশনের সাথে নেটওয়ার্কের নামটি নিশ্চিত করতে বলুন, কারণ একই রকমের দেখতে একটি SSID একটি স্পুফড হটস্পট হতে পারে।
পরবর্তী চেকটি হলো ডিভাইসে একটি সক্রিয় VPN, সুরক্ষিত DNS সেটিং বা গোপনীয়তা পরিষেবা আছে কিনা। কোনো পোর্টাল ইন্টারসেপ্ট করা যায় এমন অনুরোধ দেখার আগেই একটি VPN ট্র্যাফিক টানেল করতে পারে। এনক্রিপ্ট করা DNS হোটেলের প্রত্যাশিত DNS পাথকে বাইপাস করতে পারে, যখন HTTPS-প্রথম ব্রাউজিং এমন একটি সুরক্ষিত গন্তব্যের অনুরোধ করতে পারে যা গেটওয়ে নিরাপদে রিরাইট করতে পারে না।
নিয়ন্ত্রিত ক্লায়েন্ট তুলনা ব্যবহার করুন
ফলাফল রেকর্ড না করে গেস্টকে একাধিক সেটিংস পরিবর্তন করতে বলবেন না। এই ক্রমে পরীক্ষা করুন:
- একটি দ্বিতীয় ব্রাউজার বা অপারেটিং সিস্টেম সাইন-ইন অ্যাসিস্ট্যান্ট চেষ্টা করুন। যদি একটি কাজ করে এবং অন্যটি না করে, তবে সমস্যাটি সাধারণ ওয়্যারলেস অ্যাক্সেসের চেয়ে স্থানীয় ব্রাউজার হ্যান্ডলিংয়ের ক্ষেত্রে।
- সাময়িকভাবে একটি VPN বা ব্যক্তিগত DNS ফিচার বন্ধ রাখুন। অথরাইজেশন পাওয়ার সাথে সাথে এটি পুনরুদ্ধার করুন। এটি একটি ডায়াগনস্টিক ধাপ, সুরক্ষা ছাড়া একটি ওপেন গেস্ট WiFi নেটওয়ার্ক ব্রাউজ করার জন্য কোনো সুপারিশ নয়।
- স্বয়ংক্রিয় অ্যাড্রেসিং পরীক্ষা করুন। ডিভাইসটির নিজস্ব অ্যাড্রেস এবং DNS তথ্য ম্যানুয়ালি কনফিগার করা প্রোফাইল ব্যবহার করার পরিবর্তে গেস্ট নেটওয়ার্ক থেকে নেওয়া উচিত।
- অন্য একটি ডিভাইসের সাথে তুলনা করুন। একজন স্টাফের ল্যাপটপ, টেস্ট ফোন বা ট্যাবলেট আপনাকে অবকাঠামো পরিবর্তন না করেই একটি নিয়ন্ত্রণ দেয়।
ডিভাইসের প্রাইভেসি ফিচারগুলো নেটওয়ার্ক কীভাবে একজন ক্লায়েন্টকে সনাক্ত করে তাও পরিবর্তন করতে পারে। Apple এবং Android ডিভাইসগুলো প্রাইভেট বা র্যান্ডমাইজড MAC অ্যাড্রেস ব্যবহার করতে পারে, তাই একটি অ্যাক্সেস সিস্টেম যা একটি স্থিতিশীল হার্ডওয়্যার অ্যাড্রেস আশা করে, সেটি প্রতিটি সংযোগকে একটি নতুন বা অজানা সেশন হিসেবে বিবেচনা করতে পারে। এই আচরণটি কীভাবে টেস্টিং এবং পলিসি সংক্রান্ত সিদ্ধান্তগুলোকে প্রভাবিত করে তা বুঝতে একটি নিয়ন্ত্রিত Mac randomisation simulator ব্যবহার করুন।
অতিথিদের সার্টিফিকেটের সতর্কতা উপেক্ষা করতে বা কোনো যাচাই না করা পৃষ্ঠায় ব্যক্তিগত বিবরণ লিখতে বলবেন না। পৃষ্ঠাটি যদি ব্রাউজার সিকিউরিটি এরর সহ প্রদর্শিত হয়, তবে গন্তব্যটি রেকর্ড করুন এবং পরীক্ষাটি বন্ধ করুন। সেই লক্ষণের অর্থ সাধারণত নেটওয়ার্কটি এমনভাবে একটি HTTPS অনুরোধ রিডাইরেক্ট করার চেষ্টা করেছিল যা ক্লায়েন্ট সঠিকভাবে প্রত্যাখ্যান করেছে।
পোর্টাল নির্ভরযোগ্যতার জন্য নেটওয়ার্ক ইনফ্রাস্ট্রাকচার সমাধান
যখন বিভিন্ন ডিভাইসে ক্লিন ক্লায়েন্ট টেস্ট ব্যর্থ হয়, তখন গেস্ট SSID এবং এর আপস্ট্রিম পরিষেবাগুলি পরীক্ষা করুন। পোর্টালটি একটি সুনির্দিষ্ট সিকোয়েন্সের উপর নির্ভর করে: ওয়্যারলেস অ্যাসোসিয়েশন, অ্যাড্রেস অ্যাসাইনমেন্ট, DNS অ্যাক্সেসযোগ্যতা, একটি অনুমোদিত প্রাথমিক অনুরোধ, রিডাইরেকশন এবং অথরাইজেশন। সেই চেইনের যেকোনো জায়গায় বাধা পড়লে তা অতিথির কাছে একই রকম মনে হতে পারে।
DNS এবং ওয়াল্ড গার্ডেন পরীক্ষা করুন
অতিথি নেটওয়ার্কের Captive Portal ডিজাইন দ্বারা প্রত্যাশিত DNS পাথ প্রদান করা উচিত। যদি কোনো নীতি ক্লায়েন্টদের একটি বাহ্যিক সমাধানকারীতে পাঠায়, অথবা অনুমোদনের আগে পোর্টাল হোস্টনেমটি অ্যাক্সেসযোগ্য না হয়, তবে গেটওয়ের স্প্ল্যাশ পৃষ্ঠাটি উপস্থাপন করার কোনো নির্ভরযোগ্য উপায় নাও থাকতে পারে।
একটি পরীক্ষার ডিভাইসের জন্য কন্ট্রোলার এবং গেটওয়ে লগ পর্যালোচনা করুন এবং নিশ্চিত করুন:
- ক্লায়েন্ট প্রত্যাশিত গেস্ট-নেটওয়ার্ক সেটিংস পেয়েছে কিনা;
- DNS অনুরোধগুলো প্রাক-অথরাইজেশন পলিসি অনুযায়ী পরিচালনা করা হচ্ছে কিনা;
- পোর্টাল হোস্টনেমটি সমাধান (resolve) হচ্ছে এবং সীমাবদ্ধ অবস্থা থেকেও অ্যাক্সেসযোগ্য থাকছে কিনা;
- walled garden শুধুমাত্র সাইন-ইন করার জন্য প্রয়োজনীয় পরিষেবাগুলোর অনুমতি দিচ্ছে কিনা;
- সফল অথরাইজেশন ক্লায়েন্ট পলিসিকে উদ্দেশ্য অনুযায়ী পরিবর্তন করছে কিনা।
একটি দরকারী captive portal guide সামগ্রিক ফ্লো এবং দৃশ্যমান সাইন-ইন পেজ ও নেটওয়ার্ক অথরাইজেশন লেয়ারের মধ্যকার সম্পর্ক বর্ণনা করে। একটি হোটেল ডিপ্লয়মেন্টে, সেই বিভাজনটি গুরুত্বপূর্ণ কারণ কন্ট্রোলারটি সেশনটি রিলিজ করতে ব্যর্থ হলেও একটি পেজ সফলভাবে লোড হতে পারে।
IPv4 এবং IPv6 স্বাধীনভাবে পরীক্ষা করুন
IPv6 প্রায়শই একটি উপেক্ষিত দিক। একটি ডিভাইস একটি IPv6 রুট পছন্দ করতে পারে যখন পোর্টাল ইন্টারসেপশন নীতি শুধুমাত্র IPv4 সমর্থন করে। এর ফলে ওয়্যারলেস স্তরে সংযোগটি সুস্থ বলে মনে হয়, তবুও ব্রাউজার কখনও প্রত্যাশিত রিডাইরেক্ট পায় না।
একটি নিয়ন্ত্রিত পরীক্ষার জন্য, একটি পরীক্ষা গেস্ট SSID বা পরীক্ষা VLAN-এ শুধুমাত্র IPv4 পলিসি প্রয়োগ করুন, তারপর সাধারণ ডুয়াল-স্ট্যাক পরিষেবার সাথে ফলাফলের তুলনা করুন। যদি পোর্টালটি শুধুমাত্র IPv4 এর অধীনে কাজ করে, তবে নিরাপত্তা এবং অপারেশনাল ফলাফলগুলি না বুঝে প্রোডাকশন নেটওয়ার্কটিকে একটি হ্রাসপ্রাপ্ত অবস্থায় রাখবেন না। এর পরিবর্তে, উদ্দিষ্ট ডুয়াল-স্ট্যাক ডিজাইনকে সমর্থন করার জন্য পোর্টাল, DNS আচরণ, ফায়ারওয়াল নিয়ম এবং অনুমোদন পরিষেবা কনফিগার করুন।
প্রাথমিক অনুরোধের পাথ যাচাই করুন
Captive Portal সাধারণত একটি সুরক্ষিত সেশন শুরু হওয়ার আগে একটি আন-এনক্রিপ্টেড HTTP রিকোয়েস্টের উপর নির্ভর করে। গেটওয়েকে অবশ্যই সেই রিকোয়েস্টটি গ্রহণ করতে এবং একটি HTTPS পেজ রিরাইট বা সার্টিফিকেট ভ্যালিডেশন নষ্ট করার চেষ্টা না করেই রিডাইরেক্ট করতে সক্ষম হতে হবে। চেক করে দেখুন যে গেস্ট পলিসি প্রয়োজনীয় প্রাথমিক ট্রাফিককে ইন্টারসেপশন সার্ভিসে পৌঁছানোর অনুমতি দিচ্ছে কিনা, পাশাপাশি অথরাইজেশনের আগে অনিয়ন্ত্রিত ইন্টারনেট অ্যাক্সেস প্রতিরোধ করছে কিনা।
গেটওয়েতে একটি পরীক্ষামূলক সেশন ক্যাপচার করুন, শুধুমাত্র ব্রাউজারে নয়। আপনি দেখতে চান যে অনুরোধটি ডিভাইস থেকে বের হচ্ছে কিনা, কন্ট্রোলারে পৌঁছাচ্ছে কিনা, পোর্টালে রিডাইরেক্ট হচ্ছে কিনা এবং একটি অনুমোদনের ফলাফল ফেরত দিচ্ছে কিনা। যদি অনুরোধটি কখনই না পৌঁছায়, তবে ওয়্যারলেস বা রাউটিং পরীক্ষা করুন। যদি এটি পৌঁছায় কিন্তু রিডাইরেক্ট না হয়, তবে পলিসির ক্রম পরীক্ষা করুন। যদি পৃষ্ঠাটি লোড হয় কিন্তু অ্যাক্সেস ব্লকড থাকে, তবে পোর্টাল-টু-কন্ট্রোলার বা RADIUS হ্যান্ড-অফ পরীক্ষা করুন।
ব্রাউজার কেবল লক্ষণটি প্রদর্শন করে, কিন্তু গেস্ট আসলে অ্যাক্সেস পাবেন কিনা তা গেটওয়ে সিদ্ধান্ত নেয়।
স্প্ল্যাশ স্ক্রিনের বাইরে এবং আধুনিক প্রোটোকলের সাহায্যে জটিলতা কমানো
ঐতিহ্যবাহী স্প্ল্যাশ পেজগুলি একটি বাস্তব অ্যাক্সেস সমস্যার সমাধান করে, তবে সেগুলি এমন আচরণের উপর নির্ভর করে যা আধুনিক অপারেটিং সিস্টেমগুলি ক্রমবর্ধমানভাবে সীমাবদ্ধ করছে। এগুলি সবচেয়ে ভাল কাজ করে যখন ডিভাইসটি একটি অনুমানযোগ্য প্রোব তৈরি করে, নেটওয়ার্ক এটিকে পরিষ্কারভাবে ইন্টারসেপ্ট করে এবং অতিথি একটি সংক্ষিপ্ত গ্রহণযোগ্যতার ফ্লো সম্পূর্ণ করে। এগুলি তখন দুর্বল হয়ে পড়ে যখন ডিভাইসটি এনক্রিপ্ট করা ট্রাফিক পছন্দ করে, প্রাইভেট DNS ব্যবহার করে, অথবা Captive Portal অ্যাসিস্ট্যান্টকে একটি সম্পূর্ণ ব্রাউজার থেকে ভিন্নভাবে পরিচালনা করে।
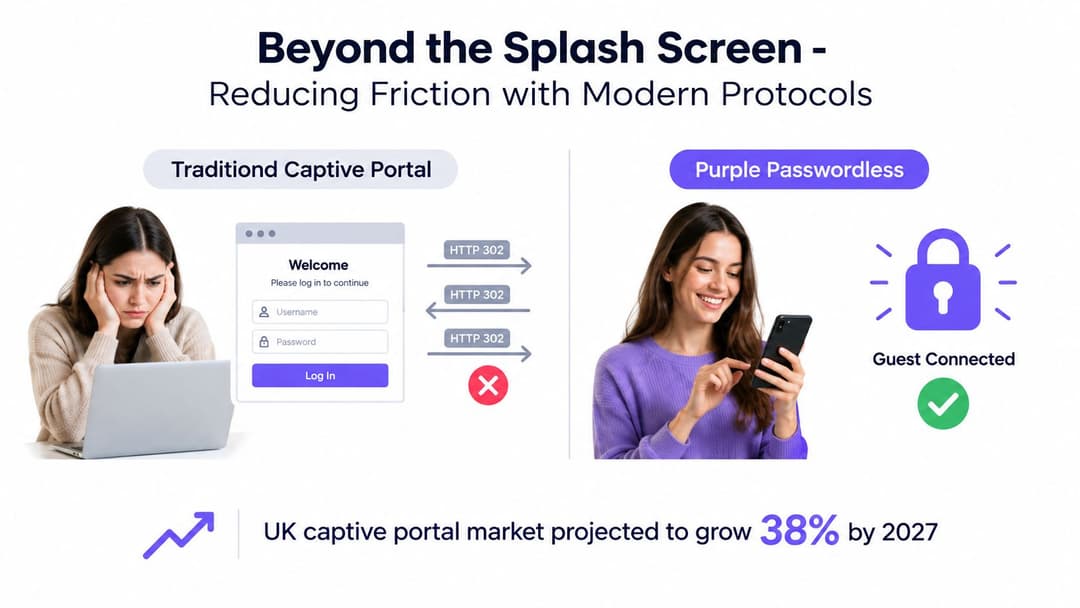
ক্যাটাগরিটির প্রসার এখনও অব্যাহত রয়েছে। UK captive portal market forecast অনুযায়ী, যুক্তরাজ্যের captive portal বাজার ২০২৬ সালে ৭০.৭ মিলিয়ন ডলার থেকে ২০৩১ সালের মধ্যে ১৬৩ মিলিয়ন ডলারে পৌঁছাবে বলে অনুমান করা হচ্ছে, যা একটি ১৪.৯% চক্রবৃদ্ধি বার্ষিক বৃদ্ধির হার (CAGR) নির্দেশ করে। এই পূর্বাভাসে হসপিটালিটি এবং লেজারকে সবচেয়ে বড় চিহ্নিত এন্ড-ইউজার সেগমেন্ট হিসেবে উল্লেখ করা হয়েছে, যেখানে সেগমেন্টের রাজস্ব ২০২৬ সালে ১৮.৭ মিলিয়ন ডলার থেকে ২০৩২ সালের মধ্যে ৪১.৮ মিলিয়ন ডলারে উন্নীত হওয়ার অনুমান করা হয়েছে। এই প্রক্ষেপণ ক্রমাগত চাহিদাকে প্রতিফলিত করে, তবে এটি রিডাইরেক্ট-নির্ভর অ্যাক্সেসের প্রযুক্তিগত দুর্বলতাগুলোকে দূর করে না।
অ্যাক্সেস মডেলগুলোর তুলনা করুন
| Model | কী ভালো কাজ করে | কোথায় সমস্যা হয় |
|---|---|---|
| ঐতিহ্যবাহী Captive Portal | পরিচিত ব্র্যান্ডিং, শর্তাবলী গ্রহণ, ভাউচার বা রুম যাচাইকরণ এবং একটি নমনীয় গেস্ট জার্নি | ইন্টারসেপশন, ব্রাউজারের আচরণ, DNS নীতি এবং একটি সফল প্রথম রিডাইরেক্টের উপর নির্ভর করে |
| ইমেল বা সোশ্যাল সাইন-ইন | আইনসম্মতভাবে ডিজাইন করা হলে ফার্স্ট-পার্টি ডেটা সংগ্রহ সমর্থন করতে পারে | ক্ষেত্র, রিডাইরেক্ট এবং সম্মতির সিদ্ধান্তগুলি যোগ করে যা সাধারণ ইন্টারনেট অ্যাক্সেসকে বিলম্বিত করতে পারে |
| পাসওয়ার্ডহীন Passpoint বা OpenRoaming | এনক্রিপ্ট করা, পরিচয়-ভিত্তিক অনবোর্ডিং ব্যবহার করে এবং বারবার স্প্ল্যাশ-পেজের ইন্টারঅ্যাকশন এড়ায় | সামঞ্জস্যপূর্ণ ডিভাইস, নেটওয়ার্ক পরিকল্পনা, ক্রেডেনশিয়াল লাইফসাইকেল ম্যানেজমেন্ট এবং উপযুক্ত রোমিং পার্টনারদের প্রয়োজন হয় |
যুক্তরাজ্যে মার্কেটিং সম্মতির ক্ষেত্রে বিশেষ যত্ন নেওয়া প্রয়োজন। গেস্ট অ্যাক্সেস মার্কেটিং-এ অপ্ট-ইন করার শর্তযুক্ত হওয়া উচিত নয়। একটি পোর্টাল এখনও একটি গোপনীয়তা বিজ্ঞপ্তি বা একটি পৃথক, স্পষ্ট সম্মতি পছন্দ উপস্থাপন করতে পারে, তবে প্রচারমূলক অনুমতিকে মৌলিক সংযোগ বিনিময়ের অংশ করা হলে তা পরিহারযোগ্য কমপ্লায়েন্স এবং অভিজ্ঞতার জটিলতা তৈরি করে।
Passpoint এবং OpenRoaming ব্রাউজারকে পুরো কাজটি করতে বলার পরিবর্তে নেটওয়ার্ক সংযোগের মধ্যেই অথেন্টিকেশন প্রক্রিয়াটি স্থানান্তর করে। এর মানে এই নয় যে প্রতিটি হোটেলেরই অবিলম্বে তাদের পোর্টাল সরিয়ে ফেলা উচিত। একটি বাস্তবসম্মত ডিজাইনে লেগ্যাসি ডিভাইস, প্রথমবার আসা ভিজিটর বা রুম এবং ভাউচার ওয়ার্কফ্লোর জন্য একটি সীমিত পোর্টাল রাখা যেতে পারে, আর সেই সাথে সামঞ্জস্যপূর্ণ অতিথিদের জন্য এনক্রিপ্টেড স্বয়ংক্রিয় অ্যাক্সেসের সুবিধা দেওয়া যেতে পারে।
তাই সঠিক প্রশ্নটি এটি নয় যে স্প্ল্যাশ পেজ পরিচিত কিনা। বরং এটি হলো হোটেলটি তার নির্বাচিত পদ্ধতির মাধ্যমে নির্ভরযোগ্য অ্যাক্সেস, আইনসম্মত ডেটা সংগ্রহ, পরিষ্কার সেগমেন্টেশন এবং সহজ সাপোর্ট দেওয়ার ক্ষমতা প্রদান করতে পারে কিনা।
Purple এর সাহায্যে পাসওয়ার্ডবিহীন অ্যাক্সেস বাস্তবায়ন করা
রিডাইরেক্ট বাদ দিলে ব্যর্থতার একটি সম্পূর্ণ ধাপ দূর হয়ে যায়। গেটওয়ে কোনো পৃষ্ঠার অনুরোধ ইন্টারসেপ্ট করার জন্য ব্রাউজারের অপেক্ষা করার পরিবর্তে, পাসওয়ার্ডবিহীন ডিজাইন নেটওয়ার্ক অ্যাক্সেসের অংশ হিসাবে পরিচয় এবং এনক্রিপশন প্রতিষ্ঠা করে।
অতিথিদের জন্য, Passpoint এবং OpenRoaming একটি এককালীন এনরোলমেন্ট যাত্রা সমর্থন করতে পারে, যার পরে ডিভাইসটি একটি অনুমোদিত পরিষেবা সনাক্ত করতে পারে এবং এনক্রিপ্ট করা ক্রেডেনশিয়াল ব্যবহার করে সংযুক্ত হতে পারে। হোটেলটিকে তবুও এনরোলমেন্টটি সাবধানে ডিজাইন করতে হবে। মৌলিক অ্যাক্সেস পাওয়ার আগে একজন অতিথিকে অপ্রয়োজনীয় মার্কেটিং ফিল্ড পূরণ করতে বাধ্য করা উচিত নয়, এবং কোনো ডিভাইস প্রতিস্থাপিত হলে মেয়াদ শেষ হওয়া, প্রত্যাহার এবং সহায়তার জন্য অপারেটরের একটি স্পষ্ট প্রক্রিয়া প্রয়োজন।
Purple একটি গেস্ট WiFi এবং পরিচয়-ভিত্তিক নেটওয়ার্কিং প্ল্যাটফর্ম প্রদান করে যা Captive Portal সাইন-ইন, ক্লাউড RADIUS প্রমাণীকরণ, OpenRoaming এবং Passpoint-ভিত্তিক অ্যাক্সেস সমর্থন করতে পারে। এর পাসওয়ার্ডহীন WiFi পদ্ধতি সেখানে প্রাসঙ্গিক যেখানে অপারেশনাল উদ্দেশ্য হলো গেস্ট এবং কর্মীদের পরিচয়ের ওপর নিয়ন্ত্রণ বজায় রেখে ব্রাউজার ইন্টারসেপশনের ওপর নির্ভরতা কমানো।
ব্যবহারকারীর সাথে আর্কিটেকচার মিলিয়ে নিন
একটি হোটেলে সাধারণত বিভিন্ন ধরনের ব্যবহারকারী থাকে এবং একটি একক লগইন পদ্ধতি খুব কমই সবার জন্য উপযুক্ত হয়:
- স্বল্প সময়ের জন্য আসা অতিথিদের একটি সহজ সংযোগ, প্রয়োজনে রুম বা বুকিং যাচাইকরণ এবং একটি স্পষ্ট গোপনীয়তার অভিজ্ঞতা প্রয়োজন।
- পুনরায় ফিরে আসা দর্শনার্থীরা প্রতিবার প্রপার্টি পরিদর্শনের সময় একটি ফর্ম পূরণ করার পরিবর্তে একটি বিশ্বস্ত, স্বয়ংক্রিয় পদ্ধতি থেকে উপকৃত হন।
- স্টাফ এবং ঠিকাদারদের ডিরেক্টরি-ভিত্তিক অ্যাক্সেস, দ্রুত প্রত্যাহার এবং গেস্ট ট্রাফিক থেকে পৃথকীকরণের প্রয়োজন।
- লেগ্যাসি ইকুইপমেন্ট যেমন পুরানো হ্যান্ডহেল্ড বা বিশেষজ্ঞ ডিভাইসের জন্য এখনও একটি নিয়ন্ত্রিত PSK বা পোর্টাল ওয়ার্কফ্লোর প্রয়োজন হতে পারে।
কর্মীদের জন্য, Microsoft Entra ID, Google Workspace, বা Okta-র মতো প্ল্যাটফর্মগুলোর সাথে ডিরেক্টরি ইন্টিগ্রেশন ওয়্যারলেস অ্যাক্সেসকে বিদ্যমান আইডেন্টিটি লাইফসাইকেল প্রক্রিয়ার সাথে সংযুক্ত করতে পারে। যখন কোনো কর্মচারী চলে যান বা অনুমতি হারান, তখন একটি শেয়ার্ড পাসওয়ার্ড পরিবর্তনের জন্য অপেক্ষা না করে ডিরেক্টরি প্রক্রিয়ার মাধ্যমেই নেটওয়ার্ক আইডেন্টিটিটি অপসারণ করা যেতে পারে। এই পদ্ধতিটি কর্মীদের SSID-তে থাকা প্রতিটি ব্যক্তিকে সমতুল্য হিসেবে বিবেচনা করার চেয়ে আরও কার্যকরভাবে জিরো-ট্রাস্ট নীতিগুলোকে সমর্থন করে।
সেগমেন্টেশন অপরিহার্য রয়ে গেছে। পাসওয়ার্ডহীন প্রমাণীকরণ VLAN, ফায়ারওয়াল, ক্লায়েন্ট-আইসোলেশন বা নীতি ডিজাইনকে প্রতিস্থাপন করে না। কন্ট্রোলারটিকে অবশ্যই অতিথি, কর্মী, সুযোগ-সুবিধা এবং ব্যবস্থাপনা ট্রাফিকের মধ্যে পার্থক্য করতে হবে এবং পরিচয় প্রতিষ্ঠিত হওয়ার পরে সঠিক অনুমোদন প্রয়োগ করতে হবে।
অপারেশনাল ভিজিবিলিটি না হারিয়ে স্থাপন করুন
একটি পাইলট SSID বা একটি নির্দিষ্ট প্রোপার্টি এরিয়া দিয়ে শুরু করুন। বর্তমান ফোন, ল্যাপটপ, ট্যাবলেট এবং যেকোনো হোটেল-পরিচালিত ডিভাইস জুড়ে সংযোগের ফলাফল পরিমাপ করুন। টিম যখন সার্টিফিকেট হ্যান্ডলিং, অনবোর্ডিং, পলিসি অ্যাসাইনমেন্ট এবং হেল্প-ডেস্ক প্রক্রিয়াগুলি যাচাই করছে, তখন অসমর্থিত ক্লায়েন্টদের জন্য বিদ্যমান পোর্টালটি উপলব্ধ রাখুন।
এই আর্টিকেলের জন্য সরবরাহকৃত প্রকাশকের তথ্য অনুযায়ী, Purple সাধারণ নেটওয়ার্ক ভেন্ডরদের সাথে ইন্টিগ্রেশন সমর্থন করে, যার মধ্যে Meraki, Aruba, Ruckus, Mist এবং UniFi অন্তর্ভুক্ত রয়েছে। সেই সামঞ্জস্যতা ওয়্যারলেস অবকাঠামো প্রতিস্থাপন করার প্রয়োজনীয়তা কমাতে পারে, তবে অপারেটরকে এখনও ডিপ্লয়মেন্টের আগে সঠিক কন্ট্রোলার সংস্করণ, অথেন্টিকেশন পদ্ধতি, রোমিং ডিজাইন এবং সেগমেন্টেশন মডেল নিশ্চিত করতে হবে।
আর্কিটেকচারাল সুবিধাটি সহজ: একজন অতিথি অথরাইজড হওয়ার জন্য আর সম্পূর্ণভাবে একটি ভঙ্গুর ব্রাউজার রিডাইরেক্টের উপর নির্ভর করেন না। হোটেল যেখানে প্রয়োজন সেখানে একটি পোর্টাল অফার করতে পারে, তবে তাদের কাছে এনক্রিপ্ট করা, আইডেন্টিটি-অ্যাওয়ার সংযোগের একটি পথও থাকে যা বিভিন্ন ধরণের ডিভাইস এবং পুনরায় ভিজিটের ক্ষেত্রে পরিচালনা করা সহজ।
ধারাবাহিক গেস্ট অ্যাক্সেসের জন্য যাচাইকরণ এবং রক্ষণাবেক্ষণ
একটি পোর্টাল সমস্যার সমাধান কেবল একটি পরীক্ষামূলক ফোন স্বাগত পৃষ্ঠায় পৌঁছানোর মাধ্যমে শেষ হয়ে যায় না। হোটেলগুলি অ্যাক্সেস পয়েন্ট, কন্ট্রোলার ফার্মওয়্যার, DNS নীতি, সার্টিফিকেট, ফায়ারওয়াল নিয়ম এবং আইডেন্টিটি ইন্টিগ্রেশন পরিবর্তন করে থাকে। এই পরিবর্তনগুলির যেকোনো একটি স্পষ্ট অবকাঠামোগত অ্যালার্ম ছাড়াই মূল লক্ষণটি আবার ফিরিয়ে আনতে পারে।
একটি পুনরাবৃত্তিযোগ্য পরীক্ষার পরিকল্পনা তৈরি করুন যা প্রতিটি গুরুত্বপূর্ণ নেটওয়ার্ক পরিবর্তনের পরে রিসেপশন এবং IT টিম চালাতে পারে। হোটেলের প্রকৃত গেস্ট প্রোফাইলের ডিভাইসগুলো ব্যবহার করুন, কেবল একজন অ্যাডমিনিস্ট্রেটরের ল্যাপটপ নয়।
সম্পূর্ণ গেস্ট জার্নি পরীক্ষা করুন
প্রতিটি টেস্ট SSID এর জন্য যাচাই করুন:
- অ্যাসোসিয়েশন এবং অ্যাড্রেসিং। ডিভাইসটি কাঙ্ক্ষিত নেটওয়ার্কে যুক্ত হয় এবং প্রত্যাশিত সেটিংস গ্রহণ করে।
- পোর্টাল ডিসকভারি। অপারেটিং সিস্টেম অ্যাসিস্ট্যান্ট এবং একটি সাধারণ ব্রাউজার উভয়ই কাঙ্ক্ষিত সাইন-ইন অভিজ্ঞতা লাভ করে।
- অথেন্টিকেশন। শর্তাবলী, রুম চেক, ভাউচার বা পরিচয় যাচাইকরণের ধাপগুলি সার্টিফিকেটের সতর্কতা ছাড়াই সম্পন্ন হয়।
- অথরাইজেশন। ক্লায়েন্ট ইন্টারনেট অ্যাক্সেস এবং সঠিক ব্যান্ডউইথ বা নীতি লাভ করে।
- আইসোলেশন। গেস্ট ট্রাফিক অনুমোদিত ডিজাইনের বাইরে স্টাফ, ম্যানেজমেন্ট বা অন্যান্য গেস্ট ডিভাইসে পৌঁছাতে পারে না।
- মেয়াদ শেষ এবং পুনরায় প্রবেশ। কনফিগারেশন অনুযায়ী একটি সেশন শেষ হয় এবং পরবর্তী সংযোগটি কাঙ্ক্ষিত ফ্লো অনুসরণ করে।
ভবনের বিভিন্ন স্থানে পরীক্ষা করুন কারণ একটি নির্দিষ্ট অ্যাক্সেস পয়েন্টে সীমাবদ্ধ সমস্যা একটি স্থানীয় আপলিঙ্ক, সুইচ, DHCP বা কন্ট্রোলার-গ্রুপের সমস্যা নির্দেশ করতে পারে। ব্যস্ত সময়ের পাশাপাশি শান্ত সময়েও পরীক্ষা করুন, কারণ পোর্টাল লেটেন্সি এবং ব্যাকএন্ড ক্ষমতা লোডের অধীনে ভিন্নভাবে আচরণ করতে পারে।
কেবল অভিযোগ নয়, কারণগুলো পর্যবেক্ষণ করুন
ব্যর্থ পোর্টাল লেনদেন, DNS রেজোলিউশন ত্রুটি, প্রমাণীকরণ প্রত্যাখ্যান এবং অনুমোদন না পেয়েও যুক্ত হওয়া ক্লায়েন্টদের ট্র্যাক করুন। ফার্মওয়্যার আপডেটের পরে পরিবর্তনগুলি পর্যালোচনা করুন এবং নিশ্চিত করুন যে অতিথি নীতিটি এখনও ডিজাইন অনুযায়ী IPv4 এবং IPv6 উভয়ই পরিচালনা করে।
প্রতিটি ব্যর্থতার জন্য একটি সংক্ষিপ্ত ঘটনার রেকর্ড রাখুন: ডিভাইসের ধরন, অপারেটিং সিস্টেম, SSID, অবস্থান, সময়, গেটওয়ে ফলাফল, পোর্টাল ফলাফল এবং অনুমোদনের ফলাফল। সেই প্রমাণ টিমকে একটি ক্লায়েন্ট-নির্দিষ্ট গোপনীয়তা সেটিং এবং একটি সম্পত্তি-ব্যাপী কনফিগারেশন রিগ্রেশনের মধ্যে পার্থক্য করতে সাহায্য করে।
পোর্টাল পরীক্ষার সাথে পর্যায়ক্রমিক সেগমেন্টেশন পর্যালোচনা করার সময়সূচী তৈরি করুন। একটি নির্ভরযোগ্য লগইন পৃষ্ঠা যা ব্যবহারকারীদের একটি ভুলভাবে বিচ্ছিন্ন নেটওয়ার্কে অ্যাক্সেস দেয়, তা তখনও হোটেলটিকে ঝুঁকির মধ্যে রাখে। সুসংগত অতিথি অ্যাক্সেসের জন্য একটি কার্যকরী প্রমাণীকরণ প্রক্রিয়া এবং অতিথি অনলাইন হওয়ার পরে প্রয়োগযোগ্য সীমানা উভয়ই প্রয়োজন।
Purple হোটেলগুলিকে গেস্ট WiFi প্রমাণীকরণ, পরিচয়-ভিত্তিক অ্যাক্সেস, পোর্টাল ওয়ার্কফ্লো এবং পাসওয়ার্ডহীন সংযোগের সমন্বয় করতে সাহায্য করতে পারে এবং সেই সাথে নেটওয়ার্ক সেগমেন্টেশন ও অপারেশনাল ভিজিবিলিটি বজায় রাখতে পারে। নির্ভরযোগ্য রিডাইরেক্ট-নির্ভর অ্যাক্সেস থেকে দূরে সরে আসার একটি বাস্তবসম্মত পথ মূল্যায়ন করতে এবং আপনার সম্পত্তির জন্য একটি পাইলট নির্ধারণ করতে Purple ভিজিট করুন।