সোমবার সকালের শুরুটা হয় অতিথিরা আসার আগেই। একটি হোটেলের শিফটের হাতবদলে, রাতের টিম সাইন আউট করে চলে যায়, দিনের টিম এসে পৌঁছায় এবং তিনটি স্টাফ ল্যাপটপ Captive Portal-এ আটকে থাকে কারণ কেউ একজন শেয়ার করা WiFi পাসওয়ার্ড পরিবর্তন করে ব্যাক-অফিসের হোয়াইটবোর্ডে তা আপডেট করতে ভুলে গেছে। একজন কর্মচারী পুরানো টিকিট খোঁজে, আরেকজন সুপারভাইজারকে জিজ্ঞাসা করে এবং তৃতীয়জন হাল ছেড়ে দিয়ে একটি ব্যক্তিগত হটস্পট ব্যবহার করে।
সেটি কোনো WiFi কভারেজের সমস্যা নয়। এটি আসলে একটি আইডেন্টিটি বা পরিচয় যাচাইকরণের সমস্যা। সিঙ্গেল সাইন-অন বা SSO কর্মীদের তাদের বিদ্যমান কাজের আইডেন্টিটি দিয়ে প্রমাণীকরণ করতে এবং অন্য কোনো শেয়ার করা পাসওয়ার্ডের প্রম্পট ছাড়াই কর্মী নেটওয়ার্কে অ্যাক্সেস পাওয়ার সুবিধা দেয়। এই নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে একটি Purple-পরিচালিত কর্মী SSID-এ সিঙ্গেল সাইন অন সক্ষম করবেন, সঠিক আইডেন্টিটি প্রোভাইডার নির্বাচন করবেন, ফেডারেশন কনফিগার করবেন, ফলাফল পরীক্ষা করবেন এবং কোনো কিছু ভুল হয়ে গেলে রোলআউটকে কীভাবে সুরক্ষিত রাখবেন।
কেন স্টাফ নেটওয়ার্কগুলোর জন্য Single Sign-On প্রয়োজন
শেয়ার্ড প্রি-শেয়ার্ড কী-গুলো খুব স্বাভাবিক কারণেই ব্যর্থ হয়ে থাকে। কর্মীরা এগুলো স্টিকি নোটে লিখে রাখেন, টিকিট সিস্টেমে পেস্ট করেন, রেডিওতে বারবার বলেন এবং কেউ চাকরি ছেড়ে চলে যাওয়ার পরেও সেগুলো ব্যবহার করতে থাকেন। একটি ভেন্যু হয়তো একটি অ্যাক্সেস সমস্যার সমাধান করতে কী-টি পরিবর্তন করতে পারে, কিন্তু এর ফলে পরবর্তী শিফট পরিবর্তনের সময়েই লগইন অনুরোধের একটি নতুন দীর্ঘ লাইনের সৃষ্টি হয়।
পরিচালনাগত খরচটি ছোটখাটো বাধাগুলির মাধ্যমে দৃশ্যমান হয়। চেক-ইনের সময় একজন রিসেপশনিস্ট রিসেটের জন্য অপেক্ষা করেন, একজন নার্স একটি ওয়ার্কস্টেশন পুনরায় সংযোগ করতে সময় হারান এবং একজন রিটেল সুপারভাইজার হেল্পডেস্কে কল করেন কারণ একটি হ্যান্ডহেল্ড ডিভাইস স্টাফ SSID-এ যুক্ত হতে পারছে না। এই বিলম্বগুলি ব্যক্তিগতভাবে পরিমাপ করা কঠিন, তবে যখনই নেটওয়ার্ক পুরো ওয়ার্কফোর্সকে একটি একক অ্যাকাউন্ট হিসাবে বিবেচনা করে তখনই এগুলি বারবার ঘটে।
SSO অ্যাক্সেসের ইউনিটকে শেয়ার করা পাসওয়ার্ড থেকে ব্যক্তিগত আইডেন্টিটিতে পরিবর্তন করে। একজন কর্মচারী প্রতিষ্ঠানের আইডেন্টিটি প্রদানকারীর মাধ্যমে সাইন ইন করেন এবং নেটওয়ার্ক সেই ব্যক্তি বা তাদের গ্রুপের সাথে যুক্ত অ্যাক্সেস নীতি প্রয়োগ করে। যখন কর্মচারী বিভাগ পরিবর্তন করেন, তখন তাদের গ্রুপ মেম্বারশিপও তাদের সাথে পরিবর্তিত হতে পারে। যখন তারা চলে যান, ডিরেক্টরি অ্যাকাউন্টটি নিষ্ক্রিয় করলেই অন্য সবার ব্যবহৃত পাসওয়ার্ড পরিবর্তন না করেই অ্যাক্সেস সরিয়ে নেওয়া যায়।
UK এর পাবলিক-সেক্টর সংস্থাগুলির জন্য, বিভাজন সমস্যাটি ইতিমধ্যে জাতীয় স্কেলে দৃশ্যমান। GOV.UK-এর অথেন্টিকেশন এবং ডিজিটাল আইডেন্টিটি নির্দেশিকা রিপোর্ট করেছে যে ২০২১ সালে সরকার জুড়ে আনুমানিক ১২১টি সিঙ্গেল সাইন-অন সমাধান ছিল, পাশাপাশি প্রায় ১৯১টি অ্যাকাউন্ট সেট-আপ পদ্ধতি এবং ৪৪টি সাইন-ইন পদ্ধতি ছিল। একটি সাধারণ অথেন্টিকেশন লেয়ার হিসেবে GOV.UK One Login তৈরি করা হয়েছিল, এবং একই আপডেট রিপোর্ট করেছে যে ২০২৩ সালের জুলাই মাসের মধ্যে ১৫ লক্ষেরও বেশি মানুষ তাদের পরিচয় প্রমাণ করতে এটি ব্যবহার করেছেন, এবং এর সহযোগী অ্যাপটি ২০ লক্ষ বার ডাউনলোড করা হয়েছে।
স্টাফ SSID-এর যা প্রয়োগ করা উচিত
একটি Purple-পরিচালিত স্টাফ নেটওয়ার্ক ভেন্যুকে ওয়্যারলেস অ্যাক্সেসের সাথে কাজের পরিচয় সংযুক্ত করার একটি বাস্তবসম্মত জায়গা দেয়। আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং পদ্ধতি স্টাফদের অ্যাক্সেসকে গেস্ট অ্যাক্সেস থেকে আলাদা করে এবং নেটওয়ার্ক নীতিকে নোটিশবোর্ডে প্রিন্ট করা কোনো ক্রেডেনশিয়ালের পরিবর্তে প্রমাণীকৃত পরিচয় অনুসরণ করার অনুমতি দেয়।
এটি কেবল সুবিধার চেয়েও বেশি গুরুত্বপূর্ণ:
- হ্যান্ডওভার: কর্মচারীরা পূর্ববর্তী শিফটের কাছে চাবির জন্য অনুরোধ করার পরিবর্তে তাদের নিজস্ব কাজের ক্রেডেনশিয়াল ব্যবহার করতে পারেন।
- অফবোর্ডিং: ডিরেক্টরি নিষ্ক্রিয়করণ প্রতিটি সহকর্মীকে পুনরায় সংযোগ করতে বাধ্য না করেই অ্যাক্সেস সরিয়ে দিতে পারে।
- অডিটবিলিটি: নেটওয়ার্কের ইভেন্টগুলি একটি বেনামী PSK-এর পরিবর্তে নির্দিষ্ট ব্যক্তি বা গ্রুপের সাথে যুক্ত করা যেতে পারে।
- সেগমেন্টেশন: গ্রুপগুলিকে তাদের ভূমিকার জন্য উপযুক্ত স্টাফ SSID, VLAN, বা ক্যাপটিভ-পোর্টাল পলিসির সাথে ম্যাপ করা যেতে পারে।
- কমপ্লায়েন্স হাইজিন: সংবেদনশীল ক্রেডেনশিয়ালগুলি হেল্পডেস্ক টিকিট বা শেয়ার করা নথিতে উপস্থিত হওয়ার সম্ভাবনা কম থাকে।
SSO একটি স্থিতিস্থাপক ওয়্যারলেস ডিজাইন, ডিভাইস ম্যানেজমেন্ট বা বুদ্ধিমান অ্যাক্সেস কন্ট্রোলের প্রয়োজনীয়তা দূর করে না। এটি শেয়ার্ড-ক্রেডেনশিয়াল ট্র্যাপটি দূর করে, যা সাধারণত স্টাফ WiFi-কে পরিচালনাযোগ্য করার সবচেয়ে সহজ উপায়।
অথেনটিকেশন ফ্লো যা স্টাফ SSO-কে সচল করে
আপনি যে ফ্লোটি বেছে নেবেন তা নির্ভর করে প্রমাণীকরণ কোথায় ঘটে এবং আপনার নেটওয়ার্ক সরঞ্জামগুলি কী বুঝতে পারে তার উপর। আইডেন্টিটি প্রদানকারী অ্যাসারশন জারি করতে পারে, তবে একটি অ্যাক্সেস পয়েন্টের এখনও একটি ডিভাইস SSID-তে যোগ দিতে পারে কিনা তা সিদ্ধান্ত নেওয়ার জন্য একটি প্রক্রিয়ার প্রয়োজন হয়।
SAML 2.0 হলো সাধারণ এন্টারপ্রাইজ ওয়ার্কহর্স। Entra ID এবং Okta একটি স্ট্যাবল আইডেন্টিফায়ার, ইমেল ঠিকানা এবং গ্রুপের তথ্য ধারণকারী একটি সাইনড অ্যাসর্শন প্রদান করতে পারে। পরিষেবা প্রদানকারী সেই অ্যাসর্শনটি যাচাই করে এবং প্রমাণীকৃত সেশনটি তৈরি করে। যে সমস্ত সংস্থাগুলি ইতিমধ্যেই SaaS অ্যাপ্লিকেশনের জন্য এটি ব্যবহার করে এবং একটি ডিরেক্টরিকেই সোর্স অফ ট্রুথ হিসেবে রাখতে চায়, তাদের জন্য SAML উপযুক্ত।
OpenID Connect বা OIDC, আধুনিক JSON-ভিত্তিক টোকেন ব্যবহার করে। এটি Google Workspace এবং নতুন অ্যাপ্লিকেশনগুলির জন্য বিশেষভাবে উপযোগী, এবং সমস্যা সমাধানের সময় এর টোকেন কাঠামোটি পরীক্ষা করা সহজ হতে পারে। পুরানো ওয়্যারলেস প্ল্যাটফর্মগুলি সর্বদা সরাসরি OIDC-তে কাজ করে না, তাই অ্যাক্সেস পয়েন্টটি সিদ্ধান্তটি প্রয়োগ করার আগে এই ফ্লোটির জন্য এখনও একটি ব্রোকার বা গেটওয়ের প্রয়োজন হতে পারে।
আইডেন্টিটি এবং এন্টারপ্রাইজ WiFi-এর মধ্যে সংযোগকারী সেতু হিসেবে RADIUS কাজ করে। একটি 802.1X প্রমাণীকরণকারী, যা সাধারণত অ্যাক্সেস পয়েন্ট বা ওয়্যারলেস কন্ট্রোলার হয়ে থাকে, সেটি একটি RADIUS সার্ভিসে প্রমাণীকরণের অনুরোধ পাঠায়। সেই সার্ভিসটি হতে পারে ক্লাউড RADIUS, Microsoft NPS, একটি অন-প্রিমিসেস RADIUS সার্ভার বা কোনো পরিচালিত প্রোভাইডার। এমনকি যেখানে ব্যবহারকারী একটি SAML আইডেন্টিটি প্রোভাইডার থেকে শুরু করেন, সেখানেও RADIUS সাধারণত আইডেন্টিটি সিস্টেম এবং ওয়্যারলেস ইনফ্রাস্ট্রাকচারের মধ্যে অবস্থান করে।
সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ (Certificate-based authentication) একটি উচ্চ-বিশ্বস্ত সংযোগ স্থাপন করতে একটি মেশিন সার্টিফিকেট এবং কখনও কখনও একটি ব্যবহারকারী সার্টিফিকেট ব্যবহার করে। হাসপাতাল, ল্যাবরেটরি এবং ট্রেডিং পরিবেশগুলি পরিচালিত ডিভাইসগুলির জন্য এই পদ্ধতিটি পছন্দ করতে পারে কারণ সার্টিফিকেটটি কোনও কর্মচারীর টাইপ করার পরিবর্তে ডিভাইস নীতি দ্বারা জারি করা হয়। এটিতে আরও প্রস্তুতির প্রয়োজন হয়, বিশেষ করে সার্টিফিকেট তালিকাভুক্তি, পুনর্নবীকরণ এবং বাতিলের বিষয়ে, তবে এটি ইন্টারেক্টিভ পাসওয়ার্ড এন্ট্রির উপর নির্ভরতা কমিয়ে দেয়।
এক নজরে স্টাফ SSO অথেনটিকেশন ফ্লো
| ফ্লো | সবচেয়ে উপযুক্ত | সাধারণ IdP | স্টাফ UX |
|---|---|---|---|
| SAML 2.0 | এন্টারপ্রাইজ ফেডারেশন এবং গ্রুপ-ভিত্তিক অ্যাক্সেস | Entra ID বা Okta | ব্রাউজার সাইন-ইন, তারপর একটি প্রমাণিত সেশন |
| OIDC | আধুনিক অ্যাপ্লিকেশন এবং JSON-ভিত্তিক ইন্টিগ্রেশন | Google Workspace বা একটি OIDC-সক্ষম IdP | টোকেন-ভিত্তিক ফেডারেশনের সাথে পরিচিত ওয়েব প্রমাণীকরণ |
| RADIUS | 802.1X ওয়্যারলেস অ্যাক্সেস এবং লেগাসি নেটওয়ার্ক সরঞ্জাম | ক্লাউড RADIUS, NPS, বা একটি ম্যানেজড প্রোভাইডার | নেটওয়ার্ক প্রমাণীকরণের পরে ডিভাইসটি SSID-এ যুক্ত হয় |
| সার্টিফিকেট-ভিত্তিক অথেনটিকেশন | ম্যানেজড ডিভাইস এবং উচ্চ-বিশ্বস্ততার পরিবেশ | ডিরেক্টরি ইন্টিগ্রেশন সহ এন্টারপ্রাইজ PKI | সার্টিফিকেট এনরোলমেন্টের পর সাধারণত স্বয়ংক্রিয়ভাবে কাজ করে |
একটি Purple স্টাফ SSID এই লেয়ারগুলিকে একসাথে জুড়ে দিতে পারে। এখানে IdP পরিচয় প্রতিষ্ঠা করে, যেখানে প্রয়োজন সেখানে RADIUS নেটওয়ার্ক প্রমাণীকরণ পরিচালনা করে, অ্যাক্সেস পয়েন্ট ফলাফলটি কার্যকর করে এবং Purple ড্যাশবোর্ড অ্যাডমিনিস্ট্রেটরদের সাইন-ইন ইভেন্টের একটি অপারেশনাল ভিউ প্রদান করে। যদি MFA আপনার ডিজাইনের অংশ হয়, তবে এটিকে নেটওয়ার্ক সেগমেন্টেশনের বিকল্প হিসেবে না দেখে একটি আইডেন্টিটি কন্ট্রোল হিসেবে বিবেচনা করুন। SSO ফ্লো-র সাথে একটি সেকেন্ড ফ্যাক্টর কীভাবে খাপ খাবে তা নির্ধারণ করার সময় Networking2000-এর MFA ওভারভিউ একটি দরকারী গাইড হতে পারে।
বাস্তবসম্মত নিয়ম: যখন আপনার এন্টারপ্রাইজ অ্যাপ্লিকেশনগুলি ইতিমধ্যেই এর উপর নির্ভরশীল তখন SAML ব্যবহার করুন, আধুনিক ওয়েব-ভিত্তিক ইন্টিগ্রেশনের জন্য OIDC ব্যবহার করুন, 802.1X প্রয়োগের জন্য RADIUS ব্যবহার করুন এবং যখন ডিভাইসের নিজেরই পরিচয়ের একটি শক্তিশালী প্রমাণ বহন করার প্রয়োজন হয় তখন সার্টিফিকেট ব্যবহার করুন।
সঠিক আইডেন্টিটি প্রোভাইডার নির্বাচন করা
সঠিক আইডেন্টিটি প্রোভাইডার সাধারণত সেটিই যা আপনার সংস্থা ইতিমধ্যে ভালোভাবে পরিচালনা করছে। একটি ফিচারের তালিকা থেকে বেছে নিলে একটি প্রযুক্তিগতভাবে চমৎকার ডিজাইন তৈরি হতে পারে যা ভেন্যু ম্যানেজাররা পরিচালনা করতে পারেন না এবং সার্ভিস ডেস্ক বুঝতে পারে না।
Microsoft 365 এর চারপাশে তৈরি এস্টেটগুলির জন্য Microsoft Entra ID একটি স্বাভাবিক পছন্দ। কন্ডিশনাল অ্যাক্সেস, ডিরেক্টরি গ্রুপ, ডিভাইস কনটেক্সট এবং বিদ্যমান অ্যাডমিনিস্ট্রেটরদের দক্ষতা সবই স্টাফদের নেটওয়ার্ক নীতিকে সমর্থন করতে পারে। ম্যানেজড এন্ডপয়েন্ট এবং আঞ্চলিক Microsoft এস্টেট সহ হাসপাতালগুলি প্রায়শই তাদের অন্যান্য ওয়ার্কফোর্স পরিষেবার মতো একই কন্ট্রোল প্লেনের ভিতরে প্রমাণীকরণ (authentication) সিদ্ধান্তগুলি রাখতে পছন্দ করে।
যেখানে ডিরেক্টরিটি ইতিমধ্যেই Google-এ রয়েছে এবং ব্যবসাটি অন্য কোনো আইডেন্টিটি প্ল্যাটফর্ম ব্যবহার করা এড়াতে চায়, সেখানে Google Workspace দারুণ কাজ করে। যেসব হোটেল, রিটেইলার এবং ছোট হসপিটালিটি গ্রুপ Google-কে মানদণ্ড হিসেবে ব্যবহার করে, তারা এর অ্যাডমিনিস্ট্রেশন ও ব্যবহারকারী লাইফসাইকেল সহজ এবং পরিচিত মনে করতে পারে।
Okta সাধারণত এমন সংস্থাগুলির জন্য উপযুক্ত যেগুলির পরিবর্তনশীল অ্যাপ্লিকেশন, অধিগৃহীত ব্যবসা বা একাধিক ডিরেক্টরি জুড়ে একটি বিস্তৃত ফেডারেশন লেয়ারের প্রয়োজন হয়। যখন একটি হসপিটালিটি গ্রুপ বৃদ্ধি পাচ্ছে বা আলাদা এস্টেটগুলিকে একীভূত করছে, তখন অব্যবহৃত ফিচারের দীর্ঘ তালিকার চেয়ে SCIM, বিস্তারিত গ্রুপ রুলস এবং পরিচ্ছন্ন SAML মেটাডেটা এক্সচেঞ্জ অনেক বেশি গুরুত্বপূর্ণ হতে পারে।
একটি অন-প্রিমিসেস Active Directory এবং NPS পেয়ারের এখনও একটি গুরুত্বপূর্ণ ভূমিকা রয়েছে। যেখানে ওয়্যারলেস এস্টেট ইতিমধ্যেই 802.1X এর উপর নির্ভরশীল, ডিরেক্টরিটি লোকাল, WAN উপলব্ধতা সীমিত, বা সংস্থার শক্তিশালী Windows পরিকাঠামো দক্ষতা রয়েছে, সেখানে এটি বুদ্ধিমানের কাজ হতে পারে। এটি প্যাচিং, সার্টিফিকেট ম্যানেজমেন্ট, রিডানডেন্সি এবং মনিটরিংয়ের জন্য আরও বেশি দায়িত্ব তৈরি করে।
Purple স্টাফ SSO-এর জন্য IdP ডিসিশন ম্যাট্রিক্স
| IdP | সুবিধা | সতর্কতা | সাধারণ ভেন্যু |
|---|---|---|---|
| Entra ID | কন্ডিশনাল অ্যাক্সেস, Microsoft 365 সামঞ্জস্যতা, উন্নত গ্রুপ অ্যাডমিনিস্ট্রেশন | লাইসেন্সিং এবং পলিসির জটিলতার জন্য বিশেষজ্ঞ অ্যাডমিনিস্ট্রেশনের প্রয়োজন হতে পারে | হাসপাতাল বা বহু-আঞ্চলিক এস্টেট |
| Google Workspace | বিদ্যমান Google ডিরেক্টরি, পরিচিত অ্যাডমিনিস্ট্রেশন, সহজ কর্মী সামঞ্জস্যতা | নেটওয়ার্ক প্রমাণীকরণের জন্য একটি অতিরিক্ত RADIUS বা ফেডারেশন লেয়ারের প্রয়োজন হতে পারে | ইতিমধ্যেই Google ব্যবহার করছে এমন হোটেল বা রিটেইল গ্রুপ |
| Okta | নমনীয় ফেডারেশন, SCIM, সুনির্দিষ্ট গ্রুপ, মিশ্র পরিবেশের জন্য সমর্থন | চুক্তির কাঠামো এবং প্রতি ব্যবহারকারীর খরচ সাবধানে পর্যালোচনা করা প্রয়োজন | দ্রুত বর্ধনশীল হসপিটালিটি গ্রুপ |
| Active Directory plus NPS | প্রতিষ্ঠিত 802.1X এবং লোকাল Windows পরিবেশের জন্য অত্যন্ত উপযুক্ত | পরিচালনা, সুরক্ষিত রাখা এবং অত্যন্ত সচল রাখার জন্য আরও বেশি অবকাঠামোর প্রয়োজন হয় | উন্নত অন-প্রিমিসেস আইটি সহ সাইট |
অ্যাক্সেস নীতিটিই হলো সেই জায়গা যেখানে সিদ্ধান্তটি বাস্তব রূপ নেয়। প্রোভাইডার নির্ভরযোগ্য গ্রুপ দাবিগুলি প্রকাশ করতে পারে কিনা, সেই দাবিগুলি স্টাফদের ভূমিকা বা VLAN-এর সাথে ম্যাপ করা যায় কিনা, কীভাবে MFA প্রয়োগ করা হয় এবং একটি নিষ্ক্রিয় অ্যাকাউন্ট কত দ্রুত প্রমাণীকরণ বন্ধ করে তা পরীক্ষা করুন। এছাড়াও একজন নন-IT ভেন্যু ম্যানেজার একজন নতুন কর্মী যোগ দেওয়া বা ডিপার্টমেন্ট পরিবর্তন করার বিষয়টি পরিচালনা করার জন্য অ্যাডমিনিস্ট্রেশন স্ক্রিনগুলি ভালোভাবে বুঝতে পারেন কিনা তাও মূল্যায়ন করুন।
আইডেন্টিটি এবং অ্যাক্সেস ম্যানেজমেন্ট কীভাবে ব্যবসায়িক সিস্টেমকে প্রভাবিত করে তার একটি বিস্তৃত ধারণার জন্য, Kushan Business Solutions' IAM resources ওয়্যারলেস প্রমাণীকরণের বাইরেও দরকারী প্রসঙ্গ সরবরাহ করে। ব্যবহারিক সুপারিশটি সহজ: প্রোভাইডারের ফিচার ব্রোশারের পরিবর্তে আপনার ডিরেক্টরি বাস্তবতার সাথে শুরু করুন।
Purple স্ট্যান্ডার্ড ফেডারেশন মেটাডেটা ব্যবহার করে, তাই IdP পরিবর্তনের অর্থ ওয়্যারলেস পুনর্নির্মাণ নয়। সঠিক মাইগ্রেশন এখনও পরীক্ষা করার প্রয়োজন রয়েছে, তবে আইডেন্টিটি সংযোগ প্রতিস্থাপন করা সাধারণত একটি নিয়ন্ত্রিত কনফিগারেশন কাজ। প্রদানকারী পরিবর্তনের আগে নেটওয়ার্ক নীতি, গ্রুপের নামকরণ এবং ফলব্যাক পাথ নথিভুক্ত রাখুন। যেসব টিমের জন্য একটি পরিচালিত RADIUS লেয়ারের প্রয়োজন, তারা RADIUS-কে পরে বিবেচনা করার পরিবর্তে আইডেন্টিটি প্ল্যাটফর্মের পাশাপাশি উপলব্ধ Cloud RADIUS providers পর্যালোচনা করুন।
Purple কনসোল এবং ডিরেক্টরিতে SSO কনফিগার করা
Purple কানেকশন তৈরি করার আগে আইডেন্টিটি প্রোভাইডার প্রস্তুত রাখলে ফেডারেশন আরও নির্ভরযোগ্যভাবে সফল হয়। সাধারণ ভুলটি হলো, কোন আইডেন্টিফায়ার, ক্লেইম নেম এবং সার্টিফিকেট প্রধান হিসেবে কাজ করবে তা আগে থেকে নির্ধারণ না করেই উভয় কনসোল খুলে মানগুলো এদিক-ওদিক কপি করা শুরু করা।
এন্টারপ্রাইজ অ্যাপ্লিকেশনটি প্রস্তুত করুন
Microsoft Entra ID, Okta বা Google Workspace-এ অ্যাপ্লিকেশনটি তৈরি করুন। যখন স্টাফ নেটওয়ার্ক ইন্টিগ্রেশনের জন্য একটি অ্যাসারশনের প্রয়োজন হয় তখন SAML 2.0 বেছে নিন, তারপর Purple দ্বারা সরবরাহ করা সার্ভিস প্রোভাইডার মানগুলো রেকর্ড করুন:
- IdP-এর রিপ্লাই বা সাইন-অন URL ফিল্ডে ACS URL (যাকে অ্যাসারশন কনজিউমার সার্ভিস URL-ও বলা হয়) কপি করুন।
- IdP-এর আইডেন্টিফায়ার বা অডিয়েন্স ফিল্ডে Entity ID কপি করুন।
- ইন্টিগ্রেশন দ্বারা প্রত্যাশিত স্থিতিশীল কর্মচারী আইডেন্টিফায়ারের সাথে NameID সেট করুন। প্রায়শই ইমেল ব্যবহারিক হয়, তবে রোলআউটের মাঝামাঝি সময়ে ফর্ম্যাট পরিবর্তন করবেন না।
- প্রয়োজনীয় অ্যাট্রিবিউট যেমন সাধারণত ইমেল, ডিসপ্লে নাম এবং গ্রুপ রিলিজ করুন।
- পুরো কর্মীবাহিনীর পরিবর্তে একটি পাইলট গ্রুপ অ্যাসাইন করুন।
- IdP থেকে ফেডারেশন মেটাডেটা এবং সাইনিং সার্টিফিকেট ডাউনলোড করুন।
OIDC-এর জন্য, ইন্টিগ্রেশন দ্বারা সরবরাহ করা ইস্যুআর, ক্লায়েন্ট আইডেন্টিফায়ার, অথরাইজেশন এন্ডপয়েন্ট, টোকেন এন্ডপয়েন্ট এবং ক্লায়েন্ট সিক্রেট রেকর্ড করুন। সিক্রেটগুলো অনুমোদিত পাসওয়ার্ড ম্যানেজারে রাখুন, কোনো টিকিট বা শেয়ার করা স্প্রেডশিটে নয়।
Purple-এ প্রোভাইডার যোগ করুন
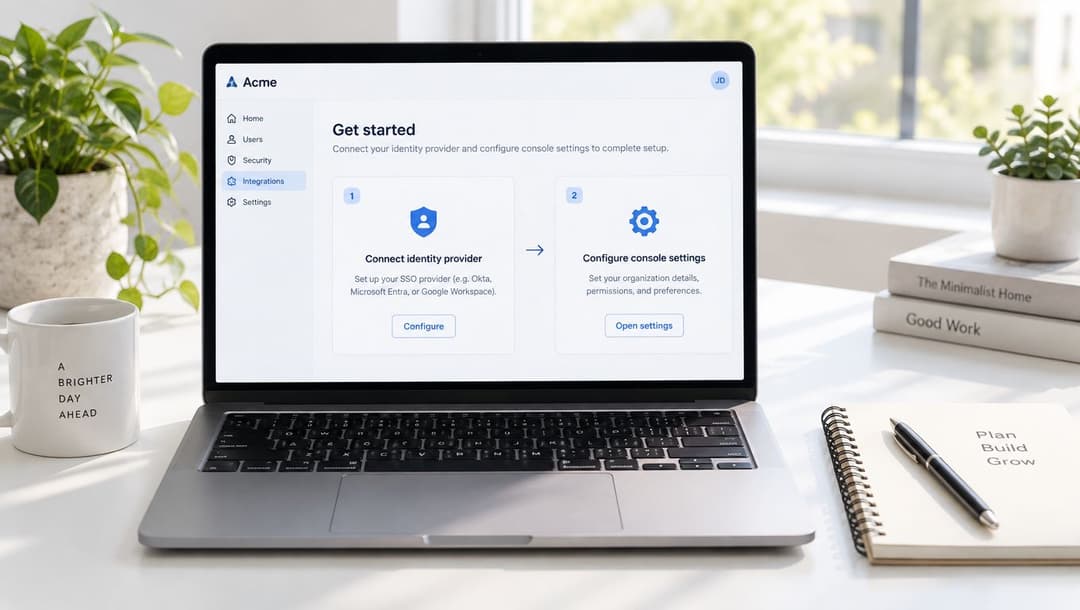
Purple পোর্টালটি ওপেন করুন এবং Authentication > Identity Providers > Add অনুসরণ করুন। ডিজাইনের ওপর ভিত্তি করে SAML 2.0 অথবা OIDC নির্বাচন করুন, তারপর IdP মেটাডেটা ইম্পোর্ট করুন অথবা অনুরোধ করা এন্ডপয়েন্টগুলি ম্যানুয়ালি লিখুন। নতুন আইডেন্টিটি প্রোভাইডারটিকে কর্মী RADIUS রেয়ার বা Captive Portal প্রোফাইলের সাথে যুক্ত করুন এবং সেভ করার আগে গ্রুপ-টু-পলিসি ম্যাপিংগুলি নির্বাচন করুন।
আপনার সিকিউরিটি পলিসিতে আরও কঠোর মানের প্রয়োজন না হলে কনসোলের নথিবদ্ধ ডিফল্ট ক্লক-স্কু টলারেন্স ব্যবহার করুন। ব্যর্থ হওয়া কোনো অ্যাসারশনকে সফল করতে স্থানীয়ভাবে কোনো টলারেন্স বানিয়ে নেবেন না। এর পরিবর্তে IdP, RADIUS সার্ভিস এবং নেটওয়ার্ক ইকুইপমেন্টের টাইম সোর্স সংশোধন করুন।
কনফিগারেশন অর্ডার: IdP অ্যাপ্লিকেশনটি তৈরি করুন এবং অ্যাসাইন করুন, ক্লেইম ম্যাপ করুন, মেটাডেটা এক্সপোর্ট করুন, এটি Purple-এ ইম্পোর্ট করুন, স্টাফ প্রোফাইল বাইন্ড করুন, একটি পাইলট অ্যাকাউন্ট দিয়ে টেস্ট করুন, তারপর প্রোডাকশন পলিসি সক্রিয় করুন।
প্রথম প্রচেষ্টায় ব্যর্থ হওয়ার একটি বড় অংশের কারণ হলো দুটি ত্রুটি। প্রথমটি হলো IdP-তে থাকা আইডেন্টিফায়ার URI এবং Purple দ্বারা প্রত্যাশিত Entity ID-এর মধ্যে অমিল। দ্বিতীয়টি হলো এমন মেটাডেটা ইম্পোর্ট করা যা স্বাক্ষরিত নয় অথবা রিফ্রেশ করার পরে যার সিগনেচার যাচাই করা যাচ্ছে না। অক্ষরের কেস এবং ট্রেইলিং ক্যারেক্টার সহ সঠিক স্ট্রিংটি পরীক্ষা করুন এবং প্রোডাকশনে যাওয়ার আগে কীভাবে সার্টিফিকেট রোটেশন অনুমোদিত হবে তা নির্ধারণ করুন।
যদি সাইটটি এখনও Windows ডোমেন ইনফ্রাস্ট্রাকচারের ওপর নির্ভরশীল হয়, তবে ডিরেক্টরি ডিজাইনকে ফেডারেশন ডিজাইন থেকে আলাদা রাখুন। একটি ডোমেন কন্ট্রোলার প্রমোট করার বিষয়ে Monro Cloud-এর ব্যাখ্যা-র মতো একটি নির্দেশিকা মূল Active Directory-র কাজটি স্পষ্ট করতে সাহায্য করতে পারে, তবে এটি SSO কনফিগারেশন বা নেটওয়ার্ক টেস্টিং-এর বিকল্প নয়।
সবশেষে, Purple-এর connectors library-তে প্রাসঙ্গিক ইন্টিগ্রেশন অপশনগুলো দেখে নিন। প্রথম পরিবর্তনটি ছোট পরিসরে রাখুন। একটি স্টাফ গ্রুপ, একটি SSID পলিসি, একটি নির্দিষ্ট টেস্ট ভেন্যু এবং একটি নথিবদ্ধ ফলব্যাক ব্যবস্থা রাখা, একযোগে পুরো এস্টেট জুড়ে পরিবর্তনের চেয়ে অনেক সহজে যেকোনো সমস্যার সমাধান করতে সাহায্য করে।
স্টাফ সাইন-ইন ফ্লো পরীক্ষা এবং যাচাইকরণ
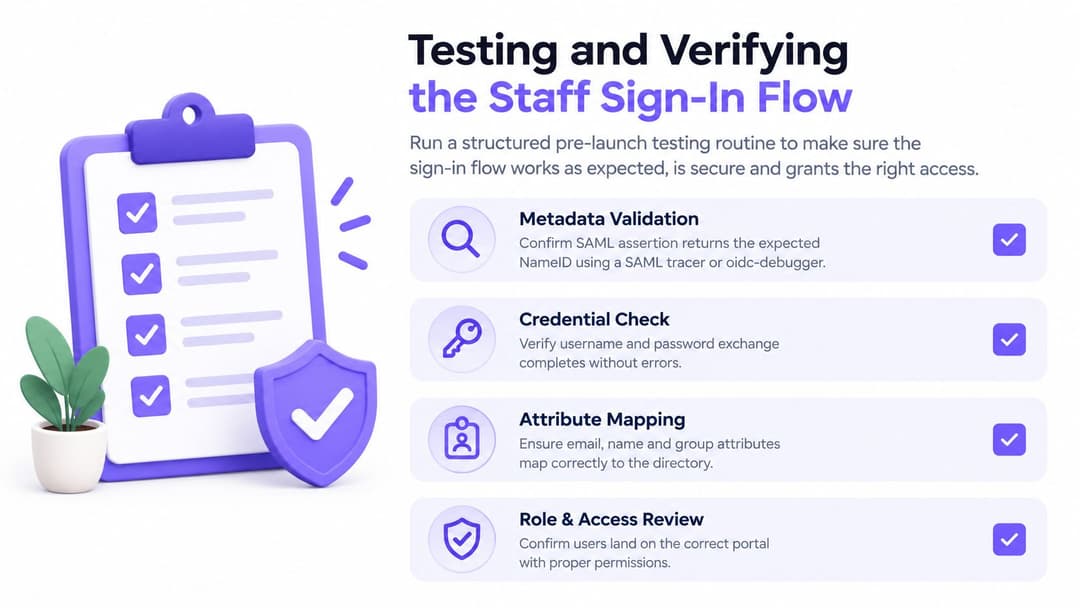
শুধুমাত্র একজন অ্যাডমিনিস্ট্রেটরের আগে থেকে অথেন্টিকেট করা ব্রাউজার দিয়ে পরীক্ষা করবেন না। ক্যাশ করা IdP সেশন একটি ত্রুটিপূর্ণ ফেডারেশনকেও সচল দেখাতে পারে। একটি প্রাইভেট ব্রাউজার উইন্ডো, একটি নতুন টেস্ট অ্যাকাউন্ট এবং এমন একটি সিকোয়েন্স ব্যবহার করুন যা অ্যাসারশন, নেটওয়ার্কের সিদ্ধান্ত এবং ব্যবহারকারীর চূড়ান্ত অভিজ্ঞতা যাচাই করে।
মেটাডেটা যাচাইকরণের মাধ্যমে শুরু করুন। রেসপন্সটি পরীক্ষা করতে একটি SAML ট্রেসার বা একটি OIDC ডিবাগার ব্যবহার করুন এবং প্রত্যাশিত NameID format, অডিয়েন্স URI, ইস্যুকারী, সিগনেচার এবং গ্রুপ ক্লেমগুলি নিশ্চিত করুন। একটি RADIUS সমর্থিত ফ্লো-এর জন্য, ব্রোকার যে আইডেন্টিটি পাচ্ছে এবং পলিসি ম্যাপিংয়ের জন্য প্রয়োজনীয় বৈশিষ্ট্য সহ একটি অ্যাকসেপ্ট বা রিজেক্ট সিদ্ধান্ত রিটার্ন করছে তা নিশ্চিত করুন।
ডিভাইস এবং নেটওয়ার্কের প্রেক্ষাপট অনুযায়ী পরীক্ষা করুন
একটি মাত্র সফল ব্রাউজার পরীক্ষা পুরো এস্টেটকে কভার করে তা ধরে না নিয়ে বিভিন্ন ধরণের এন্ডপয়েন্টের বিপরীতে ফ্লোটি চালান:
- ম্যানেজড ল্যাপটপ: কর্পোরেট VLAN-এ একটি ডোমেইন-যুক্ত ডিভাইস ব্যবহার করুন এবং প্রত্যাশিত কর্মী নীতি প্রযোজ্য হচ্ছে কিনা তা নিশ্চিত করুন।
- BYOD ফোন: গেস্ট SSID থেকে সংযোগ করুন এবং যাচাই করুন যে কর্মীদের শংসাপত্রগুলি ভুলবশত আরও বিস্তৃত নেটওয়ার্ক অ্যাক্সেস প্রদান করছে না।
- শেয়ার্ড কিয়স্ক: একটি পরিচ্ছন্ন ব্রাউজার সেশনের মাধ্যমে Captive Portal পরীক্ষা করুন, তারপরে সাইন আউট করুন এবং অন্য কর্মী অ্যাকাউন্ট দিয়ে পুনরায় পরীক্ষা করুন।
- বাতিলকরণ প্রক্রিয়া: টেস্ট অ্যাকাউন্টটি পরিবর্তন বা নিষ্ক্রিয় করুন এবং নিশ্চিত করুন যে একটি নতুন প্রমাণীকরণের প্রচেষ্টা ব্যর্থ হচ্ছে এবং বিদ্যমান সেশনগুলি কনফিগার করা লাইফটাইম অনুসরণ করছে।
পাসওয়ার্ড বা অ্যাকাউন্ট-স্টেট পরিবর্তনের পর সেশন ডিউরেশন এবং ফোর্সড রিঅথেনটিকেশন চেক করুন। 802.1X-এর জন্য, RADIUS অ্যাকাউন্টিং প্যাকেটগুলো পরীক্ষা করুন এবং নিশ্চিত করুন যে অ্যাক্সেস পয়েন্টটি প্রত্যাশিত স্টার্ট, স্টপ এবং আইডেন্টিটি ইভেন্টগুলো রেকর্ড করছে।
লেনদেনের উভয় দিক সামঞ্জস্য করুন
আইডেন্টিটি প্রোভাইডার লগ এবং Purple ইভেন্ট স্ট্রিম একসাথে মিলিয়ে পড়ুন। Microsoft Entra ID সাইন-ইন লগ, Okta System Log এবং Google Workspace অ্যাডমিন অডিট ডেটাতে অথেন্টিকেশন রিকোয়েস্ট, পলিসির ফলাফল এবং ব্যবহারকারীর আইডেন্টিটি দেখা যাওয়া উচিত। Purple-এ এর অনুরূপ রিকোয়েস্ট এবং নেটওয়ার্ক ফলাফল প্রদর্শিত হওয়া উচিত।
যেখানে উপলব্ধ উভয় সিস্টেম থেকেই কোরিলেশন ID রেকর্ড করুন। ব্যস্ত শিফটের সময় শুধুমাত্র একটি টাইমস্ট্যাম্প প্রায়শই খুব অস্পষ্ট হয়, যখন একটি শেয়ার্ড আইডেন্টিফায়ার আপনাকে ওয়্যারলেস অ্যাসোসিয়েশন সমস্যা থেকে একটি প্রত্যাখ্যাত গ্রুপ ক্লেমকে আলাদা করতে সাহায্য করে। কনফিগারেশন পরিবর্তন করার আগে সফল ট্রেস ক্যাপচার করুন, যাতে তুলনার জন্য সার্ভিস ডেস্কের কাছে একটি পরিচিত-ভালো উদাহরণ থাকে।
রোলব্যাক প্ল্যান এবং সাধারণ ব্যর্থতাগুলোর ট্রাবলশুটিং
মঙ্গলবার সকাল ০৯:০০ টায়, একটি ২২০ কক্ষের হোটেল একটি পাইলট গ্রুপের জন্য SSO সক্ষম করে। প্রথম অ্যাডমিনিস্ট্রেটর সফলভাবে সাইন ইন করেন। দশ মিনিট পরে, হাউসকিপিং, রিসেপশন এবং ফুড সার্ভিস থেকে হেল্পডেস্ক টিকিট আসতে শুরু করে। কিছু ব্যবহারকারী একটি অবিরাম রিডাইরেক্ট দেখতে পান, অন্যরা IdP-এ পৌঁছান কিন্তু ভুল স্টাফ পলিসিতে পড়েন এবং একটি পুরানো ল্যাপটপ সংযোগ সম্পূর্ণভাবে প্রত্যাখ্যান করে।
একবারে সমস্ত কন্ট্রোল নিষ্ক্রিয় করা সঠিক প্রতিক্রিয়া নয়। একটি ফলব্যাক হিসাবে লোকাল RADIUS রিয়েলম সক্ষম রাখুন, দুটি ক্লিকে captive portal প্রোফাইলটিকে পুনরায় পাসওয়ার্ড প্রমাণীকরণে ফিরিয়ে আনুন এবং পাইলট গ্রুপটি তখনও প্রমাণীকরণ করতে না পারলে কেবল তখনই SAML সংযোগটি নিষ্ক্রিয় করুন। এই অর্ডারটি ফেডারেশনটিকে আলাদা করার সময় কর্মীদের কাজ সচল রাখে।
সাধারণ SSO ব্যর্থতার ধরণ এবং সমাধান
| লক্ষণ | সম্ভাব্য কারণ | সমাধান |
|---|---|---|
| Assertion অবিলম্বে প্রত্যাখ্যান করা হয়েছে | সিস্টেমগুলোর মধ্যে ঘড়ির সময়ের অমিল (Clock skew) | IdP, RADIUS পরিষেবা, কন্ট্রোলার এবং অ্যাক্সেস পয়েন্টের সময় সিঙ্ক্রোনাইজেশন পরীক্ষা করুন। সময়সীমাটি ঢিলেঢালাভাবে না বাড়িয়ে নথিভুক্ত Purple সহনশীলতা ব্যবহার করুন। |
| সাইন-ইন করার পর আবার পোর্টালে ফিরিয়ে নিয়ে যাচ্ছে | Captive Portal কুকি IdP সেশনের সাথে বিরোধ তৈরি করছে | পোর্টাল সেশনটি ক্লিয়ার করুন, একটি প্রাইভেট উইন্ডোতে পরীক্ষা করুন এবং captive portal প্রোফাইলে রিডাইরেক্ট এবং কুকির আচরণ পর্যালোচনা করুন। |
| ব্যবহারকারী প্রমাণীকরণ সম্পূর্ণ করেছেন কিন্তু স্টাফ অ্যাক্সেস পাননি | গ্রুপ ক্লেইম অনুপস্থিত বা ভুল নামে রয়েছে | Purple গ্রুপ ম্যাপিংয়ের সাথে assertion তুলনা করুন, তারপর IdP ক্লেইম সংশোধন করুন এবং পাইলট অ্যাকাউন্ট দিয়ে আবার পরীক্ষা করুন। |
| সার্টিফিকেট পরিবর্তনের পর SAML সংযোগ ব্যর্থ হচ্ছে | মেয়াদোত্তীর্ণ, অবিশ্বাস্য, অথবা ভুলভাবে ইম্পোর্ট করা সাইনিং সার্টিফিকেট | বর্তমান IdP মেটাডেটা এক্সপোর্ট করুন, সাইনিং সার্টিফিকেট যাচাই করুন এবং আপডেট করা মেটাডেটা Purple আইডেন্টিটি-প্রোভাইডার রেকর্ডে ইম্পোর্ট করুন। |
| Assertion সিগনেচার প্রত্যাখ্যান করা হয়েছে | অসমর্থিত বা অমিল সাইনিং অ্যালগরিদম | ইন্টিগ্রেশনের প্রয়োজনীয়তার সাথে IdP সাইনিং অ্যালগরিদমটি সামঞ্জস্যপূর্ণ করুন এবং যাচাইকৃত মেটাডেটা পুনরায় ইম্পোর্ট করুন। |
| শুধুমাত্র কিছু ব্যবহারকারীর ক্ষেত্রে ব্যর্থ হচ্ছে | ভুল অ্যাপ্লিকেশন অ্যাসাইনমেন্ট বা গ্রুপ মেম্বারশিপ | নেটওয়ার্ক পরিবর্তন করার আগে ব্যবহারকারীর IdP অ্যাপ্লিকেশন অ্যাসাইনমেন্ট, গ্রুপ মেম্বারশিপ এবং পলিসি ম্যাপিং পরীক্ষা করুন। |
নতুন পথটি ডিভাইস পরীক্ষাগুলোতে সফল না হওয়া পর্যন্ত এবং সাপোর্ট টিম কীভাবে ত্রুটি সনাক্ত করতে হয় তা না জানা পর্যন্ত পুরোনো রেলম মুছে ফেলবেন না। রোলব্যাক মানেই কোনো ব্যর্থ প্রজেক্ট নয়। এটি একটি স্বাভাবিক নিয়ন্ত্রণ ব্যবস্থা যা অথেন্টিকেশনের কাজকে ভেন্যুর আউটজে পরিণত হতে বাধা দেয়।
সার্টিফিকেট মেয়াদোত্তীর্ণের বিষয়টি বিশেষ মনোযোগের দাবি রাখে কারণ ওয়্যারলেস এস্টেটে কোনো পরিবর্তন ছাড়াই এটি ঘটতে পারে। সার্টিফিকেট মালিক, রিনিউয়াল প্রক্রিয়া এবং ইমপোর্ট লোকেশন রেকর্ড করুন। মেটাডেটা রিফ্রেশের জন্য, সক্রিয় সংযোগটি প্রতিস্থাপন করার আগে ফাইলটি এবং এর সিগনেচার যাচাই করুন, তারপর একটি পরিচ্ছন্ন সেশন থেকে SP-initiated ফ্লো পরীক্ষা করুন।
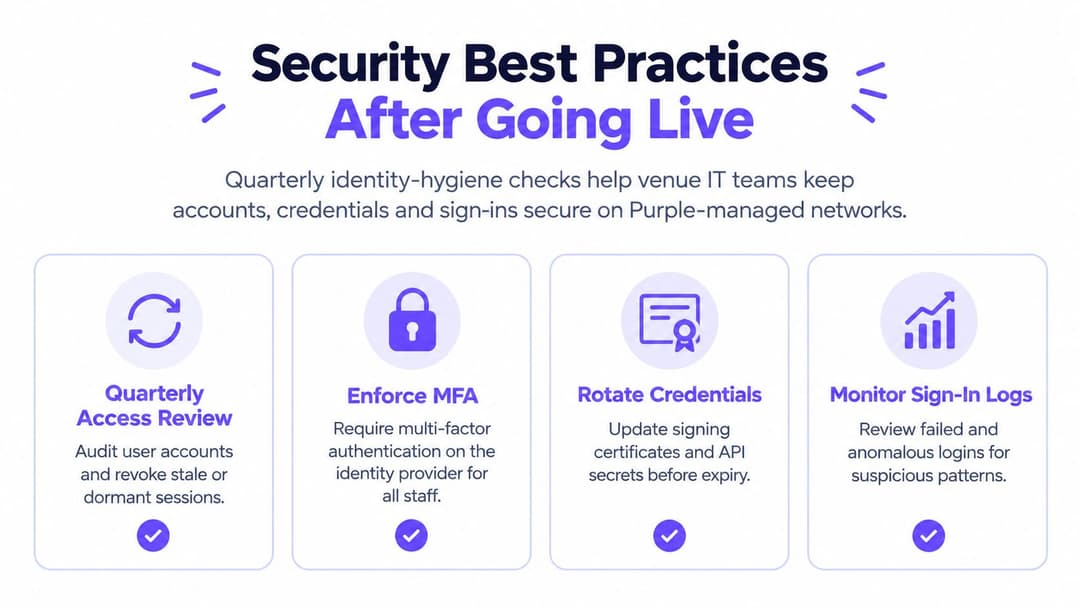
লাইভ হওয়ার পর সিকিউরিটি বেস্ট প্র্যাকটিস
SSO কেবল তার পেছনের আইডেন্টিটি লাইফসাইকেলের মতোই শক্তিশালী হতে পারে। একটি কেন্দ্রীয় লগইন নিয়ন্ত্রণ ব্যবস্থার উন্নতি ঘটাতে পারে, তবে অ্যাডমিনিস্ট্রেটররা যদি নিষ্ক্রিয় অ্যাকাউন্ট রেখে দেন, ডিরেক্টরি অ্যাট্রিবিউট প্রয়োজনের চেয়ে বেশি প্রকাশ করেন, অথবা কোনো শেয়ার্ড সার্ভিস আইডেন্টিটিকে সাধারণ পলিসি এড়ানোর সুযোগ দেন, তবে এটি ঝুঁকিও বাড়িয়ে দিতে পারে।
আইডেন্টিটি এবং নেটওয়ার্ক টিমের সাথে ত্রৈমাসিক পর্যালোচনা পরিচালনা করুন। নিশ্চিত করুন যে নতুন যোগদানকারী, স্থানান্তরিত এবং বিদায়ী কর্মীরা সঠিক স্টাফ গ্রুপে উপস্থিত হচ্ছেন, নিষ্ক্রিয় অ্যাকাউন্টগুলি আর নেটওয়ার্ক অ্যাক্সেস পাচ্ছে না এবং গ্রুপের পরিবর্তনগুলি ম্যানুয়াল কপি ছাড়াই কর্মী নীতিতে পৌঁছে যাচ্ছে। ক্লাউড প্রসঙ্গে পাসওয়ার্ড সিঙ্ক্রোনাইজ করার পরিবর্তে সম্পূর্ণ আইডেন্টিটি ফেডারেশনের সুপারিশ করে SaaS নিরাপদে ব্যবহারের জন্য NCSC নির্দেশিকা, যা কর্মী নেটওয়ার্ক ইন্টিগ্রেশনের জন্য একটি দরকারী ডিজাইন নীতি।
প্রতি ত্রৈমাসিকে চেক করার মতো কন্ট্রোলগুলো
- phishing-resistant MFA ব্যবহার করুন: যে সমস্ত প্ল্যাটফর্ম এবং ডিভাইস এটি সমর্থন করে সেগুলির IdP অ্যাকাউন্টের জন্য FIDO2 সিকিউরিটি কি বা প্ল্যাটফর্ম পাসকি ব্যবহার বাধ্যতামূলক করুন। SMS বা শুধুমাত্র পাসওয়ার্ড ভিত্তিক অ্যাক্সেসকে একটি ব্যতিক্রম হিসেবে বিবেচনা করুন, এটিকে আদর্শ লক্ষ্য হিসেবে রাখবেন না।
- সেশনের স্থায়িত্ব সীমিত করুন: IdP সেশনের লাইফটাইম এমনভাবে সেট করুন যাতে Purple-এর পুনরায় প্রমাণীকরণ করানোর প্রক্রিয়া কর্পোরেট পলিসি মেনে চলে। লগআউট, ব্রাউজার বন্ধ করা, পাসওয়ার্ড পরিবর্তন এবং অ্যাকাউন্ট নিষ্ক্রিয় করার পরে কী ঘটে তা পরীক্ষা করুন।
- জাস্ট-ইন-টাইম অ্যাক্সেস পর্যালোচনা করুন: অস্থায়ী কর্মী এবং গেস্ট রোলের ক্ষেত্রে পুরনো বা অপ্রয়োজনীয় অ্যাসাইনমেন্টগুলো অডিট করুন। নেটওয়ার্ক কনসোলের ভেতরের কোনো ম্যানুয়াল তালিকার ওপর নির্ভর না করে সরাসরি সোর্স ডিরেক্টরি থেকে অ্যাক্সেস সরিয়ে দিন।
- ইভেন্ট স্ট্রিমের ওপর নজর রাখুন: Purple ড্যাশবোর্ডে ফেডারেশন ত্রুটি এবং অস্বাভাবিক সাইন-ইন প্যাটার্ন মনিটর করুন, তারপর সেগুলিকে IdP লগগুলির সাথে মিলিয়ে দেখুন।
- ন্যূনতম ক্লেম রিলিজ করুন: স্টাফ পলিসির জন্য শুধুমাত্র প্রয়োজনীয় অ্যাট্রিবিউটগুলি পাঠান, সাধারণত ইমেল, ডিসপ্লে নাম এবং গ্রুপ। ওয়্যারলেস অ্যাসারশনের ক্ষেত্রে অপ্রয়োজনীয় ডিরেক্টরি ডেটার কোনো প্রয়োজন নেই।
- ট্রাস্ট ম্যাটেরিয়াল রোটেট করুন: মেয়াদ শেষ হওয়ার আগেই সাইনিং সার্টিফিকেট এবং API সিক্রেট রিনিউ করুন, প্রতিস্থাপনটি পরীক্ষা করুন এবং পূর্ববর্তী সার্টিফিকেটটিকে শুধুমাত্র অনুমোদিত ট্রানজিশন উইন্ডোর জন্য সচল রাখুন।
- শেয়ার্ড আইডেন্টিটি সরিয়ে দিন: যেখানেই কোনো ম্যানেজড ডিভাইস বা নির্দিষ্ট নামযুক্ত ব্যবহারকারী কাজটি করতে পারে, সেখানে শেয়ার্ড সার্ভিস অ্যাকাউন্টগুলি নিষ্ক্রিয় করুন। যদি কোনো ব্যতিক্রম রাখতে হয়, তবে তার মালিক এবং পর্যালোচনার তারিখ নথিভুক্ত করে রাখুন।
UK আইডেন্টিটি প্রোগ্রামগুলি দেখায় যে কেন অথেন্টিকেশনের পাশাপাশি অ্যাডপশন এবং রিইউজ গুরুত্বপূর্ণ। ২০২৬ GOV.UK ডিজিটাল আইডেন্টিটি সেক্টরাল অ্যানালাইসিস রিপোর্ট করেছে যে ৭৭% উত্তরদাতা অন্তত একটি ডিজিটাল আইডেন্টিটি ব্যবহারের ক্ষেত্রে সম্পন্ন করেছেন, যেখানে ২০% মানুষ যারা ডিজিটাল আইডেন্টিটি পরিষেবা ব্যবহার করেছেন তারা একটি পুনরায় ব্যবহারযোগ্য পরিচয় উপস্থাপন করার কথা জানিয়েছেন। ভেন্যু IT-এর জন্য শিক্ষাটি ব্যবহারিক - একটি লগইন দরকারী, তবে ধারাবাহিক পুনরায় ব্যবহারযোগ্যতা, নিশ্চয়তা, অ্যাক্সেসযোগ্যতা এবং লাইফসাইকেল নিয়ন্ত্রণ নির্ধারণ করে যে SSO আসল পরিষেবাগুলি জুড়ে কাজ করছে কিনা।
NCSC আইডেন্টিটি এবং অ্যাক্সেস ম্যানেজমেন্ট নির্দেশিকা অ্যাকাউন্টগুলি নিষ্ক্রিয় করা এবং সেই সিদ্ধান্তটি সংযুক্ত সার্ভিসগুলিতে ছড়িয়ে দেওয়ার গুরুত্বকেও তুলে ধরে। সেই বিষয়টি পরীক্ষার মধ্যে রাখুন। SSO কোনো এককালীন কনফিগারেশন নয়। এর কার্যকারিতা তখনই প্রকাশ পায় যখন ডিরেক্টরির পরিবর্তন এবং কর্মী নেটওয়ার্ক পলিসিগুলি সবসময় সামঞ্জস্যপূর্ণ থাকে।
Purple কর্মী WiFi প্রমাণীকরণ প্রদান করে যা Entra ID, Google Workspace, Okta এবং SAML 2.0-এর মতো আইডেন্টিটি প্রোভাইডারদের পরিচালিত নেটওয়ার্ক অ্যাক্সেসের সাথে সংযুক্ত করে, যার পলিসি এবং প্রমাণীকরণ ইভেন্টগুলি এর প্ল্যাটফর্মের মাধ্যমে পরিচালিত হয়। আপনার হোটেল, হাসপাতাল, রিটেল সাইট বা অন্যান্য ভেন্যুগুলির জন্য আইডেন্টিটি-ফেডারেটেড কর্মী SSID মূল্যায়ন করতে এবং একটি পরীক্ষিত রোলব্যাক পাথ সহ একটি পাইলট পরিকল্পনা করতে Purple ভিজিট করুন।