UK Government के Cyber Security Breaches Survey 2025 के अनुसार, UK के लगभग 28% व्यवसायों ने नेटवर्क फ़ायरवॉल होने की सूचना नहीं दी। फिर भी फ़ायरवॉल होना उस कठिन परिचालन प्रश्न का उत्तर नहीं देता: जब कोई व्यक्ति आपके संगठन को छोड़ता है, तो क्या आप यह साबित कर सकते हैं कि उसका नेटवर्क एक्सेस समाप्त हो गया है?
नेटवर्क प्रबंधन में सुरक्षा का अर्थ वैध सेवाओं को उपलब्ध रखना है, साथ ही यह नियंत्रित करना है कि उन तक कौन पहुँच सकता है। स्थल और एंटरप्राइज़ टीमों के लिए, कठिन हिस्सा आमतौर पर अलग-अलग नेटवर्क बनाना नहीं होता है। यह पहचान, पहुँच वापसी और नामित ज़िम्मेदारी को साइट पर होने वाली गतिविधियों से जोड़ना है।
सुरक्षित नेटवर्क प्रबंधन के लिए UK बेसलाइन
कागज़ पर मौजूद नियंत्रण अभी भी गलियारे में विफल हो सकता है। सरकारी सर्वेक्षण यूके के व्यवसायों द्वारा रिपोर्ट की गई जानकारी के स्कोरकार्ड के रूप में सबसे अच्छा काम करता है। इसे कॉन्फ़िगरेशन के प्रमाण के रूप में मानना एक भूल होगी: एक फ़ायरवॉल स्थापित किया जा सकता है जबकि एक अत्यधिक अनुमेय नियम अभी भी एक प्रबंधन इंटरफ़ेस को उजागर करता है।
नेटवर्क प्रबंधन नियंत्रणों के लिए UK व्यवसाय बेसलाइन
| नियंत्रण | रिपोर्ट कर्ता | यह किसे सीमित करता है |
|---|---|---|
| नेटवर्क फ़ायरवॉल | 72% व्यवसाय | पेरीमीटर को पार करने वाला अवांछित ट्रैफ़िक |
| प्रतिबंधित व्यवस्थापक (एडमिनिस्ट्रेटर) अधिकार | 68% व्यवसाय | चोरी हुए क्रेडेंशियल्स या अंदरूनी दुरुपयोग से होने वाला नुकसान |
| सुरक्षित क्लाउड बैकअप | 71% व्यवसाय | फ़ाइलों या सेवाओं के बाधित होने के बाद स्थायी नुकसान |
| अप-टू-डेट मैलवेयर सुरक्षा | 77% व्यवसाय | प्रबंधित डिवाइसेस पर ज्ञात दुर्भावनापूर्ण सॉफ़्टवेयर |
| कोई रिपोर्टेड नेटवर्क फ़ायरवॉल नहीं | लगभग 28% व्यवसाय | उपयोगकर्ताओं और प्रबंधन ट्रैफ़िक का व्यापक जोखिम |
| कोई रिपोर्टेड प्रतिबंधित एडमिन एक्सेस नहीं | लगभग एक-तिहाई व्यवसाय | शेयर्ड प्रिविलेज से होने वाला व्यापक प्रभाव (ब्लास्ट रेडियस) |
UK सरकार के साइबर सिक्योरिटी ब्रीचेस सर्वे 2025 से रिपोर्ट किए गए नियंत्रण और उनके पूरक। अंतिम कॉलम बताता है कि प्रत्येक नियंत्रण का क्या कार्य है।
इस तालिका को अलग-अलग कार्यों के एक सेट के रूप में पढ़ें। एक फ़ायरवॉल यह तय करता है कि किस ट्रैफ़िक को अनुमति दी जाए, और उस निर्णय में आंतरिक सिस्टम के बीच के कनेक्शन के साथ-साथ इंटरनेट से आने वाले ट्रैफ़िक को भी शामिल होना चाहिए। विज़िटर WiFi से कंट्रोलर के एडमिनिस्ट्रेशन पेज तक का एक खुला रूट उस पृथक्करण को समाप्त कर देता है जिसे बनाने के लिए वे नेटवर्क बनाए गए थे।
प्रतिबंधित व्यवस्थापक अधिकार दूसरी विफलता का समाधान करते हैं। मंगलवार की सुबह वायरलेस कवरेज की जाँच करने वाले व्यक्ति को शायद ही कभी क्रेडेंशियल निर्यात करने, प्रमाणीकरण नीति को फिर से लिखने या कोई अन्य व्यवस्थापक खाता बनाने की अनुमति की आवश्यकता होती है।
बेसलाइन क्या साबित नहीं करती है
बैकअप और मैलवेयर सुरक्षा रिकवरी और डिटेक्शन को कवर करते हैं। बैकअप फ़ाइलों और सेवाओं को वापस पाने में सहायता करता है, लेकिन टीम को अभी भी परीक्षण करना होगा कि पुनर्स्थापित कॉन्फ़िगरेशन काम करते हैं या नहीं। मैलवेयर टूल समर्थित डिवाइसों पर दुर्भावनापूर्ण सॉफ़्टवेयर की पहचान करने में मदद करते हैं, फिर भी वे टेलीविज़न, सेंसर या किसी ऐसे अनमैनेज्ड गेस्ट फ़ोन के बारे में कुछ नहीं बताते जिसे कभी एनरोल नहीं किया गया था।
स्कोरकार्ड केवल उपस्थिति रिकॉर्ड करता है। इनमें से कोई भी पंक्ति यह नहीं दर्शाती है कि नियंत्रण का रखरखाव कौन करता है, इसका अंतिम परीक्षण कब किया गया था, या किसी एक व्यक्ति का एक्सेस कितनी तेजी से वापस लिया जा सकता है। भौतिक कार्य भी इसके दायरे से बाहर है: निर्माण या नवीनीकरण के दौरान, नए स्थल कनेक्शन का समन्वय करने वाली टीमें केबलिंग और सर्किट के लिए Southern Tier Resources और इसके greenfield broadband build specialists जैसे निर्माण भागीदारों के साथ काम कर सकती हैं, जबकि ऑथेंटिकेशन, एडमिनिस्ट्रेशन और इंसिडेंट एस्केलेशन से जुड़े निर्णय नेटवर्क टीम के ही रहते हैं।
व्यावहारिक नियम: किसी कंट्रोल को केवल तभी सत्यापित चिह्नित करें जब कोई यह प्रदर्शित कर सके कि यह क्या रोकता है, इसका रखरखाव कौन करता है और आप कैसे जानते हैं कि यह अभी भी काम कर रहा है।
उत्पादों को बदलने से पहले, तालिका के अनुसार अपनी संपत्तियों का मूल्यांकन करें। प्रत्येक पंक्ति के लिए नियंत्रण, उसके नामित ओनर, नवीनतम परीक्षण साक्ष्य और किसी भी अपवाद को रिकॉर्ड करें। यदि कोई नियंत्रण मौजूद नहीं है, तो कार्रवाई की आवश्यकता है। बिना किसी जवाबदेह ऑपरेटर के स्थापित नियंत्रण पर भी उतना ही ध्यान देने की आवश्यकता है।
प्रत्येक नेटवर्क को एक प्रतिकूल परिवेश मानें
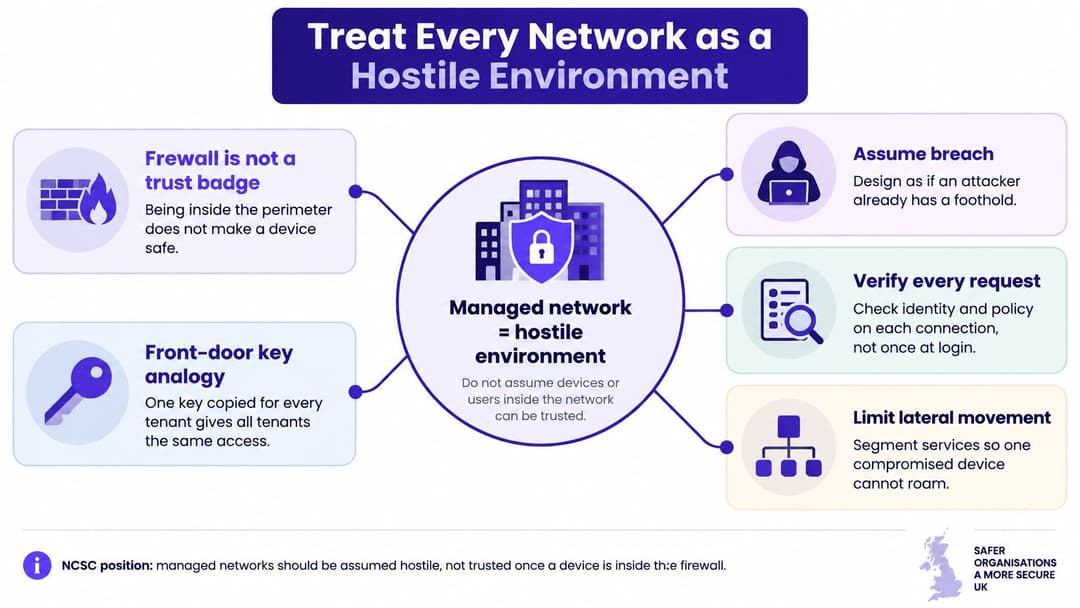
एक ऐसी इमारत, जिसके मुख्य द्वार की चाबी हर ठेकेदार के लिए कॉपी की गई हो, उसमें एक जानी-पहचानी कमजोरी होती है: कोई भी केवल एक व्यक्ति की कॉपी वापस नहीं ले सकता। एक बैज प्रणाली एक बेहतर मॉडल पेश करती है क्योंकि प्रत्येक बैज में अलग-अलग अनुमतियाँ हो सकती हैं और धारक के जाने पर यह काम करना बंद कर सकता है।
National Cyber Security Centre के नेटवर्क सुरक्षा बुनियादी सिद्धांत यह मानने के बजाय कि पेरीमीटर के अंदर के डिवाइस भरोसेमंद हैं, नेटवर्क को प्रतिकूल वातावरण मानने की सलाह देते हैं। ज़ीरो-ट्रस्ट दृष्टिकोण में, एक्सेस निर्णय प्रमाणीकरण, प्राधिकरण, डिवाइस हेल्थ और अनुरोधित संसाधन की संवेदनशीलता पर विचार करते हैं।
लोगों को उनके अनुमत गंतव्यों से अलग करें
एक ऐसे होटल पर विचार करें जहाँ एक रखरखाव ठेकेदार को हीटिंग कंट्रोलर तक पहुँचने की आवश्यकता होती है। इमारत के WiFi से कनेक्ट होने पर रिज़र्वेशन, भुगतान या कर्मचारियों के रिकॉर्ड तक भी पहुँच नहीं मिलनी चाहिए। उपयोगी प्रश्न यह नहीं है कि ठेकेदार के पास पासवर्ड है या नहीं, बल्कि यह है कि क्या यह व्यक्ति, इस डिवाइस का उपयोग करके, अभी इस सेवा तक पहुँच सकता है।
ऑपरेशनल भूमिकाओं के आधार पर ट्रैफ़िक व्यवस्थित करें:
- अतिथि: व्यावसायिक सिस्टम्स में प्रवेश का मार्ग दिए बिना आगंतुकों को आवश्यक सेवाओं की अनुमति दें।
- कर्मचारी: नौकरी की ज़िम्मेदारियों और काम के लिए उपयोग किए जाने वाले उपकरणों के अनुसार एक्सेस का मिलान करें।
- परिचालन प्रणालियाँ: बिल्डिंग नियंत्रणों, सेंसरों और विशेषज्ञ उपकरणों के लिए दस्तावेज़ीकृत कनेक्शन की अनुमति दें।
- किरायेदार या निवासी: पड़ोसी निवासियों को उजागर किए बिना निजी कनेक्टिविटी प्रदान करें।
एक VLAN, या वर्चुअल लोकल एरिया नेटवर्क, एक लॉजिकल ट्रैफ़िक सीमा बनाता है। यह अपने आप उपयोगी सुरक्षा नीति लागू नहीं करता है। एडमिनिस्ट्रेटर को उन सीमाओं के बीच के मार्गों को भी नियंत्रित करना चाहिए।
विश्वास को सशर्त बनाएं
ऑथेंटिकेशन पहचान स्थापित करता है। ऑथराइज़ेशन यह तय करता है कि वह पहचान क्या कर सकती है। इसलिए किसी वैध कर्मचारी खाते से किसी व्यक्तिगत लैपटॉप को वायरलेस कंट्रोलर को नियंत्रित करने की स्वतः अनुमति नहीं मिलनी चाहिए।
व्हाइटबोर्ड पर लिखे पासफ़्रेज़ के बजाय नीति को सत्यापित लोगों या डिवाइसों से बाँधें। जहाँ डिवाइस-स्वास्थ्य जाँच उपलब्ध हैं, वहाँ निर्णय लें कि जब कोई डिवाइस गैर-अनुपालनकारी हो जाता है तो क्या होता है। उपयोगकर्ता को समस्या ठीक करने का कोई तरीका न छोड़ने की तुलना में सुधार सेवाओं (remediation services) तक प्रतिबंधित पहुँच अधिक व्यावहारिक हो सकती है।
इसमें एक समझौता (ट्रेड-ऑफ) है: मज़बूत वेरिफिकेशन के लिए विश्वसनीय पहचान जानकारी और एक व्यावहारिक ऑनबोर्डिंग प्रक्रिया की आवश्यकता होती है। यदि वैध यूज़र कनेक्ट नहीं हो पाते हैं, तो कर्मचारी अनौपचारिक अपवाद बना सकते हैं जो डिज़ाइन को कमज़ोर करते हैं।
फ़ायरवॉल के अंदर होना केवल एक स्थान है, विश्वास का प्रमाण नहीं।
आपके द्वारा निर्धारित अनुमतियों के विरुद्ध यूजर, डिवाइस और सर्विस के व्यवहार की निगरानी करें। हॉस्पिटैलिटी, हेल्थकेयर, रिटेल, ट्रांसपोर्ट और आवासीय परिसरों में, अप्रबंधित फोन और कनेक्टेड उपकरणों को केवल इसलिए व्यावसायिक उपकरणों के विशेषाधिकार नहीं मिलने चाहिए क्योंकि वे एक्सेस पॉइंट्स साझा करते हैं।
अपने SSIDs की समीक्षा करें, वे WiFi नाम जिन्हें उपयोगकर्ता देखते हैं, उनके अंतर्निहित VLANs के साथ। पहचानें कि कौन से अभी भी कॉपी की गई सामने के दरवाज़े की चाबी की तरह व्यवहार करते हैं।
एक्सेस फ़ाइलें और सेवाएं विफल होने पर व्यवधान
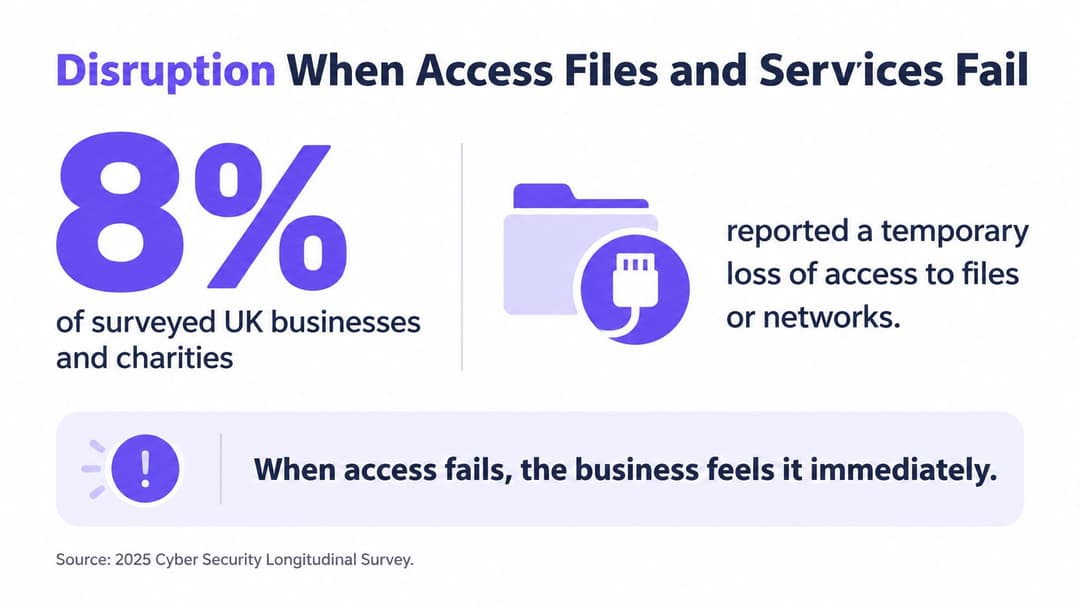
2025 में प्रकाशित Cyber Security Longitudinal Survey के अनुसार, सर्वेक्षण में शामिल यूके के व्यवसायों और चैरिटीज़ में से, 8% ने साइबर घटना के बाद फ़ाइलों या नेटवर्क तक पहुंच के अस्थायी नुकसान की सूचना दी; 5% व्यवसायों ने वेबसाइटों, ऐप्लिकेशन्स या ऑनलाइन सेवाओं के बंद होने या धीमे होने की सूचना दी, और 6% ने थर्ड-पार्टी सेवाओं तक एक्सेस खोने की सूचना दी।
ये अलग-अलग विफलता मोड हैं, डेटा उल्लंघन के विनिमेय उपाय नहीं। एक टीम पुष्ट डेटा लीक से बच सकती है और फिर भी भुगतान लेने, बुकिंग प्राप्त करने या क्लिनिकल नोट्स अपडेट करने में असमर्थ हो सकती है।
सेवा निर्भरता का पालन करें
मान लीजिए किसी स्थान का इंटरनेट कनेक्शन काम कर रहा है, लेकिन कर्मचारी प्रमाणित नहीं हो पा रहे हैं। नेटवर्क डैशबोर्ड से, एक्सेस पॉइंट ठीक दिख सकते हैं। रिसेप्शन से, सेवा अनुपलब्ध है क्योंकि कर्मचारी बुकिंग सिस्टम तक नहीं पहुँच पा रहे हैं।
प्रत्येक महत्वपूर्ण वर्कफ़्लो को उसकी निर्भरताओं के माध्यम से मैप करें: डिवाइस, वायरलेस कनेक्शन, प्रमाणीकरण सेवा, नाम रिज़ॉल्यूशन, एप्लिकेशन और बाहरी आपूर्तिकर्ता। इससे रिस्पॉन्डर को विघटनकारी बदलाव करने से पहले किसी एक्सेस समस्या और एप्लिकेशन आउटेज के बीच अंतर करने में मदद मिलती है।
ऑथेंटिकेशन प्लानिंग के लिए, RADIUS-as-a-Service अवलोकन होस्टेड ऑथेंटिकेशन मॉडल का मूल्यांकन करने के लिए संदर्भ प्रदान करता है। यह मानने के बजाय कि किसी कंपोनेंट को स्थानांतरित करने से हर संभावित विफलता समाप्त हो जाती है, उस मॉडल की तुलना अपनी कनेक्टिविटी निर्भरताओं और रिकवरी आवश्यकताओं से करें।
तय करें कि आउटेज के दौरान क्या जारी रहेगा
निरंतरता योजना परिचालन संबंधी प्रश्नों से शुरू होती है, न कि अतिरिक्त उपकरणों की सूची से। क्या रिसेप्शन आने वाले मेहमानों की सुरक्षित रूप से जाँच कर सकता है? क्या अधिकृत कर्मचारी आवश्यक जानकारी प्राप्त कर सकते हैं? अस्थायी समाधान को कौन मंजूरी देता है, और बाद में रिकॉर्ड का मिलान कैसे किया जाएगा?
- फ़ाइल या नेटवर्क एक्सेस का नुकसान: उपयोग करने योग्य रिकवरी प्रतियों की पहचान करें और उस क्रम को दस्तावेज़ीकृत करें जिसमें सेवाओं को बहाल होना चाहिए।
- धीमी सार्वजनिक सेवाएँ: इस बात पर सहमति बनाएं कि कर्मचारी घटे हुए प्रदर्शन और पूर्ण विफलता के बीच कैसे अंतर करेंगे और ग्राहकों के साथ संवाद करेंगे।
- अनुपलब्ध आपूर्तिकर्ता प्लेटफ़ॉर्म: सहायता संपर्कों, स्थानीय विकल्पों और उन्हें सक्रिय करने के लिए आवश्यक व्यावसायिक निर्णय को रिकॉर्ड करें।
सुरक्षा को लापरवाही से दरकिनार किए बिना इन व्यवस्थाओं का परीक्षण करें। आपातकालीन साझा एडमिनिस्ट्रेटर खाता संवेदनशील सिस्टम में एक ऐसा मार्ग छोड़ते हुए एक्सेस बहाल कर सकता है जिसका पता लगाना असंभव हो।
अवेलेबिलिटी (उपलब्धता) गोपनीयता (कॉन्फिडेंशियलिटी) और अखंडता (इंटीग्रिटी) के साथ ही आती है। उपयोगी परिणाम केवल ऐसा नेटवर्क नहीं है जो हमलावरों को रोकता है, बल्कि ऐसा संगठन है जो आवश्यक कार्य जारी रख सके और सामान्य परिचालन को सुरक्षित रूप से बहाल कर सके।
साझा कीज़ से लेकर पहचान तक के एक्सेस मॉडल
एक्सेस मॉडल का चयन केवल यह देखकर न करें कि कोई कितनी आसानी से कनेक्ट होता है, बल्कि यह पूछकर करें कि किसी व्यक्ति की अनुमति कैसे समाप्त की जाती है। ऑनबोर्डिंग डिमॉन्स्ट्रेशन में शायद ही कभी सबसे महंगी कमज़ोरी सामने आती है: बाकी सभी को बाधित किए बिना किसी जाने वाले यूज़र को हटाना।
नेटवर्क एक्सेस मॉडल और एक्सेस कैसे वापस लिया जाता है
| एक्सेस मॉडल | ट्रस्ट कैसे साबित होता है | एक्सेस कैसे वापस लिया जाता है | सर्वोत्तम उपयोग |
|---|---|---|---|
| शेयर्ड प्री-शेयर्ड की (PSK) | कई लोगों द्वारा इस्तेमाल किया जाने वाला एक पासफ़्रेज़ | प्रत्येक डिवाइस के लिए कुंजी को रोटेट करें, जिसमें अक्सर देरी होती है | एक छोटी बंद टीम, कभी भी गेस्ट्स या टेनेंट्स नहीं |
| ओपन WiFi पर कैप्टिव पोर्टल | डिवाइस कनेक्ट होने के बाद एक वेब लॉगिन | अकाउंट डिसेबल करें, जबकि रेडियो अनएन्क्रिप्टेड रह सकता है | कम समय के गेस्ट विज़िट, केवल तभी जब एन्क्रिप्शन जोड़ा गया हो |
| 802.1X के साथ WPA2 या WPA3-Enterprise | RADIUS के माध्यम से प्रति-यूज़र या प्रति-डिवाइस जांच | डायरेक्टरी अकाउंट को डिसेबल करें ताकि अगला प्रमाणीकरण विफल हो जाए | स्टाफ़ और प्रबंधित कॉर्पोरेट डिवाइसेस |
| सर्टिफिकेट-आधारित EAP-TLS | एक प्रबंधित डिवाइस सर्टिफिकेट, कोई शेयर्ड पासफ़्रेज़ नहीं | सर्टिफिकेट या डायरेक्टरी ऑब्जेक्ट को रद्द करें और प्रमाणीकरण के दौरान उस स्थिति को लागू करें | कर्मचारी और MDM-नामांकित डिवाइसेस |
| प्रति डिवाइस या टेनेंट विशिष्ट कुंजी (यूनिक की) | अन्य कुंजियों से आइसोलेशन के साथ एक प्री-शेयर्ड की | उस एकल कुंजी को हटाएं और जहाँ समर्थित हो वहाँ संबंधित सेशन्स समाप्त करें | IoT, कंसोल, टीवी और निवासी जो 802.1X का उपयोग नहीं कर सकते |
लॉगिन पेज को एन्क्रिप्शन समझने की भूल न करें
एक कैप्टिव पोर्टल आगंतुकों को प्रवेश देने या उनकी पहचान करने के लिए उपयोग किया जाने वाला एक वेब पेज है। अपने आप में, यह वायरलेस लिंक को एन्क्रिप्ट नहीं करता है या यह साबित नहीं करता है कि समान नाम वाला हॉटस्पॉट उसी स्थल का है। एप्लिकेशन एन्क्रिप्शन अभी भी मायने रखता है, लेकिन यह एक उपयुक्त वायरलेस सुरक्षा विधि चुनने का विकल्प नहीं है।
साझा की गई प्री-शेयर्ड की (pre-shared key) को वितरित करना सरल है और वापस लेना कठिन है। यह तब अनुपयुक्त होता है जब लोग स्वतंत्र रूप से आते-जाते हैं या जब वही क्रेडेंशियल विज़िटर्स और कर्मचारियों दोनों को समान एक्सेस प्रदान कर दे।
802.1X के साथ, नेटवर्क किसी प्रमाणीकरण सेवा (आमतौर पर RADIUS) के माध्यम से किसी उपयोगकर्ता या डिवाइस की जाँच करता है। व्यवस्थापकों को प्रमाणीकरण सर्वर को सही ढंग से मान्य करने के लिए डिवाइस कॉन्फ़िगर करने होंगे; अन्यथा, उपयोगकर्ताओं को किसी धोखेबाज़ पर भरोसा करने के लिए फुसलाया जा सकता है।
सक्रिय सत्रों और असुविधाजनक डिवाइसों के लिए योजना बनाएं
किसी खाते को अक्षम करने से ज़रूरी नहीं कि वह डिवाइस डिस्कनेक्ट हो जाए जो पहले से ऑनलाइन है। पुनः प्रमाणीकरण (reauthentication) और, जहाँ समर्थित हो, प्राधिकरण में परिवर्तन या सत्र समाप्ति कॉन्फ़िगर करें। यह मान लेने के बजाय कि निर्देशिका परिवर्तन तुरंत प्रत्येक सत्र तक पहुँच जाता है, वास्तविक कंट्रोलर पर पूर्ण वापसी प्रक्रिया का परीक्षण करें।
EAP-TLS प्रमाणीकरण के लिए प्रमाणपत्रों का उपयोग करता है। यह शेयर किए गए पासवर्ड के वितरण को समाप्त करता है, लेकिन इसके लिए प्रमाणपत्र नामांकन, नवीनीकरण और निरस्तीकरण प्रबंधन की आवश्यकता होती है। मोबाइल डिवाइस प्रबंधन, या MDM, नामांकित उपकरणों पर उन क्रेडेंशियल्स को प्रबंधित करने में मदद कर सकता है।
विशिष्ट कुंजियाँ (keys), जिन्हें अक्सर iPSK या xPSK कहा जाता है, उन उपकरणों को समायोजित करती हैं जो एंटरप्राइज प्रमाणीकरण करने में असमर्थ हैं। आइसोलेशन के लिए अभी भी स्पष्ट कॉन्फ़िगरेशन की आवश्यकता होती है, जिसमें यह भी शामिल है कि क्या किसी निवासी का फ़ोन पड़ोसी के टेलीविज़न को खोजे बिना उसके अपने टेलीविज़न को खोज सकता है।
व्यापक एक्सेस-कंट्रोल व्यवस्था संवेदनशील दस्तावेज़ प्रणालियों के लिए भी प्रासंगिक है। Bizbe, Inc. की ओर से Bizbe की डेटा रूम सुरक्षा सलाह प्रारंभिक साइन-इन से आगे की अनुमतियों के बारे में सोचने के लिए एक उपयोगी तुलना प्रस्तुत करती है।
एक्सेस निर्णयों को जॉइनर-मूवर-लीवर परिवर्तनों से जोड़ने के लिए पहचान-आधारित नेटवर्किंग सिद्धांतों का उपयोग करें। प्रत्येक ट्रैफ़िक श्रेणी के लिए एक मॉडल चुनें, पूरी इमारत के लिए कोई एक समझौता नहीं।
प्रबंधित नेटवर्क पर चलाने योग्य सुरक्षा उपाय
NCSC ने अपने Annual Review 2025 में अगस्त 2025 तक के बारह महीनों में 429 साइबर घटनाओं से निपटने की सूचना दी, जिसमें 204 राष्ट्रीय स्तर पर महत्वपूर्ण घटनाएं शामिल थीं। वह केसलोड दुरुपयोग को रोकने के साथ-साथ उसकी जांच करने की आवश्यकता को भी सुदृढ़ करता है।
इस कार्य को सौंपे गए परिचालन कार्यों में बदलें। एक पर्चेस ऑर्डर इस बात का प्रमाण नहीं है कि कोई सुरक्षा उपाय ठीक से काम कर रहा है।
ऑपरेटिंग रूटीन सौंपें
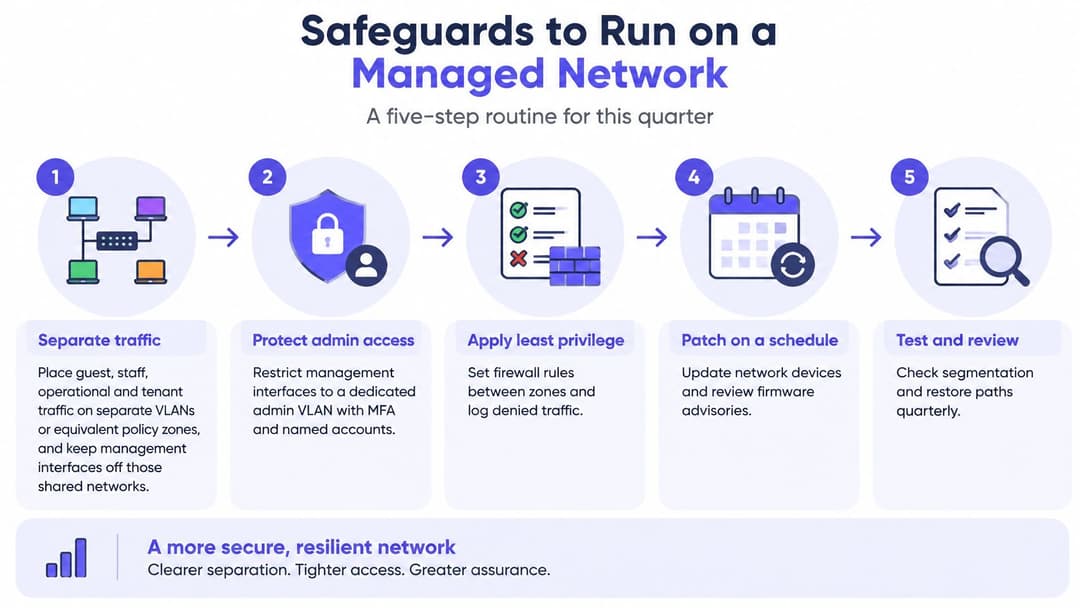
ट्रैफ़िक को जानबूझकर अलग करें। गेस्ट, स्टाफ़, ऑपरेशनल और टेनेंट ट्रैफ़िक को VLAN या समकक्ष पॉलिसी ज़ोन में रखें। मैनेजमेंट इंटरफ़ेस को एक प्रतिबंधित एडमिनिस्ट्रेशन पाथ पर रखें, फिर किसी सामान्य गेस्ट डिवाइस से निषिद्ध कनेक्शनों का परीक्षण करें।
साझा व्यावसायिक क्रेडेंशियल्स को बदलें। व्यावसायिक सिस्टम वाले ज़ोन में चयनित पहचान-आधारित एक्सेस मॉडल लागू करें। ट्रेडिंग या देखभाल वितरण में सहायता करने वाले उपकरणों को माइग्रेट करने से पहले नामांकन और निकासी का पायलट परीक्षण करें।
एडमिनिस्ट्रेशन को नामित व्यक्तियों तक सीमित करें। जहां समर्थित हो, वहां व्यक्तिगत एडमिनिस्ट्रेटर खातों और मल्टी-फ़ैक्टर ऑथेंटिकेशन का उपयोग करें। सप्लायर एक्सेस को किसी निश्चित कार्य के लिए स्वीकृत किया जाना चाहिए, और कार्य समाप्त होने पर स्थायी एक्सेस हटा दी जानी चाहिए।
नेटवर्क सॉफ़्टवेयर और कॉन्फ़िगरेशन बनाए रखें। कंट्रोलर्स, एक्सेस पॉइंट्स और ऑथेंटिकेशन सेवाओं के लिए एक पैचिंग चक्र निर्धारित करें, जिसमें गंभीर कमज़ोरियों के लिए एक तत्काल मार्ग शामिल हो। अपवादों, क्षतिपूर्ति नियंत्रणों और ऑपरेशनल जोखिम स्वीकार करने वाले व्यक्ति को रिकॉर्ड करें।
उपयोगी साक्ष्य एकत्र करें। नीचे दिए गए स्रोतों को एक केंद्रीय, खोजने योग्य स्थान पर सुरक्षित रखें। डिवाइस क्लॉक्स को सिंक्रोनाइज़ करें ताकि जांचकर्ता सभी सिस्टम्स में घटनाओं का पुनर्निर्माण कर सकें।
लॉग्स को सुरक्षित रखें और उनका उपयोग करें। जहां व्यावहारिक हो, लॉग एडमिनिस्ट्रेशन को नियमित नेटवर्क एडमिनिस्ट्रेशन से अलग रखें। असामान्य ऑथेंटिकेशन और आंतरिक ज़ोन के बीच संदिग्ध गतिविधियों के लिए अलर्ट सेट करें, और इसकी जांच के लिए किसी व्यक्ति को ज़िम्मेदार बनाएं।
एस्केलेशन का पूर्वाभ्यास करें। प्रासंगिक होने पर कनेक्टिविटी प्रदाता, बैंक और बीमाकर्ता से संपर्क करने वाले व्यक्ति को नामित करें। संपर्क विवरण को ऐसी जगह स्टोर करें जहां सामान्य सहयोग प्लेटफ़ॉर्म अनुपलब्ध होने पर भी पहुंचा जा सके।
रिकवरी को प्रमाणित करें। कॉन्फ़िगरेशन और आवश्यक सेवाओं की बहाली का परीक्षण करें। एक सप्लायर-निर्भरता नोट बनाए रखें जो यह बताता हो कि किसी बाहरी प्लेटफ़ॉर्म के बंद होने पर क्या काम करना बंद कर देगा।
प्रश्नों के उत्तर देने वाले साक्ष्य सुरक्षित रखें
ऐसे लॉग जिनकी जांच करने में नेटवर्क टीम सक्षम होनी चाहिए
| लॉग स्रोत | क्या बनाए रखना है | यह किस दुरुपयोग को दिखा सकता है |
|---|---|---|
| ऑथेंटिकेशन इवेंट्स | उपयोगकर्ता, डिवाइस, समय, सफलता या विफलता | पासवर्ड स्प्रेइंग और चोरी किए गए क्रेडेंशियल्स |
| एडमिनिस्ट्रेटर कार्रवाइयां | पॉलिसी किसने बदली, और कब | समझौता किए गए एडमिन खाते और आंतरिक दुरुपयोग |
| DHCP और DNS | एड्रेस लीज़ और क्वेरी किए गए नाम | अज्ञात डिवाइस और संदिग्ध लुकअप |
| फ़ायरवॉल निर्णय | सेगमेंट के आधार पर अनुमति देना और अस्वीकार करना | स्कैन और ज़ोन पार करने के प्रयास |
| वायरलेस कंट्रोलर इवेंट्स | एसोसिएशन, रोमिंग और कुंजी का प्रकार | अप्रत्याशित SSIDs और दुष्ट एक्सेस पॉइंट्स जहां वायरलेस मॉनिटरिंग डिटेक्शन का समर्थन करती है |
| ईस्ट-वेस्ट ट्रैफ़िक | आंतरिक सेगमेंट के बीच प्रवाह | शुरुआती पहुंच के बाद लेटरल मूवमेंट |
जांच की ज़रूरतों, गोपनीयता के दायित्वों और स्टोरेज क्षमता के आधार पर डेटा रखने की अवधि (रिटेंशन पीरियड) चुनें। सब कुछ अनिश्चित काल के लिए एकत्र करना इस बात का विकल्प नहीं है कि आपको यह पता हो कि प्रत्येक लॉग किस प्रश्न का उत्तर दे सकता है।
भौतिक-पहुँच योजना (physical-access planning) में अपवादों पर समान ध्यान देने की आवश्यकता होती है। अपनी 24/7 फ़िटनेस सुविधा को सुरक्षित करने के लिए Fitness GM की मार्गदर्शिका अप्राप्य (unattended) स्थानों के लिए प्रासंगिक संदर्भ प्रदान करती है, जहाँ दरवाज़े की पहुँच और नेटवर्क पहुँच के लिए समन्वित लेकिन विशिष्ट प्रक्रियाओं की आवश्यकता होती है।
परिचालन जांच: प्रत्येक सुरक्षा उपाय को एक ओनर, प्रमाण का स्थान और अगली समीक्षा तिथि दें। सिर्फ़ इसलिए इसे पूरा न मान लें क्योंकि कोई फ़ीचर मौजूद है।
वास्तविक स्थानों में यही नियम कैसे दिखते हैं
होटल और स्वास्थ्य सेवा
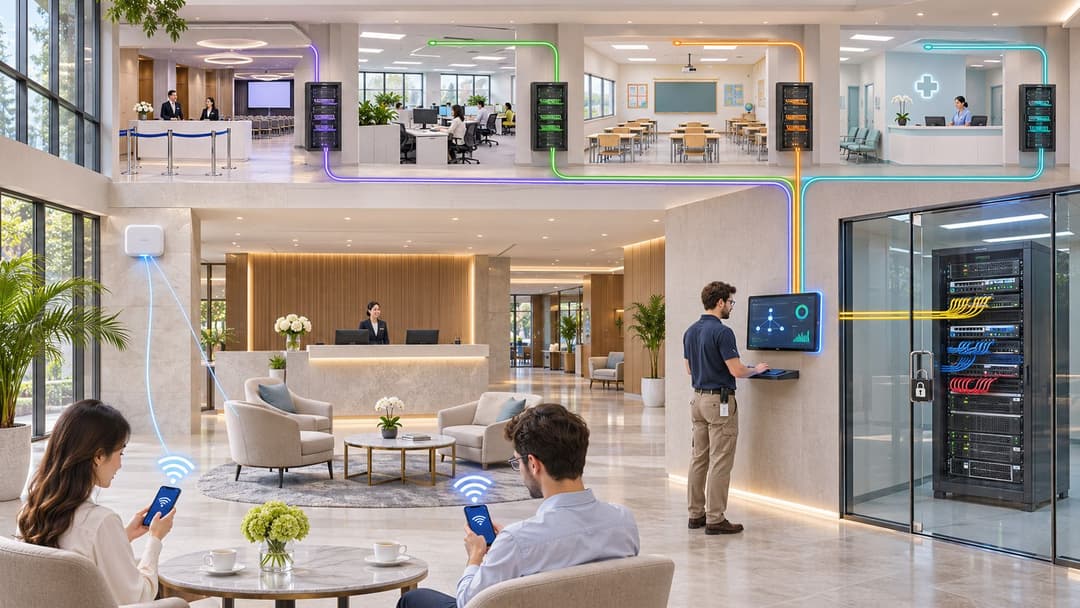
एक होटल में, एक मौसमी रिसेप्शनिस्ट अपना अनुबंध समाप्त करता है जबकि अतिथि चेक-इन करना जारी रखते हैं। रिसेप्शन के प्रत्येक बैक-ऑफ़िस डिवाइस को फिर से कनेक्ट करने की आवश्यकता के बिना उनकी स्टाफ़ पहचान काम करना बंद कर देनी चाहिए; अतिथियों के फ़ोन इंटरनेट-ओनली पाथ पर बने रहने चाहिए, जो प्रॉपर्टी-मैनेजमेंट और भुगतान प्रणालियों से अलग हों।
एक अस्पताल में, एक आगंतुक वीडियो स्ट्रीम करता है जबकि एक क्लिनिकल टीम रोगी की जानकारी प्राप्त करती है। आगंतुक की पहुँच से क्लिनिकल नेटवर्क तक कोई रास्ता नहीं मिलना चाहिए, और एक मेडिकल डिवाइस जो एंटरप्राइज़ प्रमाणीकरण का उपयोग नहीं कर सकता है, उसे एक प्रलेखित अपवाद, उसके अपने क्रेडेंशियल और कड़ाई से सीमित गंतव्यों की आवश्यकता होती है।
ये अलग-अलग ऑपरेटिंग वातावरण हैं, लेकिन दोनों में ऐसे एक्सेस परिवर्तनों की आवश्यकता होती है जो असंबद्ध यूज़र्स को बाधित न करें। ऐसे उपकरणों के लिए सुविधाजनक स्टाफ़ SSID को डिफ़ॉल्ट रूप से इस्तेमाल करने से बचें जिन्हें किसी ने वर्गीकृत नहीं किया है।
दुकानें, घर और अस्थायी ठेकेदार
रिटेल में, एक खरीदार पेमेंट टर्मिनल के पास कनेक्ट होता है जबकि एक कर्मचारी स्टॉक हैंडहेल्ड का उपयोग करता है। खरीदार को एक एन्क्रिप्टेड गेस्ट रूट की आवश्यकता होती है, न कि टिल नेटवर्क की दृश्यता की; हैंडहेल्ड को केवल अपने कार्य के लिए आवश्यक व्यावसायिक सेवाओं की आवश्यकता होती है।
छात्र आवास या बिल्ड-टू-रेंट में, एक निवासी चाहता है कि उसका फ़ोन उसके टेलीविज़न और कंसोल को नियंत्रित करे। उनके प्राइवेट नेटवर्क को पड़ोसी फ़्लैट के डिवाइसों को उजागर किए बिना उस इंटरेक्शन का समर्थन करना चाहिए, और उनके बाहर जाने पर इमारत में बाधा डाले बिना उनका एक्सेस समाप्त हो जाना चाहिए।
किसी कांट्रैक्टर के लिए, इंजीनियर का मेंटेनेंस टिकट एक सीमित उद्देश्य और अंतिम सीमा निर्धारित करता है। काम पूरा होने पर रिमोट-एक्सेस सत्र बंद करें और संबंधित अनुमतियों को हटा दें, बजाय इसके कि वेंडर खाते को सिर्फ इसलिए एक्टिव छोड़ दिया जाए क्योंकि उसका फ़ायरवॉल नियम हानिरहित लगता है।
किसी अन्य वेन्यू के संदर्भ में, सार्वजनिक कनेक्टिविटी पर विचार करते समय Newcastle City Council केस स्टडी एक उपयोगी संदर्भ है। किसी भी केस स्टडी को केवल संदर्भ मानें, कॉन्फ़िगरेशन टेम्पलेट नहीं: आपके एप्लिकेशन की निर्भरताओं और अनुमत रूटों को अभी भी स्थानीय सत्यापन की आवश्यकता होती है।
अपनी टीम से पूछें कि आज कौन से लाइव SSID इन भूमिकाओं को मिलाते हैं। एक पहचाने जाने योग्य WiFi नाम इस बात का प्रमाण नहीं है कि इसके पीछे के उपयोगकर्ताओं के पास उचित रूप से भिन्न अनुमतियां हैं।
कोई अन्य टूल जोड़ने से पहले एक ओनर तय करें
Cyber Security Breaches Survey 2025 में पाया गया कि UK के 81% व्यवसायों के पास कम से कम तीन निर्दिष्ट तकनीकी नियंत्रण मौजूद थे, फिर भी 43% ने पिछले बारह महीनों में किसी उल्लंघन या हमले की सूचना दी। उपकरण का स्वामित्व होना और उसे ठीक से चलाना दो अलग-अलग बातें हैं।
किसी इमारत के हर दरवाज़े पर ताला हो सकता है और फिर भी वह पुरानी चाबी रखने वाले किसी भी व्यक्ति के लिए खुली हो सकती है। नेटवर्क भी इसी तरह विफल होते हैं। फ़ायरवॉल, VLAN और अलग SSID यह तय करते हैं कि ट्रैफ़िक क्या कर सकता है, लेकिन एक पुरानी पहचान इन सभी को पार कर जाती है। सर्वेक्षण यह नहीं बता सकता कि किसी एकल घटना में कौन सा नियंत्रण विफल हुआ, फिर भी यह स्पष्ट करता है कि केवल प्रोक्योरमेंट ही प्रबंधित एक्सेस को प्रदर्शित नहीं कर सकता है।
आश्वासन नहीं, साक्ष्य मांगें
एक जवाबदेह ओनर नियुक्त करें जो बोर्ड के इस व्यावहारिक प्रश्न का उत्तर दे सके: क्या नेटवर्क विशेषाधिकार अभी भी रोजगार की स्थिति, सप्लायर अनुबंधों और परिचालन आवश्यकताओं से मेल खाते हैं? उस व्यक्ति के पास अपवादों (exceptions) को बंद करने और एक्सेस को सीधे रद्द करने का अधिकार होना चाहिए। केवल स्प्रेडशीट संभालना एक अलग काम है।
परीक्षण मांग पर प्रस्तुत किया गया साक्ष्य है, नवीनीकरण के समय दिया गया आश्वासन नहीं। उपयोगी साक्ष्यों में शामिल हैं:
- जॉइनर-मूवर-लीवर रिकॉर्ड्स: यह दिखाएं कि अनुमतियाँ कब दी गईं, कब बदली गईं और कब वापस ली गईं, जिसमें विथड्रॉल टेस्ट का परिणाम भी शामिल हो। यदि किसी संस्थान छोड़ने वाले (लीवर) के क्रेडेंशियल जाने के एक सप्ताह बाद भी प्रमाणित हो रहे हैं, तो प्रक्रिया तो चली लेकिन परिणाम विफल रहा।
- एक अपवाद इन्वेंट्री: असामान्य फ़ायरवॉल रूट्स, WiFi व्यवस्थाओं और असमर्थित डिवाइसेस को रिकॉर्ड करें, जिनमें से प्रत्येक के लिए एक निर्दिष्ट व्यावसायिक औचित्य और एक समीक्षा तिथि हो।
- आपूर्तिकर्ता ऑफ़बोर्डिंग जाँचें: अनुबंध समाप्त होने पर अकाउंट्स, कुंजियों, रिमोट-एक्सेस अनुमतियों और सक्रिय सेशन्स को हटाने की पुष्टि करें।
नेटवर्क पृथक्करण आरेख का कोई खास अर्थ नहीं है यदि पुरानी पहचानें इसके माध्यम से एक्सेस बनाए रखती हैं। विभाजन दीवारें खींचता है; पहचान तय करती है कि चाबियां किसके पास हैं।
अपनी स्वयं की पब्लिक-की इन्फ्रास्ट्रक्चर का निर्माण किए बिना पहचान-आधारित स्टाफ़ WiFi चाहने वाली टीमों के लिए, Purple का Staff WiFi कर्मचारी उपकरणों को व्यवसाय के पहले से स्वामित्व वाले एक्सेस पॉइंट्स पर प्रबंधित EAP-TLS प्रमाणपत्रों के साथ ऑनबोर्ड करता है, जिससे रोटेट करने के लिए कोई साझा पासफ़्रेज़ नहीं होता है। Purple उस क्लाउड RADIUS का संचालन करता है जो FreeRADIUS या Windows NPS को प्रतिस्थापित करता है, पैचिंग और फ़ेलओवर की आवश्यकता वाले ऑन-प्रिमाइसेस ऑथेंटिकेशन सर्वरों को हटाता है, और NAC की जटिलता के बिना एंटरप्राइज़-स्तरीय कर्मचारी WiFi सुरक्षा प्रदान करता है।
पहले जवाबदेह ओनर चुनें। फिर प्रत्येक लाइव SSID को एक एक्सेस मॉडल, एक निकासी तंत्र (विथड्रॉल मैकेनिज़्म) और इस प्रमाण से मैप करें कि वह तंत्र काम करता है। यह मैपिंग बनने से पहले कोई अन्य टूल जोड़ने से सिर्फ एक नया डैशबोर्ड तैयार होगा, कोई समाधान नहीं।
Purple पूरे परिसर के लिए साझा किए गए पासवर्ड के बजाय उपयुक्त पहचानों के आधार पर तैयार किया गया गेस्ट, स्टाफ और मल्टी-टेनेंट WiFi प्रदान करता है। अपने मौजूदा एक्सेस पॉइंट्स, डायरेक्ट्री इंटीग्रेशन और आपकी टीम द्वारा सत्यापित किए जाने वाले रिवोकेशन पाथ्स पर चर्चा करने के लिए Purple पर जाएं।